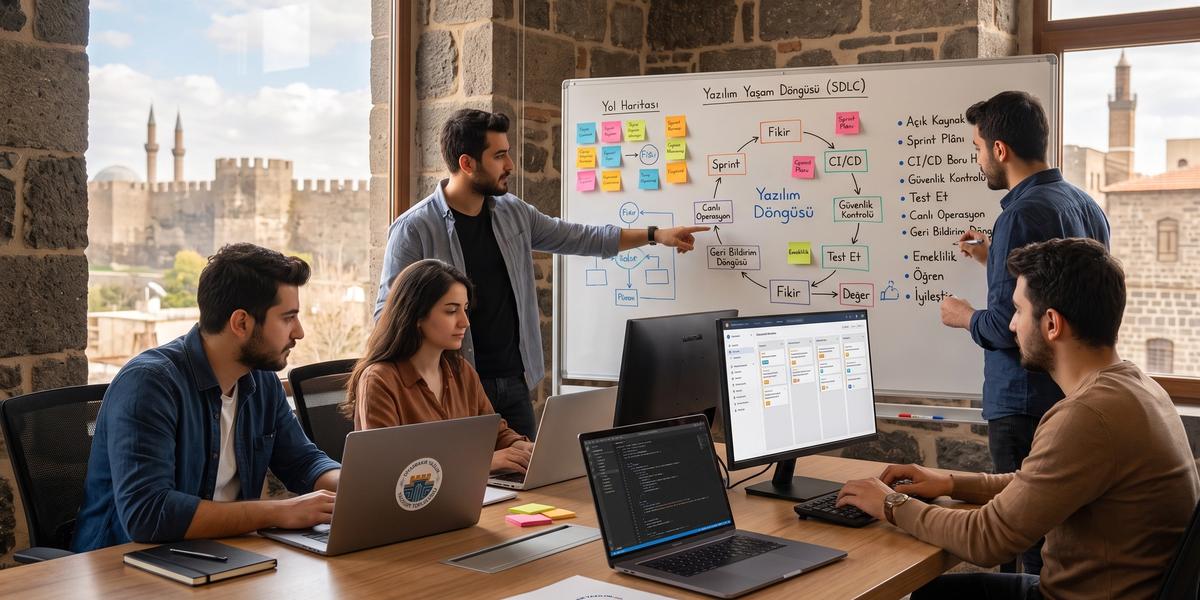
Yazılım Yaşam Döngüsü (SDLC) ve Agile Çerçevelerin Birleşimi

Diyarbakır Yazılım
16.08.2026
#Yazılım#Teknoloji#Topluluk
Yazılım Yaşam Döngüsü (SDLC) ve Agile Çerçevelerin Birleşimi, yazılımı yalnız geliştirme sprintlerinden ibaret görmeyen ekipler için güçlü bir çalışma modelidir. On yıllık yazılım ve süreç deneyimimde en sık karşılaştığım sorunlardan biri, kurumların Agile kullanırken analiz, mimari, test, güvenlik, operasyon ve emeklilik gibi yaşam döngüsü faaliyetlerini ikinci plana atmasıdır. Oysa SDLC ve Agile süreçleri nasıl entegre edilir sorusunun cevabı, aşamaları kaldırmak değil bu faaliyetleri daha küçük parçalara bölmek, birbirine yaklaştırmak ve geri bildirim süresini azaltmaktır. Bu rehberde yazılım geliştirme yaşam döngüsünde Agile nasıl uygulanır, Agile SDLC aşamaları gereksinim geliştirme test ve deployment süreci nasıl yönetilir ve geleneksel SDLC ile Agile yazılım geliştirme modeli karşılaştırması nasıl yapılır gibi konuları uçtan uca ele alacağız. Amacımız yalnız Scrum toplantılarını anlatmak değil, fikir oluşumundan production operasyonuna ve yazılımın güvenli biçimde emekliye ayrılmasına kadar bütün yaşam döngüsünün nasıl çalıştığını açıklamaktır.
Yazılım Yaşam Döngüsü (SDLC) Nedir?
SDLC, bir yazılım ürününün fikir aşamasından planlamaya, geliştirmeden test ve operasyona, bakım döneminden emekliliğe kadar geçen bütün yaşamını yönetmek için kullanılan yaşam döngüsü yaklaşımıdır. Buradaki önemli ayrım, SDLC'nin yalnız kodlama dönemini değil yazılımın var olduğu bütün süreci kapsamasıdır. Gereksinim, mimari, güvenlik, kalite, dağıtım, izleme ve bakım gibi faaliyetler bu çerçevenin farklı parçalarını oluşturur. Kurumlar bu faaliyetleri Waterfall, Agile, iterative, incremental veya hibrit çalışma biçimleriyle organize edebilir. Bu nedenle SDLC'yi tek bir proje yönetim modeli yerine yazılımın uçtan uca yaşam haritası olarak görmek daha doğrudur.
SDLC Açılımı Nedir?
SDLC, Software Development Life Cycle veya bazı kurumlarda Software Development Lifecycle ifadesinin kısaltması olarak kullanılır. Türkçede genellikle Yazılım Geliştirme Yaşam Döngüsü veya Yazılım Yaşam Döngüsü olarak karşılık bulur. Kavram, yazılımın yalnız üretildiği dönemi değil planlama, tasarım, doğrulama, dağıtım ve bakım dönemlerini de kapsar. Kurumsal yapılarda güvenlik, denetim ve emeklilik süreçleri de yaşam döngüsünün içine eklenir. Bu nedenle SDLC yalnız geliştiricinin değil ürün, güvenlik, kalite, operasyon ve iş birimlerinin de ortak çalışma alanıdır.
SDLC'nin Temel Amacı
SDLC'nin temel amacı yazılımın kontrollü, izlenebilir, güvenilir ve sürdürülebilir biçimde üretilmesini sağlamaktır. Ekip hangi ihtiyacın neden geliştirildiğini, hangi testlerden geçtiğini ve hangi release ile kullanıcıya ulaştığını görebilmelidir. Sürecin iyi tasarlanması kalite problemlerinin geç aşamalarda keşfedilmesini azaltır. Ayrıca güvenlik ve operasyon gereksinimlerinin yalnız release öncesi kontrol listesine dönüşmesini engeller. Benim deneyimimde iyi SDLC uygulamasının en büyük katkısı, ekiplerin birbirine iş devretmek yerine ortak değer akışını görmeye başlamasıdır.
Yazılımın Fikirden Emekliliğe Yaşam Döngüsü
Bir yazılımın yaşamı genellikle fikir veya ihtiyaçla başlar fakat production'a çıkmasıyla bitmez. Fikir doğrulanır, gereksinimler netleştirilir, mimari ve tasarım kararları alınır, geliştirme yapılır ve kalite kontrolleri uygulanır. Ürün dağıtıldıktan sonra monitoring, support, incident yönetimi ve bakım faaliyetleri devam eder. Zaman içinde teknoloji, kullanıcı ihtiyacı veya iş modeli değiştiğinde yazılımın değiştirilmesi ya da emekliye ayrılması gerekebilir. Bu nedenle retirement ve decommissioning de geliştirme kadar gerçek SDLC faaliyetleridir.
SDLC Bir Metodoloji midir?
SDLC tek başına belirli bir metodoloji değildir. Daha çok yazılım yaşamındaki temel faaliyetleri ve aşamaları tanımlayan genel bir çerçevedir. Waterfall bu faaliyetleri daha sıralı yürütebilirken Agile onları küçük ve tekrarlanan döngüler halinde ele alabilir. DevOps ise geliştirme ve operasyon arasındaki geri bildirim ve otomasyon bağını güçlendirebilir. Dolayısıyla kurum önce yaşam döngüsünü anlamalı, daha sonra hangi çalışma yaklaşımının kendi ihtiyaçlarına uyduğunu seçmelidir.
SDLC ile Yazılım Proje Yönetimi Arasındaki Fark
Yazılım proje yönetimi kapsam, bütçe, zaman, paydaş ve kaynak yönetimine daha fazla odaklanır. SDLC ise yazılım ürününün teknik ve operasyonel yaşamı boyunca hangi faaliyetlerin gerçekleştiğini ele alır. İki alan birbirini destekler fakat aynı değildir. Bir proje planı başarılı görünebilir ancak güvenlik, test veya bakım süreci zayıfsa yaşam döngüsü sağlıklı değildir. Özellikle ürün geliştiren kurumlarda proje bittikten sonra yazılımın yıllarca yaşamaya devam etmesi bu farkı daha görünür hale getirir.
SDLC ile Agile Aynı Şey midir?
SDLC ile Agile aynı kavram değildir ve birbirlerinin alternatifi olarak düşünülmeleri doğru olmaz. SDLC yazılımın yaşam boyunca hangi faaliyetlerden geçtiğini tanımlar, Agile ise işin nasıl daha uyarlanabilir ve geri bildirime açık biçimde yürütülebileceğine dair yaklaşım sunar. Scrum, Kanban ve XP gibi yapılar Agile değerlerini farklı biçimlerde uygulayabilir. DevOps ise development ile operations arasındaki ayrımı azaltarak yaşam döngüsünü production'a kadar genişletir. Bu ayrım anlaşılmadan yapılan dönüşümlerde kurumlar Scrum uyguladıkları için bütün SDLC problemlerinin çözüldüğünü sanabilir.
SDLC Bir Yaşam Döngüsüdür
SDLC fikirden retirement aşamasına kadar yazılımın geçtiği bütün faaliyetleri kapsar. Gereksinim, tasarım, geliştirme, test, deployment ve bakım bunun parçalarıdır. Bu parçaların nasıl organize edildiği kullanılan çalışma modeline bağlıdır. Bazı kurumlar daha faz bazlı, bazıları ise sürekli akışlı çalışma kullanabilir. SDLC bu farklılıkların üzerinde duran yaşam döngüsü perspektifidir.
Agile Bir Çalışma Yaklaşımıdır
Agile değişime uyum, çalışan yazılım, işbirliği ve kısa geri bildirim döngülerini öne çıkaran çalışma yaklaşımıdır. Belirli toplantı takviminden daha geniş bir düşünme biçimini ifade eder. Büyük kapsamı baştan kilitlemek yerine küçük adımlarla öğrenmeyi teşvik eder. Kullanıcı ve paydaş geri bildirimi ürün kararlarının düzenli girdisidir. Bu nedenle Agile SDLC faaliyetlerini ortadan kaldırmaz, onları daha sürekli hale getirir.
Scrum Bir Framework'tür
Scrum ürün geliştirme çalışmalarını Product Backlog, Sprint, Review ve Retrospective gibi yapıların etrafında organize eden framework'tür. Belirli sorumluluklar, event'ler ve artifact'ler tanımlar. Ancak CI/CD platformu, test framework'ü veya branching stratejisi tarif etmez. Bu nedenle Scrum uygulamak tek başına tam SDLC kurmak anlamına gelmez. Mühendislik ve operasyon pratikleri ayrıca tasarlanmalıdır.
Kanban Bir Akış Yönetimi Yaklaşımıdır
Kanban iş akışını görünür hale getirmeye ve aynı anda yürütülen iş miktarını kontrol etmeye odaklanır. WIP limitleri ekiplerin başladığı her işi aynı anda sürdürmesini engelleyebilir. Lead time ve cycle time gibi akış metrikleri darboğazların görülmesini kolaylaştırır. Maintenance, support ve incident işleri gibi sürekli akan işlerde özellikle kullanışlıdır. Sprint zorunluluğu olmadan SDLC faaliyetlerini sürekli akış şeklinde yönetmek mümkündür.
XP Mühendislik Pratiklerini Güçlendirir
Extreme Programming, Agile değerleri mühendislik davranışlarına daha doğrudan bağlar. Test-Driven Development, pair programming, refactoring ve continuous integration gibi pratikler bunun örnekleridir. Scrum iş yönetimi tarafında yapı sunarken XP teknik kaliteyi destekleyebilir. Bu iki yaklaşım birlikte kullanılabilir. Özellikle hızlı iterasyon isteyen ekiplerde mühendislik kalitesinin korunması için XP pratikleri güçlü tamamlayıcıdır.
DevOps Geliştirme ile Operasyonu Birleştirir
DevOps yalnız deployment otomasyonu değildir. Development ve operations ekiplerinin aynı değer akışı ve production sonucu üzerinde ortak sorumluluk almasını hedefler. CI/CD, infrastructure automation, observability ve incident feedback bu yaklaşımın önemli parçalarıdır. Yazılım production'a çıktığında geliştiricinin sorumluluğunun tamamen bitmesini engeller. Böylece SDLC deployment'ta durmaz, gerçek kullanım ve operasyon verisiyle devam eder.
SDLC ve Agile Neden Rakip Kavramlar Değildir?
SDLC hangi yaşam döngüsü faaliyetlerinin gerekli olduğunu, Agile ise bu faaliyetlerin nasıl daha kısa ve uyarlanabilir döngülerle yürütülebileceğini ele alır. Bu yüzden bir kurum aynı anda hem SDLC yaklaşımına hem Agile çalışma biçimine sahip olabilir. Agile içinde gereksinim analizi, tasarım, test ve güvenlik faaliyetleri devam eder. Sadece bu işler aylar süren ayrı fazlarda beklemek yerine birbirine daha yakın yürütülür. Sağlıklı dönüşüm tam olarak bu ayrımı anlayarak başlar.
“SDLC = Waterfall” Yanılgısı
SDLC denildiğinde birçok kişinin zihninde hâlâ Waterfall modeli canlanır. Bunun nedeni geleneksel yaşam döngüsü anlatımlarında analiz, tasarım, geliştirme ve test aşamalarının ardışık çizilmesidir. Oysa aynı yaşam döngüsü faaliyetleri iterative, incremental, Agile, DevOps destekli veya hibrit şekilde yürütülebilir. Yani SDLC aşamaların varlığını, Waterfall ise bu aşamaların nasıl sıralandığını anlatır. Bu ayrım kurumların Agile dönüşümünde analiz veya mimari gibi faaliyetleri gereksiz sanmasını önler.
Waterfall SDLC Nedir?
Waterfall yaklaşımında yaşam döngüsü faaliyetleri büyük ölçüde ardışık fazlar halinde ilerler. Gereksinimler tamamlanır, ardından tasarım ve geliştirme gelir, test daha sonraki aşamada yoğunlaşabilir. Bu model değişiklik maliyetini geç aşamalarda yükseltebilir. Ancak kapsamın çok sabit olduğu veya formal approval gereksiniminin güçlü olduğu bazı ortamlarda belirli uygulamaları görülebilir. Sorun modelin varlığından çok değişimin ve feedback'in gecikmesine yol açan katı kullanım biçimidir.
Agile SDLC Nedir?
Agile SDLC aynı yaşam döngüsü faaliyetlerini daha küçük ve tekrarlanan parçalar halinde ele alır. Gereksinim, tasarım, geliştirme ve test büyük fazlar yerine kısa döngülerde birbirine yaklaşır. Production feedback'i sonraki planlamaya düzenli biçimde geri döner. Değişen ihtiyaçlar backlog üzerinden yönetilebilir. Yazılım geliştirme yaşam döngüsünde Agile nasıl uygulanır sorusunun temel cevabı da budur.
Iterative SDLC Nedir?
Iterative SDLC bir çözümün tekrar tekrar geliştirilmesini ve her döngüde daha iyi hale getirilmesini ifade eder. İlk sürüm bütün ayrıntıları tamamlamak zorunda değildir. Kullanıcı ve teknik ekip her iterasyonda yeni bilgi edinir. Tasarım ve gereksinimler bu öğrenmeye göre gelişebilir. Bu yaklaşım yüksek belirsizlikli ürünlerde erken doğrulama sağlar.
Incremental SDLC Nedir?
Incremental yaklaşım ürünün kullanılabilir parçalar halinde büyümesini sağlar. Her increment kullanıcıya yeni değer sağlayabilir. Büyük sistemi tek seferde teslim etmek yerine küçük özellik kümeleri yayınlanabilir. Bu yöntem risk ve release boyutunu küçültür. Agile uygulamalarda iterative ve incremental davranış çoğu zaman birlikte görülür.
Spiral Model
Spiral model tekrar eden döngüler içinde özellikle risk analizine güçlü vurgu yapar. Her döngüde planlama, risk değerlendirmesi, geliştirme ve doğrulama faaliyetleri bulunabilir. Yüksek teknik veya iş belirsizliği bulunan projelerde fikir olarak yararlıdır. Günümüzde doğrudan Spiral adıyla uygulanmasa bile risk bazlı iteratif düşünce birçok modern süreçte görülebilir. Özellikle proof of concept ve teknik keşif çalışmalarında benzer davranışlar kullanılır.
V-Model
V-Model geliştirme faaliyetleriyle karşılık gelen doğrulama ve test seviyelerini ilişkilendirir. Gereksinimlerin acceptance test, tasarım kararlarının integration veya system test ile bağlantısı kurulabilir. Model özellikle traceability ve formal verification gerektiren ortamlarda güçlüdür. Agile ekipler V-Model'i birebir uygulamak zorunda değildir. Ancak “her gereksinimin doğrulama yöntemi olmalı” prensibi modern SDLC içinde hâlâ değerlidir.
DevOps Destekli SDLC
DevOps destekli SDLC build, test, security, deployment ve monitoring faaliyetlerini otomasyonla birbirine bağlar. Kod değişikliği production davranışına kadar izlenebilir. Ekipler yalnız release tarihine değil sürekli teslimat yeteneğine odaklanır. Incident ve production telemetry yeni backlog girdisi üretir. Böylece yaşam döngüsü güçlü bir closed feedback loop haline gelir.
Hybrid SDLC
Hybrid SDLC farklı çalışma yaklaşımlarının bilinçli biçimde bir araya getirilmesidir. Örneğin ekip geliştirmede Scrum kullanırken regülasyon için formal approval noktaları uygulayabilir. Support işleri Kanban akışıyla, feature development ise Sprint ritmiyle yürüyebilir. Önemli olan hibrit yapının tesadüfen oluşmamasıdır. Her kontrolün hangi riski yönettiği açık biçimde tanımlanmalıdır.
Geleneksel SDLC Fazları Nelerdir?
Geleneksel SDLC anlatımında planlama, fizibilite, gereksinim analizi, tasarım, geliştirme, test, deployment, operasyon ve retirement gibi aşamalar bulunur. Modern Agile yapılarda bu faaliyetlerin hiçbiri gerçekten ortadan kalkmaz. Fark, faaliyetlerin daha küçük parçalarda ve daha sık tekrarlanmasıdır. Örneğin test yalnız geliştirme bittikten sonra değil geliştirme sırasında otomatik olarak çalıştırılabilir. Bu nedenle fazları ortadan kaldırmaya çalışmak yerine her fazın hangi değeri ürettiğini anlamak daha sağlıklı yaklaşımdır.
Planlama
Planlama ürünün neden geliştirildiğini, hedeflerini ve temel sınırlarını belirler. Agile ortamda planlama tek seferlik büyük belge değildir. Product Goal, roadmap ve backlog düzenli olarak güncellenebilir. Risk ve kapasite bilgisi yeni planlara yansır. Plan değişebilir fakat plansızlık Agile anlamına gelmez.
Fizibilite
Fizibilite çözümün teknik, ekonomik ve operasyonel olarak uygulanabilir olup olmadığını değerlendirir. Proof of concept bu aşamada yardımcı olabilir. Büyük yatırım öncesinde kritik varsayımlar test edilir. Agile ekiplerde fizibilite küçük discovery çalışmalarıyla yapılabilir. Amaç aylar süren analiz değil yüksek riskli bilinmeyenleri erken azaltmaktır.
Gereksinim Analizi
Gereksinim analizi kullanıcı ve iş ihtiyacını netleştirir. Agile yaklaşımda bütün gereksinimleri baştan ayrıntılı hale getirmek yerine yakın zamanda geliştirilecek işler daha detaylı hazırlanır. User story ve acceptance criteria sık kullanılan araçlardır. Regülasyon ve güvenlik gereksinimleri gerektiğinde daha formal belgelenebilir. Analizi kaldırmak yerine just-in-time yaklaşımı kullanmak daha etkilidir.
Tasarım
Tasarım hem teknik mimariyi hem kullanıcı deneyimini kapsayabilir. Agile ekipler büyük tasarımı baştan tamamlamak zorunda değildir. Buna rağmen hiçbir tasarım yapmadan kodlamaya başlamak da risklidir. Evolutionary architecture ve prototype gibi yöntemler tasarımın aşamalı gelişmesini sağlar. Kararlar ADR gibi hafif dokümantasyonla korunabilir.
Geliştirme
Geliştirme gereksinim ve tasarım kararlarının çalışan yazılıma dönüştüğü aşamadır. Modern ekiplerde küçük batch size ve vertical slice kullanımı feedback süresini kısaltır. Pull request ve code review kaliteyi destekler. Automated test ve security scan geliştirme akışına bağlanabilir. Kodun tamamlanması tek başına işin bittiği anlamına gelmez.
Test
Test ürünün beklenen davranışı sağlayıp sağlamadığını doğrular. Waterfall yaklaşımında büyük test fazı sonlara doğru yoğunlaşabilir. Agile SDLC'de test sprint içinde ve CI pipeline üzerinde sürekli çalışır. Unit, integration, API, UI ve security testleri farklı risk seviyelerini kapsar. Production telemetry de doğrulamanın devam eden parçası olabilir.
Deployment
Deployment yazılımın belirli ortama dağıtılmasıdır. Bu işlem manuel veya otomatik olabilir. Deployment ile kullanıcıya feature açılması aynı an olmak zorunda değildir. Feature flag ve progressive rollout bu ayrımı sağlar. Güvenli deployment rollback ve monitoring hazırlığını da içermelidir.
Operasyon ve Bakım
Production ortamındaki yazılım düzenli bakım gerektirir. Monitoring, support, security patch ve incident response bu dönemde gerçekleşir. Kullanıcı davranışı yeni ürün feedback'i üretir. Bakım işleri plansız araya giren görevler olarak görülmemelidir. Kanban ve belirli kapasite modelleri bu akışı daha görünür hale getirebilir.
Retirement / Decommissioning
Yazılım sonsuza kadar yaşamaz ve emeklilik süreci kontrollü yönetilmelidir. Kullanıcıların yeni çözüme geçmesi, verilerin taşınması ve eski entegrasyonların kapatılması gerekebilir. Credential ve secret'lar iptal edilmelidir. Gereksiz altyapı kaldırılmalı ve saklama gereksinimleri uygulanmalıdır. Retirement planı bulunmayan sistemler yıllarca güvenlik ve bakım yükü oluşturmaya devam edebilir.
Agile SDLC'de Bu Fazlara Ne Olur?
Agile SDLC'de geleneksel fazlar ortadan kalkmaz, çalışma biçimleri değişir. Analiz, tasarım, geliştirme ve test daha küçük ölçeklerde tekrar edilir. Birçok faaliyet birbirleriyle örtüşür ve büyük handoff noktaları azalır. Feedback daha erken geldiği için yanlış kararın maliyeti düşebilir. Agile SDLC aşamaları gereksinim geliştirme test ve deployment süreci bu nedenle birbirinden kopuk departmanlar yerine ortak değer akışı olarak tasarlanmalıdır.
Fazlar Ortadan Kalkmaz
Agile olmak analiz veya tasarım yapmamak anlamına gelmez. Kullanıcının ne istediği yine anlaşılmalıdır. Mimari ve güvenlik kararları yine alınmalıdır. Test ve operasyon yine gereklidir. Değişen şey bu faaliyetlerin büyüklüğü ve zamanlamasıdır.
Fazlar Küçülür
Büyük gereksinim paketi yerine küçük backlog parçaları hazırlanabilir. Tasarım belirli feature veya user flow seviyesinde yapılabilir. Test kapsamı her increment içinde çalıştırılır. Deployment küçük değişikliklerle daha sık yapılabilir. Küçük batch size hata ve geri bildirim maliyetini düşürür.
Fazlar Tekrarlanır
Her yeni feature yeni analiz ve test ihtiyacı yaratır. Kullanıcı feedback'i tasarım kararını değiştirebilir. Production verisi yeni gereksinim doğurabilir. Bu nedenle SDLC tek yönlü çizgi yerine tekrar eden döngülerden oluşur. Iterative çalışma gerçek dünyadaki değişimi daha iyi karşılar.
Fazlar Birbirleriyle Örtüşür
Bir feature geliştirilirken başka feature için discovery yapılabilir. QA geliştirmenin sonunu beklemek yerine acceptance criteria aşamasında sürece katılabilir. Security uzmanı tasarım sırasında threat modeling yapabilir. Operations deployment yaklaşımını geliştirme öncesinde etkileyebilir. Bu örtüşme handoff bekleme sürelerini azaltır.
Feedback Loop'lar Kısalır
Agile çalışma en önemli faydayı feedback süresini kısalttığında üretir. Gereksinim hatası aylar sonra değil birkaç gün içinde fark edilebilir. CI pipeline kod kalitesi hakkında dakikalar içinde sonuç verebilir. Production monitoring release sonrası gerçek davranışı hızla gösterir. Kısa loop daha hızlı öğrenme demektir.
Büyük Handoff'lar Azalır
Analysis takımından development takımına, oradan QA'ya büyük teslimatlar yapmak uzun kuyruklar oluşturabilir. Cross-functional ekipler bu sınırları azaltır. Aynı iş üzerinde farklı yetkinlikler daha erken işbirliği yapar. Bilgi kaybı azalır. Değer akışı daha sürekli hale gelir.
Çalışan Yazılım Daha Erken Ortaya Çıkar
Küçük increment yaklaşımı ürünün bütün kapsam tamamlanmadan kullanılabilir parçalar üretmesini sağlar. Bu durum kullanıcı feedback'ini daha erken toplar. Yanlış varsayımlar büyük yatırım yapılmadan fark edilebilir. Paydaşlar yalnız dokümana değil gerçek davranışa bakabilir. Ürün planı öğrenilen bilgilerle güncellenebilir.
Agile SDLC'nin Temel Mantığı
Agile SDLC'nin temelinde iterative development, incremental delivery ve sürekli geri bildirim vardır. Planlar değişmez sözleşmeler değil, yeni bilgiyle güncellenen çalışma araçlarıdır. Kullanıcı ve iş birimi ürün geliştirme boyunca düzenli olarak sürece katılır. Teknik kalite hızlı teslimat uğruna sürekli ertelenmemelidir. Süreç retrospektif ve production verileriyle düzenli olarak iyileştirilmelidir.
Iterative Development
Iterative development çözümün tekrar eden döngüler içinde gelişmesini sağlar. İlk yaklaşım nihai olmak zorunda değildir. Ekip deneyim kazandıkça tasarım ve kod iyileştirilebilir. Kullanıcı feedback'i yeni iterasyonu yönlendirir. Bu yapı yüksek belirsizlikli ürünlerde güçlü öğrenme sağlar.
Incremental Delivery
Incremental delivery ürün değerini küçük kullanılabilir parçalar halinde sunar. Büyük release'in bütün kapsamını beklemek gerekmez. Küçük teslimatlar risk alanını daraltır. Kullanıcı davranışı daha erken ölçülebilir. Her increment bir sonraki karar için bilgi üretir.
Continuous Feedback
Feedback yalnız Sprint Review'da gerçekleşmez. Code review, automated test, product analytics ve incident verileri de geri bildirimdir. Farklı loop'ların farklı hızları olabilir. CI dakikalar içinde, kullanıcı araştırması haftalar içinde sonuç verebilir. Sağlıklı SDLC bu feedback kaynaklarını ortak öğrenme sistemine bağlar.
Adaptive Planning
Adaptive planning yeni bilgi geldiğinde planın güncellenebilmesini sağlar. Roadmap amaçtır, değişmez teslimat listesi değildir. Risk ve müşteri davranışı planı etkileyebilir. Ancak sürekli değişim plansız çalışma anlamına gelmez. Hedefler ve karar kriterleri açık kalmalıdır.
Customer Collaboration
Müşteri veya kullanıcı geliştirme sonunda yalnız kabul yapan kişi olmamalıdır. Discovery, prototype ve review aşamalarında feedback verebilir. Böylece ekip yanlış problemi uzun süre çözmez. Her kullanıcı talebi yine doğrudan backlog'a alınmaz. Product kararları kanıt ve stratejiyle birlikte değerlendirilir.
Technical Excellence
Hızlı iterasyon ancak teknik kalite sürdürülebilir olduğunda faydalıdır. Automated testing, refactoring ve code review ekiplerin değişiklik yapma güvenini artırır. Kötü teknik temel her sprintte delivery hızını düşürür. Security ve observability de teknik kaliteye dahildir. Agile teknik borcu görmezden gelmek için gerekçe değildir.
Continuous Improvement
Takım süreçlerini düzenli olarak değerlendirmelidir. Retrospective yalnız toplantı memnuniyeti değil delivery sistemini iyileştirme alanıdır. Cycle time, defect ve incident verileri kullanılabilir. Küçük iyileştirmeler deney olarak uygulanabilir. Sonuç ölçülerek işe yarayan pratikler kalıcı hale getirilir.
Her Sprint'in İçinde Bir SDLC mi Vardır?
Her Sprint'in içinde planlama, gereksinim netleştirme, tasarım, kodlama, test ve review gibi birçok SDLC faaliyeti bulunabilir. Ancak bütün yaşam döngüsünün tamamen Sprint sınırları içine sıkıştığını söylemek doğru değildir. Product discovery, mimari evrim, platform geliştirme, uzun dönem operasyon ve retirement çalışmaları Sprint'ten daha uzun zaman ölçeğinde ilerleyebilir. Bazı faaliyetler önceki Sprint'te başlar, bazıları production sonrasında devam eder. Bu nedenle Sprint, SDLC'nin tamamı değil yaşam döngüsündeki önemli delivery kadanslarından biridir.
Sprint İçinde Planlama
Sprint Planning yakın dönemde üretilecek değeri netleştirir. Product Backlog'daki öncelikli işler kapasite ve Sprint Goal ile ilişkilendirilir. Büyük roadmap planının tamamı burada çözülmez. Sprint boyunca öğrenilen bilgi planı etkileyebilir. Planlama bu nedenle bir defalık tahmin çalışması değildir.
Gereksinim Netleştirme
İdeal durumda temel refinement Sprint'ten önce yapılmış olur. Ancak geliştirme sırasında yeni sorular çıkabilir. Product Owner ve ilgili paydaşlar hızlı clarification sağlamalıdır. Her ayrıntıyı aylar önceden tanımlamak gerekli değildir. Just-in-time detaylandırma öğrenme ve hız arasında denge kurar.
Tasarım
Bazı tasarım kararları Sprint öncesinde hazırlanabilir, bazıları geliştirme sırasında netleşir. Basit UI değişikliği ile büyük mimari karar aynı süreçte ele alınmamalıdır. Yüksek riskli tasarım için daha erken discovery gerekir. Developer implementation sırasında küçük tasarım kararları alır. Tasarım yaşam döngüsü boyunca devam eder.
Kodlama
Kodlama Sprint içindeki görünür geliştirme faaliyetlerinden biridir. Küçük vertical slice yaklaşımı kullanılabilir. Pull request ve code review geliştirme döngüsünün parçasıdır. Kod yazmak tek başına değer teslim edildiğini göstermez. Test, deployment ve doğrulama da tamamlanmalıdır.
Test
Test Sprint'in son günlerine bırakılmamalıdır. Developer unit test yazabilir, QA acceptance criteria üzerinde erken çalışabilir. CI pipeline her değişiklikte otomatik test çalıştırabilir. Exploratory testing Sprint boyunca yapılabilir. Quality ortak takım sorumluluğu olarak ele alınmalıdır.
Working Increment
Sprint sonunda kullanılabilir ve Definition of Done koşullarını karşılayan increment hedeflenir. Increment yalnız çalışan kod parçası değildir. Test, güvenlik ve gerekli dokümantasyon koşulları da tamamlanmış olabilir. Deploy edilebilir durumda olması delivery yeteneğini artırır. Release kararı yine ayrı olabilir.
Review ve Feedback
Sprint Review gerçek increment üzerinden paydaş feedback'i toplar. Yalnız tamamlanan işleri raporlamak yerine ürün yönü tartışılır. Kullanıcı ve pazar bilgisi backlog'u etkileyebilir. Yeni talepler otomatik olarak Sprint'e eklenmez. Feedback triage ve prioritization sürecinden geçer.
Retrospective
Retrospective ürün yerine çalışma sistemine odaklanır. Takım hangi noktalarda beklediğini veya yeniden iş yaptığını tartışabilir. Metrikler gözleme yardımcı olabilir. Bir sonraki Sprint için küçük iyileştirme aksiyonu seçilebilir. Böylece SDLC yalnız ürün değil süreç açısından da gelişir.
Hangi SDLC Faaliyetleri Sprint Sınırlarını Aşar?
Architecture roadmap, platform geliştirme, security programı ve product discovery birden fazla Sprint'e yayılabilir. Operasyon ve incident yönetimi Sprint ritmine bağlı olmak zorunda değildir. Maintenance ve technical debt uzun dönem kapasite planı gerektirebilir. Retirement yıllar süren ürün yaşamının sonunda gündeme gelir. Bu nedenle Sprint'i bütün yaşam döngüsünün sınırı gibi görmek yanlış olur.
Ürün Yaşam Döngüsü ile Sprint Döngüsünü Ayırmak
Ürün yaşam döngüsü, release yaşam döngüsü ve Sprint döngüsü farklı zaman ölçeklerinde çalışır. Ürün yıllarca yaşarken Sprint birkaç hafta sürebilir. Deployment bazı ekiplerde günde birçok kez yapılabilir ve incident dakikalar içinde yönetilebilir. Bu döngüleri tek ritme zorlamak gereksiz bekleme yaratabilir. Olgun Agile SDLC tasarımı her döngünün amacına uygun kadansı korurken aralarındaki bilgiyi bağlar.
Product Lifecycle
Product lifecycle fikir, büyüme, olgunluk ve retirement gibi uzun dönem aşamaları kapsar. Roadmap ve stratejik hedefler bu seviyede değerlendirilir. Kullanıcı segmentleri zaman içinde değişebilir. Teknik platform da ürünle birlikte evrilir. Sprint'ler bu uzun yaşamın küçük delivery parçalarıdır.
Release Lifecycle
Release lifecycle belirli ürün sürümünün hazırlanması, doğrulanması, iletişimi ve kullanıma açılmasını kapsar. Her Sprint mutlaka release olmak zorunda değildir. Continuous delivery kullanan ekiplerde release daha sık olabilir. Feature flag deployment ile release'i ayırabilir. Release sonrası monitoring döngünün önemli parçasıdır.
Sprint Lifecycle
Sprint kısa süreli ürün geliştirme kadansıdır. Sprint Planning ile başlar ve Review ile Retrospective gibi event'ler içerir. Product Backlog'dan seçilen işler üzerinde odak oluşturur. Sprint üretim için tek teknik sınır değildir. CI/CD akışı Sprint içinde birçok kez çalışabilir.
Deployment Lifecycle
Deployment lifecycle build'in ortama taşınması ve teknik doğrulamasını kapsar. Staging ve production gibi farklı ortamlar bulunabilir. Otomasyon deployment süresini ve hata riskini azaltır. Rollback ve verification adımları planlanmalıdır. Deployment sıklığı Sprint sıklığından bağımsız olabilir.
Incident Lifecycle
Incident lifecycle detection, triage, mitigation, recovery ve review adımlarını içerir. Production problemi Sprint Planning'i bekleyemez. Bu işler genellikle farklı service level hedefleriyle yürütülür. Incident sonrası action item'lar backlog'a taşınabilir. Böylece operasyon feedback'i ürün ve teknik iyileştirmeye dönüşür.
Bu Döngülerin Farklı Kadanslarda Çalışması
Ürün, Sprint, release ve incident döngülerinin aynı sürede olması beklenmemelidir. Her biri farklı risk ve karar hızına sahiptir. En önemli konu aralarındaki bilgi akışıdır. Örneğin incident sonucu backlog item'a dönüşmeli, release sonucu product metric ile izlenmelidir. Bu bağlantılar kurulduğunda SDLC gerçekten uçtan uca çalışır.
Agile SDLC'de Discovery Aşaması
Discovery kullanıcı ve iş probleminin gerçekten anlaşılmasını sağlayan öğrenme faaliyetidir. Amaç uzun analiz belgeleri üretmek değil doğru probleme yatırım yapıldığını doğrulamaktır. Problem tanımı, kullanıcı araştırması, hedefler, hipotezler, prototype ve proof of concept gibi araçlar kullanılabilir. Fizibilite ve Go / No-Go kararı gereksiz geliştirmeyi erken durdurabilir. Sağlıklı discovery delivery'den kopuk ayrı departman değil sürekli ürün akışının parçasıdır.
Problem Tanımı
Discovery çözümle değil problemle başlamalıdır. Kullanıcının hangi işi neden yapamadığı netleştirilir. İş etkisi ve mevcut alternatifler incelenir. “Yeni dashboard yapalım” çözüm önerisidir, problem tanımı değildir. Doğru problem ekip için ortak karar zemini oluşturur.
Kullanıcı Araştırması
Kullanıcı araştırması varsayımların gerçek davranışla test edilmesini sağlar. Görüşme, gözlem veya kullanım verileri kullanılabilir. Tek bir yüksek sesli kullanıcının görüşü bütün segmenti temsil etmeyebilir. Bulgular problem tanımını geliştirebilir. Discovery backlog'unda yeni araştırma soruları tutulabilir.
İş Hedefleri
Ürün fikri kurumun hangi iş sonucuna katkı sağlayacağını açıklamalıdır. Gelir, maliyet, hız, risk veya müşteri deneyimi hedefleri olabilir. Hedefler ölçülebilir olduğunda sonraki doğrulama kolaylaşır. Sadece feature teslimi başarı kriteri değildir. İş hedefi backlog önceliklerinin temel bağlamını oluşturur.
Product Vision
Product Vision ürünün uzun vadede hangi kullanıcıya hangi değeri sunmayı hedeflediğini anlatır. Ayrıntılı roadmap değildir. Ekiplerin günlük kararlarında ortak yön sağlar. Değişen koşullarda vision yeniden değerlendirilebilir. Çok genel ifadeler yerine gerçek problem alanına odaklanmalıdır.
Product Goal
Product Goal daha yakın ve ölçülebilir ürün hedefi sağlar. Scrum bağlamında backlog çalışmalarını ortak sonuca yönlendirebilir. Birden fazla Sprint bu goal'a katkı sunabilir. Goal feature listesi olmamalıdır. Kullanıcı veya iş sonucuyla ilişkilendirilmelidir.
Hipotezler
Discovery sırasında birçok varsayım hipotez olarak ifade edilebilir. “Kullanıcı bu özelliği kullanır” yerine hangi davranışın hangi nedenle beklendiği yazılabilir. Hipotezin test yöntemi belirlenir. Sonuç yanlış çıkarsa öğrenme başarısızlık değildir. Geliştirme yatırımı yapılmadan yanlış varsayım keşfedilmiş olur.
Prototype
Prototype kullanıcı akışını gerçek geliştirmeden önce test etmeyi sağlar. Görsel detay yerine kritik davranış doğrulanabilir. Değişiklik maliyeti düşüktür. Kullanıcı gözlemi solution risk'ini azaltır. Başarılı prototype yine production kalitesinde kod anlamına gelmez.
Proof of Concept
Proof of Concept teknik belirsizliği azaltmak için kullanılır. Yeni teknoloji veya entegrasyonun çalışabilirliği test edilebilir. PoC kodu production'a doğrudan taşınmak zorunda değildir. Başarı kriteri önceden belirlenmelidir. Sonuç mimari kararı destekleyebilir.
Fizibilite
Fizibilite yalnız teknik mümkünlük değildir. Maliyet, operasyon, güvenlik ve kullanıcı değeri de değerlendirilmelidir. Bazen teknik olarak mümkün çözüm iş açısından anlamsız olabilir. Kritik bilinmeyenler küçük deneylerle azaltılır. Karar belirsizlik seviyesiyle birlikte alınır.
Go / No-Go Kararı
Her keşif çalışmasının geliştirmeye dönüşmesi gerekmez. Kanıt zayıfsa veya maliyet beklenen değerin üzerindeyse No-Go kararı verilebilir. Bu karar başarısızlık değil kaynak koruma davranışıdır. Go kararı verildiğinde temel problem ve riskler backlog'a aktarılır. Karar gerekçesi gelecekte tekrar değerlendirme için kaydedilebilir.
Discovery ile Delivery Arasındaki İlişki
Discovery ve delivery birbirinden tamamen kopuk iki süreç olmamalıdır. Discovery yanlış problemi geliştirme riskini azaltırken delivery gerçek çalışan yazılım üzerinden yeni öğrenme üretir. Çok uzun upfront discovery aylarca kullanıcıya değer ulaşmasını geciktirebilir. Hiç discovery yapmamak ise sürekli yanlış feature üretme riskini artırır. En sağlıklı yaklaşım iki akışın düzenli bilgi alışverişi yaptığı sürekli çalışma modelidir.
Big Upfront Discovery'nin Riski
Aylar süren discovery tüm belirsizliği baştan çözmeye çalışabilir. Bu sırada pazar veya kullanıcı ihtiyacı değişebilir. Delivery ekibi kararların nasıl oluştuğunu bilmeden belge teslim alabilir. Büyük handoff bilgi kaybı yaratır. Discovery yeterli ama küçük parçalar halinde yürütülmelidir.
Hiç Discovery Yapmamanın Riski
“Agileız, hemen kodlayalım” yaklaşımı yanlış problem üzerinde hızlı ilerlemeye neden olabilir. Ekip delivery açısından verimli görünür fakat ürün değeri oluşmayabilir. Kullanıcı araştırması yapılmadan feature talepleri doğrudan backlog'a girebilir. Rework ve düşük adoption sonucu ortaya çıkar. Discovery hızın önünde engel değil doğru yön seçme aracıdır.
Continuous Discovery
Continuous discovery ürün ekibinin kullanıcı ve problem öğrenmesini düzenli hale getirir. Haftalık görüşme veya küçük deneyler kullanılabilir. Öğrenme yalnız roadmap başında yapılmaz. Production feedback yeni araştırma soruları doğurabilir. Böylece product discovery yaşayan süreç haline gelir.
Discovery Backlog
Discovery backlog cevaplanması gereken soruları ve test edilecek hipotezleri tutabilir. Bunlar delivery story'lerinden farklıdır. Bir konu önce araştırma gerektiriyorsa doğrudan development backlog'una alınmaz. Sonuç yeterli confidence sağladığında delivery hazırlığı başlar. Bu ayrım backlog kalitesini yükseltir.
Delivery Backlog
Delivery backlog geliştirmeye hazır veya hazırlanmakta olan değer parçalarını içerir. Gereksinim ve acceptance criteria yeterli seviyede olmalıdır. Her discovery çıktısı otomatik delivery item değildir. Product Owner öncelik ve kapasiteyi değerlendirir. Backlog strategy ile günlük delivery arasında köprü kurar.
Dual-Track Agile
Dual-Track Agile discovery ve delivery faaliyetlerinin paralel fakat bağlantılı yürütülmesini ifade eder. Bir grup gelecekteki problemleri araştırırken ekip mevcut doğrulanmış işleri geliştirir. Bu iki alan ayrı silo olmamalıdır. Developer discovery görüşmelerine gerektiğinde katılabilir. Teknik risk erken görünür hale gelir.
Discovery Sonuçlarını Product Backlog'a Taşımak
Discovery sonucu doğrulanan problem backlog'a uygun formatta aktarılmalıdır. Problem bağlamı kaybolmamalıdır. Acceptance criteria ve success metric eklenebilir. Çözüm henüz net değilse teknik veya tasarım exploration devam edebilir. Böylece backlog yalnız talepler değil doğrulanmış öğrenmeler içerir.
Gereksinim Analizi Agile SDLC'de Nasıl Yapılır?
Agile gereksinim analizini ortadan kaldırmaz, gereksinimleri daha yaşayan ve zamanında detaylandırılan yapıya dönüştürür. Büyük SRS dokümanı yerine epic, feature, user story ve acceptance criteria gibi daha küçük artefaktlar kullanılabilir. Non-functional requirements yine açık biçimde yönetilmelidir. Backlog refinement yakın dönemde geliştirilecek işlerin yeterli netliğe ulaşmasını sağlar. Bu yaklaşım değişiklik maliyetini azaltırken gereksinimlerin güncelliğini korur.
Büyük SRS Yerine Yaşayan Gereksinimler
Büyük SRS bazı regüle ortamlarda gerekli olabilir fakat her ürün için tek yöntem değildir. Yaşayan gereksinimler backlog, dokümantasyon ve karar kayıtlarında güncel tutulabilir. Değişiklik olduğunda yüzlerce sayfalık belgenin tamamı yeniden düzenlenmez. Kaynaklar birbirine trace edilebilir. Önemli olan doküman boyutu değil karar ve gereksinim doğruluğudur.
Epic
Epic büyük iş veya ürün sonucunu temsil eder. Tek Sprint'te tamamlanmayabilir. Daha küçük feature ve story'lere ayrılabilir. Epic'in business outcome ile ilişkisi açık olmalıdır. Tamamlandığında yalnız alt story sayısı değil gerçek sonuç değerlendirilmelidir.
Feature
Feature kullanıcıya veya iş sürecine belirli yetenek kazandırır. Epic ile story arasında uygun seviye olabilir. Feature bağımsız release edilebilir değer taşıyabilir. Gereksiz geniş feature'lar daha küçük vertical slice'lara bölünmelidir. Kullanıcı adoption metriğiyle sonucu izlenebilir.
User Story
User story kullanıcı, ihtiyaç ve fayda bağlamını kısa biçimde ifade eder. Teknik görev listesi değildir. Her gereksinimi tek başına anlatması beklenmemelidir. Acceptance criteria ve ek dokümantasyonla desteklenebilir. İyi story ekip içinde konuşma başlatan araçtır.
Acceptance Criteria
Acceptance criteria beklenen davranışı test edilebilir hale getirir. Developer ve QA ortak referans kullanır. Paydaş demo sırasında aynı kriterleri kontrol edebilir. Belirsiz “kolay olmalı” ifadeleri yerine somut davranış tanımlanmalıdır. Yeni beklenti ortaya çıkarsa kriter güncellenebilir veya yeni backlog item oluşturulabilir.
Non-Functional Requirements
Performans, güvenlik, erişilebilirlik ve reliability gibi gereksinimler fonksiyonel story'lerin yanında ele alınmalıdır. Bunlar görünmez kaldığında release öncesinde sürpriz oluşturabilir. Global kalite standartları Definition of Done içinde yer alabilir. Bazı NFR'lar sistem seviyesinde ayrı doküman gerektirebilir. Test yöntemleri baştan belirlenmelidir.
Backlog Refinement
Refinement yaklaşan işleri daha anlaşılır ve geliştirilebilir hale getirir. Product, development ve QA ortak sorular sorabilir. Büyük işler bölünür ve bağımlılıklar görünür hale gelir. Her ayrıntıyı çözmek gerekmez. Sprint için gerekli confidence seviyesine ulaşmak amaçlanır.
Gereksinimleri Just-in-Time Detaylandırmak
Aylar sonra geliştirilecek işi bugünden tüm ayrıntılarıyla yazmak çoğu zaman israftır. Gereksinim yakın döneme geldikçe daha fazla detay eklenebilir. Bu yöntem değişen ihtiyaçların dokümanları sürekli geçersiz kılmasını azaltır. Kritik regülasyon veya mimari kararlar yine erken ele alınabilir. Just-in-time plansızlık değil doğru zamanda yeterli detay üretmektir.
User Story Her Gereksinim İçin Yeterli midir?
User story birçok ürün gereksinimi için yararlı olsa da bütün SDLC ihtiyaçlarını tek başına taşıyamaz. İş kuralları, regülasyon, güvenlik, performans, entegrasyon ve veri gereksinimleri daha ayrıntılı veya farklı dokümantasyon isteyebilir. Bir sistemi yalnız kısa story cümleleriyle yönetmek bilgi kaybı yaratabilir. Agile dokümantasyonu reddetmez, gereksiz ve güncellenmeyen dokümantasyona karşıdır. Bu nedenle ekip ihtiyaç duyduğu kadar ek artefakt kullanmalıdır.
İş Kuralları
İş kuralları karmaşık hesaplama ve karar koşullarını açıklayabilir. Tek user story bütün varyasyonları kapsamayabilir. Karar tablosu veya örnek senaryolar kullanılabilir. Testlerin bu kurallarla trace edilmesi faydalıdır. Kural değiştiğinde ilgili story ve testler güncellenmelidir.
Regülasyon Gereksinimleri
Regülasyon gereksinimleri kaynak, kontrol ve evidence bilgisi gerektirebilir. Bunları yalnız user story açıklamasına bırakmak yetersiz olabilir. Compliance matrisi veya traceability kullanılabilir. Formal approval gereken noktalar açık biçimde tanımlanmalıdır. Agile çalışma bu gereksinimlerin küçük increment'larda karşılanmasına engel değildir.
Güvenlik Gereksinimleri
Authentication, authorization, encryption ve logging gibi güvenlik gereksinimleri sistem seviyesinde ele alınabilir. Bazıları her story için tekrar yazılmamalıdır. Security baseline veya guardrail oluşturulabilir. Kritik feature'larda threat model eklenebilir. Test ve scan sonuçları evidence olarak saklanabilir.
Performans Gereksinimleri
Performans hedefleri ölçülebilir eşiklere dönüştürülmelidir. “Hızlı olmalı” test edilebilir değildir. Response time, throughput veya resource sınırları tanımlanabilir. Production workload varsayımları belgelenmelidir. Performance test strategy yaşam döngüsüne erken dahil edilmelidir.
Entegrasyon Gereksinimleri
Entegrasyonlarda API contract, veri formatı ve hata davranışı açıklanmalıdır. User story yalnız kullanıcı değerini anlatabilir. Teknik detay için API documentation ve sequence diagram kullanılabilir. Breaking change yönetimi ayrıca düşünülmelidir. Consumer ekiplerle contract review yapılması erken feedback sağlar.
Veri Gereksinimleri
Veri modeli, retention, privacy ve migration gibi konular ayrı detay gerektirebilir. Hangi verinin neden tutulduğu bilinmelidir. Veri kalitesi ve ownership açıklanmalıdır. Schema değişikliklerinin backward compatibility etkisi değerlendirilir. Retirement sırasında veri gereksinimleri yeniden gündeme gelir.
Gerektiğinde Ek Dokümantasyon Kullanmak
Agile ekip doküman türünü ihtiyaca göre seçmelidir. ADR, API specification, data model veya runbook kullanılabilir. Her belge bir karar veya çalışma ihtiyacını karşılamalıdır. Güncellenmeyen doküman yanlış bilgi üretir. Bu nedenle dokümantasyon ownership'i açık olmalıdır.
Agile SDLC'de Mimari Tasarım
Agile mimariyi kaldırmaz ve “kod yazdıkça mimari oluşur” yaklaşımı özellikle büyük sistemlerde ciddi risk oluşturabilir. Bununla birlikte bütün mimariyi yıllar sonrasına kadar baştan tasarlamak da değişim maliyetini yükseltir. Evolutionary architecture, architecture runway ve guardrail gibi yaklaşımlar gerekli tasarım ile esneklik arasında denge sağlar. Teknik borç mimari evrimin görünür girdisi olmalıdır. Kritik mimari kararların ADR ile kaydedilmesi ekip hafızasını güçlendirir.
Big Design Up Front Problemi
Big Design Up Front bütün sistemi geliştirmeden önce ayrıntılı olarak tasarlamaya çalışır. Yüksek belirsizlikte varsayımlara büyük yatırım yapılabilir. Uygulama başladığında bazı kararların gerçek ihtiyaca uymadığı görülebilir. Değişiklik pahalı hale gelir. Mimari tasarım gerekli olsa da belirsizlik seviyesine göre yeterli derinlikte yapılmalıdır.
Hiç Tasarım Yapmama Problemi
Ters uçta hiçbir tasarım yapmadan sürekli feature eklemek vardır. Sistem sınırları belirsizleşir. Güvenlik ve performans sorunları geç fark edilir. Her ekip farklı pattern kullanabilir. Küçük kararların toplamı uzun vadede ağır teknik borca dönüşebilir.
Evolutionary Architecture
Evolutionary architecture mimarinin ürün ve ihtiyaçlarla birlikte gelişmesini sağlar. Başlangıçta gerekli temel kararlar alınır. Yeni bilgi geldikçe yapı kontrollü biçimde değiştirilebilir. Automated test ve modularity bu değişimi kolaylaştırır. Mimari değişiklik plansız değil ölçülebilir ve bilinçli olmalıdır.
Architecture Runway
Architecture runway yakın dönemdeki feature'ların güvenle geliştirilebilmesi için gerekli teknik altyapıyı ifade eder. Çok uzun dönemli altyapı yatırımı yapılmamalıdır. Ancak feature ekibi sürekli teknik engelle karşılaşmamalıdır. Platform ve architectural work backlog'da görünür tutulabilir. Runway ürün planıyla birlikte güncellenir.
Reference Architecture
Reference architecture kurum içinde tekrar eden teknik problemlere ortak çözüm sağlar. Authentication, logging veya deployment pattern'leri standartlaştırılabilir. Ekip her projede sıfırdan karar vermek zorunda kalmaz. Reference architecture zorunlu hapishane haline gelmemelidir. İstisna gerektiğinde gerekçe ve karar yolu bulunmalıdır.
Architectural Guardrails
Guardrail ekiplerin özgürlüğünü tamamen kaldırmadan güvenli sınırlar belirler. Örneğin veri şifreleme veya API versioning konusunda minimum standart oluşturulabilir. Takımlar bu sınırlar içinde çözüm seçebilir. Merkezi governance daha hafif hale gelir. İstisnalar kayıtlı ve süreli olabilir.
Teknik Borç ile Mimari Evrim
Mimari değiştikçe bazı eski kararlar teknik borca dönüşebilir. Bu durum normaldir fakat görünür olmalıdır. Debt register veya backlog item kullanılabilir. İş etkisi ve risk açıklandığında product ekibi öncelik verebilir. Mimari iyileştirme feature planından tamamen ayrı tutulmamalıdır.
Architecture Decision Record (ADR)
ADR önemli mimari kararları kısa ve izlenebilir biçimde kaydetmek için kullanılan pratik dokümantasyon yaklaşımıdır. Hangi problem için karar alındığı, hangi alternatiflerin değerlendirildiği ve neden belirli seçeneğin tercih edildiği yazılır. Kararın sonuçları ve bilinen trade-off'lar açıkça belirtilir. ADR değişmez kutsal belge değildir, yeni bilgiyle superseded edilebilir. Bu yapı özellikle ekip değişiminde “neden böyle yaptık” sorusunun cevabını korur.
Hangi Problem Çözülüyor?
ADR çözümden önce karar bağlamını açıklar. Hangi teknik veya iş probleminin çözülmesi gerektiği yazılır. Problemin kapsamı belirtilir. Gereksiz ayrıntı eklenmez. Bu alan alternatiflerin neden değerlendirildiğini anlamayı sağlar.
Alternatifler
Değerlendirilen makul seçenekler kaydedilir. Her seçeneğin temel avantaj ve dezavantajı yazılabilir. Bütün olası teknolojileri listelemek gerekmez. Gerçek karar sürecinde ele alınan seçenekler yeterlidir. Böylece gelecekte seçilmeyen yaklaşımın neden elendiği anlaşılır.
Karar
Seçilen yaklaşım açık ve kısa biçimde belirtilir. Belirsiz ifadelerden kaçınılır. Karar tarihi ve owner eklenebilir. İlgili repository veya sistem bağlamı yazılabilir. Karar daha sonra traceability zincirine bağlanabilir.
Gerekçe
Kararın neden seçildiği önemli bölümdür. Performans, güvenlik, ekip yetkinliği veya maliyet gibi kriterler açıklanabilir. Sadece “en iyi seçenek” denmemelidir. Trade-off açık biçimde görülmelidir. Gerekçe gelecekte kararın hâlâ geçerli olup olmadığını değerlendirmeyi kolaylaştırır.
Sonuçlar
Her mimari karar bazı sonuçlar yaratır. Yeni operasyon yükü veya bağımlılık oluşabilir. Test strategy değişebilir. Belirli avantajlar elde edilirken bazı seçeneklerden vazgeçilebilir. Bu etkiler ADR içinde açıkça yazılmalıdır.
Kararın Sonradan Değiştirilebilmesi
Mimari kararlar sonsuza kadar geçerli olmak zorunda değildir. Yeni kullanıcı ölçeği veya teknoloji koşulları değişiklik gerektirebilir. Eski ADR silinmez, yeni karar tarafından superseded edilir. Böylece tarihsel bağlam korunur. Ekip geçmişte aynı tartışmayı neden farklı sonuçlandırdığını görebilir.
ADR ile Kurumsal Hafıza Oluşturmak
Kurumsal hafıza yalnız insanların deneyimine bırakıldığında ekip değişiminde kaybolur. ADR önemli teknik gerekçeleri repository içinde korur. Yeni developer onboarding sırasında karar geçmişini okuyabilir. Incident review eski mimari kararlarla ilişkilendirilebilir. Bu nedenle ADR küçük dokümanla büyük bilgi değeri sağlayabilir.
UX/UI Tasarım Agile SDLC'ye Nasıl Entegre Edilir?
UX ve UI çalışmaları development'tan tamamen ayrı büyük tasarım fazına dönüşmemelidir. Kullanıcı araştırması ve prototype delivery'den önce belirli bir hazırlık sağlayabilir. Ancak tasarım Sprint'lerle birlikte gelişmeye devam eder. Design system tekrar eden kararları azaltır ve kullanıcı tutarlılığını destekler. Kullanıcı testinden gelen feedback product backlog'a kontrollü biçimde aktarılmalıdır.
UX Research
UX research gerçek kullanıcı davranışını anlamaya odaklanır. Görüşme, görev testi ve analytics birlikte kullanılabilir. Tasarım ekibi tek başına yapmamalı, Product ve gerektiğinde developer katılmalıdır. Teknik kısıtlar erken görünür hale gelir. Bulgular backlog ve product strategy için girdi üretir.
Wireframe
Wireframe düşük maliyetli tasarım doğrulaması sağlar. Görsel detaylar tamamlanmadan akış tartışılabilir. Paydaş feedback'i erken gelir. Değişiklik kod yazılmadan yapılabilir. Kritik kullanıcı senaryoları özellikle ele alınmalıdır.
Prototype
Prototype etkileşim davranışını gerçek üründen önce gösterebilir. Kullanıcı belirli görevi tamamlamaya çalışabilir. Gözlenen zorluklar yeni tasarım iterasyonuna dönüşür. Prototype production performansını kanıtlamaz. Teknik PoC gerektiğinde ayrı yürütülmelidir.
Design System
Design system tekrar eden UI kararlarını standartlaştırır. Component, token ve kullanım rehberleri geliştirici ile tasarımcı arasındaki handoff'u azaltır. Accessibility kuralları sistem içine gömülebilir. Design system ürünlerden ayrı yaşayan platform gibi yönetilebilir. Değişiklikler versioning ve release yaklaşımıyla ilerleyebilir.
Sprint Öncesi Tasarım
Yaklaşan feature için belirli tasarım hazırlığı Sprint'ten önce yapılabilir. Bu çalışma aylarca ahead gitmemelidir. Çünkü backlog değiştiğinde gereksiz tasarım oluşabilir. Yüksek riskli akışlar daha erken hazırlanabilir. Tasarım ekibi delivery ritmine yakın kalmalıdır.
Sprint İçinde Tasarım
Bazı detay kararları Sprint içinde geliştiriciyle birlikte çözülebilir. Responsive davranış veya edge case burada netleşebilir. Bu işbirliği tasarım handoff'unu azaltır. Developer implementation sırasında kullanıcı niyetini daha iyi anlar. Tasarımcı da teknik gerçekliği öğrenir.
Kullanıcı Testi
Kullanıcı testi tasarım varsayımlarını gerçek davranışla doğrular. Her feature için büyük araştırma gerekmeyebilir. Kritik flow veya yüksek belirsizlikli konularda kısa testler güçlü öğrenme sağlar. Sonuçlar kişisel beğeni yerine görev başarısı üzerinden değerlendirilmelidir. Elde edilen bulgular backlog'a taşınır.
Feedback'i Backlog'a Taşımak
Kullanıcı testindeki her yorum backlog item olmamalıdır. Bulgular problem kümeleri halinde değerlendirilir. Etki ve sıklık incelenir. Product Owner stratejik uyumu gözden geçirir. Kabul edilen problem yeni story veya discovery item'a dönüşür.
Scrum SDLC'nin Neresinde Yer Alır?
Scrum SDLC'nin özellikle ürün geliştirme ve kısa iterasyonla değer üretme bölümünü organize eder. Product Goal ve Product Backlog neye odaklanılacağını, Sprint ise kısa çalışma periyodunu tanımlar. Review ürün feedback'i, Retrospective süreç feedback'i üretir. Definition of Done increment kalitesini ortak beklentiye bağlar. Ancak Scrum branching, CI/CD, test framework'ü veya incident management gibi bütün mühendislik ayrıntılarını tanımlamaz.
Product Goal
Product Goal ürünün ulaşmak istediği yakın dönem hedefini ifade eder. Backlog bu hedefle uyumlu olmalıdır. Birden fazla Sprint katkı sağlayabilir. Hedef feature listesi değil sonuç odaklı olmalıdır. İlerleme review sırasında değerlendirilebilir.
Product Backlog
Product Backlog ürün için gerekli işlerin sıralı kaynağıdır. Yeni öğrenmelerle sürekli gelişir. Requirement, bug ve teknik iyileştirme birlikte bulunabilir. Her ham fikir backlog'a girmek zorunda değildir. Refinement yaklaşan işleri yeterli netliğe taşır.
Sprint Planning
Sprint Planning Sprint Goal ve seçilecek işleri belirler. Takım kapasite ve mevcut koşulları değerlendirir. Plan günlük gerçeklikle değişebilir. Sprint sırasında detay planı Developers yönetir. Ama ana amaç Sprint Goal etrafında odak oluşturmaktır.
Sprint
Sprint belirli süreli delivery ve öğrenme döngüsüdür. Bütün event'ler Sprint içinde gerçekleşir. Working Increment üretmek amaçlanır. Sprint değişime kapalı katı mini Waterfall olmamalıdır. Scope, Sprint Goal'u tehlikeye atmadan öğrenmeye göre uyarlanabilir.
Daily Scrum
Daily Scrum Developers'ın Sprint Goal'a ilerlemeyi değerlendirdiği kısa event'tir. Yöneticiye durum raporu değildir. Engeller ve plan değişiklikleri görünür hale gelir. Her teknik detay burada çözülmez. Gerekli kişiler sonrasında ayrıca çalışabilir.
Sprint Review
Sprint Review increment ve ürün yönü üzerinde feedback ortamıdır. Paydaşlar çalışan ürünü görür. Pazar ve kullanıcı değişiklikleri tartışılabilir. Product Backlog yeni öğrenmeyle güncellenebilir. Toplantı demo sunumundan daha geniş bir product inspection alanıdır.
Sprint Retrospective
Retrospective takımın çalışma sistemini incelemesini sağlar. Kalite, flow ve işbirliği sorunları konuşulabilir. Metrikler destekleyici kanıt sağlar. Küçük iyileştirme aksiyonu seçilmelidir. Aynı sorun tekrar ediyorsa aksiyonların etkisi izlenmelidir.
Increment
Increment ürünün kullanılabilir değer parçasıdır. Definition of Done koşullarını karşılamalıdır. Önceki increment'larla uyumlu çalışmalıdır. Her increment mutlaka kullanıcıya release edilmek zorunda değildir. Ancak deploy edilebilir olması delivery flexibility sağlar.
Definition of Done
Definition of Done tamamlanmış iş için ortak kalite standardıdır. Kod, test, security ve documentation koşullarını içerebilir. Ekipler farklı kalite yorumlarına sahip olduğunda büyük sorun çıkar. DoD beklentiyi görünür hale getirir. Gereksinimler ve olgunluk arttıkça güncellenebilir.
Scrum'ın Tanımlamadığı SDLC Alanları
Scrum güçlü ürün geliştirme framework'ü olsa da bütün mühendislik sistemini tarif etmez. Git branching, mimari yöntem, test aracı, CI/CD platformu, deployment stratejisi ve monitoring teknolojisi takım veya kurum tarafından seçilir. Incident management ve security testing gibi alanlar ayrıca tasarlanmalıdır. Bu boşlukların varlığı Scrum'ın eksik olduğu anlamına gelmez, kapsamının bilinçli olarak sınırlı olduğunu gösterir. Kurumsal Agile SDLC süreç tasarımı ve dönüşüm danışmanlığı bu nedenle yalnız Scrum event'lerini optimize etmekle sınırlı kalmamalıdır.
Git Branching Stratejisi
Scrum hangi branching modelinin kullanılacağını söylemez. Feature branch, trunk-based veya başka model ekip bağlamına göre seçilebilir. Seçim integration frequency ve deployment süresini etkiler. Uzun yaşayan branch'ler merge riskini artırabilir. CI sistemi branching yaklaşımıyla uyumlu olmalıdır.
Yazılım Mimarisi Metodu
Scrum mimari kararların nasıl verileceğini tanımlamaz. ADR, reference architecture veya domain modeling gibi yöntemler ayrıca kullanılabilir. Mimari risk Sprint planning dışında da ele alınabilir. Architect veya technical lead ekip içinde farklı rol üstlenebilir. Önemli olan mimari çalışmanın delivery'den kopmamasıdır.
Test Framework'ü
Scrum unit veya integration test aracı seçmez. Ekip teknoloji yığınına uygun framework kullanır. Test strategy risk bazlı tasarlanmalıdır. Automated ve exploratory testing birlikte çalışabilir. Definition of Done minimum kalite standardını belirleyebilir.
CI/CD Platformu
Scrum belirli CI/CD sistemi tanımlamaz. Kurum kendi kaynak kodu, build ve deployment ihtiyaçlarına göre platform seçer. Pipeline güvenilir ve hızlı feedback sağlamalıdır. Build ve test sonuçları görünür olmalıdır. Deployment yetkileri risk seviyesine göre yönetilebilir.
Security Testing Araçları
SAST, DAST veya dependency scanning Scrum kapsamı değildir. Secure SDLC pratikleri ayrıca eklenmelidir. Security kontrolü yalnız Sprint sonunda yapılmamalıdır. Pipeline ve development ortamında uygun kontroller otomatik çalıştırılabilir. Bulgu yönetimi backlog ve risk sürecine bağlanmalıdır.
Deployment Stratejisi
Blue-green, canary veya progressive rollout gibi deployment stratejileri engineering kararıdır. Scrum bunları tanımlamaz. Release riskine göre uygun yaklaşım seçilir. Feature flag deployment ile release'i ayırabilir. Monitoring olmadan progressive delivery güvenli olmaz.
Monitoring Platformu
Scrum production observability aracını belirtmez. Logs, metrics ve traces için kurum ihtiyacına uygun platform seçilir. SLO ve alert kuralları tanımlanmalıdır. Product analytics teknik monitoring'i tamamlar. Production feedback backlog'a geri dönmelidir.
Incident Management Süreci
Incident yönetimi Scrum event'lerini bekleyemez. Detection, triage ve recovery için ayrı süreç gerekir. On-call ve escalation kuralları tanımlanabilir. Post-incident review öğrenmeyi sağlar. Action item'lar Product veya engineering backlog'a taşınır.
Bu Boşlukların Mühendislik Pratikleriyle Doldurulması
Scrum'ın tanımlamadığı alanlar teknik ekiplerin bilinçli mühendislik kararlarıyla doldurulmalıdır. XP, DevOps ve DevSecOps pratikleri burada yardımcı olur. Kurumsal standartlar minimum guardrail sunabilir. Takımlar bütün kararları merkezden beklememelidir. Risk seviyesine göre yetki dağılımı yapılmalıdır.
Kanban SDLC'ye Nasıl Entegre Edilir?
Kanban SDLC aktivitelerini sürekli akış üzerinden yönetmek için güçlü bir yaklaşım sunar. Workflow görünür hale getirilir ve aynı anda yürütülen iş miktarı sınırlandırılır. Cycle time ve lead time darboğazların nerede oluştuğunu gösterir. Maintenance, support ve incident gibi sürekli gelen işler için özellikle kullanışlıdır. Release kadansı Sprint'e bağlı olmadan sürekli teslimata yaklaşabilir.
Workflow Visualization
İş akışı board üzerinde görünür hale getirilir. Analysis, development, review, test ve deploy gibi durumlar kullanılabilir. Board gerçek süreçteki beklemeleri göstermelidir. Sadece görev listesi olmamalıdır. Queue ve blocked state'ler ayrıca görünür olabilir.
WIP Limits
WIP limitleri aynı anda başlatılan iş miktarını sınırlar. Ekip yeni iş almak yerine mevcut işi bitirmeye odaklanır. Review ve QA kuyrukları büyüyorsa limit bunu görünür hale getirir. Limit rastgele sayı olmamalıdır. Akış verisi ve kapasiteye göre ayarlanmalıdır.
Pull System
Pull sisteminde ekip kapasite olduğunda yeni iş çeker. İşler yukarıdan sürekli itilmez. Bu davranış aşırı yüklenmeyi azaltır. Öncelik sırası yine Product tarafından yönetilebilir. Acil iş sınıfları ayrıca tanımlanabilir.
Cycle Time
Cycle time iş aktif sürece girdikten tamamlanana kadar geçen süredir. Takımın flow verimliliğini gösterir. Ortalama tek başına yeterli değildir, dağılım da incelenmelidir. Büyük variability tahmin kalitesini düşürebilir. Darboğaz iyileştirmeleri cycle time üzerinde izlenebilir.
Lead Time
Lead time müşterinin veya iş biriminin talebi ile delivery arasındaki toplam süreyi ifade eder. Bekleme sürelerini de içerir. Kodlama hızlı olsa bile approval kuyruğu lead time'ı uzatabilir. Bu nedenle uçtan uca SDLC metriğidir. Yönetim için güçlü iş sonucu göstergesi olabilir.
Continuous Flow
Continuous flow işleri Sprint sınırı beklemeden akış boyunca ilerletir. Özellikle support ve maintenance işlerinde kullanışlıdır. Planning yine gereklidir fakat sabit Sprint commitment olmayabilir. WIP limit akış kontrolü sağlar. Deployment otomasyonu sürekli teslimatı destekler.
Maintenance ve Support İşlerinde Kanban
Support talepleri öngörülemeyen hızda gelebilir. Sprint commitment bu akışı yönetmekte zorlanabilir. Kanban service class ve WIP limit ile esneklik sağlar. Incident ve normal maintenance ayrı öncelik politikalarına sahip olabilir. Flow metric kapasite planlamasına veri sunar.
Release Beklemeden Sürekli Teslimat
Kanban kullanmak otomatik olarak continuous delivery sağlamaz. CI/CD ve test otomasyonu ayrıca gereklidir. Ancak işlerin küçük batch halinde sürekli tamamlanması delivery modelini destekler. Deployment hazır hale geldiğinde takvim beklemek gerekmez. Release business kararı feature flag ile ayrı tutulabilir.
Scrum ve Kanban Birlikte Kullanılabilir mi?
Scrum ve Kanban birlikte kullanılabilir çünkü farklı problemleri çözerler. Scrum ürün geliştirme için Sprint kadansı ve event yapısı sağlarken Kanban flow görünürlüğü ve WIP kontrolü ekleyebilir. Feature development Sprint içinde, production support ise sürekli akışta yönetilebilir. Aynı takım farklı iş türleri için açık politikalar kullanmalıdır. Modelin amacı isimlere bağlı kalmak değil delivery ve öğrenme akışını güçlendirmektir.
Scrumban
Scrumban Scrum'ın kadanslarıyla Kanban'ın flow pratiklerini birleştirir. Sprint Planning ve Review korunabilir. Board WIP limit ve flow metric kullanabilir. Takım ihtiyacına göre Sprint commitment daha esnek hale gelebilir. Model bilinçli kurallar üzerinden uygulanmalıdır.
Sprint Cadence + Flow Metrics
Sprint takvimsel review ve retrospective ritmi sağlayabilir. Buna ek olarak cycle time ve throughput takip edilebilir. Velocity tek performans göstergesi olmaktan çıkar. Flow data darboğazları görünür hale getirir. Sprint goal ürün odağını korur.
Feature Development
Feature development Sprint içinde planlanabilir. Discovery sonucu yeterince netleşen işler backlog'dan seçilir. Definition of Done kalite standardını belirler. Deployment Sprint sonunda olmak zorunda değildir. Feature flag release zamanını ayrı yönetebilir.
Production Support
Production support öngörülemeyen talepler içerir. Bu nedenle Kanban akışı daha uygun olabilir. Service level expectation tanımlanabilir. Support kapasitesi feature kapasitesinden görünür biçimde ayrılır. Kritik iş normal Sprint planını bozmadan yönetilebilir.
Incident ve Bug Akışı
Incident yüksek aciliyetli ayrı service class olabilir. Bug severity'ye göre farklı akış kullanabilir. Her bug Sprint sonunu beklememelidir. Board blocked ve expedite durumlarını gösterebilir. Sonrasında root cause backlog'a aktarılır.
Tek Takımda Farklı İş Türlerini Yönetmek
Tek takım feature, maintenance ve incident işi alabilir. Her iş türünün öncelik politikası açık olmalıdır. WIP limit kapasitenin aşılmasını engeller. Product ve engineering sorumlulukları birlikte planlanır. Böylece farklı kuyruklar gizli silo oluşturmaz.
Extreme Programming (XP) SDLC'yi Nasıl Güçlendirir?
XP kısa feedback döngülerini mühendislik pratikleriyle destekler. Pair programming, TDD, CI, refactoring ve small releases yazılım kalitesinin sürekli korunmasına yardımcı olur. Scrum neyin ne zaman gözden geçirileceğini tanımlarken XP kodun nasıl güvenle değiştirileceği konusunda pratikler sunabilir. Bu iki yaklaşım birbirini tamamlayabilir. Özellikle hızlı delivery hedefleyen ekiplerde teknik güven olmadan Agile hızının sürdürülebilir olması zordur.
Pair Programming
Pair programming iki geliştiricinin aynı problem üzerinde birlikte çalışmasını sağlar. Anlık review ve bilgi paylaşımı oluşur. Kritik veya öğrenme değeri yüksek işlerde faydalıdır. Her işte zorunlu kullanılmak zorunda değildir. Takım bağlamına göre seçici uygulanabilir.
Test-Driven Development
TDD testin koddan sonra eklenmesi yerine geliştirme davranışını yönlendirmesini amaçlar. Önce başarısız test yazılır, sonra en küçük çözüm geliştirilir. Refactoring ile tasarım iyileştirilir. Pratik her sistemde aynı kolaylıkta uygulanmayabilir. Ancak testability düşüncesini erken aşamaya taşır.
Continuous Integration
Continuous Integration değişikliklerin sık ve küçük biçimde ortak koda entegre edilmesini sağlar. Otomatik build ve test hızlı feedback verir. Uzun yaşayan branch riskini azaltır. Broken build hızlıca düzeltilmelidir. CI yalnız tool değil çalışma alışkanlığıdır.
Refactoring
Refactoring dış davranışı değiştirmeden kod yapısını iyileştirmeyi hedefler. Teknik borcun büyümesini kontrol eder. Automated tests güven sağlar. Refactoring ayrı büyük proje olmak zorunda değildir. Sürekli küçük iyileştirmeler daha sürdürülebilir olabilir.
Simple Design
Simple design bugünkü ihtiyacı gereksiz gelecek varsayımlarıyla büyütmemeyi amaçlar. Bu yaklaşım dikkatsiz tasarım anlamına gelmez. Mevcut gereksinimleri açık ve değiştirilebilir şekilde karşılamak önemlidir. Yeni bilgi geldikçe mimari evrilebilir. Gereksiz abstraction maliyeti azaltılır.
Collective Code Ownership
Kod tek kişinin özel alanı olmamalıdır. Takım üyeleri farklı bölümlerde değişiklik yapabilecek bilgiye sahip olmalıdır. Code review ve pair programming bilgi dağılımını artırır. Critical module yalnız tek kişiye bağımlı kalmaz. Yine de domain uzmanlığı korunabilir.
Small Releases
Küçük release'ler risk alanını daraltır. Kullanıcı feedback'i daha erken alınır. Rollback ve troubleshooting daha kolay olabilir. Büyük kapsamın aylarca birikmesi önlenir. CI/CD bu davranışı teknik olarak destekler.
Scrum + XP Kullanımı
Scrum ve XP birlikte uygulanabilir. Scrum planning ve feedback kadansı sağlarken XP engineering quality üzerinde çalışır. Sprint içinde TDD, CI ve refactoring kullanılabilir. Definition of Done XP pratiklerini kalite standardına bağlayabilir. Böylece süreç ve teknik disiplin aynı sistemde birleşir.
Agile Framework Seçimi Nasıl Yapılmalı?
Framework seçimi kurumun gerçek çalışma problemlerine göre yapılmalıdır. Scrum belirsiz ürün geliştirme ve düzenli feedback için uygun olabilirken Kanban sürekli iş akışında daha iyi sonuç verebilir. XP teknik kaliteyi güçlendirebilir ve Scrumban karma iş türlerini yönetebilir. Kurumsal ölçekte farklı takımlar farklı pratikler kullanabilir. Framework'ü amaç haline getirmek yerine akış, kalite ve kullanıcı sonucu üzerinden karar verilmelidir.
Scrum Ne Zaman Uygun?
Scrum ürün geliştirmede düzenli kısa hedeflere ihtiyaç olduğunda faydalıdır. Paydaş feedback'i Sprint Review ile ritim kazanır. Product Backlog ortak öncelik kaynağı olur. Takım Sprint Goal üzerinden odak kurabilir. Sürekli kesinti alan support ekiplerinde tek başına yeterli olmayabilir.
Kanban Ne Zaman Uygun?
Kanban işlerin sürekli ve değişken hızda geldiği ortamlarda güçlüdür. Support, maintenance ve platform işlerinde sık kullanılır. WIP limit aşırı iş başlatmayı engeller. Flow metrics performansı görünür hale getirir. Sabit Sprint zorunluluğu yoktur.
XP Ne Zaman Değerli?
XP teknik değişiklik hızının yüksek olduğu ekiplerde güçlü değer sunabilir. Continuous integration ve automated testing güvenli delivery sağlar. Pair programming bilgi paylaşımını destekler. Refactoring teknik borcu kontrol altında tutar. Framework değil engineering discipline olarak düşünülmesi faydalıdır.
Scrumban Ne Zaman Kullanılmalı?
Scrumban Sprint ritmini korurken sürekli flow kontrolü isteyen ekipler için uygundur. Feature ve support işi aynı takımda bulunduğunda yararlı olabilir. WIP limit Sprint içindeki fazla paralel işi azaltır. Flow metric velocity dışında veri sunar. Kurallar takım ihtiyacına göre açık biçimde belirlenmelidir.
Kurumsal Ölçekte Scaling Yaklaşımları
Birden fazla takım olduğunda dependency ve ortak ürün hedefleri yönetilmelidir. Scaling yaklaşımı toplantı sayısını artırmak için kullanılmamalıdır. Platform, architecture ve product planning koordinasyonu önemlidir. Takım özerkliği mümkün olduğunca korunmalıdır. Merkezi kurallar minimum gerekli seviyede tutulmalıdır.
Framework'ü Amaç Haline Getirmemek
“Scrum'a uyuyor muyuz” sorusu “müşteriye daha hızlı ve güvenli değer ulaştırıyor muyuz” sorusunun önüne geçmemelidir. Framework araçtır. Kurumun risk, ürün ve ekip yapısına göre uyarlanmalıdır. Yanlış uygulamayı korumak için framework sadakati kullanılmamalıdır. Metrikler gerçek sonucu göstermelidir.
Geliştirme Aşaması Agile SDLC'de Nasıl Çalışır?
Agile development küçük batch size, sık entegrasyon ve kısa feedback üzerine kurulmalıdır. Vertical slice yaklaşımı kullanıcıya anlamlı değeri uçtan uca tamamlamayı destekler. Branching ve pull request stratejileri integration süresini etkiler. Coding standards ve refactoring ekip içinde ortak kalite yaratır. Teknik borç görünür tutulmazsa hızlı delivery kısa sürede yavaşlamaya dönüşebilir.
Küçük Batch Size
Küçük batch değişikliklerin daha kolay review ve test edilmesini sağlar. Büyük pull request'ler hatayı bulmayı zorlaştırabilir. Deployment riski de büyür. Küçük işler daha hızlı feedback üretir. Değer dilimleri yeterince küçük ama anlamlı olmalıdır.
Vertical Slice
Vertical slice feature'ın kullanıcıya değer sağlayan uçtan uca küçük parçasıdır. Sadece database veya frontend katmanı olarak bölmekten farklıdır. Her slice mümkün olduğunda çalışır kullanıcı senaryosu üretir. Feedback gerçek davranış üzerinden alınır. Integration riskleri erken görünür hale gelir.
Feature Branch vs Trunk-Based Development
Feature branch izolasyon sağlar fakat uzun yaşarsa merge riskini artırabilir. Trunk-based development küçük ve sık entegrasyonu teşvik eder. Feature flag incomplete işi gizlemek için kullanılabilir. Hangi modelin uygun olduğu ekip ve release riskine bağlıdır. CI feedback süresi karar üzerinde önemli etkendir.
Pull Request
Pull request kod değişikliğini review ve tartışma alanına taşır. Küçük PR daha kolay anlaşılır. Problem bağlamı açıklamaya eklenmelidir. Automated checks review öncesinde çalışabilir. Merge kararı kalite koşullarına göre verilir.
Code Review
Code review yalnız syntax hatası bulmak için yapılmaz. Tasarım, güvenlik ve maintainability değerlendirilir. Feedback kişiye değil koda odaklanmalıdır. Büyük mimari tartışma ayrı görüşmeye taşınabilir. Review süresi flow metriği olarak izlenebilir.
Coding Standards
Coding standards ekip içinde tutarlılık sağlar. Format ve lint kontrolleri mümkün olduğunda otomatikleştirilmelidir. İnsan reviewer temel style tartışmasına zaman harcamamalıdır. Standard gereksiz ayrıntıyla ekip hızını düşürmemelidir. Kritik maintainability ve security kurallarına odaklanmalıdır.
Refactoring
Refactoring düzenli development faaliyetidir. Feature geliştirmeden tamamen ayrı yıllık proje olmamalıdır. Güvenli refactoring için test desteği gerekir. Küçük değişiklikler sürekli yapılabilir. Teknik borç metriği ihtiyaç alanlarını görünür hale getirir.
Teknik Borç Yönetimi
Teknik borç kayıt ve öncelik gerektirir. Developer'ın zihninde kalan borç ürün planına yansımaz. İş etkisi ve risk açıklanmalıdır. Belirli kapasite veya fırsat bazlı refactoring kullanılabilir. Borcun sürekli ertelenmesi delivery hızını zamanla düşürür.
“Kod Tamamlandı” İşin Bittiği Anlamına Gelir mi?
Kodun yazılması bir backlog item'ın tamamlandığını tek başına göstermez. Test, güvenlik, dokümantasyon, deployment hazırlığı, monitoring ve acceptance koşulları da tamamlanmış olmalıdır. Aksi halde “developer done” ile “ürün done” arasında kuyruk oluşur. Definition of Done bu farkı görünür hale getirir. Sağlıklı Agile SDLC gerçek tamamlanmayı uçtan uca değer üzerinden tanımlar.
Test
Değişiklik gerekli test seviyelerinden geçmelidir. Unit ve integration test riskleri farklı biçimde kapsar. Manual exploratory test gerekebilir. Regression kontrolü otomatikleştirilebilir. Test sonucu build evidence olarak saklanabilir.
Security
Security kontrolü kod sonrası ayrı büyük faz olmamalıdır. SAST, SCA veya secret scan pipeline'da çalışabilir. Yüksek riskli feature için threat modeling gerekebilir. Security bulgusu severity'ye göre yönetilir. Kritik açık varken iş tamamlanmış sayılmamalıdır.
Documentation
Değişiklik kullanıcı veya operasyon davranışını etkiliyorsa dokümantasyon güncellenmelidir. API değişikliği specification'a yansımalıdır. Runbook gerekirse revize edilir. Documentation işin sonrasında unutulan ayrı görev olmamalıdır. Definition of Done içine eklenebilir.
Deployment
Kodun deploy edilebilir durumda olması önemlidir. Environment configuration hazırlanmalıdır. Migration gerekiyorsa plan yapılmalıdır. Rollback yöntemi test edilmelidir. Deployment pipeline üzerinden tekrarlanabilir olmalıdır.
Monitoring
Yeni feature production'da nasıl izlenecek sorusu development sırasında cevaplanmalıdır. Log, metric veya business event gerekebilir. Alert koşulları tanımlanabilir. Monitoring olmadan release sonrası başarı ve hata görünmez kalır. Observability DoD'ın parçası olabilir.
Acceptance
Acceptance criteria karşılanmalıdır. Product Owner veya otomatik test doğrulama sağlayabilir. UAT gereken ürünlerde ilgili kullanıcı grubu sürece dahil edilir. Yeni beklentiler mevcut işi belirsiz biçimde uzatmamalıdır. Bunlar yeni backlog girdisi olarak ele alınabilir.
Definition of Done ile Gerçek Tamamlanma
Definition of Done ortak kalite standardı sağlar. Development, QA ve Product “bitti” kelimesini aynı anlamda kullanır. Test ve deployment kuyruğu gizli kalmaz. DoD gerçekçi ve uygulanabilir olmalıdır. Takım olgunlaştıkça daha güçlü kontroller eklenebilir.
Definition of Done SDLC'yi Nasıl Birleştirir?
Definition of Done SDLC faaliyetlerini tek backlog item seviyesinde bir araya getirebilir. Kod, review, test, security, dokümantasyon, deployment hazırlığı, monitoring ve acceptance tek tamamlanma standardında birleşir. Böylece “development tamamlandı, QA bekliyor” gibi büyük handoff'lar azalır. Her increment release edilebilir kaliteye yaklaşır. DoD kurumun minimum engineering standardını takımların günlük akışına taşır.
Kod Tamamlandı
Gerekli implementation tamamlanmalıdır. Kod geçici workaround içeriyorsa açıkça kaydedilmelidir. Build başarılı çalışmalıdır. Feature flag kullanılıyorsa default davranış belirlenir. Kod tamamlanması diğer kalite adımlarının başlangıcı değil parçasıdır.
Code Review Geçti
Pull request uygun reviewer tarafından değerlendirilmelidir. Kritik yorumlar çözülür. Review kanıtı repository geçmişinde tutulur. Otomatik kontroller insan review'un yerini tamamen almaz. Ama standart kontrolleri hızlandırır.
Unit Test Geçti
Unit test değişikliğin lokal davranışını doğrular. Yeni logic test edilebilir olmalıdır. Test failure merge'i engelleyebilir. Coverage tek kalite metriği olarak kullanılmamalıdır. Anlamlı senaryolar daha önemlidir.
Integration Test Geçti
Integration test component veya servislerin birlikte doğru çalıştığını doğrular. API ve database davranışı burada test edilebilir. Test environment güvenilir olmalıdır. Flaky test feedback güvenini azaltır. Kritik entegrasyonlar pipeline üzerinde otomatik çalıştırılabilir.
Security Kontrolleri Geçti
Gerekli security scan sonuçları kabul edilebilir seviyede olmalıdır. Kritik bulgular çözülmeden ilerlenmemelidir. False positive yönetimi için exception süreci bulunabilir. Security evidence saklanabilir. Kontrol risk bazlı tasarlanmalıdır.
Dokümantasyon Güncellendi
Kullanıcı veya teknik doküman değişiklikle uyumlu olmalıdır. API ve runbook özellikle önemlidir. Dokümantasyon güncellemesi ayrı backlog item'a dönüşüp unutulmamalıdır. Ownership net olmalıdır. Living documentation mümkün olduğunca automation ile desteklenebilir.
Deploy Edilebilir
Increment production benzeri ortama güvenle deploy edilebilir olmalıdır. Configuration ve migration hazır olmalıdır. Pipeline artifact üretebilmelidir. Rollback yöntemi bilinmelidir. Release kararı business tarafından daha sonra verilebilir.
Monitoring Hazır
Yeni davranış için gerekli telemetry eklenmelidir. Error tracking ve business metric birlikte düşünülebilir. Alert gürültüsü yaratılmamalıdır. Ownership tanımlanmalıdır. Release sonrası doğrulama planı hazır olmalıdır.
Kabul Kriterleri Karşılandı
Acceptance criteria gerçek davranışla doğrulanmalıdır. Test sonucu kanıt sağlayabilir. Kriter değiştiyse story güncellenmelidir. Yeni talep mevcut işi belirsiz biçimde uzatmamalıdır. Product acceptance açık biçimde tamamlanmalıdır.
Test SDLC'nin Ayrı Bir Fazı mıdır?
Test bazı geleneksel modellerde ayrı faz olarak görünür fakat Agile SDLC'de yaşam döngüsü boyunca devam eden kalite faaliyetidir. Shift-left yaklaşımı test düşüncesini gereksinim ve development aşamasına taşır. Shift-right ise production telemetry ve gerçek kullanıcı davranışını doğrulama kaynağı olarak kullanır. Automation sık delivery için temel yetenek oluşturur. Böylece kalite yalnız QA ekibinin Sprint sonunda yaptığı kontrol olmaktan çıkar.
Waterfall'da Sonradan Test
Waterfall uygulamalarında büyük geliştirme paketi test fazına toplu halde geçebilir. Hata çok geç bulunduğunda düzeltme maliyeti yükselir. QA uzun kuyruk oluşturabilir. Gereksinim problemi aylar sonra keşfedilebilir. Bu yapı feedback latency'yi artırır.
Agile'da Continuous Testing
Continuous testing her değişiklikte uygun testlerin çalışmasını hedefler. Test development akışına entegre edilir. CI pipeline otomatik feedback sağlar. QA exploratory testing ve kalite koçluğu yapabilir. Test sonuçları release kararı için evidence üretir.
Shift-Left Testing
Shift-left kalite kontrollerini daha erken aşamalara taşır. Requirement review ve acceptance criteria test düşüncesiyle hazırlanabilir. Unit test developer feedback'ini hızlandırır. Security scan code aşamasında çalışabilir. Amaç geç hata bulmayı azaltmaktır.
Test-First Yaklaşımı
Test-first davranış beklenen sonucu implementation'dan önce düşünmeye zorlar. TDD bunun bir örneğidir. Acceptance test de requirement netliği sağlayabilir. Her testin önce yazılması zorunlu değildir. Önemli olan doğrulamanın sonradan akla gelen faaliyet olmamasıdır.
Test Automation
Automation tekrarlanan regression kontrollerini hızlandırır. Her test otomatik olmamalıdır. Kullanıcı deneyimi ve exploratory testing insan değerlendirmesi isteyebilir. Automation maintenance maliyeti de hesaba katılmalıdır. En yüksek risk ve tekrar değerine sahip testler önceliklendirilebilir.
Production Testing
Production ortamı bazı davranışların gerçek ölçek ve veriyle doğrulandığı yerdir. Synthetic monitoring ve smoke test kullanılabilir. Gerçek kullanıcı verisine zarar vermeyecek güvenli yöntemler tasarlanmalıdır. Production test pre-production testlerin yerine geçmez. Onları tamamlayan doğrulama katmanıdır.
Shift-Right Testing
Shift-right production sonrası feedback ve doğrulamayı artırır. Real user monitoring, feature adoption ve canary metric kullanılabilir. Gerçek kullanım varsayımları test eder. Incident ve support verisi backlog'a geri döner. Böylece SDLC production'da öğrenmeye devam eder.
Test Piramidi ve Agile SDLC
Test piramidi hızlı ve düşük maliyetli testlerin daha geniş tabanda, daha yavaş uçtan uca testlerin daha sınırlı sayıda kullanılmasını öneren düşünce modelidir. Unit ve integration testleri erken feedback verir. API testleri business logic'i UI'dan bağımsız doğrulayabilir. End-to-end testler kritik kullanıcı akışlarını kapsar ancak bakım maliyetleri yüksek olabilir. Performans ve güvenlik testleri ürün riskine göre piramidin yanında ayrı kalite boyutları olarak planlanmalıdır.
Unit Tests
Unit test küçük kod birimlerini hızlı biçimde doğrular. Developer lokal feedback alır. Çok sayıda test kısa sürede çalışabilir. Implementation detayına aşırı bağlı testler refactoring'i zorlaştırabilir. Davranış odaklı test tasarımı daha sürdürülebilir olur.
Integration Tests
Integration test bileşenler arasındaki gerçek etkileşimi doğrular. Database ve service entegrasyonları test edilebilir. Unit test'in yakalayamayacağı mapping veya configuration sorunlarını bulabilir. Ortam bağımlılığı nedeniyle biraz daha yavaş olabilir. Kritik entegrasyonlar önceliklendirilmelidir.
API Tests
API test UI katmanına ihtiyaç duymadan service davranışını doğrular. Contract ve error handling kontrol edilebilir. Hızlı regression sağlar. Consumer contract yaklaşımı dağıtık sistemlerde yardımcı olabilir. API versioning değişiklikleri testlerle korunabilir.
UI / End-to-End Tests
End-to-end test gerçek kullanıcı akışını birçok katman üzerinden doğrular. Güçlü güven sağlar fakat çalışması yavaş ve kırılgan olabilir. Her küçük davranışı UI seviyesinde test etmek maliyetlidir. Kritik journey'ler seçilmelidir. Alt seviye testlerle dengeli kullanılmalıdır.
Regression Tests
Regression test yeni değişikliğin eski davranışı bozmadığını doğrular. Automation burada yüksek değer sağlar. Test suite sürekli güncellenmelidir. Gereksiz ve duplicate testler pipeline süresini uzatabilir. Risk bazlı suite yönetimi yapılmalıdır.
Performance Tests
Performance test response time, throughput ve resource kullanımını doğrular. Gerçekçi workload modeli gerekir. Test yalnız release öncesi yapılmamalıdır. Kritik service'lerde düzenli pipeline veya environment testleri kullanılabilir. Production metric sonuçlarla karşılaştırılmalıdır.
Security Tests
Security test static analiz, dynamic test ve manual assessment gibi farklı yöntemler içerebilir. Her yöntem farklı risk yakalar. False positive ve severity yönetimi gereklidir. Güvenlik testleri development akışına entegre edilmelidir. Kritik sistemlerde uzman penetration testing de gerekebilir.
QA'nın Rolü Agile SDLC'de Nasıl Değişir?
Agile SDLC'de QA yalnız Sprint sonunda çalışan testçisi olmaktan çıkar. Gereksinim review, acceptance criteria, test strategy ve exploratory testing gibi faaliyetlere daha erken katılır. Automation konusunda takıma destek olabilir. Quality coaching ile geliştiricilerin daha test edilebilir kod üretmesini sağlar. Kalite yalnız QA'nın sorumluluğu değil bütün cross-functional takımın ortak sorumluluğudur.
Sprint Sonu Testçisi Olmaktan Çıkmak
QA geliştirme tamamlandıktan sonra büyük paket beklememelidir. Sprint başında ve refinement sırasında sürece katılmalıdır. Test yaklaşımı erken belirlenir. Developer ile sürekli işbirliği yapılır. Böylece QA kuyruğu azalır.
Gereksinim Review
QA requirement'ın test edilebilir olup olmadığını değerlendirebilir. Belirsiz durum ve edge case'leri erken ortaya çıkarır. User story yalnız business açısından değil doğrulanabilirlik açısından da iyileşir. Acceptance criteria daha net hale gelir. Geç defect maliyeti azalır.
Acceptance Criteria
QA kriterlerin ölçülebilir ve tamamlanabilir olmasına katkı verir. Positive ve negative senaryolar düşünülür. Belirsiz ifadeler netleştirilir. Test case'lerin tamamı kriter içine yazılmamalıdır. Ama başarı koşulları açık olmalıdır.
Test Strategy
QA bütün testleri tek seviyede yapmamalıdır. Hangi riskin unit, API veya exploratory testle ele alınacağı planlanır. Automation fırsatları belirlenir. Performance ve security ihtiyaçları ilgili uzmanlarla koordine edilir. Strategy yaşayan doküman olabilir.
Exploratory Testing
Exploratory testing önceden yazılmış senaryoların dışında öğrenmeye dayalı test yaklaşımıdır. Deneyimli tester kullanıcı gibi sistemi keşfedebilir. Riskli alanlar daha derin incelenir. Automation'ın kaçırdığı davranışlar bulunabilir. Bulgular development ve product feedback'i üretir.
Automation
QA automation framework geliştirilmesine katkı sağlayabilir. Test ownership yalnız QA'da olmamalıdır. Developer da unit ve integration testlerden sorumludur. Pipeline sonuçları ortak ekip tarafından izlenir. Flaky testler kalite borcu olarak ele alınmalıdır.
Quality Coaching
QA takıma kalite konusunda koçluk yapabilir. Test design ve risk analizi bilgisini paylaşır. Developer kendi değişikliğini daha iyi test etmeyi öğrenir. Product Owner daha test edilebilir acceptance criteria yazar. Kalite takım davranışına dönüşür.
Kalitenin Takım Sorumluluğu Olması
Bir bug çıktığında yalnız QA sorumlu tutulmamalıdır. Requirement, design, code ve deployment kararlarının tamamı kaliteyi etkiler. Cross-functional ekip ortak sonuçtan sorumludur. Defect root cause farklı yaşam döngüsü noktalarında olabilir. Öğrenme cezadan daha değerlidir.
Secure SDLC Nedir?
Secure SDLC güvenliği yazılım yaşam döngüsünün bütün aşamalarına yerleştiren yaklaşımdır. Güvenlik yalnız release öncesi penetration test ile doğrulanmamalıdır. Security requirement, threat modeling, secure coding, automated testing ve vulnerability management birlikte çalışır. Incident verileri yeni koruma ve önleme aksiyonları üretir. Güvenlik sürecin doğal parçası olduğunda release öncesi büyük sürprizler azalır.
Güvenliğin Son Test Fazına Bırakılmaması
Güvenlik sorunu release öncesi bulunduğunda çözüm maliyeti yüksek olabilir. Architecture değişikliği gerekebilir. Developer sprint hedefi bozulabilir. Security team büyük queue oluşturabilir. Erken kontroller bu gecikmeyi azaltır.
Security Requirements
Güvenlik gereksinimleri product backlog ve sistem standartlarında görünür olmalıdır. Authentication ve authorization gibi temel kontroller baştan düşünülmelidir. Regülasyon kaynakları trace edilebilir. Risk seviyesi kabul kriterlerini etkileyebilir. Güvenlik görünmez non-functional requirement olarak bırakılmamalıdır.
Threat Modeling
Threat modeling tasarımın olası saldırı yollarını erken düşünmesini sağlar. Her küçük feature için aynı derinlik gerekmez. Yüksek riskli veri akışı veya trust boundary özellikle incelenir. Mitigation backlog'a eklenebilir. Mimari kararlar riskle birlikte kaydedilir.
Secure Coding
Secure coding yaygın güvenlik hatalarını development sırasında azaltır. Input validation ve access control gibi davranışlar standardize edilebilir. Developer eğitim ve static analysis desteği alabilir. Secure coding guideline yaşayan referans olmalıdır. Code review security açısından kritik değişiklikleri kontrol eder.
Security Testing
Security testing automated ve manual yöntemleri birlikte kullanabilir. SAST kod seviyesinde, DAST çalışan uygulamada farklı riskleri bulabilir. Dependency scanning üçüncü taraf bileşen riskini gösterir. Critical finding release'i engelleyebilir. Risk acceptance süreci açık olmalıdır.
Vulnerability Management
Bulunan vulnerability yalnız raporlanmamalı, owner ve SLA ile yönetilmelidir. Severity ve exploitability değerlendirilir. False positive ayrılır. Patch veya mitigation uygulanır. Sonuç yeniden doğrulanır.
Incident Feedback
Security incident gerçek sistem davranışı hakkında önemli feedback üretir. Root cause yalnız tek hatayı düzeltmekle sınırlı kalmamalıdır. Benzer risk başka sistemlerde araştırılabilir. Secure coding veya pipeline kontrolü güncellenebilir. Incident yaşam döngüsü SDLC'yi iyileştirmelidir.
Root Cause Prevention
Tek vulnerability'i kapatmak aynı hatanın tekrarını engellemeyebilir. Kök neden eğitim, architecture veya process olabilir. Preventive action tanımlanmalıdır. Automation uygun kontrolü sürekli çalıştırabilir. Sonraki ölçümlerde tekrar oranı izlenebilir.
DevSecOps Agile SDLC'ye Nasıl Entegre Edilir?
DevSecOps güvenlik kontrollerini development ve operations akışına otomasyon ve ortak sorumlulukla entegre eder. Security as Code yaklaşımı kontrollerin tekrarlanabilir olmasını sağlar. SAST, DAST, SCA, secret scanning ve container scanning pipeline içinde uygun noktalarda çalışabilir. Her bulgu release'i otomatik durdurmamalı, risk bazlı gate politikaları kullanılmalıdır. Amaç güvenliği hızın karşısında duran son kontrol değil delivery sisteminin doğal parçası haline getirmektir.
Security as Code
Security policy mümkün olduğunda kod veya konfigürasyonla tanımlanabilir. Manuel checklist yerine tekrarlanabilir kontrol oluşur. Policy değişikliği version control altında izlenebilir. Ekip aynı standardı farklı pipeline'larda kullanabilir. Human review kritik kararlar için devam eder.
SAST
SAST source veya compiled code üzerinde güvenlik analizi yapar. Developer değişiklik sonrası hızlı feedback alabilir. False positive yönetimi gereklidir. Kritik pattern merge öncesinde engellenebilir. Araç sonucu uzman değerlendirmesinin yerine geçmez.
DAST
DAST çalışan uygulamayı dışarıdan test eder. Runtime configuration ve gerçek endpoint davranışını görebilir. Environment hazırlığı gerekir. Pipeline üzerinde belirli test setleri çalıştırılabilir. Daha derin DAST periyodik olarak uygulanabilir.
SCA
Software Composition Analysis üçüncü taraf dependency risklerini görünür hale getirir. Bilinen vulnerability ve lisans bilgisi değerlendirilebilir. Dependency güncelleme süreci otomatikleştirilebilir. Her güncelleme yine test edilmelidir. Unsupported package lifecycle riski ayrıca izlenmelidir.
Secret Scanning
Secret scanning repository'ye yanlışlıkla eklenen credential ve token'ları tespit etmeye yardımcı olur. Pre-commit veya CI aşamasında çalışabilir. Bulgu ortaya çıktığında secret yalnız koddan silinmemeli iptal edilmelidir. Git history de değerlendirilmelidir. Secret management platformu kalıcı çözüm sağlar.
Container Scanning
Container image içinde base image ve dependency riskleri bulunabilir. Build sırasında scan yapılabilir. Critical vulnerability policy'ye göre gate oluşturabilir. Image provenance ve signing ayrıca değerlendirilebilir. Runtime hardening kontrolleri pipeline scan'in ötesindedir.
Infrastructure as Code Scanning
Infrastructure code yanlış güvenlik konfigürasyonlarını production öncesi yakalayabilir. Public access veya encryption eksikliği kontrol edilebilir. Policy as Code yaklaşımı standardizasyon sağlar. False positive için exception mekanizması gerekir. Infrastructure değişikliği normal code review sürecinden geçebilir.
Security Gate
Security gate risk seviyesine göre deployment veya merge kararını etkiler. Bütün bulguları aynı sertlikte engellemek delivery'yi durdurabilir. Severity, exploitability ve environment bağlamı kullanılmalıdır. Exception kararları süreli ve kayıtlı olmalıdır. Gate politikası ekipler tarafından anlaşılır olmalıdır.
Continuous Security
Security release öncesi tek kontrol değil sürekli faaliyet olmalıdır. Yeni vulnerability dependency'yi production sonrasında etkileyebilir. Monitoring ve vulnerability feed düzenli çalışmalıdır. Patch süreci backlog ve operations akışına bağlanır. Security metric SDLC dashboard'unda görünür olabilir.
NIST SSDF ile Agile SDLC
NIST Secure Software Development Framework yaklaşımı güvenli yazılım geliştirme pratiklerini yaşam döngüsünün içine yerleştirmeye yardımcı olur. Organizasyonun güvenli geliştirmeye hazırlanması, yazılımın korunması, güvenli yazılım üretilmesi ve bulunan vulnerability'lere müdahale edilmesi gibi geniş çalışma alanları bulunur. Agile ekipler bu pratikleri ayrı büyük güvenlik fazı olarak uygulamak zorunda değildir. Kontroller Sprint, backlog ve CI/CD akışına dağıtılabilir. Böylece güvenlik ve evidence üretimi günlük delivery sistemine bağlanır.
Organizasyonu Güvenli Geliştirmeye Hazırlamak
Güvenli geliştirme için rol, eğitim ve policy temelinin bulunması gerekir. Developer'ın hangi standardı uygulayacağı açık olmalıdır. Araç erişimi ve security expertise sağlanmalıdır. Minimum güvenlik gereksinimleri ekiplerce anlaşılmalıdır. Governance takımların günlük işini desteklemelidir.
Yazılımı Korumak
Source code ve build artifact yetkisiz değişikliğe karşı korunmalıdır. Repository erişimleri yönetilmelidir. Build provenance ve artifact integrity kontrolleri kullanılabilir. Secret ve signing key'leri güvenli tutulmalıdır. Supply chain riskleri yaşam döngüsünün parçası kabul edilmelidir.
Güvenli Yazılım Üretmek
Security requirement, design review ve secure coding birlikte çalışmalıdır. Automated scan hızlı feedback sağlar. Test sonuçları evidence oluşturur. Developer security training almalıdır. Kritik riskler threat modeling ile erken görünür hale getirilir.
Vulnerability'lere Müdahale Etmek
Production sonrasında yeni vulnerability bulunabilir. Triage, severity ve patch SLA tanımlanmalıdır. Customer communication gerekebilir. Root cause benzer sistemlerde araştırılır. Düzeltme yeni release ile doğrulanır.
Pratikleri Sprint ve CI/CD Akışına Yerleştirmek
Security work ayrı yıllık denetim projesi olmamalıdır. Backlog'da gerekli security item'ları bulunabilir. Definition of Done minimum kontrolleri içerebilir. CI/CD taramalar ve evidence üretir. Formal approval gereken yüksek riskli noktalarda ek gate korunabilir.
OWASP SAMM ile SDLC Olgunluğu
OWASP SAMM yazılım güvenliği uygulamalarını farklı iş fonksiyonları üzerinden değerlendirmeye yardımcı olan olgunluk modelidir. Governance, Design, Implementation, Verification ve Operations alanları güvenliğin yaşam döngüsü boyunca dağıtılmasını sağlar. Kurum önce mevcut durumunu gerçek davranış üzerinden ölçmelidir. Ardından her alanda aynı anda en yüksek olgunluğu hedeflemek yerine risk bazlı gelişim planı oluşturabilir. Agile ekipler bu gelişim maddelerini backlog ve platform çalışmalarına dönüştürebilir.
Governance
Governance güvenlik stratejisi, politika ve ölçüm yaklaşımını ele alır. Kurumun hangi riskleri nasıl yöneteceği açık olmalıdır. Ekipler belirsiz ve çelişkili standartlarla çalışmamalıdır. Metric ve review mekanizması bulunabilir. Governance delivery'yi destekleyen minimum çerçeve sunmalıdır.
Design
Design alanında threat modeling ve güvenlik mimarisi gibi faaliyetler bulunabilir. Kritik sistem boundary'leri erken incelenir. Security requirement'lar tasarım kararına bağlanır. ADR risk gerekçesini koruyabilir. Design review her feature için aynı derinlikte olmak zorunda değildir.
Implementation
Implementation secure coding ve build bütünlüğünü kapsar. Developer standardları açık olmalıdır. Automated tools hızlı feedback sağlar. Dependency ve secret kontrolleri bu alana destek verir. Code review kritik security davranışlarını değerlendirebilir.
Verification
Verification güvenlik kontrollerinin etkili olup olmadığını doğrular. SAST, DAST ve penetration testing farklı yöntemlerdir. Risk seviyesine göre test derinliği seçilebilir. Sonuçlar vulnerability management sistemine aktarılır. Tek test aracı bütün riskleri kapsamaz.
Operations
Operations production güvenliği ve incident response süreçlerini kapsar. Monitoring ve patch yönetimi önemlidir. Yeni vulnerability ortaya çıktığında hızlı müdahale gerekir. Incident feedback development'a geri döner. Böylece güvenlik yaşam döngüsü production'da devam eder.
Mevcut Durumu Ölçmek
Olgunluk çalışması hedef modelden önce mevcut davranışı anlamalıdır. Gerçekte hangi kontroller çalışıyor incelenir. Sadece policy dokümanında yazan pratikler var kabul edilmemelidir. Takım ve pipeline evidence kullanılabilir. En büyük risk boşlukları belirlenir.
Hedef Olgunluğu Belirlemek
Bütün alanlarda aynı hedef gerekli olmayabilir. Kritik ürünler daha güçlü kontrol isteyebilir. Maliyet ve ekip kapasitesi değerlendirilir. Hedef seviyeler roadmap'e dönüştürülür. İlerleme ölçülebilir çıktılarla takip edilir.
DevOps SDLC'nin Neresinde Başlar?
DevOps deployment aşamasında başlayan ayrı operasyon projesi değildir. Development ve operations işbirliği planlama, architecture, build, deployment ve monitoring boyunca devam eder. Infrastructure automation ve CI/CD sık ve güvenli release yeteneğini destekler. Reliability ve incident management production sorumluluğunu görünür hale getirir. Production feedback yeni product ve technical backlog girdisi olarak SDLC'ye geri döner.
DevOps Sadece Deployment Değildir
Deployment automation DevOps'un görünür parçalarından biridir. Ancak kültür ve ownership daha geniştir. Developer production davranışını öğrenir. Operations geliştirme kararlarına erken katılır. Ortak hedef hızlı ve güvenilir değer akışıdır.
Development ve Operations İşbirliği
Developer deployment ve runtime gereksinimlerini erken bilmelidir. Operations son anda teslim alan ekip olmamalıdır. Capacity, backup ve observability development sırasında konuşulabilir. Handoff azalır. Production problemi ortak sorumluluk haline gelir.
Infrastructure Automation
Infrastructure automation environment kurulumunu tekrarlanabilir hale getirir. Manual configuration drift azalır. Infrastructure as Code review ve version control sağlar. Environment creation hızlanabilir. Security policy otomasyona entegre edilebilir.
CI/CD
CI/CD source değişikliğini build, test ve deployment akışına bağlar. Otomasyon feedback süresini azaltır. Pipeline her değişiklikte aynı kalite kontrollerini çalıştırır. Manual approval yalnız risk gerektiğinde eklenebilir. Delivery capability Sprint takviminden bağımsız hale gelir.
Observability
Observability sistemin production davranışını anlaşılır hale getirir. Logs, metrics ve traces teknik görünürlük sağlar. Product analytics kullanıcı davranışını tamamlar. Incident tanısı hızlanır. Production outcome SDLC feedback'i haline gelir.
Reliability
Reliability yalnız operations'ın görevi değildir. Architecture ve code kararları reliability'yi etkiler. SLO veya error budget gibi yöntemler kullanılabilir. Release hızı ile stabilite arasında veriyle karar verilebilir. Incident trendleri engineering backlog'a girer.
Incident Management
Incident management detection ve recovery sürecini tanımlar. On-call ve escalation sorumlulukları açık olmalıdır. Kritik durumda hızlı mitigation önceliklidir. Sonrasında root cause ve learning değerlendirilir. Kalıcı aksiyonlar lifecycle iyileştirmesine dönüşür.
Feedback Loop
DevOps'un güçlü yönlerinden biri production feedback'ini development'a hızla döndürmesidir. Deployment başarısı, error rate ve customer impact ölçülebilir. Developer değişikliğin gerçek sonucunu görür. Product backlog yeni bilgiyle güncellenir. Böylece delivery ve operations aynı öğrenme döngüsüne bağlanır.
Continuous Integration
Continuous Integration developer değişikliklarının küçük ve sık biçimde ortak kod tabanına entegre edilmesini amaçlar. Otomatik build ve test her değişiklikte hızlı feedback sağlar. Code quality ve security scanning pipeline içine eklenebilir. Entegrasyon günlerce bekletilmediği için merge riski küçülür. CI aracı satın almak değil ekip davranışını sık entegrasyon etrafında düzenlemek anlamına gelir.
Küçük ve Sık Commit
Küçük commit değişikliğin anlaşılmasını kolaylaştırır. Hata kaynağı daha hızlı bulunabilir. Uzun yaşayan local branch riski azalır. Commit tek anlamlı değişiklik içermelidir. CI pipeline her commit'i doğrulayabilir.
Otomatik Build
Build süreci manual workstation bağımlılığından kurtarılmalıdır. Aynı kaynak aynı koşullarda tekrar üretilebilir olmalıdır. Build failure hızlıca görünür. Artifact version bilgisi kaydedilir. Reproducibility supply chain güvenliğine de katkı sağlar.
Otomatik Test
Pipeline uygun unit ve integration testleri otomatik çalıştırmalıdır. Test süresi çok uzunsa feedback yavaşlar. Test suite katmanlandırılabilir. Kritik hızlı testler merge öncesi, daha ağır testler sonraki aşamada çalışabilir. Failure anlaşılır rapor üretmelidir.
Code Quality
Lint ve static quality kontrolleri otomatikleştirilebilir. Basit standard ihlalleri reviewer zamanını tüketmez. Quality gate gerçek risklere odaklanmalıdır. Aşırı katı metric ekiplerin anlamsız iyileştirme yapmasına yol açabilir. Araç sonuçları bağlamla yorumlanmalıdır.
Security Scanning
CI üzerinde dependency ve source scanning hızlı feedback sağlar. Critical finding merge'i engelleyebilir. Policy risk bazlı olmalıdır. False positive yönetimi gerekir. Developer remediation guidance alabilmelidir.
Fast Feedback
CI'ın temel değeri hızlı feedback'tir. Pipeline sonucu saatler sonra geliyorsa developer bağlamı kaybedebilir. Test ve build performansı düzenli optimize edilmelidir. Failure ilgili kişiye hızlı ulaşmalıdır. Feedback süresi engineering KPI olarak izlenebilir.
Continuous Delivery ve Continuous Deployment Arasındaki Fark
Continuous Delivery yazılımın her değişiklikten sonra güvenli biçimde production'a taşınabilecek durumda tutulmasını hedefler. Continuous Deployment ise gerekli kontrolleri geçen değişiklikların otomatik olarak production'a alınmasını ifade eder. Her kurum continuous deployment kullanmak zorunda değildir. Regülasyon veya yüksek risk nedeniyle manuel approval gerekebilir. Önemli olan approval dışındaki teknik adımların tekrarlanabilir ve otomatik olmasıdır.
Continuous Delivery
Continuous Delivery deploy edilebilir build'i sürekli hazır tutar. Release kararı business veya risk nedeniyle manuel olabilir. Pipeline test ve security evidence üretir. Deployment butona veya onaya bağlı olabilir. Büyük release bekleme süresi azaltılır.
Continuous Deployment
Continuous Deployment pipeline'dan başarıyla geçen değişiklikları otomatik production'a taşır. Küçük batch ve güçlü automation gerekir. Monitoring ve rollback kritik önemdedir. Feature flag kullanıcıya açılma zamanını ayrıca yönetebilir. Her ürün bu seviyeye ihtiyaç duymaz.
Manuel Approval Nerede Gerekebilir?
Yüksek riskli finansal veya compliance değişikliklerinde formal approval gerekebilir. Production erişimi ayrıştırılmış olabilir. Manual gate belirli evidence üzerinden karar vermelidir. Sadece alışkanlık nedeniyle bütün release'leri bekletmemelidir. Risk azaldıkça gate otomasyona dönüştürülebilir.
Risk Bazlı Release Kontrolleri
Her değişiklik aynı risk seviyesine sahip değildir. Küçük content değişikliği ile database migration aynı approval modelini kullanmak zorunda değildir. Risk kategorisi release kontrolünü belirleyebilir. Otomasyon düşük riskli akışı hızlandırır. Yüksek riskli değişiklikte daha fazla doğrulama yapılır.
Production'a Güvenli Akış
Güvenli akış yalnız test geçmesi değildir. Deployment, rollback, monitoring ve incident readiness birlikte düşünülmelidir. Küçük batch riski azaltır. Progressive rollout blast radius'ı sınırlar. Production verification release sonrasındaki ilk önemli feedback'tir.
CI/CD Pipeline Bir SDLC Omurgasına Nasıl Dönüşür?
CI/CD pipeline source değişikliğini build, test, security, package, deploy, verify ve monitor adımları üzerinden uçtan uca izleyebilir. Bu akış yalnız otomasyon değil SDLC evidence zinciri oluşturur. Hangi commit'in hangi testleri geçtiği ve hangi release ile production'a çıktığı kaydedilebilir. Audit ve incident araştırmaları bu izlenebilirlikten faydalanır. Pipeline böylece development, security, quality ve operations faaliyetlerini ortak teknik omurgada birleştirir.
Source
Source code version control altında tutulur. Commit ve pull request bilgisi izlenebilir. Branch protection policy kullanılabilir. Değişiklik ilgili requirement veya issue ile bağlanabilir. Traceability zinciri burada başlar.
Build
Build source'u çalıştırılabilir artifact'e dönüştürür. Süreç otomatik ve tekrarlanabilir olmalıdır. Dependency versiyonları kontrol edilmelidir. Build metadata artifact'e eklenebilir. Failure sonraki adımları durdurur.
Test
Automated test farklı seviyelerde çalışır. Hızlı testler erken feedback verir. Riskli değişiklik daha geniş suite tetikleyebilir. Test sonucu evidence olarak saklanır. Flaky test pipeline güvenini azaltır.
Security
Security scan source, dependency ve artifact üzerinde yapılabilir. Policy violation gate oluşturabilir. Sonuç vulnerability management sistemine aktarılır. Risk acceptance gerekiyorsa kayıt tutulur. Security evidence release ile ilişkilendirilebilir.
Package
Artifact versioned ve immutable biçimde paketlenmelidir. Aynı artifact farklı ortamlara taşınabilir. Build tekrar edilerek farklı binary üretmekten kaçınılabilir. Registry integrity korunmalıdır. Package metadata traceability sağlar.
Deploy
Deployment otomasyonla hedef ortama yapılır. Environment configuration versioned olabilir. Migration planı çalıştırılır. Progressive deployment uygulanabilir. Deployment sonucu doğrulama adımına geçer.
Verify
Post-deployment smoke test temel davranışı doğrular. Health check ve metric kontrol edilir. Kritik business transaction denenebilir. Problem varsa rollback tetiklenebilir. Verification kullanıcıya release öncesi güven sağlar.
Monitor
Deployment sonrası error, latency ve business metric izlenir. Anormal değişim alert üretebilir. Canary karşılaştırması yapılabilir. User feedback takip edilir. Monitoring SDLC'nin production loop'unu başlatır.
Evidence
Pipeline boyunca build, test, approval ve deployment kayıtları oluşur. Regüle kurumlarda audit evidence olarak kullanılabilir. Manual screenshot toplama ihtiyacı azalır. Evidence immutable ve erişilebilir tutulmalıdır. Retention policy kurum ihtiyacına göre belirlenir.
Release Management ile SDLC
Release Management feature ve teknik değişiklikların kullanıcıya kontrollü biçimde ulaştırılmasını yönetir. Release planning, versioning, release candidate, notes, deployment, rollback ve post-release monitoring birlikte değerlendirilir. Müşteri iletişimi özellikle breaking change ve büyük ürün değişikliklerinde önemlidir. Agile olmak release planı yapmamak anlamına gelmez. Ama release boyutunu küçültmek ve otomasyonu artırmak süreci daha güvenilir hale getirebilir.
Release Planning
Release Planning hangi değerin ne zaman kullanıcıya açılacağını belirler. Teknik readiness ve business zamanlaması birlikte değerlendirilir. Feature flag esneklik sağlayabilir. Büyük kapsam tek tarihe bağlanmamalıdır. Risk ve dependency görünür olmalıdır.
Versioning
Versioning kullanıcı ve teknik ekiplerin değişikliği takip etmesini kolaylaştırır. Semantic versioning bazı ürünlerde uygun olabilir. API breaking change ayrı version gerektirebilir. Her internal deployment public version olmak zorunda değildir. Version strategy ürün yapısına göre seçilir.
Release Candidate
Release candidate production'a aday build'i temsil eder. Son doğrulamalar bu artifact üzerinde yapılabilir. Aynı artifact production'a taşınmalıdır. Yeni değişiklik gelirse yeni candidate oluşur. Uzun candidate cycle continuous delivery hedefini zayıflatabilir.
Release Notes
Release notes kullanıcı ve support ekibine değişiklikları açıklar. Teknik commit listesi kullanıcı için yeterli değildir. Yeni özellik, düzeltme ve breaking change açık biçimde belirtilmelidir. Gerekirse migration bilgisi eklenir. Release notes müşteri iletişiminin önemli parçasıdır.
Deployment
Deployment release'i teknik olarak ortama taşır. Otomasyon hata riskini azaltır. Feature kullanıcıya kapalı tutulabilir. Database migration ve configuration doğrulanmalıdır. Deployment log izlenebilir olmalıdır.
Rollback
Rollback başarısız deployment sonrası hızlı geri dönüş sağlar. Her değişiklik kolay rollback olmayabilir. Database migration için özel plan gerekir. Rollback düzenli test edilmelidir. Monitoring rollback kararını destekler.
Post-Release Monitoring
Release sonrası sistem ve kullanıcı davranışı izlenmelidir. Error rate ve feature adoption önemli sinyallerdir. Support talepleri takip edilir. Kritik değişiklik için belirli gözlem penceresi kullanılabilir. Sonuç backlog'a yeni feedback üretir.
Müşteri İletişimi
Müşteri release'in kendisini nasıl etkilediğini bilmelidir. Breaking change önceden duyurulmalıdır. Maintenance window açıklanabilir. Yeni feature için kısa kullanım bilgisi verilebilir. İletişim teknik operasyon kadar önemlidir.
Deployment ile Release Aynı Şey midir?
Deployment ve release aynı olmak zorunda değildir. Deployment kodun production ortamına taşınmasıdır, release ise özelliğin kullanıcıya aktif olarak sunulmasıdır. Feature flag bu iki anı birbirinden ayırabilir. Dark launch ve canary yöntemleri küçük kullanıcı grubunda production davranışını test etmeye yardımcı olur. Progressive rollout blast radius'ı azaltarak riskli değişiklikların kontrollü biçimde yayılmasını sağlar.
Deployment
Deployment teknik artifact'in hedef ortama kurulmasıdır. Kullanıcı özelliği henüz görmeyebilir. Pipeline otomasyonu bunu sık hale getirebilir. Health verification yapılmalıdır. Deployment frequency DORA benzeri metriklerde izlenebilir.
Feature Release
Feature release kullanıcı erişiminin açılmasıdır. Business timing deployment'tan farklı olabilir. Marketing veya customer communication hazırlanabilir. Release metric feature adoption ile izlenebilir. Geri açma ve kapatma planı bulunabilir.
Feature Flag
Feature flag kodu deploy edip davranışı kontrollü açmaya yarar. Kullanıcı segmentine göre rollout yapılabilir. Eski flag'ler teknik borca dönüşebilir. Ownership ve temizleme tarihi belirlenmelidir. Flag sistemi kritik runtime bağımlılığı olduğu için güvenilir olmalıdır.
Dark Launch
Dark launch yeni sistem davranışını kullanıcıya görünmeden production'da çalıştırabilir. Load ve integration davranışı test edilebilir. Gerçek kullanıcı sonucunu değiştirmemelidir. Data privacy ve maliyet etkisi değerlendirilmelidir. Sonuç release kararını destekler.
Canary Release
Canary release değişikliği küçük kullanıcı veya instance grubuna açar. Metric'ler kontrol grubuyla karşılaştırılabilir. Problem çıkarsa blast radius sınırlı kalır. Automated rollback uygulanabilir. Uygun monitoring olmadan canary'nin değeri azalır.
Progressive Rollout
Progressive rollout kullanıcı oranını aşamalı olarak artırır. Her aşamada error ve business metric kontrol edilir. Riskli feature'larda güvenli genişleme sağlar. Release hızını tamamen düşürmeden kontrol yaratır. Rollout kriterleri önceden tanımlanmalıdır.
Blast Radius'ı Azaltmak
Blast radius bir değişikliğin başarısız olduğunda etkilediği alanı ifade eder. Küçük batch ve canary bunu azaltır. Feature flag hızlı kapatma sağlar. Architecture isolation da etkiyi sınırlar. Risk yönetiminde release stratejisi önemli araçtır.
Production SDLC'nin Sonu Değildir
Production'a çıkış yaşam döngüsünün sonu değil gerçek kullanıcı ve operasyon verisinin başladığı noktadır. Monitoring, support, bug fix, security patch ve feature improvement düzenli olarak devam eder. Customer feedback ürünün hangi varsayımlarının doğru çıktığını gösterir. Incident ve performans verileri teknik backlog'a yeni iş üretir. Bu nedenle production yeni discovery ve delivery döngülerinin başlangıcıdır.
Operations
Operations sistemin günlük güvenilir çalışmasını sağlar. Capacity ve availability izlenir. Backup ve recovery süreçleri test edilir. Developer operations bilgisinden kopmamalıdır. Production ownership ortak sorumluluk olabilir.
Monitoring
Monitoring belirli metric ve event'leri izler. Error ve latency problem sinyali verir. Business metric teknik sağlığı tamamlar. Alert doğru owner'a gitmelidir. Gürültülü alert sistemi güveni azaltır.
Support
Support gerçek kullanıcı problemlerini ilk gören ekip olabilir. Ticket'lar product feedback kaynağıdır. Tekrarlanan sorunlar backlog'a taşınmalıdır. Education ve documentation eksikliği de bulunabilir. Support product team ile düzenli bilgi paylaşmalıdır.
Bug Fix
Production bug severity ve kullanıcı etkisine göre önceliklendirilir. Root cause yalnız görünür hatayı kapatmakla sınırlı kalmamalıdır. Regression test eklenebilir. Fix küçük ve güvenli biçimde deploy edilir. Sonuç monitoring ile doğrulanır.
Security Patch
Yeni vulnerability release sonrasında ortaya çıkabilir. Patch urgency risk seviyesine göre belirlenir. Dependency update automated testlerden geçer. Müşteri iletişimi gerekebilir. Unsupported component uzun vadeli risk oluşturur.
Feature Improvement
Production kullanımı yeni feature iyileştirmeleri gösterir. Adoption ve kullanıcı feedback'i değerlendirilir. Bütün talepler aynı önceliği almaz. Experiment veya incremental enhancement yapılabilir. Sonuç tekrar ölçülür.
Customer Feedback
Müşteri feedback'i support, interview ve analytics üzerinden gelebilir. Tekil görüş trend olarak genellenmemelidir. Problem ve iş etkisi anlaşılmalıdır. Feedback backlog prioritization sürecine girer. Sonuç müşteriye geri bildirilirse loop kapanır.
Yeni Döngünün Başlaması
Production verisi yeni hypothesis oluşturur. Product discovery bunu araştırabilir. Kabul edilen iyileştirme backlog'a girer. Geliştirme ve release sonrası yeniden ölçüm yapılır. SDLC böylece tekrar eden öğrenme sistemi olur.
Observability Agile SDLC'nin Neresinde Yer Alır?
Observability production sisteminin iç davranışını yeterli sinyaller üzerinden anlayabilme yeteneğidir. Logs, metrics ve traces teknik soruları cevaplamaya yardımcı olur. Error tracking ve user analytics ürün davranışını daha doğrudan görünür hale getirir. Business metrics kullanıcıya değer ulaşıp ulaşmadığını gösterir. Bu veriler yalnız operations dashboard'unda kalmamalı, backlog ve product kararlarına geri dönmelidir.
Logs
Logs sistem event ve hata bağlamı sağlar. Structured log aramayı kolaylaştırır. Hassas veri log'a yazılmamalıdır. Correlation id dağıtık sistemlerde izlenebilirlik sağlar. Retention maliyet ve compliance ile dengelenmelidir.
Metrics
Metrics zaman içinde sistem davranışını ölçer. Latency, error ve resource kullanımı örnek olabilir. SLO ve alert metric üzerinden tanımlanabilir. Aggregate veri trend görmeyi kolaylaştırır. Business metric teknik metric'i tamamlar.
Traces
Distributed traces bir isteğin servisler arasındaki yolunu gösterir. Bottleneck ve dependency problemi bulunabilir. Sampling maliyet yönetimine yardımcı olur. Trace id log ile ilişkilendirilebilir. Mikroservis sistemlerinde debugging süresini ciddi biçimde azaltabilir.
Error Tracking
Error tracking exception ve client-side hataları gruplandırabilir. Release ile yeni hata artışı ilişkilendirilebilir. User impact tahmini yapılabilir. Duplicate issue gürültüsü azaltılır. Kritik error backlog veya incident akışına otomatik aktarılabilir.
User Analytics
User analytics feature adoption ve kullanım akışlarını gösterir. Privacy gereksinimleri korunmalıdır. Event taxonomy tutarlı olmalıdır. Sadece page view değil ürün sonucunu temsil eden event'ler ölçülmelidir. Discovery için güçlü veri sağlar.
Business Metrics
Business metric sistemin gerçek iş sonucunu gösterir. Sipariş tamamlanma oranı veya işlem süresi örnek olabilir. Teknik olarak sağlıklı sistem business açısından başarısız olabilir. Product Goal metric'le ilişkilendirilebilir. Release sonucu bu seviyede doğrulanmalıdır.
Production Feedback'i Backlog'a Taşımak
Production metric dashboard'da izlenip unutulmamalıdır. Anormal trend problem tanımına dönüşebilir. Product ve engineering birlikte root cause araştırır. Kabul edilen iyileştirme backlog'a girer. Sonuç yeni release sonrası yeniden ölçülür.
Shift-Right Nedir?
Shift-right test ve doğrulamanın production sonrasında da devam etmesini ifade eder. Production telemetry, real user monitoring, feature adoption ve kontrollü experiment gerçek kullanıcı davranışını gösterir. Canary feedback küçük rollout'un güvenli olup olmadığını belirleyebilir. Bu yaklaşım pre-production testlerin yerine geçmez. İki taraf birlikte kullanıldığında yazılımın hem beklenen hem gerçek koşullardaki davranışı anlaşılır.
Production Telemetry
Production telemetry sistemin gerçek koşullardaki davranışını ölçer. Error, latency ve resource metric izlenebilir. Release correlation önemlidir. Beklenmeyen değişim hızlıca görülür. Telemetry design development sırasında planlanmalıdır.
Real User Monitoring
RUM gerçek kullanıcı cihaz ve ağ koşullarını ölçebilir. Synthetic testlerin göremediği problem ortaya çıkabilir. Performance segment bazında incelenebilir. Privacy ve consent gereksinimleri uygulanmalıdır. Kullanıcı deneyimi backlog'a girdi sağlar.
Feature Adoption
Feature'ın release edilmesi kullanıldığı anlamına gelmez. Adoption metric gerçek kullanıcı davranışını gösterir. Düşük kullanım discovery ihtiyacı oluşturabilir. Onboarding veya UX problemi bulunabilir. Feature success yalnız delivery ile ölçülmemelidir.
A/B Testing
A/B testing iki yaklaşımın kullanıcı sonucu üzerindeki etkisini karşılaştırır. Success metric önceden tanımlanmalıdır. Sample size ve bias dikkate alınmalıdır. Her ürün kararı deney gerektirmez. Etik ve privacy sınırlar korunmalıdır.
Canary Feedback
Canary küçük kullanıcı grubundaki production sonucu gösterir. Error ve performance metric karşılaştırılabilir. Business outcome da izlenebilir. Problem varsa rollout durdurulur. Feedback dakikalar içinde release kararını etkileyebilir.
Production Experiments
Production experiment gerçek davranışı test eder. Feature flag kontrollü segment oluşturabilir. Riskli deneylerde guardrail metric gerekir. Kullanıcıya zarar vermemek temel ilkedir. Sonuç product backlog'u yönlendirebilir.
Gerçek Kullanıcı Davranışıyla Ürünü Doğrulamak
Prototype ve UAT önemli olsa da gerçek kullanım farklı sürprizler yaratabilir. Kullanıcı adoption ve support data ile ürün doğrulanmalıdır. Tahmin edilen fayda gerçekleşmiyorsa yeni discovery gerekir. Release sonrası ölçüm başarı tanımının parçası olmalıdır. Böylece outcome odaklı SDLC oluşur.
Incident Management SDLC'nin Parçası mıdır?
Evet, incident management production yaşamının ve dolayısıyla SDLC'nin önemli parçasıdır. Detection, triage, mitigation ve recovery operasyonel müdahaleyi oluşturur. Root cause analysis ve post-incident review ise öğrenme boyutunu sağlar. Action item'lar backlog'a taşınmadığında aynı problem tekrar edebilir. İyi incident süreci yalnız hizmeti geri getirmez, yaşam döngüsünün sonraki iterasyonunu daha güvenilir hale getirir.
Detection
Incident kullanıcı şikayetinden önce monitoring ile tespit edilebilir. Alert signal-to-noise oranı yüksek olmalıdır. Critical service için SLO kullanışlıdır. Detection zamanı recovery süresini etkiler. Ownership açık olmalıdır.
Triage
Triage incident severity ve etki alanını belirler. Doğru uzmanlar çağrılır. Kullanıcı ve business impact anlaşılır. İlk hedef neden analizi değil stabilizasyon olabilir. Communication kanalı açılır.
Mitigation
Mitigation kullanıcı etkisini hızlı azaltmayı amaçlar. Feature kapatma veya traffic yönlendirme yapılabilir. Kalıcı çözüm sonraya bırakılabilir. Riskli değişiklik aceleyle yapılmamalıdır. Alınan kararlar kayıt altında tutulur.
Recovery
Recovery hizmetin normal çalışma seviyesine dönmesini sağlar. Metric'ler doğrulanır. Backlog veya queue kontrol edilir. Customer communication güncellenir. Incident kapatılmadan önce stabilite gözlenebilir.
Root Cause Analysis
Root cause analysis olayın nedenlerini sistem seviyesinde araştırır. Tek kişinin hatasına indirgenmemelidir. Process, tooling ve architecture faktörleri incelenir. Evidence log ve deployment history üzerinden toplanır. Kalıcı iyileştirme fırsatları çıkarılır.
Post-Incident Review
Post-incident review ekiplerin olaydan öğrenmesini sağlar. Timeline, impact ve response değerlendirilir. Blameless yaklaşım güveni korur. Action item'ların owner ve tarihi belirlenir. Review raporu ilgili ekiplerle paylaşılabilir.
Action Item'ları Backlog'a Taşımak
Incident aksiyonu toplantı notunda kalmamalıdır. Product veya engineering backlog'a aktarılır. Risk seviyesine göre öncelik verilir. Owner belirlenir. Tamamlandığında incident kaydıyla trace edilebilir.
Incident'tan SDLC İyileştirmesi Üretmek
Olay yalnız bug fix üretmemelidir. Monitoring, test veya deployment süreci geliştirilebilir. Threat model güncellenebilir. Runbook iyileştirilebilir. Böylece incident yaşam döngüsü olgunluğunu artırır.
Maintenance Agile SDLC'de Nasıl Yönetilir?
Maintenance production ürününün doğal yaşam faaliyetidir ve feature development'ın araya giren istenmeyen işi olarak görülmemelidir. Corrective, adaptive, perfective ve preventive maintenance farklı ihtiyaçları temsil eder. Takım kapasitesinin belirli bölümü bakım ve reliability çalışmalarına ayrılabilir. Support işi Kanban ile sürekli akışta yönetilebilir. Feature ve maintenance dengesi ürünün uzun vadeli toplam sahip olma maliyetini doğrudan etkiler.
Corrective Maintenance
Corrective maintenance production hatalarını düzeltir. Bug severity ve kullanıcı etkisi önceliği belirler. Regression test eklenmelidir. Root cause gerekiyorsa incelenir. Fix deployment sonrası doğrulanır.
Adaptive Maintenance
Adaptive maintenance dış çevredeki değişikliklara uyumu sağlar. İşletim sistemi, API veya regülasyon değişebilir. Ürün aynı işlevi sürdürmek için güncellenir. Vendor roadmap takip edilmelidir. Bu işler önceden risk backlog'unda görülebilir.
Perfective Maintenance
Perfective maintenance mevcut ürünün performans veya kullanım kalitesini iyileştirir. Büyük yeni feature olmayabilir. Kullanıcı feedback'i kaynak oluşturur. Ölçülebilir outcome tanımlanabilir. Teknik ve ürün iyileştirmesi birlikte ele alınabilir.
Preventive Maintenance
Preventive maintenance gelecekte oluşabilecek problemi önlemeyi amaçlar. Dependency upgrade veya refactoring buna örnektir. Kullanıcı hemen görünür değer görmeyebilir. Risk ve uzun vadeli maliyet açıklanmalıdır. Sürekli ertelenmesi operasyon riskini artırır.
Feature Development ile Maintenance Dengesi
Bütün kapasiteyi yeni feature'a ayırmak kısa vadede çekici olabilir. Ancak reliability ve debt problemi zamanla delivery hızını düşürür. Kapasite dengesi veriye göre yapılmalıdır. Incident ve maintenance trendleri yönetime görünür olmalıdır. Tek sabit yüzde her takım için doğru değildir.
Support Work için Kanban
Support işi tahmin edilemeyen akışa sahiptir. Kanban WIP ve service class ile yönetilebilir. Critical ticket expedite lane'e girebilir. Normal request standard flow izler. Lead time ve aging metric süreç kalitesini gösterir.
Teknik Borç Yaşam Döngüsü Boyunca Nasıl Yönetilir?
Teknik borç yalnız developer'ın kod kalitesi şikayeti değildir, delivery ve operasyon maliyetini etkileyen yaşam döngüsü unsurudur. Technical debt register risk ve etkiyi görünür hale getirir. Refactoring ve architecture improvement backlog içinde gerçek iş olarak planlanmalıdır. Capacity allocation yardımcı olabilir fakat sabit oran zorunlu değildir. Borcu feature tahminlerinin içinde gizlemek yönetimin gerçek maliyeti görmesini engeller.
Technical Debt Register
Debt register önemli teknik borçları ortak görünür alanda tutar. Kaynak, risk ve etki yazılabilir. Her küçük code smell kayıt olmak zorunda değildir. Product outcome'u etkileyen borçlar öncelik kazanır. Tamamlandığında sonuç ölçülebilir.
Debt'in İş Etkisi
Teknik borç iş diline çevrilmelidir. Release süresini uzatıyor veya incident riskini artırıyor olabilir. Developer saat maliyeti ölçülebilir. İş etkisi açıklanınca Product daha sağlıklı öncelik verir. “Kod kötü” yeterli gerekçe değildir.
Refactoring
Refactoring küçük ve sürekli yapılabilir. Büyük temizlik projesi son seçenek olmalıdır. Automated tests değişiklik güvenini artırır. Değer sağlayan feature ile birlikte ilgili alan iyileştirilebilir. Sonuç delivery ve quality metric ile izlenebilir.
Capacity Allocation
Bazı ekipler debt için belirli kapasite ayırır. Bu yaklaşım borcun tamamen unutulmasını engeller. Ancak sabit yüzde gerçek riski yansıtmayabilir. Kritik debt gerektiğinde daha fazla kapasite almalıdır. Product ve engineering ortak karar verir.
Architecture Improvement
Mimari iyileştirme büyük rewrite olmak zorunda değildir. Interface ayrıştırma veya dependency reduction küçük adımlarla yapılabilir. Architecture roadmap ürün planıyla uyumlu olmalıdır. Riskli migration progressive yürütülebilir. ADR yeni kararları kaydeder.
Debt'i Feature Tahminlerinin İçine Gizlememek
Teknik borcu feature eforuna gizlemek şeffaflığı azaltır. Yönetim neden delivery yavaşladığını anlayamaz. Borç ayrı ve görünür gerekçeyle planlanmalıdır. Feature ile birlikte çözülüyorsa ilişki belirtilir. Bu davranış ekip ile Product arasında güven oluşturur.
Yazılım Emekliliği (Retirement) SDLC'nin Neden Parçasıdır?
Yazılım yaşam döngüsü yalnız geliştirme ve bakım döneminden oluşmaz. Ürün artık ekonomik, teknik veya güvenlik açısından sürdürülebilir olmadığında retirement planı gerekir. End-of-Support ve End-of-Life tarihleri kullanıcı beklentisini yönetir. Replacement, data migration, archive ve decommissioning kontrollü biçimde yürütülmelidir. Plansız emeklilik hem kullanıcı kaybı hem güvenlik riski oluşturabilir.
End-of-Support
End-of-Support belirli tarihten sonra normal destek hizmetinin sona ereceğini gösterir. Kullanıcılar önceden bilgilendirilmelidir. Critical security desteği ayrı süreye sahip olabilir. Migration seçenekleri paylaşılmalıdır. Support sistemi yeni talepleri doğru ürüne yönlendirmelidir.
End-of-Life
End-of-Life ürünün resmi yaşamının sona erdiği noktadır. Yeni release ve düzeltmeler durabilir. Infrastructure kapatma planı hazırlanır. Veri retention gereksinimleri değerlendirilir. Kullanıcı sözleşmeleri ve iletişim buna göre yönetilir.
Replacement
Eski ürün yerine yeni sistem sunulabilir. Feature parity her zaman gerekli değildir. Kullanıcıların kritik iş süreçleri korunmalıdır. Migration path erken test edilmelidir. Yeni sistem adoption metric ile izlenebilir.
Data Migration
Data migration retirement'ın en riskli alanlarından biridir. Kaynak ve hedef mapping doğrulanmalıdır. Veri kaybı ve corruption kontrol edilir. Privacy ve retention uygulanır. Rollback veya reconciliation planı bulunmalıdır.
User Migration
Kullanıcıların yeni sisteme geçişi yalnız teknik taşıma değildir. Eğitim ve iletişim gerekir. Geçiş dalgalar halinde yapılabilir. Support kapasitesi artırılabilir. Adoption ve problem feedback'i izlenmelidir.
Archive
Bazı veri veya dokümanlar yasal veya iş gereksinimi nedeniyle arşivlenebilir. Erişim yetkileri sınırlandırılmalıdır. Archive format uzun dönem okunabilir olmalıdır. Retention süresi belirlenir. Gereksiz canlı sistem bağımlılığı kaldırılır.
Decommissioning
Decommissioning eski sistemin teknik olarak kapatılmasıdır. API ve integration bağlantıları sonlandırılır. Credential iptal edilir. Infrastructure kaldırılır. Son audit ve evidence kaydı tamamlanır.
Güvenli Decommissioning Nasıl Yapılır?
Güvenli decommissioning yalnız sunucuyu kapatmak değildir. Kullanıcıların bilgilendirilmesi, veri taşınması, retention ve silme gereksinimleri birlikte ele alınmalıdır. API, credential, secret ve altyapı bağımlılıkları kontrollü biçimde kaldırılmalıdır. Son audit evidence sistemin gerçekten kapatıldığını doğrular. Bu çalışma güvenlik, operasyon, ürün ve compliance ekiplerinin ortak sorumluluğudur.
Kullanıcıların Bilgilendirilmesi
Kullanıcılar kapanış tarihini yeterli süre önce bilmelidir. Alternatif ürün veya süreç açıklanmalıdır. Kritik müşteri grupları ayrıca iletişim alabilir. Son hatırlatmalar yapılır. Support kanalı geçiş döneminde açık tutulur.
Verilerin Taşınması
Gerekli kullanıcı verileri yeni sisteme güvenli biçimde aktarılır. Integrity kontrolü yapılır. Eksik kayıtlar reconciliation ile bulunabilir. Encryption ve access control korunur. Migration sonrasında kullanıcı doğrulaması yapılabilir.
Saklama Gereksinimleri
Bazı veri yasal nedenlerle belirli süre saklanmalıdır. Retention policy uygulanır. Canlı uygulamanın açık tutulması gerekmeyebilir. Archive erişimi sınırlandırılır. Süre sonunda silme otomasyonu çalıştırılabilir.
Gereksiz Verinin Silinmesi
Retention gerekmeyen veri güvenli biçimde silinmelidir. Backup kopyaları da plan kapsamına alınır. Silme evidence'i gerekebilir. Privacy yükümlülükleri uygulanır. Gereksiz veri uzun vadeli risk oluşturmamalıdır.
API ve Entegrasyonların Kapatılması
Eski endpoint'ler kullanımdan kaldırılmalıdır. Consumer sistemlere ön bildirim yapılır. Traffic monitoring son kullanımı gösterir. Redirect veya compatibility layer geçici olabilir. Final tarihte bağlantılar kontrollü biçimde kapatılır.
Credential ve Secret'ların İptali
Eski sistem secret ve API key'leri iptal edilmelidir. Sadece repository'den kaldırmak yeterli değildir. Identity ve access kayıtları temizlenir. Service account kapanır. Audit log saklama gereksinimi uygulanır.
Infrastructure Teardown
Kullanılmayan compute, database ve network kaynakları kaldırılır. Dependency kontrolü yapılmalıdır. Infrastructure as Code state güncellenir. Maliyet ve saldırı yüzeyi azalır. Shared resource yanlışlıkla silinmemelidir.
Son Audit Evidence
Decommissioning sonunda hangi kontrollerin tamamlandığı belgelenir. Veri, erişim ve infrastructure kayıtları doğrulanır. Owner kapanış onayı verir. Regüle kurumlarda evidence saklanabilir. Böylece retirement yaşam döngüsü resmi biçimde tamamlanır.
Product Sunset İletişimi
Product sunset teknik kapanış kadar müşteri iletişimi de gerektirir. Ön bildirim, migration path, destek tarihleri ve son kullanım tarihi açık biçimde paylaşılmalıdır. Kullanıcı hangi alternatif ürüne veya sürece geçeceğini bilmelidir. Veri taşıma rehberi belirsizliği azaltır. Final closure mesajı ürünün artık desteklenmediğini netleştirir.
Ön Bildirim
Kapanış kararı son güne bırakılmamalıdır. Kullanıcıya yeterli hazırlık süresi verilmelidir. Kurumsal müşteriler sözleşme gereği farklı bildirim süresine sahip olabilir. İletişim kanalları birden fazla olabilir. Mesaj sade ve tarih odaklı olmalıdır.
Migration Path
Kullanıcıya yeni çözüm yol haritası sunulmalıdır. Otomatik migration varsa açıklanır. Manuel adımlar belgelenir. Kritik farklılıklar belirtilir. Migration support planı paylaşılabilir.
Destek Tarihleri
Normal destek ve critical security desteği farklı tarihlerde bitebilir. Bu ayrım açık biçimde yazılmalıdır. Kullanıcı son yardım alabileceği tarihi bilmelidir. Ticket system kapanış planıyla uyumlu olmalıdır. Support ekibi migration konusunda hazırlanmalıdır.
Son Kullanım Tarihi
Ürünün erişilemeyeceği tarih net olmalıdır. Belirsiz “yakında kapanacak” ifadesi kullanılmamalıdır. Timezone gerekiyorsa belirtilmelidir. Son tarih yaklaşırken hatırlatma yapılabilir. Kullanıcı backup veya export işlemini tamamlamalıdır.
Alternatif Ürün
Yerine geçen ürün varsa temel farklar açıklanmalıdır. Aynı feature set'in tamamen mevcut olduğu varsayılmamalıdır. Kullanıcı iş akışı üzerindeki değişiklik anlatılmalıdır. Trial veya geçiş desteği sunulabilir. Yeni ürün adoption izlenmelidir.
Veri Taşıma Rehberi
Kullanıcı kendi verisini taşıyacaksa adımlar açıkça belgelenmelidir. Export format ve limitleri belirtilir. Hata durumunda support kanalı verilir. Hassas veri güvenli biçimde işlenmelidir. Rehber kapanış tarihinden önce test edilmelidir.
Final Closure
Son kapanış mesajı ürünün artık kullanılamadığını açıklar. Support kapsamı yeniden belirtilir. Archive veya data request süreci varsa açıklanır. Eski linkler uygun bilgilendirme sayfasına yönlenebilir. Closure communication kurumsal hafıza için saklanabilir.
SDLC Artifact Traceability Nedir?
Artifact traceability bir iş ihtiyacının Product Goal'dan code commit'e, testten release ve production metric'e kadar izlenebilmesini sağlar. Amaç her küçük faaliyet için ağır bürokrasi yaratmak değildir. Kritik karar ve değişiklikların nedenini geriye doğru anlayabilmek önemlidir. Incident veya audit sırasında hangi kodun hangi gereksinimi karşıladığı görülebilir. Modern toolchain bu bağlantıların büyük kısmını otomatik üretebilir.
Business Need
Traceability zinciri gerçek iş ihtiyacıyla başlamalıdır. Neden yatırım yapıldığı açık olmalıdır. Business case veya problem statement kullanılabilir. Product Goal ile ilişkilendirilir. Sonuç production metric üzerinden tekrar değerlendirilebilir.
Product Goal
Product Goal belirli ürün sonucunu tanımlar. Epic ve feature'lar bu hedefe bağlanabilir. Hedef değişirse backlog etkisi değerlendirilir. Goal tamamlanması yalnız story sayısıyla ölçülmez. Outcome metric kullanılmalıdır.
Epic
Epic büyük değer alanını temsil eder. Altındaki feature ve story'ler trace edilebilir. Epic business need ile bağlanır. Progress teknik tamamlanma kadar outcome üzerinden izlenebilir. Gereksiz eski epic'ler kapatılmalıdır.
User Story
User story belirli kullanıcı ihtiyacını temsil eder. Pull request veya test kaydıyla ilişkilendirilebilir. Acceptance criteria doğrulama sağlar. Story id commit mesajında kullanılabilir. Amaç geliştiriciyi id yazmaya zorlamak değil karar zincirini korumaktır.
Acceptance Criteria
Acceptance criteria hangi davranışın doğrulanacağını tanımlar. Test case bu kriterle ilişkilendirilebilir. UAT sonucu traceability'e eklenebilir. Kriter değişirse history korunur. Release sırasında hangi koşulun karşılandığı görülebilir.
Architecture Decision
ADR feature veya sistem kararıyla ilişkilendirilebilir. Hangi requirement'ın mimari karar doğurduğu anlaşılır. Incident sırasında karar geçmişi incelenebilir. Değişen karar yeni ADR ile kaydedilir. Kurumsal hafıza korunur.
Commit / Pull Request
Code değişikliği ilgili issue veya story ile bağlanabilir. Reviewer bilgisi repository'de saklanır. Automated checks görünür olur. Merge tarihi ve commit hash release'e taşınabilir. Bu bilgi debugging'i kolaylaştırır.
Test
Test sonucu ilgili build ve requirement ile bağlanabilir. Pass ve failure history saklanabilir. Regüle ürünlerde evidence değeri yüksektir. Test version ve environment bilgisi eklenebilir. Automation traceability maliyetini azaltır.
Build
Build belirli source commit'inden üretilmelidir. Artifact version kaydedilir. Test sonuçları build ile ilişkilendirilir. Aynı artifact farklı ortamda kullanılabilir. Provenance supply chain güvenliğini destekler.
Release
Release hangi build ve değişiklikları içerdiğini göstermelidir. Release notes kullanıcı bağlamı sağlar. Deployment zamanı kaydedilir. Rollback bilgisi tutulabilir. Customer communication release ile ilişkilendirilebilir.
Production Metric
Production metric release'in gerçek etkisini gösterir. Error ve business outcome aynı değişiklikle ilişkilendirilebilir. Feature adoption ölçülebilir. Incident release history ile korele edilir. Traceability böylece yalnız audit değil ürün öğrenmesi sağlar.
Customer Feedback
Müşteri feedback'i release ve feature ile ilişkilendirilebilir. Problem yeni backlog item'a dönüşebilir. Support ticket kullanıcı impact'i gösterir. Karar closed-loop sürecinde kaydedilir. Böylece zincir tekrar yeni business need'e döner.
Fikirden Production'a Traceability Zinciri
Fikirden production'a traceability, yazılımın neden var olduğunu ve hangi teknik değişiklikların bu amacı gerçekleştirdiğini göstermelidir. “Bu kod neden yazıldı” sorusundan başlayıp “production'da ne sonuç üretti” sorusuna kadar zincir kurulabilir. Pull request, test ve release kayıtları teknik kanıt sağlar. Product Goal ve business need iş bağlamını korur. Bu yaklaşım özellikle büyük ve regüle organizasyonlarda yüksek değer sağlar.
“Bu Kod Neden Yazıldı?”
Commit ilgili issue veya story ile bağlanmalıdır. Developer değişikliğin problem bağlamını görebilir. Gelecekte kod silinirken neden var olduğu anlaşılır. Gereksiz legacy davranış daha kolay ayırt edilir. ADR kritik teknik gerekçeyi tamamlayabilir.
“Hangi Gereksinimi Karşılıyor?”
Story ve acceptance criteria code değişikliğiyle ilişkilendirilir. Bir değişiklik birden fazla requirement etkileyebilir. Traceability graph kullanılabilir. Regülasyon kontrolü ayrıca bağlanabilir. Değişiklik etkisi daha kolay analiz edilir.
“Kim Review Etti?”
Pull request reviewer bilgisi repository'de tutulur. Kritik sistemlerde minimum reviewer policy olabilir. Approval history audit evidence sağlar. Review yalnız formal imza olmamalıdır. Gerçek teknik inceleme yapılmalıdır.
“Hangi Testlerden Geçti?”
Build ile automated test sonuçları bağlanır. Manual UAT evidence eklenebilir. Security scan sonucu saklanabilir. Failure history troubleshooting için değerli olabilir. Test kapsamı risk seviyesine göre değişir.
“Hangi Release ile Çıktı?”
Commit hash release artifact ile ilişkilendirilir. Deployment history hangi ortamda ne zaman çıktığını gösterir. Feature flag açılma zamanı ayrıca kaydedilebilir. Incident correlation kolaylaşır. Customer support doğru version üzerinden sorun çözebilir.
“Production'da Ne Sonuç Üretti?”
Release sonrası business ve technical metric izlenir. Feature adoption beklenen seviyede mi değerlendirilir. Error rate değişmiş mi kontrol edilir. Customer feedback toplanır. Sonuç yeni product kararına dönüşür.
Agile'da Dokümantasyon Gereksiz midir?
Agile dokümantasyonu gereksiz görmez, gereksiz derecede ağır ve kullanılmayan dokümantasyona karşı daha pragmatik yaklaşır. “Working Software over Comprehensive Documentation” ifadesi dokümantasyonun değersiz olduğu anlamına gelmez. Just Enough Documentation ve Living Documentation güncel bilgiye odaklanır. ADR, runbook ve API documentation gibi artefaktlar gerçek operasyon ihtiyacı karşılar. Dokümantasyonsuzluk Agile değil kurumsal hafıza kaybıdır.
“Working Software over Comprehensive Documentation” Ne Demektir?
Bu ifade çalışan yazılıma dokümantasyondan daha fazla değer verildiğini söyler. Dokümantasyonun hiç değer taşımadığını söylemez. Aylarca belge üretip çalışan ürün vermemek eleştirilmektedir. İhtiyaç duyulan doküman yine yazılmalıdır. Denge ürün ve risk bağlamına göre kurulmalıdır.
Dokümantasyonsuzluk Agile Değildir
Kararların tamamen sözlü kalması bilgi kaybı yaratır. Yeni developer geçmişi anlayamaz. Operations troubleshooting sırasında bilgi bulamaz. Regüle ekip audit evidence üretemez. Bu nedenle Agile dokümantasyonun amacını daha görünür kılmalıdır.
Just Enough Documentation
Just Enough Documentation gerekli bilgiyi yeterli seviyede tutar. Her detay için büyük doküman yazılmaz. Karar, kullanıcı ve operasyon ihtiyacı odak alınır. Doküman hedef kitlesi bilinmelidir. Gereksiz bakım maliyeti azaltılır.
Living Documentation
Living documentation ürünle birlikte güncel kalan bilgi kaynağıdır. Repository veya otomatik sistemle ilişkilendirilebilir. API specification code ile yakın tutulabilir. Outdated içerik düzenli temizlenir. Ownership açık olmalıdır.
Otomatik Üretilen Dokümantasyon
API schema veya test sonuçlarından doküman otomatik üretilebilir. Manuel hata riski azalır. Otomasyon her bilgiyi açıklayamaz. Decision rationale yine insan tarafından yazılmalıdır. Otomatik ve manuel içerik birlikte kullanılmalıdır.
Decision Records
Decision record önemli kararın bağlam ve gerekçesini tutar. ADR en yaygın örneklerden biridir. Product decision da benzer formatta kaydedilebilir. Uzun toplantı tutanağı gerekmez. Gelecekte yeniden değerlendirme kolaylaşır.
Runbook
Runbook operasyonel müdahale ve bakım adımlarını açıklar. Incident sırasında zaman kazandırır. Ownership ve escalation bilgisi içerebilir. Düzenli test edilmelidir. Değişen sistemle birlikte güncellenmelidir.
API Documentation
API documentation consumer ekiplerin sistemi doğru kullanmasını sağlar. Endpoint, contract ve error davranışı açık olmalıdır. Versioning ve breaking change bilgisi eklenir. Otomatik specification üretimi faydalıdır. Kullanım örnekleri anlaşılabilirliği artırır.
Agile SDLC'de Tutulması Gereken Temel Dokümanlar
Her kurumun aynı doküman setini tutması gerekmez fakat bazı temel artefaktlar yaşam döngüsü görünürlüğünü ciddi biçimde artırır. Product Vision ve Roadmap yönü, backlog ve acceptance criteria yakın dönem işi tanımlar. ADR teknik kararları, test strategy kalite yaklaşımını ve security requirements risk sınırlarını korur. Release notes, runbook ve incident records production yaşamını belgelemeye yardımcı olur. EOL planı ürünün güvenli biçimde sona ermesini sağlar.
Product Vision
Product Vision ürünün uzun dönem amacını tanımlar. Kısa feature listesi değildir. Kullanıcı ve problem bağlamı verir. Takım kararlarına yön sağlar. Strateji değişirse güncellenebilir.
Roadmap
Roadmap hedef ve yönleri zaman bağlamında gösterir. Kesin taahhüt listesi olmamalıdır. Yeni bilgiyle değişebilir. Risk ve dependency görünür olabilir. Paydaş iletişiminde kullanışlıdır.
Product Backlog
Backlog yaklaşan ürün çalışmalarının sıralı kaynağıdır. Feature, bug ve technical work içerebilir. Sürekli refinement yapılır. Eski ve değersiz işler temizlenmelidir. Product Goal ile uyum korunmalıdır.
Acceptance Criteria
Acceptance criteria beklenen davranışın doğrulanabilir tanımıdır. Story ile ilişkilendirilir. QA ve developer ortak kullanır. UAT için temel sağlayabilir. Değişiklik history korunabilir.
ADR
ADR önemli mimari kararları kısa biçimde kaydeder. Alternatif ve gerekçe içerir. Repository içinde saklanabilir. Yeni karar eskiyi supersede edebilir. Kurumsal hafıza güçlenir.
Test Strategy
Test Strategy hangi riskin nasıl doğrulanacağını açıklar. Test seviyeleri ve automation yaklaşımı belirtilir. Environment ve data ihtiyacı tanımlanabilir. Sürekli test modelini destekler. Ürün değiştikçe güncellenir.
Security Requirements
Security requirements minimum güvenlik davranışlarını tanımlar. Regülasyon ve threat model ile ilişkilendirilebilir. Test yöntemi belirlenebilir. Global ve feature-specific gereksinimler ayrılır. Definition of Done'a uygun olanlar eklenebilir.
Release Notes
Release notes kullanıcıya değişiklikları açıklar. Yeni özellik ve düzeltmeler belirtilir. Breaking change görünür olmalıdır. Support ve müşteri ekibi aynı kaynağı kullanabilir. Release history ürün hafızası oluşturur.
Runbook
Runbook operasyon ve incident müdahalesini destekler. Kritik komutlar ve kontrol adımları yer alabilir. Recovery ve escalation bilgisi eklenir. Düzenli review yapılır. On-call eğitiminde kullanışlıdır.
Incident Records
Incident record olayın timeline ve etkisini saklar. Root cause ve aksiyonlar eklenir. Tekrarlanan pattern analiz edilebilir. Backlog item'ları ilişkilendirilir. Reliability iyileştirmesine veri sağlar.
EOL Plan
EOL plan ürünün destek ve kapanış tarihlerini tanımlar. Migration ve data retention yaklaşımı belirtilir. Customer communication planlanır. Credential ve infrastructure kapanış adımları bulunur. Retirement riskleri erken görünür hale gelir.
Regüle Kurumlarda Agile SDLC
Agile ile compliance birlikte çalışabilir çünkü değişime açık olmak kontrolsüz olmak anlamına gelmez. Compliance requirement'lar backlog'a ve Definition of Done'a yerleştirilebilir. CI/CD sürekli evidence üretebilir ve audit trail otomatik tutulabilir. Risk bazlı approval düşük riskli değişiklikların gereksiz yere beklemesini önler. Formal gate gerçekten gerekli noktalarda korunabilir.
Agile ile Compliance Birlikte Çalışabilir mi?
Evet, formal gereksinimler küçük increment'larda karşılanabilir. Compliance ekipleri development'ın sonuna bırakılmamalıdır. Kontroller backlog ve pipeline'a dağıtılır. Evidence sürekli oluşur. Audit preparation ayrı büyük proje olmaktan çıkar.
Compliance Requirements'ı Backlog'a Taşımak
Regülasyon maddeleri actionable backlog item'a dönüştürülebilir. Kaynak ve gerekçe saklanır. Acceptance criteria kontrolü doğrular. Compliance owner review yapabilir. Traceability audit sırasında kolaylık sağlar.
Definition of Done'a Kontrol Eklemek
Tekrarlanan compliance kontrolleri DoD içine eklenebilir. Security scan veya evidence üretimi otomatikleşebilir. Bütün kurallar her story için uygun olmayabilir. Risk seviyesine göre farklı DoD katmanları kullanılabilir. Kurallar ekip tarafından anlaşılmalıdır.
Continuous Evidence
Pipeline her build ve test için evidence üretir. Manual screenshot toplama ihtiyacı azalır. Approval ve deployment record otomatik saklanır. Retention policy uygulanır. Audit daha hızlı ve güvenilir hale gelir.
Automated Audit Trail
Repository, CI/CD ve issue tracker birlikte audit trail oluşturabilir. Kim neyi ne zaman değiştirdi görülebilir. Reviewer ve test sonucu ilişkilidir. Manual veri girişi azalır. Yetki ve log bütünlüğü korunmalıdır.
Risk Bazlı Approval
Bütün değişikliklara aynı approval uygulamak queue yaratabilir. Low-risk değişiklik otomatik kontrollerle ilerleyebilir. High-risk değişiklik insan review alabilir. Risk classification açık olmalıdır. Exception ve audit history saklanır.
Formal Gate Gereken Noktalar
Bazı regülasyonlar resmi onay isteyebilir. Bu gate kaldırılmak yerine doğru noktaya yerleştirilmelidir. Önceki kontroller otomatik hazırlanabilir. Reviewer gerekli evidence'e tek ekrandan ulaşır. Gate bekleme süresi metric olarak izlenebilir.
Agile SDLC'de Governance
Agile governance ekiplerin her kararı merkezden onaylatması anlamına gelmemelidir. Ekip özerkliği hızlı delivery ve ownership için önemlidir. Buna karşılık güvenlik, mimari ve kalite alanlarında minimum guardrail'lar gerekli olabilir. Decision rights ve exception management açık olmalıdır. İyi governance kontrol ile hız arasında risk seviyesine göre denge kurar.
Ekip Özerkliği
Takım günlük geliştirme kararlarını kendi verebilmelidir. Her teknik seçim komite onayı istememelidir. Özerklik ortak hedef ve guardrail içinde çalışır. Outcome sorumluluğu ekibe verilir. Gerektiğinde uzman destek alınır.
Minimum Standartlar
Kurumsal minimum standartlar tekrar eden kritik riskleri kontrol eder. Logging, encryption veya backup zorunluluğu olabilir. Liste kısa ve anlaşılır tutulmalıdır. Otomasyonla kontrol edilebilir. Gereksiz ayrıntı takım hızını düşürür.
Architecture Guardrails
Architecture guardrail servis iletişimi veya data ownership gibi sınırlar belirleyebilir. Takım bu sınırlar içinde çözüm seçer. Merkezi architect bütün kodu onaylamaz. İstisna gerektiğinde ADR ve review kullanılabilir. Guardrail platform yetenekleriyle desteklenebilir.
Security Guardrails
Security guardrail minimum güvenlik kontrolleridir. Secret management ve identity standardı örnek olabilir. CI/CD policy otomatik uygulama sağlar. Critical exception onay gerektirebilir. Kurallar güncel threat ve risk bilgisiyle yenilenmelidir.
Quality Gates
Quality gate test veya security sonucuna göre akışı kontrol eder. Her metric sert gate olmamalıdır. Kritik kalite koşulları seçilmelidir. False positive yönetimi gerekir. Gate başarısız olduğunda düzeltme yolu açık olmalıdır.
Decision Rights
Hangi kararın takım, Product veya merkezi fonksiyon tarafından verileceği açık olmalıdır. Belirsiz ownership bekleme yaratır. Risk ve etki seviyesi yetkiyi belirleyebilir. RACI veya benzer model kullanılabilir. Kararlar mümkün olduğunca en yakın yetkin ekipte tutulmalıdır.
Exception Management
Standart her durumda uygulanamayabilir. İstisna talebi gerekçe ve risk içermelidir. Süreli approval verilebilir. Kalıcı hale gelen istisnalar standardın kendisini sorgulatabilir. Exception backlog ile izlenebilir.
Hangi SDLC Kararları Merkezi, Hangileri Takımda Olmalı?
SDLC kararlarının tamamını merkezileştirmek delivery hızını düşürür, tamamını takıma bırakmak ise kurum genelinde kontrol boşluğu yaratabilir. Product, mimari, teknoloji, security ve release kararları risk ve kapsamlarına göre farklı seviyelerde ele alınmalıdır. Günlük geliştirme kararlarının çoğu takımda kalabilir. Kurumsal standardı etkileyen yüksek riskli değişikliklar daha geniş review isteyebilir. Yetki dağılımı organizasyonun risk profiline göre bilinçli tasarlanmalıdır.
Product Kararları
Product priority genellikle Product Owner veya Product Manager tarafından yönetilir. Business Owner büyük yatırım kararlarında rol alabilir. Developer teknik etkiyi açıklar. Kullanıcı feedback'i karar girdisidir. Unvan tek başına öncelik belirlememelidir.
Mimari Kararlar
Lokal mimari kararlar takımda verilebilir. Platform veya kurum genelini etkileyen karar daha geniş review gerektirebilir. ADR karar zincirini korur. Architecture guild tavsiye sağlayabilir. Approval queue oluşturmamaya dikkat edilmelidir.
Teknoloji Seçimi
Kütüphane veya tool seçimi çoğu zaman takım kararı olabilir. Yeni runtime veya database kurum genelinde operasyon etkisi yaratabilir. Security ve platform compatibility değerlendirilir. Total cost of ownership düşünülür. İstisna süreci açık olmalıdır.
Security Kararları
Low-risk implementation detail takım içinde çözülebilir. High-risk data veya identity kararı security review isteyebilir. Minimum policy merkezi olabilir. Risk acceptance yetkisi açık tanımlanmalıdır. Kritik exception kayıt altına alınmalıdır.
Release Kararları
Düşük riskli release otomatik yapılabilir. Büyük müşteri etkili veya regüle değişiklik formal approval alabilir. Product ve operations rollout planını birlikte değerlendirebilir. Feature flag esneklik sağlar. Release policy risk bazlı olmalıdır.
Günlük Geliştirme Kararları
Method adı veya lokal refactoring için merkezi onay gerekmez. Coding standard otomatik guide sağlayabilir. Developer ownership korunmalıdır. Code review peer feedback üretir. Aşırı kontrol motivasyonu düşürebilir.
Risk Seviyesine Göre Yetki
Yetki karar riskine göre ölçeklenmelidir. Düşük riskli değişiklik ekipte kalır. Yüksek güvenlik veya mali etki geniş review alabilir. Risk classification basit ve anlaşılır olmalıdır. Bu model governance ile hız arasında denge kurar.
Hybrid SDLC Nedir?
Hybrid SDLC kurumun farklı ihtiyaçlarına göre Agile, formal compliance, Kanban, DevOps ve Secure SDLC pratiklerini bilinçli biçimde birleştirmesidir. Gerçek kurumlar nadiren yalnız tek framework kullanır. Önemli olan hibrit yapının rastgele tarihsel alışkanlıkların toplamı olmamasıdır. Her kontrol ve kadans gerçek bir ihtiyaç veya risk yönetmelidir. Kurumsal dönüşümde bu modeli açıkça tasarlamak çoğu zaman “saf Agile” tartışmasından daha verimlidir.
Neden Kurumlar Saf Bir Model Kullanmaz?
Farklı ürünler farklı risk ve akış türlerine sahiptir. Regülasyon formal evidence isteyebilir. Support sürekli Kanban akışı gerektirebilir. Feature development Sprint ritminde ilerleyebilir. Platform takımı başka çalışma modeli kullanabilir.
Agile Development + Formal Compliance
Development küçük increment'larla ilerleyebilir. Compliance kontrolleri backlog ve pipeline'a entegre edilir. Gerekli formal approval release öncesinde korunabilir. Continuous evidence manual hazırlığı azaltır. Agile ve compliance birbirini dışlamaz.
Scrum + Kanban
Scrum product cadence sağlar. Kanban flow ve WIP görünürlüğü ekler. Maintenance işi continuous flow ile yürüyebilir. Sprint Review ortak feedback ritmi olarak kalabilir. Model takım iş türlerine göre tasarlanır.
Agile + Stage Gate
Agile delivery belirli stage gate'ler arasında küçük iterasyonlarla ilerleyebilir. Gate yatırım veya compliance kararı olabilir. Her küçük değişiklik gate beklememelidir. Gate input evidence otomatik hazırlanabilir. Bekleme süresi sürekli iyileştirilmelidir.
Agile + DevOps
Agile product feedback'i kısaltırken DevOps production delivery feedback'ini güçlendirir. CI/CD ve observability Sprint'ten bağımsız hızlı akış sağlar. Developer production outcome'u görür. Product backlog gerçek usage data ile güncellenir. İki yaklaşım birbirini güçlü biçimde tamamlar.
Agile + Secure SDLC
Security requirement Agile backlog'a eklenebilir. Threat modeling riskli feature'a uygulanır. Pipeline scan sürekli feedback sağlar. Definition of Done minimum security standard içerir. Formal security review yalnız gerektiği yerde kullanılır.
Hibrit Yapının Bilinçli Tasarlanması
Hibrit model kurumda kendiliğinden oluşursa gereksiz gate ve handoff birikebilir. Her süreç adımının amacı sorulmalıdır. Value stream mapping beklemeyi görünür hale getirir. Kullanılmayan approval kaldırılabilir. Model düzenli retrospektifle iyileştirilmelidir.
Water-Scrum-Fall Problemi
Water-Scrum-Fall, kurumun ortada Scrum kullansa bile öncesinde uzun planlama ve sonrasında uzun test veya approval kuyrukları nedeniyle uçtan uca hâlâ Waterfall gibi çalışmasıdır. Developer ekibi Sprint yapar fakat iş aylarca requirements fazında bekleyebilir. Development tamamlandıktan sonra QA ve release kurulu yeni kuyruk oluşturur. Bu yapı Scrum seremonilerini artırırken gerçek feedback süresini azaltmaz. Çözüm yalnız Sprint'i iyileştirmek değil uçtan uca value stream'i değiştirmektir.
Başlangıçta Uzun Waterfall Planlama
Aylar süren requirement ve bütçe hazırlığı feedback'i geciktirir. Sprint'e girene kadar kullanıcı ihtiyacı değişebilir. Büyük doküman development'a handoff edilir. Developer karar bağlamını kaybedebilir. Discovery daha küçük ve sürekli hale getirilebilir.
Ortada Scrum Development
Development ekibi Sprint ve Daily Scrum uygulayabilir. Ancak önceki ve sonraki sistem değişmezse uçtan uca lead time düşmez. Velocity artışı business sonucu göstermeyebilir. Ekip yalnız lokal optimizasyon yapar. Value stream bütün olarak ölçülmelidir.
Sonda Uzun QA ve Approval
Development tamamlandıktan sonra ayrı QA kuyruğu oluşabilir. Security ve compliance başka sıra bekletebilir. Feedback haftalar sonra gelir. Rework maliyeti yükselir. Quality ve security daha erken akışa alınmalıdır.
Release'in Aylarca Beklemesi
Kod hazır olmasına rağmen release kurulu tarihi bekleyebilir. Büyük batch risk nedeniyle daha fazla approval doğurur. Küçük ve sık release güveni artırabilir. Automation evidence üretir. Risk bazlı approval süreci hızlandırabilir.
Agile'ın Sadece Developer Takımında Kalması
Product, security ve operations eski faz bazlı davranışta kalabilir. Developer Sprint içinde hızlı görünür. Ancak external dependency sürekli bekleme yaratır. Cross-functional model gerekli yetkinlikleri yakınlaştırır. Agile dönüşüm organizasyon sınırlarını da kapsamalıdır.
Uçtan Uca Flow'a Geçiş
Value stream idea'dan customer outcome'a kadar haritalanmalıdır. Waiting time kodlama süresinden ayrılır. En büyük bottleneck önce iyileştirilir. CI/CD ve cross-functional çalışma handoff'u azaltır. Flow metric dönüşüm başarısını gösterir.
Agile SDLC'de Roller
Agile SDLC birçok rolün ortak yaşam döngüsü sorumluluğu almasını gerektirir. Product Manager ve Product Owner değer ve öncelik tarafını, developers teknik delivery'yi, QA kalite yaklaşımını, UX kullanıcı deneyimini destekler. Architect ve security riskli kararları güçlendirir. DevOps, platform ve operations production akışını kolaylaştırır. Customer Support gerçek kullanıcı feedback'ini yaşam döngüsüne geri taşır.
Product Manager
Product Manager kullanıcı problemi ve strateji üzerinde çalışır. Discovery ve roadmap yönünü yönetebilir. Metric ve market feedback kullanır. Delivery ekibiyle sürekli iletişim kurar. Feature listesi yerine outcome odaklı karar verir.
Product Owner
Product Owner Product Backlog'un değer ve sıralamasından sorumludur. Sprint bağlamında developer sorularını netleştirir. Paydaş feedback'ini filtreler. Product Goal ile işleri hizalar. Karar sonuçlarını görünür hale getirir.
Scrum Master
Scrum Master Scrum'ın etkili kullanımını ve takım iyileştirmesini destekler. Servant leadership yaklaşımı kullanır. Engelleri görünür hale getirir. Organizasyonel bottleneck'leri ele almaya yardımcı olabilir. Project manager'ın görev takipçisi değildir.
Developers
Developers çalışan increment üretmekten sorumludur. Tasarım, kod, test ve deployment faaliyetlerine katkı verir. Teknik kararları kendi yetkinlik alanında alır. Production feedback'i öğrenme kaynağıdır. Quality ortak sorumluluk olarak görülür.
QA
QA test strategy ve quality coaching sağlar. Requirement review'a erken katılır. Exploratory testing yapabilir. Automation geliştirebilir. Sprint sonu kontrol kapısı olmaktan çıkar.
UX/UI
UX/UI kullanıcı araştırması ve tasarım doğrulamasını yürütür. Wireframe ve prototype kullanır. Design system geliştirir. Developer ile implementation sırasında işbirliği yapar. Kullanıcı feedback'ini Product ile birlikte backlog'a taşır.
Architect
Architect büyük sistem kararlarında yön sağlar. Guardrail ve reference architecture oluşturabilir. Takımların her kararını onaylayan merkezi kişi olmamalıdır. ADR ve design review destek sağlar. Platform ve domain sınırları üzerinde çalışır.
Security
Security ekibi requirement, threat model ve testing pratiklerini destekler. Developer training ve automation geliştirir. Riskli değişiklikta review yapar. Vulnerability management yürütür. Security ownership bütün takımda yayılır.
DevOps / Platform
Platform ekipleri self-service build ve deployment yetenekleri sağlayabilir. CI/CD ve observability standardlarını kolaylaştırır. Development ekibinin operations yükünü azaltır. Golden path yaklaşımı kullanılabilir. Platform da product mindset ile yönetilebilir.
Operations
Operations reliability, capacity ve incident management konusunda uzmanlık sağlar. Development ile erken işbirliği yapar. Runbook ve monitoring standardlarına katkı verir. Production feedback'i paylaşır. Handoff yerine ortak ownership hedeflenir.
Customer Support
Customer Support kullanıcı problemlerini ilk gören önemli paydaştır. Ticket trendleri Product'a aktarılır. Repeated issue backlog'a dönüşebilir. Release note ve product değişiklikları hakkında bilgi almalıdır. Support data customer feedback loop'u güçlendirir.
Cross-Functional Team Ne Demektir?
Cross-functional team kullanıcıya değer ulaştırmak için gerekli temel yetkinliklerin aynı takım veya yakın işbirliği içinde bulunmasıdır. Analiz, test veya deployment için sürekli başka departman kuyruğu beklemek azaltılır. Bu, herkesin her şeyi bilmesi gerektiği anlamına gelmez. Uzmanlıklar korunur fakat takım uçtan uca outcome üzerinde ortak sorumluluk alır. Handoff yerine işbirliği SDLC hızını ve öğrenme kalitesini artırır.
Analiz İçin Başka Departmanı Beklememek
Takım kullanıcı ve requirement bağlamını anlamaya yetkin olmalıdır. Business Analyst gerekiyorsa takımın çalışma akışına yakın olmalıdır. Büyük analiz teslimatı beklenmemelidir. Developer refinement'a katılır. Bilgi kaybı azalır.
Test İçin Ayrı Kuyruk Oluşturmamak
QA kapasitesi development dışında ayrı bottleneck olmamalıdır. Test Sprint içinde gerçekleşir. Developer automation'a katkı verir. QA risk ve exploratory test üzerinde çalışır. Quality shared ownership haline gelir.
Deployment İçin Handoff'u Azaltmak
Developer her release için başka ekibe ticket açmamalıdır. Self-service platform deployment kolaylaştırabilir. Operations guardrail tanımlar. Riskli production change ortak review alabilir. Normal değişiklik automation ile akar.
Uçtan Uca Değer Üretebilecek Yetkinlik
Takım idea'dan production outcome'a kadar gerekli bilgiye erişebilmelidir. Product ve technical yetkinlik birlikte bulunur. Customer feedback doğrudan takıma ulaşır. Dependency azaltılır. Lead time kısalır.
Herkesin Her Şeyi Bilmesi Gerekir mi?
Hayır, cross-functional olmak her kişinin bütün uzmanlıkları bilmesi değildir. T-shaped skill faydalı olabilir. Security veya data konusunda derin uzmanlık ayrı kişilerde bulunabilir. Önemli olan takımın sürekli external queue'ya bağımlı olmamasıdır. Bilgi paylaşımı bus factor'u azaltır.
Team Topology ve SDLC Ownership
Team Topologies yaklaşımı farklı ekip tipleri üzerinden ownership ve etkileşim sınırlarını daha anlaşılır hale getirebilir. Stream-aligned team doğrudan kullanıcı değer akışına odaklanır. Platform team ortak teknik yetenekler sağlar. Enabling team geçici uzman desteği sunarken complicated subsystem team yüksek uzmanlık gerektiren alanları yönetir. Bu ayrım SDLC'de “kim hangi bölümü sahipleniyor” sorusuna daha net cevap verir.
Stream-Aligned Team
Stream-aligned team belirli kullanıcı veya business value stream'e odaklanır. Product ve development birlikte çalışır. Production ownership mümkün olduğunca ekipte kalır. External dependency azaltılır. Customer outcome temel performans bağlamıdır.
Platform Team
Platform team diğer ekiplerin delivery yeteneğini hızlandırır. CI/CD, observability veya infrastructure self-service sağlayabilir. Platform internal product gibi yönetilebilir. Developer experience metric kullanılabilir. Zorunlu ticket kuyruğu oluşturmamaya dikkat edilmelidir.
Enabling Team
Enabling team belirli yetkinliği ekiplerde geliştirmeye yardımcı olur. Security veya architecture uzmanlığı örnek olabilir. Amaç işi sonsuza kadar devralmak değildir. Coaching ve pattern sağlar. Takım belirli süre sonunda daha bağımsız hale gelir.
Complicated Subsystem Team
Bazı subsystem çok derin uzmanlık gerektirebilir. Özel algorithm veya domain bilgisi bu ekipte toplanabilir. Interface açık olmalıdır. Stream-aligned team gereksiz teknik detaya maruz kalmamalıdır. Interaction modeli düzenli gözden geçirilmelidir.
Ownership Sınırlarını Netleştirmek
Belirsiz ownership incident ve change sırasında bekleme yaratır. Hangi service'in hangi takımda olduğu bilinmelidir. Code, production ve roadmap ownership bağlanabilir. Dependency graph görünür olabilir. Takım değişiminde ownership güncellenmelidir.
“You Build It, You Run It” Yaklaşımı
“You Build It, You Run It” geliştirici ekibin production sonucuna daha doğrudan sahip olmasını teşvik eder. Development ownership deployment sonrası sona ermez. Monitoring ve incident feedback teknik kararları iyileştirir. Ancak her organizasyonda aynı on-call modeli uygun olmayabilir. Risk, ekip büyüklüğü ve platform olgunluğuna göre sorumluluk dengesi kurulmalıdır.
Development Ownership
Developer geliştirdiği service'in yaşamını anlamalıdır. Kod ve architecture kararının production etkisini görür. Release hazırlığına katılır. Documentation ve runbook sorumluluğu paylaşılır. Ownership kaliteyi güçlendirebilir.
Production Ownership
Production sorumluluğu yalnız operations'a atılmamalıdır. Takım service health metric'lerini izler. Incident sırasında teknik bilgi sağlar. Capacity ve reliability planına katkı verir. Product decision runtime cost'u dikkate alır.
Monitoring
Takım kendi service metric ve alert'lerini anlamalıdır. Dashboard başkası tarafından sihirli biçimde sağlanmamalıdır. Alert action sahibi olmalıdır. Gereksiz alarm temizlenir. Feature metric de izlenebilir.
On-Call
On-call production problemi için hızlı teknik erişim sağlar. Rotation sürdürülebilir olmalıdır. Yeterli runbook ve escalation desteği gerekir. Sürekli gece problemi reliability debt göstergesidir. On-call verisi iyileştirme backlog'u üretmelidir.
Incident Feedback
Incident developer'a gerçek sistem davranışı öğretir. Kod ve architecture kararları yeniden değerlendirilir. Automated test eksikleri bulunabilir. Monitoring geliştirilir. Öğrenme Sprint backlog'una taşınır.
Her Organizasyonda Aynı Model Gerekli midir?
Hayır, küçük ekip ile yüksek regülasyonlu büyük kurum aynı yapı kullanmayabilir. Merkezi NOC veya operations ekibi gerekli olabilir. Yine de feedback development'a geri dönmelidir. Sorumluluk sınırları açık olmalıdır. Model risk ve kapasiteye göre tasarlanmalıdır.
Teknoloji Seçimi SDLC'yi Nasıl Etkiler?
Teknoloji seçimi yalnız kod yazma hızını değil testability, security, deployment, observability, maintenance ve hiring maliyetini etkiler. Yeni framework hızlı prototype sağlayabilir fakat uzun vadeli support riski taşıyabilir. Ekosistem ve tool desteği SDLC'nin birçok aşamasını kolaylaştırabilir. EOL tarihleri teknik yatırım kararına dahil edilmelidir. Bu nedenle “en iyi programlama dili” yerine toplam yaşam döngüsü maliyeti değerlendirilmelidir.
Development Speed
Dil ve framework başlangıç development hızını etkileyebilir. Productivity tool ve library desteği önemlidir. Ancak ekip yetkinliği daha büyük fark yaratabilir. Hız yalnız ilk feature süresiyle ölçülmemelidir. Maintenance ve refactoring maliyeti de dahil edilmelidir.
Testability
Test framework ekosistemi kalite hızını etkiler. Dependency injection ve modular design testability sağlar. Zayıf test support hızlı delivery'yi zorlaştırabilir. Tool maturity değerlendirilmelidir. Test süresi CI feedback'i doğrudan etkiler.
Security
Teknolojinin security update ve dependency ekosistemi önemlidir. Supported runtime kullanılmalıdır. Known vulnerability yönetimi kolay olmalıdır. Secure default davranış tercih edilir. Community ve vendor support uzun dönem risk üzerinde etkilidir.
Deployment
Runtime deployment modeli infrastructure maliyetini etkiler. Container veya serverless yaklaşımı kullanılabilir. Startup time ve resource ihtiyacı önemlidir. Rollback kolaylığı değerlendirilir. Platform standardıyla uyum delivery hızını artırabilir.
Observability
Logging, tracing ve metric library desteği önemlidir. Manual instrumentation maliyeti değerlendirilmelidir. Standard telemetry formatları entegrasyonu kolaylaştırır. Production debugging deneyimi teknoloji seçimini etkileyebilir. Observability sonradan eklenen lüks olmamalıdır.
Maintenance
Technology upgrade sıklığı bakım maliyetini etkiler. Breaking change çoksa sürekli migration gerekebilir. Community size çözüm bulmayı kolaylaştırabilir. Legacy teknoloji yeni güvenlik riski oluşturabilir. Long-term support seçenekleri değerlendirilmelidir.
Hiring
Ekibin mevcut yetkinliği teknoloji kararında önemlidir. Çok niş teknoloji hiring süresini uzatabilir. Eğitim maliyeti hesaplanmalıdır. Sadece popüler olduğu için teknoloji seçilmemelidir. Domain ihtiyacı öncelikli olmalıdır.
End-of-Life Risk
Runtime veya framework support sona erebilir. Vendor EOL planı takip edilmelidir. Unsupported teknoloji security patch alamaz. Migration maliyeti önceden planlanmalıdır. Technology lifecycle risk register'a girebilir.
“En İyi Programlama Dili” Yerine Yaşam Döngüsü Maliyeti
Tek bir “en iyi programlama dili” olmadığı gibi her kurum için aynı teknoloji yığını da doğru değildir. Ekibin yetkinliği, ekosistem, test araçları, security support, deployment modeli ve uzun vadeli bakım birlikte değerlendirilmelidir. İlk geliştirme hızı toplam sahip olma maliyetinin yalnız küçük parçasıdır. Beş yıl yaşayacak ürün için bakım ve hiring maliyeti daha belirleyici olabilir. Sağlıklı SDLC teknoloji seçimini ürünün tüm yaşamıyla birlikte değerlendirir.
Tek Bir En İyi Dil Neden Yok?
Her dil farklı problem alanında avantaj sağlar. Sistem programlama ile web ürünü aynı ihtiyaçlara sahip değildir. Ekibin deneyimi sonucu değiştirir. Deployment ve operations modeli önemlidir. Bu nedenle bağlamdan bağımsız sıralama yararlı değildir.
Ekibin Yetkinliği
Deneyimli ekip bildiği teknolojiyle daha güvenli delivery yapabilir. Yeni dil öğrenme maliyeti planlanmalıdır. Yetkinlik tek karar kriteri değildir. Legacy alışkanlık innovation'ı tamamen engellememelidir. Eğitim ve hiring stratejisi birlikte değerlendirilir.
Ekosistem
Kütüphane ve community desteği development hızını etkiler. Ancak dependency quality değerlendirilmelidir. Büyük ecosystem daha fazla supply chain riski de getirebilir. Maintenance durumu önemlidir. Kritik library için alternatif plan bulunabilir.
Test Araçları
Olgun test framework'leri quality feedback'ini hızlandırır. Mock ve integration support development deneyimini etkiler. Performance test tool uyumu değerlendirilebilir. CI entegrasyonu kolay olmalıdır. Testability teknoloji seçiminin önemli kriteridir.
Security Support
Vendor veya community security patch hızı önemlidir. SCA tool desteği bulunmalıdır. Secure coding guidance erişilebilir olmalıdır. EOL runtime risk oluşturur. Compliance gereksinimleri teknoloji seçimini etkileyebilir.
Deployment Modeli
Uygulamanın nerede ve nasıl çalışacağı baştan düşünülmelidir. Container, mobile veya embedded ortam farklı ihtiyaç yaratır. Resource tüketimi maliyeti etkiler. Deployment automation uyumu değerlendirilir. Operasyon yetkinliği göz önünde bulundurulur.
Uzun Vadeli Bakım
Ürün yıllarca yaşayacaksa upgrade maliyeti önemlidir. Breaking change frequency değerlendirilir. Documentation ve community health sinyalleri incelenir. Legacy dönüşüm maliyeti hesaplanabilir. Bakım kapasitesi product roadmap'te yer almalıdır.
Toplam Sahip Olma Maliyeti
TCO yalnız lisans ücretini içermez. Development, hosting, security, maintenance, hiring ve migration maliyeti birlikte değerlendirilir. Kısa vadede ucuz teknoloji uzun vadede pahalı olabilir. Decision record varsayımları saklayabilir. Gerçek maliyet zaman içinde yeniden ölçülmelidir.
Yazılımcı Olmak İçin SDLC Bilmek Gerekir mi?
Yazılımcı olmak için ilk günden bütün SDLC ayrıntılarını bilmek gerekmez, fakat profesyonel gelişimde yaşam döngüsü bilgisi önemli hale gelir. Kod yazmak yalnız sürecin bir bölümüdür. Git, code review, test, CI/CD, security, deployment ve monitoring bilgisi geliştiricinin production etkisini anlamasını sağlar. Production debugging gerçek sistem davranışını öğretir. Uçtan uca ürün düşüncesi geliştiriciyi yalnız görev tamamlayan kişiden değer üreten takım üyesine dönüştürür.
Kod Yazmak
Temel programlama becerisi gereklidir. Ancak gerçek projede kod tek başına yaşamaz. Requirement ve system context önemlidir. Maintainability ve testability düşünülmelidir. Kod production lifecycle içinde değerlendirilir.
Git ve Version Control
Version control profesyonel collaboration temelidir. Commit history değişiklik izlenebilirliği sağlar. Branch ve merge davranışları öğrenilmelidir. Pull request review akışını destekler. Conflict çözme deneyimi ekip çalışmasının parçasıdır.
Code Review
Review kod kalitesini ve bilgi paylaşımını artırır. Junior developer farklı çözüm yaklaşımlarını görür. Feedback verme ve alma becerisi gelişir. Review yalnız hata bulmak değildir. Mimari ve maintainability düşüncesi kazandırır.
Test
Developer kendi kodunun nasıl doğrulanacağını bilmelidir. Unit test temel başlangıçtır. Integration ve API test farkı öğrenilmelidir. Testability design kararını etkiler. Quality yalnız QA'ya bırakılmamalıdır.
CI/CD
Developer commit'in pipeline'da nasıl ilerlediğini anlamalıdır. Build failure ve test sonucu okuyabilmelidir. Deployment otomasyonuna katkı verebilir. Environment farklarını öğrenir. Delivery sürecini uçtan uca görür.
Security
Developer temel secure coding bilgisini edinmelidir. Authentication ve authorization ayrımını bilmek önemlidir. Dependency riskleri anlaşılmalıdır. Secret yönetimi öğrenilmelidir. Security feedback normal code quality gibi ele alınmalıdır.
Deployment
Kodun production'a nasıl çıktığını bilmek teknik kararları değiştirir. Configuration ve migration etkisi anlaşılır. Rollback önem kazanır. Feature flag kullanılabilir. Developer “benim makinemde çalışıyor” seviyesinin ötesine geçer.
Monitoring
Production metric geliştirme sonrası sonucu gösterir. Log okumak debugging becerisi kazandırır. Error tracking root cause bulmayı hızlandırır. Business metric product etkisini gösterir. Developer gerçek kullanıcı davranışını görür.
Production Debugging
Production bug'ları development ortamından farklı olabilir. Gerçek load ve distributed dependency etkisi görülür. Log, trace ve metric birlikte kullanılabilir. Fix sonrası doğrulama yapılır. Incident deneyimi engineering kararlarını olgunlaştırır.
Uçtan Uca Ürün Düşüncesi
İyi developer ticket'ın neden var olduğunu anlamaya çalışır. Product outcome ve kullanıcı problemini görür. Teknik trade-off'u iş etkisiyle açıklar. Production sonucu takip eder. SDLC bilgisi bu perspektifi güçlendirir.
İyi Bir Yazılımcı SDLC'de Nasıl Değerlendirilir?
İyi yazılımcıyı yalnız yazdığı kod satırı veya tamamladığı ticket sayısıyla değerlendirmek eksik olur. Kod kalitesi, test edilebilirlik, security awareness, review katkısı ve production ownership daha anlamlı sinyaller sağlar. Incident sırasında yaptığı katkı gerçek sistem bilgisi gösterir. Dokümantasyon ve işbirliği takımın genel delivery kapasitesini yükseltir. Sonuçta yazılımcının değeri yalnız output değil sürdürülebilir ürün outcome'u üzerinden okunmalıdır.
Kod Miktarıyla Değil Değerle
Daha fazla kod her zaman daha fazla değer değildir. Basit çözüm daha iyi olabilir. Gereksiz feature veya abstraction maliyet yaratır. Developer kullanıcı sonucuna odaklanmalıdır. Silinen kod bazen en iyi iyileştirmedir.
Kod Kalitesi
Kod okunabilir ve değiştirilebilir olmalıdır. Standard ve modularity önemlidir. Review feedback kalitesini artırır. Quality yalnız estetik değildir. Incident ve maintenance maliyetini etkiler.
Test Edilebilirlik
İyi tasarım doğrulanabilir olmalıdır. Test yazmak aşırı zor ise architecture problemi olabilir. Dependency boundaries değerlendirilir. Automation delivery hızını artırır. Developer test strategy'ye katkı verir.
Security Awareness
Developer temel security risklerini bilmelidir. Riskli kodu erken fark eder. Dependency ve secret yönetimine dikkat eder. Security expert ile gerektiğinde çalışır. Güvenlik quality'nin parçasıdır.
Review Katkısı
İyi developer başkalarının kodunu da geliştirir. Yapıcı review bilgi paylaşımını artırır. Kritik problemi fark eder. Style tartışmasında zaman kaybetmez. Alternatif öneri sunar.
Production Ownership
Developer release sonrası sonucu takip eder. Error ve metric inceler. Incident'a katkı verir. Runbook ve monitoring'i iyileştirir. Ürünün yaşamını sahiplenir.
Incident Katkısı
Incident sırasında sakin ve kanıta dayalı çalışma önemlidir. Hızlı mitigation sağlar. Sonrasında root cause araştırır. Öğrenmeyi blame'e dönüştürmez. Action item'lara katkı verir.
Dokümantasyon
Developer kritik bilgiyi başkasının anlayabileceği şekilde bırakmalıdır. ADR veya README yazabilir. API değişikliğini belgeler. Runbook'a teknik bilgi ekler. Dokümantasyon ekip bağımlılığını azaltır.
İşbirliği
Product, QA ve operations ile sağlıklı çalışmak önemlidir. Teknik konuyu sade anlatır. Feedback alır ve verir. Belirsizlikte soru sorar. Takım sonucunu bireysel görünürlükten önde tutar.
Open Source ve SDLC
Açık kaynak projeler SDLC pratiklerini görünür biçimde deneyimlemek için güçlü ortam sağlar. Public backlog ve issue management gerçek requirement akışı sunar. Contributor workflow, pull request, code review ve CI delivery disiplinini öğretir. Release, community support ve maintenance production sonrası yaşam döngüsünü gösterir. Bu nedenle open source yalnız kod yazma değil uçtan uca ürün ve bakım sorumluluğu öğrenme alanıdır.
Public Backlog
Issue listesi ürün ihtiyaçlarını görünür hale getirir. Feature ve bug ayrımı görülebilir. Priority her zaman açık olmayabilir. Contributor küçük iş seçebilir. Backlog grooming maintainer sorumluluğudur.
Issue Management
Issue problem bağlamını ve yeniden üretim adımlarını içerir. Label triage sağlar. Duplicate kayıt birleştirilebilir. Maintainer clarification isteyebilir. Karar public history oluşturur.
Contributor Workflow
Contribution guide ilk katkıcının süreci anlamasını sağlar. Fork, branch ve PR adımları açıklanır. Coding standard ve test beklentisi belirtilir. Review davranışı açık olmalıdır. Yeni contributor daha hızlı adapte olur.
Pull Request
PR çözüm önerisini review alanına taşır. Issue ile ilişkilendirilir. CI otomatik test çalıştırır. Maintainer feedback verir. Merge release sürecine giden adımı tamamlar.
Code Review
Review kalite ve öğrenme sağlar. Public feedback yeni contributor için eğitimdir. Yapıcı dil topluluk sağlığını etkiler. Reviewer neden değişiklik istediğini açıklamalıdır. Kritik design kararı discussion'a taşınabilir.
CI
Open source repository automated build ve test çalıştırabilir. Contributor sonucu hızlı görür. Security scan eklenebilir. Branch protection kaliteyi korur. CI config gerçek DevOps pratiği öğretir.
Release
Maintainer version ve changelog hazırlar. Artifact package registry'ye yayınlanabilir. Breaking change iletişimi önemlidir. Release sonrası issue feedback'i gelir. Kullanım adoption ölçülebilir.
Community Support
Kullanıcılar discussion veya issue üzerinden soru sorar. Documentation eksikleri görünür hale gelir. Tekrarlanan problem roadmap'i etkileyebilir. Maintainer feedback loop'u kapatmalıdır. Community health product lifecycle'ın parçasıdır.
Maintenance
Dependency update ve bug fix sürekli devam eder. Contributor değişebilir. Release support policy gerekir. Security patch hızlı ele alınmalıdır. EOL kararı açıkça duyurulmalıdır.
Açık Kaynak Proje Bir SDLC Laboratuvarı Olarak Nasıl Kullanılır?
Açık kaynak proje gerçek issue'dan production feedback'e kadar bütün yaşam döngüsünü düşük bariyerle deneyimleme fırsatı sunabilir. Yeni geliştirici önce gerçek problem seçer ve requirement analizini yapar. Tasarım kararı alır, kod yazar, test ekler ve pull request açar. Review ve release sürecini görür. Kullanıcı issue'ları üzerinden production feedback'i takip ederek yazılımın merge sonrasında da yaşamaya devam ettiğini öğrenir.
Gerçek Issue Seçmek
Başlangıç için küçük ve iyi açıklanmış issue seçilebilir. Good first issue etiketi yardımcı olabilir. Problem yeniden üretilebilir. Maintainer ile clarification yapılır. Çözüm yazmadan önce kapsam anlaşılır.
Requirement Analizi Yapmak
Issue metni doğrudan yeterli olmayabilir. Kullanıcı ve beklenen davranış anlaşılır. Edge case'ler sorulur. Existing tests incelenir. Acceptance benzeri kriter oluşturulur.
Tasarım Kararı Almak
Çözüm için birkaç alternatif düşünülebilir. Proje architecture pattern'leri incelenir. Küçük değişiklik için ağır tasarım yapılmaz. Gerekirse maintainer'a kısa öneri sunulur. Karar review sırasında netleşir.
Kod Yazmak
Implementation project standardına uygun yapılır. Küçük commit'ler kullanılır. Existing style takip edilir. Gereksiz scope genişletilmez. Local test çalıştırılır.
Test Eklemek
Bug fix regression test ile korunabilir. Feature davranışı yeni test gerektirebilir. Test existing framework'e uygun yazılır. Edge case eklenebilir. CI sonucu doğrulanır.
Pull Request Açmak
PR problem ve çözümü kısa biçimde açıklar. Issue linki eklenir. Test sonucu belirtilir. Büyük değişiklik varsa trade-off açıklanır. Reviewer'ın işi kolaylaştırılır.
Review Almak
Maintainer yorumlarını anlamaya çalışmak gerekir. Gerektiğinde soru sorulur. Değişikliklar yapılır. Katılınmayan noktada teknik gerekçe sunulur. Review iletişim becerisi geliştirir.
Release'e Dahil Olmak
Merge sonrası değişiklik hemen release olmayabilir. Changelog ve versioning süreci takip edilir. Package yayınlandığında feature gerçek kullanıcıya ulaşır. Release note görülebilir. Contributor SDLC'nin deployment kısmını öğrenir.
Production Feedback Takip Etmek
Kullanıcı issue veya discussion açabilir. Yeni bug ortaya çıkabilir. Adoption hakkında geri bildirim gelebilir. Contributor fix'e tekrar katkı verebilir. Böylece closed feedback loop deneyimlenir.
Diyarbakır Yazılım Topluluğunda SDLC Pratiği
Diyarbakır Yazılım Topluluğunda SDLC pratiği açık kaynak ve ortak ürün çalışmaları üzerinden somut hale getirilebilir. Ortak Product Backlog, Scrum veya Kanban takımları ve GitHub contribution workflow gerçek çalışma düzeni oluşturabilir. Code review, CI/CD, testing ve monitoring atölyeleri yalnız teoriyi değil yaşam döngüsü davranışını öğretir. Community Release Day katılımcılara feature'ın gerçek kullanıcıya ulaşmasını deneyimletir. Mevcut proje örnekleri için https://www.diyarbakiryazilim.com.tr/projects adresi incelenebilir.
Topluluk Açık Kaynak Projeleri
Açık kaynak projeler yeni geliştiricilere gerçek contribution ortamı sunabilir. Issue ve roadmap public olur. Mentor ve maintainer review yapar. Release süreci görülebilir. Community feedback ürünü geliştirebilir.
Ortak Product Backlog
Topluluk projesinde tek backlog öncelikleri görünür hale getirir. Feature ve bug ayrılır. Kullanıcı feedback'i kaydedilir. Contributor uygun item seçebilir. Product goal ile işler hizalanır.
Scrum veya Kanban Takımları
Proje türüne göre Scrum veya Kanban kullanılabilir. Etkinlik tabanlı kısa proje Sprint ritmiyle ilerleyebilir. Maintenance odaklı açık kaynak proje Kanban kullanabilir. Flow metric öğrenilebilir. Framework öğrenme amacı değil iş ihtiyacıyla seçilmelidir.
GitHub Contribution Workflow
Issue, branch ve PR standardı belirlenebilir. Contribution guide yeni katılımcıya yardımcı olur. CI her PR'da çalışır. Review sonuçları public öğrenme sağlar. Merge sonrası release akışı takip edilir.
Code Review Günleri
Belirli günlerde topluluk üyeleri birlikte PR inceleyebilir. Amaç yalnız hata bulmak değildir. Design ve test yaklaşımı tartışılabilir. Junior developer review yazmayı öğrenir. Feedback kültürü güçlenir.
CI/CD Atölyeleri
Katılımcılar gerçek repository için pipeline kurabilir. Build ve test otomasyonu uygulamalı öğrenilir. Secret ve environment yönetimi konuşulur. Deployment senaryosu denenir. Pipeline failure üzerinden debugging yapılabilir.
Testing Atölyeleri
Unit ve integration test farkı uygulamalı gösterilebilir. TDD egzersizi yapılabilir. Test pyramid tartışılır. Flaky test örnekleri incelenebilir. Testin quality ownership olduğu vurgulanır.
Community Release Day
Belirli gün topluluk projesi için release yapılabilir. Version, notes ve deployment planı hazırlanır. Monitoring takip edilir. Kullanıcı feedback'i toplanır. Katılımcılar development sonrası yaşamı deneyimler.
Production Monitoring Atölyesi
Gerçek veya sandbox sistemde logs ve metrics incelenebilir. Basit alert tasarlanır. Error tracking kurulabilir. Release metric ile ilişkilendirilir. Incident simulation ile feedback loop tamamlanabilir.
Junior'dan Maintainer'a SDLC Yetkinlik Yolu
Junior geliştiricinin SDLC yetkinliği bir anda oluşmaz. İlk issue ve pull request ile başlayan süreç unit test, code review, CI pipeline ve release deneyimiyle genişler. Production support ve architecture decision daha fazla sorumluluk gerektirir. Maintainer seviyesinde ürünün yalnız kodunu değil community, release ve bakım yaşamını da yönetmek gerekir. Bu yol teknik uzmanlık kadar ownership ve iletişim becerisi geliştirir.
İlk Issue
İlk issue gerçek problem okumayı öğretir. Requirement her zaman eksiksiz değildir. Clarification yapmak gerekir. Scope küçük tutulabilir. Problem çözmeden önce anlaşılır.
İlk Pull Request
PR version control ve review akışını öğretir. Açıklama yazılır. CI sonucu görülür. Reviewer feedback'i alınır. Merge collaboration deneyimi sağlar.
Unit Test
Unit test code behavior düşüncesini geliştirir. Edge case'ler fark edilir. Testability design'i etkiler. Regression önlenir. Developer quality ownership kazanır.
Code Review
Başkasının kodunu okumak farklı düşünme biçimleri öğretir. Yapıcı feedback yazılır. Standard ve design konuşulur. Reviewer sorumluluğu gelişir. Knowledge sharing artar.
CI Pipeline
Developer build ve test otomasyonunu öğrenir. Failure debugging yapar. Security scan sonucu görebilir. Artifact oluşumunu anlar. Code-to-build traceability kazanır.
Release
Release versioning ve deployment deneyimi sağlar. Changelog hazırlanabilir. Monitoring takip edilir. Kullanıcıya feature açılır. Production sonucunun gerçek anlamı görülür.
Production Support
Support gerçek kullanıcı problemleriyle temas sağlar. Log ve metric okunur. Incident davranışı öğrenilir. Fix ve communication yapılır. Product empathy artar.
Architecture Decision
Developer trade-off değerlendirmeyi öğrenir. ADR yazabilir. Alternative solution karşılaştırır. Long-term maintenance düşünür. Karar etkisini production'da görür.
Maintainer Responsibility
Maintainer code dışında roadmap ve community sorumluluğu alır. Release ve security patch yönetir. Contributor review yapar. EOL kararı verebilir. Uçtan uca SDLC ownership seviyesine ulaşır.
Üniversite–Şirket–Topluluk İçin Ortak SDLC Modeli
Üniversite, şirket ve topluluk farklı öğrenme ortamları sunar ve birlikte kullanıldığında güçlü SDLC deneyimi oluşturabilir. Üniversite temel kavramları verir, topluluk açık kaynak üzerinde uygulama alanı sağlar ve şirket production sorumluluğunu öğretir. Gerçek problem havuzu öğrencilerin yapay ödev yerine kullanıcı ihtiyacı üzerinde çalışmasına yardımcı olur. Mentor review kalite ve yönlendirme sağlar. Release ve operasyon deneyimi eğitimden istihdama geçişi daha gerçekçi hale getirir.
Üniversitede Temel Bilgi
Üniversite programlama, algoritma ve software engineering temellerini öğretebilir. SDLC modelleri teorik olarak işlenebilir. Test ve architecture kavramları tanıtılır. Öğrenci küçük proje yapar. Gerçek production deneyimi daha sonra tamamlanır.
Toplulukta Açık Kaynak Uygulaması
Topluluk gerçek contribution akışı sağlayabilir. Issue ve PR üzerinden collaboration öğrenilir. CI ve release uygulaması yapılabilir. Gönüllü mentor feedback verir. Öğrenci public portfolio oluşturur.
Şirkette Production Deneyimi
Şirket gerçek kullanıcı ve business risk sunar. Security ve compliance ihtiyacı görülür. Incident ve support deneyimi kazanılır. Team ownership öğrenilir. Production metric kararları etkiler.
Gerçek Problem Havuzu
Kurumlar gerçek fakat güvenli problem örnekleri paylaşabilir. Öğrenci requirement analizi yapar. Çözüm prototype veya open source proje olabilir. Problem gerçek kullanıcı bağlamına dayanır. Öğrenme daha anlamlı olur.
Mentor Review
Mentor yalnız doğru cevabı vermez. Tasarım ve trade-off konusunda soru sorar. Code review yapar. Test ve documentation beklentisini öğretir. Gelişim aksiyonu takip edilir.
Release ve Operasyon Deneyimi
Öğrenci değişikliğin production'a çıkışını görmelidir. CI/CD pipeline takip edilir. Release note hazırlanır. Monitoring incelenir. Incident simulation yapılabilir.
Eğitimden İstihdama Lifecycle Ownership
İstihdama hazırlık yalnız coding interview becerisi olmamalıdır. Developer SDLC'nin farklı aşamalarını tanımalıdır. Product ve user context'i anlayabilmelidir. Production responsibility konusunda temel deneyim kazanmalıdır. Böylece şirket onboarding süresi kısalabilir.
SDLC'de Yapay Zekâ Nerede Kullanılabilir?
Yapay zekâ SDLC'nin requirement analysis, code assistance, test generation, review support, documentation, incident ve log analysis gibi birçok noktasında yardımcı olabilir. Ancak üretilen çıktı otomatik gerçek veya doğru kabul edilmemelidir. İnsan review özellikle security, business logic ve mimari kararlarında zorunlu olmalıdır. Kurum hangi verinin modele gönderilebileceğini açık policy ile belirlemelidir. AI kullanımının kendisi de traceability ve quality gate gerektiren yeni SDLC bağımlılığı oluşturur.
Requirement Analysis
Uzun toplantı notları özetlenebilir. Benzer requirement'lar kümelenebilir. Eksik acceptance criteria için soru önerilebilir. Model yeni business rule uydurmamalıdır. Product ve BA sonucu doğrular.
Code Assistance
AI code draft ve refactoring önerisi sunabilir. Developer ownership devam eder. Üretilen code test edilmelidir. License ve security riski değerlendirilir. Critical logic human review'dan geçer.
Test Generation
AI test senaryosu taslağı üretebilir. Edge case önerileri yararlı olabilir. Test oracle doğruluğu insan tarafından kontrol edilir. Generated test yalnız existing implementation'ı tekrar etmemelidir. Coverage ile birlikte risk düşünülmelidir.
Code Review Support
AI potansiyel issue ve style problem işaretleyebilir. Reviewer'ın yerine geçmez. False positive olabilir. Security suggestion doğrulanmalıdır. Human reviewer architecture ve business context'i değerlendirir.
Documentation
Code ve API üzerinden ilk doküman taslağı üretilebilir. Açıklama insan tarafından düzenlenir. Karar gerekçesi model tarafından tahmin edilmemelidir. Sensitive bilgi dışarı gönderilmemelidir. Living documentation süreci hızlanabilir.
Incident Analysis
Incident log ve timeline özetlenebilir. Benzer olaylar gruplanabilir. Root cause otomatik kabul edilmemelidir. İnsan uzman evidence'i doğrular. Action item önerileri review edilir.
Log Analysis
Büyük log hacminde pattern bulunabilir. Anomaly clustering yapılabilir. Sensitive veri korunmalıdır. Model hallucination riskine karşı orijinal log kontrol edilir. Sonuç debugging yardımcısı olarak kullanılmalıdır.
AI Çıktılarının İnsan Review'undan Geçmesi
AI output production kararının tek kaynağı olmamalıdır. Developer veya domain uzmanı doğrular. Test ve security gate aynı şekilde uygulanır. Kritik değişiklik traceability ile kaydedilir. İnsan accountability korunur.
AI Destekli Geliştirme SDLC'yi Nasıl Değiştirir?
AI destekli geliştirme kod üretim hızını artırırken review ve test yükünü de artırabilir. Daha fazla kod daha fazla doğrulama ihtiyacı demektir. Güvenlik ve lisans riskleri yeni governance politikaları gerektirebilir. AI-generated code traceability hangi model veya prompt etkisinin nerede kullanıldığını belirli durumlarda kayıt altına almayı gerektirebilir. Bu nedenle yeni quality gate'ler yalnız hız değil güvenilirlik ve provenance üzerine kurulmalıdır.
Kod Üretim Hızının Artması
Developer boilerplate ve örnek kodu daha hızlı üretebilir. Bu durum backlog throughput'u artırabilir. Ancak yanlış kod daha hızlı da üretilebilir. Review capacity aynı hızda artmayabilir. Outcome ve quality birlikte ölçülmelidir.
Review Yükünün Artması
Daha fazla generated code reviewer zamanını artırabilir. Büyük PR riski oluşabilir. Developer kodu anlamadan submit etmemelidir. Küçük batch korunmalıdır. Automated test ve static analysis review'a destek verir.
Test Gereksiniminin Artması
Generated code doğru görünüp edge case kaçırabilir. Test strategy daha önemli hale gelir. AI generated test aynı hatayı tekrar edebilir. Independent validation gerekir. Production monitoring ek güven sağlar.
Güvenlik ve Lisans Riskleri
AI output insecure pattern içerebilir. Third-party code benzerliği ve lisans riski değerlendirilebilir. Sensitive code external model'e gönderilmemelidir. Security scan zorunlu tutulabilir. Policy ekip tarafından anlaşılmalıdır.
AI-Generated Code Traceability
Kuruma göre AI kullanımı metadata olarak kaydedilebilir. Kritik sistemlerde provenance ihtiyacı daha yüksek olabilir. Generated section human review ile ilişkilendirilebilir. Tool ve model version bilgisi gerektiğinde tutulabilir. Ama izleme geliştirici mahremiyetini ihlal eden kontrol sistemine dönüşmemelidir.
Prompt ve Model Bağımlılıkları
Model değiştiğinde aynı prompt farklı sonuç verebilir. Tool availability ürün geliştirme akışını etkileyebilir. Prompt template kritik asset olabilir. Vendor dependency risk register'a girebilir. Fallback çalışma yöntemi bulunmalıdır.
Yeni Quality Gate'ler
AI kullanılan kod için ek review veya test policy uygulanabilir. Critical module human approval isteyebilir. Security ve license scan otomatik çalışır. Generated content için provenance record gerekebilir. Gate risk seviyesine göre uygulanmalıdır.
Agile SDLC Metrikleri
Agile SDLC metric'leri yalnız velocity'den oluşmamalıdır. Lead time, cycle time, throughput ve deployment frequency akışı gösterir. Change failure rate ve recovery time reliability hakkında bilgi verir. Defect escape rate kaliteyi, customer feedback ve feature adoption ürün sonucunu yansıtır. Sağlıklı metric seti hız, kalite, reliability ve outcome arasında denge kurmalıdır.
Lead Time
Lead time talep ile delivery arasındaki toplam süredir. Bekleme süresini görünür hale getirir. Product decision veya approval queue etkisi görülebilir. Trend zaman içinde izlenmelidir. Müşteri açısından anlaşılır hız metriğidir.
Cycle Time
Cycle time iş aktif akışa girdikten tamamlanana kadar geçen süredir. Development ve review bottleneck'i gösterebilir. Distribution ve percentile değerleri ortalamadan daha anlamlı olabilir. Büyük variability tahmin zorluğu yaratır. WIP iyileştirmesi sonucu cycle time düşebilir.
Throughput
Throughput belirli dönemde tamamlanan iş sayısını gösterir. Story point ile aynı değildir. İş boyutu farklı olabilir. Trend ve flow planning için kullanılabilir. Takımlar arası performans yarışı yapılmamalıdır.
Deployment Frequency
Deployment frequency production'a ne kadar sık değişiklik taşındığını gösterir. Daha sık küçük değişiklik risk alanını azaltabilir. Her ürünün hedef frekansı aynı değildir. Otomasyon yeteneğiyle ilişkilidir. Quality metric ile birlikte yorumlanmalıdır.
Change Failure Rate
Production change'in ne kadarının incident veya rollback oluşturduğunu gösterir. Release güvenilirliği hakkında bilgi verir. Tanım kurum içinde net olmalıdır. Her minor bug failure sayılmayabilir. Deployment frequency ile birlikte değerlendirilir.
Recovery Time
Recovery time failure sonrası hizmetin normale dönme süresini ölçer. Incident detection ve mitigation yetkinliğini gösterir. Mean veya percentile kullanılabilir. Çok yüksek değer runbook veya architecture problemi gösterebilir. Resilience çalışmaları sonucu izlenebilir.
Defect Escape Rate
Defect escape production'a kaçan hataların oranını gösterir. Çok düşük sayı kaliteyi gösterebilir fakat test maliyetiyle dengelenmelidir. Severity ayrı izlenebilir. Root cause hangi SDLC noktasında problem olduğunu gösterir. QA performans metriği olarak tek başına kullanılmamalıdır.
Customer Feedback
Müşteri feedback'i nitel ve nicel olabilir. Support trendi, NPS veya interview kullanılabilir. Tek metric bütün deneyimi anlatmaz. Feedback product backlog'a bağlanmalıdır. Release outcome değerlendirmesinde kullanılır.
Feature Adoption
Feature delivery başarı değildir. Adoption gerçek kullanıcı kullanımını gösterir. Segment bazında ölçülebilir. Düşük adoption discovery veya onboarding problemi olabilir. Product Goal ile ilişkilendirilmelidir.
Sadece Velocity Ölçmek Neden Yeterli Değildir?
Velocity takımın Sprint içinde tamamladığı story point miktarını gösterebilir fakat business value veya kaliteyi doğrudan ölçmez. Story point göreli tahmindir ve takımlar arasında karşılaştırma için uygun değildir. Yüksek velocity ile production bug veya düşük adoption aynı anda görülebilir. Flow, reliability ve customer outcome birlikte değerlendirilmelidir. Uçtan uca SDLC KPI'ları lokal takım hızından daha anlamlı resim sunar.
Story Point Business Value Değildir
Yüksek point tamamlamak yüksek değer üretildiğini göstermez. Gereksiz feature çok point taşıyabilir. Basit değişiklik büyük business value yaratabilir. Product outcome ayrı ölçülmelidir. Velocity planning aracı olarak kullanılabilir.
Takımlar Arası Karşılaştırma Problemi
Her takım story point'i farklı ölçekle tahmin eder. Bu nedenle velocity karşılaştırması anlamsızdır. Performans baskısı point inflation yaratabilir. Takım kendi historical capacity'sini kullanabilir. Yönetim business metric'e odaklanmalıdır.
Quality
Velocity kalite düşüşünü göstermek zorunda değildir. Defect ve rework ayrıca ölçülmelidir. Automated test health izlenebilir. Technical debt büyümesi değerlendirilir. Hız kaliteyle dengelenmelidir.
Flow
Lead time ve cycle time gerçek bekleme süresini gösterir. Velocity yüksekken QA queue büyüyebilir. Flow metric uçtan uca darboğazı yakalar. WIP önemli göstergedir. Takım yalnız kendi lokal işini optimize etmemelidir.
Reliability
Deployment failure ve incident müşteri deneyimini etkiler. Hızlı release tek başına başarı değildir. Recovery capability de önemlidir. SLO ve availability metric kullanılabilir. Reliability ürün değerinin parçasıdır.
Customer Outcome
Gerçek kullanıcı daha hızlı veya başarılı iş yapıyor mu sorusu önemlidir. Feature adoption ve business metric bunu gösterebilir. Ticket kapatma sayısı outcome değildir. Product Goal ölçülebilir olmalıdır. Feedback karar döngüsüne geri dönmelidir.
Uçtan Uca SDLC KPI'ları
Idea-to-production lead time güçlü uçtan uca metriktir. Change failure ve customer outcome tamamlayıcıdır. Security ve maintenance metric eklenebilir. Retirement riskleri ayrı izlenebilir. Metric seti kurumun hedeflerine göre tasarlanmalıdır.
SDLC Fazlarına Göre KPI'lar
SDLC'nin farklı alanları farklı KPI'larla izlenebilir. Discovery tarafında öğrenme ve doğrulama, development tarafında flow ve kalite, security tarafında risk azaltma ölçülebilir. Release metric delivery sağlığını, operations metric reliability'yi ve customer metric outcome'u gösterir. Retirement için migration ve closure başarı göstergeleri kullanılabilir. KPI'lar ekipleri cezalandırmak için değil yaşam döngüsündeki darboğazları görünür hale getirmek için tasarlanmalıdır.
Discovery KPI'ları
Validated hypothesis ve learning lead time kullanılabilir. Discovery item aging izlenebilir. Experiment success yalnız olumlu sonuç demek değildir. Hızlı yanlışlama da değerlidir. Delivery'ye geçen problem kalitesi ölçülebilir.
Development KPI'ları
Cycle time ve throughput temel metric olabilir. Review waiting time ayrıca izlenebilir. Build failure development feedback'ini gösterir. Rework oranı requirement problemine işaret edebilir. Kod satırı performans metric'i değildir.
Quality KPI'ları
Defect escape ve reopen rate kullanılabilir. Automated test health izlenir. Flaky test oranı önemli olabilir. UAT failure requirement kalitesini gösterebilir. Quality metric team-level sorumlulukla ele alınmalıdır.
Security KPI'ları
Critical vulnerability age ve remediation time izlenebilir. Scan coverage yardımcı metric olabilir. Risk acceptance sayısı trend verir. Security incident feedback değerlendirilir. Sadece bulgu sayısı başarı ölçüsü değildir.
Release KPI'ları
Deployment frequency ve release lead time izlenebilir. Rollback oranı kalite sinyali sağlar. Approval wait time bottleneck gösterebilir. Progressive rollout başarı metriği kullanılabilir. Customer communication readiness değerlendirilebilir.
Operations KPI'ları
Availability ve recovery time temel metric olabilir. Incident frequency izlenir. Alert noise operasyon kalitesini etkiler. Capacity risk trendleri takip edilir. SLO ürün bağlamına göre tanımlanır.
Customer KPI'ları
Feature adoption ve task success kullanılabilir. Support ticket volume trend sağlar. Customer satisfaction nitel feedback'i tamamlar. Retention veya conversion business modele göre ölçülebilir. Product Goal ile bağlantı kurulmalıdır.
Retirement KPI'ları
User migration completion önemli göstergedir. Kalan active consumer sayısı izlenebilir. Data migration error oranı ölçülür. Infrastructure closure tamamlanma durumu takip edilir. EOL tarihine uyum değerlendirilir.
SDLC Dashboard Nasıl Oluşturulur?
SDLC dashboard yalnız development velocity gösteren ekran olmamalıdır. Backlog health, flow, build, test, security, release ve production reliability birlikte görünmelidir. Customer outcome ve technical debt yaşam döngüsünün teknik ve ürün tarafını dengeler. Dashboard her seviyede aynı ayrıntıyı göstermek zorunda değildir. Takım günlük operasyon için detay, yönetim ise uçtan uca trend ve risk görünümü kullanabilir.
Backlog Health
Backlog aging ve refinement durumu gösterilebilir. Çok eski item'lar temizlenebilir. Ready work seviyesi planning riskini gösterir. Duplicate ve blocked item görünür olmalıdır. Product Goal bağlantısı değerlendirilebilir.
Flow
Lead time, cycle time ve WIP görünür hale getirilir. Stage wait time bottleneck gösterir. Percentile trend kullanılabilir. Blocked work ayrıca izlenir. Flow metric takım retrospektifine girdi sağlar.
Build Health
Build success rate ve süre izlenebilir. Frequent failure developer feedback'ini yavaşlatır. Queue time ayrıca değerlendirilebilir. Artifact üretim hataları görünür olur. CI reliability platform KPI'ı olabilir.
Test Health
Test pass rate ve flaky test oranı önemlidir. Suite duration feedback hızını etkiler. Coverage yalnız yardımcı göstergedir. Critical test failure hızlıca görünmelidir. Automation debt backlog'a taşınabilir.
Security
Open vulnerability severity ve age gösterilebilir. Pipeline scan health izlenir. Exception sayısı görünür olur. Unsupported dependency riskleri takip edilir. Dashboard blame değil risk görünürlüğü için kullanılmalıdır.
Release
Deployment frequency ve change failure gösterilebilir. Pending approval queue izlenir. Release size trendi değerlendirilebilir. Rollback sayısı görünür olabilir. Progressive rollout metric eklenebilir.
Production Reliability
Availability, SLO ve incident trend dashboard'da bulunabilir. Recovery time önemli göstergedir. Error budget kullanılabilir. Top recurring incident root cause gösterilir. Reliability product outcome ile ilişkilendirilebilir.
Customer Outcome
Feature adoption ve user success metric eklenmelidir. Support trend ve feedback görülebilir. Product Goal ilerlemesi ölçülür. Teknik sağlık ile business sonuç aynı ekranda ilişkilendirilebilir. Böylece local optimization azalır.
Technical Debt
Debt item count tek başına yeterli değildir. Risk ve age önemlidir. Critical dependency upgrade izlenebilir. Architecture improvement progress gösterilebilir. Debt'in lead time etkisi değerlendirilebilir.
Agile SDLC'de Risk Yönetimi
Agile risk yönetimi yıllık risk register doldurup unutmak anlamına gelmemelidir. Product, technical, security, operational ve vendor riskleri backlog ve günlük kararlarla ilişkilendirilebilir. Riskler yeni bilgiyle sürekli güncellenir. High-risk konular discovery ve testing önceliğini etkiler. Risk-based testing sınırlı test kapasitesini en önemli alanlara yönlendirir.
Risk Register Yerine Sürekli Risk Görünürlüğü
Risk register yine kullanılabilir fakat yaşayan araç olmalıdır. Backlog ve roadmap ile bağlantı kurulur. Risk owner tanımlanır. Status düzenli güncellenir. Dashboard kritik riskleri görünür hale getirir.
Product Risk
Product risk yanlış problem veya düşük adoption olabilir. Discovery ve experiment bunu azaltır. Kullanıcı feedback'i kanıt sağlar. Büyük yatırım öncesi hypothesis test edilir. Product Goal sonucu izlenir.
Technical Risk
Technical risk scalability, architecture veya dependency kaynaklı olabilir. PoC ve benchmark kullanılabilir. Architecture runway planlanabilir. Risk backlog'a item olarak girer. Teknik karar ADR ile kaydedilebilir.
Security Risk
Security risk threat model ve vulnerability verisiyle değerlendirilir. Severity ve business impact birlikte düşünülür. Mitigation planlanır. Risk acceptance owner belirlenir. Control effectiveness tekrar ölçülür.
Operational Risk
Operational risk capacity, backup veya recovery zayıflığından doğabilir. Game day veya restore test yapılabilir. Runbook güncellenir. Monitoring eksikleri giderilir. Incident trend risk görünürlüğü sağlar.
Vendor Risk
Third-party service veya dependency yaşam döngüsü risk yaratabilir. EOL ve SLA takip edilmelidir. Data portability önemlidir. Vendor outage planı hazırlanabilir. Replacement strategy gerektiğinde oluşturulur.
Riskleri Backlog'a Taşımak
Risk yalnız raporda kalmamalıdır. Mitigation actionable backlog item'a dönüştürülür. Priority etki ve olasılığa göre verilir. Owner ve due date belirlenir. Tamamlandığında residual risk değerlendirilir.
Risk-Based Testing
Her feature'a aynı test derinliği uygulanmamalıdır. Yüksek finansal veya güvenlik etkili değişiklik daha güçlü test alabilir. Low-risk değişiklik hızlı akabilir. Test strategy risk classification kullanabilir. Bu yaklaşım kalite ve hız arasında denge sağlar.
Agile SDLC'de Değişiklik Yönetimi
Agile değişikliğe açık olmakla birlikte her değişikliğin otomatik kabul edildiği bir model değildir. Change Request yerine Product Backlog birçok ürün değişikliğini yönetebilir. Ancak riskli veya regüle değişikliklar formal approval gerektirebilir. Scope trade-off mevcut hedef ve kapasite üzerinden yapılmalıdır. Continuous Change Management değişiklikların küçük, izlenebilir ve risk seviyesine uygun biçimde yönetilmesini sağlar.
Change Request Yerine Backlog
Product change backlog item olarak yönetilebilir. Ayrı ağır form her durumda gerekli değildir. Etki ve priority backlog içinde görülür. Decision history saklanır. Regüle değişiklik için ek approval workflow kullanılabilir.
Her Değişiklik Serbest midir?
Hayır, Sprint Goal ve product strategy sınır oluşturur. Güvenlik ve compliance kuralı vardır. Production risk değerlendirilir. Change owner belirlenir. Agile kontrolsüz kapsam değişimi değildir.
Scope Trade-Off
Yeni iş eklenirse başka iş ertelenebilir. Product Owner bu trade-off'u görünür hale getirir. Capacity sınırlıdır. Critical incident istisna olabilir. Paydaş karar sonucu hakkında bilgilendirilir.
Riskli Değişiklikler
Database migration veya security-sensitive change daha fazla kontrol ister. Test ve rollback planı hazırlanır. Progressive rollout kullanılabilir. Approval gerekebilir. Monitoring release sonrası dikkatle izlenir.
Formal Approval Gerektiren Değişiklikler
Bazı kurumlarda belirli risk seviyesi resmi onay gerektirir. Workflow tool üzerinden yönetilebilir. Evidence otomatik hazırlanır. Approval queue süresi izlenir. Gereksiz kapsamlı gate azaltılır.
Continuous Change Management
Değişiklik küçük batch halinde sürekli yönetilir. CMDB veya deployment record otomatik güncellenebilir. Risk classification pipeline'a bağlanabilir. Manual CAB yalnız yüksek riskli değişiklikları inceler. Bu yapı flow'u hızlandırır.
Müşteri Geri Bildirimi SDLC'ye Nasıl Girer?
Müşteri geri bildirimi user research, Sprint Review, beta, support ticket, analytics, feature request ve incident kanallarından gelebilir. Bu girdiler tek bir Product feedback sisteminde görünür hale getirilebilir. Her talep doğrudan backlog item olmaz. Problem, kullanıcı segmenti ve iş etkisi değerlendirilir. Kabul edilen feedback backlog prioritization sürecine girerek yeni delivery döngüsünü başlatır.
User Research
User research problem ve davranışı derinlemesine anlamayı sağlar. Interview ve observation kullanılabilir. Bulgular hypothesis oluşturur. Tek yorum genellenmemelidir. Product strategy ile ilişkilendirilir.
Sprint Review
Sprint Review çalışan ürün üzerinden feedback üretir. Paydaş gerçek davranışı görür. Yeni fikirler kaydedilir. Product Backlog gerektiğinde güncellenir. Review yalnız demo raporu değildir.
Beta
Beta sınırlı kullanıcı grubunda gerçek kullanım feedback'i sağlar. Bug ve usability problemi bulunabilir. Feature adoption izlenir. Support kapasitesi hazırlanır. Sonuç general release kararını etkiler.
Support Ticket
Support ticket gerçek problem sinyali sağlar. Tekrarlanan talepler gruplanabilir. Severity ve user impact kaydedilir. Documentation eksikliği ayrı kategori olabilir. Product ekip düzenli ticket review yapabilir.
Product Analytics
Analytics kullanıcı ne söyledi değil ne yaptı bilgisini verir. Funnel ve adoption metric kullanılabilir. Privacy korunmalıdır. Event data doğru tanımlanmalıdır. Nitel feedback ile birlikte yorumlanır.
Feature Request
Feature request kullanıcı önerisidir. Gerçek problem ayrıca anlaşılmalıdır. Duplicate request birleştirilir. User segment ve business value değerlendirilir. Kabul edilirse discovery veya backlog item'a dönüşür.
Incident Feedback
Incident kullanıcı güveni ve product behavior hakkında önemli veri sağlar. Customer complaint kayıtları incelenebilir. Reliability problemi backlog'a girer. Communication yaklaşımı değerlendirilir. Prevention action sonraki release'i etkiler.
Backlog Prioritization
Feedback user impact, strategy, risk ve effort ile değerlendirilir. En yüksek sesli müşterinin talebi otomatik seçilmez. Product Owner veya Manager karar verir. Kanıt confidence seviyesini artırır. Sonuç paydaşla paylaşılır.
Closed Feedback Loop Modeli
Closed Feedback Loop ihtiyaç belirlenmesinden release sonrası öğrenmenin tekrar backlog'a dönmesine kadar kesintisiz yaşam döngüsü kurar. İhtiyaç Product Backlog'a girer, geliştirilir ve test edilir. Release sonrasında kullanım ölçülür. Customer feedback yeni kanıt üretir. Bu bilgi sonraki iterasyona döndüğünde yaşam döngüsü gerçek anlamda kapanır ve yeniden başlar.
İhtiyaç Belirlenir
Kullanıcı veya business problem tanımlanır. Çözüm önerisinden önce neden anlaşılır. Kanıt toplanabilir. Success metric belirlenir. Product Goal ile uyum kontrol edilir.
Backlog'a Girer
Doğrulanan ihtiyaç uygun backlog item'a dönüşür. Priority belirlenir. Acceptance criteria hazırlanır. Technical dependency görünür olur. Ready olduğunda delivery akışına geçer.
Geliştirilir
Developer küçük increment üretir. Code review yapılır. Test yazılır. Security kontrolü çalışır. İş Definition of Done'a yaklaşır.
Test Edilir
Unit ve integration test uygulanır. QA exploratory test yapabilir. Acceptance criteria doğrulanır. Kritik risk security veya performance test alır. Bulgular development'a hızlı döner.
Release Edilir
Artifact production'a deploy edilir. Feature flag kullanılabilir. Release note hazırlanır. Monitoring aktif olur. Customer communication gerekirse yapılır.
Kullanım Ölçülür
Feature adoption ve business metric izlenir. Error ve support trendleri değerlendirilir. Beklenen outcome oluşuyor mu kontrol edilir. Segment farkları incelenebilir. Production gerçek feedback kaynağı olur.
Feedback Alınır
Kullanıcı görüşleri support ve research kanallarından gelir. Quantitative data ile birlikte değerlendirilir. Yeni problem bulunabilir. Feedback repository'ye kaydedilir. Product decision yapılır.
Sonraki İterasyona Dönüşür
Kabul edilen öğrenme yeni backlog item'a dönüşür. Product Goal gerektiğinde güncellenir. Önceki release sonucu yeni discovery başlatabilir. Cycle tekrar eder. Bu davranış Agile SDLC'nin temel öğrenme modelidir.
SDLC'de Müşteri İletişimi
Müşteri iletişimi roadmap'ten EOL tarihine kadar yaşam döngüsünün farklı noktalarında gereklidir. Beta daveti ve release notes ürün değişikliklarını görünür hale getirir. Breaking change ve maintenance notice kullanıcıların operasyon planını etkiler. Incident communication güveni korumak için hızlı ve açık olmalıdır. EOL communication ise ürün emekliliğinin kontrollü biçimde tamamlanmasını sağlar.
Roadmap İletişimi
Roadmap müşteri beklentisini yönlendirir. Kesin taahhüt olmayan alanlar açıkça belirtilmelidir. Outcome ve problem alanları paylaşılabilir. Tarihler risk seviyesine göre ifade edilir. Büyük değişiklik proaktif duyurulabilir.
Beta Daveti
Beta katılımcıları doğru kullanıcı segmentinden seçilmelidir. Beklentiler açıkça paylaşılır. Feedback kanalı belirtilir. Production risk sınırları açıklanır. Sonuç kullanıcıya geri bildirilir.
Release Notes
Release notes kullanıcıya neyin değiştiğini söyler. Teknik jargon azaltılır. Yeni davranış ve düzeltme açıklanır. Breaking change özel vurgulanır. İlgili dokümana yönlendirme yapılabilir.
Breaking Change
Breaking change önceden duyurulmalıdır. Migration süresi verilmelidir. API consumer listesi çıkarılabilir. Alternative davranış anlatılır. Eski version support tarihi net olmalıdır.
Maintenance Notice
Planlı kesinti kullanıcıya zamanında bildirilmelidir. Başlangıç ve tahmini bitiş süresi verilir. Etkilenen servisler açıklanır. Acil değişikliklar ayrıca yönetilebilir. İşlem sonrası durum güncellenir.
Incident Communication
Incident sırasında kullanıcı belirsizlik içinde bırakılmamalıdır. Etki ve mevcut durum kısa biçimde paylaşılır. Kesin olmayan root cause erken iddia edilmemelidir. Recovery sonrası final açıklama yapılır. Gerekirse detaylı postmortem yayınlanabilir.
EOL Communication
EOL tarihleri uzun süre önce duyurulmalıdır. Migration path açıklanır. Support ve data export tarihleri verilir. Tekrarlanan hatırlatmalar yapılır. Final closure mesajı gönderilir.
Agile SDLC'de En Sık Yapılan Hatalar
Agile SDLC uygulamalarında en sık hata SDLC'yi Waterfall ile eşitleyip bazı yaşam döngüsü faaliyetlerini tamamen kaldırmaktır. Agile'ı yalnız Scrum seremonilerine indirgemek de benzer soruna yol açar. Analiz ve mimari yapılmadığında belirsizlik development'a taşınır. Test ve security son aşama gate'i olduğunda feedback gecikir. Production, maintenance, dokümantasyon ve retirement yaşam döngüsü dışında bırakıldığında kurum gerçek SDLC yerine yalnız geliştirme süreci yönetmiş olur.
SDLC'yi Waterfall Sanmak
SDLC bütün yaşam döngüsünü anlatır. Waterfall yalnız çalışma modellerinden biridir. Agile de SDLC faaliyetlerini yürütür. Fark zamanlama ve geri bildirim yapısındadır. Kavramları ayırmak doğru dönüşüm için gereklidir.
Agile'ı Scrum Seremonilerine İndirmek
Toplantıları yapmak Agile sonucu garanti etmez. Feedback ve delivery süresi hâlâ uzun olabilir. Engineering practice yoksa kalite düşebilir. Product outcome ölçülmelidir. Scrum amaç değil araçtır.
Analizi Tamamen Kaldırmak
Requirement düşünmeden development başlatmak rework yaratır. Discovery gereksiz feature'ı önler. Just-in-time analiz daha uygun olabilir. Büyük upfront belge şart değildir. Ama problem mutlaka anlaşılmalıdır.
Mimari Tasarımı Tamamen Kaldırmak
Mimari kararlar fark edilmeden yine oluşur. Sadece bilinçsiz hale gelir. Critical system boundary erken düşünülmelidir. Evolutionary architecture esnek yol sunar. ADR karar geçmişini korur.
Testi Sprint Sonuna Bırakmak
QA kuyruğu oluşur. Defect feedback'i geç gelir. Developer başka işe geçtiği için context kaybeder. Continuous testing daha hızlıdır. Acceptance criteria erken kalite sağlar.
Security'yi Release Öncesi Gate Yapmak
Security problemi geç bulunursa büyük rework gerekir. Scan ve threat model daha erken yapılabilir. Security team queue'su azalır. Risk bazlı gate korunabilir. DevSecOps security feedback'i kısaltır.
Production'ı Başka Takımın Sorunu Saymak
Developer runtime sonucunu görmezse öğrenme döngüsü kopar. Operations sürekli incident yükü taşır. Joint ownership gerekir. Monitoring development sırasında planlanır. Production feedback backlog'a döner.
Dokümantasyonu Gereksiz Görmek
Sözlü bilgi ekip değişiminde kaybolur. Incident çözümü yavaşlar. Architecture decision tekrar tartışılır. Living documentation yeterli olabilir. Dokümantasyonun amacı açık olmalıdır.
Maintenance'ı Plansız İş Olarak Görmek
Maintenance sürekli araya giren iş gibi yönetilirse feature planı bozulur. Kapasite ve flow görünürlüğü gerekir. Kanban yardımcı olabilir. Riskli dependency önceden planlanır. Maintenance product lifecycle'ın normal parçasıdır.
Retirement'ı SDLC Dışında Bırakmak
Eski sistemler yıllarca açık kalabilir. Security patch desteği biter. Kullanıcı migration zorlaşır. Data riskleri artar. EOL plan development kadar gerçek ihtiyaçtır.
“Agile Yapıyoruz” Deyip Waterfall Çalışmanın İşaretleri
Bir kurum Sprint ve Daily Scrum kullanmasına rağmen uçtan uca hâlâ Waterfall biçiminde çalışabilir. Aylarca requirement fazı sürüyor, analysis, development ve QA ayrı kuyruklarda bekliyorsa feedback hızlı değildir. Release kurulu ve production handoff haftalar ekleyebilir. Kullanıcı feedback'i aylar sonra geldiğinde Sprint içi hız gerçek business çevikliğine dönüşmez. Bu nedenle Agile olgunluk değerlendirmesi yalnız takım seremonilerine değil value stream'e bakmalıdır.
Aylarca Requirement Fazı
Requirement tamamlanmadan development başlamıyorsa büyük batch oluşur. Değişiklik maliyeti yükselir. Kullanıcı feedback'i geç gelir. Discovery ve refinement sürekli hale getirilebilir. Gereksinim yakın döneme göre detaylandırılmalıdır.
Ayrı Analysis Team
Analysis ekibi büyük dokümanı development'a devredebilir. Karar bağlamı kaybolur. Developer soru için tekrar queue'ya girer. Cross-functional çalışma beklemeyi azaltır. Analyst yetkinliği yine korunabilir.
Ayrı Development Team
Development yalnız verilen specification'ı uygularsa product context azalır. Kullanıcı problemi anlaşılmaz. Technical feedback geç product'a ulaşır. Ortak refinement gerekir. Outcome ownership paylaşılmalıdır.
Ayrı QA Kuyruğu
Developer done iş QA'da günlerce bekleyebilir. Sprint sonunda büyük test paketi oluşur. Rework geç gelir. QA daha erken sürece katılmalıdır. Automation queue'yu azaltabilir.
Release Kurulu Bekleme Süresi
Bütün değişikliklar aynı kurulu bekliyorsa lead time artar. Düşük riskli değişiklik gereksiz yere bekler. Risk bazlı approval kullanılabilir. Evidence otomatik sağlanabilir. Kurul yalnız kritik değişikliklara odaklanır.
Production Handoff
Deployment için ayrı operations ticket'ı açmak bekleme yaratabilir. Development release sonucunu görmez. Self-service platform yardımcı olur. Shared ownership modeli kurulabilir. Critical change yine operations review alabilir.
Feedback'in Aylar Sonra Gelmesi
Production veya kullanıcı feedback'i çok geç geliyorsa öğrenme döngüsü uzundur. Sprint hızının değeri azalır. Beta ve Review daha erken feedback sağlar. Production telemetry hızlı sinyal verir. Lead time uçtan uca ölçülmelidir.
Agile SDLC Olgunluk Modeli
Agile SDLC olgunluğu faz bazlı handoff'tan data-driven adaptive lifecycle seviyesine kadar gelişebilir. İlk seviyelerde analysis, development, QA ve operations ayrı kuyruklarda çalışır. Daha ileri seviyelerde cross-functional ekipler Definition of Done ve continuous testing kullanır. CI/CD ve DevSecOps automation gücünü artırır. En ileri durumda product metric, continuous risk ve outcome-based planning yaşam döngüsünü sürekli uyarlayan sisteme dönüşür.
Seviye 1 — Faz Bazlı Handoff
İş departmanlar arasında büyük paketlerle geçer. Feedback süresi uzundur. Ownership parçalıdır. QA ve operations son aşamada devreye girer. Lead time büyük ölçüde beklemeden oluşur.
Seviye 2 — Sprint Bazlı Geliştirme
Development Scrum kullanmaya başlar. Backlog ve Sprint ritmi vardır. Ancak test ve release hâlâ manuel olabilir. Production feedback yavaş kalabilir. Agile yalnız developer ekibinde yoğunlaşır.
Seviye 3 — Cross-Functional Agile SDLC
Dev, QA ve Product daha yakın çalışır. Definition of Done kaliteyi birleştirir. Continuous testing gelişir. Handoff azalır. Product feedback daha hızlı backlog'a döner.
Seviye 4 — CI/CD ve DevSecOps
Build, test ve security automation güçlenir. Deployment tekrarlanabilir hale gelir. Observability production feedback'i hızlandırır. Manual gate risk bazlıdır. Delivery frequency artabilir.
Seviye 5 — Continuous Product Delivery
Feature flag ve progressive delivery kullanılır. Continuous discovery product yönünü destekler. Production feedback hızlıdır. Small batch standard hale gelir. Improvement sürekli workflow'un parçasıdır.
Seviye 6 — Data-Driven Adaptive Lifecycle
Real-time metric product ve engineering kararlarını besler. Governance mümkün olduğunca otomatik çalışır. Risk sürekli izlenir. AI destekli araçlar belirli operasyonları hızlandırabilir. Planning outcome üzerinden yapılır.
Seviye 1 — Faz Bazlı Handoff
Seviye 1 yapıda iş büyük ölçüde sırayla Analysis, Development, QA ve Operations ekiplerinden geçer. Her ekip kendi bölümünü tamamladıktan sonra sonraki takıma teslim yapar. Büyük kuyruklar oluşabilir ve gerçek feedback süresi haftalar veya aylar olabilir. Lokal ekip verimliliği yüksek görünse bile uçtan uca lead time zayıftır. Dönüşümün ilk hedefi bu bekleme ve handoff noktalarını görünür hale getirmektir.
Analysis
Requirement büyük paket halinde hazırlanır. Developer erken feedback veremez. Kullanıcı ihtiyacı değişebilir. Belge uzun süre güncellenmeden kalabilir. Continuous refinement ihtiyacı vardır.
Development
Development hazır specification bekler. İş başladıktan sonra değişiklik pahalı olur. Developer product context'ten uzak kalabilir. QA ile geç iletişim kurulur. Büyük batch risk oluşturur.
QA
QA development bitince devreye girer. Büyük regression kuyruğu oluşur. Defect geç bulunur. Fix başka teslimatları etkiler. Test automation genellikle sınırlıdır.
Operations
Operations release paketi son aşamada alır. Deployment manuel olabilir. Monitoring requirements geç fark edilir. Incident development'a yavaş geri döner. Ownership bölünmüştür.
Uzun Kuyruklar ve Geri Bildirim Süresi
Her handoff bekleme süresi ekler. Coding toplam lead time'ın küçük kısmı olabilir. Value stream mapping bunu gösterir. Queue metric ölçülmelidir. Dönüşüm en büyük bekleme noktasından başlamalıdır.
Seviye 2 — Sprint Bazlı Geliştirme
Seviye 2'de development ekibi Scrum event'leri, backlog ve Sprint yapısını kullanmaya başlar. Paydaşlarla daha sık review yapılabilir. Ancak manuel test ve release süreçleri devam ediyorsa gerçek delivery hızı sınırlı kalır. Agile davranış development'ın sınırında kalır. Bir sonraki olgunluk adımı kalite ve operations faaliyetlerini Sprint ve delivery akışına yaklaştırmaktır.
Scrum Event'leri
Planning, Daily, Review ve Retrospective düzenli hale gelir. Takım koordinasyonu artar. Ancak event sayısı başarı metric'i değildir. Review feedback üretmelidir. Retrospective gerçek sistem problemlerini ele almalıdır.
Backlog
Product Backlog işleri görünür hale getirir. Priority merkezi olur. Requirement küçük parçalara bölünür. Refinement yapılır. Technical work de backlog'da görünmelidir.
Sprint
Sprint kısa delivery kadansı sağlar. Working increment hedeflenir. Büyük scope kontrol edilir. Ancak release Sprint sonunda hâlâ bekleyebilir. Production loop ayrı kalabilir.
Manuel Test ve Release'in Devam Etmesi
QA ve release manual kaldığında cycle time düşmez. Developer done queue'da bekler. Automation yatırımı gerekir. Quality Sprint içine taşınmalıdır. Release approval risk bazlı hale getirilebilir.
Seviye 3 — Cross-Functional Agile SDLC
Seviye 3'te Dev, QA ve Product aynı değer akışında daha yakın çalışır. Definition of Done ortak kalite standardı oluşturur. Continuous testing sayesinde defect feedback'i daha erken gelir. Handoff ve ayrı kuyruklar küçülür. Ekip production'a daha yakın outcome ownership kazanmaya başlar.
Dev + QA + Product İşbirliği
Requirement birlikte refinement edilir. QA testability konusunda erken feedback verir. Developer teknik risk açıklar. Product iş değerini netleştirir. Ortak decision hızlı oluşur.
Definition of Done
DoD kod, test ve acceptance koşullarını birleştirir. Bitti kelimesi ortak anlam kazanır. Hidden QA queue azalır. Security ve documentation zamanla eklenebilir. Standard düzenli iyileştirilir.
Continuous Testing
Test development boyunca çalışır. CI hızlı feedback verir. QA exploratory testing yapar. Developer automation'a katkı verir. Quality team responsibility olur.
Daha Küçük Handoff
İş departmanlar arasında büyük paketlerle geçmez. Uzmanlar aynı item üzerinde daha erken buluşur. Bilgi kaybı azalır. Queue süresi düşer. Lead time iyileşir.
Seviye 4 — CI/CD ve DevSecOps
Seviye 4'te build, test, security ve deployment automation yaşam döngüsünün teknik omurgasını oluşturur. Developer değişikliğine dakikalar içinde feedback alabilir. Security scanning pipeline içinde çalışır. Deployment tekrarlanabilir hale gelir ve observability production sonucunu hızlı biçimde gösterir. Bu seviye sık delivery için güven ve kanıt üretir.
Automated Build
Build manuel bağımlılıktan kurtulur. Her commit aynı süreçten geçer. Artifact versioned olur. Failure hızlıca görünür. Reproducibility artar.
Automated Test
Test suite CI içinde çalışır. Feedback süresi kısalır. Regression riski azalır. Flaky test düzenli temizlenir. Test strategy risk bazlı gelişir.
Security Scanning
SAST ve dependency scan otomatikleşir. Secret scan merge öncesi çalışabilir. Critical finding gate oluşturur. Exception kayıtlıdır. Security developer feedback'ine dönüşür.
Deployment Automation
Environment deployment tekrarlanabilir olur. Manual adım azalır. Rollback kolaylaşır. Release frequency artabilir. Infrastructure as Code destek sağlar.
Observability
Logs, metrics ve traces production davranışını gösterir. Release metric ile ilişkilendirilir. Incident detection hızlanır. Product analytics kullanıcı sonucunu tamamlar. Feedback backlog'a döner.
Seviye 5 — Continuous Product Delivery
Seviye 5'te teknik delivery otomasyonunun yanında product learning de sürekli hale gelir. Feature flags ve progressive delivery release riskini azaltır. Continuous discovery yeni ihtiyaçları düzenli olarak doğrular. Production feedback yeni iterasyon kararlarını hızlı etkiler. Continuous improvement süreç, ürün ve teknik sistemi birlikte geliştirir.
Feature Flags
Deployment ve release ayrılır. Küçük kullanıcı segmentinde test yapılabilir. Feature hızlı kapatılabilir. Flag debt düzenli temizlenir. Product experiment kolaylaşır.
Progressive Delivery
Rollout kullanıcı oranı aşamalı artırılır. Metric guardrail belirlenir. Problem blast radius'ı sınırlı kalır. Automated rollback uygulanabilir. Risk daha kontrollü yönetilir.
Continuous Discovery
Product team kullanıcıyla düzenli temas kurar. Hypothesis küçük deneylerle test edilir. Discovery ve delivery paralel ilerler. Yanlış feature yatırımı azalır. Roadmap yeni bilgiyle güncellenir.
Production Feedback
Usage ve error data hızlı görülür. Feature adoption ölçülür. Customer support trendleri izlenir. Release sonucu backlog'a döner. Feedback latency ciddi biçimde azalır.
Continuous Improvement
Retrospective yalnız Sprint event'i değildir. Flow, quality ve reliability sürekli iyileştirilir. Küçük experiment yapılır. Metric sonucu doğrular. Öğrenme organizasyon davranışına dönüşür.
Seviye 6 — Data-Driven Adaptive Lifecycle
Seviye 6 yaşam döngüsünde real-time product metric, automated governance, continuous risk ve outcome-based planning birlikte çalışır. AI-Assisted SDLC belirli analiz ve üretim işlerini hızlandırabilir fakat insan accountability korunur. Product ve engineering kararları yalnız takvim değil gerçek sonuç verisiyle şekillenir. Risk statik register yerine sürekli sinyaller üzerinden yönetilir. Bu seviye yüksek otomasyon kadar güçlü ürün ve teknik disiplin gerektirir.
Real-Time Product Metrics
Feature adoption ve business outcome sürekli görünürdür. Release sonucu hızla anlaşılır. Segment davranışı karşılaştırılabilir. Product Goal metric'e bağlanır. Yanlış yön erken fark edilir.
Automated Governance
Policy as Code minimum standardı otomatik uygular. Evidence sürekli üretilir. Low-risk değişiklik hızla ilerler. High-risk exception human review alır. Governance bottleneck olmaktan çıkar.
Continuous Risk
Security ve operational risk sürekli izlenir. Dependency EOL veya vulnerability signal otomatik alınabilir. Risk backlog'a taşınır. Priority gerçek zamanlı değişebilir. Static yıllık review tek kaynak değildir.
AI-Assisted SDLC
AI requirement, code ve test süreçlerine yardımcı olur. Human review zorunludur. Traceability korunur. Sensitive data policy uygulanır. Model riskleri governance sistemine dahil edilir.
Outcome-Based Planning
Plan feature output yerine kullanıcı ve business outcome üzerinden yapılır. Team hangi çözümü kullanacağını öğrenmeye göre değiştirebilir. Metric hedefi açık olur. Roadmap adaptiftir. Delivery başarı sonucu gerçek etkiyle ölçülür.
Kurumda Agile SDLC'ye Geçiş İçin İlk 30 Gün
İlk 30 günlük dönüşüm planında yeni framework satın almaktan önce mevcut lifecycle'ın nasıl çalıştığı anlaşılmalıdır. Handoff ve bekleme süreleri haritalanmalıdır. Release, test ve security bottleneck'leri gerçek verilerle incelenir. Production feedback'in development'a nasıl döndüğü çıkarılır. Bu dönem teşhis ve ortak problem tanımı dönemidir.
Mevcut Lifecycle'ı Haritalamak
Idea'dan production'a gerçek adımlar çizilir. Resmi süreç ile gerçek davranış farklı olabilir. Takımlar gözlem ve interview ile veri sağlar. Queue ve approval noktaları eklenir. Harita ortak dönüşüm dili oluşturur.
Handoff'ları Belirlemek
İş hangi ekipler arasında devrediliyor bulunur. Her handoff bilgi kaybı ve bekleme yaratabilir. Zorunlu ve alışkanlık kaynaklı olanlar ayrılır. Cross-functional fırsatlar belirlenir. Owner belirsizlikleri görünür olur.
Bekleme Sürelerini Ölçmek
Development süresi ile queue time ayrılır. Review ve QA bekleme ölçülür. Approval latency çıkarılır. Percentile değerler kullanılabilir. En büyük kayıp alanı belirlenir.
Release Sürecini İncelemek
Build'den production'a bütün adımlar gözden geçirilir. Manuel noktalar belirlenir. Approval gerekçeleri incelenir. Rollback ve monitoring readiness değerlendirilir. Automation fırsatları listelenir.
Test ve Security Bottleneck'lerini Belirlemek
QA ve security queue süreleri ölçülür. Geç feedback root cause'ları incelenir. Hangi kontrollerin shift-left yapılabileceği belirlenir. Automation mevcut durumu değerlendirilir. Riskli alanlar önceliklendirilir.
Production Feedback Akışını Çıkarmak
Incident ve support data nereye gidiyor anlaşılır. Product backlog ile bağlantı kontrol edilir. Monitoring owner belirlenir. Customer feedback latency ölçülür. Kapanmayan feedback loop'lar görünür hale gelir.
31–60 Günlük Dönüşüm Planı
31–60 günlük dönemde küçük bir pilot takım üzerinden yeni çalışma modeli denenebilir. Cross-functional yapı, ortak Definition of Done ve backlog standardı oluşturulur. ADR gibi hafif dokümantasyon kullanılır. CI ve automated testing temel seviyede kurulmaya başlanır. Security kontrollerinin en yüksek değerli bölümü delivery akışına erken entegre edilir.
Cross-Functional Pilot Team
Tek değer akışına yakın yetkinlikler aynı takımda toplanır. Product, dev ve QA birlikte çalışır. External dependency azaltılır. Pilotun sonucu ölçülebilir hedefle takip edilir. Başarı öğrenme üzerinden değerlendirilir.
Ortak Definition of Done
Takım bitti standardını birlikte yazar. Test, review ve deploy readiness eklenir. Çok ağır liste oluşturulmaz. Standard gerçekten uygulanır. Pilot sonuçlarıyla güncellenir.
Backlog Standardı
Problem ve acceptance criteria formatı tanımlanır. Technical work görünür olur. Ready kriterleri gerekirse belirlenir. Duplicate ve eski item temizlenir. Product Goal bağlantısı kurulur.
ADR
Kritik teknik kararlar için kısa ADR kullanılır. Takım dokümantasyon pratiği kazanır. Merkezi uzun design approval azaltılabilir. Decision history oluşur. Pilot sonunda fayda değerlendirilir.
CI
Build ve temel test otomatikleşir. Pull request feedback hızlanır. Pipeline süresi ölçülür. Failure owner belirlenir. CI güvenilirlik hedefi oluşturulur.
Automated Testing
En kritik regression senaryoları otomatikleştirilir. Unit test standardı geliştirilir. Flaky test engellenir. QA automation koçluğu yapar. Test pyramid dengesi izlenir.
Temel Security Kontrolleri
Dependency ve secret scan başlanabilir. Critical finding policy tanımlanır. Developer secure coding guidance alır. High-risk feature threat model kullanır. Security team pilotla yakın çalışır.
61–90 Günlük Dönüşüm Planı
61–90 günlük dönemde delivery otomasyonu ve production feedback'i güçlendirmek hedeflenebilir. CD pilot, monitoring ve feature flag gibi pratikler güvenli release yeteneğini artırır. Incident feedback backlog'a bağlanır. SDLC dashboard flow, quality ve reliability verilerini ortak görünümde toplar. Lifecycle retrospective ilk üç ayın öğrenmelerini kurumsal dönüşüm planına taşır.
CD Pilot
Bir düşük riskli service için continuous delivery denenebilir. Manual deployment otomatikleştirilir. Approval risk bazlı tutulur. Rollback test edilir. Deployment frequency ve failure rate izlenir.
Monitoring
Service metric ve alert standardı belirlenir. Release annotation eklenir. Business metric seçilir. Dashboard ekip tarafından kullanılır. Alert noise azaltılır.
Feature Flag
Kontrollü rollout için flag sistemi pilotlanır. Ownership ve cleanup policy belirlenir. Product release timing bağımsız hale gelir. Canary experiment yapılabilir. Flag debt izlenir.
Incident Feedback
Post-incident action item backlog'a otomatik veya manuel bağlanır. Root cause kategorileri analiz edilir. Tekrarlanan problem görülür. Owner ve due date takip edilir. Reliability improvement görünür olur.
SDLC Dashboard
Lead time ve cycle time temel metric olabilir. Build, test ve security health eklenir. Release ve production reliability gösterilir. Customer outcome yanına yerleştirilir. Dashboard karar destek aracı olur.
Lifecycle Retrospective
Pilot yalnız Sprint değil uçtan uca lifecycle açısından değerlendirilir. Handoff ve bekleme değişimi ölçülür. Quality ve incident sonucu incelenir. Takım feedback'i alınır. Sonraki 90 gün için iyileştirme planı çıkarılır.
SDLC Value Stream Mapping
Value Stream Mapping fikirden müşteriye kadar geçen gerçek süreyi ve bekleme noktalarını görünür hale getirir. Idea to Backlog, Backlog to Development, Review, Test, Release ve Customer adımları ayrı ölçülebilir. Customer feedback yeniden başa dönerek döngüyü tamamlar. En önemli içgörülerden biri kodlama süresi ile toplam bekleme süresini ayırmaktır. Birçok kurumda gerçek bottleneck development değil approval veya queue olabilir.
Idea to Backlog
Fikir ne kadar sürede değerlendirmeye giriyor ölçülür. Decision queue görülebilir. Discovery kapasitesi bottleneck olabilir. Duplicate talepler filtrelenir. Product ownership netleştirilir.
Backlog to Development
Ready item'ın development başlamasını ne kadar beklediği ölçülür. Priority churn etkisi görülebilir. Dependency ve capacity sorunları bulunur. WIP kontrol edilir. Backlog health iyileştirilebilir.
Development to Review
PR ne kadar sürede review alıyor incelenir. Reviewer overload bottleneck olabilir. Büyük PR süreyi artırır. Review SLA düşünülebilir. Pair programming bazı işleri hızlandırabilir.
Review to Test
Code review sonrası QA queue ölçülür. Environment availability etkisi görülür. Automated test fırsatı belirlenir. Cross-functional QA modeli denenebilir. Handoff azalır.
Test to Release
Test tamamlandıktan production'a çıkış süresi ölçülür. Approval ve release calendar gecikmeleri görülür. Automation uygulanabilir. Risk bazlı gate tasarlanır. Small batch release teşvik edilir.
Release to Customer
Deployment ile kullanıcıya feature açılması arasındaki süre ölçülür. Marketing veya flag bekleyebilir. Gerekli business coordination değerlendirilir. Unused deployed code teknik yük olabilir. Release policy netleştirilir.
Customer to Feedback
Kullanıcı sonucu ne kadar sürede ürün ekibine dönüyor ölçülür. Support ve analytics kaynakları incelenir. Feedback repository kurulabilir. Closed-loop süresi takip edilir. Product discovery hızlanır.
Bekleme Süresini Kodlama Süresinden Ayırmak
Toplam lead time'ın çoğu aktif çalışma olmayabilir. Queue ve approval ayrı ölçülmelidir. Developer'ı hızlandırmak yanlış optimizasyon olabilir. En büyük bekleme noktası önce ele alınmalıdır. Flow metric yönetim kararını daha doğru hale getirir.
SDLC'de En Büyük Bottleneck Nasıl Bulunur?
En büyük bottleneck'i bulmak için yalnız coding süresine bakmak yeterli değildir. Review kuyruğu, QA kuyruğu, security approval, deployment approval, environment bekleme ve product decision süresi ayrı ayrı ölçülmelidir. Value stream verisi gerçek darboğazı gösterir. En yavaş nokta iyileştirilmeden diğer alanları hızlandırmak toplam lead time'ı çok az değiştirebilir. Sistem düşüncesi lokal ekip verimliliğinden daha değerlidir.
Coding Süresi
Development aktif süresi ölçülebilir. Büyük story coding süresini artırabilir. Pair veya tool desteği faydalı olabilir. Ancak queue daha büyükse coding optimization sınırlı etki yaratır. Context switching ayrıca incelenmelidir.
Review Kuyruğu
PR günlerce bekliyorsa cycle time uzar. Reviewer sayısı veya ownership problemi olabilir. Büyük PR review'u zorlaştırır. Review window oluşturulabilir. WIP limit yardım edebilir.
QA Kuyruğu
QA handoff büyük queue oluşturabilir. Automated test coverage artırılabilir. QA Sprint içine çekilebilir. Environment bottleneck ayrıca incelenir. Quality ownership paylaşılır.
Security Approval
Bütün değişiklik security team bekliyorsa bottleneck oluşur. Minimum kontrol otomasyona taşınabilir. High-risk change human review alır. Security champion modeli kullanılabilir. Approval latency metric izlenir.
Deployment Approval
Release board takvimsel kuyruk oluşturabilir. Değişiklik risk seviyeleri ayrılmalıdır. Low-risk otomatik ilerler. Evidence pipeline'dan gelir. High-risk approval hedefli hale gelir.
Environment Bekleme
Test environment paylaşımı cycle time'ı artırabilir. Ephemeral environment yardımcı olabilir. Infrastructure automation setup süresini azaltır. Test data yönetimi önemlidir. Environment utilization izlenebilir.
Product Decision
Developer clarification bekliyorsa akış durur. Product Owner erişilebilir olmalıdır. Decision rights açık olmalıdır. Discovery eksikliği sık blocker yaratabilir. Feedback SLA tanımlanabilir.
En Yavaş Noktayı Optimize Etmek
Sistemin en yavaş noktası toplam throughput'u sınırlar. Önce bottleneck doğrulanmalıdır. Küçük deneyle iyileştirme yapılır. Sonuç lead time üzerinde ölçülür. Bottleneck değiştiğinde yeni en yavaş nokta bulunur.
Agile SDLC İçin Örnek Uçtan Uca Workflow
Örnek bir Agile SDLC workflow'u Idea, Discovery, Product Backlog, Refinement, Sprint veya Pull, Development, Continuous Test, Security, Merge, Deploy, Release, Observe, Feedback ve Improve adımlarından oluşabilir. Bu akış katı tek doğru model değildir. Kurum kendi risk ve ürün yapısına göre farklılaştırabilir. Önemli olan hiçbir adımın ayrı silo haline gelmemesi ve feedback'in sonraki iterasyona geri dönmesidir. Bu model Yazılım Yaşam Döngüsü (SDLC) ve Agile Çerçevelerin Birleşimi için pratik bir referans sağlayabilir.
Idea
İhtiyaç veya fırsat ilk kez görünür olur. Kaynak kullanıcı, business veya teknik ekip olabilir. Fikir hemen commitment değildir. Problem bağlamı kaydedilir. Discovery değerlendirmesi yapılır.
Discovery
Problem ve kullanıcı doğrulanır. Hypothesis test edilir. Teknik risk gerekiyorsa PoC yapılır. Success metric belirlenir. Go veya No-Go kararı verilir.
Product Backlog
Doğrulanan ihtiyaç backlog'a girer. Priority belirlenir. Epic veya story yapısı oluşturulur. Teknik ve güvenlik ihtiyaçları eklenir. Product Goal ile bağlanır.
Refinement
Yaklaşan iş detaylandırılır. Acceptance criteria hazırlanır. Developer ve QA soru sorar. Dependency görünür olur. İş daha küçük parçalara bölünebilir.
Sprint / Pull
Scrum kullanılıyorsa Sprint'e seçilir. Kanban kullanılıyorsa kapasite olduğunda çekilir. WIP kontrol edilir. Goal veya service policy takip edilir. Takım ownership alır.
Development
Developer vertical slice geliştirir. Coding standard uygulanır. Pull request hazırlanır. Refactoring gerektiğinde yapılır. Teknik decision kaydedilebilir.
Continuous Test
Unit ve integration test her değişiklikte çalışır. QA exploratory testing yapabilir. Test failure hızlı feedback verir. Flaky test temizlenir. Acceptance doğrulanır.
Security
Automated scan pipeline'da çalışır. High-risk feature threat model alır. Critical finding düzeltilir. Exception risk owner tarafından onaylanır. Security evidence saklanır.
Merge
Code review tamamlanır. CI kontrolleri geçer. Branch ortak koda entegre edilir. Artifact build edilir. Traceability korunur.
Deploy
Artifact hedef ortama otomatik taşınır. Configuration ve migration uygulanır. Smoke test çalışır. Rollback hazırdır. Deployment kaydı tutulur.
Release
Feature kullanıcıya açılır. Flag veya progressive rollout kullanılabilir. Release notes yayınlanır. Müşteri iletişimi yapılır. Business timing dikkate alınır.
Observe
System ve product metric izlenir. Error ve latency kontrol edilir. Feature adoption ölçülür. User analytics incelenir. Production behavior doğrulanır.
Feedback
Support ve customer feedback toplanır. Incident verisi değerlendirilir. Problem ve fırsatlar kaydedilir. Product team triage yapar. Yeni öğrenme oluşur.
Improve
Öğrenme backlog ve process iyileştirmesine döner. Product feature geliştirilebilir. Technical debt ele alınabilir. Pipeline veya monitoring güncellenebilir. Lifecycle yeni iterasyona başlar.
Agile SDLC Kontrol Listesi
Agile SDLC kontrol listesi product, requirements, architecture, development, quality, security, CI/CD, release, operations, documentation, feedback ve retirement alanlarını birlikte değerlendirmelidir. Amaç her kutucuğu işaretlemek değil yaşam döngüsünde görünmez boşluk kalmasını önlemektir. Her kurum kontrol listesini risk profiline göre uyarlamalıdır. Küçük ekipte bazı kontroller daha hafif olabilir, regüle kurumda formal evidence gerekebilir. Kurum içi proje ve süreç yönergelerinin nasıl yapılandırılabileceğine dair ek içerik için https://www.diyarbakiryazilim.com.tr/posts/sirket-ici-proje-yonergelerinin-guidelines-hazirlanma-surecleri adresi incelenebilir.
Product
Product Vision ve Goal açık mı kontrol edilmelidir. Discovery düzenli yapılıyor mu bakılmalıdır. Outcome metric tanımlanmalıdır. Customer feedback görünür olmalıdır. Roadmap yeni bilgiyle güncellenebilmelidir.
Requirements
Backlog item problem bağlamı içeriyor mu kontrol edilir. Acceptance criteria test edilebilir olmalıdır. NFR görünür olmalıdır. Regülasyon trace edilebilir olmalıdır. Refinement yakın dönem iş için yeterli olmalıdır.
Architecture
Kritik kararlar ADR ile kaydedilebilir. Guardrail ve reference architecture güncel olmalıdır. High-risk design threat model alabilir. Technical debt görünür tutulmalıdır. Architecture delivery'den kopmamalıdır.
Development
Small batch ve code review uygulanmalıdır. CI hızlı feedback sağlamalıdır. Coding standards otomatik desteklenebilir. Refactoring normal iş olmalıdır. Developer product context'i bilmelidir.
Quality
Continuous testing uygulanmalıdır. QA erken sürece katılmalıdır. Automation risk bazlı olmalıdır. Flaky test kontrol edilmelidir. Defect feedback root cause'a dönmelidir.
Security
Security requirement görünür olmalıdır. Automated scanning çalışmalıdır. Vulnerability SLA tanımlanmalıdır. High-risk change human review almalıdır. Incident feedback secure SDLC'yi geliştirmelidir.
CI/CD
Build tekrarlanabilir olmalıdır. Artifact versioned tutulmalıdır. Test ve security pipeline'da çalışmalıdır. Deployment automation uygulanmalıdır. Evidence otomatik kaydedilmelidir.
Release
Release ve deployment ayrımı anlaşılmalıdır. Rollback planı bulunmalıdır. Feature flag policy tanımlanmalıdır. Release notes hazırlanmalıdır. Post-release monitoring yapılmalıdır.
Operations
Monitoring ve alert ownership açık olmalıdır. Incident süreçleri tanımlanmalıdır. Runbook güncel tutulmalıdır. SLO veya reliability metric izlenmelidir. Production feedback development'a dönmelidir.
Documentation
Living documentation kullanılmalıdır. ADR ve API documentation güncel olmalıdır. Gereksiz belge azaltılmalıdır. Critical knowledge kişilere bağlı kalmamalıdır. Ownership tanımlanmalıdır.
Feedback
Customer ve production feedback merkezi sisteme girmelidir. Triage ve priority yapılmalıdır. Decision owner açık olmalıdır. Sonuç feedback sahibine dönmelidir. Closed-loop metric izlenebilir.
Retirement
EOL policy bulunmalıdır. Migration ve data retention planlanmalıdır. Credential ve infrastructure kapanışı yapılmalıdır. Customer communication hazırlanmalıdır. Final evidence saklanmalıdır.
Sık Sorulan Sorular
SDLC ve Agile konusunda en sık karıştırılan konu bu iki kavramın birbirinin alternatifi sanılmasıdır. SDLC yaşam döngüsünü, Agile ise bu yaşam döngüsünün daha küçük ve geri bildirime açık döngülerle nasıl işletilebileceğini anlatır. Scrum, Kanban, DevOps ve Secure SDLC farklı alanları tamamlar. Her Sprint bütün ürün yaşamını kapsamaz fakat birçok SDLC faaliyeti Sprint içinde tekrar eder. Aşağıdaki cevaplar Yazılım Yaşam Döngüsü (SDLC) ve Agile Çerçevelerin Birleşimi hakkında temel karar noktalarını özetler.
SDLC nedir?
SDLC yazılımın fikirden retirement aşamasına kadar yaşam döngüsüdür. Planlama, gereksinim, tasarım, geliştirme, test ve deployment bunun parçalarıdır. Operasyon ve maintenance da devam eder. Güvenlik yaşam boyunca yer alır. Retirement döngüyü resmi olarak tamamlar.
SDLC'nin aşamaları nelerdir?
Yaygın aşamalar planlama, fizibilite, analiz, tasarım, geliştirme ve testtir. Ardından deployment ve operations gelir. Maintenance uzun dönem devam eder. Son aşamada retirement bulunur. Agile kullanımda bu aşamalar daha küçük döngülerde tekrar eder.
Agile SDLC nedir?
Agile SDLC yaşam döngüsü faaliyetlerinin iterative ve incremental biçimde yürütülmesidir. Büyük fazlar daha küçük çalışmalara bölünür. Feedback daha sık alınır. Working software erken ortaya çıkar. Production sonucu sonraki iterasyona geri döner.
SDLC ile Agile arasındaki fark nedir?
SDLC yaşam döngüsünü tanımlar. Agile çalışma yaklaşımını ifade eder. Bir kurum aynı anda ikisini kullanabilir. Agile SDLC faaliyetlerini kaldırmaz. Faaliyetlerin zamanlamasını ve işbirliği biçimini değiştirir.
SDLC Waterfall mıdır?
Hayır, SDLC Waterfall ile aynı değildir. Waterfall SDLC'yi yürütmenin modellerinden biridir. Agile ve iterative modeller de SDLC kullanır. DevOps destekli lifecycle da mümkündür. Kavramları eşitlemek analiz ve testin yanlış anlaşılmasına neden olur.
Scrum SDLC midir?
Scrum tam SDLC değildir. Ürün geliştirme için Agile framework'tür. Product Backlog, Sprint ve Review gibi yapılar sunar. CI/CD veya security testing tanımlamaz. Bunlar mühendislik pratikleriyle tamamlanmalıdır.
Scrum SDLC'nin neresinde kullanılır?
Scrum özellikle product development ve kısa feedback döngülerinde kullanılır. Sprint içinde analiz, development ve test faaliyetleri olabilir. Review paydaş feedback'i sağlar. Retrospective süreç öğrenmesi üretir. Operations ve retirement Scrum'ın doğrudan kapsamı değildir.
Her Sprint'te tüm SDLC aşamaları uygulanır mı?
Birçok SDLC faaliyeti Sprint içinde gerçekleşebilir. Planlama, refinement, code ve test buna örnektir. Ancak product discovery veya architecture roadmap Sprint'i aşabilir. Operations sürekli devam eder. Retirement çok daha uzun zaman ölçeğindedir.
Agile'da analiz yapılır mı?
Evet, analiz yapılır. Fark büyük upfront analiz yerine just-in-time ve continuous discovery kullanılmasıdır. Requirement yakın döneme geldikçe detaylandırılır. User story ve acceptance criteria kullanılabilir. Regülasyon için ek dokümantasyon gerekebilir.
Agile'da tasarım yapılır mı?
Evet, UX ve architecture tasarımı yapılır. Big Design Up Front zorunlu değildir. Evolutionary architecture kullanılabilir. Prototype erken kullanıcı feedback'i sağlar. Kritik design decision ADR ile kaydedilebilir.
Agile'da dokümantasyon gerekli midir?
Evet, gerekli olduğu kadar dokümantasyon kullanılmalıdır. Agile dokümanları tamamen kaldırmaz. Living documentation ve ADR güçlü örneklerdir. Runbook operations için önemlidir. Dokümanın güncelliği hacminden daha değerlidir.
Agile'da test ne zaman yapılır?
Test development boyunca yapılmalıdır. Unit ve integration test CI içinde çalışabilir. QA Sprint başından itibaren katılır. Shift-left feedback'i hızlandırır. Production monitoring shift-right doğrulama sağlar.
Secure SDLC nedir?
Secure SDLC güvenliği bütün yaşam döngüsüne yerleştirir. Security requirement ve threat modeling erken uygulanır. Secure coding development sırasında kullanılır. Testing ve vulnerability management sürekli çalışır. Incident feedback yeni önleme aksiyonu üretir.
DevSecOps ile Secure SDLC arasındaki ilişki nedir?
Secure SDLC yaşam döngüsü güvenlik hedeflerini tanımlar. DevSecOps bu hedefleri automation ve ortak ownership ile delivery akışına taşır. Security scanning CI/CD'ye eklenebilir. Risk bazlı gate kullanılabilir. Production vulnerability feedback'i devam eder.
DevOps SDLC'nin bir parçası mıdır?
DevOps SDLC'nin development ve operations bağlantısını güçlendirir. CI/CD ve observability sağlar. Production ownership ortak hale gelir. Incident feedback development'a döner. Bu nedenle modern SDLC'nin önemli tamamlayıcısıdır.
CI/CD SDLC'ye nasıl bağlanır?
CI/CD source'dan deployment'a otomasyon omurgası kurar. Build, test ve security kontrolleri çalışır. Artifact ve evidence izlenebilir olur. Deployment tekrarlanabilir hale gelir. Monitoring sonucu feedback loop'a döner.
Agile ile DevOps arasındaki fark nedir?
Agile ürün geliştirme ve adaptif çalışma yaklaşımına odaklanır. DevOps development ve operations arasındaki delivery ve ownership bağını güçlendirir. İkisi rakip değildir. Agile product feedback'i, DevOps production feedback'i kısaltabilir. Birlikte daha güçlü lifecycle oluşturabilir.
Scrum ile Kanban birlikte kullanılabilir mi?
Evet, birlikte kullanılabilir. Scrum Sprint cadence sağlar. Kanban WIP ve flow metric ekler. Support işleri continuous flow ile yürütülebilir. Scrumban bu birleşime verilen yaygın isimlerden biridir.
Hybrid SDLC nedir?
Hybrid SDLC farklı yöntemlerin bilinçli birleşimidir. Scrum, Kanban, DevOps ve formal compliance birlikte kullanılabilir. Her kontrol gerçek ihtiyaç karşılamalıdır. Tarihsel alışkanlıklar sorgulanmalıdır. Model value stream üzerinden tasarlanmalıdır.
Water-Scrum-Fall nedir?
Water-Scrum-Fall ortada Scrum kullanılan fakat önce ve sonra uzun fazların devam ettiği yapıdır. Requirement aylarca sürebilir. QA ve release ayrı kuyruk oluşturabilir. Uçtan uca feedback hâlâ yavaştır. Dönüşüm tüm lifecycle'a yayılmalıdır.
SDLC'de maintenance ne zaman başlar?
Maintenance production kullanımıyla belirgin hale gelir. Ancak maintainability development sırasında düşünülmelidir. Dependency upgrade ve refactoring sürekli olabilir. Support feedback bakım ihtiyacını gösterir. Maintenance ürünün yaşamı boyunca sürer.
Software retirement neden SDLC'nin parçasıdır?
Yazılımın güvenli biçimde sona ermesi gerekir. Kullanıcı ve data migration yapılır. Credential ve infrastructure kapatılır. EOL iletişimi sağlanır. Plansız eski sistemler güvenlik ve maliyet riski oluşturur.
Yazılımcı olmak için SDLC bilmek gerekir mi?
Başlangıçta bütün ayrıntıları bilmek gerekmez. Ancak profesyonel geliştirici zamanla test, CI/CD ve deployment öğrenmelidir. Production monitoring ve incident deneyimi önemlidir. Product context kod kararlarını geliştirir. SDLC bilgisi uçtan uca düşünmeyi sağlar.
En iyi programlama dili SDLC'yi nasıl etkiler?
Tek bir en iyi dil yoktur. Teknoloji test, security ve deployment maliyetini etkiler. Ekibin yetkinliği önemlidir. Maintenance ve EOL riski değerlendirilmelidir. Karar toplam yaşam döngüsü maliyeti üzerinden verilmelidir.
Açık kaynak projelerde SDLC nasıl uygulanır?
Issue requirement ve problem yönetimini sağlar. Pull request development ve review akışıdır. CI test ve build otomasyonu yapar. Release ve support production benzeri yaşam sağlar. Maintenance ve EOL açık kaynakta da gereklidir.
Yazılım Yaşam Döngüsü (SDLC) ile Agile yaklaşım nasıl birlikte uygulanır?
SDLC ve Agile süreçleri nasıl entegre edilir sorusunun temel cevabı, yaşam döngüsü faaliyetlerini koruyup daha küçük ve tekrarlanan döngüler halinde yürütmektir. Gereksinim, tasarım, development ve test büyük fazlar yerine birbirine daha yakın çalışır. Scrum veya Kanban delivery akışını düzenleyebilir. DevOps ve DevSecOps deployment, operations ve security katmanlarını güçlendirir. Production feedback'i yeniden backlog'a dönerek kapalı öğrenme döngüsü oluşturur.
Agile SDLC’nin geleneksel yazılım yaşam döngüsünden farkı nedir?
Geleneksel faz bazlı modellerde işler daha büyük paketlerle ve daha sıralı ilerleyebilir. Agile SDLC fazları küçük parçalara böler ve tekrarlar. Feedback daha erken gelir. Çalışan yazılım daha sık ortaya çıkar. Değişen gereksinimler backlog ve adaptive planning ile daha kolay yönetilir.
Scrum ve Kanban gibi Agile çerçeveler SDLC’nin hangi aşamalarına entegre edilir?
Scrum özellikle product backlog, Sprint development, review ve retrospective alanlarında güçlüdür. Kanban analysis, development, review, support ve maintenance gibi sürekli flow'larda kullanılabilir. İki yaklaşım aynı kurumda farklı iş türleri için uygulanabilir. Test, security ve CI/CD ayrıca mühendislik pratikleriyle entegre edilir. Framework seçimi gerçek value stream problemine göre yapılmalıdır.
SDLC ile Agile birleşimi yazılım geliştirme hızı, kalite ve değişen gereksinimlerin yönetimini nasıl etkiler?
Küçük batch ve kısa feedback lead time'ı azaltabilir. Continuous testing kalite problemlerini daha erken yakalar. Adaptive planning değişen gereksinimlerin büyük yeniden planlama olmadan ele alınmasını sağlar. DevOps ve CI/CD release süresini kısaltabilir. Teknik kalite ve governance korunmazsa yalnız hız hedefi uzun vadede ters etki yaratabilir.
SDLC ve Agile yazılım geliştirme süreçleri eğitimi veya danışmanlığı yakınımda nerede bulabilirim?
Agile SDLC ve yazılım süreç danışmanlığı yakınımda şeklinde araştırma yaparken yalnız Scrum eğitimi sunan değil requirement, architecture, testing, CI/CD, security, operations ve retirement alanlarını birlikte değerlendiren yaklaşım tercih edilmelidir. Diyarbakır Yazılım Topluluğu hakkında bilgi için https://www.diyarbakiryazilim.com.tr/about adresini inceleyebilirsiniz. Proje çalışmalarını görmek için https://www.diyarbakiryazilim.com.tr/projects adresi kullanılabilir. Kurum içi süreç yönergeleri için https://www.diyarbakiryazilim.com.tr/posts/sirket-ici-proje-yonergelerinin-guidelines-hazirlanma-surecleri adresindeki içerik de tamamlayıcı kaynak olabilir. Kurumsal Agile SDLC süreç tasarımı ve dönüşüm danışmanlığı değerlendirilirken amaç framework kurulumu değil uçtan uca delivery ve feedback süresinin iyileştirilmesi olmalıdır.
Sonuç — Agile SDLC Fazları Kaldırmaz, Geri Bildirim Döngülerini Kısaltır
Yazılım Yaşam Döngüsü (SDLC) ve Agile Çerçevelerin Birleşimi doğru ele alındığında analiz, tasarım, geliştirme, test, security, deployment ve operations faaliyetlerini birbirine daha yakın çalıştırır. Agile olmak fazları yok etmek değil bunları daha küçük, tekrarlanan ve geri bildirime açık döngülerde yürütmektir. Scrum bütün engineering sürecini tek başına tarif etmez, DevOps production duvarını azaltır ve Secure SDLC güvenliği yaşam döngüsüne dağıtır. Production yeni öğrenme döngüsünün başlangıcıdır ve retirement yazılımın gerçek kapanış aşamasıdır. Diyarbakır Yazılım Topluluğu'nun proje ve çalışma yaklaşımını incelemek için https://www.diyarbakiryazilim.com.tr/projects ve https://www.diyarbakiryazilim.com.tr/about adreslerinden devam edebilirsiniz.
SDLC Yazılımın Uçtan Uca Yaşam Döngüsüdür
SDLC yalnız development fazı değildir. Fikir, operasyon ve retirement aynı zincirin parçalarıdır. Product ve technical faaliyetler birlikte çalışır. Traceability kararların nedenini korur. Uçtan uca bakış lokal optimizasyonu azaltır.
Agile Bu Döngünün Nasıl İşletileceğini Değiştirir
Agile büyük fazları küçük iterasyonlara yaklaştırır. Feedback daha sık gelir. Planlar yeni bilgiyle uyarlanabilir. Working increment erken ortaya çıkar. Yaşam döngüsü daha öğrenen yapı haline gelir.
Scrum Tek Başına Tüm Mühendislik Sürecini Tanımlamaz
Scrum Product Backlog ve Sprint gibi güçlü yapılar sunar. Ancak branching veya CI/CD tanımlamaz. Security testing aracı seçmez. Incident process belirlemez. Engineering practice ayrıca kurulmalıdır.
Test ve Security Yaşam Döngüsünün Sonuna Bırakılmamalıdır
Geç test feedback maliyetini artırır. Security problemi release öncesi büyük rework yaratabilir. Shift-left daha erken kontrol sağlar. Automation sürekli feedback üretir. Production doğrulaması shift-right ile devam eder.
DevOps Development ile Operations Arasındaki Duvarı Azaltır
Developer production sonucunu görür. Operations development kararına erken katılır. CI/CD deployment handoff'unu azaltır. Observability ortak feedback sağlar. Incident learning SDLC'yi iyileştirir.
Production SDLC'nin Sonu Değil Yeni Geri Bildirim Döngüsünün Başlangıcıdır
Gerçek kullanıcı production'da davranır. Monitoring ve analytics yeni bilgi üretir. Support ticket problem sinyali sağlar. Product backlog yeni öğrenmeyle değişir. Yeni iterasyon bu feedback üzerinden başlar.
Retirement da Development Kadar Gerçek Bir SDLC Aşamasıdır
Yazılımın sonu planlanmalıdır. Kullanıcı ve veri migration yapılmalıdır. Security credential iptal edilmelidir. Infrastructure kontrollü kapatılmalıdır. EOL communication kullanıcı güvenini korur.
En Güçlü Model Framework Sadakati Değil Uçtan Uca Değer Akışı Üzerinden Tasarlanır
En iyi SDLC modeli bütün kurumlar için aynı değildir. Scrum, Kanban, XP, DevOps ve Secure SDLC farklı ihtiyaçları karşılayabilir. Önemli olan idea'dan customer outcome'a kadar değer akışının hızlı, güvenli ve ölçülebilir olmasıdır. Framework kuralları gerçek problemi çözmediğinde süreç yeniden tasarlanmalıdır. Kurumsal dönüşümde odağı seremonilerden value stream, quality, feedback ve lifecycle ownership alanlarına taşımak daha sürdürülebilir sonuç üretir.
share: