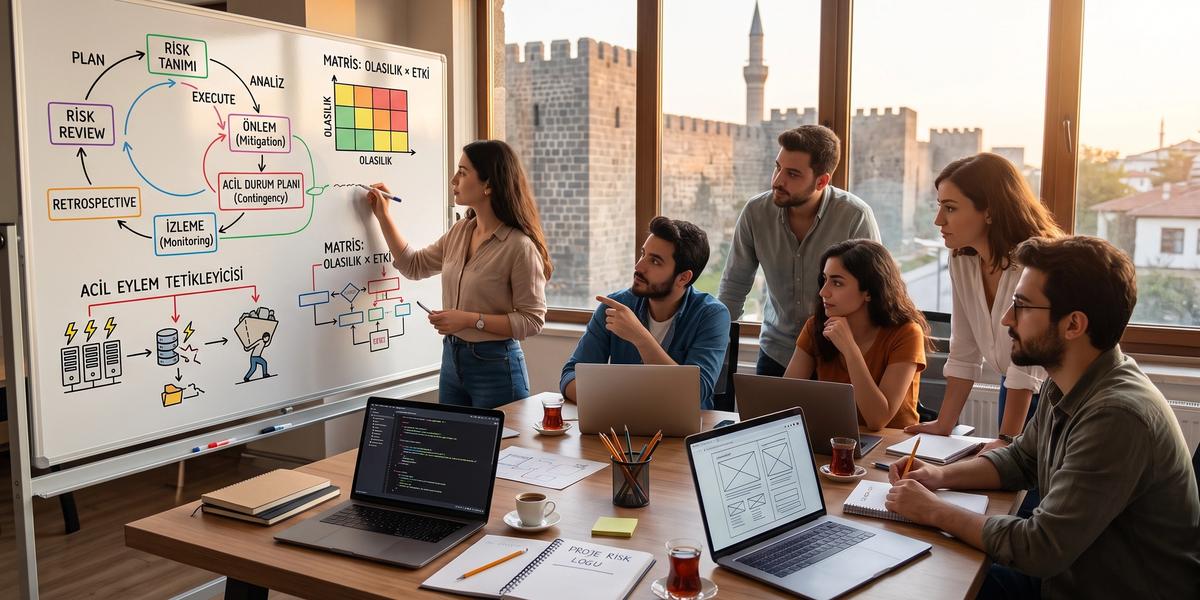
Yazılım Projelerinde Risk Yönetimi ve Acil Eylem Planları

Diyarbakır Yazılım
16.08.2026
#Yazılım#Teknoloji#Topluluk
Bir yazılım projesi yalnızca kod, tasarım ve teslim tarihinden oluşmaz. Gereksinimlerin değişmesi, kritik bir geliştiricinin ekipten ayrılması, üçüncü taraf servislerin çalışmaması, veri kaybı veya güvenlik olayları projenin planını kısa sürede değiştirebilir. Bu nedenle Yazılım Projelerinde Risk Yönetimi ve Acil Eylem Planları konusu, proje yönetiminin yan işi değil temel parçalarından biridir. On yıllık proje deneyimimde en pahalı sorunların çoğunun tamamen öngörülemez olmadığını, aksine erken işaretlerin yeterince takip edilmediğini gördüm. Bu rehberde yazılım projelerinde risk yönetimi nasıl yapılır, yazılım projesi risk analizi ve risk matrisi nasıl hazırlanır, teknik riskler nasıl azaltılır ve gerçek bir acil durumda ekibin nasıl hareket etmesi gerektiğini adım adım ele alacağız.
Yazılım Projelerinde Risk Yönetimi Nedir?
Yazılım projelerinde risk yönetimi, projenin hedeflerini etkileyebilecek belirsizlikleri önceden belirleme, değerlendirme, takip etme ve uygun yanıtları hazırlama sürecidir. Amaç her riski tamamen ortadan kaldırmak değildir çünkü bazı riskler maliyet, zaman veya teknik nedenlerle kabul edilebilir seviyede bırakılabilir. Önemli olan hangi riskin kabul edildiğini, hangisinin azaltılması gerektiğini ve gerçekleştiğinde kimin ne yapacağını açık biçimde bilmektir. İyi kurulan bir risk sistemi proje yöneticisinin kişisel notlarına bağlı kalmaz ve ekip tarafından ortak şekilde kullanılır. Böylece risk yönetimi toplantıda konuşulan soyut ihtimaller yerine ölçülebilir ve takip edilebilir bir çalışma biçimine dönüşür.
Proje Riski Nedir?
Proje riski, gerçekleşip gerçekleşmeyeceği henüz kesin olmayan ancak gerçekleştiğinde kapsam, süre, bütçe, kalite, güvenlik veya iş hedeflerini etkileyebilecek bir olaydır. Örneğin kritik bir API sağlayıcısının hizmet vermeyi durdurması risk olabilir, fakat hizmet gerçekten kesildiğinde artık risk değil aktif bir issue veya incident söz konusudur. Sağlıklı risk tanımı mümkün olduğunca neden, olay ve etki ilişkisini gösterir. Bu yaklaşım ekiplerin yalnızca problemi adlandırmasını değil problemin nasıl ortaya çıkabileceğini anlamasını sağlar. Böylece risk için alınacak önlemler de daha doğru seçilebilir.
Yazılım Projeleri Neden Yüksek Belirsizlik İçerir?
Yazılım projelerinde ihtiyaçlar, teknoloji seçenekleri, kullanıcı davranışları ve dış servisler aynı anda değişebilir. Projenin başlangıcında doğru görünen bir mimari karar altı ay sonra yeni trafik hacmi veya farklı entegrasyon gereksinimleri nedeniyle yetersiz kalabilir. Ayrıca yazılım geliştirme görünmeyen iş miktarının yüksek olduğu bir alandır ve küçük görünen bir gereksinimin altyapıda büyük değişiklik gerektirmesi mümkündür. İnsan faktörü de belirsizliği artırır çünkü ekip kapasitesi, uzmanlık dağılımı ve iletişim kalitesi doğrudan teslimatı etkiler. Bu nedenle risk yönetimi yalnızca büyük kurumsal projeler için değil birkaç kişilik geliştirme ekipleri için de değerli bir uygulamadır.
Risk Yönetiminin Temel Amacı
Risk yönetiminin temel amacı sürprizleri tamamen ortadan kaldırmak değil sürprizlerin proje üzerindeki etkisini kontrol altında tutmaktır. Bir risk erken görüldüğünde ekip çözüm seçeneklerini daha sakin biçimde değerlendirebilir, bütçe ayırabilir ve alternatif oluşturabilir. Aynı risk kriz anında fark edildiğinde karar süresi daralır ve hata ihtimali yükselir. Bu yüzden iyi bir risk sistemi yalnızca risk listesinden değil erken uyarı göstergeleri, sahiplik, müdahale planı ve izleme düzeninden oluşur. Proje ekibi bu yapıyı düzenli kullandığında kararların kişilere bağlılığı azalır ve proje daha öngörülebilir hale gelir.
Proaktif ve Reaktif Yönetim Arasındaki Fark
Proaktif yönetim risk gerçekleşmeden önce hazırlık yaparken reaktif yönetim sorun ortaya çıktıktan sonra çözüm üretmeye odaklanır. Örneğin kritik bir geliştiriciye bağlı modül için ikinci bir geliştiriciyi yetiştirmek proaktif adımdır. Geliştirici ayrıldıktan sonra kodu anlamaya çalışmak ise reaktif yaklaşımdır. Her projede iki yönteme de ihtiyaç vardır çünkü bütün olayları önceden tahmin etmek mümkün değildir. Ancak güçlü ekipler mümkün olduğu kadar fazla kritik senaryoyu proaktif biçimde yönetir ve kalan durumlar için de açık incident prosedürleri hazırlar.
Risk, Issue, Problem ve Incident Arasındaki Fark
Bu kavramların birbirinin yerine kullanılması ekip içindeki iletişimi zorlaştırır. Risk henüz gerçekleşmemiş olasılığı, issue gerçekleşmiş ve proje üzerinde etkisi bulunan durumu, incident ise özellikle operasyonel hizmette bozulma yaratan olayı ifade eder. Problem kavramı çoğu zaman tekrarlayan incidentların altında yatan temel nedeni anlatmak için kullanılır. Bu ayrım kayıtların, sorumlulukların ve müdahale sürelerinin daha doğru belirlenmesini sağlar. Ekip ortak bir terminoloji kullandığında herkes aynı olayın hangi yönetim sürecine ait olduğunu daha kolay anlar.
Risk Nedir?
Risk, gelecekte oluşabilecek belirsiz bir olaydır ve henüz gerçekleşmediği için olasılık üzerinden değerlendirilir. Risk kaydı hazırlanırken olayın olasılığı, etkisi, sahibi, azaltma planı, tetikleyicisi ve gerektiğinde contingency planı belirtilmelidir. Örneğin yoğun kampanya döneminde trafik seviyesinin sistem kapasitesini aşması risk olarak kaydedilebilir. Bu risk için yük testi yapmak mitigation, otomatik ölçekleme sınırını yükseltmek ise ek önlem olabilir. Eğer trafik gerçekten sistemi kullanılmaz hale getirirse risk artık incident durumuna dönüşür.
Issue Nedir?
Issue, gerçekleşmiş ve proje üzerinde mevcut etkisi bulunan durumdur. Kritik bağımlılığın gecikmesi, test ortamının çalışmaması veya müşteri onayının alınamaması issue örnekleridir. Issue yönetiminde olasılık hesaplamak yerine çözüm sahibi, hedef tarih ve eskalasyon süreci belirlenir. Risk register içindeki bir kayıt gerçekleştiğinde issue kaydına bağlanması faydalıdır. Böylece ekip hangi risklerin gerçekleştiğini ve hazırlanan önlemlerin ne kadar etkili olduğunu zaman içinde görebilir.
Incident Nedir?
Incident, hizmetin beklenen çalışma seviyesinin bozulduğu operasyonel olaydır. Uygulamanın tamamen erişilemez olması, ödeme fonksiyonunun çalışmaması veya kritik kullanıcı verilerinin görüntülenememesi buna örnektir. Incident yönetimi hızlı karar, net sorumluluk ve düzenli iletişim gerektirir. Özellikle production ortamında uzun tartışmalar yerine önceden hazırlanmış runbook ve rollback seçenekleri büyük avantaj sağlar. Olay çözüldükten sonra incident kaydı kapatılabilir ancak temel neden ve alınacak kalıcı aksiyonların ayrıca takip edilmesi gerekir.
Risk Ne Zaman Issue'ya Dönüşür?
Risk tanımında belirtilen olay gerçekten gerçekleştiğinde risk issue durumuna dönüşür. Örneğin risk register içinde “kritik vendor API hizmetinin kesilmesi” kaydı bulunuyorsa ve servis gerçekten erişilemez hale gelirse artık aktif müdahale gerekir. Bu noktada contingency plan devreye alınmalı ve önceden belirlenen owner koordinasyonu başlatmalıdır. Risk kaydı ile issue kaydının ilişkilendirilmesi hazırlanan önlemlerin işe yarayıp yaramadığını görmeyi kolaylaştırır. Bu kayıtlar ilerleyen projelerde daha doğru risk tahmini yapılmasına da katkı sağlar.
Issue Ne Zaman Kriz Seviyesine Çıkar?
Bir issue şirketin kritik hizmetlerini, güvenliğini, gelirini veya büyük kullanıcı grubunu etkilediğinde kriz seviyesine çıkabilir. Etkinin büyüklüğü kadar çözüm süresindeki belirsizlik de önemlidir. Örneğin küçük bir fonksiyon hatası normal issue olarak yönetilebilirken tüm kullanıcıların sisteme giriş yapamaması SEV-1 olay olarak değerlendirilebilir. Kriz seviyesinde teknik çözümün yanında yönetim, müşteri ve kullanıcı iletişimi de kontrollü yürütülmelidir. Bu nedenle severity kriterleri olay yaşanmadan önce tanımlanmalıdır.
Risk Yönetim Planı ile Acil Eylem Planı Arasındaki Fark
Risk yönetim planı projenin belirsizliklerle nasıl çalışacağını tanımlar, acil eylem planı ise belirli kritik senaryolar gerçekleştiğinde uygulanacak adımları açıklar. Risk yönetim planında yöntem, roller, puanlama sistemi, toplantı sıklığı ve raporlama düzeni yer alabilir. Acil eylem planında ise trigger, ilk müdahale, sorumlu kişiler, iletişim, recovery ve kapanış kriterleri daha önemlidir. Bir proje yalnızca risk listesi hazırlayıp incident anında kararları doğaçlama bırakmamalıdır. Özellikle kritik servislerde iki yaklaşımın birlikte kullanılması gerekir.
Risk Management Plan
Risk Management Plan, proje boyunca risklerin nasıl tanımlanacağını, değerlendirileceğini, sahiplenileceğini ve raporlanacağını belirleyen ana çerçevedir. Bu belgede kullanılacak risk kategorileri, puanlama ölçeği ve toplantı takvimi netleştirilebilir. Ayrıca kritik riskler için hangi yönetim seviyesinin onay vereceği yazılmalıdır. Böyle bir plan farklı ekiplerin aynı yöntemi kullanmasını kolaylaştırır. Plan fazla bürokratik hale getirilmemeli ve proje büyüklüğüne göre uygulanabilir seviyede tutulmalıdır.
Mitigation Plan
Mitigation Plan, risk henüz gerçekleşmeden önce olasılığı veya etkisini azaltmak amacıyla yapılacak çalışmaları tanımlar. Örneğin tek geliştiriciye bağlı modül için pair programming uygulamak ve dokümantasyon hazırlamak mitigation olabilir. Kritik vendor API için cache veya fallback mekanizması geliştirmek de aynı kategoriye girer. Her mitigation aksiyonunun sahibi ve hedef tarihi olması takip açısından önemlidir. Aksiyon tamamlandıktan sonra risk yeniden puanlanmalı ve kalan residual risk değerlendirilmelidir.
Contingency Plan
Contingency Plan, risk gerçekleştiğinde uygulanacak önceden hazırlanmış alternatif plandır. Mitigation risk gerçekleşmeden önce çalışırken contingency plan risk olayından sonra devreye girer. Örneğin ana ödeme sağlayıcısı kullanılamaz olduğunda alternatif sağlayıcıya geçiş prosedürü contingency plan olabilir. Planın yalnızca belgede bulunması yeterli değildir ve uygulanabilirliği test edilmelidir. Ekip bu plana hangi trigger ile geçileceğini de açık biçimde bilmelidir.
Incident Response Plan
Incident Response Plan, özellikle operasyonel ve güvenlik olaylarında ekibin nasıl organize olacağını belirler. Incident Commander, teknik ekip, iletişim sorumlusu ve gerektiğinde güvenlik ekibinin görevleri önceden tanımlanabilir. Plan detection, triage, containment, recovery ve iletişim aşamalarını içermelidir. Olay sırasında herkesin aynı iletişim kanalını kullanması bilgi kaybını azaltır. Kritik sistemlerde incident response planının düzenli tatbikatla denenmesi gerçek olaylara hazırlığı artırır.
Business Continuity Plan
Business Continuity Plan, kritik iş fonksiyonlarının ciddi bir kesinti sırasında kabul edilebilir seviyede devam etmesini sağlamaya odaklanır. Burada yalnızca teknik sistem değil insan, iletişim, lokasyon ve üçüncü taraf bağımlılıkları da dikkate alınır. Örneğin ana sistem kullanılamadığında bazı işlemlerin geçici olarak manuel yürütülmesi iş sürekliliği yaklaşımının parçası olabilir. Plan hangi hizmetlerin öncelikli olduğunu ve ne kadar süre aksayabileceğini tanımlamalıdır. Bu yapı yazılım projeleri için acil eylem iş sürekliliği ve felaket kurtarma planı hazırlanırken temel referanslardan biridir.
Disaster Recovery Plan
Disaster Recovery Plan, büyük bir teknik kesinti veya altyapı kaybından sonra sistemlerin nasıl geri getirileceğini tanımlar. Backup, restore, alternatif region, DNS değişiklikleri ve veri doğrulama adımları bu plan içinde bulunabilir. RTO ve RPO hedefleri planın teknik tasarımını doğrudan etkiler. Kurtarma adımları belgelense bile restore testi yapılmadıkça planın gerçekten çalıştığı varsayılmamalıdır. Felaket kurtarma planının güncel altyapıyla uyumlu tutulması da önemlidir.
Hangi Plan Ne Zaman Devreye Girer?
Risk Management Plan proje boyunca sürekli çalışır ve diğer planların nasıl hazırlanacağını destekler. Mitigation Plan risk gerçekleşmeden önce uygulanır, Contingency Plan ise belirlenmiş risk olayı ortaya çıktığında aktive edilir. Incident Response Plan hizmet veya güvenlik olaylarında hızlı koordinasyon sağlar. Business Continuity Plan kritik iş faaliyetlerinin devamını hedeflerken Disaster Recovery Plan teknik sistemlerin yeniden kullanılabilir hale gelmesini amaçlar. Ekip bu planları birbirinden kopuk belgeler gibi değil aynı yönetim sisteminin farklı parçaları olarak düşünmelidir.
Yazılım Projesinde Risk Yönetim Süreci
Yazılım projelerinde risk yönetimi tek seferlik workshop ile tamamlanabilecek bir çalışma değildir. Proje ilerledikçe kapsam, ekip, mimari, vendor ilişkileri ve kullanıcı beklentileri değiştiği için risk görünümü de değişir. Sağlıklı süreç planlama, tanımlama, puanlama, response hazırlama, sahiplik ve sürekli izleme adımlarından oluşur. Risklerin yalnızca proje yöneticisi tarafından değil teknik ve iş ekiplerinin katkısıyla değerlendirilmesi gerekir. Böylece yazılım projesi risk analizi ve risk matrisi nasıl hazırlanır sorusuna yalnızca teorik değil uygulanabilir bir cevap verilebilir.
1. Risk Yönetimini Planlama
İlk adım proje için nasıl bir risk sürecinin kullanılacağını belirlemektir. Risk register formatı, puanlama ölçeği, toplantı sıklığı, raporlama yöntemi ve eskalasyon seviyeleri bu aşamada kararlaştırılır. Küçük projelerde basit bir tablo yeterli olabilirken kritik kurumsal sistemlerde daha ayrıntılı yönetişim gerekebilir. Ekip aynı kavramları aynı anlamda kullanmalıdır. Aksi halde bir ekip yüksek olarak işaretlediği riski başka ekip orta seviyede değerlendirebilir ve önceliklendirme bozulabilir.
2. Riskleri Tanımlama
Risk tanımlama yalnızca geçmiş projelerde yaşanan problemlerin listelenmesi değildir. Gereksinimler, mimari, teknoloji, insanlar, vendorlar, operasyon, veri ve güvenlik gibi farklı açılardan sistematik değerlendirme yapılmalıdır. Workshop, checklist, geçmiş incident kayıtları ve uzman görüşleri bu aşamada kullanılabilir. Riskler mümkün olduğunca neden, olay ve proje etkisi ilişkisiyle yazılmalıdır. Böylece ekip yalnızca “API riski var” demek yerine hangi API'nin hangi koşulda hangi etkiyi yaratacağını anlayabilir.
3. Riskleri Kategorize Etme
Riskleri kategorilere ayırmak hem analiz hem raporlama açısından faydalıdır. Gereksinim, teknik, güvenlik, takvim, bütçe, insan kaynağı, vendor ve operasyon sık kullanılan kategoriler arasındadır. Kategoriler proje türüne göre genişletilebilir veya sadeleştirilebilir. Amaç gereksiz sınıflandırma yapmak değil belirli alanlarda risk yoğunluğu olup olmadığını görebilmektir. Örneğin risklerin yarısının entegrasyon kategorisinde toplanması mimari kararların yeniden değerlendirilmesi gerektiğini gösterebilir.
4. Olasılık ve Etki Analizi
Her risk için gerçekleşme olasılığı ve gerçekleştiğinde yaratacağı etki değerlendirilmelidir. Beş seviyeli ölçek pratik projelerde yeterli ayrım sağlayabilir. Etki yalnızca zaman açısından değil bütçe, kalite, güvenlik ve müşteri deneyimi açısından da incelenmelidir. Puanlamanın ekipler arasında tutarlı olması için her seviyenin açık tanımı bulunmalıdır. Bu sayede kişisel yorum farkı azalır ve riskler karşılaştırılabilir hale gelir.
5. Riskleri Önceliklendirme
Bütün risklere aynı miktarda zaman ayırmak doğru değildir. Olasılık ve etki skorları ilk önceliklendirmeyi sağlar ancak kritik iş fonksiyonu, risk velocity ve detectability gibi ek faktörler de değerlendirilmelidir. Yakında gerçekleşmesi beklenen orta seviye risk bazen uzak gelecekteki yüksek puanlı riskten daha acil olabilir. Ekip özellikle kritik ve yüksek riskler için net aksiyon planı oluşturmalıdır. Düşük riskler ise izleme listesinde tutulabilir ve gereksiz çalışma yaratmadan takip edilebilir.
6. Risk Response Plan Hazırlama
Her önemli risk için nasıl yanıt verileceği belirlenmelidir. Temel seçenekler riskten kaçınma, azaltma, transfer etme, kabul etme veya paylaşma şeklinde düşünülebilir. Seçilen strateji riskin maliyetine ve proje hedeflerine uygun olmalıdır. Risk response plan yalnızca niyet cümlesi içermemeli ve uygulanabilir görevleri göstermelidir. Her görevin sahibi, hedef tarihi ve beklenen risk azaltma etkisi belirtilmelidir.
7. Risk Owner Atama
Owner bulunmayan risklerin takip edilmesi genellikle zorlaşır. Risk owner, riski izlemekten ve gerekli eskalasyonu başlatmaktan sorumludur. Bu kişi bütün mitigation görevlerini kendisi yapmak zorunda değildir. Teknik risk için Tech Lead, güvenlik riski için Security Lead veya iş riski için Business Owner daha uygun olabilir. Sorumluluğun doğru kişiye verilmesi risk kayıtlarının yaşayan çalışma araçları olarak kalmasına yardımcı olur.
8. Trigger Belirleme
Trigger, riskin yaklaştığını veya gerçekleştiğini gösteren ölçülebilir sinyaldir. Örneğin API hata oranının belirli eşik üzerine çıkması, sprint carry-over oranının artması veya cloud maliyetinin bütçe sınırını aşması trigger olabilir. Belirsiz ifadeler müdahale kararını geciktirebilir. Trigger mümkün olduğunca gözlenebilir, ölçülebilir ve aksiyonla ilişkilendirilebilir olmalıdır. Eşik aşıldığında kimin bilgilendirileceği ve hangi planın devreye gireceği de önceden belirlenmelidir.
9. Contingency Plan Hazırlama
Kritik riskler için risk gerçekleştiğinde izlenecek alternatif yol önceden hazırlanmalıdır. Bu plan teknik adımların yanında karar yetkisini ve iletişim biçimini de içermelidir. Örneğin vendor kesintisinde alternatif sağlayıcıya geçmek contingency olabilir. Ancak alternatif sağlayıcının entegrasyonu hiç test edilmediyse plan pratikte işe yaramayabilir. Bu nedenle contingency planların kritik bölümleri mümkün olduğunca önceden doğrulanmalıdır.
10. Sürekli İzleme ve Güncelleme
Risk register bir kez hazırlanıp dosyada bırakılmamalıdır. Sprint, milestone veya belirlenen periyotlarda riskler yeniden gözden geçirilmelidir. Bazı riskler kapanabilir, bazıları artabilir ve daha önce bulunmayan yeni riskler ortaya çıkabilir. Mitigation aksiyonlarının tamamlanması da residual risk üzerinde yeniden değerlendirme gerektirir. Düzenli risk review toplantısı bu sürecin disiplinli biçimde sürdürülmesini sağlar.
Yazılım Projelerindeki Başlıca Risk Kategorileri
Yazılım projelerinde teknik operasyonel ve siber güvenlik riskleri nasıl yönetilir sorusuna tek bir kontrol listesiyle cevap vermek zordur. Çünkü proje riski gereksinimden mimariye, bütçeden insan kaynağına ve üçüncü taraf servislerden production operasyonuna kadar uzanabilir. Risk kategorileri ekiplerin değerlendirmeyi daha sistematik yapmasına yardımcı olur. Kategorilerin amacı kutu işaretlemek değil kör noktaları azaltmaktır. Aşağıdaki başlıklar çoğu yazılım projesinde düzenli olarak değerlendirilmesi gereken temel alanları gösterir.
Gereksinim Riskleri
Gereksinimlerin belirsiz olması yanlış ürün geliştirme ihtimalini yükseltir. Kullanıcı ihtiyacının yeterince doğrulanmaması teknik olarak çalışan ancak iş açısından başarısız bir ürün ortaya çıkarabilir. Acceptance criteria ve örnek senaryolar bu riski azaltır. Gereksinimlerin yalnızca başlangıçta değil geliştirme sırasında da doğrulanması gerekir. Özellikle yüksek maliyetli özelliklerde erken prototip ve kullanıcı geri bildirimi faydalıdır.
Kapsam Riskleri
Kapsam riski projenin sınırlarının belirsiz veya sürekli değişiyor olmasından kaynaklanır. Küçük değişiklikler bir araya geldiğinde takvim ve bütçeyi önemli ölçüde etkileyebilir. Change Request süreci değişiklikleri yasaklamak yerine etkilerini görünür hale getirir. Yeni kapsamın süre, maliyet ve teknik borç üzerindeki etkisi değerlendirilmelidir. Gerekirse MVP kapsamı yeniden belirlenerek kritik iş değerine odaklanılmalıdır.
Teknik Riskler
Teknik riskler kullanılan teknoloji, algoritma, performans, bağımlılık veya ekip yetkinliğiyle ilgili belirsizlikleri kapsar. Kanıtlanmamış bir kütüphane veya yeni bir platform kısa vadede cazip görünse de bakım yükü yaratabilir. Risk yüksekse technical spike veya Proof of Concept ile belirsizlik azaltılabilir. Karar yalnızca geliştirme hızına göre verilmemelidir. Uzun vadeli destek, güvenlik ve operasyon maliyeti de değerlendirilmelidir.
Mimari Riskler
Mimari kararlar sistemin uzun vadeli maliyetini ve esnekliğini önemli ölçüde etkiler. Yanlış sınırlar, sıkı bağımlılıklar veya gereksiz dağıtık yapı operasyon yükünü artırabilir. Mimari riskleri azaltmak için kritik kararlar açık varsayımlarla birlikte kaydedilmelidir. Architecture Review ve Architecture Decision Record bu konuda yardımcı olabilir. Kararın hangi koşullarda yeniden değerlendirilmesi gerektiği de not edilmelidir.
Takvim Riskleri
Takvim riskleri çoğu zaman yanlış efor tahmini, bağımlılık gecikmesi veya beklenmeyen teknik çalışma nedeniyle oluşur. Tek bir kesin tarih üzerinden plan yapmak belirsizliği görünmez hale getirebilir. Kritik aktiviteler için uygun buffer ve milestone reserve kullanılabilir. Sprint carry-over ve kritik path düzenli takip edilmelidir. Takvim riski yükseldiğinde kapsam, kapasite ve teslim stratejisi birlikte değerlendirilmelidir.
Bütçe Riskleri
Bütçe riski yalnızca geliştirici maliyetinden kaynaklanmaz. Cloud kullanımı, lisanslar, kur değişimleri, vendor fiyatları ve ek uzman ihtiyacı toplam maliyeti etkileyebilir. Tahminlerde risk bazlı contingency reserve ayrılması faydalıdır. Harcamalar yalnızca gerçekleşen maliyet olarak değil trend şeklinde de izlenmelidir. Ani maliyet artışları erken trigger olarak kullanılabilir.
Ekip ve İnsan Kaynağı Riskleri
Kritik bilginin tek kişide toplanması yazılım projelerindeki en önemli insan kaynağı risklerinden biridir. Key-person dependency, uzun süreli yokluk veya kapasite kaybı teslimatı doğrudan etkileyebilir. Pair programming, code review, cross-training ve dokümantasyon bu riski azaltır. Ekip kapasitesi yalnızca kişi sayısı üzerinden değerlendirilmemelidir. Kritik modüllerde gerçek bilgi dağılımı ve backup owner bulunup bulunmadığı da takip edilmelidir.
Güvenlik Riskleri
Güvenlik riskleri credential compromise, veri ihlali, secret leakage, yetkisiz erişim ve supply-chain attack gibi olayları kapsar. Bu riskler yalnızca güvenlik ekibinin sorumluluğu değildir. Geliştirme, operasyon ve ürün ekiplerinin de kendi alanlarında güvenlik risklerini takip etmesi gerekir. Erişim yönetimi, dependency kontrolü, logging ve incident planı temel önlemler arasındadır. Kritik riskler için teknik önlemlerin yanında iletişim ve eskalasyon prosedürü de hazırlanmalıdır.
Kalite Riskleri
Kalite riski test kapsamının yetersizliği, regression, flaky testler veya kritik bug ile release yapılması gibi durumları kapsar. Test sayısının yüksek olması tek başına kalite güvencesi değildir. Testlerin kritik kullanıcı akışlarını ve riskli alanları kapsaması gerekir. Release quality gate ve risk-based testing kalite risklerini görünür hale getirebilir. Production sonrasında oluşan defect trend de risk göstergesi olarak takip edilmelidir.
Veri Riskleri
Veri kaybı veya veri bozulması çoğu yazılım projesinde en yüksek etkiye sahip olaylar arasındadır. Backup alınması tek başına yeterli değildir çünkü backup dosyasının gerçekten restore edilebilir olması gerekir. Migration çalışmalarında geri dönüş planı ve veri doğrulaması hazırlanmalıdır. Yetkisiz erişim riskleri için erişim kontrolü ve audit kayıtları önemlidir. RTO ve RPO hedefleri backup mimarisinin ne kadar güçlü olması gerektiğini belirler.
Entegrasyon Riskleri
Harici API ve sistem entegrasyonları proje kontrolünün dışında bağımlılık oluşturur. API version değişiklikleri, rate limit, authentication güncellemeleri ve kesintiler hizmeti etkileyebilir. Vendor SLA tek başına teknik koruma sağlamaz. Timeout, retry, queue, circuit breaker ve graceful degradation gibi yöntemler uygun senaryolarda değerlendirilebilir. Kritik entegrasyonlar için alternatif servis veya manuel fallback planı hazırlanması faydalıdır.
Vendor ve Üçüncü Taraf Riskleri
Vendor hizmeti teknik olarak iyi çalışsa bile fiyat artışı, şirketin kapanması veya sözleşme değişikliği proje riski oluşturabilir. Vendor lock-in arttıkça geçiş maliyeti yükselir. Kritik verilerin dışarı aktarılabilir olması ve exit plan hazırlanması önemlidir. Sözleşmelerde SLA, incident notification ve veri export koşulları açık biçimde ele alınmalıdır. Kritik hizmetler için geçiş süresi gerçekçi biçimde hesaplanmalıdır.
Deployment ve Operasyon Riskleri
Deployment sırasında küçük bir konfigürasyon hatası büyük production kesintisine dönüşebilir. Automated deployment, feature flag, canary ve rollback mekanizmaları bu riski azaltmak için kullanılabilir. Deployment sonrası doğrulama adımları önceden belirlenmelidir. Rollback yetkisinin kimde olduğu ve kararın ne kadar sürede verilmesi gerektiği de önemlidir. Ekip release öncesi monitoring ve on-call hazırlığını kontrol etmelidir.
Açık Kaynak Riskleri
Açık kaynak paketler geliştirme hızını artırır ancak dependency riski oluşturabilir. Terk edilmiş paket, kritik güvenlik açığı, lisans uyumsuzluğu veya package compromise önemli riskler arasındadır. Dependency Inventory ve SBOM hangi bileşenin nerede kullanıldığını görmeyi kolaylaştırır. Kritik paketler için vulnerability monitoring yapılmalıdır. Güncelleme politikası ve emergency package replacement prosedürü bulunması müdahale süresini kısaltır.
Yapay Zekâ Riskleri
Yapay zekâ destekli özellikler projeye yeni bağımlılıklar ve kontrol noktaları ekler. Model davranışının değişmesi, servis kesintisi, hatalı çıktı ve hassas veri paylaşımı gibi riskler değerlendirilmelidir. Üretilen kod veya içerik doğrudan güvenilir kabul edilmemelidir. Kritik karar süreçlerinde doğrulama ve manuel fallback mekanizması bulunmalıdır. Harici AI servisleri kullanılıyorsa veri işleme koşulları ve servis bağımlılığı ayrıca analiz edilmelidir.
Gereksinim ve Scope Riskleri
Gereksinim ve scope riskleri çoğu projede teknik sorunlardan daha erken ortaya çıkar fakat etkileri daha geç görünür. Ekip yanlış şeyi doğru biçimde geliştirdiğinde teknik kalite yüksek olsa bile proje başarısız olabilir. Bu nedenle gereksinim netliği, acceptance criteria, stakeholder uyumu ve değişiklik kontrolü birlikte ele alınmalıdır. Scope yönetimi değişiklikleri tamamen engellemek anlamına gelmez. Ama her değişikliğin zaman, bütçe, kalite ve teknik tasarım üzerindeki etkisi görünür hale getirilmelidir.
Belirsiz Gereksinimler
Belirsiz gereksinimler farklı ekip üyelerinin aynı cümleyi farklı yorumlamasına neden olur. Bu durum geliştirme tamamlandıktan sonra yeniden çalışma yaratabilir. Örnek kullanıcı senaryoları, kabul kriterleri ve prototipler belirsizliği azaltır. Kritik gereksinimler geliştirme başlamadan önce ürün ve teknik ekip tarafından birlikte değerlendirilmelidir. Gereksinim değişirse eski varsayımların geçerli olup olmadığı yeniden kontrol edilmelidir.
Eksik Acceptance Criteria
Acceptance Criteria, bir işin hangi koşullarda tamamlanmış sayılacağını açık hale getirir. Eksik kriterler geliştirici, test ekibi ve ürün sahibinin farklı beklentilerle çalışmasına yol açabilir. Özellikle hata durumları, yetkilendirme, performans ve sınır senaryoları belirtilmelidir. Kriterler gereğinden fazla teknik olmak zorunda değildir ancak test edilebilir olmalıdır. İyi yazılmış kabul kriterleri yeniden çalışma ve stakeholder anlaşmazlığı riskini azaltır.
Scope Creep
Scope creep, proje kapsamının kontrollü karar olmadan zaman içinde büyümesidir. Tek tek küçük görünen talepler toplamda büyük takvim etkisi yaratabilir. Change Request süreci bu değişiklikleri görünür hale getirir. Her talep iş değeri, efor, risk ve teslim tarihine etkisi açısından değerlendirilmelidir. Yeni kapsam kabul edildiğinde gerekiyorsa eski kapsamdan başka işlerin çıkarılması da gündeme alınmalıdır.
Sürekli Değişen İş Gereksinimleri
İş gereksinimlerinin değişmesi yazılım projelerinde normaldir ancak değişim hızı kontrol edilmelidir. Sürekli değişiklik mimari kararları ve test kapsamını etkileyebilir. Ekip değişikliklerin kaynağını ve zorunluluk seviyesini anlamalıdır. Kritik değişiklikler için impact analysis yapılması faydalıdır. Sık değişen alanlarda modüler tasarım ve feature flag yaklaşımı esnekliği artırabilir.
Stakeholder Çatışmaları
Farklı paydaşların aynı ürün için farklı öncelikleri olabilir. Bu çatışma çözülmezse ekip sürekli yön değiştirebilir ve kararlar gecikebilir. Karar yetkisi ve ürün önceliklendirme süreci net olmalıdır. Çelişkili talepler etkileriyle birlikte görünür hale getirilmelidir. Sponsor veya ürün sahibi gerekli durumlarda son karar noktasını temsil etmelidir.
Yanlış Ürün Geliştirme Riski
Teknik açıdan başarılı bir ürün gerçek kullanıcı ihtiyacını çözmüyorsa proje hedefini karşılamaz. Bu risk uzun geliştirme dönemleri sonunda ortaya çıktığında maliyeti yüksek olur. Erken kullanıcı doğrulaması, prototip ve ölçülebilir ürün hedefleri riski azaltabilir. Takım yalnızca feature teslim sayısını değil iş sonucunu da takip etmelidir. Kullanıcı davranışı planlanan varsayımlarla uyuşmuyorsa ürün yönü erken dönemde yeniden değerlendirilmelidir.
Scope Creep İçin Acil Eylem Planı
Scope creep kritik seviyeye geldiğinde ekibin yalnızca daha hızlı çalışması çözüm değildir. Önce yeni değişikliklerin kontrollü biçimde değerlendirilmesi gerekir. Ardından mevcut kapsam, kalan kapasite, teslim tarihi ve bütçe birlikte analiz edilmelidir. Gerektiğinde MVP yeniden tanımlanmalı ve yönetim seviyesinde karar alınmalıdır. Amaç geliştirmeyi durdurmak değil projenin neyi hangi kaynakla teslim edeceğini yeniden gerçekçi hale getirmektir.
Değişiklik Talebini Dondurma
Kapsam kontrol dışına çıktığında kısa süreli change freeze uygulanabilir. Bu yaklaşım mevcut talepler değerlendirilene kadar yeni değişikliklerin otomatik biçimde geliştirmeye alınmasını engeller. Freeze kalıcı yasak değildir ve karar almak için gerekli görünürlüğü sağlar. Acil yasal veya güvenlik gereksinimleri için istisna süreci bulunabilir. Ekip freeze süresini ve değerlendirme kriterlerini stakeholderlara açık biçimde iletmelidir.
Change Impact Analysis
Her önemli değişiklik teknik, takvim, bütçe ve kalite etkisi açısından incelenmelidir. Tek bir ekran değişikliği backend, veri modeli veya entegrasyon katmanında daha geniş çalışma gerektirebilir. Analiz varsayımlar ve bağımlılıklarla birlikte yazılmalıdır. Böylece karar yalnızca talebin iş değerine göre değil toplam proje etkisine göre verilir. Sonuç ilgili karar sahibine açık seçeneklerle sunulmalıdır.
Yeni Süre Hesabı
Kapsam değiştiğinde eski teslim tarihini korumak her zaman gerçekçi değildir. Yeni efor, bağımlılık ve test ihtiyacı yeniden hesaplanmalıdır. Kritik path üzerinde değişiklik varsa etkisi ayrıca gösterilmelidir. Belirsizlik yüksekse tek tarih yerine aralık veya farklı senaryolar kullanılabilir. Yeni süre sponsor ve ekip tarafından ortak beklentiye dönüştürülmelidir.
Yeni Bütçe Hesabı
Kapsam artışı çoğu zaman ek geliştirme, test, cloud veya lisans maliyeti yaratır. Bu maliyetler görünür hale getirilmeden değişiklik kabul etmek proje sonunda bütçe sürprizine neden olabilir. Yeni tahmin mevcut harcama, kalan iş ve risk reserve dikkate alınarak hazırlanmalıdır. Vendor maliyetleri varsa sözleşme etkisi de değerlendirilmelidir. Onaylanan bütçe değişikliği kayıt altına alınmalıdır.
MVP Kapsamını Yeniden Belirleme
Takvim veya bütçe baskısı yükseldiğinde MVP kapsamını yeniden değerlendirmek etkili bir seçenek olabilir. Temel kullanıcı değerini oluşturmayan özellikler sonraki sürümlere alınabilir. Bu karar yalnızca teknik kolaylığa göre verilmemelidir. İş değeri, kullanıcı etkisi ve operasyon ihtiyacı birlikte değerlendirilmelidir. Yeni MVP açık biçimde belgelenmeli ve tüm stakeholderlarla paylaşılmalıdır.
Sponsor / Müşteri Eskalasyonu
Kapsam değişikliğinin proje hedeflerini ciddi biçimde etkilediği durumlarda karar teknik ekibin üzerinde kalmamalıdır. Sponsor veya müşteri temsilcisine seçenekler ve etkiler açık biçimde sunulmalıdır. Örneğin aynı tarih için kapsam azaltma veya aynı kapsam için tarih uzatma seçenekleri değerlendirilebilir. Eskalasyon problem aktarmak değil karar yetkisini doğru seviyeye taşımaktır. Alınan karar proje planına ve risk register'a işlenmelidir.
Teknik ve Mimari Riskler
Teknik ve mimari riskler çoğu zaman proje ilerledikçe maliyeti artan kararlardan kaynaklanır. Erken aşamada küçük görünen teknoloji seçimi ileride performans, bakım veya güvenlik sorunu yaratabilir. Bu nedenle yüksek belirsizlik taşıyan teknik kararlar varsayımlarla birlikte değerlendirilmelidir. Teknik borç yönetimi konusunda daha ayrıntılı içerik için https://www.diyarbakiryazilim.com.tr/posts/teknik-borc-technical-debt-yonetimi-ve-kapsam-planlamasi adresindeki çalışma da incelenebilir. Amaç her teknolojiyi reddetmek değil projeye uygun risk seviyesini seçmektir.
Kanıtlanmamış Teknoloji
Yeni teknoloji belirli avantajlar sunsa da üretim ortamındaki davranışı ve ekip deneyimi sınırlı olabilir. Kritik projelerde yalnızca popülerlik veya geliştirici ilgisi karar için yeterli değildir. Proof of Concept ile performans, entegrasyon, operasyon ve bakım maliyeti test edilebilir. Topluluk desteği ve uzun vadeli sürüm politikası da incelenmelidir. Risk kabul edilebilir seviyeye düşmüyorsa daha olgun alternatif seçmek mantıklı olabilir.
Yanlış Mimari Karar
Mimari kararların etkisi genellikle proje büyüdükçe daha görünür hale gelir. Gereksiz dağıtık mimari operasyon maliyetini artırabilirken aşırı merkezi yapı ölçeklenme sorunları yaratabilir. Karar verirken gerçek gereksinimler ve beklenen büyüme dikkate alınmalıdır. Architecture Decision Record kullanılan varsayımları ve alternatifleri kayıt altına alabilir. Varsayımlar değiştiğinde kararın yeniden değerlendirilmesi kolaylaşır.
Ölçeklenebilirlik
Ölçeklenebilirlik riski sistem yükü arttığında performans veya kaynak kapasitesinin yetersiz kalmasıyla ortaya çıkar. Tahmini kullanıcı sayısı yerine gerçek yük karakteristiği anlaşılmalıdır. Load test ve kapasite testleri kritik akışlarda erken yapılabilir. Veri tabanı, cache, queue ve üçüncü taraf servis sınırları birlikte değerlendirilmelidir. Kapasite eşikleri monitoring ile takip edilirse büyüme problemi incident olmadan önce fark edilebilir.
Performans
Performans yalnızca sayfa açılış süresinden ibaret değildir. API latency, database query süresi, queue gecikmesi ve kaynak tüketimi de kullanıcı deneyimini etkiler. Performans hedefleri proje başında ölçülebilir biçimde belirlenmelidir. Release öncesi kritik senaryolar için test yapılması riskin görünür hale gelmesini sağlar. Production metricleri de test sonuçlarıyla karşılaştırılmalıdır.
Teknik Borç
Teknik borç kısa vadeli hız kazanmak için alınan bazı kararların gelecekte ek maliyet yaratmasıdır. Teknik borcun varlığı her zaman kötü değildir ancak görünmez bırakılması risktir. Borç kaydı, etkisi ve geri ödeme zamanı planlanmalıdır. Kritik güvenlik veya operasyon alanındaki borçlar sıradan refactoring işlerinden farklı öncelikte ele alınmalıdır. Düzenli borç gözden geçirmesi release risklerini azaltabilir.
Legacy Sistem
Legacy sistemler dokümantasyon eksikliği, eski dependencyler ve sınırlı uzmanlık nedeniyle risk oluşturabilir. Değişiklik yapılmadan önce sistem davranışı ve kritik iş akışları anlaşılmalıdır. Test coverage artırmak güvenli değişiklik için önemli adımdır. Büyük dönüşüm yerine kontrollü parça parça modernizasyon bazı projelerde daha düşük risk taşır. Veri migration ve rollback planı özellikle dikkatle hazırlanmalıdır.
Vendor Lock-in
Vendor lock-in belirli servis veya platformdan çıkmanın teknik ya da mali açıdan zor hale gelmesidir. Her lock-in kötü değildir ve bazen hız kazanmak için bilinçli olarak kabul edilebilir. Ancak çıkış maliyeti değerlendirilmeden verilen karar gelecekte sorun yaratabilir. Veri export, alternatif sağlayıcı ve migration süresi analiz edilmelidir. Kritik sistemlerde exit plan bulunması riski daha yönetilebilir hale getirir.
Platform Uyumsuzluğu
Platform uyumsuzluğu işletim sistemi, cihaz, tarayıcı, veri tabanı veya cloud ortamındaki farklılıklardan kaynaklanabilir. Geliştirme ortamında çalışan çözüm production ortamında farklı davranabilir. Desteklenen platform matrisi proje başında netleştirilmelidir. CI ortamında mümkün olduğunca gerçekçi test kombinasyonları kullanılmalıdır. Kritik farklılıklar release öncesinde doğrulanmalıdır.
Teknik Belirsizlik Nasıl Azaltılır?
Teknik belirsizliği azaltmanın en etkili yolu büyük kararları yalnızca varsayımla bırakmamaktır. Küçük deneyler, ölçüm, prototip ve review süreçleri belirsiz alanları erken görünür hale getirir. Bunun amacı geliştirme başlamadan her ayrıntıyı çözmek değildir. Özellikle geri dönüş maliyeti yüksek kararlar önce test edilmelidir. Aşağıdaki yöntemler teknik risk yönetiminde sık kullanılan pratik araçlardır.
Technical Spike
Technical Spike, belirli teknik soruya zaman sınırlı araştırma ile cevap arayan çalışmadır. Spike sonucunda üretim kodu çıkması zorunlu değildir. Amaç belirsizliği azaltacak bilgi üretmektir. Çalışmanın başında cevaplanacak sorular ve süre sınırı belirlenmelidir. Sonuçlar ekiple paylaşılmalı ve gerekiyorsa mimari karara dönüştürülmelidir.
Proof of Concept
Proof of Concept belirli teknik yaklaşımın çalışıp çalışmadığını doğrulamak için hazırlanır. Gerçek ürün kalitesinde olmak zorunda değildir. Kritik performans, entegrasyon veya teknoloji belirsizliğini test etmek için kullanılabilir. POC sonucunda ölçülebilir başarı kriterleri değerlendirilmelidir. Başarısız POC da değerli sonuçtur çünkü pahalı bir yanlış kararı erken engelleyebilir.
Prototype
Prototype daha çok kullanıcı deneyimi, akış veya ürün davranışını doğrulamak için kullanılabilir. Tam backend geliştirmeden önce kritik iş akışları kullanıcılarla test edilebilir. Böylece yanlış ürün geliştirme riski azalır. Prototype üretim sistemi olarak kullanılmamalıdır. Elde edilen geri bildirim gereksinimlere ve tasarıma yansıtılmalıdır.
Load Test
Load Test sistemin belirli trafik altında nasıl davrandığını ölçer. Sadece maksimum kullanıcı sayısını görmek yerine kritik endpointlerin latency ve hata oranları incelenmelidir. Test verisi production kullanımını mümkün olduğunca temsil etmelidir. Sonuçlara göre kapasite, cache ve database ayarları değiştirilebilir. Test düzenli tekrarlandığında performans regressionları daha erken fark edilir.
Architecture Review
Architecture Review kritik tasarım kararlarının farklı uzmanlık alanları tarafından değerlendirilmesini sağlar. Review güvenlik, operasyon, performans ve bakım etkilerini birlikte ele alabilir. Amaç karar vereni zor durumda bırakmak değil kör noktaları azaltmaktır. Review çıktıları karar ve aksiyon listesi olarak kaydedilmelidir. Özellikle geri dönüş maliyeti yüksek kararlar için bu süreç değerlidir.
Security Review
Security Review sistem tasarımındaki tehditleri ve yanlış güven varsayımlarını erken aşamada incelemeye yardımcı olur. Authentication, authorization, secret yönetimi, veri akışı ve dependencyler değerlendirilmelidir. Kritik değişikliklerde threat modeling yaklaşımı kullanılabilir. Review yalnızca release öncesine bırakılmamalıdır. Erken bulunan güvenlik problemi genellikle daha düşük maliyetle düzeltilebilir.
Architecture Decision Record
Architecture Decision Record önemli teknik kararların neden alındığını kaydeden kısa belgedir. Karar, alternatifler, bağlam ve sonuçlar yazılabilir. Böylece aylar sonra aynı tartışmanın tekrar yapılması engellenir. Yeni ekip üyeleri sistemin hangi varsayımlarla tasarlandığını daha kolay anlar. Varsayım geçerliliğini kaybettiğinde karar kontrollü biçimde yeniden değerlendirilebilir.
“En İyi Programlama Dili” Teknoloji Riskini Çözer mi?
Tek bir programlama dilini bütün projeler için en düşük riskli seçenek olarak görmek doğru değildir. Teknoloji riski dilin kendisinden çok ekip yetkinliği, ekosistem, bakım, güvenlik, performans ve uzun vadeli destek gibi faktörlerin birleşiminden doğar. Aynı dil bir proje için güçlü seçenekken başka projede gereksiz risk yaratabilir. Karar popülerlik yarışına dönüştürülmemelidir. Projeye göre risk bazlı teknoloji seçimi daha sağlıklı sonuç verir.
Tek Bir En İyi Dil Neden Yoktur?
Her yazılım projesinin performans, dağıtım, güvenlik ve bakım ihtiyaçları farklıdır. Mobil uygulama, gömülü sistem ve yüksek trafikli backend aynı kriterlerle değerlendirilmez. Ekipteki bilgi seviyesi de gerçek geliştirme maliyetini değiştirir. Bu nedenle tek bir sıralama bütün senaryoları açıklayamaz. En doğru seçim proje bağlamında kabul edilebilir risk ve maliyet dengesini sağlayan teknolojidir.
Ekip Yetkinliği
Ekip daha önce kullanmadığı teknolojide ilk aylarda daha yavaş ilerleyebilir. Hata ayıklama ve production sorunlarına müdahale süresi de uzayabilir. Yeni teknoloji seçilecekse öğrenme maliyeti plana eklenmelidir. Kritik modüllerde deneyimli teknik lider bulunması riski azaltabilir. Yetkinlik açığı kabul edilmiyorsa teknoloji seçimi teorik avantajına rağmen proje için uygun olmayabilir.
Ekosistem Olgunluğu
Olgun ekosistem dokümantasyon, kütüphane, debugging araçları ve community bilgisi açısından avantaj sağlar. Ancak büyük ekosistem otomatik olarak düşük risk anlamına gelmez. Kullanılan paketlerin bakım durumu ayrıca değerlendirilmelidir. Kritik dependencylerin sürüm ve güvenlik geçmişi incelenebilir. Projenin ihtiyaç duyduğu temel araçların uzun vadede desteklenmesi önemlidir.
Uzun Vadeli Destek
Yazılımın yaşam süresi teknoloji seçiminde önemli faktördür. Kısa süreli kampanya sistemi ile on yıl kullanılacak kurumsal uygulamanın risk profili aynı değildir. Dil, framework ve platformun sürüm politikası incelenmelidir. LTS seçenekleri bakım planını daha öngörülebilir hale getirebilir. Teknoloji güncelleme maliyeti proje toplam sahip olma maliyetine dahil edilmelidir.
Güvenlik
Programlama dilinin güvenlik özellikleri önemlidir ancak güvenli sistem yalnızca dil seçimiyle oluşmaz. Framework ayarları, authentication, dependencyler ve deployment süreçleri de risk yaratabilir. Ekibin güvenli geliştirme bilgisi teknoloji kadar önemlidir. Güvenlik güncellemelerinin hızlı uygulanabilmesi gerekir. Desteklenmeyen sürümlerde kalmak teknik seçimin başlangıç avantajını ortadan kaldırabilir.
Performans
Performans gereksinimi ölçülebilir hedeflerle tanımlanmalıdır. Her proje en yüksek teorik performansa ihtiyaç duymaz. Geliştirme hızı ve operasyon maliyeti de kararın parçasıdır. Kritik darboğaz POC veya benchmark ile test edilebilir. Ölçüm yapılmadan yalnızca varsayımlarla teknoloji seçmek gereksiz optimizasyon riskini artırır.
Geliştirici Bulunabilirliği
Teknoloji seçiminde yeni ekip üyesi bulma zorluğu da değerlendirilmelidir. Çok dar uzmanlık gerektiren platform büyüme döneminde kapasite riski yaratabilir. Mevcut ekipte güçlü bilgi olsa bile key-person dependency oluşabilir. İşe alım süresi planlamada dikkate alınmalıdır. Uzmanlık transferi ve eğitim planı riski azaltabilir.
Dependency Ekosistemi
Dependency ekosistemi geliştirme hızını artırabilir ancak supply-chain riskini büyütebilir. Projede kullanılan paketlerin sayısı ve kritikliği izlenmelidir. Güncellenmeyen veya terk edilen bağımlılıklar teknik borca dönüşebilir. Sürüm sabitleme ve vulnerability monitoring faydalıdır. Kritik dependencyler için alternatif seçenekler önceden araştırılabilir.
Projeye Göre Risk Bazlı Teknoloji Seçimi
Teknoloji seçimi puan kartı yaklaşımıyla daha görünür hale getirilebilir. Ekip yetkinliği, performans, güvenlik, ekosistem, maliyet ve vendor bağımlılığı birlikte değerlendirilebilir. POC ile belirsiz maddeler test edilebilir. Kararın nedeni ADR içinde kaydedilebilir. Böylece seçim kişisel tercih yerine proje ihtiyacı ve risk profili üzerinden yapılır.
Entegrasyon ve API Riskleri
Modern yazılım projeleri çoğu zaman ödeme, mesajlaşma, kimlik doğrulama, veri veya yapay zekâ hizmetleri için dış API'lere bağlıdır. Bu bağımlılıklar geliştirmeyi hızlandırsa da projenin kontrolü dışında risk oluşturur. API kesintısı, sürüm değişikliği veya rate limit beklenmeyen kullanıcı etkisi yaratabilir. Kritik entegrasyonlarda yalnızca happy path değil başarısızlık senaryoları da tasarlanmalıdır. Timeout, retry, queue, circuit breaker ve alternatif sağlayıcı seçenekleri proje ihtiyacına göre değerlendirilmelidir.
Üçüncü Taraf API Kesintısı
Harici API geçici veya uzun süreli kullanılamaz hale gelebilir. Sistem kritik fonksiyonu tamamen bu servise bağlıysa kullanıcı deneyimi ciddi biçimde etkilenir. Hata oranı ve latency monitoring ile takip edilmelidir. Uygun durumda queue veya graceful degradation kullanılabilir. Kritik servisler için contingency plan hazırlanması müdahale süresini kısaltır.
API Version Değişikliği
API sağlayıcısı yeni sürüme geçtiğinde mevcut entegrasyon davranışı değişebilir. Version pinning ve changelog takibi riski azaltır. Deprecation duyuruları teknik backlog'a erken alınmalıdır. Test ortamında yeni sürüm doğrulanmalıdır. Geçiş tarihi yaklaşmadan migration tamamlanması hedeflenmelidir.
Rate Limit
Rate limit aşıldığında başarılı çalışan sistem bir anda hata üretmeye başlayabilir. Trafik artışı veya toplu işlem yeni limite ulaşılmasına neden olabilir. Kullanım oranı monitoring ile takip edilmelidir. Queue, backoff ve caching bazı senaryolarda yardımcı olabilir. Kritik eşik için vendor kapasite artırımı önceden planlanabilir.
Authentication Değişiklikleri
Authentication yöntemi değiştiğinde entegrasyon tamamen durabilir. Token süresi, sertifika, OAuth akışı ve secret değişiklikleri düzenli takip edilmelidir. Otomatik expiration alarmı kullanılabilir. Test ortamında yeni authentication akışı doğrulanmalıdır. Acil değişikliklerde güvenli secret rotation prosedürü bulunması önemlidir.
Vendor SLA
SLA vendorın hedef hizmet seviyesini açıklar ancak kesinti olmayacağı garantisini vermez. Bu nedenle teknik mimari yalnızca SLA belgesine güvenmemelidir. Kritik servis için kabul edilebilir kesinti süresi belirlenmelidir. SLA ihlalinde eskalasyon ve destek kanalları önceden bilinmelidir. Sözleşme koşulları operasyon planıyla birlikte değerlendirilmelidir.
API Deprecation
API deprecation eski endpoint veya özelliğin kullanım dışına çıkarılacağını gösterir. Duyurular takip edilmezse proje son anda zorunlu migration ile karşılaşabilir. Vendor changelog ve e-posta bildirimleri merkezi biçimde izlenmelidir. Etkilenen servisler dependency inventory içinde işaretlenebilir. Geçiş işi risk seviyesine göre backlog'da önceliklendirilmelidir.
Veri Formatı Değişiklikleri
API yanıt formatındaki küçük değişiklikler parsing hatalarına yol açabilir. Schema validation ve contract testleri bu riski azaltır. Özellikle zorunlu alanların kaldırılması veya veri tipinin değişmesi kritik olabilir. Tolerant parsing yaklaşımı bazı entegrasyonlarda faydalıdır. Format değişiklikleri test ortamında gerçekçi örneklerle doğrulanmalıdır.
Kritik API Kesintısı İçin Acil Eylem Planı
Kritik API kesintısında ekip önce kesintinin kaynağını ve kullanıcı etkisini doğrulamalıdır. Hata oranı, timeout ve vendor status verileri birlikte incelenebilir. Sonra önceden belirlenen fallback veya graceful degradation adımları uygulanmalıdır. Kullanıcı etkisi yüksekse stakeholder iletişimi teknik çözümle paralel yürütülmelidir. Recovery sonrasında veri tutarlılığı kontrol edilmeli ve olay postmortem ile değerlendirilmelidir.
Trigger
Trigger kesintinin ne zaman acil planı aktive edeceğini belirler. Tek bir hata plana geçmek için yeterli olmayabilir. Hata oranı, latency, timeout ve vendor alarmı birlikte değerlendirilebilir. Eşikler normal trafik davranışına göre tanımlanmalıdır. Trigger gerçekleştiğinde alarm doğru on-call kişiye ulaşmalıdır.
Belirli Süre Boyunca Artan Hata Oranı
Hata oranının kısa süreli sıçraması geçici olabilir ancak belirli süre devam etmesi gerçek kesintiye işaret edebilir. Bu nedenle örneğin beş dakika boyunca kritik eşik üzerinde kalan oran trigger olarak kullanılabilir. Eşik sistemin normal davranışına göre ayarlanmalıdır. Çok hassas alarm alarm yorgunluğu yaratabilir. Çok gevşek alarm ise kullanıcı etkisini geç fark ettirebilir.
Vendor Status Alarmı
Vendor status sayfası veya resmi olay bildirimi ek sinyal sağlar. Ancak yalnızca vendor bildirimi beklemek doğru değildir çünkü bazı kesintiler geç duyurulabilir. İç monitoring verileriyle status bilgisi birlikte değerlendirilmelidir. Resmi incident ID varsa iç incident kaydına eklenebilir. Böylece recovery sürecinde vendor güncellemeleri düzenli takip edilebilir.
İlk Müdahale
İlk müdahalenin amacı kullanıcı etkisini büyümeden sınırlamaktır. Ekip önce kendi sistemindeki hatayı ayırmalı ve vendor kaynaklı olduğunu doğrulamalıdır. Ardından retry, queue veya circuit breaker gibi önceden tanımlanmış mekanizmalar kontrol edilir. Gerekirse ilgili özellik geçici olarak kısıtlanabilir. Bütün adımlar incident kanalında zaman damgasıyla kaydedilmelidir.
Circuit Breaker
Circuit breaker sürekli başarısız olan servise tekrar tekrar istek gönderilmesini engeller. Bu yaklaşım hem kendi sisteminizin hem vendor servisinin ek yük altında kalmasını azaltabilir. Açılma ve kapanma eşikleri önceden test edilmelidir. Kullanıcı tarafında anlamlı hata veya alternatif akış gösterilmelidir. Servis iyileştiğinde kontrollü şekilde normal akışa dönülmelidir.
Retry / Queue
Geçici hatalarda retry işe yarayabilir ancak kontrolsüz retry yükü artırabilir. Exponential backoff ve maksimum deneme sayısı kullanılabilir. İşlem anlık tamamlanmak zorunda değilse queue ile daha sonra tekrar denenebilir. Idempotency veri tekrarını önlemek için önemlidir. Recovery sonrasında kuyruğun güvenli biçimde boşaltıldığı doğrulanmalıdır.
Fallback
Fallback ana servis çalışmadığında kullanılacak alternatif davranıştır. Alternatif provider, cache edilmiş veri veya sınırlı fonksiyon bu yaklaşımın örnekleridir. Fallback kullanıcıya yanlış veri sunmamalıdır. Hangi koşulda aktive edileceği ve ne zaman kapatılacağı belirlenmelidir. Kritik fallback mekanizmaları üretim öncesinde test edilmelidir.
Alternatif Sağlayıcı
Alternatif sağlayıcı özellikle yüksek iş etkisine sahip servislerde değerli olabilir. Ancak yalnızca sözleşme yapmak yeterli değildir. Entegrasyon, veri uyumu ve geçiş süresi düzenli test edilmelidir. İki sağlayıcının aynı altyapı bağımlılığına sahip olması ortak hata noktası yaratabilir. Bu nedenle alternatif seçimi gerçek bağımsızlık açısından değerlendirilmelidir.
Graceful Degradation
Graceful degradation sistemin tamamını kapatmak yerine bazı fonksiyonları sınırlı çalıştırmayı amaçlar. Örneğin öneri servisi çalışmıyorsa ana satın alma akışı devam edebilir. Kullanıcıya mevcut durum açık biçimde anlatılmalıdır. Kritik olmayan özelliklerin kapanması ana sistem kaynaklarını koruyabilir. Hangi özelliklerin devre dışı bırakılabileceği önceden belirlenmelidir.
Stakeholder İletişimi
Kritik API kesintisinde teknik ekip dışında iş ve destek ekiplerinin de bilgiye ihtiyacı olabilir. İlk mesaj olayın ne olduğunu, etkisini ve ekibin çalıştığını belirtmelidir. Kesin çözüm zamanı bilinmiyorsa tahmin uydurulmamalıdır. Bir sonraki güncelleme zamanı açık biçimde verilebilir. Tek iletişim sorumlusu kullanılması çelişkili mesajları azaltır.
Recovery
Vendor servisinin geri gelmesi incidentın otomatik olarak bittiği anlamına gelmez. Queue, veri tutarlılığı ve başarısız işlemler kontrol edilmelidir. Trafik kontrollü biçimde normal seviyeye döndürülebilir. Monitoring belirli süre stabil kalmalıdır. Recovery kriterleri sağlandığında incident kapatılabilir.
Postmortem
Olay sonrasında teknik neden, kullanıcı etkisi ve müdahale süreci değerlendirilmelidir. Amaç kişileri suçlamak değil sistemdeki zayıf noktaları bulmaktır. Hangi alarmın çalıştığı, hangi bilginin eksik olduğu ve fallback mekanizmasının performansı incelenmelidir. Action itemlar owner ve tarihle kaydedilmelidir. Çıkan dersler risk register ve runbooklara eklenmelidir.
Takvim ve Teslimat Riskleri
Takvim riski çoğu zaman tek bir yanlış tahminden değil çok sayıda küçük gecikmenin birleşiminden oluşur. Gereksinim değişiklikleri, bağımlılık gecikmeleri ve test darboğazları planı etkileyebilir. Bu yüzden yalnızca sprint velocity değil kritik path ve milestone riskleri de izlenmelidir. Buffer kullanımı plansız gecikmeyi saklamak için değil bilinen belirsizliği yönetmek için yapılmalıdır. Takvim riski yükseldiğinde kapsam, kaynak ve teslim stratejisi birlikte değerlendirilmelidir.
Yanlış Efor Tahmini
Efor tahminleri kesin gerçek değildir ve belirsizlik içerir. Yeni teknoloji veya entegrasyon bulunan işler daha geniş tahmin aralığı gerektirebilir. Büyük işleri küçük parçalara bölmek görünürlüğü artırır. Geçmiş proje verileri tahmin kalibrasyonuna yardımcı olabilir. Tahmin sapmaları ekip performansı yargılamak yerine planlama bilgisini geliştirmek için kullanılmalıdır.
Kritik Bağımlılıkların Gecikmesi
Başka ekip, vendor veya müşteri kararına bağlı işler takvim için risk oluşturur. Bu bağımlılıkların tarihleri ve sahipleri görünür olmalıdır. Kritik dependencylerde erken takip ve alternatif çalışma planı hazırlanabilir. Gecikme triggerı belirlenirse eskalasyon daha erken yapılabilir. Takvim planı yalnızca iç ekip kapasitesine bakılarak hazırlanmamalıdır.
Sprint Carry-Over
Sprint carry-over sürekli yükseliyorsa kapasite veya planlama problemi olabilir. Tek bir sprintte taşınan iş her zaman risk değildir. Ancak trend birkaç sprint devam ederse release tarihi etkilenebilir. Kök neden gereksinim değişikliği, bağımlılık veya aşırı commit olabilir. KRI olarak takip edilmesi erken uyarı sağlar.
Kritik Path Riski
Kritik path üzerindeki gecikme doğrudan proje teslim tarihini etkileyebilir. Bu aktiviteler diğer işlerden farklı öncelikte izlenmelidir. Alternatif sıra, ek kapasite veya buffer seçenekleri değerlendirilebilir. Kritik path değiştikçe plan güncellenmelidir. Risk review toplantısında bu aktiviteler ayrıca ele alınabilir.
QA Darboğazı
Geliştirme hızlı ilerlerken test kapasitesi yetersiz kalabilir. Bu durum release öncesinde yoğun backlog ve gecikme yaratır. Test otomasyonu ve risk-based testing kapasiteyi daha etkili kullanabilir. QA yalnızca sprint sonunda devreye girmemelidir. Kalite ekiplerinin erken katılımı yeniden çalışma riskini de azaltır.
Release Gecikmesi
Release gecikmesi teknik, operasyonel veya iş kaynaklı olabilir. Sorunun yalnızca son haftada görünmesi planlama eksikliğine işaret eder. Milestone riskleri düzenli takip edilmelidir. Kritik bağımlılıklar için erken uyarı eşikleri kullanılabilir. Gecikme kaçınılmazsa stakeholderlara seçenekler ve yeni plan açık biçimde sunulmalıdır.
Change Request Etkisi
Change Request takvim üzerinde ek çalışma yaratabilir. Değişikliğin yalnızca geliştirme eforu değil test ve deployment etkisi de hesaplanmalıdır. Kritik path üzerindeki işler ayrıca değerlendirilmelidir. Yeni talep kabul edilirse release kapsamı yeniden dengelenebilir. Karar ve etkisi proje kayıtlarında tutulmalıdır.
Schedule Contingency Nasıl Planlanır?
Schedule contingency, belirsizlik için gerçekçi zaman payı ayırmayı amaçlar. Her göreve rastgele ek süre eklemek yerine riskli aktiviteler belirlenmelidir. Kritik bağımlılıklar ve yüksek belirsizlikli teknik işler daha fazla buffer gerektirebilir. Reserve kullanım yetkisi planın kontrolsüz erimesini önler. Takvim reserve kullanıldığında nedeni kaydedilmeli ve kalan risk yeniden değerlendirilmelidir.
Kritik Aktivitelere Buffer
Kritik aktiviteler geciktiğinde proje tarihi doğrudan etkilenebilir. Bu nedenle risk seviyesine göre makul buffer ayrılabilir. Buffer gerçekçi tahmin yerine kullanılmamalıdır. İşin belirsizlik seviyesi ayrıca değerlendirilmelidir. Kullanım sonrası plan güncellenmelidir.
Milestone Reserve
Milestone reserve belirli proje aşaması için ayrılmış zaman payıdır. Küçük gecikmelerin sonraki milestone'u doğrudan etkilemesini azaltabilir. Reserve miktarı risk analizine göre belirlenmelidir. Kullanım yetkisi ve raporlama biçimi açık olmalıdır. Reserve azaldığında proje riski yeniden değerlendirilmelidir.
Dependency Buffer
Harici bağımlılıklar ekip kontrolü dışında gecikme yaratabilir. Kritik vendor veya başka ekip teslimleri için dependency buffer kullanılabilir. Bu buffer gerçekçi sözleşme tarihinin yerine geçmemelidir. Gecikme olasılığı ve etkisi risk register içinde tutulmalıdır. Alternatif iş sıralaması da contingency olarak hazırlanabilir.
Kritik Riskler İçin Alternatif Takvim
Bazı riskler gerçekleştiğinde ana takvim sürdürülemez hale gelebilir. Bu durumda önceden hazırlanmış alternatif teslim senaryosu karar süresini kısaltır. Kapsam azaltma, kademeli release veya ek kapasite seçenekleri değerlendirilebilir. Her senaryonun maliyet ve kalite etkisi gösterilmelidir. Sponsor hangi koşulda hangi planın aktive edileceğini bilmelidir.
Reserve Kullanım Yetkisi
Reserve herkes tarafından kontrolsüz kullanılırsa hızla tükenebilir. Kullanım için proje yöneticisi veya sponsor onayı belirlenebilir. Küçük ekiplerde süreç daha hafif tutulabilir. Önemli olan kullanım nedeninin görünür olmasıdır. Kalan reserve risk dashboardunda takip edilebilir.
Bütçe ve Finansal Riskler
Yazılım projesinin maliyeti yalnızca planlanan geliştirme ekibinden oluşmaz. Cloud kullanımı, lisans, danışmanlık, döviz ve vendor fiyatları beklenmedik artış yaratabilir. Finansal riskler erken görünür hale getirildiğinde contingency reserve daha doğru hesaplanabilir. Harcama trendleri düzenli izlenmeli ve ani sapmalar trigger olarak kullanılmalıdır. Bütçe riski yükseldiğinde yalnızca maliyet kısmak yerine kapsam ve teknik kararların uzun vadeli etkisi de değerlendirilmelidir.
Efor Aşımı
Planlanan iş beklenenden uzun sürdüğünde personel maliyeti artabilir. Kök neden yanlış tahmin, gereksinim değişikliği veya teknik problem olabilir. Tek bir sapmadan çok trend önemlidir. Kalan iş yeniden tahmin edilmelidir. Gerektiğinde kapsam veya teslim planı güncellenmelidir.
Cloud Maliyetleri
Cloud maliyetleri trafik, veri saklama ve yanlış konfigürasyon nedeniyle hızla artabilir. Bütçe alarmı ve cost dashboard erken uyarı sağlar. Kaynak tagging hangi servislerin maliyet ürettiğini anlamayı kolaylaştırır. Ani cost spike güvenlik olayı veya yanlış deployment işareti de olabilir. Düzenli maliyet review teknik ekibin sorumluluk alanına dahil edilmelidir.
Lisans Maliyetleri
Lisans maliyetleri kullanıcı sayısı veya kullanım seviyesi arttıkça değişebilir. Başlangıç fiyatı uzun vadeli maliyeti doğru göstermeyebilir. Yenileme tarihi ve fiyatlandırma modeli takip edilmelidir. Alternatif ürün veya exit plan değerlendirilmelidir. Kritik lisans değişikliği bütçe risk registerına eklenebilir.
Kur Değişimleri
Döviz bazlı cloud, lisans ve vendor ücretleri yerel bütçeyi etkileyebilir. Uzun projelerde kur riski ayrı değerlendirilmelidir. Finans ekibiyle belirli tolerans aralıkları belirlenebilir. Bütçe senaryoları farklı kur varsayımlarıyla hesaplanabilir. Eşik aşıldığında sponsor bilgilendirilmelidir.
Vendor Fiyat Artışları
Vendor fiyat değişikliği özellikle yüksek kullanım hacminde önemli etki yaratabilir. Sözleşme yenileme tarihleri önceden izlenmelidir. Fiyat artışı için alternatif sağlayıcı ve migration maliyeti karşılaştırılabilir. Vendor lock-in yüksekse geçiş süresi ayrıca risk olarak değerlendirilmelidir. Finansal karar yalnızca aylık fiyat üzerinden verilmemelidir.
Beklenmeyen Uzman İhtiyacı
Proje ilerledikçe güvenlik, performans veya migration için ek uzmanlık gerekebilir. Bu ihtiyaç planlanmadıysa bütçe ve takvim etkisi yaratır. Yüksek teknik belirsizlikli projelerde uzmanlık ihtimali risk olarak kaydedilebilir. Technical Spike bu ihtiyacı daha erken görünür hale getirebilir. Gerekirse contingency reserve kullanılmalıdır.
Contingency Reserve Nedir?
Contingency reserve tanımlanmış risklerin gerçekleşme ihtimaline karşı ayrılan bütçe veya zaman payıdır. Bu reserve genel belirsizlik için rastgele eklenen oran olmamalıdır. Risklerin olasılığı ve etkisi kullanılarak daha gerçekçi hesaplama yapılabilir. Reserve kullanıldığında hangi risk nedeniyle kullanıldığı kaydedilmelidir. Böylece proje sonunda risk tahminlerinin ne kadar doğru olduğu analiz edilebilir.
Bütçe Contingency
Bütçe contingency bilinen risklerin finansal etkisini karşılamak için ayrılır. Vendor artışı, ek uzman ihtiyacı veya teknik yeniden çalışma buna örnek olabilir. Miktar proje risk profiline göre belirlenmelidir. Tek bir sabit yüzde her proje için uygun değildir. Kullanım kararları görünür biçimde kayıt altına alınmalıdır.
Management Reserve ile Farkı
Management reserve genellikle belirlenmemiş veya yönetim seviyesinde ele alınan belirsizlikler için tutulur. Contingency reserve ise tanımlanmış risklerle daha doğrudan ilişkilidir. İki kavramın kuruluş içinde açık tanımı bulunmalıdır. Kullanım yetkisi farklı olabilir. Bu ayrım bütçe raporlamasını daha anlaşılır hale getirir.
Risk Bazlı Reserve Hesabı
Risk bazlı yaklaşım her riskin finansal etkisini ve olasılığını değerlendirir. Yüksek etkili ancak düşük olasılıklı riskler de hesaba dahil edilir. Riskler arasındaki bağımlılık ayrıca düşünülmelidir. Basit projelerde ağırlıklı toplam yeterli olabilir. Büyük projelerde daha gelişmiş quantitative analysis kullanılabilir.
Expected Monetary Value
Expected Monetary Value, riskin finansal etkisi ile gerçekleşme olasılığının çarpılmasıyla hesaplanabilir. Örneğin yüzde 20 olasılıkla 100.000 TL etkili riskin EMV değeri 20.000 TL olur. Birden fazla risk için değerler toplanabilir. Bu yöntem bütçe reserve için başlangıç noktası sağlar. Ancak risklerin birbirinden bağımsız olmadığı durumlarda tek başına yeterli olmayabilir.
Reserve Kullanımının Kayıt Altına Alınması
Reserve kullanıldığında ilgili risk, tutar ve karar sahibi kaydedilmelidir. Bu kayıt bütçenin neden değiştiğini açıklamayı kolaylaştırır. Proje sonunda tahmin kalitesi değerlendirilebilir. Sürekli aynı risk türünde reserve kullanılıyorsa planlama sürecinde yapısal problem olabilir. Lessons learned içinde bu bilgi sonraki projelere aktarılmalıdır.
Ekip ve İnsan Kaynağı Riskleri
Yazılım projelerinde bilgi dağılımı en az kişi sayısı kadar önemlidir. Kritik sistemin yalnızca bir kişi tarafından bilinmesi ekip kalabalık olsa bile ciddi risk yaratır. İnsan kaynağı riskleri ayrılma, hastalık, kapasite düşüşü, burnout veya yetkinlik eksikliği şeklinde ortaya çıkabilir. Proje yöneticisi yalnızca mevcut kapasiteyi değil sürdürülebilirliği de izlemelidir. Dokümantasyon, cross-training ve ortak code ownership bu risklerin etkisini azaltabilir.
Key-Person Dependency
Key-person dependency kritik bilgi veya yetkinliğin tek kişide toplanmasıdır. Bu kişi kısa süreli yok olduğunda bile teslimat veya incident response aksayabilir. Kritik modüller için backup owner atanmalıdır. Pair programming ve düzenli code review bilgi paylaşımını artırır. Riskin seviyesi gerçek bilgi dağılımıyla ölçülmelidir.
Bus Factor
Bus factor projenin kaç kişinin kaybını tolere edebileceğini gösteren pratik göstergedir. Kritik bileşenin bus factor değeri bir ise risk yüksektir. Amaç her geliştiricinin her alanı bilmesi değildir. En azından kritik fonksiyonların birden fazla kişi tarafından anlaşılması hedeflenmelidir. Bus factor belirli aralıklarla gözden geçirilebilir.
Kritik Geliştiricinin Ayrılması
Kritik geliştiricinin ayrılması bilgi, kapasite ve teslim riski yaratabilir. İlk adım sorumlulukların ve erişimlerin haritasını çıkarmaktır. Knowledge transfer planı oluşturulmalı ve backup owner devreye alınmalıdır. Takvim etkisi yeniden hesaplanmalıdır. Stakeholderlara gerçekçi plan değişikliği zamanında iletilmelidir.
Hastalık / Uzun Süreli Yokluk
Uzun süreli yokluk her ekipte oluşabilecek normal bir durumdur. Proje planı tek kişinin sürekli erişilebilir olduğu varsayımına dayanmamalıdır. Kritik görevlerde yedek sorumluluk belirlenebilir. Dokümantasyon ve ortak kod incelemesi bilgi kaybını azaltır. Kapasite düştüğünde scope ve teslim tarihi yeniden değerlendirilmelidir.
Burnout
Sürekli yüksek tempo ekip kapasitesini kısa vadede artırıyor gibi görünse de uzun vadede ciddi risk yaratır. Hata oranı, izin kullanımı ve çalışma yükü önemli sinyallerdir. Sürekli fazla mesai normal çalışma modeli olmamalıdır. Planlama gerçek ekip kapasitesine dayanmalıdır. Burnout riski yükseldiğinde kapsam ve öncelikler yönetim seviyesinde ele alınmalıdır.
Kapasite Eksikliği
Kapasite eksikliği planlanan iş miktarının mevcut ekip kapasitesini aşmasıdır. Yeni iş eklemek bu problemi çözmez ve backlog büyür. Önceliklendirme, kapsam azaltma veya ek kaynak seçenekleri değerlendirilmelidir. Kritik path üzerinde uzmanlık açığı varsa etkisi daha yüksek olabilir. Kapasite trendi düzenli takip edilmelidir.
Yetkinlik Eksikliği
Belirli teknoloji veya alan bilgisinin ekipte bulunmaması proje riskidir. Yeni teknoloji seçimi bu riski artırabilir. Eğitim, danışmanlık veya deneyimli ekip üyesi desteği seçenekleri değerlendirilebilir. Teknik spike ile bilgi açığı erken tespit edilebilir. Yetkinlik riski teslim takvimine gerçekçi biçimde yansıtılmalıdır.
Kritik Geliştirici Ayrılırsa Ne Yapılmalı?
Kritik geliştiricinin ayrılması için en iyi plan ayrılık gerçekleşmeden önce hazırlanan bilgi paylaşımı sistemidir. Olay gerçekleştiğinde panik yerine sorumluluk, erişim ve takvim etkisi hızlıca değerlendirilmelidir. Backup owner devreye alınmalı ve knowledge transfer mümkünse planlı şekilde yürütülmelidir. Kritik production erişimleri ve sahiplikler güncellenmelidir. Proje planında gerekiyorsa kapsam veya teslim tarihi revize edilmelidir.
Risk Öncesi Mitigation
Risk öncesi mitigation bilgi paylaşımını günlük çalışma biçimine dönüştürmeyi amaçlar. Ayrılık gerçekleşmeden yapılabilecek önlemler sonradan yapılan acil transferden daha etkilidir. Pair programming, code review ve dokümantasyon temel araçlardır. Kritik modüllerin tek kişi tarafından sahiplenilmesi yerine backup owner belirlenebilir. Bu çalışmalar yalnızca insan kaynağı riski değil kalite riskini de azaltır.
Pair Programming
Pair programming iki geliştiricinin aynı problem üzerinde birlikte çalışmasını sağlar. Kritik alanlarda bilgi doğal biçimde paylaşılır. Her işte uygulanması zorunlu değildir. Özellikle yeni veya riskli modüllerde kullanılması faydalı olabilir. Süreç sonunda iki kişinin de sistemin önemli kararlarını anlaması hedeflenmelidir.
Code Review
Code review kod kalitesinin yanında bilgi paylaşımı sağlar. Kritik değişikliklerin en az bir başka geliştirici tarafından görülmesi bus factor riskini azaltır. Review yalnızca stil kontrolü olmamalıdır. İş davranışı, hata senaryoları ve güvenlik etkileri de değerlendirilebilir. Düzenli review ekipte ortak sahiplik kültürü oluşturur.
Cross-Training
Cross-training ekip üyelerinin birbirlerinin alanlarında temel çalışma bilgisi kazanmasını amaçlar. Herkesin uzman olması gerekmez. Kritik incident sırasında doğru yönü bulabilecek kadar bilgi bile önemli olabilir. Eğitim planı riskli modüllere göre önceliklendirilebilir. Belirli aralıklarla sorumluluk rotasyonu uygulanabilir.
Dokümantasyon
Dokümantasyon bilgi transferinin kalıcı parçalarından biridir. Mimari kararlar, deployment prosedürleri ve önemli operasyon adımları yazılı olmalıdır. Belgeler yalnızca oluşturulup unutulmamalıdır. Gerçek iş sırasında kullanıldıkça eksikler daha kolay fark edilir. Owner ve güncelleme tarihi belirlenmesi dokümanın güncel kalmasına yardımcı olur.
Trigger
Ayrılık bildirimi insan kaynağı riskinin issue durumuna geçtiğini gösteren açık triggerdır. Bazı projelerde uzun süreli izin veya transfer planı da trigger sayılabilir. Trigger gerçekleştiğinde sorumluluk haritası çıkarılmalıdır. Kritik production yetkileri kontrol edilmelidir. Knowledge transfer ve takvim değerlendirmesi aynı anda başlatılabilir.
Backup Owner
Backup owner kritik kişinin yokluğunda sorumluluğu devralabilecek ekip üyesidir. Bu kişinin yalnızca adı yazılmamalı ve düzenli bilgi paylaşımına dahil edilmelidir. Production erişimi gerekiyorsa önceden hazırlanmalıdır. Kritik dokümantasyon backup owner tarafından da kullanılabilir olmalıdır. Bu yaklaşım incident anında karar süresini kısaltır.
Knowledge Transfer
Knowledge transfer sistem mimarisi, aktif işler, teknik borç ve operasyon bilgilerini kapsamalıdır. Yalnızca toplantı yapmak yeterli değildir. Kritik görevler mümkünse birlikte uygulanmalıdır. Belgeler, repository ve runbooklar güncellenmelidir. Transfer sonunda backup kişinin işi bağımsız sürdürebildiği doğrulanmalıdır.
Yetki Devri
Repository, cloud, deployment ve vendor hesaplarındaki yetkiler kontrol edilmelidir. Ayrılan kişinin kritik tekil erişimi varsa hemen alternatif owner atanmalıdır. Güvenlik açısından gereksiz erişimler zamanında kapatılmalıdır. Yetki devri checklist ile yürütülebilir. Böylece unutulan hesap ve erişim riski azalır.
Takvim Revizyonu
Kapasite kaybı proje takvimini etkileyebilir. Mevcut işler yeni ownerlara dağıtılmalı ve kalan efor yeniden hesaplanmalıdır. Yeni geliştiricinin öğrenme süresi plana eklenmelidir. Kritik path etkileniyorsa sponsor bilgilendirilmelidir. Gerekirse kapsam azaltma veya milestone değişikliği değerlendirilmelidir.
Stakeholder Bildirimi
Stakeholder bildirimi kişisel ayrıntılardan çok proje etkisine odaklanmalıdır. Hangi işlerin etkilendiği ve nasıl yönetileceği açık biçimde anlatılmalıdır. Yeni teslim tarihi kesin değilse doğrulanmamış tahmin verilmemelidir. Bir sonraki değerlendirme zamanı paylaşılabilir. Bu yaklaşım güveni korur ve beklentileri yönetir.
Bilgi Kaybı Riskini Azaltmak
Bilgi kaybı yalnızca çalışan ayrıldığında oluşmaz. Uzun süre dokunulmayan modüller, undocumented kararlar ve tek kişide kalan operasyon bilgisi de aynı riski yaratır. Bu nedenle bilgi paylaşımı ayrı proje değil normal geliştirme sürecinin parçası olmalıdır. Dokümantasyon, ADR, runbook ve code ownership birlikte kullanılabilir. Hedef bütün bilgiyi belgelemek değil kritik bilgiyi ekip erişimine açık ve kullanılabilir hale getirmektir.
Teknik Dokümantasyon
Teknik dokümantasyon sistem bileşenlerini ve önemli çalışma mantığını açıklamalıdır. Çok uzun ancak güncel olmayan belge fayda sağlamaz. Kritik akışlar ve operasyon prosedürleri önceliklendirilebilir. Kod değiştiğinde ilgili doküman da güncellenmelidir. Dokümantasyon onboarding ve incident response süresini azaltabilir.
Architecture Decision Records
ADR önemli mimari kararların neden alındığını kaydeder. Yeni ekip üyesi yalnızca mevcut yapıyı değil kararın arkasındaki varsayımları da görebilir. Bu durum gereksiz yeniden tartışmayı azaltır. Koşullar değiştiğinde eski kararın geçerliliği sorgulanabilir. ADR kısa ve düzenli tutulduğunda kullanımı daha kolaydır.
Runbook
Runbook belirli operasyonel görevin adım adım nasıl yapılacağını gösterir. Deployment, rollback veya backup restore gibi kritik işlemler için kullanılabilir. Komutların yanında ön koşul ve doğrulama adımları da bulunmalıdır. Runbook gerçek tatbikat sırasında test edilmelidir. Çalışmayan veya eski adımlar hemen güncellenmelidir.
Code Ownership
Code ownership hangi ekip veya kişinin belirli kod alanından sorumlu olduğunu görünür hale getirir. Ancak ownership tek kişiye bağımlılık yaratmamalıdır. Kritik alanlarda en az iki kişinin bilgi sahibi olması faydalıdır. Review kuralları ownership modeliyle ilişkilendirilebilir. Owner değiştiğinde kayıtlar güncellenmelidir.
Pair Programming
Pair programming bilgi paylaşımını çalışma anında gerçekleştirir. Özellikle kritik bug, yeni mimari veya zor modüllerde etkili olabilir. İki geliştirici kararın nedenini birlikte görür. Bu yöntem onboarding süresini de kısaltabilir. Her görev için zorunlu tutulmadan risk bazlı kullanılabilir.
Internal Knowledge Base
Internal Knowledge Base ekip bilgisini merkezi erişilebilir hale getirir. Sık kullanılan prosedürler, mimari notlar ve çözülmüş incidentlar burada tutulabilir. Aranabilir yapı bilgiye ulaşmayı kolaylaştırır. Belgelerin owner ve güncelleme tarihi olması faydalıdır. Kullanılmayan içerikler düzenli temizlenmelidir.
Bus Factor Takibi
Bus factor kritik alanlarda bilgi dağılımını ölçmek için kullanılabilir. Her sprint formal ölçüm yapmak gerekmeyebilir. Ancak release veya ekip değişikliği öncesinde kontrol etmek faydalıdır. Değer düşükse cross-training planlanabilir. Trend dashboard içinde gösterilebilir.
Yazılımcı Olmak İçin Risk Yönetimi Bilgisi Neden Önemlidir?
Yazılım geliştirme yalnızca verilen görevi kodlamak değildir. Deneyim arttıkça geliştiriciden belirsizlikleri fark etmesi, teknik kararların etkisini değerlendirmesi ve production sorumluluğu alması beklenir. Risk yönetimi bilgisi geliştiricinin problemi yalnızca bug olarak değil sistem etkisiyle düşünmesine yardımcı olur. Senior seviyede iyi teknik karar çoğu zaman en güçlü teknoloji değil en uygun risk dengesini kuran çözümdür. Bu nedenle risk ownership kariyer gelişiminin de önemli bir parçasıdır.
Teknik Riskleri Erken Fark Etmek
Geliştirici kodu ve sistem davranışını yakından gördüğü için teknik riski erken fark edebilir. Artan dependency, kötü performans veya zor bakım belirtileri proje yöneticisinden önce görülebilir. Bu sinyaller risk register'a taşınmalıdır. Erken bildirilen risk daha düşük maliyetle çözülebilir. Risk bildirmek sorun çıkarmak değil proje görünürlüğünü artırmaktır.
Belirsizlikleri Görünür Hale Getirmek
Teknik işlerde bazı varsayımlar kesin bilgi gibi kabul edilebilir. Deneyimli geliştirici bilmediği alanı açıkça belirtir. Technical Spike veya POC önerebilir. Bu yaklaşım tahminlerin daha gerçekçi olmasını sağlar. Belirsizliğin saklanması kısa vadede rahat görünse de daha büyük teslim riski yaratabilir.
Alternatif Çözüm Üretmek
Risk yönetimi yalnızca problemi söylemek değildir. Etkili geliştirici alternatif çözüm seçenekleri de üretir. Örneğin vendor bağımlılığı için fallback veya cache önerilebilir. Seçeneklerin maliyet ve risk farkı açıklanmalıdır. Bu yaklaşım karar vericilerin daha sağlıklı seçim yapmasını sağlar.
Dokümantasyon
Dokümantasyon geliştiricinin bilgiyi ekip içinde kalıcı hale getirmesini sağlar. Kritik mimari kararlar ve operasyon adımları yazılı olmalıdır. Kod kendi kendini açıklasa bile iş gerekçesini her zaman göstermez. ADR ve runbook bu boşluğu doldurabilir. İyi dokümantasyon key-person riskini azaltır.
Production Sorumluluğu
Production sorumluluğu kodun release sonrasında nasıl davrandığını takip etmeyi gerektirir. Monitoring, alert ve rollback bilgisi geliştirici için önemlidir. Incident sırasında sistem davranışını hızlı analiz edebilmek kullanıcı etkisini azaltır. Release sonrası metriclere bakmak kalite geri bildirimi sağlar. Bu yaklaşım geliştirme ve operasyon arasındaki duvarı azaltır.
Senior Developer ve Risk Ownership
Senior Developer yalnızca zor kodu yazan kişi değildir. Teknik kararın uzun vadeli etkisini ve olası failure senaryolarını değerlendirebilmelidir. Kritik risk için owner veya action owner olabilir. Stakeholderlara teknik riski anlaşılır biçimde anlatması da önemlidir. Bu beceri teknik liderlik seviyesinde belirgin fark yaratır.
Kalite ve Test Riskleri
Kalite riski çoğu zaman testlerin az olmasından değil yanlış alanların test edilmesinden kaynaklanır. Kritik kullanıcı akışları ve yüksek etkili değişiklikler risk bazlı değerlendirilmelidir. Regression, flaky test ve test ortamı sorunları release güvenini düşürebilir. Quality gate ve production doğrulama süreci birlikte çalışmalıdır. Kalite yalnızca QA ekibinin değil bütün geliştirme ekibinin sorumluluğu olmalıdır.
Eksik Test Kapsamı
Eksik test coverage kritik hataların release sonrasında ortaya çıkmasına neden olabilir. Coverage yüzdesi tek başına kaliteyi göstermez. Kritik iş akışlarının test edilip edilmediği daha önemlidir. Riskli modüller için daha güçlü test stratejisi uygulanabilir. Yeni incidentlar test kapsamına geri beslenmelidir.
Regression
Regression daha önce çalışan fonksiyonun yeni değişiklik nedeniyle bozulmasıdır. Otomatik testler bu riski azaltabilir. Kritik modüllerde contract ve integration testleri faydalıdır. Release öncesi riskli değişiklikler ayrıca incelenmelidir. Production monitoring regressionın hızlı fark edilmesini sağlar.
Flaky Tests
Flaky test aynı kodda bazen geçen bazen kalan testtir. Bu durum ekibin test sonuçlarına güvenini azaltır. Sürekli ignore edilen testler gerçek hataları gizleyebilir. Flaky testler ayrı takip edilmeli ve kök neden çözülmelidir. CI başarısızlık trendi KRI olarak kullanılabilir.
Test Ortamı Problemleri
Test ortamı production davranışını yeterince temsil etmiyorsa yanlış güven oluşabilir. Veri, konfigürasyon ve dependency farklılıkları hata yaratabilir. Ortam farkları mümkün olduğunca otomasyonla azaltılmalıdır. Kritik entegrasyonlar gerçekçi test servisleriyle doğrulanmalıdır. Test ortamı güvenilirliği ayrı metric olarak izlenebilir.
Performans Testinin Yapılmaması
Fonksiyonel olarak çalışan sistem yüksek yük altında başarısız olabilir. Kritik servislerde performans hedefleri baştan tanımlanmalıdır. Release öncesinde gerçekçi load test uygulanabilir. Sonuçlar kapasite planıyla ilişkilendirilmelidir. Production metricleri test varsayımlarının doğru olup olmadığını göstermelidir.
Kritik Bug ile Release
Kritik bug biliniyorsa release kararı açık risk acceptance gerektirir. Etki, workaround ve rollback ability değerlendirilmelidir. Karar teknik ekip tarafından gizlice verilmemelidir. Yetkili business owner veya risk kabul yetkilisi bilgilendirilmelidir. Kabul edilen residual risk kayıt altına alınmalıdır.
Quality Risk İçin Mitigation Stratejileri
Quality risk mitigation tek bir test aracı kullanmakla tamamlanmaz. Otomasyon, code review, static analysis ve kontrollü release birlikte çalışmalıdır. Risk-based testing en kritik kullanıcı akışlarına daha fazla test eforu ayırmayı sağlar. Canary release production etkisini sınırlayabilir. Amaç bütün hataları engellemek değil kritik hataların kullanıcıya ulaşma ihtimalini ve etkisini azaltmaktır.
Automated Testing
Automated testing tekrar eden kontrollerin hızlı yapılmasını sağlar. Unit, integration ve end-to-end testler farklı riskleri kapsar. Test piramidi proje yapısına göre dengelenmelidir. Yavaş ve kırılgan testler CI sürecini zorlaştırabilir. Kritik senaryoların stabil otomasyonu release güvenini artırır.
Risk-Based Testing
Risk-Based Testing test önceliğini iş ve teknik etkiye göre belirler. Her fonksiyona aynı test eforunu ayırmak yerine kritik alanlar öncelik kazanır. Ödeme, kimlik doğrulama veya veri kaydı gibi akışlar daha derin test edilebilir. Risk register test planına girdi sağlar. Release öncesinde yüksek residual risk taşıyan alanlar tekrar kontrol edilebilir.
Code Review
Code review mantık hatası, güvenlik problemi ve bakım riskini azaltabilir. Review kriterleri ekip standardıyla belirlenmelidir. Büyük pull requestler incelemeyi zorlaştırır. Küçük ve odaklı değişiklikler daha etkili review sağlar. Kritik kod için uzman onayı gerekebilir.
Static Analysis
Static analysis kod çalıştırılmadan bazı hata ve güvenlik sorunlarını tespit eder. CI pipeline içine eklenebilir. Kural sayısı gereksiz gürültü yaratmamalıdır. Kritik bulgular quality gate olarak kullanılabilir. Yeni uyarılar teknik borç şeklinde birikmeden ele alınmalıdır.
Release Quality Gate
Quality gate release için minimum kabul kriterlerini tanımlar. Kritik testlerin geçmesi, güvenlik taramasının temiz olması veya açık SEV-1 bug bulunmaması şart olabilir. Kriterler önceden belirlenmelidir. Acil bypass gerekiyorsa risk acceptance süreci kullanılmalıdır. Gate sonuçları release kaydında tutulmalıdır.
Canary Release
Canary Release yeni sürümü önce sınırlı kullanıcı veya trafik grubuna açar. Hata oranı ve latency gibi metricler izlenir. Sorun görülürse etki bütün kullanıcılara yayılmadan rollout durdurulabilir. Başarı kriterleri önceden belirlenmelidir. Otomatik rollback bazı sistemlerde ek güvenlik sağlayabilir.
Veri Riskleri
Veri kaybı, bozulma veya yetkisiz erişim iş açısından ağır sonuç yaratabilir. Bu nedenle veri riskleri yalnızca database ekibinin konusu değildir. Backup, restore, migration, erişim kontrolü ve audit birlikte düşünülmelidir. Bir backup dosyasının var olması geri dönüş garantisi değildir. Restore tatbikatı yapılması ve recovery hedeflerinin ölçülmesi gerekir.
Veri Kaybı
Veri kaybı kullanıcı kayıtlarının veya iş bilgilerinin geri getirilemeyecek şekilde silinmesidir. Backup sıklığı RPO hedefiyle uyumlu olmalıdır. Kritik yazma işlemlerinde audit log veya transaction yaklaşımı kullanılabilir. Silme operasyonları yetki kontrolüne tabi tutulmalıdır. Recovery prosedürü düzenli test edilmelidir.
Veri Bozulması
Veri bozulması kayıtların mevcut olduğu halde yanlış veya tutarsız hale gelmesidir. Bu durum bazen veri kaybından daha zor fark edilir. Validation ve integrity constraintler koruma sağlayabilir. Migration sonrası reconciliation yapılmalıdır. Monitoring yalnızca servis uptime değil veri kalitesi sinyallerini de kapsayabilir.
Yanlış Migration
Database migration geri dönüşü zor değişiklikler içerebilir. Schema ve data migration ayrı riskler taşır. Önceden backup ve rollback yaklaşımı hazırlanmalıdır. Büyük veri setinde süre ve lock etkisi test edilmelidir. Migration sonrası veri doğrulaması yapılmadan işlem tamamlanmış sayılmamalıdır.
Eksik Backup
Backup planında bazı database veya dosya kaynakları unutulabilir. Envanter düzenli kontrol edilmelidir. Backup kapsamı sistem mimarisiyle eşleştirilmelidir. Yeni servis eklendiğinde backup politikası güncellenmelidir. Kritik verilerin hangi sıklıkla yedeklendiği görünür olmalıdır.
Restore Edilemeyen Backup
Backup başarılı mesajı restore edilebilirlik garantisi değildir. Dosya bozuk, eksik veya yanlış anahtarla şifrelenmiş olabilir. Düzenli restore testi yapılmalıdır. Test recovery ortamında gerçek süreç denenebilir. Sonuç RTO hedefiyle karşılaştırılmalıdır.
Yetkisiz Veri Erişimi
Yetkisiz erişim hem güvenlik hem mevzuat riski yaratabilir. Least privilege yaklaşımı erişimleri sınırlar. Kritik veri erişimi loglanmalıdır. Kullanıcı ve servis hesapları düzenli gözden geçirilmelidir. Ayrılan çalışanların erişimleri zamanında kapatılmalıdır.
Veri Kaybı Acil Eylem Planı
Veri kaybında aceleyle yapılan yanlış işlem mevcut hasarı büyütebilir. Önce incident seviyesi ve etkilenen sistem belirlenmelidir. Gerekirse yeni yazma işlemleri durdurularak mevcut veri durumu korunmalıdır. Ardından backup, restore noktası ve veri doğrulama adımları takip edilmelidir. Servis yeniden açılmadan önce teknik ve iş açısından recovery kriterleri sağlanmalıdır.
Incident Seviyesini Belirleme
Veri kaybının kapsamı incident seviyesini belirler. Tek kullanıcı kaydı ile geniş müşteri verisi aynı severity seviyesinde değerlendirilemez. Güvenlik ihlali ihtimali ayrıca ele alınmalıdır. Incident Commander gerektiğinde security ve business ownerı sürece dahil etmelidir. Severity iletişim ve eskalasyon hızını belirler.
Yazma İşlemlerini Durdurma
Devam eden yazma işlemleri recovery sürecini zorlaştırabilir. Veri bozulması sürüyorsa write işlemleri geçici olarak durdurulabilir. Bu karar iş etkisiyle birlikte değerlendirilmelidir. Read-only mode bazı sistemlerde alternatif olabilir. Uygulama adımı runbook içinde önceden tanımlanmalıdır.
Backup Durumunu Kontrol Etme
En güncel başarılı backup zamanı belirlenmelidir. Backup integrity ve encryption key erişimi kontrol edilmelidir. Yalnızca dashboarddaki başarılı işaretine güvenilmemelidir. Restore edilebilirlik mümkünse doğrulanmalıdır. RPO hedefiyle olası veri kaybı karşılaştırılmalıdır.
Restore Noktasını Belirleme
Restore noktası olayın başlangıç zamanına göre seçilmelidir. Çok yeni backup bozuk veriyi içeriyor olabilir. Çok eski backup ise gereksiz veri kaybına neden olabilir. Transaction log veya point-in-time recovery seçenekleri değerlendirilebilir. Karar teknik ve iş etkisiyle birlikte verilmelidir.
Veri Doğrulaması
Restore tamamlandığında yalnızca database açılıyor mu diye bakmak yeterli değildir. Kritik kayıt sayıları ve iş kuralları kontrol edilmelidir. Reconciliation scriptleri kullanılabilir. Uygulama seviyesinde örnek kullanıcı akışları test edilmelidir. Tutarsızlık varsa servis açılması ertelenebilir.
Servisleri Yeniden Açma
Recovery kriterleri sağlandığında servisler kontrollü biçimde açılmalıdır. Trafik kademeli artırılabilir. Error rate ve data integrity metricleri yakından izlenmelidir. Queue işlemleri dikkatle yeniden başlatılmalıdır. Belirli stabilizasyon süresi sonunda incident kapatılabilir.
Kullanıcı İletişimi
Kullanıcı etkisi varsa doğru ve anlaşılır bilgilendirme yapılmalıdır. Kesin olmayan bilgiler paylaşılmamalıdır. Veri kaybının kapsamı doğrulanmadan varsayım yapılmamalıdır. Kullanıcıdan şifre değişikliği veya başka aksiyon bekleniyorsa açıkça belirtilmelidir. Kapanış mesajında hizmet durumu ve sonraki adımlar özetlenebilir.
Root Cause Analysis
Recovery sonrası temel neden bulunmalıdır. Tek hata yapan kişiye odaklanmak yerine süreç, kontrol ve otomasyon eksikleri incelenmelidir. Backup, monitoring ve değişiklik yönetimi değerlendirilmelidir. Kalıcı aksiyonlar owner ve tarihle kaydedilmelidir. Çıkan dersler veri risk registerına eklenmelidir.
RTO ve RPO Nedir?
RTO ve RPO felaket kurtarma planının iki temel hedefidir. RTO hizmetin ne kadar sürede geri gelmesi gerektiğini, RPO ise kabul edilebilir veri kaybı miktarını ifade eder. Bu iki değer teknik ekip tarafından tek başına belirlenmemelidir. İş etkisi ve maliyet birlikte değerlendirilmelidir. Daha düşük RTO ve RPO genellikle daha güçlü altyapı ve daha yüksek maliyet gerektirir.
Recovery Time Objective
Recovery Time Objective kabul edilebilir maksimum hizmet geri dönüş hedefidir. Örneğin kritik sistem için RTO bir saat olabilir. Bu değer gerçek recovery testleriyle doğrulanmalıdır. Runbook ve otomasyon RTO'yu düşürebilir. İş ihtiyacından daha agresif hedef gereksiz maliyet yaratabilir.
Recovery Point Objective
Recovery Point Objective kabul edilebilir veri kaybı zaman aralığını gösterir. RPO 15 dakika ise en fazla yaklaşık 15 dakikalık veri kaybı hedeflenir. Backup veya replication tasarımı bu hedefe göre yapılmalıdır. Kritik finansal işlem sistemlerinde çok düşük RPO gerekebilir. Her veri kaynağı için aynı hedef zorunlu değildir.
RTO/RPO Nasıl Belirlenir?
RTO ve RPO iş etki analiziyle belirlenmelidir. Servis çalışmazsa saat başına kayıp ve kullanıcı etkisi değerlendirilir. Veri kaybının operasyon ve yasal etkisi de incelenir. Teknik ekip farklı hedeflerin maliyetini sunabilir. Son karar iş sahibi ve teknik ekibin ortak değerlendirmesiyle verilmelidir.
Kritik Sistemlere Göre Sınıflandırma
Bütün sistemler aynı kritik seviyede değildir. Ödeme, kimlik veya sipariş servisi daha düşük RTO gerektirebilir. İç raporlama sistemi daha uzun kesintiyi tolere edebilir. Sistemler tier veya criticality seviyelerine ayrılabilir. Bu sınıflandırma recovery yatırımlarını daha verimli hale getirir.
Backup Planıyla İlişkisi
Backup sıklığı RPO hedefini doğrudan etkiler. Restore prosedürünün süresi ise RTO üzerinde etkilidir. Yalnızca sık backup almak düşük RTO garantisi vermez. Restore performansı ve operasyon adımları test edilmelidir. Backup politikası RTO ve RPO hedefleri değiştiğinde güncellenmelidir.
Siber Güvenlik Riskleri
Siber güvenlik riskleri teknik, operasyonel ve iş etkisini aynı anda taşıyabilir. Credential compromise, veri ihlali veya supply-chain olayı kısa sürede geniş kullanıcı etkisi yaratabilir. Güvenlik yönetimi yalnızca olay sonrası müdahale değildir. Erişim kontrolü, secret yönetimi, dependency takibi ve monitoring önleyici katmanlardır. Kritik güvenlik senaryoları için ayrı incident response akışı hazırlanmalıdır.
Credential Compromise
Credential compromise kullanıcı veya servis hesabının ele geçirilmesidir. MFA, least privilege ve secret rotation riski azaltabilir. Anormal login davranışı monitoring ile izlenebilir. Ele geçirilen credential hızlı biçimde revoke edilmelidir. İlgili erişimler ve loglar olay sonrası incelenmelidir.
Veri İhlali
Veri ihlali yetkisiz kişinin hassas veriye erişmesidir. Etkilenen veri türü ve kullanıcı sayısı hızlıca belirlenmelidir. Erişim kapatılmalı ve loglar korunmalıdır. Gerekli yasal bildirim süreçleri değerlendirilmelidir. Recovery sonrasında temel güvenlik açığı kalıcı olarak kapatılmalıdır.
DDoS
DDoS saldırısı sistem kaynaklarını aşırı trafikle kullanılamaz hale getirmeyi hedefler. CDN, rate limiting ve upstream koruma servisleri riski azaltabilir. Trafik anomalileri erken tespit edilmelidir. Incident sırasında gerçek kullanıcı trafiğini koruyacak filtreleme uygulanabilir. Saldırı sonrası kapasite ve alarm eşikleri yeniden değerlendirilmelidir.
Ransomware
Ransomware sistem veya verileri erişilemez hale getirebilir. Immutable backup ve erişim ayrımı recovery açısından önemlidir. Enfekte sistemler hızla izole edilmelidir. Backup ortamının da etkilenip etkilenmediği doğrulanmalıdır. Recovery güvenilir temiz noktadan yapılmalıdır.
Yetkisiz Production Erişimi
Production erişimi görev ihtiyacına göre sınırlandırılmalıdır. Paylaşılan hesaplar audit kabiliyetini zayıflatır. MFA ve kısa süreli yetki mekanizmaları tercih edilebilir. Erişimler düzenli review edilmelidir. Şüpheli erişim görüldüğünde oturum ve credentiallar hemen iptal edilmelidir.
Secret Leakage
API key veya parolanın repository ya da log içinde yayınlanması secret leakage riskidir. Secret scanning ve merkezi secret store kullanılabilir. Sızıntı tespit edildiğinde secret hemen rotate edilmelidir. Geçmiş log ve commitlerde kullanım izi araştırılmalıdır. Yeni secretın aynı kanaldan tekrar sızmaması için kök neden çözülmelidir.
Supply-Chain Attack
Supply-chain attack güvenilen dependency veya geliştirme aracının kötüye kullanılmasıyla gerçekleşebilir. SBOM ve dependency monitoring bu riski görünür hale getirir. Paket kaynağı ve imza kontrolleri uygulanabilir. Kritik güncelleme otomatik olarak productiona alınmamalıdır. Olay durumunda etkilenen bileşenler hızlıca envanter üzerinden bulunmalıdır.
Güvenlik Olayı İçin Acil Eylem Akışı
Güvenlik olaylarında hız önemlidir ancak kanıtların korunması da gerekir. Ekip detection sonrasında olayın gerçekliğini ve kapsamını belirlemelidir. Containment ile etki sınırlandırılır, ardından araştırma ve temizleme yapılır. Recovery kontrollü biçimde gerçekleştirilirken iletişim ve gerekli bildirimler paralel yürütülmelidir. Olay sonrasında öğrenilenler monitoring, access control ve runbooklara geri beslenmelidir.
Detect
Detection alarm, kullanıcı bildirimi veya güvenlik monitoring sistemi üzerinden gerçekleşebilir. İlk sinyal otomatik olarak doğrulanmış ihlal anlamına gelmez. Olay kaydı açılmalı ve ilgili loglar korunmalıdır. Kritik alarm on-call ekibe hızlı ulaşmalıdır. Detection süresi önemli güvenlik metriclerinden biridir.
Triage
Triage olayın gerçekliğini, kapsamını ve severity seviyesini belirler. Etkilenen sistemler ve veri türleri tespit edilir. Yanlış pozitif ihtimali değerlendirilir. Kritik olayda Security Lead ve Incident Commander sürece dahil edilir. İlk öncelik kullanıcı etkisini ve saldırgan hareketini anlamaktır.
Contain
Containment saldırının yayılmasını engellemeyi amaçlar. Hesap kapatma, ağ izolasyonu veya feature disable kullanılabilir. Müdahale kanıtları gereksiz yere yok etmemelidir. İş etkisiyle güvenlik ihtiyacı dengelenmelidir. Yapılan bütün değişiklikler incident kaydında tutulmalıdır.
Investigate
Investigation saldırının nasıl gerçekleştiğini ve hangi sistemleri etkilediğini araştırır. Log, audit ve değişiklik kayıtları incelenir. Timeline oluşturmak olayın hareketini anlamaya yardımcı olur. Etkilenen credential ve veriler belirlenir. Bulgular kesinleşmeden kullanıcı etkisi hakkında spekülasyon yapılmamalıdır.
Eradicate
Eradication saldırgan erişimini ve kullanılan zayıflığı ortadan kaldırmayı amaçlar. Vulnerability patch, secret rotation veya kötü amaçlı bileşenin kaldırılması gerekebilir. Yalnızca görünen belirtinin kapatılması yeterli değildir. Benzer sistemlerde aynı zayıflık araştırılmalıdır. Recovery öncesinde güvenilir temiz durum doğrulanmalıdır.
Recover
Recovery servislerin güvenli biçimde yeniden devreye alınmasıdır. Trafik ve erişimler kademeli açılabilir. Monitoring geçici olarak daha hassas hale getirilebilir. Kullanıcı ve iş verisi doğrulanmalıdır. Belirli stabilizasyon süresi sonrasında incident kapanışına geçilebilir.
Communicate
Güvenlik olayında iletişim kontrollü ve doğrulanmış bilgiye dayanmalıdır. Teknik ekip, yönetim ve gerekirse kullanıcılar farklı detay seviyesine ihtiyaç duyar. Tek yetkili sözcü belirlenebilir. Yasal bildirim gereksinimleri ilgili uzmanlarla değerlendirilmelidir. Bir sonraki güncelleme zamanı açık biçimde paylaşılmalıdır.
Learn
Olay kapandıktan sonra öğrenme süreci başlamalıdır. Detection gap, response gap ve teknik zayıflıklar incelenmelidir. Action itemlar owner ve hedef tarihle takip edilmelidir. Yeni monitoring veya otomasyon ihtiyacı backlog'a alınabilir. Lessons learned gelecekte aynı olayın tekrarını azaltmalıdır.
Open Source ve İşbirliği Kaynaklı Riskler
Açık kaynak bileşenler modern yazılım geliştirmede büyük hız kazandırır ancak bağımlılık yönetimi gerektirir. Paketin terk edilmesi, lisans koşulu, kritik vulnerability veya package compromise proje üzerinde doğrudan etki yaratabilir. Dependency sayısı arttıkça transitive dependency görünürlüğü önem kazanır. SBOM ve SCA bu alanı yönetmek için kullanılabilir. Kritik paketler için güncelleme ve acil değiştirme politikası hazırlanmalıdır.
Üçüncü Taraf Dependency
Her dependency dışarıdan gelen kod ve bakım bağımlılığı oluşturur. Kritik paketlerin kullanım nedeni ve alternatifi bilinmelidir. Gereksiz dependencyler azaltılabilir. Versiyon ve maintainer durumu düzenli izlenmelidir. Dependency inventory bu görünürlüğü sağlar.
Güvenlik Açığı
Dependency içinde güvenlik açığı yayınlandığında etki kullanılan versiyona ve kod yoluna bağlıdır. Her vulnerability aynı seviyede değildir. Etkilenen sistemler SBOM üzerinden bulunabilir. Exploitability ve iş etkisi değerlendirilmelidir. Gerekli durumda hızlı patch veya geçici mitigation uygulanmalıdır.
Terk Edilmiş Paket
Uzun süre güncellenmeyen paket gelecekte güvenlik ve uyumluluk riski yaratabilir. Maintainer aktivitesi takip edilebilir. Kritik bileşen terk edilmişse alternatif araştırılmalıdır. Migration maliyeti teknik borç olarak görünür tutulmalıdır. Son ana kadar beklemek geçiş maliyetini artırabilir.
Maintainer Riski
Tek maintainer tarafından sürdürülen kritik paket proje için risk oluşturabilir. Maintainerın projeden ayrılması güncellemeleri durdurabilir. Community aktivitesi ve contributor sayısı değerlendirilebilir. Kurumsal kullanımda kritik dependency için fork veya alternatif planı düşünülebilir. Risk kullanılan paketin önemine göre puanlanmalıdır.
Lisans Uyumsuzluğu
Açık kaynak lisansları farklı kullanım ve dağıtım koşulları içerir. Uygun olmayan lisans ticari veya kurumsal projede sorun yaratabilir. Dependency inventory lisans bilgisiyle birlikte tutulabilir. Yeni paket eklenirken license compliance kontrolü yapılmalıdır. Belirsiz durumlarda hukuk uzmanı görüşü alınmalıdır.
Package Compromise
Güvenilir paketin hesabının ele geçirilmesi kötü amaçlı sürüm yayınlanmasına neden olabilir. Otomatik dependency güncellemeleri kontrollü uygulanmalıdır. Paket bütünlüğü ve kaynak doğrulaması önemlidir. Şüpheli sürüm tespit edildiğinde kullanım yolu analiz edilmelidir. Gerekirse sürüm geri alınmalı veya dependency devre dışı bırakılmalıdır.
Transitive Dependency
Proje doğrudan kullanmasa bile ana paketin bağımlılığı üzerinden çok sayıda bileşen gelebilir. Bu transitive dependencyler güvenlik riskini görünmez hale getirebilir. SBOM bütün dependency ağacını göstermeye yardımcı olur. Kritik vulnerability durumunda etkilenen yol hızlıca bulunabilir. Güncelleme politikası transitif paketleri de kapsamalıdır.
Supply-Chain Attack
Supply-chain attack geliştirme veya dependency zincirini hedef alır. Paket registry, build pipeline veya signing mekanizması saldırı noktası olabilir. Least privilege ve güvenilir build ortamı önemlidir. Artifact bütünlüğü doğrulanabilir. Olay planı dependency ve CI/CD etkisini birlikte ele almalıdır.
Açık Kaynak Risk Yönetimi
Açık kaynak risk yönetimi yalnızca vulnerability taraması yapmak değildir. Paket envanteri, sürüm politikası, lisans uyumu ve maintainer durumu birlikte izlenmelidir. Kritik dependencyler business impact açısından sınıflandırılabilir. Emergency replacement planı ciddi güvenlik olayında karar süresini azaltır. Süreç geliştiriciyi paket kullanmaktan caydırmak yerine güvenli ve sürdürülebilir kullanım sağlamalıdır.
Dependency Inventory
Dependency Inventory projede kullanılan paketleri merkezi biçimde listeler. Versiyon, kullanım alanı ve owner bilgisi eklenebilir. Kritik paketler işaretlenebilir. Güncelleme ve vulnerability takibi bu envanter üzerinden yürütülebilir. Otomasyonla güncel tutulması manuel hatayı azaltır.
Software Bill of Materials (SBOM)
SBOM yazılım bileşenlerinin ayrıntılı listesini sağlar. Doğrudan ve transitive dependencyleri görünür hale getirir. Kritik vulnerability duyurusunda etkilenen sistemleri hızlı bulmaya yardımcı olur. Build pipeline sırasında otomatik üretilebilir. SBOM tek başına güvenlik sağlamaz ancak etkili analiz için güçlü veri kaynağıdır.
Software Composition Analysis
SCA araçları dependency vulnerability ve lisans bilgilerini analiz eder. CI sürecine entegre edilebilir. Kritik bulgular release gate oluşturabilir. False positive ve gerçek kullanım yolu ayrıca değerlendirilmelidir. Araç çıktısı sahiplik ve aksiyon süreciyle birleştirilmelidir.
Version Pinning
Version pinning dependency sürümlerinin kontrolsüz değişmesini engeller. Build tekrar üretilebilir hale gelir. Ancak sürümü sonsuza kadar sabitlemek güvenlik riskine dönüşebilir. Güncelleme politikasıyla birlikte kullanılmalıdır. Kritik patchler hızlı biçimde uygulanabilmelidir.
Vulnerability Monitoring
Yeni güvenlik açıkları proje tamamlandıktan sonra da yayınlanabilir. Bu nedenle dependencyler sürekli izlenmelidir. Kritik uyarılar ownera otomatik iletilebilir. Severity yanında exploitability değerlendirilmelidir. Patch SLA proje kritikliğiyle uyumlu olmalıdır.
License Compliance
License compliance açık kaynak kullanım koşullarının projeyle uyumunu kontrol eder. Paket ekleme sürecinde lisans bilgisi kaydedilebilir. Riskli lisanslar review gerektirebilir. Dağıtım modeli lisans etkisini değiştirebilir. Kurumsal projelerde merkezi politika faydalıdır.
Dependency Update Policy
Dependency güncellemeleri belirli periyot ve risk seviyesine göre planlanmalıdır. Kritik güvenlik patchleri normal döngüyü beklememelidir. Büyük versiyon geçişleri test ortamında doğrulanmalıdır. Otomatik pull request araçları kullanılabilir. Update sonrası regression monitoring yapılmalıdır.
Emergency Package Replacement
Kritik dependency kullanılamaz hale gelirse hızlı alternatif gerekebilir. Önceden alternatif paket veya internal implementation seçeneği araştırılabilir. Değişim için test kapsamı hazırlanmalıdır. Feature disable geçici çözüm olabilir. Emergency release prosedürü normal kalite kontrollerini mümkün olduğunca korumalıdır.
Açık Kaynak Dependency Kritik Güvenlik Açığı Alırsa Ne Yapılmalı?
Kritik vulnerability duyurusunda ilk adım paniğe kapılmak değil gerçek etkilenme durumunu doğrulamaktır. Kullanılan versiyon, kod yolu ve dış erişilebilirlik birlikte analiz edilmelidir. SBOM etkilenen sistemleri hızlı bulmayı kolaylaştırır. Patch varsa test edilip hızla uygulanmalı, yoksa alternatif veya geçici mitigation değerlendirilmelidir. Release sonrası monitoring artırılmalı ve olay kaydı kapatılmadan önce bütün sistemler kontrol edilmelidir.
Etkilenen Versiyonları Tespit Etme
Advisory içinde belirtilen etkilenen sürüm aralığı kontrol edilmelidir. Projenin lockfile ve build çıktısı gerçek kullanılan versiyonu göstermelidir. Farklı servisler farklı sürüm kullanabilir. Bütün ortamlar kontrol edilmelidir. Sonuç incident kaydına eklenmelidir.
SBOM Üzerinden Etki Analizi
SBOM dependency'nin hangi uygulamalarda bulunduğunu gösterir. Bu bilgi müdahale önceliğini belirler. Kritik dış servis önce ele alınabilir. Kullanılmayan ancak image içinde bulunan paketler ayrıca doğrulanmalıdır. Etkilenen sistem listesi sürekli güncellenmelidir.
Kullanım Yolunu Doğrulama
Vulnerability pakette bulunabilir ancak proje vulnerable fonksiyonu kullanmıyor olabilir. Bu durum risk seviyesini etkiler. Yine de yalnızca varsayımla “etkilenmiyoruz” denmemelidir. Kod ve runtime davranışı kontrol edilmelidir. Sonuç güvenlik ekibiyle birlikte değerlendirilmelidir.
Update / Patch
Güvenli sürüm yayınlanmışsa patch en hızlı kalıcı çözümdür. Ancak dependency update regression yaratabilir. Kritik testler hızlıca çalıştırılmalıdır. Emergency release süreci kullanılabilir. Deployment sonrası hata ve güvenlik metricleri izlenmelidir.
Alternatif Dependency
Patch yoksa alternatif dependency değerlendirilebilir. API uyumluluğu ve migration eforu hesaplanmalıdır. Yeni paketin kendi güvenlik ve bakım durumu incelenmelidir. Kısa süreli workaround uzun vadeli borca dönüşmemelidir. Karar ADR veya incident kaydında belgelenebilir.
Feature Disable
Vulnerability belirli özellik üzerinden exploitable ise feature geçici olarak kapatılabilir. Bu yaklaşım iş etkisini sınırlandırırken güvenliği koruyabilir. Kullanıcı iletişimi gerekebilir. Feature flag hızlı müdahale sağlar. Patch sonrası kontrollü biçimde yeniden açılmalıdır.
Emergency Release
Emergency release normal takvimden daha hızlı çıkar ancak temel güvenlik ve rollback kontrollerini korumalıdır. Değişiklik mümkün olduğunca küçük tutulmalıdır. Backup ve rollback planı hazır olmalıdır. Yetkili kişi Go/No-Go kararı vermelidir. Release sonrası monitoring yoğunlaştırılmalıdır.
Monitoring
Patch sonrasında exploitation belirtisi ve uygulama hataları izlenmelidir. Loglarda şüpheli istekler araştırılabilir. Yeni sürüm stability açısından kontrol edilmelidir. Monitoring süresi risk seviyesine göre belirlenebilir. Olay kapatılmadan önce bütün ilgili sistemlerin temiz olduğu doğrulanmalıdır.
Cloud ve Altyapı Riskleri
Cloud hizmetleri yüksek kullanılabilirlik sunsa da region, servis, quota ve konfigürasyon risklerini tamamen ortadan kaldırmaz. DNS veya certificate gibi küçük görünen bileşenler bütün uygulamayı erişilemez hale getirebilir. Infrastructure as Code ve otomatik doğrulama yanlış konfigürasyon riskini azaltabilir. Kritik servisler için failover ve recovery stratejisi hazırlanmalıdır. Cloud bağımlılığı da vendor lock-in ve maliyet açısından ayrıca değerlendirilmelidir.
Region Outage
Bir cloud region tamamen veya kısmen kullanılamaz olabilir. Kritik sistemler için multi-region gereksinimi iş etkisine göre değerlendirilmelidir. Alternatif region hazır değilse RTO daha uzun olabilir. Veri replication stratejisi RPO hedefiyle uyumlu olmalıdır. Failover düzenli test edilmelidir.
Service Outage
Tek bir managed service kesintisi bütün uygulamayı etkileyebilir. Dependency map kritik cloud servislerini görünür hale getirir. Alternatif servis veya graceful degradation değerlendirilebilir. Provider status ve iç monitoring birlikte kullanılmalıdır. Incident planı vendor eskalasyon bilgisini içermelidir.
Cloud Quota
Cloud quota trafik artışı veya yeni kaynak oluşturma sırasında beklenmedik sınır oluşturabilir. Kritik quota kullanımı monitoring ile takip edilmelidir. Büyük kampanya veya migration öncesinde limitler kontrol edilmelidir. Artış talebi için lead time hesaba katılmalıdır. Acil durumda alternatif kapasite planı hazırlanabilir.
DNS Problemi
DNS problemi uygulama sağlıklı olsa bile kullanıcı erişimini kesebilir. DNS değişiklikleri kontrollü yapılmalıdır. TTL planı kritik migrationlarda önemlidir. Yetkisiz değişikliklere karşı erişim sınırlandırılmalıdır. DNS provider kesintisi için alternatif strateji değerlendirilebilir.
Certificate Expiry
Sertifika süresinin dolması servisleri aniden kullanılamaz hale getirebilir. Otomatik yenileme tercih edilmelidir. Expiry monitoring erken alarm üretmelidir. Renewal süreci düzenli test edilmelidir. Manual sertifikalar için owner ve takvim belirlenmelidir.
Infrastructure Misconfiguration
Yanlış firewall, IAM veya network ayarı kesinti ve güvenlik riski yaratabilir. Infrastructure as Code değişiklikleri review edilebilir. Policy validation ve test ortamı kullanılabilir. Production değişiklikleri audit kaydında tutulmalıdır. Hatalı deployment için rollback planı hazırlanmalıdır.
Cloud Vendor Lock-in
Managed servis kullanımı geliştirme hızını artırırken geçiş maliyetini yükseltebilir. Lock-in bilinçli tercih olabilir. Ancak kritik verinin export edilebilirliği doğrulanmalıdır. Alternatif platforma migration süresi hesaplanmalıdır. İş sürekliliği hedefi vendor bağımlılığıyla birlikte değerlendirilmelidir.
Production Kesintisi İçin Acil Eylem Planı
Production kesintisinde ilk hedef suçlu aramak değil kullanıcı etkisini mümkün olan en kısa sürede azaltmaktır. Alarm doğrulandıktan sonra incident seviyesi belirlenmeli ve tek koordinasyon noktası oluşturulmalıdır. Teknik triage sırasında son deployment, dependency ve altyapı değişiklikleri incelenebilir. Rollback veya failover kararı önceden belirlenen eşiklerle verilmelidir. Recovery sonrasında sistemin gerçekten stabil olduğu doğrulanmalı ve post-incident review yapılmalıdır.
Alarm ve Trigger
Alarm hizmet seviyesindeki gerçek bozulmayı mümkün olduğunca erken göstermelidir. Uptime, error rate, latency ve kritik iş metricleri birlikte kullanılabilir. Tek bir metric yanlış pozitif üretebilir. Trigger severity seviyesine bağlanmalıdır. Alarmın doğru on-call kişiye ulaştığı düzenli test edilmelidir.
Incident Seviyesi
Severity kullanıcı etkisi ve iş kritikliğiyle belirlenmelidir. SEV-1 tam kesinti veya ciddi güvenlik olayı olabilir. Daha düşük seviyelerde farklı iletişim ve müdahale süresi uygulanabilir. Kriterler olaydan önce tanımlanmalıdır. Incident Commander gerekirse severity seviyesini olay ilerledikçe güncelleyebilir.
Incident Commander Atama
Incident Commander teknik çözümü kendisi yapmak zorunda değildir. Ana görevi koordinasyon, öncelik ve iletişim akışını yönetmektir. Büyük incidentlarda tek karar noktası karmaşayı azaltır. Teknik ekip çözüm araştırmasına odaklanabilir. Incident Commander yapılan aksiyonların kayda alınmasını da sağlamalıdır.
Teknik Triage
Teknik triage en olası hata alanlarını hızlıca daraltır. Son deployment, dependency, database, network ve vendor servisleri kontrol edilebilir. Aynı anda çok fazla değişiklik yapılmamalıdır. Her aksiyon sonucu kaydedilmelidir. Sorun kaynağı belirlenemese bile kullanıcı etkisini azaltacak geçici çözüm değerlendirilebilir.
Rollback Kararı
Kesinti son release ile güçlü biçimde ilişkiliyse rollback en hızlı recovery seçeneği olabilir. Database compatibility kontrol edilmelidir. Rollback süresi ve başarı kriteri önceden bilinmelidir. Karar için maksimum bekleme süresi belirlenebilir. Geri dönüş tamamlandığında metricler doğrulanmalıdır.
Failover Kararı
Altyapı veya region sorunu varsa failover gerekebilir. Alternatif ortamın gerçekten hazır olduğu doğrulanmalıdır. Veri replication durumu kontrol edilmelidir. DNS veya routing değişikliklerinin süresi hesaba katılmalıdır. Failover sonrası veri tutarlılığı ve performans izlenmelidir.
Stakeholder İletişimi
İlk iletişim olayın etkisini ve ekibin çalıştığını belirtmelidir. Kesin olmayan recovery zamanı verilmemelidir. Bir sonraki güncelleme saati paylaşılabilir. Müşteri ve yönetim için farklı detay seviyesi kullanılabilir. Tek iletişim sorumlusu bilgi tutarlılığını artırır.
Recovery Doğrulaması
Servisin HTTP 200 dönmesi tek başına recovery anlamına gelmez. Kritik kullanıcı akışları test edilmelidir. Error rate ve latency normal seviyeye dönmelidir. Queue ve veri tutarlılığı kontrol edilmelidir. Belirli stabilizasyon süresi sonunda incident kapatılmalıdır.
Post-Incident Review
Incident sonrası timeline ve temel neden incelenmelidir. Detection ve response boşlukları belirlenmelidir. Hangi aksiyonların iyi çalıştığı da kaydedilmelidir. Kalıcı düzeltmeler owner ve tarihle takip edilmelidir. Çıkan dersler yeni risk kayıtları ve runbook güncellemelerine dönüşmelidir.
Deployment Riskleri Nasıl Azaltılır?
Deployment riskini azaltmanın temel yolu değişikliği küçük, izlenebilir ve geri alınabilir hale getirmektir. Otomasyon insan hatasını azaltırken feature flag ve canary kullanıcı etkisini sınırlayabilir. Her sistem için aynı deployment stratejisi gerekli değildir. Kritik uygulamalarda rollback ve verification planı release öncesinde hazırlanmalıdır. Deployment süreci üretim ortamındaki gerçek metriclerle tamamlanmalıdır.
Automated Deployment
Automated deployment tekrar eden adımları standart hale getirir. Manual komut hatası azalır. Pipeline içinde test ve güvenlik kontrolleri kullanılabilir. Production yetkileri kontrollü tutulmalıdır. Pipeline değişiklikleri de code review sürecinden geçmelidir.
Feature Flag
Feature flag kod deploymentını feature açılışından ayırır. Riskli özellik küçük kullanıcı grubuna açılabilir. Sorun olduğunda hızlıca devre dışı bırakılabilir. Eski flagler düzenli temizlenmelidir. Kritik flag değişiklikleri audit edilebilir olmalıdır.
Canary Deployment
Canary deployment yeni sürümü sınırlı trafik üzerinde dener. Başarı metricleri önceden belirlenmelidir. Error rate yükselirse rollout durdurulabilir. Otomatik karar mekanizması kullanılabilir. Canary süresi değişikliğin riskine göre ayarlanmalıdır.
Blue/Green Deployment
Blue/Green iki paralel ortam arasında kontrollü geçiş sağlar. Yeni sürüm ayrı ortamda doğrulanabilir. Routing değişikliğiyle trafik aktarılır. Gerekirse eski ortama hızlı dönüş yapılabilir. Database schema uyumluluğu yine dikkatle planlanmalıdır.
Rollback
Rollback çalışan önceki sürüme geri dönmeyi sağlar. Uygulama kodunda kolay görünse de database değişiklikleri süreci zorlaştırabilir. Bu nedenle backward compatible migration tercih edilebilir. Rollback runbook düzenli test edilmelidir. Yetki ve karar süresi önceden belirlenmelidir.
Roll-Forward
Bazı hatalarda rollback yerine hızlı düzeltme daha güvenli olabilir. Özellikle geri dönüşü zor veri migrationlarında roll-forward seçilebilir. Yeni değişiklik mümkün olduğunca küçük tutulmalıdır. Test ve monitoring korunmalıdır. Karar incident durumuna ve geri dönüş riskine göre verilmelidir.
Production Verification
Deployment tamamlandıktan sonra kritik akışlar doğrulanmalıdır. Teknik health check dışında iş metricleri de kontrol edilebilir. Error rate ve latency belirli süre izlenmelidir. Gerekirse synthetic test kullanılabilir. Verification tamamlanmadan release başarılı sayılmamalıdır.
Rollback Planı Nasıl Hazırlanır?
Rollback planı release başarısız olduğunda eski güvenli duruma nasıl dönüleceğini açıklar. Plan application version, database compatibility, configuration ve doğrulama adımlarını içermelidir. En önemli nokta rollback kararının olay sırasında tartışmaya bırakılmamasıdır. Trigger ve maksimum karar süresi önceden belirlenebilir. Planın kritik bölümleri release öncesinde test edilmelidir.
Rollback Trigger
Rollback trigger yeni sürümün kabul edilemez seviyede sorun yarattığını gösterir. Error rate, latency veya kritik iş metricleri kullanılabilir. Eşik release öncesinde belirlenmelidir. Tek kişinin kişisel yorumuna bırakılmamalıdır. Trigger gerçekleştiğinde Incident Commander veya yetkili kişi kararı başlatır.
Application Version
Geri dönülecek stabil application version açık biçimde bilinmelidir. Artifact immutable tutulmalıdır. Build'in yeniden oluşturulması yerine doğrulanmış artifact tercih edilebilir. Version ve deployment tarihi kaydedilmelidir. Rollback sırasında yanlış sürüme dönme riski böylece azalır.
Database Compatibility
Database değişiklikleri rollback sürecinin en riskli bölümüdür. Yeni schema eski application version ile uyumlu olmayabilir. Backward compatible migration yaklaşımı riski azaltır. Destructive değişiklikler ayrı aşamada yapılabilir. Rollback planında veri kaybı ihtimali açıkça değerlendirilmelidir.
Configuration
Application rollback yapılırken configuration değişiklikleri unutulmamalıdır. Feature flag, environment variable ve secret değişiklikleri eski sürümü etkileyebilir. Configuration versioning faydalıdır. Rollback runbook hangi ayarların geri alınacağını göstermelidir. Değişiklik sonrası doğrulama yapılmalıdır.
Verification
Rollback sonrasında servis ayakta görünse bile kritik iş akışları test edilmelidir. Error rate ve latency normal seviyeye dönmelidir. Veri tutarlılığı kontrol edilmelidir. Queue veya background joblar incelenmelidir. Verification tamamlanınca incident durumuna göre sonraki adım belirlenmelidir.
Rollback Yetkisi
Rollback kararını kimin vereceği önceden tanımlanmalıdır. Büyük incident sırasında onay zinciri recovery süresini uzatmamalıdır. Yetki severity seviyesine göre farklı olabilir. Karar kayıt altına alınmalıdır. Yetkili kişi teknik ve iş etkisini birlikte değerlendirmelidir.
Maksimum Karar Süresi
Uzun süre teşhis yaparken kullanıcı etkisi büyüyebilir. Bu nedenle belirli sürede kök neden bulunamazsa rollback seçeneği otomatik olarak gündeme alınabilir. Süre servis kritikliğiyle uyumlu olmalıdır. Bu yaklaşım teknik ekibin sonsuz debugging yapmasını engeller. Karar kuralı tabletop exercise sırasında test edilebilir.
Vendor ve Üçüncü Taraf Riskleri
Üçüncü taraf servis kullanmak geliştirme süresini azaltabilir ancak yeni riskler oluşturur. Vendor kesintisi, fiyat artışı, güvenlik olayı veya şirketin kapanması proje üzerinde doğrudan etki yaratabilir. Bu nedenle vendor seçimi yalnızca özellik ve fiyat üzerinden yapılmamalıdır. SLA, exit plan, veri taşınabilirliği ve destek süreci değerlendirilmelidir. Kritik vendorlar risk register içinde ayrı owner ile takip edilebilir.
Vendor Kesintisi
Vendor hizmeti geçici olarak kullanılamaz hale gelebilir. Kritik fonksiyonun etkisi önceden belirlenmelidir. Fallback veya graceful degradation hazırlanabilir. Status ve SLA monitoring yapılmalıdır. Kesinti sonrası vendor postmortem bilgisi incelenmelidir.
Şirketin Kapanması
Küçük veya finansal riski yüksek vendorın kapanması hizmet sürekliliğini etkileyebilir. Veri export ve migration planı önceden hazırlanmalıdır. Sözleşme exit koşulları incelenmelidir. Kritik verilerin bağımsız backupı bulunmalıdır. Alternatif vendor listesi belirli aralıklarla güncellenebilir.
API Değişikliği
Vendor API değişiklikleri entegrasyonu bozabilir. Version ve deprecation duyuruları takip edilmelidir. Contract testleri erken uyarı sağlayabilir. Migration için yeterli lead time bırakılmalıdır. Kritik değişiklikler teknik backlogda görünür tutulmalıdır.
Fiyat Artışı
Vendor fiyat artışı bütçe riskine dönüşebilir. Kullanım büyüdükçe etki daha yüksek olabilir. Yenileme tarihleri önceden takip edilmelidir. Alternatif maliyet ve migration eforu birlikte karşılaştırılmalıdır. Contract negotiation seçenekleri de değerlendirilebilir.
SLA İhlali
SLA ihlali vendorın söz verdiği hizmet seviyesini karşılamaması anlamına gelir. Teknik etki yine proje tarafından yönetilmelidir. Incident kayıtları sözleşme değerlendirmesinde kullanılabilir. Tekrarlayan ihlaller vendor risk skorunu artırmalıdır. Gerekirse alternatif sağlayıcı planı aktive edilebilir.
Güvenlik İhlali
Vendor güvenlik olayı sizin sisteminizi de etkileyebilir. Paylaşılan veri ve credentiallar hızlıca değerlendirilmelidir. Secret rotation gerekebilir. Vendor incident raporu takip edilmelidir. Üçüncü taraf risk review güvenlik koşullarını düzenli kontrol etmelidir.
Vendor Lock-in
Vendor lock-in çıkış maliyetini artırır. Özel API, veri formatı ve platform özellikleri bağımlılığı yükseltebilir. Lock-in bilinçli olarak kabul edilebilir. Ancak migration planı ve veri export yeteneği bilinmelidir. Alternatif sağlayıcı geçiş süresi risk register içinde tutulabilir.
Vendor Contingency Plan
Vendor contingency plan kritik üçüncü taraf hizmetinin kullanılamaz veya uygun olmayan hale gelmesi durumunda uygulanacak adımları açıklar. Alternatif vendor, veri export, migration ve sözleşme çıkış koşulları birlikte değerlendirilmelidir. Plan yalnızca teknik entegrasyona odaklanmamalıdır. Finans, hukuk ve iş birimleri de kritik vendor geçişinden etkilenebilir. Düzenli review planın gerçek koşullarla uyumlu kalmasını sağlar.
Alternatif Vendor
Kritik hizmet için en az bir alternatif sağlayıcı araştırılabilir. Fiyat kadar API uyumu ve veri güvenliği de değerlendirilmelidir. Alternatifin sözleşme süresi bilinmelidir. Gerekirse minimal entegrasyon önceden hazırlanabilir. Böylece acil durumda migration süresi kısalır.
Veri Export Yeteneği
Vendor içindeki verinin standart formatta dışarı alınabilmesi önemlidir. Export özelliği yalnızca dokümanda değil pratikte test edilmelidir. Büyük veri setlerinde süre ve maliyet hesaplanmalıdır. Veri bütünlüğü doğrulanmalıdır. Exit plan export prosedürünü açıkça içermelidir.
Migration Planı
Migration Plan mevcut vendordan alternatif çözüme geçiş adımlarını gösterir. Veri, API, kullanıcı ve operasyon etkisi değerlendirilmelidir. Parallel run bazı sistemlerde riski azaltabilir. Rollback seçeneği bulunmalıdır. Migration süresi gerçek testlerle doğrulanmalıdır.
Contract Exit Clause
Sözleşme çıkış maddesi hizmetin hangi koşullarda sonlandırılabileceğini belirler. Veri teslimi ve destek süresi açık olmalıdır. Erken çıkış maliyeti değerlendirilmelidir. Kritik vendorda güvenlik veya uzun süreli SLA ihlali özel koşul olabilir. Hukuk ve satın alma ekipleri bu kısmı değerlendirmelidir.
Kritik Verilerin Yedeklenmesi
Vendor üzerinde bulunan kritik veriler için bağımsız backup stratejisi gerekebilir. Backup sıklığı RPO hedefiyle uyumlu olmalıdır. Export dosyalarının gerçekten kullanılabilir olduğu test edilmelidir. Şifreleme ve erişim kontrolü uygulanmalıdır. Vendor hesabı kapansa bile veriye erişim mümkün olmalıdır.
Geçiş Süresi
Alternatif vendora geçiş süresi contingency planın gerçekçiliğini belirler. Entegrasyon, contract ve veri migration süreleri birlikte hesaplanmalıdır. “Gerekirse başka sağlayıcıya geçeriz” ifadesi yeterli değildir. Kritik adımlar test edilmelidir. RTO hedefiyle migration süresi uyumlu değilse farklı fallback gerekir.
Yapay Zekâ Destekli Yazılım Projelerindeki Yeni Riskler
Yapay zekâ destekli projeler klasik yazılım risklerine ek olarak model davranışı, veri paylaşımı ve dış servis bağımlılığı riskleri getirir. AI çıktıları her zaman deterministik olmadığı için doğrulama mekanizması önemlidir. Kritik iş kararlarında insan kontrolü veya güvenli fallback gerekebilir. Model veya API sağlayıcısının davranış değişikliği production sonucunu etkileyebilir. Bu nedenle AI bileşenleri de normal dependency ve incident yönetimi kapsamına alınmalıdır.
AI-Generated Code Kalitesi
AI tarafından üretilen kod doğrudan productiona alınmamalıdır. Kod review, test ve güvenlik kontrollerinden geçmelidir. Üretilen çözüm gereksiz dependency veya performans problemi içerebilir. Kodun ownerı insan ekip üyesi olmalıdır. Aynı kalite standardı manuel yazılmış kod gibi uygulanmalıdır.
Hallucination
Model gerçeğe aykırı veya uydurma çıktı üretebilir. Kullanıcıya kritik bilgi sunulan alanlarda doğrulama gereklidir. Kaynak kontrolü veya kurallı validation kullanılabilir. Hata oranı metric olarak izlenebilir. Kritik işlemler yalnızca serbest metin çıktısına bağlanmamalıdır.
Güvenlik Açıkları
AI destekli kod veya prompt akışları yeni güvenlik yüzeyi oluşturabilir. Input validation ve yetkilendirme yine temel gereksinimlerdir. Modelin sistem komutlarına veya hassas verilere erişimi sınırlandırılmalıdır. Generated code static analysis ve reviewdan geçmelidir. Güvenlik testing AI katmanını da kapsamalıdır.
Lisans / Kaynak Belirsizliği
Üretilen kod veya içeriğin kaynağı her zaman açık olmayabilir. Kurumsal kullanımda lisans ve fikri hak politikası belirlenmelidir. Kritik üretim kodu review edilmelidir. Harici araçların kullanım koşulları okunmalıdır. Belirsiz alanlarda hukuk değerlendirmesi gerekebilir.
Hassas Veri Sızıntısı
Geliştirici veya kullanıcı hassas veriyi harici modele gönderebilir. Veri sınıflandırma politikası bu riski azaltır. Kişisel veya gizli veri için uygun kullanım kuralları belirlenmelidir. Logging sistemi de hassas içeriği gereksiz kaydetmemelidir. Dış servis sözleşmesindeki veri işleme koşulları değerlendirilmelidir.
Model/API Bağımlılığı
Ürün kritik fonksiyonu tek model API'sine bağlı olabilir. Fiyat, limit veya erişim değişikliği proje riskidir. Abstraction layer geçişi kolaylaştırabilir. Alternatif model test edilebilir. Kritik dependency risk register içinde takip edilmelidir.
AI Servis Kesintisi
AI servisi kesildiğinde ürün tamamen kullanılamaz hale gelmemelidir. Manuel fallback veya feature disable düşünülebilir. Kullanıcıya doğru durum mesajı gösterilmelidir. Queue bazı işlemlerde uygun olabilir. Recovery sonrası geciken işler kontrollü biçimde işlenmelidir.
Model Davranışının Değişmesi
Provider model güncellemesi aynı prompt için farklı sonuç üretebilir. Kritik output metricleri izlenmelidir. Regression test seti hazırlanabilir. Model version seçimi mümkünse kontrollü yapılmalıdır. Değişiklik production öncesinde doğrulanmalıdır.
AI Servisi Kesilirse Acil Eylem Planı
AI servisi kesintisinde önce hangi ürün fonksiyonlarının gerçekten etkilendiği belirlenmelidir. Kritik fonksiyonlar manuel veya alternatif model üzerinden devam ettirilebilir. Önemsiz özellikler geçici olarak kapatılabilir. Kullanıcı iletişimi hizmetin hangi bölümünün etkilendiğini açıkça anlatmalıdır. Recovery sonrasında kuyruk, çıktı kalitesi ve veri tutarlılığı kontrol edilmelidir.
Kritik AI Fonksiyonlarını Belirleme
Bütün AI özellikleri aynı iş değerine sahip değildir. Kritik kullanıcı akışları önceden sınıflandırılmalıdır. Kesinti planı bu önceliğe göre hazırlanmalıdır. Ana iş süreci AI olmadan çalışabiliyorsa fallback tasarlanabilir. Kritik bağımlılık dashboardda görünür tutulmalıdır.
Manual Fallback
Manual fallback belirli işlemlerin insan veya kurallı süreçle devam etmesini sağlar. Bu yöntem düşük hacimde etkili olabilir. Kapasite sınırı önceden hesaplanmalıdır. Kullanıcı beklentisi doğru yönetilmelidir. Normal servis döndüğünde manuel kayıtlar sisteme aktarılmalıdır.
Alternatif Model
Alternatif model aynı provider içinde veya self-hosted çözüm olabilir. Output kalitesi önceden test edilmelidir. Prompt ve format uyumu kontrol edilmelidir. Kritik feature için fallback model hazır tutulabilir. Geçiş sonrasında kalite metricleri izlenmelidir.
Alternatif Provider
Alternatif provider vendor riskini azaltabilir. Ancak veri güvenliği ve sözleşme koşulları ayrıca değerlendirilmelidir. API abstraction geçişi kolaylaştırabilir. Rate limit ve performans farklılıkları test edilmelidir. Yalnızca isim olarak alternatif belirlemek yeterli değildir.
Feature Disable
AI özelliği ana ürün için zorunlu değilse geçici olarak kapatılabilir. Feature flag hızlı müdahale sağlar. Kullanıcıya özelliğin geçici olarak kullanılamadığı belirtilmelidir. Ana akış çalışmaya devam etmelidir. Recovery sonrası kontrollü yeniden açılış yapılmalıdır.
Kullanıcı Bilgilendirme
Kullanıcı mesajı teknik detay yerine etkilenen fonksiyonu açıklamalıdır. Yanlış recovery zamanı verilmemelidir. Bir sonraki güncelleme zamanı belirtilebilir. Alternatif kullanım yolu varsa paylaşılmalıdır. Sorun çözüldüğünde kapanış bilgisi verilmelidir.
Recovery Verification
Provider API'nin yeniden yanıt vermesi tek başına yeterli değildir. Output formatı ve kalite kontrol edilmelidir. Queue içindeki bekleyen işler izlenmelidir. Error rate normal seviyeye dönmelidir. Belirli stabilizasyon süresinden sonra fallback kapatılmalıdır.
Risk Register Nedir?
Risk Register proje risklerinin merkezi olarak tutulduğu yaşayan kayıttır. Yalnızca risk açıklamasından ibaret olmamalıdır. Olasılık, etki, owner, mitigation, trigger, contingency ve residual risk gibi alanlar yönetimi kolaylaştırır. Basit spreadsheet küçük projeler için yeterli olabilir. Önemli olan kayıtların düzenli güncellenmesi ve karar süreçlerinde gerçekten kullanılmasıdır.
Risk ID
Risk ID her kaydı benzersiz biçimde tanımlar. Toplantı ve raporlarda iletişimi kolaylaştırır. Basit R-001 formatı kullanılabilir. ID risk kapansa bile tekrar kullanılmamalıdır. Böylece tarihsel takip korunur.
Risk Açıklaması
Risk açıklaması belirsiz ve genel olmamalıdır. Neden, olay ve etki açık biçimde yazılmalıdır. “Proje gecikebilir” yeterli tanım değildir. Gecikmenin hangi nedenle ve hangi sonucu yaratacağı belirtilmelidir. İyi açıklama doğru mitigation seçimini kolaylaştırır.
Risk Nedeni
Risk nedeni olayın ortaya çıkmasına yol açan koşulu ifade eder. Tek dependency, belirsiz gereksinim veya eski teknoloji neden olabilir. Neden doğru tanımlandığında önleyici aksiyon daha etkili olur. Aynı neden birden fazla risk yaratabilir. Kök neden trendleri proje seviyesinde analiz edilebilir.
Risk Kategorisi
Kategori riskleri gruplamayı kolaylaştırır. Teknik, takvim, bütçe veya güvenlik gibi sınıflar kullanılabilir. Kategori sayısı gereksiz büyütülmemelidir. Dashboard üzerinden yoğunlaşan risk alanları görülebilir. Bu bilgi yönetim önceliği belirlemeye yardımcı olur.
Olasılık
Olasılık riskin gerçekleşme ihtimalini gösterir. Beş seviyeli ölçek kullanılabilir. Her seviyenin tanımı ekip içinde aynı olmalıdır. Geçmiş veri varsa tahmini destekleyebilir. Olasılık proje ilerledikçe güncellenmelidir.
Etki
Etki risk gerçekleştiğinde oluşacak sonucu gösterir. Zaman, bütçe, kalite, güvenlik ve müşteri etkisi ayrı değerlendirilebilir. En yüksek boyut toplam etkiyi belirlemek için kullanılabilir. Kuruluş kendi scoring kuralını tanımlamalıdır. Kritik iş fonksiyonları daha yüksek ağırlık alabilir.
Risk Score
Risk Score önceliklendirme için sayısal değer sağlar. Basit yöntem Probability × Impact formülüdür. Beş seviyeli matris 1 ile 25 arasında skor üretir. Skor tek karar kriteri olmamalıdır. Proximity ve velocity gibi ek faktörler de değerlendirilmelidir.
Risk Owner
Risk Owner riskin takibinden sorumlu kişidir. Owner gerekli aksiyonların yapıldığını kontrol eder. Tüm görevleri kendisi yapmak zorunda değildir. Trigger gerçekleştiğinde eskalasyonu başlatır. Risk kapatma önerisini de ilgili yetkiliye sunabilir.
Mitigation
Mitigation risk olasılığını veya etkisini azaltan önleyici aksiyondur. Somut görev şeklinde yazılmalıdır. Owner ve hedef tarihi bulunmalıdır. Tamamlandıktan sonra residual risk yeniden puanlanmalıdır. Fayda sağlamayan mitigation değiştirilmelidir.
Trigger
Trigger riskin yaklaştığını veya gerçekleştiğini gösteren sinyaldir. Ölçülebilir olması tercih edilir. API error rate veya bütçe eşiği örnek olabilir. Triggerın monitoring kaynağı belirtilmelidir. Eşik aşıldığında hangi planın devreye gireceği bilinmelidir.
Contingency
Contingency risk gerçekleştiğinde uygulanacak alternatif plandır. Kritik risklerde önceden hazırlanmalıdır. Teknik adımlar ve karar yetkisi belirtilmelidir. Gerekirse iletişim planı eklenmelidir. Plan mümkün olduğunca tatbikatla doğrulanmalıdır.
Residual Risk
Residual risk mitigation sonrasında kalan risk seviyesidir. Risk sıfıra düşmeyebilir. Kalan riskin kim tarafından kabul edileceği belirlenmelidir. Seviyesi kabul eşiğini aşarsa ek aksiyon gerekir. Residual risk release kararında önemli girdidir.
Status
Status riskin aktif, izleme, gerçekleşmiş veya kapalı olduğunu gösterebilir. Basit durumlar raporlamayı kolaylaştırır. Uzun süre değişmeyen riskler review edilmelidir. Kapanan riskin gerekçesi kaydedilmelidir. Gerçekleşen risk issue veya incident kaydına bağlanabilir.
Review Date
Review Date riskin ne zaman yeniden değerlendirileceğini gösterir. Kritik riskler daha sık gözden geçirilebilir. Tarih yalnızca form alanı olmamalıdır. Review sırasında skor, mitigation ve trigger kontrol edilmelidir. Geciken reviewlar dashboardda görünür hale getirilebilir.
Risk Nasıl Doğru Yazılır?
İyi yazılmış risk kaydı ekipte ortak anlayış oluşturur. Belirsiz cümleler doğru aksiyon seçimini zorlaştırır. Cause, Event ve Impact formatı pratik bir yöntemdir. Bu format riski yalnızca sonuç olarak değil oluşum mekanizmasıyla birlikte anlatır. Özellikle kurumsal risk registerlarda aynı yazım standardının kullanılması karşılaştırmayı kolaylaştırır.
Cause–Event–Impact Formatı
Cause, Event ve Impact formatı riskin nedenini, gerçekleşecek olayı ve proje sonucunu ayırır. Örneğin “Vendor API tek sağlayıcıya bağlı olduğu için servis kesintisi yaşanırsa ödeme işlemleri durabilir” şeklinde yazılabilir. Bu ifade mitigationın hangi noktaya uygulanacağını gösterir. Cause azaltılabilir, event izlenebilir ve impact için contingency hazırlanabilir. Format risk konuşmasını daha somut hale getirir.
Cause
Cause riskin oluşmasına zemin hazırlayan nedendir. Tek vendor bağımlılığı, eksik test veya belirsiz gereksinim örnek olabilir. Cause mümkün olduğunca kontrol edilebilir faktörleri görünür hale getirmelidir. Mitigation çoğu zaman bu bölüme uygulanır. Aynı cause farklı risk eventleri yaratabilir.
Risk Event
Risk Event gelecekte gerçekleşebilecek olaydır. API kesintisi, çalışan ayrılması veya migration hatası örnek olabilir. Event henüz gerçekleşmemiş olmalıdır. Gerçekleştiğinde issue veya incident sürecine geçilir. Trigger eventin yaklaştığını veya başladığını gösterebilir.
Project Impact
Project Impact olayın proje üzerindeki sonucunu açıklar. Teslim gecikmesi, veri kaybı veya müşteri kaybı gibi etkiler olabilir. Etki mümkün olduğunca ölçülebilir yazılmalıdır. Bu bilgi risk score hesaplamasına yardımcı olur. Contingency plan esas olarak impactı sınırlamaya çalışır.
Belirsiz Risk Tanımlarından Kaçınmak
“Teknik sorun olabilir” gibi ifadeler yönetilebilir değildir. Hangi teknik alanın, hangi nedenle ve ne sonuç yaratacağı belirtilmelidir. Somut tanım owner atamayı kolaylaştırır. Trigger da daha net belirlenir. Risk workshoplarında belirsiz kayıtlar tekrar yazılmalıdır.
“Proje Gecikebilir” Neden Yetersizdir?
“Proje gecikebilir” yalnızca olası sonucu söyler. Gecikmeye neyin neden olacağı bilinmediği için mitigation üretmek zordur. Ayrıca hangi tarih veya milestone'un etkileneceği açık değildir. Cause ve event eklendiğinde risk yönetilebilir hale gelir. Örneğin kritik entegrasyon teslimi gecikirse release tarihi iki hafta kayabilir şeklinde yazılabilir.
5×5 Risk Matrisi Nasıl Oluşturulur?
5×5 risk matrisi olasılık ve etkiyi beş seviyede değerlendirerek 1 ile 25 arasında skor üretir. Bu yöntem basit olduğu için ekipler arasında ortak dil oluşturabilir. Ancak ölçek tanımları açık değilse herkes aynı sayıya farklı anlam verebilir. Bu nedenle olasılık ve etki kriterleri proje başında yazılmalıdır. Matris önceliklendirme için araçtır ve yönetim kararının yerini tamamen almaz.
Olasılık Ölçeği
Olasılık ölçeği riskin gerçekleşme ihtimalini beş seviyeye böler. Yüzde aralıkları veya nitel tanımlar kullanılabilir. Ekip mümkünse geçmiş veriden yararlanmalıdır. Aynı ölçek proje boyunca korunmalıdır. Risk değiştikçe olasılık yeniden puanlanmalıdır.
1 - Çok Düşük
Çok düşük olasılık nadiren gerçekleşmesi beklenen riskleri ifade eder. Kuruluş isterse yüzde aralığı tanımlayabilir. Etki yüksek olsa bile risk izleme listesinde tutulabilir. Kritik güvenlik olaylarında düşük olasılık otomatik olarak düşük öncelik anlamına gelmez. İş kritikliği ayrıca değerlendirilmelidir.
2 - Düşük
Düşük olasılık gerçekleşme ihtimali sınırlı ancak mümkün olan riskleri kapsar. Geçmiş projelerde nadiren görülmüş olaylar bu gruba girebilir. Trigger monitoring yine faydalıdır. Etki yüksekse contingency hazırlanabilir. Olasılık zaman içinde artabilir.
3 - Orta
Orta olasılık gerçekçi biçimde gerçekleşebilecek riskleri gösterir. Bu riskler düzenli review gerektirir. Mitigation maliyeti ve faydası değerlendirilmelidir. Kritik milestone yakınında öncelik artabilir. Trigger ve owner açık olmalıdır.
4 - Yüksek
Yüksek olasılık riskin gerçekleşme ihtimalinin ciddi olduğunu gösterir. Mitigation planının gecikmemesi gerekir. Ekip alternatif senaryoyu hazırlamalıdır. Yönetim seviyesi bilgilendirilebilir. Risk gerçekleşmeden önce aktif takip yapılmalıdır.
5 - Çok Yüksek
Çok yüksek olasılık riskin gerçekleşmesinin neredeyse beklendiği durumu ifade eder. Bu seviyede risk yerine planlama varsayımının yanlış olup olmadığı sorgulanmalıdır. Kaçınma veya kapsam değişikliği gerekebilir. Contingency hazır olmalıdır. Trigger sürekli izlenmelidir.
Etki Ölçeği
Etki ölçeği risk gerçekleştiğinde yaratacağı zararı sınıflandırır. Zaman, bütçe, kalite, güvenlik ve müşteri etkisi ayrı boyutlar olabilir. Her seviye için ölçülebilir eşikler belirlenmelidir. Kuruluşun risk appetite seviyesi bu eşikleri etkiler. Etki kriterleri proje türüne göre uyarlanabilir.
Zaman Etkisi
Zaman etkisi riskin teslim tarihini ne kadar değiştireceğini gösterir. Bir günlük gecikme ile bir aylık gecikme aynı skor olmamalıdır. Milestone kritikliği dikkate alınmalıdır. Regülasyon veya kampanya tarihi varsa küçük gecikme bile yüksek etki yaratabilir. Eşikler proje takvimine göre belirlenmelidir.
Bütçe Etkisi
Bütçe etkisi riskin ek maliyetini ölçer. Sabit tutar veya proje bütçesinin yüzdesi kullanılabilir. Cloud ve vendor maliyetleri de dahil edilmelidir. Kritik reserve kullanımı etki seviyesini değiştirebilir. Finans ekibi eşiklerin belirlenmesine katkı sağlayabilir.
Kalite Etkisi
Kalite etkisi kullanıcı deneyimi ve ürün güvenilirliği açısından değerlendirilir. Kritik bug veya veri tutarsızlığı yüksek etki yaratabilir. Küçük görsel hata daha düşük seviyede olabilir. Etki kullanıcı sayısı ve iş akışıyla birlikte düşünülmelidir. Kalite kriterleri release policy ile uyumlu olmalıdır.
Güvenlik Etkisi
Güvenlik etkisi veri, erişim ve sistem bütünlüğü açısından değerlendirilir. Hassas veri sızıntısı kritik seviye olabilir. Etki yalnızca teknik değildir ve yasal sonuçlar içerebilir. Güvenlik ekibi eşiklerin tanımlanmasına katkı sağlamalıdır. Bazı güvenlik riskleri düşük olasılıkta bile yüksek öncelik alabilir.
Müşteri Etkisi
Müşteri etkisi kaç kullanıcının ne kadar süre etkilendiğini inceler. Kritik iş akışının durması yüksek etki yaratır. Alternatif kullanım yolu varsa seviye düşebilir. Kurumsal müşteriler için SLA etkisi ayrıca değerlendirilmelidir. Customer impact incident severity ile ilişkilendirilebilir.
Risk Score = Probability × Impact
Basit risk score olasılık ile etki puanının çarpılmasıyla hesaplanır. Örneğin olasılık 4 ve etki 5 ise skor 20 olur. Bu değer yüksek öncelikli risk olarak sınıflandırılabilir. Ancak aynı skora sahip risklerin iş kritikliği farklı olabilir. Bu nedenle skor karar destek aracıdır, otomatik karar mekanizması değildir.
Critical / High / Medium / Low Bölgeleri
Risk matrisindeki skorlar renk veya kategori bölgelerine ayrılabilir. Örneğin 20 ve üzeri critical, 12 ile 19 high olarak tanımlanabilir. Eşikler kuruluş risk appetite seviyesine göre belirlenmelidir. Her bölge için minimum aksiyon beklentisi yazılabilir. Critical risk için contingency ve yönetim onayı zorunlu tutulabilir.
Olasılık ve Etki Tek Başına Yeterli mi?
Olasılık ve etki risk değerlendirmesi için iyi başlangıçtır ancak her durumu açıklamaz. Riskin ne kadar yakında gerçekleşebileceği, ne kadar hızlı yayıldığı ve ne kadar kolay fark edildiği de önemlidir. Özellikle güvenlik ve production risklerinde velocity ciddi fark yaratabilir. Business criticality düşük olasılıklı bazı riskleri yüksek önceliğe taşıyabilir. Bu yüzden olgun risk sistemleri ek boyutları gerektiği kadar kullanır.
Risk Proximity
Risk proximity olayın gerçekleşmesinin ne kadar yakın olduğunu gösterir. Altı ay sonraki risk ile yarın gerçekleşebilecek risk aynı öncelikte ele alınmayabilir. Yakın riskler daha sık review gerektirir. Trigger takibi artırılabilir. Proximity release planıyla ilişkilendirilebilir.
Risk Velocity
Risk velocity olay gerçekleştikten sonra etkinin ne kadar hızlı büyüdüğünü gösterir. Veri ihlali veya production kesintisi yüksek velocity taşıyabilir. Hızlı büyüyen risk için önceden hazırlanmış incident plan gerekir. Karar süreleri kısaltılmalıdır. Otomatik containment bazı durumlarda faydalı olabilir.
Detectability
Detectability riskin gerçekleştiğinin ne kadar kolay fark edildiğini gösterir. Kolay fark edilen hata hızlı müdahale edilebilir. Sessiz veri bozulması daha tehlikeli olabilir. Monitoring ve validation detectability seviyesini iyileştirir. Düşük detectability risk skoruna ek ağırlık verebilir.
Urgency
Urgency risk için ne kadar hızlı aksiyon alınması gerektiğini gösterir. Yüksek urgency mitigation işinin backlogda beklememesi gerektiğini ifade eder. Proximity ve velocity bu değerlendirmeyi etkileyebilir. Kritik vulnerability buna örnek olabilir. Owner ve deadline buna göre belirlenmelidir.
Residual Exposure
Residual exposure mitigation sonrasında kalan toplam risktir. Olasılık düşse bile etki yüksek kalabilir. Release kararı residual exposure üzerinden değerlendirilmelidir. Yönetim acceptance gerekebilir. Yeni aksiyonların faydası bu değerle karşılaştırılabilir.
Business Criticality
Business criticality sistemin iş açısından önemini gösterir. Aynı teknik hata farklı sistemlerde farklı etki yaratabilir. Ödeme servisi ile internal demo ortamı aynı risk eşiğine sahip değildir. Criticality RTO ve incident severity belirlemede de kullanılabilir. Risk scoring bu bağlamı dikkate almalıdır.
Risk Appetite, Tolerance ve Threshold
Her proje bütün riskleri sıfırlayamaz çünkü risk azaltmanın da maliyeti vardır. Risk appetite kuruluşun genel olarak ne kadar riski kabul etmeye istekli olduğunu gösterir. Tolerance belirli hedef çevresindeki kabul edilebilir sapmayı ifade ederken threshold aksiyon gerektiren eşiği belirtir. Bu kavramların açık olması ekiplerin hangi durumda eskalasyon yapacağını kolaylaştırır. Özellikle kurumsal projelerde teknik ekip ile yönetim arasındaki karar sınırı daha net hale gelir.
Risk Appetite Nedir?
Risk appetite kuruluşun hedeflerine ulaşırken kabul etmeye hazır olduğu genel risk seviyesidir. Yenilikçi pilot projede daha yüksek teknik risk kabul edilebilir. Kritik finansal sistemde güvenlik ve veri riski için appetite çok düşük olabilir. Bu yaklaşım proje kararlarını etkiler. Risk appetite yönetim tarafından açık biçimde tanımlanmalıdır.
Risk Tolerance Nedir?
Risk tolerance belirli hedefte kabul edilebilir sapma aralığıdır. Örneğin teslim tarihinde beş günlük sapma kabul edilebilir olabilir. Güvenlik olayında tolerans çok daha düşük olabilir. Tolerance ölçülebilir hedeflerle tanımlanmalıdır. Proje planı bu sınırlar içinde yönetilebilir.
Risk Threshold Nedir?
Risk threshold belirli eşiğin aşılmasıyla aksiyon veya eskalasyon başlatır. Risk score 15 üzerine çıktığında yönetim review zorunlu olabilir. API error rate yüzde 5 üzerine çıktığında contingency aktive edilebilir. Threshold ölçülebilir olmalıdır. Belirsiz eşikler karar süresini uzatır.
Teknik Ekip Hangi Riski Kabul Edebilir?
Teknik ekip kendi yetki alanındaki düşük etkili teknik riskleri kabul edebilir. Ancak iş, güvenlik veya bütçe etkisi yüksek riskler uygun yetki seviyesine taşınmalıdır. Kabul kararı kayıt altına alınmalıdır. Residual risk açık biçimde gösterilmelidir. Yetki matrisi bu süreci kolaylaştırır.
Hangi Risk Yönetim Seviyesine Çıkarılmalıdır?
Risk threshold üzerinde kalan kritik riskler yönetim seviyesine çıkarılmalıdır. Büyük bütçe, müşteri veya güvenlik etkisi de eskalasyon sebebi olabilir. Teknik ekibin tek başına iş riski kabul etmesi doğru değildir. Alternatifler ve etkiler karar vericiye sunulmalıdır. Alınan karar risk registerda kaydedilmelidir.
Risk Owner Kim Olmalıdır?
Risk owner riski en iyi anlayan ve gerekli koordinasyonu yapabilecek kişi olmalıdır. Bütün risklerin Project Manager üzerinde toplanması sağlıklı değildir. Teknik risk Tech Lead, kalite riski QA Lead, güvenlik riski Security Lead tarafından sahiplenilebilir. Business risk için Product Owner veya Business Owner daha doğru olabilir. Owner seçimi riski gerçekten yönetebilecek yetki ve bilgi seviyesine göre yapılmalıdır.
Project Manager
Project Manager genel risk sürecinin işletilmesinden sorumlu olabilir. Takvim, bütçe ve cross-team risklerini koordine eder. Her teknik riskin ownerı olmak zorunda değildir. Risk review toplantısını yönetebilir. Eskalasyon ve raporlama sürecini takip eder.
Product Owner
Product Owner kapsam, öncelik ve müşteri değeriyle ilgili risklerde önemli role sahiptir. Gereksinim belirsizliği veya scope değişikliği risklerini sahiplenebilir. Riskli featureın iş değerini değerlendirebilir. Residual business risk kabulünde rol alabilir. Teknik ekiple karar seçeneklerini birlikte çalışmalıdır.
Tech Lead
Tech Lead mimari, performans ve teknik borç risklerinde doğal owner olabilir. Mitigation görevlerini geliştiricilere dağıtabilir. Trigger metriclerini teknik monitoring üzerinden izleyebilir. Kritik teknik riski yönetim seviyesine anlaşılır biçimde aktarır. Architecture Review sürecini de yönlendirebilir.
QA Lead
QA Lead kalite ve test risklerini takip edebilir. Coverage, defect trend ve test ortamı riskleri buna dahildir. Risk-based testing planını koordine edebilir. Release quality gate için veri sağlar. Kritik residual quality riskini Go/No-Go kararına taşır.
Security Lead
Security Lead kritik güvenlik risklerinin değerlendirilmesini yönetebilir. Vulnerability, access ve incident riskleri buna dahildir. Mitigation ve containment önerileri sunar. Güvenlik thresholdlarını belirleyebilir. Kritik olaylarda incident response sürecine liderlik eder.
DevOps / SRE
DevOps veya SRE operasyon, availability ve deployment risklerinde owner olabilir. Monitoring, rollback ve failover hazırlığını takip eder. RTO ve RPO hedeflerinin teknik uygulanabilirliğini değerlendirir. Incident sırasında recovery adımlarını yönetebilir. Infrastructure risklerini risk registera taşır.
Business Owner
Business Owner iş etkisi ve risk acceptance kararlarında önemli role sahiptir. Teknik çözümün maliyetini iş değeriyle karşılaştırabilir. Kritik residual riskin kabul yetkisi onda olabilir. Customer impact ve deadline kararlarını değerlendirir. Teknik ekipten açık seçenekler ve etkiler beklemelidir.
Risk Owner ile Action Owner Arasındaki Fark
Risk Owner riskin genel durumundan sorumluyken Action Owner belirli mitigation görevini yapan kişidir. Bu iki rolün karıştırılması risk yönetimini zayıflatabilir. Risk Owner birden fazla aksiyonu farklı kişilere dağıtabilir. Action Owner görevin zamanında tamamlanmasından sorumludur. Risk kapatma veya eskalasyon kararı ise genellikle Risk Owner ve ilgili yetkili tarafından değerlendirilir.
Hesap Verebilirlik
Risk Owner riskin güncel kalmasından hesap verir. Aksiyon tamamlanmasa bile riski izlemeye devam eder. Action Owner yalnızca kendisine verilen görevin sonucundan sorumludur. Bu ayrım büyük projelerde netlik sağlar. Owner alanları risk registerda ayrı tutulabilir.
Mitigation Görevleri
Bir riskin birden fazla mitigation görevi olabilir. Her görev farklı uzmanlık gerektirebilir. Tech Lead genel risk ownerı olurken DevOps belirli monitoring işinin action ownerı olabilir. Görevlerin hedef tarihi bulunmalıdır. Tamamlanma risk skoruna yansıtılmalıdır.
Monitoring
Risk Owner trigger ve KRI metriclerini takip etmelidir. Monitoring görevini teknik ekip uygulayabilir. Alarm yalnızca kurulmakla kalmamalı ve doğru kişiye ulaşmalıdır. Eşik değişirse risk kaydı güncellenmelidir. Monitoring eksikliği detectability riskini artırır.
Eskalasyon
Threshold aşıldığında Risk Owner eskalasyonu başlatabilir. Teknik ekip tek başına yüksek iş riskini kabul etmemelidir. Eskalasyonda risk, seçenekler ve etkiler açıkça sunulmalıdır. Karar tarihi ve yetkili kişi kaydedilmelidir. Böylece sorumluluk belirsizliği azalır.
Risk Kapatma Yetkisi
Risk mitigation tamamlandığında otomatik kapanmamalıdır. Residual risk tekrar değerlendirilmelidir. Kapatma yetkisi risk seviyesine göre owner veya yönetimde olabilir. Kapanış gerekçesi kaydedilmelidir. Gerçekleşmiş riskler issue kaydıyla ilişkilendirilebilir.
Risk Response Stratejileri
Risk response stratejisi riske nasıl yaklaşılacağını belirler. Her risk için aynı çözüm kullanılmaz. Bazı risklerden kaçınmak, bazılarını azaltmak ve bazılarını maliyet nedeniyle kabul etmek daha doğru olabilir. Transfer veya share özellikle üçüncü taraf ve sözleşme risklerinde kullanılabilir. Seçilen strateji riskin maliyeti ve proje hedefleriyle uyumlu olmalıdır.
Avoid - Riskten Kaçınma
Avoid stratejisi riski oluşturan yaklaşımı tamamen değiştirmektir. Kanıtlanmamış teknoloji yerine olgun alternatif seçmek örnek olabilir. Risk olasılığı böylece ortadan kaldırılabilir. Ancak fırsat maliyeti değerlendirilmelidir. Kaçınma her zaman en ucuz seçenek değildir.
Mitigate - Riski Azaltma
Mitigate risk olasılığını veya etkisini düşürür. Test, backup veya cross-training örnek olabilir. Aksiyon maliyeti beklenen risk azaltmayla karşılaştırılmalıdır. Tamamlandıktan sonra residual risk yeniden puanlanmalıdır. Kritik risklerde birden fazla mitigation kullanılabilir.
Transfer - Riski Transfer Etme
Transfer riskin finansal veya operasyonel sorumluluğının başka tarafa aktarılmasını sağlar. Sözleşme veya sigorta örnek olabilir. Risk tamamen ortadan kalkmaz. Vendor başarısız olursa kullanıcı etkisi yine sizin sisteminizde oluşabilir. Bu nedenle transfer teknik contingency ihtiyacını ortadan kaldırmaz.
Accept - Riski Kabul Etme
Accept stratejisi risk için ek mitigation yapılmamasını ifade eder. Düşük etkili risklerde makul olabilir. Kabul bilinçli ve kayıtlı olmalıdır. Kritik residual risk için uygun yetki onayı gerekebilir. Trigger ve contingency yine hazırlanabilir.
Share - Riski Paylaşma
Share riskin farklı taraflarla ortak yönetilmesidir. Ortak geliştirme veya ortak operasyon modeli buna örnek olabilir. Sorumluluk sınırları açık olmalıdır. İletişim ve eskalasyon süreci önceden belirlenmelidir. Paylaşım riskin tamamen ortadan kalktığı anlamına gelmez.
Residual Risk Nedir?
Residual risk alınan önlemlerden sonra kalan risk seviyesidir. Mitigation tamamlandığında riskin sıfıra düşeceği varsayılmamalıdır. Örneğin backup veri kaybı etkisini azaltabilir ancak restore başarısızlığı riski devam eder. Kalan risk yeniden puanlanmalı ve kabul eşiğiyle karşılaştırılmalıdır. Release ve Go/No-Go kararlarında residual risk özellikle önemlidir.
Mitigation Sonrası Kalan Risk
Mitigation riskin bazı boyutlarını azaltabilir. Olasılık düşerken etki aynı kalabilir. Yeni puan eski skorla karşılaştırılmalıdır. Beklenen fayda gerçekleşmediyse ek aksiyon gerekir. Risk register residual değeri göstermelidir.
Residual Risk Nasıl Puanlanır?
Mitigation tamamlandıktan sonra olasılık ve etki tekrar değerlendirilir. Varsayılan olarak eski skor kullanılmamalıdır. Gerçek test sonuçları mümkünse puanlamaya dahil edilmelidir. Proximity ve detectability de değişmiş olabilir. Yeni skor acceptance kararına temel sağlar.
Kim Kabul Eder?
Residual riskin kabulü risk seviyesine göre farklı yetkide olabilir. Düşük teknik riski Tech Lead kabul edebilir. Yüksek müşteri veya finansal risk Business Owner onayı gerektirebilir. Güvenlik riskinde Security Lead katkısı önemlidir. Yetki matrisi önceden tanımlanmalıdır.
Hangi Durumda Ek Aksiyon Gerekir?
Residual risk threshold üzerinde kalıyorsa ek aksiyon gerekir. Yeni mitigation, kaçınma veya contingency değerlendirilebilir. Maliyet çok yüksekse yönetim seviyesinde kabul kararı alınabilir. Release ertelenmesi de seçenek olabilir. Karar ve gerekçe kayıt altına alınmalıdır.
Risk Trigger Nedir?
Risk trigger belirli riskin yaklaşmakta olduğunu veya gerçekleştiğini gösteren ölçülebilir işarettir. İyi trigger erken müdahale sağlar. Alarm, metric, tarih veya insan kaynağı olayı trigger olabilir. Triggerın kaynağı ve eşiği açıkça yazılmalıdır. Eşik gerçekleştiğinde hangi aksiyonun başlayacağı da belirlenmelidir.
Trigger ile Risk Belirtisi Arasındaki Fark
Risk belirtisi genel bir erken sinyal olabilir. Trigger ise önceden tanımlanmış aksiyon eşiğidir. Örneğin build failure artışı belirti olabilir, yüzde 20 üzeri oran contingency triggerı olabilir. Bu ayrım otomatik kararları kolaylaştırır. Her risk için trigger zorunlu olmayabilir.
Teknik Trigger
Teknik trigger hata oranı, latency veya kapasite metriği olabilir. Ölçüm monitoring sisteminden gelmelidir. Eşik normal davranışa göre belirlenmelidir. Alarm doğru ownera yönlendirilmelidir. Trigger geçmiş incident verileriyle iyileştirilebilir.
Takvim Trigger'ı
Takvim triggerı milestone gecikmesi veya sprint carry-over olabilir. Kritik path üzerindeki aktivitenin belirli gün gecikmesi eskalasyon başlatabilir. Eşik önceden tanımlanmalıdır. Proje planı otomatik alarm üretebilir. Trigger gerçekleşince alternatif takvim değerlendirilmelidir.
Bütçe Trigger'ı
Bütçe triggerı belirli harcama veya forecast eşiğinin aşılmasıdır. Cloud cost spike buna örnektir. Gerçek harcama ve tahmini toplam maliyet birlikte izlenmelidir. Eşik aşıldığında finans ve sponsor bilgilendirilebilir. Contingency reserve kullanımı gündeme alınabilir.
İnsan Kaynağı Trigger'ı
Kritik kişinin ayrılık bildirimi açık triggerdır. Kapasite düşüşü veya uzun süreli yokluk da trigger olabilir. Bus factor belirli seviyenin altına inerse mitigation hızlandırılabilir. Backup owner aktive edilir. Takvim ve ownership yeniden değerlendirilir.
Güvenlik Trigger'ı
Kritik vulnerability veya anormal erişim güvenlik triggerı olabilir. Severity seviyesi otomatik incident response başlatabilir. False positive ihtimali triage ile kontrol edilir. Kritik credential sızıntısında secret rotation bekletilmemelidir. Trigger güvenlik runbookuyla ilişkilendirilmelidir.
Key Risk Indicator (KRI) Nasıl Belirlenir?
KRI riskin büyüdüğünü gösteren trend veya metric olarak kullanılabilir. İyi KRI risk gerçekleşmeden önce anlamlı sinyal üretir. Çok fazla metric takip etmek yerine karar yaratacak göstergeler seçilmelidir. Eşikler tarihsel veriye göre kalibre edilebilir. KRI dashboard içinde risk owner tarafından düzenli izlenmelidir.
Artan Build Failure
Build failure oranı yükseliyorsa entegrasyon veya kalite riski artıyor olabilir. Tek başarısız build kritik sinyal değildir. Trend birkaç gün veya sprint boyunca izlenmelidir. Kök neden test instability veya dependency olabilir. Eşik aşıldığında teknik review yapılabilir.
Sprint Carry-Over
Sürekli taşınan işler kapasite veya planlama riskini gösterir. Oran sprint bazında takip edilebilir. Ani artış büyük change request etkisini gösterebilir. Trend release tahminiyle ilişkilendirilmelidir. Mitigation kapsam azaltma veya dependency çözümü olabilir.
Defect Trend
Defect sayısının ve severity seviyesinin artması kalite riskini gösterir. Yalnızca toplam sayı değil kritik bug oranı önemlidir. Release sonrası defect trend ayrıca izlenebilir. Artış belirli modülde yoğunlaşıyorsa teknik borç sinyali olabilir. Test stratejisi buna göre değiştirilebilir.
Cloud Cost Spike
Cloud maliyetinin aniden artması yanlış konfigürasyon veya trafik değişikliğini gösterebilir. Harcama alarmı erken uyarı sağlar. Cost metric teknik monitoring ile birlikte incelenmelidir. Güvenlik olayı ihtimali de değerlendirilmelidir. Eşik aşıldığında ilgili owner bilgilendirilmelidir.
API Error Rate
API error rate entegrasyon ve availability riski için güçlü göstergedir. Baseline değeri bilinmelidir. Hata oranı süre boyunca belirli eşiği aşarsa incident triggerı olabilir. Vendor ve iç servis hataları ayrıştırılmalıdır. Recovery sonrası oran normal seviyeye dönmelidir.
Ekip Kapasite Düşüşü
Ekip kapasitesi planlanan seviyenin altına düştüğünde takvim riski artar. İzin, ayrılık veya paralel görevler nedeni olabilir. Kapasite yalnızca kişi sayısıyla ölçülmemelidir. Kritik uzmanlık kaybı ayrıca değerlendirilmelidir. Eşik aşıldığında scope planı gözden geçirilebilir.
Açık Kritik Vulnerability
Açık kritik vulnerability güvenlik riskinin doğrudan göstergesidir. Yaş, exploitability ve dış erişim seviyesi takip edilebilir. Patch SLA tanımlanmalıdır. Süresi geçen kritik açık eskalasyon yaratmalıdır. Release gate bu metriği kullanabilir.
Acil Eylem Planı Nasıl Hazırlanır?
Acil eylem planı gerçekleşmiş kritik senaryoda kimin ne yapacağını açık biçimde göstermelidir. Planın ilk adımı senaryoyu ve triggerı tanımlamaktır. Ardından severity, sorumlular, ilk aksiyonlar, alternatif sistem ve iletişim düzeni yazılmalıdır. Recovery kriteri planın ne zaman sona ereceğini belirler. Plan belirli aralıklarla tabletop veya teknik testlerle doğrulanmalıdır.
Senaryoyu Tanımlama
Senaryo belirli ve anlaşılır olmalıdır. “Sistem bozulursa” yerine “ana database regionı kullanılamaz hale gelirse” gibi ifade kullanılabilir. Etkilenen servisler yazılmalıdır. İş etkisi belirtilmelidir. Plan yalnızca gerçekçi ve kritik senaryolar için hazırlanmalıdır.
Trigger Belirleme
Trigger planın ne zaman aktive edileceğini gösterir. Monitoring metriği veya doğrulanmış olay olabilir. Eşik ölçülebilir olmalıdır. Owner alarmı almalıdır. Yanlış aktivasyonu azaltmak için doğrulama adımı eklenebilir.
Severity Belirleme
Severity olayın kullanıcı ve iş etkisini gösterir. Kritik olay daha geniş ekip ve hızlı iletişim gerektirir. Kriterler önceden tanımlanmalıdır. Olay ilerledikçe severity değişebilir. Incident Commander güncellemeyi kaydetmelidir.
Acil Eylemleri Yazma
İlk aksiyonlar kısa ve uygulanabilir olmalıdır. Uzun açıklamalar kriz anında kullanışlı değildir. Öncelik etkiyi sınırlandırmaktır. Komut veya prosedür gerekirse runbooka bağlantı verilebilir. Her adımın başarı kriteri bulunmalıdır.
Sorumlu Atama
Her kritik rolün ownerı belirlenmelidir. Incident Commander koordinasyonu yönetir. Teknik ve iletişim sorumluları ayrı olabilir. Backup kişiler tanımlanmalıdır. On-call listesi güncel tutulmalıdır.
Alternatif Sistem/Prosedür Belirleme
Ana sistem çalışmadığında kullanılacak fallback önceden belirlenmelidir. Alternatif provider, manual işlem veya read-only mode olabilir. Kapasite ve veri uyumu test edilmelidir. Fallback süresinin sınırı bilinmelidir. Normal sisteme dönüş prosedürü de hazırlanmalıdır.
İletişim Planı
İletişim hedef kitleye göre hazırlanmalıdır. Teknik ekip ayrıntılı bilgiye ihtiyaç duyarken kullanıcı daha sade açıklama bekler. Tek sözcü belirlenebilir. Güncelleme sıklığı severity seviyesine göre ayarlanmalıdır. Kesin olmayan recovery tahminleri paylaşılmamalıdır.
Recovery Kriteri
Recovery kriteri incidentın ne zaman çözülmüş sayılacağını belirler. Servisin ayağa kalkması tek başına yeterli olmayabilir. Error rate, veri doğruluğu ve kritik iş akışları kontrol edilmelidir. Stabilizasyon süresi belirlenebilir. Kriterler sağlanınca normal operasyona geçilir.
Tatbikat
Acil plan belgede doğru görünse bile uygulamada çalışmayabilir. Tabletop exercise karar akışını test eder. Failover veya restore testi teknik prosedürü doğrular. Eksikler kayıt altına alınmalıdır. Tatbikat sonucu plan güncellenmelidir.
Periyodik Güncelleme
Sistem mimarisi değiştikçe acil plan da değişmelidir. Owner, vendor ve iletişim bilgileri güncel tutulmalıdır. Büyük release sonrası review yapılabilir. Kullanılmayan prosedürler kaldırılmalıdır. Güncel olmayan plan yanlış yönlendirme riski taşır.
Yazılım Projesi Acil Eylem Planı Şablonu
Standart şablon ekiplerin kritik bilgiyi aynı formatta tutmasını kolaylaştırır. Senaryo, sistem, trigger, severity ve incident owner temel alanlardır. İlk 15 dakika ve ilk 60 dakika aksiyonları özellikle açık yazılmalıdır. Teknik recovery, iletişim ve exit criteria da planın önemli parçalarıdır. Şablon her kritik senaryo için kopyalanıp projeye göre uyarlanabilir.
Senaryo
Senaryo olayın ne olduğunu tek cümlede açıklar. Belirsiz ifadeler kullanılmamalıdır. Etkilenen temel servis belirtilmelidir. Örnek olarak “ana ödeme API'si 10 dakikadan uzun süre yanıt vermiyor” yazılabilir. Böylece planın hangi durumda kullanılacağı nettir.
Etkilenen Sistem
Etkilenen servis, database veya kullanıcı akışı listelenmelidir. Dependency map bu bilgiyi destekleyebilir. Ana ve ikincil etki ayrılabilir. Business owner hangi fonksiyonların duracağını bilmelidir. Bu bilgi severity değerlendirmesine katkı sağlar.
Trigger
Trigger ölçülebilir activation koşuludur. Alarm veya manuel doğrulama olabilir. Süre ve eşik açık yazılmalıdır. Yanlış pozitif durumda iptal prosedürü bulunabilir. Trigger kaynağı plan içinde belirtilmelidir.
Severity
Severity başlangıçta tahmini belirlenebilir. Kullanıcı sayısı ve kritik fonksiyon etkisi göz önüne alınır. SEV-1 ile SEV-4 arasında ölçek kullanılabilir. Olay ilerledikçe güncellenebilir. Severity iletişim sıklığını etkiler.
Incident Commander
Incident Commander ana koordinasyon sahibidir. Birincil ve yedek kişi tanımlanmalıdır. Teknik çözümün bütün detayını bilmesi zorunlu değildir. Karar ve iletişim akışını yönetir. Olay kaydının tutulmasını sağlar.
İlk 15 Dakika Aksiyonları
İlk 15 dakika etkili triage ve containment için kritiktir. Alarm doğrulama, severity belirleme ve incident channel açma bu sürede yapılabilir. Son değişiklikler kontrol edilir. Gerekirse rollback değerlendirilir. Stakeholder için ilk durum mesajı hazırlanır.
İlk 60 Dakika Aksiyonları
İlk saat içinde recovery stratejisi netleşmelidir. Failover, restore veya vendor eskalasyonu uygulanabilir. Kullanıcı iletişimi güncellenir. Teknik ekip root cause araştırmasına devam eder. Recovery uzuyorsa yönetim eskalasyonu yapılır.
Teknik Recovery
Recovery adımları runbook üzerinden uygulanmalıdır. Rollback, failover veya restore seçenekleri açık yazılmalıdır. Veri tutarlılığı kontrol edilmelidir. Monitoring sonuçları doğrulanmalıdır. Normal operasyona geçiş kontrollü yapılmalıdır.
İletişim
İletişim hedef grupları ve kanalları önceden belirlenmelidir. Teknik ekip incident kanalını kullanabilir. Yönetim ve müşteriye özet bilgi sağlanır. Kullanıcı mesajları sade tutulur. Tek sözcü bilgi tutarlılığı sağlar.
Escalation
Eskalasyon severity ve süre eşiğine göre çalışmalıdır. Teknik owner çözüm bulamazsa daha üst uzman devreye girebilir. Vendor destek hattı kullanılabilir. Yönetim belirli sürede bilgilendirilmelidir. Eskalasyon kişiye değil role bağlanmalıdır.
Exit Criteria
Exit Criteria olayın ne zaman kapatılabileceğini gösterir. Servis availability ve error rate hedefleri sağlanmalıdır. Veri doğruluğu kontrol edilmelidir. Kritik kullanıcı akışları test edilmelidir. Belirlenen stabilizasyon süresi tamamlanmalıdır.
Postmortem
Postmortem olay sonrası öğrenme çalışmasıdır. Timeline, root cause ve response gap incelenir. Kişi suçlamak yerine sistem koşulları değerlendirilir. Action itemlar owner ve tarihle kaydedilir. Risk register ve runbook gerekli şekilde güncellenir.
Olay Seviyeleri Nasıl Tanımlanmalı?
Severity sistemi ekiplerin olaylara aynı öncelik seviyesinden yaklaşmasını sağlar. Seviyeler kullanıcı etkisi, kritik fonksiyon, güvenlik ve süre gibi kriterlerle tanımlanmalıdır. SEV-1 bütün ekibin katıldığı kritik olayken SEV-4 küçük operasyon problemi olabilir. Her seviye için response ve communication beklentisi yazılmalıdır. Kriterler gerçek incidentlar sonrasında kalibre edilebilir.
SEV-1 Kritik
SEV-1 en yüksek etkili olay seviyesidir. Büyük kullanıcı grubu veya kritik iş fonksiyonu etkilenir. Incident Commander hemen atanmalıdır. Yönetim ve iletişim ekipleri hızlı biçimde bilgilendirilmelidir. Recovery çalışması en yüksek öncelikte yürütülür.
Tam Kesinti / Kritik Güvenlik Olayı
Tam hizmet kesintisi veya geniş veri ihlali SEV-1 örneğidir. Bu durumda normal proje işleri ikinci plana alınabilir. Tüm ilgili teknik roller incidenta dahil edilir. Kullanıcı iletişimi düzenli yapılır. Recovery sonrası ayrıntılı postmortem zorunlu tutulabilir.
SEV-2 Yüksek
SEV-2 ana fonksiyonlarda ciddi bozulmayı ifade eder. Sistem tamamen kapalı olmayabilir. Büyük müşteri grubu etkilenebilir. Hızlı teknik müdahale gerekir. Yönetim belirlenen iletişim politikasına göre bilgilendirilir.
Ana Fonksiyonlarda Ciddi Bozulma
Ödeme veya login gibi ana fonksiyonun kısmen çalışmaması bu seviyeye girebilir. Workaround bulunması severityyi etkileyebilir. Teknik owner ve Incident Commander süreci koordine eder. Error rate yakından izlenir. Sorun büyürse SEV-1 seviyesine yükseltilebilir.
SEV-3 Orta
SEV-3 sınırlı kullanıcı veya fonksiyon etkisini gösterir. Acil çalışma gerekebilir ancak bütün ekip mobilize olmayabilir. Owner sorunu takip eder. Workaround varsa kullanıcı etkisi azaltılabilir. Belirli sürede çözülmezse eskalasyon yapılabilir.
Sınırlı Etki
Sınırlı etki küçük kullanıcı grubu veya ikincil özellik olabilir. İş kritikliği düşükse normal support süreciyle yönetilebilir. Yine de incident kaydı tutulmalıdır. Tekrarlayan SEV-3 olayları yapısal problem gösterebilir. Trend postmortem veya problem management sürecine taşınabilir.
SEV-4 Düşük
SEV-4 düşük operasyon etkisine sahip olaydır. Kullanıcı deneyimi küçük ölçüde etkilenebilir. Normal backlog içinde çözülebilir. Acil yönetim iletişimi gerekmeyebilir. Tekrarlama eğilimi yine takip edilmelidir.
Operasyonel Küçük Problem
Küçük dashboard hatası veya sınırlı internal tool problemi örnek olabilir. Kritik iş akışını durdurmaz. Owner ve hedef tarih belirlenir. Olayın büyüme ihtimali varsa trigger eklenebilir. Sık tekrarlanıyorsa kalıcı çözüm planlanmalıdır.
Kritik Olaylarda Kim Ne Yapar?
Kritik incident sırasında rollerin belirsiz olması teknik sorundan daha fazla gecikme yaratabilir. Incident Commander koordinasyonu, Technical Lead teknik teşhisi, Operations Lead altyapı işlemlerini ve Communication Lead mesajları yönetebilir. Security Lead güvenlik etkisi varsa devreye girer. Business Owner kullanıcı ve ticari etki kararlarında rol alır. Scribe yapılan kararları ve timelineı kaydederek postmortem için güvenilir veri oluşturur.
Incident Commander
Incident Commander ana koordinasyon sahibidir. Teknik ekipler arasında öncelik belirler. Eskalasyon ve iletişim akışını takip eder. Gerekirse rollback veya failover kararını yetkili kişiyle koordine eder. Olay sonunda kapanış kriterlerini doğrular.
Technical Lead
Technical Lead teknik triage ve çözüm seçeneklerini yönetir. Log, metric ve son değişiklikleri inceler. Alt ekiplerin çalışmalarını koordine eder. Incident Commandera teknik durum özeti verir. Recovery sonrası kalıcı aksiyonları belirlemeye katkı sağlar.
Operations Lead
Operations Lead infrastructure ve deployment işlemlerini yönetir. Rollback, failover veya capacity değişikliklerini uygulayabilir. Monitoring verilerini takip eder. Değişikliklerin audit kaydını tutar. Recovery doğrulamasına katkı sağlar.
Security Lead
Security Lead güvenlik şüphesi bulunan olayları değerlendirir. Containment ve investigation adımlarını koordine eder. Kanıtların korunmasına dikkat eder. Credential rotation ve erişim değişikliklerini yönetebilir. Gerekli güvenlik bildirimlerine veri sağlar.
Communication Lead
Communication Lead teknik bulguları uygun hedef kitleye aktarır. Kullanıcı ve yönetim mesajlarını koordine eder. Bir sonraki güncelleme zamanını belirler. Teknik ekipten doğrulanmış bilgi alır. Çelişkili açıklamaların önüne geçer.
Business Owner
Business Owner müşteri ve gelir etkisini değerlendirir. Kritik risk acceptance kararında rol alır. Manual fallback veya hizmet kapatma kararlarına katkı sağlar. Müşteri önceliklerini Incident Commandera aktarır. Recovery sonrası iş etkisini doğrular.
Scribe
Scribe incident timelineını kayıt altına alır. Hangi aksiyonun ne zaman ve kim tarafından yapıldığını yazar. Bu görev teknik ekiplerin hafızaya güvenmesini engeller. Postmortem için önemli veri sağlar. Büyük incidentlarda ayrı kişi atanması faydalıdır.
Acil Durum İletişim Planı
Acil durum iletişimi teknik çözüm kadar önemlidir çünkü belirsizlik kullanıcı ve yönetim baskısını artırabilir. Plan hedef kitleleri, kanalları ve güncelleme sıklığını önceden belirlemelidir. Teknik ekip ayrıntılı bilgiye ihtiyaç duyarken müşteri daha kısa ve sonuç odaklı açıklama bekler. Tek yetkili sözcü bilgi tutarlılığını korur. Çözüm zamanı bilinmiyorsa tahmin üretmek yerine bir sonraki güncelleme zamanı verilmelidir.
Teknik Ekip
Teknik ekip için tek incident kanalı kullanılabilir. Log, karar ve aksiyonlar burada paylaşılır. Ayrı sohbetlerde bilgi dağılması engellenmelidir. Incident Commander kritik güncellemeleri özetler. Kanal sonrasında postmortem kaynağı olarak kullanılabilir.
Yönetim
Yönetim teknik detaydan çok iş etkisi ve recovery durumu bilmek ister. Kullanıcı sayısı, gelir etkisi ve tahmini seçenekler paylaşılabilir. Belirsiz bilgi açıkça belirtilmelidir. Severity yükseldikçe güncelleme sıklığı artabilir. Kritik karar noktaları yönetim onayına sunulabilir.
Müşteri
Kurumsal müşteri hangi hizmetin etkilendiğini bilmelidir. SLA ve özel iletişim koşulları dikkate alınmalıdır. Çözüm zamanı kesin değilse doğrulanmamış söz verilmemelidir. Workaround varsa paylaşılabilir. Kapanış sonrasında kısa incident özeti sunulabilir.
Vendor
Vendor eskalasyonu için support seviyesi ve iletişim kanalı bilinmelidir. Incident ID ve teknik kanıtlar paylaşılabilir. SLA gereği belirli response süresi takip edilebilir. Vendor güncellemeleri iç incident kanalına aktarılmalıdır. Recovery sonrası resmi RCA talep edilebilir.
Kullanıcılar
Kullanıcılar teknik ayrıntıdan çok etkilenen fonksiyonu bilmek ister. Mesaj sade ve dürüst olmalıdır. Kullanıcıdan aksiyon gerekiyorsa açıkça belirtilmelidir. Durum sayfası veya uygulama içi mesaj kullanılabilir. Çözüm sonrası kapanış bilgisi verilmelidir.
İletişim Kanalları
Incident channel, telefon, e-posta ve status sayfası farklı amaçlarla kullanılabilir. Kritik ekip üyelerine tek kanaldan ulaşılamama ihtimali değerlendirilmelidir. Kanal sahipliği belirlenmelidir. İletişim listeleri güncel tutulmalıdır. Tabletop exercise sırasında kanallar da test edilmelidir.
Güncelleme Sıklığı
Güncelleme sıklığı severity seviyesine göre belirlenebilir. SEV-1 olaylarda 15 veya 30 dakikalık düzen kullanılabilir. Yeni bilgi olmasa bile durum güncellemesi güven sağlar. Mesajlarda aynı temel format kullanılabilir. Incident küçüldükçe sıklık azaltılabilir.
Tek Yetkili Sözcü
Birden fazla kişinin bağımsız açıklama yapması çelişkili bilgi üretebilir. Tek sözcü teknik ekipten doğrulanmış bilgi almalıdır. Sözcü her teknik detayı bilmek zorunda değildir. Mesajın doğruluğu ve tutarlılığı önemlidir. Büyük güvenlik olaylarında hukuk ve yönetim onayı gerekebilir.
Acil İletişim Mesajında Neler Olmalı?
Acil iletişim mesajı kısa, açık ve doğrulanmış bilgi içermelidir. Kullanıcı olayın ne olduğunu, etkisini ve ekibin ne yaptığını anlamalıdır. Çözüm zamanı kesin değilse tahmin verilmemelidir. Bir sonraki güncelleme zamanı belirsizliği azaltır. Kapanış mesajı hizmetin normale döndüğünü ve varsa kullanıcı aksiyonunu açıklamalıdır.
Ne Oldu?
İlk cümle olayın bilinen durumunu anlatmalıdır. Teknik detay gereksizse kullanılmamalıdır. “Ödeme işlemlerinde geçici hata gözlemliyoruz” gibi ifade yeterli olabilir. Kesin olmayan kök neden paylaşılmamalıdır. Bilgi değişirse sonraki mesajda düzeltilebilir.
Kim Etkilendi?
Etkilenen kullanıcı veya fonksiyon grubu açıkça belirtilmelidir. Bütün kullanıcılar etkilenmiyorsa genelleme yapılmamalıdır. Coğrafi veya hesap bazlı etki varsa doğrulanmış bilgi paylaşılabilir. Müşteri kendi durumunu anlayabilmelidir. Etki alanı değişirse güncellenmelidir.
Ekip Ne Yapıyor?
Kullanıcı teknik komutları bilmek istemez. Ekibin sorunu araştırdığı, recovery çalışması yaptığı veya fallback aktive ettiği söylenebilir. Bu bilgi güven sağlar. Gereksiz ayrıntı verilmemelidir. Kritik aksiyon tamamlandığında mesaj güncellenebilir.
Bir Sonraki Güncelleme Ne Zaman?
Kesin recovery zamanı bilinmediğinde bir sonraki iletişim zamanı verilmelidir. Bu yaklaşım kullanıcı beklentisini yönetir. Örneğin 30 dakika içinde yeni durum bilgisi paylaşılacağı söylenebilir. Yeni bilgi daha erken gelirse beklemeye gerek yoktur. Düzen severity seviyesine göre belirlenmelidir.
Kullanıcıdan Aksiyon Bekleniyor mu?
Kullanıcının işlem yapması gerekmiyorsa bu açıkça söylenebilir. Credential olayı varsa şifre değişikliği istenebilir. Yanlış veya gereksiz aksiyon talebi panik yaratabilir. Talimat kısa ve uygulanabilir olmalıdır. Güvenlik durumunda resmi kanallar kullanılmalıdır.
Çözüm Sonrası Kapanış Mesajı
Kapanış mesajı hizmetin normale döndüğünü belirtmelidir. Etki süresi ve çözüm özeti kısaca verilebilir. Kullanıcıdan ek aksiyon gerekiyorsa açıklanmalıdır. Ayrıntılı teknik postmortem ayrı paylaşılabilir. Mesaj sorunun tekrarını önlemek için çalışma yapıldığını belirtebilir.
Escalation Matrix Nasıl Oluşturulur?
Escalation Matrix belirli risk veya incidentın hangi koşulda hangi role aktarılacağını açıklar. Teknik, yönetim, vendor, güvenlik ve müşteri eskalasyonu ayrı kurallara sahip olabilir. Zaman bazlı eşikler karar gecikmesini azaltır. Matris kişilere değil rollere bağlanmalıdır. İletişim bilgileri ve backup kişiler düzenli güncellenmelidir.
Teknik Eskalasyon
İlk seviye ekip belirli sürede çözemezse daha uzman teknik role geçilebilir. Eskalasyon için gerekli log ve bulgular hazırlanmalıdır. Aynı incelemenin tekrar edilmesi engellenir. Kritik incidentda süre eşiği kısa tutulmalıdır. Teknik owner değişse bile Incident Commander aynı kalabilir.
Yönetim Eskalasyonu
Yüksek müşteri, bütçe veya teslim etkisi yönetim eskalasyonu gerektirebilir. Yönetim teknik detay yerine seçenek ve iş etkisi görmelidir. Kritik risk acceptance burada alınabilir. Eşikler risk policy içinde yazılmalıdır. Karar kaydı tutulmalıdır.
Vendor Eskalasyonu
Vendor desteğinin ilk seviyesi yetersiz kaldığında premium support veya account manager devreye alınabilir. SLA süreleri takip edilmelidir. Incident severity vendora açıkça belirtilmelidir. Teknik kanıtlar paylaşılmalıdır. Tekrarlayan eskalasyonlar vendor performans reviewuna girdi sağlar.
Güvenlik Eskalasyonu
Veri ihlali veya kritik vulnerability Security Lead seviyesine hızla çıkarılmalıdır. Hukuk veya yönetim ekibi gerekli durumda dahil edilir. Kanıtların korunması önemlidir. Bildirim yükümlülükleri değerlendirilebilir. Eskalasyon kriterleri incident planında yer almalıdır.
Müşteri Eskalasyonu
Kritik müşteri hizmeti etkilendiğinde account veya business owner bilgilendirilebilir. SLA ve sözleşme şartları dikkate alınmalıdır. Mesajlar doğrulanmış bilgiye dayanmalıdır. Özel müşteri workaroundu varsa koordine edilmelidir. Teknik ekip doğrudan çelişkili açıklamalar yapmamalıdır.
Zaman Bazlı Eskalasyon
Belirli sürede çözüm ilerlemesi yoksa otomatik eskalasyon yapılabilir. Örneğin SEV-1 olayda 30 dakika içinde recovery yoksa yönetim seviyesi artırılabilir. Bu süre servis kritikliğine göre değişir. Time-based rule karar gecikmesini azaltır. Tabletop exercise ile gerçekçiliği test edilebilir.
Incident Runbook Nedir?
Incident Runbook belirli operasyon veya hata senaryosunda uygulanacak teknik adımları gösterir. Genel dokümantasyondan farkı doğrudan aksiyon odaklı olmasıdır. Ön koşullar, komutlar, rollback, verification ve escalation bilgileri bulunmalıdır. Runbook ownerı belli olmalı ve düzenli güncellenmelidir. Gerçek incident veya tatbikat sırasında kullanıldıkça eksikleri daha kolay ortaya çıkar.
Runbook ile Dokümantasyon Arasındaki Fark
Genel dokümantasyon sistemi anlatabilir. Runbook ise belirli görevin nasıl uygulanacağını söyler. Kriz anında kısa ve açık adımlar daha kullanışlıdır. Komutların beklenen sonucu yazılabilir. Ayrıntılı mimari bilgi ayrı dokümana bırakılabilir.
Ön Koşullar
Runbook başlamadan önce gerekli erişim ve sistem durumu belirtilmelidir. Yanlış ortamda işlem yapılması önlenmelidir. Backup gereksinimi varsa yazılmalıdır. Yetki seviyesi açık olmalıdır. Eksik ön koşul kritik hataya neden olabilir.
Komutlar / Aksiyonlar
Teknik komutlar doğru sıra ile yazılmalıdır. Her adımın ne yaptığı kısaca açıklanmalıdır. Ortama özel parametreler güvenli biçimde yönetilmelidir. Copy-paste sırasında yanlış değer kullanımına dikkat edilmelidir. Kritik adımlarda ikinci kişi doğrulaması gerekebilir.
Rollback
Runbook işlemi başarısız olursa geri dönüş adımı göstermelidir. Değişiklik geri alınamıyorsa bu açıkça belirtilmelidir. Veri etkisi değerlendirilmelidir. Rollback komutları da test edilmelidir. Karar yetkisi belirtilmelidir.
Verification
Her kritik adım sonrası beklenen sonuç kontrol edilmelidir. Health check, metric veya query kullanılabilir. Başarısız verification durumunda sonraki adıma geçilmemelidir. Recovery kriteri açık olmalıdır. Bu yaklaşım zincirleme hatayı azaltır.
Escalation
Runbook hangi durumda daha üst uzmanlık seviyesine geçileceğini göstermelidir. Süre veya başarısız adım eşik olabilir. İletişim kanalı ve rol yazılmalıdır. Kişisel telefon listesi ayrı güvenli yerde tutulabilir. Eskalasyon adımları güncel olmalıdır.
Owner
Her runbookun bir bakım ownerı olmalıdır. Owner belgeyi düzenli review eder. İlgili sistem değiştiğinde runbook güncellenmelidir. Tatbikat sonuçları belgeye yansıtılmalıdır. Sahipsiz runbook kısa sürede eski hale gelebilir.
Acil Eylem Planı Test Edilmeli mi?
Evet, test edilmemiş acil eylem planı yalnızca varsayımdır. Tabletop exercise karar ve iletişim akışını düşük maliyetle sınar. Failover ve backup restore testi teknik prosedürlerin gerçekten çalıştığını gösterir. Security simulation güvenlik ekiplerinin response hazırlığını ölçebilir. Tatbikat sonrasında bulunan eksikler plan ve runbooklara geri işlenmelidir.
Tabletop Exercise
Tabletop exercise gerçek sistemi kesmeden senaryoyu masa başında yürütür. Katılımcılar verilen olay karşısında hangi kararı alacağını açıklar. Rol ve iletişim boşlukları kolayca ortaya çıkar. Teknik komutlar çalıştırılmayabilir. Sonuçlar aksiyon listesine dönüştürülmelidir.
Game Day
Game Day kontrollü ortamda gerçek hata senaryolarını test eder. Servis kesintisi veya dependency failure simüle edilebilir. Monitoring ve on-call davranışı gözlenir. Güvenlik sınırları önceden belirlenmelidir. Tatbikat production riski yaratmayacak şekilde planlanmalıdır.
Failover Testi
Failover testinde ana sistemden alternatif ortama geçiş denenir. DNS, data replication ve routing süreleri ölçülür. RTO hedefiyle karşılaştırma yapılır. Geri dönüş prosedürü de test edilmelidir. Eksikler Disaster Recovery Plan içine işlenir.
Backup Restore Testi
Backup restore testi yedeklerin gerçekten kullanılabilir olduğunu gösterir. Restore süresi ölçülmelidir. Veri bütünlüğü kontrol edilmelidir. Encryption key ve erişim prosedürü de doğrulanır. Test sonucu RPO ve RTO hedefleriyle karşılaştırılır.
Security Simulation
Security simulation phishing, credential compromise veya incident response senaryosu olabilir. Amaç ekip reaksiyonunu ve kontrol mekanizmalarını test etmektir. Gerçek kullanıcıya zarar vermeyecek şekilde planlanmalıdır. Detection ve escalation süreleri ölçülebilir. Sonuç güvenlik backloguna aktarılmalıdır.
Tatbikat Sonrası Düzeltme
Tatbikat yalnızca başarı göstermek için yapılmamalıdır. Bulunan eksikler owner ve hedef tarihle kaydedilmelidir. Runbook ve alarm ayarları güncellenebilir. Yeni riskler risk registera eklenmelidir. Sonraki tatbikatta düzeltmeler tekrar kontrol edilmelidir.
Agile Projelerde Risk Yönetimi Nasıl Yapılır?
Agile yaklaşım risk yönetimini ortadan kaldırmaz, aksine risklerin daha sık gözden geçirilmesine fırsat verir. Product Backlog, Sprint Planning, Daily Scrum ve Retrospective risk sinyallerinin görülebileceği doğal noktalardır. Uzun ayrı belgeler yerine yaşayan risk kayıtları kullanılabilir. Yüksek belirsizlikli işler Technical Spike olarak backlog'a alınabilir. Release seviyesindeki kritik riskler sprint sınırını aşan ayrı risk register içinde takip edilebilir.
Product Backlog Riskleri
Backlog itemları iş değerinin yanında risk etkisine göre de değerlendirilebilir. Kritik dependency veya belirsizlik içeren işler erken alınabilir. Risk reduction işi görünür backlog itemı olabilir. Product Owner ve teknik ekip birlikte önceliklendirme yapmalıdır. Böylece risk işi sürekli ertelenmez.
Sprint Planning Risk Review
Sprint Planning sırasında seçilen işlerin yeni riskleri değerlendirilmelidir. Dependency, teknik belirsizlik ve kapasite sinyalleri ele alınabilir. Kritik mitigation görevleri sprint içine alınabilir. Carry-over riski göz önünde tutulmalıdır. Planlama sonunda yeni riskler registera eklenir.
Daily Scrum Risk Sinyalleri
Daily Scrum uzun risk toplantısına dönüşmemelidir. Ancak blocker ve dependency sinyalleri erken fark edilebilir. Yeni risk görülürse ayrı takip başlatılır. Kritik trigger ownera yönlendirilir. Böylece sorun sprint sonunu beklemeden ele alınır.
Sprint Review
Sprint Review stakeholder geri bildirimi sayesinde ürün risklerini ortaya çıkarabilir. Yanlış gereksinim veya düşük kullanıcı değeri fark edilebilir. Yeni scope talepleri impact analysis gerektirebilir. Release riski güncellenebilir. Product Backlog bu bilgiyle yeniden sıralanır.
Retrospective
Retrospective süreç ve ekip risklerini görmek için güçlü fırsattır. Tekrarlayan blocker, test problemi veya iletişim sorunu risk kaydına dönüştürülebilir. Amaç yalnızca geçmişi konuşmak değildir. Önleyici aksiyon belirlenmelidir. Aksiyonlar sonraki sprintlerde takip edilmelidir.
Release Planning
Release Planning sprint seviyesinden daha geniş risk görünümü sağlar. Dependency, quality gate ve rollback hazırlığı değerlendirilir. Critical ve high riskler Go/No-Go kararına taşınır. Contingency planlar kontrol edilir. Release sonrası monitoring planı hazırlanır.
Riskler Backlog'da Görünür Olmalı mı?
Risk azaltma işleri görünmez bırakılırsa sürekli feature çalışmalarının arkasına düşebilir. Bu nedenle mitigation story, technical spike veya risk item şeklinde backlogda gösterilebilir. Ancak risk register ile backlog aynı amaçta değildir. Risk register belirsizliği takip ederken backlog yapılacak işi yönetir. İki kayıt arasında bağlantı kurulması iyi bir uygulamadır.
Risk Item
Risk Item belirli belirsizliği backlog üzerinde görünür hale getirir. Açıklama ve owner içerebilir. Risk register ID ile bağlanabilir. Her risk için backlog item açmak zorunlu değildir. Yalnızca aksiyon gerektiren riskler taşınabilir.
Mitigation Story
Mitigation Story risk azaltıcı teknik veya süreç işini temsil eder. Örneğin backup restore otomasyonu story olabilir. İşin tamamlanma kriteri risk azaltma etkisini göstermelidir. Story kapandıktan sonra residual risk tekrar değerlendirilir. Böylece teknik çalışma proje riskine bağlanır.
Technical Spike
Technical Spike belirsizlik yüksek olduğunda bilgi üretmek için kullanılır. Süre sınırı bulunmalıdır. Çıktı karar veya öneri olmalıdır. Spike sonsuz araştırmaya dönüşmemelidir. Sonuç risk score güncellemesine girdi sağlar.
Risk Acceptance
Bazı riskler bilinçli olarak kabul edilebilir. Kabul kararı backlog itemı olarak değil risk kaydında tutulabilir. Yüksek residual risk için yetkili onayı gerekir. Kabul tarihi ve gerekçe yazılmalıdır. Koşullar değişirse karar yeniden değerlendirilmelidir.
Risk-Adjusted Backlog
Risk-adjusted backlog yalnızca iş değerine değil risk azaltma etkisine göre de önceliklendirme yapar. Yüksek belirsizliği erken çözmek ileride yeniden çalışma maliyetini azaltabilir. Product Owner ve teknik ekip birlikte karar vermelidir. Critical mitigation işleri featurelardan önce gelebilir. Bu yaklaşım release güvenilirliğini artırır.
Scrum'da Risk Yönetiminin Sahibi Kimdir?
Scrum içinde risk yönetimi tek role bırakılmaz. Product Owner iş ve kapsam risklerinde, Developers teknik risklerde, Scrum Master süreç risklerinde önemli katkı sağlar. Büyük organizasyonlarda proje veya program yönetimi ek risk yönetişimi sağlayabilir. Kritik nokta risklerin görünür olması ve doğru kişiye sahiplik verilmesidir. Ortak sorumluluk ifadesi sahipsizlik anlamına gelmemelidir.
Product Owner
Product Owner değer ve kapsam risklerini yönetir. Backlog önceliği risk azaltma işlerini içerebilir. Stakeholder çatışmalarını çözmeye yardımcı olur. Business risk acceptance kararına katkı sağlar. Release scope üzerinde önemli karar yetkisine sahiptir.
Developers
Developers teknik ve kalite risklerini en erken görebilen gruptur. Dependency, performans veya test problemlerini risk olarak görünür hale getirmelidir. Mitigation işlerini uygulayabilir. Production sorumluluğu varsa incident süreçlerine katılır. Riskleri gizlemek yerine erken bildirmek ekip olgunluğudur.
Scrum Master
Scrum Master süreç ve iletişim risklerini görünür hale getirebilir. Sürekli blocker veya ekip darboğazlarını gündeme getirir. Risk owner olmak zorunda değildir. Retrospective aksiyonlarının takip edilmesini destekler. Organizasyonel engellerin eskalasyonuna yardımcı olabilir.
Proje / Program Yönetimi
Büyük yapılarda proje veya program yönetimi cross-team riskleri koordine eder. Ortak dependency ve milestone risklerini takip eder. Yönetim raporlamasını standardize eder. Eskalasyon süreçlerini yönetebilir. Scrum ekiplerinin yerel risk sahipliğinin yerine geçmemelidir.
Ortak Risk Sorumluluğu
Riskleri herkes görebilir ve bildirebilir. Ancak her kritik risk için net owner atanmalıdır. Ortak sorumluluk risk kaydını sahipsiz bırakmamalıdır. Farklı roller kendi uzmanlık alanında katkı sağlar. Review toplantısı ortak görünürlüğü korur.
Risk Review Toplantısı Nasıl Yapılır?
Risk review toplantısı risk listesini baştan sona okumak yerine değişiklik ve karar odaklı yürütülmelidir. Yeni riskler, skoru değişen riskler ve kritik kayıtlar önce ele alınabilir. Geciken mitigation işleri ve trigger durumları kontrol edilmelidir. Residual risk ve kapanacak kayıtlar da değerlendirilmelidir. Toplantı sonunda karar, owner ve tarih bilgisi netleşmelidir.
Yeni Riskler
Yeni riskler kısa ve açık biçimde sunulmalıdır. Cause, event ve impact formatı kullanılabilir. İlk scoring ekipçe yapılabilir. Owner atanmalıdır. Gerekli mitigation aksiyonları belirlenmelidir.
Değişen Riskler
Olasılık veya etkisi değişen riskler tekrar değerlendirilmelidir. Yeni teknik bilgi skoru düşürebilir. Yaklaşan milestone proximityyi artırabilir. Değişiklik gerekçesi kaydedilmelidir. Threshold aşılırsa eskalasyon yapılmalıdır.
Critical Riskler
Critical riskler toplantıda öncelikli ele alınmalıdır. Mitigation ilerlemesi ve trigger durumu kontrol edilir. Contingency planın hazır olup olmadığı doğrulanır. Yönetim kararı gerekiyorsa açık seçenek sunulur. Risk owner bir sonraki aksiyonu netleştirir.
Overdue Mitigation
Süresi geçmiş mitigation işleri risk seviyesini yükseltebilir. Gecikme nedeni anlaşılmalıdır. Yeni tarih vermek tek çözüm değildir. Kapasite veya öncelik problemi varsa eskalasyon yapılabilir. Critical risk aksiyonu sürekli ertelenmemelidir.
Trigger Durumu
Trigger metricleri gözden geçirilmelidir. Eşik yaklaşmışsa daha sık monitoring gerekebilir. Yanlış alarm üreten trigger güncellenebilir. Veri kaynağının güvenilirliği kontrol edilmelidir. Trigger gerçekleşirse contingency sahibi hazır olmalıdır.
Residual Risk
Tamamlanan mitigation sonrası residual risk yeniden puanlanmalıdır. Risk acceptance gerekiyorsa yetkili kişiye sunulmalıdır. Kalan risk düşükse kayıt izlemeye alınabilir. Yeni koşullar skoru tekrar artırabilir. Review tarihi belirlenmelidir.
Kapatılacak Riskler
Risk yalnızca proje ilerledi diye kapatılmamalıdır. Olay artık mümkün değilse veya residual risk kabul edilen seviyedeyse kapanabilir. Kapanış gerekçesi yazılmalıdır. Gerçekleşen risk issue kaydına bağlanmalıdır. Tarihsel kayıt lessons learned için saklanmalıdır.
Proje Risk Dashboard'unda Hangi KPI'lar Olmalı?
Risk dashboard yönetime yalnızca toplam risk sayısını göstermekten daha fazlasını yapmalıdır. Critical ve high risk trendi, overdue mitigation ve risk exposure değişimi daha anlamlı göstergelerdir. Ortalama risk yaşı uzun süre çözülemeyen alanları gösterebilir. Gerçekleşen risk ve aktive edilen contingency planlar risk sürecinin etkinliğini değerlendirmeye yardımcı olur. Dashboard fazla metric yerine karar destekleyen birkaç güvenilir göstergeye odaklanmalıdır.
Açık Risk Sayısı
Açık risk sayısı genel hacmi gösterir. Tek başına yüksek veya düşük olması başarı göstergesi değildir. Riskleri görünür yapan ekipte sayı artabilir. Trend kategori bazında incelenmelidir. Kritik risk oranıyla birlikte değerlendirilmelidir.
Critical/High Risk Sayısı
Critical ve high risk sayısı yönetim dikkatini gerektiren alanları gösterir. Zaman içinde düşmesi olumlu sinyal olabilir. Ancak risklerin yanlış puanlanması sahte iyileşme yaratabilir. Yeni release öncesinde trend kontrol edilmelidir. Her kritik riskin owner ve contingencysi bulunmalıdır.
Risk Exposure Trend
Risk exposure skorların toplam veya ağırlıklı değişimini gösterir. Sprint bazında izlenebilir. Yeni riskler trendi yükseltebilir. Mitigation tamamlandığında düşüş beklenir. Tek sayı yerine ana risk katkıları da gösterilmelidir.
Overdue Mitigation Sayısı
Süresi geçmiş aksiyonlar risk yönetiminin uygulanabilirliğini gösterir. Critical risklerde ayrı izlenmelidir. Tekrarlayan gecikmeler kapasite problemi işareti olabilir. Owner bazında şeffaf takip yapılabilir. Amaç cezalandırmak değil engeli erken çözmektir.
Ortalama Risk Yaşı
Ortalama risk yaşı kayıtların ne kadar süre açık kaldığını gösterir. Bazı uzun vadeli risklerin uzun süre açık olması normaldir. Ancak yüksek seviyeli yaşlı riskler dikkat gerektirir. Kategori bazında analiz yapılabilir. Uzun süre değişmeyen kayıtlar gereksiz veya sahipsiz olabilir.
Gerçekleşen Riskler
Gerçekleşen risk sayısı risk tahminlerinin sonuçlarını gösterir. İlgili contingencynin çalışıp çalışmadığı analiz edilebilir. Sürekli aynı kategorinin gerçekleşmesi önleyici süreç eksikliğine işaret edebilir. Issue ve incident kayıtlarıyla bağlantı kurulmalıdır. Lessons learned puanlamayı geliştirebilir.
Aktive Edilen Contingency Planlar
Contingency aktivasyon sayısı kritik risklerin gerçekleşme durumunu gösterir. Planın recovery üzerindeki etkisi ölçülebilir. Başarısız planlar güncellenmelidir. Sık aktivasyon root cause sorununa işaret edebilir. Tatbikat sonuçları gerçek aktivasyonlarla karşılaştırılabilir.
Residual Risk
Residual risk özellikle release öncesinde önemli göstergedir. Tamamlanan mitigation sonrası kalan risk seviyesi gösterilir. Yüksek residual riskler risk acceptance gerektirir. Trend yönetim kararını destekler. Dashboard kategori bazlı görünüm sunabilir.
Risk Burndown Chart Nedir?
Risk Burndown Chart proje ilerledikçe toplam risk exposure değerinin nasıl değiştiğini gösterir. Amaç yalnızca risk sayısını azaltmak değil toplam maruziyeti düşürmektir. Yeni riskler grafiği geçici olarak yükseltebilir. Mitigation işleri exposure değerini azaltmalıdır. Release yaklaşırken kritik risk seviyesinin kabul edilen sınır içinde olması beklenir.
Toplam Risk Exposure
Toplam exposure aktif risk skorlarının ağırlıklı toplamı olabilir. Tek başına kesin finansal anlam taşımaz. Trend görmek için kullanılır. Critical riskler ayrı gösterilebilir. Scoring sistemi proje boyunca tutarlı kalmalıdır.
Sprint Bazlı Değişim
Her sprint sonunda exposure yeniden hesaplanabilir. Yeni riskler ve kapanan riskler grafiğe yansır. Büyük artış release planını etkileyebilir. Retrospective ile neden incelenebilir. Trend Product Owner ve teknik ekibin ortak görünürlüğünü artırır.
Yeni Risklerin Etkisi
Yeni risklerin ortaya çıkması başarısızlık değildir. Proje ilerledikçe yeni bilgi edinilir. Önemli olan risklerin erken görünür olmasıdır. Yeni yüksek risk toplam exposureı artırabilir. Hızlı mitigation planı hazırlanmalıdır.
Mitigation Etkisi
Mitigation tamamlandığında residual skor düşmelidir. Grafikte bunun etkisi görülebilir. Düşüş yoksa aksiyonun faydası sorgulanmalıdır. Bazı önlemler yalnızca detectabilityyi artırabilir. Scoring yöntemi bu durumu dikkate almalıdır.
Release Öncesi Risk Seviyesi
Release öncesi toplam risk kabul eşiğiyle karşılaştırılabilir. Critical residual risk varsa Go/No-Go kararı gerektirir. Rollback ve support readiness de dikkate alınmalıdır. Release tarihi tek karar faktörü olmamalıdır. Yetkili business owner acceptance verebilir.
Quantitative Risk Analysis Ne Zaman Gerekir?
Her projede gelişmiş quantitative analysis kullanmak gerekli değildir. Büyük bütçe, kritik takvim veya yüksek belirsizlik olduğunda sayısal yöntemler değer sağlayabilir. Monte Carlo Simulation tarih olasılıklarını, Expected Monetary Value finansal exposureı ve Sensitivity Analysis en etkili değişkenleri gösterebilir. Bu yöntemlerin kalitesi girdi varsayımlarına bağlıdır. Küçük projelerde basit risk matrisi çoğu zaman yeterlidir.
Büyük Projeler
Büyük projelerde çok sayıda bağımlılık ve risk birbiriyle etkileşebilir. Basit matris toplam takvim etkisini yeterince göstermeyebilir. Quantitative model farklı senaryoları simüle edebilir. Yönetim reserve kararlarında kullanabilir. Model düzenli güncellenmelidir.
Kritik Takvimler
Yasal veya ticari olarak değiştirilemeyen tarih varsa takvim riski daha ayrıntılı analiz edilebilir. Aktivite süreleri dağılım olarak modellenebilir. Son tarihe yetişme olasılığı hesaplanabilir. Reserve buna göre belirlenebilir. Sonuç tek kesin tarih yerine olasılık sunar.
Yüksek Bütçeler
Yüksek bütçeli projelerde küçük yüzde sapması bile önemli maliyet yaratabilir. Risklerin expected value hesabı yapılabilir. Contingency reserve daha veriye dayalı belirlenir. Büyük finansal riskler ayrı modellenebilir. Yönetim kararları farklı senaryolarla karşılaştırılabilir.
Monte Carlo Simulation
Monte Carlo Simulation birçok olası senaryoyu tekrar tekrar hesaplar. Aktivite süreleri veya maliyetler dağılım olarak girilir. Sonuç belirli tarihe yetişme olasılığını gösterebilir. Model doğru varsayımlara dayanmalıdır. Karmaşık görünse de büyük projelerde değerli olabilir.
Expected Monetary Value
EMV olasılık ile finansal etkinin çarpımına dayanır. Risk reserve hesabında kullanılabilir. Birden fazla riskin toplam expected exposureı bulunabilir. Bağımlı risklerde dikkatli kullanılmalıdır. Sonuç yönetim kararını destekler ancak kesin maliyet değildir.
Sensitivity Analysis
Sensitivity Analysis hangi değişkenlerin proje sonucunu en fazla etkilediğini gösterir. Yönetim kaynaklarını en önemli risklere yönlendirebilir. Takvim veya maliyet modeli üzerinde uygulanabilir. Varsayımların etkisi görünür hale gelir. Büyük belirsizlik taşıyan girdiler öncelikli araştırılabilir.
Diyarbakır Yazılım Topluluğu Gibi Topluluklarda Proje Riski Nasıl Yönetilir?
Topluluk projelerinde gönüllülük ve değişken katılım seviyesi klasik şirket projelerinden farklı riskler oluşturur. Maintainer sürekliliği, repository yetkileri ve bilgi paylaşımı özellikle önemlidir. Proje sahipliği tek kişiye bağlı kalmamalıdır. Açık contribution governance ve code review yaklaşımı proje kalitesini korur. Diyarbakır Yazılım Topluluğu projelerini incelemek için https://www.diyarbakiryazilim.com.tr/projects adresi kullanılabilir.
Gönüllü Ekip Riski
Gönüllü ekiplerde kapasite dönemsel olarak değişebilir. Teslim planı sabit tam zamanlı ekip varsayımına dayanmamalıdır. Kritik işler birden fazla contributor tarafından bilinmelidir. Scope küçük parçalara bölünebilir. Proje takvimi gönüllü çalışma modeline uygun tutulmalıdır.
Maintainer Sürekliliği
Tek maintainer uzun vadeli risk oluşturabilir. Co-maintainer modeli sorumluluğu paylaşır. Release ve repository yetkileri birden fazla güvenilir kişide bulunabilir. Dokümantasyon güncel tutulmalıdır. Maintainer değişim prosedürü önceden belirlenmelidir.
Bus Factor
Topluluk projesinde bus factor kritik ölçüttür. Core modül yalnızca bir kişi tarafından biliniyorsa proje durabilir. Code review ve issue paylaşımı bilgi dağılımını artırır. Yeni contributorlar küçük görevlerle sisteme dahil edilebilir. Kritik alanlarda en az iki aktif maintainer hedeflenebilir.
Repository Yetkileri
Repository admin yetkileri kontrollü paylaşılmalıdır. Tek kişinin hesabına bağımlılık risklidir. MFA kullanılmalıdır. Ayrılan maintainerın erişimi zamanında güncellenmelidir. Yetki prosedürü proje governance dokümanında bulunabilir.
Contribution Governance
Contribution governance katkının nasıl değerlendirileceğini açıklar. Pull request, review ve merge kuralları yazılı olmalıdır. Yeni contributor için giriş süreci kolaylaştırılmalıdır. Kritik kararların kim tarafından verileceği bilinmelidir. Böylece kişisel anlaşmazlıkların proje akışını bozma riski azalır.
Code Review
Code review topluluk projelerinde kalite ve bilgi paylaşımı sağlar. Kritik değişiklikler ikinci maintainer tarafından incelenebilir. Review kriterleri açık olmalıdır. Büyük katkılar küçük parçalara bölünebilir. Contributor geri bildirimi yapıcı ve teknik odaklı tutulmalıdır.
Release Ownership
Release süreci tek kişiye bağlı olmamalıdır. En az bir backup maintainer release adımlarını bilmelidir. Versioning ve changelog politikası yazılı olabilir. Release credentialları güvenli saklanmalıdır. Acil rollback prosedürü hazırlanabilir.
Proje Dokümantasyonu
Topluluk projesinde dokümantasyon yeni katkıcıların katılımını kolaylaştırır. Setup, architecture ve contribution bilgileri güncel olmalıdır. Runbook varsa operasyon sorumluluğu paylaşılabilir. Belgeler repository içinde versionlanabilir. Dokümantasyon sorumluluğu yalnızca tek kişiye bırakılmamalıdır.
Topluluk Projesi Lideri Ayrılırsa Ne Olmalı?
Topluluk liderinin ayrılması proje için normal bir yaşam döngüsü olayı olarak ele alınmalıdır. Yetki, bilgi ve iletişim tek kişiye bağlıysa ayrılık ciddi kesinti yaratır. Co-maintainer, repository transfer prosedürü ve succession plan bu riski azaltır. Yeni maintainer seçimi açık ve öngörülebilir yöntemle yapılmalıdır. Amaç kişiye bağlı proje yerine sürdürülebilir topluluk yapısı oluşturmaktır.
Co-Maintainer
Co-maintainer proje liderliği ve teknik bilgiyi paylaşır. Ana maintainer yokken release ve review devam edebilir. Yetki sınırları açık olmalıdır. Birden fazla güvenilir contributor yetiştirilmelidir. Bu model bus factor riskini düşürür.
Yetki Paylaşımı
Repository ve deployment yetkileri kontrollü biçimde birden fazla kişide olabilir. Herkese admin vermek doğru çözüm değildir. Least privilege uygulanmalıdır. Backup yetkili belirlenmelidir. Yetki listesi düzenli review edilmelidir.
Repository Transfer Prosedürü
Repository sahipliği değişecekse adımlar önceden bilinmelidir. Organization ownership, token ve deployment bağlantıları kontrol edilmelidir. CI/CD erişimleri güncellenmelidir. Transfer sonrası audit yapılmalıdır. Procedure belge halinde tutulabilir.
Dokümantasyon
Lider ayrılmadan önce kritik bilgi yazılı hale getirilmelidir. Roadmap, release, vendor ve teknik borç bilgileri aktarılmalıdır. Dokümantasyon yalnızca toplantı notu olmamalıdır. Yeni maintainer tarafından kullanılabilirliği doğrulanmalıdır. Eksikler issue olarak takip edilebilir.
Succession Plan
Succession Plan liderlik değişiminde izlenecek yolu gösterir. Potansiyel yeni maintainerlar önceden yetiştirilebilir. Karar kriterleri toplulukla paylaşılmalıdır. Geçiş süresi belirlenebilir. Eski ve yeni lider kısa süre birlikte çalışabilir.
Yeni Maintainer Seçimi
Yeni maintainer yalnızca en fazla kod yazan kişi olmak zorunda değildir. Teknik bilgi, iletişim ve süreklilik dikkate alınmalıdır. Contribution geçmişi değerlendirilebilir. Topluluk governance modeline göre karar alınmalıdır. Yetki devri kayıt altına alınmalıdır.
Diyarbakır'daki Yazılım Ekipleri Risk Açısından Nasıl Değerlendirilmeli?
Bir yazılım ekibini değerlendirirken yalnızca kullandığı teknolojilere veya sunduğu demo ekranlarına bakmak yeterli değildir. Teknik yetkinlik, test disiplini, dokümantasyon, güvenlik farkındalığı ve proje sonrası destek birlikte değerlendirilmelidir. Takım sürekliliği ve yedekleme yaklaşımı özellikle uzun süreli projelerde önem taşır. Daha fazla topluluk ve çalışma bilgisi için https://www.diyarbakiryazilim.com.tr/about adresi incelenebilir. Kurumsal yazılım projeleri risk yönetimi ve acil durum danışmanlığı değerlendirmesinde de aynı ölçütler temel alınabilir.
Teknik Yetkinlik
Teknik yetkinlik yalnızca programlama dili bilgisi değildir. Mimari karar, debugging ve production sorumluluğu da değerlendirilmelidir. Ekip daha önce benzer ölçekli sistem geliştirmiş mi sorusu önemlidir. Teknik belirsizliği nasıl yönettiği incelenmelidir. Riskleri erken ifade edebilmesi olumlu göstergedir.
Referans Projeler
Referans projeler ekibin gerçek deneyimini anlamaya yardımcı olur. Projenin ölçeği ve sorumluluk seviyesi incelenmelidir. Yalnızca görsel çıktı değil teknik süreklilik önemlidir. Uzun süre kullanılan ürünler bakım becerisi hakkında bilgi sağlar. Benzer risk profiline sahip referans daha değerlidir.
Test ve Kalite Disiplini
Test yaklaşımı kalite kültürünü gösterir. Otomasyon, code review ve release gate süreçleri sorulabilir. Kritik bug yönetimi değerlendirilmelidir. QA yalnızca proje sonunda devreye giriyorsa risk artabilir. Production defect trendinin nasıl takip edildiği önemlidir.
Güvenlik Bilinci
Güvenlik yalnızca parola politikasıyla sınırlı değildir. Secret yönetimi, dependency kontrolü ve production erişimi değerlendirilmelidir. Incident planı bulunması önemli avantajdır. Kritik vulnerabilitylere response süresi sorulabilir. Güvenlik review geliştirme sürecinin parçası olmalıdır.
Dokümantasyon
Dokümantasyon ekip değişikliklerinde proje sürekliliğini korur. Mimari karar ve deployment prosedürleri yazılı olmalıdır. Müşteriye teslim edilecek belgeler baştan konuşulmalıdır. Sahipsiz doküman kısa sürede eski hale gelir. Güncelleme süreci değerlendirilmelidir.
Takım Sürekliliği
Projenin tek uzmana bağlı olup olmadığı önemlidir. Kritik alanlarda backup owner bulunmalıdır. Turnover geçmişi tek başına karar kriteri değildir. Knowledge transfer yöntemi daha önemlidir. Bus factor düşükse risk azaltma planı istenebilir.
Yedekleme ve Recovery
Backup politikasının varlığı yeterli değildir. Restore testi ve RTO/RPO hedefleri sorulmalıdır. Veri migration planı değerlendirilmelidir. Production kesintisi için runbook bulunması faydalıdır. Recovery test sonuçları gerçek hazırlığı gösterir.
Proje Sonrası Destek
Proje bittikten sonra incident ve bakım sorumluluğu açık olmalıdır. SLA ve support saatleri belirtilmelidir. Kritik bug response süresi yazılı olabilir. Knowledge transfer ve kaynak kod erişimi güvence altına alınmalıdır. Exit plan müşteri bağımlılığını azaltır.
Remote ve Dağıtık Ekip Riskleri
Remote ekiplerde teknik risklere ek olarak iletişim ve erişim riskleri öne çıkar. Timezone farkı incident response süresini uzatabilir. Bilginin küçük gruplarda toplanması knowledge silo oluşturabilir. Yetki ve bağlantı sorunları kritik operasyonda beklenmedik engel yaratabilir. Remote çalışma modeli için communication, on-call ve access planı özellikle açık olmalıdır.
Communication Breakdown
Yazılı iletişim eksik bağlam nedeniyle yanlış anlaşılabilir. Kararların tek sohbet kanalında kaybolmaması gerekir. ADR ve meeting note kullanılabilir. Kritik konu için senkron görüşme gerekebilir. İletişim sorumluluğu dağıtık ekipte daha bilinçli yönetilmelidir.
Timezone
Farklı saat dilimleri ortak çalışma süresini azaltabilir. Kritik on-call kapsamı buna göre planlanmalıdır. Handover prosedürü hazırlanabilir. Toplantılar sürekli aynı bölgeyi dezavantajlı bırakmamalıdır. Incident sırasında hangi saat diliminde kimin erişilebilir olduğu bilinmelidir.
Knowledge Silos
Remote ekiplerde küçük uzman grupları kolayca bilgi adası oluşturabilir. Cross-team review bunu azaltabilir. Dokümantasyon merkezi olmalıdır. Kritik kararlar özel mesajlarda kalmamalıdır. Pairing ve demo oturumları bilgi paylaşımını artırabilir.
Yetki ve Erişim
Remote çalışanların production ve repository erişimi güvenli yönetilmelidir. MFA ve least privilege uygulanabilir. Acil erişim prosedürü bulunmalıdır. Ayrılan çalışanların yetkileri hızlı kapatılmalıdır. Access review düzenli yapılmalıdır.
Connectivity
İnternet bağlantısı kritik deployment veya incident sırasında problem olabilir. Tek kişiye bağlı operasyon risktir. Backup on-call kişi bulunmalıdır. Kritik işlemler mümkün olduğunca otomasyona bağlanmalıdır. Connectivity sorunu çalışma kapasitesi planında dikkate alınabilir.
Remote Incident Response
Remote incident response için ortak incident channel şarttır. Rol ve iletişim düzeni önceden belirlenmelidir. Video görüşme destek olabilir ancak kararlar yazılı kaydedilmelidir. On-call listesi timezone bilgisi içerebilir. Tabletop exercise remote çalışma koşulunda yapılmalıdır.
Proje Riskleri Sözleşmede Nasıl Yönetilir?
Sözleşme teknik riskleri ortadan kaldırmaz ancak sorumluluk ve karar sınırlarını açık hale getirir. Scope, Change Request, SLA, veri yedekleme, incident notification ve exit plan gibi maddeler yazılım projelerinde önemlidir. Vendor sorumluluğu ve force majeure koşulları da değerlendirilmelidir. Teknik ekip sözleşmedeki operasyon şartlarının gerçekten uygulanabilir olup olmadığını kontrol etmelidir. Kritik projelerde hukuk ve teknik ekiplerin birlikte değerlendirme yapması faydalıdır.
Scope
Scope teslim edilecek işin sınırlarını açık biçimde tanımlamalıdır. Belirsiz ifade anlaşmazlık riskini artırır. Hariç tutulan işler de yazılabilir. Acceptance criteria sözleşme ekinde yer alabilir. Scope değişikliği için ayrı süreç tanımlanmalıdır.
Change Request
Change Request yeni talebin nasıl değerlendirileceğini açıklar. Süre ve bütçe etkisi hesaplanmalıdır. Kimlerin onay vereceği belirlenmelidir. Acil değişiklik için özel süreç olabilir. Karar yazılı kayıt altına alınmalıdır.
SLA
SLA availability ve response hedeflerini tanımlar. Ölçüm yöntemi açık olmalıdır. Bakım süreleri ve istisnalar belirtilmelidir. İhlal durumunda uygulanacak süreç yazılabilir. Teknik mimari SLA hedefini desteklemelidir.
Force Majeure
Force majeure kontrol dışı büyük olayları kapsayabilir. Tanım ve sonuçları hukuk uzmanıyla değerlendirilmelidir. Teknik contingency ihtiyacını ortadan kaldırmaz. İş sürekliliği planı yine hazırlanmalıdır. Sorumluluk sınırları açık olmalıdır.
Vendor Sorumluluğu
Vendor hangi hizmet ve güvenlik sorumluluğunu taşıdığını açık biçimde belirtmelidir. Alt yüklenici kullanımı dikkate alınabilir. Incident notification süresi yazılabilir. Veri kaybı sorumluluğu değerlendirilmelidir. Sözleşme teknik gerçeklikle uyumlu olmalıdır.
Veri Yedekleme
Backup sorumluluğunun kimde olduğu net yazılmalıdır. Sıklık ve retention süresi belirtilmelidir. Restore desteği ayrıca açıklanabilir. Müşteri kendi bağımsız backupını tutacaksa süreç tanımlanmalıdır. RPO hedefi teknik planla uyumlu olmalıdır.
Incident Notification
Kritik incidentta müşterinin ne kadar sürede bilgilendirileceği belirlenebilir. Güvenlik olaylarında özel süre gerekebilir. İletişim kanalı ve kişi rolü yazılmalıdır. Bildirim kesin olmayan bilgi içerebilir ancak açık şekilde belirtilmelidir. Sonrasında RCA paylaşımı şartı bulunabilir.
Exit Plan
Exit Plan sözleşme sona erdiğinde veri ve sistem geçişini açıklar. Veri export formatı ve süre belirtilmelidir. Erişimlerin nasıl kapatılacağı yazılabilir. Migration desteği ayrıca fiyatlandırılabilir. Exit plan vendor lock-in riskini azaltır.
Release Öncesi Risk Kontrol Listesi
Release öncesi risk checklist ekibin kritik hazırlıkları son anda hatırlamasına yardımcı olur. Kritik bug, rollback, backup, monitoring ve on-call durumu kontrol edilmelidir. Vendor ve iletişim kanalları da değerlendirilmelidir. Liste release türüne göre sadeleştirilebilir. Go/No-Go kararı checklist sonucu ve residual risk birlikte değerlendirilerek verilmelidir.
Kritik Bug Var mı?
Açık kritik bug release kararını doğrudan etkiler. Severity ve kullanıcı etkisi değerlendirilmelidir. Workaround bulunması riski azaltabilir. Risk acceptance gerekiyorsa yetkili kişi onay vermelidir. Karar kayıt altına alınmalıdır.
Rollback Test Edildi mi?
Rollback planının varlığı yeterli değildir. Son sürüm ve database değişikliğiyle uyumu test edilmelidir. Geri dönüş süresi bilinmelidir. Yetkili kişi belirlenmelidir. Test başarısızsa release riski yükselir.
Backup Doğrulandı mı?
Release öncesinde kritik veri backupı kontrol edilmelidir. Son başarılı backup zamanı bilinmelidir. Restore edilebilirlik daha önce test edilmiş olmalıdır. Migration varsa özel snapshot alınabilir. Backup yeri production hatasından bağımsız olmalıdır.
Monitoring Hazır mı?
Yeni feature için gerekli metric ve alarm hazırlanmalıdır. Error rate ve latency izlenebilir. İş metricleri de önemli olabilir. Dashboard release sırasında açık tutulmalıdır. Alarmın doğru on-call kişiye ulaştığı doğrulanmalıdır.
On-Call Ekip Hazır mı?
Release sonrasında sorumlu ekip erişilebilir olmalıdır. Rollback yetkisi ve iletişim kanalı bilinmelidir. Timezone farkı planlanmalıdır. Büyük release için geçici war room kurulabilir. Backup on-call kişi belirlenmelidir.
Vendor Durumu Kontrol Edildi mi?
Kritik vendor servislerinde devam eden incident olup olmadığı kontrol edilmelidir. Planlı bakım saatleri incelenmelidir. Release vendor değişikliğine bağlıysa ekstra dikkat gerekir. Status sayfası ve support kanalı hazır olmalıdır. Vendor riski yüksekse release ertelenebilir.
Acil İletişim Kanalı Hazır mı?
Incident channel ve stakeholder listesi release öncesinde hazır olmalıdır. Kritik durumda kime ulaşılacağı bilinmelidir. On-call ve yönetim iletişim bilgileri güncel olmalıdır. Status mesajı şablonu hazırlanabilir. Bu hazırlık incident anında zaman kazandırır.
Go/No-Go Kararı Verildi mi?
Release başlamadan önce yetkili kişi Go/No-Go kararı vermelidir. Residual risk ve quality gate sonuçları değerlendirilmelidir. Karar yalnızca takvim baskısına dayanmamalıdır. No-Go durumunda yeni değerlendirme zamanı belirlenmelidir. Go kararı kayıt altına alınmalıdır.
Go/No-Go Kararında Risk Nasıl Değerlendirilir?
Go/No-Go kararı teknik testlerin geçip geçmediğinden daha geniş bir değerlendirmedir. Residual risk, customer impact, rollback ability ve support readiness birlikte ele alınmalıdır. İş deadline önemli olabilir ancak kabul edilemez güvenlik veya veri riski otomatik olarak göz ardı edilmemelidir. Risk acceptance yetkisi açık biçimde belirlenmelidir. Karar gerekçesi release kaydında tutulmalıdır.
Residual Risk
Mitigation sonrası kalan kritik riskler listelenmelidir. Threshold üzerinde risk varsa management approval gerekebilir. Riskin trigger ve contingencysi kontrol edilmelidir. Kabul nedeni yazılmalıdır. Release sonrası monitoring artırılabilir.
Customer Impact
Hata oluşursa kaç kullanıcının etkileneceği değerlendirilmelidir. Kritik iş akışları daha yüksek ağırlık alır. Workaround bulunması etkiyi düşürebilir. SLA müşterileri ayrıca değerlendirilmelidir. İletişim planı hazır olmalıdır.
Rollback Ability
Rollback mümkün ve hızlıysa release riski daha yönetilebilir olabilir. Database migration geri dönüşü zorlaştırabilir. Maksimum rollback süresi bilinmelidir. Test sonucu değerlendirilmelidir. Rollback yapılamıyorsa daha güçlü quality gate gerekebilir.
Support Readiness
Release sonrasında support ve on-call ekipleri hazır olmalıdır. Known issue ve workaroundlar paylaşılmalıdır. Monitoring dashboard erişimi bulunmalıdır. Kritik müşteri iletişim kanalı hazırlanmalıdır. Destek eksikse risk acceptance gerekir.
Business Deadline
Business deadline önemli karar faktörüdür ancak tek faktör değildir. Kampanya veya yasal tarih değiştirilemeyebilir. Bu durumda risk azaltmak için kapsam küçültülebilir. Güvenlik ve veri riski yine değerlendirilmelidir. Sponsor trade-off kararını açık biçimde vermelidir.
Risk Acceptance Authority
Kritik residual riskin kim tarafından kabul edileceği önceden belirlenmelidir. Tech Lead yalnızca teknik detayları sunabilir. Büyük müşteri veya finans etkisinde Business Owner karar verebilir. Güvenlik riski Security Lead görüşü gerektirebilir. Acceptance kaydı denetlenebilir olmalıdır.
Kriz Sonrası Postmortem Nasıl Yapılır?
Postmortem olayın nedenini ve müdahale sürecini öğrenme amacıyla inceler. Timeline, etki, root cause, detection gap ve response gap temel başlıklardır. Ne iyi çalıştı sorusu da en az neyin kötü çalıştığı kadar önemlidir. Action itemlar ölçülebilir ve ownerlı olmalıdır. Sonuçlar yeni risk, monitoring, runbook veya mimari karara dönüştürülmelidir.
Ne Oldu?
Olayın kısa özeti yazılmalıdır. Teknik sebep doğrulanmadan kesin ifadeler kullanılmamalıdır. Kullanıcı etkisi belirtilmelidir. Olayın başlangıç ve bitiş zamanı yazılabilir. Bu bölüm herkesin ortak bağlam oluşturmasını sağlar.
Timeline
Timeline önemli olayları zaman sırasıyla gösterir. Alarm, ilk müdahale ve recovery anları yazılır. Karar değişiklikleri eklenir. Chat ve monitoring kayıtları kullanılabilir. Timeline response gecikmelerini anlamaya yardımcı olur.
Etki
Kullanıcı, gelir ve veri etkisi ölçülmelidir. Tahmin yerine doğrulanmış metric kullanılmalıdır. Kaç işlem başarısız oldu sorusu cevaplanabilir. SLA etkisi değerlendirilmelidir. İş etkisi teknik priority kararlarını iyileştirir.
Root Cause
Root Cause olayın temel teknik veya süreç nedenini açıklar. Yalnızca son hatayı yapan kişiye odaklanılmamalıdır. Kontrol mekanizmalarının neden engelleyemediği incelenmelidir. Birden fazla katkı nedeni olabilir. Kalıcı aksiyon root cause ile ilişkilendirilmelidir.
Detection Gap
Detection gap olayın kullanıcıdan önce neden fark edilmediğini sorgular. Alarm eksik veya eşik yanlış olabilir. Monitoring yalnızca teknik metricleri kapsıyor olabilir. Yeni KRI eklenebilir. Detection süresi sonraki olaylarda karşılaştırılabilir.
Response Gap
Response gap müdahale sırasında yaşanan gecikmeleri inceler. Yetki, bilgi veya runbook eksikliği olabilir. Eskalasyon geç yapılmış olabilir. İletişim kanalı çalışmamış olabilir. Her boşluk için somut aksiyon belirlenmelidir.
Ne İyi Çalıştı?
İyi çalışan kontroller de belgelenmelidir. Canary deployment kullanıcı etkisini sınırlamış olabilir. On-call hızlı tepki vermiş olabilir. Bu uygulamalar korunmalıdır. Başarılı davranışlar başka ekiplere aktarılabilir. Postmortem yalnızca hata listesi olmamalıdır.
Ne Çalışmadı?
Çalışmayan alarm, runbook veya süreç açık biçimde yazılmalıdır. Kişisel savunma yerine sistem davranışı incelenmelidir. Neden çalışmadığı araştırılmalıdır. Eski dokümantasyon varsa güncellenmelidir. Kritik eksik owner ve tarihle aksiyona çevrilmelidir.
Action Items
Action item somut ve tamamlanabilir olmalıdır. “Monitoring iyileştirilecek” yerine hangi alarmın ekleneceği yazılmalıdır. Owner ve hedef tarih bulunmalıdır. Öncelik incident etkisine göre belirlenmelidir. Tamamlanma sonraki risk reviewda kontrol edilmelidir.
Blameless Postmortem Neden Önemlidir?
Blameless postmortem kişinin hatasını yok saymak anlamına gelmez. Amaç insanların hangi koşullar altında o kararı verdiğini anlamaktır. Korku kültürü risklerin gizlenmesine ve incidentların geç bildirilmesine neden olabilir. Psikolojik güvenlik ekip üyelerinin problemi daha erken paylaşmasını kolaylaştırır. Böylece organizasyon aynı hatanın tekrarını azaltan sistem iyileştirmelerine odaklanabilir.
Kişi Yerine Sistem Problemini İncelemek
İnsan hatası genellikle tek başına kök neden değildir. Yanlış komut neden productionda korumasız çalışabildi sorusu daha değerlidir. Review ve otomasyon eksikleri incelenebilir. Yetki modeli yeniden değerlendirilebilir. Böylece benzer hata başka kişi tarafından tekrar yapılsa bile sistem etkisini engelleyebilir.
Psikolojik Güvenlik
Ekip üyeleri hata bildirmekten korkmamalıdır. Erken bildirim incident etkisini azaltır. Liderlerin olay sonrası iletişimi kültürü belirler. Soru “kim yaptı” yerine “hangi koşul bunu mümkün kıldı” olmalıdır. Bilinçli ihlal ile normal insan hatası yine ayrı değerlendirilmelidir.
Risklerin Daha Erken Bildirilmesi
Suçlayıcı kültürde geliştirici kötü haberi saklayabilir. Bu durum riskin büyümesine neden olur. Erken risk bildirimi olumlu davranış olarak desteklenmelidir. Risk register cezalandırma aracı olmamalıdır. Yönetim belirsizliği dürüstçe konuşmayı teşvik etmelidir.
Öğrenen Organizasyon Kültürü
Öğrenen organizasyon incidentı yalnızca kapatmaz. Çıkan dersleri süreç ve teknik sisteme aktarır. Yeni monitoring ve runbook oluşturabilir. Aynı problemin tekrar oranını takip edebilir. Lessons learned ekipler arasında paylaşılmalıdır.
Lessons Learned Risk Yönetimine Nasıl Dönüştürülür?
Lessons learned toplantıda konuşulup unutulmamalıdır. Her önemli ders yeni risk kontrolü, monitoring, automation, runbook veya eğitim ihtiyacına dönüştürülebilir. Böylece geçmiş incident gelecekteki risk olasılığını azaltır. Aksiyonlar risk register ve backlogla ilişkilendirilmelidir. Merkezi bilgi tabanı farklı projelerin aynı hatayı tekrar etmesini azaltabilir.
Yeni Risk Checklist'i
Tekrarlayan incident türü yeni checklist maddesi oluşturabilir. Örneğin certificate expiry olayı release checklistine sertifika kontrolü ekletebilir. Checklist kısa ve etkili tutulmalıdır. Gereksiz maddeler düzenli temizlenmelidir. Yeni projeler bu birikimden faydalanır.
Yeni Monitoring
Incident geç fark edildiyse yeni metric veya alarm eklenebilir. Alarm gerçek kullanıcı etkisine yakın olmalıdır. Eşik geçmiş veriyle kalibre edilmelidir. Owner ve on-call routing belirlenmelidir. Alarm tatbikatla test edilmelidir.
Yeni Automation
Manual hata tekrar ediyorsa otomasyon güçlü çözüm olabilir. Deployment kontrolü veya backup doğrulaması otomatik hale getirilebilir. Automation failure senaryosu da değerlendirilmelidir. Log ve audit kaydı bulunmalıdır. Yeni otomasyon bakım ownerı gerektirir.
Yeni Runbook
Incident sırasında ekip ne yapacağını bilmiyorsa runbook hazırlanabilir. İlk müdahale, rollback ve verification adımları yazılmalıdır. Gerçek olaydan öğrenilen komutlar eklenebilir. Owner belirlenmelidir. Sonraki tabletopta test edilmelidir.
Yeni Architecture Decision
Incident mimari zayıflık gösterdiyse yeni karar gerekebilir. Alternatif tasarım ve maliyet değerlendirilmelidir. Karar ADR içinde yazılabilir. Büyük refactoring hemen yapılmak zorunda değildir. Risk seviyesine göre roadmap oluşturulmalıdır.
Yeni Eğitim
Bilgi açığı incidenta katkı yaptıysa eğitim planlanabilir. Eğitim yalnızca sunum olmamalıdır. Hands-on çalışma veya game day daha etkili olabilir. Kritik operasyon rolleri önceliklendirilebilir. Eğitim sonrası yetkinlik doğrulanmalıdır.
30 Günlük Risk Yönetim Sistemi Kurulum Planı
Risk sistemi kurmak için aylarca belge hazırlamak gerekmez. İlk 30 günde en kritik riskleri görünür hale getiren basit fakat çalışan yapı kurulabilir. İlk hafta envanter, ikinci hafta scoring ve ownership, üçüncü hafta response planları, son hafta dashboard ve tatbikat üzerine çalışılabilir. Hedef kusursuz yöntem değil ekip tarafından kullanılan düzen kurmaktır. Sistem sonraki aylarda gerçek proje verisiyle geliştirilebilir.
1-7. Gün - Risk Envanteri
İlk hafta mevcut risklerin bulunmasına odaklanılmalıdır. Workshop ve geçmiş incident kayıtları kullanılabilir. Teknik, iş ve operasyon ekipleri birlikte katılmalıdır. Riskler cause, event ve impact formatında yazılmalıdır. Haftanın sonunda ilk risk register hazır olmalıdır.
Proje Risk Workshop
Workshop farklı uzmanlıkların bir araya gelmesini sağlar. Gereksinim, teknik, güvenlik ve vendor riskleri ayrı başlıklarla ele alınabilir. Katılımcılar önce bireysel risk yazıp sonra birleştirebilir. En kritik riskler ön değerlendirmeye alınır. Toplantı sonunda owner adayları belirlenebilir.
Risk Breakdown Structure
Risk Breakdown Structure riskleri kategori ağacında gösterir. Teknik, insan, vendor ve proje yönetimi başlıkları kullanılabilir. Amaç eksik risk alanlarını bulmaktır. Kategoriler proje türüne göre uyarlanmalıdır. Fazla detay yerine kullanılabilir yapı tercih edilmelidir.
8-14. Gün - Puanlama
İkinci hafta riskler ortak ölçekle puanlanmalıdır. 5×5 matris kullanılabilir. Critical ve high eşikleri belirlenmelidir. Her önemli risk için owner atanmalıdır. Puanlama toplantısı farklı yorumları kalibre etmeye yardımcı olur.
5×5 Matris
Olasılık ve etki beş seviyede tanımlanmalıdır. Her seviyenin açıklaması yazılmalıdır. Skorlar 1 ile 25 arasında hesaplanabilir. Critical eşik proje risk appetite seviyesine göre belirlenir. Matris bütün ekipler tarafından aynı şekilde kullanılmalıdır.
Risk Owner
Her kritik risk için tek accountable owner belirlenmelidir. Owner uzmanlık alanına göre seçilmelidir. Mitigation görevleri farklı kişilere dağıtılabilir. Review tarihi eklenmelidir. Owner listesi ekip tarafından görünür olmalıdır.
15-21. Gün - Response
Üçüncü hafta kritik riskler için response plan hazırlanmalıdır. Mitigation, trigger ve contingency alanları doldurulur. Aksiyon ownerları ve hedef tarihler eklenir. Residual risk tahmini yapılabilir. Yönetim onayı gereken riskler eskale edilir.
Mitigation
Risk olasılığını veya etkisini azaltacak somut işler yazılmalıdır. Her iş ölçülebilir olmalıdır. Owner ve tarih belirlenmelidir. İşler backlogla bağlanabilir. Tamamlandıktan sonra risk tekrar puanlanmalıdır.
Trigger
Critical riskler için erken uyarı sinyali tanımlanmalıdır. Monitoring metriği tercih edilebilir. Eşik ve süre açık yazılmalıdır. Alarm routing test edilmelidir. Trigger gerçekleşince hangi actionın başlayacağı belirlenmelidir.
Contingency
Risk gerçekleştiğinde uygulanacak plan hazırlanmalıdır. İlk 15 dakika aksiyonları yazılabilir. Teknik ve iletişim ownerları belirlenmelidir. Fallback veya rollback adımları eklenmelidir. Kritik planlar tatbikata dahil edilmelidir.
22-30. Gün - Operasyon
Son hafta risk sistemi günlük proje yönetimine bağlanmalıdır. Dashboard oluşturulur ve düzenli Risk Review takvimi başlatılır. İlk Tabletop Exercise ile acil plan test edilir. Eksikler backlog'a alınır. Ay sonunda yaşayan risk yönetim döngüsü oluşmuş olur.
Dashboard
Dashboard açık risk, critical risk ve overdue mitigation gösterebilir. Çok fazla metric kullanılmamalıdır. Trend görünümü faydalıdır. Ownerlar kendi risklerini filtreleyebilmelidir. Yönetim özet görünüm kullanabilir.
Risk Review
Haftalık veya iki haftalık review düzeni oluşturulabilir. Yeni ve değişen riskler öncelikli ele alınır. Critical riskler her toplantıda kontrol edilir. Geciken aksiyonlar eskale edilir. Kararlar risk registera işlenir.
İlk Tabletop Exercise
En kritik senaryo seçilerek masa başı tatbikat yapılabilir. Incident rolleri ve iletişim akışı test edilir. Eksik runbooklar ortaya çıkar. Trigger ve recovery kriteri değerlendirilir. Sonuçlar 30 günlük planın sonraki geliştirme backlogunu oluşturur.
Yazılım Projesi Risk Yönetim Kontrol Listesi
Kontrol listesi proje risk sisteminin temel parçalarının unutulmasını engeller. Ancak her madde işaretlendi diye risk yönetimi tamamlanmış sayılmaz. Liste gerçek proje koşullarına göre düzenli güncellenmelidir. Özellikle kritik risklerde owner, trigger, contingency ve test durumu birlikte değerlendirilmelidir. Release ve milestone öncesi checklist tekrar kullanılabilir.
Risk register oluşturuldu mu?
Merkezi risk kaydı ekip tarafından erişilebilir olmalıdır. Riskler güncel tutulmalıdır. Kritik kayıtlar kolay filtrelenebilmelidir. Her risk için review tarihi bulunmalıdır. Register yalnızca proje yöneticisinin kişisel dosyasında kalmamalıdır.
Risk kategorileri belirlendi mi?
Teknik, scope, güvenlik ve vendor gibi kategoriler tanımlanmalıdır. Kategori listesi proje türüne uygun olmalıdır. Çok fazla kategori kullanım zorluğu yaratabilir. Dashboard kategori trendini gösterebilir. Eksik alanlar workshopta kontrol edilmelidir.
Olasılık ve etki skalası standart mı?
Her ekip aynı 1 ile 5 değerine aynı anlamı vermelidir. Ölçek açıklamaları yazılı olmalıdır. Zaman ve bütçe eşikleri ölçülebilir tanımlanabilir. Güvenlik etkisi ayrıca ele alınmalıdır. Matris düzenli kalibrasyon gerektirir.
Her kritik riskin owner'ı var mı?
Critical risk sahipsiz bırakılmamalıdır. Owner karar ve eskalasyon yapabilecek kişi olmalıdır. Action owner ayrı olabilir. Backup owner kritik senaryolarda faydalıdır. Owner değişirse register güncellenmelidir.
Mitigation planları yazılı mı?
Kritik risk için önleyici aksiyon bulunmalıdır. Görevler somut yazılmalıdır. Hedef tarih ve owner belirtilmelidir. Tamamlanma residual riske yansıtılmalıdır. Süresi geçen iş eskalasyon gerektirebilir.
Trigger'lar ölçülebilir mi?
Trigger mümkün olduğunca metric veya net olay olmalıdır. “Durum kötüleşirse” yeterli değildir. Eşik ve süre belirtilmelidir. Alarm kaynağı bilinmelidir. Trigger gerçekleşince hangi planın açılacağı belirlenmelidir.
Kritik risklerin contingency planı var mı?
Critical risk için olay sonrası alternatif plan hazırlanmalıdır. Fallback, rollback veya manual işlem olabilir. Karar yetkisi belirlenmelidir. İletişim süreci eklenmelidir. Plan tatbikatla test edilmelidir.
Rollback planı hazır mı?
Release için geri dönüş adımları yazılı olmalıdır. Application ve database uyumu kontrol edilmelidir. Yetki sahibi belirlenmelidir. Maksimum karar süresi tanımlanmalıdır. Plan gerçek ortam koşullarında test edilmelidir.
Backup restore test edildi mi?
Backup dosyasının varlığı yeterli değildir. Restore işlemi düzenli test edilmelidir. Süre RTO hedefiyle karşılaştırılmalıdır. Veri bütünlüğü doğrulanmalıdır. Anahtar ve erişim bağımlılıkları kontrol edilmelidir.
Vendor fallback var mı?
Kritik vendor kesintısında ne yapılacağı bilinmelidir. Alternatif provider veya graceful degradation olabilir. Migration süresi test edilmelidir. Veri export yeteneği doğrulanmalıdır. Vendor support kanalı güncel tutulmalıdır.
İletişim/escalation planı hazır mı?
Incident sırasında kimin kimi bilgilendireceği açık olmalıdır. Teknik ve yönetim kanalları ayrı olabilir. Severity seviyesine göre sıklık belirlenmelidir. Tek sözcü atanabilir. İletişim listesi güncel tutulmalıdır.
Riskler düzenli gözden geçiriliyor mu?
Risk register düzenli review edilmelidir. Yeni, değişen ve kapanacak kayıtlar incelenir. Critical riskler önceliklidir. Overdue mitigation takip edilir. Review kararları kayıt altına alınır.
Acil planlar tatbikatla test ediliyor mu?
Tabletop ve teknik testler planın gerçekliğini gösterir. Failover ve restore düzenli denenebilir. Eksikler aksiyona dönüştürülmelidir. Tatbikat tarihi kaydedilmelidir. Büyük sistem değişikliğinde tekrar test yapılabilir.
Lessons learned merkezi olarak tutuluyor mu?
Geçmiş incident bilgisi sonraki projeler için değerlidir. Merkezi knowledge base kullanılabilir. Yeni checklist ve runbooklar buradan beslenebilir. Action item sonuçları takip edilmelidir. Aynı hatanın tekrar oranı izlenebilir.
Sıkça Sorulan Sorular
Risk yönetimi konusunda ekiplerin benzer sorularla karşılaşması normaldir. Aşağıdaki cevaplar temel kavramları kısa fakat uygulanabilir biçimde özetler. Her projenin kritikliği ve risk appetite seviyesi farklı olduğu için tek yöntem her durumda yeterli değildir. Büyük ve kurumsal yapılarda risk matrisi, incident response, business continuity ve disaster recovery süreçlerinin birlikte ele alınması faydalıdır. Daha kapsamlı uygulamalarda yazılım proje risk yönetimi danışmanlığı yakınımda şeklindeki aramalarda yalnızca konum değil ekibin teknik ve operasyonel deneyimi de değerlendirilmelidir.
Yazılım projelerinde risk yönetimi nedir?
Yazılım projelerinde risk yönetimi belirsizlikleri belirleme, puanlama, sahiplenme ve uygun response planı hazırlama sürecidir. Riskler teknik, takvim, bütçe, insan, güvenlik veya vendor kaynaklı olabilir. Kritik riskler için owner, trigger ve contingency belirlenmelidir. Süreç düzenli review ile güncel tutulmalıdır. Amaç bütün riskleri sıfırlamak değil kabul edilebilir seviyede yönetmektir.
Yazılım projelerindeki en büyük riskler nelerdir?
En önemli riskler proje türüne göre değişir. Gereksinim belirsizliği, scope creep, teknik borç, vendor bağımlılığı, kritik geliştirici bağımlılığı, veri kaybı ve güvenlik olayları sık görülür. Production kesintisi ve yanlış migration yüksek etki yaratabilir. Her risk olasılık ve etkiyle değerlendirilmelidir. Business criticality de önceliklendirmeye dahil edilmelidir.
Risk register nedir?
Risk register proje risklerinin merkezi kaydıdır. Risk açıklaması, kategori, skor, owner, mitigation ve trigger gibi alanları içerir. Kritik risk için contingency plan da eklenebilir. Kayıt düzenli güncellenmelidir. Gerçekleşen risk issue veya incident kaydına bağlanmalıdır.
Risk ile issue arasındaki fark nedir?
Risk henüz gerçekleşmemiş belirsiz olaydır. Issue ise gerçekleşmiş ve proje üzerinde mevcut etkisi bulunan durumdur. Risk için olasılık değerlendirilir. Issue için çözüm ve hedef tarih yönetilir. Risk gerçekleştiğinde issue veya incident kaydına dönüşebilir.
Risk nasıl puanlanır?
En basit yöntem olasılık ve etkiyi ayrı ayrı puanlamaktır. 1 ile 5 arasında ölçek kullanılabilir. Skor Probability × Impact formülüyle hesaplanır. Critical ve high eşikleri kurum tarafından belirlenmelidir. Proximity ve velocity gibi ek faktörler de değerlendirilebilir.
5×5 risk matrisi nedir?
5×5 matris olasılık ve etki için beş seviye kullanır. İki değer çarpıldığında 1 ile 25 arasında skor elde edilir. Bölgeler düşük, orta, yüksek ve kritik olarak sınıflandırılabilir. Ölçek tanımları açık olmalıdır. Matris karar destek aracıdır ve yönetim değerlendirmesini tamamen değiştirmez.
Risk owner kim olmalıdır?
Risk owner riski anlayan ve gerekli koordinasyonu yapabilen kişi olmalıdır. Teknik riskte Tech Lead uygun olabilir. Güvenlik riski Security Lead tarafından sahiplenilebilir. İş riski Product Owner veya Business Ownera verilebilir. Her kritik riskin tek accountable ownerı bulunmalıdır.
Mitigation plan nedir?
Mitigation plan risk gerçekleşmeden önce olasılığı veya etkiyi azaltan aksiyonları açıklar. Backup, test veya cross-training örnek olabilir. Her görevin owner ve hedef tarihi olmalıdır. Tamamlandıktan sonra residual risk yeniden değerlendirilir. Plan risk register ile ilişkilendirilmelidir.
Contingency plan nedir?
Contingency plan risk gerçekleştiğinde uygulanacak alternatif yoldur. Vendor kesintisinde alternatif provider kullanmak örnek olabilir. Trigger ile aktive edilir. Teknik ve iletişim adımları içerebilir. Kritik planlar düzenli tatbikatla test edilmelidir.
Mitigation ile contingency arasındaki fark nedir?
Mitigation risk gerçekleşmeden önce uygulanır. Contingency risk olayı gerçekleştiğinde devreye girer. Biri olasılığı veya etkiyi azaltmaya çalışır. Diğeri gerçekleşmiş olayın sonucunu yönetir. Kritik risklerde iki planın birlikte bulunması faydalıdır.
Acil eylem planı nasıl hazırlanır?
Acil eylem planında senaryo, trigger, severity ve sorumlular belirlenmelidir. İlk aksiyonlar ve recovery adımları yazılmalıdır. Fallback veya rollback seçenekleri eklenebilir. İletişim ve escalation matrisi hazırlanmalıdır. Plan tabletop veya teknik tatbikatla test edilmelidir.
Risk trigger nedir?
Risk trigger riskin yaklaştığını veya gerçekleştiğini gösteren sinyaldir. API hata oranı veya takvim gecikmesi örnek olabilir. Trigger ölçülebilir olmalıdır. Eşik aşıldığında belirli aksiyon başlamalıdır. Monitoring bu sinyali ownera ulaştırmalıdır.
Residual risk nedir?
Residual risk mitigation sonrasında kalan risktir. Risk tamamen ortadan kalkmayabilir. Yeni olasılık ve etki değeri hesaplanmalıdır. Kalan risk threshold üzerinde ise ek aksiyon gerekir. Gerekirse yetkili kişi risk acceptance verir.
Kritik geliştirici projeden ayrılırsa ne yapılmalıdır?
Backup owner devreye alınmalı ve knowledge transfer planı uygulanmalıdır. Repository ve production yetkileri kontrol edilmelidir. Kritik işlerin sahipliği yeniden dağıtılmalıdır. Takvim etkisi yeniden hesaplanmalıdır. Stakeholderlara doğrulanmış yeni plan iletilmelidir.
Production çökerse ilk ne yapılmalıdır?
Alarm doğrulanmalı ve incident seviyesi belirlenmelidir. Incident Commander atanmalıdır. Son deployment, altyapı ve vendor durumu triage edilmelidir. Kullanıcı etkisini azaltmak için rollback veya failover değerlendirilebilir. Yapılan bütün aksiyonlar incident timelineında kaydedilmelidir.
Rollback planı nedir?
Rollback planı hatalı release sonrası önceki stabil sürüme dönüş sürecidir. Application version, database uyumu ve configuration adımları bulunmalıdır. Trigger ve yetki sahibi belirlenmelidir. Maksimum karar süresi tanımlanabilir. Plan release öncesinde test edilmelidir.
RTO ve RPO nedir?
RTO hizmetin hedef geri dönüş süresidir. RPO kabul edilebilir veri kaybı zaman aralığıdır. İki değer iş etki analiziyle belirlenmelidir. Daha düşük değer daha güçlü altyapı gerektirebilir. Backup ve Disaster Recovery Plan bu hedeflere göre tasarlanmalıdır.
Açık kaynak yazılımlar proje riski oluşturur mu?
Evet, dependency, lisans ve güvenlik riski oluşturabilir. Bu durum açık kaynak kullanmamak gerektiği anlamına gelmez. SBOM, SCA ve vulnerability monitoring riski yönetmeye yardımcı olur. Kritik dependencylerin maintainer durumu izlenmelidir. Emergency replacement planı hazırlanabilir.
En iyi programlama dili proje riskini azaltır mı?
Tek bir en iyi dil yoktur. Ekip yetkinliği, ekosistem, bakım, güvenlik ve performans birlikte değerlendirilmelidir. Projeye uygun olmayan popüler teknoloji ek risk yaratabilir. POC belirsizliği azaltabilir. Teknoloji seçimi risk bazlı yapılmalıdır.
Agile projelerde risk yönetimi nasıl yapılır?
Riskler backlog, Sprint Planning ve Retrospective süreçlerinde görünür tutulabilir. Mitigation işleri backlog itemı olarak planlanabilir. Critical riskler ayrı risk register içinde takip edilebilir. Release Planning sırasında residual risk değerlendirilmelidir. Risk review sprint ritmine uyarlanabilir.
Acil eylem planları ne sıklıkla test edilmelidir?
Test sıklığı sistem kritikliği ve değişim hızına göre belirlenmelidir. Kritik sistemlerde en az yılda birkaç tabletop faydalı olabilir. Büyük mimari değişiklik sonrası ek test yapılabilir. Backup restore ve failover teknik olarak ayrıca denenmelidir. Her tatbikat sonucu plan güncellenmelidir.
Yazılım projelerinde risk yönetimi nasıl yapılır?
Yazılım projelerinde risk yönetimi nasıl yapılır sorusunun pratik cevabı riskleri erken yazmak, ortak ölçekle puanlamak ve her kritik kayıt için owner belirlemekle başlar. Sonraki adım risk olasılığını veya etkisini azaltacak mitigation çalışmalarını planlamaktır. Ölçülebilir trigger ve contingency plan hazırlamak incident anındaki karar süresini ciddi biçimde kısaltır. Risk register düzenli review edilmeli ve gerçekleşen risklerden lessons learned çıkarılmalıdır. Böylece Yazılım Projelerinde Risk Yönetimi ve Acil Eylem Planları ayrı dokümanlar olmaktan çıkarak günlük proje yönetiminin çalışan bir parçasına dönüşür.
Yazılım projelerinde en sık karşılaşılan riskler nelerdir ve nasıl önceliklendirilir?
En sık görülen riskler arasında scope creep, gereksinim belirsizliği, yanlış tahmin, teknik borç, key-person dependency, vendor kesintisi, güvenlik açığı ve veri kaybı bulunur. Önceliklendirme için olasılık ve etki matrisi kullanılabilir. Ancak risk proximity, velocity ve business criticality gibi ek faktörler de kararı etkileyebilir. Critical ve high risklere owner, mitigation ve contingency atanması faydalıdır. Düşük riskler gereksiz iş yaratmadan izleme listesinde tutulabilir.
Risk matrisi kullanılarak olasılık ve etki değerlendirmesi nasıl yapılır?
Risk matrisi için önce olasılık ve etki ölçekleri standartlaştırılmalıdır. Beş seviyeli yapı kullanılıyorsa her seviyenin hangi koşulu ifade ettiği açıkça yazılmalıdır. Risk score olasılık ve etki puanının çarpılmasıyla hesaplanabilir. Skorlar critical, high, medium ve low bölgelerine ayrılır. Matris sonucunun yanında riskin iş kritikliği ve gerçekleşme yakınlığı da değerlendirilmelidir.
Yazılım projelerinde acil eylem ve risk müdahale planı nasıl hazırlanır?
Acil eylem ve risk müdahale planı belirli bir senaryo üzerinden hazırlanmalıdır. Trigger, severity, Incident Commander, ilk 15 dakika aksiyonları, fallback, recovery ve iletişim adımları açık biçimde yazılmalıdır. Rollback veya failover gerekiyorsa karar yetkisi ve maksimum süre belirtilmelidir. Plan yalnızca belge olarak saklanmamalı, tabletop veya teknik tatbikatla doğrulanmalıdır. Gerçek incident sonrasında plan güncellenerek yeni öğrenilen bilgiler sisteme eklenmelidir.
Yazılım proje risk yönetimi ve acil eylem planı danışmanlığı yakınımda nerede bulabilirim?
Yazılım proje risk yönetimi danışmanlığı yakınımda şeklinde arama yaparken yalnızca fiziksel yakınlığa odaklanmak yeterli değildir. Değerlendirilen ekibin risk register, teknik risk analizi, incident response, business continuity, backup ve disaster recovery konularında gerçek uygulama deneyimi bulunmalıdır. Diyarbakır merkezli yazılım topluluğu çalışmaları ve projeler hakkında bilgi edinmek için https://www.diyarbakiryazilim.com.tr/about ve https://www.diyarbakiryazilim.com.tr/projects adresleri incelenebilir. İyi danışmanlık yalnızca risk listesi hazırlamamalı, owner, trigger, contingency, incident rolü ve tatbikat düzenini de proje süreçlerine yerleştirmelidir. Özellikle kurumsal yazılım projeleri risk yönetimi ve acil durum danışmanlığı çalışmalarında ölçülebilir recovery hedefleri ve düzenli review mekanizması bulunması uzun vadede daha sürdürülebilir sonuç sağlar.
Sonuç
Yazılım Projelerinde Risk Yönetimi ve Acil Eylem Planları yaklaşımı, projeyi korku üzerinden yönetmek değil belirsizlik karşısında daha hazırlıklı karar verebilmek anlamına gelir. Risk register, 5×5 matris, owner, trigger, mitigation, contingency, rollback, incident response, RTO ve RPO gibi araçlar ancak günlük çalışma düzeninde kullanıldığında gerçek değer üretir. En önemli başlangıç noktası bütün riskleri aynı anda çözmeye çalışmak yerine projenin en yüksek etkili birkaç riskini görünür hale getirmektir. Teknik ekip, ürün ekibi ve iş sahipleri aynı risk dilini kullandığında kriz anındaki karar süresi kısalır ve proje sürprizlere karşı daha dayanıklı hale gelir. Diyarbakır Yazılım Topluluğu ile ilgili çalışmaları, projeleri ve topluluk yapısını incelemek için https://www.diyarbakiryazilim.com.tr adresini ziyaret edebilirsiniz.
share: