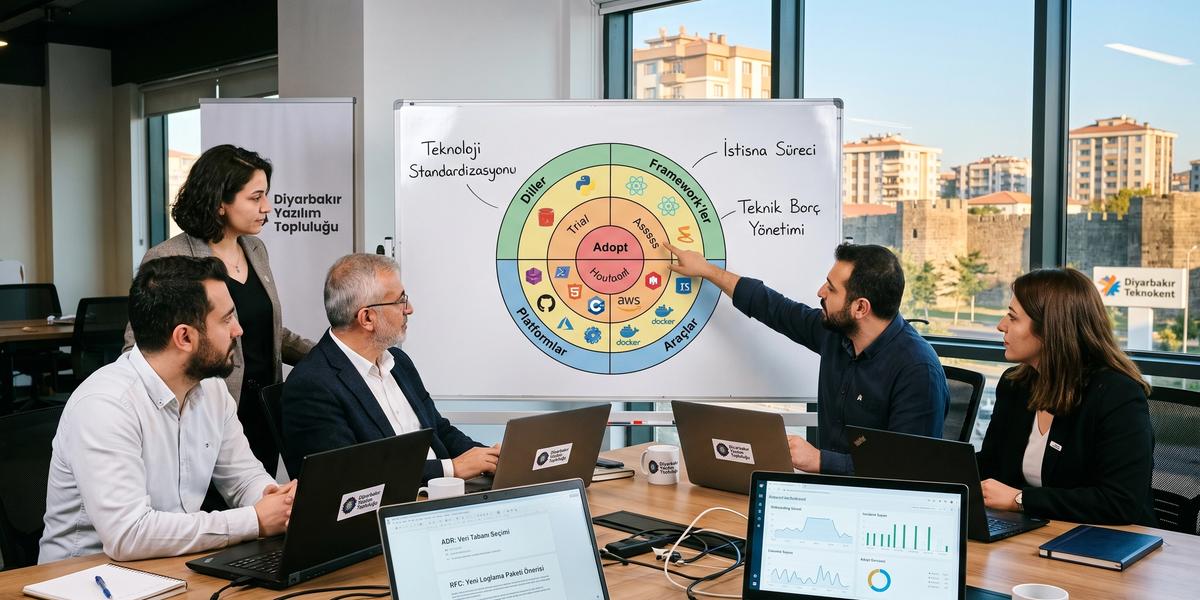
Şirket İçi Ar-Ge Süreçlerinde Teknoloji Standardizasyonu

Diyarbakır Yazılım
16.08.2026
#Yazılım#Teknoloji#Topluluk
Bir Ar-Ge ekibinde yeni bir teknoloji denemek kolaydır, fakat beş yıl sonra onlarca farklı dil, framework, veri tabanı ve deployment modelini aynı anda desteklemek oldukça pahalı olabilir. Şirket İçi Ar-Ge Süreçlerinde Teknoloji Standardizasyonu tam olarak bu noktada önem kazanır ve yenilik yapma isteği ile sürdürülebilir mühendislik arasındaki dengeyi kurmayı amaçlar. On yıllık yazılım ve teknik karar deneyiminde gördüğüm en önemli nokta, iyi standardizasyonun geliştiricilere ne kullanamayacaklarını söylemekten çok hangi seçeneklerin neden güvenli ve desteklenebilir olduğunu açıklamasıdır. Bu rehberde şirket içi Ar-Ge süreçlerinde teknoloji standardizasyonu nasıl yapılır, kararlar nasıl kaydedilir ve deneyler production ortamına nasıl taşınır sorularına uygulanabilir yanıtlar bulacaksınız. Aynı zamanda Technology Radar, ADR, RFC, Golden Path, platform engineering, açık kaynak yönetişimi ve ölçülebilir başarı kriterlerini tek bir kurumsal model içinde ele alacağız.
Teknoloji Standardizasyonu Nedir?
Teknoloji standardizasyonu, bir kurumun yazılım geliştirme sırasında kullanacağı dilleri, araçları, çalışma yöntemlerini ve destek sınırlarını açık biçimde tanımlamasıdır. Amaç bütün ekiplerin tamamen aynı teknolojiyi kullanması değildir. Asıl amaç tekrar eden teknik problemlerde güvenilir varsayılanlar oluşturmak ve destek maliyetini kontrol altında tutmaktır. Ar-Ge ekiplerinde teknoloji ve yazılım standartları nasıl belirlenir sorusuna sağlıklı bir cevap verebilmek için teknik ihtiyaç, ekip yetkinliği ve operasyon kapasitesi birlikte değerlendirilmelidir. İyi bir standart yazılım ekiplerini yavaşlatmak yerine karar verme süresini kısaltır.
Yazılım Şirketlerinde Teknoloji Standardizasyonu Ne Anlama Gelir?
Yazılım şirketlerinde teknoloji standardizasyonu desteklenen teknoloji setinin görünür ve yönetilebilir hale gelmesi anlamına gelir. Ekipler hangi dillerin, framework'lerin ve platformların production kullanımı için uygun olduğunu önceden bilir. Yeni proje başlatırken her kararı sıfırdan tartışmak gerekmez. Standartlar CI/CD, güvenlik, loglama ve gözlemlenebilirlik gibi ortak ihtiyaçları da kapsar. Böylece teknoloji kararı yalnızca geliştirme anına değil bütün yazılım yaşam döngüsüne göre verilir.
Standardizasyon ile Teknoloji Kısıtlaması Arasındaki Fark
Standardizasyon ile kısıtlama aynı şey değildir. Kısıtlama çoğu zaman gerekçe sunmadan seçenekleri kapatırken standardizasyon tercih edilen yolları ve istisna mekanizmasını açıklar. Sağlıklı bir kurum gerekli olduğunda deneysel teknoloji kullanımına izin verir. Fakat deneyin sahibi, süresi ve başarı kriteri bellidir. Bu yaklaşım yeniliği engellemeden üretim ortamındaki destek yükünü yönetilebilir tutar.
Ar-Ge Süreçlerinde Standardizasyon Neden Gereklidir?
Ar-Ge ekipleri doğal olarak yeni araçları ve yaklaşımları denemek ister. Kontrolsüz denemeler zaman içinde aynı problemi çözen çok sayıda teknolojinin kalıcı hale gelmesine neden olabilir. Birkaç yıl sonra deployment, güvenlik ve bakım süreçleri gereksiz yere zorlaşır. Standardizasyon hangi deneylerin kalıcı platform yatırımı haline geleceğini belirleyen ortak bir karar mekanizması sağlar. Böylece araştırma özgürlüğü korunurken production ortamı daha sürdürülebilir kalır.
Standardizasyonun Temel Hedefleri
Teknoloji standardizasyonunun amacı yalnızca kullanılan framework sayısını azaltmak değildir. Yazılım kalitesi, güvenlik, bilgi paylaşımı ve toplam sahip olma maliyeti de bu sürecin parçasıdır. İyi tanımlanmış standartlar ekiplerin ortak çözümler üretmesini kolaylaştırır. Yeni çalışanların sisteme uyum süresi kısalır ve operasyon sorunlarının çözümü hızlanır. Kurumsal Ar-Ge süreçlerinde teknoloji seçimi ve standartlaştırma kriterleri bu hedefleri ölçülebilir hale getirecek biçimde oluşturulmalıdır.
Teknoloji karmaşıklığını azaltmak
Aynı görevi yapan çok sayıda teknoloji kurum içindeki zihinsel yükü artırır. Her aracın deployment, güvenlik ve gözlemleme yaklaşımı farklı olabilir. Desteklenen teknoloji sayısı kontrol edildiğinde ortak çözümler daha kolay geliştirilebilir. Ekipler birbirlerinin servislerine katkı vermekte daha az zorlanır. Sonuç olarak operasyon maliyeti daha öngörülebilir hale gelir.
Yazılım kalitesini yükseltmek
Standart teknoloji seti kalite pratiklerinin yeniden kullanılmasını kolaylaştırır. Test araçları, statik analiz ve code review kuralları ortak hale getirilebilir. Her proje kalite altyapısını sıfırdan kurmak zorunda kalmaz. Hatalar daha erken aşamalarda yakalanır. Bu durum production incident sayısını azaltmaya yardımcı olur.
Güvenliği artırmak
Desteklenen teknolojilerin sınırlı ve görünür olması güvenlik ekiplerinin işini kolaylaştırır. Dependency taraması ve patch politikaları ortaklaştırılabilir. Hangi runtime'ın ne zaman güncelleneceği önceden bilinir. Bilinmeyen veya sahipsiz teknoloji kullanımı azalır. Güvenlik kontrolleri manuel onay yerine otomatik pipeline kurallarına dönüşebilir.
Teknik borcu azaltmak
Teknik borcun önemli bir kısmı sahipsiz veya desteklenmeyen teknolojilerden oluşabilir. Standardizasyon yeni borç oluşmasını önleyen sınırlar tanımlar. Hold veya deprecated seviyesine alınan teknolojiler için migration planı hazırlanır. Yeni projelerin eski teknolojileri yeniden kullanması engellenir. Böylece teknik borç görünür bir backlog olarak yönetilebilir.
Bilgi paylaşımını kolaylaştırmak
Ortak teknoloji seti ekipler arası deneyim paylaşımını hızlandırır. Bir ekibin geliştirdiği çözüm diğer ekipler tarafından da kullanılabilir. Internal dokümantasyon daha az parçalanır. Tech talk ve guild çalışmaları daha geniş katılıma ulaşır. Kurum içindeki bilgi kişilere bağımlı kalmak yerine ortak varlığa dönüşür.
Maliyetleri kontrol etmek
Her yeni teknoloji lisans, eğitim, operasyon ve güvenlik maliyeti yaratabilir. Bu maliyetler ilk PoC sırasında görünmeyebilir. Standardizasyon karar öncesinde toplam sahip olma maliyetinin değerlendirilmesini sağlar. Ortak platformların kullanımı operasyon kaynaklarının daha verimli değerlendirilmesine yardımcı olur. Böylece teknoloji tercihi yalnızca teknik heyecanla değil ekonomik etkisiyle de ele alınır.
Kontrolsüz Teknoloji Çeşitliliği Şirketlere Ne Kaybettirir?
Teknoloji çeşitliliği belirli ölçüde faydalıdır çünkü farklı problemler farklı araçlar gerektirebilir. Sorun, çeşitliliğin herhangi bir strateji veya sahiplik olmadan büyümesidir. Her yeni framework kurumun test, güvenlik, deployment ve eğitim yüküne yeni bir katman ekler. Birkaç ekip için küçük görünen kararlar şirket genelinde ciddi operasyon maliyetine dönüşebilir. Teknoloji envanteri ile toplam sahip olma maliyetinin birlikte izlenmesi bu kaybı görünür hale getirir.
Aynı Problem İçin Farklı Teknolojiler
İki ekip aynı tip REST API için tamamen farklı framework'ler kullanabilir. Başlangıçta bu durum ciddi sorun yaratmayabilir. Zamanla monitoring, deployment ve güvenlik süreçlerinin iki kez geliştirilmesi gerekir. Ortak geliştirici desteği zorlaşır. Aynı problem için yeni teknoloji kullanımı bu nedenle açık bir gerekçe gerektirmelidir.
Fragmented Tech Stack Problemi
Parçalanmış teknoloji seti şirket içinde çok sayıda küçük ekosistem oluşturur. Her ekip yalnızca kendi kullandığı araçları bilir. Çalışan transferleri ve ortak proje geliştirme zorlaşır. Ortak platform hizmetlerinin değeri azalır. Teknoloji standardizasyonu bu parçalanmayı azaltırken gerekli uzmanlaşmayı korumayı hedefler.
CI/CD Karmaşıklığı
Her teknoloji farklı build, test ve deployment gereksinimine sahip olabilir. Çok sayıda stack kullanıldığında pipeline template sayısı hızla artar. Platform ekibi her kombinasyonu desteklemek zorunda kalabilir. Pipeline hatalarının çözülmesi daha uzun sürer. Standart build ve deployment yolları geliştirme deneyimini belirgin biçimde iyileştirir.
Observability Karmaşıklığı
Farklı runtime ve platformlar farklı loglama ve metric yaklaşımları kullanabilir. Ortak dashboard oluşturmak zorlaşır. Incident sırasında ekiplerin farklı araçları anlaması gerekir. Trace formatlarının uyumsuzluğu sorun çözme süresini artırabilir. Standart gözlemlenebilirlik kitaplıkları ve template'leri bu yükü azaltır.
Güvenlik ve Patch Yönetimi
Teknoloji sayısı arttıkça izlenmesi gereken CVE ve sürüm sayısı da artar. Küçük bir framework yıllarca güncellenmeden production ortamında kalabilir. Güvenlik ekibi hangi servisin hangi sürümü kullandığını bilmeyebilir. Bu durum patch süresini uzatır. Desteklenen sürümlerin açık biçimde tanımlanması güvenlik riskini azaltır.
İşe Alım ve Eğitim Maliyeti
Çok dağınık teknoloji seti işe alım sürecini zorlaştırabilir. Her ekip farklı araç beklentisine sahip olduğunda ortak mühendislik profili oluşturmak güçleşir. Yeni çalışanlar birden fazla şirket içi stack öğrenmek zorunda kalabilir. Eğitim materyali sayısı artar. Kontrollü teknoloji seti onboarding süresini kısaltabilir.
Geliştiriciler Ayrıldığında Oluşan Bilgi Kaybı
Az kullanılan teknolojiler çoğu zaman birkaç kişinin bilgisine bağımlı hale gelir. Bu kişiler ayrıldığında bakım riski yükselir. Diğer ekipler sistemi devralmakta zorlanabilir. Standart teknoloji seti daha geniş kurum içi yetkinlik oluşturur. Kritik sistemlerin tek bir kişinin deneyimine bağımlı kalması önlenir.
Teknoloji Çeşitliliğinin TCO Üzerindeki Etkisi
Her teknoloji ayrı lisans, eğitim, observability ve bakım gideri oluşturabilir. Bu giderlerin çoğu cloud faturasında tek satır halinde görünmez. Platform ve güvenlik ekiplerinin harcadığı zaman da maliyetin parçasıdır. Teknoloji sayısı ile engineer-hour arasındaki ilişki ölçülmelidir. TCO analizi çeşitliliğin gerçek ekonomik etkisini göstermeye yardımcı olur.
Fazla Standardizasyonun Zararları Nelerdir?
Standardizasyonun kötü uygulanması da en az kontrolsüz çeşitlilik kadar sorun yaratabilir. Her kararın merkezi bir kuruldan geçmesi geliştirici hızını düşürür. Yeni teknolojileri denemek zorlaşır ve kurum eski çözümlere gereğinden fazla bağlanabilir. Bu nedenle standardizasyon bir yasak sistemi değil güvenli varsayılanlar ve açık istisnalar modeli olmalıdır. Ekip özerkliği ile kurumsal destek sorumluluğu arasında bilinçli denge kurulmalıdır.
İnovasyonun Yavaşlaması
Her yeni fikir uzun onay süreçlerinden geçiyorsa Ar-Ge doğal hızını kaybedebilir. Ekipler küçük deneyler için bile merkezi karar beklemek zorunda kalabilir. Bu durum yeni fırsatların test edilmesini geciktirir. Sandbox ortamı kontrollü özgürlük sağlar. Production'a geçişte ise daha güçlü kriterler uygulanabilir.
Teknoloji Deneylerinin Engellenmesi
Ar-Ge'nin temel işlevlerinden biri belirsizliği deney yoluyla azaltmaktır. Deney yapma alanı yoksa teknoloji stratejisi yalnızca mevcut bilgiyle sınırlı kalır. Yeni araçlar küçük PoC'lerde güvenli biçimde denenebilir. Bu deneylerin production desteği anlamına gelmediği açıkça belirtilmelidir. Böylece araştırma ile kurumsal standart birbirinden ayrılır.
Golden Cage Problemi
Golden Cage, standart platformun ekipleri gereğinden fazla sınırladığı durumu anlatır. Kullanımı kolay olsa bile farklı ihtiyaca sahip projeler için uygun olmayabilir. Ekipler platform dışına çıkmak istediğinde makul escape hatch bulunmalıdır. İstisna süreci açık ve hızlı çalışmalıdır. Standartların amacı seçeneği kapatmak değil doğru seçeneği kolaylaştırmaktır.
Legacy Teknolojiye Gereğinden Fazla Bağlılık
Bir teknolojinin yıllarca standart olması onun sonsuza kadar doğru seçenek olduğu anlamına gelmez. Kurumlar eski yatırımları korumak için yeni fırsatları görmezden gelebilir. Technology Radar düzenli review ile bu riski azaltır. Adopt seviyesindeki teknolojiler bile periyodik olarak yeniden değerlendirilmelidir. Standardın kendi teknik borcunu üretmesine izin verilmemelidir.
Geliştirici Motivasyonunun Düşmesi
Geliştiriciler teknik kararlar üzerinde hiçbir etkileri olmadığını düşünürse motivasyon kaybı yaşayabilir. Merkezi ekiplerin tek yönlü karar vermesi bu algıyı güçlendirebilir. RFC ve guild süreçleri ekiplerin görüşlerini sisteme dahil eder. Deneysel alanlar merak ve öğrenme ihtiyacını destekler. Şeffaf gerekçeler standarda olan güveni artırır.
Standardizasyon ile Özerklik Arasında Denge Kurmak
En iyi model her kararı merkezi olarak kontrol etmek değildir. Güvenlik, veri koruma ve destek politikaları merkezi guardrail olarak tanımlanabilir. Uygulama seviyesindeki geri döndürülebilir kararlar ekiplerde kalabilir. Yeni teknoloji kullanımı için risk seviyesine göre farklı onaylar uygulanabilir. Bu yaklaşım hem hız hem kurumsal kontrol sağlar.
Ar-Ge ve Production İçin Aynı Teknoloji Kuralları Uygulanmalı mı?
Ar-Ge ile production aynı risk profiline sahip değildir. Araştırma ortamında amaç hızlı öğrenmek olduğu için daha geniş teknoloji alanı kabul edilebilir. Production ortamında ise güvenlik, destek, gözlemlenebilirlik ve uzun vadeli bakım sorumluluğu bulunur. Bu yüzden tek bir teknoloji politikası yerine seviyelendirilmiş model daha sağlıklıdır. Şirket İçi Ar-Ge Süreçlerinde Teknoloji Standardizasyonu bu iki çalışma biçimini birbirinden ayırırken deneyden production'a geçiş yolunu açık hale getirmelidir.
Ar-Ge Sandbox Nedir?
Ar-Ge sandbox yeni teknolojilerin kontrollü ortamda denenebildiği alandır. Deneyler müşteri verisi ve kritik production kaynaklarından ayrılır. Harcama ve süre sınırı tanımlanabilir. Deneyin owner'ı ve hipotezi belirlenir. Başarılı sonuçlar production değerlendirmesine taşınır.
Production Technology Landscape Nedir?
Production Technology Landscape kurumun aktif üretim sistemlerinde desteklediği teknoloji setini gösterir. Bu alan Ar-Ge sandbox'tan daha kontrollüdür. Her teknolojinin owner'ı, destek süresi ve güvenlik politikası bulunmalıdır. Production ortamında kullanılan teknoloji şirketin operasyon sorumluluğuna dönüşür. Bu nedenle deneysel bir aracın burada yer alması ek kriterler gerektirir.
Ar-Ge'de Kontrollü Teknoloji Özgürlüğü
Ar-Ge ekipleri yeni araçları denemek için belirli özgürlüğe sahip olmalıdır. Özgürlüğün kontrolsüz production yayılımına dönüşmemesi gerekir. Deney süre, bütçe ve veri erişimi açısından sınırlandırılabilir. Sonuçların dokümante edilmesi zorunlu tutulabilir. Böylece başarısız deneyler bile kurumsal bilgi üretir.
Production'da Desteklenen Teknolojiler
Production teknolojileri güvenlik, gözlemleme ve operasyon gereksinimlerini karşılamalıdır. En az bir teknik owner bulunmalıdır. Patch ve upgrade politikası tanımlanmalıdır. Ortak CI/CD ve monitoring altyapısıyla uyum beklenebilir. Bu kriterler teknoloji seçimini uzun vadeli bakım perspektifine taşır.
Deneyden Production'a Geçiş Kriterleri
PoC'de çalışan teknoloji otomatik olarak production-ready kabul edilmemelidir. Performans, güvenlik, lisans ve operasyon değerlendirmesi yapılmalıdır. Ekip içi yetkinlik ve işe alım riski incelenmelidir. Başarılı production trial sonrasında Adopt veya Trial seviyesi değerlendirilebilir. Karar ADR ile kaydedilmelidir.
Üç Seviyeli Teknoloji Politikası
Pratik bir politika zorunlu standartlar, önerilen varsayılanlar ve deneysel teknolojiler olmak üzere üç seviye kullanabilir. Her seviye farklı kontrol ihtiyacına cevap verir. Güvenlik gibi alanlarda zorunlu standartlar gerekir. Uygulama geliştirme araçlarında önerilen varsayılanlar daha esnek olabilir. Ar-Ge teknolojileri ise sandbox ve timebox kurallarıyla yönetilebilir.
Zorunlu standartlar
Zorunlu standartlar güvenlik veya regülasyon gibi tartışma payı düşük alanlarda kullanılır. Secret yönetimi buna örnek olabilir. Ekiplerin farklı yöntem seçmesi ciddi risk yaratabilir. Kurallar mümkün olduğunca otomatik uygulanmalıdır. Manuel onay yalnızca istisna durumlarında kullanılmalıdır.
Önerilen varsayılanlar
Önerilen varsayılanlar çoğu proje için en kolay ve desteklenen yolu gösterir. Backend starter veya standart logging paketi buna örnektir. Ekip farklı seçim yapabilir fakat gerekçe sunması beklenebilir. Golden Path bu varsayılanları çalışan koda dönüştürür. Kullanım kolaylığı standardın benimsenmesini artırır.
Deneysel teknolojiler
Deneysel teknolojiler henüz kurumsal destek sözü verilmemiş araçlardır. Sandbox veya sınırlı pilotlarda kullanılabilir. Production kullanımı için sponsor ve exit plan gerekebilir. Deney sonunda Adopt, Trial, Hold veya Reject kararı verilir. Böylece teknoloji mezarlığı oluşması önlenir.
Technology Radar Nedir?
Technology Radar kurumun kullandığı veya değerlendirdiği teknolojileri belirli kategoriler ve olgunluk seviyeleri altında görünür hale getiren yönetişim aracıdır. Radar yalnızca teknoloji listesi değildir. Her aracın neden belirli seviyede olduğunu ve yeni projelerde nasıl değerlendirilmesi gerektiğini açıklar. Ar-Ge projelerinde teknoloji yığını standardizasyonu dokümantasyon ve süreç yönetimi açısından Radar ortak bir referans noktası sağlar. Düzenli güncellendiğinde teknoloji stratejisinin yaşayan haritasına dönüşür.
Şirket İçi Technology Radar Neden Kullanılır?
Şirket içi Radar ekiplerin hangi teknolojilerin desteklendiğini hızlıca anlamasını sağlar. Yeni proje başlatırken karar süresi kısalır. Teknik borç ve deprecated teknolojiler görünür hale gelir. Ar-Ge deneyleri ortak kayıt altında izlenebilir. Şeffaflık teknoloji kararlarına olan güveni artırır.
Technology Radar Nasıl Çalışır?
Radar teknolojileri belirli quadrant ve ring'lere yerleştirir. Ring teknolojiye ne kadar güvenildiğini veya nasıl kullanılması gerektiğini gösterir. Değerlendirme tek kişinin fikriyle yapılmamalıdır. Gerçek kullanım, benchmark ve ekip deneyimi birlikte ele alınır. Güncellemeler belirli cadence veya önemli olaylar sonrası yapılabilir.
Radar Quadrant'ları Nasıl Belirlenir?
Quadrant yapısı kurumun teknoloji profilini anlaşılır kategorilere ayırmalıdır. Diller, framework'ler, platformlar, araçlar ve teknikler yaygın ayrımlardır. Çok fazla kategori Radar'ın okunmasını zorlaştırabilir. Çok az kategori ise farklı karar türlerini aynı alana sıkıştırır. Kurum kendi ihtiyaçlarına göre dengeli yapı seçmelidir.
Programming Languages
Programming Languages bölümü kurumsal olarak kullanılan programlama dillerini gösterir. Her dilin kullanım alanı açıkça belirtilebilir. Backend, veri veya gömülü sistem gibi bağlamlar farklılaşabilir. Bir dilin Adopt olması her proje için zorunlu olduğu anlamına gelmez. Uygun problem alanı ve destek kapasitesi kararın parçasıdır.
Frameworks
Frameworks kategorisi uygulama geliştirme için kullanılan temel framework'leri içerir. Sürüm desteği ve upgrade politikası burada belirtilmelidir. Aynı işi yapan çok sayıda framework kontrol edilmelidir. Yeni framework'ler önce Assess veya Trial seviyesinde değerlendirilebilir. Production deneyimi olgunlaştıkça Adopt seviyesine taşınabilir.
Platforms
Platforms bölümü cloud, container veya veri platformları gibi çalışma ortamlarını kapsar. Platform kararı uzun vadeli operasyon etkisine sahiptir. Vendor bağımlılığı ve güvenlik gereksinimleri ayrıca değerlendirilmelidir. Platform engineering ekibi Radar kararlarına katkı vermelidir. Büyük geçişler roadmap ile koordine edilmelidir.
Tools
Tools kategorisi geliştirme ve operasyon araçlarını içerir. CI/CD, test, gözlemleme ve code quality araçları bu grupta yer alabilir. Araç sayısı çok hızlı artabileceği için sahiplik önemlidir. Lisans ve güvenlik değerlendirmesi yapılmalıdır. Kurum genelinde tekrar eden araçların birleştirilmesi maliyet avantajı sağlayabilir.
Techniques
Techniques belirli teknoloji ürünlerinden bağımsız mühendislik yaklaşımlarını kapsar. Trunk-based development veya contract testing buna örnek olabilir. Bu bölüm ekip davranışlarını standartlaştırmak için değerlidir. Tekniklerin adoption seviyesi uygulama deneyimine göre değişebilir. Başarı metrikleri Radar kararını desteklemelidir.
Technology Radar ile Technology Roadmap Arasındaki Fark
Radar mevcut tercih ve değerlendirme durumunu gösterir. Roadmap ise gelecekte yapılması planlanan değişiklikleri zaman çizelgesine bağlar. Bir teknoloji Hold seviyesinde olabilir fakat migration roadmap'i henüz birkaç çeyrek sürebilir. İki araç birbirini tamamlar. Radar yönü, roadmap ise uygulama zamanını anlatır.
Adopt, Trial, Assess ve Hold Ne Anlama Gelir?
Bu seviyeler bir teknolojinin şirket içinde nasıl kullanılabileceğini açık biçimde ifade eder. Adopt en yüksek kurumsal güveni, Trial kontrollü production kullanımını, Assess araştırma aşamasını ve Hold yeni kullanımın sınırlandırılmasını temsil eder. Seviyeler teknik kalitenin mutlak ölçüsü değildir. Bir teknoloji çok iyi olsa bile kurumun ihtiyaçlarına uymadığı için Hold seviyesinde kalabilir. Ring tanımlarının bütün ekipler tarafından aynı şekilde anlaşılması önemlidir.
Adopt
Adopt seviyesi kurumun belirli kullanım alanında teknolojiye güven duyduğunu gösterir. Production kullanımına izin verilir ve ortak destek sağlanabilir. Dokümantasyon ve Golden Path bulunması beklenir. Güvenlik ve operasyon standartları oturmuştur. Yeni projelerde varsayılan seçenek olarak önerilebilir.
Production-ready teknolojiler
Production-ready teknoloji gerçek kullanıcı yükleri altında test edilmiş olmalıdır. Gözlemlenebilirlik, güvenlik ve deployment yolu hazır bulunmalıdır. Patch ve upgrade süreci tanımlanmalıdır. Operasyon ekibi sorun çözme konusunda deneyim sahibi olmalıdır. Bu şartlar yalnızca PoC başarısından daha kapsamlıdır.
Kurumsal destek yükümlülüğü
Adopt seviyesi kuruma belirli bir destek sorumluluğu getirir. Platform veya ilgili guild ortak çözümler sağlamalıdır. Kritik güvenlik güncellemeleri takip edilmelidir. Yeni çalışanlar için öğrenme kaynakları bulunmalıdır. Adopt kararı bu uzun vadeli yük göz önünde bulundurularak verilmelidir.
Trial
Trial seviyesi teknoloji hakkında olumlu sinyaller olduğunu fakat geniş production kullanımı için daha fazla deneyim gerektiğini gösterir. Sınırlı sayıda proje seçilebilir. Teknik owner ve sponsor belirlenir. Sonuçlar düzenli olarak paylaşılır. Başarılı pilotlar Adopt kararına veri sağlar.
Kontrollü production pilotları
Production pilotu gerçek kullanıcı ve operasyon koşullarında bilgi toplar. Risk düşük kapsamla sınırlandırılır. Gerekirse hızlı geri dönüş planı hazırlanır. Performans ve incident verileri kaydedilir. Pilot sonunda kullanım kararı yeniden değerlendirilir.
Sponsor ve owner gereksinimi
Trial teknolojinin şirket içinde açık bir sahibi olmalıdır. Owner teknik sorunları, upgrade ve dokümantasyonu takip eder. Sponsor ise deneyin iş veya mühendislik değerini savunur. Sahipsiz pilotların kalıcı teknik borca dönüşme riski yüksektir. Bu nedenle ownership başlangıç kriteri olmalıdır.
Assess
Assess seviyesi teknolojinin araştırılmaya değer olduğunu gösterir. Henüz production desteği verilmez. PoC, spike ve benchmark gibi düşük riskli deneyler yapılabilir. Amaç teknoloji hakkında ölçülebilir bilgi toplamaktır. Sonuç olumluysa Trial seviyesine geçiş değerlendirilebilir.
PoC
Proof of Concept belirli bir teknik varsayımı küçük kapsamda test eder. Gerçek ürün geliştirmeyi amaçlamaz. Süre ve başarı kriteri önceden belirlenmelidir. PoC kodu production kodu olarak kabul edilmemelidir. Öğrenilen sonuçlar dokümante edilmelidir.
Spike
Spike kısa süreli teknik araştırma çalışmasıdır. Bilinmeyen bir konunun riskini azaltmak için kullanılır. Çıktı her zaman çalışan uygulama olmak zorunda değildir. Karar için gereken bilgi üretmek yeterlidir. Süre uzadığında normal geliştirme işine dönüşmemesine dikkat edilmelidir.
Benchmark
Benchmark alternatif teknolojileri ölçülebilir kriterlerle karşılaştırır. Performans, memory ve latency gibi değerler kullanılabilir. Test ortamının eşit olması gerekir. Tek sentetik sonuçla karar verilmemelidir. Operasyon ve geliştirici deneyimi de teknik metriklerle birlikte değerlendirilmelidir.
Hold
Hold seviyesi yeni projelerde teknolojinin kullanılmaması gerektiğini gösterir. Bunun nedeni güvenlik, bakım, yüksek maliyet veya daha iyi bir standardın bulunması olabilir. Mevcut sistemler hemen kapatılmak zorunda değildir. Migration planı hazırlanabilir. Yeni kullanımın artması engellenerek teknik borç kontrol edilir.
Yeni projelerde kullanım yasağı
Hold teknolojisi yeni projelerde varsayılan olarak kullanılmamalıdır. İstisna gerekiyorsa açık exception süreci işletilir. Eski servislerin bakımına bir süre devam edilebilir. Yeni dependency eklemek migration yükünü artırabilir. Bu nedenle no-new-usage politikası otomatik kontrollerle desteklenebilir.
Migration ihtiyacı
Hold kararı mevcut sistemler için migration ihtiyacını gündeme getirir. Migration bütün projelerde aynı önceliğe sahip olmayabilir. Güvenlik riski yüksek servisler önce taşınabilir. Roadmap maliyet ve business etkisine göre hazırlanmalıdır. Süreç ölçülebilir ilerleme metrikleriyle izlenmelidir.
Retire / Deprecated
Retire veya Deprecated seviyesi teknolojinin kurumsal yaşam döngüsünün sonuna yaklaştığını gösterir. Yeni kullanım tamamen durdurulur. Mevcut servisler için kapanış veya migration tarihleri belirlenir. Owner ekipler bu planı backlog'a alır. Destek süresi sonunda teknoloji envanterden çıkarılır.
End-of-life planı
End-of-life planı teknoloji kullanımının nasıl sonlandırılacağını açıklar. Repository, dependency ve production workload'ları listelenir. Migration sorumluları atanır. Son destek tarihi ve riskler paylaşılır. Böylece deprecated teknoloji yıllarca görünmez biçimde yaşamaya devam etmez.
Technology Radar Nasıl Oluşturulur?
İlk Radar sıfırdan ideal teknoloji listesi yazarak değil mevcut gerçekliği çıkararak oluşturulmalıdır. Repository'ler, dependency dosyaları, runtime'lar ve platformlar incelenir. Engineering ekiplerinden kullanım deneyimi toplanır. İlk workshop'ta teknoloji seviyeleri tartışılır ve anlaşmazlıklar görünür hale getirilir. Radar governance modeli belirlendikten sonra güncellemeler sürdürülebilir sürece dönüşür.
Mevcut Technology Landscape'i Çıkarmak
İlk adım kurumun gerçekten hangi teknolojileri kullandığını bilmektir. Tahmine dayalı liste çoğu zaman eksik kalır. Repository ve production envanteri birlikte incelenmelidir. Eski veya sahipsiz servisler de dahil edilmelidir. Bu çalışma standardizasyonun gerçek başlangıç noktasını oluşturur.
Repository ve Dependency Verilerini Toplamak
Repository metadata teknoloji kullanımını ölçmek için güçlü kaynaktır. Package dosyaları ve build tanımları taranabilir. Hangi framework'ün kaç projede kullanıldığı görülebilir. Sürümler ve güvenlik durumu da çıkarılabilir. Bu veri Radar kararlarını kişisel görüşten uzaklaştırır.
Kullanılan Programlama Dillerini Belirlemek
Dil envanteri yalnızca repository dosya uzantısına bakılarak oluşturulmamalıdır. Aktif ve arşivlenmiş projeler ayrılmalıdır. Production önem derecesi de eklenebilir. Beş kritik servisle bir deney repository'si aynı ağırlıkta değerlendirilmemelidir. Böylece gerçekten desteklenen diller belirlenebilir.
Framework ve Platform Envanteri Oluşturmak
Framework sürümleri ve deployment platformları birlikte kaydedilmelidir. Aynı dil içinde çok sayıda farklı framework bulunabilir. Platform bilgisi operasyon yükünü anlamaya yardımcı olur. EOL riski bulunan sürümler işaretlenebilir. Envanter düzenli otomasyonla güncellenmelidir.
Engineering Community'den Veri Toplamak
Repository verisi geliştirici deneyiminin tamamını göstermez. Ekiplerden sorunlar ve güçlü yönler hakkında geri bildirim alınmalıdır. Anket, workshop ve guild görüşmeleri kullanılabilir. Sadece en yüksek sesli kişilerin görüşüne göre karar verilmemelidir. Birden fazla veri kaynağı daha dengeli sonuç verir.
İlk Radar Workshop'unu Düzenlemek
İlk workshop farklı ekiplerden temsilciler içermelidir. Teknolojiler tek tek seviyelendirilir. Karar verilemeyen konular için ek araştırma tanımlanır. Workshop'un amacı bütün tartışmaları aynı gün bitirmek değildir. Ortak karar yöntemini başlatmak daha önemlidir.
Radar Governance Modelini Belirlemek
Radar'ın kim tarafından güncelleneceği açık olmalıdır. Technology Council veya architecture topluluğu sorumluluk alabilir. Değişiklik önerileri RFC veya pull request ile yapılabilir. Review cadence belirlenmelidir. Sahibi olmayan Radar kısa sürede güncelliğini kaybeder.
Bir Teknoloji Nasıl Değerlendirilmelidir?
Yeni bir teknolojiyi yalnızca benchmark sonucu veya geliştirici ilgisiyle değerlendirmek yeterli değildir. Problem uyumu, güvenlik, topluluk sağlığı, lisans ve şirket içi yetkinlik birlikte incelenmelidir. Kurumsal Ar-Ge süreçlerinde teknoloji seçimi ve standartlaştırma kriterleri dengeli bir puanlama sistemiyle desteklenebilir. Teknik olarak güçlü bir araç işe alım veya operasyon tarafında ağır maliyet yaratabilir. Karar her zaman şirket bağlamında verilmelidir.
Problem–Solution Fit
İlk soru teknoloji hangi gerçek problemi çözüyor olmalıdır. Yeni araç mevcut çözüme kıyasla anlamlı avantaj sunmalıdır. Sadece popüler olduğu için teknoloji eklemek doğru değildir. Problem açık değilse değerlendirme kriterleri de bulanık kalır. PoC ölçülebilir bir hipotez üzerinden yürütülmelidir.
Teknik Olgunluk
Teknik olgunluk sürüm geçmişi ve production kullanımı üzerinden değerlendirilebilir. Çok yeni teknolojiler değişen API'lere sahip olabilir. Büyük kırılmalar maintenance maliyetini yükseltir. Olgunluk her zaman yaşla aynı şey değildir. Aktif geliştirme ve kararlı release süreci birlikte incelenmelidir.
Performans
Performans gerçek workload'a göre ölçülmelidir. Sentetik microbenchmark tek başına yeterli değildir. Latency, throughput ve memory tüketimi birlikte değerlendirilebilir. En hızlı teknoloji her zaman en iyi kurumsal seçenek olmayabilir. Operasyon ve geliştirici verimliliği de toplam kararı etkiler.
Güvenlik
Teknolojinin güvenlik geçmişi incelenmelidir. Kritik CVE'lere ne kadar hızlı yanıt verildiği önemlidir. Güvenli varsayılanlar tercih sebebidir. Dependency zinciri ayrıca değerlendirilmelidir. Security ekibi Trial öncesinde review sürecine dahil edilmelidir.
Ölçeklenebilirlik
Teknolojinin mevcut ve beklenen iş yükünü karşılayıp karşılamadığı ölçülmelidir. Yatay ölçekleme tek kriter değildir. Veri modeli, state yönetimi ve operasyon sınırları da önemlidir. Gereksiz yüksek ölçek hedefleri seçimi bozabilir. Gerçek business ihtiyacı üzerinden değerlendirme yapılmalıdır.
Developer Experience
Developer Experience geliştirme hızını ve hata oranını etkiler. Lokal kurulum, test ve debug süresi ölçülebilir. İyi dokümantasyon onboarding süresini azaltır. Araç çok güçlü olsa bile kullanım yükü yüksek olabilir. Ekip geri bildirimi puanlama matrisine dahil edilmelidir.
Community Health
Açık kaynak projelerde community health uzun vadeli sürdürülebilirlik göstergesidir. Maintainer sayısı ve release düzeni incelenebilir. Issue'lara yanıt süresi fikir verir. Tek kişiye bağlı projeler daha yüksek risk taşıyabilir. Projenin popülerliği tek başına yeterli kriter değildir.
Dokümantasyon
Kaliteli dokümantasyon onboarding ve sorun çözme süresini azaltır. API ve upgrade rehberleri önemli göstergelerdir. Yalnızca başlangıç tutorial'ı yeterli değildir. Production operasyonlarına ilişkin bilgi bulunmalıdır. Kurum içi eksikler kendi dokümantasyon yatırımıyla tamamlanabilir.
Open Source Lisansı
Lisans değerlendirmesi teknik karardan önce yapılmalıdır. Kullanım ve dağıtım koşulları hukuk ekibiyle kontrol edilebilir. Özellikle ürün içinde dağıtılan yazılımlarda lisans etkisi önemlidir. Dependency lisansları da taranmalıdır. Onaylı lisans politikası süreci hızlandırır.
Vendor Lock-In
Vendor bağımlılığı gelecekte migration maliyeti yaratabilir. Ancak yönetilen servislerin bugünkü verimlilik kazancı da değerlidir. Her bağımlılığı sıfırlamaya çalışmak gereksiz geliştirme maliyeti doğurabilir. Exit cost yaklaşık olarak hesaplanmalıdır. Karar mevcut fayda ile gelecekteki geçiş riskini dengeler.
İşe Alım Kolaylığı
Çok niş teknoloji işe alım havuzunu daraltabilir. Eğitimle yetkinlik geliştirilebiliyorsa risk azalır. Mevcut ekip profili dikkate alınmalıdır. İşe alım ilanlarının uzun süre açık kalması gerçek maliyet oluşturur. Bu kriter özellikle Adopt seviyesine geçişte önemlidir.
Şirket İçi Yetkinlik
Teknoloji dışarıda popüler olsa bile kurum içinde deneyim bulunmayabilir. En az birkaç teknik owner yetiştirilmelidir. Bilginin tek kişide toplanması risklidir. Guild veya topluluk modeli yayılımı hızlandırabilir. Yetkinlik geliştirme planı teknoloji kararına eşlik etmelidir.
Toplam Sahip Olma Maliyeti
TCO lisans ve cloud faturasıyla sınırlı değildir. Eğitim, platform, bakım ve migration maliyeti de hesaplanmalıdır. Developer productivity ekonomik değere çevrilebilir. Alternatif teknoloji aynı kapsamla karşılaştırılmalıdır. Bu yaklaşım kısa vadeli fiyat avantajının uzun vadeli maliyeti gizlemesini önler.
Teknoloji Seçim Puanlama Matrisi Nasıl Oluşturulur?
Puanlama matrisi teknik kararları tamamen otomatikleştirmez fakat tartışmayı daha şeffaf hale getirir. Önce kriterler belirlenir ve iş önemine göre ağırlık verilir. Alternatif teknolojiler aynı benchmark ve PoC verileriyle değerlendirilir. Risk skoru sonuçla birlikte gösterilir. Nihai karar yine mühendislik yargısı gerektirir fakat gerekçesi daha kolay açıklanabilir.
Kriterleri Belirlemek
Kriterler şirketin gerçek ihtiyaçlarını yansıtmalıdır. Güvenlik, performans ve TCO çoğu kurum için temel alanlardır. Bazı projelerde compliance veya latency daha yüksek önceliğe sahip olabilir. Gereksiz uzun kriter listesi karar kalitesini artırmaz. En anlamlı faktörlere odaklanılmalıdır.
Kriterlere Ağırlık Vermek
Her kriter aynı öneme sahip değildir. Örneğin finansal bir uygulamada güvenlik ağırlığı daha yüksek olabilir. İç prototipte geliştirici hızı daha fazla önem kazanabilir. Ağırlıklar karar öncesinde belirlenmelidir. Sonuca göre ağırlık değiştirmek objektifliği azaltır.
Alternatif Teknolojileri Puanlamak
Alternatifler aynı ölçek kullanılarak puanlanmalıdır. Puanın dayandığı veri kısa notla kaydedilmelidir. Kişisel beğeni doğrudan yüksek puana dönüşmemelidir. Belirsiz kriterler için düşük güven seviyesi işaretlenebilir. Gerekirse ek PoC planlanabilir.
Teknik Benchmark Yapmak
Benchmark kararın ölçülebilir bölümünü güçlendirir. Aynı input, kaynak ve ortam kullanılmalıdır. Tek performans metriğine odaklanılmamalıdır. Maliyet ve kaynak tüketimi de eklenebilir. Sonuçların tekrar üretilebilir olması önemlidir.
PoC Sonuçlarını Eklemek
PoC geliştirme deneyimini ve entegrasyon risklerini ortaya çıkarır. Kurulum süresi ve test kolaylığı not edilebilir. Karşılaşılan sorunlar skorla ilişkilendirilebilir. PoC sonunda sadece çalışan demo değil öğrenilen riskler de raporlanmalıdır. Bu veri karar kalitesini artırır.
Risk Skoru Hesaplamak
Risk skoru teknik puandan ayrı gösterilebilir. Maintainer riski, vendor bağımlılığı ve güvenlik geçmişi gibi faktörler kullanılabilir. Yüksek teknik puan yüksek riskle dengelenebilir. Risk için azaltma planı hazırlanabilir. Karar sahipleri kalan riski açıkça kabul etmelidir.
Nihai Kararı Kaydetmek
Kararın nedeni gelecekte tekrar tartışılmaması için kaydedilmelidir. ADR bu iş için uygundur. Değerlendirilen alternatifler ve sonuçlar kısa biçimde belirtilir. Kararın hangi koşullarda yeniden ele alınacağı yazılabilir. Böylece kurumsal hafıza güçlenir.
En İyi Programlama Dili Hangisidir?
Kurumsal teknoloji stratejisinde tek bir en iyi programlama dili yoktur. Doğru seçim problem alanına, ekip yetkinliğine ve operasyon ortamına bağlıdır. Backend, frontend, mobil ve veri projeleri farklı ihtiyaçlara sahiptir. Bir dilin Adopt seviyesine geçmesi yalnızca teknik performansına göre belirlenmemelidir. Ekosistem, işe alım ve uzun vadeli bakım birlikte ele alınmalıdır.
Neden Tek Bir “En İyi” Programlama Dili Yoktur?
Her dil farklı tasarım hedefleriyle geliştirilmiştir. Bazıları düşük seviyeli performansta, bazıları hızlı ürün geliştirmede avantaj sağlar. Tek kriterle karşılaştırma yanıltıcı olur. Kurumun mevcut platform yatırımı da sonucu etkiler. En iyi dil ancak belirli problem için tanımlanabilir.
Programlama Dili Seçiminde Şirket Bağlamı
Şirketin mevcut mühendislik becerileri önemli faktördür. Yeni dil öğrenme ve destek maliyeti yaratır. Mevcut CI/CD ve gözlemleme altyapısıyla uyum değerlendirilmelidir. İşe alım piyasası da kararın parçasıdır. Teknik avantaj bu maliyetleri haklı çıkarmalıdır.
Backend Teknolojileri
Backend seçiminde performans, kütüphane ekosistemi ve operasyon kolaylığı öne çıkar. API ve event processing farklı ihtiyaçlar oluşturabilir. Tek backend standardı zorunlu olmak zorunda değildir. Birkaç iyi desteklenen varsayılan yeterli olabilir. Her yeni seçenek destek yükünü artıracağı için gerekçelendirilmelidir.
Frontend Teknolojileri
Frontend ekosistemi hızlı değiştiği için kontrollü standardizasyon özellikle değerlidir. Aynı ürün içinde çok sayıda framework bakım maliyetini artırabilir. Design system ve build tooling ortaklaştırılabilir. Yeni framework önce küçük pilotta denenebilir. Kullanıcı deneyimi ve ekip verimliliği birlikte ölçülmelidir.
Mobil Teknolojiler
Mobil geliştirmede native ve cross-platform yaklaşımlar farklı avantajlar sunar. Ürün gereksinimi seçimde belirleyici olmalıdır. Release süreci ve cihaz desteği TCO'yu etkiler. Ekip deneyimi önemlidir. Standardizasyon ortak analytics, logging ve güvenlik katmanlarını da kapsamalıdır.
Veri ve Yapay Zekâ Teknolojileri
Veri ve AI projeleri farklı runtime ve kütüphane ihtiyaçlarına sahiptir. Deneysel çalışma alanı daha geniş olabilir. Production pipeline için güvenilir sürüm ve model yönetimi gerekir. Veri güvenliği özellikle önemlidir. Sandbox ve production politikalarının ayrılması bu alanda faydalıdır.
Gömülü Sistem Teknolojileri
Gömülü sistemlerde donanım sınırları teknoloji seçimini belirgin biçimde etkiler. Memory, gerçek zaman gereksinimi ve enerji tüketimi önemlidir. Genel backend standartları burada doğrudan uygulanamaz. Yine de test, güvenlik ve dokümantasyon ilkeleri ortaklaştırılabilir. Standardizasyon domain bağlamına göre uyarlanmalıdır.
Bir Programlama Dilini Adopt Seviyesine Taşıma Kriterleri
Adopt kararı kurumun uzun süre destek vermeye hazır olduğu anlamına gelir. Bu yüzden teknik performans tek başına yeterli değildir. Şirket içi yetkinlik, ekosistem, operasyon ve işe alım gibi alanlar değerlendirilmelidir. Birkaç başarılı production kullanım deneyimi beklenebilir. Karar Technology Council ve ilgili guild ile birlikte verilebilir.
Şirket içi yetkinlik
Birden fazla ekipte gerçek deneyim bulunması tercih edilir. Tek uzman bağımlılığı risk yaratır. Eğitim planı hazırlanabilir. Ortak örnek projeler bilgi paylaşımını hızlandırır. Yetkinlik seviyesi düzenli ölçülebilir.
Ekosistem
Kütüphane ve tooling ekosistemi geliştirme hızını etkiler. Kritik ihtiyaçlar için güvenilir çözümler bulunmalıdır. Ekosistem çok hızlı değişiyorsa maintenance yükü artabilir. Community health incelenmelidir. Uzun vadeli destek sinyalleri önemlidir.
Operasyon desteği
Production deployment ve monitoring yolu hazır olmalıdır. Loglama ve tracing standardı desteklenmelidir. Runtime patch süreçleri belirlenmelidir. Incident sırasında platform ekibinin yeterli görünürlüğü olmalıdır. Operasyon desteği olmadan Adopt seviyesi erken olabilir.
İşe alım
Dilin iş piyasasındaki bulunabilirliği değerlendirilmelidir. Çok niş uzmanlık işe alım süresini uzatabilir. Eğitimle dönüşüm mümkünse risk azaltılabilir. Ücret seviyesi de TCO'yu etkileyebilir. İnsan kaynağı kararı teknoloji seçiminden ayrı düşünülmemelidir.
Uzun vadeli sürdürülebilirlik
Dilin geliştirme modeli ve sürüm politikası incelenmelidir. Core maintainer desteği önemlidir. Ekosistemin birkaç yıl sonraki durumu tahmin edilmeye çalışılmalıdır. Kesin gelecek tahmini mümkün değildir. Bu nedenle migration maliyeti ve exit planı da değerlendirilmelidir.
Technology Selection Principles Nasıl Belirlenir?
Technology Selection Principles ekiplerin her araç için sıfırdan tartışma yapmasını önleyen ortak karar ilkeleridir. Bu ilkeler belirli ürün isimlerinden daha uzun ömürlüdür. Proven technology, security by default ve gereksiz çeşitliliği önlemek buna örnektir. İlkeler kurumsal değerlerle uyumlu olmalıdır. Her teknoloji değerlendirmesi bu prensiplerle ilişkilendirildiğinde kararlar daha tutarlı hale gelir.
Proven Technology'yi Tercih Etmek
Production kritik sistemlerde gerçek kullanım geçmişi güçlü bir avantajdır. Kanıtlanmış teknoloji hata riskini azaltabilir. Bu yaklaşım yeni teknolojileri tamamen reddetmek anlamına gelmez. Ar-Ge sandbox yeni araçların olgunlaşması için alan sağlar. Risk seviyesi kullanım bağlamına göre ayarlanmalıdır.
Şirket Çıkarını Takım Tercihinden Öncelemek
Bir ekip için en keyifli araç şirket için en uygun seçenek olmayabilir. Ortak destek ve işe alım maliyeti düşünülmelidir. Teknik kararların kurumun uzun vadeli çıkarıyla uyumlu olması beklenir. Ekipler yine güçlü gerekçelerle istisna talep edebilir. Şeffaf kriterler bu dengeyi kolaylaştırır.
Gereksiz Teknoloji Çeşitliliğini Önlemek
Yeni teknoloji gerçek bir boşluğu doldurmalıdır. Mevcut Adopt teknolojisi problemi yeterince çözüyorsa yeni seçenek eklemek destek yükü yaratabilir. Fark ölçülebilir olmalıdır. Deney yapmak ile kalıcı standarda eklemek ayrılmalıdır. Bu ilke teknoloji envanterinin kontrolsüz büyümesini önler.
Reversible ve Irreversible Kararları Ayırmak
Her teknik karar aynı risk seviyesinde değildir. Bir test kütüphanesini değiştirmek ile ana veri tabanını değiştirmek aynı maliyete sahip değildir. Geri döndürülebilir kararlar ekip seviyesinde daha hızlı alınabilir. Büyük ve zor geri dönüşlü kararlar daha geniş review gerektirebilir. Yönetişim ağırlığı kararın riskine göre ayarlanmalıdır.
Open Standards Kullanmak
Açık standartlar interoperability ve portability avantajı sağlar. Vendor değiştirme ihtiyacında geçiş yükünü azaltabilir. Tam bağımsızlık her zaman mümkün değildir. Yine de veri formatı ve protokol gibi alanlarda açık standart tercih edilebilir. Bu yaklaşım uzun vadeli esnekliği artırır.
Security by Default
Güvenlik geliştiricinin ek olarak açması gereken özellik olmamalıdır. Starter template güvenli ayarlarla gelmelidir. Secret ve dependency kontrolleri pipeline içinde otomatik çalışabilir. Varsayılan güvenlik yaklaşımı insan hatasını azaltır. İstisnalar açık onay gerektirebilir.
Cloud ve Vendor Bağımlılığını Değerlendirmek
Managed servisler ciddi hız avantajı sağlayabilir. Buna karşılık provider-specific API'ler exit cost yaratabilir. Karar soyut vendor korkusuyla verilmemelidir. Bugünkü fayda ve gelecekteki migration maliyeti birlikte hesaplanmalıdır. Kritik business logic mümkün olduğunca bağımsız tutulabilir.
Architecture Decision Record (ADR) Nedir?
ADR önemli teknik kararların bağlamını, seçilen çözümü ve sonuçlarını kısa biçimde kaydeden dokümandır. Yıllar sonra bir kararın neden verildiğini anlamayı kolaylaştırır. Sadece sonucu değil değerlendirilen alternatifleri de görünür hale getirir. Şirket İçi Ar-Ge Süreçlerinde Teknoloji Standardizasyonu için ADR kurumsal hafızanın temel araçlarından biridir. Technology Radar seviyelerinin proje içindeki somut kararlara nasıl uygulandığını da gösterir.
ADR Neden Gereklidir?
Teknik kararların gerekçesi zamanla unutulur. Yeni ekip üyeleri aynı tartışmayı tekrar yapabilir. ADR karar anındaki kısıtları ve hedefleri kaydeder. Böylece sonraki değişiklikler daha bilinçli yapılır. Dokümantasyon toplantı hafızasına bağımlılığı azaltır.
ADR Hangi Kararlarda Yazılmalıdır?
Her küçük kod tercihi ADR gerektirmez. Geri dönüş maliyeti yüksek veya birden fazla ekibi etkileyen kararlar daha uygundur. Veri tabanı, mesajlaşma sistemi veya ana framework seçimi örnek olabilir. Karar uzun vadeli operasyon etkisine sahipse ADR değerlidir. Ekip kendi eşiklerini açık biçimde tanımlayabilir.
ADR Yapısı
ADR yapısı kısa ve tekrar edilebilir olmalıdır. Context, Decision, Alternatives, Consequences ve Status temel bölümlerdir. Gereğinden uzun format ekiplerin kullanımını azaltabilir. Önemli olan kararın anlaşılmasıdır. Template repository içinde kolayca erişilebilir olmalıdır.
Context
Context hangi problemin çözüldüğünü açıklar. Mevcut kısıtlar ve ihtiyaçlar belirtilir. Karar anındaki teknik ortam kaydedilir. Gelecekte bağlam değiştiğinde kararın neden eskidiği anlaşılabilir. Context mümkün olduğunca somut yazılmalıdır.
Decision
Decision seçilen yaklaşımı net biçimde belirtir. Belirsiz ifadelerden kaçınılır. Uygulama kapsamı yazılabilir. Kararın hangi projeler için geçerli olduğu belirtilmelidir. Bu bölüm okuyucunun sonucu hızlı anlamasını sağlar.
Alternatives
Alternatives değerlendirilen diğer seçenekleri gösterir. Her alternatifin temel artı ve eksileri yazılabilir. Bu bölüm gelecekte aynı tartışmanın tekrarlanmasını azaltır. Elenen seçeneğin neden uygun olmadığı anlaşılır. Kısa fakat anlamlı tutulmalıdır.
Consequences
Consequences kararın getirdiği olumlu ve olumsuz sonuçları açıklar. Hiçbir teknik karar tamamen bedelsiz değildir. Operasyon, vendor bağımlılığı veya eğitim ihtiyacı belirtilebilir. Risklerin nasıl azaltılacağı eklenebilir. Bu bölüm kararın gerçek maliyetini görünür kılar.
Status
Status kararın mevcut durumunu gösterir. Proposed, Accepted, Superseded veya Deprecated gibi değerler kullanılabilir. Yeni ADR eski kararı geçersiz kıldığında bağlantı verilmelidir. Böylece karar geçmişi korunur. Repository içinde güncel durum kolayca görülebilir.
ADR ile Technology Radar Nasıl Birlikte Kullanılır?
Technology Radar şirket seviyesindeki genel tercihi gösterir. ADR belirli proje içindeki somut seçimi açıklar. Örneğin Trial seviyesindeki teknoloji bir projede özel gerekçeyle kullanılabilir. ADR bu gerekçeyi ve riskleri kaydeder. İki araç birlikte merkezi strateji ile ekip kararını birbirine bağlar.
ADR'ler Nerede Saklanmalıdır?
ADR'ler ilgili kod tabanına yakın tutulduğunda güncellenmesi kolaylaşır. Repository içindeki docs klasörü sık kullanılan yaklaşımdır. Merkezi arama için developer portal ile indekslenebilir. Erişim birkaç farklı sistem arasında dağılmamalıdır. Kodla aynı review sürecini kullanmak faydalıdır.
ADR'leri Docs-as-Code Olarak Yönetmek
Docs-as-Code ADR'lerin Git üzerinden version control ile yönetilmesini sağlar. Pull request review ortak tartışmayı kaydeder. Değişiklik geçmişi korunur. Otomatik site üretimiyle merkezi erişim sağlanabilir. Bu yöntem dokümantasyon ile geliştirme sürecini birbirine yaklaştırır.
RFC ile Teknoloji Kararı Nasıl Alınır?
RFC önemli teknik değişiklikler için karar öncesinde geri bildirim toplamayı sağlayan yazılı öneri sürecidir. ADR geçmiş kararı kaydederken RFC karar oluşmadan önce tartışmayı organize eder. Büyük teknoloji seçimleri farklı ekiplerin görüşünü gerektirebilir. RFC açık alternatifler ve başarı kriterleri sunmalıdır. Süreç yeterince hafif tutulduğunda karar kalitesini artırırken geliştirme hızını koruyabilir.
RFC Nedir?
RFC teknik değişiklik önerisinin yazılı biçimidir. Problem, çözüm ve alternatifler anlatılır. İlgili ekiplerden geri bildirim istenir. Belirli review süresi sonunda karar verilir. Sonuç ADR veya Radar güncellemesine dönüşebilir.
Kim RFC Açabilir?
RFC yalnızca architecture ekibine özel olmamalıdır. Gerekli bilgiye sahip herhangi bir mühendis öneri açabilmelidir. Büyük değişikliklerde sponsor istenebilir. Sürece katılım ekip özerkliğini güçlendirir. Karar yetkisi ise değişikliğin risk seviyesine göre belirlenebilir.
Teknik Alternatifler Nasıl Sunulur?
Alternatifler ortak kriterlerle karşılaştırılmalıdır. Maliyet, güvenlik ve operasyon etkisi yazılabilir. Yazar yalnızca tercih ettiği çözümü savunmamalıdır. Bilinmeyen alanlar açıkça belirtilmelidir. Gerekirse PoC ile belirsizlik azaltılır.
Engineering Community Review
Review ilgili domain ekiplerini sürece dahil eder. Her RFC bütün şirket tarafından incelenmek zorunda değildir. Etkilenen ekipler seçilmelidir. Yorumlar yazılı kaldığı için kurumsal hafıza oluşur. Son karar görüş ayrılıklarını da özetleyebilir.
Karar Süresi
RFC süresiz açık kalmamalıdır. Risk seviyesine göre review penceresi tanımlanabilir. Küçük kararlar birkaç gün, büyük platform kararları daha uzun sürebilir. Süre dolduğunda owner karar vermelidir. Belirsizlik varsa yeni deney planlanabilir.
RFC'den ADR'ye Geçiş
RFC tartışması tamamlandığında kabul edilen karar ADR'ye özetlenebilir. Böylece uzun tartışma ile kalıcı karar ayrılır. ADR ilgili RFC'ye referans verebilir. Gelecekte kararın geçmişi gerektiğinde incelenebilir. Bu model dokümantasyon yükünü dengeler.
RFC'den Technology Radar Güncellemesine Geçiş
Bazı RFC kararları sadece tek projeyi değil şirket standardını etkiler. Bu durumda Radar güncellemesi değerlendirilmelidir. Trial veya Adopt seviyesi değişebilir. Technology Council review yapabilir. Karar şirket geneline şeffaf biçimde duyurulmalıdır.
Yeni Teknoloji Deneyi Nasıl Yönetilmelidir?
Yeni teknoloji deneyi açık problem ve hipotezle başlamalıdır. Araştırma, PoC ve benchmark aşamaları gereksiz uzun tutulmamalıdır. Güvenlik review ve production trial risk seviyesine göre uygulanabilir. Başarı kriterleri deney başlamadan önce yazılmalıdır. Sonuç olumlu ya da olumsuz olsun kurumsal bilgi olarak kaydedilmelidir.
Problem Tanımlama
Deney yeni teknoloji kullanmak için değil gerçek problemi çözmek için yapılmalıdır. Problem ölçülebilir biçimde tanımlanmalıdır. Mevcut çözümün neden yetersiz olduğu açıklanır. Başarı kriterleri bu problemden türetilir. Problem net değilse deney kolayca amaçsız hale gelir.
Araştırma
İlk araştırma teknoloji hakkında temel riskleri ortaya çıkarır. Dokümantasyon, lisans ve community health incelenebilir. Mevcut kurumsal alternatifler karşılaştırılır. Büyük PoC başlamadan önce açık engeller bulunabilir. Bu aşama kısa tutulmalıdır.
Proof of Concept
PoC yalnızca kritik varsayımları test etmelidir. Tam ürün geliştirmeye dönüşmemelidir. Gerçekçi input kullanılabilir. Öğrenilen sorunlar kaydedilir. Kodun atılabilir olduğu açıkça kabul edilmelidir.
Benchmark
Benchmark mevcut standartla yeni seçeneği aynı koşullarda karşılaştırır. Performans ve kaynak tüketimi ölçülebilir. Developer experience verisi de eklenebilir. Test tekrar üretilebilir olmalıdır. Sonuç decision matrix'e aktarılabilir.
Security Review
Security review dependency ve veri risklerini inceler. Yeni teknoloji hassas veriyle nasıl çalışıyor değerlendirilmelidir. Default configuration kontrol edilir. Supply chain riskleri ele alınabilir. Yüksek riskli sorunlar Trial öncesinde çözülmelidir.
Production Trial
Production trial gerçek ortam davranışını ölçer. Sınırlı trafik veya düşük riskli servis seçilebilir. Monitoring ve rollback yolu hazırlanır. Incident ve performans verileri toplanır. Deney sonunda geniş kullanım kararı verilmelidir.
Başarı Kriterleri
Başarı kriterleri deney başlamadan tanımlanmalıdır. Performans, geliştirme süresi veya operasyon yükü ölçülebilir. Yalnızca teknik heyecan kriter değildir. Eşikler mümkün olduğunca sayısal olmalıdır. Sonuçlar bu kriterlere göre değerlendirilir.
Adopt veya Reject Kararı
Deney sonunda belirsiz biçimde devam etmek yerine açık karar verilmelidir. Başarılı teknoloji Trial veya Adopt seviyesine taşınabilir. Beklenen faydayı sağlamıyorsa Reject veya Hold kararı verilir. Repository ve altyapı temizlenir. Sonuçların dokümante edilmesi gelecekte aynı deneyi tekrar etmeyi önler.
Ar-Ge Deneyleri Nasıl Timebox Edilir?
Timebox deneyin kontrollü süre ve bütçe içinde kalmasını sağlar. Belirsiz araştırmalar aylarca devam ettiğinde hem maliyet hem odak kaybı oluşur. Hipotez, başarı kriteri ve stop criteria önceden belirlenmelidir. Süre sonunda karar verecek kadar bilgi oluşmadıysa yeni, açık gerekçeli timebox tanımlanabilir. Bu yaklaşım Ar-Ge'yi sınırlamak yerine öğrenme disiplinini güçlendirir.
Deney Süresi
Deney süresi problemin büyüklüğüne göre belirlenmelidir. Küçük framework değerlendirmesi ile yeni veri platformu aynı süreyi gerektirmez. Takvim başlangıçta açıklanır. Süre bitiminde review yapılır. Otomatik uzatma yapılmamalıdır.
Deney Bütçesi
Cloud ve lisans maliyeti deney bütçesine dahil edilmelidir. Engineer-hour da gerçek maliyettir. Çok pahalı deneyler sponsor onayı gerektirebilir. Bütçe araştırmayı engellemek için değil riski görünür kılmak için kullanılır. Gerçekleşen harcama deney raporuna eklenebilir.
Hipotez
Hipotez teknolojiyle ilgili test edilebilir beklentiyi ifade eder. Örneğin build süresini belirli oranda azaltma hedefi tanımlanabilir. Belirsiz ifadeler karar vermeyi zorlaştırır. Hipotez mevcut baseline ile karşılaştırılmalıdır. Sonuç olumlu veya olumsuz olabilir.
Ölçülebilir Başarı Kriterleri
Başarı kriterleri deney sonucunun ne zaman yeterli olduğunu gösterir. Performans, hata oranı ve geliştirme süresi kullanılabilir. Güvenlik engelleri de kriter olabilir. Kriterler sonuca göre değiştirilmemelidir. Bu disiplin kişisel tercih etkisini azaltır.
Stop Criteria
Stop criteria deneyin ne zaman erken sonlandırılacağını belirler. Kritik güvenlik açığı veya lisans sorunu buna örnek olabilir. Beklenen faydanın teknik olarak mümkün olmadığı anlaşılabilir. Böyle durumlarda kalan süreyi harcamak gerekmez. Erken durdurma başarısızlık değil sağlıklı Ar-Ge yönetimidir.
Deney Sonuçlarını Dokümante Etmek
Deney sonucu birkaç paragrafla bile olsa kaydedilmelidir. Hipotez ve ölçüm verileri belirtilir. Başarısızlık nedenleri özellikle değerlidir. Doküman Radar veya RFC'ye bağlanabilir. Böylece bilgi ilgili ekipten kurum geneline taşınır.
Başarısız Teknoloji Deneyi Nasıl Kapatılmalıdır?
Başarısız deney yarım bırakılmamalıdır. Production veya cloud kaynakları temizlenmeli ve geçici dependency'ler kaldırılmalıdır. Öğrenilen dersler kayıt altına alınmalıdır. Gerekirse teknoloji Hold seviyesine taşınabilir. Düzenli kapanış süreci başarısız Ar-Ge çalışmalarının kalıcı teknik borca dönüşmesini engeller.
Trial Sonlandırma Kriterleri
Trial başarısız sayılacak koşullar baştan belirlenmelidir. Performans veya güvenlik hedefleri karşılanmayabilir. Operasyon yükü beklenenden yüksek çıkabilir. Karar veriye dayanmalıdır. Sponsor ve owner sonucu birlikte değerlendirebilir.
Production Kaynaklarını Temizlemek
Deney için açılan cloud kaynakları unutulmamalıdır. Kullanılmayan servisler maliyet ve güvenlik riski yaratır. IaC üzerinden cleanup yapılması kolaylaştırılabilir. Silinen kaynaklar kayıt altına alınmalıdır. Cost dashboard kapanışın tamamlandığını doğrulayabilir.
Dependency Kaldırma
Deneysel kütüphaneler kod tabanında gereksiz yere bırakılmamalıdır. Dependency ağacında kalmaları güvenlik yükü yaratır. Build ve deployment dosyaları temizlenir. Kullanılmayan feature flag kaldırılabilir. Repository deney öncesindeki desteklenen duruma döndürülür.
Öğrenilen Dersleri Kaydetmek
Başarısız deney önemli kurumsal bilgi üretir. Sorunun teknik mi organizasyonel mi olduğu yazılabilir. Gelecekte yeniden değerlendirme koşulları belirtilir. Doküman ekipler tarafından erişilebilir olmalıdır. Aynı deneyi farklı ekiplerin tekrar yapması önlenir.
Teknolojiyi Hold'a Taşımak
Teknoloji belirli risk nedeniyle uygun bulunmadıysa Hold seviyesi değerlendirilebilir. Hold kararı mutlak kalite değerlendirmesi değildir. Şirket bağlamında yeni kullanımın uygun olmadığını söyler. Nedenleri Radar açıklamasında yer almalıdır. Koşullar değişirse karar yeniden review edilebilir.
Standarttan Sapılması Gerektiğinde Ne Yapılmalıdır?
Hiçbir standart bütün gelecek senaryoları kapsayamaz. Bu nedenle sağlıklı yönetişim sisteminin açık bir exception mekanizması bulunmalıdır. İstisnanın gerekçesi, owner'ı ve süresi kaydedilir. Risk kabulü görünür hale getirilir ve review tarihi belirlenir. İyi escape hatch standartların ekipler tarafından daha fazla benimsenmesini sağlayabilir.
Technology Exception Nedir?
Technology Exception standart dışında teknoloji kullanımı için resmi fakat hafif süreçtir. Kalıcı serbestlik anlamına gelmez. Gerekçe ve kapsam belirtilir. Risk seviyesi değerlendirilir. Süre sonunda yeniden review yapılabilir.
Exception Talebinin Gerekçesi
Gerekçe mevcut standardın neden ihtiyacı karşılamadığını açıklamalıdır. Sadece kişisel tercih yeterli değildir. Performans veya ürün gereksinimi gibi somut nedenler kullanılabilir. Alternatifler kısaca değerlendirilir. Gerekçe ileride yeni standardın oluşmasına veri sağlayabilir.
Teknik Owner
İstisna kullanılan teknolojinin açık owner'ı olmalıdır. Owner güvenlik ve upgrade sorumluluğunu üstlenir. Dokümantasyon sağlar. Sorun durumunda destek yolu bellidir. Sahipsiz exception kabul edilmemelidir.
Risk Kabulü
Standart dışı kullanım ek risk yaratabilir. Bu risk teknik ve business sahipleri tarafından bilinmelidir. Kritik güvenlik veya operasyon riski kabul edilmeyebilir. Kabul edilen risk kayıt altına alınır. Böylece sorumluluk görünür olur.
Süreli İstisna
Exception süresiz verilmemelidir. Altı ay veya proje süresi gibi limit kullanılabilir. Süre sonunda gerekçe yeniden değerlendirilir. Teknoloji Adopt olmuşsa exception gereksiz hale gelebilir. Fayda oluşmadıysa standart yola dönülebilir.
Review Tarihi
Review tarihi istisnanın unutulmasını önler. Owner'a otomatik hatırlatma gönderilebilir. Kullanım ve incident verileri incelenir. Risk durumu tekrar değerlendirilir. Sonuç uzatma, kapanış veya standarda dönüş olabilir.
Escape Hatch Modeli
Escape hatch standartların mutlak duvar olmadığını gösterir. Ekipler güçlü gerekçeyle farklı çözüm seçebilir. Süreç ağır olmamalıdır. Risk seviyesi yükseldikçe review kapsamı artabilir. Bu model özerklik ile yönetişimi dengeler.
İstisnadan Yeni Standarda Geçiş
Bazı exception'lar yeni standardın ilk örneği olabilir. Teknoloji birden fazla ekipte başarılı sonuç verirse Radar seviyesi değişebilir. Platform desteği geliştirilebilir. Golden Path oluşturulabilir. Böylece yenilik kontrollü biçimde kurumsallaşır.
Golden Path Nedir?
Golden Path iyi uygulamaları yalnızca dokümana yazmak yerine çalışan template, otomasyon ve self-service akışlarına dönüştüren yaklaşımdır. Geliştirici yeni servis açtığında CI/CD, güvenlik ve monitoring hazır gelebilir. Böylece standarda uymak ekstra iş olmaktan çıkar. İyi Golden Path ekipleri sınırlamaz, yaygın ihtiyaçlar için en hızlı yolu sağlar. Gerektiğinde açık escape hatch bulunmalıdır.
Standardı Dokümandan Çalışan Koda Dönüştürmek
Dokümantasyon tek başına adoption sağlamaz. Geliştirici yüzlerce sayfa okumadan doğru başlangıç yapabilmelidir. Project generator veya template bu işi kolaylaştırır. Standardın çoğu otomatik uygulanır. İnsanlar yalnızca domain logic'e odaklanır.
Golden Path'in Temel Parçaları
Golden Path sadece project template değildir. Dependency, pipeline, IaC ve güvenlik ayarlarını da kapsar. Logging ve monitoring başlangıçtan itibaren hazır olmalıdır. Bileşenler versioned biçimde yönetilir. Ekipler güncellemeleri kontrollü şekilde alabilmelidir.
Project template
Project template temel repository yapısını sağlar. Test ve configuration örnekleri hazır olabilir. Kod kalitesi araçları varsayılan olarak eklenir. Yeni servis oluşturma süresi kısalır. Template domain logic'i gereksiz yere dayatmamalıdır.
Dependency configuration
Onaylı dependency ve sürüm kuralları template içinde bulunabilir. Güvenli varsayılanlar seçilir. Dependency scanning otomatik çalışır. Merkezi paket yönetimi düşünülebilir. Ekip özel ihtiyaç için exception talep edebilir.
CI/CD
Pipeline build, test ve deployment adımlarını standartlaştırır. Her ekip YAML dosyasını sıfırdan yazmak zorunda kalmaz. Security gate hazır gelir. Ortak template güncellemeleri merkezi iyileştirme sağlar. Deployment deneyimi ekipler arasında daha tutarlı olur.
Infrastructure as Code
IaC cloud kaynaklarının tekrar üretilebilir olmasını sağlar. Network ve security standardı template ile uygulanabilir. Manual configuration drift azalır. Cost estimate pipeline'a eklenebilir. Environment kurulum süresi kısalır.
Security scanning
Dependency ve static security scan Golden Path içinde hazır olmalıdır. Geliştirici ayrıca kurulum yapmak zorunda kalmaz. Yüksek riskli bulgular deployment'ı engelleyebilir. Düşük riskler backlog'a taşınabilir. Politika merkezi fakat uygulanması otomatik olabilir.
Logging
Standart logging formatı incident analizini kolaylaştırır. Correlation ID ve temel metadata otomatik eklenebilir. Hassas veri loglama engellenmelidir. Retention politikası ortam bazında tanımlanır. Observability maliyeti de kontrol edilir.
Monitoring
Yeni servis temel dashboard ve alert'lerle başlayabilir. Health metric'leri varsayılan olarak toplanır. SLO için gerekli ölçümler hazır hale gelir. Ekip domain-specific metric ekler. Monitoring setup yeni proje için ayrı bir proje olmaktan çıkar.
Golden Path ile Golden Cage Arasındaki Fark
Golden Path önerilen yolu kolaylaştırır. Golden Cage ise alternatifleri gereksiz biçimde kapatır. Kullanıcı memnuniyeti bu ayrımı anlamak için iyi göstergedir. Platform kullanmak gerçek zaman kazandırıyorsa adoption doğal olur. Zorunluluk arttıkça escape hatch daha önemli hale gelir.
Golden Path Zorunlu Olmalı mı?
Güvenlik gibi bazı bileşenler zorunlu olabilir. Uygulama framework'ü gibi alanlarda varsayılan yaklaşım daha uygun olabilir. Risk düzeyi politikanın sertliğini belirlemelidir. Ekiplerin güçlü gerekçeyle farklı yol seçebilmesi önemlidir. Zorunluluk yerine avantajlı varsayılanlar çoğu zaman daha yüksek adoption sağlar.
Standart Proje Template'leri Nasıl Oluşturulur?
Standart template'ler farklı proje türlerinde tekrar eden altyapı işlerini azaltır. Backend, frontend, mobil ve veri projeleri için ayrı başlangıç yolları geliştirilebilir. Template minimum gerekli yapıyı sunmalıdır. Gereksiz domain varsayımları kullanım alanını daraltabilir. Versioning ve upgrade yaklaşımı en az ilk oluşturma kadar önemlidir.
Backend Starter
Backend starter API, test ve logging temelini sağlar. Authentication entegrasyonu hazır olabilir. Health check ve deployment dosyaları eklenebilir. Seçilen framework Adopt seviyesinde olmalıdır. Ekip yeni servis hazırlamak yerine iş mantığına odaklanır.
Frontend Starter
Frontend starter build, test ve design system entegrasyonunu içerebilir. Lint ve accessibility kontrolleri hazır gelir. Ortak API client yaklaşımı eklenebilir. Deployment pipeline standardize edilir. Template sürüm güncellemeleri kontrollü yapılmalıdır.
Mobile Starter
Mobile starter analytics ve crash reporting gibi ortak parçaları sağlar. Güvenli storage kullanımı hazır olabilir. CI build ve signing süreçleri otomatikleştirilebilir. Platform spesifik ihtiyaçlar desteklenir. Tek template bütün mobil senaryoları zorlamamalıdır.
Data Pipeline Starter
Data pipeline starter ingestion, validation ve monitoring kalıpları sunabilir. Veri şeması yönetimi standardize edilir. Test data ve quality check örnekleri eklenebilir. Scheduling ve retry politikaları varsayılan hale getirilebilir. Veri güvenliği kuralları başlangıçtan uygulanır.
Machine Learning Starter
Machine Learning starter experiment tracking ve model packaging yapılarını içerebilir. Veri erişim politikaları hazır olmalıdır. Model evaluation template'i sağlanabilir. Deployment ve monitoring yolu tanımlanır. Deney ortamı ile production modeli açık biçimde ayrılmalıdır.
Microservice Starter
Microservice starter servis sınırını otomatik çözmez fakat ortak teknik ihtiyaçları hazırlar. API, tracing ve health check bulunabilir. Container ve IaC şablonu eklenir. Security scanning otomatik çalışır. Template gereksiz servis parçalanmasını teşvik etmemelidir.
Template Versioning
Template zaman içinde gelişir. Yeni başlayan projelerin güncel sürümü kullanması kolaydır. Eski projelerin değişiklikleri nasıl alacağı ayrıca tasarlanmalıdır. Otomatik dependency update yardımcı olabilir. Breaking template değişiklikleri migration rehberiyle yayınlanmalıdır.
Internal Developer Platform Standardizasyonu Nasıl Kolaylaştırır?
Internal Developer Platform geliştiricilere ortak altyapı yeteneklerini self-service biçimde sunarak standardizasyonu doğal hale getirir. Developer Portal, Software Catalog ve Service Template gibi bileşenler bilgiye erişimi kolaylaştırır. Policy-as-Code güvenlik ve altyapı kurallarını otomatik uygular. Merkezi dokümantasyon dağınık bilgi kaynaklarını bir araya getirir. Platformun başarısı teknik özellikten çok geliştiricinin işini ne kadar kolaylaştırdığıyla ölçülmelidir.
Developer Portal
Developer Portal servis ve dokümantasyon için ortak giriş noktasıdır. Teknoloji Radar ve ADR bilgileri burada gösterilebilir. Yeni servis oluşturma akışı portal üzerinden başlatılabilir. Ekipler owner ve runtime bilgisine hızlı ulaşır. Portal bilgi arama süresini azaltır.
Software Catalog
Software Catalog bütün servislerin teknik envanterini tutar. Owner, repository ve dependency bilgileri gösterilebilir. Standard dışı teknolojiler kolayca bulunur. EOL runtime'lar raporlanabilir. Technology Radar verisi catalog ile ilişkilendirilebilir.
Self-Service Infrastructure
Self-service altyapı ekiplerin ticket beklemeden kaynak oluşturmasını sağlar. Güvenlik ve network standardı template içinde uygulanır. Platform ekibi manuel provisioning yükünden kurtulur. Developer lead time azalır. Guardrail'ler kaynak oluşturma anında kontrol edilir.
Service Templates
Service template Golden Path'in temel uygulamasıdır. Proje yapısı ve pipeline otomatik oluşturulur. Monitoring ve security varsayılan gelir. Takımlar domain-specific özellikleri ekler. Template adoption standardizasyon metriği olarak izlenebilir.
Central Documentation
Dokümantasyon tek arama noktası altında toplanmalıdır. ADR, runbook ve teknoloji rehberleri indekslenebilir. İçerik owner bilgisi taşımalıdır. Eski dokümanlar işaretlenmelidir. Kolay erişim standardın benimsenmesini artırır.
Policy-as-Code
Policy-as-Code kuralları otomatik kontrol haline getirir. Cloud resource veya dependency politikaları kodla tanımlanabilir. Pull request sırasında ihlal görülebilir. Manuel review yükü azalır. İstisnalar versioned biçimde yönetilebilir.
Developer Experience
Platform geliştiricinin işini kolaylaştırmadığında adoption düşük kalır. Kurulum süresi ve memnuniyet ölçülmelidir. Gereksiz approval adımları azaltılmalıdır. Platform ekibi iç ürünü yöneten product team gibi davranabilir. Kullanıcı geri bildirimi roadmap'e girdi olmalıdır.
Platform Engineering ile Teknoloji Standardizasyonu
Platform Engineering standardı zorlayıcı dokümandan kullanılabilir ürüne dönüştürür. Platform team ortak ihtiyaçları self-service hizmet olarak sunar. Deployment, monitoring ve security gibi alanlar tekrar kullanılabilir hale gelir. Developer cognitive load azalırken kurum genelinde tutarlılık artar. Platform adoption ile standardizasyon başarısı birlikte ölçülebilir.
Platform Team'in Rolü
Platform team bütün uygulama kodunun sahibi değildir. Ortak altyapı ve geliştirme deneyimini iyileştirir. Standardın en kolay yol olmasını sağlar. Güvenlik ve architecture ekipleriyle birlikte çalışır. Ekiplerin geri bildirimini roadmap'e taşır.
Platform as a Product
Platform iç kullanıcıları olan gerçek bir ürün gibi yönetilmelidir. Kullanıcı ihtiyaçları ölçülür. Adoption ve memnuniyet takip edilir. Kullanılmayan özellikler yeniden değerlendirilir. Bu yaklaşım merkezi altyapının gereksiz büyümesini önler.
Standartları Otomasyonla Uygulamak
Kuralları sadece dokümana yazmak yeterli değildir. CI ve IaC kontrolleri otomatik uygulanabilir. Developer yanlış yapılandırmayı erken görür. Manuel approval sayısı azalır. Otomasyon standardı günlük geliştirme akışının parçası yapar.
Developer Cognitive Load'u Azaltmak
Geliştirici her altyapı detayını bilmek zorunda kalmamalıdır. Platform güvenli varsayılanlar sağlar. Takım business logic'e odaklanır. Gerektiğinde alt seviyeye erişim mümkün olabilir. Soyutlama ile kontrol arasında dengeli sınır kurulmalıdır.
Platform Adoption'ı Ölçmek
Platform başarısı kullanım oranıyla izlenebilir. Yeni servislerin ne kadarı Golden Path kullanıyor ölçülmelidir. Template dışına çıkma nedenleri analiz edilir. Developer satisfaction anketleri ek veri sağlar. Adoption düşükse kullanıcı problemi araştırılmalıdır.
Teknoloji Standartları Nasıl Otomatik Uygulanır?
Otomasyon standartların kişisel hatırlamaya bağlı kalmasını önler. Lint, static analysis ve CI policy kod seviyesindeki kuralları kontrol eder. Dependency ve security gate yazılım tedarik zincirini korur. IaC ve architecture testleri altyapı ile mimari beklentileri doğrular. Bu yaklaşım merkezi review ihtiyacını azaltırken ekiplerin hızlı çalışmasını sağlar.
Linting
Linting ortak kod stilini otomatik uygular. Code review içinde biçim tartışmalarını azaltır. Güvenli olmayan bazı pattern'ler engellenebilir. Kurallar repository template ile gelir. İstisna gerektiğinde gerekçeli configuration kullanılabilir.
Static Analysis
Static analysis kod çalışmadan önce potansiyel sorunları bulur. Güvenlik ve kalite kuralları birlikte uygulanabilir. Sonuçlar pull request üzerinde gösterilir. Kritik bulgular merge'i engelleyebilir. False positive oranı düzenli izlenmelidir.
CI Policies
CI policies gerekli test ve scan adımlarını zorunlu hale getirir. Ekip pipeline'ı yanlışlıkla atlayamaz. Ortak template merkezi olarak geliştirilebilir. Değişiklikler versioned yayınlanır. Kritik projeler için daha güçlü policy set'i uygulanabilir.
Dependency Policies
Dependency policy hangi paket ve sürümlerin kullanılabileceğini kontrol eder. EOL veya riskli dependency engellenebilir. Lisans taraması eklenebilir. Approved dependency listesi bazı alanlarda faydalıdır. Güncellemeler otomatik pull request ile kolaylaştırılabilir.
Security Gates
Security gate belirli risk seviyesindeki bulguların production'a çıkmasını engeller. Her bulgu için aynı sertlik kullanılmamalıdır. Kritik açıklar bloklanabilir. Düşük riskler backlog'a alınabilir. Güvenlik ekibi politika eşiklerini düzenli review etmelidir.
Infrastructure Policies
Cloud resource configuration policy ile kontrol edilebilir. Public erişim veya encryption gereksinimleri otomatik doğrulanır. Yanlış ayar deployment öncesinde yakalanır. Kurallar IaC ile entegre çalışır. Exception modeli belirli durumlara izin verebilir.
Policy-as-Code
Policy-as-Code yönetişim kurallarını version control altında tutar. Değişiklikler pull request ile review edilir. Test yazılabilir. Policy'nin kim tarafından değiştirildiği görünür olur. Bu yöntem kurumsal standartları daha şeffaf hale getirir.
Architecture Tests
Architecture testleri katman bağımlılıkları veya yasak kullanım pattern'lerini doğrulayabilir. Örneğin domain katmanının belirli framework'e doğrudan bağlanması engellenebilir. Bu testler kodla birlikte çalışır. Mimari dokümanın gerçeğe aykırı kalması azalır. Fazla kural geliştirici hızını düşürebileceği için dengeli kullanılmalıdır.
Open Source Teknolojiler Nasıl Standardize Edilmelidir?
Açık kaynak teknolojiler kurumsal Ar-Ge için büyük hız ve bilgi avantajı sağlar. Bununla birlikte lisans, maintainer ve security riskleri değerlendirilmelidir. Open Source Selection Policy hangi kriterlerin kontrol edileceğini açıklar. Dependency scanning ve SBOM kullanımı tedarik zinciri görünürlüğünü artırır. Kurum açık kaynağı yasaklamak yerine ölçülebilir yönetişimle güvenli biçimde kullanmalıdır.
Open Source Selection Policy
Selection Policy değerlendirme adımlarını standartlaştırır. Lisans ve community health temel kriterler olabilir. Güvenlik geçmişi incelenir. Kritik bağımlılıklarda maintainer riski değerlendirilir. Politika geliştiricinin anlayabileceği kadar açık olmalıdır.
Lisans Kontrolü
Lisans kontrolü kullanım ve dağıtım yükümlülüklerini anlamayı sağlar. Hukuk ekibi onaylı lisans listesi oluşturabilir. Dependency zinciri de taranmalıdır. Ürün türüne göre kabul kriterleri değişebilir. Otomatik lisans taraması süreci hızlandırır.
MIT
MIT yaygın ve izin verici açık kaynak lisanslarından biridir. Kurumsal kullanımda çoğu senaryoda daha basit yükümlülük sunar. Yine de copyright bildirim koşulları dikkate alınmalıdır. Lisans politikası hukuk değerlendirmesiyle oluşturulmalıdır. Otomatik araçlar dependency lisansını görünür hale getirebilir.
Apache
Apache lisansı da birçok kurumsal projede kullanılabilir. Patent hükümleri ayrıca değerlendirilmelidir. Notice yükümlülükleri dikkate alınabilir. Kurum kendi dağıtım modeline göre politika belirlemelidir. Teknik ekip hukuki yorum yapmamalıdır.
GPL
GPL farklı dağıtım yükümlülükleri yaratabilir. Ürünün nasıl sunulduğu karar üzerinde etkilidir. Hukuk review gerekebilir. GPL kullanımı otomatik olarak kötü veya yasak kabul edilmemelidir. Kurumsal kullanım senaryosu doğru analiz edilmelidir.
Community Health
Community health projenin sürdürülebilirliğini anlamaya yardımcı olur. Release ve contributor verileri incelenebilir. Issue yanıt süreleri fikir verebilir. Tek maintainer bağımlılığı risk yaratabilir. Kritik dependency'ler için alternatif plan düşünülmelidir.
Release Frequency
Çok seyrek release bakım sorunu gösterebilir. Aşırı hızlı ve kırıcı release de risk yaratabilir. Önemli olan sürdürülebilir ritimdir. Security fix süreleri ayrıca değerlendirilmelidir. Kurum upgrade kapasitesine göre uygun teknoloji seçmelidir.
CVE Geçmişi
CVE bulunması tek başına teknolojinin kötü olduğunu göstermez. Önemli olan açıkların nasıl ve ne kadar hızlı kapatıldığıdır. Tekrarlayan kritik tasarım sorunları daha önemli sinyal olabilir. Security response süreci incelenmelidir. Kurum dependency scanning ile aktif riskleri takip etmelidir.
Maintainer Riski
Tek kişinin yönettiği kritik proje sürdürülebilirlik riski taşır. Maintainer değişikliği projenin geleceğini etkileyebilir. Sponsor şirket veya foundation desteği olumlu sinyal olabilir. Fork seçeneğinin gerçek maliyeti değerlendirilmelidir. Kritik dependency için risk owner'ı bulunmalıdır.
Dependency Scanning
Dependency scanning bilinen açıkları otomatik tespit eder. Pull request ve düzenli tarama birlikte kullanılabilir. Eski sürümler görünür hale gelir. Otomatik update yardımcı olabilir. False positive ve risk kabul süreçleri açık olmalıdır.
SBOM
Software Bill of Materials kullanılan bileşenlerin envanterini sağlar. Güvenlik olayı sırasında hangi sistemlerin etkilendiği hızlı bulunabilir. Supply chain görünürlüğünü artırır. Build pipeline içinde otomatik üretilebilir. SBOM tek başına güvenlik sağlamaz fakat güçlü veri kaynağıdır.
Open Source ve İşbirliği Ar-Ge'yi Nasıl Hızlandırır?
Açık kaynak Ar-Ge ekiplerinin sıfırdan çözüm geliştirmek yerine mevcut bilgi birikiminden yararlanmasını sağlar. Upstream contribution şirket içinde yapılan düzeltmelerin uzun vadeli bakım maliyetini azaltabilir. Fork yönetimi ise dikkatli yapılmalıdır. Açık standartlar vendor bağımlılığını azaltabilir. Kurum içi ve dışı teknik işbirliği öğrenme hızını belirgin biçimde artırabilir.
Open Source Projelere Katkı Vermek
Açık kaynak katkısı ekibin teknolojiyi daha derin öğrenmesini sağlar. Bug fix veya dokümantasyon katkısıyla başlanabilir. Kurumun kullandığı araç üzerinde doğrudan etki yaratılır. Katkı politikası güvenlik ve hukuk açısından tanımlanmalıdır. Bilgi şirket içinde de paylaşılmalıdır.
Upstream Contribution
Yerel patch'i uzun süre taşımak bakım maliyeti yaratır. Upstream contribution değişikliğin ana projeye dahil edilmesini sağlayabilir. Gelecek upgrade'ler kolaylaşır. Community ile ilişki güçlenir. Kritik özel bilgi paylaşılmadan katkı yapılmalıdır.
Fork Yönetimi
Fork kısa vadede hızlı çözüm sağlayabilir. Uzun vadede upstream değişikliklerini takip etmek gerekir. Sürekli merge işi engineer-hour oluşturur. Fork owner ve exit plan gerektirir. Mümkünse upstream katkı tercih edilmelidir.
Community ile Bilgi Paylaşımı
Community etkileşimi gerçek kullanım deneyimine erişim sağlar. Issue ve discussion kanalları sorun çözmeyi hızlandırabilir. Ekipler kendi öğrendiklerini de paylaşabilir. Bu paylaşım teknik görünürlük sağlar. Kurumsal bilgi ile topluluk bilgisi birbirini tamamlar.
Açık Standartların Avantajları
Açık standartlar farklı araçların birlikte çalışmasını kolaylaştırır. Veri ve protokol bağımlılığını azaltır. Provider değişikliği daha yönetilebilir hale gelebilir. Ekosistem seçeneği artar. Bununla birlikte implementasyon farkları yine test edilmelidir.
Şirket İçi ve Dışı İşbirliğini Birleştirmek
İç guild'ler ve açık kaynak community'leri ayrı dünyalar olmak zorunda değildir. Ekipler dışarıdaki öğrenimleri internal talk ile paylaşabilir. Kurum içi araçlar uygun olduğunda açık kaynak katkısına dönüşebilir. Güvenlik ve IP politikası sınırları belirlemelidir. Bu model Ar-Ge bilgi döngüsünü hızlandırır.
Inner Source Nedir?
Inner Source açık kaynak geliştirme prensiplerinin şirket içindeki repository ve ekipler arasında uygulanmasıdır. Ortak proje farklı ekiplerin katkısına açık hale gelir. Contribution guideline ve code ownership sorumlulukları netleştirir. Pull request modeli bilgi paylaşımını artırır. Bu yaklaşım teknoloji standardizasyonunun tek merkezden yönetilmesi yerine kurum geneline yayılmasını sağlar.
Open Source Prensiplerini Şirket İçinde Kullanmak
Şeffaf repository ve açık katkı modeli Inner Source'un temelidir. Ekipler başka takımın aracına katkı verebilir. Kararlar issue veya pull request üzerinden tartışılır. Dokümantasyon ortak kullanıcılar için yazılır. Bu yaklaşım silo oluşumunu azaltır.
Shared Repository
Shared repository ortak kütüphane veya platform bileşenlerini barındırabilir. Ownership açık olmalıdır. Contribution süreci dokümante edilir. Release ve versioning politikası bulunmalıdır. Repository sahipsiz ortak alana dönüşmemelidir.
Contribution Guidelines
Contribution guideline yeni katkı yapanların ne yapacağını açıklar. Test ve review beklentileri belirtilir. Issue açma süreci anlatılabilir. Basit kurallar katılımı artırır. Gereğinden ağır süreç katkıyı azaltabilir.
Pull Request
Pull request teknik değişiklik için ortak review alanıdır. Tasarım gerekçesi yazılı kalır. Farklı ekiplerin katkısı görünür olur. Otomatik testler kaliteyi korur. Merge yetkisi maintainer modeline göre yönetilir.
Code Ownership
Code ownership sorumluluğun kimde olduğunu gösterir. Kritik alanlar owner review isteyebilir. Ownership katkıya engel olmamalıdır. Ekip değişikliklerinde owner listesi güncellenmelidir. Sahipsiz repository riski azaltılır.
Maintainer Modeli
Maintainer teknik yön ve release sorumluluğunu taşır. Birden fazla ekipten maintainer bulunabilir. Bus factor böylece azaltılır. Yeni maintainer yetiştirme süreci tanımlanabilir. Sorumluluk görünür ve sürdürülebilir olmalıdır.
Inner Source ile Silo'ları Azaltmak
Inner Source ekiplerin ortak probleme ortak çözüm üretmesini sağlar. Aynı kütüphanenin farklı kopyalarının oluşması azalır. Bilgi repository üzerinden yayılır. Platform standardı daha geniş katkıyla gelişir. Ekipler yalnızca tüketici değil üretici haline gelir.
Teknoloji Standardizasyonunda Güvenlik
Güvenlik teknoloji standardizasyonunun en güçlü zorunlu alanlarından biridir. Approved dependency, secret management ve supply chain politikaları ortaklaştırılabilir. Container ve runtime standartları patch süresini kısaltır. SBOM ve vulnerability scanning görünürlüğü artırır. Security by Default yaklaşımı geliştiricinin güvenli yolu ayrıca aramak zorunda kalmasını önler.
Security by Default
Yeni proje güvenli ayarlarla başlamalıdır. Encryption ve secret handling template içinde bulunabilir. Public erişim açıkça seçilmediği sürece kapalı olabilir. Güvenlik scan pipeline'a dahildir. Varsayılan güvenlik yaklaşımı manuel hata riskini azaltır.
Approved Dependencies
Kritik domain'lerde onaylı dependency listesi kullanılabilir. Amaç bütün açık kaynak kullanımını engellemek değildir. Yüksek riskli veya lisans problemi olan paketler sınırlandırılır. Liste düzenli güncellenmelidir. Yeni dependency için hafif review yolu bulunmalıdır.
Dependency Vulnerability Scanning
Vulnerability scanning bilinen açıkları otomatik bulur. Severity ve exploitability birlikte değerlendirilmelidir. Kritik açıklar hızlı patch gerektirir. Güncelleme SLA tanımlanabilir. Takımlar kendi risklerini dashboard üzerinden görebilmelidir.
Secret Management
Secret'lar source code içinde tutulmamalıdır. Merkezi secrets manager varsayılan seçenek olabilir. Rotation ve access log politikası tanımlanır. Template uygulamayı doğru entegrasyonla başlatabilir. Secret kullanımının kolay olması güvenli davranışı artırır.
Container Standards
Base image sayısı kontrol altında tutulmalıdır. Güncel ve minimal image tercih edilebilir. Root user kullanımı sınırlandırılır. Image scanning pipeline içinde çalışır. EOL base image kullanan servisler raporlanmalıdır.
Supply Chain Security
Yazılım tedarik zinciri dependency ve build sürecini kapsar. Package kaynağı doğrulanmalıdır. Build artifact imzalama değerlendirilebilir. CI ortamının yetkileri sınırlandırılmalıdır. Standardizasyon bu kontrolleri ortaklaştırmayı kolaylaştırır.
SBOM
SBOM kullanılan bileşenleri kayıt altına alır. Yeni güvenlik olayı çıktığında etkilenen servisler hızlı bulunabilir. Build sırasında otomatik üretilebilir. Merkezi catalog ile ilişkilendirilebilir. Güncellik SBOM'un değerini belirler.
Patch ve Upgrade Politikası
Her runtime ve framework için desteklenen sürüm aralığı belirlenmelidir. Kritik güvenlik patch'leri için hedef süre tanımlanabilir. Major upgrade planlı yapılır. Otomatik dependency update yardımcı olabilir. EOL teknolojiler Radar'da Hold seviyesine taşınabilir.
Yapay Zekâ Teknolojileri Nasıl Standardize Edilmelidir?
AI araçları hızlı geliştiği için Ar-Ge özgürlüğü ile veri güvenliği arasındaki denge özellikle önemlidir. Kurumsal AI Technology Radar onaylı model, coding assistant ve agent seçeneklerini görünür hale getirebilir. Hassas kod ve veri kullanım politikaları açık olmalıdır. MCP Server Governance ve insan onayı gibi kontroller yeni risk alanlarını yönetir. AI Generated Code normal koddan daha düşük review standardına sahip olmamalıdır.
Kurumsal AI Technology Radar
AI servisleri ayrı Radar kategorisinde yönetilebilir. Model ve platformlar Adopt, Trial ve Assess seviyelerine ayrılır. Veri sınıfı kullanım kısıtları eklenebilir. Cost ve latency de değerlendirilmelidir. Radar hızla değişen araç listesini kontrollü tutar.
Onaylı LLM'ler
Onaylı model listesi veri ve güvenlik şartlarına göre oluşturulabilir. Her model aynı hassasiyet seviyesinde kullanılmayabilir. Provider sözleşmeleri değerlendirilmelidir. Veri retention politikası önemlidir. Ekipler uygun modeli kullanım senaryosuna göre seçebilir.
AI Coding Assistant Politikası
Coding assistant kullanımı için kod gizliliği kuralları belirlenmelidir. Hassas repository'lerde farklı politika uygulanabilir. Üretilen kodun review edilmesi zorunlu olmalıdır. Lisans ve security scan devam eder. Araç geliştiricinin sorumluluğunu ortadan kaldırmaz.
AI Agent Politikası
Agent'ların hangi sistemlere erişebileceği sınırlandırılmalıdır. Production write yetkisi yüksek risk taşır. Human approval kritik aksiyonlar için kullanılabilir. Audit log tutulmalıdır. Agent davranışı ayrı bir security boundary olarak ele alınmalıdır.
Hassas Kod ve Veri Yönetimi
Hassas veri dış AI servisine otomatik gönderilmemelidir. Data classification policy entegrasyonu yapılabilir. Prompt içinde müşteri veya credential bilgisi sınırlandırılır. Onaylı private model seçenekleri değerlendirilebilir. Eğitim ve teknik kontroller birlikte uygulanmalıdır.
MCP Server Governance
MCP server'lar AI araçlarına sistem erişimi sağlayabilir. Hangi server'ın kurumsal olarak onaylı olduğu belirlenmelidir. Yetkiler minimum tutulmalıdır. Tool invocation audit edilebilir olmalıdır. Yeni server ekleme süreci security review içermelidir.
AI Generated Code Review
AI tarafından üretilen kod normal development lifecycle içine girmelidir. Test, security ve lisans kontrolleri uygulanır. Üretim kaynağı kalite standardını değiştirmemelidir. İnsan review sorumluluğu devam eder. Otomatik üretim hız kazandırırken kalite guardrail'leri korunmalıdır.
Güvenlik
AI kodu güvenlik açığı içerebilir. Static analysis ve dependency scanning uygulanmalıdır. Authentication ve input validation özellikle kontrol edilmelidir. Güvenlik review insan tarafından yapılmalıdır. Kritik kodda ek test gerekebilir.
Lisans
Üretilen kodun kaynak belirsizliği lisans değerlendirmesi gerektirebilir. Kurum kullandığı aracın sözleşmesini incelemelidir. Bilinen üçüncü taraf kodu doğrudan kopyalama riski ele alınmalıdır. Normal dependency policy devam eder. Hukuk ekibi kullanım politikasına katkı vermelidir.
Test
AI kodu çalışıyor görünse bile test edilmelidir. Unit ve integration testleri beklenen davranışı doğrular. Edge case'ler özellikle incelenmelidir. Test coverage tek kalite göstergesi değildir. Kod review ile birlikte kullanılmalıdır.
İnsan onayı
Production kodunun sorumluluğu insanda kalmalıdır. Developer öneriyi anlamadan merge etmemelidir. Kritik değişiklikler owner review gerektirebilir. AI çıktısı fikir ve hız desteği olarak görülmelidir. Son teknik karar insan tarafından verilmelidir.
Legacy Teknolojiler Nasıl Emekliye Ayrılır?
Legacy teknoloji yönetimi yeni teknoloji seçimi kadar önemlidir. Hold kararı yeni kullanımın artmasını durdurur. Deprecation planı migration tarihlerini ve destek sonunu tanımlar. Repository migration ve tamamen kaldırma aşamaları ölçülebilir biçimde izlenmelidir. Emeklilik planı olmadan Technology Radar yalnızca yeni araç ekleyen bir listeye dönüşür.
Teknolojiyi Hold'a Almak
İlk adım yeni kullanımın durdurulmasıdır. Hold gerekçesi Radar üzerinde açıklanır. Existing sistemler hemen kapanmak zorunda değildir. Migration önceliği risk seviyesine göre belirlenir. İstisnalar açık approval gerektirir.
No-New-Usage Politikası
Yeni repository'lerde legacy teknoloji kullanımı engellenebilir. Template ve CI policy bu kontrolü otomatik yapabilir. Mevcut servislerin maintenance ihtiyacı devam eder. Yeni dependency eklemek sınırlandırılabilir. Bu yaklaşım teknik borcun büyümesini durdurur.
Deprecation
Deprecation destek sonuna doğru planlı geçiş dönemidir. Geliştiricilere alternatif teknoloji ve migration rehberi sunulmalıdır. Sadece yasak duyurusu yeterli değildir. Platform ekibi dönüşümü kolaylaştırabilir. Başarı adoption metriğiyle izlenebilir.
Migration Roadmap
Roadmap bütün servisleri aynı anda taşımaya çalışmaz. Kritik riskli olanlar önce ele alınır. Business öncelikleri dikkate alınır. Kaynak ihtiyacı tahmin edilir. Çeyrek bazlı hedefler ilerlemeyi görünür kılar.
End-of-Support Tarihi
Net tarih ekiplerin planlama yapmasını sağlar. Tarih gerçekçi olmalıdır. Güvenlik riski varsa daha hızlı geçiş gerekebilir. Süre uzatımı exception sürecine bağlanabilir. Son tarih yaklaştıkça dashboard uyarı verebilir.
Repository Migration
Repository migration framework veya runtime değişikliğini içerir. Otomatik dönüşüm araçları yardımcı olabilir. Test kapsamı güçlendirilmelidir. Aşamalı migration risk azaltabilir. Her repository tamamlandığında inventory güncellenmelidir.
Tamamen Kaldırma
Son adım production ve repository bağımlılığını tamamen kaldırmaktır. Eski build image ve pipeline template'leri temizlenir. Dokümantasyon arşivlenir. Radar'da teknoloji Retired olarak işaretlenebilir. Böylece destek yükü gerçekten sona erer.
Teknoloji Standardizasyonunun Maliyeti Nasıl Hesaplanır?
Standardizasyon ücretsiz bir süreç değildir. Platform engineering, eğitim ve migration yatırımı gerektirir. Ancak bu yatırım kontrolsüz çeşitliliğin operasyon ve bakım maliyetini azaltabilir. Kurumsal Ar-Ge teknoloji standardizasyonu ve süreç danışmanlığı çalışmalarında TCO yaklaşımı iki tarafı da hesaba katmalıdır. Gerçek değer yalnızca lisans tasarrufu değil daha hızlı onboarding, daha az incident ve daha düşük maintenance yükü üzerinden ölçülmelidir.
Lisans Maliyeti
Standart araçların lisans bedeli açıkça hesaplanmalıdır. Merkezi anlaşmalar birim maliyeti düşürebilir. Kullanılmayan lisanslar düzenli temizlenmelidir. Open source alternatiflerin operasyon maliyeti de vardır. Sadece satın alma fiyatına bakılmamalıdır.
Cloud Maliyeti
Standart platform cloud tüketimini etkileyebilir. Ortak altyapı daha iyi utilization sağlayabilir. Yönetilen servis seçimi operasyon tasarrufu yaratabilir. Egress ve observability dahil edilmelidir. Cost per service gibi metrikler kullanılabilir.
Platform Engineering Maliyeti
Golden Path ve developer platform geliştirmek ekip yatırımı gerektirir. Bu maliyet bütün product ekipleri arasında değer üretir. Adoption düşükse yatırım geri dönmeyebilir. Platform roadmap kullanıcı ihtiyacına göre belirlenmelidir. Engineer-hour TCO hesabına eklenmelidir.
Eğitim Maliyeti
Standart teknoloji için eğitim gerekebilir. Workshop ve onboarding içeriği hazırlanır. İlk yatırım sonraki projelerde tekrar kullanılabilir. Eğitim süresinin verimlilik etkisi ölçülebilir. Yetkinlik yayılımı maliyetin karşılığını oluşturur.
İşe Alım Maliyeti
Standart stack işe alım profilini daha anlaşılır hale getirebilir. Çok niş teknoloji aday havuzunu daraltabilir. Recruiter ve interview süresi maliyete dahildir. Yeni çalışan onboarding süresi de ekonomik değere sahiptir. Teknoloji stratejisi insan kaynağı stratejisiyle uyumlu olmalıdır.
Operasyon Maliyeti
Incident, patch ve deployment için harcanan zaman ölçülmelidir. Ortak platform bu işi azaltabilir. Yeni standardın oluşturduğu ek operasyon da hesaba katılır. Engineer-hour finansal değere çevrilebilir. Önce ve sonra karşılaştırması yapılabilir.
Migration Maliyeti
Eski sistemleri standarda taşımak ciddi yatırım gerektirebilir. Kod değişikliği ve test süresi hesaplanmalıdır. Parallel run maliyeti olabilir. Migration yalnızca standarda uyum için değil ölçülebilir fayda için yapılmalıdır. Öncelik risk ve ROI'ye göre belirlenmelidir.
Total Cost of Ownership
TCO bütün maliyet kalemlerini ortak zaman aralığında birleştirir. Lisans, cloud, labor ve migration birlikte değerlendirilir. Kontrolsüz çeşitliliğin maliyeti alternatif senaryo olarak hesaplanabilir. Standardizasyon yatırımının payback süresi bulunabilir. Bu yaklaşım teknik yönetişimi finansal gerçeklikle birleştirir.
Teknoloji Standardizasyonunun Başarısı Nasıl Ölçülür?
Başarı yalnızca kullanılan teknoloji sayısını azaltmak değildir. Adoption, onboarding süresi, güvenlik bulguları ve geliştirici memnuniyeti birlikte değerlendirilmelidir. Deployment frequency ve lead time standardın hızı engelleyip engellemediğini gösterir. Teknoloji kaynaklı incident sayısı operasyon etkisini ölçer. KPI seti ekip davranışını sağlıklı yönlendirecek şekilde dengeli olmalıdır.
Technology Count
Aktif technology count çeşitlilik hakkında temel gösterge verir. Sayı tek başına düşük olmak zorunda değildir. Her yeni teknoloji açık kullanım alanına sahip olmalıdır. Sahipsiz ve düşük kullanımlı araçlar tespit edilebilir. Trend zaman içinde izlenebilir.
Standard Stack Adoption Rate
Yeni projelerin ne kadarı standart stack kullanıyor ölçülebilir. Düşük oran Golden Path sorununa işaret edebilir. Ekiplerin neden farklı seçim yaptığı araştırılmalıdır. Zorla yükseltmek yerine kullanıcı problemi çözülmelidir. Adoption standardın gerçek değerini gösterir.
Golden Path Adoption
Golden Path kullanımı platform değerinin güçlü göstergesidir. Yeni servislerin kaçının template üzerinden açıldığı izlenebilir. Escape hatch oranı ayrıca ölçülebilir. Yüksek istisna sayısı standardın ihtiyacı karşılamadığını gösterebilir. Kullanıcı geri bildirimi metrikle birlikte değerlendirilmelidir.
Yeni Proje Kurulum Süresi
Project setup time geliştirici verimliliğini doğrudan gösterir. Günlerden saatlere inen kurulum ölçülebilir faydadır. Ticket bekleme süresi dahil edilmelidir. Golden Path öncesi baseline alınabilir. Sonraki değişim platform ROI'ye eklenebilir.
Developer Onboarding Süresi
Yeni çalışanın ilk katkıya kadar geçen süresi izlenebilir. Ortak stack ve dokümantasyon bu süreyi azaltabilir. Ekipler arasında büyük farklar görülebilir. Onboarding feedback ek veri sağlar. Standardizasyonun bilgi paylaşım faydası böyle ölçülür.
Deployment Frequency
Standart pipeline deployment frequency'yi artırabilir. Çok ağır governance ise azaltabilir. Metric change failure rate ile birlikte değerlendirilmelidir. Sadece daha sık deployment hedeflenmemelidir. Güvenli ve hızlı akış amaçlanmalıdır.
Lead Time
Lead time kod değişikliğinin production'a ulaşma süresini gösterir. Platform ticket'ları ve manuel approval süreci bu süreyi uzatabilir. Otomasyon iyileştirme sağlayabilir. Team bazında trend izlenebilir. Standardın geliştirici hızına etkisi anlaşılır.
Security Findings
Standardizasyon security finding sayısını azaltabilir. Özellikle tekrarlayan dependency ve configuration hataları izlenmelidir. Severity dağılımı önemlidir. Daha fazla scan ilk dönemde bulgu sayısını artırabilir. Trend doğru bağlamla yorumlanmalıdır.
Developer Satisfaction
Developer satisfaction platformun gerçek kullanım deneyimini gösterir. Anket ve görüşmeler yapılabilir. Ekipler standardı destek mi engel mi görüyor anlaşılır. Sadece adoption sayısına güvenilmemelidir. Memnuniyet düşerse root cause araştırılmalıdır.
Teknoloji Kaynaklı Incident Sayısı
Runtime, framework veya platform kaynaklı incident'ler sınıflandırılabilir. Standardizasyon sonrası trend izlenir. Ortak monitoring sorun çözme süresini azaltabilir. Legacy teknolojiler daha yüksek incident oranı gösterebilir. Bu veri migration önceliğini etkileyebilir.
Technology Radar Ne Sıklıkla Güncellenmelidir?
Radar'ın güncellenme sıklığı kurumun teknoloji değişim hızına bağlıdır. Çeyreklik veya altı aylık review çoğu ekip için uygulanabilir başlangıçtır. Büyük security olayı veya EOL duyurusu için event-driven güncelleme gerekebilir. Yıllık strategy review daha geniş teknoloji yönünü değerlendirir. Radar-as-Code yaklaşımı küçük değişikliklerin pull request ile düzenli yapılmasını kolaylaştırır.
Quarterly Review
Çeyreklik review hızlı değişen organizasyonlarda faydalıdır. Trial sonuçları düzenli değerlendirilir. Hold ve migration durumu izlenir. Workshop çok uzun tutulmamalıdır. Hazırlık verisi önceden paylaşılabilir.
Altı Aylık Review
Daha istikrarlı teknoloji setinde altı aylık review yeterli olabilir. Büyük kararlar için derin değerlendirme yapılır. Guild'ler önceden öneri toplayabilir. Radar değişiklikleri topluca yayınlanır. Aradaki kritik olaylar event-driven süreçle ele alınabilir.
Yıllık Strategy Review
Yıllık review daha uzun vadeli teknoloji yönünü değerlendirir. Platform yatırımları ve legacy migration planları incelenir. İş stratejisiyle teknoloji stratejisi hizalanır. TCO ve yetkinlik verileri kullanılır. Radar ile roadmap arasındaki bağlantı güncellenir.
Event-Driven Güncellemeler
Kritik CVE veya EOL duyurusu review takvimini beklememelidir. Teknoloji hızlı biçimde Hold'a alınabilir. Yeni regülasyon da değişiklik gerektirebilir. Karar yine şeffaf biçimde kaydedilir. Acil güncelleme sonraki düzenli review'da doğrulanabilir.
Radar-as-Code
Radar verisi repository içinde yönetilebilir. Değişiklikler version control ile izlenir. Otomatik web sayfası üretilebilir. History kolayca görülebilir. Bu model Radar'ın yaşayan sistem olmasını kolaylaştırır.
Git ve Pull Request ile Radar Yönetimi
Radar değişikliği pull request olarak önerilebilir. Gerekçe ve ilgili ADR bağlantısı eklenir. Review yorumları yazılı kalır. Merge sonrası otomatik yayın yapılabilir. Bu yaklaşım teknoloji yönetişimini mühendislik iş akışına yaklaştırır.
Teknoloji Standardizasyonunun Sahibi Kim Olmalıdır?
Teknoloji standardizasyonu tek kişinin işi olmamalıdır. CTO yön ve öncelik sağlar, Principal Engineers ve architecture ekipleri teknik karar kalitesine katkı verir. Platform ve security ekipleri uygulanabilirliği değerlendirir. Product engineering teams gerçek kullanım deneyimini getirir. Technology Council bu paydaşları ortak karar mekanizmasında buluşturabilir.
CTO
CTO teknoloji stratejisinin iş hedefleriyle uyumunu sağlar. Her framework kararını vermek zorunda değildir. Büyük platform yatırımını ve risk toleransını belirler. Governance modelinin çalışmasını destekler. Merkezi karar bağımlılığı yaratmamalıdır.
Principal Engineers
Principal Engineers ekipler arası teknik perspektif getirir. Büyük architecture kararlarını değerlendirir. RFC ve Radar çalışmalarına katkı verebilir. Standartların gerçek projelerde uygulanabilir olmasını gözetir. Mentorluk yoluyla bilgiyi yayar.
Architecture Team
Architecture Team ortak prensip ve decision process geliştirebilir. Her ekip kararını doğrudan onaylayan kapı olmamalıdır. Yüksek riskli kararlar için review sağlar. ADR kalitesini destekler. Technology Council içinde temsil edilebilir.
Platform Team
Platform Team standardı çalışan hizmetlere dönüştürür. Golden Path ve self-service altyapı geliştirir. Developer feedback toplar. Teknik standardın operasyon maliyetini ölçer. Adoption verisini governance sürecine taşır.
Security Team
Security Team zorunlu guardrail alanlarını belirler. Dependency ve supply chain politikalarına katkı verir. Yeni teknoloji Trial öncesinde risk review yapabilir. Bütün kararları merkezi olarak bloke etmek yerine otomasyon sağlar. Risk tabanlı yaklaşım geliştirici hızını korur.
Product Engineering Teams
Product ekipleri standartların gerçek kullanıcılarıdır. İhtiyacı karşılamayan kuralları ilk fark eden gruptur. RFC ve exception süreçlerine katılmalıdır. Deney sonuçlarını paylaşabilir. Governance yalnızca merkezi ekiplerden oluşmamalıdır.
Technology Council
Technology Council farklı teknik paydaşları ortak karar alanında buluşturur. Radar ve exception review yapabilir. Kararlar şeffaf yayımlanmalıdır. Toplantı sıklığı karar yüküne göre belirlenmelidir. Konsey operasyonel darboğaza dönüşmemelidir.
Technology Council Nasıl Çalışmalıdır?
Technology Council hafif, şeffaf ve veriye dayalı çalışmalıdır. Üyeler farklı teknik alanlardan seçilmelidir. Konseyin hangi kararlarda yetkili olduğu açıkça belirtilmelidir. RFC, Radar ve exception review ana çalışma alanları olabilir. Kararlar kısa notlarla bütün mühendislik organizasyonuna duyurulmalıdır.
Üyelerin Seçilmesi
Üyelik sadece yönetici unvanına bağlı olmamalıdır. Farklı domain ve deneyim seviyeleri temsil edilebilir. Platform, security ve application ekiplerinden katılım faydalıdır. Dönemsel üyelik yeni perspektif sağlayabilir. Üyelerin teknik katkı için yeterli zamanı olmalıdır.
Karar Yetkisi
Konseyin hangi kararları bağlayıcı aldığı açık olmalıdır. Her ekip tercihini onaylaması gereksiz yük oluşturur. Şirket genelini etkileyen standartlara odaklanabilir. Team-level reversible kararlar ekiplerde kalır. Bu sınır özerkliği korur.
Meeting Cadence
Toplantı düzeni karar ihtiyacına göre belirlenmelidir. İki haftalık veya aylık cadence kullanılabilir. Çoğu review asenkron yapılabilir. Toplantı yalnızca tartışma gerektiren konulara ayrılır. Süreç toplantı üretmek için değil karar vermek için kurulmalıdır.
RFC Review
Konsey yüksek etkili RFC'leri review edebilir. Yazılı yorum toplantı öncesinde toplanır. Ana anlaşmazlıklar görüşülür. Gerekirse ek PoC istenir. Sonuç ve gerekçe kayıt altına alınır.
Radar Review
Radar değişiklikleri gerçek usage ve incident verisiyle değerlendirilmelidir. Trial teknolojilerin sonuçları incelenir. Hold adayları belirlenir. Guild görüşleri dikkate alınır. Karar şirket geneline yayımlanır.
Exception Review
Yüksek riskli exception'lar konsey review'u gerektirebilir. Küçük istisnalar otomatik veya ekip seviyesinde çözülebilir. Risk, süre ve owner kontrol edilir. Sürekli tekrar eden exception yeni standard ihtiyacını gösterebilir. Bu veri Radar'a geri beslenmelidir.
Kararların Şeffaf Paylaşılması
Kapalı kapılar ardındaki kararlar benimsenmeyi zorlaştırır. Karar, gerekçe ve tarih paylaşılmalıdır. ADR veya Radar kaydı kullanılabilir. İtiraz ve yeni bilgi için yeniden değerlendirme yolu bulunmalıdır. Şeffaflık standarda güven oluşturur.
Teknoloji Standardizasyonu Ekip Özerkliğini Nasıl Korumalıdır?
Ekip özerkliği ile şirket standartları birbirine karşıt olmak zorunda değildir. Merkezi ekipler güvenlik ve operasyon guardrail'lerini tanımlayabilir. Takımlar geri döndürülebilir ürün kararlarında özgür kalabilir. Default teknoloji ve escape hatch modeli bu dengeyi güçlendirir. Team-level experimentation yeni fikirlerin kontrollü biçimde ortaya çıkmasını sağlar.
Centralized Governance vs Decentralized Decisions
Merkezi yönetişim ortak prensipleri belirler. Uygulama seviyesindeki birçok karar ekiplerde kalabilir. Risk yükseldikçe merkezi review artar. Bu model her kararı aynı süreçten geçirmekten daha verimlidir. Karar yetkisi açıkça belgelenmelidir.
Guardrails vs Gates
Guardrail doğru sınırı otomatik uygular. Gate ise çoğu zaman insan onayı gerektirir. Otomatik guardrail hız açısından daha iyidir. Yalnızca yüksek riskli konular manuel gate kullanmalıdır. Bu yaklaşım governance'ın darboğaz olmasını önler.
Default Teknolojiler
Default teknoloji karar süresini azaltır. Ekip gerekçe olmadan doğrudan başlayabilir. Farklı ihtiyacı olan ekip exception kullanabilir. Default seçimin kullanımı kolay olmalıdır. Golden Path bu kolaylığı sağlar.
Escape Hatch
Escape hatch kuralların esnek kalmasını sağlar. Ekip farklı çözüm için açık gerekçe sunar. Owner ve review tarihi belirlenir. İstisna deneyden yeni standarda dönüşebilir. Bu mekanizma inovasyon kanalını açık tutar.
Team-Level Experimentation
Ekipler sandbox içinde yeni teknoloji deneyebilir. Deney production standardı sayılmaz. Süre ve risk sınırı uygulanır. Sonuç guild veya Radar sürecine aktarılır. Böylece yenilik tabandan gelebilir.
Company-Level Standards
Şirket seviyesi standartlar ortak destek yükü olan alanlara odaklanmalıdır. Güvenlik, CI ve observability buna örnektir. Her kod kütüphanesini merkezi olarak seçmek gerekli değildir. Standart kapsamı bilinçli sınırlandırılmalıdır. Ekip özerkliği korunurken ortak kalite seviyesi sağlanır.
Şirket İçi Teknoloji Bilgisi Nasıl Paylaşılır?
Teknoloji standardının etkili olabilmesi için bilgiye erişim kolay olmalıdır. Engineering Handbook, Tech Radar ve ADR farklı bilgi ihtiyaçlarını karşılar. Tech talk ve guild'ler yazılı dokümantasyonu canlı deneyimle destekler. Internal Conference kurum genelindeki öğrenmeyi hızlandırabilir. Bilginin tek kanala bağımlı olmaması daha sürdürülebilir paylaşım sağlar.
Engineering Handbook
Handbook mühendislik prensiplerini tek yerde toplar. Onboarding için güçlü kaynaktır. Standartlar ve süreçler kısa biçimde açıklanabilir. Owner ve update tarihi bulunmalıdır. Gereksiz uzun doküman adoption'ı azaltabilir.
Tech Radar
Radar teknoloji tercihlerini hızlı biçimde gösterir. Her teknoloji için kısa açıklama bulunabilir. Deney ve Hold durumları görünür olur. İlgili ADR veya guideline'a bağlantı verilebilir. Ekiplerin yeni proje kararını hızlandırır.
Architecture Decision Records
ADR geçmiş kararların nedenini açıklar. Yeni ekipler bağlamı öğrenebilir. Benzer problem yaşayan ekip önceki çözümü inceleyebilir. Repository ile birlikte versioned tutulur. Kurumsal hafıza güçlenir.
Internal Documentation
Internal docs kullanım örnekleri ve runbook içerir. Arama özelliği önemlidir. Doküman owner bilgisi taşımalıdır. Eski içerikler otomatik işaretlenebilir. Docs-as-Code güncelleme alışkanlığını kolaylaştırır.
Tech Talks
Tech talk ekip deneyimlerini kısa oturumlarda paylaşır. Başarılı ve başarısız deneyler anlatılabilir. Kayıt veya özet dokümanı tutulabilir. Gönüllü katkı teşvik edilmelidir. Bilgi yalnızca sunumda kalmamalıdır.
Guild ve Community of Practice
Guild benzer teknik alanda çalışan kişileri bir araya getirir. Standart ve Radar önerileri üretilebilir. Ekipler arasında ortak problem çözümleri paylaşılır. Resmi organizasyon şemasından bağımsız çalışabilir. Karar yetkisi ile danışmanlık rolü net olmalıdır.
Internal Conference
Internal Conference yıl içindeki teknik öğrenimleri geniş kitleye taşır. Farklı ekiplerin deneyimleri görünür olur. Yeni teknolojiler hakkında demo yapılabilir. Architecture ve platform başarıları paylaşılır. Etkinlik teknik topluluk kültürünü güçlendirir.
Teknoloji Guild ve Community of Practice Nasıl Kurulur?
Guild'ler ortak teknoloji alanlarında bilgi ve iyi uygulama geliştiren gönüllü topluluklardır. Frontend, backend, cloud, data ve security gibi alanlara ayrılabilir. Her guild'in amacı ve iletişim kanalı açık olmalıdır. Toplantılar yalnızca sohbet değil somut çıktı üretmelidir. Technology Radar önerileri guild'lerin en değerli katkı alanlarından biri olabilir.
Frontend Guild
Frontend Guild framework, design system ve web performansı konularını ele alabilir. Ortak starter geliştirebilir. Accessibility standardı paylaşılabilir. Yeni frontend araçları Assess seviyesinde değerlendirilebilir. Sonuçlar Technology Council'a aktarılabilir.
Backend Guild
Backend Guild API, data access ve runtime konularında ortak pratik geliştirir. Standard kütüphaneler paylaşılabilir. Framework upgrade deneyimi ortaklaştırılır. Yeni dil veya framework PoC sonuçları tartışılır. Architecture kararlarına saha deneyimi sağlar.
Mobile Guild
Mobile Guild release ve cihaz desteği konularını paylaşabilir. Analytics ve security standardı ortaklaştırılır. Native ve cross-platform deneyimleri karşılaştırılabilir. Store operasyonları için runbook geliştirilebilir. Yeni teknolojiler controlled trial ile değerlendirilebilir.
Cloud Guild
Cloud Guild IaC, networking ve cost pratiklerini ele alır. Ortak module geliştirebilir. Security policy ile platform standartları uyumlaştırılır. Yeni managed servisler Assess seviyesinde incelenebilir. FinOps verisi kararları destekleyebilir.
Data & AI Guild
Data & AI Guild veri pipeline ve model platformu pratiklerini paylaşır. Model governance tartışılabilir. Yeni LLM veya agent araçları kontrollü deneyle değerlendirilir. Veri güvenliği temel gündemdir. AI Technology Radar'a düzenli katkı verilebilir.
Security Guild
Security Guild sadece security team üyelerinden oluşmak zorunda değildir. Uygulama ekiplerindeki security champion'lar katılabilir. Güvenlik standartlarının uygulanabilirliği tartışılır. Ortak threat modeling örnekleri paylaşılır. Security by Default yaklaşımı yaygınlaştırılır.
Guild'lerin Technology Radar'a Katkısı
Guild'ler ilgili teknoloji alanındaki gerçek kullanım deneyimine sahiptir. Radar önerilerini veri ve örneklerle hazırlayabilir. Trial sonuçlarını paylaşır. Hold adaylarını tespit edebilir. Technology Council bu görüşleri şirket seviyesi kararlarla birleştirir.
Diyarbakır Yazılım Topluluğu ve Teknoloji Standardizasyonu
Yerel teknik topluluklar şirket içi Ar-Ge çalışmalarının dış dünyayla temas kurmasını kolaylaştırır. Farklı ekiplerin teknoloji deneyimleri açık oturumlarda paylaşılabilir. Diyarbakır Yazılım Topluluğu gibi yapılar workshop, açık kaynak proje ve teknik buluşmalar için ortak zemin oluşturabilir. Topluluğun proje çalışmalarını incelemek için https://www.diyarbakiryazilim.com.tr/projects adresinden yararlanabilirsiniz. Kurum dışındaki öğrenme ağı teknoloji kararlarının daha geniş deneyimle değerlendirilmesine yardımcı olur.
Yerel Yazılım Toplulukları Neden Önemlidir?
Yerel topluluklar farklı şirket ve deneyim seviyelerindeki yazılımcıları bir araya getirir. Teknik bilginin sadece büyük merkezlerde toplanmasını önler. Gerçek proje deneyimleri paylaşılır. Yeni geliştiriciler mentorluk fırsatı bulabilir. Şirketler de yetkinlik ekosisteminin gelişmesine katkı verebilir.
Şirketler ile Topluluklar Arasında Teknik Bilgi Paylaşımı
Şirketler anonimleştirilmiş teknik deneyimlerini topluluklarla paylaşabilir. Başarılı migration veya platform çalışmaları faydalı içerik üretir. Topluluktan gelen geri bildirim yeni bakış açıları sağlayabilir. Ticari sırlar ve hassas bilgiler paylaşılmamalıdır. İki taraf için sürdürülebilir bilgi döngüsü oluşturulabilir.
Ortak Technology Radar Çalıştayları
Radar workshop'u farklı kurumların teknoloji deneyimlerini karşılaştırmak için kullanılabilir. Ortak Radar şirket içi standart yerine öğrenme aracı olarak düşünülmelidir. Katılımcılar Adopt veya Trial kararlarının nedenlerini tartışabilir. Yerel kullanım örnekleri ortaya çıkar. Bu etkinlik teknik karar verme becerisini geliştirir.
Açık Kaynak Ar-Ge Projeleri
Açık kaynak projeler şirket ve topluluk işbirliği için uygun alan yaratır. Ortak problem üzerinde çalışma imkânı sağlar. Genç geliştiriciler gerçek contribution sürecini öğrenir. Şirket mühendisleri mentoring yapabilir. Ortaya çıkan bilgi bütün ekosisteme geri döner.
Üniversite–Topluluk–Şirket İşbirliği
Üniversiteler araştırma perspektifi sunar. Topluluk pratik paylaşım alanı oluşturur. Şirketler gerçek problem ve production deneyimi getirir. Üçlü işbirliği öğrencilerin sektör beklentisini daha erken görmesini sağlar. Ortak Ar-Ge çalışmaları bölgesel yetkinliği güçlendirebilir.
Diyarbakır'da Teknoloji Workshop ve Hackathon Modeli
Workshop kısa teknik öğrenme için uygun formattır. Hackathon ise belirli problemi ekip çalışmasıyla test etmeyi sağlar. Etkinliklerde PoC ve ADR gibi pratikler öğretilebilir. Sonuçlar açık kaynak repository'ye dönüştürülebilir. Diyarbakır Yazılım Topluluğu hakkında daha fazla bilgi için https://www.diyarbakiryazilim.com.tr/about adresi incelenebilir.
Diyarbakır'daki En İyi Yazılımcılar Nasıl Değerlendirilmelidir?
Bir yazılımcıyı yalnızca bildiği programlama dili sayısına göre değerlendirmek yeterli değildir. Problem çözme, architecture düşüncesi, testing ve güvenlik bilinci daha kalıcı yetkinliklerdir. Open source katkıları ve dokümantasyon alışkanlığı ekip çalışması hakkında önemli sinyaller verir. Teknoloji tercihlerini gerekçelendirebilmek Ar-Ge kültüründe özellikle değerlidir. İyi mühendis yeni aracı yalnızca bildiği için değil doğru problem için seçer.
Sadece Programlama Dili Bilgisine Bakmamak
Diller öğrenilebilir ve zaman içinde değişir. Problem çözme yaklaşımı daha kalıcıdır. Adayın bir teknolojiyi neden seçtiği sorulabilir. Bilmediği problemi nasıl araştırdığı değerlendirilebilir. Mülakat teknoloji ezberi yerine mühendislik düşüncesini ölçmelidir.
Problem Çözme Yetkinliği
İyi geliştirici problemi doğru tanımlar. Gereksiz teknik çözüm üretmeden önce kısıtları anlamaya çalışır. Alternatifleri karşılaştırabilir. Belirsizlik durumunda deney tasarlayabilir. Bu beceri Ar-Ge ekipleri için doğrudan değerlidir.
Software Architecture Bilgisi
Architecture bilgisi yalnızca pattern isimlerini bilmek değildir. Trade-off değerlendirebilmek önemlidir. Reliability, cost ve maintainability birlikte düşünülmelidir. Aday geçmiş kararlarından örnek verebilir. Yanlış kararından ne öğrendiği de değerli sinyaldir.
Code Review Yetkinliği
Code review teknik kalite kadar iletişim becerisi gerektirir. Geri bildirim açık ve saygılı olmalıdır. Kritik sorun ile kişisel tercih ayrılmalıdır. Reviewer alternatif çözüm önerebilir. Ortak standartlar review tartışmasını kolaylaştırır.
Testing ve Security Bilinci
Production geliştirme test ve güvenlik sorumluluğunu içerir. Aday edge case ve input validation düşünebilmelidir. Secret veya dependency risklerinin farkında olması önemlidir. Security yalnızca ayrı ekibin işi değildir. Bu bilinç teknoloji standardizasyonunun uygulanmasını kolaylaştırır.
Open Source Katkıları
Açık kaynak katkısı zorunlu işe alım kriteri olmamalıdır. Ancak varsa işbirliği ve teknik iletişim hakkında iyi veri sağlar. Issue ve pull request geçmişi incelenebilir. Küçük dokümantasyon katkısı da değerlidir. Katkı sayısı tek başına kalite ölçüsü değildir.
Dokümantasyon Yetkinliği
Kurumsal hafıza iyi yazılı iletişime ihtiyaç duyar. Mühendis kararını ADR ile açıklayabilmelidir. Runbook veya README yazabilmek önemlidir. Net dokümantasyon ekip bağımlılığını azaltır. Bu beceri kıdem arttıkça daha değerli hale gelir.
Teknoloji Seçimlerini Gerekçelendirebilme
Teknoloji seçimi kişisel zevk olarak sunulmamalıdır. Problem, alternatifler ve trade-off açıklanmalıdır. Aday TCO ve operasyon etkisini düşünebilmelidir. Gerektiğinde mevcut standardı seçebilmek de olgunluk göstergesidir. Yeni teknoloji ancak anlamlı fark yaratıyorsa tercih edilmelidir.
Yazılımcı Olmak İçin Ne Yapmalı? Teknoloji Standardizasyonu Perspektifinden Yol Haritası
Yazılımcı olmak için her framework'ü öğrenmeye çalışmak yerine sağlam temeller oluşturmak daha değerlidir. Bir programlama dilini iyi öğrenmek, Git, testing ve CI/CD süreçlerini anlamak güçlü başlangıç sağlar. Sonrasında software architecture ve ADR gibi karar pratikleri eklenebilir. Open source katkısı gerçek ekip çalışması deneyimi sunar. Yeni teknolojileri küçük PoC'lerle değerlendirmek teknoloji tercihlerinin veriye dayanmasını öğretir.
Bir Programlama Dilinin Temellerini Öğrenmek
İlk aşamada bir dili derin öğrenmek yeterlidir. Veri yapıları ve hata yönetimi anlaşılmalıdır. Kütüphane ezberinden önce dil mantığı öğrenilmelidir. Küçük gerçek projeler yapılabilir. Daha sonra ikinci dile geçmek daha kolay olur.
Git ve GitHub
Version control ekip geliştirmesinin temelidir. Branch, commit ve pull request pratik edilmelidir. Conflict çözme öğrenilmelidir. Repository dokümantasyonu okunmalıdır. Açık kaynak katkısı gerçek Git deneyimi sağlar.
Testing
Unit ve integration test farkı öğrenilmelidir. Test sadece sınav için değil güvenli değişiklik için kullanılır. Edge case düşünme alışkanlığı geliştirir. Mock kullanımı dengeli olmalıdır. Production hatalarını test senaryosuna dönüştürmek iyi pratiktir.
CI/CD
CI/CD kodun nasıl test edilip yayınlandığını gösterir. Basit pipeline kurmak öğreticidir. Build, test ve deploy aşamaları anlaşılır. Security scan eklenebilir. Otomasyon kurumsal standartların nasıl uygulandığını gösterir.
Clean Code
Clean Code okunabilir ve değiştirilebilir kod yazmayı hedefler. Kurallar dogma olarak uygulanmamalıdır. Açık isimlendirme ve küçük sorumluluklar önemlidir. Kod review alışkanlığı gelişimi hızlandırır. Maintainability gerçek proje üzerinden öğrenilir.
Software Architecture
Architecture öğrenmek için önce küçük sistemler kurmak faydalıdır. Katman ve dependency ilişkileri anlaşılmalıdır. Dağıtık sistemlere erken atlamak gerekmez. Trade-off düşüncesi zamanla gelişir. Gerçek incident ve migration örnekleri öğreticidir.
ADR Yazmayı Öğrenmek
ADR yazmak teknik kararı açıklama becerisini geliştirir. Küçük kişisel projelerde bile kullanılabilir. Context ve alternatifleri yazmak düşünceyi netleştirir. Gelecekte kararın neden verildiği hatırlanır. Bu alışkanlık kurumsal ekip çalışmasında büyük fayda sağlar.
Open Source Projelere Katılmak
Open source gerçek code review deneyimi sunar. Küçük issue ile başlanabilir. Contribution guideline okumak önemlidir. Teknik iletişim becerisi gelişir. Düzenli katkı profesyonel çalışma alışkanlığı kazandırabilir.
Yeni Teknolojileri PoC ile Değerlendirmek
Yeni aracı doğrudan büyük projede kullanmak yerine küçük PoC yapılabilir. Hipotez ve başarı kriteri belirlenir. Mevcut çözümle karşılaştırma yapılır. Sonuç dokümante edilir. Bu yöntem teknoloji heyecanını mühendislik verisine dönüştürür.
Teknoloji Tercihlerini Veriye Dayandırmak
Benchmark ve kullanıcı ihtiyacı teknik kararı güçlendirir. Popülerlik tek başına yeterli değildir. Maliyet ve maintenance düşünülmelidir. Alternatiflerin avantajları dürüstçe değerlendirilmelidir. Bu yaklaşım kıdemli mühendislik davranışının önemli parçasıdır.
Şirket İçi Ar-Ge Teknoloji Standardizasyonu İçin Uygulama Yol Haritası
Şirket içi Ar-Ge süreçlerinde teknoloji standardizasyonu nasıl yapılır sorusu en iyi aşamalı yol haritasıyla cevaplanabilir. İlk olarak mevcut teknoloji envanteri çıkarılır ve riskler ölçülür. Ardından seçim prensipleri, Technology Radar, ADR ve RFC süreçleri oluşturulur. Golden Path ve CI/CD otomasyonu standartların günlük geliştirme akışına yerleşmesini sağlar. KPI ölçümü ve düzenli Radar güncellemesi sistemi yaşayan bir yönetişim modeline dönüştürür.
1. Mevcut Teknoloji Envanterini Çıkarın
Repository ve production verisini toplayın. Dilleri, framework'leri ve platformları listeleyin. Owner bilgisi ekleyin. EOL ve sahipsiz sistemleri işaretleyin. İlk Radar gerçek envanterden başlamalıdır.
2. Teknoloji Maliyetlerini ve Risklerini Belirleyin
Her teknoloji için operasyon ve güvenlik yükünü değerlendirin. Lisans ve training cost ekleyin. İşe alım riskini inceleyin. Kullanım hacmini göz önünde bulundurun. En yüksek riskli alanları önceliklendirin.
3. Technology Selection Principles Yazın
Şirketin teknoloji tercihinde kullanacağı genel ilkeleri belirleyin. Güvenlik ve TCO gibi alanları kapsayın. İlkeleri kısa tutun. Product ve engineering ekiplerinden görüş alın. Kararların bu prensiplerle uyumlu olmasını bekleyin.
4. İlk Technology Radar'ı Oluşturun
Mevcut teknolojileri ring'lere yerleştirin. Karar verilemeyen konuları Assess seviyesinde tutun. Gerekçeleri kısa notlarla yazın. Workshop ile ortak görüş oluşturun. İlk Radar'ın kusursuz olması gerekmez.
5. ADR ve RFC Sürecini Kurun
Karar öncesi RFC, karar sonrası ADR modeli oluşturun. Template'leri basit tutun. Hangi kararların süreç gerektirdiğini açıkça yazın. Repository içinde saklayın. Kullanımı eğitim ve örneklerle destekleyin.
6. Ar-Ge Sandbox'ını Tanımlayın
Deney ortamını production'dan ayırın. Veri ve harcama sınırları belirleyin. Timebox kullanın. Owner ve başarı kriteri isteyin. Başarılı deney için production geçiş yolunu tanımlayın.
7. Golden Path'leri Oluşturun
En sık proje türleriyle başlayın. Template, pipeline ve security ayarlarını hazır verin. Kullanıcı feedback toplayın. Platformu gerçek ürün gibi geliştirin. Zorunluluktan önce kolaylığı hedefleyin.
8. Standartları CI/CD ile Otomatikleştirin
Lint, security ve policy check ekleyin. Kritik kuralları otomatik uygulayın. Gereksiz manuel approval azaltın. Exception modelini pipeline ile entegre edin. Developer değişikliği erken aşamada görebilsin.
9. KPI'ları Ölçün
Technology count ve adoption ile başlayın. Setup ve onboarding süresini ölçün. Security finding ve incident trendini izleyin. Developer satisfaction ekleyin. Metrikleri davranışı cezalandırmak için kullanmayın.
10. Radar'ı Periyodik Güncelleyin
Quarterly veya altı aylık review planlayın. Trial sonuçlarını değerlendirin. Hold ve migration durumunu güncelleyin. Yeni Ar-Ge deneylerini ekleyin. Radar'ın güncel kalması standardizasyonun sürdürülebilirliği için önemlidir.
Teknoloji Standardizasyonunda Yapılan Yaygın Hatalar
Başarısız standardizasyon çalışmalarının çoğu teknik araçtan değil yönetişim yaklaşımından kaynaklanır. Her şeyi merkezi olarak yasaklamak ekip direnci oluşturur. Radar'ı bir kez oluşturup güncellememek kısa sürede güven kaybettirir. İstisna, retirement ve Developer Experience süreçlerinin eksikliği standardı uygulanamaz hale getirebilir. Başarı için dokümantasyon kadar otomasyon ve geri bildirim gereklidir.
Her Teknolojiyi Merkezi Olarak Yasaklamak
Mutlak yasak yaklaşımı Ar-Ge kültürünü zayıflatır. Ekipler gerçek ihtiyacı karşılayamadığında resmi sürecin dışına çıkabilir. Guardrail ve escape hatch daha sağlıklı modeldir. Production riskleri yine kontrol edilir. Deney alanı açık tutulmalıdır.
Kişisel Tercihleri Standarda Dönüştürmek
Kıdemli kişinin sevdiği teknoloji otomatik standart olmamalıdır. Karar veri ve kullanım ihtiyacına dayanmalıdır. Alternatifler değerlendirilmelidir. RFC süreci kişisel etkinin azalmasına yardımcı olur. Gerekçe yazılı kaldığında şeffaflık artar.
Technology Radar Oluşturup Güncellememek
Eski Radar yanlış yönlendirme yapar. EOL teknolojiler Adopt olarak görünebilir. Ekipler sisteme güvenmeyi bırakır. Düzenli owner ve cadence belirlenmelidir. Radar-as-Code güncelleme yükünü azaltabilir.
Ar-Ge ile Production Kurallarını Aynı Tutmak
Ar-Ge hızlı öğrenme için daha geniş seçenek ister. Production ise destek ve güvenlik sorumluluğu taşır. Tek politika iki ortamdan birini olumsuz etkiler. Sandbox ve production seviyeleri ayrılmalıdır. Geçiş kriterleri açık olmalıdır.
İstisna Süreci Oluşturmamak
Exception mekanizması yoksa standart ihtiyaç dışı durumları çözemeyebilir. Ekipler gizli istisnalar üretir. Owner ve süre takibi kaybolur. Resmi escape hatch bu riski azaltır. İstisna verileri yeni standard ihtiyacını da gösterebilir.
Standartları Sadece Dokümana Yazmak
Uzun doküman çoğu zaman günlük geliştirme akışından uzaktır. Template ve CI otomasyonu standardı kullanılabilir hale getirir. Developer doğru yolu ezberlemek zorunda kalmaz. Policy-as-Code erken feedback sağlar. Doküman açıklama için, otomasyon uygulama için kullanılmalıdır.
Teknoloji Emekliliğini Planlamamak
Her yıl yeni teknoloji ekleyip hiçbirini kaldırmamak çeşitliliği büyütür. Hold ve Retire süreçleri gereklidir. Migration roadmap hazırlanmalıdır. End-of-support tarihi belirlenir. Başarı sadece yeni Adopt kararlarıyla ölçülmemelidir.
Developer Experience'ı Ölçmemek
Standart teknik açıdan doğru olsa bile kullanımı zor olabilir. Geliştiriciler workaround üretmeye başlar. Setup time ve satisfaction ölçülmelidir. Platform ekibi feedback'e göre iyileştirme yapmalıdır. Adoption düşükse kullanıcı ihtiyacı araştırılmalıdır.
Open Source Lisanslarını Kontrol Etmemek
Lisans problemi production'a geçtikten sonra pahalı hale gelebilir. Review mümkün olduğunca erken yapılmalıdır. Otomatik dependency lisans taraması kullanılabilir. Hukuk ekibi onaylı politika sağlayabilir. Teknik ekip tek başına hukuki karar vermemelidir.
Toplam Sahip Olma Maliyetini Hesaplamamak
Ücretsiz araç bile yüksek operasyon maliyeti yaratabilir. Eğitim ve işe alım etkisi hesaba katılmalıdır. Managed alternatif daha pahalı görünse de engineer-hour tasarrufu sağlayabilir. TCO aynı kapsamla karşılaştırılmalıdır. Teknoloji kararı yalnızca lisans fiyatına indirgenmemelidir.
Production-Ready Teknoloji Standardizasyonu Kontrol Listesi
Production-ready standardizasyon yalnızca onaylı teknoloji listesiyle tamamlanmaz. Radar, ADR, RFC, sandbox ve exception süreçlerinin birlikte çalışması gerekir. Golden Path ve otomatik security kontrolleri günlük geliştirmeyi destekler. Open source lisans ve retirement politikaları yaşam döngüsünü tamamlar. KPI'lar sistemin gerçekten fayda üretip üretmediğini gösterir.
Technology Radar mevcut mu?
Radar güncel teknoloji tercihlerini göstermelidir. Owner ve update tarihi bulunmalıdır. Adopt ve Hold kararlarının gerekçesi yazılmalıdır. Ekipler kolayca erişebilmelidir. Güncel olmayan Radar var sayılmamalıdır.
Adopt/Trial/Assess/Hold tanımları net mi?
Her ekip ring'leri aynı anlamda kullanmalıdır. Production izni açıkça belirtilmelidir. Trial için owner beklentisi yazılmalıdır. Hold yeni kullanım sınırını anlatmalıdır. Belirsiz tanımlar Radar'ın değerini azaltır.
Ar-Ge sandbox politikası var mı?
Deney ortamı production riskinden ayrılmalıdır. Veri ve bütçe sınırları belirlenmelidir. Timebox kullanılmalıdır. Owner ve cleanup sorumluluğu yazılmalıdır. Sonuçların dokümante edilmesi beklenmelidir.
Teknoloji seçim kriterleri yazılı mı?
Güvenlik, TCO ve şirket içi yetkinlik gibi kriterler bulunmalıdır. Ağırlıklar domain'e göre değişebilir. Kriterler karar öncesinde bilinmelidir. Puanlama matrisi destekleyici olabilir. Kişisel tercih tek kriter olmamalıdır.
ADR süreci kullanılıyor mu?
Önemli kararlar ADR ile kayıt altına alınmalıdır. Template kısa olmalıdır. Repository içinde erişilebilir tutulmalıdır. Eski kararlar superseded olarak işaretlenebilir. ADR kullanımı architecture hafızasını güçlendirir.
RFC süreci tanımlı mı?
Büyük kararlar review öncesinde yazılı öneriyle paylaşılmalıdır. Kimlerin review yapacağı bellidir. Karar süresi tanımlanır. Sonuç ADR'ye dönüştürülebilir. Süreç gereksiz ağır olmamalıdır.
Exception mekanizması var mı?
Standart dışı kullanım için resmi yol bulunmalıdır. Gerekçe ve owner kaydedilir. Review tarihi belirlenir. Risk kabulü görünür olur. Sürekli exception yeni standard ihtiyacını gösterebilir.
Golden Path'ler hazır mı?
En sık proje türleri için starter bulunmalıdır. CI/CD ve security varsayılan gelmelidir. Developer setup süresi kısa olmalıdır. Kullanım oranı ölçülmelidir. Feedback'e göre platform geliştirilmelidir.
Security standartları otomatik uygulanıyor mu?
Manual checklist tek başına yeterli değildir. Dependency ve static scan pipeline'da çalışmalıdır. IaC policy kontrol edilebilir. Critical finding deployment'ı durdurabilir. Exception yolu kontrollü olmalıdır.
Open source lisans politikası var mı?
Onaylı ve review gerektiren lisanslar tanımlanmalıdır. Dependency taraması otomatik yapılabilir. Hukuk ekibi politika oluşturmalıdır. Geliştirici hızlı feedback almalıdır. Lisans sorunu production sonrasına bırakılmamalıdır.
Teknoloji emeklilik süreci var mı?
Hold ve Retire seviyeleri tanımlanmalıdır. No-new-usage policy uygulanabilir. Migration roadmap bulunmalıdır. End-of-support tarihi paylaşılmalıdır. Envanter kapanış sonrası güncellenmelidir.
KPI'lar ölçülüyor mu?
Adoption ve setup süresi temel metric olabilir. Security finding ve incident sayısı eklenmelidir. Developer satisfaction izlenmelidir. KPI'lar düzenli review edilmelidir. Ölçüm olmadan standardizasyonun faydası kanıtlanamaz.
Sık Sorulan Sorular
Teknoloji standardizasyonuyla ilgili sorular genellikle inovasyon, araç seçimi ve yönetişim sınırları etrafında toplanır. En önemli nokta, standardizasyonun teknoloji yasakları listesi olarak tasarlanmamasıdır. Ar-Ge alanı deney için açık kalırken production teknolojileri daha yüksek destek kriterlerine sahip olabilir. Radar, ADR, RFC ve Golden Path birlikte kullanıldığında bu denge daha yönetilebilir hale gelir. Aşağıdaki yanıtlar şirket içi uygulama için temel karar çerçevesi sunar.
Teknoloji standardizasyonu nedir?
Teknoloji standardizasyonu desteklenen teknoloji ve mühendislik pratiklerini açık biçimde tanımlama sürecidir. Amaç bütün ekipleri tek araca zorlamak değildir. Ortak problemlerde güvenilir varsayılanlar oluşturulur. Güvenlik ve operasyon yükü kontrol edilir. İstisna ve deney yolları açık tutulur.
Ar-Ge'de teknoloji standardizasyonu inovasyonu engeller mi?
Yanlış uygulanırsa engelleyebilir. İyi model Ar-Ge sandbox ve timebox deneylerine izin verir. Production'a geçiş daha güçlü kriterlere bağlanır. Böylece ekip yeni teknolojiyi güvenli biçimde test eder. Standardizasyon araştırmayı değil kontrolsüz kalıcı yayılımı sınırlar.
Technology Radar nedir?
Technology Radar kurumun kullandığı ve değerlendirdiği teknolojileri sınıflandırır. Adopt, Trial, Assess ve Hold seviyeleri kullanım tavsiyesi sunar. Kısa gerekçeler ekiplerin kararı anlamasını sağlar. Radar düzenli güncellenmelidir. Tek seferlik sunum olarak bırakılmamalıdır.
Adopt, Trial, Assess ve Hold ne demektir?
Adopt production için güvenilen teknolojiyi ifade eder. Trial kontrollü pilot kullanımını gösterir. Assess araştırma ve PoC alanıdır. Hold yeni kullanımın durdurulmasını önerir. Ring'lerin kurum içi tanımları yazılı olmalıdır.
En iyi programlama dili hangisidir?
Tek bir en iyi dil yoktur. Problem, ekip ve operasyon bağlamı sonucu değiştirir. Performans yalnızca kriterlerden biridir. Ekosistem ve işe alım da önemlidir. En iyi seçim belirli kullanım alanına göre yapılmalıdır.
Bir şirket kaç programlama dili kullanmalıdır?
Evrensel doğru sayı bulunmaz. Her yeni dil belirgin problem alanına sahip olmalıdır. Destek ve işe alım kapasitesi değerlendirilmelidir. Aynı işi yapan gereksiz diller azaltılabilir. Sayıdan çok sahiplik ve kullanım gerekçesi önemlidir.
Yeni bir framework şirkette nasıl onaylanmalıdır?
Önce Assess seviyesinde araştırılabilir. PoC ve benchmark yapılır. Security ve lisans review tamamlanır. Kontrollü production trial uygulanabilir. Sonuç başarılıysa Technology Radar seviyesi güncellenir.
ADR nedir?
ADR önemli architecture kararını kısa biçimde kaydeder. Context, Decision ve Alternatives temel bölümlerdir. Consequences trade-off'ları görünür kılar. Repository içinde tutulabilir. Gelecekte kararın neden verildiğini anlamayı kolaylaştırır.
Golden Path nedir?
Golden Path desteklenen geliştirme yolunu template ve otomasyonla kolaylaştırır. CI/CD ve security hazır gelebilir. Developer infrastructure detaylarını sıfırdan kurmaz. Varsayılan yol hızlı hale gelir. Gerektiğinde escape hatch bulunmalıdır.
Golden Path zorunlu olmalı mı?
Her bileşenin zorunlu olması gerekmez. Security gibi alanlarda bazı kontroller bağlayıcı olabilir. Framework seçimi daha esnek tutulabilir. Kullanımı kolay platform doğal adoption sağlar. Zorunluluk risk seviyesine göre belirlenmelidir.
Open source teknolojiler nasıl değerlendirilmelidir?
Lisans ve community health birlikte incelenmelidir. Security response ve maintainer riski değerlendirilir. Dependency scanning kullanılabilir. SBOM görünürlük sağlar. Açık kaynak kullanımını tamamen engellemek yerine kontrollü policy daha sağlıklıdır.
Eski teknolojiler nasıl kaldırılır?
Önce Hold ve no-new-usage kararı alınır. Migration roadmap oluşturulur. End-of-support tarihi belirlenir. Repository'ler aşamalı taşınır. Son kullanım kalktığında teknoloji Retired olarak işaretlenir.
AI araçları şirket içinde nasıl standardize edilmelidir?
Onaylı model ve araç listesi oluşturulabilir. Hassas veri kullanım sınırları açık olmalıdır. Coding assistant çıktısı normal review sürecinden geçmelidir. Agent erişimleri minimum yetkiyle sınırlandırılmalıdır. AI Technology Radar düzenli güncellenmelidir.
Şirket içi Ar-Ge süreçlerinde teknoloji standardizasyonu nedir ve neden önemlidir?
Şirket İçi Ar-Ge Süreçlerinde Teknoloji Standardizasyonu deneysel çalışmalar ile production sorumlulukları arasında ortak karar sistemi kurmaktır. Ekipler yeni teknolojileri araştırmaya devam ederken şirket hangi araçlara uzun vadeli destek vereceğini açıkça belirler. Bu yaklaşım teknoloji dağınıklığını, güvenlik riskini ve tekrar eden platform işlerini azaltabilir. Aynı zamanda yeni çalışanların sisteme uyumunu kolaylaştırır. Başarılı model inovasyonu durdurmak yerine deneylerin kurumsal bilgiye dönüşmesini sağlar.
Ar-Ge ekiplerinde kullanılan teknoloji, araç ve geliştirme standartları nasıl belirlenmelidir?
İlk olarak şirketin gerçek teknoloji envanteri çıkarılmalıdır. Ardından güvenlik, teknik olgunluk, TCO ve şirket içi yetkinlik gibi kriterler belirlenir. Technology Radar hangi araçların Adopt, Trial, Assess veya Hold olduğunu görünür hale getirir. Büyük değişiklikler RFC ve ADR süreçleriyle kaydedilebilir. Ar-Ge ekiplerinde teknoloji ve yazılım standartları nasıl belirlenir sorusunun kalıcı cevabı tek seferlik komite kararı değil sürekli ölçüm ve review sürecidir.
Teknoloji standardizasyonu Ar-Ge projelerinde verimlilik, kalite ve sürdürülebilirliği nasıl etkiler?
Ortak template ve CI/CD yaklaşımı tekrar eden kurulum işlerini azaltır. Güvenlik ve kalite kontrolleri bütün projelerde aynı başlangıç seviyesini sağlar. Ekipler ortak teknoloji kullandığında bilgi paylaşımı kolaylaşır. Legacy ve sahipsiz teknoloji sayısı azalabilir. Bununla birlikte fazla standardizasyon inovasyonu yavaşlatabileceği için sandbox ve exception süreçleri korunmalıdır.
Şirket içi Ar-Ge süreçlerinde teknoloji standartlarının uygulanması ve güncel tutulması nasıl sağlanır?
Standartlar mümkün olduğunca Golden Path ve Policy-as-Code ile otomatik uygulanmalıdır. Radar repository içinde versioned biçimde yönetilebilir. Quarterly veya altı aylık review takvimi belirlenebilir. Guild, Platform Team ve Technology Council düzenli geri bildirim sağlar. Ar-Ge projelerinde teknoloji yığını standardizasyonu dokümantasyon ve süreç yönetimi bu şekilde statik politika yerine yaşayan mühendislik sistemine dönüşür.
Yakınımda Ar-Ge süreçleri ve teknoloji standardizasyonu konusunda danışmanlık veren firma nasıl bulabilirim?
Ar-Ge ve teknoloji standardizasyonu danışmanlığı yakınımda şeklinde araştırma yaparken yalnızca konuma bakmak yeterli değildir. Danışmanlık yaklaşımının Technology Radar, ADR, RFC, platform engineering, güvenlik ve TCO başlıklarını birlikte ele alıp almadığına dikkat edilmelidir. Kurumsal Ar-Ge teknoloji standardizasyonu ve süreç danışmanlığı hizmetinde ölçülebilir KPI ve uygulama yol haritası sunulması önemlidir. Yerel yazılım toplulukları teknik uzmanlarla bağlantı kurmak için yararlı bir başlangıç noktasıdır. Diyarbakır Yazılım Topluluğu hakkında bilgi için https://www.diyarbakiryazilim.com.tr/about adresini inceleyebilirsiniz.
Sonuç: Standardizasyon ile İnovasyon Arasında Denge Kurmak
Teknoloji standardizasyonu iyi uygulandığında şirketi yavaşlatan merkezi kontrol mekanizması değil karar verme yükünü azaltan ortak mühendislik sistemi haline gelir. Ar-Ge ekipleri sandbox içinde yeni araçları deneyebilir, production ekipleri ise desteklenen teknolojilerden güvenli biçimde yararlanabilir. Technology Radar, ADR, RFC ve Golden Path bu iki alan arasındaki geçişi görünür ve ölçülebilir hale getirir. Şirket içi Ar-Ge süreçlerinde teknoloji standardizasyonu nasıl yapılır sorusunun kalıcı cevabı yasak listesi oluşturmak değil açık karar prensipleri ve sürekli geri bildirim döngüsü kurmaktır. Teknik kararları örnek kurumsal karşılaştırmalarla ele almak için https://www.diyarbakiryazilim.com.tr/posts/graphql-ve-rest-kurumsal-karar-verme-rehberi içeriği de incelenebilir.
Her Şeyi Standartlaştırmak Yerine Doğru Alanları Standartlaştırmak
Security ve deployment gibi ortak risk alanlarında güçlü standartlar faydalıdır. Domain logic veya geri döndürülebilir araç seçimlerinde daha fazla ekip özerkliği bırakılabilir. Standardın kapsamı bilinçli seçilmelidir. Her yeni kuralın geliştirme hızına etkisi ölçülmelidir. Gereksiz kurallar zaman içinde kaldırılabilmelidir.
Ar-Ge'ye Deney Alanı Sağlamak
Yeni teknolojileri test etmek kurumun gelecekteki seçeneklerini geliştirir. Sandbox riskli deneyleri production'dan ayırır. Timebox ve budget çalışmayı kontrollü tutar. Başarılı deneyler Trial sürecine geçebilir. Başarısız deneyler de kurumsal bilgi olarak kaydedilmelidir.
Production'da Desteklenen Teknoloji Sayısını Kontrol Etmek
Production ortamındaki her teknoloji uzun vadeli destek yüküdür. Yeni seçenek gerçek ihtiyaç olduğunda eklenmelidir. Kullanımı azalan teknoloji Hold veya Retire seviyesine taşınabilir. Technology Count ve TCO birlikte izlenmelidir. Amaç düşük sayı değil yönetilebilir ve gerekçeli çeşitliliktir.
Kararları Veriye ve ADR'lere Dayandırmak
Teknik kararlar yalnızca görüşe dayandığında aynı tartışma tekrar eder. Benchmark ve PoC ölçülebilir veri sağlar. ADR bağlamı ve sonucu kaydeder. Gelecekte karar değişirse eski gerekçe anlaşılabilir. Bu yaklaşım teknik yönetişimde şeffaflığı güçlendirir.
Golden Path ile Standardı Kolay Seçenek Haline Getirmek
En etkili standart geliştiricinin işini hızlandıran standarttır. Template ve self-service platform doğru yolu birkaç adımda kullanılabilir hale getirir. Security ve observability başlangıçtan hazır gelir. Developer başka yol seçmek için gerçekten neden gerektiğini düşünür. Böylece adoption zorunluluktan değil sağladığı değerden doğar.
Technology Radar'ı Yaşayan Bir Sistem Olarak Yönetmek
Technology Radar bir kez hazırlanıp unutulacak sunum değildir. Yeni deneyler, security gelişmeleri ve legacy migration sonuçları düzenli olarak Radar'a yansıtılmalıdır. Git ve pull request modeli değişiklikleri şeffaf hale getirebilir. Guild ve Technology Council ortak sahiplik sağlayabilir. Şirket İçi Ar-Ge Süreçlerinde Teknoloji Standardizasyonu konusunda teknik topluluk çalışmaları, projeler ve işbirliği fırsatlarını takip etmek için https://www.diyarbakiryazilim.com.tr adresinden Diyarbakır Yazılım Topluluğu'na ulaşabilirsiniz.
share: