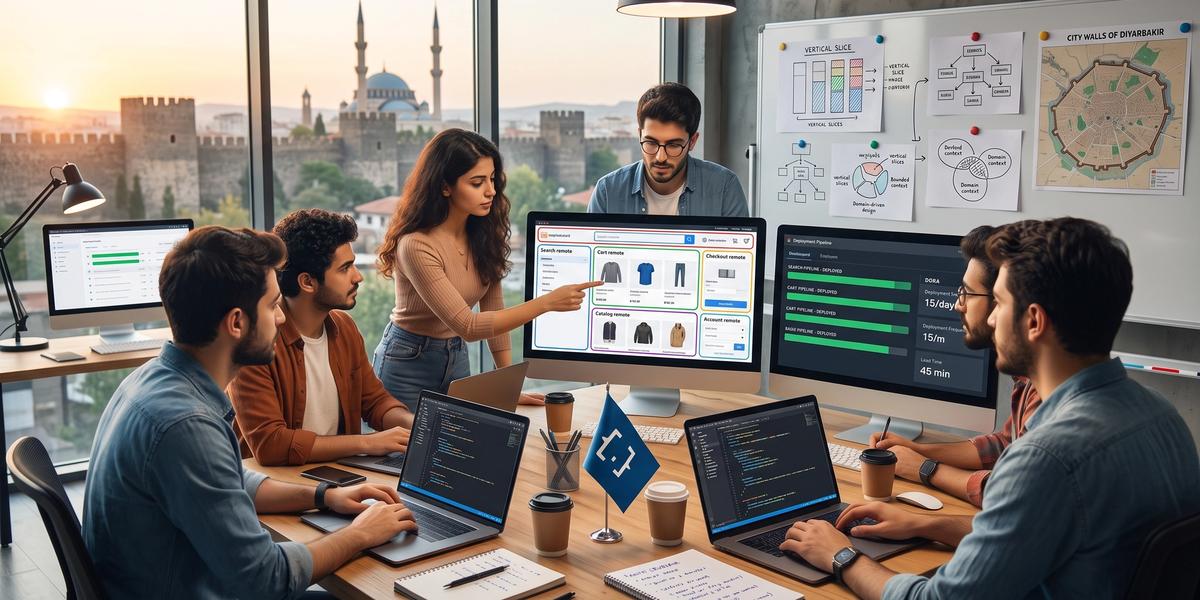
Micro-Frontend Mimarisi ile Bağımsız Ekipler İçin Geliştirme

Diyarbakır Yazılım
16.08.2026
#Yazılım#Teknoloji#Topluluk
Micro-Frontend Mimarisi ile Bağımsız Ekipler İçin Geliştirme yaklaşımı, büyük frontend uygulamalarında yalnızca kodu parçalara bölmeyi değil ekiplerin ürün alanları üzerinde gerçek sahiplik kurmasını hedefler. Bir uygulamayı onlarca küçük frontend'e ayırmak tek başına bağımsızlık sağlamaz; ekipler hâlâ aynı release takvimini, ortak state yapısını veya merkezi karar zincirini bekliyorsa yalnızca dağıtılmış bir monolit elde edilir. Sağlıklı micro-frontend mimarisi domain sınırlarını, deployment ownership'ini, runtime entegrasyonunu, tasarım sistemini, gözlemlenebilirliği ve incident sorumluluğunu birlikte ele alır. Webpack Module Federation gibi araçlar ayrı build'lerin runtime sırasında tek uygulama içinde modül paylaşmasına imkan verirken Web Components, server-side composition veya daha basit route tabanlı ayrıştırmalar farklı ihtiyaçlara cevap verebilir. Bu rehberde teknik entegrasyon yöntemlerinden organizasyon modeline, CI/CD tasarımından güvenli remote yüklemeye ve monolitik frontend migration sürecine kadar production ortamında karşılaşılan temel kararları birlikte inceleyeceğiz. :contentReference[oaicite:0]{index=0}
Micro-Frontend Mimarisi Nedir?
Micro-frontend mimarisi büyük bir frontend uygulamasını iş alanları etrafında yönetilebilen, ayrı ekipler tarafından geliştirilebilen ve uygun koşullarda bağımsız yayınlanabilen parçalara ayırma yaklaşımıdır. Buradaki ana fikir component seviyesinde küçük dosyalar üretmek değil, ekip sınırlarıyla ürün sınırlarını mümkün olduğunca aynı hizaya getirmektir. Örneğin e-ticaret uygulamasında katalog, sepet ve checkout alanlarının ayrı ekiplerce sahiplenilmesi doğal bir domain ayrımı olabilir. Her alan kendi geliştirme döngüsünü sürdürebilirken kullanıcı tüm parçaları tek uygulama gibi deneyimler. Mimari doğru kurulduğunda ekipler daha az merkezi koordinasyonla ilerler, yanlış kurulduğunda ise network, versioning ve ownership sorunları eski monolitten daha yüksek operasyon yükü oluşturabilir.
Mikroservis Yaklaşımının Frontend Dünyasına Taşınması
Micro-frontend fikri çoğu zaman mikroservislerin bağımsız domain ve deployment yaklaşımının frontend tarafına uygulanması olarak açıklanır. Bu benzetme yararlıdır, ancak frontend ile backend aynı koşullarda çalışmaz çünkü bütün frontend parçaları sonunda aynı browser, URL, kullanıcı oturumu ve görsel deneyim içinde buluşur. Backend servisleri network üzerinden birbirinden daha net ayrılabilirken frontend parçalarının CSS, routing, authentication ve kullanıcı deneyimi gibi ortak alanlarda temas etmesi kaçınılmazdır. Bu nedenle mikroservis modelini birebir kopyalamak yerine aynı prensipleri browser gerçeklerine uyarlamak gerekir. En değerli prensip, bir ekibin kendi iş alanındaki özelliği tasarlaması, geliştirmesi, yayınlaması ve production sonucundan sorumlu olmasıdır.
Monolitik Frontend Neden Büyüyen Ekipleri Yavaşlatır?
Monolitik frontend küçük ekiplerde oldukça verimli olabilir çünkü bütün kod aynı repository, aynı build ve aynı deployment akışı içinde kolayca yönetilebilir. Sorun genellikle ekip ve ürün sayısı büyüdüğünde ortaya çıkar; onlarca geliştirici aynı global state, ortak router ve merkezi component katmanında sık sık birbirinin değişikliğine dokunmaya başlar. Bir ekibin küçük bir feature yayınlamak için başka ekiplerin testlerini ve ortak release penceresini beklemesi lead time değerini artırır. Kod tabanı büyüdükçe hangi alanın gerçek sahibinin kim olduğu belirsizleşebilir ve değişiklik yapmak için giderek daha fazla kişiden bilgi almak gerekebilir. Micro-frontend bu sorunlara otomatik çözüm değildir, fakat doğru domain ve ownership tasarımıyla koordinasyon sınırlarını azaltmak için kullanılabilir.
Tek Kod Tabanının Oluşturduğu Koordinasyon Maliyeti
Tek repository veya tek codebase kendi başına problem değildir; asıl maliyet birbirinden bağımsız ekiplerin aynı dosya, state yapısı ve ortak runtime davranışı üzerinde sürekli koordinasyon kurmak zorunda kalmasıyla ortaya çıkar. Küçük bir navigation değişikliği onlarca ekibin etkilenmesine neden oluyorsa kod yapısında sınırlar yeterince güçlü değildir. Pull request review süreleri uzar, merge conflict sayısı artar ve ekipler kendi roadmap'leri yerine ortak altyapı değişikliklerini beklemeye başlar. Modular monolith yaklaşımı çoğu organizasyonda bu sorunu micro-frontend'e geçmeden önce önemli ölçüde azaltabilir. Bu nedenle ilk soru repository sayısı değil, ekiplerin birbirlerinin koduna ne sıklıkta müdahale etmek zorunda kaldığı olmalıdır.
Ortak Release Takviminin Yarattığı Darboğaz
Bütün frontend uygulaması tek paket halinde yayınlanıyorsa küçük bir ekip değişikliği bile merkezi release takvimine bağlı kalabilir. Bir ekip özelliğini pazartesi tamamlamış olsa da perşembe yapılan ortak release'i beklemek zorunda kalıyorsa teslim süresi teknik geliştirmeden çok süreç beklemesiyle uzar. Release kapsamı büyüdükçe rollback kararı da zorlaşır çünkü hangi değişikliğin production hatasına neden olduğunu ayırmak daha fazla çalışma gerektirir. Bağımsız deployment küçük değişikliklerin daha küçük risk alanıyla yayınlanmasını sağlayabilir. Ancak micro-frontend kullanıp bütün remote'ları yine tek pipeline içinde birlikte deploy etmek, bu temel kazanımın önemli bölümünü ortadan kaldırır.
Büyük Kod Tabanlarında Ownership Problemi
Büyük frontend repository'lerinde belirli bir ekranın veya iş akışının gerçek sahibini bulmak zamanla zorlaşabilir. Bir dosya yıllar boyunca farklı ekipler tarafından düzenlendiyse değişiklik öncesinde kimin review vermesi gerektiği belirsiz hale gelir. Ownership yalnızca CODEOWNERS dosyasına isim yazmak değildir; production alert, incident, deployment ve product sonucu da aynı ekip tarafından sahiplenilmelidir. Domain tabanlı micro-frontend sınırları bu sahipliği daha görünür hale getirebilir. Bir kullanıcı akışında sorun oluştuğunda hangi ekibin sorumlu olduğu birkaç dakika içinde belirlenebiliyorsa mimari sınırlar organizasyon açısından anlamlı çalışıyor demektir.
Micro-Frontend ile Takım Bağımsızlığı Ne Anlama Gelir?
Takım bağımsızlığı her ekibin istediği frameworkü kullanması veya diğer ekiplerle hiç konuşmaması anlamına gelmez. Gerçek bağımsızlık, ekibin kendi domainindeki değişikliği başka bir ekibin release takvimine bağlı kalmadan production'a götürebilmesidir. Bunun için kod sahipliği kadar test, deployment, monitoring ve rollback yetkisi de ekipte olmalıdır. Shared library veya merkezi platform bileşenleri ekipleri sürekli ortak versiyon güncellemesine zorluyorsa teknik bağımlılık organizasyon bağımlılığına dönüşür. Micro-frontend mimarisinin değeri, teknik sınırları ekiplerin karar ve teslim sınırlarıyla uyumlu hale getirdiği ölçüde ortaya çıkar.
Uçtan Uca Özellik Sahipliği
Uçtan uca sahiplik bir ekibin kullanıcı ihtiyacını backlog'dan alıp tasarım, frontend, backend entegrasyonu, deployment ve production desteğine kadar takip etmesini ifade eder. Örneğin Cart ekibi yalnızca sepet component'ini değil sepet akışının kullanıcı metriğini ve production hatalarını da sahiplenebilir. Bu model sorumluluğun farklı fonksiyon ekipleri arasında sürekli devredilmesini azaltır. Ekip kendi performans budget'ını ve SLO hedefini izleyebilir. Böylece micro-frontend yalnızca kaynak kod klasörü değil gerçek product ownership sınırı haline gelir.
Bağımsız Teknoloji Kararları
Micro-frontend ekipleri belirli teknoloji kararlarında daha fazla hareket alanına sahip olabilir, ancak bu özgürlük sınırsız olmamalıdır. Her ekip farklı framework, router, monitoring aracı ve CSS yaklaşımı seçerse kullanıcı aynı sayfada birden fazla runtime maliyeti taşıyabilir. Organizasyon desteklenen birkaç golden path belirleyebilir ve ekiplerin istisna gerektiğinde gerekçe sunmasını isteyebilir. Böylece bağımsızlık ile platform verimliliği arasında denge kurulur. Teknoloji farklılığı ancak iş ihtiyacı veya migration değeri oluşturuyorsa kabul edilmeli, kişisel tercih tek başına yeterli neden sayılmamalıdır.
Bağımsız Deployment ve Release Döngüsü
Bağımsız deployment micro-frontend modelinin en önemli sonuçlarından biridir. Bir remote uygulamanın yeni sürümü yayınlandığında ilgisiz diğer domainlerin yeniden build edilmesi gerekmemelidir. Release süreci contract ve compatibility kontrolleriyle güvence altına alınmalıdır. Feature flag ve progressive rollout gibi yöntemler küçük kullanıcı grubuyla güvenli geçiş sağlayabilir. Ekip kendi deployment'ını yapabiliyor ancak rollback için merkezi operasyon ekibini bekliyorsa otonomi henüz tamamlanmış değildir.
Micro-Frontend Ne Zaman Kullanılmalı?
Micro-frontend büyük teknik yatırım gerektirdiği için yalnızca frontend uygulaması büyüdü diye kullanılmamalıdır. Asıl adaylar, birden fazla bağımsız ürün ekibinin aynı kullanıcı deneyiminde çalıştığı ve ekipler arası koordinasyon maliyetinin gerçekten teslim hızını düşürdüğü organizasyonlardır. Uzun ömürlü ürünler, sık release ihtiyacı ve legacy modernizasyonu güçlü kullanım gerekçeleri oluşturabilir. Küçük ekiplerde ise runtime entegrasyonu, platform altyapısı ve observability maliyeti sağlayacağı faydadan daha yüksek olabilir. Architecture kararından önce mevcut monolitin neden yavaşladığı ölçülmeli ve modülerleştirme gibi daha basit seçeneklerin sorunu çözüp çözemediği değerlendirilmelidir.
Micro-Frontend İçin Uygun Organizasyonlar
Micro-frontend en çok birbirinden farklı business domain'lerini yöneten birkaç cross-functional ekibin aynı üründe çalıştığı organizasyonlarda anlamlı hale gelir. Ekiplerin kendi backend servisleri veya API sınırları da bulunuyorsa frontend ownership ile backend ownership birbirine daha doğal bağlanabilir. Yılda birkaç kez yayın yapan tek ekipli ürün için bağımsız remote altyapısı gereksiz olabilir. Buna karşılık her gün bağımsız feature çıkaran ve ortak release takviminden dolayı bekleyen ekipler daha güçlü fayda görebilir. Organizasyonun platform engineering, CI/CD ve monitoring yetkinliği de architecture'ın sürdürülebilirliği açısından temel ön koşullardan biridir.
Birden Fazla Cross-Functional Ekip
Cross-functional ekip product, design, frontend, backend ve quality sorumluluklarını aynı hedef etrafında toplayabilir. Birkaç böyle ekip aynı monolit üzerinde sürekli birbirini bekliyorsa micro-frontend sınırları koordinasyon maliyetini azaltabilir. Her ekibe ayrı component klasörü vermek yeterli değildir; domain API ve deployment sınırları da tanımlanmalıdır. Ekip kendi feature'ını uçtan uca yayınlayabilmelidir. Organizasyon yapısı zaten yoğun merkezi onay üzerine kurulmuşsa yalnızca frontend'i parçalara ayırmak istenen bağımsızlığı sağlamaz.
Bağımsız Release İhtiyacı
Ürün ekiplerinin roadmap ve teslim tarihleri birbirinden farklıysa ortak frontend release penceresi darboğaz yaratabilir. Micro-frontend her domainin kendi pipeline'ından yayın yapabilmesini sağlayabilir. Bu model özellikle yüksek değişiklik hızında release batch boyutunu küçültür. Küçük release geri alma ve hata kaynağı belirleme açısından da daha yönetilebilir olabilir. Ancak contract test ve runtime compatibility kurulmazsa bağımsız release, production'da uyumsuz remote sürümlerinin aynı anda çalışmasına neden olabilir.
Büyük ve Uzun Ömürlü Ürünler
Yıllarca yaşayan büyük ürünlerde ekipler ve business domain'leri zaman içinde değişir. Tek frontend codebase giderek daha fazla historical dependency ve shared state taşıyabilir. Domain sınırlarını açık hale getirmek yeni ekiplerin uygulamanın yalnızca kendi alanını öğrenerek katkı yapmasını kolaylaştırabilir. Micro-frontend ayrıca belirli alanların farklı hızlarda modernize edilmesine imkan verir. Buna rağmen ürün uzun ömürlü diye otomatik micro-frontend seçilmemeli, gerçek koordinasyon problemi ve ownership ihtiyacı doğrulanmalıdır.
Legacy Uygulamaların Kademeli Modernizasyonu
Legacy frontend'in tamamını bir defada yeniden yazmak yüksek risk taşır ve çoğu zaman ürün geliştirmeyi uzun süre yavaşlatır. Strangler Pattern yaklaşımıyla yeni veya sık değişen domain yeni uygulama olarak ayrıştırılıp eski sistemin yanında çalıştırılabilir. Zaman içinde daha fazla route veya feature yeni yapıya taşınır. Bu model micro-frontend'in en pratik kullanım alanlarından biridir çünkü bağımsız sınır migration sırasında doğal olarak ortaya çıkar. Eski ve yeni sistem arasında authentication, CSS ve navigation uyumu baştan tasarlanmalıdır.
Micro-Frontend Kullanılmaması Gereken Durumlar
Micro-frontend teknik olarak uygulanabilir olması nedeniyle her projede iyi tercih değildir. İki veya üç geliştiricinin yönettiği küçük bir ürün, ayrı build pipeline, remote discovery, contract test ve monitoring altyapısından daha fazla maliyet görebilir. Domain sınırları belirsizse ekipler remote'ları sürekli birbirinin internal state'ine bağlayarak dağıtılmış monolit oluşturabilir. DevOps ve platform kapasitesi zayıfsa bağımsız deployment hedefi gerçekleşmez. Bu durumlarda modular monolith genellikle daha az operasyon yüküyle güçlü sınırlar sağlayan daha uygun başlangıç modelidir.
Küçük Ekipler ve Küçük Ürünler
Küçük ekipte herkes aynı roadmap üzerinde çalışıyor ve release coordination gerçek problem oluşturmuyorsa micro-frontend gereksiz altyapı maliyeti getirir. Tek repository ve modüler klasör yapısı daha hızlı geliştirme deneyimi sağlayabilir. Runtime remote loading network failure gibi daha önce bulunmayan hata sınıfları oluşturur. Platform tooling için harcanan zaman doğrudan kullanıcı özelliği geliştirmekten alınır. Ürün ve ekip büyüdüğünde architecture yeniden değerlendirilebilir, ancak gelecekte büyüyebilir endişesi tek başına bugünden dağıtık frontend kurmak için yeterli değildir.
Belirsiz Domain Sınırları
Business domain henüz oturmamışsa micro-frontend sınırlarını erken sabitlemek ekiplerin sürekli code taşımasına neden olabilir. Örneğin sipariş ve checkout sorumlulukları sık değişiyorsa iki ayrı remote arasındaki contract da devamlı değişecektir. Önce modular monolith içinde domain sınırları denenebilir. Bağımlılık yönleri ve ekip ownership'i birkaç release boyunca gözlemlenebilir. Sınırlar stabil hale geldiğinde fiziksel ayrıştırma çok daha düşük riskle yapılabilir.
Yetersiz DevOps ve Platform Altyapısı
Micro-frontend başına ayrı pipeline, artifact, CDN path, version ve monitoring ihtiyacı oluşur. Manuel deployment yapan veya merkezi tek pipeline'a bağımlı organizasyonda remote sayısı arttıkça operasyon yükü hızla büyür. Standardized template, automated security scan ve observability bulunmadan architecture sürdürülebilir olmaz. Platform ekibi ekiplerin kendi uygulamalarını güvenli biçimde yayınlayabileceği golden path sağlamalıdır. Önce deployment otomasyonu ve telemetry olgunlaştırılıp daha sonra bağımsız frontend modeline geçmek çoğu kurumda daha doğru sıradır.
Monolith, Modular Monolith ve Micro-Frontend Karşılaştırması
Monolith, modular monolith ve micro-frontend seçenekleri aynı ölçeğin basamakları gibi görülmemelidir. Monolith küçük ekip için en düşük operasyon yükünü sunabilir, modular monolith tek deployment içinde güçlü domain sınırları kurabilir, micro-frontend ise organizasyonel bağımsızlığı deployment seviyesine kadar taşıyabilir. Micro-frontend en fazla özgürlüğü sunarken network, versioning ve platform sorumluluğunu da artırır. Bu nedenle teknoloji olgunluğu arttıkça otomatik olarak micro-frontend'e geçmek diye bir kural yoktur. En iyi architecture mevcut ekip sayısı, release problemi, domain stabilitesi ve operasyon kapasitesine göre seçilir.
Kriter
Monolith
Modular Monolith
Micro-Frontend
Deployment
Ortak
Ortak
Bağımsız olabilir
Domain sınırları
Zayıf veya değişken olabilir
Güçlü biçimde kurulabilir
Runtime ve deployment sınırına taşınabilir
Operasyon yükü
Düşük
Düşük ile orta
Orta ile yüksek
Ekip bağımsızlığı
Sınırlı olabilir
Kod seviyesinde güçlü olabilir
Release seviyesine kadar çıkabilir
Uygun ölçek
Küçük ve orta ürünler
Orta ve büyük ürünler
Çok ekipli, bağımsız release gereken ürünler
Bağımsız Ekipler İçin Doğru Domain Sınırları Nasıl Belirlenir?
Micro-frontend architecture'da en önemli karar bundler değil domain sınırıdır. Uygulamayı header, form ve table gibi teknik component'lere bölmek ekiplerin business sonucunu sahiplenmesini engeller. Daha sağlıklı yaklaşım kullanıcı yolculuğu veya business capability etrafında vertical slice oluşturmak ve her slice için açık owner belirlemektir. Catalog, Account veya Checkout gibi alanlar teknik frameworkten bağımsız anlam taşır. Domain sınırı iyi kurulduğunda ekip kendi UI, API ve release kararlarının büyük bölümünü başka ekipleri beklemeden verebilir.
Teknik Bileşenlere Değil İş Alanlarına Göre Bölme
Header Micro-Frontend, Button Micro-Frontend veya Table Micro-Frontend gibi teknik ayrımlar çok sayıda ekip arasında gereksiz runtime dependency oluşturur. Bunlar çoğu durumda design system veya shared component olarak yönetilmesi gereken parçalardır. Micro-frontend sınırı kullanıcıya anlamlı iş değeri sunan daha geniş alanı temsil etmelidir. Örneğin Search domaini arama input'u, sonuç listesi, filter ve ilgili analytics davranışlarını birlikte sahiplenebilir. Bu model ekiplerin “component teslim eden” değil kullanıcı sonucundan sorumlu product ekibi olarak çalışmasını kolaylaştırır.
Bounded Context ve Vertical Slice Yaklaşımı
Bounded Context bir domain kavramının kendi sınırı içinde tutarlı anlam taşımasını sağlar. Frontend tarafında aynı kavramın farklı ürün alanlarında farklı model veya davranışa sahip olabileceğini kabul etmek önemlidir. Vertical Slice ise UI'dan backend entegrasyonuna kadar bir kullanıcı yeteneğini uçtan uca kapsar. İki yaklaşım birlikte kullanıldığında frontend sınırı yalnızca route klasörü değil business ownership sınırı haline gelir. Domainler arası veri paylaşımı açık contract üzerinden yapılmalı ve internal model doğrudan başka remote tarafından import edilmemelidir.
Her Micro-Frontend İçin Tek Bir Ownership Alanı
Bir micro-frontend'in birden fazla ekibin ortak sorumluluğunda olması karar sürelerini uzatabilir. Primary owner ekibin roadmap, deployment ve incident sorumluluğu açık olmalıdır. Başka ekipler contribution yapabilir, ancak final architecture ve release ownership belirsiz kalmamalıdır. Repository veya package metadata içinde owner bilgisi tutulabilir. Production dashboard ve alert routing de aynı ownership bilgisini kullanırsa organizasyon yapısı ile teknik telemetry birbirine bağlanmış olur.
Ekip Ownership Haritası Oluşturma
Ownership haritası hangi domainin hangi ekip tarafından geliştirildiğini, yayınlandığını ve production'da desteklendiğini görünür hale getirir. Yalnızca repository listesi değil route, remote adı, backend dependency ve SLO bilgileri de eklenebilir. Internal developer portal bu veriyi merkezi olarak gösterebilir. Yeni bir incident oluştuğunda support ekibi hangi ekibe ulaşacağını hızlıca bulabilir. Harita düzenli güncellenmezse kısa sürede eski bilgiye dönüşeceği için deployment metadata ve repository ownership bilgilerinden otomatik beslenmesi tercih edilmelidir.
Kod Sahipliği
Kod sahipliği belirli micro-frontend'in architecture ve review kararının hangi ekipte olduğunu açıklar. CODEOWNERS veya benzeri repository kuralları review yönlendirmesini otomatikleştirebilir. Bununla birlikte code ownership yalnızca merge izni anlamına gelmemelidir. Ekip dependency update ve teknik borçtan da sorumludur. Başka ekip katkı yaptığında owner ekip domain standardı ve backward compatibility açısından review sağlamalıdır.
Deployment Sahipliği
Deployment sahipliği ekibin kendi artifact'ını production'a çıkarabilmesi anlamına gelir. Merkezi release ekibinin manuel onayı her değişiklikte zorunluysa gerçek bağımsızlık sınırlanır. Platform gerekli security ve quality gate'leri pipeline içinde otomatik uygulayabilir. Ekip feature flag, rollout ve rollback kontrolüne sahip olmalıdır. Bu model deployment hızını artırırken standartların ortadan kalkmasını değil guardrail içine alınmasını sağlar.
Production ve Incident Sahipliği
Kod yazan ekip production davranışını da izlemelidir. Error rate, performance ve business metric dashboard'ları domain ekibinin günlük çalışma alanına dahil edilmelidir. Bir remote hata verdiğinde alert doğrudan ilgili owner'a yönlendirilebilir. On-call modeli ekip büyüklüğüne göre merkezi destekle birlikte yürütülebilir. Production sorumluluğu ekipte olduğunda architecture kararlarının operasyon maliyeti daha görünür hale gelir.
Micro-Frontend Organizasyon Modeli
Micro-frontend teknik sınırları organizasyon yapısıyla uyuşmadığında beklenen bağımsızlık gerçekleşmez. Domain ekipleri kendi ürün alanlarını geliştirirken platform ekibi tekrar eden CI/CD, runtime ve observability ihtiyaçlarını ortak hizmet olarak sunabilir. Enablement rolü ekiplerin architecture kararlarında destek almasını sağlar ancak merkezi onay ofisine dönüşmemelidir. Guardrail yaklaşımı desteklenen yolları otomatik ve kolay hale getirirken ekiplerin gerçek istisnalarda kontrollü karar almasına imkan verir. Amaç her ekibin farklı sistem kurması değil, ortak platform üzerinde kendi business alanını bağımsız geliştirebilmesidir.
Domain veya Product Ekipleri
Domain ekipleri Catalog, Checkout veya Account gibi kullanıcıya doğrudan değer sunan alanları sahiplenir. Frontend kodu, backend contract, feature metric ve production incident aynı ekip sorumluluğunda olabilir. Bu ekipler architecture guideline içinde kendi release hızlarını belirleyebilir. Platform ihtiyaçlarını ticket ile merkezi ekipten istemek yerine self-service araçlar kullanmaları hedeflenmelidir. Product ownership güçlü olduğunda micro-frontend organizasyon şemasındaki ekip sınırını teknik yapıda görünür hale getirir.
Platform Ekibi
Platform ekibi micro-frontend geliştiren her takımın tekrar tekrar çözmek zorunda kalacağı ortak teknik ihtiyaçları ürün gibi ele alır. Deployment template, remote registry, observability standardı, authentication SDK ve developer portal bu kapsama girebilir. Platform ekibi domain feature geliştirmez, ekiplerin feature teslim etmesini kolaylaştıran ortak yol oluşturur. Başarı metriği platformun kaç servis sunduğu değil ekiplerin lead time ve developer experience değerlerinin nasıl değiştiğidir. Platform zorunlu merkezi bağımlılık haline gelirse otonomi yerine yeni darboğaz oluşturabileceği için self-service tasarım önemlidir.
CI/CD Altyapısı
Platform her micro-frontend için sıfırdan pipeline yazılmasını önleyen reusable workflow veya template sağlayabilir. Build, unit test, contract test, security scan ve artifact publish adımları standartlaştırılır. Domain ekibi özel ihtiyaç olduğunda kontrollü extension kullanabilir. Pipeline sürümleri merkezi olarak güncellenebilir ancak breaking değişiklik ekiplerin release'ini aniden bozmamalıdır. Başarılı platform standardı, güvenli yolu aynı zamanda en kolay yol haline getirir.
Ortak Runtime Yetenekleri
Shell, remote discovery, authentication context ve observability bootstrap gibi runtime yetenekleri ortak platform katmanında bulunabilir. Bu katmanın business logic taşımaması önemlidir. Shell büyüyüp bütün kararları kendi içinde toplarsa micro-frontend ekipleri tekrar merkezi frontend'e bağımlı hale gelir. Runtime API küçük ve stabil olmalıdır. Değişiklikler contract ve backward compatibility politikasıyla yayınlanmalıdır.
Geliştirici Platformu
Geliştirici platformu yeni micro-frontend oluşturma, local çalışma, deploy etme ve production metric'lerine erişme süreçlerini self-service hale getirir. CLI veya developer portal üzerinden proje template oluşturulabilir. Owner, SLO ve dependency metadata başlangıçta kaydedilebilir. Local host mock ve remote stub otomatik hazırlanabilir. İyi platform onboarding süresini günlerden saatlere indirerek architecture'ın operasyon maliyetini doğrudan azaltabilir.
Enablement ve Mimari Rehberlik
Enablement ekibi veya architecture community ekiplerin yeni pattern öğrenmesine ve zor teknik kararları birlikte değerlendirmesine yardımcı olabilir. Bu rol her pull request'i onaylayan merkezi otorite olmamalıdır. Reference architecture, ADR örnekleri ve workshop'lar ekiplerin doğru karar verme kapasitesini artırır. Belirli süre domain ekibiyle birlikte çalışıp bilgi transferi yapılabilir. Böylece uzmanlık tek platform takımında birikmek yerine organizasyon içinde yayılır.
Merkezi Yönetim Yerine Guardrail Yaklaşımı
Guardrail ekiplerin hareket alanını tamamen kapatmadan güvenlik ve uyumluluk sınırlarını belirler. Örneğin CSP, observability, accessibility ve deployment scan zorunlu olabilirken component implementation detayları ekipte kalabilir. Policy-as-code yaklaşımı birçok standardı otomatik doğrulayabilir. İstisna gerektiğinde ADR ile gerekçe ve risk kaydı oluşturulur. Bu model ekip otonomisini korurken şirket seviyesinde kontrol edilmesi gereken risklerin rastgele yönetilmesini önler.
Monorepo mu Polyrepo mu?
Micro-frontend architecture repository stratejisini otomatik olarak belirlemez. Bağımsız micro-frontend'ler tek monorepo içinde bulunabilir veya her biri farklı repository kullanabilir. Monorepo ortak tooling, atomic refactor ve dependency görünürlüğü sağlarken polyrepo daha güçlü repository isolation ve ayrı erişim modeli sunar. Bağımsız deployment her iki modelde de mümkündür. Seçim ekip yapısı, build altyapısı, erişim politikası ve shared dependency miktarına göre yapılmalıdır.
Monorepo'nun Avantajları ve Dezavantajları
Monorepo bütün micro-frontend source kodunu tek yerde görünür hale getirerek refactor ve dependency analizi kolaylığı sağlayabilir. Shared design system veya TypeScript type değişikliği aynı pull request içinde birden fazla consumer üzerinde test edilebilir. Build tooling affected project analiziyle yalnızca değişen alanları çalıştırabilir. Bunun karşılığında repository büyüdükçe erişim, CI performansı ve ownership kuralları iyi tasarlanmalıdır. Tek repository kullanmak bütün uygulamaların tek deployment'a bağlanması gerektiği anlamına gelmez; pipeline micro-frontend bazında bağımsız publish yapabilir.
Polyrepo'nun Avantajları ve Dezavantajları
Polyrepo her ekibe kendi repository ve lifecycle alanını verir. Permission, pipeline ve dependency kararları daha net ayrılabilir. Farklı teknoloji stack'leri kullanan ekiplerde repository bağımsızlığı doğal olabilir. Bunun karşılığında cross-repo değişiklik, shared tooling update ve repository discovery daha zor hale gelebilir. Platform automation olmadan onlarca repository'nin security ve dependency standardını güncel tutmak önemli bakım maliyeti oluşturur.
Repo Stratejisinin Takım Bağımsızlığına Etkisi
Bağımsızlık repository sayısıyla ölçülmemelidir. Monorepo içinde çalışan ekipler kendi klasör ve pipeline ownership'leriyle tamamen bağımsız deploy olabilir. Polyrepo kullanan ekipler ise ortak shared package release'i için birbirini bekliyorsa hâlâ bağımlıdır. Karar deployment topology ve organizational boundary üzerinden verilmelidir. Repo stratejisi developer experience'ı desteklemeli, architecture hedefinin kendisi haline gelmemelidir.
Shared Library Bağımlılıklarının Kontrolü
Shared library'ler micro-frontend'leri tekrar birbirine sıkı bağlamanın en kolay yollarından biridir. Business model veya domain service gibi sık değişen kod ortak package'e konulduğunda bütün ekipler aynı version değişikliğine bağımlı hale gelir. Shared package daha çok design token, telemetry client veya gerçekten stabil utility gibi yatay yeteneklerle sınırlanabilir. Dependency graph düzenli audit edilmelidir. Bir package değiştiğinde uygulamaların çoğunu aynı anda release etmek gerekiyorsa dağıtılmış monolit sinyali oluşmuş olabilir.
Micro-Frontend Entegrasyon Yöntemleri
Micro-frontend'leri tek kullanıcı deneyiminde birleştirmenin birçok yolu vardır ve hiçbir yöntem bütün projeler için en iyi değildir. Build-time integration basit geliştirme deneyimi sunarken bağımsız deployment gücünü sınırlayabilir. Runtime Module Federation ayrı build'leri çalışma anında birleştirir, Web Components framework bağımsız browser kontratı sağlayabilir, server-side composition ise HTML parçalarını server katmanında bütünleştirebilir. Iframe en güçlü izolasyonu sağlar ancak navigation ve kullanıcı deneyimi açısından ek sınırlamalar taşır. Seçim takım bağımsızlığı, performans, SEO, güvenlik ve operasyon kapasitesine göre yapılmalıdır.
Build-Time Integration
Build-time integration micro-frontend veya domain package'larının host build sırasında normal dependency gibi birleştirilmesidir. npm package veya workspace dependency yaklaşımı kullanılabilir. Runtime network failure ve remote discovery olmadığı için sistem davranışı daha sade ve öngörülebilir olur. Buna karşılık remote ekibin yeni sürümü ancak host dependency güncelleyip yeniden deploy edildiğinde kullanıcıya ulaşır. Bağımsız deployment temel hedefse build-time integration yeterli olmayabilir, ancak bağımsız code ownership isteyen ve ortak release problemi yaşamayan organizasyonlar için oldukça uygun olabilir.
Avantajları
Build-time model TypeScript type kontrolü ve build sırasında contract doğrulama açısından güçlüdür. Kullanıcı runtime'da ek remoteEntry request'i beklemez. Dependency version lockfile içinde görünür ve deterministic deployment oluşturmak kolaydır. Debugging tek artifact üzerinden yapılabilir. Micro-frontend'in asıl ihtiyacı yalnızca modüler ekip ownership ise bu sadelik önemli avantaj sağlar.
Bağımsız Deployment Üzerindeki Kısıtları
Package yayınlayan ekibin değişikliği host yeniden build edilmeden production'a çıkmaz. Birden fazla consumer farklı version kullanabilir ve security fix yayılımı yavaşlayabilir. Merkezi release takvimi yeniden oluşabilir. Automated dependency update ve continuous integration bu beklemeyi azaltabilir ama tamamen ortadan kaldırmaz. Bu nedenle bağımsız release en önemli business hedefiyse runtime veya route-level deployment seçenekleri değerlendirilmelidir.
Runtime Integration ve Module Federation
Runtime integration ayrı build'lerin uygulama çalışırken birbirini keşfetmesine ve kod yüklemesine imkan verir. Webpack Module Federation'ın resmi modelinde her build bir container gibi davranabilir, local ve remote modüller ayrılır ve remote modüller runtime sırasında asynchronous biçimde yüklenebilir. Host remote container'ı kullanırken shared dependency scope üzerinden ortak library'leri paylaşabilir. Bu model farklı ekiplerin remote'larını bağımsız yayınlamasına imkan verir. Bunun karşılığında remote availability, version uyumluluğu, network ve güvenlik yeni runtime sorumlulukları haline gelir. :contentReference[oaicite:1]{index=1}
Host ve Remote Yapısı
Host uygulama genel shell, routing ve remote mount noktalarını yönetebilir. Remote kendi domain UI ve ilgili business davranışını expose eder. Host remote'un internal component yapısını bilmemeli, yalnızca açık entry contract kullanmalıdır. Remote başka remote'ları doğrudan zincir halinde tüketmeye başladığında dependency graph hızla anlaşılması zor hale gelebilir. Host ve remote sorumlulukları architecture guideline içinde açıkça tanımlanmalıdır.
Runtime Module Loading
Module Federation remote modülleri host build'e önceden fiziksel olarak dahil etmeden runtime sırasında yükleyebilir. Webpack dokümantasyonunda container'ın get ve init arayüzleriyle dinamik bağlantı kurulabildiği açıklanır. Remote container script yüklenmeden ilgili modülü kullanmaya çalışmak hata oluşturur. Network timeout ve loading state kullanıcı deneyiminin parçası olarak tasarlanmalıdır. Runtime discovery bağımsız release sağlar, fakat host artık uzak kodun erişilebilirliğine ve güvenilirliğine bağlıdır. :contentReference[oaicite:2]{index=2}
Shared Dependency Yönetimi
React gibi büyük runtime dependency'lerin her remote tarafından ayrı yüklenmesi bundle boyutunu artırabilir. Module Federation shared configuration aynı dependency'nin belirli koşullarda paylaşılmasına imkan verir. Webpack birden fazla sürümü destekleyebilir, ancak singleton veya requiredVersion kararları uygulamanın framework beklentisine göre verilmelidir. Yanlış paylaşım runtime incompatibility veya duplicate bundle oluşturabilir. Shared listesi mümkün olduğunca küçük tutulmalı ve yalnızca gerçekten aynı instance veya version davranışına ihtiyaç duyan dependency'ler eklenmelidir. :contentReference[oaicite:3]{index=3}
Web Components ile Entegrasyon
Web Components browser standardı üzerinden framework bağımsız component boundary oluşturabilir. Custom Elements özel HTML elementleri tanımlamayı, Shadow DOM ise component iç DOM ve CSS yapısını belirli ölçüde izole etmeyi sağlar. MDN Web Components modelinin bu teknolojileri reusable ve encapsulated component geliştirmek için birlikte kullanabildiğini açıklıyor. Bu yaklaşım React, Vue veya başka framework kullanan ekiplerin ortak browser contract üzerinden bütünleşmesini kolaylaştırabilir. Buna rağmen application-level routing, shared state ve server rendering ihtiyaçları ayrıca çözülmelidir. :contentReference[oaicite:4]{index=4}
Custom Elements
Custom Elements geliştiricinin browser'a yeni HTML element davranışı kaydetmesine imkan verir. Bir remote product-search gibi element expose ederek host'un framework bağımsız şekilde mount etmesini sağlayabilir. Input değerleri attribute veya property, output davranışı CustomEvent gibi browser mekanizmalarıyla taşınabilir. API küçük ve semantic olduğunda framework değişimi host'u daha az etkiler. MDN güncel olarak global registry yanında belirli shadow tree'lere bağlanabilen scoped custom element registry mekanizmalarını da belgeliyor. :contentReference[oaicite:5]{index=5}
Shadow DOM
Shadow DOM component iç DOM ve style'ları ana document'tan ayıran boundary sağlar. Bu durum bir micro-frontend'in CSS'inin başka domain component'lerini yanlışlıkla etkileme riskini azaltabilir. Ancak design token, global typography ve accessibility davranışı için theme değerlerinin boundary üzerinden nasıl aktarılacağı tasarlanmalıdır. Shadow DOM isolation her durumda avantaj değildir; ortak styling ve test tooling açısından ek çalışma gerektirebilir. MDN Shadow DOM'un page CSS ve JavaScript etkilerinden component iç yapısını korumaya yönelik encapsulation sağladığını açıkça belirtir. :contentReference[oaicite:6]{index=6}
Server-Side Composition
Server-side composition farklı domainlerin HTML çıktılarının server veya gateway katmanında birleştirilmesini sağlar. Kullanıcı tek HTML response alabilir ve SEO kritik içerik başlangıç response içinde bulunabilir. Her domain server-rendered fragment sağlayabilir veya composition layer ilgili servislerden data alarak template birleştirebilir. Failure isolation için timeout ve fragment fallback davranışı gereklidir. Server composition frontend runtime dependency sayısını azaltabilir, ancak composition katmanını yeni merkezi monolite dönüştürmemek için business logic'in domain ekiplerinde kalması gerekir.
Edge-Side Composition
Edge-side composition HTML veya fragment'ların CDN edge noktasında birleştirilmesini hedefler. Global kullanıcı kitlesinde origin'e gidilen request miktarını azaltabilir. Public ve cache edilebilir fragment'lar için avantaj sağlayabilir. Ancak platform desteği, cache invalidation ve debugging davranışı server composition'a göre daha zor olabilir. Kurumun edge altyapısı güçlü değilse yalnızca architecture estetiği için bu katmanı eklemek gereksiz operasyon yükü yaratır.
Iframe Tabanlı İzolasyon
Iframe ayrı document context sunduğu için CSS ve JavaScript izolasyonu çok güçlüdür. Üçüncü taraf veya güven seviyesi farklı uygulamaları sandbox içinde çalıştırmak için uygun olabilir. Buna karşılık routing, responsive height, accessibility, shared authentication ve seamless navigation daha fazla entegrasyon gerektirir. Aynı şirketin sık etkileşen domainleri için iframe kullanıcı deneyimini gereksiz zorlaştırabilir. Güvenlik isolation ihtiyacının diğer kriterlerden daha ağır bastığı alanlarda değerlendirilebilir.
Hangi Entegrasyon Yöntemi Seçilmeli?
Entegrasyon yöntemini framework popülerliğine göre seçmek yerine architecture hedeflerine göre değerlendirmek gerekir. Bağımsız deployment kritikse runtime federation veya ayrı route deployment güçlü seçenek olabilir. SEO ve hızlı ilk HTML önemliyse server composition veya iyi tasarlanmış SSR yaklaşımı öne çıkabilir. Framework bağımsızlık önemliyse Web Components uygun olabilir. Güvenilmeyen uygulama çalıştırılacaksa iframe sandbox daha güçlü isolation sağlayabilir.
Takım Bağımsızlığı
Bağımsızlık açısından runtime entegrasyonu host rebuild ihtiyacını azaltır. Server composition da fragment'ların bağımsız deployment'ına izin verebilir. Build-time dependency consumer release'i gerektirdiği için daha sınırlı bağımsızlık sağlar. Ancak runtime modelin platform ihtiyacı daha yüksektir. Ekiplerin gerçek release sıklığı göz önünde bulundurulmadan yalnızca maksimum bağımsızlık hedeflemek gereksiz maliyet yaratabilir.
Performans
Runtime remote'lar ek network request ve duplicate dependency riski oluşturur. Build-time model bundler optimizasyonunu daha kolay uygulayabilir. Server composition ilk HTML performansında avantaj sunabilir. Web Components kullanılan framework runtime'a göre yine client JavaScript taşıyabilir. Seçim Lighthouse örneğine değil production bundle, latency ve RUM verisine göre doğrulanmalıdır.
SEO
Public içerik yoğun uygulamalarda server veya static rendering crawl ve ilk içerik açısından daha öngörülebilir yapı sağlar. Client-only runtime remote'ların önemli content'i geç getirmesi ek dikkat gerektirir. Metadata ownership merkezi shell ile domain remote arasında açıkça tanımlanmalıdır. Search engine için ayrı içerik üretmek yerine kullanıcıyla aynı HTML ve rendering yolunu korumak daha güvenli yaklaşımdır. Micro-frontend SEO problemi değildir, yanlış rendering ve metadata ownership problemi SEO'yu etkiler.
Güvenlik
Runtime remote JavaScript ana sayfanın yetkileriyle çalışabileceği için güven modeli son derece önemlidir. Browser bir remote script'i yüklediğinde bu kod sayfa içindeki kendi script'iniz gibi yetkilere sahip olabilir. MDN bu nedenle untrusted script URL'lerinin çalıştırılmasının yüksek risk taşıdığını ve CSP ile güvenilir kaynakların sınırlandırılmasını önerir. SRI immutable asset'lerin beklenen hash ile eşleştiğini doğrulamak için ek koruma sağlayabilir. Remote registry, artifact signing ve trusted origin politikası deployment zinciriyle birlikte tasarlanmalıdır. :contentReference[oaicite:7]{index=7}
Operasyonel Karmaşıklık
Her integration yöntemi farklı operasyon sorumluluğu getirir. Runtime federation remote availability, version ve cache yönetimi gerektirir. Server composition gateway latency ve fragment failure'ını yönetir. Iframe authentication ve cross-window communication ihtiyacını artırabilir. Ekip mevcut platform kapasitesinin güvenle destekleyebileceği en basit yöntemi seçmelidir.
Module Federation ile Bağımsız Ekip Geliştirme
Module Federation ayrı build'lerin tek application içinde birbirlerinin modüllerini runtime sırasında tüketebilmesi için tasarlanmıştır. Webpack dokümantasyonu bunu ayrı build'lerin container gibi davranarak tek uygulama oluşturması şeklinde tanımlar ve micro-frontend kullanımını temel örneklerden biri olarak gösterir. Host route veya shell görevini üstlenebilir, remote'lar kendi domain component'lerini expose edebilir. Shared scope tekrar eden dependency miktarını azaltabilir, ancak sürüm uyumluluğu ve singleton tercihleri dikkatle yönetilmelidir. En önemli architecture ilkesi, Module Federation'ın ekip sınırını oluşturmadığı, yalnızca zaten doğru belirlenmiş sınırın teknik entegrasyonunu sağladığıdır. :contentReference[oaicite:8]{index=8}
Host ve Remote Uygulamaların Sorumlulukları
Host mümkün olduğunca ince tutulmalı ve global navigation, route resolution, authentication bootstrap ile remote mount gibi yatay görevlerle sınırlandırılmalıdır. Product business logic host içine eklendikçe domain ekipleri merkezi shell release'ine bağımlı hale gelir. Remote kendi feature'ının UI, data ve error davranışını sahiplenmelidir. Host remote'un internal component ağacına erişmemelidir. Açık interface sınırı ekiplerin birbirinden bağımsız refactor yapmasına imkan verir.
Remote Entry ve Runtime Discovery
Federated build genellikle host'un yüklediği remote container entry üzerinden modül expose eder. Webpack container modelinde remote container get ve init arayüzleri sunar ve remote modüller asynchronous chunk loading ile kullanılır. Dynamic remote yaklaşımı environment veya deployment version bilgisini runtime sırasında çözmeye imkan verir. Registry veya manifest hangi remote version'ın hangi URL'de olduğunu belirleyebilir. Bu discovery mekanizmasının güvenli, cache edilebilir ve hızlı olması production reliability için önemlidir. :contentReference[oaicite:9]{index=9}
Shared Dependency Stratejisi
Shared dependency listesi mümkün olduğunca küçük ve bilinçli tutulmalıdır. React runtime, design system foundation veya başka tek instance gerektiren library'ler aday olabilir. Her package'i shared yapmak remote'ların bağımsız version değiştirme kapasitesini azaltabilir. Version policy ve fallback davranışı release öncesinde test edilmelidir. Bundle analyzer shared yapı gerçekten transfer boyutunu azaltıyor mu yoksa beklenmeyen duplicate chunk üretiyor mu göstermelidir.
Singleton Bağımlılıklar
Bazı framework runtime veya context bağımlılıkları page üzerinde tek instance beklentisine sahip olabilir. Singleton configuration bu tür dependency'lerde kullanılabilir. Ancak singleton sürüm uyuşmazlığını sihirli biçimde çözmez. İki remote uyumsuz major sürüm bekliyorsa runtime'da tek sürüm seçmek hata oluşturabilir. Framework major upgrade'leri coordinated compatibility window ve staged rollout ile yapılmalıdır.
Sürüm Uyumluluğu
Remote ve host shared dependency için hangi semver aralığını desteklediğini açıkça tanımlamalıdır. Contract test pipeline farklı aktif remote version kombinasyonlarını kontrol edebilir. Yeni version yayınlanmadan önce production'daki host sürümüyle uyumu doğrulanmalıdır. Backward compatibility süresi bağımsız deployment için kritik önemdedir. Her shared package değişikliğinde bütün remote'ları aynı anda release etmek gerekiyorsa architecture bağımsızlık hedefinden uzaklaşmıştır.
Duplicate Bundle Riskleri
Shared configuration eksik veya version aralıkları uyuşmazsa aynı frameworkün birkaç kopyası kullanıcıya gönderilebilir. Bu durum network ve parse maliyetini yükseltir. Bazı library'lerde duplicate instance functional hata da oluşturabilir. Bundle telemetry micro-frontend başına değil bütün page aggregate olarak izlenmelidir. Her ekip kendi budget'ını korurken shell toplam JavaScript budget için de üst sınır belirlemelidir.
Bir Remote Erişilemezse Ne Olmalı?
Remote network hatası, yanlış deployment, CDN problemi veya runtime exception nedeniyle kullanılamayabilir. Bir domainin hatası bütün application shell'in çökmesine yol açmamalıdır. Host remote yüklemesini timeout ve error boundary ile kontrol etmelidir. Kullanıcıya bağlama uygun fallback sunulabilir. Kritik checkout remote'u ile ana sayfadaki recommendation remote'u için aynı failure policy uygulanması gerekmez.
Error Boundary
Error Boundary remote component render sırasında hata verdiğinde parent uygulamanın geri kalanını koruyabilir. Boundary domain sınırına yakın yerleştirilmelidir. Hata telemetry'sine remote adı, version ve owner eklenmelidir. Kullanıcı refresh dışında mümkünse recovery action görebilmelidir. Boundary network script load hatasını tek başına çözmediği için remote loader seviyesinde de hata yönetimi gerekir.
Fallback UI
Fallback UI domainin önemine göre tasarlanmalıdır. Recommendation alanı kaldırılabilirken Cart kullanılamadığında kullanıcıya açık hata ve tekrar deneme imkanı sunulmalıdır. Fallback design system içinde standardize edilebilir. Hata metni internal stack trace göstermemelidir. User journey devam edebiliyorsa degraded experience tercih edilebilir.
Timeout ve Retry Politikası
Remote load sonsuza kadar beklememelidir. Timeout değeri gerçek p95 CDN latency verisine göre belirlenebilir. Retry yalnızca geçici network problemi beklenen durumda sınırlı sayıda uygulanmalıdır. Sürekli retry kullanıcının bandwidth'ini tüketebilir ve incident etkisini büyütebilir. Circuit breaker benzeri client policy bazı kritik yapılarda değerlendirilebilir.
Bağımsız CI/CD Pipeline Tasarımı
Bağımsız ekip geliştirme ancak bağımsız delivery ile tamamlanır. Her micro-frontend kendi build, test, artifact ve deployment pipeline'ına sahip olmalıdır. Platform ortak güvenlik ve quality kontrollerini reusable pipeline standardı olarak sağlayabilir. Contract testler host ve aktif remote versionları arasında compatibility kontrolü yapmalıdır. Release süreci feature flag, canary ve progressive rollout ile küçük risk alanlarında ilerleyebilmelidir.
Her Micro-Frontend İçin Ayrı Build Pipeline
Remote değiştiğinde ilgisiz uygulamaların tekrar build edilmesine gerek olmamalıdır. Pipeline yalnızca ilgili artifact'ı üretir ve immutable version altında yayınlar. Build metadata commit SHA, version, owner ve build zamanı gibi bilgileri içerebilir. Artifact promotion aynı binary veya bundle'ın staging'den production'a taşınmasını sağlar. Bu yapı debugging sırasında kullanıcıda hangi remote sürümünün çalıştığını netleştirir.
Her Ekibin Kendi Deployment Yetkisine Sahip Olması
Deployment yetkisi ekip ownership'inin doğal devamıdır. Güvenlik ve compliance kontrolleri manuel kapı yerine pipeline policy olarak uygulanabilir. Kritik production release için gerektiğinde approval bulunabilir, ancak her küçük değişiklik merkezi ekip kuyruğuna girmemelidir. Ekip rollout ve rollback işlemini kendisi başlatabilmelidir. Yetki modeli audit log ile izlenebilir.
Contract ve Compatibility Kontrolleri
Runtime entegrasyon bağımsız release sağladığı için uyumluluk artık build zamanında otomatik garanti edilmez. Host'un beklediği exported module, prop veya event contract testle doğrulanmalıdır. Consumer-driven contract yaklaşımı belirli interface'ler için kullanılabilir. Production'da aktif birkaç version kombinasyonu test ortamında simüle edilebilir. Contract değişikliklerinin lifecycle ve deprecation süresi bulunmalıdır.
Semantic Versioning
Semantic versioning public interface değişikliklerini major, minor ve patch seviyelerinde ifade etmek için ortak dil sağlayabilir. Runtime discovery hangi major line'ın yükleneceğini kontrol edebilir. Her değişikliği major yapmak bağımsızlığı azaltır. Gerçek breaking behavior yalnızca TypeScript type değil event ve visual interaction üzerinden de değerlendirilmelidir. Version politikası artifact ve contract dokümantasyonunda açık olmalıdır.
Backward Compatibility
Bağımsız deployment sırasında host eski version, remote yeni version veya tam tersi kombinasyonlarla kısa süre çalışabilir. Bu nedenle interface belirli süre geriye uyumlu olmalıdır. Yeni prop önce optional eklenip consumer geçtikten sonra eski davranış kaldırılabilir. Event payload alanları additive değişiklikle genişletilebilir. Compatibility window deployment hızına göre belirlenmelidir.
Breaking Change Politikası
Breaking change kaçınılmaz olduğunda deprecation ve migration planı hazırlanmalıdır. Owner ekip affected consumer listesini dependency registry üzerinden görebilmelidir. Yeni major remote paralel endpoint veya version path altında bir süre eski sürümle birlikte çalışabilir. Consumer geçişi tamamlandıktan sonra eski artifact kaldırılır. Ani breaking deployment bağımsız ekip modelini güvenilmez hale getirir.
Release Stratejileri
Micro-frontend küçük artifact'lar üretse bile production release risk taşır. Feature flag kod deployment ile feature activation'ı birbirinden ayırabilir. Canary ve progressive rollout kullanıcı yüzdesini kontrollü artırır. Error ve business metric kötüleştiğinde otomatik rollback kullanılabilir. Release stratejisi ekiplerin sık ve küçük değişikliklerle güvenli teslim yapmasını desteklemelidir.
Feature Flags
Feature flag yeni behavior'ın belirli kullanıcı veya ekip için açılmasını sağlar. Remote code production'da bulunurken feature kapalı tutulabilir. Flag'lerin owner ve expiration tarihi olmalıdır. Kalıcı hale gelen eski flag'ler code path sayısını artırdığı için düzenli temizlenmelidir. Flag evaluation kullanıcıya özel cache davranışını etkiliyorsa architecture'da ayrıca değerlendirilmelidir.
Canary Release
Canary release yeni remote version'ı küçük kullanıcı grubuna yönlendirir. Error rate ve performance normal seviyede kalırsa rollout artırılır. User stickiness aynı session içinde remote version değişmesini önleyebilir. Canary metric'i eski version ile doğrudan karşılaştırılabilir. Kritik regression erken fark edildiğinde blast radius sınırlı kalır.
Progressive Rollout
Progressive rollout trafik oranını birkaç aşamada artırır. Her aşamada teknik ve business health check uygulanabilir. Rollout süresi ürün riskine göre dakikalar veya daha uzun dönem olabilir. Remote registry kullanıcı grubuna uygun version URL'si döndürebilir. Süreç manuel izleme yerine mümkün olduğunca otomatik policy ile yönetilmelidir.
Otomatik Rollback
Error rate, crash veya temel business metric belirlenen eşik üzerinde bozulursa deployment otomatik geri alınabilir. Rollback immutable önceki artifact'a hızlı dönüş sağlamalıdır. Database veya backend contract değişikliği varsa frontend rollback tek başına yeterli olmayabilir. Release tasarımı backward compatible backend değişiklikleriyle desteklenmelidir. Otomatik rollback kriterleri false positive üretmeyecek kadar güvenilir metric'lere dayanmalıdır.
CDN ve Cache Invalidasyonu
Micro-frontend artifact'ları hash veya version içeren immutable URL'lerle yayınlanırsa uzun CDN cache süreleri güvenle kullanılabilir. Mutable remoteEntry.js benzeri discovery dosyaları daha kısa cache veya kontrollü invalidation gerektirebilir. Yeni deployment eski chunk URL'lerini hemen silmemelidir çünkü açık kullanıcı session'ları eski manifest'i kullanmaya devam edebilir. Artifact retention süresi bu davranışı dikkate almalıdır. Cache invalidation problemi release architecture'ın erken aşamasında çözülmezse production'da beklenmeyen version karışımları oluşabilir.
Micro-Frontend'ler Arasında İletişim ve State Yönetimi
Micro-frontend'ler arasındaki iletişim mümkün olduğunca az ve açık olmalıdır. Her remote diğer remote'un internal store'una doğrudan erişirse domain sınırları kısa sürede kaybolur. URL, props, Custom Events veya backend gibi açık contract yöntemleri tercih edilebilir. Global state yalnızca gerçek application-wide bilgi için kullanılmalıdır. Kullanıcı session, locale veya theme gibi yatay bilgiler shell üzerinden stabil API ile sağlanabilir.
Micro-Frontend'ler Birbirinden Ne Kadar Haberdar Olmalı?
İdeal olarak bir remote başka remote'un framework implementation veya internal state yapısını bilmemelidir. Catalog yalnızca “ürün sepete eklendi” gibi domain event yayınlayabilir. Cart bu event'i contract üzerinden dinleyebilir veya kendi backend bilgisini yeniden çekebilir. Bir remote'un component path'ini doğrudan import etmek ownership sınırını zayıflatır. İletişim bağımlılığı arttıkça ekiplerin bağımsız deployment oranı düşer.
Global State Kullanımını Minimuma İndirme
Tek Redux veya benzeri store bütün micro-frontend'ler tarafından kullanıldığında state schema yeni merkezi contract'a dönüşür. Bir ekip action veya reducer değiştirirken başka ekipleri etkileyebilir. Domain state ilgili remote içinde tutulmalıdır. Global state session, locale veya theme gibi az sayıdaki ortak değere sınırlandırılabilir. Cross-domain data gerekiyorsa çoğu zaman backend API veya URL daha kalıcı source of truth sağlar.
İletişim Yöntemleri
İletişim yöntemi veri ömrü ve coupling seviyesine göre seçilmelidir. Navigation state URL üzerinden taşınabilir, parent-child ilişkisi props ile çözülebilir, loosely coupled browser interaction için Custom Events kullanılabilir. Event Bus güçlüdür ancak kontrolsüz konu sayısı gizli bağımlılıklar oluşturabilir. Business data'nın kalıcı senkronizasyonu backend üzerinden yapılmalıdır. Her contract owner, schema ve version bilgisine sahip olmalıdır.
URL ve Routing
URL kullanıcı tarafından paylaşılabilen ve browser history tarafından yönetilen doğal application state kaynağıdır. Search query, filter ve selected tab gibi durumlar URL'de tutulabilir. Remote'lar birbirine state göndermek yerine route üzerinden kendi başlangıç verisini çözebilir. Deep linking ve refresh davranışı böylece doğal çalışır. Sensitive veri URL'ye yazılmamalıdır.
Props ve Açık Kontratlar
Host remote mount ederken küçük ve versionlanmış prop seti sağlayabilir. Callback veya domain event interface açıkça type olarak paylaşılabilir. Internal store object'ini prop olarak geçirmek sınır ihlalidir. Contract mümkün olduğunca serializable ve framework bağımsız tasarlanmalıdır. Prop değişikliği backward compatibility politikasıyla yönetilmelidir.
Custom Events
Custom Events browser standardı üzerinden loosely coupled iletişim sağlar. Web Components kullanan yapıda özellikle doğal bir yöntemdir. Event adı ve payload schema domain contract olarak dokümante edilmelidir. Event bütün page'e gereksiz şekilde broadcast edilmemelidir. Debugging için event telemetry veya development logger yararlı olabilir.
Event Bus
Event Bus çok sayıda remote arasında publish-subscribe iletişimi sağlayabilir. Kullanımı kolay olduğu için zamanla görünmeyen dependency ağı oluşturma riski yüksektir. Hangi event'in producer ve consumer'ı olduğu registry üzerinden izlenmelidir. Kritik business işlemi yalnızca ephemeral browser event'e bağlanmamalıdır. Event bus UI coordination için sınırlı tutulup kalıcı state backend'e bırakılmalıdır.
Backend API Üzerinden İletişim
İki domain aynı business veriye ihtiyaç duyuyorsa backend source of truth çoğu zaman en sağlam çözüm olur. Remote A'nın local state'ini Remote B'ye kopyalamak yerine B kendi API'sinden güncel data alabilir. Event sonrası cache invalidation veya refetch kullanılabilir. Bu model frontend coupling'i azaltır ancak backend latency ve consistency davranışı düşünülmelidir. Domain API sınırlarının açık olması frontend ownership'i de güçlendirir.
Authentication ve Session Bilgilerinin Yönetimi
Authentication genellikle uygulama seviyesinde ortak yetenek olduğu için shell veya platform layer tarafından yönetilebilir. Remote'lara raw token dağıtmak yerine authenticated API client veya session capability sunmak daha güvenli olabilir. Authorization her domain backend'inde yeniden doğrulanmalıdır. Frontend'de button gizlemek security kontrolü değildir. Session expiration ve refresh davranışı bütün remote'larda tutarlı kullanıcı deneyimi sunmalıdır.
Cross-Micro-Frontend State Senkronizasyonundan Kaçınma
Birden fazla remote aynı local state'in kopyasını tutmaya başladığında synchronization problemi çıkar. Her event'in kaçırılması veya geç gelmesi farklı UI sonuçları üretir. Mümkünse ortak state kalıcı backend kaynağından yeniden okunmalıdır. UI optimizasyonu gerekiyorsa event yalnızca refresh sinyali olabilir. Bu yaklaşım remote'ların birbirinin runtime yaşam döngüsüne daha az bağımlı olmasını sağlar.
Routing Stratejisi
Routing micro-frontend sınırlarının kullanıcı URL yapısına nasıl yansıdığını belirler. Shell global route'ları domain remote'lara yönlendirebilir, remote kendi alt route'larını yönetebilir. Deep link browser refresh sonrası doğrudan doğru micro-frontend'i açmalıdır. History üzerinde birden fazla router'ın kontrolsüz işlem yapması navigation hatalarına yol açabilir. Routing ownership rule'ları route prefix veya domain sınırı üzerinden açıkça belirlenmelidir.
Shell Seviyesinde Routing
Shell top-level route'un hangi remote'a ait olduğunu belirleyebilir. /products, /cart ve /account gibi prefix'ler domain ownership ile eşleştirilebilir. Shell business-specific nested route detayını bilmemelidir. Yeni top-level domain eklemek shell configuration değişikliği gerektirebilir. Dynamic route registry bu merkezi değişiklik ihtiyacını azaltabilir ancak güvenlik ve governance ekler.
Micro-Frontend İçinde Local Routing
Remote kendi domain prefix'i altındaki detay route'ları yönetebilir. Catalog ekibi product detail ve category route kararını kendisi verebilir. Shell yalnızca base path ve mount lifecycle'ı sağlar. Router history mode shell ile uyumlu olmalıdır. Remote standalone local development sırasında aynı route davranışını simüle edebilmelidir.
Deep Linking
Kullanıcı doğrudan iç route URL'sini açtığında server veya CDN doğru shell ve remote asset'lerini döndürmelidir. Rewrite ve fallback configuration bütün environmentlarda test edilmelidir. Authentication redirect sonrasında original deep link korunmalıdır. SEO indexlenen public route'larda server rendering veya static output ihtiyacı ayrıca değerlendirilir. Deep linking bozuksa uygulama yalnızca internal navigation ile çalışan kırılgan SPA haline gelir.
Browser History Yönetimi
Tek page üzerinde birden fazla router aynı history event'ini sahiplenirse duplicate navigation veya loop oluşabilir. Global history ownership shell'de tutulup remote'a route adapter sağlanabilir. Alternatif olarak route prefix bazında net ownership tanımlanabilir. Back ve forward browser davranışı gerçek kullanıcı senaryolarıyla test edilmelidir. Analytics page view event'leri de ortak history modeline bağlanmalıdır.
Routing Ownership Kuralları
Her top-level path'in tek owner ekibi olmalıdır. Başka remote aynı prefix altında route eklemek isterse domain karar süreci uygulanmalıdır. Route rename redirect ve analytics etkisiyle birlikte yönetilir. Public SEO URL'leri product API kadar stabil contract olarak görülmelidir. Ownership haritası route registry üzerinden otomatik üretilebilir.
Tasarım Sistemi ile Görsel Tutarlılık
Micro-frontend ekip bağımsızlığı kullanıcının altı farklı ürün kullanıyormuş gibi hissetmesine neden olmamalıdır. Tasarım sistemi renk, typography, spacing, component davranışı ve accessibility için ortak sözlük sağlar. Design token'lar framework bağımsız katman oluşturabilir. Shared component library ekipleri hızlandırırken sürekli merkezi release dependency'si yaratmamalıdır. Görsel standardı guardrail olarak uygulayıp product ekiplerine ihtiyaç duydukları composition alanını bırakmak daha sürdürülebilir sonuç verir.
Ekip Bağımsızlığı ile UI Tutarlılığı Arasındaki Denge
Ekiplerin her UI kararını merkezi design review'dan geçirmesi delivery hızını azaltabilir. Buna karşılık tamamen serbest tasarım kullanıcı deneyimini parçalar. Primitive ve semantic component'ler merkezi sistemde sunulabilir. Product-specific composite parçalar domain ekibinde kalabilir. Design system contribution modeli ekiplerin yeni ortak ihtiyacı merkezi sisteme geri kazandırmasını sağlar.
Design Token Kullanımı
Color, spacing, typography ve radius gibi kararlar semantic token olarak paylaşılabilir. Token CSS custom properties şeklinde framework bağımsız dağıtılabilir. Her remote hardcoded değer yerine ortak semantic token kullanır. Multi-brand veya dark mode değişikliği bütün micro-frontend'lere aynı temel API üzerinden yayılabilir. Token versioning breaking UI değişiklikleri için release politikasıyla yönetilmelidir.
Ortak Component Library Stratejisi
Button, Input ve Dialog gibi yüksek tekrar kullanım parçaları ortak component library içinde bulunabilir. Business component'ler library'ye taşınmamalıdır. Package'in framework-specific olması farklı stack kullanan remote'lar için wrapper ihtiyacı oluşturabilir. Library release'leri backward compatible tutulmalıdır. Aynı version'a geçişi zorunlu hale getirmek yerine belirli destek aralığı tanımlamak ekip bağımsızlığını korur.
Framework-Agnostic Tasarım Sistemi
Birden fazla frontend framework desteklenecekse design system'in token ve temel component katmanı framework bağımsız tasarlanabilir. Web Components bu amaçla ortak browser contract sağlayabilir. Başka seçenek olarak token ve CSS foundation ortak tutulup her framework için native wrapper library geliştirilebilir. Framework agnostic olma hedefi ek bakım maliyetine değmelidir. Organizasyonda bütün ekipler zaten aynı frameworkü kullanıyorsa gereksiz abstraction oluşturmak yerine daha basit shared library tercih edilebilir.
Web Components
Web Components Custom Elements ve Shadow DOM mekanizmalarıyla frameworkten bağımsız reusable UI sunabilir. Browser standardına dayandığı için React veya Vue consumer aynı custom element'i kullanabilir. Shadow DOM CSS isolation sağlayabilir. Form association ve accessibility davranışı component implementation sırasında ayrıca test edilmelidir. MDN bu teknolojilerin encapsulated reusable element geliştirme için birlikte kullanılabildiğini belgeler. :contentReference[oaicite:10]{index=10}
Framework Wrapper'ları
Core component browser veya framework bağımsız olabilirken React veya başka ekosistem için ince wrapper sunulabilir. Wrapper event ve prop mapping ile native developer experience sağlar. Business logic wrapper içine taşınmamalıdır. Wrapper version core component ile uyumlu tutulmalıdır. Test matrisi desteklenen framework sürümlerini açıkça göstermelidir.
Tasarım Sisteminde Versioning
Design system değişiklikleri onlarca remote'u etkileyebileceği için semantic version ve deprecation policy önemlidir. Visual breaking change de teknik prop değişikliği kadar etkili olabilir. Ekipler aynı anda güncelleme yapmak zorunda bırakılmamalıdır. Birkaç version line belirli süre desteklenebilir. Adoption dashboard hangi remote'un eski version kullandığını göstererek migration planını kolaylaştırabilir.
Breaking UI Değişikliklerinin Yönetimi
Button height veya typography değişikliği bütün sayfalarda layout etkisi oluşturabilir. Yeni design token veya component variant önce opt-in olarak sunulabilir. Visual regression testleri affected remote'larda çalıştırılabilir. Migration guide ve deadline yayınlanmalıdır. Design system ekibi değişiklik etkisini product ekipleriyle birlikte ölçmelidir.
CSS İzolasyonu ve Stil Çakışmalarını Önleme
Birden fazla bağımsız frontend aynı document içinde çalıştığında CSS global scope ciddi risk oluşturabilir. Bir ekibin genel button veya .container kuralı başka remote'un görünümünü değiştirebilir. CSS Modules, Shadow DOM veya namespace yaklaşımı isolation sağlayabilir. Global reset ve design token gibi gerçekten ortak stil alanları platform tarafından kontrollü yönetilmelidir. Production CSS yükleme sırası local geliştirmeden farklı olabileceği için yalnızca developer environment testine güvenilmemelidir.
CSS Modules
CSS Modules class isimlerini build sırasında scope ederek name collision riskini azaltır. Framework ve bundler desteği yaygın olduğunda düşük ek maliyetle kullanılabilir. Global selector kullanımı yine mümkündür ve review ile sınırlandırılmalıdır. Design token custom property olarak ortak kalabilir. Runtime isolation sağlamadığı için element selector veya inherited property etkileri ayrıca düşünülmelidir.
Shadow DOM
Shadow DOM style scope konusunda daha güçlü browser boundary sağlar. Dış sayfadaki CSS normal koşullarda shadow tree iç elementlerine doğrudan uygulanmaz. Bu durum farklı teknoloji kullanan remote'larda değerli olabilir. Global theme ve design token aktarımı için CSS custom property kullanılabilir. Shadow DOM'un debugging, test ve accessibility behavior'ı ekip tarafından iyi anlaşılmalıdır. :contentReference[oaicite:11]{index=11}
Namespace ve Prefix Yaklaşımı
Her micro-frontend CSS class'larına domain prefix ekleyebilir. Örneğin cart ve account alanları farklı namespace kullanır. Bu yöntem build tooling gerektirmeden collision riskini azaltır. Manuel uygulanırsa unutulma ihtimali vardır. Lint veya CSS tooling prefix standardını otomatik kontrol edebilir.
Global CSS Kullanımını Sınırlandırma
Global CSS yalnızca reset, theme token ve base typography gibi gerçekten bütün application'a ait kurallarla sınırlandırılmalıdır. Remote global body veya element style değiştirmemelidir. Gerekli değişiklik shell veya design system proposal üzerinden yapılabilir. Lint ve build check global selector kullanımını raporlayabilir. Bu sınır production'da bir remote deployment'ının ilgisiz sayfaları bozmasını önler.
Production Ortamında CSS Yükleme Sırası Problemleri
Remote'ların network yükleme süresi değiştiği için CSS order her session'da beklenen sırada olmayabilir. Selector specificity sıralamaya bağımlı tasarlanmışsa görünüm kararsız hale gelir. Scoped style yaklaşımı bu bağımlılığı azaltır. Critical shared CSS shell tarafından deterministik biçimde yüklenebilir. Visual regression testleri farklı remote yükleme sıralarını simüle edebilir.
Performans Optimizasyonu
Micro-frontend bağımsızlığı kullanıcıya birden fazla framework, duplicate library ve ek network request maliyeti olarak yansımamalıdır. Her ekip kendi bundle budget'ından sorumlu olsa da toplam page budget ayrıca izlenmelidir. Lazy loading ve code splitting yalnızca aktif route için gerekli remote'u yüklemeyi sağlar. Kritik micro-frontend'ler prefetch veya preload ile daha erken alınabilir, ancak bütün remote'ları önceden yüklemek ilk sayfa avantajını yok eder. CDN ve immutable cache artifact transferini azaltırken RUM gerçek kullanıcı performansını ekip bazında görünür kılmalıdır.
Bundle Budget Belirleme
Her remote için compressed JavaScript ve CSS bütçesi tanımlanabilir. Build pipeline budget aşımında warning veya failure üretebilir. Bütçe domain complexity'sine göre farklı olabilir. Shell toplam initial bundle için ayrıca üst sınır belirlemelidir. Yeni dependency ekleyen pull request expected bundle farkını göstermelidir.
Duplicate Dependency Problemi
Her remote React, date library veya design system kopyasını ayrı yüklerse toplam page bundle hızla büyür. Module Federation shared dependency belirli package'larda tekrar indirmeyi azaltabilir. Ancak bütün dependency'leri shared yapmak version coupling oluşturur. Analyzer gerçek duplicate byte miktarını göstermelidir. Büyük duplicate dependency varsa önce neden farklı version gerektiği değerlendirilmelidir.
Lazy Loading
Kullanıcının henüz ziyaret etmediği route remote'u ilk yüklemede indirilmemelidir. Route-level lazy loading initial network ve parse maliyetini azaltır. Loading state design system ile tutarlı olmalıdır. Remote çok küçükse ek request overhead beklenen kazancı azaltabilir. RUM navigation latency lazy strategy'nin doğru olup olmadığını gösterir.
Code Splitting
Remote kendi içinde de feature veya route bazında code splitting uygulayabilir. Micro-frontend olması bütün domain kodunun tek büyük chunk olması gerektiği anlamına gelmez. Çok küçük yüzlerce chunk network overhead oluşturabilir. Critical path ve cache reuse dengelenmelidir. Build tool output düzenli incelenmelidir.
Prefetch ve Preload Stratejileri
Kullanıcının sonraki olası navigation'ı biliniyorsa remote artifact düşük öncelikle prefetch edilebilir. Preload yalnızca gerçekten kritik kaynak için kullanılmalıdır. Bütün remote'ları preload etmek bandwidth yarışına yol açar. Kullanıcının bağlantı durumu veya device capability stratejiye dahil edilebilir. Navigation telemetry hangi route'un gerçekten prefetch değerine sahip olduğunu gösterebilir.
Kritik Micro-Frontend'lere Yükleme Önceliği Verme
Checkout sayfasında Cart summary veya payment form kritik iken recommendation ikincil olabilir. Remote priority business journey'e göre belirlenmelidir. Critical remote erken resolve edilirken ikincil domain lazy veya idle zamanda yüklenebilir. Skeleton final layout alanını korumalıdır. Performance budget yalnızca dosya boyutu değil kullanıcıya hazır olma süresini de ölçmelidir.
CDN ve Browser Cache Kullanımı
Hash'li remote chunk'lar immutable olarak uzun süre CDN ve browser cache'de tutulabilir. Yeni deployment yeni URL üretirse eski session güvenle eski chunk'ı kullanmaya devam eder. Discovery manifest daha kısa cache süresi kullanabilir. Compression ve HTTP caching header'ları bütün ekiplerde platform standardı olmalıdır. Cache hit ratio production telemetry'de izlenmelidir.
Her Ekibin Kendi Performance Budget'ından Sorumlu Olması
Domain ekibi kendi remote'unun bundle, render ve API latency metric'lerini sahiplenmelidir. Merkezi performance ekibi yalnızca rapor üreten ekip olmamalıdır. Pull request veya deployment sonrasında regression owner ekibe yönlendirilmelidir. Aynı zamanda toplam application metric'leri platform tarafından izlenmelidir. Bu çift seviye yaklaşım yerel optimizasyonun bütün page performansını gözden kaçırmasını önler.
SEO ve Rendering Stratejisi
Micro-frontend architecture SEO'yu otomatik olarak kötüleştirmez; asıl belirleyici public içeriğin nasıl render edildiği ve metadata ownership'inin nasıl yönetildiğidir. Client-side runtime remote'lar crawler ve ilk content açısından ekstra dikkat gerektirebilir. Server-side veya static composition public sayfalarda başlangıç HTML'ini güçlü hale getirebilir. Hibrit yaklaşım içerik sayfalarını server veya static, kullanıcı dashboard alanlarını client ağırlıklı çalıştırabilir. Core Web Vitals ekip bazında ölçüldüğünde hangi remote'un kullanıcı performansını etkilediği daha kolay anlaşılır.
Client-Side Rendering'in SEO Etkileri
Client-side remote ana içeriği yalnızca JavaScript çalıştıktan sonra getiriyorsa crawler rendering behavior'ı test edilmelidir. Title ve canonical shell ile remote arasında çakışmamalıdır. Public navigation linkleri gerçek anchor olarak HTML içinde bulunmalıdır. JavaScript hata verdiğinde ana içerik tamamen kaybolmamalıdır. SEO kritik route için server veya static rendering çoğu durumda daha öngörülebilir delivery sağlar.
Server-Side Rendering
Her domain kendi server-rendered fragment veya route çıktısını sağlayabilir. Composition layer bunları tek HTML response içinde birleştirebilir. Remote deployment bağımsızlığı server artifact seviyesinde korunabilir. Cache ve timeout policy her fragment için tanımlanmalıdır. En yavaş remote bütün page response'unu bloke etmemesi için streaming veya fallback değerlendirilebilir.
Static Rendering
Ürün tanıtımı, yardım veya içerik sayfaları build sırasında static üretilebilir. Domain ekipleri kendi statik artifact'larını bağımsız yayınlayabilir. CDN delivery yüksek trafik için düşük runtime maliyeti sağlar. Content update webhook veya revalidation ile yönetilebilir. Her page'in request-time composition gerektirmediğini kabul etmek architecture'ı önemli ölçüde sadeleştirir.
Hybrid Rendering
Hybrid rendering farklı domain ve route'larda farklı yöntemleri birlikte kullanır. Catalog static veya ISR, search dynamic server, account client ağırlıklı çalışabilir. Shell bütün sayfaları aynı rendering modeline zorlamamalıdır. Shared navigation ve metadata contract yöntemler arasında tutarlı kalmalıdır. Bu model kurumsal micro-frontend yapılarında performans ve bağımsızlık arasında güçlü denge sağlar.
Micro-Frontend Yapısında Metadata Yönetimi
Title, description, canonical ve Open Graph değerlerinin owner'ı route domaini olmalıdır. Shell metadata'nın DOM'a nasıl uygulandığını standardize edebilir. Remote metadata descriptor döndürerek framework bağımsız contract sağlayabilir. İki remote aynı anda document title değiştirmemelidir. Server rendering kullanılıyorsa metadata client mount sonrasına bırakılmamalıdır.
Core Web Vitals'ın Ekip Bazında İzlenmesi
Application-level LCP veya INP problemi hangi remote'dan geldiği bilinmeden çözülmesi zordur. RUM event'lerine route, remote version ve owner metadata eklenebilir. Ekip kendi domain LCP ve interaction metric'lerini görebilir. Shell toplam page metric'ini ayrıca izler. Performance incident ownership böylece architecture boundary ile eşleşir.
Micro-Frontend Testing Stratejisi
Micro-frontend test stratejisinde her remote kendi logic'ini bağımsız doğrularken host ile contract ve integration davranışı ayrıca test edilmelidir. Unit ve component test hızlı feedback sağlar, contract test bağımsız version uyumluluğunu korur, end-to-end test ise kritik kullanıcı yolculuğunu bütün sistem üzerinde doğrular. Her kombinasyonu E2E ile test etmek yavaş ve kırılgan suite oluşturur. Test sorumluluğu domain ekiplerinde kalmalı, platform ortak harness ve environment sağlamalıdır. Production remote versionlarının staging ortamında gerçek kombinasyonlarla doğrulanması runtime sürprizlerini azaltır.
Unit Testing
Business utility, reducer veya pure function unit test için uygundur. Remote implementation detail'lerinin tamamını mock'lamak yerine davranış odaklı test yazılmalıdır. Testler hızlı çalışmalı ve local development feedback'i sağlamalıdır. Shared package değişikliğinde affected unit suite otomatik tetiklenebilir. Unit test host integration guarantee sağlamadığı için diğer katmanlarla tamamlanmalıdır.
Component Testing
Component test remote UI'ın kullanıcı event ve rendering davranışını doğrular. Design system integration ve accessibility kontrolleri aynı ortamda yapılabilir. Host olmadan component fixture çalıştırılabilmelidir. API mock veya contract stub stabil test verisi sağlar. Visual state'ler critical component'lerde screenshot test ile desteklenebilir.
Contract Testing
Contract test host ile remote'un birbirinden ne beklediğini doğrular. Export edilen module adı, mount API, props veya event schema test edilebilir. Runtime artifact publish edilmeden consumer contract suite çalıştırılabilir. Contract yalnızca TypeScript compile seviyesinde kalmamalı, runtime behavior da değerlendirilmelidir. Bağımsız deployment güveninin önemli bölümü bu otomasyondan gelir.
Host–Remote Kontratları
Host remote'dan hangi module veya bootstrap interface'ini beklediğini açıkça tanımlamalıdır. Remote aynı contract'ın provider testini çalıştırabilir. Shared schema package çok sık değişiyorsa version coupling oluşabileceği için contract definition stabil tutulmalıdır. Runtime registry supported contract version bilgisini taşıyabilir. Host unsupported major remote yüklemeyi erken aşamada reddedebilir.
Geriye Uyumluluk Testleri
Yeni remote version yalnızca en yeni host ile değil production'da aktif eski host versionlarıyla da test edilebilir. Test matrisi sınırsız tutulmamalı, desteklenen compatibility window belirlenmelidir. Eski contract kaldırılmadan consumer adoption ölçülmelidir. Deprecation warning development telemetry'de görünür olabilir. Bu yaklaşım bağımsız release sırasında version yarışını azaltır.
Integration Testing
Integration test birkaç gerçek remote'u shell içinde birlikte çalıştırabilir. Routing, authentication context ve cross-domain event davranışı doğrulanabilir. Bütün production sistemi ayağa kaldırmak gerekmez. İlgili dependency subset kullanılır. Test environment artifact versionlarının açıkça seçilebilmesi debugging'i kolaylaştırır.
End-to-End Testing
E2E test checkout veya account login gibi kritik kullanıcı yolculuklarını gerçek application üzerinde doğrular. Her küçük UI detayını E2E test etmek suite'i yavaşlatır. Domain ekipleri kendi critical journey testlerini sahiplenebilir. Platform smoke suite bütün shell için temel availability kontrolü sağlar. Deployment sonrası production synthetic test hızlı regression sinyali verebilir.
Visual Regression Testing
Micro-frontend CSS isolation problemi visual regression ile erken yakalanabilir. Remote standalone story ile ve shell içinde birlikte screenshot alınabilir. Design token upgrade geniş etkili olduğu için affected remote matrix üzerinde test edilir. Intentional design change designer review ile baseline'a alınmalıdır. Farklı remote CSS yükleme sıraları da belirli senaryolarda test edilebilir.
Her Ekibin Test Sorumluluğunun Tanımlanması
Platform test frameworkünü sağlayabilir ancak domain coverage sorumluluğu owner ekipte kalmalıdır. Ekip hangi critical flow ve contract'ı koruduğunu açıkça bilmeli ve dashboard'da test health izlemelidir. Merkezi QA ekibinin bütün remote'ları manuel test etmesi bağımsız deployment'ı yavaşlatır. Automated gate ekiplerin kendi release'ini güvenli yapmasını sağlar. Shared quality standard checklist yerine mümkün olduğunca executable policy olarak uygulanmalıdır.
Observability ve Production İzleme
Micro-frontend sayısı arttıkça production'da “frontend hata verdi” ifadesi yetersiz kalır. Hangi remote, hangi version ve hangi owner ekibin etkilendiği telemetry içinde bulunmalıdır. Error, performance ve business metric aynı deployment metadata'sıyla ilişkilendirilebilir. Correlation ID browser request'ini backend trace ile bağlamaya yardımcı olur. Takım bazlı dashboard ve SLO'lar ekiplerin kendi domain reliability sonucunu sahiplenmesini sağlar.
Micro-Frontend Bazında Loglama
Client log event remote adı, version, route ve environment bilgisi taşıyabilir. Kişisel veri loglanmamalıdır. Remote error'ları merkezi telemetry backend'e ortak schema ile gönderilebilir. Ekip kendi domain filtresiyle loglara erişir. Çok yüksek event volume sampling ve retention policy gerektirir.
Performance Metrics
Remote load time, bundle download, render duration ve interaction metric'leri izlenebilir. LCP veya INP event'i hangi remote elementinden kaynaklandıysa owner metadata eklenebilir. CDN cache hit ve remote load error ayrı metric olmalıdır. p75 ve p95 değerleri ortalama süreden daha yararlı olabilir. Deployment marker regression başladığı sürümü hızlı belirlemeyi sağlar.
Error Tracking
Error tracker source map ile stack trace'i doğru remote build'e bağlamalıdır. Release version artifact metadata'dan gelmelidir. Aynı hatanın farklı remote'larda duplicate olarak toplanması engellenebilir. Error grouping domain owner'a göre yapılabilir. User impact ve session count severity belirlemede kullanılabilir.
Correlation ID Kullanımı
Browser session veya request correlation ID backend çağrılarına header olarak taşınabilir. Frontend error ile API trace aynı ID üzerinden aranabilir. Sensitive veya kullanıcıyı kalıcı izleyen identifier kullanılmamalıdır. ID request veya session kapsamına uygun üretilmelidir. Incident debugging sırasında frontend ve backend ekipleri aynı trace üzerinde konuşabilir.
Takım Bazlı Dashboard'lar
Her ekip kendi remote availability, performance ve deployment metric'lerini tek dashboard'da görebilmelidir. Dashboard build pipeline'dan owner ve version bilgisini otomatik alabilir. Business conversion metric'i teknik metric yanında bulunabilir. Merkezi leadership dashboard ekipleri sıralamak yerine ürün health görünümü sağlamalıdır. DORA da farklı application context'lerini birbirine doğrudan yarıştırmanın yanıltıcı olabileceğini vurgular. :contentReference[oaicite:12]{index=12}
Service Level Objective (SLO) Tanımları
Her micro-frontend için availability veya critical interaction success SLO belirlenebilir. Recommendation remote ile Checkout remote aynı SLO'ya sahip olmak zorunda değildir. Error budget release riskini değerlendirmeye yardımcı olabilir. SLO kullanıcı tarafından gözlemlenen sonucu ifade etmelidir. Yalnızca JavaScript dosyasının CDN'den 200 dönmesi gerçek kullanıcı availability'sini tam anlatmaz.
Hangi Hatanın Hangi Ekibe Ait Olduğunu Belirleme
Remote version ve owner metadata telemetry'de bulunduğunda incident routing otomatik yapılabilir. Shell error remote boundary bilgisini event'e ekleyebilir. Backend error ile frontend render error ayrıştırılmalıdır. Shared design system bug'ı birden fazla ekibi etkiliyorsa platform ownership devreye girebilir. Ownership belirsizliği incident süresini uzatan organizasyon problemi olarak ayrıca ölçülmelidir.
Hata İzolasyonu ve Incident Yönetimi
Micro-frontend architecture'ın önemli avantajlarından biri doğru boundary kullanıldığında hata blast radius'unu küçültebilmesidir. Recommendation remote çöktüğünde checkout veya navigation çalışmaya devam edebilir. Error boundary, timeout ve fallback davranışı domain criticality'sine göre planlanmalıdır. On-call owner hangi remote'un incident'ını yöneteceğini bilmelidir. Incident sonrasında yalnızca bug fix değil architecture ve platform öğrenimi de post-mortem ile sisteme geri kazandırılmalıdır.
Bir Micro-Frontend Çöktüğünde Uygulamanın Geri Kalanını Korumak
Remote script load veya render exception shell root'unu çökertmemelidir. Her domain mount noktası ayrı failure boundary içinde tutulabilir. Shared global event handler veya state'in remote error nedeniyle bozulmaması gerekir. Critical olmayan alan kaldırılarak kullanıcı journey devam ettirilebilir. Bu behavior chaos veya failure injection testleriyle staging ortamında doğrulanabilir.
Error Boundary ve Fallback Tasarımı
Fallback kullanıcıya yalnızca “bir hata oluştu” mesajı göstermekten daha faydalı olmalıdır. Domain yeniden denenebiliyorsa retry action sunulabilir. Geçici remote unavailable durumunda cached veya basic HTML alternatif kullanılabilir. Fallback accessibility standardına uygun olmalıdır. Error state'in tasarımı production incident sırasında aceleyle oluşturulmamalı, design system içinde önceden hazırlanmalıdır.
Blast Radius Küçültme
Shared runtime dependency veya global store bütün remote'ları aynı anda etkileyebilecek geniş blast radius oluşturabilir. Kritik global kod minimum tutulmalıdır. Remote deployment bağımsız rollback edilebilmelidir. Feature flag problemli özelliği hızlı kapatabilir. Platform failure mode review hangi ortak bileşenin bütün application'ı durdurabileceğini düzenli olarak değerlendirmelidir.
On-Call Ownership
Domain ekibi kendi production davranışına yakın olmalıdır. On-call rotasyonu ekip büyüklüğüne göre ortak support modeliyle yürütülebilir. Alert owner metadata'dan otomatik yönlendirilebilir. Runbook remote rollback, cache purge ve fallback activation adımlarını içerir. Merkezi NOC yalnızca hangi ekibi arayacağını bulmak için architecture bilgisi araştırmak zorunda kalmamalıdır.
Rollback Playbook
Her remote deployment eski immutable artifact'a hızla dönebilmelidir. Registry pointer veya CDN manifest geri alınabilir. Shared backend breaking change varsa rollback öncesi compatibility kontrolü gerekir. Playbook staging ortamında düzenli test edilmelidir. Incident sırasında ilk kez rollback komutu öğrenmek recovery süresini uzatır.
Post-Mortem ve Öğrenme Süreci
Post-mortem hata yapan kişiyi değil sistemin neden hatayı production'a taşıdığını araştırmalıdır. Contract test eksikliği, alert gecikmesi veya shared dependency blast radius gibi yapısal nedenler belirlenebilir. Action item owner ve deadline almalıdır. Öğrenim architecture community içinde paylaşılmalıdır. Aynı failure class başka remote'larda da otomatik kontrol ile engellenebiliyorsa platform seviyesinde iyileştirme yapılmalıdır.
Micro-Frontend Güvenliği
Runtime'da uzaktan JavaScript yükleyen micro-frontend yapısında güvenlik architecture'ın temel parçasıdır. Remote script host sayfasının yetkileriyle çalışabileceği için yalnızca şirket domaininde bulunması tek başına yeterli güvence değildir. CSP hangi script originlerinin yüklenebileceğini sınırlandırabilir, SRI belirli immutable dosyanın beklenen hash'e sahip olduğunu doğrulayabilir ve artifact signing deployment zincirini güçlendirebilir. Dependency supply-chain ve authentication sınırları domain bazında değerlendirilmelidir. Güven seviyesi düşük uygulamalar gerektiğinde iframe sandbox gibi daha güçlü isolation ile çalıştırılmalıdır. :contentReference[oaicite:13]{index=13}
Content Security Policy
CSP browser'ın hangi kaynaklardan JavaScript ve diğer içerikleri yükleyebileceğini sınırlar. script-src trusted remote CDN originlerini allowlist içine alabilir. MDN CSP'nin özellikle XSS riskini azaltmak için resource loading kontrolü sağladığını ve unsafe inline JavaScript kullanımından kaçınılmasını önerir. Remote origin listesi deployment registry ile uyumlu tutulmalıdır. Önce report-only modunda violation gözlemlenip daha sonra enforcement uygulanabilir. :contentReference[oaicite:14]{index=14}
Subresource Integrity
SRI script veya stylesheet'in cryptographic hash değerini kontrol ederek indirilen içeriğin beklenen dosyayla aynı olduğunu doğrulayabilir. MDN SRI'nin supply-chain benzeri risklerde kaynağın içeriğinin değiştirilmediğini kontrol etmek için kullanılabileceğini açıklar. Dynamic ve sık değişen remoteEntry dosyalarında hash yönetimi release pipeline ile birlikte otomatik yapılmalıdır. Immutable versioned remote asset'lerde SRI uygulamak daha kolaydır. SRI trusted origin ve secure deployment process'in yerine geçmez, ek defense katmanı olarak kullanılır. :contentReference[oaicite:15]{index=15}
Trusted Origin Politikası
Remote yalnızca şirket tarafından yönetilen ve güvenliği doğrulanmış originlerden yüklenmelidir. User input'tan remote URL oluşturmak kabul edilmemelidir. MDN uzak script URL'sinin page context içinde güçlü yetkilerle çalışabileceğini ve arbitrary source yüklemenin ciddi risk oluşturduğunu özellikle belirtir. Origin registry platform owner tarafından yönetilebilir. Development ve production allowlist'leri birbirinden ayrılmalıdır. :contentReference[oaicite:16]{index=16}
Remote JavaScript İçin Trust Model
Her remote kodu host uygulamanın kullanıcı oturumu ve DOM'una erişebilecek kadar güçlü olabilir. Bu nedenle remote yayınlama yetkisi yüksek güven seviyesinde değerlendirilmelidir. Repository protection, signed commit veya artifact, protected deployment ve audit log kullanılabilir. Remote'un browser token'larına doğrudan erişimi mümkün olduğunca sınırlandırılmalıdır. Güvenilmeyen üçüncü taraf kod aynı runtime boundary içinde çalıştırılmamalıdır.
Dependency Supply-Chain Riskleri
Her micro-frontend kendi dependency ağını yönettiğinde toplam supply-chain yüzeyi büyür. Dependency scan, lockfile policy ve update automation bütün repository'lerde ortak uygulanmalıdır. Kritik package'in farklı eski sürümleri birkaç remote'da kalabilir. Software inventory hangi version'ın hangi artifact'ta bulunduğunu göstermelidir. Security fix publication sonrasında affected remote'lar otomatik belirlenebilir.
Authentication ve Authorization Sınırları
Remote kullanıcı session bilgisini kullanabilir, ancak authorization kararı frontend'e bırakılamaz. Her backend endpoint kendi yetki kontrolünü yapmalıdır. Remote'a raw long-lived secret verilmemelidir. Shell secure session capability sağlayabilir. Domain ekipleri UI permission state ile backend permission contract'ını birlikte test etmelidir.
Üçüncü Taraf Uygulamaları Sandbox İçinde Çalıştırma
Farklı güven seviyesindeki üçüncü taraf uygulamayı Module Federation ile doğrudan main runtime'a almak yüksek risk taşır. Iframe sandbox permission ve origin isolation açısından daha uygun olabilir. postMessage contract dar ve doğrulanmış olmalıdır. Kullanıcı token'ı üçüncü taraf origin'e gereksiz aktarılmamalıdır. Sandbox seçimi kullanıcı deneyimi maliyetine rağmen güvenlik sınırı gerektiren durumda öncelikli değerlendirilmelidir.
Developer Experience ve Platform Engineering
Micro-frontend architecture geliştiricinin local ortamda çalışmasını zorlaştırıyorsa ekip bağımsızlığı production deployment ile sınırlı kalır. Her remote host olmadan veya hafif mock shell ile geliştirilebilmelidir. Mock API, contract stub ve project template onboarding süresini azaltır. Internal developer portal owner, deployment, documentation ve production dashboard bağlantılarını tek yerde gösterebilir. Golden path ekiplerin güvenli ve desteklenen yolu birkaç komutla kullanabilmesini sağlar.
Micro-Frontend'i Tek Başına Local'de Çalıştırabilme
Developer yalnızca kendi domain remote'unu başlatabilmelidir. Bütün şirket frontend repository ve backend servislerini local çalıştırmak gerekmemelidir. Shell contract küçük dev harness ile simüle edilebilir. Authentication mock güvenli test kullanıcısı sağlayabilir. Standalone development gerçek host entegrasyon testinin yerine geçmez ancak günlük feedback döngüsünü ciddi şekilde hızlandırır.
Host Olmadan Geliştirme
Remote'un root route ve sample props ile standalone page'i bulunabilir. Bu page design system, mock session ve local router bootstrap sağlar. Host-specific API adapter interface arkasında tutulur. Developer remote feature üzerinde çalışırken shell deployment'ını beklemez. CI yine gerçek host contract testini çalıştırır.
Mock API ve Contract Stub Kullanımı
Backend service local çalışmıyorsa OpenAPI veya contract schema üzerinden stub server oluşturulabilir. Gerçekistic latency ve error scenario eklenebilir. Mock response production data içermemelidir. Contract değiştiğinde stub otomatik güncellenebilir. Frontend ekibi backend deployment'ını beklemeden yeni feature geliştirebilir.
Yeni Micro-Frontend İçin Proje Template'leri
Template build configuration, test, telemetry, CSP uyumu ve deployment pipeline gibi tekrar eden altyapıyı hazır sunar. Ekip sıfırdan bundler ayarı yapmak zorunda kalmaz. Template version upgrade otomasyonu planlanmalıdır. Oluşturulan repository owner ve service metadata'yı platform portalına kaydedebilir. Golden path dışına çıkılması gerektiğinde neden açıkça belirtilmelidir.
Scaffolding ve Otomasyon
CLI yeni remote adı, domain, owner ve framework seçimini alıp proje iskeleti oluşturabilir. Pipeline ve dashboard otomatik provision edilebilir. Manual copy-paste configuration drift oluşturur. Scaffold yalnızca başlangıç değil upgrade mekanizması da sunmalıdır. Oluşturulan kod mümkün olduğunca sade tutulup ekip tarafından anlaşılabilir olmalıdır.
Internal Developer Portal
Developer portal bütün micro-frontend katalogunu ve ownership bilgisini görünür hale getirir. Her kayıt repository, production URL, SLO, dashboard, dependency ve runbook bilgisi taşıyabilir. Yeni geliştirici hangi domainin kime ait olduğunu hızlı öğrenir. Incident sırasında doğru owner bulunur. Metadata CI/CD sisteminden otomatik güncellenirse portal yaşayan kaynak haline gelir.
Golden Path Yaklaşımı
Golden path organizasyonun desteklediği ve güvenli varsayılan architecture yoludur. Belirli framework, testing setup, telemetry ve deployment template birlikte sunulur. Ekip farklı teknoloji seçebilir ancak bakım ve güvenlik maliyetini değerlendirmelidir. En kolay yol standart yol olduğunda governance daha az merkezi onay gerektirir. Platform ürününün developer feedback ile sürekli geliştirilmesi gerekir.
Yeni Geliştiriciler İçin Onboarding
Yeni geliştirici bütün micro-frontend sistemini ilk gün öğrenmek zorunda değildir. Önce own domain, contract ve deployment flow tanıtılabilir. Local environment tek command ile ayağa kalkmalıdır. Architecture map ve glossary portal içinde bulunmalıdır. İlk küçük production change mümkün olduğunca erken yapılırsa geliştirici sistemin gerçek teslim döngüsünü öğrenir.
Monolitik Frontend'den Micro-Frontend'e Geçiş
Monolitten micro-frontend'e geçiş yeniden yazım projesi yerine kademeli domain ayrıştırması olarak planlanmalıdır. İlk olarak mevcut dependency ve ownership haritası çıkarılır. Business sınırı belirgin ve sık değişen bir feature pilot seçilebilir. Strangler Pattern ile yeni domain monolitin yanında çalıştırılır. Global state ve CSS dependency'leri azaltıldıkça sonraki domainleri ayırmak daha kolay hale gelir.
Mevcut Monoliti Domain'lere Ayırma
Repository içinde önce fiziksel deployment değiştirmeden modüler domain sınırları oluşturulabilir. Import graph hangi domainlerin birbirine aşırı bağlı olduğunu gösterir. Shared folder içindeki business logic gerçek owner'a taşınır. Route ve API ownership belirlenir. Bu hazırlık micro-frontend migration riskini ciddi şekilde azaltır.
İlk Ayrıştırılacak Özelliği Seçme
Pilot domain tamamen trivial veya en kritik checkout alanı olmamalıdır. Sınırı net, business değeri görünür ve orta seviyede interaction bulunan feature iyi adaydır. Ekip bağımsız release ile gerçek fayda görmelidir. Migration sırasında shell ve platform capability eksikleri ortaya çıkar. Pilot öğrenimleri sonraki domainlerin template'ine dönüştürülür.
Strangler Pattern ile Kademeli Migration
Yeni route veya feature yeni remote'a yönlendirilirken eski monolit diğer alanları çalıştırmaya devam eder. Kullanıcı aynı domain ve navigation deneyimini görür. Migration tamamlandıkça monolit route'ları yeni sistem tarafından devralınır. Eski code hemen silinmeden traffic observation yapılabilir. Bu yöntem big-bang rewrite riskini azaltır.
Global State Bağımlılıklarını Azaltma
Legacy monolitin en zor ayrıştırılan bölümü genellikle global store'dur. Domain state önce slice seviyesinde sahiplerine ayrılabilir. Cross-domain selector ve action kullanımları listelenir. Bunlar URL, backend veya explicit event contract ile değiştirilir. Global state küçüldükçe remote boundary daha doğal hale gelir.
Ortak CSS Bağımlılıklarını Temizleme
Monolit global stylesheet domainleri görünmez biçimde birbirine bağlayabilir. Selector audit hangi ekranların ortak class'lara bağlı olduğunu gösterir. Design token ve scoped styles migration öncesi uygulanabilir. Legacy global rules aşamalı deprecate edilir. Remote ayrıldıktan sonra eski stylesheet'in yüklenmesine ihtiyaç kalmaması hedeflenir.
Bağımsız Deployment'a Geçiş
İlk aşamada yeni remote monolit pipeline ile birlikte deploy edilebilir. Stabil hale geldiğinde artifact ve pipeline ayrılır. Host remote version'ı registry üzerinden runtime çözmeye başlar. Release permission domain ekibine aktarılır. Bu aşamada contract test ve rollback mekanizması production readiness için zorunludur.
Eski Kodun Kontrollü Olarak Devreden Çıkarılması
Traffic tamamen yeni remote'a geçtiğinde legacy code kullanım analizi yapılmalıdır. Eski route ve component importları kaldırılır. Feature flag ve fallback belirli süre sonra temizlenir. Monitoring eski endpoint'e request kalmadığını doğrular. Dead code cleanup migration'ın tamamlandığını gösteren resmi kriterlerden biri olmalıdır.
Gerçek Dünya Örneği: E-Ticaret Uygulamasında Bağımsız Ekipler
E-ticaret micro-frontend modelini anlatmak için kullanışlı örnektir çünkü Catalog, Search, Cart, Checkout ve Account doğal business capability sınırları sunar. Her ekip kendi kullanıcı metric, frontend ve backend integration alanını sahiplenebilir. Shell top-level navigation ve authentication capability sağlar. Design system bütün domainlerde ortak görünüm oluşturur. Recommendation gibi kritik olmayan domain çöktüğünde temel alışveriş journey'sinin çalışmaya devam etmesi failure isolation için iyi hedef oluşturur.
Product Catalog Ekibi
Catalog ekibi category ve product detail deneyimini sahiplenebilir. Ürün data API ve SEO metadata aynı domain sorumluluğunda bulunabilir. Public sayfalar static veya server rendered olabilir. Search internal implementation Catalog'a gömülmemelidir. Catalog deployment'ı Cart veya Account release'ini beklememelidir.
Search Ekibi
Search ekibi query, filter, autocomplete ve sonuç ranking presentation alanını yönetebilir. URL query state source of truth olabilir. Catalog ürün kartı design system veya küçük public contract üzerinden paylaşılabilir. Search backend latency kendi SLO'sunda izlenir. Yeni ranking deneyleri feature flag ile bağımsız yayınlanabilir.
Recommendation Ekibi
Recommendation satın alma yolculuğuna yardımcı olur ancak çoğu sayfada critical path değildir. Remote unavailable olduğunda alan tamamen kaldırılabilir. Lazy loading initial bundle etkisini azaltır. Recommendation ekibi model response latency ve click-through metric'i izleyebilir. Bu domain failure isolation için uygun micro-frontend örneğidir.
Cart Ekibi
Cart kullanıcı için kritik state taşıdığı için API source of truth açık olmalıdır. Catalog “add to cart” domain action'ını backend veya contract event üzerinden tetikleyebilir. Cart remote kendi badge ve cart page deneyimini yönetir. Aynı state'i birkaç remote local store'da kopyalamaktan kaçınılır. Cart availability kritik SLO ile izlenebilir.
Checkout Ekibi
Checkout ödeme ve sipariş oluşturma nedeniyle güvenlik ve reliability açısından yüksek öneme sahiptir. Bu domain farklı rollout ve approval standardı kullanabilir. Third-party payment script CSP ve security review'dan geçmelidir. Checkout remote fail olduğunda kullanıcıya recommendation gibi basitçe boş alan gösterilemez. Fallback ve incident escalation daha güçlü tasarlanmalıdır.
Account Ekibi
Account login sonrası profil, adres ve sipariş geçmişini yönetebilir. Authentication platform capability olarak paylaşılırken authorization backend'de uygulanır. Account route'ları SEO açısından public Catalog'dan farklı rendering stratejisi kullanabilir. Personal data public CDN cache'e girmemelidir. Ekip privacy ve security metric'lerini kendi domain sorumluluğunda takip eder.
Ekiplerin Bağımsız Deployment Senaryosu
Search ekibi yeni filter UI yayınladığında yalnızca Search artifact değişir. Runtime registry yeni version'a progressive traffic yönlendirir. Catalog veya Checkout build edilmez. Contract test shared navigation ve event behavior'ının uyumlu kaldığını doğrular. Metric bozulursa Search remote tek başına eski version'a rollback edilir.
Bir Ekibin Hata Vermesi Durumunda Sistem Davranışı
Recommendation remote yüklenmezse shell alanı fallback ile kaldırabilir. Cart remote yüklenmezse kullanıcıya checkout'a devam edemeyeceğini açıkça anlatan error state gösterilir. Remote failure diğer domainlerin JavaScript root'unu çökertmemelidir. Error telemetry owner ekibe yönlendirilir. Business criticality failure policy'nin domain bazında farklı olmasını gerektirir.
Ortak Tasarım Sistemi ve Authentication'ın Yönetimi
Design token ve primitive component'ler ortak platform olarak sağlanabilir. Authentication session shell tarafından bootstrap edilip remote'lara dar capability API ile aktarılabilir. Her remote token storage implementation'ını tekrar etmemelidir. Backend authorization yine domain servisinde doğrulanır. Shared capability versioning bağımsız remote release'ini bozmayacak şekilde geriye uyumlu tutulmalıdır.
Micro-Frontend Başarısı Nasıl Ölçülür?
Micro-frontend başarısı remote sayısı veya kullanılan frameworkle ölçülmemelidir. Asıl hedef ekiplerin daha bağımsız ve güvenli şekilde değişiklik teslim edip edemediğidir. Deployment Frequency, Lead Time, failure ve recovery metric'leri bu amaçla kullanılabilir. DORA'nın güncel modeli 2026 itibarıyla eski dört metrik yaklaşımını beş yazılım teslim metriğine genişletmiş, MTTR yerine Failed Deployment Recovery Time kullanmaya başlamış ve Deployment Rework Rate metriğini eklemiştir. Bu nedenle aşağıdaki klasik metrikler organizasyonunuzda izlenebilirken güncel DORA terminolojisiyle farkı bilmek ölçüm modelini daha doğru kurmanıza yardımcı olur. :contentReference[oaicite:17]{index=17}
Deployment Frequency
Deployment Frequency ekibin belirli dönemde production'a ne sıklıkta değişiklik çıkarabildiğini gösterir. Micro-frontend öncesi aylık ortak release yapan ekiplerin sonrasında günlük bağımsız deploy yapabilmesi architecture değerine güçlü sinyal olabilir. Yüksek frequency tek başına amaç yapılmamalıdır. Change quality ve user impact ile birlikte değerlendirilmelidir. DORA güncel modelinde Deployment Frequency hâlâ throughput metric'lerinden biridir. :contentReference[oaicite:18]{index=18}
Lead Time for Changes
Lead Time kod değişikliğinin commit veya geliştirme sürecinden production'a ulaşmasına kadar geçen süreyi ölçmek için kullanılabilir. Ortak release bekleme süresi azalırsa micro-frontend etkisi burada görünür. Review, test ve deployment aşamaları ayrı segmentlenebilir. Yavaşlığın architecture mı süreç mi kaynaklı olduğu böylece anlaşılır. DORA güncel olarak Change Lead Time'ı throughput göstergeleri arasında kullanmaya devam eder. :contentReference[oaicite:19]{index=19}
Change Failure Rate
Change Failure Rate deployment sonrasında rollback veya acil müdahale gerektiren değişiklik oranını gösterir. Bağımsız küçük release'ler failure oranını ve blast radius'u azaltabilir. Ancak çok hızlı release yaparken test kalitesi düşüyorsa oran artabilir. Ekip frequency ile failure metric'ini birlikte değerlendirmelidir. Güncel DORA modeli Change Fail Rate'i deployment instability göstergelerinden biri olarak tanımlar. :contentReference[oaicite:20]{index=20}
Mean Time to Recovery
MTTR uzun süredir incident recovery için kullanılan yaygın bir operasyon metriğidir ve micro-frontend rollback hızını izlemek için hâlâ kurum içinde kullanılabilir. Bununla birlikte DORA'nın güncel 2026 modelinde eski MTTR ifadesi yerine Failed Deployment Recovery Time kullanılır. Bu metric başarısız deployment sonrasında sistemin ne kadar sürede geri kazanıldığını daha doğrudan ele alır. Remote bazlı hızlı rollback bu değeri iyileştirebilir. Ölçüm terminolojisi seçilirken operasyon ekibinin genel incident MTTR'ı ile deployment recovery metriği birbirinden ayrılmalıdır. :contentReference[oaicite:21]{index=21}
Ekipler Arası Blocking Süresi
Micro-frontend için en anlamlı özel metriklerden biri bir ekibin başka ekibi beklediği süredir. Shared release, shared library update veya merkezi approval nedeniyle beklenen saat ve günler izlenebilir. Architecture değişikliğinden önce baseline alınmalıdır. Blocking düşmüyorsa teknik ayrıştırma organizasyon bağımsızlığı üretmemiş olabilir. Retrospective verisi ve workflow timestamp'leri bu metriği destekleyebilir.
Bağımsız Release Oranı
Toplam frontend release'lerinin ne kadarının başka domain release'i gerektirmeden yapılabildiği ölçülebilir. Yüksek oran micro-frontend boundary'nin gerçekten bağımsız çalıştığını gösterir. Her release host değişikliği gerektiriyorsa runtime contract fazla merkezi olabilir. Shared dependency major update dönemlerinde geçici düşüş normaldir. Trend architecture hedefinin zaman içinde korunup korunmadığını gösterir.
Frontend Performance Metrikleri
Bağımsızlık performans pahasına elde edilmemelidir. LCP, INP, CLS, bundle size ve remote load latency ekip bazında izlenebilir. Architecture öncesi ve sonrası kullanıcı metric'leri karşılaştırılmalıdır. Duplicate dependency ve network request artışı görünür hale gelir. Product ekipleri teslim hızının yanında kullanıcı performansı için de sorumluluk taşımalıdır.
Open Source ve Ekipler Arası İşbirliği
Micro-frontend ekosistemi Module Federation, Web Components ve farklı orchestration araçları gibi açık kaynak teknolojilerden yoğun biçimde yararlanır. Ekipler yalnızca package tüketmek yerine issue, documentation ve bug fix katkılarıyla kullandıkları araçları daha iyi anlayabilir. Kurum içinde InnerSource yaklaşımı farklı domain ekiplerinin ortak platform repository'lerine katkı yapmasını sağlar. ADR ve RFC yazılı karar geçmişini korur. Düzenli bilgi paylaşım oturumları architecture bilgisinin birkaç senior geliştiricide kalmasını önler.
Açık Kaynak Micro-Frontend Araçlarından Yararlanma
Module Federation gibi açık kaynak araçların source ve issue geçmişi gerçek kullanım sınırlarını anlamak için değerlidir. Tool seçmeden önce release aktivitesi, security ve framework uyumluluğu incelenmelidir. Proof-of-concept gerçek production-like network ve bundle koşullarında yapılmalıdır. Sadece demo uygulamadaki kolay kurulum architecture kararı için yeterli değildir. Dependency ne kadar kritikse kurum içinde sahibi de o kadar açık olmalıdır.
Open Source Projelere Katkı Sağlama
Karşılaşılan genel bug için minimal reproduction hazırlanıp upstream issue açılabilir. Documentation veya test katkısı da değerli başlangıçtır. Şirket içi domain kodu public repository'ye taşınmamalıdır. Contribution policy güvenlik ve lisans kurallarıyla uyumlu olmalıdır. Açık source review deneyimi ekip içi technical communication kalitesini de artırır.
InnerSource Yaklaşımı
InnerSource şirket içi repository'lerde open source benzeri contribution modeli uygular. Domain ekibi owner olarak kalırken başka ekip pull request gönderebilir. Contribution guideline ve review SLA süreci hızlandırır. Shared platform capability böylece yalnızca merkezi ekip backlog'una bağlı kalmaz. Ownership ile ortak katkı arasındaki denge micro-frontend organizasyonunda özellikle değerlidir.
Architecture Decision Record Kullanımı
ADR belirli architecture kararının context, seçenek ve sonucunu kısa biçimde kaydeder. Neden Module Federation seçildiği veya neden belirli dependency singleton olduğu aylar sonra anlaşılabilir. Karar değiştiğinde yeni ADR önceki kaydı supersede edebilir. Repository içinde code'a yakın tutulması erişimi kolaylaştırır. Incident sonrası yeni architecture öğrenimleri de ADR'a dönüşebilir.
RFC Süreçleri ile Ekipler Arası Karar Alma
Birden fazla domaini etkileyen büyük contract veya platform değişikliği RFC ile paylaşılabilir. Problem, öneri, alternatif ve migration etkisi yazılır. Her küçük değişiklik için RFC gerektirmek bürokrasi oluşturur. Belirli impact threshold tanımlanmalıdır. Async review farklı ekiplerin takvim bağımlılığını azaltır.
Ortak Bilgi Paylaşım Oturumları ve Teknik Topluluklar
Architecture guild veya frontend community ekiplerin öğrendiği pattern'leri paylaşmasını sağlar. Production incident, performance optimizasyonu veya migration deneyimi kısa teknik oturumlarda anlatılabilir. Topluluk karar organı olmaktan çok öğrenme alanı olmalıdır. Workshop'larda küçük federated uygulama birlikte geliştirilebilir. Diyarbakır Yazılım Topluluğu gibi yerel oluşumlar da bu tür açık kaynak ve ortak geliştirme pratiklerini deneyimlemek için uygun ortam sağlayabilir.
Sık Yapılan Micro-Frontend Hataları
Micro-frontend başarısızlıklarının önemli bölümü kullanılan araçtan değil yanlış sınır ve organizasyon tasarımından kaynaklanır. Her component'i remote yapmak network ve ownership sayısını gereksiz büyütür. Aşırı shared state veya shared library ekipleri yeniden birbirine bağlar. Bağımsız deployment yoksa runtime federation yalnızca ek teknik yük oluşturur. Observability kurulmadan production'a çıkmak ise hata oluştuğunda hangi ekibin sorumlu olduğunu belirlemeyi zorlaştırır.
Her Component'i Ayrı Micro-Frontend Yapmak
Button veya Card gibi küçük UI parçaları micro-frontend domain sınırı değildir. Her component için ayrı remote network request ve deployment oluşturmak operasyon yükünü artırır. Bu parçalar design system içinde yönetilmelidir. Micro-frontend anlamlı business capability kapsamalıdır. Sınır ekip ownership'ine karşılık gelmiyorsa ayrıştırma fazla küçük yapılmış olabilir.
Micro-Frontend'leri Yanlış Domain Sınırlarında Bölmek
Domain sınırı teknik klasör veya ekran section'ına göre belirlendiğinde ekipler sürekli birbirinin API'sine ihtiyaç duyar. Contract sayısı hızla artar. Business capability workshop ile sınırlar yeniden değerlendirilmelidir. Bounded Context ve event flow analizleri yardımcı olabilir. Fiziksel remote ayrıştırmasından önce modular monolith içinde sınırı test etmek daha düşük risklidir.
Çok Fazla Shared State Kullanmak
Tek global store bütün remote'ların ortak database'i haline gelebilir. State schema değişikliği onlarca ekibi etkiler. Domain state remote içinde tutulmalıdır. Global yalnızca gerçekten application-wide context için kullanılmalıdır. Backend source of truth kullanımı frontend state senkronizasyonunu azaltır.
Her Ekibin Kontrolsüz Şekilde Farklı Framework Seçmesi
Teknik özgürlük kullanıcıya üç framework runtime'ı indirme maliyeti olarak yansıyabilir. Developer mobility ve platform tooling de zorlaşır. Desteklenen teknoloji menüsü belirlenebilir. Yeni framework için gerçek business veya migration gerekçesi aranmalıdır. Framework çeşitliliği amaç değil gerektiğinde kullanılan araç olmalıdır.
Shared Library'lerle Yeniden Monolit Oluşturmak
Domain business logic'i shared package'lara taşındığında remote'lar görünüşte ayrı, release açısından bağlı hale gelir. Shared package major update bütün ekipleri aynı anda etkiler. Yatay ve stabil utility'ler ortaklaştırılmalıdır. Domain modelleri kendi owner'ında kalmalıdır. Dependency graph shared library coupling'i düzenli olarak göstermelidir.
Bağımsız Deployment Olmadan Micro-Frontend Karmaşıklığı Eklemek
Beş remote aynı pipeline ve tek release penceresinde deploy ediliyorsa architecture'ın temel faydası sorgulanmalıdır. Runtime failure ve duplicate bundle gibi maliyetler alınırken organizasyonel bağımsızlık kazanılmamış olur. Önce deployment process ayrıştırılmalıdır. Build-time modular architecture daha sade alternatif olabilir. Micro-frontend kararı measurable delivery problemine bağlanmalıdır.
Observability Olmadan Production'a Çıkmak
Remote bazlı telemetry yoksa kullanıcı hatasında hangi artifact'ın sorun çıkardığı bilinmez. Source map, version ve owner deployment öncesinde hazır olmalıdır. Remote load error metric ayrı izlenmelidir. Dashboard ve alert routing oluşturulmalıdır. Production görünürlüğü olmayan bağımsız deployment güvenli şekilde ölçeklenemez.
Sık Sorulan Sorular
Micro-frontend konusunda en sık sorulan sorular teknoloji seçimi, ekip büyüklüğü, global state, SEO ve Module Federation çevresinde yoğunlaşır. Bu soruların çoğunda cevap uygulamanın kaç component'e sahip olduğundan çok organizasyon ve delivery modeline bağlıdır. Micro-frontend küçük kod parçaları değil bağımsız business ownership için kullanılan architecture yaklaşımıdır. Framework seçimi secondary karardır. Aşağıdaki cevaplar architecture değerlendirmesine başlangıç çerçevesi sunar.
Micro-Frontend ile Mikroservis Arasındaki Fark Nedir?
Mikroservis backend business capability'lerini bağımsız servisler halinde ayırırken micro-frontend benzer ownership fikrini kullanıcı arayüzü katmanına taşır. Frontend parçaları aynı browser ve kullanıcı deneyimini paylaştığı için CSS, routing ve JavaScript runtime gibi ek ortak alanlara sahiptir. Mikroservis network API ile daha güçlü process isolation sağlayabilir. Micro-frontend aynı DOM içinde çalıştığında isolation daha sınırlı olabilir. İki yaklaşım aynı ekip domaini etrafında hizalandığında uçtan uca sahiplik güçlenebilir.
Micro-Frontend İçin En İyi Programlama Dili Hangisidir?
Micro-frontend için tek bir en iyi programlama dili yoktur. Browser tarafında JavaScript ve TypeScript yaygın seçimdir, ancak architecture başarısı domain ve deployment tasarımından gelir. TypeScript contract ve public API'lerde geliştirme zamanı güvenlik sağlayabilir. Farklı remote'ların aynı dil veya frameworkü kullanması zorunlu değildir. Takım deneyimi, bundle maliyeti ve platform desteği teknoloji kararında birlikte değerlendirilmelidir.
React, Vue ve Angular Aynı Uygulamada Kullanılabilir mi?
Teknik olarak evet, runtime integration veya Web Components gibi yöntemlerle farklı frameworkler aynı page içinde çalışabilir. Ancak her framework kendi runtime ve dependency maliyetini getirebilir. Developer mobility ve design system entegrasyonu da daha zorlaşır. Farklı framework kullanımı legacy migration veya güçlü domain ihtiyacı varsa anlamlı olabilir. Sadece ekip tercihi için çeşitlilik oluşturmak çoğu organizasyonda gereksiz maliyet üretir.
Module Federation Kullanmak Zorunlu mudur?
Hayır, micro-frontend Module Federation ile eş anlamlı değildir. Build-time package, route-level deployment, Web Components, server composition ve iframe gibi farklı integration yöntemleri bulunur. Module Federation runtime bağımsız deployment için güçlü seçeneklerden biridir. Webpack resmi dokümantasyonu ayrı build'lerin container olarak birbirinden modül tüketmesini desteklediğini açıklar. Entegrasyon yöntemi architecture ihtiyacına göre seçilmelidir. :contentReference[oaicite:22]{index=22}
Micro-Frontend SEO'yu Olumsuz Etkiler mi?
Doğru rendering uygulandığında micro-frontend SEO'yu otomatik olarak olumsuz etkilemez. Public content server veya static HTML içinde sunulabilir. Metadata ownership açık olmalıdır. Client-only remote'larda crawl ve initial content behavior ayrıca test edilmelidir. Asıl problem architecture adı değil rendering ve SEO implementation kalitesidir.
Küçük Ekipler Micro-Frontend Kullanmalı mı?
Çoğu küçük ekipte micro-frontend gerekli değildir. Tek codebase ve modular architecture daha hızlı development experience sağlar. Bağımsız release problemi yoksa runtime integration'ın maliyeti karşılıksız kalabilir. Ekip büyüyüp domain ownership ve coordination problemi oluştuğunda karar tekrar değerlendirilebilir. Architecture gelecekteki varsayıma değil bugünkü ölçülebilir probleme göre seçilmelidir.
Micro-Frontend'de Global State Kullanılmalı mı?
Yalnızca gerçekten bütün application'a ait az sayıdaki state için kullanılmalıdır. Session, locale ve theme örnek olabilir. Domain state ilgili remote içinde kalmalıdır. Cross-domain business data backend source of truth üzerinden paylaşılabilir. Global store büyüdükçe micro-frontend'ler tekrar birbirine sıkı bağlanır.
Yazılımcı Olmak İçin Micro-Frontend Gibi Mimari Konuları Ne Zaman Öğrenmeli?
Önce HTML, CSS, JavaScript, HTTP, component architecture ve temel deployment kavramları sağlam öğrenilmelidir. Ardından modular frontend ve domain design deneyimi kazanılabilir. Micro-frontend erken kariyerde ezberlenecek bir framework konusu değil büyük ekip problemlerine verilen architecture cevabıdır. Küçük monolit geliştirip sınır sorunlarını görmek öğrenmeyi daha anlamlı hale getirir. Daha sonra Module Federation veya Web Components ile gerçek küçük proje kurmak iyi pratik sağlar.
Open Source ve İşbirliği Micro-Frontend Yetkinliğini Nasıl Geliştirir?
Açık source projelerde issue, pull request ve code review architecture kararlarının gerçek sonuçlarını görmeyi sağlar. Farklı contributorların compatibility ve backward change problemleri öğrenilir. Runtime tool source'unu incelemek framework abstraction'ının altında ne olduğunu anlamayı kolaylaştırır. InnerSource benzer pratiği şirket içinde uygular. Teknik iletişim ve written decision becerisi micro-frontend kadar ekip architecture'ında da önemli hale gelir.
Diyarbakır Yazılım Topluluğu Gibi Yerel Topluluklarda Micro-Frontend Nasıl Pratik Edilebilir?
Topluluk içinde küçük e-ticaret veya etkinlik platformu birkaç domain ekibine ayrılarak geliştirilebilir. Bir ekip Catalog, başka ekip Account ve başka ekip shell üzerinde çalışabilir. Her remote için ayrı pipeline, monitoring ve contract test kurulabilir. Katılımcılar gerçek pull request ve incident simulation üzerinden bağımsız ownership deneyimi kazanabilir. Diyarbakır Yazılım Topluluğu çalışmaları ve projeleri için https://www.diyarbakiryazilim.com.tr adresi üzerinden topluluk içeriklerine ulaşılabilir.
Sonuç: Gerçek Bağımsızlık Teknolojiden Çok Organizasyon Tasarımıdır
Micro-Frontend Mimarisi ile Bağımsız Ekipler İçin Geliştirme yaklaşımının başarısı kaç remote oluşturulduğundan veya Module Federation kullanılıp kullanılmadığından çok ekiplerin gerçekten bağımsız karar ve deployment yapabilmesine bağlıdır. Domain sınırları zayıfsa runtime integration yalnızca daha fazla network ve version problemi üretir. Güçlü ownership, açık contract, self-service platform ve production sorumluluğu birlikte kurulduğunda micro-frontend büyük organizasyonlarda önemli teslim avantajı sağlayabilir. Başarının deployment frequency, lead time, blocking süresi, failure oranı ve kullanıcı performansı gibi metriklerle izlenmesi gerekir. Kurumsal frontend mimarileri ve açık kaynak işbirliği üzerine topluluk çalışmalarını takip etmek için https://www.diyarbakiryazilim.com.tr adresini ziyaret edebilirsiniz.
İyi Domain Sınırları
İyi domain sınırı technology boundary değil business capability sınırıdır. Her ekip kullanıcıya anlamlı sonuç üreten alanı uçtan uca sahiplenir. Domainler arası iletişim açık ve küçük contract üzerinden yürür. Shared business state minimumda tutulur. Bu sınır doğruysa repository veya framework seçimi çok daha kolay hale gelir.
Bağımsız Deployment
Ekip kendi değişikliğini başka remote'ları yeniden yayınlamadan production'a taşıyabilmelidir. Pipeline security ve compatibility guardrail'lerini otomatik uygular. Canary ve rollback ekip kontrolündedir. Artifact immutable ve versionlanmış olmalıdır. Deployment bağımsızlığı yoksa micro-frontend yatırımının temel gerekçesi yeniden değerlendirilmelidir.
Açık Teknik Kontratlar
Host, remote ve domainler arasındaki interface dokümante ve versionlanmış olmalıdır. Props, event ve shared dependency beklentileri testle doğrulanmalıdır. Internal implementation başka ekip tarafından import edilmemelidir. Breaking change deprecation süreciyle yönetilmelidir. Açık contract ekiplerin birbirinin takvimine daha az bağlı kalmasını sağlar.
Güçlü Platform Altyapısı
Platform CI/CD, remote registry, security, telemetry ve local development için self-service yetenek sunmalıdır. Domain ekipleri altyapı ticket'ı beklemeden yeni remote oluşturabilmelidir. Golden path güvenli varsayılanları hazır getirir. Platform ekiplerin yerine product kararı vermez. Başarı developer experience ve teslim süresindeki iyileşmeyle ölçülmelidir.
Ölçülebilir Ekip Otonomisi
Ekip otonomisi soyut organizasyon sloganı olarak bırakılmamalıdır. Deployment Frequency, Lead Time, ekipler arası blocking süresi, bağımsız release oranı ve recovery süresi düzenli takip edilebilir. DORA'nın güncel beş metrik modeli de throughput ve instability boyutlarının birlikte değerlendirilmesini önerir ve farklı uygulamaları anlamsız biçimde yarıştırmak yerine her sistemin kendi bağlamında zaman içindeki gelişimine odaklanır. :contentReference[oaicite:23]{index=23} Teknik sınırlar bu metrikleri iyileştirmiyorsa architecture'ın ekip bağımsızlığına gerçekten katkı sağlayıp sağlamadığı yeniden incelenmelidir. Böylece micro-frontend bir moda terimi değil, ölçülebilir organizasyonel ihtiyaca cevap veren sürdürülebilir bir geliştirme modeli haline gelir.
share: