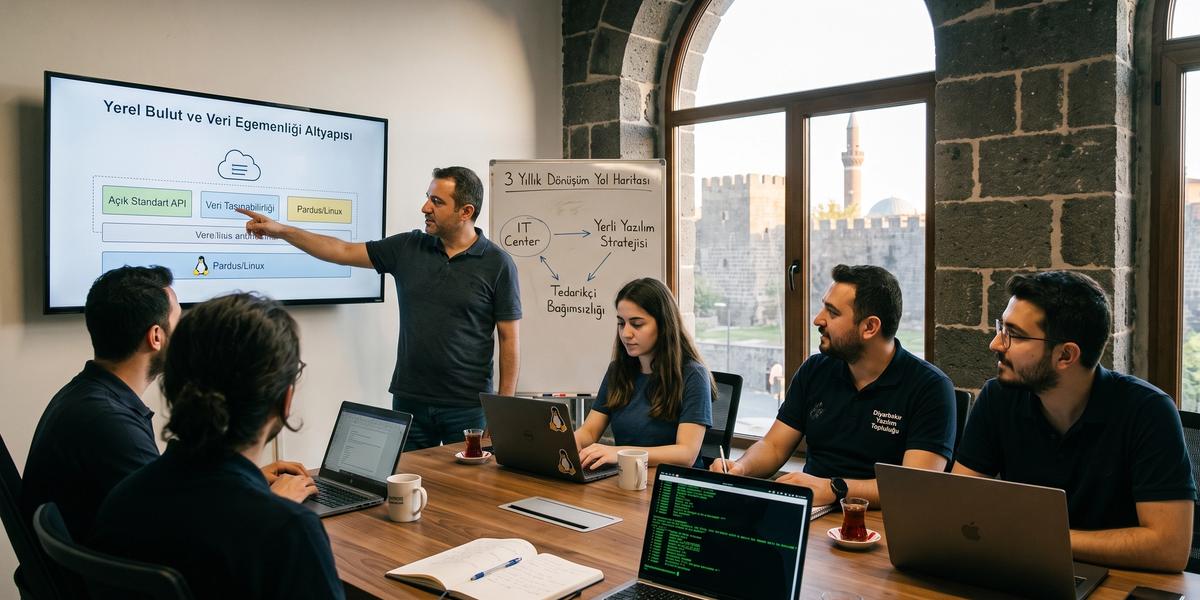
Kurumsal Bilişim Altyapılarının Yerelleştirme Politikaları

Diyarbakır Yazılım
16.08.2026
#Yazılım#Teknoloji#Topluluk
Bir kurumun bilişim altyapısında kullandığı ürünlerin nerede geliştirildiği, verinin nerede tutulduğu ve sistemin başka bir platforma ne kadar kolay taşınabildiği artık yalnızca teknik ekiplerin konusu değildir. On yılı aşan kurumsal yazılım ve altyapı çalışmalarında gördüğüm en önemli noktalardan biri şudur: Yerelleştirme, yabancı bir ürünü çıkarıp yerine yerli bir ürün koymaktan çok daha geniş bir dönüşümdür. Kurumsal Bilişim Altyapılarının Yerelleştirme Politikaları veri egemenliğini, açık standartları, insan kaynağını, güvenliği, maliyeti ve tedarikçi bağımlılığını aynı tabloda değerlendirmelidir. Doğru planlandığında kurumun seçeneklerini artırır, yanlış planlandığında ise farklı bir tedarikçiye yeni bir bağımlılık oluşturabilir. Bu rehberde kurumsal bilişim altyapısı yerelleştirme stratejisi nasıl oluşturulur sorusundan üç yıllık dönüşüm yol haritasına kadar uygulanabilir bir çerçeve kuracağız.
Kurumlarda yerli yazılım ve yerli teknoloji kullanım politikası hazırlanırken yalnızca ürünün menşeine bakmak yeterli değildir. Kurumsal bilişim sistemlerinde yerli ve milli çözümlere geçiş süreci teknik uyumluluk, veri taşınabilirliği, güvenlik testleri, SLA kapasitesi, eğitim ve çıkış planıyla birlikte ele alınmalıdır. Yerli yazılım bulut veri merkezi ve siber güvenlik çözümleri karşılaştırması yapılırken toplam sahip olma maliyeti ve operasyonel bağımsızlık da hesaplanmalıdır. Kurumsal bilişim altyapısı yerelleştirme ve dijital dönüşüm danışmanlığı arayan kurumların ilk sorusu “Hangi ürünü satın almalıyız?” değil, “Hangi bağımlılıkları hangi sırayla azaltmalıyız?” olmalıdır. Yerli bilişim altyapısı ve teknoloji danışmanlığı yakınımda şeklinde araştırma yapan kurumlar için de yerel teknik kapasite, açık kaynak katkısı ve sürdürülebilir destek modeli ürün listesinden daha değerli göstergeler olabilir.
Kurumsal Bilişim Altyapılarında Yerelleştirme Nedir?
Kurumsal bilişim altyapısında yerelleştirme, kritik teknolojiler üzerindeki karar ve işletme kabiliyetinin kurum veya ülke içindeki yetkinliklerle güçlendirilmesidir. Bu yaklaşım yalnızca yerli marka satın almak anlamına gelmez. Kaynak kod erişimi, açık standartlar, yerel teknik destek, veri egemenliği ve başka platformlara taşınabilme kabiliyeti birlikte değerlendirilmelidir. Bir kurum yerli bir ürün kullanmasına rağmen kapalı veri formatına ve tek tedarikçiye bağımlıysa gerçek teknolojik bağımsızlığı sınırlı kalabilir. Bu nedenle yerelleştirme ürün kökeninden daha çok kontrol, sürdürülebilirlik ve seçenek yaratma meselesidir.
Bilişim Altyapısı Yerelleştirmesi Ne Anlama Gelir?
Yerelleştirme, işletim sistemi, veritabanı, bulut, güvenlik, uygulama ve operasyon araçlarının stratejik bağımlılık açısından yeniden değerlendirilmesidir. Kurum hangi bileşenin kritik olduğunu belirler ve alternatif teknoloji seçeneklerini karşılaştırır. Yerli ürün, açık kaynak ürün veya hibrit çözüm kullanılabilir. Amaç her şeyi aynı anda değiştirmek değil, dış bağımlılığı ölçülebilir biçimde azaltmaktır. Sağlıklı model kademeli geçiş, açık standart ve güçlü insan kaynağıyla oluşturulur.
Yerelleştirme ile Lokalizasyon (L10n) Arasındaki Fark
Lokalizasyon, bir yazılımın dil, tarih, para birimi ve kültürel kullanım biçimleri açısından belirli pazara uyarlanmasıdır. Yerelleştirme politikası ise kurumsal teknoloji bağımsızlığına odaklanır. Türkçe arayüze sahip yabancı ve tamamen kapalı bir ürün lokalize edilmiş olabilir, ancak kurum açısından yerelleştirilmiş sayılmayabilir. Benzer biçimde İngilizce arayüzlü açık kaynak bir sistem kurum içi geliştirme ve destek kapasitesi sayesinde daha yüksek bağımsızlık sağlayabilir. Bu iki kavramın karıştırılmaması stratejik kararların daha sağlıklı verilmesini sağlar.
Yerli Teknoloji, Millî Teknoloji ve Teknolojik Bağımsızlık Kavramları
Yerli teknoloji geliştirme ve destek kapasitesinin ülke içinde bulunmasını ifade edebilir. Millî teknoloji kavramı çoğu zaman stratejik kontrol ve kritik yetkinliklerin ülke içinde tutulmasına vurgu yapar. Teknolojik bağımsızlık ise kurumun belirli bir ürün veya tedarikçi ortadan kalktığında operasyonunu sürdürebilme kapasitesidir. Bu kavramların ortak noktası kontrol ve sürdürülebilirliktir. Kurumsal politika hazırlanırken slogan yerine ölçülebilir teknik kriterler kullanılmalıdır.
Yerli Yazılım ile Açık Kaynak Yazılım Aynı Şey midir?
Hayır, yerli yazılım ile açık kaynak yazılım farklı sınıflandırmalardır. Bir ürün yerli olup kaynak kodu kapalı olabilir. Yabancı kökenli bir proje açık kaynak olabilir ve kurum içinde özelleştirilebilir. Yerli ve açık kaynak çözüm ise hem yerel ekosistemi destekleyip hem kaynak kod görünürlüğü sağlayabilir. Kurum değerlendirme yaparken ürünün kökeni, lisansı, kaynak kod erişimi ve destek modelini ayrı kriterler olarak ele almalıdır.
Yerli ve Açık Kaynak Yazılım
Bu model yerel geliştirici kapasitesi ile kaynak kod erişimini bir araya getirir. Kurum kodu inceleyebilir, gerekli yetkinlik varsa geliştirmeye katkı sağlayabilir ve farklı destek sağlayıcılarıyla çalışabilir. Açık lisans tedarikçi değiştirme kabiliyetini artırabilir. Ancak açık kaynak olması otomatik olarak kurumsal kalite veya güvenlik garantisi oluşturmaz. Dokümantasyon, bakım sıklığı ve profesyonel destek kapasitesi yine değerlendirilmelidir.
Yerli ve Kapalı Kaynak Yazılım
Yerel şirket tarafından geliştirilen kapalı kaynak ürünler güçlü teknik destek ve hızlı iletişim sağlayabilir. Kurum ihtiyaçları ürün yol haritasına daha hızlı yansıyabilir. Buna karşılık veri formatı, API ve çıkış mekanizması zayıfsa tedarikçi bağımlılığı oluşabilir. Satın alma sözleşmesinde veri taşınabilirliği ve gerekli durumlarda kaynak kod escrow modeli değerlendirilebilir. Yerli olma avantajı açık teknik kriterlerle desteklenmelidir.
Yabancı ve Açık Kaynak Yazılım
Bu kategori birçok kurumsal altyapının temelini oluşturabilir. Kaynak kodun açık olması kurumun yerel uzman yetiştirmesine imkân verir. Yerel firmalar destek ve entegrasyon hizmeti geliştirebilir. Böylece projenin başlangıç noktası ülke dışında olsa bile yerel yetkinlik oluşabilir. Yerelleştirme politikası bu tür projeleri stratejik bağımsızlık açısından değerli görebilir.
Yabancı ve Kapalı Kaynak Yazılım
Bu ürünler güçlü özellik ve kurumsal destek sağlayabilir. Ancak lisans, veri formatı ve API bağımlılığı dikkatle incelenmelidir. Kurum ürünü değiştirmek istediğinde çıkış maliyeti çok yüksek olabilir. Kritik sistemlerde alternatif plan bulunması önemlidir. Yerelleştirme programında öncelikle en yüksek bağımlılık yaratan ürünler bu kategoride aranabilir.
Kurumlar Bilişim Altyapılarını Neden Yerelleştirmeli?
Yerelleştirme politikasının temel amacı bütün yabancı ürünleri kaldırmak değildir. Kurumun kritik sistemlerde kontrol seviyesini artırmak, tedarik riskini azaltmak ve sürdürülebilir teknik kapasite oluşturmak daha gerçekçi hedeftir. Siber güvenlik, veri egemenliği ve lisans maliyetleri bu kararın önemli parçalarıdır. Yerli yazılım ekosisteminin güçlenmesi kurumlara daha fazla alternatif sağlayabilir. Operasyonel süreklilik açısından da tek ürün veya tek tedarikçiye bağımlılığın azaltılması değerlidir.
Teknolojik Bağımlılığın Azaltılması
Tek bir teknoloji sağlayıcısına aşırı bağımlılık kurumun pazarlık gücünü azaltabilir. Lisans modeli değiştiğinde veya ürün desteği sona erdiğinde kurumun hızlı seçenek üretememesi ciddi risk oluşturur. Açık standart ve alternatif platform bilgisi bu riski düşürür. Yerelleştirme programı öncelikle kritik bağımlılıkları görünür hale getirmelidir. Her bağımlılığın kaldırılması gerekmese de kabul edilen risk bilinçli olmalıdır.
Siber Güvenliğin Güçlendirilmesi
Yerelleştirme güvenlik sorumluluğunu ortadan kaldırmaz, ancak denetim ve müdahale kapasitesini artırabilir. Kaynak kod erişimi ve yerel uzmanlık güvenlik incelemelerini kolaylaştırır. Kritik olaylarda yabancı tedarikçinin çalışma saatine veya uzak destek ekibine bağımlılık azalabilir. Kurum kendi log, anahtar ve güvenlik politikalarını kontrol edebilir. Güçlü güvenlik için yine test, zafiyet yönetimi ve düzenli güncelleme gerekir.
Veri Egemenliği
Veri egemenliği verinin yalnızca nerede tutulduğuyla ilgili değildir. Hangi hukuk çerçevesinde işlendiği, kimlerin erişebildiği ve şifreleme anahtarlarının kimde olduğu da önemlidir. Kritik kamu veya kurumsal veriler için bu sorular stratejik hale gelir. Yerel veri merkezi kullanımı bazı riskleri azaltabilir. Ancak gerçek egemenlik teknik ve hukuki kontrolün birlikte sağlanmasıyla oluşur.
Lisans Maliyetlerinin Kontrolü
Döviz bazlı lisanslar bütçe öngörülebilirliğini azaltabilir. Açık kaynak veya yerli alternatifler bazı kalemlerde tasarruf sağlayabilir. Buna karşılık geçiş, eğitim ve destek maliyetleri hesaba katılmalıdır. Yalnız lisans fiyatına bakarak karar vermek yanıltıcı olur. TCO analizi en az üç veya beş yıllık dönem üzerinden yapılmalıdır.
Yerli Yazılım Ekosisteminin Geliştirilmesi
Kurumların yerel ürün ve hizmetlere talep oluşturması geliştirici kapasitesini artırabilir. Yerli tedarikçiler kurumsal ihtiyaçları gördükçe ürünlerini geliştirebilir. Üniversite ve topluluklarla iş birliği yeni uzman yetişmesini destekler. Açık kaynak yaklaşımı firmalar arasında ortak teknik temel oluşmasını kolaylaştırabilir. Böylece yerelleştirme yalnız satın alma değil ekosistem geliştirme politikası haline gelir.
Kritik Sistemlerde Operasyonel Süreklilik
Kritik sistemin destek sağlayıcısı erişilemez hale geldiğinde kurumun kendi uzmanlarıyla müdahale edebilmesi önemlidir. Yedek tedarikçi, açık dokümantasyon ve kaynak kod erişimi sürekliliği destekler. Veri taşınabilirliği felaket kurtarma senaryolarında da önem kazanır. Kurum tek ürünün yaşam döngüsüne bağlı kalmamalıdır. Operasyonel süreklilik yerelleştirme programının temel başarı ölçülerinden biri olmalıdır.
Kurumsal Bilişim Altyapısında Dışa Bağımlılık Nasıl Tespit Edilir?
Dışa bağımlılık sezgiyle değil envanter ve veriyle ölçülmelidir. İlk adım kullanılan işletim sistemi, veritabanı, bulut, güvenlik ürünü ve iş uygulamalarının çıkarılmasıdır. Daha sonra her bileşenin lisans, veri formatı, teknik destek ve insan kaynağı bağımlılığı analiz edilir. Kritik bağımlılık haritası hangi sistemlerin dönüşüm önceliğine sahip olduğunu gösterir. Böyle bir çalışma yapılmadan başlatılan yerelleştirme programları yanlış sistemi önce değiştirebilir.
Teknoloji Envanterinin Çıkarılması
Envanter ürün adından daha fazla bilgi içermelidir. Versiyon, kullanıcı sayısı, lisans modeli, veri türü, iş sahibi ve teknik owner kaydedilebilir. Destek sözleşmesi ve son kullanım tarihi ayrıca önemlidir. Sistem bağımlılıkları envantere bağlanmalıdır. Bu çalışma daha sonraki TCO ve risk analizinin temelini oluşturur.
İşletim Sistemleri
Sunucu ve istemci sistemleri ayrı listelenmelidir. Versiyon ve destek bitiş tarihi kaydedilir. Kritik uygulamaların hangi işletim sistemine bağlı olduğu belirtilir. Donanım sürücüsü bağımlılıkları ayrıca incelenir. Alternatif platform uyumluluğu sonraki aşamada test edilir.
Veritabanları
Veritabanı türü, versiyon ve lisans modeli kaydedilmelidir. Veri büyüklüğü ve kritik uygulamalarla ilişkisi belirtilir. Proprietary fonksiyon kullanımı dönüşümü zorlaştırabilir. Yedekleme formatının başka sistemlerde kullanılabilirliği değerlendirilir. Migration araçları ve personel yetkinliği ayrıca ölçülmelidir.
Sunucu ve Sanallaştırma Platformları
Fiziksel sunucu, hypervisor ve yönetim araçları ayrı ayrı envantere alınmalıdır. Lisans modeli ve donanım bağımlılığı kaydedilir. Mevcut sanal makinelerin başka platforma taşınabilirliği test edilebilir. Otomasyon script'lerinin platforma özel olup olmadığı incelenir. Yüksek çıkış maliyeti olan katmanlar öncelikli risk grubuna alınabilir.
Bulut Hizmetleri
Kullanılan compute, storage, database ve platform servisleri listelenmelidir. Her servisin veri taşınabilirliği ve alternatif sağlayıcı seçeneği incelenir. Proprietary hizmet kullanımı vendor lock-in seviyesini artırabilir. Egress maliyetleri mutlaka kaydedilmelidir. Bulut sözleşmesi sonlandırıldığında verinin nasıl alınacağı önceden bilinmelidir.
Güvenlik Ürünleri
Firewall, endpoint security, SIEM ve kimlik ürünleri envantere eklenmelidir. Lisans süresi ve destek modeli kaydedilir. Log formatlarının açık olup olmadığı önemlidir. Entegrasyon API'leri kontrol edilmelidir. Kritik güvenlik bileşenlerinde geçiş senaryosu ayrı planlanmalıdır.
İş Uygulamaları
ERP, CRM, doküman yönetimi ve özel kurumsal yazılımlar listelenmelidir. Kullanıcı sayısı ve iş süreci bağımlılığı belirlenir. Export formatlarının açık olup olmadığı incelenir. Entegrasyon noktaları kaydedilir. Kritik iş uygulamaları geçiş planında daha yüksek test gerektirir.
Kritik Bağımlılık Haritası
Envanter sonrasında hangi sistemin hangi sisteme bağlı olduğu görselleştirilmelidir. Tek bir veritabanının onlarca uygulamayı etkilediği ortaya çıkabilir. Kimlik sistemi veya dosya paylaşımı gibi merkezi servisler yüksek kritik seviyeye sahip olabilir. Harita dönüşüm sırasını belirlemeye yardım eder. Bağımlılıkları görmeden yapılan toplu değişiklik ciddi kesinti riski oluşturabilir.
Tek Tedarikçiye Bağımlılık Analizi
Aynı tedarikçinin işletim sistemi, veritabanı, bulut ve güvenlik katmanlarında kullanılması yüksek bağımlılık yaratabilir. Kurum tedarikçi değiştirmenin ne kadar süreceğini ölçmelidir. Alternatif ürün bilgisi ve uzman sayısı değerlendirilmelidir. Sözleşme yenileme dönemleri risk analiziyle ilişkilendirilebilir. Amaç tedarikçiyi cezalandırmak değil kurumsal seçenek yaratmaktır.
Lisans Bağımlılığı Analizi
Lisans sona erdiğinde sistemin çalışıp çalışmadığı önemli sorudur. Bazı lisans modelleri kullanım devamlılığını doğrudan etkileyebilir. Kullanıcı veya işlem sayısına bağlı maliyetler büyüme riskini artırabilir. Alternatif lisans ve açık kaynak seçenekleri karşılaştırılmalıdır. Yenileme maliyetleri beş yıllık projeksiyonla incelenebilir.
İnsan Kaynağı Bağımlılığı
Bazen asıl bağımlılık ürün değil o ürünü bilen tek kişidir. Kritik altyapının yalnızca bir çalışan veya danışman tarafından yönetilmesi ciddi operasyonel risktir. Dokümantasyon ve bilgi paylaşımı bu nedenle önemlidir. En az iki veya üç kişilik yetkinlik havuzu oluşturulmalıdır. Yerelleştirme teknik teknoloji kadar insan kaynağı dönüşümüdür.
Yerelleştirme Olgunluk Modeli Nasıl Oluşturulur?
Olgunluk modeli kurumun bugün nerede olduğunu ve birkaç yıl içinde nereye gitmek istediğini görünür hale getirir. Her şeyi bir anda değiştirmek yerine seviyeler üzerinden ilerlemek daha gerçekçi olur. İlk aşamada bağımlılıklar ölçülür, sonraki aşamada alternatifler belirlenir ve pilotlar başlatılır. Kritik sistem dönüşümü ancak yeterli teknik kapasite oluştuğunda yapılmalıdır. En yüksek seviyede kurum yalnız ürün tüketmez, yerel teknoloji ekosistemine de katkı sağlar.
Seviye 1 - Tam Dışa Bağımlı Altyapı
Kurum kritik sistemlerde tek veya az sayıda dış tedarikçiye bağlıdır. Veri formatı ve çıkış planı çoğu zaman bilinmez. Yerel uzman sayısı sınırlıdır. Lisans ve destek maliyeti dış koşullara göre değişir. İlk hedef envanter ve bağımlılık analizi olmalıdır.
Seviye 2 - Alternatiflerin Belirlenmesi
Kurum kritik sistemler için alternatif ürünleri araştırmaya başlar. Açık kaynak ve yerli seçenekler teknik kriterlerle karşılaştırılır. PoC yapılabilecek alanlar belirlenir. İnsan kaynağı eğitim planı hazırlanır. Henüz büyük üretim sistemi değişikliği yapılmaz.
Seviye 3 - Hibrit Altyapı
Bazı sistemler yeni platformlara taşınırken diğerleri mevcut yapıda kalır. Açık standartlar entegrasyon katmanında önem kazanır. Düşük riskli servislerden edinilen deneyim kritik sistemlere aktarılır. Operasyon ekipleri iki farklı teknoloji ailesini birlikte yönetir. Bu dönem birkaç yıl sürebilir.
Seviye 4 - Kritik Sistemlerin Yerelleştirilmesi
Veritabanı, kimlik, güvenlik veya sanallaştırma gibi kritik katmanlarda kontrollü dönüşüm yapılır. Pilot ve rollback planı zorunludur. Yerel teknik destek kapasitesi olgunlaşmıştır. Performans ve güvenlik KPI'ları düzenli ölçülür. Tedarikçi bağımlılığı belirgin biçimde azalmaya başlar.
Seviye 5 - Sürdürülebilir Yerli Teknoloji Ekosistemi
Kurum birden fazla tedarikçi ve açık teknolojiyle çalışabilir. Yerel uzman havuzu güçlüdür. Üniversite ve geliştirici topluluklarıyla ortak proje yapılır. Kurum açık kaynak projelere katkı verebilir. Teknoloji değişimi artık kriz değil planlı operasyon haline gelir.
Hangi Kurumsal Bilişim Katmanları Yerelleştirilebilir?
Yerelleştirme tek bir ürün grubuyla sınırlı değildir. İşletim sisteminden DevOps altyapısına kadar birçok katmanda farklı seçenekler bulunabilir. Her katmanın risk ve geçiş maliyeti aynı değildir. Ofis yazılımı dönüşümü kullanıcı davranışını etkilerken veritabanı dönüşümü uygulama uyumluluğunu etkileyebilir. Bu nedenle kurum katman bazlı öncelik ve yol haritası oluşturmalıdır.
İşletim Sistemleri
Sunucu ve istemci işletim sistemleri farklı stratejiler gerektirir. Sunucu tarafında açık kaynak seçenekler daha hızlı uygulanabilir. İstemci dönüşümü uygulama ve sürücü uyumluluğu gerektirir. Kullanıcı eğitimi planlanmalıdır. Merkezi yönetim kabiliyeti kararın önemli parçasıdır.
Ofis Yazılımları
Kelime işlemci, tablo ve sunum araçları açık format desteği üzerinden değerlendirilmelidir. Belge uyumluluğu pilot kullanıcılarla test edilmelidir. Makro ve özel eklenti kullanan birimler ayrıca incelenmelidir. Eğitim ve belge şablonları dönüştürülmelidir. Açık dosya formatı gelecekteki taşınabilirliği artırır.
Veritabanı Sistemleri
Veritabanı dönüşümü yüksek teknik hazırlık gerektirir. Proprietary fonksiyon ve stored procedure kullanımı analiz edilmelidir. Veri tipi uyumluluğu test edilir. Performans testleri gerçek iş yüküne benzer ortamda yapılmalıdır. Migration geri dönüş planıyla yürütülmelidir.
Uygulama Sunucuları
Kurumsal uygulamalar belirli middleware ürünlerine bağımlı olabilir. Açık standartlara dayalı runtime seçenekleri taşınabilirliği artırabilir. Session, messaging ve transaction davranışı test edilmelidir. Uygulama kodunda platforma özel kullanım bulunabilir. Pilot dönüşüm düşük kritik uygulamada denenebilir.
Kimlik ve Erişim Yönetimi
Kimlik altyapısı birçok sistemin merkezindedir. LDAP, SAML, OAuth ve OpenID Connect gibi açık standartlar değerlidir. Kullanıcı ve grup migration planı hazırlanmalıdır. MFA ve yetki politikaları korunmalıdır. Kimlik sistemi dönüşümü kademeli ve yedekli yürütülmelidir.
Dosya Paylaşım Sistemleri
Dosya paylaşımı kullanıcıların günlük çalışmasını doğrudan etkiler. Yetki modeli ve sürüm geçmişi korunmalıdır. Dosya formatları açık olmalıdır. Büyük veri setlerinde migration süresi hesaplanmalıdır. Kullanıcı arayüzü ve masaüstü entegrasyonu pilotta test edilir.
E-Posta ve İş Birliği Platformları
E-posta geçişi mailbox, calendar ve contact migration gerektirir. Mobil cihaz ve istemci uyumluluğu test edilmelidir. Spam ve güvenlik kontrolleri korunmalıdır. Arşiv ve hukuki saklama gereksinimleri hesaba katılır. Kullanıcı iletişimi geçiş başarısı için önemlidir.
Ağ Yönetimi
Network cihazları açık protokol desteği üzerinden değerlendirilebilir. Merkezi yönetim ve telemetry formatları önemlidir. Vendor'a özel otomasyon bağımlılığı azaltılmalıdır. Yedek configuration kolayca dışa aktarılabilmelidir. Birden fazla üreticiyle çalışma kabiliyeti stratejik avantaj sağlar.
Siber Güvenlik Altyapısı
Firewall, SIEM, EDR ve diğer güvenlik bileşenleri yerel veya açık alternatiflerle değerlendirilebilir. Güvenlik ürününde menşeden önce tespit kabiliyeti ve bakım hızı önemlidir. Log ve alarm verisinin dışa aktarılabilir olması gerekir. API erişimi güvenlik operasyonlarının otomasyonunu kolaylaştırır. Kritik ürünler bağımsız testlerden geçirilmelidir.
İzleme ve Log Yönetimi
Monitoring altyapısı açık metric ve log formatlarıyla kurulmalıdır. Kurum verisinin dış sağlayıcıda tutulması gerekiyorsa güvenlik koşulları değerlendirilir. Self-hosted seçenekler veri kontrolünü artırabilir. Dashboard ve alert configuration'larının dışa aktarılabilir olması önemlidir. Gözlemlenebilirlik yerelleştirme dönüşümünün ölçümünde de kullanılabilir.
Yedekleme Sistemleri
Backup formatı yalnız tek ürünle restore edilebiliyorsa yüksek bağımlılık oluşabilir. Açık veya standart veri formatları tercih edilmelidir. Offline ve immutable yedek seçenekleri değerlendirilir. Restore testleri düzenli yapılmalıdır. Yedek lokasyonu veri egemenliği politikasına göre seçilmelidir.
DevOps ve CI/CD Altyapısı
Source code, artifact ve deployment süreçleri kurum kontrolünde olmalıdır. Pipeline tanımları mümkün olduğunca taşınabilir formatta tutulmalıdır. Container ve Infrastructure as Code kullanımı platform bağımlılığını azaltabilir. Secret management ayrı katman olarak değerlendirilmelidir. CI/CD sistemi değiştiğinde uygulama release sürecinin tamamen durmaması hedeflenmelidir.
Açık Kaynak Yazılımlar Yerelleştirme Politikasında Nasıl Kullanılabilir?
Açık kaynak, kurumun belirli yazılım katmanlarında kontrolünü artırabilecek önemli araçlardan biridir. Kaynak kod erişimi, açık standartlar ve özelleştirilebilirlik tedarikçi seçeneklerini genişletebilir. Buna rağmen açık kaynak kullanmak profesyonel destek ihtiyacını ortadan kaldırmaz. Kurum ister kendi ekibiyle ister yerel hizmet sağlayıcılarla işletme modeli kurmalıdır. En güçlü yaklaşım açık kaynağı yalnız maliyet azaltma aracı değil kurumsal yetkinlik geliştirme platformu olarak görmektir.
Açık Kaynağın Kurumsal Avantajları
Açık kaynak ürünler kurumun teknoloji üzerinde daha fazla görünürlük kazanmasını sağlayabilir. Kod ve veri formatları incelemeye açıktır. Birden fazla destek sağlayıcıyla çalışmak mümkün olabilir. Kurum belirli ihtiyaçları için geliştirme yapabilir. Bu avantajların değer üretmesi için ekipte teknik yetkinlik bulunmalıdır.
Kaynak Kod Erişimi
Kaynak kod erişimi güvenlik ve sürdürülebilirlik açısından seçenek yaratır. Kurum gerekli olduğunda kod incelemesi yaptırabilir. Ürün geliştiricisi desteği bıraksa bile proje tamamen erişilemez hale gelmez. Kritik modüller kurum içi ekip tarafından geliştirilebilir. Yine de büyük projelerde kod tabanını anlayacak insan kaynağı gerekir.
Özelleştirilebilirlik
Açık kaynak yazılımlar kurum ihtiyaçlarına göre değiştirilebilir. Ancak gereksiz fork oluşturmak bakım maliyetini artırır. Mümkün olduğunda değişiklik upstream projeye katkı olarak gönderilmelidir. Configuration ve extension mekanizmaları önce tercih edilmelidir. Özelleştirme stratejisi uzun vadeli upgrade sürecini dikkate almalıdır.
Açık Standartlar
Açık kaynak projeler çoğu zaman açık protokol ve formatları destekler. Bu durum farklı ürünlerin birlikte çalışmasını kolaylaştırabilir. Kurum aynı veri üzerinde birden fazla araç kullanabilir. Exit strategy daha uygulanabilir hale gelir. Satın alma politikasında açık standart desteği zorunlu kriter olabilir.
Topluluk Katkısı
Geniş geliştirici topluluğu hata düzeltme ve yeni özellik geliştirmeye katkı sağlayabilir. Kurum yalnızca tüketici olmak zorunda değildir. Kendi geliştirdiği iyileştirmeleri upstream projeye gönderebilir. Bu davranış bakım maliyetini uzun vadede azaltabilir. Yerel geliştiricilerin global teknik projelerde deneyim kazanmasını da destekler.
Open Source First Politikası
Open Source First, her durumda açık kaynağı zorunlu seçmek değildir. Yeni ihtiyaç çıktığında açık kaynak alternatiflerin resmi değerlendirme listesinde bulunmasını sağlar. Teknik yeterlilik ve toplam maliyet karşılaştırılır. Uygun ürün bulunmuyorsa ticari çözüm seçilebilir. Politika seçeneklerin adil ve ölçülebilir biçimde değerlendirilmesini amaçlar.
Inner Source Yaklaşımı
Inner Source kurum içindeki kapalı kod tabanlarında açık kaynak iş birliği yöntemlerinin kullanılmasıdır. Takımlar başka birimin repository'sine pull request gönderebilir. Ortak kütüphaneler tekrar kullanılabilir. Kod sahipliği ve review kuralları görünür olur. Büyük kurumlarda tekrar eden geliştirme maliyetini azaltabilir.
Kurum İçi Açık Kaynak Kültürü
Açık kaynak kültürü yalnız araç kurmakla oluşmaz. Geliştiricilere katkı zamanı ve teknik destek verilmelidir. Lisans ve güvenlik eğitimi sağlanmalıdır. Ortak repository ve documentation standardı oluşturulabilir. Yönetim katkıyı resmi iş çıktısı olarak tanımalıdır.
Açık Kaynak Projelere Kurumsal Katkı
Kurum kullandığı projelerde bulduğu hataları raporlayabilir. Dokümantasyon veya kod katkısı yapabilir. Yerel ihtiyaçlar upstream geliştirmeye dönüşebilir. Katkı politikası hukuki ve güvenlik kurallarıyla uyumlu hazırlanmalıdır. Bu model kurumun uzun vadeli ürün bağımlılığını azaltabilir.
Pardus ve Yerli Açık Kaynak Ekosistemleri
Pardus gibi yerli açık kaynak işletim sistemi girişimleri kurumsal yerelleştirme açısından önemli öğrenme ve dönüşüm alanları sunabilir. İstemci dönüşümü yalnız işletim sistemini kurmakla tamamlanmaz. Merkezi yönetim, ofis yazılımı, donanım sürücüleri ve kurumsal uygulama uyumluluğu birlikte test edilmelidir. Teknik destek sağlayan iş ortaklarının kapasitesi değerlendirilmelidir. Pilot kullanıcılarla başlayan kademeli geçiş daha sağlıklı sonuç verir.
Kurumsal İşletim Sistemi Dönüşümü
İstemci dönüşümü departman bazlı pilotla başlayabilir. Web tabanlı iş uygulamalarının uyumluluğu kontrol edilir. Masaüstü özel yazılımlar ayrıca test edilir. Kullanıcı profili ve dosyalar güvenli biçimde taşınır. Eğitim ve help desk desteği geçiş planına eklenmelidir.
Merkezi İstemci Yönetimi
Kurumsal ortamda yüzlerce istemci tek tek yönetilemez. Yazılım dağıtımı, politika yönetimi ve güncelleme süreçleri merkezi olmalıdır. Envanter ve uzaktan destek sistemi gerekir. Güvenlik güncellemeleri belirlenen sürede uygulanmalıdır. Yönetim aracının ölçek kapasitesi pilotta doğrulanmalıdır.
Ofis Yazılımlarının Dönüşümü
Belge ve tablo uyumluluğu gerçek dosyalar üzerinden test edilmelidir. Özellikle karmaşık makro ve şablonlar risk oluşturabilir. Açık dosya formatı kullanımı teşvik edilebilir. Kullanıcı eğitimi kısa uygulamalı modüllerle yapılabilir. Eski belgelerin hepsini aynı anda dönüştürmek yerine ihtiyaç bazlı yaklaşım kullanılabilir.
Kurumsal Uygulama Uyumluluğu
Web uygulamalarında tarayıcı desteği kontrol edilmelidir. Masaüstü uygulamalar için native, web veya sanallaştırılmış alternatif değerlendirilebilir. Akıllı kart ve cihaz sürücüsü gibi özel donanımlar test edilmelidir. Uygulama sahipleri pilot kullanıcılarla birlikte çalışmalıdır. Uyumsuz kritik sistemler geçişi tamamen engellemek yerine hibrit modelde tutulabilir.
İş Ortakları ve Teknik Destek Ekosistemi
Kurumsal dönüşümde yerel destek kapasitesi önemlidir. Kurulum, migration ve kullanıcı desteği için birden fazla hizmet sağlayıcının bulunması avantaj sağlar. SLA ve uzman sayısı değerlendirilmelidir. Tek bir destek firmasına bağımlılık yeni vendor lock-in oluşturabilir. Açık ekosistem birden fazla yetkin firma ve uzman yetiştirmeyi hedeflemelidir.
Vendor Lock-in Nedir ve Nasıl Önlenir?
Vendor lock-in, kurumun kullandığı ürün veya hizmetten başka bir çözüme geçmesinin teknik, finansal veya operasyonel olarak çok zor hale gelmesidir. Bu bağımlılık yalnız kapalı kaynak ürünlerde oluşmaz. Açık kaynak ürünün kurum tarafından aşırı özelleştirilmesi bile benzer sonuç doğurabilir. Veri formatı, API ve cloud service bağımlılığı temel risk alanlarıdır. En iyi önlem satın alma sırasında exit strategy hazırlamaktır.
Tedarikçi Bağımlılığı Nasıl Oluşur?
Bağımlılık çoğu zaman yıllar içinde yavaşça büyür. Kurum bir ürüne özel integration, script ve iş akışı geliştirir. Çalışanlar yalnız o ürünü öğrenir. Veriler proprietary formatta birikir. Bir gün değişim gerektiğinde maliyet beklenenden çok daha yüksek çıkar.
Kapalı Veri Formatlarının Riski
Verinin başka sisteme aktarılamaması kurumu doğrudan ürüne bağlar. Export yalnız sınırlı alanları içeriyorsa geçmiş bilgi kaybolabilir. Açık ve belgelenmiş formatlar tercih edilmelidir. Satın alma öncesi gerçek export testi yapılabilir. Veri kuruma ait olsa bile erişilebilir olmaması ciddi bağımlılık yaratır.
Proprietary API Bağımlılığı
Uygulamalar yalnız belirli sağlayıcının özel API'si üzerine kurulabilir. Başka platforma geçişte integration kodunun tamamı yeniden yazılabilir. Açık API standardı ve abstraction katmanı riski azaltabilir. Kritik entegrasyonlar belgelenmelidir. API ücretlendirme değişikliği de risk analizine eklenmelidir.
Cloud Vendor Lock-in
Managed cloud service hızlı geliştirme avantajı sağlar. Ancak provider'a özel database, messaging ve serverless servisler taşınabilirliği azaltabilir. Her servisi bağımsızlaştırmak zorunlu değildir. Kritik bileşenlerde exit maliyeti bilinmelidir. Container ve açık protokoller bazı katmanlarda taşınabilirlik sağlayabilir.
Çıkış Maliyeti
Çıkış maliyeti yalnız yeni lisans ücretinden oluşmaz. Veri migration, uygulama değişikliği, personel eğitimi ve kesinti riski hesaba katılmalıdır. Cloud ortamlarında data egress maliyeti ayrıca önemli olabilir. Satın alma kararı sırasında tahmini çıkış bütçesi hazırlanabilir. Bu hesap gerçek TCO'yu daha görünür hale getirir.
Exit Strategy Nasıl Hazırlanır?
Exit strategy ürün daha satın alınmadan hazırlanmalıdır. Veri hangi formatta alınacak sorusu cevaplanmalıdır. Uygulama configuration'larının dışa aktarılabilir olması gerekir. Alternatif tedarikçi ve migration süresi tahmin edilmelidir. Sözleşmede çıkış desteği ve veri silme prosedürü yer almalıdır.
Veri Taşınabilirliği
Veri açık ve belgelenmiş formatta export edilebilmelidir. Büyük veri seti için export süresi test edilmelidir. Metadata ve permission bilgisinin taşınıp taşınmadığı kontrol edilir. Yedek dosyası yalnız eski üründe açılabiliyorsa risk devam eder. Düzenli taşınabilirlik testi yapılabilir.
Uygulama Taşınabilirliği
Uygulama container veya açık runtime üzerinde çalışabiliyorsa taşımak daha kolay olabilir. Platforma özel dependency'ler listelenmelidir. Configuration source control altında tutulabilir. Infrastructure as Code farklı environment oluşturmayı kolaylaştırır. Taşınabilirlik yılda bir teknik tatbikatla ölçülebilir.
Alternatif Tedarikçi
Kritik ürünlerde en az bir alternatif sağlayıcı bilinmelidir. Bu ürünün hemen satın alınması gerekmez. Teknik uyumluluk ve migration süresi dokümante edilebilir. Pazar değiştikçe alternatif listesi güncellenir. Kurum pazarlık masasında daha güçlü konum kazanır.
Açık Standartlar
Açık standartlar ürünler arasında geçiş maliyetini azaltabilir. Dosya, kimlik ve API standardı özellikle önemlidir. Kurum şartnamelerinde belirli marka yerine standardı tanımlayabilir. Farklı tedarikçiler aynı entegrasyona katılabilir. Bu yaklaşım uzun vadeli bağımsızlığı güçlendirir.
Açık Standartlar Neden Yerelleştirme Politikasının Temelidir?
Açık standartlar yerelleştirme politikasında ürün bağımsızlığını mümkün kılan temel katmandır. Kurum farklı yazılımlar arasında veri ve servis alışverişi yapabilir. Bir tedarikçi değiştiğinde bütün ekosistem yeniden tasarlanmak zorunda kalmaz. Portability ve interoperability doğrudan bu standartlarla ilişkilidir. Bu nedenle satın alma şartnamelerinde ürün isminden önce desteklenen açık standartlar yer almalıdır.
Açık Dosya Formatları
Belge ve veri formatlarının herkes tarafından uygulanabilir standarda dayanması önemlidir. Kurum yıllar sonra farklı yazılımla aynı veriyi açabilmelidir. Arşiv sistemleri için bu durum özellikle değerlidir. Format seçimi kullanım ömrüyle birlikte değerlendirilmelidir. Dönüştürme araçları düzenli test edilmelidir.
Açık API Standartları
HTTP, REST ve belgelenmiş veri formatları entegrasyonu kolaylaştırabilir. Kimlik tarafında standart protokoller farklı ürünlerin birlikte çalışmasını sağlar. Kuruma özel gizli API bağımlılığı azaltılmalıdır. API versioning ve deprecation politikası bulunmalıdır. Entegrasyon sözleşmeye değil teknik standarda dayanmalıdır.
Interoperability
Interoperability farklı sistemlerin birlikte çalışabilme kabiliyetidir. Yerelleştirme sırasında eski ve yeni sistemler uzun süre yan yana çalışabilir. Açık protokoller hibrit dönemi kolaylaştırır. Data synchronization ve kimlik entegrasyonu daha sürdürülebilir olur. Test ortamında birlikte çalışma senaryoları doğrulanmalıdır.
Portability
Portability uygulama veya verinin başka ortama taşınabilmesini ifade eder. Container, açık veritabanı protokolleri ve standart dosya formatları buna katkı sağlar. Taşınabilirlik yalnız teoride bırakılmamalıdır. Düzenli export ve restore testi yapılmalıdır. Gerçek migration süresi KPI olarak izlenebilir.
Standartlara Dayalı Tedarik Politikası
Şartname belirli ürünü tarif etmek yerine ihtiyaç ve standardı tarif edebilir. API, veri formatı ve export gereksinimi açık yazılmalıdır. Tedarikçi değiştirme senaryosu değerlendirmeye dahil edilir. Böylece kurum farklı ürünleri daha adil karşılaştırır. Rekabet ve teknik seçenek sayısı artabilir.
Veri Egemenliği Nasıl Sağlanır?
Veri egemenliği fiziksel konum, hukuki yetki, erişim kontrolü ve şifreleme anahtarı yönetiminin birleşimidir. Veri ülke içinde tutulsa bile yabancı bir yönetim hesabının tam erişimi varsa kontrol sınırlı olabilir. Benzer biçimde yerel sunucu kullanmak yedeklerin başka ülkede tutulmasını engellemeyebilir. Kritik veri önce sınıflandırılmalıdır. Daha sonra her sınıf için konum, erişim ve yedekleme politikası belirlenmelidir.
Data Residency ile Data Sovereignty Arasındaki Fark
Data residency verinin fiziksel olarak hangi bölgede veya ülkede tutulduğunu ifade eder. Data sovereignty ise verinin hangi hukuki ve idari kontrol altında bulunduğunu da kapsar. Aynı ülkede bulunan veri yabancı yönetim yapısına tabi olabilir. Kurum bu iki kavramı ayrı değerlendirmelidir. Sözleşme ve teknik mimari birlikte incelenmelidir.
Verinin Fiziksel Konumu
Primary ve backup data location ayrı ayrı bilinmelidir. Cloud replication başka bölgeye veri taşıyabilir. Disaster recovery lokasyonu ayrıca değerlendirilmelidir. Hassas veri için allowed region listesi oluşturulabilir. Denetim raporları gerçek konumu doğrulamalıdır.
Veriye Kimlerin Erişebildiği
Admin ve support erişimleri kaydedilmelidir. Least privilege uygulanmalıdır. Tedarikçi destek hesabı kalıcı olmamalıdır. Kritik erişimler MFA ve approval gerektirebilir. Audit log düzenli incelenmelidir.
Şifreleme Anahtarlarının Kontrolü
Veri şifreli olsa bile anahtarın kimde olduğu önemlidir. Kurum kendi key management sistemini kullanabilir. Anahtar rotation politikası bulunmalıdır. Tedarikçi erişimi sınırlanmalıdır. Backup encryption anahtarları da aynı disiplinle yönetilmelidir.
Yedeklerin Konumu
Yedeklerin ana sistemden farklı lokasyonda bulunması süreklilik sağlar. Ancak veri egemenliği politikası yedekler için de geçerlidir. Offline veya immutable backup değerlendirilebilir. Restore testleri yapılmalıdır. Saklama süresi veri sınıfına göre belirlenir.
Kritik Verilerin Sınıflandırılması
Bütün veriyi aynı güvenlik seviyesinde yönetmek maliyetli ve verimsiz olabilir. Public, internal, confidential ve critical gibi sınıflar kullanılabilir. Her sınıf için hosting ve erişim politikası belirlenir. Kişisel veri ayrı gereksinimler oluşturabilir. Data owner sınıflandırma kararına katılmalıdır.
Yerli Bulut ve Veri Merkezi Politikaları
Bulut yerelleştirme stratejisinde tek seçenek değildir. Private, public ve hybrid modeller farklı iş yükleri için kullanılabilir. Sovereign cloud yaklaşımı veri ve operasyon kontrolüne daha fazla önem verir. Yerli veri merkezi kritik veriler için tercih edilebilir. Her modelde buluttan çıkış planı hazırlanmalıdır.
Private Cloud
Private cloud kurumun kendi veri merkezinde veya özel ayrılmış ortamda çalışabilir. Kontrol seviyesi yüksektir. Buna karşılık operasyon ve kapasite yönetimi kurum sorumluluğundadır. Otomasyon ve self-service olmadan yalnız sanallaştırma ortamına dönüşebilir. Yetkin DevOps ve platform ekibi gerektirir.
Public Cloud
Public cloud hızlı kapasite ve geniş servis yelpazesi sunar. Yerelleştirme açısından veri konumu ve provider bağımlılığı değerlendirilmelidir. Her servis aynı risk seviyesinde değildir. Geçici test ortamları veya düşük kritik iş yükleri daha esnek olabilir. Exit maliyeti baştan hesaplanmalıdır.
Hybrid Cloud
Hybrid model kritik veriyi private ortamda tutup diğer iş yüklerini public cloud'a taşıyabilir. Network ve kimlik entegrasyonu önemlidir. Uygulama taşınabilirliği hedeflenmelidir. Operasyon ekibi iki ortamı aynı gözlemlenebilirlik sistemiyle yönetebilmelidir. Karma mimari iyi yönetilmezse maliyet artabilir.
Sovereign Cloud Yaklaşımı
Sovereign cloud veri, yönetim ve hukuki kontrolün belirli egemenlik sınırlarında kalmasını hedefler. Yönetici erişimi ve key ownership temel konulardır. Yerel operasyon ekibi önemli rol oynar. Standard cloud hizmetlerinden farklı kısıtlar bulunabilir. Kurum gerçek egemenlik kriterlerini sözleşmede açık tanımlamalıdır.
Yerli Veri Merkezi Kullanımı
Yerel veri merkezi fiziksel konum ve destek avantajı sağlayabilir. Network latency düşük olabilir. Regülasyon gereksinimleri daha kolay karşılanabilir. Buna rağmen güvenlik, süreklilik ve enerji altyapısı teknik olarak doğrulanmalıdır. Yerli olması tek başına yeterlilik kriteri değildir.
Buluttan Çıkış Stratejisi
Cloud contract sona erdiğinde verinin nasıl alınacağı bilinmelidir. Egress maliyeti hesaplanmalıdır. Container ve database migration testleri yapılabilir. Kritik configuration dış ortamda da saklanmalıdır. Yılda bir exit rehearsal uygulanması faydalı olabilir.
Kurumsal Yazılım Tedarik Zinciri Nasıl Güvence Altına Alınır?
Kurumsal yazılım yalnız kurumun yazdığı koddan oluşmaz. Açık kaynak paketler, container image'ları, build tool'ları ve üçüncü taraf kütüphaneler yazılım tedarik zincirinin parçasıdır. Yerelleştirme politikası bu bağımlılıkları görünür hale getirmelidir. SBOM, artifact repository ve imzalı paketler temel güvenlik araçlarıdır. CI/CD sürecinin kendisi de güvenli şekilde yönetilmelidir.
Software Supply Chain Security
Tedarik zinciri güvenliği kodun kaynaktan production artifact'a kadar bütün yolunu korur. Dependency'nin nereden geldiği bilinmelidir. Build sistemi yetkisiz değişikliklerden korunmalıdır. Artifact integrity doğrulanmalıdır. Release süreci audit trail üretmelidir.
SBOM Nedir?
SBOM bir yazılımın içerdiği paket ve bileşenlerin envanteridir. Güvenlik açığı ortaya çıktığında hangi sistemlerin etkilendiğini hızlı bulmaya yardım eder. Lisans uyumluluğu açısından da faydalıdır. Build pipeline içinde otomatik üretilebilir. Kritik yazılımlarda tedarikçiden SBOM talep edilebilir.
Kullanılan Paketlerin Envanteri
Direct ve transitive dependency'ler görünür olmalıdır. Paket kaynağı kaydedilebilir. Unsupported veya terk edilmiş package'ler belirlenir. Kurumsal registry kullanımı kontrol sağlar. Envanter düzenli güncellenmelidir.
Versiyon Takibi
Hangi ürünün hangi dependency versiyonunu kullandığı bilinmelidir. Otomatik update her zaman production'a doğrudan uygulanmamalıdır. Güvenlik ve compatibility testleri yapılır. EOL versiyonlar raporlanır. Update SLA belirlenebilir.
Güvenlik Açığı Takibi
SBOM vulnerability database ile eşleştirilebilir. Critical finding hızlı şekilde triage edilir. Exploitability ayrıca değerlendirilir. Fix veya mitigation planı hazırlanır. Kabul edilen risk kayıt altına alınır.
Lisans Takibi
Her açık kaynak lisans aynı kullanım koşuluna sahip değildir. Kurumsal ve ticari kullanım için lisans etkisi değerlendirilmelidir. Legal review gereken durumlar ayrılabilir. Paket envanteri lisans bilgisi içermelidir. Uyum otomasyonu geliştirilebilir.
Dependency Yönetimi
Dependency versiyonları kontrollü tutulmalıdır. Lockfile kullanımı reproducible build sağlar. Kurumsal proxy veya registry bağımlılık kaynağını kontrol edebilir. Deprecated paketler backlog'a alınır. Güncelleme stratejisi proje bazında tanımlanmalıdır.
Artifact Repository
Build çıktıları merkezi repository'de tutulmalıdır. Production'a çıkan artifact yeniden build edilmemelidir. Checksum ve imza doğrulaması uygulanabilir. Retention policy belirlenir. Repository'nin kendisi kritik altyapı olarak yedeklenmelidir.
İmzalı Paketler
Paket imzası kaynağın doğrulanmasına yardımcı olur. CI/CD yalnız güvenilen publisher'dan gelen artifact'ları kabul edebilir. Key management güvenli yapılmalıdır. İmza doğrulama otomatik olmalıdır. Compromised key senaryosu için iptal mekanizması bulunmalıdır.
Güvenli CI/CD
Pipeline runner'ları minimum yetkiyle çalışmalıdır. Secret değerler loglara yazılmamalıdır. Build environment izole edilmelidir. Approval ve artifact signing uygulanabilir. Pipeline configuration source control altında review edilmelidir.
Yerelleştirme Kararlarında TCO Nasıl Hesaplanır?
TCO yalnız lisans faturası değildir. Geçiş, entegrasyon, eğitim, operasyon, destek ve çıkış maliyetleri birlikte değerlendirilmelidir. Açık kaynak bir ürün ücretsiz lisans sağlayabilir, ancak yüksek uzmanlık ihtiyacı toplam maliyeti artırabilir. Buna karşılık pahalı lisanslı ürün operasyon verimliliğiyle bazı maliyetleri azaltabilir. Karar en az üç yıllık ve mümkünse beş yıllık finansal model üzerinden verilmelidir.
Lisans Maliyeti
Kullanıcı, çekirdek, işlem veya kullanım bazlı ücretler ayrı hesaplanmalıdır. Yenileme artışları senaryoya eklenebilir. Döviz riski değerlendirilir. Ek modül lisansları unutulmamalıdır. Support sözleşmesi lisans fiyatından ayrı olabilir.
Geçiş Maliyeti
Data migration ve uygulama uyarlaması maliyet oluşturur. Danışmanlık veya ek personel gerekebilir. Paralel çalışma dönemi çift maliyet yaratabilir. Pilot ortamı ayrıca bütçelenir. Kesinti riski finansal etkiyle değerlendirilmelidir.
Entegrasyon Maliyeti
Yeni ürün mevcut kimlik ve iş uygulamalarıyla entegre edilmelidir. API veya connector geliştirme gerekebilir. Proprietary integration maliyetli olabilir. Test ve bakım giderleri hesaba katılır. Açık standart desteği uzun vadede maliyeti azaltabilir.
Eğitim Maliyeti
Kullanıcı ve teknik ekip eğitimi ayrı planlanmalıdır. Sadece sınıf eğitimi değil üretkenlik kaybı da hesaba katılır. Eğitim materyali hazırlanabilir. Help desk yükü ilk aylarda artabilir. Super-user modeli geçişi kolaylaştırabilir.
Teknik Destek Maliyeti
7/24 SLA yüksek ücret gerektirebilir. Yerel uzman sayısı fiyatı etkiler. Açık kaynak ürünlerde kurumsal destek ayrı satın alınabilir. Kritik sistemler için yedek destek sağlayıcı değerlendirilebilir. Destek sözleşmesinin kapsamı açık olmalıdır.
Operasyon Maliyeti
Sunucu, enerji, personel ve monitoring maliyeti dahildir. Cloud kullanımında trafik ve storage büyümesi dikkate alınmalıdır. Automation operasyon maliyetini azaltabilir. Manual işlem sayısı ölçülebilir. Beş yıllık kapasite artışı modele eklenmelidir.
Kesinti Riski
Migration sırasında kesinti oluşabilir. Kritik iş sürecinin saatlik maliyeti hesaplanmalıdır. Pilot ve rollback bu riski azaltır. Bakım penceresi planlanabilir. Risk finansal model içinde ayrı senaryo olarak gösterilmelidir.
Çıkış Maliyeti
Üründen ayrılmanın maliyeti satın alma anında hesaplanmalıdır. Veri export ve yeni sisteme import zamanı değerlendirilir. Contract termination ücreti olabilir. Cloud egress önemli maliyet yaratabilir. Yüksek çıkış maliyeti TCO'nun görünmeyen bölümüdür.
Yerli Yazılım Ürünleri Nasıl Değerlendirilmeli?
Yerli ürün değerlendirmesi destekleyici ama gerçekçi kriterlerle yapılmalıdır. Ürün yalnız yerel geliştirildiği için kritik sisteme doğrudan alınmamalıdır. Teknik yeterlilik, ölçeklenebilirlik ve güvenlik test edilmelidir. API, dokümantasyon ve açık standart uyumluluğu uzun vadeli sürdürülebilirliği gösterir. Ürün yol haritası ve iş ortağı ekosistemi de kurumsal kullanım açısından önemlidir.
Teknik Yeterlilik
Ürün kurumun gerçek fonksiyonel gereksinimlerini karşılamalıdır. Demo yerine PoC yapılmalıdır. Kritik iş akışları test edilmelidir. Limit ve desteklenen platformlar bilinmelidir. Eksik özellikler roadmap üzerinden değil çalışan ürün üzerinden değerlendirilmelidir.
Ölçeklenebilirlik
Ürün küçük demo ortamında başarılı olabilir. Gerçek kullanıcı ve işlem sayısı altında performans ayrıca test edilmelidir. Horizontal ve vertical scaling seçenekleri incelenir. Database ve storage sınırları bilinmelidir. Capacity planning dokümantasyonu istenebilir.
Güvenlik
Secure development süreci sorgulanmalıdır. Penetration test ve vulnerability management yaklaşımı incelenir. Güvenlik açığı bildirimi için resmi kanal bulunmalıdır. Kritik dependency'ler takip edilmelidir. Güvenlik güncelleme SLA'sı sözleşmeye eklenebilir.
Dokümantasyon
Kurulum ve işletme dokümanı yeterli olmalıdır. API ve troubleshooting rehberi bulunmalıdır. Sadece tedarikçi personelinin bildiği bilgi sürdürülebilir değildir. Version değişiklikleri dokümante edilmelidir. Kurum kendi operasyon dokümanını da oluşturmalıdır.
API Desteği
API entegrasyon ve çıkış kabiliyeti açısından önemlidir. Authentication ve versioning yaklaşımı değerlendirilir. Rate limit ve kapsam dokümante edilmelidir. Data export API ile yapılabiliyorsa taşınabilirlik artar. API kullanımının ek lisansa bağlı olup olmadığı kontrol edilmelidir.
Açık Standart Uyumluluğu
Ürün yaygın protokol ve veri formatlarını desteklemelidir. Kuruma özel kapalı entegrasyon zorunlu olmamalıdır. Kimlik, log ve veri export standardı özellikle önemlidir. Standard compliance PoC sırasında test edilebilir. Bu kriter yerli ürünün uzun vadeli rekabet gücünü de artırır.
SLA Kapasitesi
Kritik sistem için destek süresi net olmalıdır. Response ve resolution hedefleri ayrılmalıdır. 7/24 destek gerekiyorsa gerçek ekip kapasitesi doğrulanmalıdır. Eskalasyon süreci test edilebilir. SLA yalnız sözleşme maddesi değil operasyon yetkinliğidir.
Ürün Yol Haritası
Roadmap ürünün sürdürülebilirliği hakkında fikir verir. Ancak kurum kararını yalnız gelecekte vaat edilen özelliğe dayandırmamalıdır. Destek süresi ve major version planı açıklanmalıdır. Müşteri feedback mekanizması bulunmalıdır. Breaking change politikası kurumsal kullanıcı için önemlidir.
İş Ortağı Ekosistemi
Tek tedarikçi yerine birden fazla yetkin firma bulunması avantaj sağlar. Eğitim ve sertifikasyon programı ekosistemi büyütebilir. Bölgesel destek kapasitesi önemlidir. Danışmanlık ve entegrasyon seçenekleri değerlendirilir. Ekosistem tedarikçi bağımlılığını azaltabilir.
Kurumsal Bilişim Alımlarında Yerelleştirme Kriterleri
Satın alma aşaması yerelleştirme politikasının en etkili noktalarından biridir. Ürün alındıktan sonra veri taşınabilirliği veya API erişimi istemek geç olabilir. Teknik şartname açık standart, export ve tedarikçi değişimi kriterlerini baştan tanımlamalıdır. Kaynak kod escrow modeli bazı kritik kapalı ürünlerde güvence sağlayabilir. Yerel destek ve çıkış planı sözleşmenin temel parçaları arasında yer almalıdır.
Teknik Şartnamelerde Açık Standartlar
Şartname ürün ismi yerine desteklenmesi gereken standardı yazmalıdır. Veri ve kimlik protokolleri açıkça belirtilir. Tedarikçi standarda uygunluğunu test ortamında göstermelidir. Proprietary extension kullanımı varsa belgelenir. Böylece alternatif ürün seçeneği korunur.
Veri Taşınabilirliği Şartı
Kurum verisini ek ücret olmadan veya öngörülebilir ücretle dışa aktarabilmelidir. Export formatı sözleşmede tanımlanır. Metadata ve access control bilgisinin kapsamı belirtilir. Contract termination öncesi test export yapılabilir. Veri silme prosedürü ayrıca yazılmalıdır.
API Erişimi
API erişimi standart lisans kapsamında olmalıdır. Documentation ve test ortamı sağlanmalıdır. Version değişikliği önceden bildirilmelidir. Rate limit kurumsal ihtiyacı karşılamalıdır. API kapatılması exit riskini artırır.
Kaynak Kod ve Escrow Modelleri
Kapalı kaynak kritik ürünlerde escrow değerlendirilebilir. Tedarikçi faaliyetini durdurursa kaynak koda erişim koşulları tanımlanır. Escrow repository güncelliği doğrulanmalıdır. Her ürün için gerekli olmayabilir. Kritik operasyon ve uzun yaşam döngüsüne sahip yazılımlarda daha anlamlıdır.
Yerel Teknik Destek
Türkçe ve yerel saat diliminde destek operasyonu hızlandırabilir. Kritik olayda onsite erişim avantaj sağlayabilir. Uzman sayısı ve deneyim seviyesi değerlendirilmelidir. Destek yalnız satış ekibine bağlı kalmamalıdır. Teknik escalation zinciri görünür olmalıdır.
Tedarikçi Değiştirme Kabiliyeti
Ürün veya hizmet başka sağlayıcıya taşınabilir olmalıdır. Veri formatı, configuration ve API bu kabiliyeti etkiler. Sözleşme bitiminde migration desteği şartı eklenebilir. Kurum yılda bir exit readiness review yapabilir. Bu kriter gerçek bağımsızlığın güçlü göstergesidir.
Yerelleştirme Projesi Nasıl Başlatılır?
Yerelleştirme projesi ürün satın alımıyla değil mevcut durum analiziyle başlamalıdır. Kritik sistemler ve bağımlılıklar belirlendikten sonra alternatifler karşılaştırılır. PoC teknik uygunluğu doğrular. Pilot gerçek kullanıcı ve operasyon koşullarını test eder. Kontrollü göç ve performans ölçümü sayesinde risk yönetilebilir seviyede tutulur.
Aşama 1 - Mevcut Durum Analizi
Teknoloji ve lisans envanteri çıkarılır. Veri sınıflandırması yapılır. Tedarikçi ve insan kaynağı bağımlılıkları belirlenir. TCO hesaplanır. İlk risk haritası oluşturulur.
Aşama 2 - Kritik Sistemlerin Belirlenmesi
Bütün sistemler aynı önceliğe sahip değildir. İş kesintisi ve veri hassasiyeti değerlendirilir. Stratejik bağımlılık seviyesi puanlanabilir. Düşük ve yüksek riskli sistemler ayrılır. Dönüşüm sırası bu değerlendirmeyle oluşturulur.
Aşama 3 - Alternatif Teknolojilerin Analizi
Yerli, açık kaynak ve ticari alternatifler aynı kriterlerle karşılaştırılır. Teknik uyumluluk ve TCO değerlendirilir. İnsan kaynağı bulunabilirliği ölçülür. Exit strategy karşılaştırılır. Kısa liste PoC aşamasına taşınır.
Aşama 4 - Proof of Concept
PoC gerçek ihtiyacın küçük örneğini test eder. Demo ortamı yerine kurumun representative data ve integration senaryosu kullanılmalıdır. Performans ve güvenlik ölçülür. Kritik eksikler kaydedilir. PoC başarı kriterleri başlamadan önce belirlenmelidir.
Aşama 5 - Pilot Uygulama
Gerçek kullanıcıların sınırlı bölümü yeni sistemi kullanır. Help desk ve operasyon etkisi gözlenir. Data migration yöntemi test edilir. Eğitim materyali geliştirilir. Pilot sonunda go veya no-go kararı verilir.
Aşama 6 - Kontrollü Göç
Kullanıcı veya sistem grupları dalgalar halinde taşınır. Her dalga sonrası performans kontrol edilir. Rollback mümkün tutulur. Eski ve yeni sistem belirli süre paralel çalışabilir. Müşteri veya iç kullanıcı iletişimi düzenli yapılır.
Aşama 7 - Yaygınlaştırma
Pilot ve ilk dalgalardan alınan dersler standarda dönüştürülür. Automation kullanılır. Eğitim programı daha geniş kullanıcı kitlesine uygulanır. Support kapasitesi artırılır. Eski sistem kapatma planı yürürlüğe alınır.
Aşama 8 - Performans Ölçümü
Geçiş sonrası teknik ve finansal KPI'lar karşılaştırılır. Kullanıcı memnuniyeti ölçülebilir. TCO beklentisi gerçekle karşılaştırılır. Vendor lock-in ve data sovereignty skoru güncellenir. Sonuçlar sonraki dönüşüm dalgasına aktarılır.
Teknik Uyumluluk Analizi Nasıl Yapılır?
Uyumluluk analizi yeni ürünün yalnız çalışıp çalışmadığını değil mevcut kurumsal ekosistemle ne kadar sorunsuz birlikte çalışacağını değerlendirir. Uygulama, donanım, sürücü, dosya formatı, veritabanı ve API katmanları ayrı test edilmelidir. Kritik iş akışları senaryolaştırılmalıdır. Pilot kullanıcıların gerçek verileri uyumluluk problemlerini daha hızlı ortaya çıkarır. Her bulgu çözüm, workaround veya kabul edilen risk olarak kaydedilmelidir.
Uygulama Uyumluluğu
Kurumsal uygulamalar yeni işletim sistemi veya platform üzerinde test edilir. Web uygulamalarında browser compatibility kontrol edilir. Desktop uygulamalarda native alternatif veya sanallaştırma seçeneği değerlendirilebilir. Kritik iş fonksiyonları tek tek doğrulanmalıdır. Uyumsuzluk kullanıcı sayısı ve iş etkisine göre önceliklendirilir.
Donanım Uyumluluğu
Yazıcı, tarayıcı ve özel cihazlar test edilmelidir. Yeni platform için driver bulunmayabilir. Firmware ve protokol desteği incelenir. Kritik donanım için alternatif model belirlenebilir. Büyük rollout öncesi temsilî cihaz envanteri test edilmelidir.
Sürücü Uyumluluğu
Özellikle istemci işletim sistemi geçişlerinde sürücü desteği kritiktir. Eski donanımlar yeni sistem tarafından desteklenmeyebilir. Vendor driver ve açık sürücü seçenekleri karşılaştırılır. Driver güncelleme yöntemi merkezi yönetimle uyumlu olmalıdır. Donanım yenileme maliyeti TCO'ya eklenir.
Dosya Formatı Uyumluluğu
Belge, tablo ve özel veri formatları test edilmelidir. Görsel kayma ve makro davranışı önemlidir. Açık formatlara geçiş planlanabilir. Büyük arşivler otomatik analiz edilebilir. Uyumsuz dosyalar için dönüşüm aracı hazırlanabilir.
Veritabanı Uyumluluğu
SQL syntax ve veri tipleri farklılık gösterebilir. Stored procedure ve trigger'lar analiz edilir. Migration tool yalnız başlangıç noktasıdır. Performans ve transaction davranışı ayrıca test edilir. Data reconciliation sonucu doğrulanmalıdır.
API ve Entegrasyon Uyumluluğu
Authentication ve protocol desteği kontrol edilir. API response ve error davranışı test edilir. Rate limit yeni sistemde farklı olabilir. Legacy integration için adapter gerekebilir. Contract test otomasyonu geçiş riskini azaltabilir.
Hibrit Geçiş Modeli
Hibrit geçiş, kurumun eski ve yeni teknolojileri belirli süre birlikte yönetmesini sağlar. Bu model özellikle yüzlerce uygulaması olan büyük kurumlarda daha gerçekçidir. Düşük riskli servisler önce dönüştürülür. Kritik uygulamalar deneyim ve uzmanlık arttıkça ele alınır. Açık kaynak ve ticari çözümler aynı mimaride birlikte kullanılabilir.
Neden Her Sistem Aynı Anda Değiştirilmemeli?
Toplu dönüşüm riskin aynı anda büyümesine neden olur. Kullanıcı desteği ve teknik ekip kapasitesi yetersiz kalabilir. Bağımlılıkların tamamı önceden bilinmeyebilir. Dalgalı geçiş öğrenme fırsatı sağlar. Her aşamada plan güncellenebilir.
Düşük Riskli Sistemlerle Başlamak
Internal tool veya test ortamları iyi başlangıç olabilir. Teknik ekip yeni platformu öğrenir. Monitoring ve automation geliştirilir. Hata etkisi sınırlı kalır. Başarı güven oluşturur.
Açık Kaynak ve Ticari Sistemlerin Birlikte Yönetimi
Yerelleştirme bütün ticari ürünleri kaldırmayı gerektirmez. Kurum en uygun ürünü risk ve değer üzerinden seçebilir. Açık standartlar iki dünyanın birlikte çalışmasını sağlar. Operasyon süreçleri mümkün olduğunca ortaklaştırılır. Monitoring ve identity merkezi tutulabilir.
Kritik Uygulamaların Kademeli Dönüşümü
Kritik uygulama önce staging ortamında taşınır. Bir kullanıcı grubu pilot yapılır. Data synchronization ile paralel kullanım sağlanabilir. Rollback planı aktif tutulur. Tam geçiş ancak KPI'lar kararlı olduğunda yapılır.
Yerelleştirmede Siber Güvenlik
Yerelleştirme güvenlik politikasıyla birlikte yürütülmelidir. Yerli veya açık kaynak olması herhangi bir ürünü otomatik olarak güvenli yapmaz. Kod kalitesi, update hızı ve zafiyet yönetimi ölçülmelidir. Zero Trust ve güçlü kimlik doğrulama gibi mimari yaklaşımlar ürün menşeinden bağımsızdır. Kurum güvenlik kontrollerini bütün teknoloji seçeneklerine aynı şekilde uygulamalıdır.
Yerli Olmak Güvenli Olmak Anlamına Gelir mi?
Hayır, güvenlik teknik süreçlerin sonucudur. Yerli ürün kaynak ve destek erişimi avantajı sağlayabilir. Ancak zayıf kod ve yetersiz güvenlik testi risk oluşturur. Güvenlik açığı yönetimi ve patch SLA ölçülmelidir. Bağımsız testler karar sürecine dahil edilmelidir.
Açık Kaynak Yazılımlarda Güvenlik
Kaynak kodun açık olması inceleme imkânı sağlar. Ancak projede aktif bakım yoksa açık sorunlar uzun süre çözülmeyebilir. Kurum package update ve vulnerability tracking yapmalıdır. Enterprise support gerekli olabilir. Açık kaynak güvenliği aktif operasyon gerektirir.
Kod Güvenliği
Secure coding standardı kullanılmalıdır. Code review ve static analysis uygulanabilir. Kritik modüller threat modeling ile incelenir. Secret değerler source repository'ye yazılmamalıdır. Security training geliştirici programının parçası olmalıdır.
Güvenlik Testleri
Static, dynamic ve dependency testleri birlikte kullanılabilir. Penetration test riskli uygulamalarda uygulanmalıdır. Test yalnız proje sonunda yapılmamalıdır. CI/CD içinde otomatik kontroller bulunabilir. Bulgular severity ve exploitability ile yönetilir.
Zafiyet Yönetimi
Yeni açıklar düzenli takip edilmelidir. Asset inventory ve SBOM hangi sistemin etkilendiğini gösterir. Patch SLA severity'ye göre belirlenir. Geçici mitigation gerektiğinde kayıt altına alınır. Yönetim seviyesinde vulnerability trend raporlanabilir.
Zero Trust Yaklaşımı
Zero Trust ağ içinde olmayı otomatik güven sebebi olarak kabul etmez. Kimlik ve cihaz güveni sürekli doğrulanır. Least privilege uygulanır. Mikro segmentasyon kritik sistemleri ayırabilir. Yerelleştirilmiş altyapı bu prensiplerle birlikte tasarlanmalıdır.
İnsan Kaynağı Olmadan Yerelleştirme Mümkün mü?
Sürdürülebilir yerelleştirme güçlü insan kaynağı olmadan mümkün değildir. Sistem yöneticileri altyapıyı işletir, DevOps uzmanları otomasyonu kurar ve geliştiriciler uygulama dönüşümünü sağlar. Güvenlik, veritabanı ve cloud uzmanları kritik katmanların güvenilirliğini korur. Kurum yalnız ürün lisansı satın alırsa yeni tedarikçiye bağımlılık devam edebilir. İnsan kaynağı planı teknoloji yol haritasıyla aynı anda hazırlanmalıdır.
Sistem Yöneticileri
Linux ve network bilgisi yerelleştirme programında değerlidir. Sistem yöneticileri kurulum, güncelleme ve sorun çözme süreçlerini yönetir. Automation becerisi operasyon kalitesini artırır. Dokümantasyon ve configuration management önemlidir. Eğitim planı gerçek laboratuvar uygulamaları içermelidir.
DevOps Uzmanları
CI/CD ve Infrastructure as Code geçiş hızını artırır. Container ve platform taşınabilirliğini yönetirler. Monitoring ve release automation kurarlar. Birden fazla ortamı standart süreçlerle yönetebilirler. Yerelleştirme ölçeğini büyüten temel rollerden biridir.
Backend Geliştiricileri
Veritabanı ve API migration işlerinin önemli bölümü backend ekiplerine düşer. Proprietary dependency'ler koddan çıkarılabilir. Açık standartlara dayalı servisler geliştirilebilir. Performance ve compatibility testlerine katkı verirler. Uygulamanın yeni platformda çalışmasını sağlarlar.
Siber Güvenlik Uzmanları
Yeni ürün ve mimarilerin riskini değerlendirirler. Security test ve hardening standardı oluştururlar. Supply chain ve vulnerability management süreçlerini yönetirler. Data sovereignty kontrollerine katkı verirler. Yerli ürün değerlendirmesinde bağımsız teknik göz sağlarlar.
Veritabanı Uzmanları
Data migration ve performans tuning kritik görevlerdir. Schema conversion planlanır. Backup ve rollback stratejisi hazırlanır. Transaction davranışı doğrulanır. Büyük veri setlerinde migration süresini tahmin ederler.
Cloud Mühendisleri
Private, public ve hybrid altyapıları birlikte yönetebilirler. Container ve orchestration yetkinliği taşınabilirliği artırır. Cost management önemli görevdir. Security ve network policy'leri standardize ederler. Exit strategy tatbikatlarına katkı sağlarlar.
Yerli Bilişim Altyapıları İçin Hangi Programlama Dilleri Önemli?
Yerelleştirme için tek programlama dili yoktur. Sistem, cloud, web, kurumsal uygulama ve otomasyon ihtiyaçları farklı diller gerektirir. Python otomasyon ve veri alanında güçlüdür. C, C++, Go ve Rust sistem ve altyapı geliştirmelerinde önem kazanabilir. Java ve JavaScript veya TypeScript kurumsal uygulama katmanında geniş kullanım alanı sunar.
Python
Python otomasyon ve hızlı geliştirme açısından güçlü araçtır. Sistem script'leri ve veri işleme görevleri için kullanılabilir. Yapay zekâ ve analiz ekosistemi geniştir. Kurum içi küçük yönetim araçları hızlı geliştirilebilir. Production kullanımı için coding ve packaging standardı oluşturulmalıdır.
Otomasyon
Sunucu ve API işlemleri Python ile otomatikleştirilebilir. Tekrarlayan operasyonlar script'e dönüştürülür. Hata yönetimi ve logging eklenmelidir. Credential güvenli saklanmalıdır. Script'ler repository içinde review edilmelidir.
Yapay Zekâ
Model geliştirme ve data processing tarafında yaygın kullanılır. Yerel veri üzerinde çalışan çözümler geliştirilebilir. Açık model ekosistemiyle kolay entegre olur. GPU orchestration başka araçlarla birlikte kullanılabilir. Güvenlik ve veri gizliliği ayrıca yönetilmelidir.
Sistem Yönetimi
Configuration ve monitoring araçları geliştirilebilir. API tabanlı network ve server yönetimi otomatikleştirilebilir. Küçük CLI uygulamaları operasyon ekiplerine yardımcı olur. Test yazmak sürdürülebilirliği artırır. Kritik script'ler tek kişiye bağlı kalmamalıdır.
Java
Java kurumsal backend uygulamalarında uzun yıllardır kullanılan güçlü ekosisteme sahiptir. Açık runtime ve framework seçenekleri yerelleştirme için esneklik sağlar. Büyük ekiplerde tooling ve standardizasyon avantajı sunar. Container ortamında çalışabilir. Uygulama taşınabilirliği tasarımla birlikte ele alınmalıdır.
Büyük Ölçekli Kurumsal Sistemler
Transaction ve entegrasyon yoğun uygulamalarda kullanılabilir. Açık uygulama sunucuları değerlendirilebilir. JVM tabanlı izleme araçları yaygındır. Uzun yaşam döngülü projelerde bakım kapasitesi yüksektir. Yerel geliştirici havuzu oluşturmak mümkündür.
C ve C++
C ve C++ düşük seviye sistem yazılımları için önemlidir. İşletim sistemi bileşenleri ve performans kritik uygulamalar bu dilleri kullanabilir. Öğrenme ve güvenli geliştirme disiplini gerektirir. Memory safety problemleri dikkatle yönetilmelidir. Yerli altyapı projelerinde uzman geliştirici yetiştirmek değerlidir.
İşletim Sistemi ve Sistem Yazılımları
Kernel, driver ve düşük seviye servis geliştirmelerinde kullanılır. Donanım ile yakın çalışma sağlar. Güvenlik review önemlidir. Test ve static analysis süreçleri güçlü olmalıdır. Deneyimli ekip gerektirir.
Go
Go cloud ve altyapı araçlarında yaygın kullanılır. Tek binary dağıtımı operasyonu kolaylaştırabilir. Concurrency modeli servis geliştirme için uygundur. Container ve platform araçları geliştirilebilir. Yerli cloud ürünleri geliştiren ekipler için değerli seçenek olabilir.
Cloud Native Altyapılar
API server ve controller geliştirmede kullanılabilir. Container orchestration ekosistemiyle uyumludur. Lightweight servisler oluşturulabilir. Cross-platform build avantajı sağlar. Gözlemlenebilirlik kütüphaneleri kolay entegre edilir.
Rust
Rust memory safety odaklı sistem geliştirme yaklaşımı sunar. Performans kritik servislerde değerlendirilebilir. Öğrenme eğrisi diğer bazı dillere göre daha yüksek olabilir. Güvenli sistem yazılımı geliştirme hedefi olan ekipler için güçlü seçenek oluşturur. Ekosistem olgunluğu proje ihtiyacına göre değerlendirilmelidir.
Güvenli Sistem Yazılımları
Memory corruption riskini azaltmaya yardımcı olur. Network servisleri ve agent geliştirmede kullanılabilir. Low-level kontrol sunar. Build ve dependency güvenliği yine yönetilmelidir. Eğitimli geliştirici havuzu gerektirir.
JavaScript ve TypeScript
Kurumsal web uygulamalarında geniş kullanım alanına sahiptir. TypeScript büyük kod tabanlarında type kontrolü sağlar. Frontend ve backend aynı ekosistemde geliştirilebilir. Açık kaynak kütüphane seçimi dikkatle yapılmalıdır. Supply chain güvenliği özellikle önemlidir.
Kurumsal Web Uygulamaları
Modern kullanıcı arayüzleri geliştirilebilir. API tabanlı mimari platform bağımsızlığı sağlar. Browser standardı taşınabilirliği artırır. Backend farklı dilde olsa bile entegrasyon kolaydır. Kurum içi portal ve self-service uygulamalarında kullanılabilir.
Yazılımcı Olmak İsteyenler Yerli Teknoloji Ekosistemine Nasıl Katılabilir?
Yerli teknoloji ekosistemine katkı yalnız belirli bir şirkette çalışmakla sınırlı değildir. Linux ve Git öğrenmek güçlü başlangıçtır. Açık kaynak projelerde issue ve pull request deneyimi gerçek çalışma pratiği sağlar. DevOps ve sistem programlama altyapı projelerine giriş kapısı açabilir. Gerçek kurumsal projelerde deneyim kazanmak teknik bilgiyi operasyon bakışıyla birleştirir.
Linux Öğrenmek
Linux sunucu ve cloud altyapılarının önemli bölümünde kullanılır. File system, process ve network kavramları öğrenilmelidir. Command line günlük kullanıma dönüşmelidir. Basit server kurulumu yapılabilir. Açık kaynak ekosistemini anlamak için güçlü temel sağlar.
Git ve GitHub Kullanmak
Version control modern yazılım geliştirmenin temelidir. Branch ve pull request pratiği yapılmalıdır. Issue üzerinden çalışma gerçek ekip alışkanlığı kazandırır. Public portfolio oluşabilir. Open source contribution için gerekli altyapıyı sağlar.
Açık Kaynak Projelere Katkı Vermek
İlk katkı dokümantasyon düzeltmesi olabilir. Küçük issue çözmek yeterlidir. Maintainer geri bildiriminden öğrenme sağlanır. Zamanla daha kritik modüllere geçilebilir. Düzenli contribution yerel uzmanlık kapasitesini büyütür.
Sistem Programlama Öğrenmek
İşletim sistemi ve network temelleri öğrenilmelidir. C, C++ veya Rust değerlendirilebilir. Process, memory ve concurrency kavramları önemlidir. Küçük CLI veya network tool geliştirilebilir. Sistem altyapısı projelerine geçiş kolaylaşır.
DevOps Öğrenmek
CI/CD, container ve Infrastructure as Code temel konulardır. Monitoring ve incident management eklenmelidir. Küçük uygulamayı baştan sona deploy etmek iyi egzersizdir. Cloud ve self-hosted ortamlar birlikte öğrenilebilir. Automation yerelleştirme projelerinde güçlü yetkinliktir.
Gerçek Kurumsal Projelerde Deneyim Kazanmak
Gerçek proje güvenlik, uyumluluk ve operasyon gereksinimlerini öğretir. Staj veya gönüllü proje başlangıç olabilir. Açık kaynak Civic Tech projeleri de pratik alan sağlar. Dokumentasyon ve takım çalışması teknik kod kadar önemlidir. Deneyim arttıkça daha kritik dönüşümlerde görev alınabilir.
Open Source ve İş Birliği Yerelleştirmeyi Nasıl Hızlandırır?
Açık kaynak iş birliği aynı problemlerin farklı kurumlarda yeniden geliştirilmesini azaltabilir. Ortak kod ve standart kütüphaneler tekrar kullanılabilir. Üniversite, şirket ve kamu geliştiricileri aynı proje etrafında çalışabilir. Yerel firmalar açık kaynak ekosisteminde destek ve entegrasyon hizmeti geliştirebilir. Böylece yerelleştirme tek kurumun bütçesiyle sınırlı kalmaz.
Ortak Kod Geliştirme
Benzer ihtiyacı olan kurumlar ortak repository kullanabilir. Temel bileşen birlikte geliştirilebilir. Kuruma özel farklılıklar configuration ile yönetilebilir. Maintainer modeli tanımlanmalıdır. Güvenlik ve release süreci ortak standarda bağlanabilir.
Tekrarlanan Yazılım Yatırımlarının Azaltılması
Her kurum aynı küçük sistemi sıfırdan geliştirmek zorunda değildir. Ortak açık kaynak proje başlangıç noktası sağlayabilir. Kamu bütçesi daha özgün ihtiyaçlara ayrılabilir. Bakım maliyeti paylaşılan ekosistemle azalabilir. Yine de koordinasyon ve governance gerekir.
Kurumlar Arası Kod Paylaşımı
Kod paylaşımı ortak standart gerektirir. Lisans ve contribution policy belirlenmelidir. Security-sensitive bileşenler ayrılabilir. Yeniden kullanılabilir modüller kataloglanabilir. Kurum geliştiricileri birbirinin deneyiminden faydalanır.
Üniversite-Sanayi İş Birliği
Üniversiteler araştırma ve öğrenci kapasitesi sağlar. Şirketler gerçek ürün ve operasyon deneyimi getirir. Ortak Ar-Ge projeleri yerli teknoloji kapasitesini büyütebilir. Öğrenciler gerçek problem üzerinde çalışır. Bu model hakkında ek yaklaşım için https://www.diyarbakiryazilim.com.tr/posts/universite-sanayi-topluluk-ucgeninde-is-gucu-yetistirme-planlari adresi incelenebilir.
Geliştirici Toplulukları
Topluluklar yerel uzmanların birbirini bulmasını sağlar. Linux, DevOps ve açık kaynak etkinlikleri düzenlenebilir. Junior geliştiriciler mentör desteği alır. Açık kaynak proje ekipleri kurulabilir. Yerelleştirme için insan kaynağı tabanı genişler.
Yerel Firmaların Açık Kaynak Ekosistemine Katılımı
Firmalar kullandıkları projelere katkı verebilir. Profesyonel destek hizmeti sunabilir. Yerel ihtiyaçlar açık kaynak modüllere dönüşebilir. Personel gerçek global proje deneyimi kazanır. Şirketler yalnız lisans satmak yerine teknik değer üretebilir.
Diyarbakır Yazılım Topluluğu Gibi Bölgesel Toplulukların Rolü
Bölgesel teknoloji toplulukları yerelleştirme politikalarının insan kaynağı ve proje üretimi tarafında güçlü rol üstlenebilir. Yerel geliştiricileri aynı ağda buluşturabilir. Açık kaynak projeler ve hackathonlar kurumsal problemleri gerçek çalışma alanına dönüştürür. Üniversite öğrencileri deneyimli geliştiricilerle aynı projede çalışabilir. Diyarbakır Yazılım Topluluğu'nun yapısı hakkında https://www.diyarbakiryazilim.com.tr/about adresinden bilgi alınabilir.
Yerel Teknik Yetenek Havuzu
Topluluk geliştirici ve sistem uzmanlarını görünür hale getirir. Yetkinlik alanları zamanla belirlenebilir. Mentör ve gönüllü ekipler oluşturulur. Yerel firmalar uzman havuzuna erişebilir. Kurumsal projeler için bölgesel kapasite büyür.
Açık Kaynak Proje Üretimi
Topluluk repository tabanlı projeler geliştirebilir. Civic Tech ve kurum içi araçlar konu olabilir. Yeni contributor onboarding yapılır. Maintainer modeli uygulanır. Proje örnekleri için https://www.diyarbakiryazilim.com.tr/projects adresi incelenebilir.
Kurumsal Problemler İçin Hackathonlar
Kurumlar anonimleştirilmiş problem tanımı sağlayabilir. Topluluk teknik organizasyonu yürütür. Üniversite öğrencileri ve profesyoneller takım oluşturur. Kazanan prototipler PoC aşamasına alınabilir. Etkinlik sonrası proje devam modeli kurulmalıdır.
Üniversite Öğrencilerinin Gerçek Projelere Katılması
Öğrenci yalnız eğitim içeriği tüketmemelidir. Repository ve issue üzerinden gerçek görev alabilir. Deneyimli geliştirici review yapabilir. Bitirme projeleri açık kaynak çalışmalara bağlanabilir. Mezuniyet öncesi güçlü portföy oluşur.
Yerli Yazılım Firmalarıyla İş Birliği
Firmalar teknik konuşmacı ve mentör sağlayabilir. Ürün PoC'leri topluluk etkinliklerinde incelenebilir. Öğrenciler staj fırsatı bulabilir. Açık kaynak ortak proje geliştirilebilir. İş birliği yalnız satış etkinliğine dönüşmemelidir.
Mentörlük ve Teknik Eğitim
Linux, DevOps, veri ve güvenlik programları düzenlenebilir. Mentör havuzu farklı seviyelere göre oluşturulur. Eğitim sonunda proje çıktısı hedeflenir. Katılımcı GitHub portföyü geliştirebilir. Süreklilik tek seferlik seminerden daha değerlidir.
Diyarbakır'daki Yazılımcılar Yerelleştirme Projelerine Nasıl Katılabilir?
Diyarbakır'daki geliştiriciler açık kaynak katkısı, sistem programlama, SaaS, siber güvenlik ve DevOps projeleri üzerinden yerelleştirme çalışmalarına katılabilir. Kurumsal entegrasyon projeleri de önemli deneyim alanıdır. Tek başına yeni ürün geliştirmek zorunlu değildir. Mevcut açık kaynak projelere katkı vermek de yerel teknik kapasite oluşturur. Topluluk projeleri bu deneyimi görünür hale getirebilir.
Açık Kaynak Katkıları
İlk adım issue ve documentation contribution olabilir. Daha sonra kod ve test katkısına geçilebilir. Açık kaynak topluluklarında review alışkanlığı kazanılır. Yerel ihtiyaçlar upstream projeye taşınabilir. Katkılar profesyonel portföy oluşturur.
Linux ve Sistem Programlama Projeleri
Linux tooling ve sistem servisleri geliştirilebilir. Paketleme ve dağıtım süreçleri öğrenilebilir. Driver ve low-level yazılım daha ileri uzmanlık gerektirir. Yerel işletim sistemi ekosistemine katkı verilebilir. Üniversite laboratuvarları bu çalışmalar için alan sağlayabilir.
Yerli SaaS Ürünleri
Yerel ekipler kurumsal SaaS çözümleri geliştirebilir. Açık API ve data export baştan tasarlanmalıdır. Security ve multi-tenancy önemli konulardır. Yerli veri merkezi entegrasyonu değerlendirilebilir. Ürün ulusal pazardan sonra dış pazara da açılabilir.
Siber Güvenlik Projeleri
Log analizi ve vulnerability management araçları geliştirilebilir. Security automation önemli alanlardan biridir. Açık threat intelligence verileri kullanılabilir. Etik ve yasal sınırlar korunmalıdır. Ürünler bağımsız testlerden geçirilmelidir.
DevOps ve Cloud Native Çözümler
CI/CD, container ve observability araçları geliştirilebilir. Open source ecosystem'e plugin katkısı yapılabilir. Yerli cloud platformları için entegrasyon yazılabilir. Platform engineering yetkinliği kazanılır. Kurumsal geçiş projelerinde güçlü ihtiyaç vardır.
Kurumsal Entegrasyon Projeleri
API gateway ve identity integration projeleri yerelleştirme için kritiktir. Eski ve yeni sistemlerin birlikte çalışması gerekir. Data migration ve synchronization araçları geliştirilebilir. Açık standarda dayalı connector'lar tekrar kullanılabilir. Bu alan deneyimli backend geliştiriciler için güçlü fırsat oluşturur.
Kurumsal Yerelleştirme İçin Bölgesel İş Birliği Modeli
Bölgesel model üniversite, teknokent, şirket, kamu kurumu, topluluk ve açık kaynak geliştiricilerini ortak hedefte buluşturabilir. Her paydaş farklı yetkinlik getirir. Üniversite insan kaynağı yetiştirir, şirket ürün ve operasyon deneyimi sunar. Kamu kurumları gerçek problem ve kullanım alanı sağlar. Topluluklar ise bu gruplar arasındaki sürekli teknik etkileşimi güçlendirir.
Üniversiteler
Akademik bilgi ve öğrenci kapasitesi sağlar. Bitirme projeleri kurumsal problemle eşleştirilebilir. Açık kaynak laboratuvarı kurulabilir. Öğrenciler staj ve mentörlük programına dahil edilir. Ortak araştırma projesi geliştirilebilir.
Teknokentler
Ürün geliştiren firmaların kümelendiği ortam sağlayabilir. Ar-Ge projeleri için ortak çalışma alanı sunabilir. Kamu kurumlarıyla PoC eşleştirmesi yapılabilir. Akademisyen ve şirket bağlantısı güçlenir. Yerel teknoloji ürünlerinin ölçeklenmesine destek olabilir.
Yazılım Şirketleri
Gerçek teknoloji ve müşteri deneyimi sunar. Mentör ve konuşmacı sağlar. Staj ve işe alım programlarına katılabilir. Açık kaynak ortak projeler geliştirebilir. Kurumsal ürün taleplerini yerel ekosisteme aktarabilir.
Kamu Kurumları
Gerçek kullanım senaryosu ve problem tanımı sağlayabilir. PoC ve pilot ortamı oluşturabilir. Açık standart odaklı satın alma politikası geliştirebilir. Proje sonuçlarını başka kurumlarla paylaşabilir. Yerel ürünlerin kurumsal olgunlaşmasına katkı sağlar.
Teknoloji Toplulukları
Geliştiricileri ve öğrencileri bir araya getirir. Eğitim ve hackathon programı düzenler. Açık kaynak contribution kültürünü geliştirir. Kurum ve birey arasında teknik iletişim kurar. Sürekli gönüllü ağ sağlar.
Açık Kaynak Geliştiriciler
Projelerin sürdürülebilir teknik gelişimine katkı verirler. Code review ve issue yönetimi yapabilirler. Yerel ihtiyaçları mevcut projelere ekleyebilirler. Yeni geliştiricilere mentörlük sağlarlar. Kurumsal kullanıcılarla topluluk arasında bilgi akışı oluştururlar.
Yerelleştirme Politikalarının Başarısı Nasıl Ölçülür?
Yerelleştirme başarısı yalnız kaç yerli ürün satın alındığıyla ölçülmemelidir. Açık kaynak kullanımı, kritik dış bağımlılık sayısı, lisans maliyeti ve taşıma süresi birlikte değerlendirilmelidir. Yerli tedarikçi ve yerel uzman sayısı ekosistem kapasitesini gösterir. Güvenlik KPI'ları dönüşümün risk yaratıp yaratmadığını gösterir. Kurum yıllık hedef belirleyip aynı metrikleri düzenli izlemelidir.
Yerli Yazılım Kullanım Oranı
Toplam uygulama veya harcama içindeki oran ölçülebilir. Ancak sayı kalite göstergesi değildir. Kritik ve düşük riskli sistemler ayrı analiz edilmelidir. Kullanım gerçek production sistemi üzerinden hesaplanmalıdır. Trend yıllık olarak izlenebilir.
Açık Kaynak Kullanım Oranı
Sunucu, veritabanı ve DevOps katmanları ayrı değerlendirilebilir. Açık kaynak kullanımının destek modeli kaydedilmelidir. Kurumun katkı verdiği projeler ayrıca sayılabilir. Yalnız package sayısı anlamlı değildir. Kritik sistem kullanımı daha güçlü göstergedir.
Kritik Dış Bağımlılık Sayısı
Exit seçeneği olmayan kritik ürünler listelenir. Yıllık hedef bu sayıyı azaltmak olabilir. Bağımlılık tamamen kaldırılmasa da risk düşürülebilir. Alternatif tedarikçi veya açık export kabiliyeti skoru iyileştirebilir. Yönetim seviyesinde takip edilmelidir.
Lisans Maliyetindeki Değişim
Toplam lisans maliyeti önceki dönemle karşılaştırılır. Döviz etkisi ayrıştırılabilir. Geçiş ve support maliyeti de birlikte değerlendirilmelidir. Sadece lisans düşüşü başarı sayılmamalıdır. TCO değişimi daha anlamlıdır.
Yerli Tedarikçi Sayısı
Aktif ve SLA sağlayan tedarikçiler ölçülmelidir. Sadece teklif veren firma sayısı yeterli değildir. Kritik teknoloji alanlarında alternatif sayısı önemlidir. Bölgesel destek kapasitesi ayrıca değerlendirilebilir. Çeşitlilik tedarik riskini azaltır.
Yerel Teknik Uzman Sayısı
Kritik sistemleri bağımsız yönetebilen personel sayısı ölçülmelidir. Eğitim sertifikası tek başına yeterli değildir. Gerçek operasyon yetkinliği değerlendirilir. Tek kişi bağımlılığı görünür hale getirilir. Yıllık yetkinlik planı hazırlanabilir.
Sistemi Başka Platforma Taşıma Süresi
Bu güçlü bağımsızlık KPI'larından biridir. Test workload başka platforma taşınabilir. Veri ve uygulama migration süresi ölçülür. Yıllık tatbikat yapılabilir. Süre azaldıkça exit readiness güçlenir.
Güvenlik KPI'ları
Patch süresi, açık vulnerability sayısı ve incident metric'leri kullanılabilir. Supply chain bulguları ayrıca izlenir. Yerelleştirme sonrası güvenlik seviyesinin düşmediği doğrulanmalıdır. Detection ve recovery süresi ölçülebilir. KPI'lar ürün menşeinden bağımsız uygulanmalıdır.
Kurumsal Yerelleştirme KPI Dashboard'u
KPI Dashboard yönetimin teknik bağımsızlık durumunu tek ekranda görmesine yardımcı olabilir. Teknoloji bağımsızlığı, vendor lock-in, açık standart ve veri egemenliği için puanlama modeli kurulabilir. Yerli destek kapasitesi ve TCO değişimi finansal ve operasyonel boyutu gösterir. Skorlar sabit formüle dayanmalıdır. Dashboard karar desteği sunmalı, tek başına satın alma kararı vermemelidir.
Teknoloji Bağımsızlığı Skoru
Alternatif platform, açık format ve yerel uzmanlık kriterleri birleştirilebilir. Kritik sistemler daha yüksek ağırlık alabilir. Yıllık trend izlenir. Skorun nasıl hesaplandığı açık olmalıdır. Yönetim hedef belirleyebilir.
Vendor Lock-in Skoru
Veri export, API ve çıkış süresi ölçülebilir. Yüksek proprietary service kullanımı skoru kötüleştirebilir. Alternatif tedarikçi bulunması olumlu etki sağlar. Contract exit maliyeti dahil edilebilir. Kritik sistemlerde ayrı raporlanmalıdır.
Açık Standart Uyumluluk Skoru
Dosya, API ve kimlik standardı değerlendirilir. Kurum şartnamelerinin standarda uyumu ölçülür. Proprietary protocol oranı izlenebilir. Yeni alımlarda hedef seviye belirlenir. Teknik testlerle doğrulama yapılmalıdır.
Veri Egemenliği Skoru
Data location ve key ownership değerlendirilir. Admin access ve backup konumu hesaba katılır. Kritik veri daha yüksek ağırlık alır. Hukuki ve teknik kontrol birlikte puanlanır. Yıllık audit ile güncellenir.
Yerli Destek Kapasitesi Skoru
Yerel uzman ve partner sayısı ölçülür. SLA ve 7/24 destek kapasitesi değerlendirilir. Tek firmaya bağımlılık skoru düşürebilir. Kurum içi personel yetkinliği eklenir. Bölgesel destek ağı olumlu göstergedir.
TCO Değişimi
Lisans, operasyon ve destek maliyeti birlikte izlenir. Geçiş maliyeti ayrı gösterilir. İlk yıl maliyet artışı olabilir. Beş yıllık trend daha anlamlıdır. Finansal fayda teknik risklerle birlikte yorumlanmalıdır.
Yerelleştirme Politikalarında En Sık Yapılan Hatalar
Yerelleştirme projelerinde en yaygın hata hedefi yalnız lisans tasarrufu olarak belirlemektir. Teknik uyumluluk ve kullanıcı eğitimi göz ardı edildiğinde dönüşüm direnç yaratabilir. Yerli ürünlerin teknik değerlendirme yapılmadan seçilmesi yeni bağımlılık oluşturabilir. Açık standart ve exit strategy olmadan yapılan satın alma uzun vadede seçenekleri azaltır. İnsan kaynağı planlanmadığında kurum ürünü değiştirse bile dış desteğe bağımlı kalır.
Yalnızca Lisans Maliyetine Bakmak
Ücretsiz lisans sıfır maliyet anlamına gelmez. Eğitim ve migration bütçesi gerekir. Operasyon ve support maliyeti farklı olabilir. Kesinti riski hesaba katılmalıdır. Karar toplam sahip olma maliyetiyle verilmelidir.
“Yerli” Olan Her Ürünü Otomatik Olarak Tercih Etmek
Yerli ürün de teknik kalite testinden geçmelidir. Güvenlik ve ölçeklenebilirlik değerlendirilir. Açık standart ve export kabiliyeti kontrol edilir. Tek firmaya bağımlılık riski incelenir. Yerli olma kriteri teknik yeterliliğin yerine geçmemelidir.
Teknik Uyumluluğu Test Etmeden Geçiş Yapmak
Demo başarılı olması production uyumluluğu garanti etmez. Gerçek application ve data ile PoC yapılmalıdır. Donanım ve driver test edilir. Integration davranışı doğrulanır. Pilot olmadan geniş geçiş yapılmamalıdır.
Kullanıcı Eğitimini İhmal Etmek
Kullanıcı deneyimi dönüşüm başarısını doğrudan etkiler. Yeni arayüz küçük değişiklik olsa bile üretkenlik düşebilir. Kısa uygulamalı eğitim hazırlanmalıdır. Super-user modeli faydalı olabilir. Help desk ilk aylarda güçlendirilmelidir.
Açık Standartları Şart Koşmamak
Yeni yerli ürün kapalı format kullanıyorsa bağımlılık devam edebilir. Veri export ve API standardı sözleşmede yer almalıdır. Kimlik ve log entegrasyonu açık protokole dayanmalıdır. Gelecekte farklı tedarikçi seçme hakkı korunmalıdır. Satın alma standardı bütün ürünlere uygulanmalıdır.
Exit Strategy Hazırlamamak
Her ürün bir gün değiştirilebilir. Veri ve configuration nasıl alınacak bilinmelidir. Contract termination şartları incelenir. Alternatif sistem listesi tutulur. Yıllık exit readiness testi yapılabilir.
İnsan Kaynağı Planlamamak
Yeni teknoloji eğitimsiz ekiple sürdürülemez. Kritik sistemde en az birkaç uzman yetiştirilmelidir. Dokümantasyon ve mentörlük planı gerekir. Dış danışmanlık kalıcı bilgi transferi sağlamalıdır. İnsan kaynağı bütçesi ürün bütçesine eklenmelidir.
Yapay Zekâ Çağında Kurumsal Bilişim Yerelleştirmesi
Yapay zekâ altyapıları veri egemenliği ve hesaplama bağımlılığını yeni seviyeye taşıyor. Kurum içi modeller hassas verinin dış hizmetlere gönderilmesini azaltabilir. Self-hosted LLM seçenekleri belirli kullanım senaryolarında değerlendirilebilir. GPU altyapısı yüksek maliyet ve enerji gereksinimi oluşturur. Açık model ekosistemleri kurumlara farklı deployment seçenekleri sunabilir.
Kurum İçi Yapay Zekâ Altyapıları
Model inference kurum veri merkezinde çalıştırılabilir. Hassas dokümanlar dış servise gönderilmez. Identity ve logging kurum politikasıyla entegre edilir. Maliyet kullanım hacmine göre değerlendirilmelidir. Küçük modeller bazı görevlerde yeterli olabilir.
Self-Hosted LLM Modelleri
Self-hosted model kurumun runtime üzerinde kontrolünü artırır. Model lisansı dikkatle incelenmelidir. Donanım ve operasyon kapasitesi gerekir. Güncelleme ve güvenlik sorumluluğu kuruma geçer. Her kullanım senaryosu için kendi modelini barındırmak gerekli değildir.
Yerel Veri ile Model Çalıştırma
RAG veya fine-tuning yaklaşımları kurum verisini kullanabilir. Veri sınıflandırması yapılmalıdır. Model erişimi role-based kontrol ile sınırlandırılır. Prompt ve output loglarının hassas veri içerip içermediği değerlendirilir. Test dataset kalite ölçümü için kullanılmalıdır.
GPU Altyapısı
GPU kapasitesi kullanım hacmine göre planlanmalıdır. Büyük yatırım öncesi workload benchmark yapılır. Paylaşımlı cluster modeli kaynak verimliliği sağlayabilir. Enerji ve soğutma maliyeti TCO'ya eklenmelidir. Cloud burst hibrit modelde değerlendirilebilir.
Yapay Zekâ Veri Egemenliği
Model provider'ın prompt ve output verisini nasıl kullandığı bilinmelidir. Hassas veri dış servise gönderilmeden önce policy uygulanmalıdır. Şifreleme ve erişim kontrolü yeterli olmalıdır. Model training için verinin tekrar kullanımı sözleşmede açık olmalıdır. Self-hosted çözüm bazı riskleri azaltabilir.
Açık Model Ekosistemleri
Açık ağırlıklı modeller farklı altyapılarda çalıştırılabilir. Bu durum provider bağımlılığını azaltabilir. Lisans koşulları yine değerlendirilmelidir. Yerel geliştiriciler fine-tuning ve inference optimizasyonu yapabilir. Açık model ekosistemi yerel yapay zekâ yetkinliğini destekleyebilir.
Kurumsal Bilişim Yerelleştirmesi İçin 3 Yıllık Yol Haritası
Üç yıllık yol haritası kurumun büyük dönüşümü yönetilebilir parçalara ayırmasını sağlar. İlk altı ay envanter ve bağımlılık analizi yapılır. İlk yılın ikinci yarısında düşük riskli pilotlar uygulanır. İkinci yıl kritik altyapı katmanlarına geçilir. Üçüncü yıl ekosistem, yerli tedarikçi ve ortak Ar-Ge kapasitesi güçlendirilir.
İlk 6 Ay - Envanter ve Bağımlılık Analizi
İlk dönemde satın alma yapılmadan mevcut durum anlaşılmalıdır. Yazılım ve lisans envanteri çıkarılır. Kritik veri sınıflandırılır. Tedarikçi ve insan kaynağı bağımlılığı ölçülür. İlk KPI baseline'ı oluşturulur.
Yazılım envanteri
Tüm uygulama ve altyapı yazılımları listelenir. Version ve owner bilgisi eklenir. Kullanıcı ve iş süreçleri ilişkilendirilir. EOL ürünler işaretlenir. Veri export yeteneği kaydedilir.
Lisans envanteri
Lisans türü ve yenileme tarihi kaydedilir. Yıllık maliyet hesaplanır. Döviz riski gösterilir. Kritik contract maddeleri eklenir. Alternatif lisans modelleri belirlenir.
Veri sınıflandırması
Veri hassasiyet seviyesine ayrılır. Kişisel ve kritik veri belirlenir. Fiziksel lokasyon kaydedilir. Backup lokasyonu ayrıca yazılır. Data owner atanır.
Kritik tedarikçiler
Kurum operasyonunu doğrudan etkileyen firmalar belirlenir. Alternatif sağlayıcı var mı incelenir. Contract exit şartları kaydedilir. SLA performansı değerlendirilir. Tek tedarikçi riskleri yönetim raporuna eklenir.
6-12 Ay - Pilot Dönüşüm
İlk yılın ikinci yarısında düşük riskli alanlarda gerçek pilot başlatılır. Ofis ve istemci sistemleri seçilebilir. Açık kaynak sunucu uygulamaları daha hızlı sonuç verebilir. Kullanıcı ve operasyon feedback'i ölçülür. Pilot sonucu ikinci yıl yol haritasını şekillendirir.
Ofis yazılımları
Belirli birimlerde pilot yapılır. Gerçek belge uyumluluğu test edilir. Eğitim sağlanır. Makro ve şablon sorunları kaydedilir. Açık format kullanımı teşvik edilir.
İstemci sistemleri
Temsilî kullanıcı grubu seçilir. Donanım ve driver uyumluluğu test edilir. Merkezi yönetim uygulanır. Help desk verileri izlenir. Uygun cihaz gruplarında kapsam genişletilir.
Açık kaynak sunucu uygulamaları
Monitoring, web server veya development tool gibi alanlarla başlanabilir. Production öncesi security hardening yapılır. Backup ve monitoring eklenir. Operasyon dokümantasyonu hazırlanır. Başarı diğer servislerin dönüşümünü destekler.
12-24 Ay - Kritik Altyapı Dönüşümü
İkinci yılda veritabanı, sanallaştırma, DevOps ve güvenlik gibi kritik katmanlar ele alınabilir. Bu aşamada ilk yılda yetiştirilen uzmanlar aktif rol alır. PoC ve rollback zorunlu olmalıdır. Eski ve yeni sistemler geçici süre birlikte çalışabilir. KPI'lar teknik ve finansal olarak izlenir.
Veritabanları
Uygun workload'lar seçilir. Schema ve SQL uyumluluğu analiz edilir. Data migration test edilir. Performance benchmark yapılır. Kritik sistemlere kademeli geçilir.
Sanallaştırma
VM envanteri çıkarılır. Alternatif hypervisor veya private cloud modeli test edilir. Backup entegrasyonu doğrulanır. Network ve storage performance ölçülür. Migration dalgalar halinde yapılır.
DevOps
Source, CI/CD ve artifact yönetimi standartlaştırılır. Pipeline taşınabilirliği artırılır. Container kullanımı uygun workload'larda yaygınlaştırılır. Security scan entegrasyonu yapılır. Platform ekibi kurum içinde güçlendirilir.
Güvenlik sistemleri
Log ve endpoint sistemleri PoC'den geçirilir. Detection coverage karşılaştırılır. Incident workflow test edilir. Yerel support kapasitesi doğrulanır. Kademeli migration yapılır.
24-36 Ay - Ekosistem ve Ölçeklendirme
Üçüncü yılda kurum yalnız kendi dönüşümüne değil çevresindeki teknoloji ekosistemine yatırım yapabilir. Yerli tedarikçilerle ortak ürün geliştirme yapılabilir. Üniversiteler ve açık kaynak toplulukları gerçek projelere katılır. Ortak Ar-Ge programları yeni teknoloji seçenekleri oluşturur. Kurum birden fazla ürün ve uzman havuzuna sahip daha dirençli yapıya ulaşır.
Yerli tedarikçiler
PoC ve ürün geliştirme programları oluşturulabilir. Açık standart kriteri korunmalıdır. Birden fazla firmayla çalışma hedeflenir. SLA ve security standardı yükseltilir. Yerel partner ekosistemi büyütülür.
Üniversiteler
Bitirme ve araştırma projeleri kurumsal ihtiyaçlarla eşleştirilebilir. Öğrenciler staj programına alınır. Açık kaynak laboratuvarı kurulabilir. Akademisyenler teknik danışmanlık sağlar. Ortak yayın ve proje üretilebilir.
Açık kaynak toplulukları
Kurum kullandığı projelere katkı programı başlatabilir. Community sprint düzenlenebilir. Geliştiricilere contribution zamanı tanınır. Yerel teknik etkinlikler desteklenir. Yeni uzman havuzu oluşur.
Ortak Ar-Ge projeleri
Kamu, üniversite ve şirket birlikte proje geliştirebilir. Cloud, güvenlik ve yapay zekâ alanları seçilebilir. Prototype kurumda pilotlanabilir. Fikri mülkiyet ve açık kaynak modeli baştan belirlenir. Başarılı ürünler başka kurumlara ölçeklenebilir.
Sonuç - Ürün Yerelleştirmesinden Teknolojik Bağımsızlığa
Kurumsal Bilişim Altyapılarının Yerelleştirme Politikaları gerçek değerini ürün isimleri değiştiğinde değil kurumun teknoloji seçenekleri arttığında gösterir. Açık standart, veri taşınabilirliği, güçlü insan kaynağı ve tedarikçi değiştirme kabiliyeti stratejik bağımsızlığın temel göstergeleridir. Yerli ve açık kaynak ürünler bu hedefe katkı sağlayabilir, ancak her ürün aynı teknik değerlendirmeden geçmelidir. Yerelleştirme uzun vadeli dönüşümdür ve üç yıllık veya daha uzun yol haritasıyla yönetilmesi daha gerçekçidir. Başarı KPI'larla ölçülmeli ve her dönüşüm dalgasından öğrenilen dersler sonraki aşamaya aktarılmalıdır.
Yerelleştirme Bir Satın Alma Politikası Değildir
Yalnız yerli ürün satın almak bağımsızlık oluşturmaz. İnsan kaynağı ve teknik kontrol gerekir. Veri export edilebilmelidir. Alternatif platform bilinmelidir. Satın alma bu stratejinin yalnız bir parçasıdır.
Açık Standartlar Stratejik Bağımsızlığın Temelidir
Açık format ve API ürün değişimini kolaylaştırır. Sistemlerin birlikte çalışmasını sağlar. Şartnamelerde açık standarda öncelik verilmelidir. Proprietary bağımlılık ölçülmelidir. Portability düzenli test edilmelidir.
Açık Kaynak Yerli Teknoloji Kapasitesini Destekleyebilir
Yerel geliştiriciler mevcut projelere katkı verebilir. Firmalar profesyonel destek hizmeti geliştirebilir. Kurumlar ortak kod üretebilir. Üniversite öğrencileri gerçek projede deneyim kazanabilir. Yerel teknik yetkinlik zamanla büyür.
İnsan Kaynağı Teknoloji Kadar Önemlidir
Ürünü çalıştıracak ve geliştirecek uzman olmadan bağımsızlık kurulamaz. Eğitim ve mentörlük sürekli olmalıdır. Kritik sistemlerde tek kişi bağımlılığı azaltılmalıdır. Kurum içi bilgi paylaşımı teşvik edilmelidir. Bölgesel topluluklarla iş birliği uzman havuzunu genişletebilir.
Başarı Ölçülebilir KPI'larla Yönetilmelidir
Yerli kullanım oranı tek başına yeterli değildir. Vendor lock-in, TCO ve data sovereignty birlikte izlenmelidir. Taşıma süresi güçlü bağımsızlık metric'idir. Güvenlik ve operasyon sonuçları ayrıca değerlendirilir. Yönetim dashboard'u yıllık hedeflerle güncellenmelidir.
Sıkça Sorulan Sorular
Kurumsal yerelleştirme çalışmalarında en sık sorulan sorular maliyet, güvenlik, açık kaynak, veri egemenliği ve vendor bağımlılığı çevresinde toplanır. Tek bir ürün bütün kurumların ihtiyacını karşılamaz. Sektör, veri sınıfı ve insan kaynağı dönüşüm modelini etkiler. Kurumsal Bilişim Altyapılarının Yerelleştirme Politikaları bu nedenle ürün listesi yerine karar çerçevesi sunmalıdır. Aşağıdaki cevaplar başlangıç değerlendirmesi için kullanılabilir.
Kurumsal bilişim altyapılarının yerelleştirilmesi nedir?
Kurumun kritik teknoloji katmanlarında kontrol seviyesini artırmasıdır. Yerli ürün, açık kaynak ve yerel teknik destek birlikte kullanılabilir. Amaç dış bağımlılığı ölçülebilir biçimde azaltmaktır. Veri ve uygulama taşınabilirliği önemlidir. İnsan kaynağı dönüşümün merkezindedir.
Yerli yazılım ile açık kaynak yazılım arasındaki fark nedir?
Yerli yazılım geliştirme kökenini ifade eder. Açık kaynak ise kaynak kodun belirli lisansla erişilebilir olmasını anlatır. Yerli ürün açık veya kapalı kaynak olabilir. Yabancı proje de açık kaynak olabilir. İki kriter ayrı değerlendirilmelidir.
Kurumlar neden açık kaynak yazılıma geçer?
Kaynak kod erişimi ve açık standart avantajı sağlayabilir. Lisans maliyeti bazı alanlarda azalabilir. Tedarikçi seçenekleri artabilir. Kurum kendi uzmanlığını geliştirebilir. Geçiş yine teknik test ve TCO analizi gerektirir.
Pardus kurumsal kullanım için uygun mudur?
Uygunluk kurumun uygulama ve donanım ihtiyacına bağlıdır. Web ağırlıklı istemci gruplarında pilot yapılabilir. Merkezi yönetim ve driver uyumluluğu test edilmelidir. Özel masaüstü uygulamalar ayrıca değerlendirilir. Kademeli geçiş daha sağlıklı sonuç verir.
Vendor lock-in nedir?
Bir ürün veya sağlayıcıdan çıkmanın çok zor veya pahalı hale gelmesidir. Kapalı format ve proprietary API bu riski artırabilir. Cloud hizmetlerinde data egress önemli olabilir. Exit strategy bağımlılığı azaltır. Açık standartlar seçenek yaratır.
Yerelleştirme maliyetleri azaltır mı?
Bazı alanlarda lisans maliyeti azalabilir. Buna karşılık geçiş ve eğitim maliyeti oluşur. Uzun vadeli TCO daha doğru ölçüdür. Döviz riski azalabilir. Sonuç kullanılan teknoloji ve kurum kapasitesine göre değişir.
Bir kurumun bilişim altyapısındaki dışa bağımlılığı nasıl ölçülür?
Teknoloji envanteri çıkarılır. Tedarikçi ve lisans bağımlılığı değerlendirilir. Veri export ve platform değiştirme süresi ölçülür. Yerel uzman sayısı kaydedilir. Vendor lock-in skoru dashboard'da izlenebilir.
Veri egemenliği nedir?
Verinin hangi hukuki ve teknik kontrol altında olduğunu ifade eder. Fiziksel konum bunun yalnız bir bölümüdür. Admin erişimi ve şifreleme anahtarları önemlidir. Backup lokasyonu ayrıca değerlendirilir. Kritik veri sınıflandırması yapılmalıdır.
Yerli bulut nedir?
Yerel veri merkezi ve operasyon kapasitesine dayalı cloud hizmeti olarak tanımlanabilir. Veri residency avantajı sağlayabilir. Teknik kalite ve güvenlik yine ayrıca test edilmelidir. API ve exit strategy önemlidir. Yerli olmak tek başına bağımsızlık anlamına gelmez.
Açık kaynak yazılımlar güvenli midir?
Güvenlik projenin bakım ve kullanım biçimine bağlıdır. Açık kod inceleme avantajı sağlar. Aktif vulnerability management gerekir. Güncellemeler düzenli uygulanmalıdır. Kritik projeler bağımsız security test'ten geçirilmelidir.
SBOM neden önemlidir?
Yazılımın kullandığı dependency'leri görünür hale getirir. Yeni açık çıktığında etkilenen sistemler hızlı bulunabilir. Lisans takibine yardımcı olur. Supply chain riskini azaltır. CI/CD içinde otomatik üretilebilir.
Kurumsal açık kaynak dönüşümü nasıl yapılır?
Önce mevcut durum ve bağımlılık analizi yapılır. Uygun düşük riskli sistem seçilir. PoC ve pilot uygulanır. Eğitim ve support modeli hazırlanır. Başarılı sonuçlar sonrasında kademeli yaygınlaştırma yapılır.
Üniversiteler ve yazılım toplulukları yerelleştirme çalışmalarına nasıl katkı verebilir?
Üniversiteler öğrenci ve akademik araştırma kapasitesi sağlar. Topluluklar yerel geliştirici ağını bir araya getirir. Açık kaynak proje ve hackathon düzenlenebilir. Firmalar mentörlük ve gerçek problem sağlayabilir. Ortak model insan kaynağı gelişimini hızlandırır.
Diyarbakır'daki yazılımcılar yerli teknoloji projelerine nasıl katılabilir?
Açık kaynak projelere contribution yapılabilir. Linux, DevOps ve sistem programlama yetkinliği geliştirilebilir. Yerel SaaS veya güvenlik projeleri üretilebilir. Kurumsal entegrasyon çalışmalarına katılım sağlanabilir. Diyarbakır Yazılım Topluluğu'nun proje örnekleri için https://www.diyarbakiryazilim.com.tr/projects adresi incelenebilir.
Kurumsal Yerelleştirme Politikaları Hakkında Ek SSS
Aşağıdaki sorular kurumların yerelleştirme programı oluştururken karşılaştığı daha operasyonel konulara odaklanır. Kurumsal bilişim altyapısı yerelleştirme stratejisi nasıl oluşturulur sorusu envanter, öncelik ve pilot sırasıyla cevaplanmalıdır. Kurumlarda yerli yazılım ve yerli teknoloji kullanım politikası teknik standartlarla desteklenmelidir. Kurumsal bilişim sistemlerinde yerli ve milli çözümlere geçiş süreci acele ürün değişimi yerine ölçümlü dönüşüm şeklinde yürütülmelidir. Yerli yazılım bulut veri merkezi ve siber güvenlik çözümleri karşılaştırması yaparken güvenlik, TCO, taşınabilirlik ve yerel destek aynı değerlendirme tablosunda bulunmalıdır.
Kurumsal bilişim altyapılarında yerelleştirme politikası nasıl oluşturulur?
İlk adım teknoloji, lisans, veri ve tedarikçi envanteri çıkarmaktır. Ardından kritik dış bağımlılıklar risk ve iş etkisine göre puanlanmalıdır. Yerli, açık kaynak ve diğer alternatifler aynı teknik kriterlerle karşılaştırılmalıdır. PoC ve pilot yapılmadan kritik sistemlere geçilmemelidir. KPI ve üç yıllık yol haritası yönetim tarafından düzenli gözden geçirilmelidir.
Kurumsal BT altyapısında yerli yazılım ve donanım kullanırken hangi kriterler dikkate alınmalıdır?
Teknik yeterlilik ve güvenlik ilk kriterler arasında olmalıdır. Açık standart, API ve veri export kabiliyeti değerlendirilmelidir. Yerel support kapasitesi ve SLA gerçek kullanıcı senaryosuyla doğrulanmalıdır. Ürünün roadmap ve finansal sürdürülebilirliği incelenmelidir. Yerli olması değerlendirme puanına katkı sağlayabilir, ancak teknik yeterliliğin yerini almamalıdır.
Veri yerelleştirme ve yerli veri merkezi kullanımı kurumlar için neden önemlidir?
Kritik verinin fiziksel ve hukuki kontrolünü güçlendirebilir. Yerel destek ve düşük network gecikmesi avantaj sağlayabilir. Veri egemenliği açısından backup ve admin erişimi de değerlendirilmelidir. Şifreleme anahtarlarının kurum kontrolünde olması önemlidir. Veri merkezi seçiminde güvenlik, süreklilik ve denetim kriterleri teknik olarak doğrulanmalıdır.
Bilişim altyapısının yerelleştirilmesi siber güvenlik, maliyet ve dışa bağımlılığı nasıl etkiler?
Yerelleştirme yerel müdahale ve denetim kapasitesini artırabilir. Lisans ve döviz maliyetinde bazı alanlarda avantaj oluşabilir. Açık standart ve alternatif tedarikçi vendor bağımlılığını azaltır. Buna karşılık geçiş ve insan kaynağı yatırımı gerekir. Gerçek etki TCO, güvenlik KPI'ları ve platform değiştirme süresiyle birlikte ölçülmelidir.
Kurumsal bilişim altyapısı yerelleştirme danışmanlığı yakınımda nerede bulunur?
Kurumsal bilişim altyapısı yerelleştirme ve dijital dönüşüm danışmanlığı araştırırken yalnız ürün satışı yapan yapı yerine envanter, bağımlılık, güvenlik, TCO ve migration planı hazırlayabilen teknik ekipler değerlendirilmelidir. Yerli bilişim altyapısı ve teknoloji danışmanlığı yakınımda şeklinde araştırma yapan Diyarbakır ve çevresindeki kurumlar yerel yazılım toplulukları, üniversiteler ve teknik uzman ağlarıyla da temas kurabilir. Diyarbakır Yazılım Topluluğu hakkında bilgi için https://www.diyarbakiryazilim.com.tr/about adresi kullanılabilir. Topluluk ve proje çalışmalarını görmek için https://www.diyarbakiryazilim.com.tr/projects adresi incelenebilir. Üniversite, sektör ve topluluk arasında insan kaynağı geliştirme yaklaşımı için https://www.diyarbakiryazilim.com.tr/posts/universite-sanayi-topluluk-ucgeninde-is-gucu-yetistirme-planlari adresinden yararlanılabilir.
Sonuç
Kurumsal Bilişim Altyapılarının Yerelleştirme Politikaları bir ürün tercih listesinden çok kurumun teknoloji üzerinde ne kadar kontrol sahibi olacağını belirleyen uzun vadeli yönetim modelidir. Açık standartlar, veri egemenliği, yerel teknik uzmanlık, güvenli yazılım tedarik zinciri ve exit strategy aynı çerçevede değerlendirilmelidir. Yerli ve açık kaynak çözümler stratejik kapasite oluşturabilir, fakat bütün ürünler performans, güvenlik ve TCO açısından gerçek ortamda test edilmelidir. En sağlıklı dönüşüm düşük riskli alanlarda pilotla başlayıp kritik altyapıya kademeli ilerleyen modeldir. Böyle bir yaklaşım kurumun hem operasyonel sürekliliğini hem gelecekte farklı teknoloji seçenekleri kullanabilme özgürlüğünü güçlendirir.
Yerelleştirme programına başlamak isteyen kurumlar ilk olarak ürün listesi hazırlamak yerine teknoloji ve lisans envanterini çıkarmalı, veri sınıflarını belirlemeli ve en yüksek vendor bağımlılıklarını ölçmelidir. Sonraki aşamada açık standart, yerel destek, güvenlik ve veri taşınabilirliği kriterlerini karşılayan alternatifler PoC ortamında test edilebilir. Kurum içi uzmanların yetişmesi için üniversite ve geliştirici topluluklarıyla düzenli iş birliği kurulabilir. Diyarbakır'da bu tür teknik iş birlikleri ve proje üretim modeli hakkında bilgi için https://www.diyarbakiryazilim.com.tr, topluluk yapısı için https://www.diyarbakiryazilim.com.tr/about ve proje çalışmaları için https://www.diyarbakiryazilim.com.tr/projects adreslerini inceleyebilirsiniz. İlk adımı doğru atan kurumlar yerelleştirmeyi kısa vadeli teknoloji değişiminden çıkarıp sürdürülebilir kurumsal yetkinliğe dönüştürebilir.
share: