Kurum İçi Uygulamalarda API Gateway Entegrasyonu

Diyarbakır Yazılım
16.08.2026
#Yazılım#Teknoloji#Topluluk
Bir kurumda uygulama sayısı arttıkça benzer bir tablo oluşur. İnsan kaynakları sistemi farklı kimlik doğrulama kullanır, finans uygulaması başka bir endpoint yapısına sahiptir, raporlama servisi farklı log üretir. Bir süre sonra ekipler yalnızca API geliştirmekle değil, bu dağınık erişim modelini yönetmekle de uğraşmaya başlar.
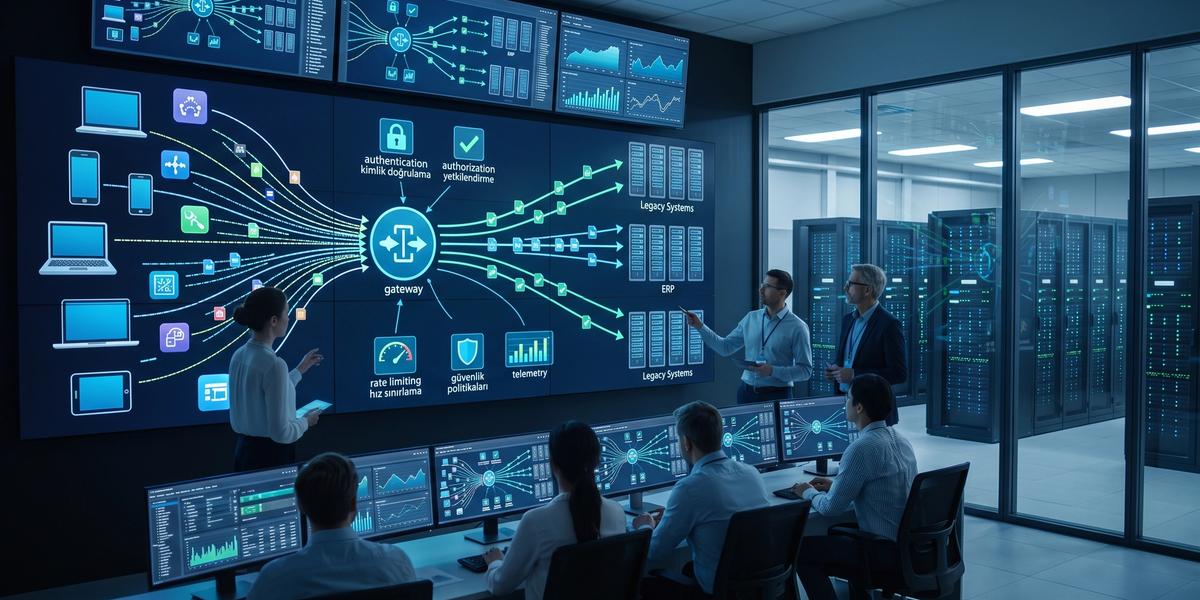
Kurum İçi Uygulamalarda API Gateway Entegrasyonu, bu noktada yalnızca istekleri bir backend'e aktaran proxy yaklaşımından daha geniş düşünülmelidir. Gateway; authentication, authorization, routing, rate limiting, güvenlik politikaları, telemetry ve API governance için ortak giriş katmanı oluşturabilir.
Bu rehberde kurum içi uygulamalarda API Gateway nasıl entegre edilir, kurumsal API Gateway mimarisi nasıl tasarlanır ve API Gateway ile authentication rate limiting routing ve load balancing nasıl yapılır gibi soruları üretim ortamı bakışıyla ele alacağız. Amacımız tek bir ürün anlatmak değil. Kurum büyüdüğünde yönetilebilir kalan bir erişim mimarisi kurmak.
Kurum İçi Uygulamalarda API Gateway Nedir?
API Gateway, kullanıcıların ve uygulamaların backend servislerine kontrollü biçimde ulaşmasını sağlayan merkezi erişim katmanıdır.
API Gateway'in Temel Rolü
Gateway gelen isteği doğrular, politika uygular, doğru backend'i belirler ve yanıtı istemciye taşır.
Internal API Nedir?
Internal API, yalnızca kurumun kullanıcıları, servisleri veya güvenilir sistemleri tarafından kullanılmak üzere tasarlanan API'dir.
Public API ile Internal API Arasındaki Fark
Public API internet üzerinden kontrollü erişime açık olabilir. Internal API ise çoğunlukla private network, identity policy veya kurum içi erişim sınırlarının arkasında tutulur.
Kurum İçi Uygulamaların Neden Merkezi Bir Erişim Katmanına İhtiyacı Olur?
Her uygulamanın authentication, loglama ve rate limiting kurallarını ayrı geliştirmesi standartlaşmayı zorlaştırır. Gateway ortak politikaları merkezi noktada uygulayabilir.
API Gateway'in Çözdüğü Temel Problemler
Doğru konumlandırıldığında gateway, servis ekiplerinin tekrar eden altyapı işlerini azaltır.
Dağınık Endpoint'ler
Farklı servis adresleri kullanıcıya tek ve anlaşılır API yüzeyi altında sunulabilir.
Farklı Authentication Mekanizmaları
Kurumsal kimlik sağlayıcısı üzerinden ortak token doğrulama politikası uygulanabilir.
Tutarsız Yetkilendirme
Scope, grup veya rol kontrolleri için merkezi kurallar oluşturulabilir.
Dağınık Loglama
Tüm API çağrılarının ortak access ve security log formatında kaydedilmesi sağlanabilir.
Kontrolsüz Servis Trafiği
Rate limiting, quota ve policy kontrolleri backend servislerini aşırı yükten korur.
API Gateway Kurum İçi Trafikte Nasıl Çalışır?
Kullanıcı veya Uygulama İsteği
İstek browser, mobil istemci, masaüstü uygulaması veya başka bir servis tarafından başlatılır.
DNS Resolution
Internal DNS, API hostname'ini kurum içi gateway veya private load balancer adresine çözer.
Gateway'e Ulaşım
İstemci, ağ politikaları izin veriyorsa gateway data plane'e bağlanır.
Authentication
Gateway access token, istemci sertifikası veya başka bir güvenilir kimlik yöntemini doğrular.
Authorization
Kimliği doğrulanan kullanıcının ilgili route için yeterli yetkiye sahip olup olmadığı kontrol edilir.
Policy Enforcement
Rate limit, payload boyutu, header ve güvenlik politikaları uygulanır.
Route Matching
Hostname, path, method veya header değerlerine göre uygun backend route seçilir.
Backend Service Discovery
Gateway Kubernetes, DNS veya servis registry üzerinden aktif backend instance'larını öğrenebilir.
Backend'e Güvenli İletim
İstek TLS veya mTLS kullanılarak backend'e aktarılabilir.
Response Processing
Gateway gerekli güvenlik header'larını ekleyebilir veya sınırlı response dönüşümü uygulayabilir.
Logging ve Telemetry
Latency, status code, route ve consumer bilgileri merkezi observability sistemlerine gönderilir.
Her Kurum İçi API API Gateway'den Geçmeli mi?
Hayır. Gateway faydalı bir araçtır ancak bütün trafiği tek noktaya zorlamak iyi bir mimari kural değildir.
Kurum Genelinde Paylaşılan Internal API'ler
Birden fazla departmanın kullandığı API'ler merkezi gateway için güçlü adaylardır.
Yalnızca Bir Uygulamaya Ait Internal API'ler
Aynı deployment içindeki özel bileşen çağrılarını gateway'e çıkarmak gereksiz olabilir.
Kullanıcıdan Backend'e Trafik
Kullanıcı kaynaklı API çağrıları için authentication boundary olarak gateway kullanmak çoğu zaman anlamlıdır.
Uygulamadan Uygulamaya Trafik
Kurumsal uygulamalar arası paylaşılan API trafiği gateway üzerinden yönetilebilir.
Service-to-Service Trafik
Mikroservislerin her iç çağrısını merkezi gateway'e yönlendirmek latency ve bağımlılık yaratabilir.
Gateway Kullanmanın Gereksiz Olduğu Durumlar
Aynı uygulamanın dahili bileşenleri arasındaki yerel çağrılar için doğrudan servis iletişimi yeterli olabilir.
API Gateway Karar Matrisi
Consumer sayısı, güvenlik sınırı, erişim modeli, rate limiting ihtiyacı ve governance beklentisi birlikte değerlendirilmelidir.
North–South ve East–West Trafik Arasındaki Fark
North–South Trafik Nedir?
Sistem sınırının dışından uygulama veya servis katmanına giren trafiği ifade eder.
Browser → Gateway
Çalışanın portal üzerinden backend API'lerine ulaşması tipik örnektir.
Mobil → Gateway
Kurumsal mobil uygulama gateway üzerinden backend servislerine erişebilir.
Partner Uygulaması → Gateway
Yetkili iş ortağı API trafiği ayrı politika ve route üzerinden yönetilebilir.
East–West Trafik Nedir?
Sistem içindeki servisler arasında gerçekleşen yatay iletişimdir.
Service A → Service B
Bir mikroservisin başka bir mikroservis API'sini çağırması buna örnektir.
Mikroservisler Arası Haberleşme
Bu trafik için service mesh veya doğrudan servis keşfi modelleri daha uygun olabilir.
API Gateway Hangi Trafiğe Uygundur?
Gateway çoğunlukla kontrollü north-south trafik ve kurum genelinde paylaşılan API girişleri için uygundur.
Service Mesh Hangi Trafiğe Uygundur?
Service mesh, servisler arası east-west iletişimde mTLS, retry, telemetry ve trafik politikaları için kullanılabilir.
Gateway ve Service Mesh Birlikte Kullanılabilir mi?
Evet. Gateway dış veya kullanıcı kaynaklı trafiği kontrol ederken mesh iç servis iletişimini yönetebilir.
API Gateway, Reverse Proxy ve Load Balancer Arasındaki Fark
Reverse Proxy
Reverse proxy istemci isteğini backend'e aktarır ve backend adresini istemciden gizleyebilir.
Load Balancer
Load balancer trafiği birden fazla sağlıklı instance arasında dağıtır.
API Gateway
Gateway routing yanında authentication, policy enforcement, rate limiting ve API yönetim özellikleri sunabilir.
WAF
WAF, HTTP seviyesindeki bilinen saldırı kalıplarına karşı filtreleme katmanı sağlar.
Ingress Controller
Kubernetes ortamında dış trafiğin cluster servislerine yönlendirilmesini yönetir.
Aynı Mimari İçinde Bu Katmanların Birlikte Kullanılması
Private load balancer gateway cluster'ına trafik dağıtabilir, gateway API politikalarını uygulayabilir ve WAF üst katmanda saldırı filtrelemesi yapabilir.
Basit Bir Reverse Proxy Ne Zaman Yeterlidir?
Az sayıda servisiniz, basit route yapınız ve sınırlı API governance ihtiyacınız varsa reverse proxy yeterli olabilir.
API Gateway ve Service Mesh Arasındaki Fark
API Gateway'in Sorumlulukları
Gateway kullanıcı, uygulama veya partner kaynaklı API erişimini yönetir.
Service Mesh'in Sorumlulukları
Mesh servisler arası kimlik, trafik güvenliği ve telemetry üzerine yoğunlaşır.
Authentication Boundary
Kullanıcı token'ının doğrulanması çoğunlukla gateway sınırında yapılabilir.
Traffic Policy Boundary
Servisler arası retry ve circuit breaker politikaları mesh tarafında uygulanabilir.
Observability Boundary
Gateway consumer perspektifini, mesh ise servisler arası çağrı zincirini daha iyi gösterebilir.
mTLS
Hem gateway-backend arasında hem de mesh içinde workload kimliği için kullanılabilir.
Sidecar ve Sidecarless Mesh Yaklaşımları
Servis ağı politikaları pod başına proxy veya merkezi node seviyesindeki veri düzlemleriyle uygulanabilir.
İki Katmanda Aynı Politikayı Tekrar Etmekten Kaçınmak
Aynı retry, timeout veya authorization kuralını birden fazla katmanda bağımsız yönetmek beklenmedik davranışlara neden olabilir.
Kurum İçi API Gateway Referans Mimarisi
Internal DNS
Kullanıcılar gateway'i sabit bir kurum içi hostname üzerinden bulur.
Private Load Balancer
Gateway instance'ları arasında trafik dağıtır.
API Gateway Cluster
Birden fazla node ile yüksek erişilebilir data plane oluşturulur.
Identity Provider
SSO, token issuance ve kullanıcı kimliği merkezi IdP üzerinden sağlanır.
Service Registry
Gateway aktif servis endpointlerini dinamik olarak öğrenebilir.
Backend Uygulamalar
ERP, CRM, mikroservis, portal ve diğer kurumsal sistemler gateway arkasında çalışır.
Database ve Legacy Sistemler
Gateway doğrudan veritabanı erişim katmanı olmamalı, uygun backend servisleri üzerinden çalışmalıdır.
Merkezi Logging
Gateway logları merkezi platforma aktarılır.
SIEM
Authentication hataları ve şüpheli çağrılar güvenlik analizine gönderilebilir.
Monitoring
Availability, latency, error rate ve kapasite metrikleri izlenir.
Developer Portal
API belgeleri, erişim talepleri ve kullanım bilgileri tek noktadan sunulabilir.
Private Network İçinde API Gateway Konumlandırma
Private IP Kullanımı
Internal gateway internetten doğrudan erişilebilir olmak zorunda değildir.
VPC / VNet
Gateway ve backend servisler özel cloud ağı içinde konumlandırılabilir.
Dedicated Subnet
Gateway katmanını ayrı subnet'e almak ağ politikalarını sadeleştirebilir.
Network Security Group ve Firewall
Yalnızca gerekli kaynakların gateway portlarına ulaşmasına izin verilmelidir.
Private Endpoint
Managed servisler private IP üzerinden erişilebilir hale getirilebilir.
Private Link
Cloud servislerine internet kullanmadan özel ağ üzerinden erişim sağlanabilir.
On-Premises Ağlarla Bağlantı
Hybrid yapılarda cloud ve şirket ağı arasında güvenilir bağlantı gerekir.
VPN
Şifrelenmiş bağlantı üzerinden private network erişimi sağlanabilir.
MPLS
Kurumsal WAN altyapılarında özel bağlantı modeli olarak kullanılabilir.
ExpressRoute / Direct Connect Benzeri Hatlar
Cloud ortamına özel bağlantı sağlayan servisler daha öngörülebilir network davranışı sunabilir.
Internal DNS Tasarımı
api.company.local Benzeri Internal Domain'ler
Internal API'ler kurum içi DNS namespace altında toplanabilir.
Split-Horizon DNS
Aynı hostname iç ve dış ağdan farklı DNS cevapları döndürebilir.
Private DNS Zone
Yalnızca belirli VPC, VNet veya kurum ağı tarafından çözülebilen kayıtlar kullanılabilir.
Service Discovery ile DNS Arasındaki Fark
DNS istemcinin gateway'i bulmasını sağlarken service discovery gateway'in backend instance'larını keşfetmesine yardımcı olabilir.
DNS TTL
Failover ve cache davranışı dikkate alınarak seçilmelidir.
Gateway Failover Durumunda DNS Stratejisi
DNS tek başına anlık failover garantisi vermez. Load balancer ve health check mekanizmalarıyla birlikte düşünülmelidir.
Kurum İçi ve Kurum Dışı API'leri Nasıl Ayırmalıyız?
Internal-Only API
Yalnızca kurum ağı, private endpoint veya güvenilir workload kimliği üzerinden erişilmelidir.
Partner API
İş ortakları için ayrı authentication, quota ve audit politikaları uygulanabilir.
Public API
İnternete açık API'ler daha güçlü edge ve abuse protection politikalarına ihtiyaç duyar.
Aynı Backend'in Farklı Gateway'lerden Sunulması
Internal ve public erişim ayrı gateway data plane'leri üzerinden aynı backend'e yönlendirilebilir.
Tek Gateway Üzerinde Farklı Exposure Politikaları
Route ve network policy ile ayrım yapılabilir, ancak yanlış yapılandırma riski iyi değerlendirilmelidir.
Yanlışlıkla Internal API'yi İnternete Açmayı Önlemek
Network sınırı, private DNS, deployment policy ve otomatik güvenlik kontrolleri birlikte kullanılmalıdır.
API Gateway ile Kurumsal SSO Entegrasyonu
Single Sign-On Nedir?
SSO, kullanıcının tek kimlik doğrulama oturumuyla birden fazla kurumsal uygulamaya erişmesini sağlar.
Active Directory
Kurum kullanıcıları ve grupları için yaygın kimlik kaynağıdır.
LDAP
Dizin servisleriyle kullanıcı ve grup bilgisinin alınmasında kullanılabilir.
Microsoft Entra ID
OIDC ve OAuth tabanlı kurumsal kimlik akışlarında kullanılabilir.
Keycloak ve Benzeri Identity Provider'lar
Kuruluşun yönettiği kimlik sağlayıcı üzerinden token issuance ve SSO gerçekleştirilebilir.
OAuth 2.x
API erişimi için delegated veya service authorization akışlarında kullanılır.
OpenID Connect
OAuth üzerine kimlik katmanı ekleyerek kullanıcı authentication senaryolarını destekler.
SAML
Kurumsal web SSO entegrasyonlarında özellikle mevcut sistemlerle birlikte kullanılabilir.
Hangi Protokol Nerede Kullanılmalı?
Modern API istemcilerinde OAuth ve OIDC, geleneksel enterprise web uygulamalarında ise mevcut ihtiyaçlara bağlı olarak SAML tercih edilebilir.
Kullanıcı Kimliğinin Gateway'de Doğrulanması
Access Token
İstemci API çağrısında yetkilendirme sunucusundan aldığı access token'ı gönderir.
JWT
İmzalı token formatı gateway tarafından yerel olarak doğrulanabilir.
Token Signature Validation
İmzanın güvenilir issuer anahtarıyla doğrulanması gerekir.
Issuer Validation
Token'ın beklenen kimlik sağlayıcısından geldiği kontrol edilmelidir.
Audience Validation
Token'ın gerçekten ilgili API için üretilmiş olması gerekir.
Expiration
Süresi dolmuş token kabul edilmemelidir.
Scope
Route için gerekli izin kapsamı token'da bulunmalıdır.
Claim
Departman, grup veya kullanıcı tipi gibi değerler policy kararlarında kullanılabilir.
Token Revocation
Uzun ömürlü veya iptal edilmesi gereken credential senaryolarında revocation stratejisi düşünülmelidir.
Gateway Authentication Yaptıysa Backend Tekrar Doğrulama Yapmalı mı?
Trusted Subsystem Yaklaşımı
Backend yalnızca güvenilir gateway'den trafik alıyorsa bazı doğrulamalar merkezi yapılabilir.
Defense in Depth
Kritik sistemlerde backend'in token veya service identity bilgisini ayrıca kontrol etmesi güvenlik seviyesini artırabilir.
Gateway'in Bypass Edilmesi Riski
Backend doğrudan erişilebiliyorsa saldırgan gateway politikalarını atlayabilir.
Backend'lerin Private Network'te Tutulması
Servis endpointleri yalnızca gateway veya güvenilir workloads tarafından erişilebilir olmalıdır.
Service Identity
Backend çağrının hangi gateway veya servis tarafından yapıldığını doğrulayabilir.
mTLS
Gateway ve backend karşılıklı sertifika doğrulamasıyla birbirini tanıyabilir.
JWT Propagation
Orijinal kullanıcı token'ı backend'e taşınabilir.
Token Exchange
Gateway kullanıcı token'ını backend'e özel daha sınırlı token ile değiştirebilir.
Risk Bazlı Mimari Seçim
Finans ve kişisel veri işleyen servislerde daha fazla doğrulama katmanı kullanmak mantıklıdır.
Service-to-Service Authentication
Kullanıcı Olmadan API Çağrısı
Batch job veya mikroservis çağrısında kullanıcı identity bulunmayabilir.
Service Account
Uygulama kendine ait servis kimliğiyle API'ye erişebilir.
OAuth Client Credentials
Servis, kendi client kimliğiyle kısa ömürlü access token alabilir.
Workload Identity
Cloud veya cluster ortamındaki çalışma yüküne doğrudan kimlik atanabilir.
mTLS
Servis sertifikaları karşılıklı kimlik doğrulama için kullanılabilir.
SPIFFE / SPIRE Yaklaşımı
Workload kimliği standartlaştırılarak servislerin kısa ömürlü kimlik materyali kullanması sağlanabilir.
Static API Key'lerden Kaçınmak
Uzun süre değişmeyen anahtarların sızması durumunda etki süresi yüksektir.
Short-Lived Credential Kullanımı
Kısa ömürlü credential ele geçirilme durumundaki risk süresini azaltır.
Yetkilendirme Gateway'de Nasıl Yönetilir?
Role-Based Access Control (RBAC)
Route erişimi kullanıcının rolüne göre belirlenebilir.
Attribute-Based Access Control (ABAC)
Kullanıcı, uygulama ve kaynak attribute'ları birlikte değerlendirilir.
Scope-Based Authorization
Token scope değerleri API yetkisini temsil edebilir.
Group-Based Authorization
Dizin servisindeki grup üyeliği policy kararına dahil edilebilir.
Department Bazlı Erişim
Finans API'sine yalnızca ilgili departman üyeleri erişebilir.
Application Bazlı Erişim
Belirli client uygulamalarına route seviyesinde izin tanımlanabilir.
Tenant Bazlı Erişim
Çok kiracılı kurum içi platformlarda tenant kimliği yetkilendirme bağlamına eklenebilir.
Least Privilege
Kullanıcı ve servis yalnızca gerçekten ihtiyaç duyduğu endpoint ve işlemlere erişmelidir.
Kurum İçi API Gateway'de Zero Trust
İç Ağın Otomatik Olarak Güvenilir Kabul Edilmemesi
Kurum ağına bağlı olmak API erişimi için tek başına yeterli kabul edilmemelidir.
Kullanıcı Kimliği
İsteği yapan kullanıcının kimliği doğrulanmalıdır.
Cihaz Kimliği
Gerekli durumlarda yönetilen cihaz bilgisi policy kararında kullanılabilir.
Uygulama Kimliği
Çağrıyı yapan client uygulama tanımlanmalıdır.
Service Identity
Servisler kendi workload kimliğiyle doğrulanmalıdır.
Her İstek İçin Policy Evaluation
Önceki bağlantının güvenilir olması yeni request'in otomatik kabul edilmesi anlamına gelmemelidir.
Continuous Verification
Token süresi, kullanıcı durumu ve risk sinyalleri düzenli olarak yeniden değerlendirilmelidir.
Network Boundary Yerine Resource Protection
Asıl koruma kaynağın kendisine ve erişim politikasına yakın konumlandırılmalıdır.
Routing Mimarisi
Path-Based Routing
URL path değeri backend servis seçmek için kullanılabilir.
/api/hr/*
İnsan kaynakları servislerine yönlendirilebilir.
/api/finance/*
Finans backend'ine yönlendirilebilir.
/api/crm/*
CRM servislerine aktarılabilir.
Host-Based Routing
Farklı API alanları ayrı hostname kullanabilir.
Header-Based Routing
Belirli güvenilir header değerleri canary veya kurum içi test routing için kullanılabilir.
Method-Based Routing
GET, POST veya diğer HTTP methodlarına göre farklı policy uygulanabilir.
Weighted Routing
Trafiğin belirli yüzdesi yeni backend sürümüne gönderilebilir.
Dynamic Routing
Servis discovery veya runtime metadata üzerinden hedef dinamik seçilebilir.
Service Discovery ile API Gateway Entegrasyonu
Statik Backend Adreslerinin Problemi
Container ve autoscaling ortamlarında instance IP'leri sürekli değişebilir.
Kubernetes Service Discovery
Gateway Kubernetes Service veya ilgili discovery mekanizması üzerinden backend bulabilir.
Consul
Servis registry ve health bilgisi gateway routing sürecine dahil edilebilir.
Eureka
Özellikle belirli uygulama ekosistemlerinde servis keşfi için kullanılabilir.
DNS-Based Discovery
Gateway backend endpointlerini DNS kaydı üzerinden çözebilir.
Instance Health
Sağlıksız instance trafiğe dahil edilmemelidir.
Yeni Instance'ların Otomatik Keşfedilmesi
Autoscaling sonrasında yeni instance'ların manuel gateway değişikliği olmadan route'a eklenmesi hedeflenmelidir.
Legacy Kurum İçi Uygulamaları Gateway Arkasına Almak
Monolitik Uygulamalar
Monolitik backend değiştirilmeden gateway üzerinden ortak authentication ve loglama politikalarına dahil edilebilir.
SOAP Servisleri
Eski servisler kontrollü bir entegrasyon katmanının arkasında tutulabilir.
Eski REST API'ler
Legacy endpointler yeni route ve authentication kurallarıyla sunulabilir.
ERP
ERP entegrasyonları doğrudan kullanıcı erişimine açılmak yerine kontrollü API katmanı arkasında tutulabilir.
CRM
CRM servisleri merkezi identity ve audit politikalarına bağlanabilir.
İnsan Kaynakları Sistemleri
Çalışan verisi içeren API'lerde güçlü authorization ve audit özellikle önemlidir.
Mainframe Entegrasyonları
Modern istemciler ile mevcut sistem arasına kontrollü API adapter katmanı konulabilir.
Backend'i Değiştirmeden Modern API Yüzeyi Sunmak
Gateway sınırlı transformation ve routing ile mevcut servisin önüne daha düzenli erişim sözleşmesi koyabilir.
SOAP–REST ve XML–JSON Dönüşümü
Protocol Transformation
İstemci ile backend farklı protokol biçimleri kullanıyorsa dönüşüm katmanı gerekebilir.
Request Transformation
Yeni REST request'i legacy backend'in beklediği formata dönüştürülebilir.
Response Transformation
Backend response'u istemciye uygun JSON formatına çevrilebilir.
Schema Mapping
Alan isimleri ve veri yapıları kontrollü mapping kurallarıyla dönüştürülebilir.
Header Transformation
Legacy sistemin beklediği belirli header değerleri eklenebilir.
Transformation Logic'in Gateway'i ESB'ye Dönüştürme Riski
Yoğun iş mantığı ve orchestration gateway katmanına taşınırsa bakım yükü artar. Transformation mümkün olduğunca sınırlı tutulmalıdır.
API Gateway ve ESB Arasındaki Fark
ESB'nin Geleneksel Rolü
ESB sistemler arasında mesaj dönüşümü, orchestration ve entegrasyon akışları yürütür.
API Gateway'in Rolü
Gateway API erişimi, policy ve routing sınırına odaklanır.
Orchestration ile Routing Arasındaki Fark
Routing isteği doğru hedefe yollar. Orchestration ise birden fazla iş adımını koordine eder.
Business Logic Gateway'e Konulmalı mı?
Temel iş kuralları gateway yerine domain servislerinde tutulmalıdır.
Modernizasyon Sürecinde ESB ve Gateway'in Birlikte Kullanılması
Gateway modern API erişim yüzeyi oluştururken mevcut ESB arka plandaki entegrasyon akışlarını bir süre daha sürdürebilir.
API Gateway'e Ne Kadar İş Mantığı Konulmalı?
Cross-Cutting Concern
Authentication, rate limiting ve ortak loglama gateway için doğal sorumluluklardır.
Business Logic
Fiyat hesaplama, bordro kuralı veya sipariş kararı gibi domain mantığı backend'de kalmalıdır.
Gateway Anti-Pattern: Smart Gateway
Gateway'in aşırı karar veren merkezi uygulamaya dönüşmesi ekip bağımsızlığını azaltabilir.
Transformation'ın Sınırları
Basit format ve header dönüşümleri uygundur. Büyük veri işleme akışları backend'e taşınmalıdır.
Aggregation'ın Sınırları
Az sayıda basit backend çağrısı birleştirilebilir. Karmaşık workflow ayrı servis olmalıdır.
Gateway'in Dağıtık Monolite Dönüşmesini Önlemek
Domain servislerinin birbirine gateway policy üzerinden dolaylı bağımlılık kurmasına izin verilmemelidir.
Rate Limiting ve Throttling
Neden Internal API'lerde de Rate Limiting Gerekir?
Hatalı script veya yoğun çalışan uygulama kurum içi servisi de kullanılmaz hale getirebilir.
Kullanıcı Bazlı Limit
Tek kullanıcının belirli sürede yapabileceği çağrı sayısı sınırlandırılabilir.
Uygulama Bazlı Limit
Her client uygulamaya ayrı kapasite tanımlanabilir.
API Bazlı Limit
Kritik endpointler daha düşük limit kullanabilir.
Departman Bazlı Limit
Ortak API kapasitesi departmanlara göre paylaştırılabilir.
Burst Limit
Kısa süreli trafik sıçramalarına ayrı eşik uygulanabilir.
Quota
Günlük veya aylık toplam kullanım sınırı belirlenebilir.
HTTP 429
Limit aşıldığında uygun durumda 429 Too Many Requests yanıtı dönülür.
Retry-After
İstemciye ne zaman tekrar denemesi gerektiği bildirilebilir.
Noisy Neighbor Problemini Önlemek
Bir Uygulamanın Ortak API'yi Aşırı Kullanması
Tek consumer ortak backend kapasitesini tüketirse diğer uygulamalar da etkilenir.
Kritik Servislere Ayrılmış Kapasite
Önemli iş süreçleri için ayrı rate veya concurrency sınırı tanımlanabilir.
Consumer Bazlı Rate Limiting
Her uygulamanın kendi kullanım profili ayrı kontrol edilir.
Priority Classes
Kritik trafik daha yüksek öncelik sınıfında değerlendirilebilir.
Fair Usage
Ortak servisin tek consumer tarafından tekelleştirilmesi önlenir.
Capacity Protection
Gateway backend'in kaldırabileceği yükü aşan trafiği erkenden durdurabilir.
Request Validation
JSON Schema Validation
Request body beklenen yapıya uymuyorsa backend'e gönderilmeden reddedilebilir.
OpenAPI Schema Validation
API sözleşmesi doğrulama kurallarının kaynağı olarak kullanılabilir.
Content-Type
Endpoint yalnızca desteklediği içerik türlerini kabul etmelidir.
Maximum Payload Size
Aşırı büyük requestlerin backend kaynaklarını tüketmesi engellenebilir.
Required Header
Gerekli correlation veya client header değerleri kontrol edilebilir.
Parameter Validation
Path ve query parametreleri sözleşmeye göre doğrulanabilir.
Hatalı Request'i Backend'e Ulaştırmamak
Erken doğrulama backend yükünü azaltır ve hata yanıtlarını standartlaştırır.
API Gateway Güvenlik Politikaları
IP Allowlist / Denylist
Belirli network veya istemci kaynaklarına erişim politikası uygulanabilir.
JWT Validation
Token imzası, issuer, audience ve expiration doğrulanmalıdır.
mTLS
Yüksek güven gerektiren client ve service erişiminde sertifika tabanlı karşılıklı doğrulama yapılabilir.
CORS
Browser kaynaklı cross-origin erişim kuralları düzenlenebilir.
Security Headers
İstemciye dönen response için gerekli güvenlik header'ları merkezi olarak eklenebilir.
Request Size Limits
Beklenmeyen büyük payloadlar gateway seviyesinde kesilebilir.
Threat Protection
Şüpheli request kalıpları ve protokol kötüye kullanımı filtrelenebilir.
WAF Entegrasyonu
Internet veya geniş ağ erişimli API girişlerinde WAF ek katman sağlayabilir.
CORS Kurum İçi API'yi Korur mu?
CORS'un Browser Güvenlik Mekanizması Olması
CORS tarayıcının cross-origin response erişimini sınırlar.
CORS'un Authentication Yerine Geçmemesi
API'ye curl veya backend istemcisiyle doğrudan erişimi engellemez.
Backend Endpoint'lerinin Network Seviyesinde Korunması
Backend yalnızca izin verilen ağ ve servis kimliklerinden erişilebilir olmalıdır.
Gateway Bypass'ın Engellenmesi
Authentication politikası gateway'deyse backend'in dışarıdan doğrudan erişilmesi engellenmelidir.
TLS ve Sertifika Yönetimi
TLS Termination
İstemci TLS bağlantısı gateway üzerinde sonlandırılabilir.
Gateway → Backend TLS
Gateway ile backend arasındaki trafik de şifrelenebilir.
End-to-End TLS
Trafik istemciden backend'e kadar şifreli kanallar üzerinden taşınabilir.
Mutual TLS
İki taraf birbirinin sertifikasını doğrular.
Internal CA
Kurum içi sertifika üretimi ve workload kimliği için özel CA kullanılabilir.
Certificate Rotation
Sertifikalar otomatik ve düzenli biçimde yenilenmelidir.
Expiration Monitoring
Süre sonu yaklaşan sertifikalar için önceden alarm üretilmelidir.
Secrets Management
API Key'ler
Kaynak kod içinde saklanmamalıdır.
Client Secret'lar
Merkezi secret yönetim sistemi üzerinden servis edilmelidir.
TLS Private Key'ler
Erişimi sınırlı güvenli storage üzerinde tutulmalıdır.
Secret Vault
Gateway runtime gerektiğinde secret değerlerini kontrollü kaynaktan alabilir.
Credential Rotation
Sızma ihtimaline karşı credential yaşam süresi sınırlı olmalıdır.
Gateway Konfigürasyonunda Plaintext Secret Tutmamak
Git repository veya düz config dosyalarında hassas değer bulunmamalıdır.
API Versiyonlama
/v1 ve /v2
URL path üzerinde açık sürüm bilgisi kullanılabilir.
Header-Based Versioning
Sürüm bilgisi özel header ile de taşınabilir.
Aynı Anda Birden Fazla Backend Sürümünü Çalıştırmak
Gateway eski ve yeni consumerları farklı backend sürümlerine yönlendirebilir.
Legacy Consumer'ları Kırmadan Migration
Eski sürüm belirli süre desteklenirken yeni consumerlar yeni route'a taşınabilir.
Deprecation
Kaldırılacak API sürümü önceden ilan edilmelidir.
Sunset Policy
Sürümün ne zaman kapatılacağı açık yaşam döngüsü politikasıyla belirlenmelidir.
Canary ve Blue-Green Routing
Yeni Servis Sürümüne Trafiğin Yüzdesini Göndermek
Örneğin trafiğin yüzde 5'i yeni backend'e yönlendirilebilir.
Header Bazlı Canary
Test kullanıcıları belirli header üzerinden yeni sürüme yönlendirilebilir.
Kullanıcı Grubu Bazlı Canary
Belirli departman veya pilot grup yeni sürümü önce kullanabilir.
Hata Oranı Yükselince Otomatik Rollback
Monitoring sinyalleri belirlenen eşiği aşarsa trafik eski sürüme çevrilebilir.
Gateway Konfigürasyonu ile Release Yönetimi
Routing değişikliği uygulama deploymentından bağımsız kontrollü release aracı olarak kullanılabilir.
API Gateway Configuration as Code
Routing Kurallarını Git'te Tutmak
Route değişiklikleri kod inceleme sürecinden geçebilir.
Security Policy'leri Versionlamak
Kimlik doğrulama ve authorization politikalarının geçmişi görülebilir.
Rate Limit Politikalarını Versionlamak
Limit değişikliklerinin kim tarafından yapıldığı takip edilebilir.
Pull Request Review
Kritik gateway değişiklikleri ikinci ekip üyesi tarafından kontrol edilebilir.
Automated Validation
Hatalı route veya eksik policy deployment öncesinde yakalanabilir.
Configuration Drift'i Önlemek
Production üzerinde manuel değişikliklerin kaynak tanımla çelişmesi engellenebilir.
Policy as Code
Erişim Politikalarını Kodlaştırmak
Kurallar okunabilir ve versiyonlanabilir policy tanımları halinde tutulabilir.
Güvenlik Guardrail'leri
Örneğin authentication olmadan production route oluşturulması otomatik engellenebilir.
Standart Politikaların Tüm API'lere Otomatik Uygulanması
Loglama, token validation ve temel rate limit varsayılan olarak eklenebilir.
İstisna Yönetimi
Standart dışı gereksinimler belgeli ve süreli istisna süreciyle yönetilmelidir.
Policy Değişikliklerinin Audit Trail'i
Değişikliğin nedeni, zamanı ve sorumlusu kayıt altına alınmalıdır.
OpenAPI ile Gateway Entegrasyonu
API Sözleşmesini Gateway'e Import Etmek
OpenAPI tanımı gateway yapılandırması için giriş kaynağı olabilir.
Route Oluşturma
Path ve method bilgileri sözleşmeden otomatik üretilebilir.
Schema Validation
Request doğrulama kuralları API sözleşmesiyle uyumlu hale getirilebilir.
Dokümantasyon Üretme
Developer portal üzerinde güncel API dokümanı yayınlanabilir.
Mock Endpoint
Backend hazır olmadan contract üzerinden test endpointleri oluşturulabilir.
Contract Drift Detection
Gerçek gateway route veya backend davranışının sözleşmeden sapması tespit edilebilir.
Internal API Catalog Oluşturmak
Kurumda Hangi API'ler Var?
Önce mevcut servislerin görünür hale getirilmesi gerekir.
API Owner
Her API'nin teknik ve operasyonel sahibi belli olmalıdır.
Domain
API'nin hangi iş alanına ait olduğu katalogda belirtilmelidir.
Endpoint
Kullanılabilir base URL ve route bilgileri kayıt altına alınmalıdır.
Authentication Yöntemi
OIDC, mTLS veya başka erişim yöntemi açıkça gösterilmelidir.
Sürüm
Aktif API sürümleri katalogda görünmelidir.
Lifecycle Status
Draft, active, deprecated ve retired gibi durumlar tanımlanabilir.
SLA / SLO
Servisin beklenen erişilebilirlik ve latency hedefleri belirtilmelidir.
Dokümantasyon
Consumer ekip API kullanım örneklerine ve contract bilgisine kolayca erişebilmelidir.
Internal Developer Portal
API Arama
Geliştiriciler mevcut API'leri isim veya domain bazında bulabilmelidir.
Dokümantasyon
Endpoint, schema ve örnek request bilgileri merkezi sunulabilir.
Erişim Talebi
Consumer ekip gerekli API scope için portal üzerinden talep oluşturabilir.
Credential Alma
Onaylı uygulama için güvenli client credential süreci otomatikleştirilebilir.
Sandbox
Geliştiriciler production verisine dokunmadan API denemesi yapabilir.
Kullanım İstatistikleri
Ekip kendi API kullanımını ve hata oranını görebilir.
Self-Service Entegrasyon
Yeni consumer'ın manuel platform ekibi talebine ihtiyaç duymadan standart entegrasyonu tamamlaması hedeflenebilir.
Gateway Üzerinde API Ownership
Her API'nin Owner'ı Olmalı mı?
Evet. Sahibi belli olmayan API'ler güvenlik, bakım ve deprecation süreçlerinde sorun çıkarır.
Domain Ekibi
API contract ve business davranışından sorumlu olabilir.
Platform Ekibi
Gateway altyapısı ve ortak policy framework'ünü yönetebilir.
Güvenlik Ekibi
Authentication, threat model ve temel güvenlik standartlarını belirleyebilir.
API Governance Ekibi
Naming, versioning ve lifecycle kurallarını yönetebilir.
Sorumlulukların Ayrılması
Platform ekibinin her API değişikliğini manuel yapması sürdürülebilir değildir.
Merkezi Gateway Yönetimi Ekiplerin Bağımsızlığını Azaltır mı?
Merkezi Approval Darboğazı
Her route değişikliği tek ekipten geçerse teslim süresi uzayabilir.
Self-Service Gateway
Takımlar standart şablonlarla kendi API route'larını oluşturabilir.
Merkezi Guardrail + Dağıtık Ownership
Platform ekibi güvenlik sınırlarını belirler, domain ekipleri kendi API'lerini yönetir.
Team Namespace
Her ekip yalnızca kendi routing alanında değişiklik yapabilir.
Delegated Administration
Yetki belirli kapsamlarla domain ekiplerine devredilebilir.
Federatif API Governance
Merkezi standartlar korunurken operasyon ekipler arasında dağıtılabilir.
API Gateway Yüksek Erişilebilirlik Tasarımı
Gateway'i Single Point of Failure Yapmamak
Tüm kurumsal API trafiğinin geçtiği katman tek instance olmamalıdır.
Birden Fazla Instance
En az iki sağlıklı gateway instance'ı kullanılabilir.
Load Balancer
İstekler gateway node'ları arasında dağıtılır.
Health Check
Sağlıksız node otomatik olarak trafik havuzundan çıkarılmalıdır.
Stateless Gateway
Mümkün olduğunca request state tutmayan data plane yatay ölçeklemeyi kolaylaştırır.
Autoscaling
CPU, bağlantı veya request yüküne göre instance sayısı artırılabilir.
Zone Redundancy
Gateway node'ları farklı availability zone'lara dağıtılabilir.
Region Redundancy
Kritik platformlarda bölgesel felaket senaryosu için ikinci region değerlendirilebilir.
Gateway Çökerse Kurum İçi Uygulamalar Ne Olur?
Failure Mode Analizi
Gateway bağımlı her uygulama için beklenen arıza davranışı önceden tanımlanmalıdır.
Fail-Open mı Fail-Closed mı?
Güvenlik kritik API'lerde policy sistemi bozulduğunda erişimi kapatmak çoğu zaman daha güvenlidir.
Authentication Servisi Çökerse Ne Olmalı?
Geçerli mevcut tokenlar yerel doğrulanabiliyorsa kısa süre çalışmaya devam edilebilir, yeni login akışları ise etkilenebilir.
Configuration Store Çökerse Ne Olmalı?
Gateway son doğrulanmış config ile kontrollü biçimde çalışabilmelidir.
DNS Problemi
Internal DNS kesintisi gateway sağlıklı olsa bile erişimi etkileyebilir.
Disaster Recovery
İkinci ortam, config yedeği ve sertifika erişim planı hazırlanmalıdır.
Runbook
Operasyon ekibi arıza sırasında hangi kontrolleri hangi sırayla yapacağını bilmelidir.
Timeout Stratejisi
Connection Timeout
Backend bağlantısının ne kadar sürede kurulması gerektiği belirlenir.
Read Timeout
Gateway backend yanıtını sonsuza kadar beklememelidir.
Write Timeout
Request body gönderiminin kabul edilebilir süresi sınırlandırılabilir.
Backend Timeout
Servisin beklenen davranışına göre ayrı timeout tanımlanmalıdır.
Global Timeout Yerine Route Bazlı Timeout
Raporlama API'si ile basit profil API'sinin aynı zaman sınırına sahip olması gerekmez.
Kullanıcı Deneyimine Etkisi
Çok uzun timeout kullanıcıyı bekletir, çok kısa timeout sağlıklı işlemleri gereksiz yere kesebilir.
Retry Politikaları
Her Hata Retry Edilmeli mi?
Hayır. Validation veya authorization hatalarını tekrar denemek anlamsızdır.
Idempotent Requests
GET gibi güvenli tekrar davranışı olan işlemler retry için daha uygundur.
Exponential Backoff
Tekrar denemeler arasındaki süre kademeli artırılabilir.
Jitter
İstemcilerin aynı anda tekrar deneme yapmasını azaltmak için rastgele gecikme eklenebilir.
Retry Storm
Backend arızasında tüm gateway node'larının yoğun retry yapması sorunu büyütebilir.
Gateway ve Backend'in Aynı Anda Retry Yapması Riski
İki katmanda kontrolsüz retry toplam çağrı sayısını katlayabilir.
Circuit Breaker
Hatalı Backend'i Geçici Olarak Trafikten Çıkarmak
Belirli hata eşiği aşıldığında yeni istekler kısa süre backend'e gönderilmeyebilir.
Open / Half-Open / Closed
Circuit breaker backend sağlık durumuna göre bu çalışma durumları arasında geçiş yapabilir.
Failure Threshold
Devrenin ne zaman açılacağı hata oranı veya başarısız çağrı sayısıyla belirlenebilir.
Recovery
Belirli bekleme sonrasında sınırlı test isteğiyle backend'in düzeldiği kontrol edilebilir.
Gateway mi Service Mesh mi Circuit Breaker Uygulamalı?
North-south backend çağrılarında gateway, yoğun east-west servis trafiğinde mesh daha uygun yer olabilir.
Caching
Hangi Internal API'ler Cache Edilebilir?
Sık okunan ve kullanıcıya özel olmayan referans verileri iyi adaydır.
Cache-Control
Backend cache davranışı için açık direktif üretebilir.
TTL
Verinin değişme sıklığına uygun cache süresi seçilmelidir.
Consumer Bazlı Cache
Consumer kimliği yanıtı etkiliyorsa cache key buna göre ayrılmalıdır.
Authentication ile Cache İlişkisi
Yetkili kullanıcıya özel response ortak cache'e yazılmamalıdır.
Hassas Verilerin Cache'lenmesi
Personel ve finans verileri için cache ihtiyacı ayrıca risk değerlendirmesinden geçmelidir.
Cache Invalidation
Veri değiştiğinde eski response'un ne zaman temizleneceği önceden belirlenmelidir.
API Aggregation
Bir İstekten Birden Fazla Backend Çağrısı
Gateway basit senaryolarda birkaç servis sonucunu birleştirebilir.
Dashboard Uygulamaları
Tek ekran için kullanıcı, rapor ve bildirim servisleri birlikte çağrılabilir.
Response Composition
Sonuçlar tek response modelinde birleştirilebilir.
Aggregation'ın Latency'ye Etkisi
En yavaş backend toplam response süresini belirleyebilir.
Gateway'i Orchestration Engine'e Dönüştürmemek
Uzun iş akışları ve çok aşamalı kararlar ayrı backend servisinde tutulmalıdır.
Observability
Request Count
Route başına toplam çağrı sayısı izlenmelidir.
Throughput
Saniyedeki request hacmi kapasite planlamasına yardımcı olur.
Error Rate
4xx ve 5xx oranları ayrı değerlendirilmelidir.
Latency
Gateway'in toplam request süresine eklediği süre ölçülmelidir.
p50 / p95 / p99
Yalnızca ortalama yerine kuyruk latency değerleri izlenmelidir.
Backend Response Time
Gateway latency ile backend latency birbirinden ayrılmalıdır.
Authentication Failure
Token hataları ayrı metric olarak takip edilmelidir.
Rate-Limit Events
Limit aşımı consumer ve route bazında ölçülmelidir.
Distributed Tracing
Trace ID
Tek isteğin dağıtık servis zincirinde takip edilmesini sağlar.
Correlation ID
Log kayıtları arasında ortak request kimliği kullanılabilir.
Gateway → Service → Database Zinciri
İstek gateway'den backend'e ve veri katmanına kadar izlenebilmelidir.
OpenTelemetry
Standart telemetry üretimi için kullanılabilir.
Hangi Servisin Gecikmeye Neden Olduğunu Bulmak
Trace span süreleri sorunun gateway'de mi backend'de mi olduğunu gösterir.
Merkezi Loglama
Access Logs
Route, status, consumer ve latency bilgileri kaydedilebilir.
Security Logs
Authentication hataları ve şüpheli requestler ayrı izlenebilir.
Audit Logs
Yönetim ve policy değişiklikleri kayıt altına alınmalıdır.
Error Logs
Gateway runtime ve upstream bağlantı hataları merkezi toplanmalıdır.
SIEM Entegrasyonu
Güvenlik olayları korelasyon ve alarm amacıyla SIEM'e aktarılabilir.
Hassas Veriyi Loglamamak
Token, parola ve kişisel veri doğrudan log içine yazılmamalıdır.
Log Retention
Saklama süresi operasyon ve mevzuat ihtiyacına göre belirlenmelidir.
API Gateway Audit Trail
Kim Hangi API'yi Çağırdı?
Kullanıcı veya service identity mümkün olduğunda kayıt altına alınmalıdır.
Hangi Uygulamadan Geldi?
Client ID veya workload identity çağrının kaynağını göstermelidir.
Ne Zaman Çağırdı?
Zaman bilgisi güvenilir ve ortak zaman standardıyla saklanmalıdır.
Hangi Yetkiyle?
Scope, rol veya policy sonucu audit kaydına eklenebilir.
Sonuç Ne Oldu?
Status code ve karar sonucu saklanabilir.
Hangi Gateway Policy'si Uygulandı?
Policy sürümü olay incelemesinde önemli olabilir.
Regülasyon ve Denetim Kullanımı
Audit trail, erişim kontrollerinin uygulandığını göstermek için kullanılabilir.
Performance Overhead Nasıl Ölçülür?
Gateway Öncesi Baseline
Backend'e doğrudan çağrının latency değeri ölçülmelidir.
Gateway Latency
Aynı çağrı gateway üzerinden yapılarak ek süre hesaplanır.
Authentication Maliyeti
Token validation veya external introspection süresi ayrı ölçülmelidir.
Transformation Maliyeti
Büyük body dönüşümleri CPU ve latency artırabilir.
Logging Maliyeti
Senkron yoğun log yazımı request süresini etkileyebilir.
TLS Maliyeti
Connection reuse ve TLS handshake davranışı performans üzerinde etkilidir.
p99 Üzerindeki Etki
Yoğun saatlerde gateway'in kuyruk latency üzerindeki etkisi özellikle izlenmelidir.
Capacity Planning
Requests per Second
Normal ve peak RPS değerleri bilinmelidir.
Concurrent Connection
Uzun bağlantılar gateway kapasitesini etkileyebilir.
Payload Boyutu
Büyük request ve response'lar memory ve network kullanımını artırır.
CPU
TLS, transformation ve policy işlemleri CPU tüketir.
Memory
Connection ve buffering davranışı memory ihtiyacını belirler.
Network Bandwidth
Gateway toplam API trafiğini taşıdığı için network kapasitesi önemlidir.
Peak Traffic
Bordro veya dönem sonu gibi kurum içi trafik zirveleri ayrıca modellenmelidir.
Autoscaling Threshold
Ölçekleme yalnızca CPU değil latency ve connection metriğiyle de tetiklenebilir.
Gateway İçin Load Testing
Normal Trafik
Günlük kullanım profili simüle edilmelidir.
Peak Trafik
Beklenen en yoğun dönem yükü test edilmelidir.
Burst
Kısa sürede hızlı request artışı denenmelidir.
Rate-Limit Testi
Limitin beklenen consumer ve route seviyesinde çalıştığı doğrulanmalıdır.
Backend Failure
Backend yanıt vermediğinde timeout ve circuit breaker davranışı test edilmelidir.
Identity Provider Failure
Authentication altyapısı kesildiğinde mevcut ve yeni oturum davranışı ölçülmelidir.
Gateway Instance Failure
Bir node kapatıldığında diğer instance'ların trafiği karşılayabildiği doğrulanmalıdır.
Kurum İçi API Gateway Güvenlik Testleri
Authentication Bypass
Token olmadan veya bozuk token ile korumalı route'a erişilememelidir.
Authorization Bypass
Geçerli kullanıcı yetkisiz route'a erişememelidir.
Gateway Bypass
Backend IP veya hostname üzerinden doğrudan erişim engellenmelidir.
JWT Manipülasyonu
Değiştirilmiş payload veya signature kabul edilmemelidir.
Rate-Limit Bypass
Header veya bağlantı değiştirerek limitin aşılması engellenmelidir.
Header Injection
Forwarded ve identity header'larının istemci tarafından sahte şekilde üretilemediği kontrol edilmelidir.
SSRF
Dinamik upstream veya callback özelliklerinin private hedeflere kötüye kullanılmadığı test edilmelidir.
Oversized Payload
Aşırı büyük body gateway tarafından kontrollü reddedilmelidir.
Misconfiguration Testleri
Authentication'sız production route veya public olmuş internal endpoint otomatik testlerle aranmalıdır.
API Gateway CI/CD Pipeline
Configuration Lint
Gateway config sözdizimi deployment öncesinde kontrol edilmelidir.
OpenAPI Validation
API contract geçerliliği test edilmelidir.
Security Policy Tests
Authentication ve authorization kurallarının beklenen route'larda bulunduğu doğrulanmalıdır.
Route Tests
Her path'in doğru backend'e gittiği test edilir.
Contract Tests
Gateway dönüşümleri backend sözleşmesiyle uyumlu olmalıdır.
Performance Smoke Test
Yeni config ciddi latency artışı yaratıyor mu kontrol edilebilir.
Canary Deployment
Yeni gateway sürümü veya config küçük trafik grubuyla denenebilir.
Automated Rollback
Hata metriği yükselirse önceki çalışan config geri alınabilir.
Development, Test ve Production Gateway'leri
Ortam İzolasyonu
Production ve test data plane'leri birbirinden ayrılmalıdır.
Ayrı DNS
Her ortamın kendi API hostname'i bulunmalıdır.
Ayrı Credentials
Production credential test ortamında kullanılmamalıdır.
Ortak Policy Template'leri
Güvenlik standartları ortamlar arasında aynı şablondan üretilebilir.
Production Konfigürasyonunun Test Ortamında Doğrulanması
Config production'a geçmeden önce mümkün olduğunca benzer ortamda sınanmalıdır.
Configuration Promotion
Aynı doğrulanmış config kontrollü pipeline ile üst ortama taşınmalıdır.
On-Premises API Gateway
Avantajları
Ağ, veri ve çalışma ortamı üzerinde yüksek kurum kontrolü sağlar.
Operasyonel Maliyeti
Kurulum, patch, scaling ve monitoring kurum ekibinin sorumluluğundadır.
Private Network Kontrolü
Gateway mevcut veri merkezi network sınırları içinde çalışabilir.
Yüksek Erişilebilirlik
Cluster, load balancer ve yedek altyapıyı kurum tasarlamalıdır.
Güncelleme ve Patch Yönetimi
Güvenlik güncellemeleri düzenli bakım sürecinin parçası olmalıdır.
Cloud API Gateway
Managed Service Avantajları
Altyapı operasyonunun bir bölümü servis sağlayıcı tarafından yönetilebilir.
Private Connectivity
Gateway yalnızca private network üzerinden erişilebilir yapılandırılabilir.
VPC/VNet Entegrasyonu
Backend servislerine özel ağ üzerinden ulaşılabilir.
Vendor Lock-In
Yoğun sağlayıcıya özel policy ve entegrasyon kullanımı geçiş maliyetini artırabilir.
Maliyet Modeli
Request, data transfer ve ek özellik ücretleri toplam maliyete dahil edilmelidir.
Veri Yerleşimi
Log ve telemetry verisinin hangi bölgede tutulduğu kurum gereksinimleriyle uyumlu olmalıdır.
Hybrid Gateway Mimarisi
On-Prem Backend
Gateway veri merkezindeki mevcut uygulamalara güvenli bağlantı kurabilir.
Cloud Backend
Aynı kurumun cloud servisleri de ortak API yönetim modeline alınabilir.
Ortak API Yönetimi
Policy ve katalog tek control plane üzerinden yönetilebilir.
Self-Hosted Gateway
Data plane kurum ağı içinde çalıştırılabilir.
Merkezi Control Plane
Config ve policy dağıtımı merkezi yönetilebilir.
Dağıtık Data Plane
Gateway node'ları farklı network ve regionlarda kullanıcıya yakın konumlandırılabilir.
Multi-Cluster ve Multi-Region Gateway
Merkezi Gateway'in Ölçek Problemi
Tüm region trafiğini tek gateway cluster'ına göndermek latency ve kapasite problemi yaratabilir.
Bölgesel Gateway'ler
Her region kendi data plane'ine sahip olabilir.
Global Routing
DNS veya global load balancing kullanıcıyı uygun region'a yönlendirebilir.
Configuration Synchronization
Route ve policy değişiklikleri bölgesel gateway'lere güvenilir biçimde dağıtılmalıdır.
Policy Drift
Bir region'ın farklı güvenlik kuralıyla çalışması engellenmelidir.
Region Failover
Bir bölge erişilemez olduğunda trafik uygun yedek bölgeye taşınabilir.
Kubernetes Ortamında API Gateway
Kubernetes Service
Backend workloadlar Service abstraction üzerinden erişilebilir.
Ingress
Temel HTTP routing için kullanılabilir.
Gateway API
Routing sorumluluklarını farklı kaynak tipleriyle daha açık modelleyebilir.
Ingress Controller ile API Gateway Arasındaki Fark
Ingress controller öncelikle cluster ingress routing yapar. Tam API Gateway çözümü ek policy, consumer ve yönetim özellikleri sunabilir.
Service Discovery
Gateway Kubernetes servislerini dinamik hedef olarak kullanabilir.
Horizontal Scaling
Gateway pod sayısı trafikle birlikte artırılabilir.
Kubernetes Secrets
Credential saklama için kullanılabilir ancak daha güçlü secret yönetimi ihtiyaçları ayrıca değerlendirilmelidir.
Network Policies
Backend podlara yalnızca gerekli gateway veya servis kaynaklarından bağlantı izni verilebilir.
API Gateway Ürünü Nasıl Seçilir?
Ürün seçimi yaparken kurumun mevcut ağı, Kubernetes kullanımı, kimlik sağlayıcısı, API sayısı ve governance beklentisi belirleyicidir.
NGINX
Basit ve performans odaklı reverse proxy, TLS ve routing gereksinimlerinin güçlü olduğu yapılarda değerlendirilebilir.
Kong
Plugin tabanlı API policy ve yönetim yaklaşımı gereken mimarilerde değerlendirilebilecek seçenekler arasındadır.
Apache APISIX
Dinamik route ve API gateway özelliklerine ihtiyaç duyulan cloud-native yapılarda değerlendirilebilir.
Traefik
Container ve Kubernetes odaklı dinamik routing senaryolarında değerlendirilebilir.
Spring Cloud Gateway
Java ve Spring tabanlı kurum içi uygulama ekosisteminde programlanabilir gateway yaklaşımı sunabilir.
AWS API Gateway
AWS tabanlı managed API senaryolarında private entegrasyon seçenekleriyle değerlendirilebilir.
Azure API Management
Azure ağı ve kurumsal API management ihtiyaçlarıyla birlikte değerlendirilebilir.
Google Apigee
Geniş API lifecycle ve governance ihtiyaçlarına yönelik platform yaklaşımı sunabilir.
Cloud-Native ve Self-Hosted Seçenekler
Operasyon kontrolü, lisans maliyeti, data residency ve platform ekibi kapasitesi bu kararın merkezindedir.
Kong Nginx Traefik ve AWS API Gateway kurumsal kullanım karşılaştırması yapılırken yalnızca özellik listesine bakmak yeterli değildir. Ekibinizin hangi ürünü güvenli biçimde işletebildiği, mevcut identity sistemleri ve ağ yapısıyla uyumu daha önemlidir.
Ürün Seçim Kriterleri
Internal Network Desteği
Gateway private ağ ve internal load balancer ile çalışabilmelidir.
SSO / OIDC / LDAP Entegrasyonu
Mevcut kurum kimlik altyapısıyla uyum temel kriterlerden biridir.
mTLS
Service ve client certificate doğrulama ihtiyacı varsa native destek incelenmelidir.
Policy Engine
Yetki, rate limit ve validation kuralları kolay yönetilebilmelidir.
Kubernetes Desteği
Container platformu kullanılıyorsa discovery ve config entegrasyonu önem kazanır.
Observability
Metrics, logs ve tracing standart araçlara aktarılabilmelidir.
Developer Portal
Geniş API tüketici kitlesinde self-service deneyimi önemli hale gelir.
API Catalog
API ownership ve discovery ihtiyacı ürün seçiminde değerlendirilmelidir.
HA
Gateway cluster'ının arıza toleransı net biçimde test edilebilmelidir.
Lisans ve TCO
Yalnızca lisans değil altyapı, ekip ve operasyon maliyeti hesaplanmalıdır.
Vendor Lock-In
Configuration ve policy'lerin başka platforma taşınabilirliği incelenmelidir.
NGINX Ne Zaman Yeterlidir?
Basit Routing
Az sayıda path ve backend için oldukça sade çözüm olabilir.
TLS Termination
HTTPS bağlantılarını gateway benzeri giriş noktasında sonlandırabilir.
Temel Rate Limiting
Basit trafik koruma ihtiyaçları uygulanabilir.
Küçük API Sayısı
API sayısı ve ekip sayısı azsa geniş management platformu gerekmeyebilir.
API Management Gereksiniminin Sınırlı Olması
Developer portal, consumer lifecycle ve kapsamlı governance yoksa daha sade proxy mimarisi yeterli olabilir.
Kurumsal API Management Platformu Ne Zaman Gerekir?
Yüzlerce API
API discovery ve lifecycle yönetimi manuel yöntemlerle zorlaşır.
Çok Sayıda Ekip
Ownership ve self-service modeli önem kazanır.
Developer Portal
API tüketicilerinin merkezi doküman ve erişim talep sistemi ihtiyacı oluşur.
API Lifecycle
API'nin oluşturulmasından kaldırılmasına kadar süreç yönetilebilir.
Policy Governance
Güvenlik ve erişim standartları kurum genelinde uygulanabilir.
Analytics
API kullanım davranışı ve consumer bazlı metrikler izlenebilir.
Consumer Management
Hangi uygulamanın hangi API'ye eriştiği merkezi olarak yönetilebilir.
Regulatory Requirements
Audit, log retention ve erişim kanıtı gereksinimleri daha güçlü platform ihtiyacı doğurabilir.
API Gateway Entegrasyonuna Geçiş Yol Haritası
Mevcut API Envanterini Çıkarma
İlk adım kurumda kullanılan endpointleri ve sahiplerini belirlemektir.
Consumer'ları Belirleme
Her API'yi hangi uygulama ve kullanıcı gruplarının kullandığı çıkarılmalıdır.
Trafik Akışlarını Haritalama
Request'in istemciden backend'e hangi network yoluyla gittiği bilinmelidir.
Security Requirements
Authentication, authorization, veri hassasiyeti ve audit ihtiyaçları belirlenmelidir.
API'leri Sınıflandırma
Exposure modeline göre API'ler ayrılmalıdır.
Internal
Yalnızca kurum içinde kullanılacak API'lerdir.
Partner
Belirli iş ortaklarının erişebildiği API'lerdir.
Public
Internet üzerinden kontrollü biçimde sunulan API'lerdir.
Pilot API Seçme
Orta riskli ve iyi anlaşılan bir API ile ilk entegrasyonu yapmak faydalıdır.
Gateway Entegrasyonu
DNS, authentication, routing ve logging katmanları pilotta devreye alınır.
Ölçüm
Latency, hata oranı ve operasyon yükü karşılaştırılır.
Kademeli Migration
Tüm API'leri tek seferde geçirmek yerine kontrollü gruplarla ilerlenmelidir.
Dağıtık uygulamalar arasındaki iletişim yaklaşımını daha geniş açıdan incelemek için https://www.diyarbakiryazilim.com.tr/posts/dagitik-sistemlerde-istemci-sunucu-mimarisi-ve-iletisim-protokolleri adresindeki içeriğe de göz atabilirsiniz.
Legacy Uygulamaları Kesintisiz Gateway Arkasına Alma
Mevcut URL'leri Korumak
İlk aşamada consumer değişikliği gerektirmeden mevcut hostname korunabilir.
DNS Geçişi
TTL önceden planlanarak hostname yeni gateway load balancer'a taşınabilir.
Shadow Traffic
Gerçek trafiğin kopyası yeni altyapıya gönderilerek response davranışı karşılaştırılabilir.
Canary
Küçük trafik yüzdesi gateway üzerinden geçirilerek risk azaltılabilir.
Dual Routing
Geçiş sırasında eski ve yeni erişim yolu kontrollü biçimde birlikte çalışabilir.
Geri Dönüş Planı
Gateway entegrasyonunda problem çıkarsa önceki route'a nasıl dönüleceği önceden belirlenmelidir.
Kurum İçi API Governance Modeli
API Naming Standard
Route ve kaynak adlandırması kurum genelinde ortak kurallara bağlanabilir.
Authentication Standard
Yeni API'lerin kabul edilen identity yöntemlerini kullanması beklenmelidir.
Error Format
Hata response yapısı consumer deneyimini sadeleştirmek için standartlaştırılabilir.
Versioning Standard
Sürüm stratejisinin path veya başka yöntemle nasıl uygulanacağı belirlenmelidir.
Logging Standard
Correlation ID ve temel request metadata ortak formatta üretilmelidir.
Rate-Limit Standard
API sınıfına göre varsayılan limit profilleri tanımlanabilir.
Ownership Standard
Owner bulunmayan API production'a alınmamalıdır.
Deprecation Standard
Consumer'lara duyuru ve kapanış süreleri standart hale getirilebilir.
API Gateway Yönetiminde Platform Engineering
Golden Path
Yeni API için ekiplerin takip edeceği önerilen güvenli entegrasyon yolu oluşturulabilir.
API Template
Authentication, tracing ve error format ayarları hazır şablonda sunulabilir.
Self-Service Route Oluşturma
Domain ekipleri kontrollü tanım dosyalarıyla route ekleyebilir.
Otomatik Policy Uygulama
Zorunlu güvenlik kuralları route oluşturulurken otomatik eklenebilir.
Developer Portal
API üreticisi ve consumer ekipler ortak portal üzerinden çalışabilir.
Yeni API'nin Dakikalar İçinde Gateway'e Eklenmesi
Platform engineering yaklaşımının iyi bir hedefi, standart API onboarding süresini günlerden kısa ve tekrarlanabilir sürece indirmektir.
API Gateway'in Kurumsal Maliyeti
Lisans
Commercial ürünlerde lisans veya subscription maliyeti olabilir.
Compute
Self-hosted data plane sunucu veya container kaynakları tüketir.
Network
Data transfer ve private bağlantılar maliyet oluşturabilir.
Operasyon
Upgrade, incident ve capacity yönetimi ekip zamanı gerektirir.
Observability
Yüksek hacimli log ve trace depolaması maliyeti artırabilir.
Eğitim
Platform ve uygulama ekiplerinin gateway politikalarını öğrenmesi gerekir.
Platform Ekibi
Geniş kurumsal kullanımda sahiplik yapacak uzman ekip gerekebilir.
Managed Service vs Self-Hosted TCO
Karşılaştırmada yalnızca servis faturası değil personel ve operasyon maliyeti de hesaba katılmalıdır.
API Gateway Başarısı Nasıl Ölçülür?
API Onboarding Süresi
Yeni API'nin güvenli biçimde yayınlanma süresi azalıyor mu ölçülmelidir.
Authentication Policy Coverage
Korunması gereken API'lerin ne kadarı standart authentication policy kullanıyor görülebilir.
Gateway Availability
Gateway uptime hedefi sürekli takip edilmelidir.
Added Latency
Gateway'in API response süresine eklediği süre ölçülmelidir.
Error Rate
Gateway kaynaklı ve backend kaynaklı hatalar ayrılmalıdır.
API Reuse Rate
Yeni projeler mevcut API'leri daha fazla kullanıyor mu incelenebilir.
Security Incident Sayısı
Kontrolsüz API erişimi ve yanlış yapılandırma olaylarının azalıp azalmadığı izlenebilir.
Manuel Entegrasyon İş Yükündeki Azalma
Platform ekibine açılan tekrar eden route ve credential taleplerinin azalması önemli başarı göstergesidir.
Gerçek Dünya Senaryosu: Kurum İçi İnsan Kaynakları Uygulamaları
Çalışan Portalı
Kullanıcıların izin, bordro ve profil sistemlerine eriştiği ana arayüz olabilir.
İzin Sistemi
İzin talepleri ayrı backend API üzerinden sunulabilir.
Bordro
Hassas finans verisi için daha sıkı authorization politikası uygulanabilir.
Active Directory / SSO
Çalışan kimliği mevcut kurum hesabı üzerinden doğrulanır.
API Gateway
Portal isteklerini ilgili backend servislerine yönlendirir.
Rol Bazlı Yetkilendirme
Çalışan, yönetici ve insan kaynakları rollerine farklı API scope verilebilir.
Audit Trail
Bordro veya çalışan kaydı erişimleri denetim amacıyla kaydedilebilir.
Gerçek Dünya Senaryosu: ERP ve CRM Entegrasyonu
CRM
Müşteri ve satış süreçleri CRM üzerinden yürütülebilir.
ERP
Sipariş, stok ve finans bilgileri ERP sisteminde bulunabilir.
Satış Portalı
Tek uygulama hem CRM hem ERP verisine ihtiyaç duyabilir.
Legacy SOAP Servisi
ERP tarafında mevcut SOAP endpoint korunabilir.
REST API Yüzeyi
Yeni satış portalına daha sade REST sözleşmesi sunulabilir.
Data Transformation
XML ve JSON arasında kontrollü dönüşüm gerçekleştirilebilir.
Merkezi Authentication
İki farklı backend aynı kurumsal kimlik sınırı arkasından sunulabilir.
API Usage Monitoring
Satış portalının hangi servisi ne kadar kullandığı merkezi olarak görülebilir.
Gerçek Dünya Senaryosu: Mikroservis Tabanlı Kurum İçi Platform
Web Uygulaması
Kullanıcı browser üzerinden platforma bağlanır.
SSO
Kurum kimliği IdP tarafından doğrulanır.
API Gateway
Kullanıcı kaynaklı API trafiğinin giriş noktasıdır.
User Service
Kullanıcı profil ve üyelik bilgilerini yönetebilir.
Document Service
Belge işlemleri ayrı mikroserviste tutulabilir.
Reporting Service
Raporlama istekleri farklı timeout ve kapasite profiliyle çalışabilir.
Service Mesh
Mikroservisler arası mTLS ve telemetry mesh üzerinden yönetilebilir.
Gateway ve Mesh Sorumluluklarının Ayrılması
Gateway kullanıcı erişimini, mesh servisler arası iletişimi yönetirse politika sınırları daha anlaşılır olur.
Benim kurum içi platformlarda en faydalı bulduğum yaklaşım, gateway'i bütün problemleri çözen merkez olarak görmek yerine sorumluluğunu net sınırlamaktır. Authentication ve north-south routing gateway'de, domain mantığı servislerde, yoğun east-west politikaları ise uygun olduğunda mesh katmanında kalmalıdır.
API Gateway Kullanımında Sık Yapılan Hatalar
Her Service-to-Service Çağrısını Merkezi Gateway'den Geçirmek
Bu yaklaşım gereksiz latency ve merkezi bağımlılık oluşturabilir.
İç Ağı Güvenilir Kabul Etmek
Network konumu authentication yerine geçmemelidir.
Backend'leri Gateway Dışından Erişilebilir Bırakmak
Bu durumda gateway security policy kolayca bypass edilebilir.
Gateway'e Business Logic Koymak
Domain davranışı gateway'e taşındıkça geliştirme ekipleri merkezi platforma bağımlı hale gelir.
Gateway'i Single Point of Failure Yapmak
Tek node kurum içi uygulamaların tamamını aynı anda etkileyebilir.
Global Timeout Kullanmak
Her backend aynı latency karakteristiğine sahip değildir.
Kontrolsüz Retry
Arızalı backend üzerindeki yükü daha da artırabilir.
Tek Bir Rate-Limit Politikası Kullanmak
Kritik ve düşük öncelikli API'lerin aynı limite sahip olması kapasite yönetimini zorlaştırır.
Hassas Veriyi Loglamak
Access token, kişisel bilgi veya secret log dosyalarına yazılmamalıdır.
Policy'leri Manuel Değiştirmek
Değişiklik geçmişi ve review süreci kaybolur.
Gateway Konfigürasyonunu Versionlamamak
Rollback ve audit ciddi biçimde zorlaşır.
Gateway'i API Management ile Karıştırmak
Gateway request data plane işlevini yürütürken API management katalog, lifecycle ve consumer süreçlerini de kapsayabilir.
Kurum İçi API Gateway Kontrol Listesi
Hangi API'lerin Gateway'den Geçeceği Belirlendi mi?
Her trafiği gateway'e zorlamak yerine net kapsam tanımlayın.
Internal ve External API'ler Ayrıldı mı?
Exposure modelleri açık biçimde sınıflandırılmalıdır.
SSO Entegrasyonu Var mı?
Kurum kullanıcıları mevcut identity altyapısıyla doğrulanabilmelidir.
Service Identity Kullanılıyor mu?
Kullanıcısız service çağrıları ayrı kimlikle yapılmalıdır.
Backend Bypass Engellendi mi?
Backend endpointleri doğrudan kullanıcı ağından erişilebilir olmamalıdır.
mTLS Gereksinimi Değerlendirildi mi?
Kritik API'lerde istemci veya service certificate doğrulaması değerlendirilmelidir.
Rate Limits Belirlendi mi?
Consumer ve route bazında kapasite koruması tanımlanmalıdır.
Timeout ve Retry Politikaları Var mı?
Backend karakteristiğine uygun kurallar kullanılmalıdır.
HA Test Edildi mi?
Gateway node kaybı kontrollü test edilmelidir.
Distributed Tracing Var mı?
Request zinciri servisler arasında izlenebilmelidir.
Audit Logs Var mı?
Kritik erişim ve policy değişiklikleri kayıt altına alınmalıdır.
Policy'ler Git'te mi?
Gateway güvenlik ve routing config'i versiyonlanmalıdır.
Disaster Recovery Test Edildi mi?
Yedek mimarinin yalnızca belgede değil gerçek testte çalıştığı doğrulanmalıdır.
Open Source ve Ekipler Arası İşbirliği
Açık Kaynak API Gateway Ekosistemi
Açık kaynak projeleri routing, proxy, authentication ve observability kavramlarını gerçek yapılandırmalar üzerinde öğrenmek için yararlıdır.
Kong, APISIX, NGINX ve Traefik Gibi Projelerden Öğrenmek
Farklı yaklaşım ve config modellerini incelemek gateway mimarisinin ortak prensiplerini anlamayı kolaylaştırır.
İç Gateway Konfigürasyonlarını InnerSource Olarak Yönetmek
Gateway policy repository'si kurum ekiplerinin katkı sağlayabildiği ortak proje haline getirilebilir.
Ekiplerin Ortak Policy Repository'sine Katkısı
Domain ekipleri ortak şablon ve testlerin gelişmesine katkıda bulunabilir.
Architecture Decision Record Kullanımı
Neden belirli authentication veya routing yaklaşımının seçildiği belgelenebilir.
Gateway Değişikliklerinde Pull Request Review
Routing ve güvenlik değişiklikleri production öncesinde ekip değerlendirmesinden geçebilir.
Teknik projeler ve ortak geliştirme çalışmalarına ilişkin örnekleri görmek için https://www.diyarbakiryazilim.com.tr/projects adresini ziyaret edebilirsiniz.
Sık Sorulan Sorular
Kurum İçi Uygulamalarda API Gateway Kullanmak Gerekli midir?
Her kurum için zorunlu değildir. API sayısı, consumer çeşitliliği ve merkezi güvenlik ihtiyacı arttığında değeri yükselir.
Her Internal API Gateway'den Geçmeli midir?
Hayır. Paylaşılan ve kullanıcıya açık internal API'ler güçlü adayken yalnızca tek servisin kendi iç iletişimi doğrudan kalabilir.
API Gateway ile Reverse Proxy Arasındaki Fark Nedir?
Reverse proxy temel trafik aktarımına odaklanır. Gateway buna authentication, rate limiting ve API policy özellikleri ekleyebilir.
API Gateway ile Load Balancer Arasındaki Fark Nedir?
Load balancer trafiği instance'lar arasında dağıtır. Gateway hangi API'ye, hangi kimlikle ve hangi politikayla erişileceğini de yönetebilir.
API Gateway ile Service Mesh Arasındaki Fark Nedir?
Gateway çoğunlukla north-south API erişimini, service mesh ise east-west servis iletişimini yönetir.
API Gateway ile Active Directory Entegre Edilebilir mi?
Evet. Doğrudan veya OIDC, SAML ve kurumsal identity katmanı aracılığıyla entegrasyon kurulabilir.
API Gateway SSO Sağlayabilir mi?
Gateway çoğunlukla SSO'nun kendisini üretmek yerine identity provider tarafından verilen token veya session bilgisini doğrular.
Gateway Authentication Yapıyorsa Backend'in Token Doğrulaması Gerekir mi?
Risk seviyesine bağlıdır. Kritik servislerde defense in depth kapsamında backend doğrulaması da uygulanabilir.
Kurum İçi API'lerde Rate Limiting Gerekir mi?
Evet. Hatalı veya aşırı kullanım internal servisleri de kullanılmaz hale getirebilir.
NGINX API Gateway Olarak Kullanılabilir mi?
Routing, TLS ve temel rate limit gibi ihtiyaçlarda kullanılabilir. Daha geniş API management ihtiyaçları için ek bileşenler gerekebilir.
Kubernetes'te API Gateway Nasıl Konumlandırılır?
Gateway cluster giriş katmanında çalışabilir ve Kubernetes service discovery üzerinden backend servislerine yönlendirme yapabilir.
API Gateway Sisteme Ne Kadar Gecikme Ekler?
Sabit tek sayı yoktur. TLS, authentication, transformation, logging ve altyapı kapasitesi ölçülerek gerçek p95 ve p99 değeri bulunmalıdır.
Gateway Çökerse Tüm Uygulamalar Çöker mi?
Gateway'e bağımlı uygulamalar etkilenebilir. Bu nedenle çoklu instance, load balancer ve failover tasarımı önemlidir.
API Gateway İçin En İyi Programlama Dili Hangisidir?
Tek bir doğru dil yoktur. Daha önemli konu seçilen gateway'in güvenilir işletimi, config yönetimi ve ekip uzmanlığıdır.
Yazılımcı Olmak İçin API Gateway Konusunu Ne Zaman Öğrenmek Gerekir?
HTTP, REST, authentication ve temel backend geliştirme konuları oturduktan sonra API Gateway öğrenmek oldukça faydalıdır.
Open Source ve İşbirliği API Gateway Yetkinliğini Nasıl Geliştirir?
Gerçek gateway yapılandırmalarını okuyup test etmek routing ve güvenlik prensiplerini daha kalıcı öğrenmeyi sağlar.
Yazılım Topluluklarında API Gateway Mimarisi Nasıl Pratik Edilebilir?
Küçük bir mikroservis projesi geliştirip SSO, rate limit, logging ve service discovery katmanlarını birlikte uygulamak iyi bir başlangıçtır. Diyarbakır Yazılım Topluluğu hakkında bilgi için https://www.diyarbakiryazilim.com.tr/about adresini inceleyebilirsiniz.
Kurum içi uygulamalarda API Gateway nedir ve neden kullanılmalıdır?
API Gateway, kurum kullanıcıları ve uygulamaları ile backend servisler arasındaki kontrollü erişim noktasıdır. Merkezi authentication, routing, rate limiting, logging ve policy uygulaması sağlayarak aynı altyapı davranışının farklı API'lerde tekrar kurulmasını azaltır.
API Gateway kurum içi servislerde kimlik doğrulama ve yetkilendirmeyi nasıl merkezi hâle getirir?
Gateway kurumsal identity provider tarafından üretilen tokenları doğrulayabilir, scope ve grup bilgilerini kontrol edebilir ve yalnızca yetkili requestleri backend'e iletebilir. Backend tarafında da risk seviyesine göre ek doğrulama yapılabilir.
Mikroservis mimarisinde API Gateway entegrasyonu nasıl yapılır ve hangi avantajları sağlar?
Gateway kullanıcı veya uygulama kaynaklı trafiğin giriş noktasına yerleştirilir. Route'lar servis discovery ile backend mikroservislere bağlanır. Böylece authentication, rate limit, tracing ve API versiyonlama ortak katmanda yönetilebilir.
API Gateway kullanırken rate limiting, loglama, yük dengeleme ve yüksek erişilebilirlik nasıl yapılandırılmalıdır?
Rate limit consumer ve route bazında tanımlanmalı, loglar merkezi sisteme aktarılmalı, gateway birden fazla instance ile private load balancer arkasında çalıştırılmalı ve node kaybı düzenli olarak test edilmelidir.
Yakınımda kurum içi API Gateway entegrasyonu ve mikroservis mimarisi danışmanlığı veren yazılım firması nasıl bulabilirim?
Kurumsal API Gateway entegrasyonu ve mikroservis danışmanlığı ararken yalnızca proxy kurulumu yapan yaklaşım yerine identity, network, observability, high availability ve API governance konularını birlikte ele alan teknik ekipleri değerlendirin. API Gateway ve kurumsal entegrasyon danışmanlığı yakınımda şeklinde araştırma yapıyorsanız yerel yazılım toplulukları da doğru uzmanlarla tanışmak için yararlı bir başlangıç noktası olabilir.
Sonuç: Kurum İçi API Gateway'i Sadece Bir Proxy Değil, Kontrollü Erişim Platformu Olarak Tasarlayın
Kurum İçi Uygulamalarda API Gateway Entegrasyonu doğru planlandığında yalnızca endpointleri tek adreste toplamaz. Kimlik doğrulama, servis erişimi, rate limit, güvenlik politikaları, routing, audit ve observability için kurum genelinde ortak bir çalışma modeli oluşturur.
Her Trafiği Gateway'e Zorlamayın
Gateway özellikle kullanıcı ve uygulama kaynaklı paylaşılan API trafiğinde değerlidir. Her mikroservis çağrısını merkezi gateway'e taşımak gereksiz bağımlılık yaratabilir.
Internal API Sınırlarını Önce Belirleyin
Hangi API'nin internal, partner veya public olduğunu belirlemeden sağlıklı gateway policy tasarlamak zordur.
İç Ağa Güvenmek Yerine Kimliğe Güvenin
Network konumu yerine kullanıcı, uygulama ve service identity üzerinden erişim kararı verin.
SSO ve Service Identity'yi Merkezi Hale Getirin
İnsan kullanıcılar kurumsal SSO, workloadlar ise kısa ömürlü servis kimliği üzerinden doğrulanabilir.
Gateway ile Service Mesh Sorumluluklarını Ayırın
Gateway north-south API erişimine, mesh ise ihtiyaç olduğunda east-west servis trafiğine odaklanmalıdır.
Policy'leri Kod Olarak Yönetin
Routing ve security config değişikliklerini Git, review, otomatik test ve rollback süreçlerine dahil edin.
Gateway'i Yüksek Erişilebilir Tasarlayın
Tek instance ile çalışan merkezi gateway, bütün uygulamalar için risk oluşturur. Çoklu node, health check ve disaster recovery tasarımı baştan düşünülmelidir.
Routing Kadar Observability ve Governance'e de Yatırım Yapın
Bir gateway'in değerini yalnızca isteği doğru backend'e göndermesi belirlemez. API owner bilgisinin görünür olması, audit kayıtlarının tutulması ve ekiplerin self-service biçimde çalışabilmesi de kurumsal başarının parçasıdır.
Benim deneyimimde en sağlıklı başlangıç, bütün sistemi tek seferde gateway arkasına taşımak yerine bir veya iki önemli internal API ile pilot yapmaktır. Önce latency, authentication davranışı, rate limit ve operasyon sürecini ölçün. Ardından modeli diğer servislere taşıyın.
Kurum İçi Uygulamalarda API Gateway Entegrasyonu konusunda ekip yetkinliği geliştirmek, kurumsal API mimarilerini tartışmak veya gerçek projeler üzerinden öğrenmek istiyorsanız Diyarbakır Yazılım Topluluğu'nu https://www.diyarbakiryazilim.com.tr adresinden ziyaret edebilirsiniz. Doğru gateway mimarisi yalnızca bir ürün seçimi değildir. Kurumun API erişim modelini uzun vadede yönetilebilir hale getiren mimari bir karardır.
share: