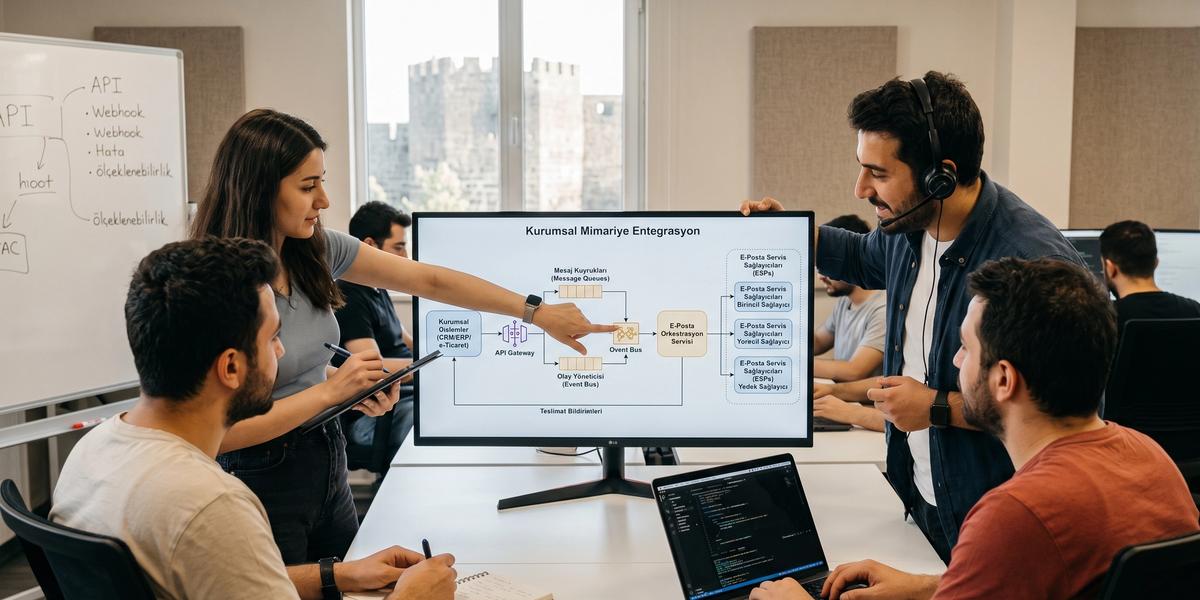
E-Posta Otomasyon Sistemlerinin Kurumsal Mimariye Entegrasyonu

Diyarbakır Yazılım
16.08.2026
#Yazılım#Teknoloji#Topluluk
E-Posta Otomasyon Sistemlerinin Kurumsal Mimariye Entegrasyonu, yalnızca bir uygulamanın başka bir servise e-posta gönderme yetkisi vermesi değildir. Doğru yaklaşım; CRM, ERP, e-ticaret, kimlik yönetimi, veri platformları, mesaj kuyrukları ve e-posta servis sağlayıcıları arasında kontrollü bir iletişim katmanı kurmayı gerektirir. Yaklaşık 10 yıllık entegrasyon ve yazılım projelerinde gördüğüm en yaygın sorun, ekiplerin ilk aşamada yalnızca “e-postayı nasıl göndeririz?” sorusuna odaklanmasıdır. Asıl önemli soru ise mesajın neden üretildiği, hangi veriye dayandığı, izin kontrolünün nerede yapıldığı, başarısız gönderimin nasıl tekrar deneneceği ve sonucunun hangi sisteme geri yazılacağıdır. Bu rehberde e-posta otomasyon sistemi kurumsal sistemlere nasıl entegre edilir sorusunu API, webhook, event-driven mimari, CRM entegrasyonu, güvenlik, izlenebilirlik, deliverability ve operasyon açısından adım adım ele alacağız.
E-Posta Otomasyonu Nedir?
E-posta otomasyonu, belirli bir olay, kullanıcı davranışı, zamanlama veya iş kuralı gerçekleştiğinde mesajların manuel müdahaleye gerek kalmadan hazırlanması ve gönderilmesidir. Kurumsal sistemlerde otomasyon yalnızca pazarlama kampanyalarını kapsamaz. Sipariş onayları, güvenlik bildirimleri, fatura mesajları, destek talepleri ve operasyon uyarıları da aynı mimari yaklaşımın parçasıdır. Sağlıklı bir sistemde her gönderimin nedeni, alıcısı, şablonu ve sonucu kayıt altına alınabilir. Böylece e-posta kanalı bağımsız bir araç olmaktan çıkar ve kurumsal iş süreçlerinin ölçülebilir bir bileşeni haline gelir.
Email Automation Ne Anlama Gelir?
Email automation, bir koşul gerçekleştiğinde önceden tanımlanmış kurallara göre e-posta sürecinin çalıştırılması anlamına gelir. Kullanıcının kayıt olması, sipariş oluşturması veya ödeme yapması bu koşullara örnektir. Sistem ilgili olayı algılar, doğru şablonu seçer ve gerekli kişiselleştirme verilerini ekler. Daha sonra mesaj gönderim kuyruğuna alınır ve uygun servis sağlayıcısına iletilir. Kurumsal ölçekte önemli olan, tüm bu adımların izlenebilir, tekrar çalıştırılabilir ve güvenli biçimde yönetilmesidir.
Manuel E-Posta ile Otomatik E-Posta Arasındaki Fark
Manuel e-postada sürecin başlaması için bir insanın mesaj hazırlaması veya gönderim işlemini başlatması gerekir. Otomatik e-postada ise tetikleyici bir sistem olayı ya da önceden belirlenmiş iş kuralıdır. Manuel yaklaşım düşük hacimli ve istisnai iletişimlerde kullanılabilir ancak işlem sayısı arttığında hata riski yükselir. Otomasyon, aynı iş kuralının her müşteri ve işlem için tutarlı biçimde uygulanmasını sağlar. Ayrıca gönderim zamanı, hata durumu ve teslimat sonucu sistematik olarak ölçülebilir.
E-Posta Otomasyonu ile E-Posta Pazarlaması Aynı Şey midir?
E-posta otomasyonu ile e-posta pazarlaması birbiriyle ilişkili olsa da aynı kavram değildir. Pazarlama mesajları kampanya, newsletter, promosyon ve lead nurturing gibi ticari iletişimleri kapsar. Otomasyon ise şifre sıfırlama, fatura gönderme veya sistem uyarısı gibi pazarlama amacı taşımayan süreçleri de yönetir. Bu ayrım izin yönetimi, gönderim önceliği ve altyapı tasarımında önemlidir. Özellikle kurumsal yapılarda transactional ve marketing trafiğini aynı süreç olarak değerlendirmek operasyonel sorunlara yol açabilir.
Kurumsal E-Posta Otomasyonu Ne Anlama Gelir?
Kurumsal e-posta otomasyonu, e-posta gönderimini merkezi iş kuralları, güvenlik politikaları ve entegrasyon standartlarıyla yönetmek anlamına gelir. Burada tek bir uygulamanın e-posta göndermesinden çok daha geniş bir yapı söz konusudur. CRM, ERP, e-ticaret ve destek sistemlerinin ortak mesajlaşma servislerinden yararlanması hedeflenir. İzin kontrolü, şablon yönetimi, provider seçimi ve teslimat geri bildirimleri merkezi olarak ele alınır. Böyle bir yaklaşım hem teknik ekiplerin bakım yükünü azaltır hem de kurum genelinde daha tutarlı iletişim sağlar.
Kurumsal Mimari Nedir?
Kurumsal mimari, işletmenin süreçleri ile teknoloji sistemleri arasındaki ilişkiyi planlı biçimde tanımlayan yapıdır. Amaç yalnızca hangi uygulamanın kullanılacağını belirlemek değildir. İş hedefleri, veri sahipliği, entegrasyon yöntemleri, güvenlik politikaları ve teknoloji standartları birlikte değerlendirilir. E-posta otomasyonu da bu bütünün içerisinde konumlandırılmalıdır. Aksi durumda kısa sürede birbirine doğrudan bağlı uygulamalar, kopyalanan iş kuralları ve yönetilmesi zor entegrasyonlar ortaya çıkar.
Business Architecture
Business Architecture, e-posta sisteminin hangi iş ihtiyacına hizmet ettiğini ortaya koyar. Sipariş onayı, müşteri kazanımı veya fatura bildirimi gibi kullanım senaryoları burada tanımlanır. Her sürecin sahibi, hedefi ve başarı ölçütü belirlenir. Teknik tasarım bu iş bağlamından kopuk yapılmamalıdır. Böylece ekipler yalnızca çalışan bir entegrasyon değil, ölçülebilir iş değeri üreten bir sistem kurabilir.
Application Architecture
Application Architecture, e-posta otomasyonuyla etkileşime giren uygulamaları ve sorumluluklarını tanımlar. CRM müşteri ilişkilerini yönetirken ERP finansal veya operasyonel veriyi tutabilir. E-ticaret sistemi sipariş olaylarını üretir, orchestration servisi ise mesaj sürecini yönetir. Sorumlulukların net ayrılması aynı iş kuralının farklı uygulamalarda tekrar edilmesini engeller. Bu yaklaşım bakım maliyetini düşürür ve sistem değişikliklerini daha güvenli hale getirir.
Data Architecture
Data Architecture, e-posta süreçlerinde kullanılan verinin nereden geldiğini ve hangi sistemin kaynak kabul edildiğini belirler. Müşteri adı CRM'den gelirken sipariş bilgisi ERP veya e-ticaret sisteminden gelebilir. E-posta adresinin birden fazla sistemde farklı olması durumunda hangi kaydın geçerli olduğu önceden tanımlanmalıdır. Veri modeli aynı zamanda kimlik eşleştirme, segmentasyon ve raporlama süreçlerini etkiler. Sağlam bir veri mimarisi olmadan kişiselleştirilmiş otomasyon zamanla güvenilirliğini kaybeder.
Integration Architecture
Integration Architecture, uygulamaların API, webhook, event bus, message queue veya batch yöntemleriyle nasıl haberleşeceğini tanımlar. CRM ve e-posta otomasyonu entegrasyonu nasıl yapılır sorusunun teknik cevabı büyük ölçüde bu katmanda şekillenir. Her bağlantıyı doğrudan kurmak yerine ortak sözleşmeler oluşturmak daha sürdürülebilir sonuç verir. Olay tabanlı akışlar gerçek zamanlı ihtiyaçlarda güçlü bir seçenek sunarken batch entegrasyon büyük veri aktarımlarında kullanılabilir. Entegrasyon biçimi iş ihtiyacına göre seçilmeli, tek bir yöntem her süreç için zorlanmamalıdır.
Technology Architecture
Technology Architecture, sistemin çalışacağı altyapı, çalışma ortamı ve teknik standartları kapsar. Container, serverless servis, mesaj broker'ı, veri tabanı ve gözlemleme araçları bu katmanda değerlendirilir. Kapasite planlama ve yüksek erişilebilirlik kararları da burada şekillenir. E-posta sistemi küçük hacimde başarılı olsa bile kampanya veya sezon dönemlerinde ciddi trafik artışları yaşayabilir. Bu nedenle altyapı tasarımı yalnızca bugünkü gönderim hacmine göre yapılmamalıdır.
E-Posta Otomasyonu Kurumsal Mimariye Neden Entegre Edilmelidir?
Kurumsal sistemlerde e-posta birçok iş sürecinin müşteriye görünen son adımıdır. Bu nedenle e-posta gönderimini bağımsız bir uygulama özelliği gibi yönetmek zaman içinde veri ve operasyon sorunları oluşturabilir. Merkezi mimari müşteri verisinin, izin durumunun ve gönderim geçmişinin tutarlı kullanılmasına yardımcı olur. Ayrıca hata yönetimi, ölçeklendirme ve güvenlik kontrolleri ortak hale getirilebilir. E-Posta Otomasyon Sistemlerinin Kurumsal Mimariye Entegrasyonu bu nedenle yalnızca teknik ekipleri değil, satış, operasyon, müşteri hizmetleri ve pazarlama ekiplerini de doğrudan etkiler.
Tekrarlanan Manuel İşleri Azaltmak
Manuel gönderimler büyüyen organizasyonlarda önemli zaman kaybına neden olabilir. Aynı bilginin tekrar tekrar kopyalanması çalışan hatası ihtimalini artırır. Otomasyon sayesinde işlem gerçekleştiğinde sistem doğru mesajı otomatik olarak oluşturabilir. Çalışanlar rutin gönderimler yerine istisnai durumlara odaklanabilir. Süreç otomatik hale geldiğinde işlem süresi ve operasyon maliyeti daha kolay ölçülebilir.
Müşteri Verisini Merkezileştirmek
Müşteri verisinin farklı uygulamalarda dağınık tutulması tutarsız iletişime neden olabilir. Merkezi entegrasyon yapısı hangi sistemin hangi veri alanından sorumlu olduğunu belirler. CRM kişi bilgisini, ERP finansal ilişkileri, CDP ise davranışsal segmentleri yönetebilir. Orchestration servisi gerekli verileri kontrollü biçimde bir araya getirir. Kurumsal e-posta otomasyonunda CRM veri eşleme segmentasyon ve workflow yönetimi bu yaklaşım sayesinde daha güvenilir hale gelir.
Gerçek Zamanlı İş Süreçleri Oluşturmak
Bazı e-postaların birkaç dakika gecikmesi bile kullanıcı deneyimini olumsuz etkileyebilir. Şifre sıfırlama, ödeme sonucu veya güvenlik uyarısı buna iyi örnektir. Event tabanlı mimaride olay gerçekleştiği anda ilgili consumer bilgilendirilir. E-posta otomasyonunda API webhook ve gerçek zamanlı veri senkronizasyonu birlikte kullanılarak çift yönlü bir akış kurulabilir. Böylece hem gönderim isteği hızlı çalışır hem de teslimat sonucu kısa sürede kurumsal sistemlere geri döner.
İzlenebilirliği Artırmak
Kurumsal e-posta sisteminde “mesaj gönderildi mi?” sorusunun net bir cevabı olmalıdır. Her işlem correlation ID, message ID ve provider message ID gibi tanımlayıcılarla takip edilebilir. Log, metric ve trace verileri aynı işlem üzerinde birleştirildiğinde sorun kaynağı daha hızlı bulunur. Destek ekipleri de müşteri şikâyetlerinde teknik ekibe bağımlı kalmadan gönderim geçmişini görebilir. İzlenebilirlik aynı zamanda performans ve SLA ölçümlerinin temelini oluşturur.
Veri Bütünlüğünü Korumak
Aynı müşteri bilgisinin birçok sisteme kontrolsüz kopyalanması veri tutarsızlığı oluşturur. Merkezi modelde source of truth ve senkronizasyon kuralları açık biçimde tanımlanır. Değişiklikler event veya kontrollü API işlemleri aracılığıyla diğer sistemlere aktarılır. Duplicate kayıtlar ve eski e-posta adresleri için belirli bir çözüm politikası uygulanır. Böylece yanlış kişiye mesaj gönderme ihtimali önemli ölçüde azaltılabilir.
Ölçeklenebilirlik Sağlamak
Gönderim hacmi arttığında doğrudan ve senkron entegrasyonlar uygulamaları yavaşlatabilir. Queue tabanlı tasarım iş yükünün dağıtılmasını ve kontrollü tüketilmesini sağlar. Provider rate limit değerleri de bu katmanda yönetilebilir. Transactional trafik, yüksek hacimli pazarlama gönderimlerinden ayrı tutulabilir. Böylece sistem yoğun dönemlerde bile kritik mesajlara öncelik vermeye devam eder.
Kurumsal E-Posta Türleri Nelerdir?
Kurumsal e-postaları iş amaçlarına göre sınıflandırmak mimari tasarımı kolaylaştırır. Her mesaj aynı önceliğe, izin modeline veya saklama politikasına sahip değildir. Transactional, operational, marketing ve inbound e-postalar farklı süreçler gerektirir. Bu sınıflandırmayı proje başında yapmak queue, domain ve provider kararlarını doğrudan etkiler. Benim projelerde ilk çıkardığım dokümanlardan biri genellikle bu mesaj sınıflandırma tablosudur.
Transactional Email
Transactional email, kullanıcı tarafından gerçekleştirilen bir işlem sonucunda oluşturulan mesajdır. Sipariş, hesap veya güvenlik işlemleri buna örnektir. Bu mesajların çoğu yüksek önceliğe ve düşük gecikme beklentisine sahiptir. Pazarlama kampanyasındaki yoğunluk transactional trafiğin gecikmesine neden olmamalıdır. Bu nedenle ayrı queue ve gönderim kapasitesi planlamak çoğu kurum için doğru bir yaklaşımdır.
Şifre sıfırlama
Şifre sıfırlama e-postası doğrudan hesap güvenliğiyle ilgilidir. Kullanıcı mesajı genellikle birkaç saniye içinde bekler. Token kısa süreli ve tek kullanımlık olmalıdır. Mesaj içinde gereksiz kişisel veri bulunmamalıdır. Gönderim ve başarısızlık kayıtları güvenlik izleme sistemleriyle ilişkilendirilebilir.
Sipariş onayı
Sipariş onayı müşteriye işlemin başarıyla kaydedildiğini bildirir. Mesajın sipariş sistemindeki kesin veriye dayanması gerekir. Event kaybı veya duplicate olay aynı sipariş için birden fazla mesaj üretmemelidir. Idempotency bu nedenle önemlidir. Teslimat sonucu CRM ve analitik sistemlerine geri yazılabilir.
Fatura
Fatura e-postalarında veri güvenliği ve dosya yönetimi özellikle önem kazanır. Belgenin doğrudan eklenmesi yerine güvenli bağlantıyla sunulması bazı senaryolarda daha doğru olabilir. Erişim süresi ve yetkilendirme politikası belirlenmelidir. Ek kullanılacaksa dosya tipi ve kötü amaçlı yazılım kontrolleri yapılmalıdır. Saklama süresi de kurumun veri politikasına göre yönetilmelidir.
Güvenlik bildirimi
Güvenlik bildirimleri en yüksek öncelikli mesaj gruplarından biridir. Yeni oturum, parola değişikliği veya riskli işlem gibi olaylarda hız kritik olabilir. Bu mesajlar pazarlama tercihinden bağımsız değerlendirilebilir ancak hukuki ve kurumsal politikalar ayrıca kontrol edilmelidir. Gönderim başarısız olduğunda alternatif bildirim kanalları değerlendirilebilir. Güvenlik olaylarının tamamı audit kayıtlarıyla ilişkilendirilmelidir.
Operational Email
Operational email, kurum içi veya müşteriyle ilgili operasyon süreçlerini destekleyen mesajları kapsar. Sistem görevleri, onay süreçleri ve teknik uyarılar bu kategoriye girebilir. Bu mesajlar transactional gönderimler kadar acil olmayabilir ancak belirli SLA hedefleri bulunmalıdır. Operasyonel e-postalar yanlış yapılandırıldığında ekiplerde ciddi bildirim yorgunluğu oluşturabilir. Bu nedenle yalnızca gerçekten aksiyon gerektiren olayların mesaj üretmesi önemlidir.
İş akışı bildirimi
İş akışı bildirimleri bir görevin veya onay adımının ilgili kişiye ulaştığını belirtir. Mesaj mümkün olduğunca net bir sonraki aksiyonu göstermelidir. Workflow kimliği gönderim kaydında tutulabilir. Kullanıcı görevi tamamladığında durum iş sistemine geri yazılır. Böylece e-posta yalnızca bilgilendirme değil, daha geniş bir iş sürecinin parçası olur.
Sistem uyarısı
Sistem uyarıları teknik veya operasyonel bir problemin ilgili ekibe bildirilmesini sağlar. Her log kaydının e-postaya dönüşmesi doğru değildir. Uyarılar önem seviyesi, tekrar sıklığı ve sorumlu ekip bilgisine göre filtrelenmelidir. Kritik olaylarda e-posta başka bildirim kanallarıyla birlikte kullanılabilir. Gürültüyü azaltmak gerçek problemler görüldüğünde tepki süresini iyileştirir.
Marketing Email
Marketing email, müşteri veya potansiyel müşterilerle ticari iletişim kurmak amacıyla gönderilen mesajları kapsar. Bu kategori izin, tercih ve suppression kurallarına sıkı biçimde bağlıdır. Segmentasyon ve kişiselleştirme pazarlama otomasyonunun temel yeteneklerindendir. Gönderim hacmi transactional mesajlardan çok daha yüksek olabilir. Bu nedenle teknik altyapı ve domain itibarı açısından ayrı yönetim çoğu zaman faydalıdır.
Kampanya
Kampanya e-postaları belirli bir teklif, ürün veya etkinlik amacıyla hazırlanır. Hedef kitle segmentleri gönderimden önce belirlenmelidir. İzin durumu her mesajdan hemen önce kontrol edilmelidir. Kampanya trafiğinin kritik sistem mesajlarını etkilemesine izin verilmemelidir. Sonuçlar dönüşüm ve etkileşim metrikleri üzerinden ölçülebilir.
Newsletter
Newsletter belirli aralıklarla gönderilen içerik odaklı bir iletişim türüdür. Kullanıcı bu iletişim türünü ayrı bir tercih olarak yönetebilmelidir. İçerik listeleri ve abonelik verisi merkezi preference sistemiyle bağlantılı olmalıdır. Unsubscribe işlemi mümkün olduğunca kısa sürede tüm ilgili sistemlere yansıtılmalıdır. Böylece istemeyen kullanıcıya tekrar gönderim yapılmasının önüne geçilir.
Lead nurturing
Lead nurturing, potansiyel müşteriyi belirli bir zaman veya davranış dizisine göre bilgilendiren otomasyon sürecidir. CRM içindeki lead durumu temel veri kaynaklarından biridir. Açılma, tıklama ve form etkinlikleri yeni workflow adımlarını tetikleyebilir. Ancak her davranış doğrudan satış mesajına dönüşmemelidir. Segment, izin ve frekans politikalarının birlikte uygulanması daha sağlıklı sonuç verir.
Inbound Email
Inbound email, kuruma gelen e-postaların otomatik olarak iş süreçlerine dönüştürülmesini ifade eder. Gelen mesaj yalnızca bir posta kutusunda bırakılmak yerine parser tarafından işlenebilir. Gönderen, konu, gövde ve ekler yapılandırılmış veriye dönüştürülebilir. Daha sonra destek kaydı, satış fırsatı veya belge işleme süreci başlatılabilir. Bu yaklaşım yoğun gelen e-posta operasyonlarında önemli zaman kazandırır.
Destek talebi
Destek adresine gelen e-postalar otomatik olarak ticket oluşturabilir. Konu ve içerikten kategori belirlenebilir. Ekler güvenlik kontrolünden geçirildikten sonra destek kaydına bağlanabilir. Müşteriye kayıt numarası içeren otomatik yanıt gönderilebilir. Belirsiz veya yüksek riskli durumlar insan temsilciye yönlendirilmelidir.
Satış talebi
Satış adresine gelen mesajlar yeni lead veya fırsat kaydı oluşturmak için kullanılabilir. Gönderen bilgisi mevcut CRM kayıtlarıyla eşleştirilebilir. Şirket adı ve talep konusu uygun alanlara aktarılabilir. Otomatik sınıflandırma satış ekibinin doğru kişiye yönlendirme yapmasını hızlandırır. Yine de finansal veya bağlayıcı kararların yalnızca otomatik içerik analizine bırakılmaması gerekir.
Fatura ve belge
Gelen fatura ve belgeler kontrollü biçimde işlenebilir. Ek dosya önce güvenlik taramasından geçirilmelidir. Ardından belge türü belirlenerek ilgili ERP veya doküman sistemine yönlendirilebilir. İşlem başarısız olduğunda mesaj kaybedilmemeli ve inceleme kuyruğuna alınmalıdır. Böylece e-posta kutusu yarı otomatik bir iş giriş kanalına dönüşebilir.
Transactional ve Marketing E-Postalar Ayrılmalı mı?
Evet, kurumsal ölçekte bu iki trafik türünü en azından mantıksal olarak ayırmak genellikle daha güvenli bir yaklaşımdır. Çünkü sipariş veya güvenlik mesajının kampanya yoğunluğu yüzünden gecikmesi kabul edilebilir değildir. İzin kuralları, domain itibarı ve gönderim frekansı da birbirinden farklıdır. Ayrı queue, provider configuration veya subdomain kullanımı bu ayrımı destekleyebilir. Fiziksel altyapının tamamen ayrı olması zorunlu değildir ancak hata alanlarının birbirinden yalıtılması önemlidir.
Farklı İş Amaçları
Transactional mesaj bir işlemin sonucunu bildirirken marketing mesajı ticari iletişim amacı taşır. Bu iki kullanım senaryosunun sahipleri ve başarı metrikleri farklı olabilir. Sipariş onayında teslim süresi öncelikliyken kampanyada dönüşüm oranı daha önemlidir. Aynı kuralları iki trafik türüne uygulamak ölçüm kalitesini düşürür. Mimari tasarım iş amacına göre ayrımı açıkça göstermelidir.
Farklı SLA'lar
Transactional mesajlar çoğunlukla daha sıkı SLA hedeflerine ihtiyaç duyar. Şifre sıfırlama mesajının dakikalarca beklemesi kullanıcı deneyimini bozar. Bir newsletter ise birkaç dakikalık gecikmeden daha az etkilenebilir. Bu fark queue öncelikleri ve kapasite rezervasyonunda kullanılmalıdır. Her mesaj sınıfı için ayrı latency ve availability hedefleri tanımlamak faydalıdır.
Farklı Gönderim Öncelikleri
Gönderim önceliği iş etkisine göre belirlenmelidir. Güvenlik mesajları en üst sırada, transactional mesajlar hemen altında konumlandırılabilir. Operasyonel ve pazarlama mesajları daha düşük önceliklerde işlenebilir. Kuyruk sistemi bu sınıfları birbirinden ayırdığında kampanya patlamaları kritik mesajları bloke etmez. Böylece kapasite daha kontrollü kullanılır.
Farklı İzin ve Tercih Süreçleri
Pazarlama mesajları izin ve kullanıcı tercihleriyle doğrudan ilişkilidir. Transactional mesajlarda ise hukuki ve iş bağlamı farklı olabilir. Sistem bu iki kategoriyi gönderim anında ayırt edebilmelidir. Global unsubscribe kararının hangi mesajları kapsadığı kurumsal politika ve mevzuatla birlikte tanımlanmalıdır. İzin bilgisi yalnızca provider içinde bırakılmamalı, merkezi sistemde de yönetilmelidir.
Ayrı Domain/Subdomain Stratejisi
Farklı gönderim amaçları için ayrı subdomain kullanmak itibar yönetimini kolaylaştırabilir. Pazarlama trafiğinde yaşanan olumsuzlukların transactional gönderimleri doğrudan etkilemesi azaltılabilir. SPF, DKIM ve DMARC yapılandırmaları her gönderim alanı için doğru biçimde yapılmalıdır. Domain ayrımı marka bütünlüğüyle birlikte planlanmalıdır. DNS ve authentication kayıtlarının düzenli izlenmesi de bu stratejinin parçasıdır.
E-Posta Otomasyonunun Temel Kurumsal Bileşenleri
Sağlam bir kurumsal e-posta otomasyonu tek bir servis sağlayıcısından oluşmaz. İş sistemleri, entegrasyon katmanı, veri kaynakları, kimlik yönetimi ve gözlemleme bileşenleri birlikte çalışır. Her parçanın sorumluluğu açık olmalıdır. Bu ayrım, sistem büyüdükçe bakım ve değişiklik yönetimini kolaylaştırır. Özellikle provider değişikliği veya yeni CRM entegrasyonu gerektiğinde merkezi bileşenler ciddi avantaj sağlar.
CRM
CRM, müşteri ve lead ilişkilerinin temel kayıt sistemlerinden biridir. E-posta adresi, müşteri durumu ve iletişim geçmişi burada tutulabilir. Gönderim olaylarının CRM'e geri yazılması müşteri temsilcilerine daha bütünlüklü görünüm sağlar. CRM doğrudan her provider API'sine bağlanmak zorunda değildir. Merkezi email service üzerinden entegrasyon daha kontrollü bir yapı oluşturur.
ERP
ERP sipariş, fatura, tahsilat ve tedarik süreçlerinin önemli veri kaynaklarından biridir. Bu sistemlerde oluşan iş olayları e-posta akışlarını tetikleyebilir. ERP'nin mesaj içeriği ve provider ayrıntılarıyla uğraşması doğru bir sorumluluk dağılımı değildir. Bunun yerine iş olayını yayınlaması yeterlidir. E-posta katmanı olayı alıp doğru iletişim adımlarını yürütmelidir.
E-Ticaret Sistemi
E-ticaret uygulaması hesap, sipariş, ödeme, sevkiyat ve iade olaylarını üretir. Bu olayların önemli kısmı kullanıcı iletişimi gerektirir. Uygulamanın doğrudan provider çağrısı yapması başlangıçta kolay görünse de zaman içinde bağımlılık yaratabilir. Event bus veya merkezi API kullanmak daha esnek bir yaklaşım sunar. Böylece aynı olay analitik, CRM ve e-posta servisleri tarafından bağımsız olarak tüketilebilir.
CDP
Customer Data Platform farklı kanallardaki müşteri verisini bir araya getirerek segment oluşturmayı kolaylaştırır. Davranışsal veriler pazarlama ve kişiselleştirme süreçlerinde kullanılabilir. CDP tarafından oluşturulan segmentlerin email orchestration servisine kontrollü biçimde aktarılması gerekir. Kimlik eşleme hataları yanlış kullanıcıya içerik gönderilmesine yol açabilir. Bu nedenle segment verisi her zaman canonical customer ID yaklaşımıyla ilişkilendirilmelidir.
IAM
Identity and Access Management, servislerin ve kullanıcıların hangi işlemleri yapabileceğini belirler. Email API gibi merkezi servisler güçlü kimlik doğrulama ve yetkilendirme kontrollerine ihtiyaç duyar. Her uygulamaya sınırsız gönderim yetkisi verilmemelidir. Yetki, mesaj tipi, domain veya şablon bazında sınırlandırılabilir. Least privilege yaklaşımı güvenlik açısından temel prensiplerden biridir.
Event Bus
Event bus, iş olaylarının birden fazla consumer'a dağıtılmasını sağlar. OrderCreated gibi bir olay e-posta, analitik ve CRM servisleri tarafından ayrı ayrı işlenebilir. Publisher, consumer'ların teknik ayrıntılarını bilmek zorunda kalmaz. Bu gevşek bağlı yapı değişiklikleri kolaylaştırır. Event sözleşmelerinin versiyonlanması ise sistemin uzun vadeli sağlığı açısından kritik önem taşır.
Email Orchestration Service
Email orchestration service, e-posta gönderim süreçlerinin merkezi karar noktasıdır. Trigger, template, preference, suppression ve provider seçimi burada yönetilebilir. İş uygulamalarının provider ayrıntılarını bilmesine gerek kalmaz. Böylece e-posta politikaları kurum genelinde tek noktadan uygulanabilir. Bu servis mimarinin en değerli katmanlarından biri olarak düşünülebilir.
Email Service Provider
Email Service Provider mesajların internet üzerinden teslimatını gerçekleştiren dış veya kurum içi gönderim altyapısıdır. API veya SMTP üzerinden mesaj kabul edebilir. Bounce, complaint ve delivery gibi olayları webhook aracılığıyla geri bildirebilir. Kurumsal uygulamaların provider'a mümkün olduğunca doğrudan bağımlı olmaması faydalıdır. Provider abstraction yaklaşımı değişiklik ve failover senaryolarını kolaylaştırır.
Data Warehouse
Data warehouse uzun dönemli analiz ve raporlama için gönderim olaylarını saklayabilir. Delivery, bounce, click ve campaign verileri burada iş metrikleriyle birleştirilebilir. Operasyonel veri tabanı ile analitik veri depolama ihtiyacı birbirinden ayrılmalıdır. Her event'in zaman damgası ve ilişkilendirme kimliği korunmalıdır. Böylece e-posta süreçlerinin müşteri davranışı üzerindeki etkisi daha sağlıklı ölçülebilir.
Monitoring Platformu
Monitoring platformu sistemin teknik sağlığını sürekli görünür hale getirir. Queue latency, provider error rate ve webhook başarı oranı gibi metrikler takip edilebilir. Log ve trace verileri sorun giderme süresini kısaltır. Alarm eşikleri yalnızca teknik hatalara değil iş etkisine göre de tanımlanmalıdır. Örneğin transactional delivery oranındaki ani düşüş kritik alarm üretmelidir.
Önerilen Kurumsal E-Posta Referans Mimarisi
Önerilen yapı beş temel katmandan oluşabilir: business systems, integration layer, email orchestration layer, delivery layer ve feedback layer. İş sistemleri olay veya gönderim talebi üretir. Entegrasyon katmanı bu talebi güvenli ve ölçeklenebilir biçimde orchestration servisine taşır. Delivery katmanı gerçek gönderimi yaparken feedback katmanı teslimat sonucunu tekrar kurumsal sisteme döndürür. Bu model e-posta otomasyonunun tek yönlü değil, sürekli geri bildirim üreten bir süreç olmasını sağlar.
Business Systems
Business Systems katmanı iletişim gerektiren gerçek iş olaylarının oluştuğu yerdir. Bu sistemler e-posta provider ayrıntılarını bilmemelidir. Sipariş oluşturma, müşteri kaydı veya destek talebi gibi olayları yayınlamaları yeterlidir. E-posta sürecinin nasıl yürütüleceğini orchestration katmanı belirler. Böylece iş uygulamalarının kod tabanı daha sade kalır.
CRM
CRM müşteri yaşam döngüsü ve iletişim ilişkilerini temsil eder. Lead veya müşteri değişiklikleri e-posta workflow'larını tetikleyebilir. Gönderim durumu yine CRM'e geri yazılabilir. Böylece satış ve destek ekipleri müşteriye hangi iletişimlerin ulaştığını görebilir. CRM'in provider'a doğrudan bağlanması yerine merkezi entegrasyon tercih edilebilir.
ERP
ERP finansal ve operasyonel olayların önemli kaynağıdır. Sipariş, fatura ve ödeme değişiklikleri mesaj tetikleyebilir. ERP olayı üretir fakat mesaj formatını belirlemek zorunda değildir. Şablon ve gönderim politikası e-posta katmanında yönetilir. Bu ayrım ERP değişikliklerinin iletişim altyapısını daha az etkilemesini sağlar.
E-Commerce
E-commerce sistemi kullanıcı davranışının en yoğun üretildiği uygulamalardan biridir. Account Created, Order Created ve Payment Completed olayları buna örnektir. Olaylar event bus üzerinden dağıtıldığında farklı sistemler aynı veriyi tüketebilir. Email orchestrator yalnızca kendi ilgilendiği event türlerini işler. Böylece uygulamalar arasındaki bağlantı sayısı azaltılır.
Support
Support sistemi müşteri taleplerine bağlı bildirim ve yanıt akışları oluşturabilir. Ticket açılması, durum değişikliği veya temsilci yanıtı e-posta tetikleyebilir. Gönderim geçmişi destek kaydıyla ilişkilendirilmelidir. Inbound e-postalar da ters yönde ticket oluşturabilir. Bu çift yönlü yapı destek operasyonunun daha tutarlı çalışmasını sağlar.
Integration Layer
Integration Layer uygulamalar ile e-posta platformu arasındaki bağlantı kurallarını yönetir. API Gateway, event bus ve message queue bu katmanın temel parçalarıdır. Senkron ve asenkron ihtiyaçlar farklı mekanizmalarla karşılanabilir. Güvenlik, throttling ve schema validation gibi kontroller burada uygulanabilir. Böylece her uygulamanın aynı entegrasyon sorunlarını yeniden çözmesi gerekmez.
API Gateway
API Gateway merkezi Email API'ye gelen çağrılar için giriş noktası oluşturabilir. Authentication, authorization ve rate limiting burada uygulanabilir. İstek günlükleri tek noktadan toplanabilir. API sürümlerinin geçişi de daha kontrollü yönetilebilir. Dış ve iç uygulamalar için farklı güvenlik politikaları tanımlamak mümkündür.
Event Bus
Event Bus uygulamalar arasındaki olay akışını gevşek bağlı hale getirir. Producer yalnızca iş olayını yayınlar. Email consumer bu olayı kendi hızında işler. Aynı olay farklı servisler tarafından tekrar kullanılabilir. Bu yapı özellikle gerçek zamanlı ve çok tüketicili süreçlerde yararlıdır.
Message Queue
Message Queue ani trafik artışlarının gönderim altyapısını zorlamasını önler. Mesajlar sıraya alınır ve consumer kapasitesine göre işlenir. Provider geçici olarak kullanılamazsa kayıtlar kaybolmadan bekleyebilir. Retry ve DLQ mekanizmaları queue ile daha düzenli yönetilir. Transactional ve marketing mesajları farklı kuyruklara ayrılabilir.
Email Orchestration Layer
Email Orchestration Layer mesajın gerçekten gönderilip gönderilmeyeceğine karar veren merkezi bölümdür. Tetikleyici, şablon, kullanıcı tercihi ve provider seçimi burada değerlendirilir. Sistem duplicate mesajları engelleyebilir ve eksik veriyi doğrulayabilir. Provider bağımlılığını da bu katmanda izole etmek mümkündür. Sonuç olarak business uygulamaları iletişim politikasının ayrıntılarından ayrılmış olur.
Trigger engine
Trigger engine hangi olayın hangi otomasyonu başlatacağını belirler. OrderCreated olayı sipariş onay şablonuna bağlanabilir. Birden fazla koşul aynı workflow içinde değerlendirilebilir. Trigger kuralları mümkün olduğunca merkezi ve versiyonlanabilir olmalıdır. Böylece iş davranışı uygulama koduna dağılmaz.
Template engine
Template engine konu, HTML, plain text ve değişkenleri yönetir. Aynı mesajın farklı dil versiyonlarını destekleyebilir. Render işlemi öncesinde gerekli değişkenlerin mevcut olup olmadığı kontrol edilmelidir. Şablon sürümleri kayıt altında tutulmalıdır. Hangi kullanıcıya hangi sürümün gönderildiği gerektiğinde bulunabilmelidir.
Preference engine
Preference engine kullanıcının hangi iletişimleri almak istediğini kontrol eder. Newsletter, kampanya veya ürün güncellemesi gibi tercihler ayrı tutulabilir. Global unsubscribe her gönderimde dikkate alınmalıdır. İYS veya diğer izin kaynaklarıyla senkronizasyon kurulabilir. Kontrolün provider'a bırakılması kurum genelinde tutarsızlık yaratabilir.
Provider router
Provider router mesajın hangi servis sağlayıcısı üzerinden gönderileceğine karar verir. Karar mesaj tipi, coğrafya, maliyet veya sağlık durumu gibi kriterlere dayanabilir. Primary provider sorun yaşadığında secondary provider kullanılabilir. Routing politikası uygulamalardan bağımsız tutulmalıdır. Böylece provider değişikliği business kodunu etkilemez.
Delivery Layer
Delivery Layer mesajın gerçek gönderim altyapısına teslim edildiği katmandır. Buradaki temel görev e-posta sağlayıcısıyla güvenli iletişim kurmaktır. Gönderim isteğinin kabul edilmesi, teslim edildiği anlamına gelmez. Bu nedenle provider message ID gibi bilgiler kaydedilmelidir. Asıl teslimat sonucu feedback olayları üzerinden takip edilir.
Email provider
Email provider internet üzerindeki gerçek e-posta teslimatını yürütür. Kurumun DNS ve authentication yapılandırmalarıyla birlikte çalışır. Rate limit, bounce politikası ve webhook formatı provider'a göre değişebilir. Bu farklılıklar adapter katmanında saklanmalıdır. Böylece merkezi platform standart bir davranış sunabilir.
SMTP / API
SMTP geniş uyumluluk sağlarken API modern servislerde daha zengin kontrol seçenekleri sunabilir. API ile metadata, template veya idempotency alanları daha kolay aktarılabilir. SMTP bazı eski uygulamalar için pratik olabilir. Kurumsal servis, kullanılan protokolü business uygulamasından saklayabilir. Protokol seçimi güvenlik, özellik ve bakım gereksinimlerine göre yapılmalıdır.
Feedback Layer
Feedback Layer e-postanın provider sonrasındaki durumunu kuruma geri taşır. Delivery, bounce, complaint ve unsubscribe gibi olaylar burada işlenir. Provider-specific format canonical event modeline dönüştürülmelidir. Olaylar CRM, data warehouse ve suppression sistemlerine aktarılabilir. Bu geri bildirim döngüsü olmadan e-posta otomasyonu eksik kalır.
Delivery webhook
Delivery webhook provider'ın mesaj durumunu kurumsal endpoint'e göndermesini sağlar. Endpoint hızlı cevap vermeli ve ağır işlemleri queue'ya bırakmalıdır. Signature doğrulaması yapılmadan event işlenmemelidir. Event ID duplicate gönderimleri engellemek için kullanılabilir. Başarılı olay CRM veya analitik sistemine aktarılabilir.
Bounce
Bounce mesajın teslim edilemediğini bildirir. Hard ve soft bounce farklı biçimde ele alınmalıdır. Hard bounce çoğunlukla adresin suppression list'e alınmasını gerektirir. Soft bounce ise kontrollü retry sürecine girebilir. Bounce oranı domain ve liste kalitesi için önemli bir göstergedir.
Complaint
Complaint alıcının mesajı istenmeyen olarak bildirdiğini gösterir. Bu olay mümkün olduğunca hızlı işlenmelidir. Adres suppression list'e alınabilir ve CRM kaydı güncellenebilir. Complaint oranındaki artış operasyon ekibine alarm üretebilir. Kampanya hedefleme ve izin süreçleri de tekrar değerlendirilmelidir.
Unsubscribe
Unsubscribe kullanıcının belirli iletişim türlerini artık almak istemediğini belirtir. Bu değişiklik yalnızca provider'da kalmamalıdır. Merkezi preference veya consent veri tabanına yazılmalıdır. İlgili workflow'lar yeni tercihi hemen dikkate almalıdır. Kullanıcı tercihlerinin sistemler arasında hızlı senkronizasyonu güvenilir iletişim için gereklidir.
Email Orchestration Service Nedir?
Email Orchestration Service, kurum içindeki farklı uygulamaların e-posta gönderim ihtiyaçlarını tek bir yönetim katmanında birleştiren servistir. Bu servis yalnızca “send email” fonksiyonu sağlamaz. Şablon, izin, öncelik, provider routing, idempotency ve gözlemleme gibi kuralları da yönetebilir. Ben merkezi mimariye geçilen projelerde en büyük faydanın teknik kod azalmasından çok politika birliği olduğunu görüyorum. Bir kural değiştiğinde on ayrı uygulama yerine tek bir servis üzerinde değişiklik yapılabilmesi operasyonel olarak büyük kolaylık sağlar.
Neden Her Uygulama Doğrudan E-Posta Göndermemeli?
Her uygulamanın doğrudan provider'a bağlanması başlangıçta hızlı bir çözüm gibi görünür. Fakat kısa süre sonra farklı API anahtarları, farklı retry mekanizmaları ve farklı şablon yapıları oluşur. Güvenlik kontrolleri de uygulamalar arasında tutarsız hale gelir. Provider değiştirmek gerektiğinde birçok kod tabanı aynı anda değiştirilmek zorunda kalır. Merkezi orchestration servisi bu bağımlılıkların önemli bölümünü tek yerde toplar.
Merkezi Mesajlaşma Servisinin Avantajları
Merkezi mesajlaşma servisi ortak API ve event sözleşmeleri sağlar. İzin, suppression ve template kontrolleri aynı kurallarla uygulanır. Log, metric ve trace verileri tek platformda toplanabilir. Yeni uygulamalar hazır entegrasyon arayüzlerini kullanarak daha hızlı sisteme dahil olur. Güvenlik ve governance kurallarının uygulanması da ciddi biçimde kolaylaşır.
Tek Bir Kurumsal Email API Oluşturmak
Tek bir kurumsal Email API oluştururken provider özellikleri doğrudan dış arayüze yansıtılmamalıdır. API mümkün olduğunca kurumun kendi mesaj modelini kullanmalıdır. Send message, send template ve preference işlemleri ayrı endpoint'lerle sunulabilir. Her çağrı kimlik doğrulama, yetkilendirme ve idempotency kontrolünden geçirilmelidir. Böylece uygulamalar provider değişse bile aynı arayüzü kullanmaya devam eder.
Örnek Kurumsal Email API
Kurumsal Email API, yalnızca tek bir gönderim endpoint'inden oluşmak zorunda değildir. Gönderim, zamanlama, iptal, durum sorgulama ve tercih yönetimi birbirinden ayrılabilir. İstek ve cevap şemalarının açık biçimde dokümante edilmesi gerekir. API versiyonlama stratejisi ilk günden tanımlanmalıdır. Uygulamalar aynı standart üzerinde birleştiğinde entegrasyon yönetimi belirgin biçimde kolaylaşır.
Send Message
Send Message doğrudan oluşturulmuş içeriğin gönderilmesini sağlar. Alıcı, konu ve içerik gibi temel alanlar zorunlu olabilir. Yetkisi olmayan uygulamaların serbest HTML göndermesi sınırlandırılabilir. Idempotency key duplicate gönderimleri engellemek için kullanılabilir. API yanıtı gerçek teslimatı değil, isteğin kabul edildiğini ifade etmelidir.
Send Template
Send Template, önceden onaylanmış template ID üzerinden mesaj üretir. Uygulama yalnızca gerekli değişkenleri gönderir. Template engine içeriği merkezi olarak render eder. Eksik veya geçersiz değişkenler gönderimden önce reddedilebilir. Bu yaklaşım marka ve içerik kontrolünü güçlendirir.
Schedule Message
Schedule Message belirli bir gelecekte mesaj gönderilmesini sağlar. Zaman bilgisi açık timezone ile saklanmalıdır. Kullanıcının izin durumu yalnızca planlama anında değil gönderim anında da kontrol edilmelidir. Zamanlanmış mesajlar iptal edilebilir kimliğe sahip olmalıdır. Schedule işlemleri queue veya scheduler altyapısıyla güvenli biçimde yönetilebilir.
Cancel Message
Cancel Message henüz provider'a gönderilmemiş bir mesajı iptal etmeyi sağlar. Mesajın mevcut state değeri kontrol edilmelidir. Delivered veya submitted durumundaki mesajların gerçek anlamda geri alınamayacağı açıkça belirtilmelidir. İptal işlemi audit kaydına yazılmalıdır. Aynı talebin tekrar gelmesi idempotent biçimde ele alınabilir.
Get Delivery Status
Get Delivery Status belirli bir message ID için bilinen son durumu döndürür. Created, queued, submitted, delivered veya bounced gibi canonical durumlar kullanılabilir. Provider'ın kendi status isimleri API dışına sızdırılmamalıdır. Bu endpoint özellikle müşteri hizmetleri ve operasyon araçları için yararlıdır. Yüksek hacimli sorgulamalarda polling yerine event tabanlı yaklaşım tercih edilmelidir.
Manage Preferences
Manage Preferences kullanıcının iletişim tercihlerini güncellemeye yarar. Tercihler kanal ve iletişim türü bazında tutulabilir. Güncellemenin kaynağı ve zamanı audit amacıyla kaydedilmelidir. Marketing workflow'ları her gönderim öncesinde güncel tercihi kontrol etmelidir. Böylece consent ve preference yönetimi provider'dan bağımsız tutulabilir.
Uygulamalar E-Posta Servisine Nasıl Bağlanmalıdır?
Uygulamaların merkezi e-posta servisine bağlanma yöntemi iş ihtiyacına göre seçilmelidir. Her işlem için REST API kullanmak doğru olmadığı gibi her şeyi event bus üzerinden geçirmek de gerekli değildir. Senkron cevap gereken durumlarda API, yüksek hacimli işlemlerde queue ve iş olaylarında event bus güçlü seçeneklerdir. Webhook çoğunlukla dış sistemlerin geri bildirimlerini almak için kullanılır. Batch entegrasyon ise gerçek zaman gerektirmeyen büyük veri senkronizasyonlarında değerlendirilebilir.
REST API
REST API anlık ve kontrollü istekler için uygundur. Uygulama gönderim talebinin kabul edilip edilmediğini hemen öğrenebilir. Authentication ve authorization politikaları API Gateway üzerinde uygulanabilir. Timeout ve retry davranışları dikkatli tasarlanmalıdır. Gerçek teslimat sonucunu senkron cevap içinde beklemek doğru değildir.
Message Queue
Message Queue yüksek hacimli ve asenkron iş yüklerinde avantaj sağlar. Producer mesajı kuyruğa bırakıp kendi işlemine devam eder. Consumer gönderim kapasitesine göre mesajları işler. Provider kesintileri business sistemini doğrudan durdurmaz. Retry ve DLQ politikaları da bu modelde daha rahat uygulanır.
Event Bus
Event Bus iş olaylarının birden fazla servise dağıtılması için uygundur. Business uygulaması “e-posta gönder” demek yerine gerçekleşen olayı yayınlar. Örneğin OrderCreated olayı email consumer tarafından sipariş onayı sürecine dönüştürülebilir. Bu yaklaşım business sistemi ile iletişim servisini gevşek bağlı tutar. Yeni consumer eklemek mevcut producer'ı değiştirmeyi gerektirmez.
Webhook
Webhook dış veya bağımsız sistemlerin olayları anlık olarak kuruma iletmesini sağlar. Delivery, bounce ve unsubscribe bildirimleri yaygın örneklerdir. Endpoint HTTPS üzerinden çalışmalıdır. Signature ve timestamp kontrolü yapılmalıdır. Ağır işlem webhook request'i içinde değil asenkron worker üzerinde yürütülmelidir.
Batch Integration
Batch integration gerçek zaman ihtiyacı olmayan büyük veri kümelerinde kullanılabilir. Örneğin eski gönderim geçmişi gece job'larıyla data warehouse'a aktarılabilir. Tam müşteri listesi reconciliation işlemleri de batch modeliyle yapılabilir. Büyük dosyalar checksum ve kayıt sayısı kontrolleriyle doğrulanmalıdır. Batch süreçleri başarısız olduğunda kaldığı noktadan devam edebilmelidir.
API ile Webhook Arasındaki Fark Nedir?
API ve webhook birbirine alternatif olmak zorunda değildir. API'de istemci belirli bir bilgiyi almak veya işlem başlatmak için sunucuya istek gönderir. Webhook'ta ise olay gerçekleştiğinde kaynak sistem hedef endpoint'e kendisi bildirim yollar. Kurumsal e-posta mimarisinde API gönderim isteği için, webhook ise teslimat sonucunu geri almak için sıklıkla birlikte kullanılır. Hybrid yaklaşım, gerektiğinde polling ile reconciliation yaparak event kaybı riskini de azaltabilir.
API Request/Response Modeli
API modelinde iletişim isteği başlatan taraf istemcidir. İstemci endpoint'i çağırır ve bir cevap bekler. Bu yöntem komut veya sorgu işlemlerinde oldukça kullanışlıdır. Ancak sürekli değişen durumları takip etmek için sık sorgulama verimsiz olabilir. Bu nedenle delivery event gibi olaylarda webhook daha uygun olabilir.
Webhook Event Push Modeli
Webhook modelinde kaynak sistem olay oluştuğunda hedefi bilgilendirir. Hedefin sürekli “değişiklik var mı?” diye sorgu göndermesine gerek kalmaz. Bu yaklaşım daha düşük gecikme ve daha az gereksiz trafik sağlayabilir. Endpoint'in doğrulama ve duplicate kontrolü yapması gerekir. Ayrıca kaynak provider'ın retry davranışı anlaşılmalıdır.
Polling Modeli
Polling modelinde istemci belirli aralıklarla durum sorgular. Webhook desteği bulunmayan eski sistemlerde gerekli olabilir. Çok sık polling gereksiz API yükü oluşturabilir. Çok seyrek polling ise güncel olmayan veriye yol açar. Bu nedenle polling interval iş gereksinimine göre dengelenmelidir.
Hybrid Model
Hybrid model webhook ile hızlı bildirim, polling ile periyodik doğrulama yaklaşımını birleştirir. Normal koşullarda event webhook üzerinden gelir. Belirli aralıklarla reconciliation job'ı provider ile kurum verisini karşılaştırır. Böylece kaçırılan event'ler tespit edilebilir. Kritik sistemlerde bu model veri tutarlılığı açısından güçlü bir güvenlik katmanı oluşturur.
E-Posta Otomasyonunda API Ne Zaman Kullanılmalı?
API özellikle bir işlemin açık biçimde başlatılması veya veri sorgulanması gerektiğinde kullanılmalıdır. Mesaj gönderme, şablon yönetimi ve kullanıcı tercihi güncelleme tipik kullanım alanlarıdır. Historical data veya bulk sync işlemleri de uygun endpoint'ler üzerinden gerçekleştirilebilir. API tasarımında rate limit ve idempotency mutlaka dikkate alınmalıdır. Büyük hacimli süreçlerde senkron API'nin yanında queue tabanlı mekanizmalar kullanılması daha güvenli olabilir.
Email Gönderme
Email gönderme API'si uygulamalara standart bir giriş noktası sunar. Uygulama provider kimliğini veya SMTP bilgisini bilmez. Gönderim isteği doğrulandıktan sonra queue'ya yazılabilir. API başarılı cevap verdiğinde mesaj henüz alıcıya ulaşmış olmayabilir. Teslimat sonucu ayrı feedback event'i üzerinden takip edilmelidir.
Template Yönetimi
Template yönetimi API ile merkezi hale getirilebilir. Yeni sürüm oluşturma, yayınlama ve kullanımdan kaldırma işlemleri yetkilendirmeye tabi tutulabilir. Marketing ve product ekipleri farklı rollere sahip olabilir. Her değişiklik audit kaydına yazılmalıdır. Production ortamına alınan template'in hangi sürüm olduğu açık biçimde görülebilmelidir.
Historical Data
Historical data sorguları operasyon ve müşteri hizmetleri açısından faydalıdır. Belirli bir müşteri veya message ID için geçmiş gönderimler görüntülenebilir. Çok geniş tarih aralığı sorgularında pagination kullanılmalıdır. Operasyonel veri tabanına gereksiz yük bindirmemek için arşiv veya analitik depo tercih edilebilir. Yetkilendirme kişisel veri erişimini sınırlandırmalıdır.
Bulk Data Sync
Bulk data sync büyük müşteri veya tercih listelerinin aktarımında kullanılabilir. İşlem tek istekte tamamlanmak zorunda değildir. Asenkron job modeli daha güvenli sonuç verebilir. Her batch için durum, hata sayısı ve başarı sayısı raporlanmalıdır. Büyük veri aktarımında schema validation ve tekrar çalıştırılabilirlik önemlidir.
Preference Güncelleme
Preference güncelleme işlemleri doğrudan kullanıcı deneyimini etkiler. Kullanıcı bir tercihi kapattığında değişiklik mümkün olduğunca hızlı uygulanmalıdır. API işlemi kaynak, zaman ve değişiklik detayını kaydetmelidir. Aynı bilgi provider ve consent sistemine event aracılığıyla dağıtılabilir. Böylece farklı uygulamalardaki tercih verisi zaman içinde ayrışmaz.
Webhook Ne Zaman Kullanılmalı?
Webhook, e-posta provider'ında gerçekleşen değişikliklerin kurumsal sisteme hızlı biçimde ulaştırılması için idealdir. Delivery, bounce, complaint, open, click ve unsubscribe olayları buna örnektir. Provider event'i geldiğinde işleme alınmadan önce güvenliği doğrulanmalıdır. Ham provider payload'u saklamak hata incelemelerinde yararlı olabilir ancak kullanım ve saklama süresi veri politikasına göre sınırlandırılmalıdır. Daha sonra event canonical kurumsal formata dönüştürülerek ilgili sistemlere dağıtılabilir.
Delivery Event
Delivery event mesajın alıcı sunucusuna kabul edildiğini bildirir. Bu durum kullanıcının mesajı okuduğu anlamına gelmez. Canonical message state Delivered olarak güncellenebilir. CRM veya analitik sisteme event gönderilebilir. Delivery latency metriği bu zaman damgaları üzerinden hesaplanabilir.
Bounce
Bounce event teslimatın başarısız olduğunu gösterir. Hata kodu hard veya soft bounce kararında kullanılabilir. Provider'ın kategori isimleri doğrudan kurum sistemine taşınmamalıdır. Normalize edilmiş hata sınıfı oluşturmak daha sürdürülebilirdir. Hard bounce durumunda suppression işlemi otomatik yapılabilir.
Complaint
Complaint event yüksek öneme sahip geri bildirimdir. Alıcının mesajı spam olarak işaretlediğini gösterir. Adres hızlı biçimde suppression list'e alınmalıdır. İlgili CRM ve consent kayıtları gerektiğinde güncellenmelidir. Complaint trendindeki artış kampanya veya liste kalitesi problemini gösterebilir.
Open / Click
Open ve click event'leri etkileşim analizi için kullanılabilir. Ancak ölçüm yöntemlerinin teknik ve gizlilik sınırlamaları vardır. Bu veriler tek başına müşteri niyetinin kesin kanıtı olarak değerlendirilmemelidir. Segment veya journey kurallarında kullanılıyorsa yanlış pozitif durumlar hesaba katılmalıdır. Veri saklama süresi ve kullanım amacı açık biçimde tanımlanmalıdır.
Reply
Reply event veya inbound mesaj müşteri yanıtının workflow'a dahil edilmesini sağlar. Gelen mesaj ilgili thread veya CRM kaydıyla eşleştirilebilir. Otomatik sınıflandırma sonucunda satış, destek veya operasyon ekibine yönlendirilebilir. Hassas içerik içeren yanıtlar için ek güvenlik kontrolleri uygulanmalıdır. Otomatik cevaplama kullanılan süreçlerde risk seviyesine göre insan kontrolü eklenebilir.
Unsubscribe
Unsubscribe kullanıcının belirli iletişim türünden çıkmak istediğini gösterir. Event geldiğinde merkezi preference sistemi güncellenmelidir. Yeni kampanya listeleri bu değişikliği hemen dikkate almalıdır. Provider suppression ile kurum suppression kayıtları periyodik olarak karşılaştırılabilir. Böylece veri senkronizasyonundaki geçici hatalar kullanıcı tercihinin ihlal edilmesine dönüşmez.
Polling Ne Zaman Kullanılmalı?
Polling genellikle webhook bulunmadığında veya event akışını doğrulamak gerektiğinde kullanılmalıdır. Gerçek zamanlı sistemlerde birincil mekanizma olması çoğu zaman gereksiz yük oluşturur. Buna rağmen reconciliation süreçleri açısından oldukça değerlidir. Provider ile kurum arasındaki son durum düzenli olarak karşılaştırılabilir. Böylece kaçırılmış webhook veya geçici servis kesintileri sonradan düzeltilebilir.
Webhook Bulunmayan Sistemler
Bazı eski veya sınırlı sistemler webhook özelliği sağlamaz. Bu durumda belirli aralıklarla API sorgusu yapmak gerekebilir. Polling sıklığı hem iş ihtiyacına hem provider limitine göre seçilmelidir. Son kontrol zamanı saklanarak yalnızca değişen veriler alınabilir. Böylece gereksiz veri transferi azaltılır.
Reconciliation
Reconciliation iki sistemde tutulan kayıtların uyumunu kontrol eder. E-posta durumu, preference veya suppression bilgileri karşılaştırılabilir. Fark bulunduğunda belirlenen source of truth kuralı uygulanır. Otomatik düzeltme güvenli değilse inceleme kaydı oluşturulabilir. Bu süreç veri bütünlüğünün uzun vadede korunmasına yardımcı olur.
Webhook Kaybı Kontrolü
Webhook internet üzerinden iletildiği için tüm event'lerin ilk denemede ulaşacağı garanti edilemez. Provider retry yapsa bile bazı kayıtlar kaçabilir. Periyodik job son işlem zamanından itibaren provider kayıtlarını kontrol edebilir. Eksik event bulunduğunda canonical event yeniden üretilebilir. Deduplication kontrolü sayesinde daha önce işlenen olaylar tekrar etkide bulunmaz.
Scheduled Status Verification
Scheduled status verification kritik mesajların son durumunu belirli aralıklarla kontrol eder. Uzun süre Submitted veya Deferred durumda kalan mesajlar tespit edilebilir. Bu mesajlar operasyon ekibine alarm üretebilir. Gerekirse provider sorgusuyla durum güncellenebilir. Böylece unutulmuş veya askıda kalmış kayıtların birikmesi önlenir.
Event-Driven Email Architecture Nedir?
Event-driven email architecture, e-posta işlemlerinin iş olaylarına tepki olarak çalışmasını sağlayan modeldir. Uygulama doğrudan “şu e-postayı gönder” demek yerine “sipariş oluşturuldu” gibi iş gerçeğini yayınlar. E-posta consumer bu olayı dinler ve ilgili iletişim politikasını çalıştırır. Aynı event CRM, analitik veya stok sistemleri tarafından da tüketilebilir. Bu model gevşek bağlı, ölçeklenebilir ve yeniden kullanılabilir entegrasyonlar oluşturmak için güçlü bir yaklaşımdır.
Business Event
Business event kurumda gerçekleşen anlamlı bir değişikliği temsil eder. CustomerCreated veya OrderCompleted buna örnektir. Event mümkün olduğunca gerçekleşmiş bir gerçeği ifade etmelidir. İçeriğinde consumer'a özel gereksiz alanlar bulunmamalıdır. Açık sözleşme ve versiyon bilgisi uzun vadeli uyumluluğu kolaylaştırır.
Event Publisher
Event publisher olayı üreten uygulama veya servistir. Publisher consumer'ların kim olduğunu bilmek zorunda değildir. Görevi doğru event'i güvenilir biçimde yayınlamaktır. Transaction ile event yayınlama arasındaki tutarlılık için outbox pattern kullanılabilir. Böylece iş kaydı oluştuğu halde event'in kaybolması riski azaltılır.
Event Broker
Event broker olayların producer'dan consumer'lara taşınmasını sağlar. Topic veya stream yapıları event türlerine göre düzenlenebilir. Retention ve replay politikaları iş ihtiyacına göre belirlenir. Yetkilendirme producer ve consumer rollerini sınırlar. Broker kapasitesi peak trafik dikkate alınarak planlanmalıdır.
Email Consumer
Email consumer ilgili business event'lerini dinler. Olay geldiğinde doğru e-posta workflow'unu başlatır. Consumer idempotent çalışmalı ve aynı event tekrar geldiğinde duplicate mesaj üretmemelidir. Geçici hatalar retry ile yönetilebilir. Kalıcı hatalar DLQ'ya taşınarak sonradan incelenebilir.
Delivery Feedback Event
Delivery feedback event gönderilen mesajın sonucunu kurumsal sisteme geri taşır. Delivered, bounced veya complained gibi durumlar canonical event olarak yayınlanabilir. CRM ve analytics consumer'ları aynı olayı kullanabilir. Böylece gönderim süreci kapalı bir kutu olarak kalmaz. Business ekipleri iletişimin gerçek sonucunu görebilir.
Örnek Event-Driven Email Akışı
Basit bir sipariş akışında Order Service önce siparişi kaydeder ve OrderCreated event'ini yayınlar. Event bus olayı Email Orchestrator'a iletir. Orchestrator tercih ve şablon kontrollerini yaptıktan sonra mesajı queue'ya koyar. Worker mesajı provider'a gönderir ve provider daha sonra delivery event'i üretir. Son durum CRM ve analytics sistemlerine aktarıldığında süreç uçtan uca kapanmış olur.
OrderCreated Event
OrderCreated event siparişin başarıyla oluşturulduğunu bildirir. Sipariş kimliği, müşteri kimliği ve gerekli temel metadata içerebilir. Event içinde hazırlanmış HTML e-posta taşımak doğru değildir. İletişim kararı downstream servis tarafından verilmelidir. Event ID duplicate kontrolünde kullanılabilir.
Event Bus
Event bus OrderCreated olayını ilgili consumer'lara dağıtır. Email servisinin yanında analitik veya stok servisi de aynı olayı işleyebilir. Producer'ın bu servislerden haberdar olması gerekmez. Böylece yeni tüketiciler sisteme daha kolay eklenir. Event retention gerektiğinde replay yapılmasına izin verebilir.
Email Orchestrator
Email Orchestrator olayı aldıktan sonra mesaj politikasını belirler. Kullanıcı bilgisi, şablon, locale ve preference verilerini toplar. Eksik veri varsa gönderimi durdurup hata kaydı oluşturabilir. Başarılı durumda canonical message kaydı açılır. Daha sonra mesaj uygun kuyruğa gönderilir.
Message Queue
Message queue gönderim işlemini business event tüketiminden ayırır. Provider yavaşlasa bile event consumer uzun süre bloke olmaz. Mesaj önceliği queue seçimi üzerinden uygulanabilir. Retry gecikmeleri de kuyruk politikasıyla yönetilebilir. Başarısız mesajlar sonunda DLQ'ya taşınabilir.
Email Provider
Email provider hazırlanan mesajı teslimat altyapısına kabul eder. Kurumsal servis gönderim sonucunda provider message ID alabilir. Bu kimlik sonraki webhook event'lerini eşleştirmek için saklanır. Provider'ın geçici hataları retry politikasına göre ele alınır. Kalıcı hatalarda mesaj state değeri Failed veya Suppressed olabilir.
Delivery Event
Delivery event provider tarafından webhook üzerinden kuruma gönderilir. Signature doğrulaması yapıldıktan sonra event queue'ya aktarılır. Mapping katmanı provider durumunu canonical Delivered durumuna dönüştürür. Mesaj kaydı güncellenir ve yeni enterprise event yayınlanabilir. Böylece diğer sistemler provider formatını bilmek zorunda kalmaz.
CRM Güncellemesi
CRM gönderim ve teslimat bilgisini müşteri geçmişinde gösterebilir. Message ID ve template bilgisi kaydedilebilir. Satış veya destek çalışanı müşteriye hangi mesajın ulaştığını görebilir. Delivery feedback workflow tetiklemek için de kullanılabilir. CRM kayıtlarının gereksiz teknik payload'larla doldurulmaması önemlidir.
Event Schema Nasıl Tasarlanmalıdır?
Event schema yalnızca JSON alanlarından oluşan teknik bir belge değildir. Kurum içindeki servisler arasında uzun süre yaşayacak bir veri sözleşmesidir. Event ID, type, version, timestamp, correlation ID, source ve customer ID gibi ortak alanlar standardize edilebilir. Payload ise ilgili iş olayına özel verileri içerir. Schema yönetimi düzenli yapıldığında yeni consumer geliştirmek ve eski servisleri korumak çok daha kolay olur.
Event ID
Event ID her event için benzersiz bir kimlik sağlar. Consumer duplicate event kontrolünü bu değer üzerinden yapabilir. ID tekrar üretilmemeli veya sonradan değiştirilmemelidir. Dağıtık sistemlerde global benzersiz formatlar tercih edilebilir. Log ve audit kayıtlarında aynı ID'nin kullanılması sorun analizini kolaylaştırır.
Event Type
Event Type olayın iş anlamını açıkça tanımlar. OrderCreated ile EmailDelivered farklı domain olaylarıdır. İsimler ekipler arasında ortak sözlük kullanılarak belirlenmelidir. Teknik implementation ayrıntıları event adına taşınmamalıdır. Tutarlı naming standardı büyük sistemlerde keşfedilebilirliği artırır.
Event Version
Event Version schema'nın hangi sözleşme sürümünü kullandığını belirtir. Consumer farklı sürümleri kontrollü biçimde işleyebilir. Breaking change durumunda yeni version yayımlanmalıdır. Eski sürüm geçiş dönemi boyunca desteklenebilir. Bu yaklaşım producer ve consumer'ın aynı anda deploy edilmesi zorunluluğunu azaltır.
Timestamp
Timestamp olayın ne zaman gerçekleştiğini gösterir. Tercihen UTC ve standart zaman biçimi kullanılmalıdır. Event'in broker'a ne zaman ulaştığıyla business event zamanı birbirinden ayrılabilir. Gecikme ve sıra sorunları bu bilgiyle daha kolay analiz edilir. Analitik hesaplamalarda da doğru event zamanı önemlidir.
Correlation ID
Correlation ID aynı iş akışına ait farklı event ve API çağrılarını ilişkilendirir. Sipariş oluşturma, e-posta gönderme ve teslimat olayları aynı correlation ID'yi taşıyabilir. Distributed trace sistemleri bu değerden yararlanabilir. Destek ekipleri tek bir kimlikle tüm süreci arayabilir. Uçtan uca görünürlük için oldukça değerli bir alandır.
Source
Source event'i üreten sistem veya servisi belirtir. Aynı event type farklı producer'lardan gelebiliyorsa bu alan özellikle önemlidir. Yetkilendirme ve audit analizlerinde kullanılabilir. Source değerleri serbest metin yerine standart katalogdan seçilmelidir. Böylece veri analizi ve routing kuralları daha güvenilir olur.
Customer ID
Customer ID olayın hangi müşteriyle ilişkili olduğunu belirtir. Mümkünse canonical customer ID kullanılmalıdır. Yalnızca e-posta adresini kimlik olarak kullanmak uzun vadede sorun yaratabilir. Kullanıcı adresini değiştirdiğinde geçmiş ilişkiler kaybolmamalıdır. Identity resolution sistemi farklı kaynak kimliklerini canonical kimliğe bağlayabilir.
Payload
Payload event'e özel iş verilerini içerir. Yalnızca consumer'ların gerçekten ihtiyaç duyduğu bilgiler taşınmalıdır. Hassas verilerin event bus üzerinde gereksiz yere çoğaltılmasından kaçınılmalıdır. Büyük belgeler payload içine gömülmek yerine güvenli referansla taşınabilir. Schema validation producer ve consumer tarafında uygulanabilir.
Event Naming Standardı
Event naming standardı sistem büyüdükçe ciddi değer kazanır. Aynı kavram için farklı ekiplerin farklı isimler kullanması entegrasyon maliyetini artırır. Domain, eylem ve version bilgisini içeren tutarlı bir format kullanılabilir. İsimler geçmiş zamanda gerçekleşmiş iş olaylarını yansıtmalıdır. Standart bir event kataloğu geliştiricilerin mevcut event'leri keşfetmesini de kolaylaştırır.
customer.created.v1
customer.created.v1 yeni müşteri kaydının oluştuğunu ifade eder. Event consumer'a “müşteri oluştur” komutu vermek yerine gerçekleşen gerçeği bildirir. CRM, analitik ve onboarding servisleri aynı olayı dinleyebilir. Version alanı sözleşmenin ilk sürümünü gösterir. Yeni zorunlu alanlar eklenecekse yeni sürüm oluşturmak gerekebilir.
order.completed.v1
order.completed.v1 sipariş sürecinin tamamlandığını ifade eder. Fatura, sadakat veya müşteri iletişimi gibi farklı süreçleri tetikleyebilir. Event yalnızca gerekli sipariş kimliklerini ve business verilerini taşımalıdır. Consumer kendi iş kuralına göre tepki verir. Böylece producer downstream davranışlarla gereğinden fazla bağımlı hale gelmez.
email.requested.v1
email.requested.v1 belirli bir mesaj gönderim talebinin oluşturulduğunu gösterebilir. Bu event business event yerine daha teknik bir mesajlaşma olayıdır. Orchestration ve delivery katmanları arasında kullanılabilir. Message ID ve template ID gibi alanlar taşınabilir. Hassas içerik miktarı mümkün olduğunca düşük tutulmalıdır.
email.delivered.v1
email.delivered.v1 provider tarafından başarıyla teslim edildiği doğrulanan mesajı temsil eder. CRM veya analitik sistemleri bu event'i tüketebilir. Provider'a özel event isimleri dışarı taşınmaz. Canonical event sayesinde provider değişse bile consumer davranışı aynı kalır. Message ID ve zaman bilgisi temel alanlardır.
email.bounced.v1
email.bounced.v1 teslimat başarısızlığını canonical biçimde ifade eder. Bounce category ve gerekirse normalize edilmiş reason alanı bulunabilir. Suppression consumer bu olayı kullanarak adresi bloke edebilir. CRM müşteri iletişim durumunu güncelleyebilir. Event'in tekrar işlenmesi duplicate suppression kaydı oluşturmamalıdır.
Event Schema Versioning Neden Gereklidir?
Event'ler farklı ekiplerin geliştirdiği servisler arasında uzun süre kullanılan sözleşmelerdir. Bir alanın silinmesi veya anlamının değiştirilmesi beklenmedik consumer hatalarına yol açabilir. Versioning değişikliklerin kontrollü biçimde yayılmasını sağlar. Backward compatibility mümkün olduğunda korunmalıdır. Schema registry ve contract test mekanizmaları bu yönetimi otomatik hale getirebilir.
Breaking Change
Breaking change mevcut consumer'ın event'i doğru işleyememesine neden olan değişikliktir. Zorunlu alan kaldırmak buna örnektir. Alanın tipini değiştirmek de aynı riski oluşturur. Böyle değişikliklerde yeni event sürümü yayımlanmalıdır. Eski sürüm için geçiş ve kullanım sonlandırma planı hazırlanmalıdır.
Backward Compatibility
Backward compatibility yeni producer sürümünün eski consumer'ları bozmamasını hedefler. Opsiyonel alan eklemek çoğunlukla daha güvenli bir değişikliktir. Consumer bilinmeyen alanları tolere edebilmelidir. Schema kuralları otomatik testlerde kontrol edilebilir. Bu yaklaşım ekiplerin bağımsız deployment yapmasını kolaylaştırır.
Consumer Compatibility
Consumer compatibility her tüketicinin desteklediği event sürümlerinin bilinmesini sağlar. Event kataloğunda producer ve consumer ilişkileri tutulabilir. Breaking change öncesinde etkilenecek ekipler belirlenir. Contract test sonuçları deployment pipeline'a bağlanabilir. Böylece üretim ortamında sürpriz entegrasyon hataları azaltılır.
Schema Registry
Schema registry event sözleşmelerinin merkezi olarak saklandığı sistemdir. Producer ve consumer belirli schema sürümlerini doğrulayabilir. Yeni sürümlerin compatibility kurallarından geçmesi sağlanabilir. Dokümantasyon için de ortak kaynak oluşturur. Büyük event-driven yapılarda registry disiplin sağlayan önemli bileşenlerden biridir.
Outbox Pattern Nedir?
Outbox Pattern, business transaction ile event yayınlama arasında oluşabilecek tutarsızlığı azaltmak için kullanılan yöntemdir. Uygulama önce business kaydı ve outbox kaydını aynı veri tabanı transaction'ı içinde oluşturur. Ayrı publisher daha sonra outbox kayıtlarını event bus'a aktarır. Böylece veri tabanına sipariş yazıldığı halde OrderCreated event'inin kaybolması ihtimali azaltılır. Kurumsal e-posta süreçlerinde kritik iş event'lerinin güvenilir taşınması açısından oldukça değerlidir.
Database Transaction Problemi
Bir uygulama önce veriyi kaydedip ardından broker'a event gönderebilir. Veri tabanı işlemi başarılı olup event yayını başarısız olduğunda iki sistem farklı gerçeğe sahip olur. Ters sırada event yayınlanıp database işlemi başarısız olduğunda da benzer sorun oluşur. Dağıtık transaction kullanmak her ortamda pratik değildir. Outbox Pattern bu problemi daha yönetilebilir hale getirir.
Business Record ile Event'in Birlikte Kaydedilmesi
Business record ile outbox event aynı transaction içinde kaydedilir. Transaction başarılıysa iki kayıt da bulunur. Başarısızsa ikisi de geri alınır. Publisher daha sonra yalnızca commit edilmiş outbox kayıtlarını işler. Böylece business gerçeği ile yayınlanacak event arasında güçlü bir bağlantı oluşturulur.
Outbox Publisher
Outbox Publisher yeni kayıtları belirli aralıklarla veya change stream üzerinden takip eder. İşlenmemiş event'i broker'a gönderir. Başarılı aktarım sonrasında kayıt published olarak işaretlenebilir. Aynı event birden fazla kez yayınlanabileceği için consumer idempotent olmalıdır. Publisher metrikleri backlog büyüklüğü açısından izlenmelidir.
Event Bus'a Güvenli Aktarım
Outbox kaydının event bus'a aktarımında geçici broker hataları yaşanabilir. Publisher kontrollü retry uygulamalıdır. Kalıcı problemler alarm üretmelidir. Event ID her denemede aynı kalmalıdır. Böylece downstream consumer duplicate olayı kolayca tanıyabilir.
Message Queue Neden Gereklidir?
Message queue, e-posta gönderim isteği ile gerçek provider çağrısı arasına tampon koyar. Bu tampon ani trafik artışlarını, provider yavaşlamalarını ve geçici hataları yönetmeyi kolaylaştırır. Business uygulaması e-postanın fiziksel olarak gönderilmesini beklemek zorunda kalmaz. Queue ayrıca öncelik, retry ve dead letter süreçlerinin kontrollü uygulanmasına yardımcı olur. Yüksek hacimli kurumsal sistemlerde queue kullanımı dayanıklılık açısından temel mimari kararlardan biridir.
Peak Traffic
Kampanya veya sezon yoğunluğu kısa süre içinde çok yüksek mesaj hacmi oluşturabilir. Tüm mesajların aynı anda provider'a gönderilmesi rate limit hatalarına yol açabilir. Queue talepleri kontrollü şekilde sıraya alır. Consumer kapasitesi belirli hızda artırılabilir. Böylece kaynak sistemler ani trafik dalgasından daha az etkilenir.
Provider Kesintisi
Email provider geçici süreyle kullanılamaz hale gelebilir. Queue yoksa gönderim çağrıları business uygulamalarında hata oluşturabilir. Mesajlar kuyrukta güvenli biçimde bekletilebilir. Provider geri geldiğinde kontrollü retry yapılır. Uzun kesintilerde secondary provider'a failover uygulanabilir.
Asynchronous Processing
Asynchronous processing business işleminin e-posta teslimatını beklemesini engeller. Sipariş kaydı birkaç saniyelik provider çağrısına bağlı kalmaz. Mesaj daha sonra worker tarafından işlenir. Kullanıcıya verilen ana işlem cevabı hızlanabilir. Gönderim sonucu event veya durum sorgusu üzerinden takip edilir.
Backpressure
Backpressure downstream kapasitenin gelen iş yükünden düşük olduğu durumda ortaya çıkar. Queue büyümesi sistemin bu baskıyı kontrollü biçimde absorbe etmesini sağlar. Ancak sonsuz queue kabul edilebilir çözüm değildir. Alarm eşikleri ve kapasite politikaları belirlenmelidir. Kritik mesajlar düşük öncelikli trafikten korunmalıdır.
Retry
Retry geçici hatalarda mesajı yeniden denemeyi sağlar. Her hata aynı biçimde tekrar edilmemelidir. Authentication hatası kalıcı olabilirken timeout geçici olabilir. Exponential backoff provider üzerindeki baskıyı azaltır. Maksimum deneme sayısından sonra mesaj DLQ'ya taşınabilir.
E-Posta Queue Tasarımı Nasıl Olmalı?
E-posta queue tasarımında mesaj türü, öncelik ve hata davranışı dikkate alınmalıdır. Tek bir büyük queue başlangıçta basit görünse de kritik ve düşük öncelikli trafiğin birbirini etkilemesine neden olabilir. Transactional, operational ve marketing için ayrı queue kullanmak kapasite yönetimini kolaylaştırır. Başarısız kayıtlar için bağımsız Dead Letter Queue bulunmalıdır. Her queue'nun latency, depth ve processing rate metrikleri izlenmelidir.
Transactional Queue
Transactional Queue kullanıcı işlemlerine bağlı kritik mesajları taşır. Sipariş onayı ve şifre sıfırlama buna örnektir. Consumer kapasitesi diğer queue'lardan bağımsız yönetilebilir. SLA hedefi düşük gecikmeye göre belirlenir. Kampanya yükünün bu queue üzerinde etkisi olmamalıdır.
Operational Queue
Operational Queue iş akışı ve sistem bildirimlerini taşır. Önceliği transactional mesajlardan daha düşük olabilir. Ancak belirli operasyonel uyarılar yüksek öncelik kazanabilir. Queue politikaları mesaj tipine göre esnek tutulmalıdır. Geciken kayıt sayısı dashboard üzerinde izlenebilir.
Marketing Queue
Marketing Queue yüksek hacimli kampanya trafiğini izole eder. Provider rate limit burada kontrollü biçimde uygulanabilir. Gönderim hızı domain reputation stratejisine göre sınırlandırılabilir. Campaign burst durumları transactional servisi etkilemez. İzin kontrolü mesaj işlenmeden hemen önce tekrar yapılabilir.
Dead Letter Queue
Dead Letter Queue belirlenen retry sayısına rağmen işlenemeyen mesajları tutar. Kayıtlar kaybolmadan hata analizi yapılabilir. Hata kodu, son deneme zamanı ve orijinal event ID saklanmalıdır. Operasyon ekibi gerektiğinde kontrollü replay yapabilir. DLQ büyüklüğü sistem sağlığı için önemli bir alarm metriğidir.
Priority Queue Kullanılmalı mı?
Priority queue kritik mesajların düşük öncelikli trafikten etkilenmesini önlemek için kullanılabilir. Ancak yalnızca bir priority alanı eklemek yeterli değildir. Worker kapasitesinin her sınıf için nasıl tahsis edileceği de belirlenmelidir. Güvenlik ve transactional trafiğe garanti kapasite ayrılması yararlı olabilir. Aksi durumda milyonlarca marketing mesajı kritik kullanıcı bildirimlerini geciktirebilir.
P0 - Security
P0 Security en yüksek öncelikli güvenlik iletişimlerini kapsar. Hesap ele geçirme uyarısı veya kritik doğrulama mesajı buna örnektir. Bu queue için çok düşük latency hedefi belirlenebilir. Provider failover politikası diğer mesajlardan daha hızlı devreye girebilir. İzleme ve alarm seviyesi de yüksek tutulmalıdır.
P1 - Transactional
P1 Transactional kullanıcı işlemlerine doğrudan bağlı mesajları kapsar. Sipariş ve ödeme bildirimleri bu sınıfta değerlendirilebilir. Normal koşullarda saniyeler veya düşük dakikalar içinde işlenmesi beklenir. Queue kapasitesi yoğun saatler dikkate alınarak planlanmalıdır. P0 trafiğin ardından en yüksek önceliğe sahip olabilir.
P2 - Operational
P2 Operational sistem ve iş akışı bildirimlerini kapsar. Birkaç dakikalık gecikme çoğu senaryoda kabul edilebilir olabilir. Bununla birlikte kritik operasyon olayları P0 veya P1 seviyesine çıkarılabilir. Sınıflandırma yalnızca mesajın adına göre yapılmamalıdır. Gerçek business impact dikkate alınmalıdır.
P3 - Marketing
P3 Marketing yüksek hacimli ancak zaman açısından daha toleranslı kampanya trafiğini kapsar. Gönderimler gerektiğinde throttle edilebilir. Provider limitleri nedeniyle bu queue yavaşlatıldığında transactional trafiğin etkilenmemesi gerekir. Kampanya performansı yine ayrı SLA hedefleriyle izlenebilir. İşlem öncesinde preference ve suppression kontrolleri yapılmalıdır.
E-Posta Otomasyonunda Idempotency Nedir?
Idempotency aynı işlem talebi birden fazla kez işlense bile kullanıcı açısından yalnızca tek sonuç oluşmasını hedefler. Dağıtık sistemlerde event veya API isteğinin tekrar gelmesi olağan bir durumdur. E-posta açısından en görünür problem aynı sipariş onayının iki kez gönderilmesidir. Idempotency key veya event ID ile gönderim kaydı kontrol edilerek duplicate mesaj önlenebilir. Bu mekanizma özellikle retry ve event-driven yapılarda mutlaka tasarlanmalıdır.
Duplicate Event Problemi
Event broker veya producer aynı event'i birden fazla kez teslim edebilir. Network timeout nedeniyle producer başarılı yayını fark etmeyip tekrar deneyebilir. Consumer her event'i yeni kabul ederse duplicate e-posta oluşabilir. Bu davranış müşteri deneyimini ve güveni olumsuz etkiler. Consumer event ID üzerinden önceki işlemi kontrol etmelidir.
Aynı E-Postanın İki Kez Gönderilmesini Önlemek
Duplicate gönderimi engellemek için business key ve event ID birlikte kullanılabilir. Örneğin aynı order ID ve template ID kombinasyonu belirli workflow içinde yalnızca bir kez gönderilebilir. Kural kullanım senaryosuna göre değişebilir. Retry aynı message ID üzerinden devam etmelidir. Yeni message ID üretmek idempotency kontrolünü zorlaştırabilir.
Idempotency Key
Idempotency Key API istemcisinin aynı mantıksal işlem için sabit tuttuğu anahtardır. Sunucu anahtarı daha önce gördüyse mevcut işlem sonucunu döndürebilir. Key belirli süre saklanmalıdır. Scope ve expiration politikası açık biçimde tanımlanmalıdır. Özellikle istemci timeout sonrası isteği tekrar gönderdiğinde duplicate riski azaltılır.
Event ID ile Deduplication
Event ID ile deduplication consumer'ın işlediği event kimliklerini saklamasına dayanır. Yeni event geldiğinde bu kayıt kontrol edilir. Daha önce işlenmişse business side effect tekrar uygulanmaz. Deduplication store yüksek hacme göre tasarlanmalıdır. Retention süresi event replay politikasını kapsayacak kadar uzun olmalıdır.
Retry Mekanizması Nasıl Tasarlanmalıdır?
Retry mekanizması her hatayı tekrar tekrar denemek anlamına gelmez. Hatalar transient ve permanent olarak sınıflandırılmalıdır. Geçici ağ sorunu tekrar denenebilirken geçersiz alıcı adresinin tekrar denenmesi anlamlı değildir. Exponential backoff kısa sürede provider'a aşırı yük gönderilmesini engeller. Maksimum retry sonrasında mesaj DLQ'ya alınmalı ve operasyon ekibi durumu görebilmelidir.
Transient Error
Transient error kısa süre sonra kendiliğinden düzelebilecek hatadır. Timeout, geçici DNS sorunu veya provider 5xx cevabı buna örnek olabilir. Bu hatalarda retry uygun yaklaşımdır. Bekleme süresi her denemede artırılabilir. Provider'ın Retry-After bilgisi varsa dikkate alınmalıdır.
Permanent Error
Permanent error tekrar denemenin sonucu değiştirmeyeceği hatadır. Geçersiz adres veya yetkisiz template buna örnek olabilir. Bu durumda hızlı biçimde Failed durumuna geçmek kaynak tüketimini azaltır. Gerekirse suppression veya alarm süreci tetiklenir. Hata nedeni operasyon ekibinin anlayacağı biçimde normalize edilmelidir.
Exponential Backoff
Exponential backoff tekrar denemeler arasındaki bekleme süresini kademeli artırır. Bu yöntem geçici arızada provider üzerindeki baskıyı azaltır. Küçük jitter eklemek tüm worker'ların aynı anda tekrar denemesini engelleyebilir. Maksimum bekleme süresi tanımlanmalıdır. Kritik mesajlarda business SLA dikkate alınarak farklı politika uygulanabilir.
Maximum Retry Count
Sonsuz retry sistem kaynaklarını tüketir ve sorunları gizler. Her hata sınıfı için maksimum deneme sayısı tanımlanmalıdır. Transactional ve marketing mesajlarında farklı değerler kullanılabilir. Deneme sayısı message metadata içinde tutulmalıdır. Limit aşıldığında kayıt DLQ veya Failed state'e taşınmalıdır.
Retry Sonrası DLQ
Belirlenen deneme sayısı bittiğinde mesaj DLQ'ya alınabilir. Bu geçiş kaydın kaybolmasını önler. Operasyon ekibi root cause analizi yapabilir. Sorun düzeltildikten sonra kontrollü replay mümkündür. Replay sırasında duplicate mesaj üretmemek için idempotency kontrolü yine uygulanmalıdır.
Dead Letter Queue Nedir?
Dead Letter Queue normal işleme akışında tamamlanamayan mesajların korunduğu özel kuyruktur. DLQ hata gizleme mekanizması değil, inceleme ve kurtarma aracıdır. Her kaydın neden buraya geldiği açıkça tutulmalıdır. Operasyon ekiplerinin filtreleme, yeniden deneme ve replay işlemlerini güvenli biçimde yapabilmesi gerekir. Sürekli büyüyen DLQ genellikle sistemde çözülmemiş bir kalite veya entegrasyon problemi olduğunu gösterir.
Başarısız Mesajların Korunması
Başarısız mesaj doğrudan silinmemelidir. Orijinal payload, message ID ve hata bilgisi gerektiğinde korunabilir. Böylece işlem sonradan tekrar üretilebilir. Hassas veri saklama politikası bu kayıtlar için de geçerlidir. Retention süresi iş ve uyum gereksinimleriyle belirlenmelidir.
Hata Sebebinin Kaydedilmesi
DLQ kaydında yalnızca “failed” bilgisi yeterli değildir. Normalize edilmiş error category, provider code ve son deneme zamanı saklanabilir. Bu bilgiler toplu hata analizine yardımcı olur. Aynı sebeple binlerce mesajın başarısız olduğu hızla görülebilir. Monitoring sistemi belirli hata oranlarında alarm üretmelidir.
Manuel Retry
Manuel retry kontrollü operasyon prosedürü gerektirir. Kullanıcı önce hatanın düzeltildiğini doğrulamalıdır. Ardından seçili mesajlar yeniden kuyruğa alınabilir. Toplu retry öncesinde küçük örnek üzerinde deneme yapmak faydalıdır. Tüm işlemler audit kaydına yazılmalıdır.
Replay
Replay eski event veya mesajların tekrar işlenmesini sağlar. Schema değişikliği veya geçmiş hata düzeltmesi sonrasında gerekli olabilir. Replay consumer üzerinde duplicate side effect oluşturmamalıdır. Tarihsel veriye uygulanacak yeni business kuralları açıkça değerlendirilmelidir. Büyük replay işlemleri canlı trafiğin kapasitesini tüketmemelidir.
Root Cause Analizi
Root cause analizi yalnızca tek mesajın neden başarısız olduğunu sormaz. Sorunun sistemik nedenini ortaya çıkarmayı hedefler. Yanlış template değişkeni, provider limit veya schema uyumsuzluğu temel sebep olabilir. Düzeltilen problem için tekrar oluşmayı engelleyen aksiyon tanımlanmalıdır. DLQ verisi bu analiz için değerli bir teknik kaynak sağlar.
Email State Machine Nasıl Tasarlanır?
Email state machine mesajın yaşam döngüsünü ortak durumlarla tanımlar. Created, Queued, Submitted, Delivered, Deferred, Bounced, Failed ve Suppressed gibi durumlar kullanılabilir. Provider'ın kendi durum isimleri canonical modele eşlenmelidir. Geçiş kuralları açıkça belirlenirse aynı mesajın çelişkili statülere sahip olması önlenebilir. State değişikliklerinin timestamp ve kaynak bilgisiyle kaydedilmesi audit ve gözlemleme açısından önemlidir.
Created
Created mesaj kaydının sistemde oluşturulduğunu ifade eder. Henüz kuyruğa alınmamış olabilir. Template ve alıcı doğrulaması bu aşamada yapılabilir. Message ID burada üretilir. Sonraki tüm event'ler aynı kimliği kullanmalıdır.
Queued
Queued mesajın gönderim kuyruğuna başarıyla yazıldığını gösterir. Worker henüz provider çağrısı yapmamış olabilir. Queue timestamp latency ölçümünde kullanılır. Öncelik bilgisi bu aşamada uygulanır. Uzun süre Queued kalan mesajlar alarm kriterine girebilir.
Submitted
Submitted provider'ın mesaj isteğini kabul ettiğini gösterir. Bu durum gerçek teslimat değildir. Provider message ID alınmışsa kaydedilmelidir. Delivery webhook sonraki state değişimini belirler. Submitted durumda uzun süre kalan mesajlar reconciliation sürecinde kontrol edilebilir.
Delivered
Delivered provider'ın alıcı mail sunucusuna teslimatı doğruladığını ifade eder. Kullanıcının mesajı gördüğü anlamına gelmez. State terminal kabul edilebilir ancak engagement event'leri ayrıca gelebilir. Delivery timestamp KPI hesaplarında kullanılır. CRM kaydı bu event sonrasında güncellenebilir.
Deferred
Deferred teslimatın geçici olarak ertelendiğini gösterir. Provider sonraki denemeleri kendi içinde yapabilir. Kurumsal sistem provider politikasını anlamalıdır. Çok uzun süren deferred durumları alarm üretebilir. Sonuçta Delivered veya Bounced durumuna geçiş olabilir.
Bounced
Bounced mesajın teslim edilemediğini ifade eder. Hard veya soft bounce detayı metadata içinde tutulabilir. Hard bounce suppression sürecini tetikleyebilir. CRM iletişim bilgisi gözden geçirilmek üzere işaretlenebilir. Bounce reason analitik için normalize edilmelidir.
Failed
Failed mesajın kurumsal gönderim sürecinde kalıcı biçimde başarısız olduğunu gösterebilir. Template validation veya authorization hatası buna örnek olabilir. Provider'a hiç ulaşmamış mesaj da Failed olabilir. Hata nedeni kullanıcı ve operasyon görünümüne uygun biçimde saklanmalıdır. Uygun durumlarda DLQ kaydı oluşturulur.
Suppressed
Suppressed mesajın politika gereği gönderilmediğini ifade eder. Unsubscribe, hard bounce veya complaint bu karara neden olabilir. Bu durum teknik hata değildir. Sistem mesajı provider'a göndermeden önce durdurur. Suppression sebebi audit amacıyla kaydedilmelidir.
E-Posta Gönderim Durumu Kurumsal Sistemlere Nasıl Geri Yazılır?
Gönderim sonucunun geri yazılması CRM ve e-posta otomasyonu entegrasyonunun en çok ihmal edilen taraflarından biridir. Provider webhook olayları önce doğrulanmalı ve canonical formata çevrilmelidir. Ardından CRM, data warehouse veya workflow servisleri ilgili event'i tüketebilir. Bu sayede müşteri temsilcisi mesajın teslim edilip edilmediğini görebilir ve yeni otomasyonlar delivery durumuna göre çalışabilir. Tek bir provider payload'unu doğrudan her sisteme dağıtmak yerine normalize edilmiş enterprise event kullanmak daha sürdürülebilir sonuç verir.
Provider Webhook
Provider webhook teslimat bilgisinin ilk giriş noktasıdır. Endpoint provider'ın doğrulama yöntemini desteklemelidir. Request hızlı biçimde kabul edilmeli ve queue'ya yazılmalıdır. Orijinal event ID saklanmalıdır. Bu yapı tekrar gönderilen webhook'ların güvenli işlenmesini kolaylaştırır.
Event Normalization
Event normalization farklı provider formatlarını ortak modele dönüştürür. Bir provider “delivered”, diğeri farklı bir isim kullanabilir. Consumer'ların bu ayrıntıları bilmesine gerek kalmaz. Mapping katmanı canonical status üretir. Provider değişikliğinde downstream sistemler etkilenmez.
CRM Update
CRM Update müşteri iletişim geçmişinin güncel tutulmasını sağlar. Message ID, template ve delivery status gibi alanlar yazılabilir. Teknik event payload'unun tamamını CRM'e kopyalamak gereksizdir. Kullanıcıya anlamlı özet bilgi sunulmalıdır. Gerekirse başarısız teslimat yeni görev veya veri doğrulama süreci başlatabilir.
Data Warehouse Event
Data warehouse gönderim event'lerini uzun dönemli analiz için saklayabilir. Canonical event stream analitik pipeline'a aktarılabilir. Mesaj verisi sipariş, müşteri veya campaign sonuçlarıyla birleştirilebilir. Böylece yalnızca delivery rate değil business impact de ölçülür. Veri erişimi ve saklama politikaları kişisel veri kurallarıyla uyumlu olmalıdır.
Automation Trigger
Delivery feedback yeni bir otomasyon tetikleyebilir. Örneğin bounce event müşteri iletişim bilgisinin doğrulanması için görev oluşturabilir. Delivered event belirli operasyon sürecinin devam etmesine izin verebilir. Complaint event pazarlama workflow'larını durdurabilir. Bu tür tetikleyiciler tekrar çalışan event'lerde duplicate işlem üretmemelidir.
Provider Event'leri Nasıl Normalize Edilir?
Her e-posta sağlayıcısı event isimleri, hata kodları ve payload yapıları açısından farklı davranabilir. Provider event'lerini doğrudan CRM ve ERP gibi uygulamalara geçirmek bu sistemleri dış sağlayıcıya bağımlı hale getirir. Mapping layer gelen event'i canonical enterprise event formatına dönüştürmelidir. Böylece downstream uygulamalar yalnızca kurumun standart modelini bilir. Provider değişse bile integration contract büyük ölçüde sabit kalabilir.
Provider-Specific Event
Provider-specific event dış servisin kendi formatındaki olaydır. Alan adları ve status kodları sağlayıcıya özeldir. Bu payload ingestion katmanında kabul edilir. Signature doğrulamasından sonra mapping servisine aktarılır. Ham veri gerekirse kısa süreli hata analizi amacıyla saklanabilir.
Canonical Enterprise Event
Canonical enterprise event kurum genelinde kullanılan ortak event modelidir. EmailDelivered veya EmailBounced gibi standart türler tanımlanabilir. CRM veya data warehouse provider'ın kim olduğunu bilmeden bu event'i işler. Bu yaklaşım entegrasyon sayısını azaltır. Ayrıca analytics verisinin tutarlı hale gelmesini sağlar.
Event Mapping Layer
Event Mapping Layer provider alanlarını canonical modele dönüştürür. Status, reason ve timestamp gibi bilgiler standardize edilir. Bilinmeyen provider event'leri ayrı kategoriye alınabilir. Mapping kuralları test edilip versiyonlanmalıdır. Provider API değişikliğinde yalnızca bu katmanın güncellenmesi çoğu zaman yeterli olur.
Provider Değiştirildiğinde Sistem Davranışı
Provider değiştirildiğinde business uygulamalarının davranışı mümkün olduğunca değişmemelidir. Standart send interface aynı kalır. Yeni adapter provider'ın API ve webhook özelliklerini uygular. Canonical event mapping yine aynı downstream modeli üretir. Bu tasarım migration riskini ve değişiklik maliyetini azaltır.
Provider Abstraction Layer Nedir?
Provider Abstraction Layer, kurumsal uygulamalar ile gerçek e-posta servis sağlayıcısı arasına standart bir arayüz koyar. Amaç dış servisin API tasarımını kurumun tüm kod tabanına yaymamaktır. Provider adapter her sağlayıcının özel istek, cevap ve event formatını ortak modele çevirir. Configuration katmanı credential, endpoint ve routing kurallarını yönetir. Böylece multi-provider ve failover gibi ihtiyaçlar daha kolay uygulanır.
Kurumsal Uygulamayı ESP'den Ayırmak
Kurumsal uygulama belirli bir ESP SDK'sını doğrudan kullanırsa güçlü bağımlılık oluşur. Provider değişikliğinde birçok uygulama kodunun güncellenmesi gerekebilir. Merkezi servis bu teknik bağımlılığı izole eder. Business uygulama yalnızca kurumun Email API sözleşmesini bilir. Böylece değişiklik daha küçük bir alanda yönetilir.
Standart Send Interface
Standart Send Interface tüm provider'lar için aynı gönderim modelini tanımlar. Recipient, template, metadata ve idempotency alanları ortak olabilir. Provider'a özgü özellikler gerektiğinde kontrollü extension mekanizması kullanılabilir. Temel business uygulamalarının özel alanlara bağımlı olmaması tercih edilir. Interface contract test ile korunabilir.
Provider Adapter
Provider Adapter canonical mesaj modelini sağlayıcının API formatına çevirir. Authentication ve response parsing burada yapılabilir. Provider error kodları normalize edilir. Webhook mapping de aynı adapter paketinin parçası olabilir. Adapter bağımsız test edildiğinde provider değişiklikleri daha güvenli yönetilir.
Provider Configuration
Provider Configuration credential, endpoint ve kapasite ayarlarını içerir. Secret değerleri kod içinde tutulmamalıdır. Ortama göre farklı configuration kullanılabilir. Routing ve failover eşikleri de merkezi biçimde yönetilebilir. Değişiklikler audit ve deployment süreçlerine tabi tutulmalıdır.
Multi-Provider Email Architecture
Multi-provider mimari kurumun birden fazla e-posta sağlayıcısını aynı platform üzerinden kullanmasını sağlar. Bu yapı yüksek erişilebilirlik, coğrafi routing veya farklı mesaj türleri için farklı kapasite kullanımı amacıyla tercih edilebilir. Ancak iki provider kullanmak otomatik olarak güvenilir sistem anlamına gelmez. Routing, event normalization, template uyumluluğu ve failover kuralları açıkça tasarlanmalıdır. Provider sayısı arttıkça gözlemleme ve operasyon maliyeti de artacağından gerçek ihtiyaç üzerinden karar verilmelidir.
Primary Provider
Primary Provider normal koşullarda trafiğin büyük bölümünü taşır. Health ve latency metrikleri sürekli izlenir. Kapasite limitleri routing servisinde bilinmelidir. Kritik hata oranı belirli eşiği aşarsa failover kararı verilebilir. Primary provider'a geri dönüş de kontrollü yapılmalıdır.
Secondary Provider
Secondary Provider yedek veya belirli trafik türleri için kullanılan sağlayıcıdır. Yalnızca kriz sırasında kullanılacaksa düzenli test edilmesi gerekir. Domain authentication ayarları önceden hazır olmalıdır. Template ve webhook entegrasyonları canlı durumda tutulmalıdır. Kullanılmayan bir yedek sistem gerçek arıza sırasında beklenmedik sorunlar çıkarabilir.
Provider Router
Provider Router her mesajın hangi sağlayıcıya gideceğine karar verir. Mesaj tipi, coğrafya, maliyet, sağlık veya kapasite kriterleri kullanılabilir. Routing kararı message metadata içinde saklanmalıdır. Böylece sonradan hangi provider'ın kullanıldığı görülebilir. Kurallar değiştirilebilir ve audit edilebilir olmalıdır.
Failover
Failover primary provider sorun yaşadığında trafiğin alternatif sağlayıcıya yönlendirilmesidir. Hata eşiği yanlış ayarlanırsa gereksiz geçişler yaşanabilir. Circuit breaker benzeri kontrol bu kararı yönetebilir. Duplicate mesaj riskine karşı provider çağrılarının sonucu dikkatle izlenmelidir. Recovery sonrasında trafik kademeli biçimde primary provider'a döndürülebilir.
Geographic Routing
Geographic Routing mesajın alıcı bölgesi veya veri politikalarına göre provider seçmeyi sağlar. Bazı kurumlar bölgesel teslimat performansı için bu yöntemi kullanabilir. Veri lokasyonu ve yasal gereksinimler kararın parçası olabilir. Routing kuralı açıkça belgelenmelidir. Aynı müşteri için tutarsız provider davranışı oluşmaması adına canonical event modeli korunmalıdır.
Email Provider Failover Nasıl Tasarlanır?
Provider failover yalnızca “hata olursa diğer sağlayıcıya gönder” kuralından ibaret değildir. Sistemin önce gerçek bir provider problemi olduğunu güvenilir biçimde tespit etmesi gerekir. Health check, error threshold ve circuit breaker birlikte kullanılabilir. Geçiş sonrasında duplicate gönderim riski ve iki provider arasındaki event gecikmeleri değerlendirilmelidir. Recovery süreci de failover kadar planlı olmalıdır.
Health Check
Health check provider'ın erişilebilirliği hakkında düzenli sinyal sağlar. Sadece HTTP 200 cevabına bakmak yeterli olmayabilir. Gönderim kabul oranı, latency ve webhook durumu da izlenebilir. Synthetic test mesajları belirli aralıklarla kullanılabilir. Health sonucu tek ölçüm yerine zaman penceresi üzerinden değerlendirilmelidir.
Error Threshold
Error Threshold normal hata oranıyla gerçek servis problemini ayırmaya yardımcı olur. Tek bir başarısız istek failover başlatmamalıdır. Belirli zaman aralığındaki 5xx veya timeout oranı izlenebilir. Mesaj sınıfına göre farklı eşikler belirlenebilir. Eşik aşımı alert ve circuit breaker mekanizmasını tetikleyebilir.
Circuit Breaker
Circuit Breaker sürekli başarısız provider çağrılarını geçici olarak durdurur. Devre açıkken yeni mesajlar alternatif provider'a veya queue'ya yönlendirilebilir. Belirli süre sonra sınırlı test çağrıları yapılır. Provider düzelmişse devre kontrollü biçimde kapatılır. Bu model arızalı servise gereksiz yük göndermeyi azaltır.
Automatic Failover
Automatic Failover belirlenen sağlık kriterleri karşılandığında trafiği secondary provider'a geçirir. Ancak her mesajın failover için uygun olması gerekmez. Template veya özellik bağımlılıkları kontrol edilmelidir. Routing kararı log ve metric olarak saklanmalıdır. Operasyon ekibi otomatik geçişten haberdar edilmelidir.
Recovery
Recovery primary provider tekrar sağlıklı olduğunda trafiğin geri taşınmasıdır. Tüm trafiği bir anda döndürmek yerine kademeli geçiş yapılabilir. Küçük trafik yüzdesiyle test etmek tekrar hata riskini azaltır. Queue backlog ve provider kapasitesi birlikte değerlendirilmelidir. Recovery tamamlandığında incident analizi yapılmalıdır.
Vendor Lock-in Nasıl Azaltılır?
Vendor lock-in bir provider'ın API, template veya event modelinin kurum sistemlerine fazla yayılmasıyla oluşur. Tamamen bağımsız olmak her zaman mümkün veya gerekli değildir ancak kritik bağımlılıklar sınırlandırılabilir. Provider-specific kod adapter içinde tutulmalıdır. Template'ler mümkün olduğunca taşınabilir formatta saklanmalı ve delivery event'leri canonical modele dönüştürülmelidir. Ayrıca provider değişikliğinin nasıl yapılacağı daha sistem kurulurken düşünülmelidir.
Provider-Specific API'leri İzole Etmek
Provider API çağrıları merkezi adapter katmanında tutulmalıdır. CRM veya ERP doğrudan bu API'leri kullanmamalıdır. Böylece endpoint veya authentication değişikliği tek bölgede yönetilir. Provider SDK güncellemeleri de business uygulamaları etkilemez. İzolasyon test ve güvenlik bakımını kolaylaştırır.
Template'leri Taşınabilir Tutmak
Template yapısını yalnızca tek sağlayıcıya özgü özelliklerle oluşturmak migration maliyetini artırır. Ortak HTML ve variable standardı belirlemek faydalıdır. Provider template özelliği kullanılsa bile kurum içinde kaynak kopya tutulabilir. Version ve approval geçmişi kurum sisteminde saklanmalıdır. Böylece başka provider'a geçişte içerik yeniden kurulabilir.
Event'leri Normalize Etmek
Provider event'lerini canonical modele çevirmek downstream bağımlılığı azaltır. CRM yalnızca EmailDelivered veya EmailBounced gibi kurum event'lerini tüketir. Provider'a özgü error code mapping katmanında çözülür. Yeni provider aynı event sözleşmesini üretir. Böylece consumer değişikliğine duyulan ihtiyaç azalır.
Exit Strategy
Exit Strategy olası provider değişikliğinde izlenecek yolu önceden tanımlar. Template export, suppression verisi, event geçmişi ve DNS geçişi planın parçasıdır. Contract süreleri ve veri taşıma seçenekleri de değerlendirilmelidir. Periyodik migration tatbikatı her kurum için gerekli olmayabilir ancak kritik bağımlılıklar belgelenmelidir. Bu hazırlık acil provider değişikliklerinde karar süresini kısaltır.
CRM ve E-Posta Otomasyonu Nasıl Entegre Edilir?
CRM ve e-posta otomasyonu entegrasyonu nasıl yapılır sorusunun doğru cevabı, önce veri sahipliğini belirlemekle başlar. CRM müşteri ve lead ilişkilerinin ana kaynağı olabilir ancak teslimat olaylarının kaynağı email platformudur. Contact Sync ile temel müşteri bilgileri paylaşılırken lead event'leri workflow'ları tetikleyebilir. Gönderim sonuçları ve iletişim geçmişi CRM'e geri yazıldığında satış ve destek ekipleri daha bütünlüklü müşteri görünümü elde eder. Kurumsal e-posta otomasyonu ve CRM entegrasyon hizmeti planlanırken veri eşleme, consent ve duplicate kayıt yönetimi proje kapsamının temel parçaları olmalıdır.
CRM'in Rolü
CRM müşteri ilişkilerinin operasyonel kayıt noktasıdır. E-posta otomasyon sistemi buradan müşteri kimliği, segment veya lifecycle bilgisi alabilir. CRM'in her mesajın HTML içeriğini saklaması zorunlu değildir. Message metadata ve durum bilgisi çoğu kullanım için yeterlidir. Veri sahipliği matrisi hangi alanın hangi sistemden yönetileceğini göstermelidir.
Contact Sync
Contact Sync müşteri bilgilerinin CRM ile e-posta sistemi arasında güncel kalmasını sağlar. Tam senkronizasyon yerine değişiklik event'leri kullanılabilir. Ad, e-posta, locale ve preference gibi alanlar açık mapping ile aktarılmalıdır. Conflict durumunda source of truth kuralı uygulanır. Periyodik reconciliation veri sapmalarını tespit etmeye yardımcı olur.
Lead Events
LeadCreated veya LeadQualified event'leri e-posta journey'lerini başlatabilir. E-posta servisi CRM'in tüm iç veri modelini bilmek zorunda değildir. Gerekli alanlar canonical event içinde taşınabilir. Lead durumu değiştiğinde mevcut otomasyon durdurulabilir veya başka journey'ye geçirilebilir. Böylece satış süreci ile müşteri iletişimi uyumlu kalır.
Customer Lifecycle
Customer lifecycle müşterinin lead aşamasından aktif müşteri veya pasif müşteri aşamasına kadar olan sürecini ifade eder. Her aşamada farklı mesaj politikaları kullanılabilir. Lifecycle state CRM'den event olarak yayınlanabilir. Email orchestration servisi uygun workflow'u seçebilir. Eski lifecycle durumuna ait kampanyaların otomatik olarak durdurulması önemlidir.
Communication History
Communication History müşteriye hangi mesajların gönderildiğini gösterir. CRM kullanıcıları bu geçmişten önemli ölçüde yararlanır. Message ID, template adı, gönderim zamanı ve son durum kaydedilebilir. Açılma ve tıklama gibi sinyaller gerekiyorsa ayrıca gösterilebilir. Fazla teknik veriyi CRM ekranına taşımak yerine anlamlı özet sunmak daha kullanışlıdır.
CRM Sisteminde Hangi E-Posta Verileri Tutulmalıdır?
CRM her provider event'inin ham kopyasını saklamak zorunda değildir. Operasyon ve müşteri ilişkileri açısından anlamlı metadata'nın tutulması daha sağlıklı bir yaklaşımdır. Message ID, template, send time, delivery status ve customer relationship gibi alanlar çoğu senaryo için yeterlidir. Campaign veya Journey ID pazarlama süreçlerinde ek bağlam sağlar. Ayrıntılı teknik event geçmişi ise gözlemleme platformu veya data warehouse üzerinde tutulabilir.
Message ID
Message ID kurum içinde mesajı benzersiz biçimde tanımlar. CRM kaydı bu ID üzerinden email platformuna bağlanabilir. Provider message ID ile karıştırılmamalıdır. Aynı kurum ID'si provider değişse bile korunabilir. Destek ve audit işlemlerinde temel referans görevi görür.
Template
Template alanı hangi mesaj tipinin kullanıldığını gösterir. Mümkünse template ID ve version birlikte tutulmalıdır. Böylece geçmişte gönderilen içeriğin hangi sürümden üretildiği anlaşılır. CRM kullanıcısına anlamlı bir template adı gösterilebilir. Ayrıntılı HTML içeriği ayrıca saklanmak zorunda değildir.
Send Time
Send Time mesajın provider'a gönderildiği zamanı gösterir. Event time ile karıştırılmaması gerekir. Queue latency analizi için created ve submitted zamanları ayrı tutulabilir. CRM ekranında kullanıcı için yalnızca anlamlı gönderim zamanı gösterilebilir. UTC saklama ve yerel saat gösterimi iyi bir uygulamadır.
Delivery Status
Delivery Status mesajın bilinen son durumunu gösterir. Canonical status kullanmak provider bağımsızlığı sağlar. Delivered, bounced veya suppressed gibi değerler yeterli olabilir. Status güncellemesinin zamanı ayrıca saklanmalıdır. Böylece kullanıcı güncel olmayan veriyi daha kolay fark eder.
Customer Relationship
Customer Relationship mesajın hangi kişi, lead veya account ile ilişkili olduğunu belirtir. Sadece e-posta adresi üzerinden ilişki kurmak güvenilir değildir. Canonical customer ID tercih edilmelidir. Bir adres birden fazla kayıtla ilişkiliyse çözüm politikası uygulanmalıdır. Merge sonrasında geçmiş iletişim yeni canonical profile taşınabilir.
Campaign / Journey ID
Campaign veya Journey ID pazarlama ve lifecycle otomasyonları için bağlam sağlar. Satış ekibi mesajın hangi programın parçası olduğunu görebilir. Analitik sistem aynı ID üzerinden dönüşüm verisini birleştirebilir. Journey değişirse sürüm bilgisi de yararlı olabilir. Bu alan transactional mesajlarda zorunlu olmak zorunda değildir.
ERP ile E-Posta Otomasyonu Nasıl Entegre Edilir?
ERP entegrasyonunda en doğru yaklaşım genellikle iş olaylarını iletişim katmanına aktarmaktır. ERP'nin doğrudan HTML hazırlaması veya provider API çağrısı yapması bağımlılığı artırır. Sipariş, fatura, tahsilat ve sevkiyat gibi değişiklikler event olarak yayınlanabilir. Email orchestration servisi müşteri verisini ve template'i birleştirerek uygun mesajı üretir. Böylece ERP süreçleri ile iletişim politikaları birbirinden ayrılır ancak gerçek zamanlı olarak birlikte çalışır.
Sipariş
Sipariş oluşturulduğunda veya durumu değiştiğinde event üretilebilir. Email servis sipariş ID üzerinden gerekli bilgiyi alabilir. Event payload içinde gereksiz ayrıntı taşınmamalıdır. Duplicate event aynı sipariş için tekrar mesaj oluşturmamalıdır. Teslimat sonucu gerektiğinde ERP yerine CRM veya analitik sisteme yazılabilir.
Fatura
Fatura event'i belgenin hazır olduğunu bildirebilir. E-posta içinde hassas belge eklemek yerine güvenli erişim bağlantısı değerlendirilebilir. Link kısa süreli veya kullanıcıya özel yetkilendirme içerebilir. Gönderim başarısız olduğunda operasyon ekibi bilgilendirilebilir. Audit trail hangi faturanın hangi adrese bildirildiğini göstermelidir.
Tahsilat
Tahsilat olayları ödeme alındığında veya geciktiğinde iletişim süreci başlatabilir. Finansal mesajların içerik ve alıcı doğrulaması önemlidir. Yanlış kişiye ödeme bilgisi gönderilmesi ciddi risk oluşturur. Template approval ve data classification kontrolleri uygulanmalıdır. Kritik bildirimlerde e-posta başka güvenli kanallarla desteklenebilir.
Sevkiyat
Sevkiyat event'i siparişin lojistik aşamaya geçtiğini bildirir. Tracking bilgisi template'e güvenli biçimde eklenebilir. Kargo verisi farklı sistemden geliyorsa event correlation yapılmalıdır. Kullanıcı locale bilgisine göre doğru dil şablonu seçilebilir. Teslimat event'i müşteri yolculuğunun sonraki adımlarını tetikleyebilir.
Tedarikçi Bildirimleri
Tedarikçi bildirimleri kurumsal B2B süreçlerin önemli parçasıdır. Sipariş, teklif veya belge talepleri otomatik gönderilebilir. Alıcı listesi ERP'deki yetkili kişi kayıtlarından alınabilir. Güncelliğini kaybetmiş adresler düzenli olarak kontrol edilmelidir. Audit kayıtları ticari süreçlerde sonradan referans olarak kullanılabilir.
E-Ticaret Sistemleriyle E-Posta Otomasyonu
E-ticaret sistemleri e-posta otomasyonunun en yoğun kullanıldığı alanlardan biridir. Kullanıcı kaydı, sipariş, ödeme, sevkiyat, sepet ve iade süreçleri doğal event kaynaklarıdır. Her olayın doğrudan provider çağrısına dönüşmesi yerine event-driven model kullanmak daha esnek sonuç verir. CRM, analytics ve email servisleri aynı event'lerden yararlanabilir. Böylece e-posta yalnızca satış sonrası mesaj değil, uçtan uca müşteri deneyiminin bir parçası olur.
Account Created
Account Created yeni kullanıcı kaydının tamamlandığını bildirir. Welcome veya doğrulama mesajı tetiklenebilir. Güvenlik amaçlı doğrulama ile pazarlama izni birbirinden ayrılmalıdır. Kullanıcı locale ve isim bilgisi template kişiselleştirmesinde kullanılabilir. Duplicate event ikinci welcome mesajını oluşturmamalıdır.
Order Created
Order Created sipariş kaydının oluştuğunu bildirir. Sipariş onayı transactional queue üzerinden gönderilebilir. Mesaj içeriği order service verisine dayanmalıdır. Ödeme tamamlanmadıysa mesaj bunu doğru biçimde belirtmelidir. Message ID ile order ID arasındaki ilişki audit kaydında tutulabilir.
Payment Completed
Payment Completed ödeme işleminin başarılı olduğunu bildirir. Kullanıcıya ödeme veya fatura bilgisi gönderilebilir. Finansal verinin minimum düzeyde e-postaya taşınması önemlidir. Event aynı sipariş için tekrar geldiğinde duplicate mesaj engellenmelidir. CRM customer lifecycle bu olaydan sonra güncellenebilir.
Order Shipped
Order Shipped sevkiyat sürecini başlatır. Tracking bağlantısı ve tahmini teslim bilgisi mesajda sunulabilir. Verinin kaynağı lojistik sistem olabilir. Event correlation sayesinde doğru sipariş ve müşteri eşleştirilir. Başarısız teslimat sonucu destek ekibine görünür hale getirilebilir.
Cart Abandoned
Cart Abandoned davranışsal pazarlama senaryosudur ve izin kontrolü gerektirir. Belirli süre boyunca sipariş oluşmadığında journey başlatılabilir. Kullanıcı ürünü satın aldıysa planlanmış mesaj iptal edilmelidir. Frekans sınırı aynı kullanıcıya gereksiz tekrarları önler. Segment ve preference kontrolü gönderim anında yeniden yapılmalıdır.
Refund Completed
Refund Completed iade sürecinin tamamlandığını bildirir. Mesaj transactional nitelikte olabilir. İade tutarı veya ödeme yöntemi gibi bilgilerin sunumu veri politikasıyla uyumlu olmalıdır. İşlem ID'si customer support için referans olarak eklenebilir. Delivery sonucu CRM üzerinde görünür tutulabilir.
Customer Data Platform ile Email Automation
CDP ile e-posta otomasyonu özellikle müşteri 360 görünümü, segmentasyon ve davranışsal journey tasarımında değer sağlar. Farklı sistemlerden gelen müşteri sinyalleri tek profile bağlanabilir. Segment değişiklikleri event olarak orchestration servisine aktarılabilir. Personalization için yalnızca gerekli alanlar kullanılmalıdır. CDP ile e-posta platformu arasındaki kimlik eşleştirmesi doğru kurulmadığında en iyi kampanya kurgusu bile yanlış kullanıcıya ulaşabilir.
Customer 360
Customer 360 müşterinin farklı temas noktalarındaki verisini tek profile bağlamayı amaçlar. CRM, e-ticaret ve destek verileri bir araya gelebilir. Email platformu tüm ham veriyi kopyalamak zorunda değildir. İletişim için gerekli özet veya segment bilgisi kullanılabilir. Identity resolution süreci profil güvenilirliği açısından kritik öneme sahiptir.
Segment
Segment benzer özellik veya davranışa sahip kullanıcı grubudur. CDP dinamik segmentleri sürekli güncelleyebilir. Segment membership değişikliği journey event'i olarak yayınlanabilir. Gönderim anında consent kontrolü yine ayrıca yapılmalıdır. Segment verisinin güncellik süresi açıkça bilinmelidir.
Behavioral Event
Behavioral Event kullanıcının gerçekleştirdiği dijital davranışı temsil eder. Ürün görüntüleme, form doldurma veya sepet işlemi buna örnektir. Her davranış e-posta tetiklemek zorunda değildir. Frekans ve anlamlılık filtreleri uygulanmalıdır. Davranışsal event'ler kişisel veri politikaları kapsamında değerlendirilmelidir.
Personalization
Personalization mesajı kullanıcının bağlamına göre özelleştirir. İsim, ürün veya lifecycle bilgisi kullanılabilir. Çok fazla veri kullanmak her zaman daha iyi deneyim oluşturmaz. Eksik alanlar için fallback değerleri tasarlanmalıdır. Hassas veya yanlış veri görünmesini engellemek için template validation uygulanmalıdır.
Journey Automation
Journey Automation kullanıcının belirli olaylara ve zamanlara göre mesaj akışında ilerlemesini sağlar. Bir adımın sonucu sonraki adımı etkileyebilir. Satın alma gerçekleşirse nurturing akışı sona erebilir. Consent değişikliği tüm planlı pazarlama adımlarını durdurmalıdır. Journey state merkezi ve izlenebilir biçimde tutulmalıdır.
Canonical Customer ID Nedir?
Canonical Customer ID, farklı sistemlerde farklı kimliklerle tutulan aynı müşteriyi ortak bir kurumsal kimlik altında birleştirmek için kullanılır. CRM Customer ID, ERP Customer ID ve e-commerce ID aynı kişiyi temsil edebilir. E-posta adresini tek başına ana kimlik olarak kullanmak risklidir çünkü adres değişebilir veya paylaşılabilir. Identity resolution servisi kaynak kimlikleri canonical profile bağlar. Bu yaklaşım gönderim geçmişi, consent ve segment bilgisinin doğru müşteride birleşmesini sağlar.
CRM Customer ID
CRM Customer ID müşteri ilişkileri sistemindeki kaydı tanımlar. Diğer sistemlerde aynı değer bulunmayabilir. Identity mapping tablosunda canonical ID ile ilişkilendirilir. CRM kaydı merge edildiğinde bu ilişki güncellenmelidir. E-posta geçmişi eski kayıt nedeniyle kaybolmamalıdır.
ERP Customer ID
ERP Customer ID finansal veya operasyonel müşteri kaydını gösterir. Bir CRM hesabının birden fazla ERP hesabıyla ilişkisi olabilir. Bu ilişki business modeline göre açıkça tanımlanmalıdır. E-posta otomasyonu hangi bağlamdaki ERP kaydını kullanacağını bilmelidir. Yanlış eşleme fatura gibi kritik mesajlarda sorun oluşturabilir.
E-Commerce Customer ID
E-Commerce Customer ID dijital mağaza profilini tanımlar. Misafir siparişlerde kalıcı müşteri ID'si bulunmayabilir. Bu durumda order ID ve doğrulanmış contact bilgisi kullanılabilir. Kullanıcı daha sonra hesap oluşturduğunda geçmiş kayıtların nasıl birleştirileceği planlanmalıdır. Identity resolution süreci bu dönüşümü yönetebilir.
Email Address
Email Address iletişim kanalıdır ancak ideal primary identity değildir. Kullanıcı adresini değiştirebilir. Aynı adres bazı iş senaryolarında birden fazla kişi tarafından kullanılabilir. Canonical ID ile adres geçmişi ayrı tutulmalıdır. Gönderim anında geçerli ve doğrulanmış adres seçilmelidir.
Identity Resolution
Identity Resolution farklı sistemlerden gelen kimlikleri aynı kişiyle ilişkilendirir. Deterministic kurallar mümkün olduğunda tercih edilmelidir. Belirsiz eşleşmeler otomatik merge edilmemelidir. Merge işlemi audit edilebilir olmalıdır. Consent verisinin yanlış profile taşınması özellikle dikkat edilmesi gereken risklerden biridir.
Müşteri E-Posta Adresi Sistemler Arasında Nasıl Yönetilmeli?
Müşteri e-posta adresinin hangi sistemde asıl kayıt olarak tutulacağı açıkça belirlenmelidir. Bir sistemde adres değiştiğinde bu değişiklik kontrollü event veya API yoluyla diğer sistemlere yayılabilir. Duplicate müşteri kayıtları için merge ve conflict politikaları oluşturulmalıdır. Eski adresin hangi tarihe kadar kullanıldığı audit kaydında görülebilir. Bu yapı yanlış veya güncel olmayan adrese otomatik mesaj gönderme riskini azaltır.
Source of Truth
Source of Truth bir veri alanının nihai sahibini belirtir. E-posta adresi için CRM veya kimlik sistemi kaynak seçilebilir. Diğer sistemler bu değerin kopyasını tutsa bile değişikliği kaynaktan almalıdır. Çift yönlü kontrolsüz güncelleme conflict yaratır. Veri sahipliği dokümanı ekipler arasında paylaşılmalıdır.
E-Posta Değişikliği
Kullanıcı e-posta adresini değiştirdiğinde doğrulama süreci uygulanabilir. Yeni adres onaylanmadan kritik iletişim için kullanılmaması tercih edilebilir. Değişiklik event'i diğer sistemlere dağıtılır. Eski adres geçmiş kayıtlarla birlikte korunabilir ancak aktif gönderimden çıkarılır. Audit trail kim tarafından ve ne zaman değişiklik yapıldığını göstermelidir.
Duplicate Customer
Duplicate customer aynı kişinin birden fazla kayda sahip olmasıdır. E-posta adresi eşleşmesi güçlü sinyal olabilir ancak tek başına yeterli olmayabilir. Otomatik merge kuralları yanlış kişileri birleştirmemelidir. Belirsiz durumlar insan incelemesine yönlendirilebilir. Duplicate kayıtlar consent ve iletişim geçmişini özellikle karmaşık hale getirebilir.
Merge
Merge birden fazla müşteri kaydını tek canonical profile birleştirir. Hangi alanın korunacağı önceden belirlenmelidir. Consent geçmişi kaybolmamalıdır. Message history yeni canonical ID ile ilişkilendirilebilir. İşlem geri alınabilir veya en azından audit edilebilir olmalıdır.
Audit Trail
Audit Trail müşteri iletişim bilgilerindeki değişikliklerin geçmişini gösterir. Eski ve yeni değer, zaman ve değişiklik kaynağı saklanabilir. Her kullanıcının ham kişisel veriye erişmesine gerek yoktur. Yetkilendirilmiş roller gerekli detayları görebilir. Audit kayıtlarının saklama süresi kurum politikasına göre belirlenmelidir.
Consent Management E-Posta Mimarisinin Neresinde Olmalı?
Consent Management merkezi e-posta mimarisinin dışına bırakılmamalıdır. Marketing gönderim kararı verilirken kullanıcı izninin güncel durumu kontrol edilmelidir. Preference ve suppression verileriyle birlikte çalışan merkezi servis bu süreci daha güvenli hale getirir. İzin kaynağı, değişiklik zamanı ve işlem kanalı audit kaydında bulunmalıdır. Hukuki yorum gerektiren kullanım senaryolarında kurumun hukuk ve uyum ekipleri sürece dahil edilmelidir.
İzin Kaynağı
İzin kaynağı kullanıcının onay bilgisinin nereden geldiğini belirtir. Web formu, mobil uygulama veya harici izin sistemi farklı kaynaklar olabilir. Her kayıt tarih ve kaynak bilgisiyle saklanmalıdır. Aynı kullanıcı için birden fazla kaynaktan çelişkili veri gelebilir. Conflict çözüm politikası açıkça tanımlanmalıdır.
Preference
Preference kullanıcının belirli iletişim türlerine ilişkin seçimini ifade eder. Newsletter almak isteyen kullanıcı promosyon mesajlarını istemeyebilir. Tercihleri tek bir boolean alanına sıkıştırmak yetersiz olabilir. Kanal ve konu bazlı model daha esnek sonuç verir. Gönderimden hemen önce güncel preference kontrol edilmelidir.
Suppression
Suppression belirli adrese gönderimin teknik veya politik nedenle durdurulmasıdır. Hard bounce, complaint veya unsubscribe nedenleri ayrı tutulabilir. Suppression kontrolü merkezi gönderim servisinde yapılmalıdır. Provider listesi ek bir güvenlik katmanı sağlayabilir. İki liste arasındaki farklılık reconciliation ile izlenmelidir.
Marketing Automation Kontrolü
Marketing automation workflow'u yalnızca journey koşulunu değil consent durumunu da kontrol etmelidir. Kullanıcı workflow'a girdikten sonra iznini geri çekebilir. Bu durumda gelecekteki planlı mesajlar iptal edilmelidir. Kontrol yalnızca journey başlangıcında yapılırsa güncel olmayan izin kullanılabilir. Send-time check en güvenli yaklaşımlardan biridir.
İYS Entegrasyonu Nasıl Mimariye Dahil Edilir?
İYS entegrasyonu e-posta izin yönetiminin ayrı bir bağlantı noktası olarak değil, merkezi consent mimarisinin parçası olarak ele alınmalıdır. İzin kayıtları kurumun kullandığı sistemlerle kontrollü biçimde senkronize edilir. E-posta kanalına ait izin değişiklikleri event olarak diğer uygulamalara dağıtılabilir. Kurum içinde canonical consent database oluşturmak farklı kanallardan gelen verilerin yönetimini kolaylaştırır. Güncel yükümlülükler ve uygulama ayrıntıları için hukuk ve uyum ekiplerinin yürürlükteki mevzuatı ayrıca değerlendirmesi gerekir.
İzin Kayıtlarının Senkronizasyonu
İzin kayıtlarının senkronizasyonu tek yönlü veya kontrollü çift yönlü modelle yapılabilir. Hangi sistemin authoritative olduğu açıkça belirlenmelidir. Değişiklikler timestamp ve source bilgisiyle taşınmalıdır. Geçici API hatalarında retry uygulanabilir. Periyodik reconciliation farklı sistemlerdeki kayıtların uyumunu kontrol eder.
E-Posta Kanalı İzin Durumu
E-posta kanalının izin durumu diğer iletişim kanallarından ayrı tutulmalıdır. Kullanıcının SMS tercihi e-posta kararını otomatik olarak belirlememelidir. İletişim amacı da gerektiğinde ayrıca modellenebilir. Gönderim motoru doğru kanal ve amaç kombinasyonunu kontrol etmelidir. Böylece genel ve belirsiz bir izin alanına bağımlılık azalır.
İzin Değişikliği Event'i
İzin değişikliği gerçekleştiğinde canonical event yayınlanabilir. Marketing automation, CRM ve preference servisleri bu olayı tüketebilir. Event müşteri kimliği, kanal, yeni durum ve zaman bilgisini içerebilir. Hassas veya gereksiz alanlar taşınmamalıdır. Consumer işlemleri idempotent olmalıdır.
Kurumsal Consent Database
Kurumsal Consent Database kanal tercihlerini merkezi görünümde toplar. Bu veritabanı dış izin sistemiyle gerektiğinde senkronize olabilir. Gönderim kararı hızlı biçimde buradan yapılabilir. Değişiklik geçmişi korunmalıdır. Yetkisiz uygulamaların izin kayıtlarını doğrudan değiştirmesi engellenmelidir.
Audit
Consent audit kaydı iznin ne zaman, hangi kanaldan ve hangi işlemle değiştiğini gösterir. Operasyon ve uyum incelemelerinde bu geçmiş önem taşır. Audit kaydı normal kullanıcı profili düzenlemesinden ayrı korunabilir. Silme ve saklama politikası mevzuat ve kurum politikasına göre belirlenmelidir. Yetkilendirme yalnızca gerekli rollere erişim vermelidir.
Preference Center Nedir?
Preference Center kullanıcının hangi tür iletişimleri almak istediğini yönetebildiği merkezi arayüzdür. Newsletter, kampanya, ürün güncellemesi ve etkinlik bildirimleri ayrı seçenekler halinde sunulabilir. Kullanıcı isterse tüm pazarlama iletişimlerini global unsubscribe ile kapatabilir. Değişiklikler tek bir web ekranında yapılırken arka tarafta canonical preference servisinde saklanmalıdır. Böylece farklı kampanya sistemleri aynı güncel tercihi kullanabilir.
Newsletter Tercihi
Newsletter tercihi içerik odaklı düzenli gönderimleri kontrol eder. Kullanıcı bunu kapattığında ilgili distribution list'ten çıkarılmalıdır. Değişiklik mümkün olduğunca gerçek zamanlı uygulanmalıdır. Eski planlanmış mesajlar da kontrol edilmelidir. Preference audit kaydı işlemin zamanını göstermelidir.
Kampanya Tercihi
Kampanya tercihi promosyon ve ticari iletişimleri yönetebilir. Newsletter tercihinden ayrı tutulması daha esnek kullanıcı kontrolü sağlar. Campaign engine segment listesi oluştursa bile send-time kontrol yapmalıdır. Kullanıcı tercih değişikliğinin gecikmeli işlenmesi engellenmelidir. Farklı provider'lar aynı merkezi preference sonucunu kullanmalıdır.
Ürün Güncellemesi
Ürün güncellemesi kullanıcının kullandığı hizmete ilişkin yenilik mesajlarını kapsayabilir. Mesajın pazarlama mı operasyonel mi olduğu kullanım bağlamına göre değerlendirilmelidir. Kullanıcıya anlaşılır tercih seçenekleri sunmak önemlidir. Workflow bu tercihi ayrı bir kategori olarak kontrol edebilir. İçerik sınıflandırması governance sürecinde açıkça tanımlanmalıdır.
Etkinlik Bildirimleri
Etkinlik bildirimleri webinar, toplantı veya topluluk organizasyonlarıyla ilgili olabilir. Kullanıcı bu iletişimleri diğer kampanyalardan bağımsız seçebilir. Etkinlik kayıt durumu transactional bildirimlerle karıştırılmamalıdır. Hatırlatma mesajlarının sıklığı kullanıcı deneyimini etkiler. Journey engine tercih ve event durumunu birlikte değerlendirmelidir.
Global Unsubscribe
Global Unsubscribe kullanıcının kapsam dahilindeki tüm pazarlama iletişimlerini durdurmasını sağlar. Bu karar merkezi sistemde yüksek öncelikle uygulanmalıdır. Provider suppression listeleri de güncellenebilir. Gelecekteki scheduled mesajlar iptal edilmelidir. Transactional veya zorunlu operasyonel mesajların kapsamı kurumun hukuki değerlendirmesine göre ayrı yönetilmelidir.
Suppression List Nedir?
Suppression List belirli adreslere e-posta gönderilmesini engelleyen merkezi listedir. Bu liste izin tercihinden farklı teknik ve politika nedenleri içerebilir. Hard bounce, complaint, unsubscribe veya invalid address buna örnektir. Gönderimden önce suppression kontrolü yapmak domain reputation ve kullanıcı deneyimi açısından önemlidir. Provider listesi ile enterprise suppression listesi birbirini tamamlayacak biçimde kullanılabilir.
Hard Bounce
Hard bounce adresin kalıcı biçimde teslim edilemez olduğunu gösterebilir. Aynı adrese sürekli tekrar gönderim yapmak fayda sağlamaz. Event geldiğinde suppression kaydı oluşturulabilir. CRM iletişim bilgisi doğrulama ihtiyacı için işaretlenebilir. Hata nedeni normalize edilerek raporlanmalıdır.
Complaint
Complaint güçlü bir suppression nedenidir. Kullanıcı mesajı spam olarak işaretlediğinde yeni pazarlama mesajları hızlı biçimde durdurulmalıdır. Event provider webhook üzerinden alınabilir. Merkezi suppression list'e yazılır. Complaint oranı kampanya ve gönderim itibarı açısından izlenir.
Unsubscribe
Unsubscribe kullanıcının kendi tercihiyle iletişimden çıkmasını ifade eder. Bu bilgi preference ve suppression katmanlarında uygun biçimde temsil edilebilir. Kategori bazlı unsubscribe ile global unsubscribe ayrılmalıdır. Gönderim motoru doğru kapsamı anlamalıdır. Event sistemler arasında gecikmeden senkronize edilmelidir.
Invalid Address
Invalid Address biçimsel veya doğrulama açısından geçersiz alıcı adresidir. Basit format kontrolleri gönderimden önce yapılabilir. Provider'ın kalıcı hata dönüşü de adresi invalid olarak işaretleyebilir. Kullanıcı profilinde düzeltme isteği oluşturulabilir. Geçersiz adresin tekrar kampanya listesine eklenmesi engellenmelidir.
Policy-Based Suppression
Policy-Based Suppression kurumun kendi iş veya güvenlik politikası nedeniyle gönderimi durdurur. Belirli domain, müşteri türü veya risk seviyesi buna örnek olabilir. Kuralın sahibi ve gerekçesi belgelenmelidir. Otomatik kararların audit kaydı tutulmalıdır. Politika değiştiğinde mevcut suppression kayıtlarının nasıl ele alınacağı planlanmalıdır.
Suppression Kontrolü Nerede Yapılmalı?
Suppression kontrolünün en güvenli yeri provider çağrısından hemen önce çalışan merkezi orchestration veya delivery servisidir. Böylece hangi business uygulama talep gönderirse göndersin aynı politika uygulanır. Provider'ın kendi suppression listesi ikinci kontrol katmanı olarak kullanılabilir. Enterprise ve provider listeleri düzenli biçimde senkronize edilmelidir. Bir uygulamanın suppression kontrolünü atlayarak doğrudan provider'a erişebilmesi mimari açığı oluşturur.
Gönderimden Önce Merkezi Kontrol
Merkezi kontrol tüm gönderim taleplerini aynı policy engine üzerinden geçirir. Kullanıcı preference, consent ve suppression durumu birlikte değerlendirilebilir. Kontrol sonucu message audit kaydına yazılabilir. Suppressed mesaj provider'a hiç gönderilmez. Böylece maliyet ve reputation riski azaltılır.
Provider Suppression
Provider suppression dış sağlayıcının tuttuğu blok listesidir. Bounce veya complaint sonucunda otomatik kayıt ekleyebilir. Bu liste faydalı olsa da kurumun tek kaynak noktası olmamalıdır. Provider değişikliğinde veri taşınması gerekebilir. Merkezi sistem periyodik olarak bu kayıtları çekebilir.
Enterprise Suppression
Enterprise Suppression provider'dan bağımsız kurumsal listedir. Farklı provider'lar aynı listeyi kullanabilir. Policy ve consent kaynaklı bloklar burada tutulabilir. Her kayıt reason ve timestamp içermelidir. Yetkisiz kullanıcıların suppression kaldırması engellenmelidir.
İki Listenin Senkronizasyonu
Provider ve enterprise listeleri arasında düzenli reconciliation yapılmalıdır. Provider'da olup kurum sisteminde olmayan kayıtlar içeri alınabilir. Tersi durumda gerekli blok provider'a aktarılabilir. Conflict durumunda güvenli olan suppression kararı tercih edilebilir. Senkronizasyon sonuçları metrik ve alarm olarak izlenmelidir.
E-Posta Template Yönetimi Nasıl Yapılmalı?
Template yönetimi kurumsal e-posta sisteminin içerik governance katmanıdır. Template ID, subject, HTML, plain text, variables ve language gibi alanlar standardize edilmelidir. Her değişikliğin sürümü olmalı ve production kullanımı onay sürecinden geçmelidir. Template kodunun provider içinde kaybolması yerine kurumun kontrol ettiği bir repository veya yönetim sistemi bulunması faydalıdır. Bu yaklaşım hem marka tutarlılığını hem de provider değiştirilebilirliğini destekler.
Template ID
Template ID mesaj tipinin kararlı teknik kimliğidir. İnsan tarafından görünen ad değişse bile ID mümkün olduğunca sabit tutulabilir. Version ayrı alan olarak yönetilebilir. Business event doğrudan provider template ID'sine bağlanmamalıdır. Canonical template ID adapter veya rendering katmanında çözümlenebilir.
Subject
Subject e-postanın kullanıcıya görünen ilk metinlerinden biridir. Değişken kullanılacaksa validation yapılmalıdır. Eksik değer nedeniyle bozuk konu satırı gönderilmemelidir. Çok dilli template'lerde subject de locale bazında yönetilir. Production değişiklikleri approval sürecinden geçmelidir.
HTML
HTML içerik farklı e-posta istemcilerinde test edilmelidir. Responsive davranış masaüstü ve mobil cihazlarda kontrol edilir. Harici kaynaklara gereksiz bağımlılık azaltılmalıdır. Güvenlik açısından kullanıcı girdisi doğrudan HTML içine eklenmemelidir. Render işlemi escaping kurallarını uygulamalıdır.
Plain Text
Plain Text sürüm erişilebilirlik ve farklı istemci desteği açısından önemlidir. HTML içeriğin yalnızca tag'lerinin kaldırılması her zaman yeterli değildir. Okunabilir bir metin yapısı hazırlanmalıdır. Linkler anlaşılır biçimde gösterilebilir. Template QA süreci plain text render'ını da kontrol etmelidir.
Variables
Variables mesajın dinamik alanlarını temsil eder. customerName, orderNumber veya trackingUrl buna örnek olabilir. Her template zorunlu ve opsiyonel değişkenleri tanımlamalıdır. Tip ve format validation yapılmalıdır. Eksik zorunlu değer rendering failure oluşturmalıdır.
Language
Language veya locale doğru template sürümünün seçilmesini sağlar. Müşterinin dil tercihi kaynak sistemden alınabilir. Desteklenmeyen locale için fallback language tanımlanmalıdır. Çeviri yalnızca metni değil tarih, sayı ve para formatını da kapsayabilir. Template ID ile locale eşleştirmesi merkezi tutulmalıdır.
Template Versioning Nedir?
Template Versioning bir e-posta şablonunda yapılan değişikliklerin sürüm halinde izlenmesidir. Draft, Review, Approved, Published ve Deprecated gibi durumlar kullanılabilir. Böylece production ortamında hangi içeriğin aktif olduğu net biçimde görülür. Geçmiş gönderimler kullanılan template version ile ilişkilendirilebilir. Hatalı içerik yayınlandığında önceki onaylı sürüme geri dönmek de kolaylaşır.
Draft
Draft henüz production kullanımına hazır olmayan çalışma sürümüdür. İçerik ve teknik düzenlemeler yapılabilir. Bu sürüm gerçek müşterilere gönderilmemelidir. Test mailbox üzerinde render edilebilir. Değişiklik geçmişi kaynak kontrol sisteminde tutulabilir.
Review
Review template'in ilgili ekipler tarafından incelendiği aşamadır. Marka, hukuk ve teknik kontroller burada yapılabilir. Kritik template'lerde birden fazla onay gerekebilir. Review sırasında doğrudan production deployment yapılmamalıdır. Bulunan sorunlar yeni draft değişiklikleriyle düzeltilir.
Approved
Approved gerekli kontrollerden geçmiş sürümü ifade eder. Ancak henüz aktif production template olmak zorunda değildir. Deployment pipeline yalnızca approved sürümlere izin verebilir. Onayı veren rol audit kaydına yazılır. Değişiklik yapılırsa yeni review süreci başlatılmalıdır.
Published
Published aktif gönderimlerde kullanılan template sürümüdür. Aynı template için hangi sürümün aktif olduğu açıkça belirlenmelidir. Deployment zamanı kaydedilir. Sorun çıkarsa önceki approved sürüme rollback yapılabilir. Message kayıtlarında kullanılan published version saklanmalıdır.
Deprecated
Deprecated artık yeni gönderimlerde kullanılmaması gereken sürümdür. Geçmiş audit için kayıt korunabilir. Bağlı workflow'lar yeni template'e taşınmalıdır. Kullanımı tamamen sona ermeden önce dependency kontrolü yapılmalıdır. Deprecated sürüm yanlışlıkla yeniden aktif edilmemelidir.
E-Posta Template'lerini Kim Yönetmeli?
Kurumsal template yönetimi tek bir ekibin sorumluluğuna bırakıldığında içerik veya teknik gereksinimlerden biri eksik kalabilir. Marketing iletişim stratejisini, Product kullanıcı deneyimini, Developer teknik render yapısını, Legal uyum gereksinimlerini ve Brand görsel dili temsil eder. Her değişiklik için tüm ekiplerin onayı gerekmeyebilir. Risk seviyesine göre approval matrisi oluşturmak daha pratiktir. Böylece basit bir yazım düzeltmesi ile hukuki metin değişikliği aynı süreçten geçmek zorunda kalmaz.
Marketing
Marketing kampanya ve müşteri iletişim dilinden sorumludur. Segment ve mesaj amacı bu ekip tarafından belirlenebilir. Ancak teknik template yapısına doğrudan sınırsız erişim verilmemelidir. Onaylı editör araçları kullanılabilir. Değişiklikler version history içinde saklanmalıdır.
Product
Product transactional ve kullanıcı deneyimi odaklı mesajların içeriğinde rol alabilir. Mesajın doğru iş olayında tetiklendiğini kontrol eder. Kullanıcı akışı ile e-posta mesajının tutarlı olması önemlidir. Şablon değişikliklerinin ürün davranışını yanlış yansıtmaması gerekir. Product owner kritik transactional template'lerde onay rolü üstlenebilir.
Developer
Developer template engine, variable schema ve rendering güvenliğinden sorumludur. HTML uyumluluğu ve teknik validation kurallarını oluşturur. Business metnini tek başına belirlemesi beklenmemelidir. Yeni variable eklenmesi contract değişikliği olarak yönetilebilir. CI/CD içinde template testleri geliştirici ekip tarafından uygulanabilir.
Legal / Compliance
Legal ve Compliance gerekli yasal bilgilendirmeleri ve izin süreçlerini değerlendirir. Her template için aynı seviyede inceleme gerekmeyebilir. Pazarlama ve hassas veri içeren mesajlarda kontroller daha güçlü olabilir. Onaylanan hukuki metin version ile ilişkilendirilmelidir. Sonradan kim tarafından değiştirildiği audit kaydında görülmelidir.
Brand
Brand ekibi görsel kimlik ve iletişim tonunun tutarlılığını kontrol eder. Logo, renk ve temel tasarım kuralları reusable component haline getirilebilir. Böylece her template sıfırdan tasarlanmaz. Marka bileşenleri merkezi güncellendiğinde ilgili template'lere kontrollü biçimde yansıtılabilir. E-posta istemci uyumluluğu yine teknik testlerle doğrulanmalıdır.
Template Değişikliklerinde Onay Süreci
Template değişikliklerinde risk bazlı onay süreci kullanılmalıdır. İçerik değişikliği, teknik değişiklik ve legal değişiklik farklı uzmanlık gerektirir. Production Approval tüm gerekli kontroller tamamlandıktan sonra verilmelidir. Küçük düzeltmeler için gereğinden ağır süreç oluşturmak ekipleri kontrol dışı değişikliğe yöneltebilir. Bu nedenle approval matrisi değişikliğin etkisine göre esnek tasarlanmalıdır.
İçerik Değişikliği
İçerik değişikliği metin, konu satırı veya CTA güncellemesini kapsar. Marka ve business owner onayı yeterli olabilir. Değişiklik kişisel veri kullanımını etkiliyorsa ek inceleme gerekebilir. Preview farklı locale ve cihazlarda kontrol edilmelidir. Yeni version oluşturulmadan production içeriği üzerine doğrudan yazılmamalıdır.
Teknik Değişiklik
Teknik değişiklik HTML yapısı, variable veya rendering mantığını etkileyebilir. Developer review bu aşamada önemlidir. Variable schema değişirse producer sistemlerin uyumluluğu kontrol edilmelidir. Automated template testleri çalıştırılmalıdır. Başarısız test production deployment'ını durdurmalıdır.
Legal Değişiklik
Legal değişiklik izin metni veya zorunlu bilgilendirme alanlarını etkileyebilir. Bu değişiklik ilgili uzman ekip tarafından onaylanmalıdır. Eski template'lerin hâlâ kullanılıp kullanılmadığı kontrol edilmelidir. Effective date gerekiyorsa deployment buna göre planlanır. Audit kaydı eski ve yeni metni karşılaştırabilmelidir.
Production Approval
Production Approval template'in gerçek gönderimlerde kullanılmasına izin verir. Gerekli review durumları tamamlanmadan bu aşamaya geçilmemelidir. Deployment otomatik pipeline üzerinden yapılabilir. Aktif version değişikliği izlenebilir olmalıdır. Yayın sonrası smoke test gerçek olmayan kontrollü alıcılarla yapılabilir.
Çok Dilli E-Posta Otomasyonu
Çok dilli e-posta otomasyonu yalnızca aynı metnin birkaç dile çevrilmesi değildir. Locale, kullanıcı tercihi, fallback language ve template mapping birlikte ele alınmalıdır. Tarih, saat, para birimi ve sayı formatları da yerelleştirme kapsamındadır. Eksik bir çeviri olduğunda hangi dilin kullanılacağı önceden tanımlanmalıdır. Merkezi template sistemi büyüyen dil sayısında bakım yükünü önemli ölçüde azaltır.
Locale
Locale dilin yanında bölgesel format bilgisini de temsil edebilir. tr-TR ve en-US gibi değerler kullanılabilir. Kullanıcının profile locale bilgisi source of truth sisteminden alınmalıdır. Template selection bu değere göre yapılabilir. Desteklenmeyen locale fallback kuralına yönlendirilmelidir.
Dil Tercihi
Dil tercihi kullanıcının iletişimde görmek istediği dili belirtir. Tarayıcı dilini otomatik tercih olarak almak her zaman doğru değildir. Kullanıcının açık seçimi varsa öncelik verilmelidir. Değişiklik event olarak ilgili sistemlere dağıtılabilir. Yeni tercih planlanmış mesajlarda da dikkate alınmalıdır.
Fallback Language
Fallback Language istenen locale için template bulunamadığında kullanılan varsayılan dildir. Bu davranış sessiz ve belirsiz olmamalıdır. Monitoring eksik çeviri kullanımını raporlayabilir. Kritik hukuki içeriklerde fallback kullanımı ayrıca değerlendirilmelidir. Eksik template production öncesinde mümkün olduğunca tespit edilmelidir.
Lokalizasyon
Lokalizasyon metnin kültürel ve bölgesel bağlama uyarlanmasını kapsar. Tarih ve para formatları bunun parçasıdır. Görsel veya CTA ifadeleri de bölgeye göre değişebilir. Otomatik çeviri kontrolsüz biçimde production'a gönderilmemelidir. Onaylı dil içerikleri version sistemi içinde yönetilmelidir.
Template Mapping
Template Mapping canonical template ID ile locale sürümleri arasındaki ilişkiyi tanımlar. Örneğin order-confirmation aynı iş template'i altında farklı dil sürümlerine sahip olabilir. Workflow yalnızca canonical ID kullanır. Rendering engine doğru locale sürümünü seçer. Bu yapı business kodunda dil bazlı koşulları azaltır.
E-Posta Personalization Nasıl Tasarlanmalıdır?
E-posta personalization kullanıcının bağlamına uygun içerik üretmeyi sağlar ancak kullanılan veri miktarı kontrollü olmalıdır. Kullanıcı adı, ürün, sipariş, segment ve davranış verisi yaygın alanlardır. Her variable için kaynak sistem ve güncellik seviyesi bilinmelidir. Eksik veya yanlış veri kişiselleştirmeyi faydadan çok zarara dönüştürebilir. Template engine validation ve güvenli fallback seçenekleri sağlamalıdır.
Kullanıcı Adı
Kullanıcı adı en temel kişiselleştirme alanlarından biridir. Ancak boş veya hatalı kayıt durumları düşünülmelidir. Varsayılan hitap biçimi tanımlanabilir. Kullanıcı girdisi HTML içine güvenli biçimde escape edilmelidir. Yanlış profile ait isim kullanılmasını önlemek identity mapping'e bağlıdır.
Ürün
Ürün bilgisi öneri veya sipariş mesajında kullanılabilir. Bilginin güncel ürün katalog sisteminden alınması tercih edilir. Fiyat veya stok gibi hızla değişen alanlarda gönderim anındaki gerçeklik değerlendirilmelidir. Gereksiz product payload event içine kopyalanmamalıdır. Güvenli ID üzerinden ihtiyaç duyulan veri getirilebilir.
Sipariş
Sipariş personalization transactional mesajlarda sık kullanılır. Sipariş numarası, ürün özeti ve teslimat bilgisi eklenebilir. Hassas finansal veri minimum seviyede tutulmalıdır. Sipariş kaynağının authoritative sistem olduğu doğrulanmalıdır. Duplicate veya yanlış order mapping ciddi kullanıcı deneyimi problemi oluşturur.
Segment
Segment mesajın tonu veya içeriğini belirlemek için kullanılabilir. Segment membership CDP veya CRM tarafından sağlanabilir. Çok eski segment verisi yanlış kişiselleştirmeye yol açar. Membership timestamp saklanmalıdır. Gönderim öncesi kritik segmentler yeniden doğrulanabilir.
Davranışsal Veri
Davranışsal veri kullanıcının önceki etkileşimlerinden oluşur. Ürün görüntüleme veya form doldurma gibi sinyaller kullanılabilir. Bu verinin kullanım amacı ve saklama süresi açık olmalıdır. Tek bir davranış kesin niyet olarak yorumlanmamalıdır. Frekans ve privacy kontrolleri workflow'a dahil edilmelidir.
Eksik Template Verisi Olursa Ne Olmalı?
Eksik template verisi sessizce bozuk mesaj gönderimine dönüşmemelidir. Rendering öncesinde zorunlu variable validation yapılmalıdır. Güvenli alanlarda default value kullanılabilir ancak sipariş numarası gibi kritik veri için fallback doğru olmayabilir. Rendering failure durumunda mesaj retry veya DLQ sürecine girebilir. Kritik template hataları monitoring sistemi tarafından ekibe bildirilmelidir.
Validation
Validation her zorunlu alanın mevcut ve doğru formatta olduğunu kontrol eder. String, tarih veya URL tipleri ayrı doğrulanabilir. Template schema CI/CD içinde de test edilmelidir. Runtime validation son koruma katmanıdır. Geçersiz veri provider'a gönderilmemelidir.
Default Value
Default Value yalnızca güvenli ve anlamlı alanlarda kullanılmalıdır. Kullanıcı adı bulunmadığında genel hitap buna örnek olabilir. Finansal bilgi veya sipariş kimliğinde varsayılan değer kullanılmamalıdır. Hangi variable'ın fallback desteklediği template metadata içinde tanımlanabilir. Kullanım oranı monitoring ile takip edilebilir.
Rendering Failure
Rendering Failure template'in geçerli mesaja dönüştürülemediğini gösterir. Hata nedeni message kaydına yazılmalıdır. Business uygulamasına belirsiz provider hatası olarak yansıtılmamalıdır. Geçici veri erişim sorunu varsa retry yapılabilir. Kalıcı schema hatası DLQ'ya taşınmalıdır.
DLQ
DLQ hatalı template verisinin kaybolmadan korunmasını sağlar. Mesaj ve event kimliği saklanır. Sorun düzeltildikten sonra kontrollü replay yapılabilir. Aynı müşteriye duplicate mesaj gitmemesi için idempotency uygulanır. Toplu template hatalarında DLQ büyümesi alarm üretmelidir.
Alert
Alert kritik rendering failure oranında ilgili ekibi bilgilendirir. Tek bir kullanıcı hatası ile sistemik problem ayrılmalıdır. Template version bazında hata metriği tutulabilir. Yeni yayınlanan sürüm sonrasında artış görülürse rollback düşünülebilir. Alarm mesajı hatanın kaynağına ulaşmayı kolaylaştıracak referanslar içermelidir.
Deliverability Kurumsal Mimariye Nasıl Dahil Edilir?
Deliverability yalnızca e-posta sağlayıcısının sorumluluğu değildir. Sender authentication, domain reputation, bounce management, complaint management ve gönderim hacmi kurumsal mimarinin parçalarıdır. Teknik platform gönderim oranlarını sürekli izlemeli ve risk sinyallerini erken yakalamalıdır. Pazarlama ile transactional trafik ayrımı burada da değer sağlar. İyi deliverability mimarisi, mesajın API tarafından kabul edilmesinden çok alıcı sistemine güvenilir biçimde ulaşmasına odaklanır.
Sender Authentication
Sender Authentication gönderici domainin yetkili kaynaklardan e-posta gönderdiğini göstermeye yardımcı olur. SPF, DKIM ve DMARC birlikte değerlendirilmelidir. DNS kayıtlarının değişiklik yönetimi yapılmalıdır. Yeni provider devreye alınırken authentication kontrolü deployment checklist'in parçası olmalıdır. Hatalar monitoring üzerinden görünür olmalıdır.
Domain Reputation
Domain reputation gönderim davranışından zaman içinde etkilenir. Complaint ve bounce oranları önemli sinyallerdir. Ani hacim artışları kontrollü yönetilmelidir. Pazarlama ve transactional trafik ayrımı risk izolasyonuna yardımcı olabilir. Reputation metrikleri yalnızca kampanya ekibinin değil platform ekibinin de takip alanıdır.
Bounce Management
Bounce Management başarısız teslimatların sınıflandırılması ve uygun aksiyona dönüştürülmesidir. Hard bounce suppression oluşturabilir. Soft bounce belirli koşullarda retry edilebilir. Provider reason kodları canonical kategoriye çevrilmelidir. Bounce oranındaki trend veri kalitesi sorunlarını gösterebilir.
Complaint Management
Complaint Management istenmeyen mesaj sinyallerinin hızlı işlenmesini sağlar. Complaint event merkezi suppression sistemine aktarılmalıdır. Campaign ve template bazında oranlar analiz edilebilir. Ani yükseliş gönderim stratejisinin gözden geçirilmesini gerektirir. İlgili customer record gerektiğinde CRM üzerinde işaretlenebilir.
Sending Volume
Sending Volume provider kapasitesi ve domain davranışı açısından kontrollü yönetilmelidir. Büyük kampanyaları tek anda göndermek yerine rate limit uygulanabilir. Yeni domain veya provider için kademeli hacim artışı planlanabilir. Transactional kapasite ayrı tutulmalıdır. Queue ve throttling mekanizmaları bu kontrolü teknik olarak uygular.
SPF, DKIM ve DMARC Neden Önemlidir?
SPF, DKIM ve DMARC e-posta gönderici doğrulamasının temel bileşenleridir. SPF hangi sistemlerin domain adına gönderim yapabileceğini belirtmeye yardımcı olur. DKIM mesajın dijital imzayla doğrulanmasını sağlar. DMARC ise domain alignment ve doğrulama sonuçları üzerinden politika uygulanmasına imkân verir. Bu yapıların düzenli kontrol edilmesi hem güvenlik hem de teslimat performansı açısından önemlidir.
SPF
SPF DNS üzerinden yetkili gönderim kaynaklarını tanımlar. Yeni provider eklendiğinde kayıt güncellenebilir. Gereksiz veya eski kaynaklar zaman içinde temizlenmelidir. SPF lookup sınırları göz önünde bulundurulmalıdır. Değişiklikler production öncesinde doğrulanmalıdır.
DKIM
DKIM gönderilen mesajın kriptografik imza ile doğrulanmasını sağlar. Private key provider veya güvenli gönderim sistemi tarafından kullanılır. Public key DNS üzerinde yayımlanır. Key rotation süreci planlanmalıdır. Domain ve selector yönetimi merkezi yapılabilir.
DMARC
DMARC SPF ve DKIM sonuçlarını domain alignment ile birlikte değerlendiren politika katmanıdır. Raporlama yeteneği yanlış veya yetkisiz gönderimleri tespit etmeye yardımcı olur. Politika kademeli biçimde güçlendirilebilir. Değişiklik öncesinde meşru gönderim kaynakları envanteri çıkarılmalıdır. Yanlış yapılandırma gerçek kurumsal mesajları da etkileyebilir.
Domain Alignment
Domain Alignment kullanıcıya görünen From domain ile authentication domainleri arasındaki uyumu ifade eder. DMARC değerlendirmesinde önemli rol oynar. Provider yapılandırması bu ilişkiyi doğru desteklemelidir. Farklı subdomain stratejileri önceden planlanmalıdır. Alignment problemi monitoring raporlarında hızlı fark edilmelidir.
Authentication Monitoring
Authentication Monitoring SPF, DKIM ve DMARC sonuçlarının düzenli izlenmesini kapsar. DNS değişikliği sonrasında beklenmedik hata oluşabilir. Provider veya region bazında başarısızlık oranları takip edilebilir. DMARC raporları yetkisiz gönderim kaynaklarını gösterebilir. Kritik değişiklikler için alarm ve rollback prosedürü bulunmalıdır.
Gönderim Domainleri Nasıl Ayrılmalıdır?
Gönderim domainlerini kullanım amacına göre ayırmak operasyon ve reputation yönetiminde avantaj sağlayabilir. Corporate Mail çalışan iletişimini, Transactional Mail sistem mesajlarını, Marketing Mail ise kampanya trafiğini temsil edebilir. Ayrı subdomain kullanımı bir trafik türündeki problemin diğerini doğrudan etkileme riskini azaltır. Authentication kayıtları her alan için doğru kurulmalıdır. Domain stratejisinin kullanıcı güveni ve marka bütünlüğüyle de uyumlu olması gerekir.
Corporate Mail
Corporate Mail çalışanların günlük iş iletişimini kapsar. Otomasyon trafiğiyle aynı kaynaklardan gönderilmesi gerekmeyebilir. Kullanıcı hesapları ve mailbox güvenliği ayrı IAM süreçleriyle yönetilir. Bulk marketing bu domain üzerinde çalıştırılmamalıdır. Domain reputation farklı trafik sınıfları arasında korunmalıdır.
Transactional Mail
Transactional Mail sipariş, hesap ve güvenlik mesajları için kullanılabilir. Düşük latency ve yüksek güvenilirlik hedefleri vardır. Ayrı subdomain provider configuration'ı kolaylaştırır. Bounce ve delivery metrikleri bağımsız izlenebilir. Marketing kampanyalarının bu trafiği etkilemesi azaltılır.
Marketing Mail
Marketing Mail yüksek hacimli kampanya ve newsletter gönderimlerini kapsar. Consent ve suppression kontrolleri güçlü biçimde uygulanmalıdır. Gönderim frekansı ve hacmi reputation açısından izlenir. Kampanya domaini gerektiğinde ayrı provider üzerinde çalışabilir. Unsubscribe mekanizması açık ve hızlı olmalıdır.
Subdomain Stratejisi
Subdomain stratejisi trafik türlerini teknik olarak ayırmaya yardımcı olur. Çok fazla subdomain oluşturmak yönetim yükünü artırabilir. Her alan için SPF, DKIM ve DMARC ayarları planlanmalıdır. DNS sahipliği ve değişiklik onayı belirlenmelidir. Domain envanteri integration catalog içinde tutulabilir.
Bounce Management Nasıl Yapılır?
Bounce management teslimat başarısızlıklarının doğru sınıflandırılması, tekrar deneme kararı ve suppression işlemlerini içerir. Hard bounce kalıcı, soft bounce ise geçici bir probleme işaret edebilir. Provider event'i canonical bounce kategorisine dönüştürülmelidir. Aynı adres sürekli hata veriyorsa gönderim tekrarları durdurulmalıdır. Bounce oranı hem veri kalitesi hem deliverability için düzenli olarak izlenmelidir.
Hard Bounce
Hard Bounce adresin kalıcı olarak teslim edilemediğini gösterebilir. Kullanıcıya tekrar gönderim çoğunlukla anlamlı değildir. Adres enterprise suppression list'e eklenebilir. CRM record doğrulama için işaretlenebilir. Provider reason code raporlama için normalize edilmelidir.
Soft Bounce
Soft Bounce geçici teslimat sorununu ifade edebilir. Mailbox doluluğu veya geçici sunucu problemi buna örnektir. Provider bazı retry işlemlerini kendi içinde gerçekleştirebilir. Kurumsal sistem provider davranışını hesaba katmalıdır. Belirli sayıda tekrarlayan soft bounce sonrası ek politika uygulanabilir.
Bounce Event
Bounce Event webhook üzerinden alınır ve doğrulanır. Event ID duplicate kontrolünde kullanılır. Message ID ile mevcut gönderim kaydı bulunur. Canonical Bounced state uygulanır. Gerekli suppression ve CRM event'leri daha sonra yayınlanır.
Retry Kararı
Retry Kararı bounce sınıfına göre verilmelidir. Hard bounce tekrar denenmemelidir. Soft bounce için belirli zaman ve deneme sınırı kullanılabilir. Provider'ın kendi retry politikasıyla kurum politikası çakışmamalıdır. Her karar message audit içinde görünür olmalıdır.
Suppression
Suppression kalıcı teslimat sorunlarının tekrar gönderime dönüşmesini engeller. Hard bounce güçlü suppression nedenlerinden biridir. Kayıt merkezi listede reason ve timestamp ile tutulur. Provider listesine de senkronize edilebilir. Adres düzeltildiğinde suppression kaldırma işlemi kontrollü yapılmalıdır.
Complaint Event Geldiğinde Ne Olmalı?
Complaint event geldiğinde ilgili adres için pazarlama gönderimleri mümkün olduğunca hızlı durdurulmalıdır. Provider webhook olayı doğrulanarak merkezi suppression sistemine aktarılır. CRM kaydı müşteri iletişim durumunu gösterecek şekilde güncellenebilir. Complaint rate monitoring üzerinde izlenir ve ani yükseliş alarm üretir. Aynı campaign veya template kaynaklı sorunlar varsa daha fazla kullanıcı etkilenmeden gönderim durdurulabilir.
Gönderimin Durdurulması
Complaint sonrasında ilgili kullanıcıya yeni pazarlama mesajı gönderilmemelidir. Scheduled message kayıtları iptal edilebilir. Queue içindeki bekleyen kayıtlar processing öncesi suppression kontrolünde elenir. Böylece event geldiği anda henüz provider'a ulaşmamış mesajlar durdurulabilir. İşlem otomatik ve merkezi olmalıdır.
Suppression
Complaint nedeni suppression kaydında açıkça tutulmalıdır. Bu kayıt basit unsubscribe ile karıştırılmamalıdır. Provider değişse bile enterprise suppression devam eder. Kaldırma yetkisi sınırlı olmalıdır. Audit geçmişi bu kararın kaynağını göstermelidir.
CRM Güncellemesi
CRM müşterinin iletişim geçmişinde complaint bilgisini gösterebilir. Satış veya destek ekipleri tekrar iletişim kurarken bu bilgiyi dikkate alabilir. Ham provider payload'u CRM'e taşımak gerekmez. Canonical status ve zaman bilgisi yeterli olabilir. Hassas veriye erişim rol bazlı sınırlandırılmalıdır.
Monitoring
Monitoring complaint oranını zaman, campaign ve domain bazında takip etmelidir. Ani değişim sistemik problemi gösterebilir. Alert eşikleri gönderim hacmine göre ayarlanmalıdır. Tekil küçük hacimlerde oranların yanıltıcı olabileceği unutulmamalıdır. Trend analizi uzun vadeli kaliteyi değerlendirmeye yardımcı olur.
E-Posta Webhook Endpoint'i Nasıl Tasarlanmalıdır?
E-posta webhook endpoint'i dış sistemden gelen güvenilmeyen bir internet isteği olarak ele alınmalıdır. HTTPS kullanımı temel gereksinimdir. Provider'ın sunduğu authentication veya signature verification mekanizması uygulanmalıdır. Endpoint yalnızca gerekli doğrulamaları yapıp event'i queue'ya bırakarak hızlı acknowledgment vermelidir. Ağır CRM güncellemesi veya analitik işlemleri request süresi içinde çalıştırılmamalıdır.
HTTPS
Webhook endpoint yalnızca HTTPS üzerinden erişilebilir olmalıdır. Güncel TLS yapılandırmaları kullanılmalıdır. Sertifika süresi monitoring tarafından izlenebilir. HTTP istekleri reddedilmeli veya güvenli şekilde yönlendirilmelidir. Sensitive token query string içinde taşınmamalıdır.
Authentication
Provider destekliyorsa webhook kimliği ayrıca doğrulanmalıdır. Basic token, mTLS veya imza tabanlı yöntemler kullanılabilir. Credential değerleri secret manager üzerinde saklanmalıdır. Ortamlar arasında aynı secret kullanılmamalıdır. Yetkisiz istekler işlenmeden reddedilmelidir.
Signature Verification
Signature Verification payload'un beklenen provider tarafından üretildiğini doğrulamaya yardımcı olur. İmza body'nin ham hali üzerinden kontrol edilebilir. Parsing işleminden önce doğrulama gerekebilir. Secret veya public key rotation desteklenmelidir. Başarısız verification güvenlik metriğine yazılmalıdır.
Fast Acknowledgment
Webhook endpoint hızlı cevap vermelidir çünkü provider timeout sonrası event'i tekrar gönderebilir. Uzun süren CRM veya database işlemleri request içinde yapılmamalıdır. Event doğrulanıp durable queue'ya yazıldıktan sonra başarı cevabı verilebilir. Worker sonraki işlemleri asenkron yürütür. Böylece provider retry ve duplicate event sayısı azalır.
Queue-First Processing
Queue-First Processing webhook event'ini ilk olarak dayanıklı kuyruğa kaydeder. Downstream sistem geçici olarak kapalı olsa bile event kaybolmaz. Worker retry politikasıyla işlemi sürdürür. Queue depth ani trafik artışlarında tampon görevi görür. Event ID deduplication mekanizmasıyla birlikte kullanılmalıdır.
Webhook İşlemleri Neden Asenkron Yapılmalıdır?
Webhook işlemlerini asenkron yapmak endpoint'in dış provider'ın timeout sınırlarına bağımlı kalmasını engeller. Ani trafik artışları veya downstream CRM kesintileri request süresini uzatabilir. Queue kullanıldığında event önce güvenli biçimde kabul edilir. Worker daha sonra gerekli normalization, database ve business işlemlerini gerçekleştirir. Bu model retry ve hata izolasyonunu da belirgin biçimde kolaylaştırır.
Endpoint Timeout
Provider webhook endpoint'ten belirli sürede cevap bekler. Uzun işlem timeout'a neden olduğunda aynı event tekrar gönderilebilir. Bu durum duplicate yükünü artırır. Hızlı acknowledgment daha güvenilir davranış sağlar. Ağır iş mantığı ayrı worker'a taşınmalıdır.
Ani Trafik Artışı
Yüksek hacimli kampanya kısa sürede binlerce delivery event üretebilir. Endpoint her olayı senkron işlemek zorunda kalırsa kapasite hızla tükenebilir. Queue burst trafiği emer. Consumer sayısı kontrollü biçimde artırılabilir. Transactional event'ler gerektiğinde ayrı queue üzerinden önceliklendirilebilir.
Retry
Downstream işlem başarısız olduğunda worker retry yapabilir. Webhook provider'ın aynı event'i tekrar göndermesine bağlı kalmak gerekmez. Hata sınıfına göre backoff uygulanır. Maksimum deneme sonrası DLQ devreye girer. Bu yapı hata yönetimini kurumun kontrolüne taşır.
Downstream Failure
CRM veya data warehouse geçici olarak kullanılamaz olabilir. Webhook endpoint bu nedenle provider'a hata vermek zorunda değildir. Event queue içinde korunur. Downstream servis geri geldiğinde işlem devam eder. Böylece dış provider ile iç sistem arızaları birbirinden izole edilir.
Webhook Replay Attack Nasıl Önlenir?
Webhook replay attack daha önce geçerli olan bir isteğin saldırgan tarafından tekrar gönderilmesine dayanabilir. Signature kontrolü tek başına her zaman yeterli değildir. Timestamp doğrulaması eski request'lerin kabul edilmesini sınırlar. Event ID deduplication store içinde tutulduğunda aynı olayın ikinci kez business etkisi üretmesi engellenir. Güvenlik kontrolleri provider'ın resmi doğrulama yöntemine uygun biçimde uygulanmalıdır.
Signature
Signature payload bütünlüğünü ve kaynağını doğrulamaya yardımcı olur. Provider'ın kullandığı algoritma aynen uygulanmalıdır. Secret güvenli sistemde saklanır. Yanlış imzalı event işlenmemelidir. Başarısız denemeler security monitoring'e aktarılabilir.
Timestamp
Timestamp event'in kabul edilebilir zaman penceresinde olup olmadığını kontrol etmeyi sağlar. Çok eski request replay girişimi olabilir. Clock drift için makul tolerans tanımlanabilir. Timestamp signature kapsamına dahilse değiştirilmesi de zorlaşır. Sistem saat senkronizasyonu önemlidir.
Event ID
Event ID aynı provider event'ini benzersiz biçimde tanımlar. Daha önce işlenmiş event yeniden geldiğinde side effect uygulanmaz. ID provider tarafından sunulmuyorsa güvenilir deduplication stratejisi oluşturulmalıdır. Event ID log ve audit kayıtlarında da tutulur. Retention süresi replay risk penceresini kapsamalıdır.
Deduplication Store
Deduplication Store işlenmiş event kimliklerini hızlı biçimde sorgulamayı sağlar. Yüksek trafik nedeniyle performansı iyi olmalıdır. TTL kullanılıyorsa süre provider retry davranışından kısa olmamalıdır. Store kaybı duplicate riskini artırabilir. Kritik sistemlerde dayanıklılık ve yedekleme politikası oluşturulmalıdır.
Inbound E-Posta Otomasyonu Nedir?
Inbound e-posta otomasyonu kuruma gelen mesajları yapılandırılmış iş akışlarına dönüştürür. Mailbox veya provider gelen mesajı parser servisine iletir. Gövde, header ve ekler kontrollü biçimde ayrıştırılır ve structured JSON oluşturulabilir. Daha sonra destek ticket'ı, lead veya belge işleme süreci başlatılabilir. Gelen içerik kullanıcı kontrollü olduğu için güvenlik taraması ve veri sınıflandırması özellikle önemlidir.
Mailbox
Mailbox gelen e-postaların ilk toplandığı kaynaktır. Shared mailbox veya özel automation address kullanılabilir. Erişim service account veya OAuth ile sağlanmalıdır. Gereksiz geniş mailbox permission verilmemelidir. Mesaj işlendikten sonra durum veya klasör etiketi güncellenebilir.
Email Parsing
Email Parsing MIME yapısını, header'ları ve gövdeyi ayrıştırır. HTML ve plain text içerik ayrı ele alınabilir. Forward ve reply zincirleri temizlenebilir. Parser güvenilmeyen içerik nedeniyle güvenli çalışmalıdır. Hatalı mesajlar manuel inceleme kuyruğuna yönlendirilebilir.
Structured JSON
Structured JSON gelen e-postayı downstream sistemler için ortak formata dönüştürür. Sender, subject, body reference ve attachment metadata içerebilir. Ham HTML gerekli değilse tüm sistemlere taşınmamalıdır. Schema versioning uygulanabilir. Böylece support ve CRM servisleri aynı standardı kullanabilir.
Attachment Processing
Attachment Processing ek dosyaların güvenli biçimde ele alınmasını sağlar. Malware scan ilk kontrollerden biridir. Dosya tipi ve boyut sınırı uygulanmalıdır. Büyük dosyalar object storage üzerinde saklanabilir. Downstream sistemlere güvenli referans verilmesi daha sağlıklı olabilir.
Business Workflow
Business Workflow ayrıştırılan mesajı gerçek iş işlemine dönüştürür. Support ticket, lead veya invoice kaydı oluşturulabilir. Intent classification yalnızca yardımcı sinyal olarak kullanılabilir. Yüksek riskli işlemler insan onayı gerektirebilir. Workflow sonucu kaynak e-posta ve correlation ID ile ilişkilendirilmelidir.
Inbound E-Posta Hangi Süreçleri Otomatikleştirebilir?
Inbound otomasyon birçok departmanda tekrarlanan e-posta işlemlerini azaltabilir. Support ticket oluşturma, lead creation, fatura işleme, sipariş talebi ve insan kaynakları süreçleri yaygın örneklerdir. Otomasyonun derecesi mesajın riskine ve veri yapısına göre belirlenmelidir. Belirsiz içerik doğrudan kritik business işlemine dönüştürülmemelidir. İnsan incelemesi için güvenli escalation yolu her zaman bulunmalıdır.
Support Ticket
Destek adresine gelen mesaj otomatik ticket'a dönüştürülebilir. Gönderen mevcut müşteri kaydıyla eşleştirilir. Konu ve içerik uygun kategoriye atanabilir. Ekler güvenlik kontrolünden geçer. Kullanıcıya ticket ID içeren otomatik acknowledgment gönderilebilir.
Lead Creation
Satış talebi içeren e-posta CRM'de yeni lead oluşturabilir. Gönderici mevcut kayıtlarla kontrol edilmelidir. Duplicate lead oluşumu engellenmelidir. Talebin konusu satış ekibine routing için kullanılabilir. Belirsiz mesajlar insan incelemesine gönderilebilir.
Fatura İşleme
Gelen fatura eki güvenlik kontrolünden sonra belge işleme sistemine alınabilir. Belgeden çıkarılan alanlar doğrulama sürecinden geçirilmelidir. Finansal kayıt otomatik oluşturulacaksa risk seviyesi yüksek tutulmalıdır. İnsan onayı gerekli olabilir. Orijinal mesaj ve belge audit için ilişkilendirilebilir.
Sipariş Talebi
B2B müşteriden gelen sipariş talebi yapılandırılmış kayda dönüştürülebilir. Ürün, miktar ve müşteri bilgisi ayrıştırılabilir. Otomatik sipariş açmak yerine taslak kayıt oluşturmak daha güvenli olabilir. Satış veya operasyon çalışanı doğrulama yapar. Onay sonrasında normal ERP workflow'u devam eder.
İnsan Kaynakları Süreçleri
İnsan kaynakları mailbox'ları izin, belge veya aday başvurusu gibi yoğun trafik alabilir. Gelen mesajlar kategoriye göre yönlendirilebilir. Hassas kişisel veri içeren ekler sınırlı erişimli storage alanında tutulmalıdır. Otomatik cevap yalnızca genel bilgilendirme düzeyinde kullanılabilir. Yetki ve retention politikaları diğer mailbox'lardan daha güçlü olabilir.
Microsoft 365 E-Posta Entegrasyonu
Microsoft 365 entegrasyonu mailbox erişimi ve mesaj değişikliklerinin izlenmesi için Microsoft Graph tabanlı tasarlanabilir. Uygulama izinleri kullanım senaryosuna göre minimum kapsamda tutulmalıdır. Change Notification mekanizması yeni mesaj veya değişiklikleri webhook üzerinden bildirebilir. Subscription yaşam süresi ve yenileme işlemleri otomatik yönetilmelidir. Güvenlik politikaları tenant, mailbox ve uygulama kimliği seviyesinde açık biçimde tanımlanmalıdır.
Microsoft Graph
Microsoft Graph mailbox ve kullanıcı kaynaklarına programatik erişim sağlar. Endpoint seçimi gerçek iş ihtiyacına göre yapılmalıdır. Pagination ve rate limit davranışı dikkate alınmalıdır. Hata ve retry politikaları uygulama katmanında yönetilir. API version değişiklikleri contract test ile izlenebilir.
Mail Permission
Mail Permission yalnızca gerekli mailbox ve işlemlerle sınırlandırılmalıdır. Tüm tenant mailbox'larına geniş erişim çoğu kullanım için gerekli değildir. Application ve delegated permission farkı değerlendirilmelidir. Kurum güvenlik ekibi izin talebini incelemelidir. Düzenli erişim gözden geçirmesi yapılabilir.
Change Notification
Change Notification mailbox değişikliklerini uygulamaya bildirebilir. Böylece sürekli polling ihtiyacı azalır. Notification tek başına tüm mesaj içeriğini taşımayabilir. Uygulama gerekli veriyi Graph üzerinden okuyabilir. Duplicate veya gecikmiş notification senaryoları hesaba katılmalıdır.
Webhook
Webhook endpoint subscription event'lerini güvenli biçimde kabul eder. Doğrulama süreci Graph gereksinimine uygun uygulanmalıdır. Event hızlıca queue'ya yazılabilir. Sonraki mailbox sorgusu worker tarafından yapılır. Endpoint erişimi ve log verisi güvenlik açısından izlenmelidir.
Subscription Lifecycle
Subscription kayıtlarının belirli kullanım süresi olabilir. Sistem expiration zamanını izlemelidir. Süre bitmeden renewal yapılır. Yenileme başarısız olursa alarm üretilmelidir. Aksi halde integration sessiz biçimde event almamaya başlayabilir.
Google Workspace E-Posta Entegrasyonu
Google Workspace e-posta entegrasyonu Gmail API ve OAuth tabanlı olarak kurulabilir. Mailbox erişimi için gerekli permission scope mümkün olduğunca dar tutulmalıdır. Mesaj değişiklikleri event veya history mekanizmalarıyla takip edilebilir. Uygulama yalnızca ihtiyaç duyduğu mailbox verisine erişmelidir. Token yönetimi, rotation ve audit kayıtları kurumsal IAM politikalarıyla birlikte ele alınmalıdır.
Gmail API
Gmail API mesaj ve mailbox işlemleri için programatik erişim sağlar. Uygulama yalnızca gerekli endpoint'leri kullanmalıdır. Pagination büyük mailbox'larda önemlidir. Rate limit politikaları tasarımda dikkate alınmalıdır. Hata durumunda exponential backoff uygulanabilir.
OAuth
OAuth kullanıcı veya servis adına güvenli erişim yetkilendirmesi sağlar. Access token kısa süreli olabilir. Refresh mekanizması güvenli biçimde yönetilmelidir. Client secret uygulama kodunda tutulmamalıdır. Scope değişiklikleri security review gerektirebilir.
Mailbox Access
Mailbox Access ihtiyaca göre belirli kullanıcı veya paylaşımlı posta kutusuyla sınırlandırılmalıdır. Tüm mailbox'lara erişim gerekmiyorsa verilmemelidir. Okuma ve gönderme izinleri ayrı değerlendirilebilir. İşlem logları audit amacıyla tutulmalıdır. Yetki iptali entegrasyonun davranışında görünür alarm üretmelidir.
Event / Change Processing
Mailbox değişikliklerini event tabanlı işlemek polling yükünü azaltabilir. Değişiklik bildirimi sonrasında gerekli mesaj detayı API'den alınabilir. History cursor veya benzeri mekanizmalar kayıp event kontrolünde kullanılabilir. İşlem idempotent olmalıdır. Downstream entegrasyonlar canonical inbound email event kullanabilir.
Permission Scope
Permission Scope uygulamanın hangi Gmail verilerine erişebileceğini belirler. En düşük gerekli scope tercih edilmelidir. Yeni özellik eklenirken scope genişletme otomatik yapılmamalıdır. Güvenlik ve privacy incelemesi gerekebilir. Kullanılmayan izinler düzenli olarak kaldırılmalıdır.
E-Posta Otomasyonunda Kimlik ve Erişim Yönetimi
Kimlik ve erişim yönetimi merkezi e-posta servisinin kim tarafından ve hangi kapsamda kullanılabileceğini belirler. Service account, OAuth, API key veya managed identity gibi yöntemler uygulanabilir. Her uygulamaya aynı geniş yetki verilmesi doğru değildir. Mesaj tipi, recipient domain veya template bazında authorization politikaları oluşturulabilir. Least privilege yaklaşımı hem yanlış kullanım hem credential sızıntısı riskini sınırlar.
Service Account
Service Account insan kullanıcıdan bağımsız uygulama kimliğidir. Belirli entegrasyon servisleri için kullanılabilir. Yetkiler yalnızca gerekli kaynaklarla sınırlandırılmalıdır. Credential rotation planı bulunmalıdır. Kullanılmayan hesaplar hızlı biçimde devre dışı bırakılmalıdır.
OAuth
OAuth kullanıcı veya servis adına sınırlı yetkilendirme sağlar. Scope sistemi fazla geniş erişimi önlemeye yardımcı olur. Token süreleri ve refresh süreçleri güvenli yönetilmelidir. Revoke işlemi desteklenmelidir. Token hiçbir zaman log içine yazılmamalıdır.
API Key
API Key bazı servis entegrasyonlarında kullanılan basit kimlik doğrulama yöntemidir. Tek başına detaylı yetkilendirme sağlamayabilir. Key secret manager içinde saklanmalıdır. Environment bazında farklı key kullanılmalıdır. Mümkünse daha güçlü kimlik yöntemleriyle birlikte değerlendirilmelidir.
Managed Identity
Managed Identity bulut ortamlarında uygulamanın statik secret taşımadan kimlik kazanmasını sağlayabilir. Credential rotation platform tarafından yönetilebilir. IAM politikaları kaynak erişimini sınırlar. Desteklenen ortamlarda secret yönetim yükünü azaltır. Yine de verilen role ilişkin least privilege kontrolü yapılmalıdır.
Least Privilege
Least Privilege her kimliğe yalnızca işi için gereken minimum yetkinin verilmesidir. Marketing servisi security template gönderme yetkisine sahip olmak zorunda değildir. Inbound parser'ın outbound gönderim hakkı gerekmeyebilir. Roller kullanım senaryolarına göre ayrılmalıdır. Yetki gözden geçirmeleri düzenli aralıklarla yapılmalıdır.
API Secret'ları Nasıl Saklanmalıdır?
API secret'ları kaynak kod, configuration dosyası veya CI logları içinde tutulmamalıdır. Merkezi Secret Manager veya güvenli key management servisi kullanılmalıdır. Rotation politikası credential'ın belirli aralıklarla değiştirilmesini sağlar. Development, test ve production ortamlarında aynı secret kullanılmamalıdır. Secret erişimi ve değişiklikleri audit kayıtlarında izlenmelidir.
Secret Manager
Secret Manager hassas credential'ları merkezi ve şifreli biçimde saklar. Uygulama runtime sırasında gerekli değeri güvenli API üzerinden alabilir. Erişim IAM politikasıyla sınırlandırılır. Secret versiyonları yönetilebilir. Kaynak kod repository'sinde gerçek credential bulunmaz.
Rotation
Rotation secret değerinin düzenli veya olay sonrası değiştirilmesidir. Sistem kesinti yaşamadan iki credential'ın geçici süre birlikte çalışması gerekebilir. Eski secret kontrollü biçimde devreden çıkarılır. Rotation otomasyonu manuel hata riskini azaltabilir. Başarısız rotation alarm üretmelidir.
Environment Separation
Development, staging ve production ayrı credential kullanmalıdır. Test ortamının production provider erişimine sahip olması ciddi risk oluşturur. Secret isimleri ve permission scope ortam bazında ayrılır. Production secret'ına geliştiricilerin doğrudan erişmesi gerekmeyebilir. Deployment sistemi güvenli runtime erişimi sağlayabilir.
Audit
Secret erişimi ve değişiklikleri audit edilmelidir. Hangi servis veya kullanıcının ne zaman eriştiği kaydedilebilir. Secret değerin kendisi loglanmamalıdır. Şüpheli erişim security alert oluşturabilir. Audit retention kurum güvenlik politikasına göre belirlenmelidir.
Kurumsal E-Posta Otomasyonunda Güvenlik
Kurumsal e-posta otomasyonunda güvenlik yalnızca SMTP bağlantısının şifrelenmesiyle sınırlı değildir. TLS, encryption at rest, authentication, authorization, webhook security ve audit logging birlikte değerlendirilmelidir. E-posta sistemi kişisel ve operasyonel verilere eriştiği için ihlal durumunda geniş etki oluşturabilir. Her servis ve kullanıcı minimum yetkiyle çalışmalıdır. Güvenlik kontrolleri mimari tasarımın başında ele alındığında sonradan eklenen yamalara kıyasla daha yönetilebilir olur.
TLS
TLS servisler arasındaki veri aktarımını korur. API ve webhook endpoint'leri HTTPS kullanmalıdır. Eski protokol sürümleri devre dışı bırakılabilir. Sertifika yenilemeleri otomatikleştirilebilir. TLS başarısızlıkları monitoring üzerinde görünür olmalıdır.
Encryption at Rest
Encryption at Rest veri tabanı, object storage ve yedeklerde saklanan veriyi korur. Provider managed encryption kullanılabilir. Hassas alanlar gerektiğinde uygulama seviyesinde ek şifreleme kullanabilir. Key erişimi ayrı yetkilere bağlanmalıdır. Yedeklerin de aynı güvenlik politikasına tabi olduğu unutulmamalıdır.
Authentication
Authentication isteği yapan servis veya kullanıcının kim olduğunu doğrular. API'lerde OAuth, mTLS veya managed identity tercih edilebilir. Shared credential kullanımından kaçınılmalıdır. Başarısız authentication denemeleri izlenmelidir. Kimlik iptali hızlı biçimde uygulanabilmelidir.
Authorization
Authorization doğrulanmış kimliğin hangi işlemleri yapabileceğini belirler. Her uygulama tüm template'leri veya domainleri kullanamamalıdır. Role veya policy tabanlı kontrol uygulanabilir. Yetki kararları audit edilebilir olmalıdır. Production erişimleri düzenli olarak gözden geçirilmelidir.
Webhook Security
Webhook Security signature, timestamp ve replay kontrolünü içerir. Endpoint internetten erişilebilir olduğu için güvenilmeyen giriş olarak ele alınmalıdır. Request body doğrulanmadan işlenmemelidir. Rate limiting kötüye kullanımı azaltabilir. Başarısız doğrulamalar security monitoring'e gönderilebilir.
Audit Logging
Audit Logging kritik yönetim ve gönderim işlemlerinin geçmişini kaydeder. Kim gönderdi, hangi template kullanıldı ve hangi izin kontrol edildi gibi sorular cevaplanabilmelidir. Log içinde secret veya gereksiz hassas veri bulunmamalıdır. Audit kayıtları normal uygulama loglarından ayrı saklanabilir. Yetkisiz değişikliğe karşı koruma uygulanmalıdır.
Hassas Veriler E-Postaya Konulmalı mı?
Hassas verilerin e-posta içinde mümkün olduğunca minimum seviyede tutulması daha güvenli bir yaklaşımdır. E-posta alıcı mailbox'ına ulaştıktan sonra kurumun kontrol alanından çıkabilir. Data Classification hangi bilginin mesajda gösterilebileceğini belirlemelidir. Kritik belgeler doğrudan ek yerine yetkilendirilmiş güvenli bağlantı üzerinden sunulabilir. KVKK ve diğer hukuki gereksinimler için kurumun hukuk ve veri koruma ekiplerinin süreç bazlı değerlendirme yapması gerekir.
Data Classification
Data Classification bilginin hassasiyet seviyesini tanımlar. Public, internal, confidential veya daha özel sınıflar kullanılabilir. Template variable'ları da bu sınıflandırmadan yararlanabilir. Çok hassas alanların e-postada kullanılması policy ile engellenebilir. Sınıflandırma governance sürecinin parçası olmalıdır.
Minimum Data Principle
Minimum Data Principle mesajın amacı için gerekli olmayan bilgilerin e-postaya eklenmemesini önerir. Kullanıcıya işlemi tanıtmak için tam kimlik numarası göstermek çoğunlukla gerekli değildir. Daha az veri daha küçük güvenlik etkisi anlamına gelir. Template review sırasında variable listesi kontrol edilmelidir. Aynı ilke log ve event payload'ları için de uygulanmalıdır.
Link-Based Secure Delivery
Link-Based Secure Delivery hassas içeriği e-posta içine koymak yerine güvenli portalda sunar. Kullanıcı bağlantıyı açtığında yeniden authentication gerekebilir. Link kısa süreli veya tek kullanımlık olabilir. URL içinde hassas veri taşınmamalıdır. Access logları gerektiğinde audit amacıyla kullanılabilir.
Attachment Security
Attachment Security hem gönderilen hem alınan dosyaları kapsar. Dosyalar malware scan işleminden geçirilmelidir. Şifreli veya çalıştırılabilir dosyalar için özel politika uygulanabilir. Büyük ekler yerine object storage linki kullanılabilir. Retention ve erişim yetkisi belge sınıfına göre belirlenmelidir.
E-Posta Ekleri Nasıl Yönetilmelidir?
E-posta ekleri kurumsal otomasyonda ayrı güvenlik ve depolama politikası gerektirir. Malware scan, file type validation ve size limit temel kontroller arasındadır. Büyük dosyaları doğrudan message queue içinde taşımak performans problemi oluşturabilir. Bunun yerine object storage üzerinde saklayıp güvenli referans kullanmak daha uygun olabilir. Retention süresi dosyanın iş ve veri sınıfına göre belirlenmelidir.
Malware Scan
Gelen veya üretilecek dosya güvenilir scanner üzerinden kontrol edilebilir. Scan tamamlanmadan downstream iş sürecine geçirilmemelidir. Zararlı bulunan dosya karantina alanına alınır. Kullanıcı ve güvenlik ekibi uygun biçimde bilgilendirilebilir. Scan sonucu audit metadata içinde tutulabilir.
File Type Validation
File Type Validation yalnızca dosya uzantısına bakmamalıdır. MIME type ve gerçek dosya içeriği birlikte kontrol edilebilir. İzin verilmeyen formatlar reddedilmelidir. Çalıştırılabilir dosyalar çoğu kurumsal senaryoda engellenebilir. Allowlist yaklaşımı güvenli seçeneklerden biridir.
Size Limit
Size Limit sistemin aşırı büyük dosyalar nedeniyle kaynak tüketmesini engeller. Provider attachment limitleri de hesaba katılmalıdır. Limit aşan dosyalar secure link ile sunulabilir. Inbound mesajlarda büyük ekler karantina veya object storage'a yönlendirilebilir. Limit kullanıcıya anlaşılır hata mesajıyla bildirilmelidir.
Object Storage
Object Storage ekleri message database'den bağımsız saklamaya yarar. Erişim private olmalıdır. Signed URL veya application authorization üzerinden dosya erişimi verilebilir. Storage key doğrudan tahmin edilebilir kişisel bilgi içermemelidir. Lifecycle policy retention süresi sonunda otomatik silme uygulayabilir.
Retention
Retention dosyanın ne kadar süre saklanacağını belirler. Her attachment için sınırsız saklama gerekli değildir. Belge türüne göre farklı süreler kullanılabilir. Yasal saklama gereksinimleri uzman ekiplerle değerlendirilmelidir. Süre sonunda güvenli deletion işlemi uygulanmalıdır.
Veri Saklama Politikası Nasıl Tasarlanmalıdır?
Veri saklama politikası message metadata, email body, attachment ve event loglarını ayrı veri sınıfları olarak değerlendirmelidir. Her verinin aynı süre boyunca tutulması gerekli değildir. Operasyonel troubleshooting için birkaç aylık detay yeterliyken yasal kayıtlar farklı süre gerektirebilir. Retention Period ve Deletion süreçleri otomatikleştirilmelidir. Kişisel veri içeren kayıtların erişimi ve silinmesi kurumun veri koruma politikasına uygun yönetilmelidir.
Message Metadata
Message Metadata gönderim kimliği, durum ve zaman gibi teknik bilgileri içerir. İçeriğin kendisinden daha uzun süre tutulması bazı kullanım senaryolarında mümkün olabilir. Müşteri ilişkisi gerektiğinde pseudonymous ID ile korunabilir. Saklama amacı açıkça tanımlanmalıdır. Eski kayıtlar otomatik archive veya deletion sürecine girmelidir.
Email Body
Email Body kişisel veya hassas bilgi içerebilir. Her mesaj gövdesinin sınırsız saklanması gereksiz risk yaratır. Audit için template ID ve variable snapshot bazen yeterli olabilir. Gerçek içerik saklanacaksa erişim daha sıkı tutulmalıdır. Retention süresi mesaj türüne göre değişebilir.
Attachment
Attachment çoğu zaman e-posta gövdesinden daha yüksek veri riski taşır. Object storage üzerinde ayrı retention policy uygulanabilir. Hassas belgelere yalnızca gerekli roller erişmelidir. Silme işlemi yalnızca uygulama kaydını değil gerçek storage nesnesini de kapsamalıdır. Backup retention ayrıca değerlendirilmelidir.
Event Logs
Event Logs hata analizi ve audit için değerlidir. Ancak event payload içinde kişisel veri bulunabilir. Log standardı gereksiz alanların yazılmasını engellemelidir. Uzun dönem analitik için anonim veya azaltılmış veri kullanılabilir. Log erişimi role göre sınırlandırılmalıdır.
Retention Period
Retention Period veri sınıfı ve kullanım amacına göre belirlenmelidir. Tek bir genel süre tüm veriler için uygun olmayabilir. Hukuki saklama ihtiyacı ile operasyon ihtiyacı ayrılmalıdır. Süreler policy dokümanında açıkça tanımlanır. Değişiklikler yeni ve mevcut kayıtlar üzerinde kontrollü uygulanmalıdır.
Deletion
Deletion retention süresi dolan verinin güvenli biçimde kaldırılmasıdır. Database, cache, object storage ve search index gibi tüm kopyalar hesaba katılmalıdır. Silme job'ları sonuç metriği üretmelidir. Başarısız deletion alarm oluşturmalıdır. Yedeklerdeki silme politikası kurumun veri yönetimi yaklaşımıyla uyumlu olmalıdır.
Observability Nedir ve E-Posta Sisteminde Neden Gereklidir?
Observability bir sistemin iç durumunu log, metric, trace ve alert verileri üzerinden anlamayı sağlar. E-posta otomasyonunda gönderim süreci birçok servis ve dış provider üzerinden geçtiği için yalnızca uygulama loguna bakmak yeterli değildir. Queue gecikmesi, API süresi, provider hatası ve webhook başarısı aynı işlem zincirinde görülebilmelidir. Correlation ID bu bağlantıyı kurar. İyi observability, müşteri “mesaj gelmedi” dediğinde tahmin yürütmek yerine gerçek işlem yolunu görmenizi sağlar.
Logs
Logs önemli sistem olaylarının ayrıntılı kayıtlarını tutar. Structured JSON formatı arama ve analizde fayda sağlar. Message ID ve correlation ID log içinde bulunabilir. Secret veya tam hassas içerik loglanmamalıdır. Log level production ortamında kontrollü kullanılmalıdır.
Metrics
Metrics sistem davranışını sayısal olarak ölçer. Queue depth, send latency ve failure rate buna örnektir. Label sayısının kontrolsüz büyümesi monitoring maliyetini artırabilir. KPI ve SLO hesapları metric verisine dayanabilir. Zaman serisi trendleri kapasite planlamasında kullanılır.
Traces
Traces bir isteğin dağıtık servisler arasındaki yolunu gösterir. Business API'den email orchestrator ve provider adapter'a kadar span oluşturulabilir. Asenkron queue sınırlarında correlation bilgisi taşınmalıdır. Yavaş adımlar trace üzerinden kolayca görülebilir. Sampling politikası yüksek hacimli sistemlerde maliyeti yönetir.
Alerts
Alerts operatörün aksiyon alması gereken durumları bildirir. Her küçük hata alarm üretmemelidir. SLO, error rate ve queue backlog gibi anlamlı sinyaller kullanılmalıdır. Alarm mesajı dashboard ve runbook bağlantısı içerebilir. Tekrarlayan gürültülü alarmlar düzenli olarak iyileştirilmelidir.
End-to-End Email Trace Nasıl Kurulur?
End-to-End Email Trace bir business event'in oluşmasından teslimat sonucuna kadar aynı işlem zincirini takip etmeyi sağlar. Correlation ID, Business Event ID, Message ID ve Provider Message ID birlikte kullanıldığında güçlü bir izleme modeli oluşur. Delivery event tekrar geldiğinde provider kimliği üzerinden canonical message kaydı bulunabilir. Trace yalnızca teknik ekip için değil müşteri hizmetleri için de yararlıdır. Kullanıcıya gösterilecek ekran teknik detayları sadeleştirirken arka planda tam ilişkilendirme korunabilir.
Correlation ID
Correlation ID aynı iş akışındaki farklı teknik adımları bağlar. API, event ve queue mesajlarında taşınabilir. Log sorgularında tek kimlikle tüm zincir bulunabilir. Yeni downstream event oluşturulurken mevcut correlation ID korunmalıdır. Birden fazla bağımsız işlem yanlışlıkla aynı ID'yi kullanmamalıdır.
Business Event ID
Business Event ID tetikleyici olayın benzersiz kimliğidir. OrderCreated gibi event'in tekrar işlenip işlenmediği bu değerle anlaşılabilir. Message kaydı event ID'yi referans olarak tutabilir. Replay işlemlerinde önemlidir. Business event ile e-posta mesajı arasındaki ilişki audit için görünür olur.
Message ID
Message ID kurumun e-posta mesajını tanımlayan ana kimliktir. Provider'dan bağımsızdır. Retry aynı message ID üzerinde devam edebilir. CRM ve support sistemleri bu kimliği kullanabilir. Tüm state değişiklikleri aynı message kaydıyla ilişkilendirilmelidir.
Provider Message ID
Provider Message ID dış sağlayıcının mesaj için verdiği kimliktir. Webhook event'leri çoğunlukla bu değeri taşır. Kurum message ID ile mapping tablosunda ilişkilendirilir. Failover durumunda aynı kurumsal mesajın farklı provider kimlikleri oluşabilir. Bu ilişki duplicate ve troubleshooting süreçlerinde önemlidir.
Delivery Event
Delivery Event trace zincirinin dış sistemden dönen parçasıdır. Provider message ID üzerinden canonical message bulunur. Event timestamp ve status kaydedilir. Correlation ID tekrar eklenerek downstream event üretilir. Böylece trace sipariş event'inden teslimata kadar tamamlanır.
E-Posta Otomasyonu İçin Temel Teknik KPI'lar
Teknik KPI'lar e-posta platformunun ne kadar hızlı ve güvenilir çalıştığını gösterir. Queue Latency, Send Latency, Delivery Latency, Webhook Success Rate, Failure Rate, Retry Rate ve Duplicate Rate temel göstergeler arasında yer alabilir. Her metriğin normal aralığı mesaj sınıfına göre farklı olabilir. Transactional trafik için kabul edilebilir değerlerle marketing trafik aynı olmamalıdır. Dashboard yalnızca sayı göstermek yerine eşik, trend ve business impact bağlamı sağlamalıdır.
Queue Latency
Queue Latency mesajın kuyruğa girmesi ile consumer tarafından alınması arasındaki süredir. Ani yükseliş kapasite yetersizliğini gösterebilir. Queue bazında ayrı ölçülmelidir. P0 ve P1 trafik için daha sıkı hedefler kullanılabilir. Backlog büyüklüğüyle birlikte değerlendirmek daha anlamlıdır.
Send Latency
Send Latency mesajın işlenmeye başlaması ile provider'a kabul ettirilmesi arasındaki süreyi ölçebilir. Template rendering ve provider API zamanı bu metriği etkiler. Ani artış dış servis veya iç uygulama problemine işaret edebilir. Percentile değerleri ortalamadan daha anlamlı olabilir. P95 ve P99 değerleri özellikle kritik sistemlerde izlenebilir.
Delivery Latency
Delivery Latency provider submission ile delivery event arasındaki süreyi gösterir. Bu süre kurum kontrolünün bir kısmının dışındadır. Domain veya destination bazında farklılıklar görülebilir. Trend analizi deliverability sorunlarını erken gösterebilir. Transactional mesajlarda kullanıcı deneyimiyle doğrudan ilişkilidir.
Webhook Success Rate
Webhook Success Rate alınan event'lerin başarıyla doğrulanıp işlendiği oranı gösterir. Endpoint response rate ile downstream processing rate ayrı ölçülebilir. Yüksek HTTP success değeri worker hatalarını gizlememelidir. DLQ oranı birlikte izlenmelidir. Provider bazında metric tutmak sorun kaynağını ayırmaya yardımcı olur.
Failure Rate
Failure Rate teknik olarak tamamlanamayan mesajların oranıdır. Validation, provider ve internal error kategorileri ayrılmalıdır. Tek bir birleşik oran kök nedeni gizleyebilir. Mesaj türüne göre alarm eşikleri oluşturulabilir. Trend artışı release veya provider problemiyle ilişkilendirilebilir.
Retry Rate
Retry Rate mesajların ne kadarının en az bir kez tekrar denendiğini gösterir. Ani artış provider veya network kararsızlığına işaret edebilir. Çok yüksek retry sistem kapasitesini gereksiz tüketir. Error category ile birlikte analiz edilmelidir. Retry başarı oranı da ayrı metric olarak izlenebilir.
Duplicate Rate
Duplicate Rate aynı iş olayından birden fazla mesaj üretme problemini ölçer. İdeal olarak çok düşük olmalıdır. Idempotency mekanizmasının sağlığını gösterir. Duplicate event sayısı ile duplicate message sayısı ayrı tutulabilir. Müşteri şikâyetleri bu metriğin business etkisini ortaya koyabilir.
Deliverability KPI'ları
Deliverability KPI'ları mesajın provider'a gönderilmesinden sonra gerçek teslimat kalitesini ölçer. Delivery Rate, Bounce Rate, Complaint Rate, Suppression Rate ve Authentication Failure temel göstergelerdir. Tek bir günlük oran yerine trend ve mesaj sınıfı kırılımı daha anlamlıdır. Marketing ve transactional trafik ayrı raporlanmalıdır. Domain veya provider bazındaki sapmalar teknik veya liste kalitesi sorunlarını hızla gösterebilir.
Delivery Rate
Delivery Rate gönderilen mesajların ne kadarının teslim edildiğini gösterir. Provider'ın delivery tanımı doğru anlaşılmalıdır. Delivered kullanıcının okuduğu anlamına gelmez. Transactional ve marketing oranları ayrı izlenebilir. Ani düşüş hızlı investigation gerektirir.
Bounce Rate
Bounce Rate teslim edilemeyen mesajların oranıdır. Hard ve soft bounce ayrı raporlanmalıdır. Yüksek hard bounce veri kalitesi problemi gösterebilir. Kampanya kaynağı veya segment bazında analiz yapılabilir. Suppression mekanizmasının etkinliği bu oranı zaman içinde etkiler.
Complaint Rate
Complaint Rate kullanıcıların istenmeyen olarak işaretlediği mesajların oranıdır. Küçük oranlar bile dikkatle izlenmelidir. Campaign, template ve segment kırılımı yapılabilir. Ani artışta gönderim durdurma politikası uygulanabilir. Consent ve içerik uygunluğu tekrar değerlendirilmelidir.
Suppression Rate
Suppression Rate gönderim taleplerinin ne kadarının policy veya teslimat geçmişi nedeniyle engellendiğini gösterir. Yüksek oran eski veya kalitesiz hedef listesine işaret edebilir. Reason bazında kırılım yapılmalıdır. Unsubscribe ve hard bounce aynı kategori olarak raporlanmamalıdır. İş ekipleri bu veriyi liste temizliği için kullanabilir.
Authentication Failure
Authentication Failure SPF, DKIM veya DMARC kontrollerindeki sorunları gösterir. Provider ve destination domain bazında takip edilebilir. DNS değişiklikleri sonrasında ani artış olabilir. Kritik hata alarm üretmelidir. Deployment checklist authentication testini içermelidir.
Business KPI'ları
Teknik olarak kusursuz çalışan sistem iş değeri üretmiyorsa otomasyon projesi hedefini tam karşılamış sayılmaz. Automation Completion Rate, Manual Work Reduction, Customer Response Time, Conversion ve Cost per Message gibi business KPI'ları bu nedenle gereklidir. Her kullanım senaryosu için aynı KPI seti kullanılmamalıdır. Transactional akışlarda müşteri cevap süresi öne çıkarken lead nurturing için dönüşüm daha anlamlı olabilir. Teknik ve business metriklerinin aynı dashboard üzerinde ilişkilendirilmesi yatırımın etkisini daha anlaşılır hale getirir.
Automation Completion Rate
Automation Completion Rate başlatılan workflow'ların ne kadarının beklenen sona ulaştığını ölçer. Teknik error nedeniyle duran akışlar ayrı görülebilir. Consent nedeniyle sonlanan süreç teknik hata kabul edilmemelidir. Journey bazında metric tutulabilir. Düşük oran tasarım veya veri kalitesi sorununu gösterebilir.
Manual Work Reduction
Manual Work Reduction otomasyon öncesi ve sonrası insan müdahalesindeki azalmayı ölçer. Support ticket açma veya fatura gönderimi buna örnektir. Yalnızca gönderim sayısı değil harcanan süre de ölçülebilir. Otomasyon yeni manuel kontrol adımları yaratıyorsa net fayda düşebilir. Gerçek süreç ölçümü yatırım kararlarını güçlendirir.
Customer Response Time
Customer Response Time müşterinin işlem sonrası ne kadar sürede bilgilendirildiğini ölçer. Sipariş ve destek süreçlerinde önemli olabilir. Queue ve delivery latency bu metriği etkiler. Manuel süreçle karşılaştırma yapılabilir. Daha hızlı mesaj her zaman daha iyi olmayabilir ancak kritik bilgilendirmelerde belirgin değer sağlar.
Conversion
Conversion pazarlama veya lead nurturing akışlarının business sonucunu ölçer. Açılma oranından daha anlamlı olabilir. CRM opportunity veya e-commerce purchase event'iyle ilişkilendirilebilir. Attribution modeli açıkça tanımlanmalıdır. Tek bir e-postayı tüm dönüşümün nedeni olarak yorumlamak doğru olmayabilir.
Cost per Message
Cost per Message provider maliyetini ve platform işletim maliyetini anlamaya yardımcı olur. Yalnızca provider ücretine bakmak eksik sonuç verir. Queue, storage, monitoring ve geliştirme maliyeti de belirli ölçüde hesaba katılabilir. Mesaj türüne göre maliyet farklı olabilir. Multi-provider routing kararlarında bu metric kullanılabilir.
E-Posta Otomasyon Dashboard'u Nasıl Tasarlanır?
E-posta otomasyon dashboard'u teknik sağlık ve iş durumunu tek ekranda anlaşılır hale getirmelidir. Transactional Health, Marketing Health, Queue Health, Provider Health ve Consent Health ayrı bölümler halinde gösterilebilir. Her panel yalnızca mevcut değeri değil trend ve hedef aralığını da sunmalıdır. Renkli grafikler tek başına yeterli değildir; alarmın hangi aksiyonu gerektirdiği açık olmalıdır. Dashboard kullanıcı rolüne göre sadeleştirilebilir.
Transactional Health
Transactional Health kritik mesajların gönderim performansını gösterir. Queue latency, delivery rate ve failure rate temel metrikler olabilir. P0 ve P1 mesajlar ayrı izlenebilir. SLA ihlali doğrudan alarm üretebilir. Son provider incident bilgisi aynı panelde gösterilebilir.
Marketing Health
Marketing Health kampanya gönderim kalitesini gösterir. Bounce, complaint, suppression ve throughput metrikleri izlenebilir. Campaign bazında anormal değerler hızlı bulunmalıdır. Consent problemi teknik failure'dan ayrı gösterilmelidir. Gönderim hacmi domain reputation trendiyle birlikte değerlendirilebilir.
Queue Health
Queue Health depth, oldest message age ve processing rate gibi değerleri gösterir. Sadece mesaj sayısı yeterli olmayabilir. Yüksek hacimde normal olan depth ile işlenmeyen backlog ayrılmalıdır. Consumer sayısı ve hata oranı aynı görünümde bulunabilir. DLQ ayrı kritik panel olarak gösterilmelidir.
Provider Health
Provider Health API latency, error rate ve webhook durumunu izler. Primary ve secondary provider yan yana karşılaştırılabilir. Circuit breaker durumu görünür olmalıdır. Rate limit kullanım oranı kapasite planlamasında yardımcı olur. Sağlık metriği routing kararına kaynak sağlayabilir.
Consent Health
Consent Health senkronizasyon ve preference sisteminin durumunu gösterir. İYS veya diğer kaynaklarla son başarılı sync zamanı izlenebilir. Conflict ve reconciliation hata sayısı raporlanabilir. Suppression mismatch alarm oluşturabilir. Bu panel marketing gönderimlerinin güvenli çalışması açısından önemlidir.
Email Automation SLO ve SLA Nasıl Belirlenir?
SLO ve SLA değerleri mesaj türünün iş etkisine göre belirlenmelidir. Transactional SLO genellikle daha düşük latency ve daha yüksek availability hedefi taşır. Marketing SLO daha esnek olabilir ancak toplu gönderim kapasitesi önem kazanır. Error Budget ekiplerin güvenilirlik ile değişiklik hızı arasında dengeli karar vermesine yardımcı olur. Hedefler ölçülemeyen veya gerçek iş beklentisinden kopuk sayılar olmamalıdır.
Transactional SLO
Transactional SLO sipariş ve güvenlik mesajları gibi kritik gönderimleri kapsar. Örneğin belirli yüzdelik dilimde düşük queue latency hedeflenebilir. Delivery provider dışı faktörlerden etkilendiği için farklı metric katmanları ayrılmalıdır. SLO açık zaman penceresine sahip olmalıdır. İhlaller incident review sürecine girebilir.
Marketing SLO
Marketing SLO toplu kampanyaların belirli süre içinde işlenmesini hedefleyebilir. Tekil mesaj latency'si transactional kadar kritik olmayabilir. Buna karşılık throughput ve campaign completion time önemlidir. Complaint veya suppression oranı kalite guardrail olarak kullanılabilir. SLO kampanya planlama ekibiyle birlikte belirlenmelidir.
Availability
Availability email platformunun gönderim talebi kabul edebilme oranını gösterir. API ve asenkron event tüketimi ayrı ölçülebilir. Provider kesintisi multi-provider mimaride tamamen platform outage anlamına gelmeyebilir. SLO gerçek kullanıcı etkisine göre tanımlanmalıdır. Planned maintenance politikası da açık olmalıdır.
Latency
Latency tek bir metrik değildir. API acceptance, queue, provider submission ve delivery süreleri ayrı takip edilmelidir. Percentile kullanmak kuyrukta kalan az sayıdaki kötü deneyimi görmeye yardımcı olur. Kritik mesajlar için daha sıkı hedefler seçilir. Latency budget katmanlar arasında paylaştırılabilir.
Error Budget
Error Budget SLO hedefinin izin verdiği başarısızlık miktarını ifade eder. Bütçe hızla tüketiliyorsa riskli release'ler sınırlandırılabilir. Stabil dönemlerde değişiklik hızı artırılabilir. Bu yaklaşım reliability konuşmasını ölçülebilir hale getirir. İş ekiplerinin hedefi anlaması önemlidir.
Rate Limit Nasıl Yönetilir?
Rate limit provider veya kurum API'sinin belirli sürede kabul edeceği istek miktarını sınırlar. Provider Limit bilinmeden yüksek hacimli gönderim yapmak 429 ve geçici hata oranını artırabilir. Token Bucket veya benzeri algoritmalar kontrollü throughput sağlar. Queue-Based Control trafiği application request hızından ayırır. Retry-After header'ı varsa retry zamanlamasında kullanılmalıdır.
Provider Limit
Her provider saniye veya gün bazında farklı limitlere sahip olabilir. Limit hesap, domain veya endpoint bazında değişebilir. Configuration merkezi tutulmalıdır. Hacim yükselmeden önce kapasite artırımı planlanmalıdır. Limit aşımları monitoring üzerinde ayrı metric olmalıdır.
Token Bucket
Token Bucket belirli hızda token üreterek gönderim throughput'unu kontrol eder. Burst için sınırlı esneklik sağlar. Her provider veya mesaj sınıfı ayrı bucket kullanabilir. Distributed worker'lar ortak state gerektirebilir. Algoritmanın parametreleri kapasite ihtiyacına göre ayarlanmalıdır.
Throttling
Throttling gönderim hızını bilinçli biçimde sınırlar. Provider limit aşımını engeller. Domain reputation amacıyla da kullanılabilir. Marketing traffic daha agresif biçimde throttle edilebilir. Kritik transactional mesajlar için rezerv kapasite bırakılmalıdır.
Queue-Based Control
Queue-Based Control producer hızından bağımsız gönderim temposu oluşturur. Consumer yalnızca izin verilen rate kadar mesaj işler. Backlog geçici olarak queue içinde tutulur. Queue age büyürse kapasite alarmı üretilebilir. Bu model burst trafiğinde oldukça etkilidir.
Retry-After
Retry-After provider'ın ne kadar beklenmesi gerektiğini bildirdiği header olabilir. Sistem bu bilgiyi mümkünse dikkate almalıdır. Sabit kısa retry provider üzerindeki baskıyı artırabilir. Queue mesajı belirtilen zamana kadar geciktirebilir. Maksimum bekleme business SLA ile karşılaştırılmalıdır.
Backpressure Nedir?
Backpressure gelen iş yükü işleme kapasitesinden yüksek olduğunda sistemin bu baskıyı kontrollü yönetme ihtiyacıdır. Campaign Burst sırasında milyonlarca mesaj kısa sürede queue'ya girebilir. Consumer Capacity aynı hızda artmadığında Queue Growth oluşur. Mimari, marketing yükü nedeniyle Transactional Traffic'i yavaşlatmamalıdır. Ayrı queue, rate limit ve kapasite rezervasyonu bu problemi yönetmek için kullanılabilir.
Campaign Burst
Campaign Burst kısa sürede çok yüksek marketing mesajının üretilmesidir. Producer hızını sınırlamak her zaman mümkün olmayabilir. Queue ani yükü tamponlayabilir. Consumer provider limitine göre sabit hızda devam eder. Kampanya tamamlanma tahmini backlog üzerinden hesaplanabilir.
Queue Growth
Queue Growth gelen mesaj sayısının işlenen mesajdan fazla olduğunu gösterir. Kısa dönem artış normal olabilir. Oldest message age sürekli yükseliyorsa problem vardır. Capacity scale veya traffic throttle gerekebilir. Alert yalnızca depth değil yaş metriğini de dikkate almalıdır.
Consumer Capacity
Consumer Capacity aynı anda veya saniyede işlenebilecek mesaj sayısını belirler. CPU kadar provider rate limit de kapasiteyi sınırlar. Autoscaling queue depth üzerinden yapılabilir. Aşırı scale provider limit hatasını artırabilir. Bu nedenle scale policy çoklu metric kullanmalıdır.
Transactional Traffic'i Korumak
Transactional Traffic'i korumak için ayrı queue ve worker pool kullanılabilir. Marketing workload kalan kapasiteyi kullanabilir. Provider account veya subdomain ayrımı ek izolasyon sağlar. P0 ve P1 mesajlara minimum garanti kapasite tanımlanabilir. Böylece kampanya yükü sipariş ve güvenlik mesajlarını geciktirmez.
Circuit Breaker Nedir?
Circuit Breaker sürekli hata veren dış servise tekrar tekrar çağrı yapılmasını önleyen dayanıklılık modelidir. Provider Hatalarının Tespiti belirli bir eşik üzerinden yapılır. Eşik aşıldığında devre açılır ve çağrılar kısa süreliğine durdurulur. Fallback Provider varsa trafik oraya yönlendirilebilir. Recovery Test başarılı olduğunda devre kontrollü biçimde kapatılır.
Provider Hatalarının Tespiti
Provider hata oranı zaman penceresi üzerinden izlenmelidir. Tek bir timeout devreyi açmak için yeterli değildir. 5xx, timeout ve bağlantı hataları ayrı ağırlıklandırılabilir. Business hata ile provider altyapı hatası ayrılmalıdır. Threshold gerçek trafik verisiyle kalibre edilmelidir.
Devreyi Açmak
Devre açıldığında yeni provider çağrıları geçici olarak engellenir. Mesajlar queue'da bekleyebilir veya fallback provider'a gider. Bu davranış message priority'ye göre farklı olabilir. Operasyon ekibine alarm gönderilir. Devre state değeri dashboard üzerinde görünür olmalıdır.
Fallback Provider
Fallback Provider arızalı primary provider yerine kullanılan alternatif servistir. Template ve domain authentication önceden hazır olmalıdır. Her mesajın fallback için uygun olup olmadığı kontrol edilir. Failover işlemi duplicate mesaj üretmemelidir. Provider değişimi audit kaydında tutulmalıdır.
Recovery Test
Recovery Test primary provider'ın tekrar kullanılabilir olup olmadığını kontrollü biçimde ölçer. Az sayıda test çağrısı gönderilebilir. Başarı oranı yeterliyse trafik kademeli artırılır. Tek başarılı çağrı tüm trafiği geri çevirmek için yeterli olmayabilir. Recovery sonrasında incident verileri analiz edilmelidir.
E-Posta Entegrasyonları Nasıl Test Edilmelidir?
E-posta entegrasyonları yalnızca “test mesajı geldi” kontrolüyle doğrulanmamalıdır. Unit Test, Integration Test, Contract Test, End-to-End Test ve Deliverability Test farklı hata sınıflarını yakalar. Retry, duplicate event ve provider timeout gibi başarısızlık senaryoları da test edilmelidir. Test ortamında gerçek müşterilere mesaj gönderimini engelleyen güvenlik bariyerleri bulunmalıdır. CI/CD pipeline kritik contract ve template testlerini otomatik çalıştırabilir.
Unit Test
Unit Test küçük business ve mapping fonksiyonlarını izole biçimde doğrular. Template variable validation veya provider error mapping buna örnektir. Dış servisler mock edilebilir. Testler hızlı çalışmalıdır. Her kritik kural için edge case senaryoları eklenmelidir.
Integration Test
Integration Test servislerin gerçek veya test bileşenleriyle birlikte çalışmasını kontrol eder. Queue, database ve provider sandbox kullanılabilir. Authentication ve serialization sorunları burada yakalanabilir. Test data production verisinden ayrı olmalıdır. Cleanup süreci otomatikleştirilebilir.
Contract Test
Contract Test producer ve consumer arasında beklenen schema'nın korunmasını sağlar. API request ve response alanları doğrulanabilir. Webhook payload örnekleri provider dokümantasyonuyla karşılaştırılabilir. Breaking change pipeline'ı durdurabilir. Event schema registry ile otomatik compatibility kontrolü yapılabilir.
End-to-End Test
End-to-End Test business event'ten delivery feedback'e kadar tüm zinciri doğrular. Test order event'i oluşturulabilir. Mesaj sink mailbox veya sandbox'a gönderilir. Delivery event sisteme geri dönmelidir. CRM veya test analitik kaydı da kontrol edilebilir.
Deliverability Test
Deliverability Test mesajın farklı mailbox provider'larında doğru teslim edilmesini değerlendirir. SPF, DKIM ve DMARC sonuçları kontrol edilir. Spam classification sinyalleri incelenebilir. HTML render testiyle karıştırılmamalıdır. Domain değişikliği sonrasında tekrar çalıştırılması faydalıdır.
Provider Contract Testing
Provider Contract Testing dış e-posta sağlayıcısının API ve webhook sözleşmeleriyle kurum adapter'ının uyumunu doğrular. Request Schema, Response Schema ve Webhook Schema ayrı test edilmelidir. Provider alan eklediğinde consumer'ın bozulmaması gerekir. Breaking Change Detection düzenli dependency ve dokümantasyon takibiyle desteklenebilir. Bu testler provider güncellemesinin production ortamında sürpriz sorun oluşturma ihtimalini azaltır.
Request Schema
Request Schema provider'ın beklediği alanları tanımlar. Adapter canonical modeli bu formata dönüştürür. Zorunlu ve opsiyonel alanlar test edilmelidir. Yanlış tip veya uzunluk sınırları önceden yakalanabilir. Provider sandbox sözleşme doğrulamasında kullanılabilir.
Response Schema
Response Schema gönderim çağrısından dönen yapıyı temsil eder. Provider message ID ve hata alanları doğru parse edilmelidir. Bilinmeyen yeni alanlar consumer'ı bozmamalıdır. Hata cevapları success response kadar test edilmelidir. Adapter canonical sonuç üretmelidir.
Webhook Schema
Webhook Schema provider'ın event payload yapısını tanımlar. Delivery, bounce ve complaint örnekleri ayrı test edilmelidir. Signature validation testi de bu kapsamda olabilir. Eksik veya bilinmeyen event type güvenli biçimde işlenmelidir. Mapping sonucu canonical event doğrulanmalıdır.
Breaking Change Detection
Breaking Change Detection provider sözleşmesindeki uyumsuz değişiklikleri erken yakalamayı hedefler. Automated schema testleri düzenli çalıştırılabilir. SDK veya API version güncellemesinde pipeline kontrolü yapılabilir. Değişiklik görüldüğünde adapter güncellenir. Business uygulamalarının etkilenmemesi abstraction katmanının temel faydasıdır.
Test Ortamında Gerçek E-Posta Gönderilmeli mi?
Test ortamında gerçek müşterilere e-posta gönderilmesi ciddi operasyon riski oluşturur. Sandbox Provider, Sink Mailbox veya Fake SMTP kullanmak daha güvenlidir. Gerçek provider entegrasyonu test edilecekse Test Recipient Allowlist uygulanmalıdır. Production müşteri adreslerinin test verisi olarak kullanılmasından kaçınılmalıdır. Ortam ayrımı credential ve domain düzeyinde de korunmalıdır.
Sandbox Provider
Sandbox Provider gerçek delivery yapmadan provider API davranışını test etmeyi sağlar. Rate limit veya bazı event'ler simüle edilebilir. Production credential kullanılmaz. Test template'leri ayrı tutulabilir. Sandbox davranışının production ile tamamen aynı olmayabileceği göz önünde bulundurulmalıdır.
Sink Mailbox
Sink Mailbox test mesajlarının güvenli biçimde toplandığı posta kutusudur. Dış kullanıcıya teslimat yapılmaz. QA ekibi render ve header kontrolü yapabilir. Test correlation ID mesajda veya header'da bulunabilir. Mailbox düzenli temizlenmelidir.
Fake SMTP
Fake SMTP geliştirme ortamında e-posta çağrılarını yerel olarak yakalayabilir. Mesaj gerçek internete gönderilmez. Developer HTML ve plain text çıktıyı görüntüleyebilir. Provider-specific özelliklerin tamamını test edemez. Daha üst ortamda sandbox entegrasyonu yine gereklidir.
Test Recipient Allowlist
Test Recipient Allowlist yalnızca onaylı adreslere gönderime izin verir. Uygulama yanlışlıkla production müşteri adresi üretse bile delivery katmanı mesajı bloke eder. Allowlist merkezi e-posta servisinde uygulanmalıdır. Ortam bazında farklı listeler kullanılabilir. Bu kontrol test kaynaklı müşteri iletişimi riskini ciddi biçimde azaltır.
Email Template QA
Email Template QA yalnızca yazım kontrolünden oluşmaz. Desktop, Mobile, Dark Mode, Plain Text, Broken Link ve Variable Validation testleri birlikte uygulanmalıdır. Farklı e-posta istemcileri HTML ve CSS'i farklı yorumlayabilir. Template değişikliği production'a alınmadan önce kontrollü test adreslerinde görüntülenmelidir. Otomatik testler insan görsel incelemesini tamamen ortadan kaldırmasa da sık hataları erken yakalar.
Desktop
Desktop testi yaygın masaüstü e-posta istemcilerindeki görünümü kontrol eder. Genişlik, font ve tablo davranışları incelenir. CTA ve linkler çalışmalıdır. Uzun konu ve içerik varyasyonları test edilebilir. Şablon yalnızca geliştiricinin tarayıcısında kontrol edilmemelidir.
Mobile
Mobile testi küçük ekranlarda okunabilirliği değerlendirir. Responsive layout, buton boyutu ve metin satırları kontrol edilir. Yatay kaydırma gerektiren tasarımlardan kaçınılmalıdır. Kritik bilgiler ilk ekranlarda anlaşılır olmalıdır. Farklı cihaz boyutları test setine eklenebilir.
Dark Mode
Dark Mode bazı e-posta istemcilerinde renkleri otomatik değiştirebilir. Logo veya metin görünürlüğü etkilenebilir. Arka plan ve foreground kontrastı test edilmelidir. Brand renklerinin kabul edilebilir davranışı belirlenmelidir. Kritik CTA görünürlüğü ayrıca kontrol edilmelidir.
Plain Text
Plain Text sürüm mesajın HTML'siz okunabilir halidir. Linklerin ve temel bilgilerin anlaşılır olması gerekir. Otomatik üretilen metin gereksiz boşluk veya karakter içermemelidir. HTML ile içerik anlamı tutarlı olmalıdır. QA checklist plain text görünümü de kapsamalıdır.
Broken Link
Broken Link testi template içindeki URL'lerin erişilebilirliğini kontrol eder. Dynamic URL variable'ları örnek değerlerle test edilmelidir. Yanlış environment linki production mesajına girmemelidir. Redirect zincirleri gereksiz uzunsa incelenebilir. Kritik CTA linkleri otomatik testlere eklenmelidir.
Variable Validation
Variable Validation template'in beklediği verinin mevcut olduğunu doğrular. Zorunlu alanlar eksikse deployment veya runtime hata vermelidir. Variable adının değiştirilmesi contract değişikliği sayılabilir. Örnek payload'larla render testleri çalıştırılmalıdır. HTML escaping davranışı da kontrol edilmelidir.
CI/CD İçinde E-Posta Entegrasyon Testleri
CI/CD e-posta altyapısındaki tekrarlanan kalite kontrollerini otomatikleştirir. API Contract Test, Template Validation, Event Schema Test, Security Scan ve Production Smoke Test pipeline'ın farklı aşamalarında çalıştırılabilir. Başarısız kritik test deployment'ı durdurmalıdır. Ortam credential'ları pipeline loglarında görünmemelidir. Production sonrası küçük smoke test gerçek kullanıcı yerine kontrollü adreslerde yapılmalıdır.
API Contract Test
API Contract Test istemci ve Email API arasındaki sözleşmeyi doğrular. Endpoint, request ve response schema kontrol edilir. Breaking change otomatik tespit edilebilir. Version migration planı test sonucuna bağlanabilir. Mock contract consumer ekiplerin bağımsız geliştirme yapmasına yardımcı olur.
Template Validation
Template Validation syntax, variable ve link kurallarını kontrol eder. Eksik zorunlu alan pipeline'ı durdurabilir. HTML lint ve render testleri eklenebilir. Locale sürümlerinin tamamı kontrol edilmelidir. Published template yalnızca başarılı validation sonrası oluşturulmalıdır.
Event Schema Test
Event Schema Test producer'ın registry sözleşmesine uyduğunu kontrol eder. Backward compatibility otomatik değerlendirilebilir. Consumer fixture'ları yeni event sürümüyle çalıştırılabilir. Zorunlu alan kaldırılması başarısız test üretir. Böylece breaking change production'a ulaşmadan görülür.
Security Scan
Security Scan dependency, secret ve container güvenlik kontrollerini içerebilir. Repository içinde yanlışlıkla credential bulunması engellenmelidir. Kullanılan library'lerin bilinen açıkları taranabilir. Kritik bulgu deployment'ı durdurabilir. İstisna kararları kayıt altına alınmalıdır.
Production Smoke Test
Production Smoke Test deployment sonrasında temel işlevin çalıştığını doğrular. Kontrollü test recipient kullanılmalıdır. API, queue, provider ve webhook zinciri mümkün olduğunca test edilir. Test mesajları gerçek müşteri analitiğine karışmamalıdır. Sonuç otomatik deployment raporuna eklenebilir.
Kurumsal E-Posta Otomasyonunda Audit Trail
Audit Trail bir e-postanın kim tarafından veya hangi sistem tarafından tetiklendiğini, hangi template'in kullanıldığını ve son durumun ne olduğunu açıklayabilmelidir. Özellikle güvenlik, finans ve consent ile ilişkili mesajlarda bu geçmiş önem kazanır. Hangi izin kontrol edildi, hangi provider kullanıldı ve hangi değişiklikler yapıldı gibi bilgiler kaydedilebilir. Audit log normal debugging logundan farklı amaç taşır. Erişim ve saklama kuralları buna göre daha kontrollü belirlenmelidir.
Kim Gönderdi?
Gönderim talebini başlatan kullanıcı veya servis kimliği kaydedilmelidir. Service account ise canonical application ID kullanılabilir. İnsan kullanıcının manuel gönderimi varsa user ID tutulabilir. Kimlik bilgisi audit sorgularında kullanılabilir. Gereksiz kişisel detay loglanmamalıdır.
Hangi Sistem Tetikledi?
Source System mesajın hangi uygulama veya event üzerinden başladığını gösterir. CRM, ERP veya Order Service gibi standart değerler kullanılabilir. Correlation ID ile kaynak iş akışına gidilebilir. Aynı template'in farklı sistemlerce kullanılması durumunda bu bilgi önemlidir. Integration Catalog kaynak kimliklerinin referansı olabilir.
Hangi Template Kullanıldı?
Template ID ve Version audit kaydında bulunmalıdır. Böylece geçmiş gönderimin tam olarak hangi içerik sürümünden üretildiği anlaşılır. Production'dan kaldırılmış template kayıtları audit için korunabilir. İçeriğin tamamını loglamak zorunlu değildir. Hassas veri riskini azaltmak için metadata yaklaşımı kullanılabilir.
Hangi İzin Kontrol Edildi?
Consent veya preference kontrol sonucu message audit içinde tutulabilir. Hangi policy version'ın kullanıldığı kaydedilebilir. Kullanıcı izni sonradan değişse bile gönderim anındaki karar anlaşılır. Hukuki yorum gerektiren durumlarda bu kayıt uzman değerlendirmesini destekler. Audit erişimi yetkilendirilmelidir.
Hangi Provider Kullandı?
Provider kimliği ve gerekirse routing reason kaydedilebilir. Failover yaşandıysa primary ve secondary denemeleri görülebilir. Provider message ID ilişkilendirilir. Maliyet ve kalite analizi bu veriden yararlanabilir. Provider değişikliği geçmiş kayıtları bozmamalıdır.
Son Durum Ne Oldu?
Final state Delivered, Bounced, Failed veya Suppressed olabilir. State transition history daha ayrıntılı inceleme için saklanabilir. Son güncelleme zamanı önemlidir. Provider event gelmediyse state belirsiz kalabilir. Reconciliation bu kayıtları sonradan güncelleyebilir.
Email Automation Governance Nasıl Kurulur?
Email Automation Governance teknik platformun kim tarafından yönetileceğini ve yeni kullanım senaryolarının nasıl devreye alınacağını belirler. Platform Owner, Integration Owner, CRM Owner, Security, Marketing ve Compliance ekiplerinin görevleri açık olmalıdır. Her küçük kararın komiteye gitmesi verimsizlik yaratabilir. Bunun yerine risk seviyesine göre yetki ve onay matrisi oluşturulabilir. Ortak standartlar dokümante edildiğinde ekipler daha hızlı ancak kontrollü ilerleyebilir.
Platform Owner
Platform Owner merkezi email servisinin ürün ve teknik sağlığından sorumludur. Roadmap, SLO ve platform standartlarını yönetebilir. Provider ve altyapı kararlarını ilgili ekiplerle birlikte değerlendirir. Yeni feature taleplerini önceliklendirir. Platform kullanım dokümantasyonunun güncel kalmasını sağlar.
Integration Owner
Integration Owner API, event ve connector sözleşmelerinin sahipliğini üstlenir. Yeni sistem entegrasyonlarını gözden geçirir. Point-to-point bağımlılıkların oluşmasını engellemeye çalışır. Integration Catalog güncelliğini takip eder. Contract değişikliklerinde etkilenen ekipleri koordine eder.
CRM Owner
CRM Owner müşteri verisinin ve communication history entegrasyonunun sorumlusudur. Veri eşleme kurallarını onaylar. Duplicate müşteri ve lifecycle süreçlerinde business karar sağlar. CRM'e yazılacak teknik verinin kapsamını belirler. Customer ID ve source of truth politikalarında rol alır.
Security
Security kimlik, secret, webhook ve veri koruma kontrollerini değerlendirir. Yeni provider veya geniş permission taleplerinde review yapabilir. Threat model ve incident prosedürlerini oluşturur. Güvenlik açıklarının remediation sürecini izler. Platform ekibinin her küçük deployment'ına manuel onay vermek yerine guardrail'ler tasarlamak daha ölçeklenebilir olur.
Marketing
Marketing kampanya, segment ve müşteri iletişim politikasını yönetir. Preference ve consent kurallarını Compliance ile birlikte uygular. Template ve journey taleplerini platform standartlarına uygun kullanır. Deliverability metriklerini teknik ekiple birlikte takip eder. Campaign trafiğinin transactional kapasiteyi etkilememesi için belirlenen limitlere uyar.
Compliance
Compliance izin, veri saklama ve iletişim politikalarının kurum gereksinimleriyle uyumunu değerlendirir. Yeni otomasyonların risk seviyesine göre kontrol sağlar. Audit ve retention ihtiyaçlarını tanımlar. Hukuki gereksinimlerin teknik karşılığını platform ekibiyle birlikte netleştirir. Politika değişikliklerinin ilgili template ve workflow'lara yansımasını takip eder.
Yeni Bir Otomasyon Nasıl Onaylanmalı?
Yeni e-posta otomasyonu için Business Use Case, Data Classification, Consent Requirement, Template Approval, Technical Review ve Go-Live aşamaları uygulanabilir. Süreç risk seviyesine göre hafif veya kapsamlı olabilir. Basit operasyon bildirimini kritik finansal mesajla aynı onay yüküne sokmak gerekli değildir. Ancak her otomasyonun sahibi, trigger'ı ve kullanılan veri alanları bilinmelidir. Go-live sonrasında KPI ve hata takibi yapılması da onay sürecinin devamı olarak görülmelidir.
Business Use Case
Business Use Case otomasyonun neden gerekli olduğunu açıklar. Trigger, alıcı ve beklenen sonuç tanımlanır. Mevcut başka otomasyonla çakışma olup olmadığı kontrol edilir. Başarı metriği belirlenir. Gereksiz mesaj üretimini önlemek için kullanım senaryosu gerçekten ihtiyaç üzerinden doğrulanmalıdır.
Data Classification
Data Classification mesajda kullanılan alanların hassasiyetini değerlendirir. Çok hassas veri e-postaya taşınmamalıdır. Secure link seçeneği düşünülebilir. Template variable listesi review sırasında incelenir. Storage ve logging davranışı veri sınıfına göre ayarlanır.
Consent Requirement
Consent Requirement mesajın hangi izin veya preference koşullarına tabi olduğunu belirler. Marketing ve transactional sınıflandırma net olmalıdır. İzin kaynağı tanımlanır. Send-time check gereksinimi belirlenir. Belirsiz hukuki durumlarda ilgili uzman ekip değerlendirme yapmalıdır.
Template Approval
Template Approval içerik ve teknik kalitenin doğrulanmasını sağlar. Brand, Product veya Marketing gerekli rolleri üstlenebilir. Legal metin gerekiyorsa ilgili review eklenir. Variable ve link testleri otomatik çalıştırılır. Approved version production deployment için seçilir.
Technical Review
Technical Review trigger, API, event ve failure davranışını kontrol eder. Idempotency ve retry tasarımı değerlendirilir. Queue ve provider kapasitesi gözden geçirilir. Monitoring ve alert gereksinimleri tanımlanır. Güvenlik izinlerinin minimum seviyede olduğundan emin olunur.
Go-Live
Go-Live yeni otomasyonun production kullanımına alınmasıdır. Feature flag ile kontrollü açılış yapılabilir. İlk trafik küçük kullanıcı grubuyla sınırlandırılabilir. KPI ve error metric yakından takip edilir. Sorun durumunda rollback prosedürü hazır olmalıdır.
Integration Catalog Nedir?
Integration Catalog kurum içindeki sistem bağlantılarının merkezi envanteridir. Source System, Trigger Event, Destination, Owner, SLA ve Data Classification gibi bilgiler içerir. Bu katalog özellikle yıllar içinde büyüyen entegrasyonlarda hangi sistemin neye bağlı olduğunu anlamayı kolaylaştırır. Yeni provider veya CRM migration öncesinde etki analizi yapılabilir. Güncelliğini kaybeden bir katalog ise hızlı biçimde değerini yitirir, bu nedenle ownership açık olmalıdır.
Source System
Source System event veya API talebini üreten uygulamadır. Katalogda sistemin teknik ve business sahibi belirtilir. Kullanılan environment ve endpoint referansı bulunabilir. Kaynak sistem değiştiğinde entegrasyon etkisi görülebilir. Aynı event'i üreten birden fazla source varsa açıkça listelenmelidir.
Trigger Event
Trigger Event otomasyonun hangi olayla başladığını gösterir. Event name ve version birlikte tutulabilir. API bazlı süreçlerde endpoint veya operation adı kullanılabilir. Trigger'ın business açıklaması teknik addan ayrı verilebilir. Böylece teknik olmayan ekipler de kataloğu anlayabilir.
Destination
Destination event veya veriyi tüketen sistemi belirtir. Email Orchestrator, CRM veya Data Warehouse buna örnektir. Bir trigger birden fazla destination'a sahip olabilir. Dependency analizi için önemlidir. Sistem kaldırılmadan önce bağlı destination'lar kontrol edilmelidir.
Owner
Owner entegrasyonla ilgili karar ve incident'larda iletişim kurulacak sorumlu ekibi belirtir. Teknik ve business owner ayrı olabilir. Kişi yerine ekip alias'ı kullanmak uzun vadede daha sürdürülebilirdir. Owner bilgisi düzenli doğrulanmalıdır. Sahipsiz entegrasyonlar teknik borç riskini artırır.
SLA
SLA entegrasyonun beklenen hizmet seviyesini tanımlar. Latency veya availability hedefleri bulunabilir. Her entegrasyon aynı SLA'ya ihtiyaç duymaz. Kritik business akışları daha yüksek hedeflere sahip olabilir. Monitoring ve alert bu hedeflerle ilişkilendirilmelidir.
Data Classification
Data Classification entegrasyon üzerinden hangi hassasiyette veri geçtiğini gösterir. Security review önceliğinin belirlenmesine yardımcı olur. Hassas veri taşıyan bağlantılar için encryption ve access kontrolü güçlendirilebilir. Yeni alan eklendiğinde sınıflandırma tekrar gözden geçirilmelidir. Katalog bu bilgi için merkezi görünüm sağlar.
Open Source ve İş Birliği E-Posta Entegrasyonlarında Nasıl Kullanılabilir?
Open source yaklaşımı tekrar kullanılabilir connector, provider adapter, webhook validation ve template tooling geliştirmek için değerli olabilir. Kurumların ortak teknik problemleri için topluluk katkısı kod kalitesini ve öğrenme hızını artırabilir. Bununla birlikte her açık kaynak bileşeni doğrudan production'a eklemek doğru değildir. Security review, dependency yönetimi ve lisans kontrolü uygulanmalıdır. Diyarbakır Yazılım Topluluğu'nun proje ve iş birliği yaklaşımını görmek için https://www.diyarbakiryazilim.com.tr/projects adresindeki çalışmalar incelenebilir.
Reusable Connector'lar
Reusable Connector ortak CRM, ERP veya mailbox entegrasyonlarını tekrar kullanılabilir hale getirir. Her projede aynı OAuth ve pagination kodunu yeniden yazma ihtiyacını azaltır. Configuration ve secret değerleri koddan ayrılmalıdır. Connector interface açık biçimde dokümante edilmelidir. Test fixture'ları community contribution sürecini kolaylaştırır.
Provider Adapter'ları
Provider Adapter açık kaynak projelerinde farklı email provider'ların aynı interface'i uygulamasını sağlar. Yeni provider eklemek core business kodunu değiştirmemelidir. Contract test seti tüm adapter'lara uygulanabilir. Provider-specific feature'lar kontrollü extension olarak sunulabilir. Security ve maintenance durumu düzenli gözden geçirilmelidir.
Webhook Validation Library
Webhook Validation Library signature ve timestamp doğrulamasını standartlaştırabilir. Her ekip aynı güvenlik kodunu yeniden yazmak zorunda kalmaz. Provider algoritmaları ayrı modüller halinde eklenebilir. Test vector'ları doğrulama kalitesini artırır. Library secret loglamamalı ve güvenli hata davranışı göstermelidir.
Template Tooling
Template Tooling preview, lint, variable validation ve version yönetimini kolaylaştırabilir. Developer ve içerik ekipleri aynı workflow üzerinde çalışabilir. CLI veya web arayüzü sağlanabilir. CI/CD entegrasyonu otomatik quality gate oluşturur. Provider'dan bağımsız template kaynakları migration kabiliyetini artırır.
Community Review
Community Review farklı geliştiricilerin kod ve mimari kararlarını birlikte değerlendirmesini sağlar. Tek kişinin gözden kaçırdığı hata veya güvenlik riski daha erken fark edilebilir. Contribution guide ve code review standardı projeye düzen kazandırır. Issue ve roadmap açık tutulabilir. Yerel topluluk çalışmaları genç geliştiricilerin gerçek entegrasyon problemleriyle deneyim kazanmasını da destekleyebilir.
Open Source Email Automation Projelerinde Güvenlik
Open source bir bileşenin kaynak kodunun açık olması otomatik olarak güvenli olduğu anlamına gelmez. Dependency Management, Secret Leakage, Vulnerability Scanning, Maintainer Güvenilirliği ve License Governance birlikte değerlendirilmelidir. Dependency sayısı arttıkça supply chain riski de artabilir. Production kullanımından önce kritik kütüphaneler ve bakım durumu incelenmelidir. Proje güncellemeleri düzenli takip edilmeli ve güvenlik yamaları geciktirilmemelidir.
Dependency Management
Dependency Management kullanılan library sürümlerinin kontrollü tutulmasını sağlar. Lock file kullanımı build tekrar edilebilirliğini artırır. Eski ve desteklenmeyen paketler belirlenmelidir. Otomatik update araçları review sürecine bağlanabilir. Major sürüm değişiklikleri contract ve security testlerinden geçirilmelidir.
Secret Leakage
Secret Leakage repository'ye yanlışlıkla API key veya token eklenmesiyle oluşabilir. Secret scanning pre-commit ve CI aşamalarında kullanılabilir. Sızan credential yalnızca git geçmişinden silinmemeli, mutlaka rotate edilmelidir. Test secret'ları production ile aynı olmamalıdır. Contribution dokümanı güvenli yapılandırmayı açıklamalıdır.
Vulnerability Scanning
Vulnerability Scanning dependency ve container bileşenlerindeki bilinen açıkları tespit eder. Kritik severity bulguları release'i durdurabilir. Yanlış pozitif bulgular kontrollü exception sürecinden geçirilmelidir. Tarama tek seferlik değil düzenli olmalıdır. Runtime ve dependency güncellemeleri birlikte yönetilmelidir.
Maintainer Güvenilirliği
Maintainer Güvenilirliği projenin güncelliğini ve güvenlik reaksiyon hızını anlamak için değerlendirilir. Son release tarihi tek başına yeterli değildir. Issue yanıtları, security policy ve release süreci incelenebilir. Kritik bağımlılık için tek kişilik maintainer riski dikkate alınmalıdır. Gerekirse kurum fork veya alternatif bakım planı oluşturabilir.
License Governance
License Governance açık kaynak bileşenlerin kurum kullanım koşullarına uygunluğunu kontrol eder. Her lisans aynı yükümlülüklere sahip değildir. Dependency ağacındaki transitive lisanslar da gözden geçirilmelidir. Hukuki yorum gerektiğinde ilgili uzman ekip devreye girmelidir. Onaylı lisans politikası geliştirme ekiplerine net sınırlar sağlar.
E-Posta Entegrasyonu İçin En İyi Programlama Dili Hangisidir?
E-posta entegrasyonu için tek bir en iyi programlama dili yoktur. Seçim mevcut ekip yetkinliği, sistem mimarisi, throughput ihtiyacı ve kurumsal standartlara bağlıdır. Python otomasyon ve veri işleme için güçlü olabilirken JavaScript veya TypeScript webhook ve serverless entegrasyonlarda sık tercih edilir. Java ve .NET kurumsal uygulama ekosistemlerinde doğal avantaj sağlayabilir. Go ise yüksek throughput ve cloud-native servislerde sade operasyon modeli sunabilir.
Tek Bir “En İyi” Dil Var mı?
Hayır, tüm projeler için tek bir en iyi dil tanımlamak anlamlı değildir. Mevcut teknoloji ekosistemi yeni dil seçiminden daha önemli olabilir. Ekip Java kullanıyorsa yalnızca e-posta servisi için farklı dil eklemek bakım maliyetini artırabilir. Performans ihtiyacı gerçek ölçümle değerlendirilmelidir. Standart API ve event sözleşmeleri kullanılan dilden daha kritik mimari unsurlardır.
Python
Python hızlı entegrasyon, veri işleme ve otomasyon görevlerinde verimli bir seçenektir. Kütüphane ekosistemi API client geliştirmeyi kolaylaştırır. Background worker ve data pipeline senaryolarında sık kullanılır. Çok yüksek throughput ihtiyacında runtime ve concurrency modeli ölçülmelidir. Kurumun deployment ve monitoring standardıyla uyumlu olması önemlidir.
Automation
Python küçük otomasyon servislerini hızlı geliştirmeyi sağlar. Scheduled job ve mailbox processing için uygun olabilir. Script ile production service arasındaki sınır iyi yönetilmelidir. Retry ve logging standartları eklenmelidir. Kritik süreçler kişisel script halinde bırakılmamalıdır.
Data processing
Data processing e-posta event analizinde sık gereklidir. Python veri dönüştürme ve batch işlemlerinde geniş araç desteği sunar. Büyük hacimde memory kullanımı ölçülmelidir. Streaming ihtiyacında uygun framework seçilebilir. Veri doğrulama schema ile desteklenmelidir.
AI integration
Python sınıflandırma ve metin analizi servislerinin entegrasyonunda yaygın kullanılır. AI çıktısı doğrudan yüksek riskli e-posta gönderimine bağlanmamalıdır. Confidence ve human review politikaları uygulanabilir. Kişisel veri model servisine gönderilmeden önce değerlendirilmelidir. Gözlemlenebilirlik ve maliyet metriği tutulmalıdır.
JavaScript / TypeScript
JavaScript ve TypeScript web tabanlı entegrasyonlarda güçlü seçeneklerdir. Async I/O modeli webhook ve API gateway servislerine uygundur. TypeScript schema ve interface tanımlarında ek güvenlik sağlar. Serverless platformlarla yaygın entegrasyona sahiptir. Runtime dependency'leri ve package security düzenli yönetilmelidir.
Webhook
Webhook endpoint'leri Node.js tabanlı servislerle hızlı geliştirilebilir. Async request işleme yüksek I/O yükünde avantaj sağlar. Endpoint ağır business logic çalıştırmamalıdır. Event queue'ya aktarılıp hızlı response verilmelidir. Signature validation library test edilmelidir.
Serverless
Serverless düşük veya dalgalı trafik için operasyon kolaylığı sağlayabilir. Webhook ingestion ve küçük adapter servisleri uygun adaylardır. Cold start ve execution limitleri değerlendirilmelidir. Secret ve IAM ayarları platform standartlarına uygun olmalıdır. Çok yüksek sürekli trafikte maliyet karşılaştırması yapılmalıdır.
API integration
TypeScript API client ve provider adapter geliştirmede kullanışlıdır. Type definition request ve response sözleşmesini daha görünür kılar. Runtime validation yine gereklidir çünkü dış veri güvenilir değildir. Retry ve timeout merkezi library ile yönetilebilir. SDK bağımlılıkları düzenli güncellenmelidir.
Java ve .NET
Java ve .NET büyük kurumsal sistemlerde yaygın kullanılan platformlardır. Güçlü dependency injection, monitoring ve enterprise integration araçları sunarlar. CRM veya ERP altyapısı bu dillerdeyse yeni e-posta servisinin aynı ekosistemde olması bakım kolaylığı sağlayabilir. Yüksek hacimli worker servisleri rahatlıkla geliştirilebilir. Ekip yetkinliği seçimde önemli faktördür.
Enterprise applications
Enterprise application ortamında mevcut framework standartları değerlidir. Security, logging ve deployment altyapısı hazır olabilir. Yeni e-posta servisi aynı standartları kullanarak daha hızlı operasyon ekosistemine dahil olur. Farklı teknoloji eklemek yalnızca somut fayda varsa tercih edilmelidir. Platform standardizasyonu uzun dönem bakım maliyetini azaltabilir.
CRM / ERP integration
CRM ve ERP entegrasyonlarında mevcut SDK veya middleware desteği karar etkileyebilir. Java ve .NET kurumsal connector ekosistemlerinde güçlü seçeneklerdir. Event bus ve queue entegrasyonları olgun framework'lerle kurulabilir. Authentication politikaları merkezi library üzerinden uygulanabilir. Business sistemleri yine provider detaylarından ayrılmalıdır.
Go
Go sade runtime modeli ve concurrency özellikleriyle yüksek hacimli servislerde tercih edilebilir. Tek binary deployment operasyonu kolaylaştırabilir. Provider gateway veya webhook consumer gibi I/O yoğun sistemlerde iyi performans verebilir. Bununla birlikte ekip deneyimi yoksa yalnızca performans beklentisiyle dil değiştirmek doğru olmayabilir. Ölçüm ve bakım maliyeti birlikte değerlendirilmelidir.
High-throughput services
Go yüksek eşzamanlı bağlantı gerektiren servislerde verimli olabilir. Worker pool ve concurrency kontrolü açık biçimde tasarlanabilir. Provider rate limit yine asıl throughput sınırını oluşturabilir. Performans testi gerçek workload ile yapılmalıdır. Observability library'leri standart hale getirilmelidir.
Cloud-native email gateway
Cloud-native email gateway container veya Kubernetes ortamında hafif servis olarak çalışabilir. Go bu kullanımda yaygın seçeneklerden biridir. Health endpoint, metric ve graceful shutdown uygulanmalıdır. Queue consumer deployment'larında horizontal scaling kolaylaştırılabilir. Configuration ve secret değerleri runtime ortamından alınmalıdır.
Yazılımcı Olmak İsteyenler E-Posta Entegrasyonu Öğrenirken Neleri Bilmelidir?
E-posta entegrasyonu öğrenmek isteyen bir geliştirici için HTTP, REST API, JSON, OAuth, webhook, message queue, database ve distributed systems konuları güçlü bir temel oluşturur. Çünkü gerçek proje yalnızca e-posta göndermekten ibaret değildir. Kimlik doğrulama, hata yönetimi, duplicate event ve veri tutarlılığı gibi problemler doğrudan karşınıza çıkar. Küçük bir proje üzerinden bu kavramları birlikte uygulamak öğrenmeyi hızlandırır. Diyarbakır Yazılım Topluluğu'nun yaklaşımı ve topluluk yapısı hakkında https://www.diyarbakiryazilim.com.tr/about adresinden bilgi alınabilir.
HTTP
HTTP API ve webhook iletişiminin temelidir. Method, status code, header ve timeout kavramları iyi anlaşılmalıdır. 200 ile 202 arasındaki anlam farkı önemlidir. Retry yalnızca status code'a kör biçimde bağlanmamalıdır. TLS ile güvenli iletişim de temel bilginin parçasıdır.
REST API
REST API uygulamalar arasında request ve response tabanlı iletişim sağlar. Resource, endpoint ve versioning kavramları öğrenilmelidir. Authentication ve rate limit pratiği yapılmalıdır. Idempotency özellikle POST tabanlı gönderimlerde önemlidir. OpenAPI gibi sözleşmeler dokümantasyonu güçlendirir.
JSON
JSON event ve API payload'larında yaygın veri formatıdır. Type, null ve nested object davranışları anlaşılmalıdır. Schema validation büyük projelerde önem kazanır. Hassas veri gereksiz payload içinde taşınmamalıdır. Version değişiklikleri consumer uyumluluğunu etkileyebilir.
OAuth
OAuth üçüncü taraf servis erişiminde temel yetkilendirme mekanizmalarından biridir. Access token, refresh token ve scope kavramları öğrenilmelidir. Token'lar güvenli saklanmalıdır. Yetki iptali ve expiration senaryoları test edilmelidir. Debug sırasında token loglamak güvenli değildir.
Webhook
Webhook event-driven entegrasyonların pratik başlangıç noktasıdır. Endpoint geliştirilirken signature verification uygulanmalıdır. Request hızlı cevap vermelidir. Duplicate event ihtimali hesaba katılmalıdır. Queue ile asenkron processing kullanmak iyi bir öğrenme örneğidir.
Message Queue
Message Queue asenkron sistemlerin temel bileşenlerinden biridir. Producer, consumer ve acknowledgment kavramları öğrenilmelidir. Retry ve DLQ pratik olarak uygulanabilir. At-least-once delivery duplicate event ihtiyacını gösterir. Backpressure konusu gerçek sistem davranışını anlamayı sağlar.
Database
Database message state, idempotency ve audit kayıtları için kullanılır. Transaction mantığı iyi anlaşılmalıdır. Unique constraint duplicate gönderimleri engellemeye yardımcı olabilir. Index tasarımı yüksek hacimde önem kazanır. Retention ve deletion işlemleri de veri modelinin parçasıdır.
Distributed Systems
Distributed Systems bilgisi e-posta otomasyonunu kurumsal ölçekte anlamanın temelidir. Network güvenilir değildir ve aynı event tekrar gelebilir. Servisler farklı zamanlarda başarısız olabilir. Eventual consistency ve idempotency gibi kavramlar bu problemleri yönetir. Küçük e-posta projesi bu teoriyi pratiğe çevirmek için oldukça uygun bir çalışma alanıdır.
E-Posta Otomasyon Projesi İyi Bir Yazılımcı Eğitimi Olabilir mi?
Evet, iyi tasarlanmış bir e-posta otomasyon projesi birçok yazılım mühendisliği konusunu aynı anda öğretir. API Integration, Event-Driven Programming, Error Handling, Security, Testing ve Observability gerçek kullanım senaryoları üzerinden uygulanabilir. Öğrenci yalnızca çalışan kod değil, hata verdiğinde toparlanan sistem geliştirmeyi öğrenir. Provider bağımlılığı ve veri güvenliği gibi konular mimari düşünme alışkanlığı kazandırır. Bu nedenle küçük başlayıp adım adım kurumsal özellikler eklemek güçlü bir eğitim yöntemi olabilir.
API Entegrasyonu
API entegrasyonu dış servislerle güvenli iletişimi öğretir. Authentication, timeout ve response handling pratik edilir. Provider hata kodlarının normalize edilmesi iyi bir tasarım egzersizidir. Mock ve sandbox kullanımı öğrenilir. API contract değişikliğinin etkisi görülebilir.
Event-Driven Programming
Event-driven programming producer ve consumer ayrımını öğretir. Business event ile command arasındaki fark anlaşılır. Duplicate delivery ve ordering sorunları gerçek örneklerle görülür. Event schema versioning pratiği yapılır. Bir event'e birden fazla consumer eklemek gevşek bağlı mimariyi somutlaştırır.
Error Handling
Error Handling geçici ve kalıcı hataların ayrımını öğretir. Retry her probleme çözüm değildir. Exponential backoff ve DLQ gibi kavramlar uygulanabilir. Hata mesajlarının monitoring ve operasyon açısından anlamlı olması gerekir. Sistemin hata verirken veri kaybetmemesi önemli bir tasarım hedefidir.
Security
Security API secret, OAuth ve webhook validation üzerinden pratik edilir. Least privilege kavramı gerçek permission örnekleriyle öğrenilir. Hassas veri loglama riski görülebilir. Secure configuration ve secret rotation uygulanabilir. Threat modeling küçük projede bile değerli alışkanlık kazandırır.
Testing
Testing unit test'ten end-to-end teste kadar farklı seviyeleri öğretir. Provider mock ve sandbox kullanımı karşılaştırılabilir. Failure injection ile timeout ve retry senaryoları denenebilir. Template rendering otomatik test edilebilir. Contract test dağıtık servislerde değişiklik yönetimini öğretir.
Observability
Observability uygulamanın production davranışını anlamayı öğretir. Log, metric ve trace birlikte kullanılır. Correlation ID gerçek bir iş akışında uygulanabilir. Queue backlog ve failure rate dashboard'a taşınabilir. Öğrenci yalnızca kod yazmanın değil sistemi işletmenin de yazılım mühendisliği olduğunu görür.
Kurumsal Entegrasyon Yetkinliği Nasıl Ölçülür?
Kurumsal entegrasyon yetkinliği yalnızca kaç farklı API kullanıldığını sayarak ölçülemez. API Tasarımı, Event Modeling, Distributed System Bilgisi, Security, Observability, Documentation ve Open Source Katkısı birlikte değerlendirilebilir. İyi geliştirici yalnızca happy path çalıştırmaz, başarısızlık ve migration senaryolarını da düşünür. Sistem sözleşmelerinin farklı ekipler tarafından anlaşılabilir olması önemlidir. Gerçek proje incelemeleri teorik sınavdan daha güçlü sinyal verebilir.
API Tasarımı
API Tasarımı açık ve sürdürülebilir sözleşme kurma yeteneğini gösterir. Naming, status code ve idempotency kararları değerlendirilebilir. Versioning stratejisi önemlidir. Authentication ve authorization tasarımın parçası olmalıdır. Dokümantasyon başka ekip tarafından kullanılabilecek kadar açık olmalıdır.
Event Modeling
Event Modeling business olaylarını doğru soyutlamayı gerektirir. Event ile command farkı anlaşılmalıdır. Payload gereksiz consumer bağımlılığı oluşturmamalıdır. Version ve schema compatibility planlanmalıdır. Replay ve duplicate durumları tasarımda düşünülmelidir.
Distributed System Bilgisi
Distributed System Bilgisi network hata ve gecikmelerinin doğal kabul edilmesini gerektirir. At-least-once delivery ve eventual consistency anlaşılmalıdır. Retry ve idempotency birlikte tasarlanmalıdır. Transaction sınırları doğru seçilmelidir. Outbox veya saga gibi modellerin nerede kullanılacağını bilmek önemlidir.
Security
Security yetkinliği yalnızca authentication eklemekten daha geniştir. Least privilege, secret yönetimi ve input validation düşünülmelidir. Webhook replay ve signature sorunları anlaşılmalıdır. Data classification tasarım kararlarını etkiler. Güvenlik loglarının kendisinin hassas veri taşımaması sağlanmalıdır.
Observability
Observability yetkinliği sistemin ölçülebilir tasarlanmasını ifade eder. Teknik KPI'lar business süreçle ilişkilendirilebilir. Correlation ID tüm zincirde korunur. Alert yalnızca hata sayısına değil kullanıcı etkisine göre oluşturulur. Runbook ve incident bilgisi monitoring ile bağlantılıdır.
Documentation
Documentation entegrasyonun başka ekipler tarafından anlaşılmasını sağlar. API ve event schema örnekleri güncel olmalıdır. Architecture decision kayıtları önemli tercihlerin nedenini açıklar. Runbook operasyon ekiplerine yardımcı olur. Otomatik üretilen dokümantasyon ile insan açıklaması birlikte kullanılabilir.
Open Source Katkısı
Open Source Katkısı geliştiricinin ortak kod üzerinde çalışma pratiğini gösterebilir. Pull request, review ve issue süreçleri iletişim becerisi kazandırır. Güvenlik ve backward compatibility gerçek kullanıcılar nedeniyle daha görünür hale gelir. Küçük connector veya validation library iyi başlangıç projeleridir. Katkının miktarından çok teknik kalite ve sürdürülebilirlik değerlidir.
Diyarbakır Yazılım Topluluğu Gibi Yapılar Bu Alanda Nasıl Katkı Sağlayabilir?
Yerel yazılım toplulukları kurumsal entegrasyon bilgisinin yalnızca büyük şirketlerde kapalı kalmasını engelleyebilir. Integration Workshop'ları, API ve Webhook eğitimleri, Open Source Connector projeleri ve CRM-ERP entegrasyon hackathonları geliştiricilere gerçek problem pratiği sağlar. Kurumsal firmalarla gerçekleştirilen proje çalışmaları öğrencilerin production gereksinimlerini daha erken görmesine yardımcı olabilir. Diyarbakır Yazılım Topluluğu hakkında daha fazla bilgiye https://www.diyarbakiryazilim.com.tr/about üzerinden ulaşılabilir. Topluluk projelerini incelemek isteyenler de https://www.diyarbakiryazilim.com.tr/projects adresine göz atabilir.
Integration Workshop'ları
Integration Workshop'ları katılımcılara yalnızca sunum değil uygulama deneyimi sağlamalıdır. Basit Email API ile başlanabilir. Sonraki adımda queue, webhook ve retry eklenebilir. Katılımcılar gerçek hata senaryolarını çözebilir. Workshop sonunda çalışan küçük referans proje yayınlanabilir.
API ve Webhook Eğitimleri
API ve Webhook eğitimleri HTTP temelinden güvenlik kontrollerine kadar ilerleyebilir. Katılımcılar gerçek endpoint geliştirir. Signature verification ve idempotency senaryoları uygulanır. Provider sandbox üzerinde event akışı görülebilir. Böylece kavramlar yalnızca teoride kalmaz.
Open Source Connector Projeleri
Open Source Connector projeleri farklı beceri seviyelerine uygun görevler sunabilir. Yeni başlayanlar dokümantasyon ve testlerle katkı sağlayabilir. Deneyimli geliştiriciler provider adapter veya queue tasarımında görev alabilir. Ortak code review süreci bilgi paylaşımını hızlandırır. Proje gerçek kullanıcı problemi çözerse öğrenme motivasyonu artar.
CRM-ERP Entegrasyon Hackathonları
CRM-ERP entegrasyon hackathonları farklı sistemler arasında veri akışını öğretmek için iyi senaryolardır. Takımlar canonical customer ID ve event modeli tasarlayabilir. Email orchestration katmanı ortak kullanım senaryosu olabilir. Değerlendirme yalnızca demo görünümüne değil hata yönetimine de bakmalıdır. Güvenlik ve dokümantasyon ayrı puanlama kriteri olabilir.
Kurumsal Firmalarla Gerçek Projeler
Gerçek proje deneyimi teknik gereksinimlerin neden gerekli olduğunu gösterir. Öğrenci rate limit veya data quality problemini gerçek bağlamda görür. Firma verisi kullanılacaksa güvenlik ve gizlilik sınırları net olmalıdır. Eğitim amaçlı anonim test verisi tercih edilebilir. Mentor review süreci kaliteyi ve öğrenmeyi artırır.
Yerel Yazılımcılar İçin Open Source Email Integration Projesi
Yerel geliştiricilerin birlikte geliştirebileceği örnek proje standart Email API, provider adapter'ları, queue, webhook consumer, dashboard ve documentation bileşenlerinden oluşabilir. İlk sürüm tek provider ile başlayıp abstraction interface'i baştan tanımlayabilir. Sonraki katkılar secondary provider, DLQ ve consent modüllerini ekleyebilir. Proje eğitim amaçlı olsa bile güvenlik ve test standartları gerçek production yaklaşımına yakın tutulmalıdır. Böyle bir çalışma portföy değeri üretirken ekip içi code review ve mimari tartışma kültürünü de güçlendirir.
Standart Email API
Standart Email API projenin dış arayüzünü oluşturur. Send Template ve Get Status gibi endpoint'ler eklenebilir. OpenAPI dokümantasyonu repository içinde tutulur. Authentication basit başlayıp ilerleyen sürümlerde genişletilebilir. API provider bilgisinden bağımsız tasarlanmalıdır.
Provider Adapter'ları
Provider Adapter interface'i ilk sürümden tanımlanabilir. Bir reference adapter implementasyonu hazırlanır. Katılımcılar başka adapter'lar ekleyebilir. Ortak contract test tüm implementasyonlara uygulanır. Böylece abstraction kavramı gerçek kod üzerinde öğrenilir.
Queue
Queue gönderim işlemini API'den ayırır. Başlangıçta tek queue kullanılabilir. Sonraki sürümde transactional ve marketing ayrımı eklenebilir. Retry ve DLQ aşamalı olarak uygulanır. Metric dashboard'a queue depth bilgisi gönderilebilir.
Webhook Consumer
Webhook Consumer provider delivery event'lerini kabul eder. Signature validation zorunlu tutulabilir. Event hızlı biçimde queue'ya aktarılır. Mapping layer canonical event üretir. Test fixture'ları security ve duplicate senaryolarını kapsar.
Dashboard
Dashboard gönderim ve queue metriklerini görselleştirir. Delivery rate, failure rate ve latency temel grafikler olabilir. Provider health ayrı panelde gösterilebilir. İlk sürüm basit tutulmalıdır. Yeni contributor'lar dashboard feature'ları üzerinden projeye kolayca dahil olabilir.
Documentation
Documentation projenin öğrenme değerini artırır. Architecture diagram, local setup ve API örnekleri bulunmalıdır. Contribution guide kod standartlarını açıklar. Security policy sorumlu bildirim yöntemini tanımlar. Yeni başlayanların projeyi kısa sürede ayağa kaldırabilmesi iyi dokümantasyonun temel hedefidir.
AI E-Posta Otomasyonunda Nasıl Kullanılabilir?
AI, e-posta otomasyonunda classification, intent detection, sentiment analysis, response drafting, routing ve summarization gibi destekleyici görevlerde kullanılabilir. En verimli yaklaşım her mesajı otomatik yanıtlatmak değil, tekrar eden bilişsel işleri azaltmaktır. Model çıktısı güvenilir business data ile karıştırılmamalı ve gerektiğinde ayrı confidence bilgisi taşımalıdır. Hassas veri, yanlış alıcı ve içerik doğruluğu riskleri kontrol edilmelidir. Özellikle finansal, hukuki veya yüksek etkili iletişimlerde insan onayı korunmalıdır.
Classification
Classification gelen mesajı destek, satış veya fatura gibi kategorilere ayırabilir. Sonuç routing sistemine sinyal verir. Düşük confidence durumunda insan kuyruğuna yönlendirme yapılabilir. Model yanlış sınıflandırsa bile mesaj kaybolmamalıdır. Gerçek kullanıcı geri bildirimi model performansını ölçmek için kullanılabilir.
Intent Detection
Intent Detection kullanıcının mesajla ne yapmak istediğini anlamaya çalışır. Şifre problemi, iade talebi veya satış sorusu gibi niyetler belirlenebilir. Sonuç doğrudan geri dönüşü olmayan işlem başlatmamalıdır. Policy engine hangi intent'in otomatik işlenebileceğini belirler. Kritik niyetler insan temsilciye yönlendirilir.
Sentiment Analysis
Sentiment Analysis müşteri mesajındaki genel duygusal sinyali tahmin edebilir. Support routing için yardımcı olabilir. Tek başına müşteri önem seviyesi belirlemek için yeterli değildir. Dil ve kültür farklılıkları sonucu etkileyebilir. İnsan temsilciye yalnızca ek bağlam olarak sunulması daha güvenli olabilir.
Response Drafting
Response Drafting temsilci için ilk cevap taslağı üretebilir. Taslak müşteri ve ticket verisinden kontrollü bağlam almalıdır. Model tarafından uydurulabilecek fiyat veya politika bilgileri doğrulanmalıdır. Yüksek riskli mesajlarda insan onayı zorunlu tutulur. Final gönderim yine audit edilebilir kullanıcı veya servis kimliğiyle yapılmalıdır.
Routing
Routing mesajın doğru ekip veya kuyruğa yönlendirilmesini sağlar. AI sınıflandırma sonucu kural tabanlı routing ile birlikte kullanılabilir. Confidence düşükse genel queue seçilebilir. Yanlış routing geri besleme sinyali olarak kaydedilebilir. Model kararının business sistemini bloke etmemesi önemlidir.
Summarization
Summarization uzun e-posta zincirlerini temsilci için kısa özete dönüştürebilir. Orijinal mesaj her zaman erişilebilir kalmalıdır. Özet kritik ayrıntıyı atlayabileceği için tek kaynak olarak kullanılmamalıdır. Hassas veri model kullanım politikasına göre işlenmelidir. Ticket handoff süreçlerinde zaman kazandırabilir.
AI Agent E-Posta Gönderebilir mi?
AI agent teknik olarak e-posta gönderim API'sini kullanabilir ancak bu yetki sınırsız olmamalıdır. Agent Identity açık biçimde tanımlanmalı ve Allowed Recipients, Allowed Domains, Template Restrictions ve Approval Rules gibi sınırlar uygulanmalıdır. Agent'ın serbest biçimde istediği adrese mesaj göndermesi güvenlik ve marka riski oluşturur. Düşük riskli rutin işlemler otomatik olabilirken yüksek riskli mesajlarda insan onayı kullanılmalıdır. Tüm gönderimler normal e-posta platformunun consent, suppression ve audit kontrollerinden geçmelidir.
Agent Identity
Agent ayrı service identity ile çalışmalıdır. İnsan kullanıcının credential'ını paylaşmamalıdır. Gönderdiği her mesaj audit kaydında agent kaynağıyla işaretlenebilir. Yetkileri role göre sınırlandırılır. Agent devre dışı bırakıldığında erişimi merkezi olarak iptal edilebilmelidir.
Allowed Recipients
Allowed Recipients agent'ın hangi alıcılara mesaj gönderebileceğini sınırlar. Belirli müşteri segmentleri veya iç kullanıcılar seçilebilir. Serbest dış alıcı girişi yüksek risk yaratabilir. Recipient policy gönderim servisinde uygulanmalıdır. Policy bypass edilememelidir.
Allowed Domains
Allowed Domains özellikle kurum içi otomasyonlarda güvenli sınır oluşturur. Agent yalnızca belirli domainlere mesaj gönderebilir. Dış domain gerekli olduğunda ek approval istenebilir. Domain kontrolü string sonu eşleşmesi gibi zayıf yöntemle yapılmamalıdır. Canonical address parsing kullanılmalıdır.
Template Restrictions
Template Restrictions agent'ın yalnızca onaylı template'leri kullanmasını sağlar. Serbest HTML üretimi kapatılabilir. Variable seti schema ile sınırlandırılır. Kritik template'ler agent erişimine kapalı tutulabilir. Template version değişikliği yeniden risk değerlendirmesi gerektirebilir.
Approval Rules
Approval Rules hangi agent mesajlarının insan onayı gerektirdiğini belirler. Risk seviyesi, alıcı ve içerik türü kriter olarak kullanılabilir. Finansal veya hukuki mesajlar yüksek risk sınıfında değerlendirilebilir. Onay kullanıcı kimliği audit kaydına yazılır. Acil durumlarda otomasyonu durduracak kill switch bulunmalıdır.
Human-in-the-Loop Email Automation
Human-in-the-Loop yaklaşımı otomasyonu mesaj riskine göre insan kontrolüyle dengeler. Low-Risk Automation tamamen otomatik gönderilebilir. Medium-Risk Automation örnekleme ve denetim mekanizması kullanabilir. High-Risk Automation ise gönderim öncesinde açık insan onayı gerektirebilir. Böylece otomasyon verimliliği korunurken yanlış içerik veya yanlış alıcı gibi risklerin etkisi sınırlanır.
Low-Risk Automation
Low-Risk Automation iyi tanımlanmış ve geri dönüşü kolay süreçleri kapsar. Standart sistem bildirimleri buna örnek olabilir. Template sabit ve variable alanları doğrulanmış olmalıdır. Consent ve recipient kontrolü yine yapılır. Hata oranı monitoring üzerinden takip edilir.
Otomatik gönderim
Düşük riskli mesajlar insan müdahalesi olmadan gönderilebilir. Workflow deterministik kurallarla çalışır. AI kullanılıyorsa çıktısı sınırlı alanlarda tutulabilir. Gönderim merkezi Email API üzerinden yapılır. Tüm normal audit ve suppression kontrolleri geçerli kalır.
Medium-Risk Automation
Medium-Risk Automation belirli hata payını tolere edebilen ancak düzenli kontrol gerektiren mesajları kapsar. AI tarafından hazırlanan destek taslakları buna örnek olabilir. Mesajların belirli yüzdesi insan tarafından incelenebilir. Hata veya şikâyet oranı yükseldiğinde otomasyon seviyesi düşürülebilir. Sampling sonuçları quality metric haline getirilebilir.
Örnekleme ve denetim
Örnekleme tüm mesajları manuel kontrol etmeden kalite sinyali sağlar. Rastgele ve risk bazlı sample birlikte kullanılabilir. Denetim sonucu hata kategorileri kaydedilir. Belirli eşik aşılırsa sistem otomatik gönderimi durdurabilir. Review feedback model veya rule iyileştirmesinde kullanılabilir.
High-Risk Automation
High-Risk Automation finansal, hukuki veya hassas müşteri kararlarını içerebilir. Otomasyon taslak ve veri toplama sağlayabilir. Final mesaj insan onayı olmadan gönderilmemelidir. Onaylayan kullanıcı ve kullanılan içerik version audit edilir. Yetki yalnızca gerekli rollere verilmelidir.
İnsan onayı
İnsan onayı mesajın gönderim öncesinde yetkili kişi tarafından kontrol edilmesini sağlar. Reviewer recipient, içerik ve kritik veriyi görebilmelidir. Onay işlemi tek tıkla belirsiz olmamalıdır. Değişiklik yapılırsa yeniden onay gerekebilir. Approval history audit kaydında tutulmalıdır.
AI Üretimi E-Postalarda Risk Yönetimi
AI üretimi e-postalarda Hallucination, Hassas Veri, Yanlış Alıcı, Brand Voice ve İnsan Onayı başlıkları birlikte ele alınmalıdır. Model akıcı metin üretebilir ancak gerçek olmayan bilgi verme ihtimali tamamen ortadan kalkmaz. Bu nedenle gerçek fiyat, teslimat veya hesap durumu gibi alanlar kurumsal veri kaynaklarından deterministik olarak gelmelidir. AI metni serbest gönderim yerine kontrollü template alanlarında kullanılabilir. Risk seviyesi arttıkça insan kontrolünün oranı da artırılmalıdır.
Hallucination
Hallucination modelin mevcut olmayan bilgiyi gerçekmiş gibi üretmesidir. E-posta otomasyonunda bu durum müşteri güvenini ciddi biçimde etkileyebilir. Sipariş veya finans bilgisi modelden üretilmemelidir. Structured business data ayrı kaynaktan alınmalıdır. Belirsiz durumda model yanıt vermek yerine insan incelemesine yönlendirebilir.
Hassas Veri
Hassas veri modele gönderilmeden önce kullanım gerekliliği değerlendirilmelidir. Minimum veri ilkesi uygulanabilir. Mümkünse tokenization veya redaction kullanılabilir. Model sağlayıcısının veri işleme koşulları kurum politikasıyla uyumlu olmalıdır. Çıktı da hassas veri açısından kontrol edilmelidir.
Yanlış Alıcı
Yanlış Alıcı riski içerik hatasından daha ciddi sonuç doğurabilir. Recipient adresi AI tarafından serbest metin olarak üretilmemelidir. Business system doğrulanmış customer ID üzerinden adres sağlamalıdır. Domain ve allowlist kontrolleri ek güvenlik katmanı sağlar. High-risk mesajlarda recipient human review kapsamına alınabilir.
Brand Voice
Brand Voice mesajların kurum diliyle tutarlı olmasını sağlar. AI prompt veya template içinde açık stil kuralları kullanılabilir. Yine de serbest üretim farklı tonlara kayabilir. Approved örnekler ve post-processing kuralları uygulanabilir. Düzenli insan review marka tutarlılığını ölçmeye yardımcı olur.
İnsan Onayı
İnsan Onayı riskli AI çıktılarında son kontrol noktasıdır. Reviewer yalnızca metni değil recipient ve business data'yı da doğrulamalıdır. Approval işlemi audit edilmelidir. Çok yüksek hacimde risk bazlı sampling kullanılabilir. Sistem gerektiğinde tamamen manuel moda geçirilebilmelidir.
Mevcut E-Posta Otomasyon Sistemi Nasıl Audit Edilir?
Mevcut sistemi audit ederken ilk adım Uygulama Envanteri, Provider Envanteri, Template Envanteri, Event Envanteri, Consent Envanteri ve Integration Envanteri çıkarmaktır. Çoğu kurumda sorun tek bir hatalı entegrasyon değil, yıllar içinde görünmeden büyüyen bağlantı ağıdır. Hangi uygulamanın doğrudan provider'a bağlandığı ve aynı iş kuralının kaç yerde tekrarlandığı bulunmalıdır. Monitoring ve credential yapısı da aynı çalışma içinde değerlendirilmelidir. Audit sonucunda hedef mimari ve migration öncelikleri daha gerçekçi biçimde belirlenebilir.
Uygulama Envanteri
Uygulama envanteri e-posta gönderen veya alan tüm sistemleri listeler. Her uygulamanın sahibi belirlenir. Hangi mesaj türlerini yönettiği kaydedilir. Kullanılan authentication ve provider bağlantısı eklenir. Sahipsiz veya eski uygulamalar ayrıca işaretlenir.
Provider Envanteri
Provider envanteri kullanılan email servis sağlayıcılarını gösterir. Account, region, domain ve kullanım amacı kaydedilebilir. Aynı provider içinde birden fazla bilinmeyen hesap bulunabilir. API key sahipliği incelenmelidir. Kullanılmayan account ve credential'lar kapatılabilir.
Template Envanteri
Template envanteri aktif ve eski mesaj şablonlarını listeler. Aynı iş amacı için duplicate template'ler tespit edilir. Owner ve kullanılan workflow kaydedilir. Version bilgisi olmayan template'ler riskli kabul edilebilir. Migration sırasında hangi template'in canonical olacağı belirlenir.
Event Envanteri
Event envanteri hangi business olaylarının e-posta tetiklediğini gösterir. Naming ve version tutarsızlıkları ortaya çıkar. Aynı olay farklı sistemlerden üretilebilir. Consumer listesi belirlenir. Event ownership eksikliği migration öncesinde çözülmelidir.
Consent Envanteri
Consent envanteri izin ve preference verisinin hangi sistemlerde tutulduğunu gösterir. Aynı kullanıcı için çelişkili kayıtlar bulunabilir. Provider suppression listeleri de kapsama alınmalıdır. Source of truth belirlenir. Reconciliation ihtiyacı audit sonucunda ortaya çıkar.
Integration Envanteri
Integration envanteri API, webhook, batch ve doğrudan SMTP bağlantılarını listeler. Point-to-point bağlantı sayısı görünür hale gelir. Owner ve SLA bilgisi eklenir. Kritik credential ve data classification kayıt altına alınır. Hedef mimariye taşınacak bağlantılar önceliklendirilir.
Point-to-Point Entegrasyon Problemi Nasıl Tespit Edilir?
Point-to-point probleminde uygulamalar birbirine veya provider'a bağımsız ve doğrudan bağlantılar kurar. Çok Sayıda Doğrudan API Bağlantısı, Duplicate Business Logic, Provider-Specific Kod ve Merkezi Monitoring Eksikliği önemli sinyallerdir. Bir provider credential değiştiğinde on farklı ekip müdahale etmek zorunda kalıyorsa mimari borç oluşmuştur. Aynı suppression kuralının uygulamalar arasında farklı çalışması da buna örnektir. Audit sonucu merkezi Email API ve orchestration katmanı için güçlü gerekçe oluşturabilir.
Çok Sayıda Doğrudan API Bağlantısı
Birçok uygulamanın provider API'sine doğrudan erişmesi bağımlılık sayısını artırır. Credential yönetimi dağınık hale gelir. Provider değişikliği geniş çaplı kod güncellemesi gerektirir. Rate limit merkezi yönetilemez. Envanterde bu bağlantılar açık biçimde listelenmelidir.
Duplicate Business Logic
Duplicate Business Logic aynı kuralın farklı uygulamalarda tekrar yazılmasıdır. Unsubscribe veya retry davranışı ekipler arasında farklılaşabilir. Bir policy değişikliğinde tüm kopyaların bulunması zorlaşır. Merkezi servis ortak kural sağlayabilir. Migration sırasında duplicate logic canonical implementation'a taşınmalıdır.
Provider-Specific Kod
Provider-Specific Kod business application içinde yayıldığında vendor lock-in güçlenir. SDK model isimleri domain code içinde görünür hale gelebilir. Mapping ve error handling her uygulamada farklı yazılır. Adapter katmanı bu bağımlılığı toplar. Refactoring kademeli yapılabilir.
Merkezi Monitoring Eksikliği
Her uygulama kendi logunu tutuyorsa kurum genelinde e-posta sağlığını görmek zorlaşır. Total delivery veya failure rate hesaplamak mümkün olmayabilir. Incident sırasında birçok ekipten log istenir. Merkezi observability ortak dashboard sağlar. Correlation ID farklı sistem kayıtlarını ilişkilendirir.
Point-to-Point Sistemden Merkezi Mimariye Geçiş
Merkezi mimariye geçiş bir gecede tüm bağlantıları yeniden yazmak zorunda değildir. Önce Envanter çıkarılır, ardından Canonical API, Event Bus, Email Orchestrator ve Provider Adapter hedef mimarisi kurulur. Yeni kullanım senaryoları doğrudan yeni platforma alınabilir. Eski bağlantılar risk ve hacme göre Kademeli Migration ile taşınır. Bu yöntem büyük bang dönüşümün operasyonel riskini azaltır.
Envanter
Envanter geçiş kapsamının gerçek boyutunu gösterir. Uygulama, provider, template ve event bağlantıları listelenir. Kritik mesajlar ayrı işaretlenir. Owner bulunmayan sistemler için sorumluluk belirlenir. Migration sırası bu bilgiye göre oluşturulur.
Canonical API
Canonical API yeni uygulamalar için standart gönderim arayüzü sağlar. Provider ayrıntıları dışarı sızdırılmaz. Eski sistemler adapter veya proxy üzerinden geçici olarak bağlanabilir. API contract erken sabitlenmelidir. Versioning stratejisi migration boyunca değişiklikleri yönetir.
Event Bus
Event Bus business event'lerin merkezi dağıtımını sağlar. Eski uygulamalar doğrudan email send çağrısı yerine event yayınlamaya geçirilebilir. İlk aşamada yalnızca belirli use case'ler taşınabilir. Event schema registry migration kalitesini artırır. Consumer'lar bağımsız deploy edilebilir.
Email Orchestrator
Email Orchestrator ortak template, preference ve routing kurallarını üstlenir. Eski business logic buraya taşınır. Her migration adımında davranış karşılaştırılır. Merkezi message state oluşturulur. Monitoring tüm yeni trafik için standart hale gelir.
Provider Adapter
Provider Adapter mevcut ESP entegrasyonunu merkezi platform içine alır. Business uygulamalar provider SDK'sından çıkarılır. İlk aşamada aynı provider kullanılmaya devam edilebilir. Böylece mimari dönüşüm ile provider migration aynı anda yapılmak zorunda kalmaz. Sonraki aşamada secondary provider eklemek daha kolay olur.
Kademeli Migration
Kademeli Migration düşük riskli use case ile başlayabilir. Yeni sistem parallel run veya shadow mode ile doğrulanır. KPI ve event sonuçları eski sistemle karşılaştırılır. Sorunlar düzeltildikçe yeni trafik oranı artırılır. En kritik mesajlar yeterli güven oluştuğunda taşınabilir.
E-Posta Otomasyon Migration Planı
E-posta migration planı Mevcut Trigger'ları Belirlemek, Template'leri Taşımak, Consent Verisini Taşımak, Event Mapping, Parallel Run ve Cutover aşamalarını kapsamalıdır. Plan yalnızca teknik servis geçişi değildir. Müşteri iletişiminde duplicate veya kayıp mesaj oluşmaması temel başarı kriteridir. Her aşama ölçülebilir kontrol noktalarına sahip olmalıdır. Rollback seçeneği kesintisiz geçiş için önceden hazırlanmalıdır.
Mevcut Trigger'ları Belirlemek
Mevcut trigger listesi hangi olayların mesaj gönderdiğini gösterir. Kod içindeki gizli trigger'lar audit sırasında bulunmalıdır. Scheduler ve batch job'lar da kapsama alınır. Her trigger'ın owner ve mesaj tipi belirlenir. Kullanılmayan otomasyonlar migration yerine kapatılabilir.
Template'leri Taşımak
Template migration sırasında duplicate veya eski içerikler temizlenebilir. Canonical template ID oluşturulur. HTML ve variable schema yeni engine üzerinde test edilir. Locale sürümleri kontrol edilir. Eski provider template ID mapping geçiş süresince saklanabilir.
Consent Verisini Taşımak
Consent migration en riskli veri taşıma aşamalarından biridir. Kullanıcı tercihleri kaybolmamalı veya yanlışlıkla aktif hale gelmemelidir. Source kayıtlarıyla checksum ve count karşılaştırması yapılabilir. Suppression listeleri ayrıca taşınmalıdır. Cutover öncesinde reconciliation tamamlanmalıdır.
Event Mapping
Event Mapping eski trigger formatını canonical event modeline bağlar. Alan isimleri ve anlamları doğrulanmalıdır. Provider event'leri de yeni canonical feedback modeline çevrilir. Mapping test fixture'ları oluşturulur. Unknown event davranışı belirlenir.
Parallel Run
Parallel Run eski ve yeni sistemi aynı olaylarla test etmeyi sağlar. Ancak iki sistemin de gerçek e-posta göndermesi duplicate mesaj oluşturabilir. Yeni sistem shadow mode'da delivery yapmadan sonuç üretebilir. State ve template sonuçları karşılaştırılır. Uyum yeterli seviyeye ulaştığında cutover yapılır.
Cutover
Cutover gerçek trafiğin yeni sisteme geçirildiği aşamadır. Feature flag veya routing configuration kullanılabilir. İlk saatlerde KPI ve DLQ yakından izlenir. Eski sistem hemen tamamen silinmeyebilir. Rollback penceresi geçene kadar kontrollü biçimde hazır tutulabilir.
Parallel Run Nasıl Yapılır?
Parallel Run migration riskini azaltmak için Eski Sistem ve Yeni Sistem davranışlarını aynı iş olayları üzerinde karşılaştırır. Shadow Event yeni sisteme de iletilir ancak gerçek gönderim etkisi kapatılabilir. Template seçimi, recipient, suppression kararı ve provider request çıktıları karşılaştırılır. Duplicate Gönderimi Önlemek en kritik güvenlik kuralıdır. Sonuçlar yeterince tutarlı hale geldiğinde yeni sistem belirli trafik yüzdesiyle aktif edilebilir.
Eski Sistem
Eski sistem geçiş sırasında production gönderim yapmaya devam edebilir. Davranışı baseline olarak kullanılır. Message ID ve event bilgileri comparison store'a yazılabilir. Yeni feature eklemek migration süresince sınırlandırılabilir. Cutover sonrasında yalnızca rollback amacıyla geçici süre tutulabilir.
Yeni Sistem
Yeni sistem aynı event'i shadow mode'da işleyebilir. Gerçek provider çağrısı devre dışı bırakılabilir. Ürettiği template ve routing kararı kaydedilir. Eski sistem sonucu ile karşılaştırılır. Farklar kategori bazında analiz edilir.
Shadow Event
Shadow Event production business olayının test amaçlı ikinci consumer'a iletilmesidir. Consumer side effect üretmemelidir. Event üzerinde shadow flag kullanılabilir. Monitoring bu trafiği normal KPI'dan ayırmalıdır. Hassas veri yine production policy'sine tabidir.
Sonuç Karşılaştırması
Sonuç karşılaştırması recipient, template, variable ve suppression kararlarını kapsayabilir. Her fark hata değildir. Hedef mimarinin bilinçli davranış değişiklikleri ayrıca işaretlenmelidir. Kritik farklar cutover öncesi çözülür. Günlük uyum oranı migration dashboard'una eklenebilir.
Duplicate Gönderimi Önlemek
Parallel run sırasında yalnızca bir sistem gerçek provider'a mesaj göndermelidir. Shadow sistem send interface üzerinde hard block kullanabilir. Test recipient dışında delivery yasaklanabilir. Feature flag yanlışlıkla açılırsa merkezi idempotency ek koruma sağlar. Duplicate prevention migration checklist'in zorunlu maddesi olmalıdır.
Rollback Planı
Rollback planı yeni sistem beklenen güvenilirliği sağlayamadığında güvenli biçimde eski akışa dönmeyi tanımlar. Hangi Durumda Geri Dönülmeli sorusunun cevabı önceden KPI eşikleriyle belirlenmelidir. Feature Flag routing değişimini hızlı hale getirebilir. Eski Provider ve sistem gerekli süre boyunca çalışabilir durumda tutulmalıdır. Queue Durumu ve Veri Tutarlılığı geri dönüş sırasında özellikle kontrol edilmelidir.
Hangi Durumda Geri Dönülmeli?
Rollback kriterleri deployment öncesinde tanımlanmalıdır. Transactional failure rate veya queue latency belirli eşiği aşabilir. Consent hatası daha düşük tolerans gerektirebilir. Karar yalnızca teknik ekibin kişisel yorumuna bağlı kalmamalıdır. Incident commander veya owner sorumluluğu açık olmalıdır.
Feature Flag
Feature Flag trafiğin eski veya yeni sisteme yönlendirilmesini hızlı değiştirir. Configuration değişikliği audit edilmelidir. Flag davranışı staging ortamında önceden test edilmelidir. Çok sayıda birbirine bağlı flag yönetim sorununa dönüşebilir. Migration tamamlandığında eski flag'ler temizlenmelidir.
Eski Provider
Eski Provider cutover sonrasında hemen kapatılmayabilir. Rollback penceresi boyunca authentication ve domain ayarları korunabilir. Ancak iki provider'ın aynı anda kontrolsüz gönderim yapması engellenmelidir. Webhook event'leri kaynak provider bilgisiyle işlenmelidir. Rollback süresi sona erdiğinde eski credential'lar kaldırılabilir.
Queue Durumu
Rollback sırasında yeni sistem queue'sunda bekleyen mesajların ne olacağı açıkça belirlenmelidir. Aynı mesajlar eski sisteme tekrar verilirse duplicate riski oluşur. Message ID bazında transfer veya suppression yapılabilir. Kritik kuyruklar ayrı ele alınmalıdır. Backlog operasyon ekibine görünür olmalıdır.
Veri Tutarlılığı
Yeni sistem cutover sırasında CRM veya consent verisini güncellemiş olabilir. Rollback bu değişiklikleri kör biçimde geri almamalıdır. Source of truth kuralları uygulanır. Event replay veya reconciliation gerekebilir. Veri tutarlılığı teknik rollback'ten ayrı bir iş paketi olarak planlanmalıdır.
Kurumsal Email Automation İçin 30 Günlük Pilot Plan
30 günlük pilot, tüm kurumu bir anda dönüştürmek yerine tek bir transactional use case üzerinden mimariyi doğrulamayı amaçlamalıdır. İlk hafta sistem envanteri ve trigger analizi yapılır. İkinci hafta Email API, event model, queue ve consent kararları netleştirilir. Üçüncü hafta gerçek pilot akışı, webhook ve monitoring geliştirilir. Son hafta load test, failure test ve KPI değerlendirmesiyle mimarinin genişlemeye hazır olup olmadığı belirlenir.
Gün 1-7 - Discovery
İlk yedi gün mevcut sistemin anlaşılmasına ayrılmalıdır. E-posta gönderen uygulamalar ve provider'lar listelenir. Transactional ve marketing ayrımı yapılır. Bir pilot kullanım senaryosu seçilir. Risk ve başarı ölçütleri ekiplerle birlikte belirlenir.
Sistem envanteri
Sistem envanteri tüm kaynak ve hedef uygulamaları gösterir. Owner bilgileri eklenir. Mevcut API ve SMTP bağlantıları kaydedilir. Kritik credential noktaları belirlenir. Pilotun hangi sistemlere dokunacağı netleşir.
E-posta türleri
E-posta türleri transactional, operational ve marketing olarak sınıflandırılır. Her sınıfın iş önemi belirlenir. Pilot için mümkünse net bir transactional mesaj seçilir. Mevcut template ve gönderim hacmi kaydedilir. SLA beklentisi tanımlanır.
Trigger'lar
Trigger'lar mesajın hangi olayla başladığını gösterir. Kod, scheduler ve manuel işlemler incelenir. Duplicate trigger ihtimali kontrol edilir. Pilot event'i canonical isimle tanımlanır. Mevcut ve hedef davranış karşılaştırılır.
Provider'lar
Provider envanteri hesap, region ve domain ayarlarını kapsar. API ve webhook yetenekleri incelenir. Rate limit öğrenilir. Sandbox ortamı hazırlanır. Pilotun mevcut provider ile başlayıp başlamayacağı kararlaştırılır.
Gün 8-14 - Architecture
İkinci hafta hedef teknik sözleşmeler oluşturulur. Email API ve event modeli dokümante edilir. Queue ve retry politikaları belirlenir. Consent kontrolünün hangi noktada uygulanacağı netleştirilir. Security ve monitoring gereksinimleri development başlamadan tanımlanır.
Email API
Pilot için minimum Email API endpoint'leri oluşturulur. Request schema ve idempotency alanı belirlenir. Authentication yöntemi seçilir. OpenAPI dokümanı hazırlanır. Provider ayrıntıları dış arayüzden saklanır.
Event model
Pilot business event'i açık schema ile tanımlanır. Event ID, version ve correlation ID eklenir. Payload minimum veri içerir. Consumer contract test örnekleri hazırlanır. Naming standardı gelecekteki event'lere temel oluşturur.
Queue
Queue mesaj gönderimini business işlemden ayırır. Retry ve DLQ politikası belirlenir. Consumer concurrency provider limitine göre ayarlanır. Queue metric'leri monitoring sistemine aktarılır. Pilot küçük hacimde olsa bile failure davranışı test edilir.
Consent
Consent kontrol noktası pilot mesajın sınıfına göre tasarlanır. Marketing senaryosunda preference ve suppression zorunlu değerlendirilir. Transactional mesajın hukuki kapsamı kurum politikasıyla belirlenir. Audit kaydı oluşturulur. Send-time check gerekiyorsa orchestration katmanına eklenir.
Gün 15-21 - Pilot
Üçüncü hafta tek transactional use case uçtan uca çalıştırılır. Business event Email Orchestrator'a gelir ve message queue üzerinden provider'a iletilir. Webhook feedback alınarak canonical status güncellenir. Monitoring dashboard ilk gerçek metrikleri üretir. Pilot dışındaki mesajlar mevcut sistemde çalışmaya devam eder.
Tek transactional use case
Tek kullanım senaryosu kapsamı kontrol altında tutar. Sipariş onayı iyi bir örnek olabilir. Event, template ve delivery zinciri tamamen doğrulanır. Hata ve duplicate senaryoları test edilir. Başarı sonrası diğer transactional mesajlara geçiş planlanır.
Webhook
Webhook provider event'lerini kabul edecek şekilde geliştirilir. Signature validation uygulanır. Event queue'ya yazılır. Delivery ve bounce mapping test edilir. Endpoint metric ve logları dashboard'a bağlanır.
Monitoring
Monitoring queue latency, failure rate ve delivery durumunu gösterir. Correlation ID üzerinden uçtan uca trace denenir. Alert eşikleri pilot hacmine göre ayarlanır. DLQ görünümü hazırlanır. Operasyon ekibi temel runbook ile sistemi kullanmayı öğrenir.
Gün 22-30 - Validation
Son hafta pilot mimarinin yalnızca normal akışta değil zor koşullarda da çalıştığı doğrulanır. Load test kapasite davranışını gösterir. Failure test provider ve downstream kesintilerini simüle eder. KPI sonuçları başlangıç hedefleriyle karşılaştırılır. Başarılı pilot sonrasında 90 günlük genişleme planı hazırlanır.
Load test
Load test beklenen ve yüksek trafik seviyelerini simüle eder. Queue growth ve consumer throughput izlenir. Provider sandbox limitleri hesaba katılır. API latency ölçülür. Sonuç kapasite ayarlarının yeterli olup olmadığını gösterir.
Failure test
Failure test provider timeout ve CRM kesintisi gibi senaryoları simüle eder. Retry ve DLQ davranışı doğrulanır. Event kaybı olmamalıdır. Circuit breaker varsa test edilir. Recovery sonrasında queue'nun güvenli boşaldığı kontrol edilir.
KPI
KPI sonuçları pilotun teknik ve business başarısını ölçer. Queue latency ve failure rate temel teknik değerlerdir. Manuel iş azalması veya müşteri cevap süresi business metriği olabilir. Başlangıç baseline'ı ile karşılaştırma yapılır. Genişleme kararı bu verilere dayanır.
90 Günlük Kurumsal Entegrasyon Yol Haritası
90 günlük yol haritası pilot mimariyi merkezi kurumsal platforma dönüştürmeyi hedefler. İlk 30 günde Merkezi Email Service ve standart API yaygınlaştırılır. Gün 31 ile 60 arasında event ve feedback loop yapısı olgunlaştırılır. Gün 61 ile 90 arasında governance, multi-team onboarding ve ölçeklendirme süreçleri güçlendirilir. Yol haritası kurumun gerçek sistem sayısı ve risk profiline göre uyarlanmalıdır.
Gün 1-30 - Merkezi Email Service
İlk aşamada merkezi Email API ve orchestration katmanı production standardına çıkarılır. Template ve suppression kontrolleri eklenir. Birkaç düşük riskli uygulama yeni servise taşınır. Monitoring ve runbook oluşturulur. Platform ownership resmi olarak atanır.
Gün 31-60 - Event ve Feedback Loop
İkinci aşamada business event entegrasyonları genişletilir. Delivery webhook ve canonical feedback event'leri standartlaştırılır. CRM ve data warehouse consumer'ları devreye alınır. Event schema registry uygulanabilir. Reconciliation job'ları veri tutarlılığını kontrol eder.
Gün 61-90 - Governance ve Ölçeklendirme
Son aşamada onboarding ve governance süreçleri olgunlaştırılır. Integration Catalog tamamlanır. SLO, audit ve approval politikaları devreye alınır. Capacity ve provider failover testleri gerçekleştirilir. Yeni uygulamaların merkezi platform dışında doğrudan provider bağlantısı kurması policy ile sınırlandırılabilir.
Örnek Sipariş Onay E-Postası Mimarisi
Sipariş onay mimarisi kurumsal e-posta otomasyonu için iyi bir referans senaryodur. Order Service siparişi kaydeder ve OrderCreated Event yayınlar. Event Bus üzerinden Email Orchestrator olayı alır, Consent / Preference Check ve Template Rendering adımlarını gerçekleştirir. Mesaj Queue üzerinden Email Provider'a gider ve Delivery Webhook sonucu CRM / Analytics sistemlerine aktarılır. Bu akış business işlemini provider ayrıntılarından ayırırken tüm mesajın uçtan uca izlenmesini sağlar.
Order Service
Order Service sipariş verisinin authoritative kaynağıdır. E-posta HTML'i üretmemelidir. Sipariş başarıyla kaydedildiğinde event yayınlar. Outbox Pattern güvenilir event üretimi için kullanılabilir. Order ID sonraki tüm süreçlerde ilişkilendirme anahtarı olur.
OrderCreated Event
OrderCreated Event sipariş gerçeğini diğer sistemlere bildirir. Event ID ve version taşır. Customer ID ve order ID temel alanlardır. Gereksiz kişisel veri payload'a eklenmez. Email consumer aynı event tekrar geldiğinde duplicate gönderim yapmamalıdır.
Event Bus
Event Bus OrderCreated olayını email ve diğer consumer'lara dağıtır. Producer downstream servislerden haberdar değildir. Consumer kendi hızında çalışır. Broker retention gerektiğinde replay sağlar. Access control yalnızca yetkili producer ve consumer'lara izin verir.
Email Orchestrator
Email Orchestrator order event'ini mesaj workflow'una dönüştürür. Müşteri locale ve template bilgisi belirlenir. Preference ve suppression kontrolü uygulanır. Message kaydı oluşturulur. Daha sonra gönderim queue'suna iletilir.
Consent / Preference Check
Sipariş onayı mesajının iletişim sınıfı kurum politikasına göre belirlenir. Pazarlama tercihi transactional mesajdan ayrı değerlendirilebilir. Bununla birlikte suppression ve geçersiz adres kontrolleri yine uygulanabilir. Karar audit kaydına yazılır. Kullanılan policy version gerektiğinde saklanabilir.
Template Rendering
Template Rendering sipariş verisini onaylı mesaj şablonuna işler. Order number ve ürün özeti gerekli variable olabilir. Eksik zorunlu veri rendering failure üretir. Locale doğru template sürümünü seçer. HTML ve plain text birlikte oluşturulabilir.
Queue
Queue provider gönderimini sipariş işleminden ayırır. Transactional queue düşük latency hedefiyle çalışır. Provider kesintisinde mesaj güvenli biçimde bekler. Retry backoff politikası uygulanır. Uzun süre işlenemeyen mesaj DLQ'ya gider.
Email Provider
Email Provider mesajı teslimat ağına kabul eder. Provider message ID kaydedilir. Response başarı olsa bile state yalnızca Submitted olabilir. Gerçek delivery daha sonra webhook üzerinden gelir. Error code canonical formata çevrilir.
Delivery Webhook
Delivery Webhook provider sonucunu sisteme geri getirir. Event signature doğrulanır. Message ID mapping yapılır. Canonical Delivered veya Bounced state oluşturulur. Downstream feedback event yayınlanır.
CRM / Analytics
CRM ve Analytics delivery feedback event'ini tüketebilir. CRM communication history güncellenir. Analytics delivery latency ve business conversion hesaplayabilir. Aynı canonical event iki sistem için de kullanılabilir. Provider-specific alanlara bağımlılık oluşmaz.
Örnek Lead Nurturing Mimarisi
Lead nurturing mimarisi satış ve pazarlama süreçlerinin e-posta otomasyonuyla kontrollü biçimde birleşmesini gösterir. LeadCreated Event CRM üzerinde müşteri adayının oluştuğunu bildirir. Segment ve Consent Check sonucuna göre Journey Engine uygun akışı başlatır. Scheduled Messages kullanıcının davranışına göre gönderilir ve Engagement Event yeniden CRM'e aktarılır. Belirli koşullar gerçekleştiğinde Sales Notification oluşturularak insan satış ekibi sürece dahil edilir.
LeadCreated Event
LeadCreated Event yeni potansiyel müşteriyi bildirir. Event canonical customer veya lead ID taşır. E-posta adresinin doğruluk seviyesi ayrıca metadata olabilir. Consumer event'i idempotent işler. Aynı lead için ikinci journey yanlışlıkla başlatılmamalıdır.
CRM
CRM lead lifecycle'ın temel kaynağıdır. Lead status değişikliği nurturing akışını etkileyebilir. Satış fırsatı açıldığında otomatik kampanya durdurulabilir. Communication history CRM'e geri yazılır. Sales kullanıcısı müşterinin hangi mesajları aldığını görebilir.
Segment
Segment lead'in ilgi, kaynak veya davranış bilgisine göre belirlenebilir. CDP veya CRM bu veriyi sağlayabilir. Segment değiştiğinde journey adımları güncellenebilir. Çok eski segment kullanmamak önemlidir. Gönderim öncesinde kritik koşullar tekrar doğrulanabilir.
Consent Check
Consent Check lead nurturing için temel güvenlik adımıdır. Kullanıcı pazarlama iletişimine uygun değilse journey başlatılmaz. İzin sonradan geri çekilirse planlı mesajlar durdurulur. Merkezi consent database kullanılabilir. Karar audit kaydında saklanır.
Journey Engine
Journey Engine lead'in hangi adımda olduğunu yönetir. Zaman, davranış ve CRM state koşulları kullanılabilir. Satın alma gibi hedef event gerçekleşirse journey sonlandırılabilir. State durable biçimde saklanmalıdır. Workflow version değişikliklerinin mevcut kullanıcıları nasıl etkileyeceği planlanmalıdır.
Scheduled Messages
Scheduled Messages gelecekte gönderilecek nurturing adımlarını temsil eder. Kullanıcı tercih değiştirirse gönderim öncesinde iptal edilmelidir. Scheduled time açık timezone kullanmalıdır. Campaign frequency cap uygulanabilir. Mesaj henüz provider'a gitmeden önce current state tekrar kontrol edilir.
Engagement Event
Engagement Event open veya click gibi kullanıcı etkileşimlerini temsil edebilir. Bu sinyaller model sınırlamalarıyla birlikte değerlendirilmelidir. Journey bir sonraki adımı buna göre değiştirebilir. Analytics event'i conversion ölçümünde kullanabilir. Consent veya privacy politikası etkileşim verisinin kullanımını sınırlandırabilir.
Sales Notification
Sales Notification belirli lead davranışı veya score sonrası satış ekibine görev oluşturur. E-posta yerine CRM task kullanılabilir. Kullanıcıya gereksiz ek mesaj göndermek zorunda değildir. Lead context satış temsilcisine özet olarak sunulur. Otomasyon insan satış sürecini destekler ancak tamamen ikame etmek zorunda değildir.
Örnek Inbound Support E-Posta Mimarisi
Inbound support mimarisinde Incoming Email güvenli Parser katmanına ulaşır. Attachment Scan tamamlandıktan sonra içerik Intent Classification işleminden geçebilir. Ticket Creation otomatik yapılır ve düşük riskli durumda Auto-Response gönderilebilir. Belirsiz veya kritik talepler Human Escalation ile temsilciye aktarılır. Bu yapı destek mailbox'ının manuel dağıtım yükünü azaltırken insan kontrolünü gerekli durumlarda korur.
Incoming Email
Incoming Email mailbox veya provider webhook üzerinden sisteme ulaşır. Header ve sender bilgisi korunur. Message ID duplicate inbound kayıtları engellemeye yardımcı olur. İçerik güvenilmeyen veri olarak ele alınır. Parsing öncesinde boyut ve temel format kontrolleri yapılabilir.
Parser
Parser MIME yapısını ayrıştırır. Text, HTML ve attachment bölümleri ayrılır. Reply zinciri gerekirse normalize edilir. Hatalı veya desteklenmeyen format manuel kuyruğa alınabilir. Parser hiçbir attachment'ı otomatik çalıştırmamalıdır.
Attachment Scan
Attachment Scan zararlı dosya riskini azaltır. Dosya türü ve boyutu kontrol edilir. Şüpheli içerik karantinaya alınır. Güvenli dosya object storage üzerinde tutulabilir. Ticket yalnızca güvenli referans içerir.
Intent Classification
Intent Classification mesajı iade, teknik destek veya fatura gibi kategorilere ayırabilir. Model confidence düşükse sonuç kesin kabul edilmez. Routing sistemi fallback queue kullanabilir. İnsan düzeltmeleri kalite metriğine dönüştürülebilir. Kritik eylemler yalnızca sınıflandırma sonucuyla otomatik yapılmamalıdır.
Ticket Creation
Ticket Creation yapılandırılmış inbound event'i destek sistemine kaydeder. Customer ID mümkünse CRM üzerinden eşleştirilir. Duplicate mesaj aynı ticket'ı iki kez oluşturmamalıdır. Correlation ID ticket ile e-posta event'ini bağlar. Attachment referansları güvenli biçimde eklenir.
Auto-Response
Auto-Response müşteriye talebin alındığını bildirebilir. Ticket number ve beklenen süreç hakkında temel bilgi verilebilir. Model tarafından kesin çözüm uydurulmamalıdır. Template kontrollü ve onaylı olmalıdır. Support preference ve suppression politikaları kullanım senaryosuna göre uygulanır.
Human Escalation
Human Escalation belirsiz veya yüksek riskli mesajı destek temsilcisine aktarır. Finansal, güvenlik veya hukuki konular buna örnektir. Temsilci AI özeti ve orijinal mesajı birlikte görebilir. SLA queue üzerinde takip edilir. İnsan kararı sonraki otomasyonlar için event üretebilir.
Kurumsal E-Posta Otomasyonunda En Sık Yapılan Hatalar
Kurumsal projelerde en sık karşılaştığım hataların ortak noktası, kısa vadeli kolaylığın uzun vadeli mimari maliyeti gizlemesidir. Her uygulamayı doğrudan ESP'ye bağlamak, marketing ile transactional trafiği birleştirmek, retry ve idempotency kullanmamak yaygın örneklerdir. Webhook signature kontrolü yapılmaması ve suppression verisinin merkezileştirilmemesi ise güvenlik ve iletişim kalitesi riski yaratır. Provider lock-in ve template version eksikliği migration maliyetini yükseltir. Delivery event'lerinin CRM'e geri yazılmaması da otomasyonu tek yönlü ve eksik hale getirir.
Her Uygulamayı Doğrudan ESP'ye Bağlamak
Doğrudan ESP bağlantısı ilk uygulamada basit görünür. Uygulama sayısı arttıkça credential ve business logic dağılır. Provider değişikliği zorlaşır. Monitoring kurum genelinde parçalanır. Merkezi Email API bu bağımlılığı azaltabilir.
Marketing ve Transactional Trafiği Birleştirmek
İki trafik aynı queue ve kapasiteyi kullanırsa kampanya yoğunluğu kritik mesajları geciktirebilir. Permission modeli de farklıdır. Domain reputation etkileri ayrılmayabilir. SLA ölçümü zorlaşır. Mantıksal ayrım sistem güvenilirliğini artırır.
Retry Yapmamak
Network ve provider hataları dağıtık sistemlerde kaçınılmazdır. Tek denemede vazgeçmek gereksiz mesaj kaybına neden olur. Transient hata sınıfları tekrar denenmelidir. Backoff kullanılmalıdır. Kalıcı hatalar sonsuz retry'ye girmemelidir.
Idempotency Kullanmamak
Retry ve event redelivery duplicate mesaj oluşturabilir. Idempotency olmadan aynı sipariş onayı birkaç kez gönderilebilir. Event ID veya business key kullanılabilir. Message creation unique constraint ile korunabilir. Duplicate oranı metric olarak takip edilmelidir.
Webhook Signature Kontrol Etmemek
Webhook endpoint dış internetten gelen request kabul eder. Signature kontrolü yoksa sahte event riski artar. Timestamp ve replay koruması da eklenmelidir. Başarısız doğrulamalar işlenmemelidir. Security monitoring event'leri kaydetmelidir.
Suppression List'i Merkezileştirmemek
Suppression yalnızca provider içinde tutulursa diğer provider veya sistemler blok bilgisini bilmez. Provider migration sırasında liste kaybolabilir. Enterprise suppression ortak kontrol sağlar. Reconciliation iki kaynağı eşleştirir. Reason ve timestamp audit için saklanmalıdır.
Consent Verisini Ayrı Sistemlerde Tutmak
Consent verisi kontrolsüz biçimde farklı sistemlerde tutulduğunda çelişkiler oluşabilir. Kullanıcı bir yerde unsubscribe olurken diğer sistem göndermeye devam edebilir. Canonical consent model gereklidir. Değişiklik event'leri hızlı dağıtılmalıdır. Periyodik reconciliation hataları yakalar.
Monitoring Kurmamak
Monitoring olmadan sistemin çalışıp çalışmadığı kullanıcı şikâyeti gelene kadar bilinmeyebilir. Queue backlog veya webhook failure görünmez kalır. Teknik KPI'lar ilk günden tanımlanmalıdır. Dashboard ve alert operasyon sürecine bağlanmalıdır. Her alarm için sorumlu ekip bulunmalıdır.
Provider Lock-in Oluşturmak
Provider SDK'sını her uygulamaya yaymak migration maliyetini artırır. Template ve event formatı da provider'a bağlanabilir. Adapter ve canonical model bu bağımlılığı sınırlar. Tam bağımsızlık şart değildir. Kritik bağımlılıkların bilinçli seçilmesi yeterlidir.
Template Versiyonlarını Kaydetmemek
Version olmayan template değişikliklerinde geçmiş gönderimin içeriği belirlenemez. Hatalı release rollback etmek zorlaşır. Draft ve Published gibi durumlar kullanılabilir. Message kaydı template version taşımalıdır. Approval history kalite ve audit açısından değerlidir.
Delivery Event'lerini CRM'e Geri Yazmamak
Gönderim isteğinin başarılı olması mesajın teslim edildiğini göstermez. CRM yalnızca “sent” bilgisi görürse müşteri temsilcisi yanlış varsayım yapabilir. Delivery ve bounce canonical event olarak geri yazılabilir. Communication history tamamlanır. Böylece müşteri etkileşimi gerçek gönderim sonucuyla ilişkilendirilir.
Email Automation Architecture Maturity Model
Email Automation Architecture Maturity Model kurumun mevcut durumunu aşamalı biçimde değerlendirmeye yardımcı olur. Seviye 1 manuel e-posta ile başlar. Seviye 2 doğrudan uygulama gönderimi, Seviye 3 merkezi Email API, Seviye 4 Queue ve Webhook, Seviye 5 Event-Driven Orchestration ve Seviye 6 Multi-Provider ile tam Observability yaklaşımını temsil eder. Her kurumun mutlaka en üst seviyeye çıkması gerekmez. Hedef seviye iş kritikliği, hacim ve operasyon ihtiyacına göre seçilmelidir.
Seviye 1 - Manuel E-Posta
Mesajlar çalışanlar tarafından elle hazırlanır ve gönderilir. Düşük hacimde kabul edilebilir olabilir. İşlem geçmişi dağınık kalabilir. Tekrarlanan iş maliyeti yüksektir. Otomasyon için en uygun süreçler bu aşamada belirlenebilir.
Seviye 2 - Uygulama İçinden Doğrudan Gönderim
Uygulama provider API veya SMTP üzerinden doğrudan mesaj gönderir. İlk otomasyon kazanımı elde edilir. Ancak provider bağımlılığı uygulama koduna girer. Retry ve monitoring uygulamaya özel olabilir. Sistem sayısı arttığında merkezi servis ihtiyacı belirginleşir.
Seviye 3 - Merkezi Email API
Uygulamalar ortak Email API kullanmaya başlar. Provider credential ve temel policy merkezi hale gelir. Template yönetimi birleştirilebilir. Monitoring kurum genelinde görünür olur. Event-driven yaklaşım henüz sınırlı olabilir.
Seviye 4 - Queue ve Webhook
Gönderimler queue üzerinden asenkron hale gelir. Provider feedback webhook ile geri alınır. Retry, DLQ ve canonical message state uygulanır. Sistem daha dayanıklı olur. Transactional ve marketing trafiği ayrılabilir.
Seviye 5 - Event-Driven Orchestration
Business uygulamaları e-posta komutu yerine event yayınlar. Email Orchestrator workflow ve policy kararlarını merkezi yönetir. CRM, ERP ve data platformları aynı event ekosistemine bağlanır. Consent ve feedback loop tamamlanır. Kurumsal mesajlaşma platformu daha gevşek bağlı hale gelir.
Seviye 6 - Multi-Provider ve Tam Observability
Multi-provider routing ve failover uygulanır. End-to-end trace tüm mesaj yolunu gösterir. SLO ve error budget operasyon kararlarını destekler. Provider değişikliği adapter seviyesinde kalır. Governance ve otomatik kalite kontrolleri platformun standart parçası olur.
Başarılı Bir Kurumsal E-Posta Mimarisinin 10 Temel İlkesi
Başarılı mimarinin temelinde provider seçimi değil doğru sorumluluk ayrımı bulunur. Business uygulamalar ESP ayrıntılarını bilmemeli, transactional ve marketing trafik birbirinden korunmalı ve gönderimler gerektiğinde asenkron çalışabilmelidir. Her mesaj uçtan uca izlenebilmeli, duplicate gönderim önlenmeli ve retry ile DLQ mekanizmaları bulunmalıdır. Consent merkezi yönetilmeli ve provider event'leri canonical forma dönüştürülmelidir. Son olarak mimari provider değişimine izin vermeli ve teknik ile business KPI'ları üzerinden sürekli ölçülmelidir.
1. Business Application ESP'ye Doğrudan Bağımlı Olmamalıdır
Business uygulama provider API'sini doğrudan kullanmamalıdır. Merkezi interface bağımlılığı sınırlar. Provider adapter dış servisin özel davranışını izole eder. Yeni sağlayıcı eklemek daha kolay hale gelir. Business kod daha uzun süre kararlı kalabilir.
2. Transactional ve Marketing Trafik Ayrılmalıdır
İki mesaj sınıfının önceliği ve izin modeli farklıdır. Ayrı queue kullanımı kapasite izolasyonu sağlar. Domain veya provider ayrımı ayrıca değerlendirilebilir. Kampanya trafiği kritik mesajı geciktirmemelidir. KPI'lar da ayrı takip edilmelidir.
3. Gönderimler Asenkron Olabilmelidir
Business işlem provider cevabını beklememelidir. Queue e-posta gönderimini arka planda işler. Geçici hatalar retry edilebilir. Sistem burst trafiğini daha iyi absorbe eder. Kullanıcıya verilen ana işlem cevabı hızlanır.
4. Her Mesaj İzlenebilir Olmalıdır
Message ID ve correlation ID temel kimliklerdir. Provider message ID mapping yapılır. Event ve state değişiklikleri kaydedilir. Support ekibi mesaj geçmişini görebilir. Trace sorun çözme süresini ciddi biçimde azaltır.
5. Duplicate Gönderim Önlenmelidir
Dağıtık sistemlerde aynı event tekrar gelebilir. Idempotency key veya event ID kontrolü yapılmalıdır. Retry yeni business etkisi oluşturmamalıdır. Unique constraint ek koruma sağlayabilir. Duplicate rate monitoring üzerinde izlenmelidir.
6. Retry ve DLQ Bulunmalıdır
Geçici hatalar normal kabul edilmelidir. Retry kontrollü backoff ile yapılır. Permanent error tekrar denenmez. Maksimum deneme sonrasında DLQ mesajı korur. Operasyon ekibi replay yapabilir.
7. Consent Merkezi Yönetilmelidir
Consent farklı uygulamalarda bağımsız kopyalar halinde bırakılmamalıdır. Canonical preference ve suppression sistemi kullanılabilir. Gönderim anında güncel durum kontrol edilir. Değişiklik event olarak dağıtılır. Audit history kararın kaynağını gösterir.
8. Provider Event'leri Normalize Edilmelidir
Her provider farklı event modeli kullanabilir. Mapping layer bu farkları canonical event'e çevirir. CRM provider-specific payload bilmez. Analytics veri modeli tutarlı kalır. Provider migration etkisi sınırlanır.
9. Provider Değişimi Mümkün Olmalıdır
Provider abstraction temel interface sağlar. Template kaynakları kurum kontrolünde tutulabilir. Suppression ve event verisi taşınabilir olmalıdır. Exit strategy önceden belgelenir. Multi-provider zorunlu olmasa bile migration yolu açık tutulur.
10. Mimari Sürekli Ölçülmelidir
Çalışan sistem otomatik olarak sağlıklı sistem değildir. Queue latency, failure rate ve delivery rate sürekli izlenmelidir. Business KPI'ları teknik metriklerle birlikte değerlendirilmelidir. SLO ihlalleri iyileştirme fırsatı oluşturur. Architecture review periyodik olarak güncellenebilir.
Sonuç - E-Posta Otomasyonu Bir Pazarlama Aracından Kurumsal Mesajlaşma Platformuna Nasıl Dönüşür?
E-Posta Otomasyon Sistemlerinin Kurumsal Mimariye Entegrasyonu, e-postayı yalnızca kampanya aracı olarak görmekten vazgeçildiğinde gerçek değerini göstermeye başlar. Event-driven mimari, CRM, ERP, veri platformu, consent sistemi ve provider feedback aynı süreç içinde birleştiğinde iletişim daha ölçülebilir hale gelir. Merkezi Email API ve orchestration katmanı farklı uygulamaların aynı güvenlik, retry, suppression ve template standartlarını kullanmasını sağlar. Provider bağımlılığının azaltılması gelecekteki migration seçeneklerini güçlendirir. Sonuçta kurum yalnızca daha fazla otomasyon kurmaz, e-posta kanalını güvenilir bir mesajlaşma altyapısına dönüştürür.
E-Postayı Tek Başına Bir SaaS Aracı Olarak Görmemek
E-posta provider yalnızca delivery katmanının bir parçasıdır. Business event, customer data ve consent kararları kurum sistemlerinden gelir. Tüm mimariyi provider paneline bağlamak kontrol alanını daraltır. Merkezi platform kurum politikasını bağımsız tutar. Böylece provider değişimi veya yeni kanal eklenmesi daha kolay planlanabilir.
Event-Driven Mimariyle İş Süreçlerine Bağlamak
Event-driven yaklaşım e-posta otomasyonunu gerçek business olaylarına bağlar. OrderCreated veya CustomerUpdated gibi event'ler iletişimi doğal olarak tetikler. Producer yalnızca iş gerçeğini yayınlar. Email Orchestrator iletişim kuralını uygular. Aynı event başka sistemler tarafından da kullanılabilir.
CRM, ERP ve Veri Platformlarını Aynı Feedback Loop'a Dahil Etmek
Gönderim isteği kadar teslimat sonucunun geri dönmesi de önemlidir. CRM müşteri iletişim geçmişini günceller. ERP gerekirse belirli operasyon olaylarını tüketebilir. Data warehouse uzun dönem analiz yapar. Böylece e-posta tek yönlü gönderim değil çift yönlü business feedback mekanizmasına dönüşür.
Consent, Security ve Deliverability'yi Mimari Bileşen Yapmak
Consent, security ve deliverability sonradan eklenen kontroller olmamalıdır. Gönderim kararı sırasında preference ve suppression değerlendirilir. Authentication ve authorization her servis çağrısında uygulanır. Domain health ve complaint metrikleri sürekli izlenir. Bu yaklaşım platformun güvenilirliğini büyümeyle birlikte korur.
Provider Bağımlılığını Azaltmak
Provider abstraction ve canonical event modeli dış servis bağımlılığını sınırlar. Business uygulamalar yalnızca kurum API'sini kullanır. Template kaynakları taşınabilir tutulabilir. Provider-specific error ve webhook formatları adapter içinde kalır. Migration gerektiğinde değişiklik daha kontrollü gerçekleştirilir.
Her Mesajı Uçtan Uca Ölçülebilir Hale Getirmek
Her mesaj Message ID ve Correlation ID üzerinden izlenebilir olmalıdır. Queue, provider ve webhook event'leri aynı zincire bağlanır. Teknik latency ile business sonucu birlikte değerlendirilebilir. Destek ekibi mesajın gerçek durumunu görebilir. Bu görünürlük otomasyon platformunun güvenilir işletilmesini sağlar.
Sıkça Sorulan Sorular
E-posta otomasyonu nedir?
E-posta otomasyonu belirli olay, zaman veya iş kuralı gerçekleştiğinde mesaj sürecinin otomatik çalıştırılmasıdır. Kullanıcı kaydı, sipariş veya ödeme buna örnek olabilir. Sistem doğru template'i seçer ve gerekli veriyi ekler. Mesaj queue ve provider üzerinden gönderilir. Kurumsal sistemlerde delivery feedback de sürecin bir parçası olmalıdır.
Kurumsal e-posta otomasyonu nasıl kurulur?
Önce e-posta türleri ve business trigger'lar belirlenmelidir. Ardından merkezi Email API veya orchestration katmanı oluşturulur. Queue, retry, idempotency, consent ve monitoring mekanizmaları eklenir. Provider webhook'ları canonical event modeline dönüştürülür. Pilot kullanım senaryosuyla doğrulandıktan sonra diğer uygulamalar kademeli olarak sisteme alınabilir.
CRM ile e-posta sistemi nasıl entegre edilir?
CRM müşteri ve lead verisinin kaynaklarından biri olarak konumlandırılır. Contact sync ve lifecycle event'leri email platformuna aktarılır. Gönderim ve delivery sonuçları communication history olarak CRM'e geri yazılır. Canonical customer ID veri eşleştirmeyi kolaylaştırır. Consent ve preference verisi tek bir merkezden kontrol edilmelidir.
ERP e-posta entegrasyonu nasıl yapılır?
ERP'nin provider'a doğrudan bağlanması yerine business event yayınlaması tercih edilebilir. Sipariş, fatura veya sevkiyat olayları event bus üzerinden Email Orchestrator'a ulaşır. Orchestrator template ve alıcı bilgisini belirler. Mesaj queue üzerinden provider'a gider. Sonuç event olarak ilgili kurumsal sistemlere geri dönebilir.
API ile webhook arasındaki fark nedir?
API modelinde istemci sunucuya belirli bir istek gönderir. Webhook modelinde olay gerçekleştiğinde kaynak sistem hedef endpoint'i kendisi çağırır. E-posta gönderim talebi API üzerinden yapılabilir. Delivery ve bounce sonucu webhook ile geri alınabilir. İki yöntem aynı mimaride birbirini tamamlar.
E-posta otomasyonunda webhook neden kullanılır?
Webhook provider'daki durum değişikliklerini düşük gecikmeyle kuruma iletir. Delivery, bounce ve complaint gibi event'ler anlık olarak alınabilir. Sürekli polling ihtiyacı azalır. Endpoint signature ve replay kontrolü uygulamalıdır. Event daha sonra queue üzerinden asenkron işlenebilir.
Event-driven email architecture nedir?
Event-driven email architecture e-posta işlemlerinin business event'lere tepki olarak çalışmasıdır. Uygulama doğrudan provider çağırmaz. OrderCreated gibi olay event bus üzerinden yayınlanır. Email consumer uygun workflow'u başlatır. Bu yapı uygulamalar arasındaki bağımlılığı azaltır.
Transactional ve marketing email arasındaki fark nedir?
Transactional email kullanıcı işleminin sonucu veya hizmet süreciyle ilişkilidir. Marketing email ticari kampanya ve müşteri kazanımı amacı taşır. İzin kuralları ve gönderim öncelikleri farklı olabilir. SLA beklentileri de aynı değildir. Kurumsal platform bu iki trafik türünü ayrı biçimde yönetmelidir.
Transactional ve marketing e-postalar ayrı sistemlerden mi gönderilmelidir?
Tamamen farklı ürünler kullanmak zorunlu değildir ancak mantıksal ve operasyonel ayrım güçlü biçimde önerilebilir. Ayrı queue, subdomain veya provider configuration kullanılabilir. Kampanya yoğunluğu transactional trafiği etkilememelidir. Deliverability metrikleri ayrı izlenmelidir. Kurumun hacmine göre fiziksel ayrım seviyesi belirlenebilir.
Email orchestration service nedir?
Email orchestration service mesaj kararlarını merkezi olarak yöneten servistir. Template, preference, suppression, routing ve state yönetimini üstlenebilir. Business uygulamalar provider ayrıntılarını bilmez. Ortak politikalar tek noktadan uygulanır. Multi-provider ve monitoring gibi yetenekler de burada birleşebilir.
Message queue e-posta gönderiminde neden kullanılır?
Message queue gönderimi business işleminden asenkron olarak ayırır. Ani trafik artışlarını tamponlar. Provider kesintisinde mesajların kaybolmadan beklemesini sağlar. Retry ve DLQ mekanizmalarını kolaylaştırır. Transactional ve marketing trafiğin ayrı kapasiteyle işlenmesine yardımcı olur.
Idempotency e-posta otomasyonunda neden önemlidir?
Event veya API isteği birden fazla kez gelebilir. Idempotency aynı business işlemin tekrar e-posta üretmesini engeller. Event ID veya idempotency key kullanılabilir. Retry sırasında aynı message ID korunabilir. Böylece kullanıcı aynı sipariş mesajını tekrar tekrar almaz.
Dead Letter Queue nedir?
Dead Letter Queue tekrar denemelere rağmen işlenemeyen mesajları saklar. Mesaj kaybolmadan hata analizi yapılabilir. Hata nedeni ve event ID korunur. Sorun çözüldüğünde kontrollü replay yapılabilir. DLQ büyüklüğü monitoring ile takip edilmelidir.
E-posta gönderim hatalarında retry nasıl yapılır?
Önce hata transient veya permanent olarak sınıflandırılmalıdır. Timeout gibi geçici hatalar exponential backoff ile tekrar denenebilir. Invalid recipient gibi kalıcı hatalar tekrar edilmemelidir. Maksimum retry sayısı belirlenir. Limit sonrası mesaj DLQ veya Failed state'e taşınır.
Bounce ve complaint event'leri nasıl yönetilir?
Provider event'leri webhook üzerinden alınmalıdır. Signature doğrulamasından sonra canonical modele çevrilir. Hard bounce ve complaint suppression sistemini tetikleyebilir. CRM ve analytics gerekli event'leri alabilir. Oranlar domain ve campaign bazında izlenmelidir.
E-posta webhook'ları nasıl güvenli hale getirilir?
HTTPS temel gereksinimdir. Provider signature doğrulaması uygulanmalıdır. Timestamp ve event ID replay saldırısına karşı ek koruma sağlar. Endpoint event'i hızlı biçimde queue'ya yazmalıdır. Yetkisiz veya doğrulanamayan request'ler işlenmemelidir.
SPF, DKIM ve DMARC neden önemlidir?
Bu teknolojiler gönderici domain doğrulamasında temel rol oynar. SPF yetkili gönderim kaynaklarını tanımlar. DKIM mesajın imzasını doğrular. DMARC alignment ve politika katmanı sağlar. Yanlış yapılandırma güvenlik ve deliverability sorunları oluşturabilir.
İYS e-posta otomasyon sistemine nasıl entegre edilir?
İYS bağlantısı merkezi consent mimarisinin parçası olarak ele alınmalıdır. İzin kayıtları kontrollü biçimde senkronize edilir. Değişiklik event'leri marketing automation ve CRM'e dağıtılabilir. Kurumsal consent database güncel karar noktası olarak kullanılabilir. Hukuki kapsam kurumun ilgili uzman ekipleri tarafından yürürlükteki düzenlemelere göre değerlendirilmelidir.
E-posta otomasyonunda kullanıcı izinleri nasıl yönetilir?
Kullanıcı izinları merkezi preference ve consent sistemi üzerinden yönetilebilir. Kanal ve iletişim türü ayrı alanlar halinde tutulmalıdır. Unsubscribe değişikliği mümkün olduğunca hızlı uygulanır. Gönderimden hemen önce güncel durum kontrol edilir. Her değişiklik zaman ve kaynak bilgisiyle audit edilebilir.
Birden fazla e-posta servis sağlayıcısı kullanılabilir mi?
Evet, multi-provider mimari mümkündür. Provider router mesajı health, kapasite veya coğrafya kriterine göre yönlendirebilir. Canonical API ve event modeli uygulamaları sağlayıcı ayrıntısından korur. Secondary provider'ın düzenli test edilmesi gerekir. Provider sayısı arttıkça operasyon maliyetinin de arttığı unutulmamalıdır.
Email provider failover nasıl yapılır?
Provider health ve error threshold sürekli izlenir. Circuit breaker belirli hata seviyesinde primary çağrılarını durdurabilir. Trafik secondary provider'a yönlendirilir. Duplicate gönderim riski idempotency ile kontrol edilir. Recovery sonrasında trafik kademeli olarak primary provider'a döndürülür.
Inbound e-postalar otomatik iş süreçlerine dönüştürülebilir mi?
Evet, gelen e-postalar parser aracılığıyla yapılandırılmış veriye dönüştürülebilir. Support ticket veya lead oluşturulabilir. Attachment'lar güvenlik taramasından geçirilmelidir. AI sınıflandırma yardımcı olabilir ancak kritik işlemlerde insan kontrolü korunmalıdır. Tüm süreç correlation ID ile izlenebilir.
AI agent'lar otomatik e-posta gönderebilir mi?
Teknik olarak mümkündür ancak sınırlı yetki kullanılmalıdır. Agent identity, recipient ve domain politikaları açıkça belirlenmelidir. Onaylı template'ler dışında serbest gönderim sınırlandırılabilir. Yüksek riskli mesajlarda insan onayı kullanılmalıdır. Agent mesajları normal consent, suppression ve audit kontrollerinden geçmelidir.
E-posta entegrasyonu için en iyi programlama dili hangisidir?
Tek bir en iyi programlama dili yoktur. Python, TypeScript, Java, .NET ve Go farklı projelerde iyi seçenek olabilir. Mevcut ekip yetkinliği ve platform standardı kararın temelidir. API ve event sözleşmesi kullanılan dilden daha önemlidir. Performans ihtiyacı varsayım yerine ölçümle belirlenmelidir.
Open source araçlarla e-posta otomasyonu kurulabilir mi?
Evet, queue, template engine, monitoring ve connector tarafında açık kaynak araçlardan yararlanılabilir. Ancak production kullanımı öncesinde security ve maintenance durumu değerlendirilmelidir. Dependency ve license governance uygulanmalıdır. Secret yönetimi açık kaynak repository'den tamamen ayrılmalıdır. Kritik bileşenlerin sürdürülebilir bakım planı bulunmalıdır.
E-posta otomasyon sisteminin başarılı olduğu nasıl ölçülür?
Başarı yalnızca gönderilen mesaj sayısıyla ölçülmemelidir. Queue latency, delivery rate ve failure rate teknik göstergelerdir. Manual Work Reduction ve Customer Response Time business faydayı gösterir. Campaign use case'lerinde conversion ve complaint rate değerlendirilebilir. Teknik ve business KPI'ları aynı hedef modeli içinde izlenmelidir.
E-posta otomasyon sistemleri kurumsal mimariye nasıl entegre edilir?
E-posta otomasyon sistemleri merkezi Email API, event bus, message queue ve orchestration katmanı üzerinden kurumsal mimariye bağlanabilir. CRM, ERP ve e-ticaret uygulamaları provider'a doğrudan erişmek yerine business event veya standart API kullanır. Orchestration servisi template, izin, suppression ve routing kararlarını yönetir. Provider webhook'ları delivery sonucunu tekrar CRM ve veri platformlarına taşır. E-Posta Otomasyon Sistemlerinin Kurumsal Mimariye Entegrasyonu bu şekilde tek yönlü gönderim yerine izlenebilir ve çift yönlü bir iş sürecine dönüşür.
E-posta otomasyonu ile CRM, ERP ve pazarlama sistemleri arasında veri senkronizasyonu nasıl sağlanır?
Veri senkronizasyonu için önce her alanın source of truth sistemi belirlenmelidir. CRM müşteri ilişkisini, ERP sipariş veya finans bilgisini, consent sistemi ise iletişim izinlerini yönetebilir. Gerçek zamanlı değişiklikler event veya webhook ile aktarılırken büyük geçmiş veri hareketleri batch API üzerinden yapılabilir. Canonical Customer ID farklı sistemlerdeki müşteri kayıtlarını aynı profile bağlar. Periyodik reconciliation ise kaçan event veya geçici entegrasyon hatalarını tespit eder.
Kurumsal e-posta otomasyon entegrasyonunda API, webhook ve event-driven mimari nasıl kullanılmalıdır?
API komut veya sorgu işlemlerinde, webhook dış sistem değişikliklerini almakta, event-driven mimari ise business olaylarını servisler arasında dağıtmakta kullanılabilir. Örneğin OrderCreated event'i Email Orchestrator'a ulaşır ve mesaj oluşturulur. Provider'a gönderim adapter üzerinden API ile yapılabilir. Delivery sonucu webhook ile geri gelir ve canonical event'e dönüştürülür. Böylece e-posta otomasyonunda API webhook ve gerçek zamanlı veri senkronizasyonu tek bir bütünün tamamlayıcı parçaları olarak çalışır.
E-posta otomasyon sistemlerinde veri güvenliği, KVKK uyumu ve erişim yetkilendirmesi nasıl yönetilmelidir?
Veri güvenliği için minimum veri ilkesi, TLS, encryption at rest, güçlü authentication ve least privilege authorization birlikte uygulanmalıdır. API secret'ları güvenli Secret Manager içinde tutulmalı ve düzenli rotation yapılmalıdır. Hassas veri mümkün olduğunca doğrudan e-posta gövdesine konulmamalı, gerekirse güvenli portal bağlantısı kullanılmalıdır. KVKK kapsamındaki saklama, erişim ve silme yükümlülükleri kurumun somut veri işleme süreçlerine göre hukuk ve veri koruma uzmanlarıyla değerlendirilmelidir. Audit Trail hangi sistemin hangi veriyi kullanarak hangi mesajı oluşturduğunu sonradan incelemeye imkân vermelidir.
E-posta otomasyon sistemlerinin kurumsal entegrasyonu için yakınımda danışmanlık hizmeti nerede bulabilirim?
“E-posta otomasyonu ve CRM entegrasyon danışmanlığı yakınımda” şeklinde bir ihtiyaç araştırıyorsanız yalnızca fiziksel yakınlığa değil, ekibin API, event, CRM veri eşleme, queue, güvenlik ve monitoring tecrübesine de bakmanız önemlidir. Kurumsal e-posta otomasyonu ve CRM entegrasyon hizmeti alırken mevcut mimari envanterinin çıkarılması ve vendor bağımlılıklarının değerlendirilmesi iyi bir başlangıçtır. Diyarbakır merkezli yazılım topluluğunun çalışmaları ve iletişim yaklaşımı için https://www.diyarbakiryazilim.com.tr/about adresini inceleyebilirsiniz. Gerçekleştirilen proje çalışmaları hakkında https://www.diyarbakiryazilim.com.tr/projects adresinde ek bilgi bulunabilir. Teknik web projelerinde görünürlük ve indeksleme tarafındaki farklı bir uygulama örneğini incelemek için https://www.diyarbakiryazilim.com.tr/posts/indeksleme-hatalarini-tespit-etme-ve-search-console-yonetimi sayfasına da göz atabilirsiniz.
Sonuç
Kurumsal e-posta platformu kurarken asıl hedef daha fazla e-posta göndermek değil, doğru mesajı doğru veriyle, doğru kişiye ve izlenebilir biçimde ulaştırmaktır. CRM, ERP, e-ticaret, consent sistemi, event bus, queue ve provider feedback aynı mimari içinde çalıştığında otomasyon hem daha güvenilir hem de daha kolay yönetilebilir hale gelir. E-Posta Otomasyon Sistemlerinin Kurumsal Mimariye Entegrasyonu için merkezi API, idempotency, retry, DLQ, provider abstraction, güvenlik ve observability temel yapı taşları olarak görülmelidir. Kendi kurumunuzda bu yapıyı sıfırdan kurmak veya mevcut point-to-point entegrasyonları merkezi mimariye taşımak istiyorsanız Diyarbakır Yazılım Topluluğu'nun çalışmalarını https://www.diyarbakiryazilim.com.tr üzerinden inceleyebilirsiniz. Küçük bir pilotla başlayıp ölçerek ilerlemek, büyük ve kesintili bir dönüşüm yerine daha kontrollü sonuç üretir.
share: