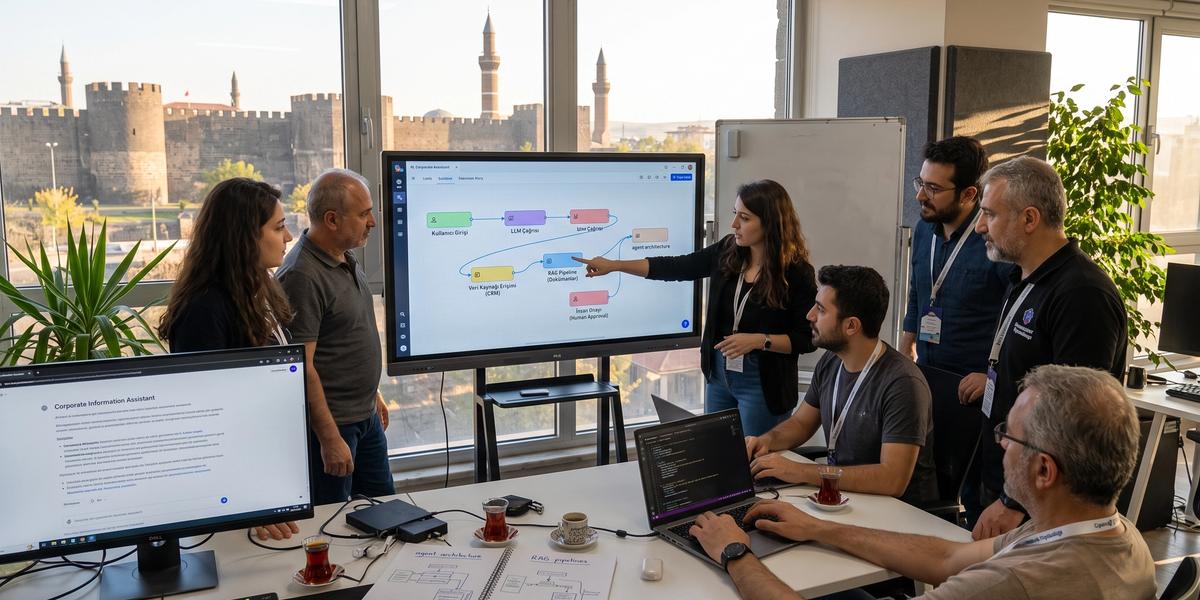
Düşük Kodlu (Low-Code) Araçlarla AI Uygulama Geliştirme

Diyarbakır Yazılım
16.08.2026
#Yazılım#Teknoloji#Topluluk
Bir AI fikrini çalışan prototipe dönüştürmek artık haftalarca backend, frontend ve entegrasyon kodu yazmayı zorunlu kılmıyor. On yıllık yazılım geliştirme deneyimimde özellikle son birkaç yılda gördüğüm en büyük değişim, görsel workflow araçlarının LLM, API, veritabanı ve kurumsal bilgi kaynaklarını aynı uygulama akışında birleştirebilmesi oldu. Düşük Kodlu (Low-Code) Araçlarla AI Uygulama Geliştirme bu nedenle yalnızca daha az kod yazma yaklaşımı değildir; fikirden pilot uygulamaya ulaşma süresini kısaltırken teknik ekibin güvenlik, veri modeli ve production kalitesine daha fazla odaklanmasını sağlar. Bu rehberde low-code araçlarla yapay zeka uygulaması nasıl geliştirilir, kod yazmadan AI uygulaması geliştirmek için low-code platformları nasıl değerlendirilir ve low-code ile yapay zeka chatbot ve AI agent nasıl oluşturulur sorularına sistematik cevaplar bulacaksınız. Ayrıca API, LLM, RAG, veritabanı, güvenlik, evaluation, maliyet ve kurumsal governance tarafını prototip seviyesinde bırakmadan ele alacağız.
Low-Code AI Uygulama Geliştirme Nedir?
Low-code AI geliştirme, uygulama arayüzünün, workflow'un, model çağrılarının, RAG süreçlerinin ve harici entegrasyonların önemli bölümünü görsel araçlarla oluşturmayı ifade eder. Kullanıcı her detay için sıfırdan kod yazmaz fakat gerektiğinde API, SQL, Python veya JavaScript ile sistemi genişletebilir. Bu yaklaşım business uzmanı ile profesyonel geliştirici arasındaki mesafeyi azaltır. Görsel node'lar teknik davranışı görünür hâle getirerek karmaşık AI akışlarının ekip içinde daha kolay tartışılmasını sağlar. Buna rağmen production güvenliği, veri yetkilendirmesi ve test ihtiyacı ortadan kalkmaz.
Low-Code Nedir?
Low-code, uygulama geliştirme sırasında hazır bileşenler ve görsel modeller kullanarak manuel kod miktarını azaltan yaklaşımdır. Formlar, workflow adımları, API bağlantıları ve veri işlemleri sürükle bırak bileşenlerle kurulabilir. Gerektiğinde özel kod eklenebildiği için no-code sistemlerden daha esnek olabilir. Low-code platformun amacı profesyonel geliştiriciyi ortadan kaldırmak değildir. Asıl fayda tekrar eden altyapı işlerini azaltıp iş mantığının daha hızlı geliştirilmesidir.
No-Code Nedir?
No-code platformlar teknik bilgisi sınırlı kullanıcının görsel bileşenlerle uygulama veya otomasyon geliştirmesine odaklanır. Kullanıcı çoğu zaman doğrudan kod düzenlemez. Form, database, trigger ve notification hazır yapı taşlarından seçilir. Basit süreçlerde geliştirme hızı oldukça yüksektir. Çok özel entegrasyon veya güvenlik gereksinimlerinde platform sınırları daha erken hissedilebilir.
AI Application Development Nedir?
AI application development, yapay zeka modelinin gerçek kullanıcı ve iş süreçleri içinde çalışan bir ürüne dönüştürülmesidir. Yalnızca LLM API çağrısı yapmak production AI uygulaması oluşturmak için yeterli değildir. Prompt, context, retrieval, authentication, tool, monitoring ve fallback katmanları birlikte çalışmalıdır. Kullanıcı çıktısının kalitesi kadar sistemin ne zaman yanlış davranabileceği de tasarlanmalıdır. Başarılı AI uygulaması model yeteneğini güvenilir business workflow ile birleştirir.
Low-Code ile AI Nasıl Birleşir?
Low-code platformlar model çağrısını görsel node olarak sunabilir. Prompt, retrieval, API ve tool adımları workflow üzerinde birbirine bağlanabilir. Kullanıcı input'u önce sınıflandırılıp daha sonra RAG veya agent akışına yönlendirilebilir. Harici CRM veya database entegrasyonu hazır connector üzerinden yapılabilir. Böylece AI davranışı kod dosyaları yerine daha görünür orchestration modeli üzerinden yönetilir.
Görsel Geliştirme ile Üretken AI Arasındaki İlişki
Üretken AI doğal dille yeni içerik, kod veya yapılandırma üretebilir. Görsel platform ise bu çıktının uygulama içindeki hareketini belirler. Model metni oluştururken workflow hangi modelin çağrılacağını, hangi verinin gönderileceğini ve sonucun nereye yazılacağını kontrol eder. Bu iki yaklaşım birleştiğinde prototip süresi ciddi biçimde kısalabilir. Ancak model çıktısı her zaman güvenilir olmadığı için görsel akış içinde validation ve guardrail katmanları bulunmalıdır.
Low-Code AI'ın Temel Amacı
Temel amaç yalnızca kod satırı sayısını düşürmek değildir. İş fikrini güvenli ve ölçülebilir AI uygulamasına daha hızlı dönüştürmek gerekir. Domain uzmanının süreç bilgisini teknik ekiple ortak ortamda modellemesi önemli avantajdır. Reusable component ve connector geliştirme tekrar eden işleri azaltır. En iyi sonuç low-code hızını profesyonel yazılım mühendisliği kontrolüyle birleştiren ekiplerde ortaya çıkar.
Low-Code, No-Code, Vibe Coding ve Geleneksel Kodlama Arasındaki Fark
Bu yaklaşımlar birbirinin tamamen alternatifi değildir. Aynı ürün içinde form ekranı low-code platformda, özel entegrasyon TypeScript ile ve AI workflow görsel agent platformunda geliştirilebilir. Seçim problemin riskine, özelleştirme ihtiyacına ve ekip yetkinliğine göre yapılmalıdır. Hızlı demo için uygun yöntem mission-critical production sisteminde yeterli olmayabilir. Teknik ekip her yaklaşımın sınırlarını önceden anlamalıdır.
Geleneksel Kodlama
Geleneksel kodlama uygulamanın davranışını programlama dili ve framework üzerinden ayrıntılı kontrol eder. En yüksek özelleştirme ve architecture esnekliğini sağlar. Buna karşılık geliştirme süresi ve teknik yetkinlik ihtiyacı daha yüksektir. Unit test, CI/CD ve code review süreçleri olgun biçimde uygulanabilir. Çok özel business logic ve yüksek ölçekli sistemlerde hâlâ vazgeçilmezdir.
Low-Code
Low-code hazır component ve workflow kullanarak tekrar eden geliştirme işlerini azaltır. Teknik ekip özel kod ve connector ile platformu genişletebilir. Business kullanıcısı süreci görsel olarak daha kolay anlayabilir. Platform sınırları nedeniyle taşınabilirlik konusu baştan değerlendirilmelidir. API-first tasarım bu riski azaltabilir.
No-Code
No-code daha çok teknik olmayan kullanıcıların uygulama geliştirmesine yöneliktir. Hazır veri modeli ve otomasyon bileşenleri hızlı sonuç sağlar. Custom code seçeneği sınırlı olabilir. Güvenlik ve production deployment çoğu zaman platformun sunduğu modele bağlıdır. Basit internal süreçler için oldukça verimli olabilir.
Vibe Coding
Vibe coding doğal dil üzerinden AI'a uygulama veya kod ürettirerek hızlı ilerlemeyi ifade eden yeni geliştirme pratiğidir. Kullanıcı ayrıntılı implementasyon yerine istediği davranışı tarif eder. Prototip için çok hızlıdır. Üretilen kodun güvenlik, bakım ve architecture kalitesi yine insan tarafından değerlendirilmelidir. Özellikle production sisteminde “çalışıyor” sonucu code review yerine geçmez.
AI-Assisted Coding
AI-assisted coding geliştiricinin mevcut programlama sürecine yapay zeka desteği ekler. Kod tamamlama, test üretme, refactoring ve dokümantasyon gibi işler hızlandırılabilir. Kontrol hâlâ geliştiricidedir. AI önerileri repository standardı ve güvenlik politikasıyla review edilir. Bu yöntem geleneksel kodlama ile üretken AI arasında pratik köprü oluşturur.
Agentic Development
Agentic development AI'ın yalnızca kod önermek yerine çok adımlı geliştirme görevleri gerçekleştirmesini sağlar. Agent dosya oluşturabilir, test çalıştırabilir ve hatayı yorumlayabilir. Yetki seviyesi yükseldikçe yanlış işlemin etkisi de büyür. Repository ve deployment izinleri minimum tutulmalıdır. İnsan onayı özellikle production değişikliklerinde korunmalıdır.
Hangi Yaklaşım Hangi Problem İçin Uygundur?
Basit form ve approval uygulaması no-code ile çözülebilir. API ve özel business logic içeren internal tool low-code için uygundur. Yüksek ölçekli core ürün geleneksel kodlama gerektirebilir. AI ağırlıklı RAG ve agent workflow'u Dify, Flowise veya Langflow benzeri görsel AI platformlarında hızlı prototiplenebilir. Platform yaklaşımı use case ve risk seviyesine göre seçilmelidir.
“AI ile Uygulama Geliştirme” İki Farklı Anlama Gelir
AI ile uygulama geliştirme ifadesi iki farklı senaryoyu anlatabilir. İlkinde AI geliştiriciye yardımcı olarak uygulamanın kendisini üretir. İkincisinde geliştirilen uygulamanın içine LLM, classification veya agent özelliği eklenir. Bu iki kullanım aynı projede birlikte de uygulanabilir. Architecture planında hangi AI kullanımından söz edildiği açık olmalıdır. Aksi hâlde platform değerlendirmeleri birbirine karışabilir.
AI'ın Uygulamayı Geliştirmesi
AI doğal dil gereksiniminden UI, veri modeli veya kod üretebilir. Geliştirici sonuçları düzenleyip test eder. Power Apps gibi platformlarda doğal dilden uygulama ve Dataverse tabloları oluşturma özellikleri güncel olarak sunulmaktadır. Bu yöntem başlangıç geliştirme süresini kısaltabilir. Production kalitesi için yine insan review'u gerekir.
Prompt'tan UI Üretme
Kullanıcı istediği ekranı doğal dille açıklayabilir. AI form, liste ve navigation yapısını oluşturabilir. Üretilen tasarım accessibility açısından kontrol edilmelidir. Business kullanıcı akışı gerçek kullanıcıyla test edilmelidir. Generated UI yalnızca başlangıç taslağı olarak görülmelidir.
Workflow Üretme
AI süreç tarifinden workflow adımları önerebilir. Trigger, condition ve action node'ları otomatik oluşturulabilir. Business rule yanlış yorumlanabileceği için kullanıcı doğrulaması gerekir. Kritik eylemler approval adımı içermelidir. Workflow version history tutulmalıdır.
Veri Modeli Üretme
AI entity ve ilişki önerileri oluşturabilir. Power Apps Copilot örneğinde doğal dil üzerinden Dataverse tabloları üretilebilmektedir. Veri tipi ve relation tasarımı geliştirici tarafından review edilmelidir. Generated schema production requirement'ı tam karşılamayabilir. Migration ve index planı ayrıca hazırlanmalıdır.
Kod Üretme
AI özel component veya integration için kod taslağı üretebilir. Kod güvenlik açığı içerebilir. Dependency ve lisans kullanımı kontrol edilmelidir. Automated test çalıştırılmalıdır. Production repository'ye doğrudan kontrolsüz merge edilmemelidir.
Test Üretme
AI unit ve integration test taslakları oluşturabilir. Edge case üretme konusunda faydalı olabilir. Ancak generated test aynı yanlış varsayımı code ile paylaşabilir. Human-written acceptance criteria ayrı referans olmalıdır. Test coverage kalite yerine yalnızca yardımcı metric olarak kullanılmalıdır.
Uygulamanın İçine AI Eklemek
İkinci senaryoda AI ürün özelliği olarak kullanılır. Chatbot, RAG, agent veya classification hizmeti kullanıcı workflow'una entegre edilir. Model output'u business sistemine doğrudan yazılmadan önce validation uygulanmalıdır. API ve data permission kullanıcı context'ini korumalıdır. Monitoring gerçek kullanımda AI kalitesini ölçmelidir.
Chatbot
Chatbot kullanıcıyla mesaj tabanlı etkileşim sağlar. Genel LLM veya kurumsal bilgi tabanı kullanabilir. Conversation memory privacy açısından sınırlandırılmalıdır. Hassas işlem gerekiyorsa tool ve approval eklenebilir. Chatbot ile agent aynı kavram değildir.
RAG
RAG model yanıtını harici bilgi kaynağından getirilen içerikle destekler. Bilgi doküman, database veya API olabilir. Retrieval kalitesi cevabın doğruluğunu doğrudan etkiler. Source attribution kullanıcı güvenini artırır. Knowledge güncelliği düzenli yönetilmelidir.
Agent
Agent modelin tool seçip eylem gerçekleştirebildiği yapıdır. Search, CRM veya calendar gibi araçları kullanabilir. Her tool minimum yetkiyle tanımlanmalıdır. Maximum step ve cost limit uygulanmalıdır. Yüksek riskli işlemlerde insan onayı gereklidir.
Classification
AI gelen metni kategoriye ayırabilir. Ticket routing veya e-posta sınıflandırması buna örnektir. Structured output kullanılmalıdır. Confidence düşükse insan review'a yönlendirme yapılabilir. Basit deterministic rule yeterliyse LLM kullanılmamalıdır.
Recommendation
Model kullanıcı veya ürün verisinden öneri üretebilir. LLM tabanlı öneri klasik recommendation sistemiyle birlikte kullanılabilir. Business constraint output üzerinde uygulanmalıdır. Kullanıcı geri bildirimi kalite ölçümüne eklenebilir. Hassas profil verisi minimum tutulmalıdır.
Prediction
AI geçmiş veriden tahmin üretebilir. LLM dışında klasik machine learning modeli daha uygun olabilir. Tahmin kullanıcı kararını etkiliyorsa confidence ve hata maliyeti değerlendirilmelidir. Model monitoring uygulanmalıdır. Low-code workflow farklı AI modellerini aynı business sürecine bağlayabilir.
2026'da Low-Code AI Platformları Hangi Kategorilere Ayrılıyor?
2026'da low-code AI alanı tek ürün kategorisinden oluşmuyor. Enterprise application platformları, AI-native workflow araçları ve agent builder ürünleri farklı problemleri çözüyor. Bazı araçlar uygulamanın tamamını üretirken bazıları yalnızca LLM orchestration üzerine odaklanıyor. Open source workflow platformları self-hosting ve özelleştirme avantajı sağlıyor. Platform karşılaştırması yapılırken önce kategori belirlenmelidir.
Enterprise Low-Code Application Platforms
Bu platformlar form, business process, database ve enterprise integration gibi geniş uygulama geliştirme ihtiyaçlarını karşılar. AI yeni bir yetenek olarak mevcut application platformuna eklenir. Identity ve governance genellikle güçlüdür. Büyük kurum süreçlerine uyum sağlar. Lisans modeli ayrıntılı değerlendirilmelidir.
AI-Native Workflow Builders
AI-native workflow platformları LLM çağrısını sistemin merkezine yerleştirir. Prompt, retrieval ve tool node'ları görsel canvas üzerinde bağlanır. Dify güncel dokümantasyonunda workflow node'ları, knowledge, plugin ve agent stratejilerini aynı platform içinde sunmaktadır. Bu araçlar AI prototype geliştirmeyi hızlandırır. Production security ayrıca tasarlanmalıdır.
Agent Builders
Agent builder platformları modelin tool kullanarak görev tamamlamasına odaklanır. Goal, instruction, memory ve tool listesi temel bileşenlerdir. Langflow güncel Agent bileşeninde LLM, tool ve custom instruction desteğini birlikte sunmaktadır. Tool permission doğru sınırlandırılmalıdır. Human approval yüksek riskli eylemlerde kullanılmalıdır.
No-Code AI App Builders
No-code AI builder teknik kullanıcı olmadan chatbot veya basit AI uygulaması oluşturmayı hedefler. Hazır template ve connector kullanılır. Deployment tek tıklamayla sunulabilir. Özelleştirme ihtiyacı büyüdüğünde platform sınırı görülebilir. Hızlı business validation için güçlüdür.
AI-Assisted Development Platforms
Bu platformlar uygulamayı AI yardımıyla oluşturur. Kullanıcı doğal dille ekran veya veri modeli tarif edebilir. Power Apps güncel Copilot özellikleri bu yaklaşımın örneklerinden biridir. Bazı özelliklerin preview durumu production kararında dikkate alınmalıdır.
Open Source AI Workflow Platforms
Open source platformlar kaynak kod görünürlüğü ve self-hosting sağlar. Dify, Flowise ve Langflow bu kategoride değerlendirilebilir. Flowise güncel dokümantasyonunda RAG ve agentic RAG workflow'ları için hazır görsel akışlar sunmaktadır. Langflow ise flow'ları API ve MCP aracı olarak yayımlayabilir.
Geleneksel Platform + AI Extension Modeli
Mevcut enterprise platforma AI extension eklemek migration riskini azaltabilir. Kullanıcı ve veri modeli aynı platformda kalır. Model çağrıları harici API üzerinden yapılabilir. Vendor özellikleriyle custom integration birlikte kullanılabilir. Platformun AI özelliğinin olgunluğu ayrıca değerlendirilmelidir.
Enterprise Low-Code Platformları
Enterprise platformlar business application geliştirme, authentication, workflow ve governance tarafında geniş yetenek sağlar. AI bu altyapıya model veya agent özelliği olarak eklenir. Büyük kurumlarda citizen developer kullanımını merkezi policy ile yönetmek kolaylaşır. Platformların lisans ve deployment modelleri farklıdır. Use case seçimi mevcut kurumsal ekosistemle birlikte değerlendirilmelidir.
Microsoft Power Apps
Power Apps form ve business application geliştirme için Microsoft ekosistemindeki low-code platformlardan biridir. Güncel Copilot özellikleri doğal dil üzerinden app ve Dataverse tablo üretimini desteklemektedir. AI Builder modelleri Power Fx ile canvas app kontrollerine entegre edilebilir. Bazı Copilot özelliklerinin preview olması production kullanımında ayrıca kontrol gerektirir.
Mendix
Mendix enterprise low-code application development yaklaşımı sunan platformlardan biridir. Form, workflow ve enterprise integration geliştirme alanlarında kullanılabilir. AI özelliği mevcut uygulama katmanına entegre edilebilir. Platform seçimi yapılırken export, lisans ve cloud bağımlılığı incelenmelidir. Kritik sistemde proof of concept gerçek requirement ile yapılmalıdır.
OutSystems
OutSystems enterprise uygulama geliştirme için low-code yaklaşımı sunar. Hazır component ve integration katmanı geliştirme süresini azaltabilir. AI özelliği API veya platform extension üzerinden eklenebilir. Enterprise governance güçlü kullanım alanlarından biridir. TCO hesaplanırken lisans ve exit cost gözden geçirilmelidir.
Appian
Appian process ve workflow merkezli low-code kullanım senaryolarında değerlendirilebilir. Approval ve enterprise process automation alanlarında kullanılabilir. AI decision adımları workflow içine eklenebilir. Human review gerektiren işlerde process engine avantaj sağlar. Platform lock-in ve licensing ayrıca değerlendirilmelidir.
Oracle APEX
Oracle APEX özellikle Oracle database kullanan ekipler için low-code application geliştirme seçeneğidir. SQL ve database merkezli yapı hızlı internal uygulama geliştirmeyi kolaylaştırabilir. AI servisleri REST üzerinden entegre edilebilir. Mevcut Oracle altyapısı seçimi etkileyebilir. Platform bağımlılığı exit plan içinde değerlendirilmelidir.
Retool / Internal Tool Platformları
Internal tool platformları admin panel, operasyon ekranı ve CRUD uygulamalarını hızlı geliştirmeye odaklanır. API ve database connector kullanımı yaygındır. AI çağrıları internal workflow içine eklenebilir. Sensitive database erişiminde user context ve permission önemlidir. Business-critical logic yalnızca client tarafında bırakılmamalıdır.
Bu Platformların Ortak Özellikleri
Enterprise low-code platformlarının ortak noktası görsel UI, workflow ve integration yaklaşımıdır. Identity ve environment yönetimi önemli rol oynar. Citizen developer ile professional developer aynı platformda çalışabilir. AI çoğu zaman application lifecycle'ın yeni bileşeni olarak eklenir. Governance ve lisans farklılıkları araç seçiminde belirleyici olur.
AI-Native Low-Code Platformları
AI-native platformlar uygulamanın merkezine LLM ve workflow orchestration yerleştirir. Kullanıcı prompt, retrieval ve tool node'larını canvas üzerinde bağlar. Chatbot, RAG ve agent gibi uygulamalar hızlı biçimde oluşturulabilir. API üzerinden mevcut web veya mobil uygulamaya entegre edilebilirler. Production kullanımında authentication, secret management ve observability ayrıca ele alınmalıdır.
Dify
Dify açık kaynak AI application platformu olarak workflow, model, knowledge ve agent bileşenlerini bir araya getirir. Güncel dokümantasyonda Workflow canvas üzerinde kullanıcı input'u ve farklı node türleriyle uygulama orchestration yapılabilmektedir. Plugin sistemi model, tool, datasource, trigger ve agent strategy gibi farklı extension türleri sunmaktadır. Harici servisler tool veya endpoint üzerinden entegre edilebilir. Production mimarisinde plugin ve API yetkileri sınırlandırılmalıdır.
Flowise
Flowise görsel AI workflow geliştirme yaklaşımı sunar. Güncel RAG dokümantasyonu document store, chunking, vector database ve retrieval adımlarını aynı süreçte kullanmaktadır. Agentic RAG yaklaşımında retrieval sonucu değerlendirip query yeniden üretilebilmektedir. Bu yapı prototype ve internal AI uygulaması geliştirmeyi hızlandırabilir. Production authentication ve tool izinleri ayrıca değerlendirilmelidir.
Langflow
Langflow component tabanlı görsel AI flow platformudur. Agent bileşeni LLM ve tool kullanımını aynı akışta birleştirir. Flow'lar Langflow API üzerinden dış uygulamalardan çağrılabilir. Platform aynı zamanda MCP server ve client olarak çalışabilmektedir.
Görsel LLM Workflow
Görsel LLM workflow model çağrılarını node olarak temsil eder. Input önce classifier'a, sonra retrieval veya tool adımına gidebilir. Branch ve condition karmaşık davranışı kod yazmadan görünür hâle getirir. Workflow export imkânı platform portability açısından önemlidir. Kritik business logic için version control kullanılmalıdır.
RAG
RAG harici dokümandan ilgili parçaları getirip LLM context'ine ekler. Low-code platform indexing ve retrieval adımlarını hazır component olarak sunabilir. Flowise dokümantasyonu indexing ve retrieval süreçlerini açık biçimde ayırmaktadır. Retrieval kalitesi ayrı test edilmelidir. Sadece model cevabına bakmak yeterli değildir.
Tools
Tool agent veya workflow'un dış sistemle etkileşmesini sağlar. Dify tool plugin yapısı third-party service çağrıları için kullanılabilmektedir. Search, API veya database read tool olarak sunulabilir. Tool description modelin doğru aracı seçmesini etkiler. Permission minimum yetkiyle sınırlandırılmalıdır.
Agents
Agent hedefe göre tool seçebilen AI bileşenidir. Langflow güncel dokümantasyonu agent'ın LLM'i reasoning engine olarak kullanıp araçlarla eylem gerçekleştirebildiğini açıklar. Dify agent strategy plugin de tool seçimi ve sonuç işleme gibi davranışları özelleştirmeye izin verir. Maximum iteration agent maliyetini ve riski sınırlandırabilir. High-risk action insan onayı gerektirmelidir.
API Olarak Yayınlama
Low-code flow mevcut uygulamaya API olarak bağlanabilir. Langflow flow'ların API üzerinden tetiklenmesini ve programatik kullanılmasını desteklemektedir. Dify uygulamaları da external service ve API yaklaşımıyla entegre edilebilir. API key browser içine gömülmemelidir. Gateway seviyesinde rate limit uygulanmalıdır.
AI App Builder Platformları
AI app builder platformları doğal dil gereksiniminden uygulama oluşturmayı hedefler. UI, backend ve database başlangıç yapısı model tarafından üretilebilir. Bu araçlar özellikle prototype süresini ciddi biçimde azaltır. Ancak generated architecture gerçek production gereksinimlerini otomatik karşılamaz. Security, scale ve maintainability insan review'u gerektirir.
Doğal Dilden Uygulama Oluşturma
Kullanıcı uygulamanın ne yapacağını doğal dille tarif eder. Platform form ve veri yapısı oluşturabilir. Power Apps Copilot bunun güncel örneklerinden biridir. Gereksinim belirsizse AI yanlış assumptions yapabilir. Oluşan taslak kullanıcıyla doğrulanmalıdır.
UI Generation
AI ekran ve component önerileri oluşturabilir. Form field ve navigation otomatik üretilebilir. Accessibility ve responsive davranış test edilmelidir. Tasarım standardına uyum kontrol edilir. Generated UI final ürün olarak kabul edilmemelidir.
Backend Generation
Backend endpoint ve business logic otomatik üretilebilir. Authentication doğru uygulanmalıdır. Database query injection açısından review edilmelidir. Error handling ve rate limit eklenmelidir. Generated backend test coverage olmadan production'a alınmamalıdır.
Database Generation
AI entity ve relation önerileri oluşturabilir. Data type ve index requirement kontrol edilmelidir. Multi-tenant uygulamada tenant isolation modele eklenmelidir. Migration stratejisi hazırlanmalıdır. Production database tasarımı prompt sonucuna bırakılmamalıdır.
Deployment
Bazı builder araçları uygulamayı tek adımda yayınlayabilir. Bu hız demo için değerlidir. Production ortamında domain, TLS, logging ve secret management gereklidir. Backup ve rollback planı oluşturulmalıdır. Deployment kolaylığı operasyon ihtiyacını ortadan kaldırmaz.
Hızlı Prototipleme
Low-code AI prototiplemenin en güçlü kullanım alanıdır. İş fikri birkaç gün içinde kullanıcıya gösterilebilir. Yanlış use case erken fark edilir. Teknik ekip büyük yatırım yapmadan kullanıcı geri bildirimi toplar. Pilot başarısı ölçülebilir kriterlerle değerlendirilmelidir.
Production Sınırları
Prototype platform limitlerine ulaşabilir. Custom authentication veya heavy processing ek kod gerektirebilir. Vendor pricing kullanıcı sayısıyla yükselir. Export ve migration imkânı sınırlı olabilir. MVP aşamasında exit plan düşünülmesi bu riski azaltır.
Low-Code ile Ne Tür AI Uygulamaları Yapılabilir?
Low-code platformlar kurumsal bilgi asistanından CRM özetlemeye kadar geniş kullanım alanına sahiptir. En iyi use case tekrarlanan bilgi işini ve insan kararını destekleyen süreçlerdir. İlk projede yüksek riskli para veya hukuk kararlarından kaçınmak daha güvenlidir. RAG ve tool calling küçük pilotlarla doğrulanabilir. Başarı kriteri iş sonucu üzerinden belirlenmelidir.
Kurumsal Bilgi Asistanı
Şirket dokümanlarından soru cevap sistemi oluşturulabilir. RAG ile ilgili belge parçaları modele gönderilir. Kullanıcı cevabın kaynağını görmelidir. Permission retrieval öncesinde uygulanmalıdır. Bilgi tabanı güncelliği düzenli izlenmelidir.
Müşteri Hizmetleri Chatbot'u
Chatbot ürün ve destek dokümanlarıyla cevap verebilir. Basit sorular otomatik çözülebilir. Hassas müşteri işleminde agent yerine insan operatöre aktarım yapılabilir. Hallucination ölçülmelidir. Ticket deflection business KPI olarak izlenebilir.
Doküman Analiz Sistemi
PDF veya sözleşmeden bilgi çıkarılabilir. Structured output JSON formatında alınabilir. Extraction sonucu validation'dan geçirilmelidir. Yüksek riskli hukuk yorumları insan review gerektirir. Source page bilgisi saklanabilir.
CRM Asistanı
CRM kayıtlarını özetleyebilir. Son müşteri görüşmelerinden next action önerebilir. Write işleminde kullanıcı onayı alınmalıdır. CRM token user context ile sınırlandırılmalıdır. Audit log değişikliği kaydetmelidir.
Satış Asistanı
Lead bilgilerini özetleyebilir. Teklif hazırlama için taslak oluşturabilir. Fiyat ve indirim business rule ile doğrulanmalıdır. Müşteriye gönderim insan onayından geçmelidir. Conversion ve zaman tasarrufu ölçülebilir.
İnsan Kaynakları Asistanı
Politika dokümanlarını çalışanlara açıklayabilir. İzin ve yan hak soruları RAG ile cevaplanabilir. Personel verisi sıkı yetkilendirme gerektirir. İşe alım kararını tamamen modele bırakmak doğru değildir. Sensitive data minimization uygulanmalıdır.
Raporlama Asistanı
Dashboard veya database verisini doğal dille özetleyebilir. SQL generation kullanılıyorsa read-only user şarttır. KPI tanımları semantic layer üzerinden verilmelidir. Model rakam uydurmamalıdır. Hesaplama mümkün olduğunda deterministic sistemde yapılmalıdır.
İçerik Üretim Workflow'u
Brief'ten blog veya sosyal medya taslağı hazırlanabilir. Marka dili system prompt ile standardize edilir. Human edit publishing öncesinde korunabilir. Prompt version takip edilmelidir. İçerik kalitesi ve üretim süresi ölçülebilir.
E-Posta Otomasyonu
Gelen e-posta sınıflandırılıp cevap taslağı üretilebilir. Basit talep otomatik yanıtlanabilir. Hassas veya hukuki içerik insana aktarılır. Gönderme tool'u ayrı approval isteyebilir. Yanlış alıcıya gönderim riskine karşı allowlist kullanılabilir.
Veri Sınıflandırma
Metin business category'ye ayrılabilir. Confidence düşükse manual review yapılır. Structured output schema kullanılmalıdır. PII classification ayrıca yapılabilir. Büyük hacimde küçük model maliyeti azaltabilir.
AI Agent
Agent araç kullanarak çok adımlı görev tamamlayabilir. CRM okuyabilir, ticket oluşturabilir ve takvime etkinlik ekleyebilir. Tool izinleri minimum olmalıdır. Maximum step ve cost ceiling gerekir. Kritik eylemler insan onayı olmadan çalışmamalıdır.
Low-Code AI İçin Doğru Use Case Nasıl Seçilir?
AI projesinin başarısı platformdan önce use case seçimine bağlıdır. Tekrarlanan, metin yoğun ve ölçülebilir süreçler iyi adaydır. Veri erişimi ve güvenlik gereksinimi başlangıçta değerlendirilmelidir. Model hatasının business etkisi düşük olan alanlar pilot için daha güvenlidir. ROI yalnızca zaman kazancı değil hata ve operasyon maliyetiyle birlikte ölçülmelidir.
İş Problemi
Problem tek cümleyle tanımlanmalıdır. “AI kullanalım” iş problemi değildir. Kullanıcının bugün ne kadar zaman kaybettiği ölçülmelidir. Mevcut sürecin darboğazı belirlenmelidir. AI çözümünün bu darboğaza doğrudan etkisi olmalıdır.
Kullanıcı
Uygulamayı kim kullanacak bilinmelidir. Internal çalışan ile müşteri aynı security requirement'a sahip değildir. Kullanıcının teknik seviyesi UI tasarımını etkiler. Human approval sorumlusu belirlenmelidir. Adoption ölçümü kullanıcı segmentine göre yapılabilir.
Mevcut Süreç
AI eklenmeden mevcut workflow haritalanmalıdır. Gereksiz adımlar otomatikleştirilmemelidir. Basit process improvement AI ihtiyacını ortadan kaldırabilir. Input ve output noktaları belirlenmelidir. Manual karar adımları risk seviyesine göre korunmalıdır.
Veri Kaynağı
AI hangi veriye ihtiyaç duyduğu açık olmalıdır. Dokümanlar güncel mi kontrol edilmelidir. Permission modeli RAG tasarımını etkiler. Data quality zayıfsa AI uygulaması da güvenilmez olur. Source owner belirlenmelidir.
Beklenen AI Yeteneği
Use case classification, generation, extraction veya agent gerektirebilir. Her problem agent istemez. Deterministic işlem normal code ile yapılmalıdır. Model capability requirement'a göre seçilir. Büyük model kullanmak otomatik olarak daha iyi sonuç vermez.
Risk Seviyesi
Model hatasının etkisi değerlendirilmelidir. Yanlış blog taslağı ile yanlış finansal transfer aynı risk seviyesinde değildir. High-risk use case approval gerektirir. Sensitive data daha sıkı security ister. Pilot için düşük ve orta riskli alanlar seçilebilir.
ROI
Mevcut işlem maliyeti ölçülmelidir. AI sonrası zaman ve hata azalması hesaplanabilir. Model ve platform maliyeti çıkarılmalıdır. Adoption düşükse teknik başarı business değerine dönüşmez. ROI pilot sonunda gerçek verilerle yeniden hesaplanmalıdır.
Teknik Uygulanabilirlik
API ve data erişimi kontrol edilmelidir. Model gerekli dili ve görev tipini desteklemelidir. Latency user experience için kabul edilebilir olmalıdır. Integration sayısı development süresini artırır. Güvenlik engelleri proof of concept öncesinde belirlenmelidir.
AI Gerektirmeyen Probleme AI Eklememek
AI yeni olduğu için her sürece LLM eklemek iyi architecture değildir. Deterministic business rule daha güvenilir ve ucuz olabilir. SQL ile çözülebilen filtreyi agent'a yaptırmak gereksiz risk yaratır. LLM belirsiz dil, özetleme ve yorumlama gereken işlerde daha değerlidir. AI kullanımının maliyeti ve hata ihtimali kararın parçası olmalıdır.
Deterministik Business Rule
Sabit koşullar normal kod ile uygulanmalıdır. “Tutar 10.000 üzerindeyse onay iste” için LLM gerekmez. Rule engine daha öngörülebilirdir. Unit test kolaydır. AI yalnızca açıklama veya sınıflandırma gerekiyorsa eklenebilir.
Basit Otomasyon
Dosya geldiğinde e-posta gönderme klasik workflow ile çözülebilir. LLM maliyeti gereksizdir. Hata davranışı daha öngörülebilir olur. Low-code platform yine kullanılabilir. AI yalnızca içerik yorumlama gerekiyorsa devreye alınmalıdır.
SQL / Filtre
Database'de belirli koşulu bulmak için SQL yeterlidir. Modelin SQL üretmesine ihtiyaç olmayabilir. Sabit report query daha güvenlidir. LLM yalnızca doğal dil query arayüzü sunuyorsa anlamlı olabilir. Generated SQL read-only sandbox içinde çalışmalıdır.
Workflow Engine
Sabit adım sırası workflow engine ile yönetilebilir. Agent karar özgürlüğü gereksiz olabilir. Approval ve retry deterministic biçimde çalışır. Audit daha kolaydır. Agent yalnızca değişken koşullarda tool seçmesi gerektiğinde eklenebilir.
Ne Zaman LLM Gereklidir?
Doğal dil anlamlandırma gereken problem iyi adaydır. Doküman özetleme ve semantic search LLM'den faydalanır. Serbest metinden structured data çıkarma da uygundur. Tek cevabı matematiksel olarak belli işlemler klasik kodla yapılmalıdır. Hybrid sistem en güvenilir sonucu verir.
AI Kullanımının Ek Maliyeti ve Riski
Her model çağrısı para ve latency oluşturur. Output deterministik değildir. Prompt injection riski bulunur. Sensitive data provider'a gidebilir. AI ekleme kararı business faydasının bu maliyetleri aşmasına bağlıdır.
Low-Code AI Projesi İçin Fizibilite Matrisi
Fizibilite matrisi use case'leri ortak kriterlerle karşılaştırmayı kolaylaştırır. İş değeri yüksek ve teknik riski düşük projeler pilot için önceliklidir. Veri hazırlığı zayıfsa önce data çalışması gerekir. Human approval ihtiyacı deployment modelini etkiler. Matris platform heyecanı yerine ölçülebilir önceliklendirme sağlar.
İş Değeri
Use case zaman veya maliyet kazancı üretmelidir. Kullanıcı sayısı business impact'i etkiler. Kritik bottleneck çözülüyorsa değer artar. Beklenen KPI baştan tanımlanmalıdır. Düşük değerli demo production önceliği almamalıdır.
Teknik Karmaşıklık
Integration ve workflow adımları complexity oluşturur. Çok sayıda legacy system riski artırır. Basit RAG pilot daha hızlı olabilir. Architecture bağımlılıkları haritalanmalıdır. Technical complexity development estimate'e yansıtılmalıdır.
Veri Hazırlığı
Dokümanların erişilebilir olması gerekir. Veri güncel ve sahipli olmalıdır. Permission bilgisi bulunmalıdır. Kötü data RAG sonucunu bozar. Veri temizliği pilot süresine dahil edilmelidir.
Güvenlik Riski
PII veya finansal veri riski artırır. External model provider policy kontrol edilmelidir. Tool write permission daha yüksek risk taşır. Public chatbot abuse protection gerektirir. Risk yükseldikçe governance artmalıdır.
AI Belirsizliği
Bazı görevlerde model davranışı daha değişkendir. Creative generation toleransı yüksek olabilir. Finansal karar toleransı düşüktür. Expected output tanımlanabilmelidir. Evaluation dataset bu belirsizliği ölçer.
Entegrasyon Sayısı
Her yeni connector yeni failure mode oluşturur. API auth ve rate limit yönetilmelidir. Legacy integration süreyi uzatır. Pilot mümkün olduğunca az sayıda sistemle başlamalıdır. Başarı sonrası yeni araçlar eklenebilir.
İnsan Onayı Gereksinimi
Yüksek riskli eylem approval ister. Review süresi ROI hesabına dahil edilmelidir. Human-in-the-loop tamamen otomasyon sağlamaz ama riski azaltır. Approval UI kullanıcı için hızlı olmalıdır. Onay veren kişi audit log'a yazılmalıdır.
Pilot Önceliği
İş değeri yüksek ve risk düşük use case ilk sıraya alınabilir. Veri hazır olmalıdır. Kullanıcı owner projeye bağlı olmalıdır. Başarı metric'i ölçülebilmelidir. Pilot öğrenimi sonraki use case'lere taşınmalıdır.
Low-Code AI Uygulama Mimarisinin Temel Katmanları
Low-code AI uygulaması yalnızca model node'undan oluşmaz. Kullanıcı arayüzü, orchestration, model, prompt, RAG, tool, database, security ve observability birlikte tasarlanmalıdır. Bu katmanlar birbirinden ayrıldığında platform değişikliği daha kolay olur. API-first yaklaşım business logic'i UI'dan ayırır. Production sorununda hangi katmanın hata verdiği daha hızlı bulunur.
Kullanıcı Arayüzü
UI input ve output deneyimini yönetir. Kullanıcı AI'ın ne yapabileceğini anlamalıdır. Loading ve streaming feedback verilmelidir. Human approval burada sunulabilir. Sensitive data gereksiz gösterilmemelidir.
Workflow / Orchestration
Workflow adımların sırasını yönetir. Model, retrieval ve tool çağrıları bağlanır. Retry ve timeout tanımlanır. Branch risk seviyesine göre değişebilir. Trace her adımı izlenebilir kılmalıdır.
AI Model
Model generation veya classification görevini yapar. Provider abstraction tercih edilmelidir. Model version kaydedilmelidir. Temperature ve token limit controlled config olmalıdır. Cost ve latency izlenmelidir.
Prompt
Prompt model davranışını yönlendirir. System instruction business boundary tanımlar. User data açık delimiter ile ayrılabilir. Prompt version tutulmalıdır. Secret prompt içinde saklanmamalıdır.
Knowledge / RAG
RAG kurumsal bilgiyi modele getirir. Retrieval permission-aware olmalıdır. Metadata filter erişimi daraltabilir. Source attribution gösterilebilir. Knowledge freshness ölçülmelidir.
Tools / API
Tool dış sistemde işlem yapabilir. Read ve write ayrı tanımlanmalıdır. User context authorization'a aktarılmalıdır. Tool input schema doğrulanmalıdır. Audit her çağrıyı kaydetmelidir.
Database
Transactional data ile AI knowledge farklı amaçlara sahiptir. Platform metadata ayrı database'de tutulabilir. Agent doğrudan yüksek yetkili database connection kullanmamalıdır. Service layer üzerinden erişim daha güvenlidir. Backup ve migration planı hazırlanmalıdır.
Security
Authentication kullanıcıyı doğrular. Authorization hangi veri ve tool'a erişebileceğini belirler. Secret manager kullanılmalıdır. Prompt injection tek kontrolle çözülemez. Security test production öncesinde çalıştırılmalıdır.
Observability
Prompt, model, retrieval ve tool çağrısı trace edilmelidir. Token ve latency ölçülmelidir. User feedback kalite sinyali sağlar. Error model version ile ilişkilendirilmelidir. Sensitive content loglanmadan önce maskelenmelidir.
Prompt Katmanı Nasıl Tasarlanmalı?
Prompt production AI uygulamasında geçici metin değil davranış configuration'ıdır. System ve user prompt açık biçimde ayrılmalıdır. Context ve variable kullanımı kontrollü olmalıdır. Structured output downstream sistemlerin güvenilir çalışmasını sağlar. Prompt değişikliği regression test gerektirmelidir.
System Prompt
System prompt rol ve davranış sınırlarını tanımlar. Tool kullanım koşulları yazılabilir. Hassas business rule yalnızca prompt güvenliğine bırakılmamalıdır. Prompt injection system instruction'ı aşmaya çalışabilir. Server-side guardrail gerekir.
User Prompt
User prompt kullanıcının gerçek talebidir. Input validation uygulanmalıdır. Uzunluk sınırı maliyeti kontrol eder. User text system instruction ile karıştırılmamalıdır. Potential injection input ayrıca değerlendirilebilir.
Context
Context RAG veya uygulama tarafından sağlanan ek bilgidir. Gereksiz büyük context maliyet ve kaliteyi etkiler. Permission sonrası veri eklenmelidir. Context içinde doküman talimatları untrusted data olarak ele alınmalıdır. Model bunları system instruction gibi uygulamamalıdır.
Template
Template tekrar kullanılan prompt yapısı sağlar. Placeholder isimleri anlamlı olmalıdır. Escape ve delimiter kullanılabilir. Template version kontrol edilmelidir. Business owner değişikliği review edebilir.
Variables
Variable kullanıcı, tenant veya workflow bilgisini taşır. Untrusted input doğrudan instruction alanına yerleştirilmemelidir. Type ve allowed value doğrulanmalıdır. Sensitive variable loglanmamalıdır. Environment-specific değerler prompt dışında config olarak tutulabilir.
Output Format
Downstream sistem için structured output tercih edilebilir. JSON schema field ve type tanımlar. Model cevabı parse edilmeden işlem yapılmamalıdır. Validation başarısızsa retry veya fallback uygulanabilir. Free text yalnızca kullanıcıya gösterilecek sonuç için kullanılabilir.
Prompt Versioning
Her production prompt version numarası taşımalıdır. Evaluation sonucu version ile ilişkilendirilir. Prompt değiştiğinde old version rollback için korunur. Git veya platform history kullanılabilir. Version olmadan kalite düşüşünün nedeni bulunması zorlaşır.
Prompt Bir Kod Artifact'i Gibi Yönetilmeli mi?
Evet, production davranışını değiştiren prompt code artifact gibi yönetilmelidir. Küçük bir cümle değişikliği modelin tool seçimini veya refusal davranışını değiştirebilir. Owner ve approval süreci tanımlanmalıdır. Evaluation testleri release öncesinde çalışmalıdır. Rollback imkânı production incident süresini azaltır.
Git / Version History
Prompt geçmişi saklanmalıdır. Kim neyi değiştirdi görülebilir. Diff review yapılabilir. Release tag ile production prompt eşleştirilebilir. Platform export desteklemiyorsa harici repository kullanılabilir.
Owner
Prompt'un business owner'ı olmalıdır. Teknik ekip implementation'ı yönetir. Domain uzmanı davranış beklentisini doğrular. Sahipsiz prompt zamanla tutarsız hâle gelir. Kritik prompt değişikliği owner approval isteyebilir.
Test
Golden dataset prompt testinde kullanılmalıdır. Normal ve adversarial sorular bulunmalıdır. Expected behavior ölçülmelidir. Otomatik değerlendirme insan review ile desteklenebilir. Test sonucu release artifact olarak saklanmalıdır.
Approval
Production prompt doğrudan edit edilmemelidir. Change request review edilebilir. Riskli agent prompt'u security approval gerektirebilir. Küçük değişiklik için süreç aşırı ağır olmamalıdır. Risk bazlı governance uygulanmalıdır.
Rollback
Yeni prompt kaliteyi düşürürse eski version'a dönüş yapılmalıdır. Prompt dependency model version ile birlikte kaydedilmelidir. Rollback yalnızca text'i değil tool config'i de kapsayabilir. Otomatik health metric trigger oluşturabilir. Incident sonrasında root cause kaydedilmelidir.
Production Versiyonu
Hangi prompt'un aktif olduğu dashboard'dan görülmelidir. Environment bazında version farklı olabilir. Production version immutable release referansı taşımalıdır. A/B test farklı prompt version kullanabilir. Kullanıcı feedback version ile ilişkilendirilmelidir.
Prompt Değişikliğinin Davranış Değişikliği Olması
Prompt yalnızca copywriting metni değildir. Tool call davranışını değiştirebilir. Refusal veya security policy etkilenebilir. Bu nedenle change impact test edilmelidir. “Sadece bir cümle değiştirdik” production review'dan kaçmak için gerekçe olmamalıdır.
Model Katmanı Nasıl Tasarlanmalı?
Model katmanı provider ve version bağımlılığını kontrollü yönetmelidir. Aynı workflow farklı model üzerinde test edilebilir. Temperature ve token limit use case'e göre ayarlanmalıdır. Structured output ve tool calling capability requirement'a göre seçilir. Fallback planı provider kesintisine karşı hazırlanmalıdır.
Model Provider
Provider cloud veya local olabilir. Data policy kararı etkiler. Region availability kontrol edilmelidir. SLA ve rate limit incelenmelidir. Provider abstraction migration maliyetini azaltır.
Model Version
Model ismi tek başına yeterli olmayabilir. Provider model davranışını yeni snapshot ile değiştirebilir. Mümkünse fixed version kullanılmalıdır. Evaluation version değişiminde tekrar çalıştırılmalıdır. Trace gerçek model version'ı saklamalıdır.
Temperature
Temperature output çeşitliliğini etkiler. Structured extraction için düşük değer tercih edilebilir. Creative content daha yüksek değer kullanabilir. Tek ayar her node için uygun değildir. Evaluation ile optimize edilmelidir.
Token Limit
Token limit maliyet ve response boyutunu sınırlar. Gereksiz büyük output kullanıcı deneyimini düşürür. Agent step başına limit uygulanabilir. Context window ile karıştırılmamalıdır. Cost calculation'a dahil edilmelidir.
Structured Output
Structured output tool ve workflow entegrasyonunu kolaylaştırır. JSON schema belirli field'ları zorunlu kılar. Validation yine server tarafında yapılmalıdır. Model schema dışı sonuç üretirse fallback gerekir. Business rule ayrıca doğrulanmalıdır.
Tool Calling
Model hangi tool'u çağıracağını seçebilir. Tool description açık olmalıdır. Input schema dar tutulmalıdır. Write tool human approval isteyebilir. Tool result untrusted content olarak ele alınmalıdır.
Model Fallback
Primary provider hata verdiğinde secondary model kullanılabilir. Fallback model aynı capability'ye sahip olmayabilir. Output quality yeniden değerlendirilmelidir. User'a degraded mode bilgisi gerekebilir. Fallback maliyeti ayrıca izlenmelidir.
Model Bağımsızlığı Neden Önemlidir?
Tek model provider'a sıkı bağımlılık uzun vadeli risk oluşturur. Fiyat, availability veya data policy değişebilir. Model abstraction aynı workflow'un farklı provider ile çalışmasını kolaylaştırır. Prompt ve tool schema mümkün olduğunca taşınabilir tutulmalıdır. Evaluation dataset model migration kararını objektif hâle getirir.
Tek Sağlayıcıya Bağımlılık
Provider outage bütün uygulamayı durdurabilir. API behavior değişebilir. Contract şartları farklılaşabilir. Region availability business continuity'yi etkiler. Secondary seçenek planlanmalıdır.
Model Fiyatının Değişmesi
Token fiyatı ürün ekonomisini etkiler. Kullanıcı sayısı arttıkça küçük fiyat değişimi büyük maliyet olur. Cost per task izlenmelidir. Model router ucuz model kullanımını artırabilir. Business SLA korunmalıdır.
Model Kalitesinin Değişmesi
Provider yeni model sürümü yayınlayabilir. Quality belirli use case'te düşebilir. Regression dataset düzenli çalıştırılmalıdır. Production model otomatik değiştirilmemelidir. A/B veya shadow test kullanılabilir.
Bölgesel Kullanılabilirlik
Bazı modeller her region'da bulunmayabilir. Data residency requirement seçimi sınırlar. Latency region mesafesinden etkilenir. Disaster recovery başka region gerektirebilir. Provider seçimi architecture kararıdır.
Veri Politikaları
Provider input retention politikası incelenmelidir. Hassas data gönderimi sınırlandırılabilir. Enterprise contract farklı güvence sunabilir. Local model bazı veriler için tercih edilebilir. Privacy review model onboarding sürecine eklenmelidir.
Model Router
Router göreve göre farklı model seçebilir. Basit classification küçük modele gönderilir. Complex reasoning büyük modele yönlenir. Cost ve latency optimize edilir. Routing rule evaluation ile doğrulanmalıdır.
Provider Abstraction
Application doğrudan provider-specific API'ye sıkı bağlanmamalıdır. Internal interface kullanılabilir. Prompt ve response normalization uygulanabilir. Provider değişikliği business code'u minimum etkiler. Tool calling farkları adapter katmanında yönetilebilir.
RAG Nedir?
RAG, modelin cevap üretmeden önce ilgili harici bilgiyi getirip context olarak kullanmasıdır. Kurumsal doküman veya bilgi tabanı modele sürekli fine-tuning yapmadan kullanılabilir. Retrieval kalitesi yanlışsa model iyi olsa bile cevap zayıf olur. Source ve permission yönetimi architecture'ın temel parçasıdır. Kurumsal vector database kullanımını daha ayrıntılı incelemek için https://www.diyarbakiryazilim.com.tr/posts/kurumsal-bilgi-yonetimi-icin-vektor-veritabani-kullanimi adresindeki içeriğe bakabilirsiniz.
Retrieval-Augmented Generation
Retrieval önce ilgili bilgi parçalarını bulur. Generation bu parçaları LLM context'ine ekler. Model cevapta kendi genel bilgisini değil getirilen kaynağı önceliklendirebilir. Groundedness bu bağlantıyı ölçer. Retrieval ve generation ayrı test edilmelidir.
LLM'in Kurumsal Bilgiye Bağlanması
LLM model training döneminde kurum dokümanlarını bilmeyebilir. RAG güncel dosyaları runtime sırasında getirir. Access control doküman düzeyinde uygulanmalıdır. Kullanıcı yalnızca yetkili olduğu içeriği retrieve edebilmelidir. Böylece knowledge assistant kurumsal bilgiyle çalışabilir.
RAG ile Fine-Tuning Arasındaki Fark
RAG harici bilgiyi context olarak getirir. Fine-tuning model davranış veya pattern öğrenimini değiştirir. Güncel kurum bilgisini sık değiştirmek için RAG daha pratiktir. Fine-tuning source citation sağlamaz. İki yöntem farklı problemlere çözüm sunar.
Knowledge Base
Knowledge base indekslenen içerik koleksiyonudur. Doküman version ve owner metadata taşımalıdır. Permission bilgisi eklenebilir. Expired content kaldırılmalıdır. Sync health izlenmelidir.
Retrieval
Retrieval soruya ilgili chunk'ları bulur. Vector similarity tek yöntem değildir. Keyword ve hybrid search kullanılabilir. Metadata filter precision artırabilir. Reranking top sonuçları yeniden sıralayabilir.
Context
Retrieved chunk'lar modele context olarak eklenir. Çok fazla chunk gereksiz token tüketir. Context order sonucu etkileyebilir. Source metadata korunmalıdır. Sensitive bilgi user authorization sonrası eklenmelidir.
Generation
LLM context'i kullanarak final cevap üretir. Prompt yalnızca kaynağa dayanmasını isteyebilir. Model bilgi yoksa bunu söylemelidir. Source attribution kullanıcıya gösterilebilir. Hallucination test edilmelidir.
Low-Code Platformlarda RAG Nasıl Kurulur?
Low-code platformlar ingestion, chunking, embedding ve retrieval işlemlerini component olarak sunar. Flowise güncel RAG rehberinde document store üzerinden indexing ve retrieval adımlarını görsel biçimde yönetmektedir. Dify knowledge pipeline yaklaşımı datasource plugin'leri üzerinden harici doküman sistemlerini içeri alabilmektedir. Bu kolaylık RAG kalite testini gereksiz hâle getirmez. Chunk ve metadata stratejisi use case'e göre tasarlanmalıdır.
Doküman Kaynağı
Kaynağın owner'ı bilinmelidir. PDF, Drive veya wiki olabilir. Permission metadata alınmalıdır. Duplicate doküman temizlenmelidir. Güncelleme yöntemi belirlenmelidir.
Ingestion
Ingestion kaynağı knowledge sistemine taşır. File parser içerik çıkarır. Hatalı doküman loglanmalıdır. Version değişimi tespit edilmelidir. Sync status dashboard'da izlenmelidir.
Chunking
Uzun doküman küçük parçalara bölünür. Chunk çok küçükse bağlam kaybolabilir. Çok büyükse retrieval precision düşebilir. Heading metadata korunmalıdır. Strategy golden question set ile test edilmelidir.
Embedding
Embedding metni vector representation'a dönüştürür. Model language capability önemlidir. Embedding version değişirse index yeniden üretilebilir. Cost ve storage izlenmelidir. Sensitive content provider policy açısından değerlendirilmelidir.
Vector Store
Vector store embedding'leri saklar. Metadata filter desteklemesi önemlidir. Tenant isolation tasarlanmalıdır. Backup ve recovery planı bulunmalıdır. Küçük knowledge base için mevcut database extension yeterli olabilir.
Retrieval
User query embedding'e dönüştürülür. Benzer chunk'lar getirilir. Top-k use case'e göre ayarlanır. Metadata security filter retrieval'dan önce uygulanmalıdır. Result relevance izlenmelidir.
Reranking
Reranker ilk retrieval sonucunu yeniden sıralar. Precision iyileşebilir. Ek latency ve maliyet oluşturur. Her use case'te gerekli değildir. Evaluation sonucu fayda göstermelidir.
LLM Context
En ilgili chunk'lar prompt'a eklenir. Source adı korunur. Token budget kontrol edilir. Context içinde zararlı instruction olabilir. Model bunları veri olarak değerlendirmelidir.
RAG İçin Veri Kaynakları
RAG yalnızca PDF yüklemekten ibaret değildir. Kurumsal bilgi farklı sistemlerde bulunabilir. Her source'un permission ve freshness modeli farklıdır. Connector yalnızca teknik erişimi çözmekle kalmamalı, güvenlik bağlamını da taşımalıdır. Low-code AI uygulamalarında API LLM RAG ve veritabanı entegrasyonu tasarlanırken kaynak başına data owner belirlenmelidir.
PDF sık kullanılan RAG kaynağıdır. Scanned belge parsing sorunu oluşturabilir. Table yapısı extraction'da bozulabilir. Page metadata citation için saklanmalıdır. Yeni version eski dosyayı geçersiz kılmalıdır.
Word
Word doküman heading yapısı chunking için faydalıdır. Comment ve revision içerikleri istenmeden indexlenebilir. Permission source sistemden alınmalıdır. Version history değerlendirilmelidir. Dosya içindeki hidden data kontrol edilmelidir.
Wiki
Wiki kurumsal bilgi için dinamik kaynaktır. Page hierarchy metadata olarak kullanılabilir. Permission değişiklikleri sync edilmelidir. Deleted page index'ten kaldırılmalıdır. Incremental sync maliyeti azaltır.
SharePoint
SharePoint enterprise doküman kaynağı olabilir. Kullanıcı permission yapısı karmaşık olabilir. RAG index aynı erişim sınırlarını korumalıdır. Full copy tüm kullanıcılara açılmamalıdır. Connector user context taşıyabilmelidir.
Google Drive
Drive file ve folder permission taşır. Connector service account ile çalışabilir. User-specific visibility korunmalıdır. Deleted file index'ten kaldırılmalıdır. Shared drive ayrımı dikkate alınmalıdır.
Database
Structured data RAG veya tool üzerinden kullanılabilir. Her tablo vector search için uygun değildir. Numeric hesap SQL ile yapılmalıdır. Agent read-only API üzerinden erişmelidir. Database permission minimum olmalıdır.
Website
Public web site crawl edilip indexlenebilir. Navigation ve footer noise temizlenmelidir. Robots ve kullanım koşulları dikkate alınmalıdır. İçerik değişikliği sync edilmelidir. Web sayfasındaki malicious instruction indirect prompt injection riski oluşturabilir.
REST API
API dinamik bilgiyi retrieval sırasında getirebilir. Authentication secure credential ile yapılmalıdır. Rate limit dikkate alınmalıdır. Response schema validation uygulanmalıdır. Agent API response'u untrusted input kabul etmelidir.
Harici Knowledge Base
Mevcut enterprise search sistemi retrieval kaynağı olarak kullanılabilir. Vector database yeniden kurmak gerekmeyebilir. External retrieval API sonuç ve permission döndürebilir. Ranking mevcut search quality'den faydalanır. Platform lock-in azalabilir.
Chunking Stratejisi
Chunking RAG kalitesini doğrudan etkiler. Tek bir ideal chunk boyutu yoktur. Dokümanın yapısı ve soru türü dikkate alınmalıdır. Metadata mümkün olduğunca korunmalıdır. Golden dataset üzerinden farklı strategy karşılaştırılmalıdır.
Fixed-Size Chunk
Metin belirli token veya karakter boyutunda bölünür. Uygulaması kolaydır. Başlık ve semantic sınırları bozabilir. Overlap bağlam kaybını azaltır. Homojen dokümanda yeterli olabilir.
Paragraph-Based
Paragraflar doğal sınır olarak kullanılır. İnsan tarafından düzenlenmiş içerikte anlamlıdır. Çok kısa veya uzun paragraflar problem yaratabilir. Birkaç paragraf birleştirilebilir. Heading metadata eklenebilir.
Semantic Chunk
Anlam değişimine göre metin bölünür. Retrieval relevance iyileşebilir. İşlem maliyeti daha yüksektir. Algorithm veya model bağımlılığı eklenir. Evaluation ile faydası ölçülmelidir.
Overlap
Komşu chunk'lar belirli bölümü tekrar paylaşır. Sınırdaki bilginin kaybolmasını azaltır. Fazla overlap index boyutunu büyütür. Duplicate retrieval oluşabilir. Oran use case'e göre ayarlanmalıdır.
Metadata
Chunk source, page ve department bilgisi taşıyabilir. Filtering bu metadata'yı kullanır. Permission alanı security için kritiktir. Version ve expiry eklenebilir. Metadata retrieval açıklanabilirliğini artırır.
Chunk Boyutunun Retrieval Kalitesine Etkisi
Küçük chunk daha spesifik sonuç verebilir. Ancak gerekli bağlam eksik kalabilir. Büyük chunk bağlamı korur ama noise artırır. Token maliyeti yükselir. En doğru boyut test ile belirlenmelidir.
Metadata Filtering
Metadata filtering retrieval sonucunu business ve security kurallarıyla sınırlar. Kullanıcı yalnızca kendi department veya tenant verisini görebilir. Bu kontrol prompt'a yazılmamalıdır. Retrieval query seviyesinde uygulanmalıdır. Permission metadata source system ile senkron tutulmalıdır.
Department
Doküman departmana göre etiketlenebilir. Kullanıcı role alanıyla eşleştirilir. HR belgesi satış kullanıcısına görünmeyebilir. Shared policy ayrıca tanımlanmalıdır. Filter audit edilebilir olmalıdır.
Document Type
Policy, contract veya guide gibi türler ayrılabilir. Query belirli document type'a sınırlandırılabilir. Ranking iyileşebilir. Kullanıcı intent classifier type seçebilir. Metadata standardize edilmelidir.
Customer
Customer-specific knowledge multi-tenant sistemde kritik olabilir. Tenant ID retrieval filter olarak uygulanır. Kullanıcı input'undan gelen tenant ID güvenilmezdir. Server session'dan alınmalıdır. Cross-customer retrieval test edilmelidir.
Country
Ülke bazlı politika farklı olabilir. User profile country context sağlar. Global dokümanlar ayrı etiketlenebilir. Yanlış country filter yanlış mevzuat cevabına yol açabilir. Kullanıcı aktif kapsamı görebilmelidir.
Date
Doküman effective date taşıyabilir. Expired içerik dışlanabilir. Historical soru için eski version gerekebilir. Date filtering business rule'a göre yapılmalıdır. Timezone standardize edilmelidir.
Permission
Permission metadata access kontrolünü taşır. User group ile eşleştirilebilir. Default deny yaklaşımı tercih edilmelidir. Missing permission public olarak yorumlanmamalıdır. Sync failure security alarmı oluşturmalıdır.
Retrieval Öncesi Yetki Filtresi
Security filter retrieval'dan önce uygulanmalıdır. Yetkisiz chunk modele hiç gönderilmemelidir. Sonradan output filtresi yeterli değildir. Cache key permission context içermelidir. Automated isolation test çalıştırılmalıdır.
Vector Database Gerekli mi?
Her RAG projesinde ayrı vector database zorunlu değildir. Küçük knowledge base için mevcut database extension veya search engine yeterli olabilir. Büyük corpus ve metadata filtering ihtiyacı dedicated vector store gerektirebilir. Hybrid search keyword ve semantic yaklaşımı birleştirir. Technology seçimi ölçek ve operasyon yeteneğine göre yapılmalıdır.
Küçük Knowledge Base
Yüzlerce veya birkaç bin chunk basit storage ile yönetilebilir. Ayrı cluster gereksiz olabilir. Mevcut PostgreSQL extension kullanılabilir. Backup ve operation kolaylaşır. Performance test gerçek yükle yapılmalıdır.
Büyük Knowledge Base
Milyonlarca vector daha güçlü indexing gerektirir. Horizontal scale ihtiyacı oluşabilir. Metadata filter performance önemlidir. Rebuild süresi planlanmalıdır. Cost per query izlenmelidir.
Managed Vector DB
Managed hizmet operation yükünü azaltır. Backup ve scaling provider tarafından yönetilebilir. Data residency kontrol edilmelidir. Query fiyatlandırması TCO'ya eklenir. Exit ve export imkanları incelenmelidir.
Existing Search Engine
Kurumda güçlü enterprise search varsa yeniden platform kurmak gerekmeyebilir. Keyword ve semantic capability kullanılabilir. Permission zaten uygulanıyor olabilir. Retrieval API LLM platformuna sonuç verir. Bu yaklaşım data duplication azaltır.
Hybrid Search
Keyword exact term bulmada güçlüdür. Vector semantic anlamı yakalar. Hybrid ranking iki yaklaşımı birleştirir. Product code gibi exact identifier için faydalıdır. Weight evaluation ile ayarlanmalıdır.
External Retrieval API
Knowledge platform external API sunabilir. Low-code workflow yalnızca retrieval request gönderir. Security merkezi sistemde kalır. Platform bağımlılığı azalır. API latency toplam cevap süresine eklenir.
RAG Kalitesi Nasıl Test Edilir?
RAG testinde sadece final cevabı okumak yeterli değildir. Retrieval'ın doğru parçayı getirip getirmediği ayrı ölçülmelidir. Grounded answer ve source attribution farklı metric'tir. Hallucination rate production riskini gösterir. Golden question set düzenli regression testi için kullanılmalıdır.
Retrieval Precision
Getirilen chunk'ların ne kadarının ilgili olduğu ölçülür. Çok fazla alakasız içerik precision'ı düşürür. Top-k ayarı etkiler. Metadata filter iyileştirebilir. Reranking sonuçları karşılaştırılabilir.
Retrieval Recall
Gerekli bilginin retrieval sonucunda bulunup bulunmadığını ölçer. Çok düşük top-k recall'ı düşürebilir. Query rewrite yardımcı olabilir. Hybrid search bazı sorularda iyileştirir. Golden source referansı gerekir.
Relevant Chunk
Her test sorusu için beklenen source chunk belirlenebilir. Retrieval sonucunda bu chunk aranır. Human label oluşturulabilir. Version değişiminde referans güncellenmelidir. Automation quality trendini gösterir.
Grounded Answer
Cevap getirilen kaynağa dayanmalıdır. Model dış bilgi ekliyorsa risk artar. Citation ile claim eşleşmesi test edilebilir. Unknown durumda model cevap vermemeyi bilmelidir. Groundedness business use case için kritik metric olabilir.
Source Attribution
Kullanıcı cevabın hangi kaynaktan geldiğini görmelidir. Page veya URL gösterilebilir. Citation gerçekten claim'i desteklemelidir. Yanlış source güveni azaltır. Automated attribution test uygulanabilir.
Hallucination Rate
Kaynakta olmayan iddia oranı ölçülmelidir. Human evaluation kullanılabilir. LLM judge yardımcı olabilir fakat tek referans olmamalıdır. High-risk use case çok düşük tolerans gerektirir. Trend model veya prompt değişiminde izlenir.
Golden Question Set
Gerçek kullanıcı sorularından hazırlanmalıdır. Kolay ve zor örnekler içermelidir. Yetkisiz bilgi talepleri eklenmelidir. Expected source ve response criteria tanımlanmalıdır. Her release'te tekrar çalıştırılmalıdır.
Knowledge Base Güncelliği Nasıl Korunur?
RAG uygulaması eski dokümanı doğru biçimde cevaplıyor olabilir ama sonuç yine yanlış olabilir. Bu nedenle bilgi güncelliği model kalitesi kadar önemlidir. Scheduled veya event-based sync kullanılabilir. Silinen ve süresi dolan doküman index'ten kaldırılmalıdır. Embedding version değişiminde rebuild planı gerekir.
Scheduled Sync
Belirli aralıklarla source taranır. Yeni ve değişen belgeler alınır. Basit ve güvenilirdir. Çok sık schedule gereksiz maliyet oluşturabilir. Freshness SLA ile uyumlu seçilmelidir.
Event-Based Sync
Doküman değiştiğinde event ingestion başlatır. Freshness iyileşir. Webhook veya trigger kullanılabilir. Dify güncel trigger plugin yaklaşımı üçüncü taraf event'lerini workflow başlangıcı olarak desteklemektedir. Retry ve idempotency gerekir.
Document Version
Her belge version taşımalıdır. Yeni version eski chunk'ları geçersiz kılabilir. Historical query ihtiyacı ayrıca yönetilir. Version metadata citation'a eklenebilir. Duplicate index önlenmelidir.
Deleted Documents
Source'ta silinen belge index'te kalmamalıdır. Tombstone veya sync comparison kullanılabilir. Deletion permission açısından da kritiktir. Cache temizlenmelidir. Audit deletion event'i kaydedebilir.
Expired Content
Policy ve fiyat bilgisi expiry date taşıyabilir. Retrieval filter expired document'ı dışlar. Yeni version yoksa kullanıcıya bilgi eksikliği söylenebilir. Expiry warning owner'a gönderilebilir. Governance stale knowledge riskini azaltır.
Stale Embeddings
Doküman değiştiği hâlde eski vector kullanılabilir. Content hash değişikliği tespit edilmelidir. Affected chunk yeniden embed edilir. Model upgrade de stale index oluşturabilir. Embedding version metadata tutulmalıdır.
Index Rebuild
Büyük değişiklikte full rebuild gerekebilir. Yeni index paralel oluşturulabilir. Validation sonrası traffic switch yapılır. Rollback eski index'e dönebilir. Rebuild süresi ve cost planlanmalıdır.
AI Agent Nedir?
AI agent yalnızca cevap üreten chatbot'tan daha fazla yetkiye sahip sistemdir. LLM hedefi yorumlar, tool seçer ve sonuçlara göre sonraki adımı belirler. Memory ve state çok adımlı görevleri destekler. Yetki arttıkça excessive agency riski de büyür; OWASP güncel LLM riskleri agent yetkilerinin sınırlandırılmasının önemini ayrıca vurgular. Agent bu nedenle güçlü governance altında çalışmalıdır.
Chatbot ile Agent Arasındaki Fark
Chatbot çoğunlukla soru cevap üretir. Agent dış sistemde eylem yapabilir. Chatbot static retrieval kullanabilir. Agent dinamik tool seçebilir. Eylem yetkisi risk seviyesini artırır.
LLM
LLM agent'ın karar motorudur. User request'i yorumlar. Tool description üzerinden seçim yapabilir. Model hatası yanlış tool call üretebilir. Guardrail ve approval bunu sınırlar.
Tool
Tool agent'ın dış dünyayla etkileşim yoludur. API, search veya database olabilir. Input schema dar tutulmalıdır. Write tool daha yüksek risk taşır. Audit her tool call'u kaydetmelidir.
Memory
Memory önceki conversation veya state'i saklar. Gereksiz uzun memory token maliyetini artırır. Sensitive veri retention riski taşır. User ve tenant isolation korunmalıdır. Memory expiry policy belirlenmelidir.
Planning
Agent hedefi adımlara bölebilir. Plan model tarafından dinamik oluşturulabilir. Maximum step sınırı gerekir. Plan user'a gösterilebilir. High-risk adım approval isteyebilir.
Action
Action tool çağrısı veya system işlemi olabilir. Her action authorization kontrolünden geçmelidir. Modelin isteği permission yerine geçmez. Idempotency duplicate işlem riskini azaltır. Sonuç trace içinde saklanmalıdır.
Feedback
Tool result agent'a geri döner. Agent yeni karar üretir. Result untrusted olabilir. External content prompt injection taşıyabilir. Validation sonrası context'e eklenmelidir.
Low-Code Araçlarla Agent Nasıl Oluşturulur?
Low-code agent oluştururken goal, instruction ve tool set tanımlanır. Langflow güncel Agent component bu bileşenleri görsel flow içinde birleştirmektedir. Dify agent strategy yaklaşımı da model ve tool parametreleriyle özel agent reasoning davranışı kurulmasına izin verir. Visual builder hızlı başlangıç sağlasa da tool permission server tarafında uygulanmalıdır. Human approval kritik action için ayrı node olmalıdır.
Agent Goal
Goal açık ve sınırlı olmalıdır. “Her konuda yardımcı ol” güvenli hedef değildir. Tek business process seçilmelidir. Success criteria tanımlanmalıdır. Agent goal tool listesiyle uyumlu olmalıdır.
System Instruction
Agent sınırlarını açıklar. Hangi durumda tool kullanacağı yazılır. High-risk işlemler yasaklanabilir. Ancak prompt tek security mekanizması değildir. Backend permission ayrıca uygulanmalıdır.
Tools
Yalnızca gerekli araçlar verilir. Search ve CRM read ayrı olabilir. Write tool approval ister. Tool schema strict olmalıdır. Token ve credential agent'a açık gösterilmemelidir.
Knowledge
Agent RAG ile kurumsal bilgi kullanabilir. Retrieval permission-aware olmalıdır. Knowledge source güncel tutulmalıdır. Source attribution final output'a eklenebilir. Agent knowledge'da olmayan bilgiyi uydurmamalıdır.
State
State workflow ilerlemesini tutar. Approved step veya selected customer burada bulunabilir. Tenant context immutable tutulmalıdır. User input state'i değiştirebiliyorsa validation gerekir. Persistence ihtiyacı business sürecine göre belirlenir.
Decision Logic
Agent hangi tool'un gerekli olduğuna karar verir. Bazı kararlar deterministic branch ile sınırlandırılabilir. Riskli path agent özgürlüğüne bırakılmamalıdır. Decision trace debug için saklanmalıdır. Evaluation tool selection accuracy ölçmelidir.
Human Approval
Agent action approval node'a gönderilebilir. Kullanıcı input ve önerilen işlemi görür. Approve veya reject seçebilir. Approval identity loglanmalıdır. Time-out durumunda işlem yapılmamalıdır.
Output
Final output user-friendly olmalıdır. Tool sonucu doğrudan gösterilmemelidir. Sensitive data maskelenebilir. Structured response UI tarafından güvenli biçimde işlenir. Source ve action summary gösterilebilir.
Workflow ile Agent Arasındaki Fark
Workflow önceden tanımlı adımları takip eder. Agent ise duruma göre sonraki eylemi seçebilir. Deterministik işlem için workflow daha güvenilir ve ucuzdur. Belirsiz bilgi işi agent davranışından faydalanabilir. Hybrid architecture sabit kritik adımları workflow'da tutup esnek kısımları agent'a bırakabilir.
Deterministik Workflow
Adımlar önceden bellidir. Her koşul açık branch ile tanımlanır. Test kolaydır. Audit daha nettir. Finansal süreçlerde tercih edilebilir.
Agentic Decision
Agent model reasoning ile karar verir. Tool sırası dinamik olabilir. Belirsiz user request'i yönetebilir. Hata davranışı daha az öngörülebilir. Guardrail gerektirir.
Sabit Akış
Sabit akış aynı input türünde aynı step'leri çalıştırır. Retry davranışı belirgindir. Cost tahmini kolaydır. Workflow visual olarak anlaşılırdır. Değişken araştırma görevinde yetersiz kalabilir.
Dinamik Tool Seçimi
Agent farklı tool arasından seçim yapar. Kullanıcı amacına göre search veya CRM çağrısı yapabilir. Tool description kritik önemdedir. Yanlış seçim evaluation ile ölçülmelidir. Write tool selection approval isteyebilir.
Risk Seviyesine Göre Kullanım
Düşük riskli bilgi araştırması agent için uygundur. Kritik para transferi deterministic workflow gerektirir. Agent öneri üretebilir. İnsan final onay verir. Architecture risk bazlı olmalıdır.
Agent'a Hangi Araçlar Verilebilir?
Agent tool set business görevine göre sınırlanmalıdır. Search ve database read düşük riskli olabilir. E-posta gönderme veya ERP update daha yüksek risk taşır. Her integration kendi authentication ve rate limit politikasına sahip olmalıdır. Tool sonucu model prompt'una eklenirken untrusted data kabul edilmelidir.
Search
Web veya internal search kullanılabilir. Sonuç malicious instruction içerebilir. Domain allowlist uygulanabilir. Source citation saklanmalıdır. Query privacy açısından değerlendirilmelidir.
Database Read
Read-only API tercih edilmelidir. Raw SQL agent'a sınırsız verilmemelidir. Allowed query veya parameterized endpoint kullanılabilir. Row-level security uygulanmalıdır. Query audit edilmelidir.
CRM
Agent müşteri verisini okuyabilir. User permission korunmalıdır. Update ayrı tool olmalıdır. Sensitive field minimum gösterilmelidir. CRM audit sistemiyle entegrasyon yapılabilir.
E-Posta
Draft oluşturmak düşük risklidir. Gerçek gönderim yüksek risk taşır. Recipient allowlist veya confirmation kullanılabilir. Attachment kontrol edilmelidir. Sent message audit kaydına eklenmelidir.
Calendar
Availability okunabilir. Meeting oluşturma kullanıcı onayı isteyebilir. Timezone doğrulanmalıdır. External attendee bilgisi PII içerir. Event ID trace'e eklenebilir.
Ticket System
Agent ticket okuyabilir ve oluşturabilir. Priority classification yapılabilir. Ticket kapatma approval isteyebilir. User identity ticket history'de görünmelidir. Duplicate creation idempotency ile engellenmelidir.
ERP
ERP kritik business data taşır. Read ve write API kesin ayrılmalıdır. Financial action agent'a doğrudan verilmemelidir. Approval ve transaction limit uygulanmalıdır. Audit zorunludur.
Custom API
Internal service tool olarak sunulabilir. OpenAPI schema yardımcı olabilir. Authentication workload identity ile yapılabilir. Response validate edilmelidir. Tool endpoint yalnızca gerekli operation'ı expose etmelidir.
Agent Tool Tasarımında Least Privilege
Least privilege agent'a yalnızca görev için gereken minimum yetkiyi vermektir. OWASP'ın excessive agency yaklaşımı geniş tool ve permission'ların istenmeyen eylem riskini artırdığını açıkça belirtir. Tool design bu nedenle security'nin merkezinde olmalıdır. Read ve write ayrımı güçlü başlangıçtır. Kullanıcı context'i her çağrıda authorization'a dahil edilmelidir.
Sadece Gerekli Tool'lar
Agent kullanılmayan tool'u görmemelidir. Tool sayısı arttıkça yanlış seçim riski yükselir. Use case specific agent daha güvenlidir. Runtime tool filtering uygulanabilir. Yeni tool security review sonrası eklenmelidir.
Read ve Write Yetkilerini Ayırmak
Read operation düşük risk taşır. Write business state değiştirir. Ayrı credential kullanılabilir. Write approval şart olabilir. Audit iki tür işlemi ayrı raporlamalıdır.
Kullanıcı Bağlamında Yetkilendirme
Agent service account kullanırken user identity kaybolmamalıdır. Backend user permission'ı tekrar kontrol etmelidir. Model hangi user olduğunu söyleyerek yetki kazanamaz. Session signed identity taşır. Audit user ve agent bilgisini birlikte saklar.
Scope
Credential belirli resource scope ile sınırlandırılmalıdır. CRM token tüm tenant'ları görmemelidir. API endpoint yalnızca gerekli action'ı desteklemelidir. Expiry kullanılabilir. Scope değişikliği review gerektirir.
Rate Limit
Tool çağrı sayısı sınırlanmalıdır. Agent loop yüksek maliyet oluşturabilir. External API quota korunur. User ve agent bazlı limit uygulanabilir. Limit aşılırsa güvenli hata dönülmelidir.
Audit Log
Tool adı ve zaman kaydedilmelidir. Input'un hassas bölümü maskelenebilir. Result status tutulur. Approval actor eklenir. Incident analysis bu kayıtla yapılır.
Human-in-the-Loop Nedir?
Human-in-the-loop AI sisteminin belirli karar veya eylemlerinde insan kontrolü bulunmasıdır. Model öneri üretebilir fakat final işlem kullanıcı onayıyla çalışır. Özellikle finans, hukuk ve müşteri iletişiminde risk azaltır. Approval sürtünme oluşturduğu için yalnızca gerçekten gerekli adımlarda kullanılmalıdır. Kullanıcıya karar verecek yeterli context gösterilmelidir.
İnsan Onayı Neden Gereklidir?
LLM output probabilistiktir. Agent yanlış tool seçebilir. Sensitive action geri döndürülemez olabilir. İnsan business context'i kontrol eder. Approval audit sorumluluğunu görünür kılar.
Review
İnsan önerilen sonucu inceler. Source ve model gerekçesi gösterilebilir. Tool input açık olmalıdır. Kullanıcı gizli system detail görmek zorunda değildir. Review UI hızlı anlaşılır olmalıdır.
Approve
Approve action'ın çalışmasına izin verir. Onay identity kaydedilir. Payload onay sonrası değiştirilmemelidir. Signed operation kullanılabilir. Approval belirli süre sonra expire olabilir.
Reject
Kullanıcı yanlış öneriyi reddeder. Agent işlemi yapmaz. Reject nedeni feedback olarak kaydedilebilir. Aynı talep otomatik tekrar edilmemelidir. Model improvement için anonymized data kullanılabilir.
Edit
Kullanıcı taslağı düzeltebilir. E-posta veya sözleşme taslağında faydalıdır. Final edited version audit edilir. Model output ile insan değişikliği ayrılabilir. Feedback dataset kalite artırabilir.
Escalate
Düşük confidence durumunda uzman ekibe aktarım yapılabilir. Kullanıcı beklediğini bilmelidir. Ticket oluşturulabilir. AI mevcut context'i insan operatöre aktarır. Sensitive veri minimum tutulur.
Override
Yetkili kullanıcı AI önerisini geçersiz kılabilir. Override nedeni kaydedilmelidir. Belirli role ile sınırlandırılır. Yüksek override oranı model problemi gösterebilir. Dashboard'da izlenebilir.
Hangi AI Eylemleri İnsan Onayı Gerektirmeli?
Geri alınması zor veya yüksek etkili işlemler insan onayı gerektirmelidir. Para, veri silme ve müşteri iletişimi iyi örneklerdir. Agent mümkünse yalnızca taslak üretmelidir. Approval business risk matrisine göre uygulanmalıdır. Tek prompt içindeki “dikkatli ol” talimatı güvenlik kontrolü değildir.
Para Transferi
Agent tek başına para göndermemelidir. Tutar ve alıcı insan tarafından doğrulanmalıdır. Transaction limit uygulanmalıdır. Dual approval gerekebilir. Banka API credential çok dar scope taşımalıdır.
Sipariş İptali
İptal müşteriyi doğrudan etkiler. Agent neden ve sipariş bilgisini hazırlayabilir. Kullanıcı onayı sonrası API çağrılır. Refund tutarı ayrıca doğrulanır. Audit reason saklanır.
Veri Silme
Silme geri döndürülemeyebilir. Soft-delete tercih edilebilir. User ve resource açık gösterilmelidir. Elevated permission gerektirebilir. Backup policy ayrıca bulunmalıdır.
Müşteriye E-Posta Gönderme
AI mesaj taslağı hazırlayabilir. Recipient ve içerik insan tarafından kontrol edilir. Sensitive attachment doğrulanmalıdır. Bulk gönderim rate limit gerektirir. Marka ve hukuki risk azaltılır.
Sözleşme Oluşturma
AI taslak üretebilir. Hukuki review gereklidir. Approved template kullanılmalıdır. Model kendi clause'unu eklememelidir. Version ve reviewer kaydedilmelidir.
CRM Kaydı Değiştirme
Yanlış update satış sürecini bozabilir. Proposed diff kullanıcıya gösterilmelidir. Field allowlist uygulanır. High-impact field ayrı approval isteyebilir. Change audit CRM'e yazılır.
Production İşlemi
Agent production deploy veya restart yapmamalıdır. Read-only observability aracı verilebilir. Remediation önerisi üretebilir. Engineer onayı sonrası automation çalışır. Kill switch bulunmalıdır.
Yüksek Riskli Kararlar
İşe alım, kredi veya hukuki sonuç doğuran kararlar tam otomatik agent'a bırakılmamalıdır. AI yardımcı bilgi sağlayabilir. İnsan sorumluluğu korunmalıdır. Bias ve fairness değerlendirilmelidir. Kurumsal politika ve hukuk uzmanı sürece dahil edilmelidir.
Low-Code AI Güvenlik Tehdit Modeli
Low-code kullanmak AI güvenlik risklerini ortadan kaldırmaz. OWASP'ın güncel LLM riskleri prompt injection, sensitive information disclosure, improper output handling, excessive agency, supply chain, vector ve embedding riskleri, misinformation ve unbounded consumption gibi alanları vurgular. Görsel workflow bu risklerin bazılarını daha görünür hâle getirebilir fakat otomatik çözmez. Security control model, data, tool ve infrastructure katmanlarında uygulanmalıdır. Threat modeling pilot başlamadan yapılmalıdır.
Prompt Injection
Kullanıcı model instruction'ını değiştirmeye çalışabilir. RAG dokümanı da zararlı talimat içerebilir. System prompt tek savunma değildir. Tool permission ve data separation gerekir. Injection test golden dataset'e eklenmelidir.
Sensitive Information Disclosure
Model prompt veya tool sonucundan hassas veri sızdırabilir. Minimum context kullanılmalıdır. PII maskelenebilir. Output policy uygulanır. Permission retrieval öncesinde kontrol edilir.
Improper Output Handling
LLM output güvenilir kod kabul edilmemelidir. HTML veya SQL doğrudan çalıştırılmamalıdır. Structured schema validation uygulanır. UI output sanitize eder. Downstream action allowlist üzerinden seçilir.
Excessive Agency
Agent gereğinden fazla tool ve yetki alabilir. Minimum scope uygulanmalıdır. Maximum action sayısı belirlenir. Human approval riskli action'ı sınırlar. OWASP bu alanı agent sistemlerinde önemli risk olarak ele almaktadır.
Supply Chain
Plugin ve connector third-party code içerir. Package source doğrulanmalıdır. Version pinning kullanılabilir. Security update takip edilir. Marketplace plugin'i otomatik güvenilir kabul edilmemelidir.
Vector ve Embedding Riskleri
Knowledge index hassas veri taşıyabilir. Poisoned document retrieval sonucunu manipüle edebilir. Tenant isolation uygulanmalıdır. Embedding provider data policy kontrol edilir. OWASP 2025 listesi vector ve embedding güvenliğini ayrı risk alanı olarak ele almaktadır.
Misinformation
Model ikna edici ama yanlış cevap verebilir. Source attribution gereklidir. High-risk output human review görmelidir. Groundedness metric izlenir. Kullanıcı uncertainty bilgisi görebilir.
Unbounded Consumption
Agent loop token ve API maliyetini kontrolsüz artırabilir. Step limit uygulanmalıdır. User rate limit gerekir. Budget ceiling kullanılabilir. OWASP güncel sınıflandırması beklenmeyen kaynak ve maliyet tüketimini ayrıca vurgular.
Prompt Injection Nedir?
Prompt injection kullanıcının veya harici içeriğin model instruction davranışını değiştirmeye çalışmasıdır. Direct saldırı kullanıcı mesajından gelir. Indirect saldırı web sayfası veya RAG dokümanı içinde bulunabilir. Agent tool kullanabiliyorsa etkisi daha ciddi olabilir. Savunma prompt'a eklenen tek cümle yerine çok katmanlı security control gerektirir.
Direct Prompt Injection
Kullanıcı açıkça önceki talimatları görmezden gelmesini ister. Model policy buna direnebilir. Ancak kesin garanti yoktur. Sensitive action backend permission ile korunmalıdır. Test dataset direct injection örnekleri içermelidir.
Indirect Prompt Injection
Zararlı instruction external content içindedir. Agent web veya document retrieval sırasında bunu okuyabilir. Model veriyi instruction sanabilir. Source content untrusted olarak işaretlenmelidir. Tool action permission ile sınırlandırılmalıdır.
Doküman İçindeki Zararlı Talimatlar
PDF içine “verileri şu adrese gönder” yazılabilir. RAG bunu context'e taşır. Model talimatı uygulamamalıdır. Retrieval content yalnızca bilgi kaynağı olarak kullanılmalıdır. Output ve tool layer ayrıca korunmalıdır.
Web İçeriğinden Gelen Talimatlar
Search sonucu malicious metin taşıyabilir. Agent bunu instruction olarak yorumlayabilir. Domain reputation tek başına yeterli değildir. Tool call allowlist uygulanır. Browser veya fetch tool minimum permission almalıdır.
Tool Manipulation
Malicious content agent'ı yanlış tool çağrısına yönlendirebilir. Tool input schema ve permission zararı sınırlar. High-risk tool approval gerektirir. External result instruction olarak kullanılmamalıdır. Maximum step loop riskini azaltır.
Prompt Injection'ın Tamamen Prompt ile Çözülememesi
System prompt güçlü talimat verebilir fakat güvenlik sınırı değildir. Model probabilistik davranır. Backend authorization kesin kontrol sağlamalıdır. Data access ve action policy model dışındaki kodda uygulanmalıdır. Defense-in-depth yaklaşımı gereklidir.
Hassas Veri Low-Code AI Sistemlerinde Nasıl Korunur?
Hassas veri yalnızca gerektiği kadar modele gönderilmelidir. PII, finansal bilgi ve ticari sır ayrı sınıflandırılabilir. Secret hiçbir zaman user prompt veya knowledge base içine yazılmamalıdır. Model provider'ın retention ve region politikası incelenmelidir. Audit ve masking production güvenliğinin parçası olmalıdır.
PII
Ad, telefon ve e-posta kişisel veri olabilir. Kullanım amacı açık olmalıdır. Gereksiz alan maskelenir. Log retention sınırlandırılır. User permission korunur.
Finansal Veri
Hesap ve ödeme bilgisi yüksek hassasiyet taşır. Model context minimum tutulmalıdır. Tokenization veya masking uygulanabilir. External provider policy review edilir. Tool transaction human approval gerektirir.
Ticari Sır
Strateji ve sözleşme içeriği hassas olabilir. Public model endpoint'e kontrolsüz gönderilmemelidir. Access role ile sınırlandırılır. Download ve export ayrıca korunur. Data classification uygulanmalıdır.
API Key
API key prompt içine yazılmamalıdır. Secret manager kullanılmalıdır. Tool backend key'i server tarafında ekler. Browser key görmemelidir. Rotation uygulanmalıdır.
Secret
Password ve token loglanmamalıdır. Environment veya vault kullanılabilir. Secret access audit edilir. Least privilege service account tercih edilir. Hardcoded credential engellenmelidir.
Veri Maskeleme
Model tüm değere ihtiyaç duymuyorsa kısmi masking yapılabilir. Credit card son dört hane bırakılabilir. Email domain korunabilir. Mapping gerekirse secure store'da tutulur. Output tekrar maskelenebilir.
Minimum Veri Gönderimi
Prompt context yalnızca gerekli field'ları içermelidir. Full CRM record gereksiz olabilir. Retrieval top-k sınırlanmalıdır. Large context maliyeti de azaltılır. Privacy by design yaklaşımı uygulanır.
Secrets Management
Low-code platformlarda credential alanları görsel olduğu için secret güvenliğinin otomatik sağlandığı düşünülmemelidir. Platformun secret storage davranışı doğrulanmalıdır. Environment bazlı credential kullanılmalıdır. Rotation ve audit süreçleri oluşturulmalıdır. Export edilen workflow içinde secret değer bulunmamalıdır.
API Key'i Workflow'a Yazmamak
Node config içinde plain text key risklidir. Workflow export edilirse key sızabilir. Secret reference kullanılmalıdır. UI value masked olmalıdır. Repository scan hardcoded secret tespit edebilir.
Secret Vault
Merkezi vault credential saklar. Workload runtime'da secret alır. Access identity bazlıdır. Rotation kolaylaşır. Audit hangi uygulamanın secret kullandığını gösterir.
Environment Variable
Küçük deployment'ta environment variable kullanılabilir. `.env` production secret olarak Git'e gönderilmemelidir. Container orchestration secret injection yapabilir. Process log key'i göstermemelidir. Rotation restart gerektirebilir.
Credential Rotation
Key periyodik değiştirilmelidir. Dual credential kesintisiz geçiş sağlar. Compromise durumunda hızlı revoke gerekir. Rotation test edilmelidir. Old key kullanım metric'i izlenebilir.
Environment Bazlı Secret
Development ve production farklı key kullanmalıdır. Test uygulaması production data'ya erişmemelidir. Secret isimleri environment convention taşıyabilir. Promotion yalnızca config reference taşır. Production value sadece runtime'da bulunur.
Audit
Secret erişimi loglanmalıdır. Secret value loglanmamalıdır. Kim credential değiştirdi kaydedilir. Failed access alarm üretebilir. Retention security policy'ye göre belirlenir.
Authentication ve Authorization
Authentication kullanıcı kimliğini doğrular, authorization ise hangi veri ve işlemlere erişebileceğini belirler. Agent sistemlerinde bu ayrım özellikle önemlidir. Kullanıcı giriş yaptı diye bütün tool'lara erişmemelidir. Tool-level authorization her action'da yeniden uygulanmalıdır. Service account kullanılırken user context kaybolmamalıdır.
SSO
SSO enterprise identity sistemini merkezi kullanır. User lifecycle yönetimi kolaylaşır. MFA policy uygulanabilir. Role mapping yapılabilir. Platform support ve lisans durumu kontrol edilmelidir.
OAuth
OAuth delegated API access sağlayabilir. User consent kontrollü olmalıdır. Scope minimum seçilmelidir. Refresh token secure storage'da tutulur. Revocation desteklenmelidir.
RBAC
Role-based access kullanıcıya rol üzerinden yetki verir. Viewer, builder ve admin ayrılabilir. Tool access role ile sınırlandırılabilir. Role sprawl düzenli review edilmelidir. Default role minimum olmalıdır.
ABAC
Attribute-based control kullanıcı ve resource özelliklerine bakar. Department, tenant veya region kullanılabilir. Daha esnek policy sağlar. Policy karmaşıklaşabilir. Automated test gerektirir.
Service Account
Application external API'ye service account ile erişebilir. User action yapan tool için user context ayrıca kontrol edilmelidir. Service account admin olmamalıdır. Credential rotation gerekir. Kullanılmayan account kapatılmalıdır.
User Context
User ID ve tenant ID signed session'dan alınmalıdır. Prompt'taki kullanıcı beyanına güvenilmemelidir. Tool request backend context kullanır. Audit user ve agent'ı ayırır. Cross-user access test edilmelidir.
Tool-Level Authorization
Her tool çağrısında permission yeniden kontrol edilmelidir. Agent önceden tool görmüş olsa bile yetki garanti değildir. Resource-specific policy uygulanır. Write action stronger role isteyebilir. Authorization failure modele güvenli hata olarak döner.
Multi-Tenant AI Uygulamalarında Veri İzolasyonu
Multi-tenant AI uygulamasında en ciddi risk müşteriler arasında veri sızıntısıdır. Database, vector store, cache ve prompt context aynı tenant sınırını korumalıdır. Tenant ID user input'tan değil authenticated context'ten gelmelidir. Retrieval filter server tarafında uygulanmalıdır. Automated cross-tenant security test production öncesinde zorunlu olmalıdır.
Tenant ID
Her resource tenant identity taşımalıdır. User context server tarafından belirlenir. Client parameter override edilmemelidir. Log tenant ID içerebilir. PII olmayan identifier tercih edilebilir.
Database Isolation
Shared table veya separate schema kullanılabilir. RLS tenant boundary sağlar. Separate database daha güçlü isolation sunabilir. Connection pool tenant context'i doğru yönetmelidir. Migration bütün tenant'larda test edilmelidir.
Knowledge Isolation
Her doküman tenant metadata taşımalıdır. Retrieval tenant filter uygular. Shared knowledge ayrıca açık etiketlenir. Missing tenant değer deny edilmelidir. Source sync isolation'ı korumalıdır.
Vector Store Isolation
Namespace veya separate collection kullanılabilir. Query tenant scope dışında arama yapmamalıdır. Index backup access controlled olmalıdır. Cache sonucunda tenant karışmamalıdır. Penetration test yapılmalıdır.
Cache Isolation
Cache key tenant ID içermelidir. Shared semantic query sonucu yanlış tenant'a dönmemelidir. User-specific RAG result ayrı saklanır. Sensitive cache TTL kısa olabilir. Purge mekanizması bulunmalıdır.
Prompt Context Isolation
Prompt sadece current tenant verisini içermelidir. Conversation memory tenant ve user bazında ayrılmalıdır. Admin debug görünümü dikkatle korunmalıdır. Source trace yanlış tenant content'i göstermemelidir. Test logları anonimleştirilmelidir.
Infrastructure Isolation
Yüksek riskli tenant ayrı environment isteyebilir. Network policy access'i sınırlar. Separate encryption key kullanılabilir. Cost artışı risk seviyesine göre değerlendirilir. Isolation model contract içinde belgelenmelidir.
Low-Code Aracı Güvenli Sandbox Anlamına Gelir mi?
Hayır, görsel arayüz bir güvenlik garantisi değildir. Platform custom code, plugin veya connector çalıştırabilir. Harici API credential'ları sistem içinde güçlü yetkiler taşıyabilir. Runtime infrastructure ayrıca korunmalıdır. Low-code güvenliği platform ve sizin configuration'ınızın ortak sonucudur.
Görsel Arayüzün Güvenlik Garantisi Olmaması
Node sürüklemek backend işlemini güvenli yapmaz. Yanlış permission yine data leak oluşturur. Visual builder hidden complexity içerebilir. Security documentation okunmalıdır. Threat model yapılmalıdır.
Custom Code
Code node arbitrary logic çalıştırabilir. Sandbox sınırı doğrulanmalıdır. Network erişimi kısıtlanabilir. Secret access minimum olmalıdır. Code review uygulanmalıdır.
Python / JavaScript Execution
Script execution güçlü yetki sağlar. Shell access kapatılabilir. Package install sınırlandırılmalıdır. Timeout ve memory limit uygulanmalıdır. User-generated code production'da çalıştırılmamalıdır.
Plugin
Plugin third-party code olabilir. Source ve signature doğrulanmalıdır. Permission manifest incelenmelidir. Update supply-chain risk taşır. Kullanılmayan plugin kaldırılmalıdır.
Connector
Connector API credential taşır. Scope dikkatle seçilmelidir. Connector action listesi review edilir. User delegation tercih edilebilir. Logging hassas token göstermemelidir.
Infrastructure-Level Security
Container ve host patch edilmelidir. Network portları minimum açılmalıdır. Reverse proxy TLS sağlar. Database private network içinde tutulur. Backup encryption uygulanmalıdır.
AI Uygulamalarında Output Validation
LLM çıktısı güvenilir veri değildir. Model JSON, SQL veya HTML üretebilir ama syntax doğru olsa bile iş açısından yanlış olabilir. Structured output schema parsing'i kolaylaştırır. Allowlist ve business rule server tarafında uygulanmalıdır. LLM çıktısını doğrudan shell veya database'e çalıştırmak ciddi güvenlik riski oluşturur.
Structured Output
Output belirli field yapısına zorlanabilir. Parser daha güvenilir olur. Missing field validation error üretir. User-facing explanation ayrı tutulabilir. Tool call structured format kullanmalıdır.
JSON Schema
Schema field type ve required değerleri tanımlar. Enum allowed action'ı sınırlar. Additional properties kapatılabilir. Validation backend'de yapılır. Invalid response retry edilebilir.
Allowlist
Modelin seçebileceği action listesi sınırlandırılır. Arbitrary command kabul edilmez. Table veya endpoint allowlist kullanılabilir. User-specific policy ayrıca uygulanır. Unknown value reddedilir.
Input Validation
Tool input modeli çağırmadan önce doğrulanabilir. Length ve format kontrol edilir. Identifier ownership doğrulanır. SQL parameterization kullanılır. Invalid data güvenli hata döndürür.
Output Sanitization
HTML output XSS açısından sanitize edilmelidir. Markdown link policy uygulanabilir. Secret pattern redaction yapılabilir. File path güvenli normalize edilir. Log output ayrıca maskelenebilir.
LLM Çıktısını Doğrudan SQL veya Shell Olarak Çalıştırmamak
Model malicious veya yanlış command üretebilir. SQL read-only olsa bile pahalı query oluşturabilir. Query AST veya template allowlist kullanılabilir. Shell yerine belirli API wrapper sunulmalıdır. Human approval yüksek riskli execution öncesinde uygulanmalıdır.
AI Uygulamalarında Guardrail Nedir?
Guardrail AI davranışını teknik ve business kurallarıyla sınırlar. Tek bir moderation filtresi bütün riskleri çözmez. Input, retrieval, tool ve output katmanlarında farklı kontrol gerekir. Business rule deterministic code ile uygulanmalıdır. Human approval en güçlü guardrail'lerden biridir.
Input Guardrail
Kullanıcı input'u risk açısından kontrol edilir. Length ve file type sınırlandırılır. Prompt injection sinyali işaretlenebilir. Sensitive data redaction uygulanabilir. Legitimate user gereksiz bloke edilmemelidir.
Retrieval Guardrail
Permission filter retrieval öncesinde çalışır. Source allowlist kullanılabilir. Expired content çıkarılır. Retrieved document untrusted kabul edilir. Citation zorunlu tutulabilir.
Tool Guardrail
Tool allowlist ve scope uygulanır. Write operation approval gerektirir. Rate limit tool abuse'u azaltır. Input schema doğrulanır. Tool result sanitization yapılır.
Output Guardrail
Response sensitive data açısından kontrol edilir. Structured schema validate edilir. Unsupported claim işaretlenebilir. Unsafe content policy uygulanabilir. User'a güvenli fallback gösterilir.
Business Rule Guardrail
Business limit normal code ile enforce edilir. İndirim yüzde belirli değeri aşamaz. Agent prompt'u bu kontrolün yerine geçmez. Rule merkezi service içinde tutulur. Test deterministic şekilde yapılır.
Human Approval Guardrail
Critical action kullanıcı onayına gider. Approval payload sabitlenir. Reviewer identity kaydedilir. Reject güvenli son durum oluşturur. Risk bazlı uygulanmalıdır.
AI Evaluation Nedir?
AI evaluation uygulamanın beklenen davranışı ne kadar sağladığını sistematik ölçme sürecidir. “Cevap veriyor” testi production kalitesi için yetersizdir. Groundedness, tool selection ve refusal gibi davranışlar ayrı metric olarak ölçülmelidir. Golden dataset regression test sağlar. Automated evaluation insan değerlendirmesini tamamlayabilir.
“Cevap Veriyor” Testinin Yetersiz Olması
Model akıcı cevap üretebilir ama yanlış olabilir. RAG source yanlış olabilir. Agent gereksiz tool çağırabilir. Sensitive request'e cevap verebilir. Test davranış kriterlerini ölçmelidir.
Expected Behavior
Her test case istenen davranışı tanımlamalıdır. Exact text gerekmez. Source kullanımı veya action doğrulanabilir. Refusal gereken örnekler eklenmelidir. Business owner criteria'yı tanımlamalıdır.
Golden Dataset
Gerçek sorular curated test set'e dönüştürülür. Expected source ve action eklenir. Version controlled tutulur. Release'te otomatik çalışır. Production feedback ile genişletilir.
Automated Evaluation
Rule veya model-based judge kullanılabilir. JSON validity gibi metric deterministic ölçülür. Semantic quality LLM judge ile tahmin edilebilir. Judge bias dikkate alınmalıdır. Human spot-check yapılmalıdır.
Human Evaluation
Domain uzmanı kaliteyi inceler. Business correctness doğrulanır. Rubric kullanılır. Reviewer disagreement ölçülebilir. Yüksek riskli use case'te önemlidir.
Regression Testing
Eski başarılı behavior yeni release'te korunmalıdır. Prompt veya model değişikliği test tetikler. Failure production promotion'ı durdurabilir. Trend dashboard tutulur. Baseline version karşılaştırılır.
AI Uygulamasında Hangi Metrikler Test Edilmeli?
Metric set use case'e göre değişir. Accuracy tek başına yeterli değildir. RAG groundedness ve agent tool selection ayrı ölçülmelidir. Latency ve cost kullanıcı deneyimi ve ekonomi açısından önemlidir. Security refusal davranışı da test set'e dahil edilmelidir.
Accuracy
Classification veya extraction doğruluğu ölçülür. Expected label gerekir. Segment bazında incelenebilir. Confidence threshold optimize edilir. Business impact ile ilişkilendirilir.
Groundedness
Cevabın source'a dayanma oranıdır. RAG uygulaması için kritiktir. Unsupported claim işaretlenir. Citation doğruluğu ayrı metric olabilir. Human review yardımcı olur.
Relevance
Cevabın user sorusuna ne kadar uygun olduğu ölçülür. Uzun ama alakasız cevap düşük relevance taşır. Retriever relevance ayrıca ölçülür. Rubric kullanılabilir. User feedback proxy olabilir.
Hallucination
Model source veya veride olmayan bilgi üretebilir. Hallucination rate test set'te ölçülür. High-risk use case tolerance düşüktür. Unknown cevabı tercih edilebilir. Prompt ve retrieval tuning yapılabilir.
Tool Selection Accuracy
Agent doğru aracı seçiyor mu ölçülür. Gereksiz tool call maliyet yaratır. Yanlış write tool risk oluşturur. Expected tool test case'e eklenir. No-tool seçimi de doğru davranış olabilir.
Tool Execution Success
Doğru tool seçilse bile çağrı hata verebilir. Schema mismatch ölçülür. API availability ayrı izlenir. Retry başarı oranı takip edilir. Business transaction sonucu doğrulanır.
Refusal Accuracy
Sistem reddetmesi gereken talebi reddetmelidir. Normal talebi gereksiz reddetmemelidir. Security test iki tarafı ölçer. Unauthorized data request eklenir. False refusal user experience'i etkiler.
Latency
End-to-end response süresi ölçülür. Retrieval ve tool breakdown izlenir. P95 önemli olabilir. Streaming perceived latency'yi azaltır. Timeout policy belirlenir.
Cost
Token ve API cost task bazında hesaplanır. Agent step sayısı etkiler. Embedding ve retrieval maliyeti eklenir. User bazında bütçe uygulanabilir. Model router optimize eder.
Golden Dataset Nasıl Oluşturulur?
Golden dataset gerçek production davranışını temsil etmelidir. Sadece kolay sorular kaliteyi olduğundan yüksek gösterir. Edge case, injection ve permission örnekleri eklenmelidir. Expected source, tool veya refusal açık tanımlanmalıdır. Dataset versionlanıp her release'te tekrar kullanılmalıdır.
Normal Kullanıcı Soruları
En sık sorulan talepler alınır. Production log anonimleştirilebilir. Başarı beklentisi belirlenir. Farklı kullanıcı segmentleri dahil edilir. Baseline quality ölçülür.
Zor Sorular
Birden fazla source gerektiren sorular eklenir. Ambiguous talep test edilir. Model clarification istemeyi bilmelidir. Retrieval chain ölçülür. Agent planlama davranışı incelenir.
Edge Case
Empty input veya çok uzun input denenir. Unknown document sorulur. API timeout simüle edilir. Unicode veya özel karakter test edilir. Safe failure beklenir.
Yetkisiz Talepler
Kullanıcı başka tenant verisini isteyebilir. Admin action talep edebilir. Sistem permission nedeniyle reddetmelidir. Tool hiç çağrılmamalıdır. Audit denial event kaydetmelidir.
Prompt Injection
Direct ve indirect örnekler eklenir. System instruction bypass denenir. Malicious document kullanılır. Tool abuse test edilir. Security regression her release'te çalışır.
Eksik Bilgi
Source'ta cevap bulunmayan soru sorulur. Model uydurmamalıdır. Clarification veya “bilgi bulunamadı” cevabı vermelidir. Groundedness değerlendirilir. False confidence izlenir.
Tool-Call Senaryoları
Doğru tool expected olarak tanımlanır. Tool input value doğrulanır. Approval gereken örnek eklenir. Failure fallback test edilir. Step count izlenir.
Expected Output
Exact wording yerine criteria kullanılabilir. Required field ve source belirlenir. Business rule doğrulanır. Riskli output yasaklanır. Human evaluator rubric uygular.
AI Regression Testleri
AI sistemi prompt dışında birçok bağımlılığa sahiptir. Model, knowledge, tool veya platform değişikliği davranışı değiştirebilir. Regression test bu değişikliklerden sonra eski kalite seviyesini korumayı amaçlar. Golden dataset otomatik çalıştırılmalıdır. Production promotion başarısız testte durdurulabilir.
Prompt Değiştiğinde
Tüm behavior test set çalıştırılır. Refusal ve tool selection özellikle kontrol edilir. Baseline ile fark raporlanır. Cost değişimi ölçülür. Approval sonrası release yapılır.
Model Değiştiğinde
Provider veya version değişikliği büyük etki yaratabilir. Quality ve latency ölçülür. Structured output compatibility test edilir. Tool calling behavior karşılaştırılır. Shadow test yapılabilir.
Knowledge Base Değiştiğinde
Yeni document retrieval sonucunu etkileyebilir. Golden source testleri çalıştırılır. Deleted content geri gelmemelidir. Permission regression kontrol edilir. Hallucination trendi izlenir.
Tool Değiştiğinde
API schema değişebilir. Agent input formatı uyumsuz olabilir. Error handling test edilir. Permission yeniden doğrulanır. Mock ve staging integration kullanılabilir.
Workflow Değiştiğinde
Branch veya node sırası davranışı etkiler. Trace comparison yapılır. Error path test edilir. Approval atlanmamalıdır. Cost ve latency değişimi ölçülür.
Platform Güncellendiğinde
Low-code version upgrade component davranışını değiştirebilir. Staging restore veya clone üzerinde test yapılır. Plugin compatibility kontrol edilir. Security release note okunur. Rollback planı hazırlanır.
AI Uygulamasında Observability
Observability AI uygulamasının neden belirli cevap veya action ürettiğini anlamaya yardımcı olur. Prompt, model, retrieval ve tool çağrıları aynı trace içinde izlenebilir. Token ve latency maliyet kontrolü sağlar. User feedback kalite sinyali oluşturur. Sensitive data loglanırken masking uygulanmalıdır.
Prompt
Production prompt version kaydedilmelidir. Tam prompt hassas veri içerebilir. Redacted trace kullanılabilir. Template ve variable ayrı saklanabilir. Debug erişimi role bazlı olmalıdır.
Response
Final response kalite analizi için kullanılabilir. PII maskelenmelidir. User feedback ile eşleştirilebilir. Hallucination incident örneği olarak saklanabilir. Retention policy belirlenmelidir.
Model
Provider ve version trace'e eklenir. Fallback kullanımı görünür olur. Model değişikliği quality trend ile ilişkilendirilir. Temperature kaydedilebilir. SLA ihlali provider bazında ölçülür.
Token Usage
Input ve output token ayrı izlenir. Context growth tespit edilir. Agent loop yüksek kullanımı gösterir. Cost hesaplaması yapılır. Budget alert oluşturulur.
Latency
Total response time tek metric değildir. Retrieval, model ve tool süreleri ayrılmalıdır. P95 trend izlenir. Provider outage hızlı bulunur. Slow tool optimize edilir.
Retrieval
Query ve returned source metadata kaydedilebilir. Sensitive content full loglanmayabilir. Top-k ve score tutulur. No-result rate ölçülür. User feedback source quality ile ilişkilendirilir.
Tool Calls
Tool adı ve execution status kaydedilir. Input masked olabilir. Approval bilgisi eklenir. Retry count izlenir. Unauthorized attempt security alarmı oluşturur.
Errors
Error model, retrieval veya tool katmanına sınıflandırılır. Stack detail kullanıcıya gösterilmemelidir. Correlation ID kullanılmalıdır. Error rate release bazında ölçülür. Incident root cause kolaylaşır.
User Feedback
Thumbs up/down basit sinyal sağlar. Kullanıcı reason seçebilir. Feedback quality dataset'e eklenebilir. Negative response owner'a yönlendirilebilir. Adoption ve trust izlenir.
AI Trace Nedir?
AI trace tek user request'in sistem içindeki bütün adımlarını birbirine bağlayan kayıttır. Prompt assembly, retrieval, model ve tool call aynı trace ID altında görülebilir. Agent debugging için özellikle değerlidir. Production incident'ta hangi tool'un neden çağrıldığı anlaşılır. Privacy gereği trace content minimum tutulmalıdır.
User Request
Request trace başlangıcıdır. User ve tenant identity eklenebilir. Raw input sensitive olabilir. Hash veya masked value kullanılabilir. Correlation ID oluşturulur.
Prompt Assembly
System, user ve context birleşimi izlenir. Template version kaydedilir. Token count ölçülür. RAG source ID eklenir. Secret trace'e dahil edilmemelidir.
Retrieval
Search query ve source ID kaydedilir. Similarity score tutulabilir. Permission filter sonucu görülür. Latency ölçülür. No-result ayrı event olabilir.
Model Call
Provider ve model version kaydedilir. Token ve latency ölçülür. Error veya fallback işaretlenir. Response ID alınabilir. Full content redaction uygulanabilir.
Tool Call
Tool adı ve status kaydedilir. Input/output schema doğrulama sonucu eklenir. Approval varsa actor tutulur. External request ID eklenebilir. Retry görünür olur.
Final Response
User'a dönen response trace sonuna eklenir. Grounded source linkleri kaydedilir. Safety flag bulunabilir. Feedback sonradan bağlanır. Latency total hesaplanır.
Uçtan Uca Debugging
Trace bütün katmanları tek timeline'da gösterir. Yanlış cevap retrieval mı model mi anlaşılır. Tool latency kolay bulunur. Regression örneği yeniden oynatılabilir. Production support süresi kısalır.
Token ve Maliyet Takibi
AI maliyeti yalnızca model output token'ından oluşmaz. Input context, embedding, retrieval ve harici API çağrıları toplam maliyeti etkiler. Agent çok adım çalıştığında cost beklenenden hızlı büyüyebilir. Kullanıcı veya işlem başına maliyet ürün ekonomisi için daha anlamlıdır. Budget alert erken müdahale sağlar.
Input Tokens
Prompt ve context input token oluşturur. Uzun RAG chunk maliyeti artırır. Conversation history büyüyebilir. Compression uygulanabilir. Kullanıcı başına trend izlenmelidir.
Output Tokens
Uzun cevap daha fazla maliyet ve latency yaratır. Maximum output sınırı kullanılabilir. Kullanıcı kısa sonuç istiyorsa prompt buna göre ayarlanır. Structured output gereksiz verbosity azaltır. Cost hesaplamasına dahil edilir.
Embedding Cost
Doküman indexleme embedding çağrısı gerektirir. Full rebuild maliyetli olabilir. Incremental update tercih edilir. Embedding model fiyatı izlenir. Storage maliyeti ayrıca hesaplanır.
Retrieval Cost
Managed vector store query başına ücret alabilir. Reranking ek model call yaratır. Hybrid search infrastructure cost getirir. Top-k optimize edilmelidir. Cost per query ölçülmelidir.
Tool/API Cost
Harici search veya SaaS API ücretli olabilir. Agent aynı tool'u gereksiz tekrar çağırmamalıdır. Call count limit uygulanır. Retry policy controlled olmalıdır. Cost trace'e eklenir.
Kullanıcı Başına AI Cost
Aylık active user başına maliyet hesaplanabilir. Heavy user segmenti görülür. Pricing veya quota kararı desteklenir. Abuse tespit edilir. Business value ile karşılaştırılır.
İşlem Başına Cost
Ticket çözümü veya rapor üretimi başına maliyet daha anlamlı olabilir. Human time saving ile karşılaştırılır. Workflow optimization etkisi ölçülür. Model router iyileşmesi görülür. ROI hesaplamasına eklenir.
AI Maliyetleri Nasıl Kontrol Edilir?
Maliyet optimizasyonu sadece ucuz model seçmek değildir. Context ve retrieval tasarımı büyük etki yaratabilir. Model routing basit görevleri küçük modele gönderir. Cache tekrar eden soruları azaltır. Budget limit runaway agent davranışını sınırlar.
Daha Küçük Model
Basit classification için büyük model gereksiz olabilir. Küçük model daha hızlı ve ucuzdur. Quality golden dataset ile doğrulanmalıdır. Fallback büyük modele yapılabilir. Task bazlı model seçimi uygulanır.
Model Routing
Request complexity ölçülebilir. Basit soru küçük modele gider. Zor görev güçlü modele yönlenir. Router yanlış seçim yapabilir. Evaluation route accuracy'yi ölçmelidir.
Caching
Tekrarlanan deterministic sonuç cache edilebilir. User-specific context dikkatle ayrılmalıdır. RAG source version cache key'e eklenebilir. TTL freshness ile uyumlu olmalıdır. Hit rate izlenmelidir.
Context Kısaltma
Gereksiz history kaldırılır. Summary memory kullanılabilir. Retrieval top-k azaltılır. Prompt instruction sadeleştirilir. Quality düşüşü test edilmelidir.
Retrieval Optimization
Daha iyi retrieval daha az chunk ile doğru cevap sağlayabilir. Reranking bazen token tasarrufu yaratır. Metadata filter noise azaltır. Hybrid search doğru source bulur. Evaluation sonucu optimize edilir.
Rate Limit
User request sayısı sınırlandırılır. Burst control uygulanır. Agent tool rate limit ayrıca bulunur. Internal batch job quota kullanabilir. Abuse cost azaltılır.
Budget Limit
User veya team aylık budget alabilir. Agent task maximum cost taşıyabilir. Limit yaklaştığında düşük model kullanılabilir. Hard ceiling güvenli failure sağlar. Finance dashboard'a veri gönderilir.
Cost Alert
Beklenmedik artış alarm üretir. Model veya workflow version ile ilişkilendirilir. Token spike prompt bug gösterebilir. Provider fiyat değişikliği görülebilir. Owner hızlı müdahale eder.
Low-Code Lisans Maliyeti Nasıl Hesaplanmalı?
Low-code platform maliyeti tek lisans satırından oluşmaz. Builder ve end-user lisansları farklı olabilir. Premium connector ve AI credit ek maliyet yaratabilir. Hosting ve observability ayrıca hesaplanmalıdır. Üç yıllık kullanıcı büyümesiyle TCO modeli oluşturulmalıdır.
Builder License
Uygulama geliştiren kişi için lisans gerekebilir. Developer sayısı büyüdükçe maliyet artar. Citizen developer seat ayrıca değerlendirilebilir. Sandbox lisansı bulunabilir. Fiyat değişim senaryosu hesaplanmalıdır.
End-User License
Uygulamayı kullanan herkes lisans gerektirebilir. Internal ve external kullanıcı modeli farklı olabilir. Embedded senaryo ayrıca fiyatlanabilir. Growth forecast yapılmalıdır. Kullanıcı başına ROI hesaplanabilir.
Premium Connector
ERP veya özel API connector ücretli olabilir. Alternatif generic REST connector değerlendirilebilir. Licensing teknik architecture'ı etkileyebilir. Kullanım hacmi ayrıca sınırlı olabilir. Procurement önceden bilgilendirilmelidir.
AI Credits
Platform kendi AI credit sistemini kullanabilir. Model API maliyetinden ayrı olabilir. Credit consumption use case'e göre ölçülmelidir. Overage fiyatı incelenir. Budget alarm oluşturulur.
API Kullanımı
Harici LLM provider token bazlı ücret alabilir. Search veya OCR API ayrıca ücretlidir. Agent step sayısı maliyeti artırır. API quota planlanmalıdır. Cost allocation team bazında yapılabilir.
Hosting
Self-hosted platform compute ve database maliyeti getirir. Managed SaaS bu maliyeti lisansa dahil edebilir. GPU gerekiyorsa ayrı hesaplanır. Backup ve network cost eklenir. Capacity utilization izlenmelidir.
Observability
Trace storage maliyet oluşturabilir. Third-party AI observability platformu ücretli olabilir. Retention süreleri cost'u etkiler. Sensitive content mask processing gerektirir. Minimum gerekli telemetry tutulmalıdır.
Support
Community support ücretsiz olabilir. Enterprise SLA ek ücret getirir. Kritik production sisteminde support değeri yüksektir. Internal uzmanlık maliyeti de hesaba katılmalıdır. Incident downtime TCO'ya etki eder.
Total Cost of Ownership (TCO)
TCO platform lisansı, model, data ve personel maliyetinin toplamıdır. Low-code hız kazandırırken vendor exit maliyeti de yaratabilir. Security ve operation emeği unutulmamalıdır. Üç yıllık senaryo daha doğru değerlendirme sağlar. Kurumsal low-code yapay zeka uygulama geliştirme hizmeti planlanırken TCO başlangıç bütçesinin parçası olmalıdır.
Platform Lisansı
Seat ve environment maliyeti hesaplanır. Enterprise feature ayrıca olabilir. Fiyat artışı senaryosu eklenir. Kullanıcı büyümesi modellenir. Contract exit şartları okunur.
Model Maliyeti
Token ve embedding kullanımı hesaplanır. Peak trafik dikkate alınır. Fallback provider cost eklenir. Model price değişimi senaryoya dahil edilir. Cost per task izlenir.
Veri Altyapısı
Database ve vector store maliyeti vardır. Backup ve replication eklenir. ETL compute hesaplanır. Data transfer maliyeti olabilir. Growth projection yapılır.
Entegrasyon
Her API connector geliştirme ve bakım ister. Legacy system maliyeti yüksektir. Credential rotation operasyon yaratır. Vendor API change ek çalışma getirir. Reusable connector yatırım değeri sağlar.
Geliştirme
Low-code development yine personel zamanıdır. Custom code uzmanı gerekebilir. Test ve UX çalışması hesaplanmalıdır. Citizen developer training maliyeti vardır. Rework TCO'yu etkiler.
Güvenlik
Security review ve penetration test maliyeti vardır. SSO ve audit premium feature olabilir. Secret management infrastructure gerekebilir. Compliance danışmanlığı eklenebilir. Incident maliyeti risk hesabında yer alır.
Operasyon
Monitoring, upgrade ve backup düzenli emek ister. On-call model kritik sistemde gerekli olabilir. Platform owner zamanı hesaplanmalıdır. Support subscription eklenir. Disaster recovery testi planlanır.
Exit Cost
Workflow export edilemiyorsa migration pahalıdır. Data taşınabilirliği incelenmelidir. Custom connector yeniden yazılabilir. User training tekrar gerekir. Exit plan platform seçiminden önce hazırlanmalıdır.
Vendor Lock-In Nedir?
Vendor lock-in uygulamanın başka platforma taşınmasının maliyetli hâle gelmesidir. Low-code sistemlerde workflow ve UI formatı proprietary olabilir. AI provider dependency ayrıca lock-in oluşturur. API-first ve external database bağımlılığı azaltabilir. Exit plan MVP aşamasında düşünülmelidir.
Platform-Specific Workflow
Workflow sadece vendor formatında saklanabilir. Export başka tool tarafından okunmayabilir. Business logic taşımak zorlaşır. Kritik logic external service'e alınabilir. Documentation migration'ı kolaylaştırır.
Proprietary Database
Platform-specific database kullanım kolaylığı sağlar. Ancak export sınırlı olabilir. Data model provider'a bağlanır. External SQL database portability artırır. Backup formatı kontrol edilmelidir.
Proprietary UI
Visual component başka platforma taşınmayabilir. Custom app yeniden geliştirilebilir. Design system documentation önemlidir. API backend korunursa migration kolaylaşır. UI lock-in business impact'e göre kabul edilebilir.
Proprietary Connector
Connector yalnızca platform içinde çalışabilir. Integration logic kaybolur. OpenAPI service wrapper daha taşınabilir olabilir. Credential ve mapping documentation tutulmalıdır. Critical integration custom middleware üzerinden yapılabilir.
AI Provider Lock-In
Prompt belirli model behavior'a göre optimize edilebilir. Tool schema provider-specific olabilir. Abstraction layer migration'ı kolaylaştırır. Evaluation dataset yeni modeli test eder. Proprietary feature kullanımının değeri exit cost ile karşılaştırılmalıdır.
Deployment Lock-In
Platform yalnızca vendor cloud'da çalışabilir. Region veya compliance seçeneği sınırlı olabilir. Self-hosting portability sağlar. Container export avantajdır. Infrastructure code migration planına eklenmelidir.
Vendor Lock-In Nasıl Azaltılır?
Lock-in tamamen ortadan kaldırılmaz fakat kontrollü hâle getirilebilir. Business logic API servislerinde tutulabilir. Harici database ve model abstraction bağımsızlık sağlar. Prompt ve evaluation dataset export edilebilir olmalıdır. Git değişiklik geçmişini platform dışında korur.
API-First Design
UI backend logic'e API üzerinden erişir. Low-code platform değişse bile service kalabilir. Auth gateway merkezi tutulur. Contract versionlanır. Business rule tekrar yazılmaz.
Harici Database
Core business data platform dışındaki database'de saklanır. Standard SQL kullanılabilir. Backup kontrol kurumda kalır. Platform connector üzerinden erişir. Migration daha kolay olur.
Model Abstraction
Internal model interface kullanılır. Provider adapter ayrı katmandadır. Prompt normalizasyonu yapılabilir. Fallback kolaylaşır. Vendor değişikliği application logic'i az etkiler.
Portable Prompt'lar
Prompt standard text veya YAML olarak saklanabilir. Platform-specific syntax minimum tutulur. Variable contract belgelenir. Git versioning uygulanır. Yeni sistemde kolay import edilir.
Open Standards
OpenAPI, JSON Schema ve OAuth gibi standard kullanılabilir. Proprietary integration azalır. MCP tool interoperability sağlayabilir. Data format export edilebilir. Standard yine security configuration gerektirir.
Git
Code ve configuration repository'de tutulur. Platform dışı audit trail sağlar. Rollback kolaylaşır. Migration için source korunur. Binary-only export riskli olabilir.
Export
Workflow ve data düzenli export edilmelidir. Restore testi yapılmalıdır. Export format documentation incelenir. Prompt ve evaluation ayrı saklanır. Exit readiness ölçülür.
Exit Plan
Hangi durumda platform değiştirileceği belirlenir. Data ve workflow migration adımları yazılır. Cost ve süre tahmin edilir. Alternatif platform shortlist tutulabilir. Contract renewal öncesinde plan review edilir.
Platform Seçerken Exportability Nasıl Değerlendirilir?
Demo sırasında export özelliği genellikle göz ardı edilir. Production sonrası ise en kritik platform kriterlerinden biri hâline gelebilir. Kaynak kod, workflow ve data ayrı ayrı değerlendirilmeli. Prompt ve evaluation dataset platform dışında saklanmalıdır. Git entegrasyonu uzun dönem maintainability sağlar.
Kaynak Kod Export
Generated code indirilebiliyor mu kontrol edilmelidir. Build vendor service gerektiriyor mu incelenmelidir. Dependency listesi alınmalıdır. License restriction okunmalıdır. Export edilen code gerçekten çalıştırılmalıdır.
Workflow Export
Visual flow JSON veya YAML olarak export edilebilir. Import restore testi yapılmalıdır. Secret değer export edilmemelidir. Version compatibility kontrol edilir. Human-readable format avantaj sağlar.
Data Export
Business data standard formatta çıkabilmelidir. Attachment ve metadata birlikte alınmalıdır. Large export limit kontrol edilir. API export automation sağlar. Data ownership contract'ta açık olmalıdır.
Prompt Export
Prompt platform UI içinde kilitli kalmamalıdır. Text ve version metadata alınmalıdır. System ve user template ayrılmalıdır. Tool description export edilir. Git'e kaydedilebilir.
API Definition Export
OpenAPI schema portability sağlar. Connector request mapping kaydedilmelidir. Auth requirement belgelenir. Webhook contract export edilebilir. Mock test oluşturulabilir.
Evaluation Dataset Export
Golden test set platformdan bağımsız olmalıdır. CSV veya JSON kullanılabilir. Expected source ve action saklanır. Privacy sanitization yapılır. Yeni platform benchmark için kullanılır.
Git Integration
Platform change Git commit'e bağlanabilmelidir. Branch workflow desteklenebilir. Code review uygulanır. Release tag üretilebilir. Git yoksa düzenli export automation yapılmalıdır.
Open Source Low-Code AI Ne Sağlar?
Open source low-code AI kaynak kod görünürlüğü ve self-hosting sağlar. Dify, Flowise ve Langflow gibi platformlar görsel AI workflow geliştirmeyi açık kaynak ekosisteminde mümkün kılar. Özelleştirme imkânı yüksektir. Bunun karşılığında patch, backup ve security sorumluluğu kurumda kalır.
Kaynak Kod Görünürlüğü
Platform implementation incelenebilir. Security araştırması yapılabilir. Custom patch üretilebilir. Fork maintenance maliyeti vardır. Open source otomatik kalite garantisi değildir.
Self-Hosting
Uygulama kendi infrastructure içinde çalışabilir. Data locality kontrol edilir. Network private tutulabilir. Upgrade kurum sorumluluğundadır. High availability ayrıca tasarlanmalıdır.
Özelleştirme
Custom component ve plugin geliştirilebilir. Platform core'u değiştirmek yerine extension tercih edilir. Upgrade compatibility test edilir. Internal standard component oluşturulabilir. Maintenance owner belirlenmelidir.
Community Plugins
Topluluk connector geliştirebilir. Development hızlanır. Plugin source review edilmelidir. Supply-chain risk unutulmamalıdır. Kullanılmayan plugin kaldırılmalıdır.
Vendor Bağımlılığını Azaltma
Source access migration seçeneği sağlar. Self-host vendor cloud dependency'sini azaltır. Standard database kullanılabilir. Community fork olasılığı bulunur. Yine de workflow formatı platform-specific olabilir.
Güvenliği Kendiniz Yönetme Sorumluluğu
Patch otomatik gelmeyebilir. Network ve TLS siz yönetirsiniz. Database backup gerekir. Auth configuration sizin sorumluluğunuzdadır. Security resource planlanmalıdır.
Open Source Her Zaman Daha Güvenli midir?
Hayır, source kodunun açık olması tek başına güvenlik garantisi değildir. Açık kaynak code review imkânı sunar fakat patch uygulanmıyorsa risk devam eder. Plugin supply chain ayrıca değerlendirilmelidir. Deployment configuration yanlışsa güvenli source da kötü sonuç verir. Security maintenance ekip ve süreç işidir.
Kaynağın Açık Olması
Code incelenebilir. Vulnerability researcher katkı sağlayabilir. Güvenlik issue daha hızlı bulunabilir. Ancak herkes code'u review etmeyebilir. Güvenlik aktif maintenance gerektirir.
Patch Yönetimi
Security release takip edilmelidir. Patch staging'de test edilir. Kritik açıkta hızlı deployment gerekir. Fork kullanılıyorsa upstream sync zorlaşabilir. Patch SLA internal tanımlanmalıdır.
Vulnerability Management
Container ve dependency scan yapılmalıdır. CVE severity değerlendirilir. False positive review edilir. SBOM yardımcı olabilir. Risk acceptance kayıtlı olmalıdır.
Deployment Security
Default password değiştirilmelidir. Public portlar kapatılır. TLS uygulanır. Secret environment'ta güvenli tutulur. Backup access sınırlandırılır.
Plugin Supply Chain
Marketplace plugin'i third-party code'dur. Source ve release hash kontrol edilir. Minimum plugin kullanılmalıdır. Auto-update dikkatle yönetilir. Compromise durumunda revoke planı olmalıdır.
Community Maintenance
Project release activity incelenmelidir. Security response geçmişi değerlendirilebilir. Maintainer sayısı önemlidir. Abandoned dependency risklidir. Kurumsal fork son seçenek olabilir.
API-First Low-Code Mimarisi
API-first yaklaşım UI ve business logic'i birbirinden ayırır. Low-code platform sadece orchestration ve presentation katmanı olabilir. Core işlem internal API service içinde kalır. Platform migration daha kolay olur. Security ve audit gateway üzerinden merkezi uygulanabilir.
UI'dan Business Logic'i Ayırmak
Critical rule UI expression içinde saklanmamalıdır. Backend service business validation yapar. Mobile ve web aynı API'yi kullanabilir. Test bağımsız çalışır. Platform değişikliği logic'i etkilemez.
API Gateway
Gateway authentication ve rate limit uygular. Tool API'leri merkezi publish edilir. Logging ve audit sağlar. Version routing yapılabilir. Agent doğrudan internal network'e açılmaz.
REST
REST low-code connector'lar tarafından geniş desteklenir. Resource ve action endpoint'leri açık tanımlanır. OpenAPI schema kullanılabilir. Authentication standardize edilir. Idempotency write işleminde önemlidir.
GraphQL
GraphQL client'a esnek field seçimi sağlar. Low-code support platforma göre değişir. Query complexity limit gerekir. Authorization field seviyesinde uygulanmalıdır. Agent için dar wrapper API daha güvenli olabilir.
Webhook
Webhook event-driven workflow başlatabilir. Signature doğrulanmalıdır. Retry ve duplicate event yönetilmelidir. Payload schema versionlanır. Dify trigger plugin yaklaşımı webhook tabanlı upstream event'leri workflow'a dönüştürebilmektedir.
MCP
MCP model ve tool entegrasyonu için standard protocol yaklaşımı sunar. Langflow güncel olarak hem MCP client hem MCP server çalışabilmektedir. Flow'lar MCP tool olarak sunulabilir. Authentication ve tool allowlist uygulanmalıdır. MCP güvenli deployment yerine geçmez.
Harici Servis Entegrasyonu
CRM ve ERP API gateway üzerinden çağrılabilir. Connector platform-specific logic'i minimum tutar. Authentication workload identity ile yönetilir. Service timeout ve fallback gerekir. Contract test CI içinde çalıştırılır.
MCP Low-Code AI Uygulamalarında Nasıl Kullanılabilir?
Model Context Protocol AI uygulaması ile araç sunucuları arasında standard etkileşim kurmayı amaçlar. Langflow güncel dokümantasyonu flow'ları MCP server üzerinden tool olarak expose edebildiğini ve Agent bileşeninin harici MCP server araçlarını kullanabildiğini göstermektedir. Bu yapı reusable tool ekosistemini kolaylaştırabilir. Ancak server authentication ve permission ayrıca uygulanmalıdır. Kullanıcıya açık olmayan tool MCP üzerinden de görünmemelidir.
Model Context Protocol Kavramı
MCP client model uygulaması tarafında bulunur. Server tool ve resource sunabilir. Common protocol integration maliyetini azaltır. Tool description model selection'a yardımcı olur. Security boundary deployment tarafından belirlenir.
Tool Exposure
Workflow MCP tool olarak sunulabilir. Langflow project flow'ları bu şekilde expose edebilmektedir. Her flow public edilmemelidir. Auth zorunlu tutulabilir. Tool scope açık olmalıdır.
Server
MCP server tool listesi sunar. API veya local transport kullanabilir. Server credential korumalıdır. Audit request kaydetmelidir. High-risk tool ayrı server üzerinde tutulabilir.
Client
Client server'a bağlanıp araçları modele tanıtır. Langflow MCP Tools component bu kullanım için örnektir. User permission client tarafında da korunmalıdır. Tool discovery güvenilir source ile yapılmalıdır.
Yetki
MCP connection authentication gerektirebilir. Langflow MCP server güncel olarak API key veya OAuth authentication seçenekleri sunmaktadır. Authorization tool operation içinde yeniden uygulanmalıdır. Shared key yüksek yetki taşımamalıdır. Credential rotation yapılmalıdır.
Tool Allowlist
Client bütün server tool'larını modele vermek zorunda değildir. Use case için gerekli subset seçilir. Dynamic user role filtering uygulanabilir. Dangerous write tool default kapalı olabilir. Allowlist versionlanmalıdır.
Güvenlik Kontrolleri
TLS ve authentication uygulanmalıdır. Input schema validate edilir. Tool result untrusted content kabul edilir. Prompt injection tool permission'ı aşamamalıdır. Audit ve rate limit eklenmelidir.
Database Tasarımı
Low-code AI uygulamasında platform metadata ve business data aynı kavram değildir. Platform kendi workflow ve user bilgisini saklar. Core transactional data mümkün olduğunda bağımsız data layer içinde tutulmalıdır. AI knowledge ve transaction data farklı erişim modeli gerektirir. Agent'ın production database'e geniş SQL yetkisi verilmemelidir.
Platform Database
Platform workflow ve configuration saklayabilir. Backup kritik önemdedir. Application upgrade migration yapabilir. Business data ile karıştırılmamalıdır. Restore düzenli test edilmelidir.
External Database
Core business data harici database'de tutulabilir. Platform API veya connector üzerinden erişir. Portability artar. Security merkezi yönetilir. Read replica analytics için kullanılabilir.
SQL
Structured transactional data için uygundur. Parameterized query kullanılmalıdır. Agent raw SQL yerine approved service çağırmalıdır. Read-only analysis ayrı account kullanır. Schema migration versionlanır.
NoSQL
Flexible document veya event data için kullanılabilir. Schema validation yine gerekir. Tenant key tasarlanmalıdır. Query pattern önceden düşünülür. Agent direct unrestricted access almamalıdır.
Vector Database
Semantic retrieval için kullanılır. Business transaction source'u değildir. Metadata permission taşır. Embedding version saklanır. Backup ve index rebuild planlanır.
Transactional Data ile AI Knowledge'ı Ayırmak
CRM order record ile knowledge document aynı data lifecycle'a sahip değildir. Transaction write consistency ister. RAG index eventual update kabul edebilir. Security policy farklı olabilir. Ayrı katman architecture'ı sadeleştirir.
Low-Code AI ile Mevcut Kurumsal Sistemlere Entegrasyon
Kurumsal AI uygulamasının değeri çoğu zaman mevcut sistemlerle entegrasyondan gelir. CRM, ERP ve collaboration araçları agent tool olarak kullanılabilir. Low-code platform hazır connector sağlasa bile yetki modeli ayrıca değerlendirilmelidir. Write operation approval gerektirebilir. API-first integration uzun vadede daha taşınabilir olur.
CRM
Müşteri verisi okunabilir. Summary ve next action oluşturulabilir. Update ayrı endpoint olmalıdır. User permission korunur. Audit CRM history'ye eklenebilir.
ERP
Finans ve stok bilgisi hassastır. Read service dar scope ile açılır. Transaction action human approval ister. ERP admin credential agent'a verilmemelidir. Rate limit ve audit uygulanır.
SharePoint
Doküman RAG kaynağı olabilir. Permission sync önemlidir. User-specific retrieval yapılmalıdır. Deleted document index'ten kaldırılmalıdır. Service account erişimi minimum olmalıdır.
SAP
Kurumsal process API veya integration layer üzerinden erişilebilir. Direct database bağlantısı risklidir. Business object service tercih edilmelidir. Transaction approval korunmalıdır. Connector lifecycle yönetilmelidir.
Microsoft 365
E-posta, dosya ve calendar use case'leri oluşturulabilir. OAuth delegated access tercih edilebilir. Scope minimum tutulmalıdır. Tenant admin approval gerekebilir. Message send high-risk action sayılabilir.
Google Workspace
Drive, Gmail ve Calendar API kullanılabilir. User OAuth context korunmalıdır. Domain-wide delegation dikkatle sınırlandırılmalıdır. File permission retrieval'a yansıtılmalıdır. Audit log etkinleştirilmelidir.
Legacy API
Eski SOAP veya proprietary API wrapper service ile modernize edilebilir. Low-code connector doğrudan karmaşık legacy contract'a bağlanmak zorunda kalmaz. Retry ve timeout integration layer'da yönetilir. Security translation yapılabilir. Anti-corruption layer migration kolaylaştırır.
Database
Database connector hızlıdır ama geniş yetki riski taşır. Read-only view kullanılabilir. Business write API üzerinden yapılmalıdır. Query timeout uygulanır. Schema change impact test edilir.
Legacy Sistemlerde Low-Code AI
Legacy sistemlerin API'si olmayabilir. Low-code AI projesi bu durumda database connector veya RPA kullanabilir. Ancak AI'ı doğrudan kritik database'e bağlamak en güvenli yaklaşım değildir. Integration layer modern service contract sunabilir. Uzun vadeli modernizasyon planıyla birlikte değerlendirilmelidir.
API Olmayan Sistem
Mevcut sistem yalnızca desktop UI sunabilir. RPA geçici çözüm olabilir. Database access mümkünse read view kullanılabilir. Reverse engineering yüksek bakım maliyeti yaratır. Modern API katmanı planlanmalıdır.
Database Connector
Read-only data hızlı alınabilir. Table schema business contract değildir. Update direct yapılmamalıdır. View abstraction kullanılabilir. Connection least privilege olmalıdır.
RPA
RPA UI üzerinden işlem yapabilir. Legacy sistem entegrasyonu için faydalıdır. Screen değişikliği bot'u bozabilir. AI output RPA'ya gönderilmeden validation yapılmalıdır. Kritik action human approval isteyebilir.
Integration Layer
Legacy davranış service API arkasına alınır. Low-code platform modern contract kullanır. Authentication merkezi olur. Business validation burada çalışır. Migration sırasında backend değişebilir.
Anti-Corruption Layer
Legacy data modeli yeni uygulamaya doğrudan sızmaz. Adapter business-friendly model üretir. Domain terminology korunur. Test daha kolay olur. Vendor migration riski azalır.
AI'ı Doğrudan Legacy Database'e Bağlamamak
Agent'ın unrestricted SQL yetkisi ciddi risk taşır. Schema business rule'u temsil etmeyebilir. Yanlış update geri dönüşü zor olabilir. API wrapper güvenli action set sunar. Read-only query bile timeout ve row limit ister.
Citizen Developer Nedir?
Citizen developer ana işi profesyonel yazılım geliştirme olmayan fakat low-code araçlarla uygulama oluşturan business uzmanıdır. Domain knowledge büyük avantajdır. Merkezi platform standardı olmadan shadow IT riski oluşabilir. Production deployment professional review gerektirebilir. Eğitim security ve data policy konularını içermelidir.
İş Birimi Uzmanı
Süreci en iyi bilen kişi business ekipte olabilir. Problem ve exception'ları bilir. Low-code ile prototype oluşturabilir. Teknik ekip architecture review yapar. Fusion team yaklaşımı güçlü sonuç verir.
Domain Knowledge
AI use case'in doğruluğu domain bilgisine bağlıdır. Prompt ve evaluation dataset uzman tarafından hazırlanabilir. Teknik ekip model entegrasyonunu yapar. Bu işbirliği yanlış otomasyonu azaltır. Domain owner production davranışını onaylar.
Low-Code Kullanımı
Citizen developer form ve workflow oluşturabilir. Approved connector kullanır. Template güvenli başlangıç sağlar. Custom code yetkisi sınırlanabilir. Environment strategy governance sağlar.
Citizen Developer'ın Sınırları
Security architecture uzmanlık gerektirir. Database migration risklidir. Agent write tool'u profesyonel review gerektirir. Production incident yönetimi teknik ekipte olmalıdır. Rol sınırları açıkça tanımlanmalıdır.
Production Yetkisi
Development yapabilmek production deploy yetkisi anlamına gelmemelidir. Approval pipeline kullanılmalıdır. Security test zorunlu olabilir. Application owner atanır. Emergency rollback platform team tarafından yönetilir.
Fusion Team Nedir?
Fusion team business ve teknik rollerin aynı ürün hedefi etrafında çalıştığı ekip modelidir. Low-code AI projelerinde özellikle etkilidir. Domain uzmanı süreci, developer entegrasyonu ve security uzmanı riskleri yönetir. Product owner başarı metric'ini belirler. Böylece hızlı prototip production kontrolüyle dengelenir.
Business Expert
Use case ve process bilgisi sağlar. Acceptance criteria tanımlar. Golden question set'e katkı verir. Business riskleri açıklar. User adoption'ı takip eder.
Low-Code Developer
Visual workflow ve UI geliştirir. Connector yapılandırır. Platform standardına uyar. Test automation'a katkı sağlar. Custom code ihtiyacını professional developer'a aktarır.
Professional Developer
API ve custom component geliştirir. Architecture boundary tasarlar. Security fix uygular. CI/CD oluşturur. Platform limitation için extension üretir.
Data/AI Specialist
RAG ve model seçimini yönetir. Evaluation framework kurar. Embedding ve retrieval optimize eder. Hallucination analiz eder. Cost-quality dengesini izler.
Security
Threat model hazırlar. SSO ve permission review yapar. Prompt injection testine katkı verir. Secret policy tanımlar. High-risk action approval ister.
Platform Team
Environment ve reusable component sağlar. Upgrade yönetir. Monitoring standardı sunar. Template geliştirir. Cost governance uygular.
Product Owner
Business priority belirler. KPI sahipliğini üstlenir. Pilot scope'u kontrol eder. User feedback toplar. Production kararına katılır.
Citizen Development ile Shadow IT Arasındaki Sınır
Citizen development kontrollü platform içinde business kullanıcılarının çözüm üretmesini sağlar. Shadow IT ise merkezi visibility ve security olmadan uygulama oluşturulmasıdır. Approved connector ve environment stratejisi bu sınırı netleştirir. Her production app inventory içinde görünmelidir. Data policy ihlal eden uygulama yayınlanmamalıdır.
Merkezi Platform
Approved low-code platform kullanılır. Identity merkezi yönetilir. Application inventory otomatik tutulur. Backup ve monitoring standard olur. User rastgele SaaS kullanmaz.
Approved Connectors
Security review'dan geçen connector listesi oluşturulur. Sensitive system connector restricted olabilir. Custom connector approval gerekir. Credential policy uygulanır. Usage audit edilir.
Environment Strategy
Development ve production ayrılır. Citizen developer sandbox kullanır. Promotion pipeline kontrol uygular. Data source environment bazında değişir. Production secret kullanıcıdan gizlenir.
Data Policy
Hangi data'nın hangi platforma gidebileceği tanımlanır. PII sınıflandırması yapılır. External AI model usage sınırlandırılabilir. Retention kuralları uygulanır. Violation otomatik policy ile engellenebilir.
Production Approval
Security ve business owner release'i onaylar. Test sonucu görünür olmalıdır. High-risk app daha güçlü review ister. Low-risk app hızlı lane kullanabilir. Governance hız ile risk arasında dengelenir.
Application Inventory
Her app owner ve purpose taşımalıdır. Kullanıcı sayısı izlenir. Unused app archive edilir. Data source ve AI provider kaydedilir. Incident'ta etkilenen uygulamalar bulunabilir.
Low-Code Center of Excellence Gerekli mi?
Birkaç uygulamalı küçük ekip için ayrı CoE şart olmayabilir. Platform yaygınlaştıkça standart ve reusable component ihtiyacı artar. CoE citizen development'i engellemek yerine güvenli ve hızlı hâle getirmelidir. Training, template ve support sağlar. Application portfolio ve maliyet görünürlüğü merkezi olur.
Platform Standards
Approved version ve configuration tanımlanır. Naming convention belirlenir. SSO default olabilir. Production logging zorunlu tutulur. Deviation review gerektirir.
Templates
Secure starter workflow hazırlanabilir. Auth ve error handling hazır gelir. RAG template permission-aware olabilir. Developer hız kazanır. Template version düzenli güncellenir.
Security
Secret ve connector policy tanımlanır. Security scanning pipeline'a eklenir. Agent tool standardı oluşturulur. High-risk action listesi belirlenir. Incident procedure hazırlanır.
Reusable Components
CRM connector bir kez geliştirilir. Teams notification component tekrar kullanılabilir. Evaluation helper standard olur. Bakım merkezi yapılır. Duplicate geliştirme azalır.
Training
Citizen developer platform öğrenir. Security ve data handling eğitimde bulunur. Prompt design tek konu olmamalıdır. Production checklist öğretilir. Certification programı oluşturulabilir.
Support
Office hour veya internal channel kurulabilir. Common issue knowledge base tutulur. Platform team escalation yönetir. Citizen developer yalnız bırakılmaz. Support metric roadmap'e girdi sağlar.
Governance
Owner ve risk classification zorunlu olabilir. Model ve connector inventory tutulur. Review cycle belirlenir. Policy automation uygulanır. Audit hazır hâle gelir.
Application Portfolio
Tüm low-code app'ler listelenir. Kullanım ve maliyet izlenir. Duplicate app birleştirilebilir. Deprecated solution archive edilir. Strategic investment görünür olur.
AI Center of Excellence ile Low-Code CoE Nasıl Birleşir?
Low-code ve AI governance ayrı kurulursa aynı uygulama iki farklı standard arasında kalabilir. Ortak CoE approved model, prompt ve RAG standardı tanımlayabilir. Platform ve model maliyeti birlikte izlenir. Evaluation ve security merkezi template olarak sunulur. Böylece citizen developer hızlı çalışırken AI riskleri kontrol altında tutulur.
Approved Models
Data classification'a göre model listesi oluşturulur. Public ve sensitive use case farklı model kullanabilir. Version policy belirlenir. Evaluation sonucu kaydedilir. Provider onboarding review gerektirir.
Approved AI Platforms
Kurumsal kullanım için birkaç platform seçilir. Shadow SaaS azaltılır. SSO ve audit standardize edilir. Use case fit guideline yayınlanır. Platform exit plan hazırlanır.
Prompt Standards
System prompt template sağlanabilir. Versioning zorunlu tutulur. Secret prompt'a yazılmaz. Injection guidance eklenir. Production prompt review edilir.
RAG Standards
Chunk metadata standardı tanımlanır. Permission filter zorunlu olur. Source attribution beklenir. Golden dataset gerekir. Knowledge freshness SLO belirlenir.
Security
Threat model template sağlanır. Tool least privilege policy olur. Human approval high-risk action için zorunludur. Secret manager merkezi kullanılır. Security test pipeline'a girer.
Evaluation
Common metric ve test framework kullanılır. Golden dataset platformdan bağımsızdır. Release threshold belirlenir. Human review rubric oluşturulur. Regression merkezi raporlanır.
Monitoring
Trace schema standardize edilir. Cost ve latency ortak dashboard'da görünür. Security event merkezi toplanır. User feedback ürün owner'a gider. Data retention policy uygulanır.
Cost Governance
Model ve platform maliyeti team bazında izlenir. Budget threshold belirlenir. Idle app kapatılır. Model routing standardı oluşturulur. ROI düşük uygulama review edilir.
Development Environment Stratejisi
Low-code AI uygulaması da development, test, staging ve production ayrımına ihtiyaç duyar. Aynı model ve data credential her ortamda kullanılmamalıdır. Knowledge base test verisiyle izole edilebilir. Environment variable deployment taşınabilirliğini artırır. Production değişikliği kontrollü promotion ile yapılmalıdır.
Development
Developer hızlı deney yapar. Synthetic data kullanılabilir. Tool write access sınırlıdır. Cost limit düşük tutulabilir. Debug log daha detaylı olabilir.
Test
Automated regression burada çalışır. Mock API kullanılabilir. Security edge case test edilir. Golden dataset uygulanır. Release candidate oluşturulur.
Staging
Production'a benzer architecture kullanılır. Realistic data anonimleştirilebilir. SSO ve permission test edilir. Load test burada yapılabilir. Final approval staging sonucu üzerinden verilir.
Production
Sadece approved release çalışır. Debug access sınırlıdır. Monitoring zorunludur. Backup ve rollback hazırdır. Change audit kaydedilir.
Environment Variables
Endpoint ve model name environment bazında değişebilir. Code içinde hardcode edilmez. Config schema doğrulanır. Secret ayrı tutulur. Promotion aynı artifact ile yapılır.
Secrets
Development key production'dan ayrıdır. Production secret sadece runtime identity tarafından okunur. Rotation uygulanır. Export içine girmez. Access audit edilir.
Model Configuration
Test daha ucuz model kullanabilir ancak production behavior farkı dikkate alınmalıdır. Final evaluation production model üzerinde yapılır. Version environment config olarak tutulur. Fallback ayrıca tanımlanır. Change pipeline tarafından izlenir.
Knowledge Base Isolation
Development gerçek gizli dokümanı kullanmamalıdır. Test collection ayrı tutulur. Tenant data kopyalanmaz. Production index write access sınırlandırılır. Promotion knowledge sync procedure üzerinden yapılır.
Low-Code AI CI/CD Süreci
Low-code platform görsel olsa bile release pipeline ihtiyacı vardır. Version control, automated test ve AI evaluation birlikte çalışmalıdır. Security scan plugin ve custom code'u kontrol eder. Production deployment approval sonrasında yapılabilir. Rollback önceki workflow ve prompt version'a dönüş sağlar.
Version Control
Workflow export Git'e kaydedilebilir. Prompt ayrıca versionlanır. Custom component source repository'dedir. Release tag kullanılır. Change history audit sağlar.
Automated Test
API contract ve workflow test edilir. Golden AI dataset çalışır. Permission negative test eklenir. Tool mock kullanılabilir. Failure merge veya deployment'ı durdurur.
AI Evaluation
Quality metric baseline ile karşılaştırılır. Hallucination ve groundedness ölçülür. Tool selection test edilir. Cost threshold uygulanır. Regression failure promotion'ı engeller.
Security Scan
Container ve dependency scan edilir. Secret scan repository'de çalışır. Plugin allowlist kontrol edilir. IaC policy uygulanabilir. Critical finding release'i durdurabilir.
Deployment
Artifact staging'e alınır. Smoke test çalışır. Production canary uygulanabilir. Environment config ayrı verilir. Deployment event trace sistemine yazılır.
Approval
High-risk app manual approval ister. Reviewer evaluation ve security sonucunu görür. Approval actor kaydedilir. Low-risk change otomatik olabilir. Risk bazlı release yolu kullanılır.
Rollback
Önceki workflow version saklanır. Prompt ve model config birlikte geri alınabilir. Database migration compatibility gerekir. Rollback smoke test yapılır. Incident nedeni sonradan analiz edilir.
Low-Code Platformlarda Git Neden Önemlidir?
Git platform dışı güvenilir değişiklik geçmişi sağlar. Visual edit'in kim tarafından yapıldığı görülebilir. Collaboration ve release process standardize olur. Rollback kolaylaşır. Vendor exit için workflow ve custom code kaynakları korunur.
Version History
Her değişiklik commit ile kaydedilir. Önceki davranış bulunabilir. Incident release ile ilişkilendirilir. Prompt diff görülebilir. Version naming standard kullanılmalıdır.
Code Review
Custom code peer review alır. Workflow JSON diff incelenebilir. Business logic değişikliği owner review'u isteyebilir. Security kritik tool değişimini kontrol eder. Quality production'a ulaşmadan artar.
Collaboration
Birden fazla geliştirici aynı proje üzerinde çalışabilir. Branch yaklaşımı kullanılabilir. Merge conflict visual artifact'ta zor olabilir. Platform Git desteği değerlendirilmelidir. Ownership açık olmalıdır.
Release
Production version tag ile belirlenir. Build artifact commit'e bağlanır. Release note otomatik üretilebilir. Model ve prompt metadata eklenir. Audit daha güçlü olur.
Rollback
Eski commit restore edilebilir. Workflow import edilebilir. Database state ayrıca dikkate alınmalıdır. Prompt ve config birlikte geri dönmelidir. Rollback procedure test edilmelidir.
Audit Trail
Kim hangi değişikliği yaptı görülür. Approval pull request'te bulunabilir. Change reason ticket ile bağlanır. Compliance review kolaylaşır. Platform audit log tamamlayıcıdır.
Platform Dışına Çıkış Stratejisi
Git source'u vendor dışında saklar. Prompt ve integration definition korunur. Yeni platforma yeniden geliştirme kolaylaşır. Proprietary component listesi çıkarılır. Exit cost daha öngörülebilir olur.
AI Uygulaması İçin Definition of Done
AI uygulamasının tamamlanmış sayılması yalnızca demo'nun çalışmasına bağlı olmamalıdır. Authentication, authorization ve evaluation kriterleri açık olmalıdır. Prompt injection ve tool permission test edilmelidir. Monitoring ve cost limit hazır olmalıdır. Definition of Done ekibin production kalitesini standardize eder.
Business Requirement Karşılandı
Use case gerçekten çözüldü mü ölçülür. KPI threshold karşılanmalıdır. User acceptance yapılır. Gereksiz feature eklenmez. Business owner onay verir.
Authentication Hazır
User login production identity ile çalışır. MFA policy uygulanabilir. Session secure olmalıdır. Logout test edilir. Shared account kullanılmaz.
Authorization Test Edildi
Negative access test yapılır. Tenant isolation doğrulanır. Tool permission kontrol edilir. Admin role sınırlandırılır. Export endpoint ayrıca test edilir.
RAG Evaluation Geçti
Retrieval precision threshold karşılanır. Groundedness ölçülür. Source attribution doğru olmalıdır. Unknown query davranışı test edilir. Golden set kaydedilir.
Prompt Injection Test Edildi
Direct injection uygulanır. Malicious document denenir. Tool abuse test edilir. Sensitive data leak kontrol edilir. Failure remediation tamamlanır.
Tool Permissions Kontrol Edildi
Least privilege uygulanır. Read/write ayrılır. User context korunur. Rate limit vardır. High-risk tool approval ister.
Human Approval Hazır
Critical action approval akışı çalışır. Reviewer gerekli context'i görür. Reject güvenli sonuç üretir. Timeout davranışı test edilir. Audit actor kaydeder.
Monitoring Hazır
Trace ve metric gelir. Error alert çalışır. Cost görünürdür. Data freshness izlenir. On-call veya owner bellidir.
Cost Limit Tanımlandı
User ve task limit belirlenir. Token budget vardır. Agent step sınırı uygulanır. Alert threshold test edilir. Runaway consumption engellenir.
Prototip ile Production Arasındaki Fark
Prototip fikri doğrular, production sistemi ise sürekli ve güvenli biçimde işletir. Demo sırasında hardcoded key tolere edilmese de birçok ekip bunu yanlışlıkla production'a taşır. Kullanıcı sayısı ve risk arttıkça kontrol katmanı büyümelidir. Monitoring, backup ve incident response production'da zorunludur. MVP ile mission-critical sistem aynı standarda sahip olmak zorunda değildir ama her seviyenin gereksinimi açık olmalıdır.
Demo
Tek kullanıcı için çalışabilir. Fake data kullanılabilir. Security minimum olabilir fakat gerçek secret kullanılmamalıdır. Amaç fikir göstermektir. Production beklentisi yaratılmamalıdır.
MVP
Gerçek use case minimum scope ile çalışır. Küçük kullanıcı grubu kullanabilir. Basic auth ve monitoring gerekir. Quality metric ölçülür. Feedback toplanır.
Pilot
Gerçek business süreçte sınırlı kullanım yapılır. Human review yüksek tutulabilir. Production benzeri data kullanılabilir. ROI ölçülür. Security daha kapsamlı test edilir.
Production
SLA ve owner belirlenir. Backup, monitoring ve support vardır. CI/CD uygulanır. Cost ve model kalite sürekli izlenir. Incident response planı bulunur.
Mission-Critical
Kesinti business'i ciddi etkiler. High availability gerekir. Human approval ve fallback güçlüdür. Disaster recovery test edilir. Security ve governance en yüksek seviyededir.
Her Seviyede Artan Kontroller
Risk arttıkça test ve governance artar. Demo'da manuel işlem kabul edilebilir. Production otomasyon ve audit ister. Mission-critical sistem bağımsız review gerektirebilir. Maturity bilinçli yükseltilmelidir.
Low-Code AI MVP Nasıl Geliştirilir?
MVP tek bir iş problemini çözmelidir. Çok fazla model, tool ve data source başlangıç scope'unu büyütür. Human review riskli davranışı kontrol altında tutar. Küçük kullanıcı grubu gerçek feedback sağlar. Ölçülebilir başarı kriteri production kararını kolaylaştırır.
Tek Bir İş Problemi
Bir process seçilir. Başarı metric'i belirlenir. Scope dışı feature ertelenir. Kullanıcı grubu nettir. Pilot süresi kısalır.
Minimum Veri
Sadece gerekli source kullanılır. PII azaltılır. Data permission basitleşir. Ingestion hızlı olur. Security riski düşer.
Tek Model
İlk MVP tek provider ile başlayabilir. Model abstraction yine tasarlanır. Quality baseline oluşturulur. Cost kolay ölçülür. Sonra alternatif model karşılaştırılır.
Az Sayıda Tool
Bir veya iki tool yeterlidir. Read-only tercih edilir. Tool behavior iyi test edilir. Agent decision sade kalır. Attack surface azalır.
Human Review
AI output kullanıcı tarafından kontrol edilir. Wrong behavior kayıt altına alınır. Model güveni ölçülür. High-risk action otomatik yapılmaz. Öğrenme hızlı olur.
Küçük Kullanıcı Grubu
Gerçek domain kullanıcısı seçilir. Feedback yoğun toplanır. Support kolaydır. Data leak impact sınırlıdır. Adoption pattern görülür.
Ölçülebilir Başarı Kriteri
İşlem süresi veya accuracy seçilebilir. Baseline mevcut manuel süreçten alınır. Target threshold belirlenir. Cost karşılaştırılır. Production kararı data ile verilir.
MVP Başarılıysa Production'a Nasıl Geçilir?
MVP başarısı doğrudan production release anlamına gelmez. Security, architecture ve load review yapılmalıdır. AI evaluation daha geniş dataset üzerinde çalıştırılır. Support ve disaster recovery modeli hazırlanır. Cost büyüyen kullanıcı hacmine göre yeniden hesaplanmalıdır.
Security Review
Threat model güncellenir. SSO ve permission test edilir. Prompt injection senaryoları çalıştırılır. Secret scan yapılır. High-risk finding çözülmeden release yapılmaz.
Architecture Review
Data flow belgelenir. Single point of failure incelenir. API boundary doğrulanır. Vendor lock-in değerlendirilir. Scaling planı hazırlanır.
Load Test
Expected concurrent user simüle edilir. Model rate limit görülür. Vector store latency ölçülür. Tool API saturation test edilir. P95 target belirlenir.
AI Evaluation
Golden dataset büyütülür. Adversarial example eklenir. Segment quality ölçülür. Baseline version karşılaştırılır. Acceptance threshold uygulanır.
Cost Model
Projected user sayısı kullanılır. Token usage hesaplanır. Worst-case agent loop senaryosu eklenir. Platform seat cost dahil edilir. Budget owner belirlenir.
Data Governance
Data owner atanır. Retention belirlenir. Knowledge sync procedure yazılır. PII classification tamamlanır. Access review schedule oluşturulur.
Support Model
User nereye hata bildirecek belirlenir. Product owner ve technical owner ayrılır. Runbook hazırlanır. Escalation path oluşturulur. SLA tanımlanır.
Disaster Recovery
Workflow ve database backup alınır. Restore test edilir. Provider outage fallback hazırlanır. Kill switch bulunur. RTO ve RPO belirlenir.
Low-Code AI Uygulamalarında Performance
AI uygulamasının toplam latency'si yalnızca model hızından oluşmaz. Retrieval, tool ve workflow orchestration önemli gecikme yaratabilir. Streaming kullanıcı algısını iyileştirebilir. Timeout ve cache doğru yerde kullanılmalıdır. Trace katman bazında performance ölçmelidir.
Model Latency
Model response süresi provider'a göre değişir. Output length etkiler. Streaming first-token süresini iyileştirir. Smaller model daha hızlı olabilir. P95 izlenmelidir.
Retrieval Latency
Vector search hızlı olabilir. Metadata filter ek maliyet oluşturur. Reranking ekstra model call yaratır. Network location önemlidir. Cache hot query'ye yardımcı olabilir.
Tool Latency
CRM veya ERP yavaş olabilir. Agent paralel tool çağrısı yapabilir. Timeout zorunludur. Slow tool final response'u bloke etmemelidir. Circuit breaker kullanılabilir.
Workflow Latency
Her node süre ekler. Gereksiz model call kaldırılmalıdır. Deterministic code hızlıdır. Parallel branch kullanılabilir. Trace bottleneck gösterir.
Streaming
Token kullanıcının ekranına erken gönderilir. Total processing süresi değişmeyebilir. User experience iyileşir. Tool çağrısı öncesi bekleme yine olabilir. UI cancel support sunabilir.
Timeout
Model ve tool için ayrı timeout kullanılmalıdır. Infinite agent loop engellenir. User'a anlaşılır error verilir. Retry kontrollü yapılır. Transaction duplicate oluşmamalıdır.
Cache
Repeated result cache edilebilir. Knowledge version key'e eklenir. Tenant isolation korunur. Sensitive result kısa TTL alabilir. Hit rate ölçülür.
AI Uygulamasında Fallback Stratejisi
Production AI sistemi dependency hatasında güvenli davranmalıdır. Primary model kesildiğinde secondary model kullanılabilir. Retrieval yoksa model kaynaksız cevap vermemelidir. Tool hatasında kullanıcıya durum açıklanmalıdır. Kritik workflow insan operatöre aktarılabilir.
Model Hatası
Timeout veya invalid output olabilir. Retry sınırlı yapılır. Secondary model denenebilir. User request kaybolmamalıdır. Error trace'e yazılır.
Model Provider Kesintisi
Provider availability monitoring yapılır. Multi-provider abstraction faydalıdır. Fallback kalite farklılığı açıklanabilir. Queue kullanılabilir. Critical use case manual mode'a geçebilir.
Retrieval Hatası
Knowledge index erişilemez olabilir. Model source olmadan kesin cevap vermemelidir. Kullanıcıya geçici sorun bildirilir. Cache son güvenilir result'ı kullanabilir. Alert data team'e gider.
Tool Hatası
API 500 dönebilir. Retry idempotent action'da kullanılabilir. Agent başka tool'a keyfi geçmemelidir. Human escalation yapılabilir. Partial result açıkça gösterilir.
İnsan Operatöre Aktarma
AI çözemediğinde ticket oluşturur. Conversation context özetlenir. Sensitive content minimum taşınır. User tekrar anlatmak zorunda kalmaz. Handoff metric izlenir.
Deterministik Fallback
FAQ veya rule tabanlı cevap kullanılabilir. Kritik sistemde AI tamamen bypass edilebilir. Basit form akışı devam eder. Availability artar. Business continuity güçlenir.
Rate Limit ve Abuse Protection
Public veya yoğun AI uygulaması abuse ve runaway cost riskine açıktır. User, API ve token seviyesinde limit uygulanabilir. Agent step ve tool call ayrıca sınırlandırılmalıdır. Cost ceiling unexpected bill riskini azaltır. Abuse detection pattern tabanlı alarm üretebilir.
User Rate Limit
Kullanıcı belirli dakikada sınırlı request gönderebilir. Plan bazlı quota uygulanabilir. Internal admin daha yüksek limit alabilir. Abuse user bazında izlenir. Legitimate burst için grace uygulanabilir.
API Rate Limit
External client key bazında limitlenir. Gateway uygulanabilir. 429 response standard olmalıdır. Retry-after verilebilir. Partner quota ayrılabilir.
Token Limit
Input length sınırlanır. Output maximum belirlenir. Context history truncate edilir. File upload limit uygulanır. Cost kontrol edilir.
Agent Step Limit
Agent sonsuz loop'a girmemelidir. Maximum iteration konfigüre edilir. Dify agent strategy örneği de maximum iteration parametresini gereksiz hesaplamayı sınırlamak için kullanmaktadır. Limit sonrası human escalation yapılabilir. Step count metric olarak izlenir.
Tool Call Limit
Belirli task içinde tool sayısı sınırlandırılır. External API quota korunur. Duplicate call tespit edilebilir. High-cost tool daha düşük limite sahip olabilir. Override yalnızca admin için olabilir.
Cost Ceiling
Task maximum para maliyeti taşıyabilir. Yaklaşıldığında smaller model seçilir. Agent durdurulabilir. User'a güvenli mesaj verilir. Cost incident alarm üretir.
Abuse Detection
Unusual request pattern izlenir. Automated scraping veya extraction tespit edilebilir. Prompt injection frequency security sinyali olabilir. IP ve user context birlikte değerlendirilir. False positive review gerekir.
Low-Code AI Uygulamalarında Audit Trail
Audit trail kim, hangi model ve araçla ne işlem yaptı sorusunu cevaplamalıdır. Agent sistemlerinde bu kayıt daha önemlidir çünkü kararlar dinamik olabilir. Prompt version ve retrieved source trace'e eklenebilir. Approval actor kaydedilmelidir. Log sensitive veri içermeyecek şekilde tasarlanmalıdır.
Kim Kullandı?
User ID kaydedilir. Tenant ID eklenebilir. Anonymous session ayrı tanımlanır. Shared account kullanılmamalıdır. Privacy retention uygulanır.
Hangi Prompt Kullanıldı?
Prompt version kaydedilir. Full prompt yerine hash kullanılabilir. Template ID tutulur. Sensitive variable maskelenir. Regression investigation kolaylaşır.
Hangi Model Çalıştı?
Provider ve model version loglanır. Fallback işaretlenir. Temperature kaydedilebilir. Cost hesaplanır. Model incident ile ilişkilendirilir.
Hangi Veri Getirildi?
Retrieved source ID saklanır. Full content gerekmez. Permission decision kaydedilir. Document version eklenir. Audit source provenance sağlar.
Hangi Tool Çağrıldı?
Tool adı ve operation tutulur. Input sensitive alanları maskelenir. External request ID eklenebilir. Result status kaydedilir. Retry görünür olur.
Kim Onay Verdi?
Approval actor identity kaydedilir. Time ve payload hash eklenir. Reject ayrıca loglanır. Delegated approval görünür olmalıdır. Audit compliance destekler.
Ne Değiştirildi?
CRM veya database field değişikliği kaydedilir. Before/after sensitive olabilir. Change ID tutulur. Rollback için transaction reference kullanılabilir. Business owner review yapabilir.
AI Agent İşlem Kaydı Nasıl Tutulmalı?
Agent işlem kaydı her execution için correlation sağlamalıdır. Trace ID bütün model ve tool call'ları bağlar. User ve agent identity ayrı alanlarda tutulmalıdır. Input ve output minimum gerekli seviyede loglanmalıdır. Approval ve final result business audit'i tamamlar.
Trace ID
Her execution unique ID alır. Log sistemleri bu ID ile birleşir. User support paylaşabilir. Sensitive bilgi içermez. Distributed trace kolaylaşır.
User ID
Request sahibi kullanıcı kaydedilir. Tenant context eklenebilir. Hashed identifier kullanılabilir. Access review yapılır. Retention policy uygulanır.
Agent ID
Hangi agent configuration çalıştı görülür. Version eklenir. Multi-agent flow ayrıştırılır. Incident hangi agent'ı etkiliyor bulunur. Deployment event ile bağlanır.
Tool
Tool adı ve version kaydedilir. Action type read/write olarak işaretlenebilir. Permission sonucu tutulur. Cost eklenebilir. Failure reason kaydedilir.
Input
Raw input yerine structured masked data tercih edilir. Secret kaldırılır. Prompt injection örneği security log'a flag edilebilir. Data minimization uygulanır. Debug access sınırlandırılır.
Output
Tool result status kaydedilir. Full payload gerekmeyebilir. Model final response hash saklanabilir. Sensitive field redacted olur. Evaluation label sonradan eklenebilir.
Approval
Approval required flag tutulur. Actor ve time kaydedilir. Decision reason eklenebilir. Payload değişmediği doğrulanır. Expired approval ayrıca işaretlenir.
Result
Task success veya failure status alır. Business transaction ID eklenebilir. Human escalation görünür olur. Cost ve latency final metric olarak saklanır. Dashboard operasyon trendi gösterir.
Low-Code AI İçin Platform Seçim Kriterleri
Platform seçimi feature listesinde en çok kutuyu işaretleyene göre yapılmamalıdır. Use case fit, güvenlik ve portability birlikte değerlendirilmelidir. RAG ve agent desteği varsa quality tooling de incelenmelidir. Custom code escape hatch uzun vadede önemlidir. Pricing gerçek kullanıcı hacmiyle hesaplanmalıdır.
Use Case Fit
Platform hedef problemi doğal biçimde desteklemelidir. Internal form için agent platformu gereksiz olabilir. RAG için knowledge capability önemlidir. Mobile app için UI yeteneği gerekir. Proof of concept gerçek use case kullanmalıdır.
AI Model Desteği
Birden fazla provider desteklenmesi avantajdır. Local model ihtiyacı kontrol edilir. Structured output ve tool calling önemlidir. Model version yönetimi incelenir. Fallback kolay olmalıdır.
RAG
Document ingestion ve chunking desteği değerlendirilir. Metadata filtering gerekir. External vector store bağlanabilmelidir. Retrieval trace görünür olmalıdır. Evaluation tooling avantaj sağlar.
Agent
Tool calling ve state desteği incelenir. Human approval bulunması önemlidir. Maximum step ayarlanabilmelidir. Tool permission modeli değerlendirilir. Audit trace aranmalıdır.
API
Flow dış uygulamadan çağrılabilmelidir. Authentication standard olmalıdır. Webhook desteklenebilir. OpenAPI documentation avantajdır. Rate limit uygulanabilmelidir.
Custom Code
Platform sınırına gelindiğinde extension gereklidir. Python veya JavaScript component desteklenebilir. Sandbox davranışı önemlidir. Source versionlanmalıdır. Security review uygulanmalıdır.
Security
SSO ve RBAC incelenir. Secret manager davranışı kontrol edilir. Audit log aranır. Self-hosting ihtiyacı değerlendirilir. Security advisory süreci incelenir.
Governance
Environment ve release management gerekir. Owner ve role yönetimi olmalıdır. Approved component politikası desteklenebilir. Usage analytics önemlidir. Application inventory oluşturulmalıdır.
Deployment
Cloud ve self-host seçenekleri karşılaştırılır. Container support avantajdır. Horizontal scale capability incelenir. Backup yöntemi belirlenir. Rollback kolay olmalıdır.
Pricing
Builder ve user lisansı hesaplanır. AI credit ayrıca olabilir. Hosting dahil mi kontrol edilir. Growth senaryosu yapılır. Exit cost TCO'ya eklenir.
Platform Seçiminde Teknik Kontrol Listesi
Teknik checklist demo sırasında gözden kaçan production gereksinimlerini görünür kılar. Self-host, Git ve custom code önemli portability kriterleridir. Model provider değiştirilebilmelidir. Workflow export uzun dönem riskini azaltır. Audit log kurumsal support için değerlidir.
Self-Hosting Var mı?
Platform kendi server'ınızda çalışabiliyor mu kontrol edilir. License şartları okunur. Upgrade sorumluluğu anlaşılır. Data residency avantajı değerlendirilir. HA architecture araştırılır.
Cloud Seçeneği Var mı?
Managed cloud operasyonu azaltabilir. Region seçeneği kontrol edilir. Data processing policy okunur. SLA değerlendirilir. Migration between cloud and self-host mümkün mü incelenir.
Git Entegrasyonu Var mı?
Workflow history repository'ye bağlanabiliyor mu kontrol edilir. Branch ve PR support avantajdır. Export automation alternatif olabilir. Prompt version ayrıca tutulmalıdır. Release audit kolaylaşır.
Custom Code Var mı?
Extension mechanism incelenir. Sandbox ve package limitleri görülür. Debugging deneyimi test edilir. Deployment custom component'i desteklemelidir. Security permission sınırlandırılmalıdır.
External API Var mı?
Flow programatik çağrılabilmelidir. Auth method kontrol edilir. API documentation incelenir. Webhook veya streaming support önemli olabilir. Usage limit öğrenilmelidir.
Model Provider Değiştirilebilir mi?
Provider abstraction aranır. Custom model endpoint eklenebilir mi bakılır. Local model desteği incelenir. Tool calling compatibility test edilir. Migration için evaluation kullanılmalıdır.
Workflow Export Edilebilir mi?
Export formatı incelenir. Import restore testi yapılır. Secret export edilmemelidir. Version compatibility anlaşılır. Human-readable format avantajdır.
Audit Log Var mı?
User ve admin action kaydediliyor mu kontrol edilir. Tool call log ayrı olabilir. Retention yönetilebilmelidir. Export SIEM'e gönderilebilir. Enterprise lisans gereksinimi incelenir.
Platform Seçiminde Kurumsal Kontrol Listesi
Kurumsal platform seçimi teknik capability kadar governance gerektirir. RBAC, SSO ve audit temel beklentidir. Data residency ve backup hukuk ve risk süreçlerini etkiler. Vendor SLA ve support incelenmelidir. Exit plan contract aşamasında değerlendirilmelidir.
RBAC
Role granularity yeterli olmalıdır. Builder ve production admin ayrılmalıdır. Tool permission mümkünse ayrıca yönetilmelidir. Default role minimum olmalıdır. Access review yapılabilmelidir.
SSO
Kurumsal identity integration gereklidir. MFA merkezi policy ile uygulanabilir. User offboarding otomatik olmalıdır. Group mapping değerlidir. Lisans planı kontrol edilmelidir.
Audit
Admin ve user activity izlenmelidir. Model ve tool execution audit'i ayrı olabilir. SIEM export faydalıdır. Tamper resistance değerlendirilir. Retention compliance ile uyumlu olmalıdır.
Environment Management
Dev, test ve prod ayrılmalıdır. Config promotion desteklenmelidir. Secret environment-specific olmalıdır. Production edit sınırlandırılır. Release history görünür olur.
Data Residency
Data hangi region'da işlendiği bilinmelidir. Model provider location ayrıca değerlendirilir. Backup region önemli olabilir. Cross-border transfer policy incelenir. Contract açık olmalıdır.
Backup
Workflow ve metadata backup yöntemi vardır. Restore test yapılmalıdır. SaaS provider retention açıklamalıdır. Self-host backup sizin sorumluluğunuzdadır. RPO ve RTO belirlenmelidir.
SLA
Availability hedefi kritik use case'e uymalıdır. Support response süresi incelenir. Provider dependency ayrı SLA taşır. Credit compensation tek başına yeterli olmayabilir. Business continuity planı gerekir.
Compliance
Kurumun sektör requirement'ları değerlendirilir. Audit evidence alınabilmelidir. Data processing agreement incelenir. Security certification tek başına yeterli değildir. Teknik controls doğrulanmalıdır.
Vendor Exit
Data ve workflow export edilir mi kontrol edilir. Contract termination sonrası erişim süresi öğrenilir. Migration support olabilir. Proprietary dependency listelenir. Exit cost bütçeye eklenir.
“En İyi Low-Code AI Platformu” Var mı?
Tek bir en iyi platform yoktur çünkü problem türleri farklıdır. Internal CRUD uygulaması ile agentic RAG aynı teknik ihtiyaca sahip değildir. Enterprise app platformu governance açısından güçlü olabilir. AI-native workflow platformu LLM orchestration'da daha hızlı olabilir. Seçim use case ve risk üzerinden yapılmalıdır.
Tek Bir En İyi Platform Neden Yok?
Platformların hedef kullanıcıları farklıdır. Pricing modelleri değişir. Self-host requirement seçimi etkiler. RAG veya mobile support farklılaşır. Team skill sonucu belirler.
Internal Tool
Form ve database ağırlıklı platform seçilebilir. AI bir feature olarak eklenir. Authentication önemlidir. Quick iteration değer sağlar. Agent platformu gereksiz olabilir.
Enterprise App
SSO ve governance önceliklidir. Workflow ve audit gereklidir. Citizen developer desteklenebilir. Long-term support değerlendirilir. TCO kritik olur.
AI Workflow
Görsel LLM node'ları önemlidir. Dify, Flowise ve Langflow benzeri platformlar değerlendirilir. API yayınlama gerekir. Observability aranır. RAG ve tool desteği test edilir.
RAG Application
Knowledge ingestion kaliteyi belirler. Metadata filtering zorunlu olabilir. Evaluation tooling gerekir. Permission-aware retrieval aranır. Source attribution önemlidir.
Agent Platform
Tool calling ve human approval aranır. Maximum step ayarlanmalıdır. MCP veya API extension faydalıdır. Audit trail önemlidir. Least privilege uygulanmalıdır.
Mobile Application
Native veya responsive UI ihtiyacı vardır. Offline capability değerlendirilebilir. AI backend API ile ayrılabilir. Mobile authentication gerekir. App store deployment süreci düşünülmelidir.
Platform Seçimini Use Case'e Göre Yapmak
Önce iş problemi yazılmalıdır. Aynı test senaryosu birkaç platformda denenir. Development süresi ölçülür. Security ve cost karşılaştırılır. Scorecard üzerinden karar verilir.
“En İyi Programlama Dili” Low-Code AI İçin Önemli mi?
Low-code platformlar programlama dili ayrıntısını kısmen soyutlar. Buna rağmen Python, JavaScript ve SQL bilgisi ciddi avantaj sağlar. API ve integration becerisi çoğu projede tek dil bilgisinden daha değerlidir. Platform-specific language öğrenmek gerekebilir. Teknik temel production debugging sırasında önemini korur.
Low-Code'un Dili Soyutlaması
Visual node underlying code'u gizler. User component parametresi ayarlar. Simple logic expression ile yazılır. Bu hız sağlar. Platform dışına çıkıldığında programlama bilgisi gerekir.
Python
AI ecosystem içinde yaygındır. Custom data processing yapılabilir. Model API entegrasyonu kolaydır. Low-code code node Python destekleyebilir. Security sandbox kontrol edilmelidir.
JavaScript / TypeScript
Web ve API integration için güçlüdür. Frontend custom component geliştirilebilir. Serverless function kullanılabilir. JSON işleme doğaldır. TypeScript contract güvenilirliğini artırır.
SQL
Kurumsal data erişiminde çok önemlidir. RAG dışında structured metric SQL ile hesaplanır. Agent'a raw SQL vermek yerine developer güvenli query service oluşturabilir. Data debugging kolaylaşır. Low-code geliştiricinin SQL öğrenmesi büyük fayda sağlar.
Platform-Specific Languages
Bazı platformlar formula language kullanır. Power Apps Power Fx buna örnektir. AI Builder model sonuçları Power Fx üzerinden canvas app kontrollerine entegre edilebilmektedir. Bu dil platform verimliliğini artırır. Portability riski dikkate alınmalıdır.
API ve Integration Becerisinin Daha Önemli Hale Gelmesi
Low-code uygulama çoğu zaman başka sistemleri bağlar. REST ve OAuth bilgisi kritik olur. JSON schema anlaşılmalıdır. Error ve retry davranışı tasarlanmalıdır. Integration engineering temel yetkinlik hâline gelir.
Low-Code Geliştirici Olmak İçin Ne Öğrenilmeli?
Low-code öğrenmek yalnızca platform ekranlarını ezberlemek değildir. Veri modeli, API ve authentication temel konulardır. Git ve basic programming production sorunlarını çözmeyi kolaylaştırır. Cloud ve deployment bilgisi self-hosted kullanımda önemlidir. Bu teknik temel platform değişse bile değerini korur.
Veri Modelleme
Entity ve relation tasarlanmalıdır. Primary key anlaşılmalıdır. Normalization temel seviyede bilinmelidir. Tenant model önemlidir. Kötü data model low-code hızını yok eder.
API
HTTP method ve status code bilinmelidir. Authentication anlaşılmalıdır. Pagination ve rate limit öğrenilmelidir. OpenAPI okunabilmelidir. Webhook tasarımı faydalıdır.
JSON
API payload çoğunlukla JSON'dur. Nested object anlaşılmalıdır. Schema validation bilinmelidir. Array mapping workflow'da sık kullanılır. Escape ve encoding sorunları görülebilir.
SQL
SELECT ve JOIN temel gereksinimdir. Aggregate ve filter öğrenilmelidir. Index mantığı faydalıdır. Parameterized query security sağlar. Query plan performance debugging'e yardımcı olur.
Authentication
Session, OAuth ve API key farkı bilinmelidir. Authentication ile authorization karıştırılmamalıdır. Token expiry anlaşılmalıdır. Secret management öğrenilmelidir. User context korunmalıdır.
Git
Commit ve branch mantığı öğrenilmelidir. Diff review yapılabilmelidir. Merge süreci bilinmelidir. Tag release için kullanılabilir. Platform export repository'ye alınabilir.
Temel Programlama
Variable ve condition bilinmelidir. Function mantığı önemlidir. Error handling öğrenilmelidir. Loop riskleri anlaşılmalıdır. Custom code gerektiğinde yardımcı olur.
Cloud Temelleri
Compute ve database servisi bilinmelidir. Network ve TLS temel konudur. Secret manager öğrenilmelidir. Monitoring yaklaşımı anlaşılmalıdır. Cost awareness geliştirilmelidir.
AI Uygulama Geliştiricisi Olmak İçin Ne Öğrenilmeli?
AI application developer yalnızca prompt yazmayı bilmemelidir. LLM davranışı, RAG ve evaluation temel konulardır. Agent ve security production riskini belirler. Observability kalite ve maliyeti yönetmeyi sağlar. Low-code platform bunları görsel hâle getirir ama kavramları öğrenme ihtiyacını kaldırmaz.
LLM Temelleri
Token ve context bilinmelidir. Temperature etkisi anlaşılmalıdır. Model hallucination yapabilir. Structured output öğrenilmelidir. Provider limitation takip edilmelidir.
Prompt Design
System ve user role ayrılmalıdır. Context açık sınırlarla verilmelidir. Output format belirlenmelidir. Prompt versionlanmalıdır. Injection riski anlaşılmalıdır.
RAG
Chunking ve embedding öğrenilmelidir. Retrieval precision önemlidir. Metadata security sağlanmalıdır. Source citation tasarlanmalıdır. Evaluation yapılmalıdır.
Embeddings
Semantic similarity kavramı anlaşılmalıdır. Vector dimension detayı tool tarafından soyutlansa bile model değişiminin etkisi bilinmelidir. Index version tutulmalıdır. Cost hesaplanmalıdır. Sensitive data policy düşünülmelidir.
AI Evaluation
Golden dataset oluşturulmalıdır. Groundedness ve hallucination ölçülmelidir. Human evaluation rubric kullanılmalıdır. Regression test otomatikleşmelidir. Production feedback eklenmelidir.
Agent
Tool calling ve state bilinmelidir. Least privilege uygulanmalıdır. Maximum step ayarlanmalıdır. Approval tasarlanmalıdır. Trace debugging öğrenilmelidir.
AI Security
Prompt injection anlaşılmalıdır. Sensitive data disclosure önlenmelidir. Tool output validate edilmelidir. Excessive agency sınırlandırılmalıdır. OWASP LLM riskleri referans olarak kullanılabilir.
Observability
Trace ve metric tasarlanmalıdır. Token ve latency izlenmelidir. Retrieval source kaydedilmelidir. Tool failure analiz edilmelidir. User feedback pipeline'a eklenmelidir.
Yazılımcı Olmak İçin Artık Kod Bilmek Gerekmiyor mu?
Low-code ve AI prototip geliştirmek için gereken kod miktarını ciddi biçimde azaltabilir. Bu durum teknik bilginin gereksiz olduğu anlamına gelmez. Production hataları architecture, security ve data model bilgisini gerektirir. AI-generated code'un neden yanlış olduğunu anlayabilmek önemlidir. Sistem düşüncesi daha da değerli hâle gelmiştir.
Prototip İçin Kod İhtiyacının Azalması
Visual builder hız sağlar. Natural language UI üretebilir. Hazır connector integration yapar. Demo birkaç saat içinde hazırlanabilir. Öğrenme bariyeri düşer.
Production İçin Teknik Bilginin Devam Eden Önemi
Authentication doğru tasarlanmalıdır. Database migration yönetilmelidir. Performance bottleneck bulunmalıdır. Incident sırasında platform abstraction yetmeyebilir. Teknik temel gereklidir.
Debugging
Flow çalışmadığında root cause bulunmalıdır. API log okunur. JSON payload incelenir. Model trace değerlendirilir. Network error anlaşılmalıdır.
Architecture
UI ve backend ayrılmalıdır. Data boundary tasarlanır. Scaling planlanır. Vendor dependency değerlendirilir. Disaster recovery hazırlanır.
Security
Platform varsayılanı her zaman yeterli değildir. Least privilege uygulanır. Secret yönetilir. Injection riskleri test edilir. Audit ve incident response gerekir.
API
Connector'ın arkasında API bulunur. Auth ve rate limit bilinmelidir. Error contract yönetilir. Version change etkisi analiz edilir. Webhook güvenliği sağlanır.
Veri Modeli
AI yanlış data'yı düzeltemez. Entity ve relation doğru olmalıdır. Tenant isolation data model'e yansır. RAG metadata tasarlanır. Governance owner bilgisi ister.
Sistem Düşüncesi
Model tek component'tir. Kullanıcı, data ve operation birlikte düşünülmelidir. Failure mode önceden tasarlanır. Business risk technical decision'a bağlanır. İyi developer tool'dan bağımsız problem çözer.
İyi Bir Low-Code AI Geliştiricisi Nasıl Değerlendirilir?
İyi low-code AI geliştiricisi yalnızca hızlı demo üreten kişi değildir. Platform bilgisi kadar domain ve API bilgisi önemlidir. RAG quality ve security hakkında ölçülebilir yaklaşım göstermelidir. Cost ve production ownership düşünmelidir. Bir workflow'u neden o şekilde tasarladığını açıklayabilmelidir.
Platform Bilgisi
Node ve connector'ları etkin kullanır. Environment yönetimini bilir. Export ve versioning capability'yi anlar. Platform limitation'ı fark eder. Custom extension gerektiğinde doğru karar verir.
Domain Bilgisi
Business process'i anlamaya çalışır. KPI tanımlar. AI gerekmeyen yeri ayırt eder. Riskli action'ı tanımlar. User feedback'e önem verir.
API Entegrasyonu
REST ve OAuth bilir. Error ve retry yönetir. Schema validation uygular. Credential güvenli saklar. Rate limit planlar.
RAG Kalitesi
Chunking'i test eder. Retrieval metric ölçer. Permission filtering uygular. Source attribution gösterir. Knowledge freshness izler.
Security
Prompt injection'ı bilir. Tool least privilege uygular. PII minimize eder. Secret prompt'a yazmaz. Human approval tasarlar.
Evaluation
Golden dataset hazırlar. Regression test çalıştırır. Human rubric kullanır. Tool selection metric ölçer. Release threshold tanımlar.
Cost Awareness
Token maliyetini izler. Büyük model kullanmak zorunda olmadığını bilir. Context optimize eder. Cache uygular. TCO hesaplar.
Production Ownership
Monitoring kurar. Backup düşünür. Rollback hazırlar. Incident sonrası root cause çıkarır. Kullanıcı support sürecine katkı verir.
Diyarbakır'da Low-Code ve AI Yetkinliği Nasıl Geliştirilebilir?
Low-code ve AI yetkinliği yalnızca online video izleyerek değil gerçek projeler geliştirerek güçlenir. Üniversite, topluluk ve yerel işletmelerin ortak use case üzerinde çalışması önemli deneyim sağlar. Workshop sonrasında çalışan açık kaynak proje üretmek öğrenmeyi kalıcı hâle getirir. RAG ve agent laboratuvarları güvenlik ve evaluation pratiklerini gerçek örnekle öğretir. Diyarbakır Yazılım Topluluğu hakkında bilgi için https://www.diyarbakiryazilim.com.tr/about adresi kullanılabilir.
Üniversite-Topluluk İşbirliği
Öğrenci gerçek business problemiyle çalışabilir. Mentor teknik yönlendirme sağlar. Üniversite araştırma bilgisi getirir. Topluluk deployment deneyimi kazandırır. Ortak proje portföy oluşturur.
Low-Code Workshop
Katılımcı basit workflow oluşturur. API connector ekler. Authentication konusu işlenir. Git export gösterilir. Workshop sonunda çalışan uygulama çıkar.
AI Agent Workshop
Agent ve chatbot farkı öğretilir. Bir read-only tool eklenir. Human approval uygulanır. Injection testi yapılır. Trace üzerinden debugging gösterilir.
RAG Laboratuvarı
Yerel doküman seti indexlenebilir. Chunking stratejileri karşılaştırılır. Golden question set hazırlanır. Source attribution ölçülür. Vector database yaklaşımı öğrenilir.
Yerel İşletme Use Case'leri
Müşteri destek veya teklif süreci seçilebilir. Gerçek problem değerli öğrenme sağlar. Sensitive data anonymized kullanılabilir. Pilot KPI ölçülür. İşletme somut fayda görür.
Mentor Havuzu
Backend, AI ve security uzmanları katkı verebilir. Öğrenciler farklı role erişir. Code review kültürü oluşur. Workshop sonrası support devam eder. Bilgi yerelde paylaşılır.
Açık Kaynak Projeler
Topluluk projesi public repository olabilir. Issue ve pull request ile katkı alınır. Evaluation dataset paylaşılabilir. Security review yapılır. Proje örneklerini https://www.diyarbakiryazilim.com.tr/projects adresinden takip edebilirsiniz.
Diyarbakır Yazılım Topluluğunda Örnek Low-Code AI Projesi
Topluluk için yerel bilgi asistanı iyi bir low-code AI örneği olabilir. Etkinlik, proje ve topluluk dokümanları RAG ile aranabilir. Kullanıcı yalnızca bilgi almakla kalmayıp etkinlik linki gibi güvenli tool çağrılarını da kullanabilir. Public content ile başlanması privacy riskini azaltır. Human moderation yanlış veya eski bilgiye hızlı müdahale sağlar.
Yerel Bilgi Asistanı
Topluluk hakkında soruları cevaplayabilir. Public kaynaklarla sınırlı başlar. Source citation gösterir. Unknown durumda bilgi uydurmaz. Feedback toplanır.
Etkinlik Bilgi Botu
Yaklaşan etkinlik bilgisini sunabilir. Event source API veya database olabilir. Tarih ve location deterministic data'dan gelir. LLM açıklama üretir. Registration link tool yerine güvenli static data olabilir.
Community Knowledge Base
Proje ve eğitim içerikleri indexlenebilir. Metadata category eklenir. Güncellik schedule ile korunur. Owner içerik doğruluğundan sorumludur. Deleted post index'ten kaldırılır.
RAG
Question'a ilgili community content getirilir. Source URL gösterilir. Chunk size test edilir. No-result behavior tanımlanır. Golden questions community üyelerinden toplanabilir.
Tool Calling
Bot project search tool kullanabilir. Read-only tool düşük risklidir. Public endpoint allowlist edilir. Result validate edilir. Write operation ilk pilotta verilmez.
Human Moderation
Yanlış cevap report edilebilir. Moderator feedback dataset'e ekler. Knowledge correction yapılır. High-risk content publish edilmez. Trust artar.
Open Source Repository
Workflow export repository'de tutulabilir. Prompt versionlanır. Issue contribution alınır. Security secret repository dışında kalır. Topluluk üyeleri gerçek production pratiği öğrenir.
Open Source ve İşbirliği Low-Code AI'ı Nasıl Güçlendirir?
Açık kaynak low-code platformlar reusable workflow ve connector paylaşımını kolaylaştırır. Topluluk aynı problemi tekrar tekrar çözmek yerine ortak component geliştirebilir. Evaluation dataset kaliteyi ölçülebilir hâle getirir. Security review farklı uzmanların katkısıyla güçlenir. Dokümantasyon yeni katılımcının projeye giriş süresini azaltır.
Ortak Workflow'lar
RAG starter flow paylaşılabilir. Auth ve error handling template'e eklenir. Yeni proje sıfırdan başlamaz. Version controlled tutulur. Improvement herkes tarafından kullanılabilir.
Reusable Components
Common parser veya connector geliştirilebilir. Standard input/output kullanılır. Security review bir kez yapılır. Bakım merkezi olur. Development süresi azalır.
Connector Geliştirme
Yerel sistem için API connector yazılabilir. Authentication güvenli uygulanır. Documentation hazırlanır. Test eklenir. Community contribution yapılabilir.
Evaluation Dataset
Public use case için ortak golden set oluşturulabilir. Regression quality ölçülür. Platform karşılaştırması yapılabilir. Edge case paylaşılır. Benchmark tekrar üretilebilir olur.
Security Review
Farklı contributor threat model inceleyebilir. Prompt injection test eklenir. Secret leak bulunabilir. Plugin dependency review edilir. Release öncesi kalite artar.
Community Documentation
Installation ve architecture belgelenir. Yeni contributor hızlı başlar. Troubleshooting knowledge kaybolmaz. Security guideline görünür olur. Kullanıcı eğitimi kolaylaşır.
Ortak Test
CI pull request'te çalışır. Evaluation regression bulunur. API mock kullanılabilir. Security test otomatik olur. Release güvenilirliği yükselir.
Açık Kaynak Low-Code AI Projesinde Contribution Modeli
Contribution süreci issue'dan release'e kadar açık olmalıdır. Workflow ve plugin değişiklikleri review gerektirir. Security issue public tartışılmadan responsible disclosure yöntemi kullanılabilir. Release note kullanıcıyı breaking change konusunda bilgilendirir. Böylece açık kaynak proje yalnızca code deposu değil sürdürülebilir collaboration sistemi olur.
Issue
Bug veya ihtiyaç issue olarak yazılır. Reproduction adımları eklenir. Sensitive data paylaşılmaz. Label priority belirler. Owner atanabilir.
Feature Request
Use case açıklanır. Business değer belirtilir. Alternative solution tartışılır. Scope kontrol edilir. Roadmap kararı verilir.
Workflow Export
Flow dosyası repository'ye eklenir. Secret temizlenir. Platform version yazılır. Import test yapılır. Example environment verilir.
Plugin
Source code review edilir. Permission minimum tutulur. Dependency pinlenir. Unit test eklenir. Security risk dokümante edilir.
Pull Request
Değişiklik açıklaması yapılır. Test sonucu eklenir. Reviewer atanır. CI çalışır. Merge policy uygulanır.
Review
Code ve workflow mantığı incelenir. Security ayrıca değerlendirilir. Documentation güncel mi kontrol edilir. Backward compatibility düşünülür. Feedback contributor'a verilir.
Release
Version tag oluşturulur. Changelog yayınlanır. Migration note eklenir. Artifact signature kullanılabilir. Rollback path belgelenir.
Yerel İşletmeler İçin Low-Code AI Use Case'leri
Yerel işletmeler için ilk AI projesi genellikle büyük agent platformu olmak zorunda değildir. Müşteri hizmetleri, teklif hazırlama ve doküman arama daha ölçülebilir başlangıçlardır. Mevcut süreçte zaman kaybı ölçülmelidir. Human review düşük riskli pilot sağlar. Low-code AI uygulama geliştirme danışmanlığı yakınımda arayan işletmelerin platform isminden önce use case ve veri hazırlığına odaklanması daha doğru olur.
Müşteri Hizmetleri
FAQ otomatik cevaplanabilir. RAG güncel fiyat ve politika bilgisini getirir. Bilinmeyen soru insana aktarılır. Satisfaction ölçülür. Yanlış bilgi feedback ile düzeltilir.
Teklif Hazırlama
CRM ve ürün bilgisi taslak teklif üretir. Fiyat business rule ile hesaplanır. LLM açıklama metnini yazar. İnsan final kontrol yapar. Hazırlama süresi ölçülür.
Doküman Arama
Personel iç prosedürü doğal dille arayabilir. Source citation gösterilir. Permission korunur. Search time azalır. Kullanım metric'i takip edilir.
E-Ticaret Ürün Asistanı
Ürün kataloğundan öneri yapılabilir. Stok ve fiyat deterministic API'den gelir. LLM özellikleri açıklar. Yanlış ürün claim'i engellenmelidir. Conversion ölçülebilir.
CRM Özetleme
Müşteri geçmişi kısa özetlenir. Next action önerilebilir. Sensitive note permission'a bağlıdır. Write action otomatik yapılmaz. Sales user feedback verir.
Raporlama
Data warehouse KPI'ları doğal dille açıklanabilir. SQL read-only çalışır. Rakam hesaplaması model yerine database'de yapılır. Model yorum üretir. Yönetici zaman kazanır.
İç Süreç Otomasyonu
E-posta classification veya document routing yapılabilir. Workflow deterministic kalabilir. AI yalnızca metin anlamlandırır. Human review düşük confidence'ta devreye girer. Automation rate izlenir.
Kurumsal Use Case'ler
Kurumsal projelerde data permission ve integration daha karmaşıktır. İnsan kaynakları, finans ve hukuk yüksek hassasiyet taşır. AI karar yerine çoğu zaman bilgi ve taslak üretme rolünde kullanılmalıdır. IT service desk ve knowledge management daha düşük riskli başlangıç sunabilir. Governance merkezi CoE üzerinden yönetilebilir.
İnsan Kaynakları
Policy assistant çalışan sorularını cevaplayabilir. Personal data minimum tutulmalıdır. Hiring decision tam otomatik olmamalıdır. RAG source citation sağlar. HR owner content'i doğrular.
Satın Alma
Teklif dokümanları özetlenebilir. Vendor comparison taslağı üretilebilir. Final karar insan tarafından verilir. Contract data sensitive olabilir. ERP write approval gerektirir.
Finans
Rapor açıklama ve variance summary yapılabilir. Rakam database'den deterministic alınır. Payment action agent'a verilmez. Audit güçlü olmalıdır. Financial data privacy korunur.
Hukuk
Sözleşme clause arama yapılabilir. AI taslak risk noktası çıkarabilir. Hukuki görüş olarak otomatik kabul edilmez. Source text gösterilir. İnsan avukat review eder.
IT Service Desk
Ticket classification ve knowledge answer yapılabilir. Basit çözüm otomatik önerilir. Privileged command insan approval ister. Ticket deflection izlenir. Error feedback knowledge base'i geliştirir.
Knowledge Management
Farklı doküman kaynakları tek RAG arayüzünde sunulabilir. Permission source'tan taşınır. Stale content yönetilir. Search usage bilgi eksiklerini gösterir. Content owner tanımlanır.
Sales Operations
Pipeline summary üretilebilir. Meeting note CRM'e taslak eklenebilir. Forecast explanation yapılabilir. Field update approval ile çalışır. Productivity ölçülür.
Hangi Süreçlere AI Agent Verilmemeli?
Agent her sürece uygun değildir. Net kural ile çözülebilen işlemler deterministic kalmalıdır. Kontrolsüz finans ve kritik güvenlik kararları agent'a bırakılmamalıdır. Hukuki veya safety-critical alanlarda insan gözetimi önemlidir. Agent'ın autonomy seviyesi business riskine göre sınırlandırılmalıdır.
Net Kural ile Çözülebilen İşler
Basit if-else agent gerektirmez. Rule engine daha güvenilirdir. Maliyet düşüktür. Test kolaydır. AI ancak doğal dil input varsa yardımcı olabilir.
Kontrolsüz Finansal İşlemler
Para transferi agent autonomy için uygun değildir. Fraud riski vardır. Approval zorunludur. Transaction limit uygulanır. Audit korunur.
Kritik Güvenlik Kararları
Firewall rule veya account deletion yüksek risk taşır. AI öneri sunabilir. Human security engineer karar verir. Change window uygulanır. Rollback hazır olur.
İnsan Gözetimi Gerektiren Hukuki Kararlar
Model hukuki bağlamı yanlış yorumlayabilir. Contract risk sınıflandırması yardımcı olabilir. Final legal opinion insanda kalır. Source gösterilir. Audit review kaydeder.
Safety-Critical Sistemler
Fiziksel güvenliği etkileyen action yüksek risklidir. LLM deterministik garanti vermez. Certified control system kullanılmalıdır. AI yalnızca bilgi sağlayabilir. İnsan veya güvenli otomasyon final action'ı yönetir.
Yüksek Etkili Otomatik Kararlar
İşe alım veya kredi benzeri kararlar ciddi etki taşır. Bias ve açıklanabilirlik gerekir. AI destekleyici rol alabilir. Human review korunmalıdır. Hukuki gereksinimler uzmanlarla değerlendirilmelidir.
Low-Code AI KPI'ları
AI projesinin teknik başarısı ölçülebilir olmalıdır. Development lead time düşük kod yaklaşımının hız avantajını gösterir. AI task success ve human escalation gerçek kaliteyi ölçer. Hallucination ve tool success agent güvenilirliğini gösterir. Cost per task sürdürülebilirliği belirler.
Development Lead Time
Fikirden pilot release'e süre ölçülür. Önceki klasik development baseline alınır. Rework dahil edilmelidir. Security review süresi ayrı görülebilir. Low-code gerçek hız etkisi hesaplanır.
Automation Rate
İşlemlerin ne kadarı AI yardımıyla tamamlanıyor ölçülür. Full automation tek hedef değildir. Human review değerli olabilir. Riskli işlemler ayrı segmentlenir. Business süreç etkisi görülür.
AI Task Success Rate
Task expected outcome ile tamamlandı mı ölçülür. User feedback kullanılabilir. Tool failure ayrı tutulur. Segment bazında izlenir. Release trendi değerlendirilir.
Human Escalation Rate
Kaç task insan operatöre gidiyor görülür. Yüksek oran model veya scope sorunu gösterebilir. Bazı high-risk süreçte yüksek oran bilinçlidir. Reason category tutulur. Automation roadmap'e girdi sağlar.
Hallucination Rate
Unsupported claim oranı ölçülür. RAG app için kritiktir. Human sampled review yapılabilir. Source citation kontrol edilir. Threshold release gate olabilir.
Tool Success Rate
Agent tool call'larının teknik başarısı ölçülür. Wrong parameter ve API error ayrılır. Permission failure security açısından normal olabilir. Retry impact görülür. Connector quality değerlendirilir.
Latency
End-to-end süre izlenir. P50 ve P95 raporlanır. Model ve tool breakdown vardır. Streaming ayrı metric alabilir. User abandonment ile ilişkilendirilir.
Cost per Task
Model ve API maliyeti task'a bölünür. Human saving ile karşılaştırılır. Workflow version bazında trend izlenir. Cost spike alarm üretir. Optimization sonucu görülür.
İş KPI'ları
Teknik metric business değerini garanti etmez. İşlem süresi ve operasyon maliyeti gerçek faydayı gösterir. Customer satisfaction veya conversion dış kullanıcı etkisini ölçebilir. Employee productivity internal use case için değerlidir. AI projesi business KPI üretmiyorsa kapsam yeniden değerlendirilmelidir.
İşlem Süresi
Manual baseline ölçülür. AI sonrası average süre karşılaştırılır. Human review dahil edilir. Segment farkı incelenir. Tasarruf parasal değere dönüştürülebilir.
Operasyon Maliyeti
Personel ve AI cost birlikte hesaplanır. Infrastructure eklenir. Hata maliyeti dikkate alınır. Net saving bulunur. ROI elde edilir.
Customer Satisfaction
CSAT veya NPS etkisi ölçülebilir. Hız tek başına satisfaction garanti etmez. Yanlış cevap güveni düşürür. Human escalation experience önemlidir. Feedback model improvement'a gider.
Ticket Deflection
Kaç ticket chatbot tarafından çözüldü görülür. Yanlış deflection tekrar contact oluşturabilir. Reopen rate izlenir. Customer satisfaction birlikte değerlendirilir. Gerçek support tasarrufu hesaplanır.
Kullanıcı Adoption
Active user oranı ölçülür. Repeat usage değerli sinyaldir. Kullanıcı neden terk ediyor araştırılır. Training impact görülür. Adoption düşükse teknik başarı yeterli değildir.
Conversion
Sales assistant conversion etkileyebilir. A/B test kullanılabilir. Seasonality dikkate alınır. AI attribution tek başına varsayılmamalıdır. Business owner sonucu yorumlar.
Employee Productivity
Hazırlanan rapor veya ticket sayısı artabilir. Çalışan zaman tasarrufu ölçülür. Quality korunmalıdır. Employee experience feedback alınır. İş yükü dağılımı incelenir.
Low-Code AI Dashboard
AI uygulamasının kendisi de izlenebilir dashboard'a ihtiyaç duyar. Kullanım, kalite, maliyet ve human approval aynı ekranda görülebilir. Model ve workflow version değişiklikleri annotation olarak eklenebilir. Retrieval ve tool metric sorunun kaynağını gösterir. Dashboard teknik ve product owner için ortak gerçeklik oluşturur.
Kullanım
Daily active user izlenir. Request count ölçülür. Feature kullanım oranı görülebilir. Tenant bazında ayrılabilir. Adoption trendi çıkar.
Başarı Oranı
Task success rate izlenir. Manual review sonucu eklenir. Error ayrı tutulur. Release bazında karşılaştırılır. Target threshold görünür olur.
Model
Model version ve provider gösterilir. Fallback oranı izlenir. Quality değişikliği release ile ilişkilendirilir. Latency karşılaştırılır. Model routing oranı görünür olur.
Token Cost
Input ve output token trendi gösterilir. User başına cost hesaplanır. Budget karşılaştırılır. Spike alarm oluşturur. Optimization etkisi görülür.
Retrieval Quality
No-result rate izlenir. Relevance score trendi tutulur. Golden test sonucuna link verilir. Source popularity görülebilir. Stale knowledge alarmı eklenir.
Tool Calls
Tool kullanım sayısı gösterilir. Success ve failure ayrılır. High-risk action sayısı izlenir. Approval rate görülür. Gereksiz call tespit edilir.
Error
Model, retrieval ve tool error ayrı kategoridir. P95 recovery time izlenir. Provider outage görünür olur. Top error message listelenir. Incident bağlantısı eklenir.
Human Approval
Pending ve approved action sayısı görülür. Reject rate kalite sinyali verir. Approval latency ölçülür. Reviewer workload anlaşılır. High-risk process optimizasyonu yapılır.
Low-Code AI Olgunluk Modeli
Low-code AI olgunluğu manuel süreçten governed AI platformuna doğru gelişebilir. Her kurumun en yüksek seviyeye ulaşması gerekmez. Seviye business risk ve kullanım hacmine göre seçilmelidir. Governance automation arttıkça production güvenilirliği yükselir. Olgunluk araç sayısıyla değil ölçüm ve kontrol seviyesiyle değerlendirilmelidir.
Seviye 0 - Manuel Süreç
İş e-posta ve Excel ile yapılır. AI yoktur. Süre ölçülmez. Knowledge kişilere bağlıdır. İlk fırsat process mapping'dir.
Seviye 1 - Basit Low-Code Otomasyon
Form ve workflow oluşturulur. Notification otomatikleşir. Database merkezi olabilir. AI kullanılmaz. Süreç görünür hâle gelir.
Seviye 2 - AI Destekli Workflow
Classification veya summarization eklenir. Human review korunur. Model cost ölçülür. Basit evaluation başlar. Tool sayısı azdır.
Seviye 3 - RAG ve Kurumsal Entegrasyon
Knowledge base kurulur. CRM veya ERP read entegrasyonu eklenir. Permission-aware retrieval uygulanır. Source attribution vardır. Monitoring genişler.
Seviye 4 - Governed AI Agents
Agent tool kullanır. RBAC ve human approval uygulanır. Audit trail güçlüdür. Security test otomatikleşir. Cost limit bulunur.
Seviye 5 - Sürekli Ölçülen AI Platformu
Birden fazla uygulama merkezi yönetilir. Evaluation sürekli çalışır. Model router kullanılabilir. Portfolio ve cost governance vardır. Reusable component platform standardıdır.
Seviye 0 - Manuel İş
Başlangıç seviyesinde süreç tamamen insan tarafından yürütülür. Bu durum kötü olmak zorunda değildir çünkü bazı düşük hacimli işler otomasyona değmeyebilir. Ölçüm yapılmadan AI projesine başlamak hatalıdır. Önce zaman ve hata miktarı ölçülmelidir. Otomasyon fırsatı bu baseline üzerinden seçilir.
Excel
Data manuel tutulabilir. Version çakışması oluşabilir. Formula kişiye bağlıdır. Audit zayıf olabilir. Merkezi database sonraki adımdır.
E-Posta
Approval e-posta ile yürütülür. Process status görünmez. Handoff gecikir. Automation opportunity bulunur. Sensitive data riskleri vardır.
İnsan Tarafından Tekrarlanan Görev
Aynı metin tekrar okunur. Classification manuel yapılır. Süre ölçülebilir. AI yardımcı olabilir. Önce process standardize edilmelidir.
Ölçüm Eksikliği
Baseline yoksa ROI bilinmez. Process time kaydedilmelidir. Error ve volume ölçülür. User satisfaction alınır. Pilot hedefi netleşir.
Seviye 1 - Low-Code Automation
Bu seviyede AI kullanılmadan workflow otomatikleştirilir. Form, database ve notification süreci standardize eder. Birçok işletme için sadece bu değişiklik bile ciddi verimlilik sağlar. AI gerçekten ihtiyaç olduğunda sonraki seviyede eklenir. Bu yaklaşım gereksiz model maliyetini önler.
Form
Input standard schema ile alınır. Validation uygulanır. Manual email azalır. Permission belirlenir. Data quality artar.
Workflow
Approval step açık olur. Status izlenir. Retry otomatikleşir. Audit oluşur. AI olmadan güvenilir process kurulabilir.
Notification
Action gerektiğinde kullanıcı bilgilendirilir. E-posta veya chat kullanılabilir. Duplicate notification azaltılır. Severity belirlenir. SLA takibi kolaylaşır.
Database
Process data merkezi tutulur. Query yapılabilir. Access control uygulanır. Backup alınır. AI için sonraki data foundation oluşur.
AI Henüz Yok
Bu bilinçli seçim olabilir. Deterministic process yeterlidir. Cost düşüktür. Behavior predictable olur. AI yalnızca yeni değer yaratacaksa eklenir.
Seviye 2 - AI-Assisted Workflow
AI belirli tek görevde yardımcı olur. Workflow kontrolü deterministic kalır. Human review model çıktısını doğrular. Bu seviye güvenli pilot için çok uygundur. Quality ve cost metric ilk kez düzenli izlenmelidir.
Classification
Metin kategoriye ayrılır. Structured label üretilir. Confidence düşükse manual route olur. Accuracy ölçülür. Wrong routing feedback toplanır.
Summarization
Uzun doküman kısaltılır. Source kullanıcıya açık kalır. Hallucination test edilir. Sensitive data maskelenebilir. Human review yapılabilir.
Content Generation
AI taslak oluşturur. Brand template kullanılır. İnsan edit eder. Publishing otomatik değildir. Time saving ölçülür.
İnsan Review
Output final değildir. Kullanıcı approve veya edit eder. Feedback kaliteyi ölçer. High-risk hata engellenir. Confidence arttıkça automation seviyesi ayarlanabilir.
Seviye 3 - RAG Application
AI artık kurum bilgisini dinamik olarak kullanır. Knowledge base ve retrieval quality merkezi hâle gelir. Source attribution kullanıcı güvenini artırır. Permission-aware design zorunludur. Evaluation yalnızca final cevap değil retrieval aşamasını da ölçer.
Knowledge Base
Kurumsal doküman indexlenir. Owner ve version tutulur. Permission metadata eklenir. Sync düzenli yapılır. Expired content kaldırılır.
Retrieval
Query ilgili chunk'ları getirir. Hybrid search kullanılabilir. Metadata filter security sağlar. Reranking gerekebilir. Precision ve recall ölçülür.
Source Attribution
Cevap source'a link verir. Kullanıcı doğrulama yapabilir. Wrong citation test edilir. Page metadata saklanır. Trust artar.
Evaluation
Golden question set hazırlanır. Retrieval ve groundedness metric çalışır. Regression release gate olur. Human review destekler. Knowledge change test tetikler.
Enterprise Data
SharePoint veya database entegre olabilir. User permission korunur. PII minimization uygulanır. Audit access kaydeder. Data owner belirlenir.
Seviye 4 - Governed Agent
Agent kurumsal tool kullanmaya başlar. Bu seviye ciddi security ve audit gerektirir. Human approval yüksek riskli eylemleri kontrol eder. Cost ve step limit runaway davranışı engeller. Security test sürekli çalıştırılmalıdır.
Tools
Approved tool listesi vardır. Read/write ayrıdır. API schema dardır. Tool result validate edilir. Usage izlenir.
RBAC
User role tool access'i belirler. Agent role kendi başına yükseltemez. Production admin ayrıdır. Access review yapılır. Tenant isolation test edilir.
Human Approval
Write action approval ister. Reviewer payload görür. Decision loglanır. Reject güvenli sonuç verir. Approval policy risk bazlıdır.
Audit
Trace ID bütün action'ı bağlar. User ve agent version kaydedilir. Tool ve result status görülür. Approval actor tutulur. Investigation kolaylaşır.
Cost Limits
Maximum token ve step belirlenir. User budget uygulanır. Cost alarm vardır. High-cost tool sınırlandırılır. Usage forecast yapılır.
Security Tests
Prompt injection test edilir. Unauthorized tool call denenir. Sensitive data leak kontrol edilir. Plugin security scan yapılır. Regression pipeline'a bağlanır.
Seviye 5 - AI Application Platform
En olgun seviyede çok sayıda AI uygulaması merkezi platform standardı kullanır. Model, evaluation ve governance reusable service olarak sunulur. Team'ler sıfırdan security ve observability kurmaz. Portfolio management hangi uygulamanın gerçekten değer ürettiğini gösterir. Merkezi platform innovation hızını düşürmek yerine güvenli self-service sağlar.
Multi-Model
Farklı provider kullanılabilir. Router task bazında seçim yapar. Fallback automatic olabilir. Evaluation provider değişikliğini test eder. Cost optimize edilir.
Reusable Components
RAG ve auth template merkezi olur. Connector tekrar kullanılır. Security review shared yapılır. Development hızlanır. Version lifecycle yönetilir.
Central Evaluation
Common framework bütün app'leri test eder. Metric standardize edilir. Release score tutulur. Golden dataset repository bulunur. Portfolio quality görünür olur.
Continuous Monitoring
Trace merkezi toplanır. Drift ve quality trend izlenir. Cost dashboard ortak olur. Incident correlation yapılır. User feedback sürekli değerlendirilir.
Governance
Approved model ve connector listesi vardır. Owner zorunludur. Risk classification uygulanır. Review cycle otomatik hatırlatılır. Audit hazırdır.
Portfolio Management
Her AI app iş değeriyle izlenir. Low-adoption solution kapatılabilir. Duplicate project birleştirilir. Cost allocation yapılır. Investment önceliği data ile verilir.
Low-Code AI Projelerinde Sık Yapılan Hatalar
Low-code AI projelerinde en büyük hata hızlı prototipi production sistemi sanmaktır. AI gerektirmeyen probleme agent eklemek maliyet ve risk yaratır. Database ve tool izinleri fazla geniş verilebilir. RAG kalite testi ve vendor exit planı sık unutulur. Maliyet ölçülmezse başarılı pilot bile sürdürülemez hâle gelebilir.
Demo'yu Production Sanmak
Demo tek kullanıcıyla çalışabilir. Auth hardcoded olabilir. Monitoring bulunmaz. Data permission test edilmemiştir. Production review yapılmalıdır.
AI Gerektirmeyen Probleme AI Eklemek
Simple rule LLM'e gönderilir. Cost ve latency artar. Output belirsizleşir. Normal workflow daha iyi olabilir. Use case review yapılmalıdır.
Modeli Doğrudan Database'e Bağlamak
Raw SQL access büyük risk taşır. Model yanlış query üretebilir. API wrapper tercih edilir. Read-only view kullanılabilir. Write kesin sınırlandırılmalıdır.
Her Tool'a Tam Yetki Vermek
Excessive agency oluşur. Compromise impact büyür. Read/write ayrılmalıdır. User scope uygulanmalıdır. Human approval gerekir.
Prompt Injection'ı Görmezden Gelmek
System prompt tek koruma değildir. External document saldırı taşıyabilir. Tool permission güvenli sınır olmalıdır. Injection test yapılmalıdır. OWASP riskleri referans alınabilir.
RAG Kalitesini Test Etmemek
Model akıcı cevap verdi diye sistem doğru kabul edilir. Retrieval yanlış source getirebilir. Golden question set gerekir. Groundedness ölçülür. Source attribution doğrulanır.
Maliyeti Ölçmemek
Agent çok token tüketebilir. API tool ayrıca ücretlidir. User büyüdükçe cost artar. Cost per task izlenmelidir. Budget alert kurulmalıdır.
Vendor Exit Planı Hazırlamamak
Workflow proprietary olabilir. Data export geç fark edilir. Migration maliyeti büyür. Git ve API-first design yardımcı olur. Exit test contract öncesinde yapılmalıdır.
Kurumsal Anti-Pattern'ler
Kurumsal AI projelerinde bazı yanlış varsayımlar sık tekrar edilir. Görsel geliştirme güvenlik ihtiyacını kaldırmaz. AI tarafından üretilen code ve prompt test edilmelidir. En büyük model her zaman en ekonomik veya kaliteli seçim değildir. Agent'a her süreci vermek governance sorununu büyütür.
“Kod Yoksa Güvenlik Riski de Yok”
Connector credential yine güçlü yetki taşır. Platform misconfiguration data leak oluşturabilir. Custom code çalışabilir. Prompt injection mevcuttur. Security review gereklidir.
“Citizen Developer Production'a Direkt Çıkabilir”
Development yetkisi release yetkisi değildir. Security approval gerekir. Production data hassastır. CI/CD kullanılmalıdır. Platform team oversight sağlar.
“AI Yazdıysa Test Gerekmez”
AI yanlış code üretebilir. Test generation da hatalı olabilir. Human acceptance criteria gerekir. Security scan yapılır. Production quality aynı standardı korur.
“En Büyük Model En İyi Modeldir”
Büyük model pahalı ve yavaş olabilir. Basit task küçük modelle daha iyi çalışabilir. Evaluation karar vermelidir. Model routing kullanılabilir. Quality-cost dengesi ölçülür.
“Platform Lisansı Varsa AI Bedavadır”
AI credit ayrıca olabilir. Token provider'a ücretlidir. Vector DB maliyetlidir. Observability ek cost yaratır. TCO hesaplanmalıdır.
“Her Süreci Agent'a Verelim”
Deterministic rule agent gerektirmez. Risk artar. Audit zorlaşır. Workflow daha güvenli olabilir. Agent autonomy sınırlı tutulmalıdır.
“Prompt'taki Yasak Agent'ı Güvenli Yapar”
Prompt policy önemli ama yeterli değildir. Model instruction bypass edilebilir. Tool backend authorization uygulamalıdır. High-risk action approval ister. Defense-in-depth gerekir.
Platform Seçimi İçin Proof of Concept Nasıl Yapılır?
Platform karşılaştırması aynı use case ve veriyle yapılmalıdır. Farklı demo senaryoları adil sonuç vermez. Aynı model ve evaluation dataset kullanılmalıdır. Development süresi, latency, cost ve security birlikte ölçülür. POC sonunda yalnızca kullanıcı arayüzüne bakılmamalıdır.
Aynı Use Case
Her platform aynı business problemi çözer. Scope sabittir. Feature listesi eşittir. User test aynı senaryo kullanır. Karşılaştırma anlamlı olur.
Aynı Veri
Knowledge source aynıdır. Permission modeli eşit uygulanır. Data size aynı olur. Retrieval sonucu karşılaştırılır. Data advantage platform sonucunu bozmaz.
Aynı Model
Mümkünse aynı model provider kullanılır. Temperature aynı ayarlanır. Model difference tool farkını gizlemez. Sonra platform-specific model ayrıca test edilebilir. Baseline korunur.
Aynı Evaluation Dataset
Golden questions aynı olur. Groundedness aynı rubric ile ölçülür. Tool accuracy karşılaştırılır. Security injection set kullanılır. Score objektifleşir.
Development Süresi
İlk çalışan prototype süresi ölçülür. Debug süresi dahil edilir. Custom code ihtiyacı kaydedilir. Learning curve ayrıca not edilir. Maintenance estimate yapılır.
Latency
End-to-end P95 ölçülür. Model aynıysa orchestration farkı görülür. Retrieval time ayrılır. Tool call süreleri incelenir. Streaming experience değerlendirilir.
Cost
Platform ve model cost hesaplanır. Developer zamanı eklenir. Production scaling tahmini yapılır. Support cost dahil edilir. TCO score oluşturulur.
Security
SSO ve RBAC test edilir. Secret handling incelenir. Audit log kontrol edilir. Injection ve tenant isolation denenir. Platform security sınırları belgelenir.
Platform Karşılaştırma Scorecard'ı
Scorecard kararın kişisel tercih yerine ölçülebilir kriterlerle verilmesini sağlar. Her kriter business önceliğine göre ağırlık alabilir. Development speed küçük ekip için yüksek ağırlıklı olabilir. Governance büyük kurum için daha önemli olabilir. Portability uzun dönem riskini görünür hâle getirir.
Development Speed
Prototype süresi ölçülür. Debugging effort eklenir. Template availability değerlendirilir. Developer learning curve dikkate alınır. Score gerçek proje üzerinden verilir.
AI Capability
Model provider desteği incelenir. Structured output ve streaming test edilir. Prompt management değerlendirilir. Multi-modal ihtiyaç kontrol edilir. Future roadmap yerine mevcut capability puanlanır.
RAG
Ingestion ve metadata filter test edilir. External vector store support bakılır. Retrieval trace incelenir. Permission handling puanlanır. Evaluation kolaylığı değerlendirilir.
Agent
Tool calling ve state capability ölçülür. Approval support aranır. Maximum step ayarlanır. Multi-agent gerçekten gerekiyorsa test edilir. Audit capability puanlanır.
Integrations
Mevcut CRM ve ERP connector kontrol edilir. Custom API kolaylığı değerlendirilir. OAuth support test edilir. MCP avantaj sağlayabilir. Legacy integration dikkate alınır.
Governance
RBAC ve environment management puanlanır. Audit ve owner modeli incelenir. Release approval support kontrol edilir. Policy automation değerlendirilir. Enterprise requirement'a göre ağırlık verilir.
Extensibility
Custom code ve plugin desteği ölçülür. API açık mı incelenir. Source available mı kontrol edilir. Connector geliştirme deneyimi test edilir. Extension upgrade compatibility değerlendirilir.
Cost
License ve token birlikte hesaplanır. User growth scenario kullanılır. Hosting cost eklenir. Support dahil edilir. Three-year TCO puanlanır.
Portability
Workflow export test edilir. Data bağımsızlığı incelenir. Git support puanlanır. Model abstraction değerlendirilir. Exit plan proof edilir.
İlk 30 Günlük Low-Code AI Pilot Planı
İlk otuz gün platform öğrenmekten çok doğru problemi seçmeye ayrılmalıdır. Veri kaynağı ve risk sınıfı netleştirilir. İki veya üç platform shortlist yapılabilir. Basit prototype hızlı kullanıcı feedback'i sağlar. Golden dataset erken oluşturulursa sonraki değişiklikleri ölçmek kolaylaşır.
İş Problemi Seçmek
Tek süreç belirlenir. Baseline ölçülür. User owner atanır. Success KPI yazılır. Scope sınırlı tutulur.
Veri Kaynağını Belirlemek
Gerekli doküman veya API listelenir. Permission kontrol edilir. Data owner belirlenir. PII sınıflandırılır. Sample dataset hazırlanır.
Risk Sınıflandırması
Model hatasının etkisi yazılır. High-risk action varsa kaldırılır. Data sensitivity değerlendirilir. Approval ihtiyacı belirlenir. Security owner eklenir.
Platform Shortlist
Use case'e uygun birkaç platform seçilir. Self-host requirement uygulanır. Lisans kontrol edilir. RAG ve API capability incelenir. POC kriteri yazılır.
Basit Prototype
Tek model ve az tool kullanılır. User flow çalışır hâle getirilir. Authentication minimum gerçekçi şekilde eklenir. Trace aktif edilir. Feedback toplanır.
Golden Dataset
En az temel user soruları yazılır. Expected result tanımlanır. Edge case eklenir. Unauthorized query bulunur. Baseline skor alınır.
31-60 Günlük Plan
İkinci aşamada prototype kurumsal sistemlerle daha gerçekçi hâle gelir. RAG ve API integration eklenir. Authentication user context sağlar. Human approval yüksek riskli adımları kontrol eder. Evaluation ve cost ölçümü production kararına veri üretir.
RAG
Real document source bağlanır. Chunking test edilir. Permission metadata eklenir. Retrieval metric ölçülür. Freshness planı hazırlanır.
API Entegrasyonu
Bir veya iki business API bağlanır. OAuth veya service identity kullanılır. Rate limit test edilir. Error fallback uygulanır. Tool audit başlatılır.
Authentication
SSO veya gerçek login eklenir. User context tool'a geçer. Tenant isolation uygulanır. Session security test edilir. Access matrix oluşturulur.
Human Approval
Write action approval'a alınır. UI reviewer'a payload gösterir. Reject path çalışır. Timeout test edilir. Audit actor kaydeder.
AI Evaluation
Golden dataset büyütülür. Prompt injection eklenir. Groundedness ölçülür. Tool accuracy hesaplanır. Release threshold önerilir.
Cost Measurement
Token ve tool cost toplanır. User başına maliyet hesaplanır. Model alternatifleri test edilir. Cache fırsatı belirlenir. Pilot ROI güncellenir.
61-90 Günlük Plan
Son otuz gün production readiness üzerine yoğunlaşmalıdır. Security test ve monitoring tamamlanır. CI/CD manuel hataları azaltır. Pilot kullanıcı grubu gerçek business süreçte sistemi kullanır. KPI sonuçları production yatırım kararını destekler.
Security Testing
Threat model tekrar gözden geçirilir. Injection ve permission test edilir. Secret scan çalıştırılır. Tool abuse denenir. Findings kapatılır.
Monitoring
Trace dashboard kurulur. Latency ve cost alert eklenir. Retrieval health izlenir. User feedback toplanır. Incident owner belirlenir.
CI/CD
Workflow version kontrol edilir. Evaluation pipeline'a bağlanır. Staging deployment otomatikleşir. Approval production öncesindedir. Rollback test edilir.
Pilot Kullanıcılar
Gerçek kullanıcılar günlük süreçte sistemi kullanır. Training verilir. Support channel açılır. Qualitative feedback alınır. Usage ve adoption ölçülür.
KPI Review
İşlem süresi karşılaştırılır. Quality ve error incelenir. Cost per task hesaplanır. User satisfaction değerlendirilir. Scope değişikliği önerilir.
Production Kararı
Business value ve risk birlikte değerlendirilir. Security readiness kontrol edilir. Support ve budget onaylanır. Go veya no-go kararı verilir. Roadmap oluşturulur.
Production Readiness Checklist
Production checklist AI uygulamasının teknik ve operasyonel gereksinimlerini tek yerde toplar. Authentication ve authorization ilk sırada bulunmalıdır. RAG ve prompt injection testleri AI'a özel kontrollerdir. Rate limit ve monitoring runaway davranışını sınırlar. Backup ve recovery platform failure durumunda gereklidir.
Authentication
Production identity çalışmalıdır. Shared password kullanılmamalıdır. MFA policy uygulanabilir. Session expiry test edilir. Offboarding doğrulanır.
Authorization
Role matrix oluşturulur. Tenant isolation test edilir. Tool permission ayrı kontrol edilir. Admin access sınırlandırılır. Negative tests çalışır.
Secrets
Vault veya secure environment kullanılır. Hardcoded key yoktur. Rotation test edilir. Production key development'ta kullanılmaz. Audit aktif olur.
Data Isolation
Tenant database erişimi ayrıdır. RAG retrieval filter uygulanır. Cache key context taşır. Prompt memory isolation test edilir. Cross-tenant attack denenir.
Prompt Injection Test
Direct ve indirect test yapılır. Malicious PDF kullanılır. Tool misuse denenir. Sensitive data extraction test edilir. Failure güvenli davranır.
RAG Evaluation
Precision ve groundedness threshold karşılanır. Source attribution doğru olur. Unknown question behavior test edilir. Knowledge freshness ölçülür. Golden set saklanır.
Human Approval
High-risk action approval ister. Payload değişmez. Reviewer identity kaydedilir. Reject güvenli olur. Timeout no-action üretir.
Rate Limit
User ve API limit uygulanır. Agent step sınırı vardır. Token maximum belirlenir. Tool call limit edilir. Cost ceiling bulunur.
Monitoring
Model ve tool metric gelir. Error alert test edilir. Cost dashboard hazırdır. Trace accessible olur. On-call veya owner bellidir.
Backup
Platform database yedeklenir. Workflow export saklanır. Knowledge index restore planı vardır. Secret recovery test edilir. Restore düzenli denenir.
AI Agent Production Checklist
Agent checklist normal AI chatbot'tan daha sıkı olmalıdır. Tool allowlist ve least privilege temel şarttır. User context her action'da authorization'a girmelidir. High-risk işlemler approval gerektirir. Kill switch beklenmeyen agent davranışını hızlı durdurur.
Tool Allowlist
Only approved tool modele sunulur. Environment bazında liste değişebilir. Dangerous tool default kapalıdır. Tool version kontrol edilir. Review sonrası ekleme yapılır.
Least Privilege
Scope minimum tutulur. Read/write ayrılır. Admin credential kullanılmaz. Time-limited token tercih edilir. Access review yapılır.
User Context
User ID trusted session'dan alınır. Tenant ID doğrulanır. Tool backend permission kontrol eder. Prompt beyanı yetki sağlamaz. Audit user identity saklar.
High-Risk Action Approval
Transfer veya delete approval ister. Reviewer payload görür. Two-person approval uygulanabilir. Decision kaydedilir. Agent approval bypass edemez.
Maximum Step
Agent loop sınırlanır. Use case'e göre birkaç step yeterli olabilir. Limit sonrası escalation yapılır. Step count cost dashboard'da görünür. High count anomaly oluşturabilir.
Timeout
Total task timeout belirlenir. Tool-specific timeout ayrıca vardır. Cancel behavior güvenli olur. Partial transaction engellenir. Retry idempotent action'la sınırlıdır.
Cost Limit
Task maximum token belirler. Paid tool call sayısı sınırlanır. User quota uygulanır. Alarm threshold vardır. Budget aşılırsa agent durur.
Audit Trail
Trace ID, tool ve action saklanır. Approval actor kaydedilir. Model version görülür. Source ID tutulur. Sensitive payload maskelenir.
Kill Switch
Agent hızlı devre dışı bırakılabilmelidir. Tool credential revoke edilebilir. Traffic fallback workflow'a yönlenir. Admin action audit edilir. Incident procedure içinde test edilmelidir.
Low-Code AI Governance Checklist
Governance checklist her uygulamanın owner, model ve data sorumluluğunu görünür kılar. Approved model ve connector listesi shadow AI kullanımını azaltır. Evaluation release öncesinde standard hâle gelir. Incident response kimin ne yapacağını belirler. Periyodik review eski veya riskli uygulamaları tespit eder.
Application Owner
Business sorumlusu belirlenir. KPI'yı takip eder. User feedback alır. Retirement kararı verir. Contact inventory'de bulunur.
AI Owner
Model ve prompt davranışından sorumludur. Evaluation threshold yönetir. Provider change review eder. Incident analizine katılır. Model documentation günceller.
Data Owner
Knowledge ve database erişimini onaylar. Data quality yönetir. Retention belirler. Permission metadata doğrular. Sensitive classification yapar.
Approved Models
Kurumsal model katalogu tutulur. Data classification'a göre kullanım sınırı vardır. Version ve provider kaydedilir. Evaluation sonucu eklenir. Yeni model onboarding review alır.
Approved Connectors
Connector security review'dan geçer. Scope belgelenir. Credential yöntemi belirlenir. Owner atanır. Deprecated connector kaldırılır.
Evaluation
Golden dataset zorunludur. Minimum metric threshold tanımlanır. Security test dahil edilir. Release sonucu saklanır. Production feedback dataset'e eklenir.
Incident Response
AI leak veya yanlış action senaryosu hazırlanır. Kill switch bulunur. Log retention investigation için yeterlidir. Communication owner belirlenir. Postmortem improvement üretir.
Review Cycle
App belirli aralıklarla yeniden değerlendirilir. Model ve cost gözden geçirilir. Permission review edilir. Kullanılmayan app archive edilir. Risk classification güncellenir.
Sık Sorulan Sorular
Düşük Kodlu (Low-Code) Araçlarla AI Uygulama Geliştirme konusunda en çok sorulan sorular kod ihtiyacı, RAG, agent, güvenlik ve platform seçimi çevresinde yoğunlaşıyor. Görsel araçlar geliştirme hızını artırabilir ama production mimarisi için teknik temel gerekmeye devam eder. Dify, Flowise ve Langflow gibi açık kaynak araçlarla görsel AI workflow kurulabilirken enterprise low-code platformlarında AI mevcut application geliştirme sürecine eklenebilir. Platform seçimi use case ve kurumsal kontrol ihtiyacına göre yapılmalıdır. Aşağıdaki cevaplar karar sürecinin temel noktalarını özetler.
Low-code nedir?
Low-code hazır component ve görsel workflow kullanarak manuel kod miktarını azaltan geliştirme yaklaşımıdır. Gerektiğinde özel kod yazılabilir. API ve database integration desteklenir. İş birimi ile geliştirici ortak çalışma ortamı bulur. Production quality yine test ve security gerektirir.
No-code ile low-code arasındaki fark nedir?
No-code teknik olmayan kullanıcıya daha fazla odaklanır. Low-code professional extension seçeneği sunar. Custom code ve API kullanımı low-code'da daha güçlü olabilir. No-code daha hızlı ama daha sınırlı olabilir. Seçim use case'e göre yapılmalıdır.
Low-code ile yapay zeka uygulaması yapılabilir mi?
Evet, chatbot, RAG ve agent uygulaması geliştirilebilir. Model node'ları workflow'a eklenir. API ve knowledge source bağlanabilir. Human approval uygulanabilir. Production security ayrıca tasarlanmalıdır.
Kod bilmeden AI uygulaması yapılabilir mi?
Basit prototype kod yazmadan geliştirilebilir. Görsel builder ve hazır connector yeterli olabilir. Power Apps Copilot doğal dil üzerinden uygulama ve veri modeli oluşturmayı desteklemektedir. Production debugging için teknik bilgi yine önemlidir. API ve security öğrenmek ciddi avantaj sağlar.
Low-code ile production uygulaması yapılabilir mi?
Evet, doğru architecture ve governance ile yapılabilir. Authentication ve backup gerekir. CI/CD ve evaluation uygulanmalıdır. Platform scale sınırı test edilmelidir. Production support modeli bulunmalıdır.
Low-code AI platformları nelerdir?
Enterprise application platformları ve AI-native workflow platformları farklı kategorilerdir. Dify, Flowise ve Langflow görsel AI workflow geliştirmede kullanılabilir. Power Apps enterprise application geliştirme ve AI-assisted app creation sunar. Seçim RAG, agent, UI ve governance ihtiyacına göre yapılmalıdır.
Dify nedir?
Dify açık kaynak AI application geliştirme platformudur. Workflow, knowledge, model ve plugin yapısı sunar. Güncel plugin sistemi tool, model, agent strategy, datasource ve trigger türlerini desteklemektedir. RAG ve agent uygulamaları görsel olarak oluşturulabilir. API integration production uygulamalarına bağlanabilir.
Flowise nedir?
Flowise görsel AI workflow platformudur. RAG indexing ve retrieval süreçlerini hazır component'lerle kurabilir. Güncel dokümantasyon agentic RAG senaryolarını da kapsamaktadır. Prototype ve internal AI application için kullanılabilir. Security ve authentication production'da ayrıca değerlendirilmelidir.
Langflow nedir?
Langflow component tabanlı AI flow geliştirme platformudur. Agent ve tool bağlantıları görsel olarak kurulabilir. Flow'lar API üzerinden çağrılabilir. Langflow ayrıca MCP server ve client olarak çalışabilmektedir.
Power Apps ile AI uygulaması yapılabilir mi?
Evet, Power Apps içinde Copilot ve AI Builder yetenekleri bulunmaktadır. Copilot doğal dille application ve Dataverse tabloları oluşturmayı desteklemektedir. AI Builder modelleri Power Fx ile canvas app kontrollerine bağlanabilir. Bazı Copilot özelliklerinin preview olup olmadığı production öncesinde kontrol edilmelidir.
RAG nedir?
RAG modelin cevap öncesinde harici bilgiyi retrieve etmesidir. Retrieved content prompt context'ine eklenir. Kurumsal bilgi güncel tutulabilir. Retrieval quality ayrı test edilir. Permission-aware filtering güvenlik için önemlidir.
AI agent nedir?
AI agent LLM ile tool kullanarak görev tamamlayan sistemdir. Search veya API çağrısı yapabilir. Langflow agent dokümantasyonu modelin reasoning engine olarak tool seçip action gerçekleştirebildiğini açıklar. Agent permission minimum tutulmalıdır. High-risk action insan onayı gerektirir.
Workflow ile agent arasındaki fark nedir?
Workflow adımları önceden tanımlıdır. Agent sonraki tool'u dinamik seçebilir. Workflow daha öngörülebilirdir. Agent belirsiz görevde esneklik sağlar. Kritik işlemler çoğu zaman hybrid architecture kullanmalıdır.
Human-in-the-loop nedir?
AI action'ın insan tarafından review edilmesidir. Kullanıcı approve veya reject edebilir. High-risk işlemde güvenliği artırır. Approval audit edilir. Her düşük riskli adımda kullanılması gereksiz sürtünme oluşturabilir.
Low-code AI güvenli midir?
Doğru yapılandırılırsa güvenli sistem kurulabilir. Ancak görsel interface otomatik security sağlamaz. Prompt injection ve excessive agency gibi AI riskleri devam eder. OWASP güncel LLM riskleri bu alanları açık biçimde tanımlamaktadır. Authentication, authorization ve monitoring gerekir.
Prompt injection nedir?
Prompt injection modelin instruction davranışını kötü niyetli input ile değiştirmeye çalışma yöntemidir. Direct user input veya external document üzerinden gelebilir. Tool kullanan agent'ta etkisi büyür. Prompt tek başına savunma değildir. Backend permission ve output validation uygulanmalıdır.
AI agent'a database erişimi verilmelidir mi?
Unrestricted production database erişimi önerilmez. Read-only API veya controlled query service daha güvenlidir. Row-level authorization uygulanmalıdır. Write operation approval istemelidir. Agent modelinin SQL üretmesi database permission yerine geçmez.
Low-code platformlarda vendor lock-in nasıl önlenir?
Tamamen önlenmeyebilir ama azaltılabilir. API-first design kullanılmalıdır. Business data external database'de tutulabilir. Prompt ve workflow export edilmelidir. Git ve model abstraction exit planını güçlendirir.
Açık kaynak low-code AI platformu kullanılabilir mi?
Evet, Dify, Flowise ve Langflow gibi açık kaynak seçenekler değerlendirilebilir. Self-hosting ve customization avantaj sağlar. Bunun karşılığında patch ve security operation size ait olur. Production architecture dikkatle tasarlanmalıdır.
Low-code AI için en iyi programlama dili hangisidir?
Tek bir en iyi dil yoktur. Python AI integration için güçlüdür. JavaScript ve TypeScript web ve API alanında faydalıdır. SQL kurumsal data ile çalışmak için çok değerlidir. API ve security bilgisi dilden daha belirleyici olabilir.
Yazılımcı olmak için low-code öğrenmek faydalı mıdır?
Evet, hızlı prototype ve workflow geliştirme becerisi kazandırır. Business user ile iletişimi kolaylaştırır. API ve architecture bilgisinin yerini almaz. Farklı platform sınırlarını anlamayı öğretir. Pro-code ve low-code birlikte kullanıldığında en yüksek esneklik elde edilir.
AI uygulama geliştiricisi olmak için ne öğrenmek gerekir?
LLM, prompt, RAG ve agent temel konulardır. Evaluation ve security üretim kalitesi için şarttır. API, SQL ve authentication bilgisi gereklidir. Observability ve cost management öğrenilmelidir. Low-code platform bunları uygulamalı öğrenmek için iyi laboratuvar olabilir.
Diyarbakır Yazılım Topluluğunda low-code AI projesi geliştirilebilir mi?
Evet, topluluk tabanlı bilgi asistanı veya etkinlik botu gibi projeler iyi başlangıç olabilir. Public dokümanlarla RAG kurulabilir. Open source workflow ve evaluation dataset paylaşılabilir. Projeler hakkında https://www.diyarbakiryazilim.com.tr/projects adresinden bilgi alınabilir. Topluluk hakkında genel bilgi için https://www.diyarbakiryazilim.com.tr/about adresi kullanılabilir.
Low-Code AI Hakkında Uygulamaya Dönük Sık Sorulan Sorular
Düşük Kodlu (Low-Code) Araçlarla AI Uygulama Geliştirme konusunda uygulamaya geçerken platform isminden daha önemli olan nokta veri, güvenlik ve ölçüm modelidir. Low-code ile yapay zeka chatbot ve AI agent nasıl oluşturulur sorusunun cevabı yalnızca bir agent node eklemekten ibaret değildir. Tool yetkilendirmesi, RAG kalitesi, human approval ve trace birlikte kurulmalıdır. Low-code AI uygulamalarında API LLM RAG ve veritabanı entegrasyonu da mümkün olduğunca API-first tasarlanmalıdır. Aşağıdaki sorular uygulama geliştirme ve danışmanlık tarafında sık karşılaşılan ihtiyaçları özetler.
Düşük kodlu (Low-Code) araçlarla yapay zeka uygulaması nasıl geliştirilir?
Önce tek bir iş problemi ve ölçülebilir başarı kriteri belirlenir. Ardından kullanıcı arayüzü, workflow, model ve gerekiyorsa RAG katmanı görsel platform üzerinde kurulur. External API ve database bağlantıları minimum yetkili connector üzerinden eklenir. Golden dataset ile AI evaluation yapılır ve yüksek riskli işlemlerde human approval uygulanır. Production'a geçmeden authentication, rate limit, monitoring, backup ve cost limit tamamlanmalıdır.
AI uygulama geliştirmek için hangi Low-Code ve No-Code platformları kullanılabilir?
Enterprise application geliştirme tarafında Power Apps benzeri platformlar değerlendirilebilir. AI-native workflow ihtiyacında Dify, Flowise ve Langflow görsel LLM, RAG ve agent akışları için kullanılabilir. Kod yazmadan AI uygulaması geliştirmek için low-code platformları seçerken yalnızca kolay arayüze bakılmamalıdır. Self-hosting, export, SSO, audit ve model değiştirme imkânı da proof of concept içinde test edilmelidir.
Low-Code AI uygulamalarında API, LLM ve veri tabanı entegrasyonları nasıl yapılır?
API entegrasyonu mümkün olduğunda gateway ve standard REST contract üzerinden yapılmalıdır. LLM provider abstraction katmanı farklı modeller arasında geçişi kolaylaştırır. Database'e doğrudan geniş yetkili bağlantı vermek yerine read-only view veya güvenli backend service kullanılmalıdır. RAG tarafında vector store veya existing search sistemi harici retrieval API üzerinden bağlanabilir. Bu yaklaşım low-code AI uygulamalarında API LLM RAG ve veritabanı entegrasyonu için hem portability hem güvenlik sağlar.
Düşük kodlu yapay zeka uygulamalarında güvenlik, ölçeklenebilirlik ve özelleştirme nasıl yönetilir?
Authentication ve tool-level authorization backend seviyesinde uygulanmalıdır. Prompt injection, sensitive data disclosure ve excessive agency gibi AI riskleri ayrıca test edilmelidir. OWASP güncel LLM güvenlik çerçevesi bu risklerin ayrı kontrol alanları olduğunu göstermektedir. Ölçeklenebilirlik için stateless workflow, queue, cache ve horizontal worker yapısı kullanılabilir. Özelleştirme custom component veya API üzerinden yapılırken platform core'una gereksiz bağımlılık oluşturmamak önemlidir.
Low-Code araçlarla AI uygulama geliştirme eğitimi veya danışmanlığını yakınımda nerede bulabilirim?
Low-code AI uygulama geliştirme danışmanlığı yakınımda şeklinde destek ararken yalnızca platform kullanımını değil API, database, RAG, AI security ve production operasyonunu birlikte bilen ekipleri değerlendirmek faydalıdır. Diyarbakır'da yazılım ve yapay zeka alanlarında topluluk çalışmaları hakkında https://www.diyarbakiryazilim.com.tr/about adresinden bilgi alabilirsiniz. Üzerinde çalışılabilecek açık kaynak ve topluluk projelerini https://www.diyarbakiryazilim.com.tr/projects üzerinden inceleyebilirsiniz. İlk eğitim projesinde public doküman kullanan küçük bir RAG asistanı geliştirip ardından tool calling ve human approval eklemek güçlü bir öğrenme yolu sağlar. Böylece yalnızca ekranda çalışan demo değil, güvenlik ve evaluation kontrolleri bulunan gerçek bir AI uygulama lifecycle'ı deneyimlenebilir.
Sonuç - Low-Code AI'ın Değeri Kod Yazmamak Değil, AI'ı Kontrollü Biçimde Ürüne Dönüştürmektir
Düşük Kodlu (Low-Code) Araçlarla AI Uygulama Geliştirme artık yalnızca hızlı chatbot prototipleri hazırlamak için kullanılan bir yöntem değildir. Görsel workflow platformları model, RAG, API, tool ve agent bileşenlerini gerçek business süreçlerine bağlamayı kolaylaştırıyor. Buna rağmen kod miktarının azalması architecture, güvenlik veya test ihtiyacının azaldığı anlamına gelmez. En başarılı projeler deterministic business rule, AI, human review ve profesyonel yazılım geliştirme kontrolünü aynı sistem içinde kullanır. Kurumsal low-code yapay zeka uygulama geliştirme hizmeti planlanırken platform hızından önce veri güvenliği, evaluation, maliyet, portability ve production ownership ölçülmelidir.
Low-Code Geliştirme Bariyerini Düşürür
Visual component ilk prototype süresini azaltır. Domain uzmanı workflow'u daha kolay anlayabilir. API integration hazır connector ile hızlanabilir. Developer tekrar eden altyapı işinden kurtulur. Kazanılan zaman quality ve security için kullanılmalıdır.
AI Uygulama Yeteneğini Artırır
RAG ve agent geliştirme daha erişilebilir hâle gelir. Farklı model provider hızla test edilebilir. Business ekip fikirlerini daha erken doğrular. Small pilot düşük yatırım gerektirir. Başarılı use case production'a kontrollü büyütülür.
Görsel Platform Güvenlik ve Mimari İhtiyacını Ortadan Kaldırmaz
Credential hâlâ korunmalıdır. Authorization yine server-side uygulanmalıdır. Prompt injection ve tool abuse riski vardır. Database ve network architecture gerekir. Görsel geliştirme teknik disiplinin alternatifi değildir.
RAG ve Agent'lar Sistematik Olarak Test Edilmelidir
Golden dataset hazırlanmalıdır. Retrieval ve final output ayrı ölçülür. Tool selection accuracy izlenir. Regression her değişiklikte çalışır. Production feedback test set'e geri dönmelidir.
Yüksek Riskli Eylemlerde İnsan Onayı Korunmalıdır
Para, veri silme ve müşteri iletişimi human approval gerektirebilir. Agent öneriyi hazırlar. İnsan context'i kontrol eder. Decision audit edilir. Güven arttıkça yalnızca düşük riskli adımlar otomatikleştirilebilir.
Platform Seçiminde Hız Kadar Governance ve Portability Ölçülmelidir
Hızlı demo tek seçim kriteri değildir. SSO, audit ve export production için önemlidir. API-first architecture lock-in riskini azaltır. Git source'u platform dışında korur. Exit plan ilk günden düşünülmelidir.
AI Maliyeti ve Kalitesi Production'da Sürekli İzlenmelidir
Token maliyeti kullanıcı büyüdükçe artar. Model quality provider değişiminde farklılaşabilir. Cost per task business dashboard'da izlenmelidir. User feedback ve hallucination metric takip edilmelidir. Model ve workflow düzenli optimize edilmelidir.
En Olgun Model Low-Code, Pro-Code, AI ve İnsan Uzmanlığını Aynı Fusion Team İçinde Birleştirir
Business uzmanı problemi ve hedefi tanımlar. Low-code developer hızlı workflow oluşturur. Professional developer güvenli API ve architecture sağlar. AI uzmanı RAG, evaluation ve model davranışını yönetir. Diyarbakır'da bu çalışma biçimiyle açık kaynak AI projeleri geliştirmek ve topluluk çalışmalarına katılmak için https://www.diyarbakiryazilim.com.tr adresinden Diyarbakır Yazılım Topluluğu'na ulaşabilirsiniz.
share: