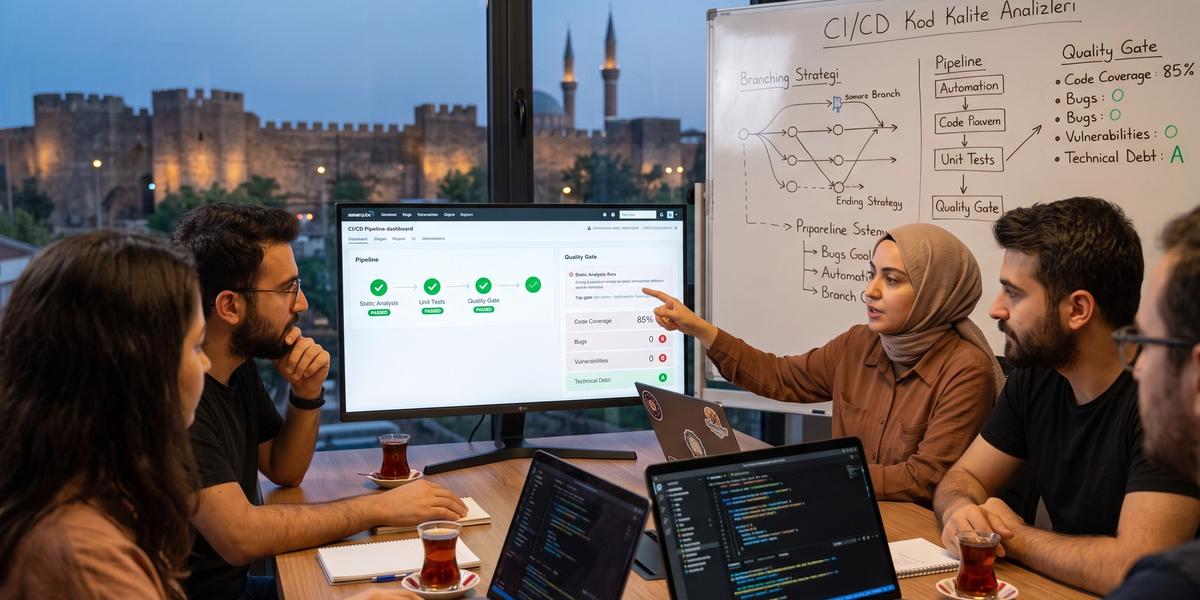
CI/CD Boru Hatlarında (Pipelines) Kod Kalite Analizleri

Diyarbakır Yazılım
16.08.2026
#Yazılım#Teknoloji#Topluluk
Bir CI/CD pipeline yalnızca kodu derleyip test eden bir otomasyon hattı değildir. Doğru tasarlandığında ekip için sürekli çalışan bir kalite kontrol mekanizmasına dönüşür. On yıllık yazılım geliştirme ve DevOps deneyimimde en sık gördüğüm hata, ekiplerin SonarQube, linter veya güvenlik tarayıcılarını pipeline'a ekleyip sonuçları gerçek bir karar mekanizmasına bağlamamasıdır. CI/CD Boru Hatlarında (Pipelines) Kod Kalite Analizleri yaklaşımında amaç daha fazla rapor üretmek değil, riskli değişikliklerin doğru aşamada durdurulmasını sağlamaktır. Bu rehberde CI/CD pipeline içinde kod kalite analizi nasıl yapılır, SonarQube CI/CD pipeline entegrasyonu nasıl yapılır, CI/CD süreçlerinde static code analysis code coverage ve quality gate nasıl uygulanır ve GitLab GitHub Actions Jenkins pipeline kod kalite araçları karşılaştırması gibi konuları üretim ortamı odaklı biçimde ele alacağız.
CI/CD'de Kod Kalitesi Nedir?
CI/CD bağlamında kod kalitesi, yalnızca kodun çalışması değil aynı zamanda güvenilir, sürdürülebilir, okunabilir, test edilebilir ve güvenli olması anlamına gelir. Pipeline bu özellikleri tek bir araçla ölçemez. Linting, testler, coverage, static analysis, SAST ve dependency kontrolleri birlikte değerlendirilmelidir. Kalite kontrolü yalnız merge öncesinde yapılırsa daha hızlı geri bildirim alınır. Böylece production'a ulaşan değişikliklerin riski düşerken geliştirici de hatayı bağlamı henüz zihnindeyken düzeltebilir.
Code Quality Ne Anlama Gelir?
Code quality, kodun yalnız bug içermemesiyle açıklanamaz. Kodun başka geliştiriciler tarafından anlaşılabilmesi, güvenle değiştirilebilmesi ve beklenen davranışı koruyabilmesi gerekir. Gereksiz tekrarlar, aşırı bağımlılıklar veya okunması zor fonksiyonlar bakım maliyetini yükseltir. Güvenlik açıkları da kalite probleminin bir parçasıdır. Bu nedenle code quality hem teknik hem operasyonel sürdürülebilirliği ifade eder.
Kaliteli Kodun Temel Özellikleri
Kaliteli kod birçok farklı özelliğin birlikte sağlanmasıyla ortaya çıkar. Reliability kodun beklenen sonucu üretmesini, maintainability değişikliklerin güvenle yapılabilmesini ve readability ekip tarafından kolay anlaşılmasını sağlar. Testability davranışların otomatik testlerle doğrulanmasını kolaylaştırır. Security ise kodun bilinen saldırı sınıflarına karşı güvenli varsayımlar kullanmasını gerektirir. CI/CD pipeline bu alanların her biri için farklı kontroller çalıştırabilir.
Reliability
Reliability kodun beklenen koşullarda doğru sonucu üretmesi ve hata durumlarını kontrollü biçimde yönetmesi anlamına gelir. Unit ve integration testleri bu alanın temel araçlarıdır. Static analyzer olası null dereference veya yanlış hata yönetimi gibi problemleri daha çalıştırmadan işaretleyebilir. Production incident sayısı reliability hakkında ek geri bildirim sağlar. Pipeline yalnız test başarısını değil yeni kritik bug bulgularını da quality gate'e bağlayabilir.
Maintainability
Maintainability kodun gelecekte değiştirilme maliyetini ifade eder. Aşırı uzun methodlar, yoğun bağımlılıklar ve tekrar eden bloklar bu maliyeti artırabilir. Static analysis araçları code smell ve complexity ölçümleriyle geliştiriciye erken sinyal verir. Ancak her metrik otomatik refactor gerektirmez. Ekip business risk, değişim sıklığı ve kod sahipliğini birlikte değerlendirerek gerçek bakım önceliğini belirlemelidir.
Readability
Readability kodun başka geliştiriciler tarafından hızlı anlaşılabilmesiyle ilgilidir. Tutarlı format, açık isimlendirme ve düşük nesting düzeyi okunabilirliği artırır. Formatter ve linter bu alanın mekanik bölümünü otomatik hale getirir. Böylece code review sırasında boşluk, noktalı virgül veya basit style tartışmaları azalır. Reviewer dikkatini architecture, business logic ve edge-case davranışına yöneltebilir.
Testability
Testability kodun davranışlarının otomatik testlerle kolay doğrulanabilmesini ifade eder. Çok fazla global state, hard-coded dependency veya sıkı coupling test yazmayı zorlaştırır. Dependency injection ve küçük davranış sınırları test edilebilirliği artırabilir. Coverage metriği hangi kodun test tarafından çalıştırıldığını gösterir ancak test kalitesini tek başına kanıtlamaz. CI pipeline testability sorunlarını coverage trendi, mutation score ve başarısız test davranışıyla birlikte değerlendirebilir.
Security
Security code quality'nin ayrı düşünülemeyecek bir parçasıdır. Güvensiz input handling, hard-coded secret veya riskli dependency production güvenliğini doğrudan etkiler. SAST, SCA ve secret scanning farklı risk sınıflarını yakalar. Bu araçların sonuçları aynı severity modeli altında standardize edilebilir. Kritik güvenlik bulguları warning olarak bırakılmak yerine merge veya deployment blocking kuralına bağlanmalıdır.
Kod Kalitesi ile Yazılım Kalitesi Arasındaki Fark
Kod kalitesi yazılım kalitesinin önemli bir alt parçasıdır ancak tamamı değildir. Kullanıcı deneyimi, performans, availability ve product correctness yalnız source code metrikleriyle ölçülemez. Yüksek coverage'a sahip bir servis yine de yanlış business requirement uygulayabilir. Static analyzer sıfır sorun gösterirken kötü deployment configuration production hatası oluşturabilir. Bu nedenle CI/CD kalite sistemi code quality, test, security, architecture ve runtime feedback verilerini birlikte değerlendirmelidir.
Kod Kalitesi Neden CI/CD'nin Parçası Olmalıdır?
Kod kalite kontrolü yalnız belirli geliştiricilerin yerel alışkanlığına bırakıldığında ekip genelinde tutarlılık sağlanamaz. CI/CD herkes için aynı kontrolleri tekrar edilebilir biçimde uygular. Pull request sırasında başarısız olan quality gate problemi production'dan çok daha erken görünür hale getirir. Ayrıca kalite kuralları otomasyona bağlandığında manuel code review üzerindeki mekanik yük azalır. Böylece kalite bireysel disiplin olmaktan çıkıp repository'nin teknik sözleşmesine dönüşür.
Continuous Code Quality Nedir?
Continuous Code Quality kalite kontrollerinin geliştirme sürecinin tek bir noktasında değil sürekli uygulanmasıdır. Geliştirici IDE'de hızlı uyarı alır, pre-commit aşamasında basit kontroller çalışır ve pull request pipeline daha kapsamlı analiz yapar. Main branch ve release süreçleri daha geniş doğrulama ekleyebilir. Production incident ve defect verisi de hangi kuralların değer ürettiğini gösterir. Böylece quality policy sabit rapordan sürekli öğrenen bir mühendislik sistemine dönüşür.
Continuous Integration ile İlişkisi
Continuous Integration geliştiricilerin değişikliklerini sık biçimde ortak codebase'e entegre etmesini hedefler. Kod kalite kontrolleri bu entegrasyonun güvenli olup olmadığını ölçen otomatik sinyaller sağlar. Linter, test, static analyzer ve security taramaları her pull request üzerinde çalışabilir. Hatalı değişiklik ana branch'e girmeden önce durdurulur. Bu nedenle continuous code quality güçlü CI pratiğinin doğal uzantısıdır.
Continuous Delivery ile İlişkisi
Continuous Delivery codebase'i her zaman yayınlanabilir durumda tutmaya çalışır. Kalite gate'leri düşük güvenli değişikliklerin release hattına ilerlemesini engelleyebilir. Release candidate üzerinde geniş test, SAST ve dependency kontrolleri uygulanabilir. Ancak aşırı yavaş quality gate delivery akışını gereksiz bloke edebilir. Amaç güvenliği artırırken geri bildirim süresini kabul edilebilir seviyede tutmaktır.
Shift-Left Yaklaşımı
Shift-left kalite ve güvenlik kontrollerinin geliştirme sürecinde daha erken çalıştırılması fikridir. Problem IDE veya pre-commit aşamasında bulunabiliyorsa CI sonucunu beklemeye gerek kalmaz. Pull request ise ekip için ortak doğrulama noktası olur. Erken feedback hata düzeltme maliyetini azaltır. Yine de tüm ağır taramaları developer bilgisayarına taşımak doğru değildir ve kontrol seviyesi aşamaya göre seçilmelidir.
IDE'den Production'a Sürekli Kalite
Sürekli kalite akışı IDE'den başlayıp production feedback'e kadar devam eder. Her aşama farklı hız ve derinlik hedefler. IDE birkaç saniyede sonuç vermeli, pull request pipeline ise daha kapsamlı analiz sağlayabilir. Release aşaması artifact ve security kontrollerini güçlendirebilir. Production verileri de hangi kuralların gerçek hata oranını azalttığını göstererek kalite politikasını besler.
IDE
IDE geliştiricinin en hızlı feedback aldığı noktadır. Linter, type checker ve bazı static analysis kuralları yazım sırasında çalışabilir. Problem satır yazılırken görülürse bağlam kaybolmadan düzeltilebilir. IDE rule set'i CI ile mümkün olduğunca uyumlu olmalıdır. Aksi halde yerelde temiz görünen kod pipeline'da beklenmedik biçimde fail olabilir.
Pre-Commit
Pre-commit aşaması formatter, hızlı linter ve secret detection için uygundur. Kontroller birkaç saniyeyi aşarsa geliştiriciler hook'u bypass etmeye başlayabilir. Bu nedenle yalnız hızlı ve deterministik işlemler seçilmelidir. CI aynı kontrolleri tekrar doğrulamalıdır. Local hook kolaylık sağlar ancak güvenlik sınırı olarak kabul edilmemelidir.
Pull Request
Pull request kalite kontrolünün en yüksek değer ürettiği noktalardan biridir. Changed-code analysis yalnız yeni veya değişen koda odaklanabilir. Inline comments geliştiriciyi doğrudan sorunlu satıra yönlendirir. Required status checks quality gate başarısızsa merge işlemini durdurabilir. Böylece quality feedback code review akışının doğal parçası olur.
CI
CI ortamı tutarlı ve tekrar edilebilir analiz sağlar. Test, coverage, static analysis, SAST ve dependency taraması paralel job'larda çalıştırılabilir. Sonuçlar merkezi formatlara dönüştürülebilir. Farklı geliştirici makinelerindeki ortam farkları ortadan kalkar. CI kalite politikasının teknik uygulama katmanı haline gelir.
Release
Release aşamasında daha ağır veya daha geniş kontroller çalıştırılabilir. Full dependency scan, image scanning ve kapsamlı security analysis burada devreye girebilir. Artifact provenance ve quality gate sonucu release kaydına bağlanabilir. Kritik sorun varsa deployment durdurulabilir. Release kontrolü pull request kontrollerinin yerine değil tamamlayıcısı olarak kullanılmalıdır.
Production Feedback
Production defect ve incident verileri quality policy'nin gerçekten işe yarayıp yaramadığını gösterir. Belirli bug sınıfı sürekli kaçıyorsa static rule veya test strategy güncellenebilir. False positive üreten kurallar da gerçek incident verisiyle kalibre edilebilir. Mean time to remediate kalite sürecinin operasyonel etkisini gösterir. Böylece pipeline yalnız kodu kontrol eden değil üretim deneyiminden öğrenen bir sisteme dönüşür.
CI/CD Pipeline'da Kod Kalitesi Hangi Aşamalarda Kontrol Edilir?
Kod kalitesi tek pipeline job'una sıkıştırılmamalıdır. Hızlı kontroller IDE ve pre-commit aşamasında, daha kapsamlı analiz pull request ve main branch üzerinde çalışabilir. Release öncesi security ve dependency doğrulamaları ek derinlik sağlar. Nightly pipeline mutation testing veya full scan gibi pahalı kontrolleri üstlenebilir. En iyi sonuç her kontrolün hız ve risk profiline uygun aşamaya yerleştirilmesiyle elde edilir.
IDE Analizi
IDE analizi en erken feedback katmanıdır. Type checker, linter ve bazı security kuralları geliştirici yazarken çalışabilir. Amaç hatayı commit aşamasına gelmeden fark etmektir. Rule set merkezi policy ile uyumlu tutulmalıdır. IDE eklentisi zorunlu olmasa bile developer experience açısından güçlü katkı sağlar.
Pre-Commit Kontrolleri
Pre-commit hook yalnız hızlı işlemler için kullanılmalıdır. Formatter, linter ve basic secret scan iyi adaylardır. Ağır SonarQube veya full SAST taraması burada geliştirici akışını gereksiz yavaşlatır. Hook bypass edilebildiği için CI aynı doğrulamayı tekrar yapmalıdır. Pre-commit geliştirici yardımcısıdır, ana enforcement noktası değildir.
Commit/Push Kontrolleri
Push sonrasında branch pipeline hızlı kalite kontrollerini çalıştırabilir. Compile, type check ve unit test bu aşamada uygundur. Developer pull request açmadan önce ilk ortak feedback'i alır. Gereksiz ağır job'lar branch push pipeline'ını maliyetli hale getirebilir. Changed-file analizi süreyi azaltmak için kullanılabilir.
Pull Request / Merge Request Analizi
Pull request analizi yeni kodun kalite standardını enforce etmek için ideal noktadır. Changed-code coverage, static analysis ve SAST sonuçları doğrudan diff üzerinde gösterilebilir. Reviewer yalnız otomasyonun yakalayamadığı architecture ve business logic konularına odaklanabilir. Required status check başarısızsa merge engellenir. New-code policy legacy repository'lerde özellikle kullanışlıdır.
Main Branch Analizi
Main branch analizi repository'nin birleşmiş gerçek durumunu doğrular. PR sırasında ayrı ayrı geçen değişiklikler birleştiğinde yeni sorun oluşturabilir. Full project analysis trend ve baseline hesaplamasını güncel tutar. Dashboard ana branch üzerinden organization-level KPI üretebilir. Main başarısızsa ekip yeni değişikliklere devam etmeden problemi hızlı çözmelidir.
Release Öncesi Kontroller
Release öncesinde daha güçlü security ve supply chain kontrolleri çalıştırılabilir. Dependency vulnerability, license compliance ve artifact scanning bu aşamada değerlidir. Deployment yalnız quality gate ve release security policy geçerse devam eder. Bu gate yalnız production-risk seviyesindeki bulguları bloklamalıdır. Style problemi nedeniyle kritik hotfix release'ini durdurmak çoğu durumda yanlış policy olur.
Nightly Deep Scan
Nightly pipeline pahalı analizleri günlük geliştirme akışından ayırmak için kullanılabilir. Mutation testing, geniş codebase taraması ve uzun dependency analysis burada çalışabilir. Sonuçlar owner ekiplerine otomatik issue veya dashboard olarak iletilebilir. Nightly failure merge'i geçmişe dönük olarak durduramaz. Bu nedenle kritik riskler yine PR veya release aşamasında kontrol edilmelidir.
Hangi Kontrol Hangi Aşamada Çalıştırılmalı?
Formatter ve linter en erken aşamada çalıştırılmalıdır. Unit test ve type check pull request öncesinde veya sırasında hızlı feedback vermelidir. Static analysis, SAST ve differential coverage PR gate içinde değerlendirilebilir. Dependency ve image scanning release hattında daha kapsamlı çalışabilir. Mutation testing ve tüm repository üzerinde derin analiz nightly pipeline'a taşınabilir.
CI/CD Kod Kalite Pipeline'ının Katmanları
Sağlıklı kalite pipeline'ı farklı risk sınıflarını birbirinden ayıran katmanlara sahip olmalıdır. Formatting ve linting temel tutarlılığı sağlar. Type checking ve tests davranışsal güveni artırır. Static analysis, SAST, SCA, secret scanning ve IaC scanning farklı hata ve güvenlik türlerini yakalar. Quality gate ise bütün bu sonuçları merge veya deployment kararı üreten tek bir policy katmanında birleştirir.
Formatting
Formatting kod biçimini otomatik standarda sokar. Developerlar boşluk, satır uzunluğu veya brace stili üzerine review zamanı harcamaz. Formatter mümkünse deterministic olmalıdır. CI format kontrolü yapabilir veya düzeltme gerektiren dosyaları raporlayabilir. Bu katman düşük riskli ancak yüksek developer experience değerine sahiptir.
Linting
Linting style yanında bazı hata kalıplarını da tespit edebilir. Kullanılmayan değişken, yanlış import veya problemli language pattern buna örnek verilebilir. Linter hızlı olduğu için PR pipeline'ın ilk job'larından biri olabilir. Fail-fast yaklaşımıyla daha pahalı scan'lerden önce çalıştırılabilir. Kural sayısı arttıkça false positive ve warning fatigue takip edilmelidir.
Type Checking
Type checking kod çalıştırılmadan birçok uyumsuzluğu yakalar. Strict type policy özellikle büyük codebase'lerde refactor güvenini artırır. TypeScript, Python ve diğer diller farklı type system seviyelerine sahiptir. Pipeline compile veya standalone checker çalıştırabilir. Type assertion ve ignore kullanımları ayrıca policy ile sınırlandırılabilir.
Unit Tests
Unit test business logic ve küçük davranış birimlerini hızlı biçimde doğrular. Static analyzer'ın bulamayacağı yanlış business sonucu testlerle yakalanabilir. Pipeline unit testleri mümkün olduğunca erken çalıştırmalıdır. Flaky testler quality gate güvenini zayıflatır. Başarısız unit test doğrudan merge blocking olmalıdır.
Test Coverage
Coverage testlerin hangi kod yollarını çalıştırdığını gösteren yardımcı metriktir. Line ve branch coverage birlikte değerlendirilebilir. New-code coverage legacy repository'lerde daha gerçekçi gate sağlar. Global yüzdeyi zorlamak düşük değerli test yazımına yol açabilir. Coverage sonuçları LCOV veya Cobertura gibi standart formatlarda static analyzer'a aktarılabilir.
Static Code Analysis
Static analysis source code'u çalıştırmadan bug, code smell ve bazı security problemlerini arar. Control flow ve data flow analizi daha derin hataları bulabilir. Araçlar language-specific veya çok dilli olabilir. New-code analysis merge riskini hızlı gösterebilir. Critical bug bulguları quality gate'e bağlanmalıdır.
SAST
SAST güvenlik açıklarını source code veya intermediate representation üzerinde arar. Injection ve taint flow gibi problemler tespit edilebilir. Static quality analysis ile bazı ortak teknikler kullansa da hedefi güvenliktir. Kritik SAST bulguları developer'a actionable context ile gösterilmelidir. Security ekibi rule tuning ve suppression policy üzerinde ownership sahibi olabilir.
Dependency / SCA Analysis
Software Composition Analysis üçüncü taraf dependency risklerini inceler. Bilinen vulnerability, license ve deprecated package bilgileri değerlendirilebilir. Source code temiz olsa bile vulnerable dependency production riski oluşturabilir. Yeni dependency PR aşamasında kontrol edilebilir. Kritik CVE bulunduğunda build veya release policy'ye göre engellenebilir.
Secret Scanning
Secret scanning API key, token ve private credential benzeri verileri repository içinde arar. Pre-commit ve PR aşamasında hızlı biçimde çalışabilir. Secret bulunduğunda yalnız committen silmek yeterli değildir. Gerçek credential rotate edilmelidir. Pipeline sonucu remediation adımını açık biçimde anlatmalıdır.
IaC Scanning
Infrastructure as Code taraması Terraform, Kubernetes ve CloudFormation gibi tanımlarda yanlış güvenlik configuration'larını arar. Public storage, geniş IAM izinleri veya açık network rule tespit edilebilir. Application code quality ile infrastructure quality birlikte değerlendirilmelidir. Policy-as-code kuralları organizasyon standardını enforce edebilir. Kritik misconfiguration release öncesinde bloklanmalıdır.
Quality Gate
Quality gate bütün kalite sonuçlarını pass veya fail kararına dönüştürür. Tek bir scanner job'unun başarılı çalışması kalite gate anlamına gelmez. Örneğin scanner çalışabilir fakat yeni kritik vulnerability varsa gate fail olmalıdır. Gate merge ve deployment kararlarıyla teknik olarak bağlanmalıdır. Threshold'lar risk ve proje tipine göre kalibre edilmelidir.
Linting Nedir?
Linting source code üzerinde hızlı kuralları çalıştırarak style, syntax ve bazı hata kalıplarını bulma işlemidir. Linterlar geliştiriciye birkaç saniye içinde geri bildirim vermek için uygundur. CI/CD pipeline içinde ilk kontrollerden biri olarak çalıştırılabilir. Linter ile formatter veya daha derin static analyzer aynı şey değildir. Her araç farklı problem sınıfına odaklandığı için birlikte kullanılmaları daha iyi sonuç verir.
Linter'lar Hangi Sorunları Bulur?
Linter kullanılmayan import, unreachable branch, yanlış equality kullanımı veya language-specific antipattern gibi sorunları bulabilir. Bazı linterlar security rule da içerir. Kural seti language ve framework'e göre değişir. Çok agresif kurallar developerların suppress kullanımını artırabilir. Ekip yalnız gerçekten değer üreten kuralları blocking seviyesine taşımalıdır.
Syntax ve Style Kontrolleri
Syntax hataları çoğu compiled dilde compiler tarafından yakalanır. Dynamic dillerde linter bu kontrolü daha erken sağlayabilir. Style kuralları naming, spacing veya import order gibi konuları standardize eder. Formatter ile otomatik düzeltilebilen style sorunlarını manuel gate haline getirmek gereksiz olabilir. Pipeline mümkünse auto-fix veya açık düzeltme önerisi sunmalıdır.
Linter ile Formatter Arasındaki Fark
Formatter kod biçimini otomatik olarak belirli stile dönüştürür. Linter ise kural ihlalini raporlar ve bazı durumlarda düzeltme önerebilir. Formatter opinionated ve deterministic çalışırken linter daha geniş hata sınıflarını kapsayabilir. İkisini aynı araç sunabilir ancak kavramsal görevleri farklıdır. Pipeline formatter check ve lint job'larını ayrı veya tek aşamada çalıştırabilir.
Linter ile Static Analyzer Arasındaki Fark
Linter çoğunlukla hızlı ve lokal kurallara odaklanır. Static analyzer control flow, data flow veya cross-file analiz gibi daha derin yöntemler kullanabilir. Sonuç olarak static analysis daha yüksek runtime maliyetine sahip olabilir. Linter her committe, ağır analyzer ise PR veya main üzerinde çalıştırılabilir. İki araç birbirinin yerine geçmez.
Popüler Linter'lar
Her dil ekosisteminde farklı lint araçları bulunur. JavaScript ve TypeScript için ESLint, Python için Ruff veya Pylint, Go için golangci-lint yaygın örneklerdir. Java ve Kotlin ekosistemlerinde Checkstyle ve Detekt kullanılabilir. C ve C++ tarafında clang-tidy güçlü analiz sağlar. En iyi araç tek bir marka değil kullandığınız dil, framework ve kalite politikasına uygun rule set'tir.
ESLint
ESLint JavaScript ve TypeScript projelerinde yaygın kullanılan lint altyapılarından biridir. Plugin sistemi framework ve güvenlik kurallarını genişletmeye izin verir. Type-aware kurallar ek analiz maliyeti oluşturabilir. CI'da changed-file veya full-project modunda çalıştırılabilir. Rule set organization package olarak merkezi yönetilebilir.
Ruff / Pylint
Ruff ve Pylint Python projelerinde farklı hız ve rule kapsamı seçenekleri sunar. Ruff hızlı feedback için güçlü bir seçenek olabilir. Pylint daha geniş kalite kontrolleri sağlayabilir. Ekip ikisini birlikte veya tek araç olarak kullanabilir. Önemli olan aynı hatanın farklı tool'larla gereksiz tekrar raporlanmamasıdır.
RuboCop
RuboCop Ruby kodunda style ve kalite kurallarını uygular. Auto-correct desteği birçok mekanik problemi developer müdahalesi olmadan çözebilir. Project-specific configuration repository içinde versionlanabilir. CI yalnız configuration'a uymayan değişiklikleri fail edebilir. Legacy code için baseline yaklaşımı gereksiz toplu rewrite'ı önler.
golangci-lint
golangci-lint birçok Go linterını tek çalıştırıcı altında birleştirir. Bu yapı merkezi configuration ve performans avantajı sağlayabilir. Çok fazla linterı aynı anda açmak noisy sonuç oluşturabilir. Rule set risk ve codebase yapısına göre seçilmelidir. CI cache kullanımı pipeline süresini azaltabilir.
Checkstyle
Checkstyle Java projelerinde style ve belirli coding standardlarını enforce etmek için kullanılabilir. XML tabanlı rule configuration organization standardına dönüştürülebilir. Build tool entegrasyonu sayesinde CI içinde kolayca çalışır. Style dışındaki derin bug analizi için ek araçlar gerekir. Böylece responsibilities daha açık kalır.
Detekt
Detekt Kotlin projelerinde static ve style kontrolleri sağlar. Complexity ve code smell türü kurallar içerebilir. Android veya backend Kotlin projelerinde CI job olarak kullanılabilir. Baseline özelliği legacy code migration sırasında yararlıdır. New-code yaklaşımıyla mevcut borç geliştiriciyi bloke etmeden azaltılabilir.
clang-tidy
clang-tidy C ve C++ projelerinde compiler altyapısına yakın static kontrol sağlar. Modernization, bug-prone pattern ve readability rule'ları bulunur. Büyük native codebase'lerde analiz maliyeti yüksek olabilir. Compile database ve incremental analysis bu süreyi azaltabilir. Kritik güvenlik modüllerinde daha sıkı rule set uygulanabilir.
Type Checking Kod Kalitesini Nasıl Etkiler?
Type checking birçok hata sınıfını program çalıştırılmadan önce yakalayarak refactor güvenini artırır. Özellikle büyük codebase'lerde API contract ve null davranışları daha görünür hale gelir. Strict type policy yanlış type assertion kullanımını azaltır. Dynamic dillerde optional static checker benzer fayda sağlayabilir. CI pipeline type check'i hızlı bir blocking job olarak çalıştırabilir.
Compile-Time Error Detection
Compile-time error detection yanlış method kullanımı, uyumsuz type assignment veya eksik interface implementasyonu gibi sorunları erkenden gösterir. Bu hataların production testinde ortaya çıkmasını beklemek gereksizdir. Compiler veya type checker hızlı feedback sağlar. CI ilk aşamada bu kontrolleri çalıştırabilir. Böylece daha pahalı integration ve security job'ları gereksiz yere başlatılmaz.
TypeScript Strict Mode
TypeScript strict mode null ve type inference konusunda daha güçlü kontroller uygular. Yeni projelerde başlangıçtan itibaren açılması daha kolaydır. Legacy projelerde kademeli migration gerekebilir. Ignore veya any kullanımının sınırsız olması strict mode değerini azaltır. CI yeni any veya suppression kullanımını ek policy ile takip edebilir.
Python Type Checking
Python runtime açısından dinamik bir dil olsa da type annotation ve static checker kullanımı büyük projelerde değer sağlar. Interface değişiklikleri daha erken görünür. Type coverage veya strict module yaklaşımı migration için kullanılabilir. Type checker testlerin yerini almaz. Ancak API misuse ve nullable değer riskini azaltabilir.
mypy
mypy Python type annotation'larını static olarak analiz eder. Strictness modül veya proje bazında artırılabilir. Legacy code için ignore baseline kullanılabilir. CI changed code üzerinde daha sıkı kurallar uygulayabilir. Suppression'ların açıklamalı ve sınırlı olması faydalıdır.
Pyright
Pyright hızlı Python type checking sağlayan başka bir araçtır. IDE entegrasyonu developer'a yazım sırasında feedback verebilir. CI aynı configuration dosyasını kullanmalıdır. Strict mode bazı directory'lerde kademeli uygulanabilir. Tool seçimi ekip editor yapısı ve performans ihtiyacına göre yapılmalıdır.
Null Safety
Null dereference production bug'larının yaygın sınıflarından biridir. Type system nullable ve non-null değerleri ayırabiliyorsa birçok hata compile-time aşamasında bulunabilir. Static analyzer da ek control-flow kontrolü yapabilir. Null assertion kullanımının aşırı olması type safety'yi zayıflatır. Quality policy bu escape hatch'leri izleyebilir.
Type Assertion Riskleri
Type assertion geliştiriciye compiler kontrolünü geçici olarak aşma gücü verir. Yanlış kullanıldığında gerçek runtime type hatası gizlenebilir. Cast veya non-null assertion sayısı code smell olarak izlenebilir. Bazı durumlarda gerçekten gerekli olabilir. Bu nedenle tamamen yasaklamak yerine açıklama ve review şartı koymak daha dengeli olabilir.
CI Pipeline'da Type Check
Type check hızlı olduğu için lint sonrasında ve unit test öncesinde çalıştırılabilir. Fail-fast pipeline uzun job'lara geçmeden type error'ı gösterir. Monorepo'da changed-project detection kullanılarak yalnız etkilenen modüller kontrol edilebilir. Cache performansı önemli ölçüde iyileştirebilir. Blocking kural new-code üzerinde tutarlı uygulanmalıdır.
Static Code Analysis Nedir?
Static Code Analysis source code veya intermediate representation'ı program çalıştırılmadan inceleyen analiz yaklaşımıdır. Basit rule matching'den control flow ve taint analysis gibi daha gelişmiş tekniklere kadar farklı yöntemler kullanabilir. Amaç bug, code smell, dead code veya security problemi gibi riskleri erkenden bulmaktır. Static analyzer testlerin yakalayamadığı bazı yapısal hataları gösterebilir. Buna rağmen runtime behavior ve business doğruluğu için testler yine gereklidir.
Kod Çalıştırılmadan Nasıl Analiz Edilir?
Araç önce source code'u parse ederek program yapısını temsil eden model oluşturur. Daha sonra symbol, type ve kontrol akışı bilgisi çıkarılabilir. Kural motoru belirli pattern veya veri akışlarını inceler. Sonuç gerçek runtime input olmadan üretilir. Bu nedenle static analysis geniş code path'i test data gerektirmeden inceleyebilir.
Abstract Syntax Tree
Abstract Syntax Tree kaynak kodun yapısal temsilidir. Function, expression ve statement gibi dil öğeleri düğümler halinde modellenir. Linter ve static analyzer birçok kuralı AST üzerinde çalıştırır. String aramaya göre daha güvenilir bağlam sağlar. Custom rule geliştiren ekipler de AST bilgisini kullanabilir.
Control Flow Analysis
Control flow analysis programın hangi branch ve path'lerden ilerleyebileceğini inceler. Unreachable code veya belirli koşulda oluşan null access gibi problemler bulunabilir. Basit syntax kuralından daha derin bilgi sağlar. Çok büyük codebase'de analysis maliyeti artabilir. Incremental scanning bu maliyeti azaltabilir.
Data Flow Analysis
Data flow analysis bir değerin program içinde nasıl taşındığını takip eder. Kaynağın hangi function ve assignment üzerinden geçtiği görülebilir. Uninitialized value veya yanlış state kullanımı tespit edilebilir. Security analizinde kullanıcı input'unun hassas sink'e ulaşıp ulaşmadığı değerlendirilebilir. Bu teknik cross-function analiz gerektirebilir.
Taint Analysis
Taint analysis güvenilmez kaynaktan gelen verinin güvenlik açısından kritik hedefe ulaşıp ulaşmadığını inceler. HTTP request parameter source olarak, SQL execution sink olarak tanımlanabilir. Arada uygun sanitization varsa risk düşebilir. Yanlış model false positive veya false negative oluşturabilir. Security rule tuning burada büyük önem taşır.
Rule-Based Analysis
Rule-based analysis belirli code pattern'lerini kontrol eder. Basit naming kuralından riskli API kullanımına kadar geniş alan kapsanabilir. Organization kendi custom rule'larını geliştirebilir. Rule versioning ve ownership kalite yönetişiminin parçası olmalıdır. Her yeni rule önce warning olarak çalıştırılıp gerçek sinyal kalitesi ölçülebilir.
Static Analysis'in Bulabildiği Problemler
Static analyzer bug, code smell, vulnerability, dead code ve duplication gibi farklı kategori sonuçları üretebilir. Her kategori aynı severity ile değerlendirilmemelidir. Kritik security issue merge'i bloklarken küçük readability smell warning olarak kalabilir. New-code gate mevcut legacy borcu nedeniyle tüm ekibi kilitlememelidir. Sonuçların business riskle eşlenmesi quality gate tasarımının temelidir.
Bug
Bug kategorisi yanlış davranış üretme ihtimali yüksek code pattern'lerini kapsar. Null dereference, yanlış condition veya resource leak örnek olabilir. Tool her bulguda kesin hata garantisi vermez. Developer context ile sonucu doğrulamalıdır. Kritik ve yüksek güvenli bug rule'ları blocking gate için iyi adaydır.
Code Smell
Code smell doğrudan bug olmasa da bakım maliyetini artırabilecek yapıyı gösterir. Uzun method, duplication veya aşırı nesting buna örnektir. Her smell anında refactor edilmek zorunda değildir. Hotspot ve code churn ile birlikte önceliklendirilebilir. New code üzerinde daha sıkı smell policy uygulanabilir.
Vulnerability
Vulnerability güvenlik açığı oluşturabilecek code pattern'ini ifade eder. Injection veya unsafe deserialization gibi riskler bu kategoriye girebilir. SAST tool confidence seviyesi önemlidir. Critical vulnerability merge veya release blocking olmalıdır. False positive kararı kayıtlı waiver üzerinden yönetilmelidir.
Dead Code
Dead code hiç çalışmayan veya artık çağrılmayan logic olabilir. Gereksiz kod bakım ve security yüzeyini büyütür. Static analyzer bazı unreachable veya unused alanları tespit edebilir. Reflection veya dynamic loading yanlış pozitif oluşturabilir. Silme kararı test ve runtime usage bilgisiyle doğrulanmalıdır.
Duplicate Code
Duplicate code aynı logic'in farklı yerlerde tekrar edilmesidir. Her tekrar kötü değildir ancak bakım maliyeti yaratabilir. Bir bug aynı logic'in birkaç kopyasında ayrı ayrı düzeltilmek zorunda kalabilir. Duplication metriği trend olarak izlenebilir. Çok düşük threshold ekipleri gereksiz abstraction üretmeye zorlamamalıdır.
Static Analysis ile Unit Testing Arasındaki Fark
Static analysis kodu çalıştırmadan yapısal ve veri akışı problemlerini arar. Unit testing ise belirli input ve behavior üzerinden çalışan kodun sonucunu doğrular. Static analyzer yanlış business calculation'ı çoğu zaman bilemez. Unit test de hiç çalıştırmadığı code path'teki belirli vulnerability pattern'ini görmeyebilir. Bu nedenle iki yaklaşım farklı riskleri kapsar ve birlikte kullanılmalıdır.
Static Analysis Ne Test Eder?
Static analysis language structure, control flow, dependency ve belirli risk pattern'lerini inceler. Test data gerektirmeden geniş codebase taranabilir. Ancak gerçek runtime environment ve business expectation bilinmez. Araç olası problem sınıflarını raporlar. Son karar developer veya security review ile verilebilir.
Unit Test Ne Test Eder?
Unit test belirli behavior'ın verilen input altında beklenen sonucu üretmesini doğrular. Business rules ve edge case'ler açıkça ifade edilebilir. Test yalnız çalıştırılan path'i kapsar. Static analyzer'ın yapısal bilgisini sağlamaz. İki yöntemin coverage alanı farklıdır.
Neden İkisi de Gereklidir?
Business doğruluğu ile structural risk aynı şey değildir. Unit test doğru fiyat hesaplamasını kontrol ederken static analyzer aynı kodda resource leak bulabilir. Static analyzer injection riskini yakalarken test yanlış business rule'u fark edebilir. Birlikte kullanıldığında daha geniş güven sağlar. Quality gate bu farklı sinyalleri tek skor yerine ayrı policy olarak değerlendirmelidir.
Dynamic Analysis Nerede Devreye Girer?
Dynamic analysis çalışan uygulama üzerinde runtime davranışı inceler. DAST, profiling veya runtime security testing buna örnek olabilir. Static analysis code structure'a, dynamic analysis gerçek execution davranışına odaklanır. Integration ve E2E testleri de runtime güveni sağlar. CI/CD kalite sistemi bu katmanları risk seviyesine göre birleştirir.
Code Smell Nedir?
Code smell doğrudan hata olmak zorunda olmayan ancak kodun bakımını zorlaştırabilecek tasarım işaretidir. Long method, duplicate code veya deep nesting sık örneklerdir. Static analyzer bu pattern'leri otomatik tespit edebilir. Ancak smell sayısını sıfıra indirmek kalite hedefi haline getirilmemelidir. Önemli olan değişim sıklığı yüksek ve riskli kodda bakım maliyetini azaltmaktır.
Long Method
Long method çok fazla sorumluluk taşıyor olabilir. Okuma ve test etme maliyeti artar. Ancak satır sayısı tek başına refactor gerekçesi değildir. Method cohesive ve nadiren değişiyorsa risk düşük olabilir. Complexity ve churn ile birlikte değerlendirmek daha sağlıklıdır.
God Class
God Class çok sayıda sorumluluğu tek class içinde toplar. Değişikliklerin birbirini etkileme riski artar. Unit test setup büyüyebilir. Ownership belirsiz hale gelebilir. Static analyzer class complexity ve dependency sayısıyla bu yapıya sinyal verebilir.
Duplicate Code
Duplicate code aynı davranışın birkaç noktada tekrar etmesine neden olabilir. Bir değişiklik tüm kopyalarda yapılmazsa tutarsızlık oluşur. Buna rağmen küçük ve bağlamsal tekrar bazen aşırı abstraction'dan daha iyidir. Tool duplication yüzdesini gösterir. Reviewer gerçek bakım maliyetine göre karar vermelidir.
Deep Nesting
Deep nesting bir fonksiyonda çok sayıda iç içe condition bulunmasıdır. Cognitive complexity hızla artabilir. Early return veya daha küçük function'lar okunabilirliği iyileştirebilir. Her nesting otomatik olarak kötü değildir. Business logic karmaşıklaştıkça test kapsamı da güçlendirilmelidir.
Dead Code
Dead code artık kullanılmayan behavior ve dependency'leri repository'de tutar. Bu durum maintenance ve security tarama yüzeyini büyütür. Static analyzer unused path'leri gösterebilir. Dynamic invocation kullanılan sistemlerde yanlış pozitif ihtimali vardır. Silmeden önce build ve test sonuçları doğrulanmalıdır.
Excessive Parameters
Çok fazla parameter function'ın birçok kavramla aynı anda ilgilendiğini gösterebilir. Call site okunabilirliği düşebilir. Related değerler value object veya configuration object içinde toplanabilir. Ancak sırf threshold'u geçmemek için anlamsız object üretmek doğru değildir. Rule design context dikkate almalıdır.
Code Smell Teknik Borçla Nasıl İlişkilidir?
Code smell potansiyel bakım maliyetini gösterirken teknik borç bu maliyetin zaman içinde oluşturduğu etkiyi daha geniş ele alır. Her smell yüksek öncelikli teknik borç değildir. Sık değişen ve çok incident üreten hotspot üzerindeki smell daha önemlidir. Static analyzer remediation effort tahmini sunabilir. Ekip churn, ownership ve business kritikliğini birlikte kullanmalıdır.
Kod Karmaşıklığı Nasıl Ölçülür?
Kod karmaşıklığı tek bir sayı ile tam açıklanamaz. Cyclomatic complexity, cognitive complexity ve nesting depth farklı perspektif sunar. Function length ve class dependency sayısı ek sinyaller sağlar. Threshold'lar dili ve domain'i dikkate almalıdır. Amaç geliştiriciyi sayıya göre kod bölmeye zorlamak değil zor anlaşılır değişiklikleri erken görünür hale getirmektir.
Cyclomatic Complexity
Cyclomatic complexity kontrol akışındaki bağımsız path sayısını ölçmeye çalışır. Çok sayıda if, switch ve loop değeri yükseltebilir. Yüksek skor daha fazla test case ihtiyacına işaret edebilir. Ancak kısa bir parser doğal olarak yüksek path sayısına sahip olabilir. Threshold business ve language context ile değerlendirilmelidir.
Cognitive Complexity
Cognitive complexity kodun insan tarafından anlaşılma zorluğuna odaklanır. Nested condition ve control flow değişimleri skoru artırabilir. Aynı cyclomatic değere sahip iki function farklı cognitive yük taşıyabilir. Code review açısından kullanışlı bir sinyaldir. Yine de otomatik refactor emri yerine hotspot belirleme aracı olarak kullanılmalıdır.
Nesting Depth
Nesting depth iç içe blok sayısını ölçer. Çok derin yapı okuyucunun hangi condition altında olduğunu takip etmesini zorlaştırır. Guard clause ve erken return yardımcı olabilir. Nested transaction veya resource scope bazı durumlarda kaçınılmazdır. Rule limitleri language idiom'larına göre ayarlanmalıdır.
Function Length
Function length satır veya statement sayısıyla ölçülebilir. Uzun function daha fazla sorumluluk taşıyor olabilir. Fakat kısa functionların aşırı parçalanması da code navigation maliyetini artırır. Length yalnız smell sinyalidir. Complexity ve testability ile birlikte yorumlanmalıdır.
Class Complexity
Class complexity method sayısı, dependency sayısı ve toplam control flow gibi farklı sinyallerden oluşabilir. Çok büyük class ownership ve change riskini artırabilir. Code churn yüksekse refactor önceliği büyür. Static analysis bu sınıfları hotspot listesine ekleyebilir. Takım design review ile gerçek decomposition kararını vermelidir.
Complexity Threshold Nasıl Belirlenir?
Threshold hazır internet değerinden kopyalanmamalıdır. Önce mevcut codebase distribution'ı ölçülmelidir. Yeni kod için makul sınır seçilir. Kritik servislerde daha sıkı threshold uygulanabilir. Zaman içinde false positive ve incident verisiyle kalibrasyon yapılmalıdır.
Technical Debt Nasıl Ölçülür?
Technical debt tek bir statik analiz skoruna indirgenmemelidir. Tool remediation effort ve debt ratio gibi tahminler sunabilir. Code churn, hotspot ve production defect verileri gerçek maliyeti daha iyi gösterir. Trend aynı noktadaki borcun büyüyüp büyümediğini anlamaya yardımcı olur. CI/CD gate özellikle yeni borcun kontrolsüz eklenmesini önlemelidir.
Teknik Borç Nedir?
Teknik borç kısa vadeli geliştirme tercihinin gelecekte ek bakım maliyeti oluşturmasıdır. Bu tercih her zaman yanlış değildir. Bazen time-to-market için bilinçli alınabilir. Sorun borcun kaydedilmeden ve geri ödeme planı olmadan büyümesidir. Quality pipeline yeni borç oluşumunu görünür hale getirir.
Technical Debt Ratio
Technical debt ratio tahmini remediation effort ile development effort arasında ilişki kurabilir. Tool bunu belirli varsayımlar üzerinden hesaplar. Mutlak gerçek maliyet olarak görülmemelidir. Trend ve proje karşılaştırması için yardımcı olabilir. Farklı dil veya rule set'teki projeleri doğrudan kıyaslamak yanıltıcı olabilir.
Remediation Effort
Remediation effort bir bulgunun düzeltilmesi için tahmini süre verir. Bu tahmin planning için kaba sinyal sağlar. Gerçek domain context süreyi büyük ölçüde değiştirebilir. Ekip tool tahminini ticket priority ile birlikte kullanmalıdır. Critical security issue düşük süreli olsa bile en yüksek öncelikte kalabilir.
Code Churn
Code churn bir dosya veya modülün ne kadar sık değiştiğini gösterir. Yüksek churn ve yüksek complexity birleştiğinde güçlü risk hotspot'u oluşur. Bu alanlara refactor yatırımı daha yüksek geri dönüş sağlayabilir. Git history verisi static analysis dashboard'u ile birleştirilebilir. Böylece teknik borç yalnız statik snapshot olarak değerlendirilmez.
Hotspot Analysis
Hotspot analysis sık değişen ve problem riski yüksek kod alanlarını belirler. Complexity, defect history ve ownership verileri birlikte kullanılabilir. Bir yıldır değişmeyen eski class yüksek smell skoru taşısa bile acil öncelik olmayabilir. Her hafta değişen orta complexity modül daha yüksek risk taşıyabilir. Bu yaklaşım teknik borç yatırımını daha hedefli hale getirir.
Teknik Borç Trendinin Takibi
Teknik borç snapshot yerine zaman serisi olarak izlenmelidir. Yeni borç oranı artıyorsa quality gate zayıf olabilir. Remediation project sonrası trend düşüşü görülebilir. Dashboard takım bazında ownership gösterebilir. Metric developer performans puanı olarak kullanılmamalı, codebase sağlığını anlamak için değerlendirilmelidir.
Test Coverage Kod Kalitesinde Nasıl Kullanılır?
Test coverage testlerin codebase içinde hangi alanları çalıştırdığını gösterir. Line, branch ve function coverage farklı riskleri ortaya çıkarabilir. Differential coverage yalnız değişen koda odaklandığı için CI/CD quality gate için özellikle faydalıdır. Legacy code üzerinde global yüzdeyi kısa sürede yükseltmeye çalışmak düşük değerli testlere yol açabilir. Coverage test kalitesinin yerine değil test boşluklarını gösteren bir sinyal olarak kullanılmalıdır.
Line Coverage
Line coverage test sırasında çalıştırılan source line oranını gösterir. Kolay anlaşılır olduğu için yaygın kullanılır. Bir satır çalışmış olsa bile doğru assertion yapılmış olmayabilir. Branch behavior hakkında sınırlı bilgi verir. Differential line coverage yeni kod için pratik gate olabilir.
Statement Coverage
Statement coverage çalıştırılan program statement'larını ölçer. Bazı dillerde line coverage ile benzer sonuç verebilir. Tek satır içinde birden fazla statement varsa fark oluşabilir. Tool formatına göre raporlama değişebilir. Quality policy metrik tanımını açıkça dokümante etmelidir.
Function Coverage
Function coverage hangi functionların en az bir kez çağrıldığını gösterir. Kullanılmayan veya testsiz public API alanlarını bulmak için yardımcı olabilir. Tek çağrı function'ın tüm behavior'ının test edildiğini göstermez. Complexity yüksek function için branch coverage daha anlamlı olabilir. Function coverage tamamlayıcı sinyal olarak kullanılmalıdır.
Branch Coverage
Branch coverage conditionların farklı yönlerinin çalıştırılıp çalıştırılmadığını ölçer. If ve switch yoğun code için line coverage'dan daha güçlü sinyal verir. Yine de tüm business edge-case'leri garanti etmez. Critical module'larda daha yüksek branch coverage hedefi uygulanabilir. AI-generated code için de differential branch coverage yararlı olabilir.
Differential Coverage
Differential coverage yalnız pull request ile eklenen veya değişen satırların coverage'ını ölçer. Legacy repository'lerde temiz başlangıç noktası sağlar. Developer yılların testsiz kodundan sorumlu tutulmadan yeni code için kalite standardı uygulanabilir. New-code gate ile doğal biçimde eşleşir. Zamanla toplam coverage da organik olarak yükselebilir.
Coverage Threshold Nasıl Belirlenir?
Threshold önce risk ve mevcut baseline analiz edilerek belirlenmelidir. Kritik business logic için daha yüksek branch coverage gerekebilir. Generated veya trivial mapping code farklı policy alabilir. New-code coverage global coverage'dan daha sıkı tutulabilir. Ekip threshold'u incident ve test effectiveness verisiyle düzenli kalibre etmelidir.
%80 Coverage Neden Evrensel Bir Kural Değildir?
Yüzde 80 birçok ekipte alışkanlık haline gelmiş bir sayı olabilir ancak bilimsel evrensel sınır değildir. Bir authentication modülünde yüzde 80 yetersiz olabilir. Basit DTO veya generated client code için gereksiz olabilir. Yüzde hedefi risk ve code type'a göre değişmelidir. Quality gate tek sayıya değil birkaç tamamlayıcı sinyale dayanmalıdır.
Coverage'ın Yanıltıcı Olabileceği Durumlar
Coverage yüksek olsa bile testler gerçek hata yakalama gücüne sahip olmayabilir. Assertion yapılmadan code path çalıştırılabilir. Yalnız happy path test edilip failure behavior tamamen açık kalabilir. Generated code veya unreachable code raporu yapay biçimde etkileyebilir. Bu nedenle coverage mutation score ve production defect verisiyle birlikte değerlendirilmelidir.
Assertion Olmadan Test
Test yalnız function çağırıp herhangi bir sonucu doğrulamıyorsa coverage artabilir. Kod yanlış sonuç üretse bile test geçer. Bu durum yüzdelik metriğin test kalitesini göstermediğini açıkça ortaya koyar. Mutation testing zayıf assertion'ları görünür hale getirebilir. Code review test expectation'larını da incelemelidir.
Happy-Path-Only Tests
Yalnız başarılı senaryoları test etmek coverage'ı yüksek gösterebilir. Error handling ve boundary behavior açık kalabilir. Branch coverage bu problemi kısmen görünür yapar. Riskli servislerde negative test case'ler özellikle tasarlanmalıdır. Test stratejisi coverage hedefinden önce business risklere dayanmalıdır.
Coverage Gaming
Developer yalnız quality gate'i geçmek için düşük değerli test yazabilir. Mocklarla hiçbir gerçek behavior doğrulanmadan satırlar çalıştırılabilir. Bu durum metric'i amaç haline getirmenin sonucudur. Review test niyetini değerlendirmelidir. Mutation score ve escaped defect trendi gaming davranışını azaltabilir.
Generated Code
Generated code coverage'a dahil edildiğinde gerçek application test seviyesi yanıltıcı olabilir. Code generator zaten kendi testlerine sahip olabilir. Generated client veya model dosyaları exclusion listesine alınabilir. Exclusion gerekçesi repository configuration içinde versionlanmalıdır. Developer manuel code'u generated etiketiyle gizleyememelidir.
Unreachable Code
Unreachable code hiçbir test tarafından çalıştırılamadığı için coverage'ı düşürebilir. Asıl çözüm test yazmak değil code'u kaldırmak olabilir. Static analyzer bu durumu daha doğru biçimde gösterebilir. Defensive branch bazı dillerde gerçekten unreachable kabul edilebilir. Metric interpretation context gerektirir.
Coverage ile Test Kalitesi Arasındaki Fark
Coverage “hangi kod çalıştı?” sorusuna cevap verir. Test kalitesi “yanlış behavior oluştuğunda test bunu yakalar mı?” sorusuna daha yakındır. Bu iki soru aynı değildir. Mutation testing ve production regression verisi ikinci soruya ek sinyal sağlar. Quality gate coverage'ı tek başına kalite göstergesi olarak kullanmamalıdır.
Mutation Testing Nedir?
Mutation testing production kodunda kontrollü küçük değişiklikler yaparak testlerin bu değişiklikleri yakalayıp yakalamadığını ölçer. Bir comparison operator değiştirilir veya return değeri farklılaştırılır. Test fail ederse mutant öldürülmüş kabul edilir. Test geçerse assertion veya scenario boşluğu olabilir. Yüksek runtime maliyeti nedeniyle çoğu ekip mutation testing'i her commit yerine nightly veya riskli modüllerde çalıştırır.
Mutation Score
Mutation score öldürülen mutantların değerlendirmeye alınan mutantlara oranını gösterir. Coverage'a göre test etkinliği hakkında daha güçlü sinyal sağlayabilir. Equivalent mutantlar gerçek behavior'ı değiştirmediği için sonucu etkileyebilir. Skor mutlak kalite garantisi değildir. Trend ve critical module analysis için kullanılmalıdır.
Surviving Mutants
Surviving mutant production kodu değiştirilmesine rağmen testlerin geçmeye devam ettiği durumu gösterir. Eksik assertion veya test case bulunabilir. Bazen mutation gerçek behavior'ı değiştirmez. Developer critical surviving mutant'ı incelemelidir. Otomatik olarak her mutant için yeni test yazmak gerekli değildir.
Testlerin Gerçekten Hata Yakalayıp Yakalamadığını Ölçme
Mutation testing test suite'in behavior değişikliğine duyarlı olup olmadığını değerlendirir. Coverage yalnız execution bilgisini verirken mutation gerçek yanlış davranış simülasyonu yapar. Bu nedenle test quality review için değerlidir. Özellikle finansal calculation veya authorization logic'te güçlü sinyal sağlar. Runtime maliyeti nedeniyle hedefli kullanım daha uygundur.
Mutation Testing Neden Her Commit'te Çalıştırılmayabilir?
Her mutant için test suite'in bir bölümü tekrar çalıştırılabilir. Büyük codebase'de süre hızla artar. Pull request feedback latency gereksiz uzayabilir. Incremental mutation tool'ları maliyeti düşürebilir. Yine de çoğu ekip nightly veya changed-critical-module yaklaşımını tercih eder.
Nightly Pipeline Kullanımı
Nightly pipeline günlük geliştirme hızını bozmadan geniş mutation run çalıştırabilir. Sonuç sabah ilgili takıma raporlanabilir. New surviving mutant issue olarak açılabilir. Critical module için score trendi dashboard'a eklenebilir. Nightly kontrol merge blocking'in yerine değil ek kalite sinyali olarak kullanılmalıdır.
Quality Gate Nedir?
Quality Gate analiz sonuçlarını merge veya deployment kararı üreten açık kurallara dönüştüren policy katmanıdır. Bir scanner'ın çalışmış olması gate değildir. Gate “yeni kritik vulnerability sıfır olmalı” veya “new-code branch coverage belirli değerin altında olmamalı” gibi koşullar tanımlar. Koşullar sağlanmazsa pipeline fail olabilir. İyi gate riskli değişikliği durdururken düşük değerli style problemleri nedeniyle teslimatı gereksiz bloke etmez.
Quality Gate ile Normal CI Job Arasındaki Fark
Normal CI job belirli komutu çalıştırır ve teknik olarak başarılı olabilir. Örneğin scanner raporu başarıyla üretilmiş olabilir. Quality gate ise rapor içeriğini business policy'ye göre değerlendirir. Scanner başarılı olsa bile critical bug bulunduysa gate fail olur. Bu ayrım kurumsal kalite otomasyonunun temelidir.
Pass / Fail Mantığı
Gate her kural için ölçülebilir koşul tanımlar. New critical vulnerability sıfır değilse fail olabilir. Coverage threshold altındaysa fail veya warning üretilebilir. Birden fazla kural AND veya farklı risk mantıklarıyla birleştirilebilir. Sonuç geliştiriciye hangi şartın geçmediğini açıkça göstermelidir.
Merge Blocking
Pull request quality gate başarısızsa repository required status check merge'i engelleyebilir. Bu enforcement manuel hatırlatmadan daha güvenilirdir. Admin bypass sınırlı ve audit edilebilir olmalıdır. Kritik security ve test başarısızlıkları için blocking güçlü varsayımdır. Style veya düşük severity smell warning olarak kalabilir.
Deployment Blocking
Bazı sorunlar merge'i değil production deployment'ı durdurmalıdır. Artifact vulnerability veya release-time dependency problemi buna örnek olabilir. Deployment gate release riskine göre tasarlanır. Pull request'te yakalanabilen problemi release'e bırakmak doğru değildir. Shift-left ile erken kontrol, release gate ile son doğrulama birlikte kullanılmalıdır.
Quality Gate ile Quality Profile Arasındaki Fark
Quality profile hangi analiz kurallarının aktif olduğunu belirler. Quality gate ise bu kurallardan ve metriklerden hangilerinin pass veya fail kararı oluşturacağını tanımlar. Bir profile yüzlerce rule içerebilir. Gate yalnız kritik subset'i blocking yapabilir. Böylece geniş görünürlük ile kontrollü enforcement birbirinden ayrılır.
Örnek Bir Quality Gate Nasıl Tasarlanır?
Örnek gate yeni koddaki risklere odaklanarak başlayabilir. New critical bug ve critical vulnerability sayısı sıfır olmalıdır. Security hotspot'ların review edilmesi zorunlu tutulabilir. New-code coverage ve duplication için gerçekçi threshold seçilebilir. Dependency risk ve complexity de repository tipine göre ayrı kurallarla yönetilebilir.
New Critical Bugs = 0
Yeni eklenen kodda kritik bug kabul edilmemesi güçlü bir başlangıç kuralıdır. Tool severity sınıflandırmasının güvenilirliği düzenli incelenmelidir. False positive varsa suppression gerekçeli yapılmalıdır. Legacy bug'lar ilk aşamada gate dışında kalabilir. Böylece ekip yeni borç eklemeden eski code'u kademeli iyileştirir.
New Critical Vulnerabilities = 0
Kritik vulnerability yeni code için merge blocking olmalıdır. Security bulgusu manuel risk acceptance olmadan geçmemelidir. Waiver varsa owner ve expiration bulunmalıdır. Suppression code içinde kalıcı sessizlik yaratmamalıdır. Güvenlik ekibi high-confidence rule'ların ownership'ini taşımalıdır.
Security Hotspot Review = %100
Security hotspot kesin vulnerability olmayabilir ancak insan incelemesi gerektiren hassas kod alanını gösterir. Hotspotların tamamı review edilmiş olmalıdır. Review sonucu safe veya fix-required olarak kaydedilebilir. Unreviewed hotspot merge'i bloklayabilir. Bu yaklaşım tool confidence ile human context'i birleştirir.
New-Code Coverage Threshold
New-code coverage legacy repository için uygulanabilir bir kalite şartıdır. Threshold risk seviyesine göre farklılaştırılabilir. Kritik service yüzde 90 branch coverage isterken internal tool daha düşük değer kullanabilir. Test kalitesi review ile ayrıca değerlendirilmelidir. Yüzde tek başına quality score haline getirilmemelidir.
Duplication Threshold
Yeni code duplication belirli oranı aşarsa warning veya fail üretilebilir. Çok düşük threshold geliştiriciyi anlamsız abstraction'a yöneltebilir. Generated code exclusion doğru yönetilmelidir. Duplicate test fixture bazı durumlarda kabul edilebilir. Rule source category ve file type'a göre kalibre edilmelidir.
Complexity Threshold
Yeni function veya method complexity belirli değeri aşarsa analyzer uyarabilir. Kritik yüksek değer blocking yapılabilir. Orta seviyeler warning olarak kalabilir. Threshold dil ve domain'e göre farklı olmalıdır. Refactor önerisi code behavior'ını bozmadan değerlendirilmelidir.
Dependency Vulnerability Threshold
Yeni dependency kritik CVE içeriyorsa merge durdurulabilir. Existing dependency vulnerability için remediation SLA uygulanabilir. Exploitability ve runtime reachability varsa priority artar. Low severity finding her pipeline'ı bloklamamalıdır. Policy severity yanında fix availability ve exposure bilgisi kullanabilir.
Warn mı Block mu?
Her kalite bulgusunu blocking yapmak pipeline'ı kısa sürede kullanılmaz hale getirebilir. Warning visibility sağlar ancak teslimatı durdurmaz. Blocking yalnız gerçek production veya security riskinin yüksek olduğu koşullarda kullanılmalıdır. Yeni rule set ilk aşamada warning olarak gözlemlenebilir. False positive oranı ve developer feedback'e göre zaman içinde block seviyesine taşınabilir.
Warning-Only Rule
Warning-only rule geliştiriciye problem sinyali verir ancak merge'i engellemez. Yeni rollout edilen veya düşük confidence'a sahip kural için uygundur. Dashboard trendi üzerinden adoption izlenebilir. Warning sayısı çok yüksek olursa kimse okumaz. Rule ownership düzenli tuning yapmalıdır.
Blocking Rule
Blocking rule ihlal edildiğinde pipeline veya merge işlemini durdurur. Kritik bug, test failure ve yüksek riskli vulnerability güçlü adaylardır. Rule düşük false positive oranına sahip olmalıdır. Developer remediation adımını açıkça görebilmelidir. Emergency bypass kayıtlı risk acceptance gerektirmelidir.
Kritik Güvenlik Bulguları
Kritik security finding çoğu projede blocking olmalıdır. Credential exposure, injection veya kritik vulnerable dependency buna örnek verilebilir. False positive iddiası security owner tarafından doğrulanabilir. Waiver süresiz olmamalıdır. Release sonrası remediation planı kayıt altına alınmalıdır.
Style Problemleri
Style problemleri formatter veya auto-fix ile çözülmelidir. Manual blocking developer deneyimini gereksiz kötüleştirebilir. Format mismatch hızlı job olarak fail edebilir ancak düzeltme kolay olmalıdır. Architectural veya security gate ile aynı severity'de gösterilmemelidir. Raporlama problem önemini doğru anlatmalıdır.
Yeni Gate'lerde Warn → Block Geçişi
Yeni quality gate doğrudan blocking açılırsa legacy issue'lar pipeline'ı kilitleyebilir. Önce warning modunda gerçek finding dağılımı ölçülebilir. False positive rule'lar ayıklanır. Developerlar remediation pattern'ini öğrenir. Sonra yalnız high-confidence new-code rules block seviyesine geçirilir.
Gate Kalibrasyonu
Gate kalibrasyonu düzenli yapılmalıdır. Çok gevşek gate hiçbir risk azaltmaz. Çok sıkı gate bypass kültürü oluşturabilir. Pass rate, false positive ve escaped defect verileri birlikte incelenmelidir. Policy değişikliği code review ve version control üzerinden yapılmalıdır.
Legacy Projelerde Quality Gate Nasıl Kullanılır?
Legacy projelerde mevcut tüm sorunları ilk günden blocking gate'e bağlamak genellikle başarısız olur. Binlerce mevcut smell veya coverage eksikliği yeni geliştirmeyi durdurabilir. Daha sağlıklı yaklaşım baseline belirleyip yeni kodu daha yüksek standarda tabi tutmaktır. Clean as You Code modeli bu davranışı destekler. Eski teknik borç ayrı planla kademeli azaltılır.
Legacy Technical Debt Problemi
Uzun yıllık codebase yüksek debt ve düşük test coverage içerebilir. Bunların tamamını tek sprintte çözmek gerçekçi değildir. Quality tool ilk çalıştırmada çok sayıda bulgu üretebilir. Developer yeni feature için geçmiş problemlerden sorumlu tutulmamalıdır. Baseline eski ve yeni riskleri ayırmaya yardımcı olur.
Whole-Codebase Gate'in Riski
Tüm codebase için sıfır sorun gate'i legacy projeyi kilitleyebilir. Ekip quality check'i bypass etmeye başlar. Tool güvenilirliğini kaybeder. Existing debt ayrı backlog olarak yönetilmelidir. Blocking gate yalnız yeni veya değişen code üzerinde başlatılabilir.
New-Code Baseline
New-code baseline belirli tarih, branch veya release sonrasındaki değişiklikleri kalite kapsamına alabilir. Eski sorunlar görünür kalır ancak merge'i engellemez. Yeni borç eklenmesi durdurulur. Zamanla touched code iyileşir. Bu model büyük migration maliyeti olmadan kültürü değiştirir.
Clean as You Code
Clean as You Code yeni ve değişen kodun kalite standardına uymasını hedefler. Developer eski modüle dokunduğunda yalnız değiştirdiği alan için gate uygulanabilir. Böylece codebase zaman içinde doğal olarak iyileşir. Policy development hızını tamamen durdurmaz. Technical debt reduction ve feature delivery birlikte yürür.
Quality Baseline
Baseline mevcut code health durumunu referans noktası olarak saklar. Yeni regression bu baseline'a göre ölçülür. Baseline düzenli yeniden sıfırlanmamalıdır. Aksi halde yeni problem existing kabul edilerek gizlenebilir. Değişiklik governance ve audit kaydıyla yapılmalıdır.
Teknik Borcu Kademeli Azaltma
Existing debt hotspot ve business risk ile önceliklendirilmelidir. Yüksek churn ve incident üreten modüller önce ele alınabilir. Dedicated refactor yerine feature çalışması sırasında fırsat iyileştirmeleri de yapılabilir. Trend dashboard ilerlemeyi gösterir. Gate yeni borcun geri dönmesini engeller.
Risk-Based Quality Gates
Risk-based quality gate tüm repository'lere aynı threshold uygulamak yerine sistemin iş etkisini dikkate alır. Authentication ve finansal servisler daha sıkı security ve coverage gereksinimi taşıyabilir. Internal tool için aynı seviyede gate gereksiz olabilir. Legacy application baseline ve exception süreçlerine ihtiyaç duyabilir. AI-generated code kullanılan alanlarda ek differential review ve dependency kontrolü uygulanabilir.
Tüm Projelere Aynı Threshold Uygulanmalı mı?
Hayır, tek global threshold farklı risk profillerini göz ardı eder. Kritik payment service ile dahili dashboard aynı production etkisine sahip değildir. Organization minimum baseline belirleyebilir. Proje ekibi bu standardı daha sıkı hale getirebilir. Daha gevşek istisna ise açık risk acceptance gerektirmelidir.
İş Kritikliğine Göre Gate
Business criticality downtime ve defect etkisini dikkate alır. Para transferi, identity veya customer data işleyen servisler daha sıkı gate kullanabilir. Read-only internal reporting service daha esnek olabilir. Severity mapping ve test threshold buna göre değişir. Risk classification repository metadata içinde versionlanabilir.
Finansal Sistemler
Finansal sistemlerde calculation, audit ve authorization kritik öneme sahiptir. High branch coverage ve mutation testing belirli modüllerde değer sağlayabilir. Dependency vulnerability tolerance düşük tutulabilir. Signed build ve deployment provenance eklenebilir. Quality gate release approval süreciyle entegre edilebilir.
Kimlik Doğrulama Sistemleri
Authentication service security riskinin yüksek olduğu alanlardan biridir. SAST ve secret scanning blocking olmalıdır. Authorization code review CODEOWNERS ile zorunlu tutulabilir. New dependency eklemek ek security approval gerektirebilir. Coverage yanında abuse-case testleri de değerlendirilmelidir.
Internal Tools
Internal tool düşük kullanıcı ve revenue etkisine sahip olabilir. Çok sıkı gate developer maliyetini gereksiz yükseltebilir. Yine de secret ve critical vulnerability kabul edilmemelidir. Coverage threshold daha düşük olabilir. Policy risk ile orantılı tutulmalıdır.
Legacy Applications
Legacy application için baseline ve new-code gate gereklidir. Whole-codebase blocking yerine critical new issues durdurulmalıdır. Existing critical vulnerability için ayrı remediation SLA uygulanabilir. Modernization çalışması sırasında threshold kademeli artırılır. Gate değişiklikleri takım kapasitesiyle uyumlu yapılmalıdır.
AI-Generated Code İçeren Projeler
AI-generated code hızlı üretildiği için review yükünü artırabilir. Differential coverage ve complexity limitleri yeni code için sıkı uygulanabilir. Yeni dependency veya license riski otomatik incelenmelidir. Human review confirmation policy'ye eklenebilir. AI kaynağı kalite standardını düşürmek için gerekçe değildir.
Pull Request ve Merge Request Kalite Analizi
Pull request kalite analizi geliştiricinin sorunu merge öncesinde ve doğrudan diff bağlamında görmesini sağlar. Changed-code analysis mevcut legacy sorunlarla yeni riskleri ayırır. PR decoration ve inline comments sonucu görünür hale getirir. Required status checks quality gate'i enforcement'a dönüştürür. Reviewer ve CODEOWNERS ise otomasyonun değerlendiremediği design kararlarını tamamlar.
Changed-Code Analysis
Changed-code analysis yalnız PR tarafından değiştirilen dosya veya satırlara odaklanır. Feedback daha hızlı ve actionable olur. Legacy issue noise'u azalır. Differential coverage ve new vulnerability gibi metrikler bu modelle iyi çalışır. Main branch full analysis trend için ayrı tutulabilir.
Inline Comments
Inline comment bulguyu doğrudan ilgili code satırında gösterir. Developer dashboard'a gidip issue aramak zorunda kalmaz. Çok fazla comment review konuşmasını kirletebilir. Yalnız yüksek confidence veya yeni issue'lar inline gösterilmelidir. Diğer detaylar summary report içinde kalabilir.
PR Decoration
PR decoration quality gate sonucu, new issues ve coverage gibi bilgileri pull request ekranında gösterir. Developer platform değiştirmeden kalite durumunu görebilir. Pass veya fail nedenleri açık olmalıdır. External analysis link'i detay için eklenebilir. Decoration tek başına blocking değildir ve required status check ile bağlanmalıdır.
Required Status Checks
Required status check başarısız kalite analizinde merge'i teknik olarak engeller. Bu policy herkes için tutarlı uygulanır. Admin bypass sınırlı olmalıdır. Yeni commit geldiğinde eski check geçersiz hale gelmelidir. Merge queue final integration commit üzerinde kontrolleri tekrar çalıştırabilir.
Reviewer Approval
Otomatik analiz insan review'un yerine geçmez. Reviewer architecture, business logic ve kullanıcı etkisini değerlendirir. Quality tool mekanik problemleri azaltarak reviewer'a daha fazla odak alanı bırakır. Critical security change için ek approval gerekebilir. Rebase veya büyük değişiklik sonrası stale review düşürülebilir.
CODEOWNERS
CODEOWNERS belirli dosya veya modül için sorumlu reviewer tanımlar. Quality issue kritik owned code'u etkiliyorsa doğru uzman otomatik atanır. Monorepo'da bu özellik özellikle değerlidir. Ownership güncel tutulmalıdır. Sahipsiz path'ler governance boşluğu oluşturabilir.
Conversation Resolution
Review commentleri çözülmeden merge engellenebilir. Static analyzer commenti false positive ise suppression gerekçesi konuşmada belgelenebilir. Security finding için risk acceptance kaydı eklenebilir. Conversation resolution mekanik checklist'i güçlendirir. Ancak yüzlerce noisy bot commenti bu süreci kullanılmaz hale getirebilir.
Merge Queue
Merge queue onaylı PR'ları güncel main ile sırayla doğrular. Quality gate final entegrasyon state'i üzerinde tekrar çalışabilir. Bir PR başarısızsa queue'dan çıkarılır. Büyük ekiplerde main'in sürekli değişmesiyle oluşan yarış azalır. Pipeline kapasitesi queue throughput'una göre planlanmalıdır.
GitHub Actions ile Kod Kalite Pipeline'ı
GitHub Actions kod kalite kontrollerini pull request ve branch eventleri üzerinde otomatik çalıştırabilir. Checkout sonrasında dependency kurulur, hızlı lint ve type check job'ları başlatılır. Test ve coverage sonuçları analyzer'a aktarılır. Static analysis, SAST ve quality gate ayrı veya paralel job'larda çalışabilir. Branch protection required checks'i merge koşuluna dönüştürür.
Checkout
Pipeline önce doğru commit ve history derinliğiyle repository'yi checkout etmelidir. Bazı analyzerlar blame veya differential analysis için full history isteyebilir. Shallow clone performans kazandırır ancak tool gereksinimi kontrol edilmelidir. Pull request merge ref yerine head ref analiz edilmek istenebilir. Configuration tool dokümantasyonuyla uyumlu seçilmelidir.
Dependency Installation
Dependency kurulumu lock file üzerinden deterministic yapılmalıdır. Cache pipeline süresini azaltabilir. Supply chain güvenliği için install script davranışı değerlendirilebilir. Private registry credential'ları secret store'dan alınmalıdır. Dependency scan installation öncesi veya sonrası farklı metadata kullanabilir.
Lint
Lint job hızlı çalışmalı ve fail-fast davranmalıdır. Sonuç annotation olarak PR ekranında gösterilebilir. Configuration repository içinde versionlanmalıdır. Auto-fix local developer script ile sağlanabilir. CI aynı kuralın final enforcement noktasıdır.
Type Check
Type check lint ile paralel çalıştırılabilir. Strictness configuration codebase içinde tutulur. Cache language tool'una göre kullanılabilir. Error output artifact veya annotation olarak saklanabilir. Başarısız type check merge'i bloklamalıdır.
Unit Test
Unit test job'ı deterministic ve hızlı olmalıdır. Test result JUnit XML benzeri formatla raporlanabilir. Flaky test retry yerine root cause çözülmelidir. Parallel test execution süreyi azaltabilir. Failure doğrudan required status check oluşturur.
Coverage Report
Coverage tool LCOV, Cobertura veya desteklenen başka format üretir. PR comment veya summary içinde differential coverage gösterilebilir. Static analysis platformuna import edilir. Generated code exclusion version control altında tutulur. Coverage threshold new-code policy üzerinden uygulanabilir.
Static Analysis
Static analyzer source ve coverage bilgisini kullanarak issue üretir. Pull request metadata verilirse changed-code analysis yapılabilir. Scanner token secret store'dan alınmalıdır. Sonuç external dashboard ve GitHub check olarak yayınlanabilir. Fail condition quality gate sonucuna göre belirlenmelidir.
SAST
SAST GitHub Actions içinde ayrı security job olarak çalışabilir. SARIF formatı security tab'a yüklenebilir. Critical result required check ile merge'i engelleyebilir. Büyük scan'ler incremental veya scheduled mode kullanabilir. Custom rule repository riskine göre eklenebilir.
Quality Gate
Quality gate analyzer sonucunun tamamlanmasını bekler ve pass veya fail üretir. Scanner process'in başarılı olması yeterli değildir. Gate new vulnerability, coverage ve debt kurallarını değerlendirir. Sonuç GitHub check olarak required yapılır. Timeout durumunda fail-safe policy belirlenmelidir.
Branch Protection
Branch protection quality pipeline'ı gerçek enforcement'a dönüştürür. Main direct push'a kapatılabilir. Required checks ve review sayısı tanımlanır. Admin bypass sınırlanır. Merge yalnız kalite ve test sonuçları başarılı olduğunda yapılır.
GitLab CI/CD ile Kod Kalite Analizi
GitLab CI/CD kalite kontrollerini stage veya DAG tabanlı job yapısıyla çalıştırabilir. Lint, test, analyze ve security katmanları ayrı tutulabilir. Code quality ve SAST sonuçları merge request widget içinde gösterilebilir. Approval rules riskli alanları doğru reviewer'a yönlendirir. Merge request pipeline quality gate başarısız olduğunda entegrasyon engellenebilir.
Lint Stage
Lint stage pipeline'ın en hızlı kalite kontrollerinden biri olmalıdır. Formatter check ve language-specific linter burada çalışır. Failure erken olduğu için pahalı scan'ler beklenmez. Cache veya prepared image süreyi azaltabilir. Sonuç merge request ekranında görünür hale getirilebilir.
Test Stage
Test stage unit ve gerekirse fast integration testleri çalıştırır. Coverage raporu burada üretilebilir. JUnit report GitLab test UI'ına yüklenebilir. Parallel job yapısı büyük suite'i hızlandırır. Test başarısızlığı merge blocking olmalıdır.
Analyze Stage
Analyze stage static code analysis ve complexity kontrollerini çalıştırabilir. Changed-code veya full branch analysis seçilebilir. Sonuç artifact veya external dashboard olarak saklanır. Quality gate status pipeline'a aktarılır. New-code issue'lar developer için öncelikli gösterilir.
Security Stage
Security stage SAST, dependency ve secret scanning sonuçlarını birleştirebilir. Critical findings merge request security widget içinde görünür olabilir. Security policy ayrı approval şartı uygulayabilir. Full scan süresi yüksekse parallel job kullanılabilir. Release pipeline ayrıca container veya IaC scan ekleyebilir.
Code Quality Report
Code Quality report merge request'te yeni ve çözülen kalite bulgularını gösterebilir. Developer doğrudan değişiklik etkisini görür. Report formatı standardize edilmelidir. Çok noisy rule inline review deneyimini bozabilir. Yalnız actionable findingler ön plana çıkarılmalıdır.
SAST Report
SAST report güvenlik findinglerini severity ve location bilgisiyle sunar. Duplicate finding deduplication önemlidir. False positive workflow kayıtlı olmalıdır. Security owner critical issue'ları triage edebilir. Pipeline yalnız report üretmekle kalmayıp riskli seviyeleri block etmelidir.
Merge Request Widget
Merge request widget test, coverage, quality ve security durumunu tek ekranda gösterebilir. Reviewer farklı araçlar arasında geçiş yapmak zorunda kalmaz. Özet actionable olmalıdır. Detay için external report link'i verilebilir. Pass veya fail mantığı açık görünmelidir.
Approval Rules
Approval rules belirli path veya risk sınıfında ek reviewer isteyebilir. Security finding bulunan PR security team approval gerektirebilir. CODEOWNERS benzeri ownership kuralları kullanılabilir. Pipeline sonucu approval ihtiyacını dinamik etkileyebilir. Böylece risk-based review uygulanabilir.
Jenkins ile Kod Kalite Analizi
Jenkins uzun yıllardır kurumsal CI/CD ortamlarında kullanılan esnek bir otomasyon platformudur. Declarative Pipeline kalite adımlarını kod olarak tanımlamayı sağlar. SonarQube scanner, test, coverage ve quality gate kontrolleri ayrı stage'lerde çalışabilir. waitForQualityGate benzeri mekanizma analiz sonucunu pipeline kararına bağlayabilir. Merkezi raporlama ise birçok Jenkins job'unun kalite durumunu tek görünümde birleştirmelidir.
Declarative Pipeline
Declarative Pipeline stage ve step yapısını okunabilir biçimde tanımlar. Shared library ile organization-wide kalite adımları tekrar kullanılabilir. Repository yalnız birkaç parametre vererek standard pipeline'a dahil olabilir. Pipeline code review ve version control üzerinden değişir. Hidden UI configuration mümkün olduğunca azaltılmalıdır.
SonarQube Scanner
SonarQube scanner build ve source metadata'yı analiz sunucusuna gönderir. Language-specific build integration gerekebilir. Coverage raporu scanner öncesinde hazırlanmalıdır. Token Jenkins credential store'dan alınmalıdır. Project key ve branch metadata standart convention kullanmalıdır.
Test ve Coverage
Jenkins test job'ları JUnit report toplayabilir. Coverage farklı tool formatlarından merkezi dashboard'a aktarılabilir. Failure trendi build history içinde izlenebilir. Test ve analysis paralel yapılandırılabilir. Quality gate coverage verisini değerlendirecekse rapor scanner'a doğru path üzerinden verilmelidir.
waitForQualityGate
Quality gate server tarafında analiz tamamlandıktan sonra hesaplanabilir. Pipeline sonucu webhook veya polling mekanizmasıyla bekler. Gate fail olursa stage başarısız sayılabilir. Sonsuz bekleme olmaması için timeout uygulanmalıdır. Bu adım scanner job ile enforcement arasındaki farkı netleştirir.
Pipeline Failure
Pipeline failure developer'a hangi gate koşulunun geçmediğini göstermelidir. Generic “build failed” mesajı yeterli değildir. Rapor link'i ve issue summary eklenebilir. Retry yalnız infrastructure error için düşünülmelidir. Quality finding retry ile ortadan kalkmaz.
Merkezi Sonuç Raporlama
Çok sayıda Jenkins job ayrı ayrı kalite raporu üretebilir. Organization dashboard project health ve gate trendini birleştirmelidir. Takım ownership bilgisi finding remediation'ı hızlandırır. Merkezi rapor farklı tool skorlarını tek anlamsız sayı haline getirmemelidir. Risk kategorileri ayrı görünür kalmalıdır.
Azure Pipelines ve Bitbucket Pipelines Entegrasyonu
Azure Pipelines ve Bitbucket Pipelines da static analysis, test ve quality report adımlarını standart CI job'ları olarak çalıştırabilir. Temel prensip platformdan bağımsızdır. Analyzer source ve build bilgisi alır, sonuç raporlanır ve repository policy merge kararına bağlanır. Pull request policies required check mantığını uygular. Kurumsal ekip platform seçimini yalnız UI değil mevcut identity, runner ve governance altyapısına göre yapmalıdır.
Static Analysis Job
Static analysis ayrı job veya build stage içinde çalıştırılabilir. Tool cache ve incremental mode süreyi azaltabilir. Token secret store üzerinden sağlanır. Branch ve pull request metadata doğru gönderilmelidir. Failure quality gate sonucuna göre değerlendirilmelidir.
Quality Reports
Test, coverage ve static issue raporları pipeline artifact olarak saklanabilir. Pull request summary geliştiriciye hızlı bilgi verir. Standard formatlar tool değişimini kolaylaştırır. Retention policy audit ihtiyacına göre belirlenmelidir. Dashboard trend analizi için geçmiş sonuçları tutabilir.
Pull Request Policies
Repository pull request policy required reviewer ve build check tanımlayabilir. Quality gate check merge öncesinde zorunlu yapılır. New commit eski approval veya check'i geçersiz kılabilir. Security-sensitive branch daha sıkı kurallar kullanabilir. Policy admin bypass davranışını da tanımlamalıdır.
Merge Blocking
Merge blocking quality check ile teknik olarak bağlanmalıdır. Scanner yalnız rapor verip merge devam ediyorsa enforcement eksiktir. Critical finding veya test failure check'i fail eder. Platform pull request'i merge ettirmez. Risk acceptance varsa kontrollü override süreci kullanılmalıdır.
SonarQube CI/CD Pipeline'da Nasıl Kullanılır?
SonarQube CI/CD pipeline entegrasyonu nasıl yapılır sorusunun cevabı yalnız scanner eklemek değildir. Önce project configuration, quality profile ve quality gate tanımlanmalıdır. Test coverage external tool'dan import edilir ve new-code definition legacy borcu yeni değişiklikten ayırır. Pull request analysis changed-code sorunlarını reviewer'a gösterir. Gate sonucu repository required check'e bağlandığında SonarQube gerçek kalite enforcement aracı haline gelir.
SonarQube Server ve Cloud
SonarQube self-hosted server veya cloud tabanlı kullanım modelleri sunabilir. Seçim data residency, operasyon yükü ve entegrasyon gereksinimine bağlıdır. Self-hosted model upgrade ve availability sorumluluğu getirir. Cloud model bakım yükünü azaltabilir. Repository ve identity entegrasyonu iki modelde de güvenli yapılandırılmalıdır.
Project Configuration
Project key, source path ve exclusion ayarları version control altında tutulmalıdır. Generated code ve vendor directory doğru exclude edilmelidir. Coverage path build tool'a göre tanımlanır. Organization standardı reusable template ile paylaşılabilir. UI'da yapılan kritik configuration değişiklikleri audit edilmelidir.
Scanner
Scanner source code ve build metadata'yı analiz sistemine iletir. Bazı diller build sırasında özel integration gerektirir. Pull request branch ve base bilgisi doğru gönderilmelidir. Network veya server failure quality result'tan ayrı hata sınıfıdır. Pipeline timeout ve retry policy infrastructure sorununa göre tanımlanabilir.
Quality Profiles
Quality profile aktif analiz kurallarını belirler. Organization default profile oluşturabilir. Dil veya proje tipine göre farklı profile kullanılabilir. Rule update doğrudan bütün repository'leri bloke etmeden önce test edilmelidir. Profile version değişikliği governance sürecinden geçmelidir.
Quality Gates
Quality gate new bug, vulnerability, coverage ve duplication gibi metrikleri pass veya fail koşuluna bağlar. Legacy project için new-code gate daha uygulanabilirdir. Gate platformdan repository check olarak döndürülmelidir. Kritik olmayan smell sayısının tüm build'i bloklaması gerekmeyebilir. Risk-based gate daha dengeli sonuç verir.
New-Code Definition
New-code definition hangi değişikliklerin yeni kabul edileceğini belirler. Previous version, reference branch veya belirli zaman penceresi kullanılabilir. Seçim release modeline uygun olmalıdır. Baseline sürekli ileri taşınarak yeni sorunların gizlenmesine izin verilmemelidir. Policy değişikliği audit kaydına girmelidir.
Pull Request Analysis
Pull request analysis yalnız değişen code üzerindeki yeni bulguları öne çıkarır. Developer mevcut binlerce legacy issue arasında kaybolmaz. PR decoration ve inline issue gösterimi kullanılabilir. Gate changed-code metriclerine göre hesaplanabilir. Main branch full analysis ise uzun dönem trend için devam eder.
Coverage Import
SonarQube çoğu durumda testleri kendisi çalıştırmak yerine coverage raporunu import eder. Bu nedenle test tool önce rapor üretmelidir. Format ve path doğru yapılandırılmalıdır. Missing report yanlış düşük coverage sonucu oluşturabilir. Pipeline rapor bulunmadığında açık hata vermelidir.
SonarQube Alternatifleri
Tek bir analiz platformu tüm ekipler için en iyi seçenek değildir. Qodana, Codacy, CodeQL, Semgrep, PMD, SpotBugs ve language-specific araçlar farklı ihtiyaçları karşılayabilir. Bazıları code quality, bazıları security ve bazıları belirli dil analizi konusunda daha güçlü olabilir. Best-of-breed yaklaşım daha yüksek sinyal sağlayabilir ancak entegrasyon ve raporlama maliyeti getirir. Tek platform yaklaşımı ise governance ve onboarding sürecini sadeleştirebilir.
Qodana
Qodana IDE analiz ekosistemiyle yakın çalışan bir kalite platformu yaklaşımı sunar. Dil ve IDE parity'si bazı ekipler için avantaj olabilir. Baseline ve CI integration legacy migration'ı kolaylaştırabilir. Quality gate benzeri threshold davranışları tanımlanabilir. Tool seçimi kullanılan language ve developer tooling ile birlikte değerlendirilmelidir.
Codacy
Codacy farklı repository ve diller için merkezi kalite analizi sağlayabilir. Pull request integration ve quality summary ekiplerin hızlı feedback almasını kolaylaştırabilir. SaaS kullanım data governance değerlendirmesi gerektirebilir. Rule set ve coverage import davranışı proje ihtiyacına göre test edilmelidir. Platform seçimi yalnız dashboard görünümüne göre yapılmamalıdır.
CodeQL
CodeQL kodu sorgulanabilir bir veri modeli üzerinden analiz ederek özellikle security alanında güçlü kullanım sağlar. Custom query geliştirilebilir. Büyük repository'lerde analysis süresi ve database oluşturma maliyeti dikkate alınmalıdır. SARIF çıktısı repository security ekranına bağlanabilir. Code quality ve style için ek araçlar yine gerekebilir.
Semgrep
Semgrep pattern ve semantic rule yaklaşımıyla hızlı custom security ve quality kontrolleri geliştirmeye uygundur. Organization-specific unsafe API kullanımı kolayca rule haline getirilebilir. Rule testleri version control altında tutulmalıdır. Çok geniş pattern false positive üretebilir. CI changed-files mode feedback süresini azaltabilir.
PMD
PMD özellikle Java ve desteklediği diğer dillerde rule-based static analysis sunar. Code smell ve bug-prone pattern'leri raporlayabilir. Build tool entegrasyonu kolaydır. Custom rule ihtiyacı varsa genişletilebilir. Organization mevcut toolchain ile uyumuna göre değerlendirmelidir.
SpotBugs
SpotBugs Java bytecode üzerinde bug pattern analizi yapar. Compiler sonrası representation sayesinde belirli hata sınıflarını yakalayabilir. Annotation ve plugin desteği kullanılabilir. False positive suppression kontrollü yapılmalıdır. SonarQube benzeri merkezi platformla birlikte de çalıştırılabilir.
ESLint ve Dil-Spesifik Araçlar
Dil-spesifik araçlar language idiom'larını genel platformlardan daha iyi anlayabilir. ESLint, Ruff veya golangci-lint gibi araçlar hızlı local feedback sağlar. Merkezi scanner bunların tüm detayını tekrar etmemelidir. Duplicate issue developer fatigue oluşturabilir. Tool sorumlulukları açık biçimde ayrılmalıdır.
Tek Platform mu Best-of-Breed Araçlar mı?
Tek platform onboarding ve dashboard yönetimini sadeleştirir. Best-of-breed approach her risk sınıfında daha güçlü tool seçmeye izin verir. Bunun karşılığında rapor normalization ve policy orchestration gerekir. Küçük ekip tek platformla başlayabilir. Büyük organization ortak sonuç formatı ve merkezi policy ile birkaç aracı birlikte kullanabilir.
SonarQube ve Qodana Arasındaki Yaklaşım Farkı
SonarQube ve Qodana benzer kalite hedeflerine farklı developer tooling bağlamlarından yaklaşabilir. Quality gate, baseline ve CI integration iki ürün sınıfında da önemli kavramlardır. IDE ile pipeline arasında kural uyumu bazı ekipler için kritik seçim kriteridir. Coverage, dil desteği ve self-hosting ihtiyacı değerlendirilmelidir. Karar gerçek repository üzerinde proof-of-concept yapılarak verilmelidir.
Quality Gates
Quality gate her iki yaklaşımda da analysis sonucunu pass veya fail kararına dönüştürmeyi hedefleyebilir. Kural modelinin repository platformuyla entegrasyonu karşılaştırılmalıdır. New-code ve baseline davranışı test edilmelidir. Developer hangi nedenle fail olduğunu hızlı anlamalıdır. Gate configuration organization governance sürecine bağlanmalıdır.
Baseline
Baseline legacy issue'ları yeni bulgulardan ayırır. Tool'un baseline oluşturma ve güncelleme modeli önemlidir. Kolay baseline reset yeni borcun gizlenmesine yol açabilir. Değişiklik kayıtlı ve review edilmiş olmalıdır. Clean-as-you-code yaklaşımıyla yeni code standardı yüksek tutulabilir.
IDE Entegrasyonu
IDE entegrasyonu developer'ın CI beklemeden aynı kalite rule'larını görmesini sağlar. Pipeline ile IDE arasında farklı kural sonuçları güven kaybı oluşturur. Tool selection bu parity'yi değerlendirmelidir. Remote profile synchronization yararlı olabilir. Local performance da developer experience açısından önemlidir.
CI/CD Entegrasyonu
Her iki platform da scanner veya build step üzerinden CI'ya bağlanabilir. Pull request metadata ve quality result repository check'e dönüştürülmelidir. Pipeline failure davranışı açık olmalıdır. Secret yönetimi güvenli yapılmalıdır. Büyük codebase'de incremental analysis desteği önemli seçim kriteridir.
Coverage
Coverage çoğu kalite platformunda external test tool'dan alınır. Desteklenen formatlar ve branch coverage mapping karşılaştırılmalıdır. New-code coverage calculation farklı davranabilir. Monorepo path mapping test edilmelidir. Yanlış import sessiz kalite hatası oluşturmamalıdır.
Dil Desteği
Tool yalnız kullanılan dilleri değil rule derinliğini de desteklemelidir. “Destekleniyor” ifadesi her dil için aynı analysis kalitesi anlamına gelmez. Pilot repository üzerinde gerçek findingler karşılaştırılmalıdır. Polyglot monorepo daha geniş platform ihtiyacı oluşturabilir. Dil-spesifik araçlar boşluğu tamamlayabilir.
Kullanım Senaryosu
IDE merkezli ekip ile merkezi governance odaklı organization farklı araçtan daha fazla değer görebilir. Security yoğun proje ayrıca CodeQL veya Semgrep kullanabilir. Tool seçimi mevcut CI, identity ve hosting modeline göre yapılmalıdır. Vendor veya open-source tercihi operasyon kapasitesini etkiler. Tek hedef kaliteli ve actionable feedback üretmektir.
SAST Kod Kalitesinin Bir Parçası mıdır?
SAST code quality ekosisteminin güvenlik odaklı bir parçası olarak düşünülebilir. Static quality analysis maintainability ve bug riskine yoğunlaşırken SAST saldırı yüzeyi ve veri akışı problemlerine odaklanır. Aynı AST veya data flow tekniklerini kullanabilirler. Sonuç severity modeli farklı olmalıdır. Quality pipeline iki sonucu tek tool altında olsa bile ayrı risk sınıfları olarak yönetmelidir.
SAST Nedir?
SAST kaynak kodu veya derlenmiş representation'ı çalıştırmadan security riskleri için inceler. Injection, unsafe deserialization ve tainted data flow gibi sınıflar analiz edilebilir. Rule confidence farklı olabilir. Security triage false positive'leri yönetmelidir. Critical high-confidence finding merge blocking için uygundur.
Static Quality Analysis ile SAST Farkı
Static quality analysis code smell, bug ve maintainability problemlerini kapsar. SAST saldırgan bakış açısıyla vulnerability arar. Bir tool iki kategoriyi aynı engine ile sunabilir. Yine de remediation owner ve severity policy farklı olabilir. Developer dashboard bu ayrımı açık göstermelidir.
Taint Analysis
Taint analysis kullanıcı veya external kaynaktan gelen veriyi hassas sink'e kadar takip eder. SQL query, shell execution veya HTML output riskli sink olabilir. Sanitizer doğru modellemelidir. Framework-aware analysis false positive oranını azaltır. Custom source ve sink tanımı organization-specific API'ler için kullanılabilir.
Injection Detection
SQL, command veya template injection SAST'ın güçlü kullanım alanlarıdır. String concatenation ve unsafe API pattern'leri incelenebilir. Parameterized query gibi güvenli patternler tanınmalıdır. Finding developer'a source-to-sink path ile gösterilirse remediation kolaylaşır. Critical injection issue release'e ulaşmamalıdır.
Security Hotspots
Security hotspot kesin açık değil, güvenlik açısından review edilmesi gereken kod alanıdır. Cryptography veya authentication configuration buna örnek olabilir. Tool otomatik karar yerine insan incelemesi ister. Review sonucu audit kaydı olarak tutulabilir. Unreviewed critical hotspot merge gate'e bağlanabilir.
Pipeline'da SAST'ın Konumu
Hızlı SAST pull request aşamasında çalışmalıdır. Daha geniş cross-repository scan nightly veya main pipeline'da çalışabilir. Release öncesi final security gate yeni artifact state'ini doğrular. Sonuç SARIF benzeri formatta standardize edilebilir. Security finding developer'a mümkün olan en erken aşamada ulaşmalıdır.
SAST, SCA ve Secret Scanning Arasındaki Fark
SAST, SCA ve secret scanning farklı güvenlik risklerini kontrol eder. SAST sizin yazdığınız source code içindeki vulnerability pattern'lerine odaklanır. SCA üçüncü taraf dependency ve license risklerini inceler. Secret scanning credential veya token gibi hassas değerleri repository içinde arar. Bir araç birden fazla alanı desteklese bile bu kontroller birbirinin yerini tutmaz.
SAST
SAST first-party code'un veri akışı ve güvenlik pattern'lerini analiz eder. Source-to-sink vulnerability tespit edilebilir. Dependency CVE bilgisini temel olarak kapsamayabilir. CI changed-code üzerinde hızlı feedback verebilir. Critical issue developer ownership ile ilişkilendirilmelidir.
Software Composition Analysis
SCA application dependency graph'ını inceler. Package version, transitive dependency ve known vulnerability verisi kullanılır. License riski de değerlendirilebilir. Runtime reachability bazı araçlarda risk prioritization sağlar. Dependency update automation remediation süresini azaltabilir.
Dependency Vulnerability Scanning
Dependency scanner lock file veya build manifest üzerinden vulnerable version tespit eder. CVE severity tek karar kriteri olmamalıdır. Exploitability ve exposed component önemlidir. Fix version varsa automated PR açılabilir. Critical reachable vulnerability release blocking olabilir.
License Analysis
Open source dependency farklı license yükümlülükleri taşıyabilir. SCA license policy ile uyumsuz package'i raporlayabilir. Legal veya compliance team review gerekebilir. Yeni dependency PR aşamasında kontrol edilirse geç maliyet azalır. Existing inventory SBOM ile desteklenebilir.
Secret Detection
Secret detection source code, config ve commit diff içinde credential pattern arar. High entropy string ve known token formatları kullanılabilir. False positive tuning gereklidir. Gerçek secret bulunduysa rotate edilmelidir. History'den silmek tek başına yeterli remediation değildir.
Neden Birbirlerinin Yerini Tutmazlar?
Güvenli source code vulnerable dependency kullanabilir. Temiz dependency graph içinde hard-coded secret bulunabilir. Secret olmayan code'da injection vulnerability olabilir. Her araç farklı risk kaynağını görür. DevSecOps pipeline bu katmanları birlikte çalıştırmalıdır.
Dependency Kalitesi Nasıl Kontrol Edilir?
Dependency kalitesi yalnız bilinen vulnerability sayısıyla ölçülmemelidir. Package age, maintenance durumu, deprecation ve license da önemlidir. Gereksiz dependency sayısı build ve supply chain riskini artırabilir. Yeni dependency için pull request sırasında otomatik kontrol yapılabilir. Ekibin dependency ekleme kararını code review kadar bilinçli vermesi gerekir.
Known Vulnerabilities
Known vulnerability database package version ile eşleştirilebilir. Severity ve exploitability birlikte değerlendirilmelidir. False positive veya unreachable code durumu risk seviyesini değiştirebilir. Critical exposed issue remediation SLA almalıdır. Continuous scanning yeni CVE yayınlandığında mevcut codebase'i yeniden değerlendirmelidir.
Dependency Age
Çok eski dependency security ve compatibility riski taşıyabilir. Ancak yeni version her zaman daha iyi değildir. Upgrade frequency ve maintainer activity değerlendirilebilir. Automation outdated package listesi üretebilir. Ekip controlled update cadence belirleyebilir.
Deprecated Packages
Deprecated package maintainer tarafından artık önerilmeyen veya desteklenmeyen dependency olabilir. Build hala çalışsa bile gelecekte security fix gelmeyebilir. SCA veya package metadata bunu gösterebilir. Migration planı backlog'a eklenmelidir. Critical dependency için daha kısa remediation süresi gerekir.
License Compliance
Dependency license ürünün dağıtım modeline uygun olmalıdır. Policy allowed, review-required ve denied license kategorileri tanımlayabilir. Yeni dependency pull request'i license check'ten geçer. Legal decision otomatik tool tarafından tek başına verilmemelidir. Risk acceptance kayıt altında tutulmalıdır.
Dependency Bloat
Her küçük ihtiyaç için yeni package eklemek dependency graph'ını büyütür. Supply chain ve build riskleri artar. Bundle size veya container image boyutu etkilenebilir. Yeni dependency PR'ı “gerçekten gerekli mi?” sorusunu içermelidir. Built-in language API bazen daha güvenli ve sade olabilir.
Yeni Dependency için PR Kontrolü
Pull request yeni manifest satırını algılayabilir. Otomasyon vulnerability, license ve package reputation raporu oluşturabilir. Security-sensitive dependency için ek approval gerekebilir. Lock file change review edilmelidir. Bu kontrol dependency riskini codebase'e girmeden önce ele alır.
Infrastructure as Code Kalite Analizi
Infrastructure as Code da application code gibi versionlanan ve review edilen kaynak dosyasıdır. Terraform, Kubernetes YAML ve CloudFormation yanlış configuration nedeniyle ciddi production riski oluşturabilir. IaC scanner security misconfiguration ve policy violation bulabilir. Policy-as-code organization standartlarını otomatik uygular. Application quality pipeline ile infrastructure quality pipeline aynı governance modeli içinde çalışabilir.
Terraform
Terraform plan ve source configuration static olarak analiz edilebilir. Public network access, açık storage veya geniş IAM permission tespit edilebilir. Format ve validate adımları hızlı feedback sağlar. Plan-time policy gerçek resource değerlerini daha iyi görebilir. Critical cloud security issue deployment'ı bloklamalıdır.
Kubernetes YAML
Kubernetes manifest security context ve resource configuration açısından taranabilir. Privileged container, latest tag veya eksik resource limit finding üretilebilir. Schema validation syntax hatalarını erken yakalar. Policy-as-code cluster standardını enforce eder. Admission control deployment sırasında ikinci güvenlik katmanı sağlar.
CloudFormation
CloudFormation template'leri static rule ve policy engine ile analiz edilebilir. IAM, network ve encryption configuration kontrol edilir. Parameter default'ları security açısından önemlidir. Change set deployment öncesi ek doğrulama sunabilir. Pipeline infrastructure değişikliğini application code kadar ciddi ele almalıdır.
IaC Misconfiguration
IaC misconfiguration uygulama kodu bug'ı olmadan production açığı oluşturabilir. Public bucket veya unrestricted ingress buna örnektir. Static scanner bu pattern'leri pull request aşamasında yakalayabilir. Cloud runtime posture management farklı katmanda doğrulama sağlar. Shift-left ve runtime control birlikte kullanılmalıdır.
Policy-as-Code
Policy-as-code güvenlik ve compliance kurallarını versionlanan kod haline getirir. Değişiklik pull request review'undan geçer. Test case'leri policy regression'ını kontrol eder. Organization-wide rule merkezi repository'den dağıtılabilir. Exception explicit waiver olarak modellenebilir.
Checkov / Semgrep Benzeri Araçlar
IaC scanning için farklı araç sınıfları kullanılabilir. Checkov benzeri araçlar hazır cloud configuration kuralları sunar. Semgrep benzeri pattern motorları organization-specific rule yazmayı kolaylaştırabilir. Tool coverage ve false positive oranı pilot repo üzerinde değerlendirilmelidir. Sonuçlar SARIF veya ortak reporting formatına dönüştürülebilir.
Monorepo'larda Kod Kalitesi Nasıl Yönetilir?
Monorepo çok sayıda proje ve takımın aynı repository'de çalışması nedeniyle kalite pipeline tasarımını zorlaştırabilir. Her committe tüm repository'yi analiz etmek gereksiz maliyet oluşturabilir. Changed-project detection yalnız etkilenen modülleri çalıştırabilir. Farklı risk profiline sahip servisler farklı quality gate kullanabilir. Shared library değişikliklerinde dependency graph üzerinden etkilenen consumer'lar da analiz edilmelidir.
Proje Bazlı Analiz
Her module veya service ayrı analiz project'i olarak raporlanabilir. Ownership ve metric daha anlamlı hale gelir. Tek devasa skor takımların gerçek durumunu gizlemez. Shared code için ayrı policy tanımlanabilir. Dashboard organization seviyesinde sonuçları birleştirir.
Changed-Project Detection
Git diff ve dependency graph hangi projelerin etkilendiğini belirleyebilir. CI yalnız bu projelerin lint, test ve analysis job'larını çalıştırır. Pipeline süresi ciddi biçimde azalabilir. Shared config değişikliği full scan tetikleyebilir. Detection logic kendisi test edilmelidir.
Farklı Quality Gates
Monorepo içindeki payment service ile internal tool aynı threshold'a ihtiyaç duymaz. Risk metadata project configuration içinde tutulabilir. Merkezi minimum standard tüm projelere uygulanır. Takımlar daha sıkı gate seçebilir. Gevşetme controlled exception gerektirir.
Shared Libraries
Shared library değişikliği birçok servisi etkileyebilir. Yalnız library unit test'i yeterli olmayabilir. Consumer integration veya compatibility testleri çalıştırılabilir. Static analysis cross-module dependency riskini gösterebilir. Ownership birden fazla takım review'u gerektirebilir.
Incremental Scanning
Incremental scanning yalnız değişen code ve dependency alanlarını analiz eder. Büyük codebase'de feedback latency düşer. Analyzer cache güvenilir olmalıdır. Main veya nightly full scan drift kontrolü için devam etmelidir. Incremental result quality gate ile uyumlu olmalıdır.
Pipeline Süresini Kontrol Etme
Pipeline runtime takım productivity üzerinde doğrudan etkilidir. Fast checks first ve parallel job kullanılmalıdır. Cache ve remote execution ek hız sağlar. Slowest test veya analyzer düzenli ölçülmelidir. Quality kontrol sayısı arttıkça latency budget disiplinli yönetilmelidir.
Microservice Mimarilerinde Quality Gate
Microservice mimarisinde her servis farklı risk ve ownership yapısına sahip olabilir. Servis bazlı threshold bu farkı yansıtır. Merkezi kalite politikası minimum güvenlik standardı sağlar. Yerel ekipler domain ihtiyaçlarına göre daha sıkı rule ekleyebilir. Ortak dashboard organization sağlığını gösterirken deployment gate servis seviyesinde uygulanabilir.
Servis Bazlı Threshold
Her service coverage ve complexity threshold açısından aynı seviyede olmak zorunda değildir. Critical service daha sıkı gate kullanabilir. Baseline ve new-code rule service yaşam döngüsüne göre seçilir. Threshold repository metadata'da tutulabilir. Merkezi governance keyfi farklılıkları önler.
Kritik Servisler
Payment, authentication ve customer data servisleri yüksek risk taşır. Security gate ve branch coverage daha sıkı olabilir. Additional reviewer veya penetration test requirement eklenebilir. Dependency upgrade policy daha hızlı remediation ister. Deployment bypass yetkisi çok sınırlı tutulmalıdır.
Takım Bazlı Ownership
Her service net owner takımına sahip olmalıdır. Quality issue otomatik olarak doğru owner'a yönlendirilir. Dashboard sahipsiz finding göstermemelidir. On-call ve repository ownership bilgisi senkron tutulabilir. Mean time to remediate takım bazında süreç metriği olarak izlenebilir.
Merkezi Quality Policy
Organization minimum security ve quality kurallarını merkezi tanımlar. Critical vulnerability, secret ve test failure herkes için blocking olabilir. Shared CI template policy'yi repository'lere taşır. Version upgrade kontrollü rollout ile yapılır. Takımlar baseline dışında standardı kaldıramamalıdır.
Yerel Esneklik
Domain ekibi kendi servisinde ek rule veya daha sıkı threshold tanımlayabilir. Merkezi policy her ayrıntıyı belirlememelidir. Yerel ownership developer autonomy'yi korur. Exception süreci merkezi minimumları korur. Bu denge governance ile hız arasında sağlıklı yapı oluşturur.
Pipeline Süresi Nasıl Optimize Edilir?
Kod kalite pipeline'ı değer üretirken geliştiricinin feedback süresini gereksiz uzatmamalıdır. Fast checks first yaklaşımı basit hataları saniyeler içinde gösterir. Bağımsız job'lar paralel çalıştırılır. Cache ve incremental analysis ağır işlemleri hızlandırır. Mutation testing veya full dependency scan gibi pahalı kontroller nightly pipeline'a taşınabilir.
Fast Checks First
Formatter, lint ve type check ilk aşamada çalışmalıdır. Bu kontroller birkaç saniyede fail olabilir. Hatalı code için on dakikalık security scan çalıştırmak gereksizdir. Pipeline DAG hızlı job'ları önceliklendirir. Developer ilk actionable sonucu mümkün olduğunca erken görür.
Fail Fast
Kritik prerequisite fail olduğunda bağımlı job'lar durdurulabilir. Compile başarısızsa full integration test anlamlı değildir. Ancak bağımsız job'ları tamamen iptal etmek bazı durumlarda ek feedback'i kaybettirebilir. Pipeline cost ve developer latency birlikte düşünülmelidir. Critical quick failure genellikle erken gösterilmelidir.
Parallel Jobs
Lint, unit test ve SAST birbirinden bağımsızsa aynı anda çalıştırılabilir. Wall-clock süre azalır. Runner capacity ve cost artabilir. Heavy job resource limits doğru ayarlanmalıdır. En yavaş job toplam merge latency üzerinde belirleyici olur.
Cache
Dependency ve analyzer cache repeated work'ü azaltır. Cache key lock file ve tool version'a bağlı olmalıdır. Stale cache yanlış analiz sonucu üretmemelidir. Security-sensitive build cache integrity değerlendirilmelidir. Cache hit ratio pipeline KPI olarak izlenebilir.
Incremental Analysis
Incremental analysis önceki sonuçtan değişen code'u hesaplar. Büyük repository'lerde önemli hız sağlar. Tool cache doğru invalidation yapmalıdır. Main veya scheduled full scan consistency kontrolü sunar. Gate changed-code sonucunu güvenilir biçimde kullanmalıdır.
Changed-Files-Only Analysis
Linter ve format check yalnız değişen dosyalarda çalıştırılabilir. Ancak shared config değişikliği tüm repository'yi etkileyebilir. Detection logic bu özel durumları tanımalıdır. New-code analysis feedback'i hedefli hale getirir. Full scan trend için ayrı job'da tutulabilir.
Heavy Scan'leri Nightly Çalıştırma
Mutation testing ve full codebase deep scan PR latency'yi çok artırabilir. Nightly pipeline bu işlemleri geliştirme akışından ayırır. Sonuçlar sabah owner'lara bildirilir. Critical issue bulursa yeni merge'leri durduracak organization alert tetiklenebilir. Ancak kritik hızlı security scan yine PR aşamasında kalmalıdır.
Kod Kalite Pipeline'ında Feedback Ne Kadar Hızlı Olmalı?
Feedback latency developer deneyimini doğrudan etkiler. Bir hata dakikalar içinde görünürse geliştirici hala aynı bağlamdadır. Otuz dakikalık pipeline context switching yaratabilir. Her organization kendi latency budget'ını belirlemelidir. Hız kaliteyi azaltmak yerine uygun kontrolleri doğru aşamaya dağıtarak elde edilmelidir.
Developer Feedback Latency
Developer feedback latency commit veya pull request ile ilk actionable sonuç arasındaki süredir. Metric düzenli ölçülebilir. Hızlı failure developer productivity'yi artırır. Ortalama yanında yüzde 95 değerine bakmak önemlidir. Yavaş outlier'lar günlük deneyimi bozabilir.
Pre-Commit Latency
Pre-commit kontroller birkaç saniyeyi aşmamalıdır. Uzun hook'lar disable edilir veya bypass edilir. Formatter ve quick lint ideal adaydır. Network dependency mümkünse kullanılmamalıdır. Ağır analysis CI'ya bırakılmalıdır.
Pull Request Latency
Pull request ilk kalite sonucu birkaç dakika içinde vermelidir. Full pipeline daha uzun sürebilir. Hızlı job'lar developer'a erken düzeltme fırsatı verir. Slow scan paralel devam eder. Merge readiness status sonuçların tamamını birleştirir.
Pipeline Latency Budget
Pipeline latency budget organization'ın kabul ettiği maksimum feedback süresini tanımlar. Örneğin primary merge gate on dakika hedefleyebilir. Heavy security scan ayrı SLA ile çalışabilir. Yeni tool eklenmeden önce süre etkisi ölçülmelidir. Kalite kontrolü sürekli eklenirken eski düşük değerli job'lar kaldırılabilir.
Yavaş Gate'lerin Developer Experience'a Etkisi
Yavaş gate developerı büyük batch commit yapmaya yöneltebilir. Feedback geç geldiği için rework maliyeti artar. Ekip bypass veya “rerun until green” davranışı geliştirebilir. Bu durum quality culture'a zarar verir. Performance optimization kalite platformunun sürekli bakım işidir.
False Positive ve Warning Fatigue Nasıl Yönetilir?
Çok fazla yanlış veya düşük değerli uyarı developerların gerçek riskleri görmezden gelmesine yol açar. False positive kontrollü suppression süreciyle yönetilmelidir. False negative ise tool'un gerçek problemi kaçırmasıdır ve incident analiziyle görünür olabilir. Noisy rule'lar tuning veya warning seviyesine indirilebilir. Suppression kararları owner, gerekçe ve mümkünse expiration ile audit edilmelidir.
False Positive Nedir?
False positive tool'un problem olarak raporladığı ancak gerçek bağlamda risk oluşturmayan bulgudur. Framework sanitizer analyzer tarafından bilinmiyor olabilir. Developer finding'i gerekçeyle false positive işaretleyebilir. Bu karar review edilebilir. Çok yüksek false positive rule quality profile'dan çıkarılabilir.
False Negative Nedir?
False negative gerçek problem bulunduğu halde analyzer'ın bunu raporlamamasıdır. Bu durum daha tehlikelidir çünkü sessiz güven oluşturur. Production incident yeni rule ihtiyacını gösterebilir. Custom rule veya ek tool coverage boşluğunu kapatabilir. Tool tek güvenlik kaynağı olarak görülmemelidir.
Noisy Rules
Noisy rule çok sayıda düşük değerli finding üretir. Developer gerçek kritik problemi uyarı kalabalığında kaçırabilir. Finding-to-fix oranı rule usefulness metriği olabilir. Kural önce warning'e alınabilir. Organization rule owner düzenli tuning yapmalıdır.
Rule Suppression
Suppression belirli finding'in bilinçli olarak susturulmasıdır. Code annotation veya merkezi UI üzerinden yapılabilir. Gerekçe zorunlu tutulmalıdır. Suppression mümkünse dar scope'ta uygulanmalıdır. Global disable en son seçenek olmalıdır.
Ignore Policy
Generated code, vendor directory veya test fixture için ignore policy gerekebilir. Exclusion listesi repository içinde versionlanmalıdır. Yeni exclusion pull request review'dan geçmelidir. Developer production code'u kolayca ignore edememelidir. Policy change audit edilmelidir.
Suppression'ların Audit Edilmesi
Suppression sayısı ve yaşı dashboard'da takip edilebilir. Critical security suppression security owner approval gerektirebilir. Expiration tarihi riskin unutulmasını önler. Tool upgrade sonrası eski false positive yeniden değerlendirilebilir. Suppression technical debt olarak görünür kalmalıdır.
Rule Tuning
Rule tuning severity, scope ve parameter değerlerini gerçek codebase'e uyarlar. Pilot repository finding distribution'ı gösterir. Yeni rule warning modunda ölçülür. False positive düşükse blocking seviyeye geçirilebilir. Tuning tek seferlik değil sürekli governance faaliyetidir.
Quality Gate Bypass Nasıl Yönetilmelidir?
Quality gate bypass olağanüstü durumlar için gerekebilir ancak normal geliştirme yoluna dönüşmemelidir. Break-glass merge açık owner ve risk acceptance gerektirmelidir. Waiver'ın expiration tarihi olmalıdır. Audit log kim, ne zaman ve neden bypass yaptığını göstermelidir. Sonradan remediation görevi otomatik oluşturulmalıdır.
Gate'i Devre Dışı Bırakma Riski
Gate kolayca kapatılabiliyorsa developer zamanla kalite kontrolünü ciddiye almaz. Temporary exception kalıcı hale gelebilir. Security issue production'a geçebilir. Global disable yerine PR veya finding bazlı waiver kullanılmalıdır. Policy as code change review gerektirmelidir.
Break-Glass Merge
Critical production incident sırasında normal gate belirli nedenle atlanabilir. İşlem yalnız sınırlı role açık olmalıdır. Gerekçe ticket ile kaydedilir. Mümkün olan minimum gate bypass edilir. Incident sonrası normal policy hemen geri yüklenir.
Risk Acceptance
Risk acceptance finding'in bilerek geçici olarak kabul edilmesidir. Owner business ve technical etkiyi anlamalıdır. Critical security risk için uygun yetki seviyesi gerekir. Acceptance expiration ve remediation plan içerir. Sessiz suppression risk acceptance değildir.
Waiver Owner
Her waiver belirli kişi veya takıma ait olmalıdır. Sahipsiz istisna unutulur. Owner remediation durumunu takip eder. Team değişirse ownership transfer edilir. Dashboard active waiver'ları açık gösterir.
Waiver Expiration
Waiver süresiz olmamalıdır. Expiration geldiğinde gate yeniden devreye girmeli veya extension review gerektirmelidir. Critical issue daha kısa süre alabilir. Automatic reminder owner'a gönderilebilir. Bu mekanizma geçici riskin kalıcı hale gelmesini önler.
Audit Log
Bypass event audit logda kimlik, zaman ve gerekçeyle tutulmalıdır. Pull request ve ticket link'i eklenebilir. Compliance review bu kayıtları inceleyebilir. Admin override da aynı log içinde görünmelidir. Log değiştirilemez veya uygun retention ile korunmalıdır.
Sonradan Remediation
Bypass sonrasında issue otomatik backlog'a eklenmelidir. Remediation SLA risk seviyesine göre belirlenir. Production hotfix gate'i atlasa bile normal branch'e fix ve test geri taşınır. Closed ticket quality gate sonucu ile ilişkilendirilebilir. Böylece exception öğrenme döngüsünün parçası olur.
Kod Kalitesi ile Code Review Arasındaki İlişki
Otomatik analiz code review'un yerine geçmez. Linter ve static analyzer mekanik ve tekrar eden kontrolleri üstlenir. Reviewer architecture, business logic, veri modeli ve kullanıcı etkisini değerlendirir. Bu iş bölümü review kalitesini yükseltir. Pipeline ne kadar actionable feedback verirse reviewer o kadar yüksek seviyeli problemlere odaklanabilir.
Otomasyon Neleri Yakalar?
Otomasyon style, syntax, type error, known vulnerability ve belirli code smell'leri tutarlı biçimde yakalar. İnsan reviewer'ın her PR'da aynı checklist'i tekrar etmesine gerek kalmaz. Rule computer-readable olduğu için unutulmaz. False positive olsa bile aynı pattern herkese uygulanır. Mechanical review pipeline'a devredilmelidir.
İnsan Review Neleri Yakalar?
İnsan reviewer requirement'ın doğru uygulanıp uygulanmadığını değerlendirebilir. Architecture uygun mu, API kullanıcıya doğru davranıyor mu ve edge case eksik mi gibi sorular tool tarafından tam çözülemez. Domain context insan değerlendirmesi gerektirir. Reviewer security reasoning de yapabilir. Otomasyon insan zamanını bu alanlara ayırmalıdır.
Architecture ve Business Logic
Architecture boundary veya business invariant her zaman static rule'a dönüştürülemez. Reviewer değişikliğin uzun vadeli design etkisini görmelidir. Bazı architecture rules otomatik test edilebilir. Ancak yeni pattern kararı insan tartışması ister. Decision record gerekirse PR ile ilişkilendirilebilir.
Mechanical Review'ları Pipeline'a Devretmek
Formatter ve naming konusu comment savaşına dönüşmemelidir. Tool standardı otomatik uygular. Reviewer “lint çalıştır” demek yerine gerçek logic'i inceler. CI failure developer'a düzeltme yolunu gösterir. Bu yaklaşım review throughput'unu artırabilir.
Reviewer'ın Yükünü Azaltmak
Küçük PR ve temiz quality report reviewer yükünü azaltır. Bot yalnız yeni critical findingleri comment etmelidir. Summary tek ekranda okunabilir olmalıdır. Duplicate tool output saklanmalıdır. Review time KPI pipeline tuning için değerlendirilebilir.
Architecture Tests ve Dependency Rules
Architecture quality yalnız diagram veya dokümana bırakılamaz. Layer dependency, forbidden import ve module boundary gibi kurallar otomatik test edilebilir. Architectural fitness functions bu kuralları sürekli doğrular. CI pipeline architecture regression'ını pull request aşamasında yakalar. Böylece codebase zamanla design prensiplerinden sessizce uzaklaşmaz.
Layer Violations
Domain layer'ın infrastructure'a doğrudan bağımlı olması istenmiyorsa rule tanımlanabilir. Static dependency analysis import graph'ını inceler. Violation pipeline'da fail olabilir. Legacy code için baseline uygulanabilir. Yeni violation sıfır policy'si sürdürülebilir başlangıçtır.
Forbidden Dependencies
Belirli package veya module kullanımını yasaklamak gerekebilir. Deprecated security library veya internal unsafe API buna örnektir. Static rule import'u tespit eder. Migration önerisi finding mesajında verilebilir. Organization custom rule ile bu policy'yi enforce edebilir.
Circular Dependencies
Circular dependency module isolation'ı zorlaştırır. Build ve test setup daha ağır hale gelebilir. Dependency graph analyzer cycle tespit edebilir. New cycle blocking rule olabilir. Existing cycle teknik borç planıyla azaltılabilir.
Module Boundaries
Monolith veya monorepo içinde module boundary net tutulabilir. Yalnız public API üzerinden dependency kurulması rule ile doğrulanabilir. Internal package import engellenebilir. Bu yaklaşım refactor ve ownership'i kolaylaştırır. CI architecture testini standard gate'e bağlar.
Architectural Fitness Functions
Fitness function architecture özelliğini otomatik ölçülebilir hale getirir. Dependency direction, response latency veya schema compatibility farklı örneklerdir. Her architecture kararı fitness function olmak zorunda değildir. En önemli ve sürekli bozulma riski taşıyanlar seçilmelidir. Sonuç CI pipeline içinde görünür tutulur.
CI Pipeline'da Architecture Validation
Architecture validation static dependency tool veya custom tests ile çalıştırılabilir. Hızlı check pull request aşamasına uygundur. Large graph analysis main veya nightly çalışabilir. Failure ilgili module owner'a yönlendirilmelidir. Architecture policy code review ile versionlanmalıdır.
Kod Kalite Sonuçları Nasıl Standardize Edilir?
Birden fazla kalite ve security aracı kullanıldığında sonuç formatlarının standardize edilmesi önemlidir. SARIF static finding, JUnit XML test result ve LCOV coverage gibi formatlar entegrasyonu kolaylaştırır. Pipeline artifact geçmiş sonuçları saklar. Merkezi dashboard farklı tool verisini bir araya getirir. Standardizasyon tool değişimini kolaylaştırırken risk kategorilerinin anlamını kaybettirmemelidir.
SARIF
SARIF static analysis ve security finding'leri ortak formatta taşımak için kullanılabilir. Rule ID, severity ve source location bilgisi içerir. Repository platformları SARIF upload destekleyebilir. Farklı scanner sonuçları tek security görünümünde birleşebilir. Severity normalization yine organization policy gerektirir.
JUnit XML
JUnit XML test case success, failure ve duration bilgisini taşır. Birçok language test runner bu formatı üretebilir. CI platform test result UI'ı oluşturabilir. Flaky test trendi geçmiş raporlardan çıkarılabilir. Format standardı cross-language reporting'i sadeleştirir.
LCOV
LCOV özellikle JavaScript ve native ecosystem dahil birçok tool tarafından kullanılan coverage formatıdır. Line hit bilgisi analyzer'a aktarılabilir. Path mapping container ve monorepo ortamında dikkat gerektirir. Artifact olarak saklanabilir. Differential coverage platform tarafından hesaplanabilir.
Cobertura
Cobertura XML başka yaygın coverage report formatıdır. CI platformları bu formatı visualize edebilir. Multi-module report merge gerekebilir. Generated code exclusion tool-specific configuration ile yapılır. Format standardizasyonu analyzer bağımlılığını azaltır.
Pipeline Artifacts
Pipeline artifacts test ve analysis raporlarının build sonrasında erişilebilir kalmasını sağlar. Retention süresi compliance ve debugging ihtiyacına göre seçilir. Sensitive security report erişimi sınırlandırılabilir. Artifact final commit SHA ile ilişkilendirilir. Audit sırasında aynı code state'in sonuçları bulunabilir.
Merkezi Dashboard
Merkezi dashboard project ve organization seviyesinde trend gösterir. Gate pass rate, vulnerability ve remediation time izlenebilir. Tek skorun tüm kaliteyi temsil ettiği izlenimi verilmemelidir. Takım ownership ve risk seviyesi görünür olmalıdır. Dashboard action plan üretmeye yardımcı olmalıdır.
Kod Kalitesi İçin Hangi KPI'lar Takip Edilmelidir?
Kod kalite KPI'ları yalnız scanner issue sayısından oluşmamalıdır. Quality gate pass rate ve new bugs yeni code davranışını gösterir. Vulnerability, duplication, complexity ve coverage teknik sinyallerdir. Mutation score test etkinliği hakkında ek bilgi verir. Mean time to remediate ise ekibin bulunan problemi ne kadar hızlı kapattığını ölçer.
Quality Gate Pass Rate
Gate pass rate pull requestlerin ilk denemede ne kadarının kalite standardını geçtiğini gösterir. Çok düşük oran threshold veya developer feedback sorunu işaret edebilir. Çok yüksek oran gate'in hiç değer üretmediğini de gösterebilir. Failure reasons dağılımı incelenmelidir. Metric takım cezalandırması için kullanılmamalıdır.
New Bugs
New bug sayısı yeni code'un static analysis sonucunu gösterir. Critical ve major finding ayrı izlenmelidir. Trend yükseliyorsa rule education veya coding pattern sorunu olabilir. False positive oranı ayrıca ölçülmelidir. Sıfır critical bug güçlü quality hedefidir.
New Vulnerabilities
Yeni vulnerability security gate health'ini gösterir. Severity yanında exploitability ve confidence değerlendirilebilir. New critical vulnerability ideal olarak merge öncesinde sıfır kalmalıdır. Finding remediation time security maturity ölçüsüdür. Waiver sayısı ayrıca takip edilmelidir.
Code Smells
Code smell sayısı maintenance trendi hakkında sinyal verir. Raw count codebase büyüklüğünden etkilenir. Density veya new-code smell daha anlamlı olabilir. Her smell aynı önemde değildir. Hotspot ile birleşen smell önceliklendirilmelidir.
Technical Debt Ratio
Debt ratio analyzer tahminine dayalı göreli metriktir. Trend tek snapshot'tan daha değerlidir. Rule set değişikliği metrikte yapay sıçrama oluşturabilir. Dashboard bu değişiklikleri annotation ile göstermelidir. Metric business risk ile birlikte yorumlanmalıdır.
Duplication
Duplication oranı tekrar eden kod miktarını gösterir. New-code duplication gate için kullanılabilir. Çok düşük hedef aşırı abstraction yaratabilir. Generated code excluded edilmelidir. Trend bakım maliyetiyle ilişkilendirilmelidir.
Complexity
Complexity function ve module seviyesinde izlenebilir. Ortalama değer yüksek hotspotları gizleyebilir. P95 veya threshold exceed count daha faydalı olabilir. Code churn ile birleştirildiğinde risk alanları görünür olur. Metric developer performansı için kullanılmamalıdır.
Test Coverage
Coverage global ve differential olarak ayrı izlenmelidir. Branch coverage critical logic için daha anlamlı olabilir. Yüzde artışı test quality artışı garantisi değildir. Mutation score veya escaped defect ile tamamlanmalıdır. Coverage drop yeni testsiz behavior'a işaret edebilir.
Mutation Score
Mutation score testlerin behavior değişikliğini yakalama gücü hakkında sinyal verir. Critical module'da trend izlenebilir. Full repository skor üretmek pahalı olabilir. Nightly job sonuçları dashboard'a eklenebilir. Equivalent mutantlar yorumlanırken dikkat gerektirir.
Mean Time to Remediate
Mean Time to Remediate bulunan issue ile çözüm arasındaki süreyi ölçer. Severity bazında ayrı değerlendirilmelidir. Critical security issue kısa SLA almalıdır. Low smell haftalar boyunca bekleyebilir. Ownership ve backlog kapasitesi bu metriği etkiler.
Kod Kalite Analizinin İş Sonuçlarına Etkisi Nasıl Ölçülür?
Kalite programının değeri yalnız issue sayısına bakılarak ölçülmemelidir. Escaped defects ve production incident rate daha doğrudan sonuç gösterir. Change failure rate kalite kontrolünün deployment güvenine etkisini ölçer. Lead time ve review süresi gate'in delivery hızını nasıl etkilediğini gösterir. Teknik borç maliyeti ile developer productivity birlikte değerlendirilmelidir.
Escaped Defects
Escaped defect test ve kalite kontrollerinden geçip production'da bulunan bug'dır. Bug sınıfları analiz edilerek pipeline boşluğu belirlenebilir. Tekrarlayan null bug yeni static rule ihtiyacı gösterebilir. Business logic bug test strategy eksikliğine işaret edebilir. Incident sonrası prevention action kalite sistemine eklenmelidir.
Production Incident Rate
Incident rate release başına veya zaman periyoduna göre ölçülebilir. Quality programı sonrası trend düşüyor mu incelenir. Tek başına static analysis etkisini izole etmek zor olabilir. Deployment ve test değişiklikleri de rol oynar. Yine de outcome metric olarak teknik skorların ötesine geçer.
Change Failure Rate
Change failure rate deploymentların ne kadarının rollback, hotfix veya incident gerektirdiğini ölçer. Quality gate gerçekten riskli değişikliği durduruyorsa oran düşebilir. Aşırı gate ise delivery hızını yavaşlatabilir. DORA bağlamında kalite ve hız birlikte değerlendirilir. Hedef yalnız sıfır failure değil hızlı ve güvenli teslimattır.
Lead Time for Changes
Lead time code commitinden production'a kadar geçen süreyi ölçer. Quality pipeline bu süreyi uzatabilir veya erken feedback ile toplam rework'ü azaltabilir. Yalnız pipeline duration değil review ve rework etkisi de incelenmelidir. Fast fail lead time'ı iyileştirebilir. Gate tuning gerçek delivery verisine dayanmalıdır.
Review Süresi
Lint ve static analysis mekanik review işini azaltıyorsa reviewer daha hızlı karar verebilir. PR size ve reviewer availability de süreyi etkiler. Bot comment noise ise review süresini artırabilir. Automation sonrası before-after trend ölçülebilir. Inline actionable feedback önemli fark yaratır.
Developer Productivity
Developer productivity tek commit veya issue sayısıyla ölçülmemelidir. Feedback latency, context switch ve rework oranı daha anlamlı sinyaller olabilir. Kalite otomasyonu basit hataları erken yakalayarak zaman kazandırabilir. Aşırı gate ve false positive ters etki yapar. Developer survey verisi metrikleri tamamlayabilir.
Teknik Borç Maliyeti
Teknik borç feature geliştirme süresini ve incident riskini artırabilir. High-churn hotspot'ta yapılan değişiklik süresi ölçülebilir. Refactor sonrası cycle time iyileşiyorsa yatırım etkisi görünür olur. Static debt estimate yalnız kaba göstergedir. Gerçek iş maliyeti development ve incident verileriyle birlikte hesaplanmalıdır.
DORA Metrikleri ile Kod Kalitesi Arasındaki İlişki
DORA metrikleri yazılım teslimat performansını ölçerken code quality süreçleri bu performansı etkileyebilir. Güçlü otomasyon deployment frequency ve lead time'ı destekleyebilir. Quality gate change failure rate'i düşürmeye yardım edebilir. Aşırı yavaş veya noisy gate ise teslimat hızını olumsuz etkiler. Amaç kalite ile hız arasında sıfır toplamlı seçim yapmak değil ikisini birlikte optimize etmektir.
Deployment Frequency
Küçük ve sık deployment kalite riskini daha küçük batch'lere böler. Hızlı CI quality gate bu ritmi desteklemelidir. Her release için saatler süren scan deployment frequency'yi düşürebilir. Heavy scan'ler uygun aşamaya taşınmalıdır. Critical check'ler ise her deploymentta korunmalıdır.
Lead Time
Lead time quality feedback'in ne kadar erken geldiğinden etkilenir. PR açıldıktan otuz dakika sonra lint failure almak gereksiz gecikmedir. Fast checks first bu süreyi azaltır. Quality issue fix edilip yeniden pipeline çalıştığında rework süresi de önemlidir. Developer latency budget sürekli izlenmelidir.
Change Failure Rate
Static analysis, test ve security gate riskli change'i production öncesinde yakalayabilir. Bu durum change failure rate'i düşürebilir. Ancak yanlış threshold düşük riskli değişikliği gereksiz engelleyebilir. Incident root cause pipeline rule'larıyla ilişkilendirilmelidir. Outcome-driven tuning yapılmalıdır.
Recovery Time
Kaliteli code ve güçlü test suite incident sonrası güvenli fix geliştirmeyi hızlandırır. Commit traceability ve automated pipeline hotfix süresini azaltabilir. Gate emergency path için kontrollü break-glass sunmalıdır. Recovery sırasında quality tamamen kapatılmamalıdır. En kritik test ve security kontrolleri hızlı biçimde korunmalıdır.
Aşırı Quality Gate'lerin Teslimat Hızına Etkisi
Her smell veya düşük severity finding blocking yapılırsa throughput düşer. Developer bypass talep etmeye başlar. Gate güvenilirliğini kaybeder. Warning ve blocking ayrımı riskle uyumlu olmalıdır. Pass rate ve cycle time birlikte izlenmelidir.
Kalite ve Hız Arasında Optimizasyon
Kalite ile hız birbirinin düşmanı değildir. Erken otomatik feedback rework maliyetini azaltır. Risk-based gate yalnız önemli problemi durdurur. Incremental analysis pipeline'ı hızlandırır. Bu optimizasyon düzenli ölçüm ve kalibrasyon gerektirir.
Kod Kalite Kuralları Nasıl Yönetilir?
Quality rule'lar organization governance sürecinin parçası olmalıdır. Organization-wide baseline ortak minimum standardı sağlar. Project-specific rule'lar domain ihtiyacına göre eklenebilir. Rule versioning ve ownership değişikliklerin kontrollü yapılmasını sağlar. Policy-as-code yaklaşımı rule set değişikliklerini code review ve audit sürecine taşır.
Organization-Wide Rules
Organization kritik security ve temel code health kurallarını merkezi tanımlayabilir. Secret, critical vulnerability ve test failure herkeste aynı minimum policy'ye tabi olabilir. Shared configuration package repository'lere dağıtılır. Version upgrade kontrollü rollout ile yapılır. Takımlar minimum standardı kaldıramaz.
Project-Specific Rules
Domain veya framework belirli ek kural gerektirebilir. Payment service decimal kullanımını zorunlu tutabilir. Frontend repository farklı accessibility rule set kullanabilir. Project rule merkezi minimumu tamamlar. Rule owner ilgili takım olmalıdır.
Rule Versioning
Rule set versionlanmadan merkezi değişiklik bütün repository'leri aynı anda kırabilir. Semantic veya tarih tabanlı version kullanılabilir. Upgrade pull request otomatik açılabilir. Changelog hangi yeni blocking rule'un geldiğini anlatır. Rollback gerektiğinde önceki version kolayca seçilebilir.
Rule Ownership
Her custom veya organization rule için owner olmalıdır. False positive ve suppression talepleri bu owner tarafından değerlendirilir. Sahipsiz rule zamanla developer güvenini kaybeder. Ownership team directory ile ilişkilendirilebilir. Review SLA tanımlanabilir.
Custom Rules
Organization-specific unsafe API veya architecture pattern custom rule ile yakalanabilir. Rule için positive ve negative test case yazılmalıdır. Pilot repository üzerinde ölçülmelidir. High false positive ise blocking yapılmamalıdır. Rule code'u normal production code gibi review edilmelidir.
Policy-as-Code
Policy configuration repository içinde tutulduğunda değişiklik geçmişi görünür olur. Pull request approval policy update için zorunlu olabilir. CI rule testlerini çalıştırır. Release edilen policy version repository'lere dağıtılır. Governance manuel UI ayarlarından daha tekrar edilebilir hale gelir.
Değişikliklerin Code Review'dan Geçmesi
Quality threshold değiştirmek production code kadar etkili olabilir. Bir vulnerability rule'u kapatmak güvenlik riskidir. Bu nedenle policy change bağımsız review almalıdır. Security-related değişiklik CODEOWNER approval gerektirebilir. Audit log neden değiştiğini göstermelidir.
Kod Kalitesi ve Compliance
Compliance gerektiren ekiplerde kalite sonuçlarının yalnız geçici pipeline logu olarak kalması yeterli olmayabilir. Pull request evidence, security scan ve quality gate sonucu belirli süre saklanabilir. Rule değişiklikleri ve risk acceptance kararları audit trail içinde bulunmalıdır. Build ve deployment aynı commit ile ilişkilendirilmelidir. Böylece kontrolün gerçekten çalıştığı sonradan kanıtlanabilir.
Audit Trail
Audit trail kim, ne zaman ve hangi değişikliği yaptığını gösterir. Quality gate bypass ve rule change de bu kayda dahil olmalıdır. Log retention compliance politikasına göre belirlenir. Admin işlemleri ayrıca görünür olmalıdır. Kayıt değiştirilmez yapıda saklanabilir.
Pull Request Evidence
Pull request review ve approval kaydı sağlar. Final commit ve quality status ile ilişkilendirilebilir. Rebase sonrası stale approval policy önemli hale gelir. Reviewer identity ve timestamp saklanır. Audit sırasında change decision zinciri görülebilir.
Security Scan Evidence
Security scan report final source veya artifact ile eşleşmelidir. Eski SHA üzerindeki scan yeni release için kullanılmamalıdır. Report artifact retention policy ile saklanabilir. Sensitive finding erişimi sınırlandırılmalıdır. Waiver report içinde görünür olmalıdır.
Quality Gate Results
Gate pass veya fail sonucu pipeline record'da tutulur. Hangi threshold'ların kullanıldığı policy version ile ilişkilendirilir. Sonradan rule değişse bile geçmiş karar anlaşılabilir. Bypass varsa exception kaydı eklenir. Deployment yalnız uygun gate result ile devam etmelidir.
Rule Değişikliklerinin Kaydı
Rule severity veya threshold change audit edilmelidir. Pull request açıklaması gerekçe içermelidir. Security rule disable etmek ek approval isteyebilir. Effective date ve version kaydedilir. Böylece metric trendindeki kırılma doğru yorumlanabilir.
Risk Acceptance Evidence
Kabul edilen risk owner ve expiration ile belgelenmelidir. Finding veya CVE doğrudan record'a bağlanır. Business gerekçe ve remediation plan bulunur. Süre bitince yeniden review gerekir. Compliance açısından sessiz suppression kabul edilebilir kanıt değildir.
AI Tarafından Üretilen Kod Nasıl Analiz Edilmeli?
AI tarafından üretilen kod farklı kalite standardı değil, ek risk görünürlüğü gerektirir. Kod hızlı üretildiği için gereksiz abstraction, yeni dependency veya eksik edge-case testleri daha kolay gözden kaçabilir. Type safety ve security default'ları ayrıca incelenmelidir. Differential coverage ve complexity gate yeni AI code üzerinde daha sıkı uygulanabilir. Human review zorunluluğu korunmalıdır.
AI Kodunun Özel Riskleri
AI code mevcut repository convention'ını tam bilmeden öneri üretebilir. Daha önce kullanılmayan dependency ekleyebilir. Güvenlik açısından outdated pattern kullanabilir. Testler yalnız happy path'i kapsayabilir. Bu nedenle provenance yanında standart static ve dynamic kontroller daha da önemli hale gelir.
Over-Engineering
AI basit problem için gereksiz abstraction ve layer üretebilir. Code size ve complexity artar. Reviewer “bu yapı gerçekten gerekli mi?” sorusunu sormalıdır. Complexity gate yalnız sayı değil design smell sinyali sunar. Küçük ve açık solution tercih edilmelidir.
Dependency Bloat
AI küçük helper için yeni package önerebilir. Dependency eklemek supply chain ve maintenance riskidir. Pull request yeni manifest entry'yi otomatik işaretlemelidir. SCA license ve vulnerability kontrolü yapar. Reviewer built-in alternatif olup olmadığını değerlendirmelidir.
Güvensiz Default'lar
Generated code authentication veya input validation için zayıf default kullanabilir. Security-sensitive configuration ayrı review gerektirir. SAST ve secret scanning otomatik kontrol sağlar. Framework best practice rule'ları eklenebilir. AI çıktısı güvenli kabul edilmemelidir.
Type-Safety Problemleri
AI compiler error'ını hızlı aşmak için any veya unchecked cast önerebilir. Kod derlenir ancak type guarantee zayıflar. Strict type checking bu pattern'leri görünür yapar. Assertion sayısı quality metric olarak izlenebilir. Reviewer escape hatch gerekçesini değerlendirmelidir.
Eksik Edge-Case Testleri
AI çoğu zaman örnek happy path testleri üretebilir. Boundary ve failure case eksik kalabilir. Branch coverage bu boşluğu gösterebilir. Mutation testing test effectiveness hakkında ek sinyal verir. Human reviewer business risklere göre ek test istemelidir.
AI Code için Daha Sıkı Quality Gate Gerekir mi?
Her AI satırı otomatik olarak daha riskli kabul edilmemelidir. Ancak organization provenance bilgisine göre ek review veya analysis uygulayabilir. High-risk AI-generated module için branch coverage ve dependency audit sıkılaştırılabilir. Human approval zorunlu tutulabilir. Risk-based policy code source yanında business criticality'yi de dikkate almalıdır.
Differential Coverage
AI-generated pull request'te yeni code coverage özellikle önemlidir. Generated testlerin gerçekten behavior doğruladığı review edilmelidir. Differential branch coverage yalnız line execution'a göre daha güçlü sinyal sağlar. Threshold kritik module'e göre seçilir. Coverage gaming aynı risk burada da geçerlidir.
Branch Coverage
AI code çok sayıda conditional üretebilir. Line coverage yüksek görünürken bazı branch'ler test edilmemiş olabilir. Branch coverage bu açığı gösterir. Critical conditionlar explicit test case almalıdır. Quality gate changed-code branch coverage şartı koyabilir.
Complexity Limits
Generated code gereksiz nested logic oluşturabilir. Cognitive complexity threshold reviewer'a dikkat alanı gösterir. Automatic fail yalnız aşırı seviyelerde kullanılmalıdır. Daha düşük değer warning olarak kalabilir. Refactor AI tarafından yeniden üretilecekse sonuç tekrar analiz edilmelidir.
Dependency Audit
AI önerisinin eklediği yeni dependency otomatik audit edilmelidir. Known vulnerability, license ve maintenance durumu kontrol edilir. Package name confusion veya typosquatting riski ayrıca düşünülmelidir. New dependency reviewer approval gerektirebilir. Lock file değişikliği dikkatle incelenmelidir.
Security Rules
AI code normal SAST ve secret scanning kapsamından çıkarılmamalıdır. Security-sensitive path için ek high-confidence rules uygulanabilir. Unsafe crypto veya authentication pattern custom rule ile yakalanabilir. Human security review gerekirse CODEOWNERS üzerinden atanır. Tool sonucu AI'ya otomatik geri beslenip fix üretilse bile final review korunmalıdır.
AI-Generated Code Provenance ve İzlenebilirlik
AI-generated code provenance hangi değişiklikte AI desteği kullanıldığının kayıt altına alınmasını ifade eder. Her organization aynı ayrıntı seviyesine ihtiyaç duymaz. Pull request labeling ve human review confirmation yeterli olabilir. Regulated environment daha ayrıntılı audit kaydı isteyebilir. Provenance geliştiriciyi cezalandırmak için değil risk ve review ihtiyacını doğru yönetmek için kullanılmalıdır.
Kodun AI ile Üretildiğinin Kaydı
AI kullanımının commit veya PR metadata'sında belirtilmesi policy olabilir. Hangi tool veya model kullanıldığı her zaman gerekli olmayabilir. Sensitive code için daha ayrıntılı kayıt istenebilir. Record code quality standardını değiştirmez. İnsan geliştirici final değişiklikten sorumlu kalır.
Pull Request Labeling
AI-assisted label otomatik veya manuel eklenebilir. Pipeline bu label'a göre ek coverage veya security job tetikleyebilir. Reviewer daha dikkatli dependency ve test analizi yapabilir. Label gizli performans metriğine dönüştürülmemelidir. Açık policy developer güvenini korur.
Human Review Confirmation
PR template geliştiriciden generated code'u okuyup doğruladığını işaretlemesini isteyebilir. Bu checkbox tek başına güvenlik kontrolü değildir. Required reviewer yine normal code review yapar. Critical path için ikinci approval istenebilir. Human-in-the-loop süreç otomasyonla birlikte korunur.
Audit Trail
AI-assisted change audit trail pull request, review ve pipeline sonuçlarını birlikte saklayabilir. Regulated ortamda model kullanım policy'sine uyum kanıtı gerekebilir. Sensitive prompt içeriği ayrı veri güvenliği konusu olabilir. Audit yalnız gerekli metadata'yı saklamalıdır. Privacy ve security gereksinimleri birlikte değerlendirilmelidir.
AI Code Oranının Takibi
Organization AI-assisted change oranını gözlemleyebilir ancak tek başına kalite metriği olarak kullanmamalıdır. Daha anlamlı olan escaped defect, rework ve review süresidir. AI oranı bu outcome'larla korele edilebilir. Takım veya geliştirici performans değerlendirmesine doğrudan bağlamak yanlış teşvik yaratabilir. Ama governance ve kapasite planlaması için yardımcı olabilir.
Regulated Environments
Regulated ortam AI kullanımına ek approval veya data handling kısıtı uygulayabilir. Proprietary code'un external service'e gönderilmesi policy konusu olabilir. AI-generated change human review ve standard security gate'ten geçmelidir. Provenance record retention tanımlanmalıdır. Risk acceptance normal compliance süreciyle yönetilmelidir.
AI ile Otomatik Kod Kalite Düzeltmeleri
AI quality finding üzerinden otomatik fix veya refactor önerebilir. Bu yaklaşım remediation süresini azaltabilir ancak yeni hatalar da üretebilir. Otomatik pull request en güvenli dağıtım modeli olabilir. Fix normal test, static analysis ve security pipeline'ından yeniden geçmelidir. Human-in-the-loop özellikle behavior değiştiren düzeltmelerde korunmalıdır.
AI-Generated Fix
Analyzer issue description AI sistemine verilip düzeltme önerisi üretilebilir. Suggestion patch olarak gösterilebilir. Otomatik merge edilmemelidir. Test ve static analysis sonucu doğrulanmalıdır. Reviewer değişikliğin issue'yu gerçekten çözüp yeni risk eklemediğini inceler.
Automated Refactoring
AI uzun method veya duplication için refactor önerebilir. Behavior preservation unit testlerle doğrulanmalıdır. Büyük refactor küçük PR'lara bölünmelidir. Complexity düşerken readability gerçekten iyileşiyor mu insan değerlendirmesi gerekir. Metric için anlamsız parçalama yapılmamalıdır.
Otomatik Pull Request
Bot fix'i ayrı branch ve pull request olarak açabilir. Böylece normal repository policy devreye girer. CODEOWNERS reviewer atanır. CI tüm quality gate'leri çalıştırır. Başarısız fix insan müdahalesi olmadan merge edilmez.
Fix'in Yeniden Analiz Edilmesi
Fix uygulandıktan sonra original issue'nun kaybolduğu doğrulanmalıdır. Aynı zamanda yeni bug veya vulnerability oluşmamış olmalıdır. Static analysis tekrar çalışır. Unit ve integration test sonuçları incelenir. Differential report reviewer'a önce ve sonra farkını gösterir.
Human-in-the-Loop
Human reviewer business intent ve design etkisini değerlendirir. AI tool yalnız öneri üretir. Critical security fix ek uzman review gerektirebilir. Low-risk formatting fix daha yüksek otomasyon seviyesine sahip olabilir. Otonomi risk sınıfına göre kademeli artırılmalıdır.
Otonom Fix'in Riskleri
Otomatik fix semptomu giderirken behavior'ı değiştirebilir. Test coverage eksikse regression fark edilmeyebilir. Dependency veya API değişikliği unexpected etki yaratabilir. Bu nedenle autonomous merge yalnız çok dar ve güvenilir rule sınıflarında düşünülmelidir. Audit log hangi değişikliğin bot tarafından yapıldığını göstermelidir.
Kod Kalite Analizi İçin Hangi Programlama Dili Kullanılır?
Kod kalite analizi için tek bir “en iyi dil” yoktur. Kullanılan programlama dilinin compiler, linter, type checker ve analyzer ekosistemi birlikte değerlendirilmelidir. Java, Python, JavaScript, C#, Go ve C/C++ farklı kalite stack'lerine sahiptir. Polyglot repository birden fazla tool kullanabilir. Merkezi CI policy sonuçları ortak gate altında birleştirmelidir.
Java
Java compiler güçlü type feedback sağlar. Checkstyle, SpotBugs, PMD ve SonarQube benzeri araçlar farklı kalite katmanları sunabilir. Unit ve coverage tool'ları build sistemine entegre edilebilir. Dependency scan Maven veya Gradle metadata kullanabilir. Enterprise codebase'de rule governance merkezi yapılabilir.
Python
Python dynamic olduğu için lint ve optional type checking daha büyük önem taşıyabilir. Ruff, Pylint, mypy ve Pyright farklı kontrol katmanları sağlar. pytest coverage ve test raporu üretebilir. SAST framework-aware rule kullanmalıdır. CI hızlı lint ve type check'i erken çalıştırabilir.
JavaScript / TypeScript
ESLint, TypeScript compiler ve test framework'leri güçlü kalite stack oluşturabilir. Strict type mode refactor güvenini artırır. Frontend ve Node.js repository'leri dependency supply chain riskine dikkat etmelidir. Coverage LCOV olarak raporlanabilir. SAST ve secret scanning PR pipeline'a eklenebilir.
C#
C# compiler ve nullable reference type desteği erken hata yakalamayı kolaylaştırır. Analyzer package'ları build sırasında çalışabilir. Test ve coverage .NET tooling üzerinden raporlanabilir. SonarQube veya benzeri platform merkezi dashboard sağlar. NuGet dependency taraması supply chain kontrolünü tamamlar.
Go
Go compiler birçok unused code ve type problemini doğrudan engeller. go vet ve golangci-lint ek kalite kontrolleri sağlar. Test ve coverage standard toolchain ile üretilebilir. Static security scanner ayrıca kullanılabilir. Basit toolchain hızlı CI feedback'i için avantajdır.
C/C++
C ve C++ memory safety ve undefined behavior riskleri nedeniyle güçlü static analysis ihtiyacı taşır. clang-tidy ve compiler warning'leri önemli kalite katmanıdır. Sanitizer dynamic test aşamasında ek güven sağlar. Build matrix platform farklılıklarını doğrulayabilir. Critical native code için daha sıkı security ve coverage policy uygulanabilir.
En İyi Programlama Dili Yerine Dil-Spesifik Kalite Stack'i Nasıl Seçilir?
Önce dilin resmi compiler ve formatter araçları değerlendirilmelidir. Ardından linter, test, coverage ve security analyzer eklenir. Aynı problemi üç tool ile tekrar raporlamak gereksizdir. Tool seçiminde performance, IDE parity ve CI integration önemlidir. Organization-wide quality gate sonuçları standard formatta birleştirilmelidir.
Open Source Kod Kalite Araçları
Open source kalite araçları ekiplerin lint, static analysis ve security kontrollerini şeffaf biçimde çalıştırmasını sağlar. SonarQube Community, Semgrep, CodeQL, PMD, SpotBugs ve language-specific araçlar farklı problem sınıflarına odaklanır. Bazı enterprise özellikleri open source sürümlerde bulunmayabilir. SaaS platform operasyon yükünü azaltırken data governance değerlendirmesi gerektirir. En uygun stack ihtiyaç ve ekip kapasitesine göre seçilmelidir.
SonarQube Community
SonarQube Community belirli code quality ve static analysis ihtiyaçları için başlangıç platformu olabilir. Self-hosted operasyon gerektirir. Dil ve branch özelliği kapsamı kullanılan sürüme göre değerlendirilmelidir. Organization proof-of-concept ile ihtiyaçlarını test etmelidir. Quality gate fikri merkezi governance için değerlidir.
Semgrep
Semgrep custom rule geliştirme kolaylığı nedeniyle security ve organization-specific pattern kontrolünde değerlidir. Rule repository açık kaynak veya internal tutulabilir. Fast scan changed-code üzerinde çalıştırılabilir. Data flow özelliği rule tipine göre değişebilir. False positive test case'leri rule kalitesini korur.
CodeQL
CodeQL query tabanlı security analysis sunar. Açık kaynak query ekosistemi genişletilebilir. Compile edilen bazı dillerde database creation pipeline maliyeti getirir. Security research ekipleri custom query yazabilir. Sonuç SARIF ile repository platformuna aktarılabilir.
PMD
PMD rule-based static analysis için kullanılabilir. Java ekosisteminde code smell ve bug pattern kontrolü sağlar. Build pipeline'a kolay entegre edilebilir. Custom rule organization standardını enforce edebilir. Merkezi dashboard gerekirse ayrı platformla sonuç birleştirilebilir.
SpotBugs
SpotBugs Java bytecode üzerinde bug pattern arar. Build sonrası analysis yaptığı için farklı hata sınıflarını yakalayabilir. Annotation ile belirli findingler suppress edilebilir. Suppression review edilmelidir. CI fail threshold severity'ye göre ayarlanmalıdır.
ESLint
ESLint JavaScript ve TypeScript code quality pipeline'ının temel araçlarından biri olabilir. Plugin architecture framework ve security kurallarını genişletir. Organization shareable config yayınlayabilir. IDE ve CI aynı rule set'i kullanır. Auto-fix developer friction'ı azaltır.
Ruff
Ruff hızlı Python linting ve formatting akışı sağlayabilir. CI'nın ilk adımlarında çalıştırılması uygundur. Çok sayıda rule tek tool altında toplanabilir. Existing Pylint veya formatter duplication'ı değerlendirilmelidir. Hız developer feedback açısından önemli avantajdır.
Pylint
Pylint Python code quality ve style konusunda geniş rule set sağlar. Complexity ve design warning'leri de üretebilir. Rule tuning önemlidir. Çok noisy default configuration developer fatigue oluşturabilir. Project-specific rc configuration versionlanmalıdır.
Checkstyle
Checkstyle Java coding standard enforcement için kullanışlıdır. Formatter dışındaki naming ve structural style rule'ları uygulanabilir. Organization ortak config paylaşabilir. CI ve IDE plugin aynı standardı kullanır. Style kuralı security gate ile aynı severity'de değerlendirilmemelidir.
golangci-lint
golangci-lint birçok Go analyzer'ı tek invocation içinde çalıştırabilir. Performance için cache kullanır. Rule set fazla geniş tutulursa output noisy olabilir. Critical linterlar blocking, diğerleri warning yapılabilir. Configuration code review ile yönetilmelidir.
Open Source ve SaaS Platform Karşılaştırması
Open source tool daha fazla kontrol ve özelleştirme sağlayabilir. Bunun karşılığında upgrade, scaling ve maintenance sorumluluğu ekibe aittir. SaaS platform onboarding ve merkezi raporlamayı kolaylaştırabilir. Source code ve metadata'nın nerede işlendiği security açısından değerlendirilmelidir. Total cost yalnız license değil operasyon zamanı dahil hesaplanmalıdır.
Open Source ve İşbirliğinin Kod Kalitesindeki Rolü
Open source kalite ekosistemi ortak rule set ve security araştırmasının hızlı gelişmesini sağlar. Community plugin ve benchmark projeleri araç kalitesini görünür hale getirir. Organization kendi rule katkısını açık kaynak paylaşabilir. Topluluk code review kültürü geliştiricilerin farklı codebase'lerden öğrenmesini sağlar. Diyarbakır gibi yerel yazılım topluluklarında bu çalışmalar ortak eğitim ve proje üretimi için güçlü alan oluşturur.
Ortak Lint Rule Set'leri
Birden fazla proje aynı coding standardı paylaşabilir. Ortak package veya config repository ile rule set dağıtılır. Version update automated PR ile yapılabilir. Project-specific exception sınırlı tutulur. Böylece ekipler her repository'de aynı tartışmayı tekrar yapmaz.
GitHub Üzerinden Static Analysis Kuralları Geliştirme
Custom static rule repository üzerinde normal yazılım projesi gibi geliştirilebilir. Test fixture positive ve negative case içerir. Pull request review rule confidence'ını artırır. Release edilen version CI template'e eklenir. Community contribution rule kalitesini zenginleştirebilir.
Community Plugins
Community plugin language veya framework desteğini genişletebilir. Plugin quality ve maintenance durumu değerlendirilmelidir. Unmaintained plugin false result üretebilir. Version compatibility CI upgrade planında kontrol edilir. Critical security policy yalnız sahipsiz plugin'e bağımlı bırakılmamalıdır.
Açık Kaynak Security Rules
Açık rule repository'leri yeni vulnerability pattern'lerinin hızla paylaşılmasını sağlar. Organization rule'u kendi codebase'inde test etmelidir. Framework usage farklı false positive üretebilir. Custom sanitizer ve source tanımı eklenebilir. Security community ile feedback loop savunma kalitesini artırır.
Benchmark Projeleri
Benchmark repository tool'un gerçek bug ve vulnerability yakalama gücünü karşılaştırmaya yardımcı olur. Precision ve recall birlikte ölçülebilir. Yalnız pazarlama skoruna güvenmek yerine ekip kendi representative code örneklerini kullanmalıdır. Pipeline latency de karşılaştırılmalıdır. Tool seçimi veriyle yapılır.
Yazılım Topluluklarında Code Review Kültürü
Code review kültürü static tool kullanımının ötesinde öğrenme ortamı oluşturur. Geliştirici farklı yaklaşım ve design kararlarını görür. Ortak rule set mekanik tartışmayı azaltır. Review workshop'ları gerçek pull requestler üzerinden yapılabilir. Topluluk projeleri bu pratiği risksiz ortamda geliştirmeye yardımcı olur.
Diyarbakır Yazılım Topluluğu İçin Kod Kalitesi Proje Fikirleri
Diyarbakır Yazılım Topluluğu içinde CI/CD ve kalite alanında ortak uygulama projeleri üretmek öğrenmeyi hızlandırabilir. Ortak pipeline template repository farklı dillerde örnekler sunabilir. Türkçe eğitim içerikleri static analysis ve quality gate kavramlarını erişilebilir hale getirebilir. Semgrep custom rule veya açık dashboard çalışmaları katkı kültürünü güçlendirebilir. Mevcut topluluk projeleri için https://www.diyarbakiryazilim.com.tr/projects sayfası incelenebilir.
Ortak CI/CD Template Repository
Topluluk farklı dil stack'leri için reusable pipeline template hazırlayabilir. Java, Python ve TypeScript örnekleri ortak kalite prensiplerini gösterebilir. Lint, test, coverage ve security job'ları modüler tutulabilir. Katılımcılar pull request ile geliştirme yapabilir. Template gerçek open-source projelerde test edilebilir.
Türkçe Code Quality Eğitimleri
Türkçe eğitim serisi static analysis, coverage ve quality gate farkını uygulamalı anlatabilir. Katılımcılar basit repository üzerinde rule ekleyebilir. Legacy baseline senaryosu gerçek ekip problemini simüle edebilir. False positive yönetimi de eğitimin parçası olmalıdır. Böylece eğitim yalnız araç kurulumundan ibaret kalmaz.
Open Source SonarQube Dashboard Projesi
Topluluk birkaç açık kaynak repository'nin kalite trendlerini görselleştiren örnek dashboard geliştirebilir. Project health tek skor yerine farklı risk kategorileriyle gösterilebilir. Coverage ve technical debt trendi zaman içinde izlenebilir. Veriler eğitim amacıyla yorumlanabilir. Dashboard kodu da aynı quality gate'e tabi tutulabilir.
Semgrep Custom Rule Çalışmaları
Katılımcılar yaygın backend hataları için custom Semgrep rule yazabilir. Her rule positive ve negative test case içermelidir. False positive analizi workshop içinde yapılabilir. Başarılı rule'lar açık kaynak paylaşılabilir. Bu çalışma static analysis mantığını derinlemesine öğretir.
Topluluk Projeleri İçin Ortak Quality Gate Standardı
Topluluk projeleri minimum lint, test ve critical security gate standardı belirleyebilir. New-code coverage hedefi proje tipine göre değişebilir. Ruleset merkezi template ile dağıtılır. İstisna pull request içinde gerekçelendirilir. Böylece katılımcılar kurumsal governance pratiğini gerçek proje üzerinde deneyimler.
Açık Kaynak ve İşbirliği Odaklı Code Review Günleri
Belirli günlerde topluluk open pull requestleri birlikte review edebilir. Linter'ın yakaladığı mekanik sorun ile insan review gerektiren design sorunu karşılaştırılabilir. Katılımcılar reviewer olarak pratik kazanır. CI failure çözümü birlikte incelenebilir. Bu çalışma kurumsal ekiplerdeki gerçek code review akışına yakın deneyim sağlar.
Yazılımcılar CI/CD ve Kod Kalitesi Alanında Nasıl Uzmanlaşabilir?
CI/CD ve code quality uzmanlığı yalnız bir platform arayüzünü öğrenmekle gelişmez. Git, testing, linting, static analysis ve pipeline kavramlarını birlikte anlamak gerekir. SonarQube veya başka bir analiz platformu daha sonra bu temel üzerine oturur. SAST, SCA, Docker ve DevSecOps bilgisi kapsamı genişletir. Açık kaynak projelerde gerçek pipeline sorunları çözmek teorik bilgiyi kalıcı hale getirir.
Git
Git branch, commit ve pull request modeli pipeline trigger davranışını anlamak için temeldir. Changed-code analysis doğru diff hesaplamasına bağlıdır. Rebase ve merge davranışları quality check SHA'larını etkiler. Branch protection CI enforcement ile birlikte çalışır. Bu konu için https://www.diyarbakiryazilim.com.tr/posts/git-branch-stratejileri-kurumsal-ekiplerde-dogru-rebase-yonetimi adresindeki branch ve rebase rehberi tamamlayıcı olabilir.
Unit Testing
Static analysis testlerin yerini alamadığı için unit testing temel beceridir. Coverage metric ancak test mantığı anlaşıldığında doğru yorumlanabilir. Assertion quality ve test design önemlidir. Mutation testing ileri aşamada test etkinliğini ölçebilir. CI hızlı test feedback'i üzerine kurulmalıdır.
Linting
Linter configuration developer experience ile doğrudan ilişkilidir. Rule severity ve auto-fix davranışı öğrenilmelidir. Shared config organization standardı oluşturur. False positive tuning gerçek ekip pratiğidir. Lint pipeline'ın en hızlı quality layer'larından biridir.
Static Analysis
AST, control flow ve data flow temelini anlamak tool sonuçlarını daha doğru yorumlamayı sağlar. Her finding kesin bug değildir. Rule confidence ve suppression süreci öğrenilmelidir. Custom rule geliştirmek uzmanlığı artırır. Performance ve incremental analysis büyük codebase'lerde önemli hale gelir.
GitHub Actions / GitLab CI
Pipeline as code modern quality automation'ın temelidir. Trigger, dependency, cache ve artifact kavramları öğrenilmelidir. Required checks repository policy ile bağlanır. Secret management doğru yapılmalıdır. Aynı kalite adımlarını farklı platformlarda uygulayabilmek platform bağımsız düşünmeyi geliştirir.
SonarQube
SonarQube kullanırken scanner komutu kadar quality profile ve gate mantığı anlaşılmalıdır. New-code definition legacy migration için kritiktir. Coverage import sık hata yapılan alanlardan biridir. PR analysis ve branch integration öğrenilmelidir. Dashboard verisi risk ve trend bağlamında yorumlanmalıdır.
SAST / SCA
SAST first-party code security riskini, SCA dependency riskini inceler. İki araç aynı problemi çözmez. Severity, exploitability ve false positive yönetimi öğrenilmelidir. Security finding remediation pratiği gerekir. DevSecOps uzmanlığı code quality ile security pipeline'ını birleştirir.
Docker
Docker pipeline environment'ını standardize etmek için yaygın kullanılır. Analyzer veya build tool container içinde çalıştırılabilir. Cache ve volume davranışı performansı etkiler. Image security ayrıca scan edilmelidir. Reproducible build quality sürecini güçlendirir.
DevSecOps
DevSecOps güvenlik kontrollerini geliştirme akışına entegre eder. SAST, SCA, secret ve IaC scanning bir bütün olarak ele alınır. Security team tek final gate olmak yerine rule ve policy ownership sağlar. Developer actionable feedback alır. Quality ve security aynı pipeline governance modelinde buluşur.
Açık Kaynak Projelere Katkı
Açık kaynak repository gerçek CI failure ve code review deneyimi sunar. Contributor mevcut quality rule'lara uymak zorundadır. Farklı tool ve workflow görülür. Bug fix ve rule improvement katkısı yapılabilir. Topluluk hakkında daha fazla bilgi için https://www.diyarbakiryazilim.com.tr/about adresi kullanılabilir.
Örnek Bir CI/CD Kod Kalite Pipeline'ı Nasıl Kurulur?
CI/CD pipeline içinde kod kalite analizi nasıl yapılır sorusuna en sağlıklı cevap katmanlı bir kurulum sürecidir. İlk gün tüm tool'ları eklemek yerine önce kalite hedefleri ve mevcut baseline ölçülmelidir. Hızlı formatter, linter ve test kontrolleri temel oluşturur. Static analysis, SAST ve dependency scan daha sonra eklenir. Quality gate yalnız güvenilir sonuçlar üzerinde kademeli olarak blocking hale getirilir.
Adım 1 — Kalite Hedeflerini Belirleme
Önce hangi risklerin azaltılmak istendiği yazılmalıdır. Bug, security ve maintainability hedefleri ayrılabilir. Critical service için daha sıkı şart seçilebilir. Pipeline latency hedefi de belirlenmelidir. Tool seçimi hedeflerden sonra yapılmalıdır.
Adım 2 — Mevcut Kalite Baseline'ını Ölçme
Repository ilk kez full analysis'ten geçirilir. Existing bug, coverage ve debt durumu raporlanır. Bu sonuç hemen blocking yapılmaz. New-code baseline tanımlanır. Teknik borç hotspot backlog'a dönüştürülür.
Adım 3 — Formatter ve Linter Ekleme
Hızlı formatter ve linter developer feedback'in temelini oluşturur. Local script ile aynı komut çalıştırılmalıdır. CI format mismatch ve high-confidence lint error'ı fail eder. Legacy warning baseline gerekebilir. Auto-fix adoption'ı kolaylaştırır.
Adım 4 — Type Checking
Type-supporting dillerde strictness seviyesi belirlenir. Legacy module kademeli migration alabilir. Type check hızlı stage'e eklenir. Ignore ve assertion kullanımı izlenir. Başarısız type check merge'i engeller.
Adım 5 — Unit Tests
Unit test suite CI'nın zorunlu parçası olmalıdır. Flaky testler düzeltilmelidir. Test result standard formatta raporlanır. Parallel execution hız sağlar. Failure doğrudan merge blocking olur.
Adım 6 — Coverage Reporting
Coverage report test job'da üretilir. Line ve branch coverage destekleniyorsa ikisi de saklanır. New-code threshold başlangıçta gerçekçi seçilir. Generated code doğru exclude edilir. Coverage quality dashboard'a aktarılır.
Adım 7 — Static Analysis
Static analyzer pull request metadata ile çalıştırılır. New bug ve smell sonuçları changed-code üzerinde gösterilir. Critical bug blocking yapılabilir. Legacy issue baseline dışında kalır. Rule tuning ilk haftalarda düzenli yapılır.
Adım 8 — SAST
SAST security-sensitive source pattern'leri analiz eder. Critical high-confidence issue merge'i durdurur. False positive workflow tanımlanır. SARIF report repository security ekranına yüklenebilir. Security team rule ownership sağlar.
Adım 9 — Dependency ve Secret Scan
Dependency manifest ve source diff ayrı taranır. Critical CVE ve real secret blocking yapılır. License policy yeni package'i kontrol eder. Secret bulunduğunda rotation zorunlu remediation olarak belirtilir. Existing vulnerability SLA ile yönetilir.
Adım 10 — Quality Gate Tasarlama
Gate new critical bug, vulnerability ve test failure için kesin blocking şartı tanımlar. Coverage ve complexity risk bazlı threshold alır. Style problem warning olarak kalabilir. Gate kuralı versionlanır. Pass veya fail nedeni developer'a açık gösterilir.
Adım 11 — Pull Request Blocking
Quality gate repository required status check yapılır. Admin bypass sınırlanır. Yeni commit eski check'i geçersiz kılar. Merge ancak current HEAD başarılı olduğunda yapılır. Break-glass exception audit edilir.
Adım 12 — Pipeline'ı Paralelleştirme
Lint, test ve security job mümkün olduğunca paralel çalıştırılır. Dependency graph gereksiz serial stage'leri kaldırır. Runner kapasitesi ölçülür. Slow job profili düzenli çıkarılır. Feedback latency budget takip edilir.
Adım 13 — Dashboard ve Trend Monitoring
Quality gate pass rate ve new issue trendi dashboard'a aktarılır. Team ownership görünür olur. MTTR ve technical debt trendi izlenir. DORA metrikleriyle delivery etkisi karşılaştırılır. Dashboard aksiyon üretmeyen dekoratif panel olmamalıdır.
Adım 14 — Threshold Kalibrasyonu
İlk threshold'lar gerçek finding ve developer feedback verisiyle değerlendirilir. Çok noisy rule warning'e düşürülebilir. Kaçan production bug yeni rule ihtiyacı gösterebilir. Critical service daha sıkı hale getirilebilir. Değişiklik policy pull request üzerinden yapılır.
Adım 15 — Sürekli İyileştirme
Quality pipeline bir kere kurulup unutulmamalıdır. Tool version, rule set ve dependency data sürekli değişir. Developer feedback latency izlenir. Düşük değerli kontroller kaldırılabilir. Yeni risk sınıfları aynı governance modeliyle sisteme eklenir.
CI/CD Kod Kalite Pipeline'larında Yapılan Yaygın Hatalar
Kod kalite otomasyonu yanlış tasarlandığında geliştiricinin güvenmediği bir rapor sistemine dönüşebilir. Scanner çalıştırıp sonucu merge kararına bağlamamak en yaygın hatalardan biridir. Legacy code'u ilk günden blocking yapmak başka bir başarısızlık nedenidir. Coverage'ı tek kalite ölçüsü görmek ve çok fazla false positive üretmek adoption'ı düşürür. İyi pipeline güvenilir, hızlı ve risk odaklı olmalıdır.
Scanner Çalıştırıp Sonucu Enforcement'a Bağlamamak
Scanner başarılı process exit code ile bitebilir. İçinde critical vulnerability bulunmasına rağmen pipeline yeşil kalabilir. Quality gate sonucu required status check'e bağlanmalıdır. Yalnız dashboard raporu davranış değiştirmez. Enforcement kalite otomasyonunun temel parçasıdır.
Legacy Kodun Tamamını İlk Günden Gate'e Sokmak
Legacy issue sayısı çok yüksek olabilir. Full-codebase blocking geliştirmenin tamamen durmasına yol açar. Developer tool'u kapatmak ister. New-code baseline daha sürdürülebilir çözümdür. Existing debt ayrı remediation planı almalıdır.
Tüm Projelere Aynı Threshold Uygulamak
Risk profilleri farklıdır. Internal script ile payment service aynı coverage ve security threshold'a ihtiyaç duymaz. Organization minimum baseline koyabilir. Project-specific strictness eklenebilir. Risk-based gate daha anlamlı sonuç üretir.
Coverage'ı Tek Kalite Ölçütü Sanmak
Yüksek coverage zayıf assertion'larla kolayca elde edilebilir. Security ve maintainability tamamen farklı sinyallerdir. Branch coverage ve mutation score daha fazla bilgi sağlar. Production defect outcome metric'i unutulmamalıdır. Coverage yalnız tek veri noktasıdır.
Çok Fazla False Positive Üretmek
Noisy rule developerların gerçek issue'yu görmezden gelmesine neden olur. Bot commentleri review ekranını doldurabilir. Rule tuning ve suppression governance gerekir. Yüksek confidence findingler öncelikli gösterilmelidir. Warning fatigue kalite programını zayıflatır.
Pipeline'ı Gereksiz Yavaşlatmak
Her tool'u serial ve full scan çalıştırmak feedback süresini büyütür. Fast checks first ve parallel job kullanılmalıdır. Incremental analysis codebase büyüklüğüyle ölçeklenmeyi sağlar. Heavy scan nightly pipeline'a taşınabilir. Quality ile latency birlikte optimize edilmelidir.
Security ve Quality'yi Tek Bir Araçla Çözmeye Çalışmak
Tek platform kolay olabilir ancak bütün risk sınıflarında en güçlü çözüm olmayabilir. SAST, SCA ve secret scanning farklı veri kaynakları kullanır. Dil-spesifik linter daha iyi local feedback verebilir. Tool overlap minimize edilmelidir. Merkezi gate birden fazla aracı birleştirebilir.
Suppression'ları Kontrolsüz Kullanmak
Developer her finding için ignore ekleyebiliyorsa gate anlamını kaybeder. Suppression gerekçe ve owner gerektirmelidir. Critical security suppression ek approval almalıdır. Expiration riskin unutulmasını önler. Dashboard suppression trendini göstermelidir.
Quality Gate Bypass'larını Audit Etmemek
Bypass kim tarafından yapıldı bilinmiyorsa governance boşluğu oluşur. Break-glass event ticket ile kaydedilmelidir. Waiver owner ve expiration bulunmalıdır. Sonradan remediation takip edilmelidir. Admin bypass görünür ve sınırlı olmalıdır.
Sadece Main Branch'i Analiz Etmek
Main analysis problem merge edildikten sonra feedback verir. Developer context kaybetmiş olabilir. Pull request analysis shift-left sağlar. Changed-code issue doğrudan diff üzerinde görünür. Main full analysis trend için devam etmelidir.
PR'da Actionable Feedback Vermemek
“Quality failed” mesajı tek başına yeterli değildir. Developer hangi rule, file ve remediation adımının gerektiğini görmelidir. Inline comment veya summary yardımcı olur. External dashboard link'i detay sunabilir. Hızlı ve açık feedback adoption'ı artırır.
AI-Generated Code'u Normal Kodla Aynı Risk Profiliyle Değerlendirmek
AI code otomatik olarak kötü değildir. Ancak hızlı üretim ve dependency önerisi gibi ek riskler taşır. Human review, differential coverage ve dependency audit güçlendirilebilir. Provenance gerektiğinde ek policy tetikler. Risk-based yaklaşım kaynağı ve business kritikliğini birlikte değerlendirir.
Kurumsal Kod Kalitesi Olgunluk Modeli
Kurumsal kalite olgunluğu yalnız kullanılan tool sayısıyla ölçülmez. İlk aşamada manuel review bulunabilir. Daha ileri seviyede linter, tests ve static analysis otomatik hale gelir. Quality gate ve risk-based policy enforcement sağlar. Merkezi governance ve AI-assisted remediation son aşamalarda süreçleri ölçülebilir ve ölçeklenebilir hale getirir.
Seviye 0 — Manuel Code Review
Kalite büyük ölçüde reviewer deneyimine bağlıdır. Aynı sorun farklı repository'de farklı yorumlanabilir. Mechanical style tartışmaları review süresini tüketir. CI yalnız build çalıştırabilir. İlk adım formatter ve linter otomasyonudur.
Seviye 1 — Linter ve Formatter
Style ve basit code problem otomatik kontrol edilir. Developer local ve CI aynı kuralı görür. Review mekanik işten kurtulur. Quality gate henüz sınırlıdır. Bir sonraki adım test ve coverage görünürlüğüdür.
Seviye 2 — Automated Tests ve Coverage
Unit ve integration testler pipeline'da blocking hale gelir. Coverage report üretilir. New-code threshold uygulanabilir. Flaky test governance önem kazanır. Static analysis yeni yapısal sinyaller ekler.
Seviye 3 — Static Analysis
Bug, smell ve vulnerability pattern'leri otomatik görünür olur. Pull request decoration developer feedback'ini hızlandırır. Rule tuning ve baseline ihtiyacı ortaya çıkar. Critical finding henüz warning olabilir. Sonraki aşama bunları quality gate'e bağlamaktır.
Seviye 4 — Quality Gates
Analysis sonucu merge veya deployment decision'a bağlanır. Critical issue ve new-code coverage blocking olabilir. Admin bypass governance gerektirir. Gate pass rate takip edilir. Risk-based farklılaştırma bir sonraki olgunluk adımıdır.
Seviye 5 — Risk-Based Quality Policies
Critical service daha sıkı threshold kullanır. Legacy ve internal tool farklı gate profiline sahip olabilir. Security ve quality policy business impact ile eşlenir. Exception controlled waiver ile yönetilir. Organization scale için merkezi governance gerekir.
Seviye 6 — Central Governance ve Observability
Rule set merkezi versionlanır. Team ownership ve KPI dashboard birlikte çalışır. Quality sonuçları DORA ve incident verisiyle ilişkilendirilir. Policy change code review'dan geçer. Tool performansı ve false positive sürekli ölçülür.
Seviye 7 — AI-Assisted / Autonomous Remediation
Finding için otomatik fix önerileri üretilebilir. Düşük riskli değişiklik bot PR olarak açılır. Tüm normal quality gate tekrar çalışır. Human approval risk seviyesine göre korunur. Otonomi yalnız ölçülmüş güvenle kademeli artırılır.
CI/CD Kod Kalite Analizlerinin Geleceği
CI/CD Boru Hatlarında (Pipelines) Kod Kalite Analizleri gelecekte tek bir scanner çalıştırmaktan daha geniş bir sürekli güvence modeline dönüşüyor. IDE ile pipeline aynı policy'yi paylaşacak, incremental analysis daha hızlı feedback sağlayacak ve gate'ler business riskine göre dinamikleşecek. AI-generated code için provenance ve ek assurance katmanları yaygınlaşacak. Otomatik remediation insan review ile birlikte daha fazla kullanılacak. Kalite, security, architecture ve software supply chain kontrolleri aynı delivery flow içinde birleşecek.
IDE'den Pipeline'a Tek Kalite Politikası
Developer IDE'de gördüğü kuralı CI'da aynı şekilde görmelidir. Rule drift sürpriz pipeline failure üretir. Merkezi configuration ve IDE synchronization bu sorunu azaltır. Local feedback daha hızlı olur. CI final enforcement noktası olarak kalır.
Incremental Analysis
Büyük codebase'lerde full scan her commit için sürdürülebilir değildir. Incremental analysis değişen graph bölgesine odaklanır. Cache correctness kritik hale gelir. Scheduled full scan consistency kontrolü sunar. Feedback latency ciddi biçimde düşebilir.
Risk-Based Gates
Gelecekte gate yalnız sabit threshold değil change risk score kullanabilir. Kritik module, dependency veya data flow değişikliği daha sıkı kontrol tetikleyebilir. Documentation change daha hızlı path alabilir. Risk modeli şeffaf olmalıdır. Developer neden ek gate çalıştığını anlayabilmelidir.
AI Code Assurance
AI-assisted code provenance ve quality control birlikte gelişecektir. Generated code normal test ve security standardını karşılamalıdır. Ek differential analysis gerektiğinde otomatik tetiklenebilir. Human ownership devam eder. Assurance tool output kaynağına değil gerçek riskine odaklanmalıdır.
AI-Powered Code Review
AI reviewer static finding ve diff context'ini birleştirerek suggestion sunabilir. Mechanical issue'ları özetleyebilir. Business logic kararı insan reviewer'a bırakılmalıdır. Hallucinated veya yanlış comment riski ölçülmelidir. AI review blocking authority kazanmadan önce güven verisi gerekir.
Automated Remediation
Basit dependency update veya lint fix otomatik PR'a dönüştürülebilir. Fix normal CI gate'ten geçer. Security patch önerisi human review alır. Remediation time azalabilir. Otomasyon yeni risk ürettiğinde rollback kolay olmalıdır.
Agentic Coding Workflows
Agentic coding sistemleri issue'dan code ve test üretebilir. Bu model quality gate'in önemini daha da artırır. Autonomous change repository policy'yi bypass etmemelidir. Her agent branch, PR ve CI sürecini takip etmelidir. Human escalation risk seviyesine göre devreye girer.
Continuous Architecture Analysis
Architecture dependency ve fitness function kontrolleri daha sürekli hale gelebilir. Module graph drift erken yakalanır. Architectural decision ile code rule arasında bağ kurulabilir. Monorepo büyük değişiklik etkisini graph üzerinden hesaplar. CI yalnız syntax değil design boundary'yi de korur.
Kalite, Güvenlik ve Supply Chain Kontrollerinin Birleşmesi
Developer tek pull request içinde code quality, dependency ve provenance durumunu birlikte görebilir. Farklı tool sonuçları ortak policy engine tarafından değerlendirilir. SBOM ve build attestation release gate'e bağlanabilir. Security ve quality ayrı silolar olmaktan çıkar. Yine de her risk sınıfının ownership ve severity anlamı korunmalıdır.
Sıkça Sorulan Sorular
CI/CD ve kod kalitesi konusunda en sık sorulan sorular genellikle hangi kontrolün nerede çalışması gerektiği ve quality gate'in ne kadar katı olması gerektiği etrafında toplanır. Static analysis, coverage ve security scanning aynı şey değildir. SonarQube veya başka bir platform yalnız doğru policy ile değer üretir. Pipeline hızının da kalite sisteminin parçası olduğu unutulmamalıdır. Aşağıdaki cevaplar ekiplerin günlük kararlarında kullanabileceği kısa bir referans sunar.
CI/CD pipeline'da kod kalite analizi nedir?
CI/CD pipeline'da kod kalite analizi source code değişikliklerinin otomatik kontrollerden geçirilmesidir. Lint, type check, test, coverage ve static analysis bu kapsamda yer alabilir. Security için SAST ve dependency scan eklenebilir. Sonuç quality gate ile pass veya fail kararına dönüştürülür. Merge veya deployment gerektiğinde bu sonuca bağlanır.
Static code analysis nedir?
Static code analysis kod çalıştırılmadan source veya intermediate representation üzerinde yapılan analizdir. AST, control flow ve data flow teknikleri kullanılabilir. Bug, smell ve vulnerability pattern'leri bulunabilir. Runtime business davranışını tam doğrulamaz. Bu nedenle tests ile birlikte kullanılmalıdır.
Linter ile SonarQube arasındaki fark nedir?
Linter çoğunlukla hızlı language-specific kuralları çalıştırır. SonarQube sınıfındaki platformlar daha geniş static analysis, metric, dashboard ve quality gate yönetimi sağlayabilir. Linter local feedback için daha uygundur. Merkezi platform organization governance için değerlidir. İkisi birlikte kullanılabilir.
Quality gate nedir?
Quality gate kalite sonuçlarını karar kuralına dönüştüren mekanizmadır. New critical vulnerability sıfır gibi koşullar tanımlar. Koşul sağlanmazsa pipeline fail olabilir. Gate repository required check olarak merge'i engelleyebilir. Threshold risk ve project type'a göre seçilmelidir.
Quality gate hangi durumda build'i durdurmalıdır?
Critical bug, security finding veya test failure build'i durdurmak için güçlü adaydır. Low severity style problemi çoğu zaman warning olarak kalabilir. Dependency vulnerability exploitability ile birlikte değerlendirilmelidir. Legacy debt new-code gate dışında tutulabilir. Blocking yalnız gerçek risk seviyesiyle uyumlu olmalıdır.
SonarQube CI/CD pipeline'a nasıl entegre edilir?
Önce project ve quality profile tanımlanır. Test ve coverage raporu hazırlanır. Scanner pipeline içinde çalıştırılır ve pull request metadata gönderilir. Analiz tamamlandıktan sonra quality gate sonucu beklenir. Repository required status check bu sonucu merge kararına bağlar.
SonarQube alternatifi açık kaynak araçlar nelerdir?
Semgrep, CodeQL, PMD, SpotBugs ve language-specific linterlar farklı ihtiyaçlara cevap verebilir. Qodana ve Codacy gibi platform sınıfında başka seçenekler de bulunur. Tek tool tüm quality ve security problemlerini çözmeyebilir. Tool seçimi dil, governance ve hosting ihtiyacına göre yapılmalıdır. Pilot repository karşılaştırması en sağlıklı yöntemdir.
Kod coverage yüzde kaç olmalıdır?
Evrensel doğru yüzde yoktur. Critical domain logic daha yüksek branch coverage gerektirebilir. Generated veya trivial code farklı değerlendirilir. New-code coverage legacy repository için daha kullanışlıdır. Test effectiveness coverage yüzdesinin önünde tutulmalıdır.
%100 coverage kaliteli kod anlamına gelir mi?
Hayır, test assertion yapmadan bile yüksek coverage üretilebilir. Yalnız happy path test edilmiş olabilir. Security veya maintainability sorunları coverage'dan görünmez. Mutation testing test etkinliği hakkında ek bilgi verir. Coverage kalite sinyallerinden yalnız biridir.
Cyclomatic complexity nedir?
Cyclomatic complexity code içindeki bağımsız kontrol path sayısını ölçmeye çalışır. If, switch ve loop sayısı skoru etkiler. Yüksek değer daha fazla test ve review ihtiyacı gösterebilir. Her yüksek skor otomatik olarak kötü code değildir. Threshold domain ve language bağlamında değerlendirilmelidir.
Cognitive complexity nedir?
Cognitive complexity kodun insan tarafından anlaşılma zorluğunu ölçmeye çalışır. Deep nesting ve control flow değişimleri skoru artırır. Readability review için yararlı sinyal olabilir. Tek başına refactor kararı vermemelidir. Code churn ve business risk ile birlikte değerlendirilmelidir.
SAST ile static code analysis arasındaki fark nedir?
Static code analysis geniş kalite ve bug kategorisini kapsar. SAST güvenlik vulnerability'lerine odaklanır. Aynı AST veya data flow altyapısını kullanabilirler. Severity ve remediation ownership farklı olabilir. Pipeline iki sonucu ayrı policy olarak yönetmelidir.
SAST ile SCA arasındaki fark nedir?
SAST sizin source code'unuzdaki security problemlerini arar. SCA üçüncü taraf dependency ve license risklerini inceler. Güvenli source vulnerable dependency kullanabilir. Bu nedenle iki kontrol birlikte gereklidir. Secret scanning üçüncü ayrı risk alanını kapsar.
Legacy projede quality gate nasıl uygulanır?
Önce mevcut baseline ölçülmelidir. Tüm existing issue'lar blocking yapılmamalıdır. New-code critical bug, vulnerability ve coverage gate ile başlanabilir. Existing debt ayrı backlog ve SLA ile azaltılır. Zaman içinde threshold kademeli sıkılaştırılabilir.
Pull request quality gate nasıl oluşturulur?
Changed-code analysis pull request üzerinde çalıştırılır. New bug, vulnerability ve coverage koşulları tanımlanır. Gate sonucu repository status check olarak yayınlanır. Required check merge'i engeller. Developer actionable issue bilgisini PR ekranında görmelidir.
GitHub Actions ile kod kalitesi nasıl kontrol edilir?
Workflow içinde checkout, dependency, lint, type check ve tests çalıştırılır. Coverage raporu üretilir. Static analysis ve SAST paralel job olarak eklenebilir. Quality gate sonucu required status check yapılır. Branch protection merge enforcement sağlar.
GitLab CI/CD'de code quality nasıl uygulanır?
Lint, test, analyze ve security stage'leri oluşturulabilir. Code quality ve SAST report merge request widget'a aktarılır. Approval rules riskli değişikliklere ek review sağlar. Quality gate pipeline status üzerinden merge'i bloklayabilir. New-code analysis legacy noise'u azaltır.
AI tarafından üretilen kod nasıl test edilmelidir?
AI-generated code normal code quality standardından muaf olmamalıdır. Differential coverage ve branch coverage özellikle incelenebilir. Dependency ve security scan yeni önerileri kontrol etmelidir. Human review final responsibility'yi taşır. Provenance gerektiğinde ek risk-based gate tetikleyebilir.
Quality gate pipeline'ı ne kadar yavaşlatmalıdır?
Tek doğru süre yoktur ancak developer feedback birkaç dakika içinde başlamalıdır. Hızlı lint ve type check erken sonuç vermelidir. Ağır scan paralel veya nightly çalışabilir. Primary merge gate için latency budget tanımlanmalıdır. Quality tool eklenirken süre maliyeti mutlaka ölçülmelidir.
Kod kalite analizi için en iyi araç hangisidir?
Tek bir en iyi araç yoktur. Dil, hosting, security ve governance ihtiyacı seçimde belirleyicidir. SonarQube merkezi kalite yönetimi için uygun olabilirken Semgrep custom security rule konusunda güçlü olabilir. Language-specific linter local feedback açısından daha hızlı olabilir. En doğru seçim representative repository üzerinde yapılan ölçümlü karşılaştırmayla belirlenir.
CI/CD Kod Kalite Analizi Hakkında Ek Sorular
CI/CD Boru Hatlarında (Pipelines) Kod Kalite Analizleri planlanırken teknik araçların yanında ekip davranışı ve enforcement modeli de değerlendirilmelidir. Kurumsal CI/CD kod kalite analizi ve DevOps otomasyon hizmeti yalnız scanner kurulumu değil quality gate, branch protection, dashboard ve remediation süreçlerinin birlikte tasarlanmasını gerektirir. CI/CD ve kod kalite analizi danışmanlığı yakınımda şeklinde araştırma yapan ekipler de gerçek repository üzerinde çalışan ölçülebilir bir süreç talep etmelidir. Coverage, static analysis ve security sonuçları tek bir kalite yüzdesine indirgenmemelidir. Sağlıklı yaklaşım farklı risk sınıflarını ayrı ölçüp ortak deployment kararında birleştirmektir.
CI/CD boru hatlarında kod kalite analizleri nasıl otomatikleştirilir?
Önce formatter, linter, type check ve test komutları pipeline içinde standardize edilir. Coverage raporu üretildikten sonra static analyzer ve security araçları çalıştırılır. Sonuçlar quality gate üzerinden pass veya fail kararına dönüştürülür. Repository required check gate başarısızsa merge işlemini engeller. Hızlı kontroller PR aşamasında, pahalı deep scan'ler ise main veya nightly pipeline'da çalıştırılabilir.
SonarQube ve benzeri statik kod analiz araçları CI/CD pipeline’larına nasıl entegre edilir?
Analyzer project configuration ve quality profile ile başlatılır. Test ve coverage çıktıları scanner tarafından okunabilecek formatta hazırlanır. Scanner pull request veya branch metadata ile çalışır. Analiz sunucusundan quality gate sonucu alınıp pipeline status'a çevrilir. Merge policy bu status'u required check yaptığında entegrasyon gerçek enforcement kazanır.
CI/CD süreçlerinde code coverage, code smell, teknik borç ve kod karmaşıklığı gibi kalite metrikleri nasıl ölçülür?
Coverage test runner çıktısından, code smell ve complexity static analyzer sonuçlarından elde edilebilir. Technical debt remediation effort ve debt ratio gibi tahmini metriklerle gösterilebilir. Code churn ve hotspot verisi bu ölçümlere gerçek değişim bağlamı ekler. New-code metrikleri legacy repository'lerde daha anlamlı gate sağlar. Ölçümler trend ve production defect verisiyle birlikte yorumlanmalıdır.
Quality Gate kriterleri nasıl belirlenir ve başarısız kalite kontrollerinde build veya deployment nasıl durdurulur?
Önce critical bug, vulnerability ve test failure gibi yüksek riskli koşullar seçilir. Coverage ve complexity threshold proje kritikliğine göre belirlenir. Gate sonucu CI job status olarak yayınlanır. Repository veya deployment platformu bu status'u zorunlu policy yapar. Exception gerekiyorsa owner, expiration ve audit kaydı bulunan break-glass süreci kullanılmalıdır.
CI/CD kod kalite analizi ve DevOps danışmanlığını yakınımda nerede bulabilirim?
CI/CD ve kod kalite analizi danışmanlığı yakınımda şeklinde araştırma yapan ekipler, yalnız araç kurulumu değil mevcut repository ve pipeline davranışını değerlendiren çalışmaları tercih etmelidir. Diyarbakır Yazılım Topluluğu hakkında bilgi için https://www.diyarbakiryazilim.com.tr/about adresi incelenebilir. Uygulamalı proje çalışmalarını görmek için https://www.diyarbakiryazilim.com.tr/projects sayfası kullanılabilir. Kurumsal CI/CD kod kalite analizi ve DevOps otomasyon hizmeti kapsamında özellikle pipeline latency, quality gate, SonarQube entegrasyonu, SAST, coverage ve branch protection birlikte ele alınmalıdır. Eğitim tarafında da gerçek repository üzerinde merge-blocking quality gate kurmak teorik anlatımdan daha kalıcı öğrenme sağlar.
Sonuç
CI/CD Boru Hatlarında (Pipelines) Kod Kalite Analizleri başarılı olduğunda ekip daha fazla rapor üretmez, daha güvenli kararları daha erken verir. Linting ve type checking hızlı feedback sağlar, tests ve coverage davranış güvenini artırır, static analysis ile SAST farklı risk sınıflarını görünür hale getirir. Quality gate bu sinyalleri merge ve deployment politikalarına bağlar. Legacy projelerde new-code baseline, büyük organizasyonlarda risk-based policy ve merkezi governance kullanmak süreci sürdürülebilir hale getirir. Kendi pipeline'ınızda kod kalitesi, DevSecOps, static analysis ve CI/CD otomasyonu üzerine uygulamalı çalışmalar geliştirmek için https://www.diyarbakiryazilim.com.tr adresinden Diyarbakır Yazılım Topluluğu çalışmalarına ulaşabilirsiniz.
share: