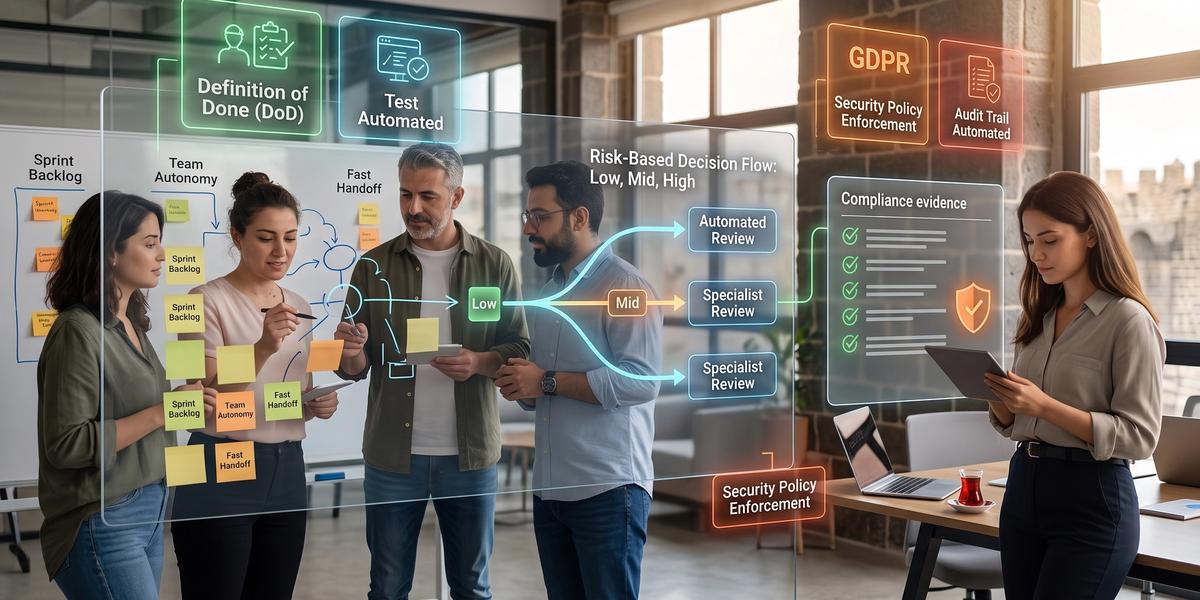
Çevik Metodolojilerde Esneklik ve Kurumsal Kuralların Dengesi

Diyarbakır Yazılım
16.08.2026
#Yazılım#Teknoloji#Topluluk
Çevik çalışma denildiğinde bazı ekiplerin aklına sınırsız özgürlük, bazı yöneticilerin aklına ise kontrol kaybı geliyor. On yılı aşkın süredir yazılım ekipleri, proje yönetimi ve kurumsal süreçlerle çalışırken gördüğüm temel gerçek şu oldu: İki tarafın da bu kadar keskin düşünmesine gerek yok. Çevik Metodolojilerde Esneklik ve Kurumsal Kuralların Dengesi, ekiplerin istedikleri her şeyi yapmasıyla ya da yönetimin her kararı onaylamasıyla kurulmaz. Sağlıklı model, riski yöneten birkaç net sınırın merkezi olarak tanımlanması ve bu sınırların içinde günlük kararların işi yapan ekiplere bırakılmasıdır. Bu rehberde çevik metodolojilerde esneklik ve kurumsal yönetişim nasıl dengelenir, Agile süreçler kurumsal politika ve prosedürlere nasıl uyarlanır ve Scrum ekiplerinde esneklik standartlaşma ve kontrol dengesi nasıl sağlanır gibi sorulara uygulamaya dönük cevaplar bulacaksınız.
Çevik Metodolojilerde Esneklik Ne Anlama Gelir?
Çevik yöntemlerde esneklik, planın hiç yapılmaması veya ekiplerin kurumsal sınırları dikkate almaması değildir. Esneklik, yeni bilgi ortaya çıktığında planı yeniden değerlendirebilme kapasitesidir. Kullanıcı geri bildirimi, teknik bulgu, pazar değişikliği veya yeni bir risk ekip için anlamlıysa çalışma sırası buna göre düzenlenebilir. Burada önemli olan kararların rastgele değil, ortak hedef ve tanımlanmış sınırlar içinde alınmasıdır. Sağlıklı bir çevik ekip hem değişime hızlı yanıt verir hem de hangi kararların kendi alanında olduğunu bilir.
Agile'ın Temel Mantığı
Agile'ın temel mantığı uzun süre boyunca tahminlere bağlı kalmak yerine kısa döngülerde çalışan sonuç üretmek ve öğrenmektir. Ekip bir işi küçük parçalara böler, ortaya çıkan sonucu kullanıcı veya paydaşla doğrular ve yeni bilgiye göre bir sonraki adımı belirler. Böylece yanlış bir varsayıma aylar boyunca yatırım yapılması önlenebilir. Bununla birlikte çeviklik hedef eksikliği anlamına gelmez; aksine yönün net olması küçük kararların daha hızlı alınmasını sağlar. Ekip nereye gitmek istediğini bildiğinde oraya ulaşmak için kullandığı yöntemde daha fazla esnekliğe sahip olabilir.
Değişime Yanıt Vermek
Çevik ekipler değişikliği başarısız planlamanın göstergesi olarak değil, çalışma sırasında ortaya çıkan yeni bilginin doğal sonucu olarak görür. Müşteri ihtiyacı değişebilir, teknik bir bağımlılık beklenenden farklı çıkabilir veya önceliği daha yüksek yeni bir gereksinim ortaya çıkabilir. Ekip bu bilgiyi görmezden gelmek yerine etkisini değerlendirerek backlog'u ve çalışma sırasını günceller. Kurumsal seviyede önemli olan, değişikliğin finansal, güvenlik veya mevzuat etkisi taşıdığı noktada gerekli kontrollerin devreye girmesidir. Böylece değişime yanıt verme hızı korunurken kontrol gerektiren alanlar da sahipsiz bırakılmaz.
Iteratif ve Artımlı Çalışmak
Iteratif çalışma, çözümü tek seferde kusursuz hale getirmeye çalışmak yerine kısa döngülerde geliştirmeyi ifade eder. Artımlı çalışma ise her döngü sonunda kullanılabilir veya değerlendirilebilir bir sonuç üretmeyi hedefler. Bu yaklaşım hem teknik hem iş risklerini daha erken görünür hale getirir. Büyük teslimatın sonunda hata bulmak yerine küçük increment'lerde kalite kontrolü yapılabilir. Kurumsal yönetişim de bu yapıya uyarlanarak büyük dönem sonu onayları yerine her increment içinde çalışan kontroller oluşturabilir.
Müşteri Geri Bildirimini Sürece Dahil Etmek
Müşteri geri bildirimi çevik çalışmanın merkezinde bulunur çünkü doğru ürünü üretmenin en güçlü yollarından biri gerçek kullanım bilgisini erkenden almaktır. Ekip yalnızca başlangıç gereksinimlerine bağlı kalırsa kullanıcı davranışında ortaya çıkan yeni bilgileri kaçırabilir. Düzenli review ve demo oturumları bu nedenle önemlidir. Bununla birlikte her müşteri talebinin otomatik olarak sprint kapsamına alınması doğru değildir. Product Owner geri bildirimi ürün hedefi, değer, kapasite ve kurumsal sınırlar açısından değerlendirerek önceliklendirir.
Ekiplere Karar Alanı Açmak
Çeviklik ancak ekiplerin belirli kararları kendilerinin verebilmesiyle gerçek anlam kazanır. Her teknik tercih veya görev dağılımı için yönetici onayı bekleyen takım hızlı çalışamaz. Bunun yerine kurum hangi alanların ekip kararında, hangi alanların danışma gerektirdiğinde ve hangi alanların resmi onaya tabi olduğunu açık biçimde tanımlamalıdır. Karar sınırları görünür olduğunda ekipler hem daha hızlı hareket eder hem de yanlış yetki kullanma endişesi yaşamaz. Bu nedenle özerklik, belirsiz özgürlük değil, açık yetki alanıdır.
Esneklik Kuralsızlık Anlamına Gelir mi?
Hayır, esneklik kuralsızlık anlamına gelmez. Güvenlik, kişisel veri, finansal kontrol, mevzuat veya müşteriye verilmiş sözleşmesel taahhütler gibi alanlarda ekiplerin belirli standartlara uyması gerekir. Çevik yaklaşımın farkı, bu kontrollerin teslimatı gereksiz yere bekleten bürokratik adımlar halinde uygulanmak zorunda olmadığını göstermesidir. Kontroller mümkünse otomatikleştirilebilir, risk seviyesine göre farklılaştırılabilir ve ekip akışına yerleştirilebilir. Böylece kural korunurken gereksiz bekleme süresi azaltılır.
Kurumsal Yönetişim (Governance) Nedir?
Kurumsal yönetişim, organizasyonun kararların nasıl verileceğini, sorumluluğun kimde olduğunu, risklerin nasıl yönetileceğini ve sonuçların hangi çerçevede izleneceğini belirleyen sistemidir. Governance yalnızca onay mekanizması değildir. Doğru kurulduğunda yön verir, yetki sınırlarını açıklar ve ekiplerin güvenli biçimde daha hızlı karar vermesini sağlar. Sorun çoğu zaman governance'ın varlığı değil, her risk seviyesine aynı ağır sürecin uygulanmasıdır. Çevik bir kurum governance modelini kararları merkezileştirmek için değil, kararların doğru seviyede güvenli biçimde alınmasını sağlamak için kullanır.
Governance'ın Temel Amaçları
Governance'ın temel amacı organizasyonu kontrol altında tutmak ifadesinden daha geniştir. Kurum, kimlerin hangi kararlardan sorumlu olduğunu bilmeli, önemli riskleri takip etmeli ve müşteriye veya düzenleyici kurumlara verdiği taahhütleri yerine getirebilmelidir. Aynı zamanda ekipler gereksiz onay trafiğinde zaman kaybetmemelidir. İyi governance, gerekli güvenceyi mümkün olan en düşük operasyonel maliyetle üretir. Bu nedenle yönetişim tasarlanırken yalnızca kontrolün gücü değil, kontrolün çalışma akışına getirdiği maliyet de değerlendirilmelidir.
Hesap Verebilirlik
Hesap verebilirlik, bir karar veya sonuçtan nihai olarak kimin sorumlu olduğunun bilinmesidir. Bir işin birçok katılımcısı olabilir ancak kritik kararlarda sahiplik belirsiz bırakılmamalıdır. Bu netlik ekiplerin karar bekleme süresini azaltır ve sorun çıktığında doğru kişiye ulaşmayı kolaylaştırır. RACI veya benzer karar matrisleri bu amaçla kullanılabilir. Hesap verebilirlik ceza yaklaşımı değil, sorumluluk alanının görünür olması anlamına gelmelidir.
Risk Yönetimi
Risk yönetimi, gelecekte proje veya ürün hedefini etkileyebilecek olayları önceden değerlendirmeyi sağlar. Her risk aynı kontrol seviyesini gerektirmez. Düşük riskli bir arayüz değişikliği ile müşteri verisini etkileyen kritik altyapı değişikliğini aynı onay zincirinden geçirmek verimsizdir. Çevik governance risk seviyesine göre kontrol yoğunluğunu değiştirir. Böylece kurum önemli alanlarda güçlü güvence üretirken düşük riskli işlerde ekibin hızını korur.
Güvenlik
Bilgi güvenliği kurumsal yönetişimin pazarlık edilemeyen alanlarından biridir. Ancak güvenliğin yalnızca release öncesindeki bir kontrol listesine bırakılması çevik çalışma açısından sorun yaratır. Güvenlik gereksinimleri backlog, Definition of Done ve CI/CD kontrollerinin içine taşınabilir. Otomatik dependency scanning, secret scanning ve güvenlik testleri bu yaklaşımın parçalarıdır. Böylece ekip güvenliği sonradan eklenen engel değil, normal teslimat kalitesinin parçası olarak görür.
Mevzuat Uyumu
Mevzuat uyumu özellikle finans, sağlık, kamu ve kişisel veri işleyen sistemlerde önemli governance alanıdır. Çevik çalışma regülasyonu görmezden gelme hakkı vermez. Bunun yerine mevzuat gereksinimleri teslimat yaşam döngüsüne erken aşamada dahil edilmelidir. Gereksinimler backlog maddelerine, acceptance criteria'ya ve otomatik kontrollere dönüştürülebilir. Böylece ekip sprint sonunda büyük bir uyum sorunu fark etmek yerine gereksinimi işi geliştirirken karşılar.
Finansal Kontrol
Kurumsal ekiplerin bütçe ve harcama sınırları içinde çalışması gerekir. Çevik çalışma bütçesiz veya sınırsız kaynakla çalışma anlamına gelmez. Finansal guardrail'ler belirli harcama limitleri, ürün bütçeleri veya yatırım karar kriterleri biçiminde kurulabilir. Ekip düşük tutarlı günlük kararları kendi alanında verirken büyük yatırım değişiklikleri ilgili yönetim seviyesine taşınabilir. Böylece her küçük harcama merkezi onay beklemez ancak kurum finansal görünürlüğünü kaybetmez.
Kurumsal Tutarlılık
Kurumsal tutarlılık, yüzlerce ekibin tamamen farklı çalışma biçimleri kullanması nedeniyle oluşabilecek maliyeti azaltır. Ortak güvenlik, gözlemlenebilirlik, veri koruma ve mimari minimumlar kurum genelinde fayda sağlayabilir. Bununla birlikte her takımın aynı board yapısını, aynı toplantı biçimini veya aynı görev şablonunu kullanması gerekmez. Standartlaşma risk ve birlikte çalışma ihtiyacı bulunan alanlarda uygulanmalıdır. Takım içi yöntemler ise mümkün olduğunca ekip kararında kalmalıdır.
Governance ile Management Arasındaki Fark
Governance yönü, sınırları ve karar haklarını belirlerken management günlük uygulamayı ve koordinasyonu yürütür. Governance hangi risk seviyesinde hangi onayın gerektiğini belirleyebilir; yönetim ise belirli bir teslimatın bu süreçten nasıl geçeceğini organize eder. İki kavram birbirine karıştırıldığında yönetim seviyesi gereğinden fazla günlük detaya müdahale edebilir. Sağlıklı modelde üst seviye yönetişim prensipleri açık, operasyonel karar alanı ise ekiplere yakındır. Böylece yöneticiler her görevin nasıl yapılacağıyla değil, hedeflerin ve sınırların doğru kurulmasıyla ilgilenir.
Governance ile Micromanagement Arasındaki Fark
Micromanagement, yöneticinin işi yapan kişinin günlük uygulama kararlarına sürekli müdahale etmesidir. Governance ise hangi sonuçların, risk sınırlarının ve minimum standartların korunacağını tanımlar. Örneğin kurum kritik kod değişikliklerinde review zorunluluğu getirebilir ancak geliştiricinin her fonksiyonu nasıl yazacağına karar vermez. Bu fark ekip özerkliği açısından çok önemlidir. Güçlü governance, micromanagement ihtiyacını azaltır çünkü ekip neyin zorunlu olduğunu ve hangi alanda özgür olduğunu baştan bilir.
Agile ile Kurumsal Kurallar Gerçekten Çatışır mı?
Agile ile kurumsal kuralların doğal düşman olduğu düşüncesi çoğunlukla kötü tasarlanmış süreçlerden doğar. Eğer her küçük değişiklik beş kişinin manuel onayını gerektiriyorsa ekip çevik hareket etmekte zorlanır. Fakat bu durum kuralın varlığından çok kontrolün riske uygun tasarlanmamasından kaynaklanır. İyi bir kurumsal Agile yönetişim modeli ve çevik çalışma kuralları, ekiplerin düşük riskli işleri hızlı yürütmesini ve kritik alanlarda gerekli kanıtı üretmesini birlikte sağlar. Sorulması gereken soru “Kural olsun mu?” değil, “Bu kural hangi riski azaltıyor ve bunu daha hafif nasıl sağlayabiliriz?” olmalıdır.
“Agile'da Kural Olmaz” Yanılgısı
Agile çalışma disiplin gerektirir ve bu nedenle kuralsız çalışma yaklaşımıyla eş anlamlı değildir. Scrum bile roller, event'ler ve artifact'ler açısından belirli bir çalışma çerçevesi sunar. Teknik ekiplerde Definition of Done, code review standardı ve branch koruma kuralları da benzer biçimde ortak sınırlar yaratır. Kuralların problemi varlıkları değil, gereksiz ve amacından kopuk hale gelmeleridir. Değer üretmeyen bir kural sorgulanmalı, risk azaltan bir kural ise mümkün olan en kolay biçimde uygulanmalıdır.
“Governance Agile'ı Yavaşlatır” Yanılgısı
Kötü governance çevikliği gerçekten yavaşlatabilir fakat iyi governance bunun tersini yapabilir. Ekip hangi kararları kendi başına verebildiğini bilmiyorsa sürekli izin istemek zorunda kalır. Net guardrail'ler bu belirsizliği ortadan kaldırır. Örneğin belirli teknoloji listesi, güvenlik minimumları ve bütçe sınırı içinde ekip teknik tercihlerini hızlı biçimde yapabilir. Bu model yönetimden izin alma ihtiyacını azaltarak teslimat hızını yükseltebilir.
Fazla Kontrolün Yarattığı Sorunlar
Aşırı kontrol karar bekleme süresini artırır, ekip sahipliğini azaltır ve insanların yalnızca prosedürü tamamlamaya odaklanmasına neden olabilir. Basit kararlar bile komitelere taşındığında gerçek iş süresi yerine bekleme süresi büyür. Çalışanlar bir süre sonra sonuçtan çok onay almayı başarı ölçütü gibi görmeye başlayabilir. Bu yapı yenilik denemelerini de azaltır çünkü küçük deneyler bile yüksek yönetim maliyetine sahip olur. Governance friction metrikleri bu tür gereksiz gecikmeleri görünür hale getirmek için kullanılmalıdır.
Fazla Özerkliğin Yarattığı Sorunlar
Sınırları tanımlanmamış özerklik de ciddi sorunlara yol açabilir. Her ekip farklı güvenlik yaklaşımı, teknoloji, deployment biçimi ve veri standardı kullanırsa kurumun bakım maliyeti hızla artabilir. Kritik müşteri verilerinin korunması ekip tercihine bırakılamaz. Benzer biçimde mevzuat gereksinimleri veya müşteriye verilmiş sözleşmesel taahhütler kişisel yorumla yönetilmemelidir. Bu nedenle özerklik ortak minimumların üzerinde kurulmalıdır.
Doğru Problem: Kontrol mü Özgürlük mü Değil, Nerede Ne Kadar?
Sağlıklı governance tasarımı ikili bir seçim yapmaz. Her karar alanı için risk, geri alma kolaylığı, müşteri etkisi ve mali sonuç değerlendirilir. Düşük riskli ve kolay geri alınabilen karar ekip seviyesinde kalabilir. Yüksek etkili ve geri dönüşü zor karar için uzman review veya resmi onay gerekebilir. Bu oransal yaklaşım hem güvenliği hem hızı birlikte korur.
Geleneksel Governance ile Agile Governance Arasındaki Fark
Geleneksel governance çoğu zaman dönemsel plan, doküman ve approval gate'ler üzerinden güvence üretmeye çalışır. Agile governance ise çalışan ürün, sürekli görünürlük, risk bazlı kontroller ve kısa geri bildirim döngülerinden yararlanır. Buradaki amaç yönetişimi ortadan kaldırmak değil, güvenceyi işin yapıldığı anda üretmektir. Büyük teslimat sonunda kontrol yapmak yerine gerekli kontroller çalışma akışına dağıtılır. Bu değişim, Agile süreçler kurumsal politika ve prosedürlere nasıl uyarlanır sorusunun da temel cevabını oluşturur.
Plan Odaklı vs Sonuç Odaklı
Plan odaklı governance başarının plana ne kadar uyulduğuna bakabilir. Sonuç odaklı governance ise planın gerçekten amaçlanan iş değerini üretip üretmediğini değerlendirir. Plan önemlidir fakat yeni bilgi geldiğinde değişebilmelidir. Çevik ekiplerde Product Goal, OKR veya müşteri sonucu bu nedenle güçlü referanslardır. Yönetim plan değişikliğini otomatik başarısızlık saymak yerine değişikliğin gerekçesine ve yaratılan sonuca bakmalıdır.
Merkezi Karar vs Dağıtılmış Karar
Merkezi karar modeli çok sayıda kararın üst yönetim veya uzman komite tarafından verilmesini bekler. Dağıtılmış karar modeli ise kararı gerekli bilgiye en yakın sorumlu seviyeye taşır. Bu durum kontrolün tamamen kaybolduğu anlamına gelmez. Merkezi seviyede minimum standartlar ve karar sınırları tanımlanır. Ekip bu sınırlar içinde hızlı karar verir ve yalnızca eşik aşıldığında üst seviyeye gider.
Büyük Approval Gate vs Sürekli Kontrol
Büyük approval gate'ler teslimatın belirli aşamada durup birçok kontrolün bir kerede yapılmasını gerektirir. Bu yaklaşım sorunların geç bulunmasına neden olabilir. Sürekli kontrol modelinde test, security scanning, policy check ve review gibi adımlar geliştirme akışına yerleştirilir. Hata geliştirici değişikliği yaptığında görülür. Böylece release gününde yüzlerce problemi toplu biçimde çözmeye çalışmak yerine kalite sürekli korunur.
Statik Raporlama vs Canlı Görünürlük
Statik durum raporları hazırlanırken veriler hızla eskiyebilir. Canlı backlog, risk register, dashboard ve deployment verileri ise paydaşlara güncel görünürlük sağlayabilir. Bu yaklaşım ekiplerin aynı bilgiyi tekrar tekrar sunumlara kopyalamasını azaltır. Yönetim ihtiyaç duyduğu bilgiyi ortak sistemlerden görebildiğinde status toplantılarının sayısı da düşebilir. Böylece toplantılar bilgi okumak yerine karar almaya ayrılabilir.
Sabit Kapsam vs Sürekli Önceliklendirme
Sabit kapsam yaklaşımı başlangıçta belirlenen iş listesini mümkün olduğunca değiştirmemeyi hedefler. Çevik ürün yönetiminde ise önemli olan belirli süre ve kaynakla en yüksek değeri üretmektir. Backlog yeni bilgiye göre yeniden sıralanabilir. Bu durum sınırsız kapsam anlamına gelmez çünkü kapasite ve ürün hedefi yine sınır oluşturur. Değişikliğin sözleşme veya bütçe etkisi varsa ilgili governance mekanizması devreye girer.
Yıllık Risk Değerlendirmesi vs Continuous Risk Management
Yılda bir kez yapılan risk değerlendirmesi hızlı değişen ürün ortamı için yeterli olmayabilir. Yeni dependency, güvenlik açığı veya müşteri etkisi herhangi bir sprintte ortaya çıkabilir. Continuous Risk Management, risklerin backlog ve delivery ritmi içinde düzenli değerlendirilmesini sağlar. Yeni risk görüldüğünde kayıt açılır, sahibi belirlenir ve kontrol planlanır. Böylece risk yönetimi ayrı bir dönemsel belge çalışması olmaktan çıkar.
Agile Governance Nedir?
Agile Governance, ekiplerin hızlı ve özerk çalışmasını sağlarken kurumun risk, güvenlik, mevzuat ve stratejik hedefler üzerindeki gerekli kontrolünü koruyan yönetişim yaklaşımıdır. Temel fikir daha fazla onay değil, daha doğru kontrol tasarlamaktır. Karar hakları açık hale getirilir, risk seviyeleri ayrıştırılır ve mümkün olan kontroller otomatikleştirilir. Bu modelde ekipler her adım için yönetim izni istemez. Bunun yerine tanımlanmış guardrail'ler içinde hareket eder ve yalnızca belirli eşikler aşıldığında ek review veya onay devreye girer.
Minimum Kontrol ile Maksimum Sorumluluk
Minimum kontrol yaklaşımı kontrolsüzlük anlamına gelmez. Amaç belirli riski yönetmek için gerekli en küçük kontrol setini kullanmaktır. Eğer otomatik test ve branch protection aynı güvenceyi sağlayabiliyorsa manuel komite onayı eklemek gereksiz olabilir. Buna karşılık ekip aldığı kararların sonucundan sorumludur ve gerekli kanıtı görünür biçimde üretir. Bu denge hem hızı hem profesyonel sahipliği artırır.
Outcome-Based Governance
Outcome-Based Governance, ekiplerin hangi aktiviteyi yaptığına değil hangi sonucu ürettiğine odaklanır. Yönetim kaç task kapandığından çok müşteri memnuniyeti, gelir, işlem süresi veya hata oranı gibi sonuçları takip eder. Bu yaklaşım ekiplerin çözüm yönteminde daha fazla özerk olmasını sağlar. Sonuç hedefi merkezi olarak netleşirken uygulama yöntemi işi yapan ekip tarafından seçilebilir. Böylece governance aktivite raporlamasından değer yönetimine yaklaşır.
Risk-Based Governance
Risk-Based Governance, tüm değişikliklere aynı kontrol yoğunluğunu uygulamak yerine riske göre farklı süreçler kullanır. Düşük riskli değişiklik otomatik kontrollerle ilerlerken yüksek riskli değişiklik uzman review gerektirebilir. Kritik değişikliklerde resmi risk kabulü veya yönetim onayı bulunabilir. Bu yapı kurumsal kaynakların gerçekten önemli konulara odaklanmasını sağlar. Aynı zamanda günlük küçük değişikliklerde ekiplerin gereksiz beklemesini önler.
Evidence-Based Governance
Evidence-Based Governance, “süreç uygulandı” beyanından çok gerçek kanıta dayanır. Otomatik test sonucu, code review kaydı, security scan çıktısı, deployment log'u veya müşteri metriği güvence kanıtı olabilir. Bu yaklaşım manuel rapor hazırlama ihtiyacını azaltır. Kanıt mümkün olduğunca çalışma sırasında otomatik üretilmelidir. Böylece audit döneminde ekip haftalarca geçmiş kayıt toplamaya çalışmaz.
Continuous Governance
Continuous Governance, kontrol ve karar mekanizmalarını teslimatın sonuna bırakmaz. Güvenlik, kalite, risk ve compliance kontrolleri günlük geliştirme akışına yerleştirilir. Gereken bilgi sürekli üretildiği için yönetim ve risk ekipleri daha güncel görünürlük kazanır. Küçük geri bildirim döngüleri büyük son dakika sorunlarını azaltır. Governance böylece dönemsel bariyer yerine çalışma sisteminin doğal parçası haline gelir.
Governance'ın Teslimatı Engellemek Yerine Kolaylaştırması
İyi governance ekibe ne yapamayacağını anlatmakla sınırlı kalmaz. Güvenli ve onaylı yollar sağlayarak işi kolaylaştırır. Örneğin platform ekibi hazır CI/CD şablonu, güvenli altyapı modülü ve onaylı deployment yaklaşımı sunabilir. Takım her projede sıfırdan güvenlik süreci tasarlamak zorunda kalmaz. Governance bu biçimde bir hizmet ve enablement fonksiyonu haline gelir.
Guardrail Nedir?
Guardrail, ekibin hangi sınırlar içinde özgür karar verebileceğini tanımlayan açık kural veya kontrol mekanizmasıdır. İyi guardrail her kararı merkezi onaya taşımaz. Bunun yerine ekip için güvenli hareket alanı oluşturur. Örneğin belirli veri sınıfının şifrelenmesi zorunlu olabilir ancak hangi uygun kütüphanenin kullanılacağı takımın tercihine bırakılabilir. Bu yaklaşım Scrum ekiplerinde esneklik standartlaşma ve kontrol dengesi nasıl sağlanır sorusuna en pratik cevaplardan biridir.
Gatekeeper ile Guardrail Arasındaki Fark
Gatekeeper yaklaşımında ekip belirli noktada durur ve başka kişinin izin vermesini bekler. Guardrail yaklaşımında ise sınırlar önceden tanımlıdır ve ekip sınır içinde beklemeden ilerler. Sadece sınır aşıldığında ek review gerekir. Bu fark özellikle sık release yapan ekiplerde büyük hız avantajı sağlar. Manuel kontrol ihtiyacı azaldıkça uzman ekipler de gerçekten yüksek riskli konulara daha fazla zaman ayırabilir.
Guardrail Ekip Özerkliğini Nasıl Korur?
Guardrail ekiplerin hangi alanlarda izin istemeden karar verebileceğini görünür hale getirir. Belirsiz kurumlarda çalışanlar küçük kararları bile yöneticiye taşıyabilir çünkü hata yapmaktan çekinir. Açık sınırlar bu endişeyi azaltır. Ekip tanımlanan güvenlik, bütçe ve mimari limit içinde hızlı karar verir. Özerklik böylece kişisel cesarete değil, kurumsal sisteme dayanır.
İyi Bir Guardrail'in Özellikleri
İyi guardrail açık, anlaşılır ve uygulanabilir olmalıdır. Ekibin neyi yapabileceğini veya hangi koşulda ek review gerektiğini net biçimde açıklamalıdır. Mümkünse ölçülebilir ve otomatik kontrol edilebilir olması operasyon yükünü azaltır. Ayrıca belirli bir gerçek riski azaltması gerekir. Artık anlamlı risk azaltmayan guardrail düzenli olarak gözden geçirilmeli ve güncellenmelidir.
Açık
Guardrail yoruma mümkün olduğunca az alan bırakmalıdır. “Güvenli teknoloji kullanın” yerine hangi güvenlik minimumlarının gerektiği tanımlanmalıdır. İnsanların aynı kuralı farklı anlaması uygulamada tutarsızlık yaratır. Örnekler ve istisna senaryoları açıklamayı kolaylaştırabilir. Açıklık karar hızını doğrudan artırır.
Ölçülebilir
Ölçülebilir kural ekip tarafından daha kolay uygulanır ve denetlenir. Örneğin belirli kritik güvenlik açığı seviyesinin release öncesinde sıfır olması açık bir kriterdir. “Kaliteli kod” gibi genel ifade ise farklı yorumlara açıktır. Uygun metrikler kontrolün objektifliğini artırır. Ancak ölçüm yalnızca kolay olduğu için seçilmemelidir.
Otomatik Kontrol Edilebilir
Bir guardrail otomatik kontrol edilebiliyorsa manuel approval ihtiyacı önemli ölçüde azalabilir. CI/CD pipeline kod kalitesi, güvenlik, test veya infrastructure policy kontrollerini çalıştırabilir. Hata oluştuğunda geliştirici hızlı geri bildirim alır. Bu hem kontrol kalitesini hem teslimat hızını artırır. Otomasyon aynı kontrolün her seferinde aynı şekilde uygulanmasını da sağlar.
Riski Azaltan
Her kurumsal kural belirli riskle ilişkilendirilebilmelidir. Bir kontrol hangi riski azalttığı açıklanamıyorsa değeri sorgulanmalıdır. Gereksiz kurallar zaman içinde teslimat maliyetini artırabilir. Risk ilişkisi bilindiğinde kontrol seviyesi de daha doğru tasarlanır. Risk azaldığında veya teknoloji değiştiğinde kural hafifletilebilir.
Gerektiğinde Güncellenebilir
Kurumsal kurallar değişmez metinler gibi ele alınmamalıdır. Teknoloji, mevzuat ve ürün ortamı değiştikçe guardrail'ler de güncellenebilir. Değişiklik kontrollü ve kayıtlı biçimde yapılmalıdır. Ekip geri bildirimleri kuralın çalışma üzerindeki etkisini anlamak için kullanılabilir. Governance retrospective bu güncellemeler için faydalı bir mekanizmadır.
Kurumsal Guardrail Örnekleri
Kurumsal guardrail örnekleri arasında production verisinin kişisel cihazlara indirilmemesi, kritik kod değişikliklerinde en az bir review bulunması ve belirli güvenlik seviyesindeki açıkların release'i engellemesi sayılabilir. Finansal tarafta ekiplerin belirli tutara kadar harcamayı kendi bütçesinden yapabilmesi başka örnektir. Mimari tarafta onaylı authentication hizmetinin kullanılması bir guardrail olabilir. Bu kuralların amacı ekibi yavaşlatmak değil, tekrar eden riskleri standart biçimde yönetmektir. Ekip sınırların içinde kendi çözüm ayrıntılarını seçmeye devam eder.
“Minimum Standart” Yaklaşımı
Minimum standart yaklaşımı, kurum genelinde herkesin sağlaması gereken en düşük güvenlik, kalite, veri ve operasyon seviyesini tanımlar. Bu standart takımın ulaşabileceği en yüksek kalite seviyesi değildir. Aksine ekiplerin üzerine kendi iyi uygulamalarını ekleyebileceği zemindir. Bu model tek tip süreç zorunluluğundan daha esnektir çünkü sonuç minimumunu belirler, yöntemi mümkün olduğunca ekibe bırakır. Kurumsal çevik dönüşüm ve Agile süreç danışmanlığı çalışmalarında benim en fazla önerdiğim başlangıçlardan biri bu ayrımı açık hale getirmektir.
Minimum Standart Nedir?
Minimum standart, organizasyondaki hiçbir ekibin altına düşmemesi gereken ortak kalite veya risk eşiğidir. Örneğin tüm production servislerinin merkezi log üretmesi zorunlu olabilir. Takım isterse bunun üzerine daha gelişmiş gözlemlenebilirlik araçları ekleyebilir. Minimum standart ortak operasyon güvenliği yaratır. Aynı zamanda ekipler arasında gereksiz yöntem standardizasyonunu önler.
Minimum Standart Neden Tavan Değil Zemindir?
Minimum standart yalnızca kabul edilebilir en düşük seviyeyi tanımlar. Güçlü ekiplerin daha iyi test, otomasyon veya dokümantasyon uygulaması yapmasını engellememelidir. Eğer minimum kural tavan gibi uygulanırsa iyileştirme motivasyonu azalabilir. Ekipler kendi bağlamına uygun olarak daha yüksek standart geliştirebilmelidir. Başarılı uygulamalar zamanla kurumun yeni minimumuna dönüşebilir.
Güvenlik Minimumları
Güvenlik minimumları kimlik doğrulama, erişim kontrolü, şifreleme, dependency scanning ve secret yönetimi gibi temel gereksinimleri kapsayabilir. Bu alanlar ekip tercihine tamamen bırakılamayacak kadar önemli olabilir. Ancak kullanılan uygulama yöntemi güvenli seçenekler arasından ekip tarafından seçilebilir. Kontrollerin mümkün olduğunca otomatik hale getirilmesi faydalıdır. Böylece güvenlik standardı günlük geliştirme sürecinin parçası olur.
Kalite Minimumları
Kalite minimumları code review, temel otomatik test, hata yönetimi ve Definition of Done gereksinimleri üzerinden tanımlanabilir. Her ürün için aynı test yüzdesini zorunlu kılmak doğru olmayabilir. Bunun yerine kritik davranışların test edilmesi veya belirli hata seviyelerinin release'i engellemesi gibi sonuç odaklı kurallar kullanılabilir. Takım ihtiyaç duyduğu ek kalite kontrollerini ekleyebilir. Bu model hem ortak güvence hem bağlama uygunluk sağlar.
Veri Koruma Minimumları
Veri koruma minimumları kişisel ve gizli bilgilerin nasıl saklanacağını, kimlerin erişebileceğini ve hangi ortamlara taşınabileceğini belirler. Veri sınıflandırması bu noktada önemli araçtır. Hassas veri için daha güçlü şifreleme, logging ve erişim kontrolü gerekebilir. Düşük hassasiyetteki veri için daha hafif süreç uygulanabilir. Risk bazlı ayrım ekiplerin her veri setinde aynı ağır kontrolü yaşamamasını sağlar.
Operasyon Minimumları
Operasyon minimumları monitoring, alerting, rollback, incident response ve servis sahipliği gibi alanları kapsar. Production'a çıkan bir servisin sahibinin bilinmesi ve kritik hatalarda nasıl müdahale edileceğinin tanımlı olması temel gereksinimdir. Takım kullandığı teknik araçta özgür olabilir. Fakat belirli gözlemlenebilirlik ve geri alma kapasitesi zorunlu tutulabilir. Bu yaklaşım operasyon riskini azaltırken teknik özerkliği korur.
Erişilebilirlik Minimumları
Erişilebilirlik ürünlerin farklı kullanıcı ihtiyaçları için kullanılabilir olmasını destekler. Kurum belirli erişilebilirlik kriterlerini ortak minimum olarak tanımlayabilir. Tasarım ve geliştirme ekipleri bu kriterleri acceptance criteria ve otomatik testlerle destekleyebilir. Kontrolün yalnızca ürün tamamlandıktan sonra yapılması yeniden çalışma yaratır. Bu nedenle erişilebilirlik de tasarım ve geliştirme akışına erken dahil edilmelidir.
Ekiplerin Minimumun Üzerinde Kendi Yöntemlerini Seçmesi
Ekipler minimum gereksinimleri karşıladıktan sonra kendi bağlamlarına uygun çalışma yöntemlerini seçebilmelidir. Bir takım trunk based development kullanırken başka takım farklı branch stratejisi kullanabilir. İki yaklaşım da güvenlik ve release minimumlarını karşılıyorsa kurumsal seviyede ek müdahale gerekmeyebilir. Bu esneklik ekip sahipliğini ve deney yapma kapasitesini destekler. Ortak minimumlar ise farklı yöntemlerin kurum için kabul edilebilir risk sınırında kalmasını sağlar.
Hangi Kurallar Pazarlık Edilemez?
Her kuralın ekip tercihine bırakılması doğru değildir. Yasal yükümlülükler, kişisel veri, kritik güvenlik, finansal kontrol ve müşteriye verilmiş açık sözleşmesel taahhütler çoğu kurumda pazarlık edilemez sınıfa girer. Ancak “pazarlık edilemez” olmak uygulama biçiminin ağır ve manuel olmak zorunda olduğu anlamına gelmez. Kurum zorunlu sonucu tanımlar, ekip ise uygun yöntemler arasından en verimli yolu seçebilir. Çevik governance'ın gücü tam olarak burada ortaya çıkar.
Yasal ve Regülasyon Kaynaklı Kurallar
Yasal yükümlülükler ekibin sprint hedefinden bağımsız olarak yerine getirilmelidir. Bununla birlikte gereksinimler açık ve geliştirilebilir iş maddelerine dönüştürülmelidir. Hukuk veya compliance ekibinin sadece proje sonunda kontrol yapması risk yaratır. Erken katılım sayesinde ekip yanlış çözüm geliştirmeden gereksinimi anlayabilir. Otomatik kanıt üretimi de denetim yükünü azaltabilir.
Bilgi Güvenliği Gereksinimleri
Kritik güvenlik gereksinimleri kurumun ortak guardrail'leri arasında bulunmalıdır. Authentication, yetkilendirme, secret yönetimi ve hassas veri işleme gibi alanlarda minimumlar belirlenebilir. Ekip hangi kütüphaneyi veya uygulama modelini kullanacağını onaylı seçenekler içinden seçebilir. Güvenlik kontrollerinin pipeline'a eklenmesi manuel inceleme ihtiyacını azaltır. Yüksek riskli değişikliklerde uzman review yine korunabilir.
Kişisel Veri Koruma
Kişisel verinin işlenmesi hem hukuki hem itibari risk taşıyabilir. Hangi verinin toplanacağı, ne kadar saklanacağı ve kimlerin erişebileceği açık biçimde belirlenmelidir. Ekip gereksiz veri toplamaktan kaçınmalıdır. Privacy gereksinimleri backlog maddelerine ve tasarım kriterlerine dahil edilebilir. Böylece uyum çalışması ürün bittikten sonra eklenen düzeltme paketi haline gelmez.
Finansal Kontroller
Finansal işlemler, bütçe kullanımı ve ödeme mekanizmalarında belirli kontrol seviyeleri gereklidir. Ekiplerin düşük tutarlı kararlar için her seferinde merkezden izin alması gerekmeyebilir. Harcama limitleri ve yetki eşikleri tanımlanabilir. Yüksek etkili finansal kararlar ise ilgili onaya taşınır. Bu model kontrolü işlem hacmine değil gerçek risk seviyesine bağlar.
Kritik Sistem Güvenliği
Kritik sistemlerde değişiklik daha geniş müşteri veya operasyon etkisi yaratabilir. Bu nedenle standart geliştirme sistemlerinden daha güçlü rollback, test ve review kuralları bulunabilir. Sistem kritiklik sınıfı baştan tanımlanmalıdır. Her uygulamanın kritik kabul edilmesi kontrol maliyetini gereksiz artırır. Gerçek kritik sistemler ise gerekli ek güvenceyi almalıdır.
İş Sürekliliği
İş sürekliliği kritik servislerin hata, afet veya altyapı kaybı sırasında çalışmaya devam edebilmesini hedefler. Yedekleme, disaster recovery, rollback ve incident response minimumları bu kapsamda olabilir. Ekipler teknik çözümü kendi ürün bağlamına göre seçebilir. Fakat kabul edilen kesinti ve veri kaybı limitleri kurum tarafından belirlenebilir. Bu limitler ürün risk sınıfıyla ilişkili olmalıdır.
Kurumsal Kimlik ve Temel Mimari Standartları
Kurumsal kimlik ve temel mimari standartlar kullanıcı deneyimi ve sistemlerin birlikte çalışması açısından fayda sağlayabilir. Ancak her teknik ayrıntının merkezden belirlenmesi ekipleri gereksiz kısıtlar. Ortak authentication, logging veya API güvenlik prensipleri merkezi olabilir. Uygulamanın iç tasarım detayları ekip kararında kalabilir. Bu ayrım mimari governance'ın verimli çalışmasını sağlar.
Müşteriye Verilmiş Sözleşmesel Taahhütler
Müşteriye sözleşmeyle verilmiş hizmet seviyesi, teslim tarihi veya güvenlik taahhüdü ekibin tek taraflı değiştirebileceği alan değildir. Bu taahhütler backlog ve operasyon planında görünür olmalıdır. Değişiklik gerekiyorsa ticari ve hukuki süreç devreye girebilir. Product Owner bu sınırları öncelik kararlarında dikkate almalıdır. Böylece çeviklik müşteri sözünün ihlal edilmesi anlamına gelmez.
Hangi Kararlar Ekibe Bırakılabilir?
Günlük uygulama bilgisi çoğunlukla işi yapan ekiptedir. Bu nedenle düşük riskli teknik tercihler, task dağılımı, sprint içi organizasyon ve birçok geliştirme yöntemi ekip kararında kalmalıdır. Yönetimin bu ayrıntılara sürekli müdahalesi hız ve sahiplik kaybı yaratabilir. Ortak güvenlik, mimari ve bütçe guardrail'leri tanımlandıktan sonra ekip bu sınırlar içinde kendi yöntemini seçebilir. Lowest Responsible Level ilkesi bu yaklaşımın temelini oluşturur.
Günlük Teknik Uygulama Kararları
Bir fonksiyonun nasıl bölüneceği, belirli düşük riskli kütüphanenin nasıl kullanılacağı veya kodun iç yapısı gibi kararlar çoğunlukla takımda kalmalıdır. Bu konular için yönetici komitesi oluşturmak bilgi akışını yavaşlatır. Teknik standartlar ve kod review süreci yeterli güvence sağlayabilir. Daha geniş mimari etkisi bulunan kararlar için Architecture Decision Record kullanılabilir. Böylece karar özgürlüğü ve kurumsal bilgi paylaşımı birlikte korunur.
Task Dağılımı
Task dağılımının ekip içinde yapılması kendi kendini yöneten takım anlayışını destekler. Yöneticinin her görevi kişilere tek tek vermesi kapasite bilgisini ve ekip dayanışmasını zayıflatabilir. Takım sprint hedefini görerek işi kendi içinde dağıtabilir. Gerekirse uzmanlık ve öğrenme hedefleri birlikte değerlendirilir. Bu yöntem ownership duygusunu artırır.
Sprint İçindeki Çalışma Organizasyonu
Sprint başladıktan sonra takım hedefe ulaşmak için günlük çalışma sırasını kendi içinde düzenleyebilmelidir. Küçük değişikliklerin her biri için Product Owner veya yönetici onayı gerekmemelidir. Product Owner öncelik ve sonuç hedefini açıklar. Takım teknik uygulama ve iş dağılımını yönetir. Kritik kapsam değişikliği gerekiyorsa yeniden iş birliği yapılır.
Refactoring Yaklaşımı
Refactoring teknik kalitenin sürdürülebilirliği için ekip tarafından sürekli yönetilmesi gereken alandır. Her küçük refactoring için iş birimi onayı beklemek teknik borcun büyümesine yol açabilir. Takım Definition of Done ve kapasite yaklaşımı içinde gerekli iyileştirmeleri planlayabilir. Büyük mimari değişiklikler ise daha geniş etki nedeniyle review gerektirebilir. Risk seviyesine göre ayrım yapılması en sağlıklı yöntemdir.
Geliştirme Araçları
Geliştirme araçlarında belirli serbestlik ekip verimliliğini artırabilir. Bununla birlikte güvenlik veya lisans gereksinimleri nedeniyle onaylı araç listesi bulunabilir. Ekip bu listeden kendi ihtiyacına uygun aracı seçebilir. Liste dışında yeni araç için hızlı exception veya değerlendirme süreci oluşturulabilir. Böylece standartlaşma yeniliği tamamen durdurmaz.
Ekip İçi Toplantı Yapısı
Takımın günlük iletişim ve retrospektif düzeni mümkün olduğunca kendi ihtiyacına göre şekillenmelidir. Her ekibe aynı dakika ve formatta toplantı dayatmak gereksiz olabilir. Scrum kullanan ekip Scrum event'lerini amacına uygun yürütürken Kanban ekibi farklı ritim kurabilir. Kurumsal yönetim yalnızca gerekli görünürlük ve karar noktalarını tanımlamalıdır. Ekip içi çalışma yöntemi takımın sorumluluğunda kalmalıdır.
Deney ve Prototip Yöntemleri
Düşük riskli deneylerin hızlı yapılabilmesi yenilik kapasitesini artırır. Sandbox, feature flag veya sınırlı kullanıcı grubu kullanılarak etki sınırlandırılabilir. Bu durumda ağır production approval sürecine gerek kalmayabilir. Deney için bütçe, süre ve kullanıcı limiti gibi guardrail'ler belirlenebilir. Başarılı deney daha sonra standart süreç üzerinden genişletilebilir.
Guardrail İçindeki Teknoloji Seçimleri
Kurum onaylı teknoloji seti veya Technology Radar yayınlayabilir. Takım Adopt veya Trial kategorisindeki teknolojiler arasında ihtiyacına göre tercih yapabilir. Yeni ve yüksek etkili teknoloji için ek değerlendirme gerekebilir. Bu yapı her teknik kararı architecture kuruluna taşıma ihtiyacını azaltır. Aynı zamanda kurum genelinde desteklenemeyecek teknoloji çeşitliliğini kontrol altında tutar.
Karar Yetkisi Matrisi Nasıl Oluşturulur?
Karar yetkisi matrisi, hangi kararın kim tarafından alınabileceğini ve hangi durumda danışma veya resmi onay gerektiğini görünür hale getirir. Bu matris çevik dönüşüm sırasında en fazla değer üreten araçlardan biridir çünkü ekiplerin sürekli “Bunu kime sormalıyız?” sorusuyla zaman kaybetmesini önler. Kararlar teknik, ürün, bütçe, güvenlik, veri ve müşteri taahhüdü gibi kategorilere ayrılabilir. Her kategori için Team Decision, Consult Before Decision, Approval Required veya Executive Decision seviyesi atanabilir. Matris yılda bir unutulan belge değil, gerçek çalışma deneyimine göre güncellenen canlı bir kaynak olmalıdır.
Karar Türlerini Belirlemek
İlk adım kurumda en sık alınan karar türlerini listelemektir. Teknoloji seçimi, release, bütçe, müşteri kapsamı, veri kullanımı veya güvenlik istisnası örnek olabilir. Çok ayrıntılı yüzlerce karar yazmak yerine anlamlı kategoriler oluşturmak daha kullanışlıdır. Ekiplerden son aylarda en fazla bekleme yaratan kararları toplamak iyi başlangıç sağlar. Böylece matris gerçek darboğazlara odaklanır.
Team Decision
Team Decision kategorisindeki kararlar ekip tarafından başka onay beklemeden alınabilir. Düşük riskli teknik uygulamalar veya sprint içi görev organizasyonu buna örnektir. Kurumsal guardrail'ler yine geçerlidir. Ekip aldığı kararı gerektiğinde ADR veya proje sistemi üzerinden görünür hale getirebilir. Bu seviye özerkliğin ana çalışma alanıdır.
Consult Before Decision
Bazı kararlarda ekip yetkilidir ancak karar öncesinde ilgili uzmanın görüşünü alması gerekir. Örneğin veri mimarisi değişikliği için veri ekibine danışılabilir. Danışılan kişinin veto yetkisi olup olmadığı açıkça belirtilmelidir. Aksi halde danışma fiilen gizli approval'a dönüşebilir. Süre sınırı da belirlenirse bekleme riski azalır.
Approval Required
Yüksek risk veya önemli taahhüt oluşturan kararlar resmi onay gerektirebilir. Kişisel veri kullanımındaki kritik değişiklik veya yüksek bütçe artışı örnek olabilir. Onay sahibinin kim olduğu ve hedef yanıt süresi açık olmalıdır. Approval sürecinin kanıtı otomatik veya dijital biçimde kaydedilebilir. Gereksiz kararların bu kategoriye girmemesi düzenli olarak kontrol edilmelidir.
Executive Decision
Stratejik yön, büyük yatırım, kritik risk kabulü veya müşteri taahhüdü gibi konular üst yönetim kararı gerektirebilir. Bu kararlar günlük delivery seviyesine göre daha seyrek olmalıdır. Yöneticiye sunulan bilgi kısa, karşılaştırılabilir ve karar odaklı hazırlanmalıdır. Seçenekler, risk, maliyet ve öneri açıkça gösterilebilir. Böylece executive decision toplantıları durum okumak yerine karar üretir.
Escalation Required
Bazı durumlarda normal karar süreci sonuç üretmediğinde eskalasyon gerekir. Karar süresinin belirli SLA'yı aşması veya ekipler arasında çözülmeyen çatışma oluşması örnektir. Eskalasyon noktası ve süre eşiği önceden tanımlanmalıdır. Böylece konu haftalarca kişisel mesaj trafiğinde beklemez. Eskalasyon cezalandırma değil, karar akışını koruma mekanizmasıdır.
RACI Kullanımı
RACI Responsible, Accountable, Consulted ve Informed rollerini ayırmak için kullanılabilir. Özellikle teslimat ve kontrol sorumluluklarında faydalıdır. Ancak karar süresini açıklamakta tek başına yeterli olmayabilir. Bu nedenle RACI karar matrisi ve SLA ile birlikte kullanılabilir. Amaç daha fazla tablo üretmek değil, sahipliği görünür hale getirmektir.
RAPID Kullanımı
RAPID karar sürecindeki Recommend, Agree, Perform, Input ve Decide rollerini ayırır. Çok paydaşlı kararların kim tarafından önerileceğini ve kimin nihai karar vereceğini netleştirebilir. Özellikle büyük kurumsal ürün veya yatırım kararlarında kullanışlıdır. Fakat her küçük ekip kararında RAPID kullanmak gereksiz yük yaratır. Yöntem kararın önemine göre seçilmelidir.
Lowest Responsible Level İlkesi
Lowest Responsible Level, kararın güvenli biçimde alınabileceği en düşük sorumluluk seviyesine taşınmasını savunur. Buradaki “en düşük” ifadesi hiyerarşik küçümseme anlamına gelmez; bilgiye en yakın ve sonucu sahiplenebilecek seviyeyi ifade eder. Teknik detay çoğunlukla ekipte, ürün önceliği Product Owner'da, kurumsal risk sınırı ise ilgili risk sahibinde bulunur. Karar doğru seviyede kalırsa hem hız hem kalite artar. Her konuyu üst yönetime taşımak bilgi kaybı ve bekleme süresi oluşturur.
Kararı Bilginin Olduğu Yerde Vermek
Karar kalitesi, gerekli bilginin karar noktasına ne kadar yakın olduğuyla ilişkilidir. Geliştirici kodun teknik etkisini yöneticiden daha iyi bilebilir. Product Owner kullanıcı ve değer önceliğini daha iyi görebilir. Security ekibi kurumsal risk ve saldırı modelleri konusunda farklı bilgi taşır. Sağlıklı governance bu bilgi sahiplerini doğru karar alanlarında yetkilendirir.
Hangi Kararlar Takımda Kalmalı?
Günlük teknik uygulama, görev dağılımı, düşük riskli refactoring ve sprint organizasyonu takımda kalabilir. Bu kararların çoğu kolay geri alınabilir ve etkisi sınırlıdır. Takım ortak minimumlara uymakla sorumludur. Daha geniş mimari veya risk etkisi ortaya çıktığında ilgili uzman dahil edilir. Böylece ekip hem özerk hem bağlantılı çalışır.
Hangi Kararlar Product Owner'a Gitmeli?
Ürün değeri, backlog önceliği, kullanıcı sonucu ve kapsam sıralaması Product Owner'ın doğal karar alanıdır. Teknik uygulama ayrıntılarına tek başına karar vermesi beklenmez. Product Owner müşteri ve iş hedeflerini ekibe açıklar. Büyük sözleşmesel veya bütçe etkisi olan kararlar gerektiğinde daha üst seviyeye taşınır. Bu sınır ürün ve mühendislik rollerinin sağlıklı iş birliğini destekler.
Hangi Kararlar Architecture'a Gitmeli?
Geniş sistem etkisi, kritik entegrasyon, yeni teknoloji sınıfı veya uzun vadeli platform kararı architecture review gerektirebilir. Her kod tasarımının mimari kurula gitmesi doğru değildir. Architecture ekibi guardrail, approved pattern ve golden path sağlayarak günlük kararları takıma bırakmalıdır. Review yalnızca belirli eşiklerde devreye girmelidir. Bu yaklaşım mimari tutarlılığı korurken karar hızını artırır.
Hangi Kararlar Security/Risk Ekibine Gitmeli?
Yüksek veri hassasiyeti, kritik güvenlik bulgusu, risk acceptance veya standart dışı güvenlik çözümü ilgili uzman ekibe taşınabilir. Düşük riskli ve otomatik kontrollerden geçen değişikliklerin manuel security onayı beklemesi gerekmez. Risk seviyesi burada temel yönlendirici olmalıdır. Security ekibi gatekeeper yerine danışman ve guardrail sağlayıcısı olarak çalışabilir. Böylece uzman kapasitesi gerçekten önemli risklere ayrılır.
Hangi Kararlar Üst Yönetime Gitmeli?
Büyük yatırım, stratejik yön değişikliği, kritik risk kabulü ve önemli müşteri taahhüdü üst yönetim seviyesinde olabilir. Günlük teknik kararların bu seviyeye taşınması hem yönetimi hem takımları yavaşlatır. Üst yönetim karar hakları açıkça sınırlanmalıdır. Operasyonel detay yerine sonuç, risk ve kaynak dağılımına odaklanılmalıdır. Bu ayrım çevik organizasyonun ölçeklenebilmesi için önemlidir.
Ekip Özerkliği Nasıl Tanımlanmalı?
Ekip özerkliği “Takım istediğini yapabilir” cümlesiyle tanımlanamaz. Sağlıklı özerklik, karar alanı, bütçe sınırı, teknik guardrail, risk eşiği ve müşteri taahhütlerinin açık biçimde ifade edilmesini gerektirir. Team Autonomy Charter bu bilgileri kısa bir dokümanda bir araya getirebilir. Takım hangi konularda izin istemeden ilerleyebileceğini ve hangi durumda eskalasyon yapacağını bilir. Böylece özerklik hem hız hem hesap verebilirlik üretir.
Özerklik ile Bağımsızlık Aynı Şey Değildir
Özerk takım karar verebilir ancak kurumdan tamamen kopuk değildir. Ortak platform, güvenlik, müşteri hedefi ve stratejik önceliklerle bağlantılı çalışır. Bağımsızlık tüm ortak standartlardan uzaklaşmak anlamına gelebilir. Özerklik ise ortak sınırlar içinde uygulama kararını ekibe bırakır. Bu ayrım kurumsal Agile dönüşümünde özellikle iyi anlatılmalıdır.
Team Autonomy Charter
Team Autonomy Charter takımın karar haklarını ve sınırlarını tek yerde açıklayan kısa bir kaynak olabilir. Teknik kararlar, bütçe limiti, risk eşiği, exception süreci ve eskalasyon noktaları burada yazılabilir. Belgenin onlarca sayfa olması gerekmez. İnsanların günlük çalışmada gerçekten kullanabileceği açıklıkta hazırlanmalıdır. Değişen koşullara göre periyodik olarak güncellenebilir.
Ekibin Karar Verebileceği Alanlar
Takımın doğrudan karar verebileceği alanlar açıkça listelenmelidir. Görev organizasyonu, düşük riskli teknik seçimler ve sprint içi yöntemler buna örnektir. İzin istemeden ilerleme hakkı ekibe gerçek sahiplik verir. Ancak kararların sonuçları yine görünür ve ölçülebilir olmalıdır. Özerklik sorumluluğu azaltmaz, güçlendirir.
Eskalasyon Gerektiren Alanlar
Risk eşiğinin aşılması, müşteri taahhüdünün değişmesi veya bütçe limitinin geçilmesi eskalasyon gerektirebilir. Bu eşikler soyut bırakılmamalıdır. Ekip hangi durumda kime gideceğini bilmelidir. Eskalasyon süresi ve beklenen bilgi formatı da tanımlanabilir. Bu yapı geciken kararların erken görünmesini sağlar.
Bütçe Limitleri
Takımın kullanabileceği belirli bütçe limiti hızlı küçük yatırım kararlarını kolaylaştırır. Her yazılım lisansı veya küçük altyapı artışı için üst yönetim onayı gerekmez. Limit aşıldığında finans veya ürün yönetimi devreye girebilir. Harcama görünürlüğü ortak sistemde tutulmalıdır. Bu yaklaşım hem finansal kontrol hem hız sağlar.
Teknik Limitler
Teknik limitler onaylı teknolojiler, veri saklama yöntemleri veya platform standartları biçiminde olabilir. Amaç tüm tasarımı merkezden belirlemek değildir. Riskli veya kurum tarafından desteklenemeyen seçenekleri sınırlandırmaktır. Takım belirlenen seçenekler arasında özgürce karar verir. Yeni ihtiyaç için exception ve değerlendirme yolu açık olmalıdır.
Risk Limitleri
Takımın kendi başına kabul edebileceği risk seviyesi tanımlanabilir. Düşük risk takımda kalırken yüksek risk ilgili risk sahibine taşınabilir. Bu eşik veri, müşteri, güvenlik ve operasyon etkisine göre hesaplanabilir. Karar sistemi mümkün olduğunca basit tutulmalıdır. Karmaşık puanlama günlük kullanımda benimsenmeyebilir.
Müşteri Taahhütleri
Takım müşteriye verilmiş sözleri bilmelidir. SLA, release tarihi veya güvenlik şartı sprint kararlarını etkileyebilir. Takım bu taahhütleri tek başına değiştiremez. Değişiklik gerekiyorsa Product Owner, müşteri temsilcisi veya ticari ekip devreye girebilir. Taahhütlerin görünür olması yanlış yerel optimizasyonu önler.
Risk Bazlı Governance Modeli
Risk bazlı governance her değişikliği aynı kontrol sürecinden geçirmek yerine etkisine göre farklı seviyelere ayırır. Bu yaklaşım özellikle release sıklığı yüksek yazılım ekiplerinde büyük hız kazandırır. Düşük riskli değişiklik otomatik testlerle ilerlerken kritik değişiklikte resmi risk kabulü gerekebilir. Kontrol sayısı değişikliğin büyüklüğüne değil riskine göre belirlenmelidir. Böylece küçük ama yüksek güvenlik etkisi taşıyan değişiklik doğru seviyeye çıkarken büyük fakat güvenli refactoring gereksiz komiteye gitmez.
Her Değişiklik Aynı Kontrole Tabi Olmalı mı?
Hayır, tüm değişiklikleri aynı approval sürecinden geçirmek oransız kontrol oluşturur. Bir metin düzeltmesi ile ödeme altyapısı değişikliği aynı risk seviyesine sahip değildir. Değişikliğin müşteri, veri, finans, güvenlik ve operasyon etkisi değerlendirilmelidir. Geri alma kolaylığı da önemli kriterdir. Kontrol modeli bu sinyallere göre otomatik veya manuel olarak farklı rota seçebilir.
Seviye 1: Düşük Risk
Düşük riskli değişiklikler sınırlı etkiye ve kolay geri alma imkanına sahiptir. Ekip bu tür işleri manuel onay beklemeden tamamlayabilir. Otomatik test, lint ve temel security kontrolü yeterli olabilir. Deployment sonrasında monitoring ile sonuç izlenir. Bu seviye yüksek teslimat hızının ana çalışma alanıdır.
Ekip İçi Karar
Düşük riskli değişiklik ekip içinde normal review süreciyle tamamlanabilir. Dış komite veya yönetici onayı gerekmez. Takım guardrail'leri karşılamakla sorumludur. Gerekirse karar proje aracında kayıtlı tutulur. Böylece hız korunurken izlenebilirlik kaybolmaz.
Otomatik Kontroller
Unit test, dependency scanning, lint ve policy check gibi kontroller pipeline üzerinde otomatik çalışabilir. Başarısız kontrol geliştiriciye anında geri bildirim verir. Manuel kontrol için günlerce beklemek gerekmez. Otomasyon aynı standardın sürekli uygulanmasını sağlar. Bu yapı düşük riskli işlerde no manual approval modelini destekler.
Seviye 2: Orta Risk
Orta riskli değişikliklerde ek bir insan review'u faydalı olabilir. Değişiklik belirli müşteri akışını veya ortak bileşeni etkileyebilir. Ekip kendi içinde peer review ve ürün veya teknik sahip onayı kullanabilir. Süreç yine hızlı olmalı ve net SLA'ya sahip olmalıdır. Karar günlerce belirsiz kuyrukta beklememelidir.
Peer Review
Peer review aynı uzmanlık alanındaki başka kişinin değişikliği değerlendirmesini sağlar. Kod kalitesi, risk ve yan etki açısından ikinci bakış önemli güvence yaratır. Review'un amacı biçimsel onay değil gerçek teknik geri bildirim olmalıdır. Küçük değişikliklerde review hızlı tamamlanabilir. Ortak standartlar review kalitesini artırır.
Product/Technical Approval
Orta riskli bazı değişikliklerde ürün veya teknik sahip onayı gerekebilir. Bu onay kapsam, kullanıcı etkisi veya mimari uyum açısından yapılabilir. Approval sahibi ve hedef cevap süresi açık olmalıdır. Aksi halde küçük risk seviyesi bile büyük bekleme yaratabilir. Dijital workflow bu süreci görünür hale getirebilir.
Seviye 3: Yüksek Risk
Yüksek riskli değişiklikler güvenlik, veri, müşteri veya operasyon üzerinde önemli etkiye sahiptir. Bu seviyede ilgili uzman review'u ve açık risk değerlendirmesi gerekir. Security veya Architecture ekibi değişikliğin guardrail dışındaki etkisini inceleyebilir. Gerekli kanıtlar geliştirme sırasında hazırlanmalıdır. Süreç ağır olabilir ancak yüksek risk nedeniyle bu maliyet anlamlıdır.
Security/Architecture Review
Security veya Architecture review her değişiklik için değil, tanımlanmış risk eşikleri aşıldığında yapılmalıdır. Uzmanlar gerçek tasarım riskine odaklanır. Standart çözümler için pre-approved pattern kullanılması review ihtiyacını azaltabilir. Yeni veya hassas çözümde daha ayrıntılı değerlendirme yapılır. Bu yaklaşım uzman ekip kapasitesini verimli kullanır.
Risk Assessment
Risk assessment olası etkileri, olasılığı ve mevcut kontrolleri değerlendirir. Değişiklik için ek mitigation gerekebilir. Risk kabul edilebilir seviyeye indirilemiyorsa karar risk sahibine taşınır. Değerlendirme gereksiz uzun belgeye dönüşmemelidir. Karar için gerekli bilgiyi açık biçimde üretmesi yeterlidir.
Seviye 4: Kritik Risk
Kritik riskli değişikliklerde resmi governance mekanizması gerekir. Büyük müşteri etkisi, ciddi güvenlik riski veya önemli regülasyon sonucu bu seviyeye girebilir. Formal approval, risk acceptance ve ek audit evidence istenebilir. Bu değişikliklerin sayısı toplam iş içinde düşük olmalıdır. Her işi kritik ilan etmek modelin bütün hız avantajını ortadan kaldırır.
Formal Approval
Formal approval yetkili kişinin değişikliğin riskini ve koşullarını açık biçimde kabul etmesini sağlar. Karar dijital kayıt altında tutulmalıdır. Onayın hangi kanıta dayanarak verildiği görünür olmalıdır. Gereksiz imza zincirinden kaçınılmalıdır. Gerçek karar sahibi sürecin merkezinde bulunmalıdır.
Executive/Risk Acceptance
Bazı riskler teknik olarak tamamen giderilemez. Bu durumda ilgili risk sahibi veya yönetici kalan riski açık biçimde kabul edebilir. Kabul süresi ve koşulları kaydedilmelidir. Kalıcı risk kabulü yerine belirli yeniden değerlendirme tarihi konulabilir. Böylece risk yönetimi sessiz varsayım yerine şeffaf karara dönüşür.
Ek Audit Evidence
Kritik değişikliklerde daha güçlü kanıt gerekebilir. Test raporları, security review, approval log ve deployment kayıtları bu kanıtların parçası olabilir. Mümkün olan veriler otomatik üretilmelidir. Manuel belge hazırlama en aza indirilmelidir. Kanıtın amacı süreci doldurmak değil karar ve denetim güvenilirliğini desteklemektir.
Bir Değişikliğin Risk Seviyesi Nasıl Hesaplanır?
Risk seviyesi tek bir teknik ölçüyle belirlenmemelidir. Müşteri etkisi, veri hassasiyeti, finansal sonuç, güvenlik, operasyon, regülasyon, geri alma zorluğu ve blast radius birlikte değerlendirilebilir. Basit üç veya dört seviyeli puanlama çoğu ekip için yeterlidir. Modelin günlük kullanıma uygun olması önemlidir. Çok ayrıntılı puanlama ekiplerin sistemi atlamasına veya yalnızca form doldurmasına neden olabilir.
Müşteri Etkisi
Değişiklik kaç müşteriyi ve hangi kritik kullanıcı akışını etkiliyor sorusu önemli risk göstergesidir. Tek iç kullanıcıyı etkileyen değişiklik ile tüm müşterilerin ödeme sürecini etkileyen değişiklik aynı değildir. Etki alanı büyüdükçe kontrol seviyesi artırılabilir. Feature flag müşteri etkisini sınırlandırmak için kullanılabilir. Bu yöntem risk seviyesini düşürerek daha hızlı deney yapılmasını sağlayabilir.
Veri Etkisi
Değişiklik hangi veri türüne dokunuyor sorusu özellikle kişisel ve gizli veri açısından önemlidir. Hassas veri kullanımı daha güçlü kontrol gerektirebilir. Veri yalnızca okunuyor mu, değiştiriliyor mu veya farklı yere aktarılıyor mu ayrıca değerlendirilmelidir. Geri dönüşü olmayan veri dönüşümü daha yüksek risk taşır. Veri sınıflandırma sistemi risk hesaplamasını kolaylaştırır.
Finansal Etki
Finansal etki doğrudan para hareketini, bütçeyi veya gelir akışını etkileyebilir. Küçük bir fiyat gösterimi hatası bile büyük müşteri hacminde ciddi sonuç doğurabilir. Bu nedenle değişiklik büyüklüğü tek başına kriter değildir. Potansiyel parasal sonuç değerlendirilmelidir. Yüksek finansal etkide ek test veya approval gerekebilir.
Güvenlik Etkisi
Authentication, authorization, secret, ağ erişimi veya hassas veri işleme değişiklikleri güvenlik açısından daha yüksek risk taşıyabilir. Bilinen güvenlik pattern'i kullanılıyorsa risk azalabilir. Yeni ve doğrulanmamış yaklaşım ek review gerektirebilir. Security scanning otomatik sinyal sağlar. Kritik değişiklikte threat modeling de kullanılabilir.
Operasyonel Etki
Operasyonel etki sistemin erişilebilirliği, performansı veya destek ihtiyacı üzerinde oluşabilecek sonucu değerlendirir. Production altyapısındaki değişiklik uygulama içi küçük değişiklikten daha yüksek risk taşıyabilir. Monitoring ve rollback kapasitesi riski düşüren faktörlerdir. İyi gözlemlenebilirlik sayesinde sorun hızlı fark edilir. Geri alma kolaylaştıkça bazı approval ihtiyacı da hafifletilebilir.
Regülasyon Etkisi
Belirli değişiklik mevzuat veya denetim yükümlülüğünü etkiliyorsa risk seviyesi artabilir. Veri saklama, finansal kayıt veya kullanıcı onayı örnek olabilir. Compliance uzmanlarının hangi değişiklik tiplerinin kritik olduğunu önceden tanımlaması faydalıdır. Ekip her sprintte hukuk yorumlamak zorunda kalmaz. Standart pattern'ler tekrar eden ihtiyaçları kolaylaştırır.
Geri Alma Zorluğu
Kolay geri alınabilen değişiklikler genellikle daha düşük operasyon riski taşır. Feature flag veya hızlı rollback mekanizması bu nedenle yalnızca teknik kolaylık değil governance aracıdır. Veri migration gibi geri dönüşü zor işlemler daha fazla hazırlık gerektirir. Değişiklik öncesinde restore ve rollback yaklaşımı değerlendirilmelidir. Geri alma kapasitesi risk puanında önemli faktör olabilir.
Blast Radius
Blast radius bir hatanın kaç kullanıcı, servis veya iş sürecini etkileyebileceğini anlatır. Sınırlı bir iç modül değişikliği küçük blast radius taşırken ortak authentication servisi büyük blast radius'a sahiptir. Canary release ve sınırlı rollout etki alanını küçültebilir. Böylece teknik delivery yaklaşımı governance riskini doğrudan düşürür. Risk seviyesi yalnızca değişikliğin içeriğiyle değil dağıtım yöntemiyle de ilişkilidir.
Risk Seviyesine Göre Approval Modeli
Approval modeli değişikliğin risk seviyesine göre kademelendirilmelidir. Düşük riskte manuel onay kaldırılabilir, orta riskte peer veya owner approval kullanılabilir, yüksek riskte uzman review ve kritik riskte formal governance devreye alınabilir. Böylece kontrol maliyeti riskle orantılı hale gelir. Bu model ekiplerin basit işleri saatler veya günler boyunca bekletmesini önler. Aynı zamanda kritik değişikliklerin gerekli uzmanlık ve karar seviyesine ulaşmasını sağlar.
Düşük Risk: No Manual Approval
Düşük riskli değişiklik otomatik test ve guardrail'lerden geçiyorsa manuel onay gerekmeyebilir. Code review takım standardına göre yine bulunabilir. Deployment otomatik olarak devam edebilir. Monitoring değişikliğin sonuçlarını izler. Bu model yüksek deployment frequency ve kısa lead time için güçlü temel sağlar.
Orta Risk: Peer/Owner Approval
Orta riskte bir peer veya ilgili owner review'u yeterli olabilir. Approval hızlı ve ekip akışına yakın tutulmalıdır. Kararın uzman komitesine çıkması gerekmez. Review kriterleri önceden tanımlanmalıdır. Bu sayede onay kişisel yoruma değil ortak standarda dayanır.
Yüksek Risk: Specialist Review
Yüksek riskte Security, Architecture, Risk veya ilgili uzman fonksiyon sürece dahil olabilir. Uzman review'un ne zaman gerekli olduğu net eşiklerle açıklanmalıdır. Her iş için uzman onayı beklemek kaynak darboğazı yaratır. Pre-approved pattern'ler review ihtiyacını azaltabilir. Yeni ve yüksek etkili alanlarda ise uzman değerlendirmesi gerçek değer üretir.
Kritik Risk: Formal Governance
Kritik riskte formal approval, risk acceptance veya üst yönetim kararı gerekebilir. Karar kanıt ve gerekçeyle kayıt altına alınmalıdır. Değişiklik için contingency ve rollback planı hazırlanabilir. Release penceresi daha kontrollü seçilebilir. Bu ağır süreç yalnızca gerçekten kritik işler için kullanılmalıdır.
Risk Düştükçe Kontrolü Hafifletmek
Risk azaltıldığında kontrol seviyesinin de düşürülebilmesi önemlidir. Feature flag, otomatik test, pre-approved architecture veya daha küçük rollout bir değişikliği yüksek riskten orta seviyeye indirebilir. Ekip böylece kontrolü aşmak yerine riski gerçekten azaltmaya motive olur. Governance pozitif mühendislik davranışlarını teşvik eder. Bu yaklaşım hız ile güvenliğin birbirini desteklemesini sağlar.
Risk Arttıkça Kanıt Seviyesini Artırmak
Kritik etkiye sahip değişiklik daha güçlü kanıt gerektirebilir. Test sonucu, security review, risk değerlendirmesi ve rollback doğrulaması bu kanıtların parçası olabilir. Düşük riskli değişiklikte aynı belge paketini istemek gereksizdir. Kanıt seviyesi riskle birlikte artmalıdır. Böylece audit ve karar kalitesi korunurken günlük iş yükü azaltılır.
Compliance by Design Nedir?
Compliance by Design, mevzuat ve kurumsal uyum gereksinimlerini projenin son aşamasında kontrol etmek yerine tasarım ve geliştirme sürecine baştan dahil etmektir. Gereksinimler backlog maddelerine, acceptance criteria'ya, testlere ve Definition of Done'a taşınabilir. Böylece ekip sprint sonunda büyük yeniden çalışma yaşamaz. Audit evidence mümkün olduğunca iş akışının doğal çıktısı olur. Legal, Risk ve Security ekiplerinin erken katkısı bu yaklaşımda büyük önem taşır.
Compliance'ı Sprint Sonuna Bırakmamak
Uyum kontrolü sprint veya release sonunda yapılırsa hatanın maliyeti yükselir. Geliştirilen çözüm önemli bir mevzuat gereksinimini karşılamıyorsa tasarımın baştan değişmesi gerekebilir. Gereksinim erken bilindiğinde ekip doğru çözümü ilk seferde geliştirebilir. Compliance uzmanları her task'a dahil olmak zorunda değildir. Standart kurallar ve reusable pattern'ler ekibin kendi başına ilerlemesini sağlar.
Gereksinimleri Backlog'a Taşımak
Compliance işi ayrı görünmez checklist yerine backlog üzerinde görünür hale getirilebilir. Kullanıcı hikayesi, enabler veya acceptance criteria biçiminde tanımlanabilir. Böylece Product Owner bu işi diğer değer ve risk kalemleriyle birlikte önceliklendirir. Kapasite planında uyum işi gerçek emek olarak görünür olur. Son dakika sürprizleri azalır.
Acceptance Criteria'ya Compliance Eklemek
İlgili compliance gereksinimleri acceptance criteria içinde somut koşullara dönüştürülebilir. Örneğin belirli verinin log'a yazılmaması test edilebilir kriter olabilir. Genel “mevzuata uygun olacak” ifadesi yeterli değildir. Ölçülebilir kriter geliştirici ve tester için daha anlaşılırdır. Otomatik test mümkünse kriter pipeline'a taşınabilir.
Testleri Otomatikleştirmek
Tekrarlanan uyum kontrolleri otomasyona uygunsa manuel çalışma önemli ölçüde azaltılabilir. Veri sınıflandırma, dependency lisansı veya security policy gibi alanlarda otomatik testler kullanılabilir. Kontrol her build'de çalıştığı için hata erken görülür. Audit döneminde test geçmişi doğrudan kanıt olabilir. Bu yaklaşım hem güvenceyi hem hızını artırır.
Audit Evidence'ı Çalışmanın Yan Ürünü Haline Getirmek
Denetim kanıtı sonradan elle hazırlanmak yerine delivery sistemlerinden otomatik toplanabilir. Pull request, code review, test, deployment ve approval kayıtları zaten doğal kanıt üretir. Bunların saklama ve erişim kuralları tanımlanabilir. Ekip ayrıca belge oluşturmak için haftalar harcamaz. Denetçi de daha güncel ve doğrulanabilir kayıt görür.
Legal, Risk ve Security Ekiplerini Erken Dahil Etmek
Uzman ekiplerin sadece son onayı veren fonksiyon olması çevikliği zorlaştırır. Ürün ve teknik ekiplerle erken çalışırlarsa gereksinimleri reusable guardrail'e dönüştürebilirler. Böylece sonraki projeler aynı soruyu tekrar sormak zorunda kalmaz. Uzman ekipler danışman ve enablement rolü üstlenir. Yüksek riskli istisnalarda ise formal karar mekanizması korunur.
Security by Design ile Agile Nasıl Birleştirilir?
Security by Design, güvenliği ürün tamamlandıktan sonra yapılan test olmaktan çıkarıp tasarım ve delivery sürecinin normal parçasına dönüştürür. Threat modeling, secure coding, dependency scanning, SAST, DAST ve secret scanning farklı aşamalarda kullanılabilir. Kritik güvenlik kriterleri Definition of Done içinde yer alabilir. Otomatik kontroller geliştiriciye hızlı geri bildirim sağlar. Yalnızca kritik bulgular veya guardrail dışındaki değişiklikler manuel release gate gerektirir.
Threat Modeling
Threat modeling sistemin nasıl kötüye kullanılabileceğini tasarım aşamasında düşünmeye yardımcı olur. Her küçük değişiklik için uzun toplantı yapmak gerekli değildir. Yeni kritik akış, authentication değişikliği veya hassas veri kullanımı gibi durumlarda uygulanabilir. Ekip olası tehditleri ve mevcut kontrolleri değerlendirir. Sonuçlar backlog ve mimari kararlara yansıtılır.
Secure Coding Standards
Secure Coding Standards geliştiricilerin tekrar eden güvenlik hatalarından kaçınmasını destekler. Standartlar kısa, örnekli ve kullanılan teknolojiye uygun olmalıdır. Yüzlerce sayfalık genel doküman günlük işte kullanılmayabilir. IDE, lint veya code review şablonlarıyla standartlar desteklenebilir. Eğitim ve otomasyon birlikte kullanıldığında daha etkili sonuç alınır.
Dependency Scanning
Modern yazılımlar çok sayıda üçüncü taraf dependency kullanır. Bilinen güvenlik açıkları otomatik scanning araçlarıyla düzenli kontrol edilebilir. Kritik bulgular build veya release'i engelleyebilir. Daha düşük seviyeli bulgular risk ve bakım backlog'una alınabilir. Böylece güvenlik açığı takibi manuel listeye bağlı kalmaz.
SAST
SAST kaynak kod veya derlenmiş çıktıda güvenlik problemi olabilecek pattern'leri analiz eder. CI sürecine eklenerek her değişiklikte otomatik çalıştırılabilir. Yanlış pozitif oranı iyi yönetilmezse ekip uyarıları görmezden gelmeye başlayabilir. Bu nedenle kurallar proje ve risk seviyesine göre ayarlanmalıdır. Kritik bulguların çözüm SLA'sı açıkça belirlenebilir.
DAST
DAST çalışan uygulama üzerinde güvenlik testi yapar. Özellikle web uygulamalarında belirli saldırı senaryolarını otomatik değerlendirebilir. Test ortamı ve veri güvenliği dikkatle tasarlanmalıdır. Her build için tam DAST gerekmez, uygun delivery noktasında çalıştırılabilir. Kritik bulgular release gate'e bağlanabilir.
Secret Scanning
Secret scanning repository'ye yanlışlıkla parola, token veya erişim anahtarı eklenmesini yakalamaya yardımcı olur. Kontrol commit veya pull request aşamasında çalıştırılabilir. Bulgu varsa yalnızca koddan silmek yeterli olmayabilir; secret'ın iptal edilip yenilenmesi gerekir. Ekip bu müdahale adımını bilmelidir. Otomatik tarama basit ama yüksek değerli guardrail örneğidir.
Security Acceptance Criteria
Security acceptance criteria güvenlik beklentisini belirli ürün veya backlog maddesi için somut hale getirir. Örneğin belirli rol dışındaki kullanıcıların hassas ekrana erişememesi test edilebilir kriterdir. Böylece güvenlik yalnızca uzman ekibin sorumluluğu olmaz. Geliştirici ve Product Owner gereksinimi işin parçası olarak görür. Testler mümkünse otomatikleştirilir.
Kritik Bulgular İçin Release Gate
Her security uyarısının release'i engellemesi gereksiz blokaj yaratabilir. Kritik veya yüksek risk kategorileri için açık release gate tanımlanabilir. Daha düşük riskli bulgular belirli SLA ile backlog'a alınabilir. Risk sahibi gerektiğinde geçici exception verebilir. Bu yaklaşım güvenlik ile delivery arasında daha dengeli karar sağlar.
Governance as Code Nedir?
Governance as Code, kurumsal kuralları manuel kontrol listeleri yerine yazılım delivery sistemleri içinde otomatik çalışan politikalara dönüştürme yaklaşımıdır. Branch protection, required review, automated test, security policy ve deployment kuralları buna örnektir. İnsanların kuralı hatırlamasına güvenmek yerine sistem standart uygulamayı otomatik kontrol eder. Sonuçlar da doğal olarak dijital kanıt oluşturur. Bu model kurumsal Agile yönetişimin en güçlü ölçekleme yöntemlerinden biridir.
Politikayı Yazılım Akışına Gömmek
Politika ayrı PDF dokümanında kalırsa geliştiricinin günlük işinden uzaklaşır. Aynı gereksinim CI/CD veya repository kuralına dönüştürüldüğünde ekip anında geri bildirim alır. Örneğin korunmuş branch'e review olmadan merge yapılamaması doğrudan guardrail'dir. Süreç ayrıca eğitim gerektirebilir ancak kontrol sistem tarafından sürekli uygulanır. Böylece uygulama tutarlılığı artar.
Manual Approval Yerine Otomatik Kontrol
İnsan onayı yalnızca insan değerlendirmesi gerçekten değer katıyorsa kullanılmalıdır. Test sonucu, güvenlik eşiği veya kod standardı gibi deterministik kontroller otomatikleştirilebilir. Bu sayede approval kuyruğu küçülür. Uzmanlar standart kontroller yerine istisna ve yüksek riskli konulara odaklanır. Otomasyon aynı zamanda gece veya hafta sonu delivery akışını da kolaylaştırır.
Branch Protection Rules
Branch protection belirli branch'lerde doğrudan değişikliği kısıtlayabilir. Required review, başarılı test ve imzalı commit gibi koşullar eklenebilir. Bu kurallar repository seviyesinde otomatik uygulanır. Her ekip üyesinin ayrı ayrı prosedürü hatırlaması gerekmez. Kural değişikliklerinin de review ve yetki kontrolü altında olması gerekir.
Required Code Review
Code review belirli risk seviyesindeki değişikliklerde zorunlu tutulabilir. CODEOWNERS belirli dosyalar için uzman review gerektirebilir. Her kodun aynı sayıda reviewer istemesi gerekli değildir. Kritik alanlarda iki review, normal alanda tek review gibi farklı kurallar kullanılabilir. Risk bazlı yaklaşım burada da faydalıdır.
Automated Testing
Automated testing kalite guardrail'lerinin temel araçlarından biridir. Unit, integration ve uygun durumlarda uçtan uca testler değişiklik hakkında hızlı kanıt üretir. Test başarısızsa merge veya deployment otomatik durabilir. Testlerin güvenilir olması önemlidir. Sürekli yanlış alarm veren testler zamanla ekip tarafından problem olarak görülür.
Security Policy Enforcement
Security policy belirli güvenlik koşullarını otomatik kontrol edebilir. Kritik dependency açığı, açık secret veya yasaklı konfigürasyon deployment'ı engelleyebilir. Kurallar risk seviyesine göre warning veya hard fail üretebilir. Bu ayrım gereksiz blokajı azaltır. Policy değişikliklerinin Security ve Engineering tarafından ortak review edilmesi faydalıdır.
Infrastructure as Code Policy
Infrastructure as Code sayesinde altyapı değişiklikleri de code review ve otomatik policy kontrolünden geçirilebilir. Açık storage bucket, aşırı yetki veya izin verilmeyen network yapılandırması deployment öncesinde yakalanabilir. Kontrol standart ve tekrar edilebilir hale gelir. Değişiklik geçmişi repository üzerinde görünür olur. Audit evidence otomatik üretilebilir.
Deployment Rules
Deployment kuralları hangi ortamın hangi koşulda güncellenebileceğini belirler. Kritik production ortamında ek review veya belirli zaman kısıtı bulunabilir. Düşük riskli servisler tam otomatik deployment kullanabilir. Canary ve progressive delivery risk seviyesini azaltabilir. Governance deployment yöntemini risk yönetimi aracı olarak değerlendirmelidir.
Compliance Evidence Üretimi
Pipeline çalışmaları test, review, security ve deployment kayıtlarını zaten üretir. Bu kayıtlar uygun saklama politikasıyla audit evidence olarak kullanılabilir. Ayrı Excel veya manuel form doldurmak gereksiz hale gelir. Evidence ile kaynak değişiklik arasında traceability kurulabilir. Bu yaklaşım denetim hazırlık maliyetini ciddi biçimde düşürebilir.
Policy as Code Yaklaşımı
Policy as Code, insan tarafından okunabilen kurumsal politikanın makine tarafından da değerlendirilebilir kurallara dönüştürülmesidir. Özellikle altyapı, güvenlik ve deployment alanlarında güçlü sonuç verir. Her politika kodlanamaz; yorum gerektiren hukuki veya stratejik kararlar insan değerlendirmesine ihtiyaç duyabilir. Ancak ölçülebilir tekrar eden kontroller otomatikleştirilebilir. Bu yaklaşım governance ile engineering arasındaki bağı güçlendirir.
Hangi Politikalar Kodlanabilir?
Açık ve ölçülebilir kurallar policy as code için en uygun adaylardır. Şifreleme gereksinimi, izin verilen bölge, resource label standardı veya kritik vulnerability eşiği kodlanabilir. “Müşteri için uygun deneyim sunulmalı” gibi yoruma dayalı politika doğrudan kodlanamaz. Politika sahipleri önce gereksinimi netleştirmelidir. Ardından teknik ekip uygulama kuralını oluşturabilir.
Policy Testleri
Policy kodunun da test edilmesi gerekir. Yanlış yazılmış kural güvenli değişikliği engelleyebilir veya riskli değişikliğe izin verebilir. Pozitif ve negatif senaryolar otomatik testlerle doğrulanabilir. Policy değişikliği normal kod gibi review sürecinden geçmelidir. Bu yaklaşım yönetişim otomasyonunun güvenilirliğini artırır.
Otomatik Bloklama
Kritik politika ihlallerinde sistem deployment veya merge işlemini otomatik durdurabilir. Ancak her ihlal hard fail olmamalıdır. Kontrolün risk seviyesi ve yanlış pozitif olasılığı değerlendirilmelidir. Düşük riskte warning daha uygun olabilir. Kritik riskte otomatik bloklama güçlü koruma sağlar.
Warning vs Hard Fail
Warning kullanıcıyı bilgilendirir ancak akışı durdurmaz. Hard fail ise kural karşılanmadan işlemin devam etmesini engeller. Yeni politika ilk aşamada warning modunda çalıştırılarak etkisi gözlemlenebilir. Sonuçlar doğruysa daha sonra hard fail yapılabilir. Bu geçiş yöntemi ekiplerin ani blokaj yaşamasını önler.
Policy Versioning
Politikaların sürümlenmesi hangi dönemde hangi kuralın geçerli olduğunu anlamayı sağlar. Değişiklik geçmişi repository veya politika yönetim sistemi içinde tutulabilir. Audit sırasında belirli deployment'ın hangi policy sürümünden geçtiği görülebilir. Eski sürümler gerektiğinde geri alınabilir. Versioning governance değişikliklerini daha güvenilir hale getirir.
Policy Değişikliklerinin Review Edilmesi
Policy değişikliği yüzlerce ekibi etkileyebileceği için normal kod değişikliğinden bile daha geniş etkiye sahip olabilir. Bu nedenle teknik ve risk sahibinin birlikte review yapması faydalıdır. Değişiklik önce pilot ortamda denenebilir. Etki metrikleri izlenebilir. Governance kuralının kendisi de kontrollü delivery sürecine tabi tutulmalıdır.
Kurumsal Mimari Standartları Esnekliği Öldürür mü?
Kurumsal mimari standartları yanlış tasarlanırsa ekipleri gereksiz sınırlayabilir, fakat doğru tasarlanırsa tam tersine karar yükünü azaltır. Onaylı pattern, reference architecture ve golden path ekiplerin tekrar eden problemleri sıfırdan çözmesini önler. Ekip bilinen güvenli yolu kullandığında ek approval gerekmez. Yeni teknoloji veya farklı tasarım gerçekten değer üretiyorsa exception süreci açık tutulmalıdır. Bu model standartlaşmayı yeniliğin karşıtı olmaktan çıkarır.
Architecture Guardrail
Architecture guardrail kurum için kritik birkaç mimari sınırı tanımlar. Örneğin dış servislere erişimin belirli gateway üzerinden yapılması zorunlu olabilir. Takım iç servis tasarımında daha fazla esnekliğe sahip olabilir. Guardrail sayısı gereksiz yere artırılmamalıdır. Her kural gerçek operasyon veya güvenlik ihtiyacına dayanmalıdır.
Approved Patterns
Approved pattern daha önce değerlendirilmiş ve güvenli olduğu bilinen çözüm yaklaşımıdır. Takımlar bu pattern'i kullandığında yeni architecture approval beklemek zorunda kalmaz. Pattern dokümantasyonu örnek kod ve altyapı şablonu içerebilir. Kullanım kolaylaştıkça standart doğal olarak benimsenir. Zorunluluktan çok iyi hizmet sağlamak daha güçlü standardizasyon yaratabilir.
Reference Architecture
Reference architecture ekiplerin benzer sistemleri nasıl tasarlayabileceğine dair rehber sunar. Zorunlu her ayrıntıyı tanımlamak yerine ortak bileşen ve entegrasyon örnekleri gösterir. Takım kendi ürün ihtiyacına göre uyarlama yapabilir. Kritik sapmalar ADR veya exception sürecinde açıklanabilir. Böylece kurumsal bilgi paylaşımı güçlenir.
Golden Path
Golden Path güvenli ve desteklenen geliştirme yolunu ekip için kolay hale getirir. Hazır repository, pipeline, monitoring ve deployment şablonları sunulabilir. Ekip bu yolu seçtiğinde birçok governance gereksinimi otomatik karşılanır. Farklı yol kullanmak yasak olmayabilir ancak ek sorumluluk gerektirebilir. İyi golden path, doğru yolu en kolay yol haline getirir.
Platform Engineering Yaklaşımı
Platform Engineering ortak delivery yeteneklerini self-service hizmetler olarak sunar. Ekip altyapı veya güvenlik sürecinin her ayrıntısını öğrenmek zorunda kalmadan güvenli platform kullanabilir. Platform gerekli guardrail'leri içine gömer. Böylece merkezi standart ve dağıtılmış uygulama birlikte çalışır. Platform ekibinin ürünü de geliştirici deneyimi metrikleriyle ölçülebilir.
Yeni Teknoloji İçin Exception Süreci
Yeni teknoloji ihtiyacı tamamen engellenirse kurum zamanla eski çözümlere bağımlı kalabilir. Bu nedenle time-boxed değerlendirme ve exception süreci bulunmalıdır. Ekip iş gerekçesi, risk, bakım modeli ve pilot sonucunu sunabilir. Başarılı teknoloji Technology Radar üzerinde yeni kategoriye taşınabilir. Böylece kontrollü deney standart gelişiminin parçası olur.
Architecture Decision Record
ADR önemli mimari kararların bağlamını ve gerekçesini kısa biçimde kayıt altına alır. Kararın kendisi kadar değerlendirilmiş alternatifler de yazılabilir. Aylar sonra ekip neden belirli yaklaşımı seçtiğini anlayabilir. ADR ağır tasarım dokümanına dönüşmemelidir. Birkaç paragraflık canlı kayıt çoğu durumda yeterlidir.
“En İyi Programlama Dili” Yerine Kurumsal Teknoloji Stratejisi
Tek bir “en iyi” programlama dili aramak kurumsal teknoloji yönetiminde doğru yaklaşım değildir. Her dil ve framework farklı kullanım alanı, ekip yetkinliği, bakım maliyeti ve ekosistem sunar. Kurumun amacı tek teknoloji dayatmak yerine destekleyebileceği makul bir teknoloji portföyü oluşturmaktır. Technology Radar ve Approved Technology List bu konuda yardımcı olabilir. Böylece ekip özgürlüğü korunurken kontrolsüz teknoloji çeşitliliğinin bakım maliyeti de sınırlandırılır.
Tek Bir En İyi Programlama Dili Neden Yok?
Programlama dilleri farklı problem alanlarında farklı avantajlar sağlar. Yüksek performanslı altyapı ile hızlı web geliştirme aynı gereksinimlere sahip değildir. Ekip yetkinliği ve kurumun mevcut sistemleri de kararı etkiler. Teknolojiyi yalnızca popülerliğe göre seçmek uzun vadeli bakım sorunları yaratabilir. Karar kullanım bağlamı üzerinden verilmelidir.
Ekipler Teknoloji Seçiminde Ne Kadar Özgür Olmalı?
Ekiplerin belirli onaylı seçenekler arasında özgür olması çoğu kurum için dengeli modeldir. Her takım istediği her dili seçerse işe alım, destek ve platform maliyeti artabilir. Tek bir dil zorunluluğu ise farklı problemlere uygun çözüm kullanımını engelleyebilir. Guardrail içinde seçim yaklaşımı bu iki uç arasında çalışır. Yeni ihtiyaç için hızlı değerlendirme yolu açık tutulmalıdır.
Approved Technology List
Approved Technology List kurumun aktif desteklediği dil, framework, veri tabanı ve platformları gösterebilir. Liste kullanım amacı ve destek seviyesi de içermelidir. Teknolojinin listede olması her proje için doğru olduğu anlamına gelmez. Ekip gereksinime göre seçim yapar. Liste düzenli olarak güncellenmelidir.
Technology Radar
Technology Radar teknolojileri farklı olgunluk seviyelerinde sınıflandırmaya yardımcı olur. Adopt, Trial, Assess ve Hold kategorileri ekiplerin hangi araçları nasıl kullanabileceğini açıklar. Bu model sadece yasak ve izin verilen şeklindeki sert listeye göre daha esnektir. Takımlar deneme alanını görür. Kurum da yenilikleri kontrollü biçimde değerlendirebilir.
Adopt
Adopt kategorisi kurumun aktif olarak önerdiği ve desteklediği teknolojileri içerir. Ekip bu teknolojileri normal karar süreciyle kullanabilir. Platform ve dokümantasyon desteği bulunması beklenir. Yeni proje için ek onay gerekmez. Bu kategori golden path ile yakından ilişkilidir.
Trial
Trial kategorisi belirli gerçek projelerde kontrollü kullanım için uygun görülen teknolojileri içerir. Takımlar pilot bağlamında kullanabilir. Risk ve öğrenme sonuçları düzenli takip edilir. Her ürün için zorunlu öneri değildir. Başarılı sonuçlar zamanla Adopt seviyesine geçiş sağlayabilir.
Assess
Assess kategorisindeki teknoloji henüz production kullanımı için yeterince doğrulanmamış olabilir. Proof of concept veya teknik araştırma yapılabilir. Kullanım dar kapsamlı ve kontrollü tutulur. Ekip öğrenme sonucunu topluluk veya architecture grubuyla paylaşabilir. Böylece değerlendirme kurum çapında tekrar edilmez.
Hold
Hold kategorisi yeni kullanımının önerilmediği teknolojileri gösterir. Bunun nedeni güvenlik, bakım, lisans veya stratejik uyumsuzluk olabilir. Mevcut sistemlerin hemen yeniden yazılması gerekmez. Yeni kullanım için güçlü gerekçe ve exception gerekebilir. Bu yaklaşım teknoloji borcunun kontrollü azaltılmasını destekler.
Yeni Bir Dil veya Framework Nasıl Onaylanmalı?
Yeni teknoloji değerlendirmesi gereksinim, fayda, risk, ekip yetkinliği ve bakım modeli üzerinden yapılmalıdır. Küçük proof of concept gerçek veri sağlayabilir. Güvenlik ve lisans durumu kontrol edilmelidir. Karar time-boxed olmalı ve haftalarca komitede beklememelidir. Sonuç Technology Radar üzerinde görünür hale getirilebilir.
Teknoloji Standardizasyonunun Avantajları
Makûl standardizasyon işe alım, eğitim, platform desteği ve güvenlik kontrollerini kolaylaştırır. Ortak kütüphane ve tooling yeniden kullanılabilir. Ekipler arası bilgi transferi hızlanır. Operasyon ekibi daha az teknoloji ailesini derinlemesine destekleyebilir. Bu avantajlar teknoloji çeşitliliğinin toplam maliyetini azaltır.
Aşırı Standardizasyonun Riskleri
Aşırı standardizasyon yeni probleme uygun olmayan teknolojinin zorunlu kullanılmasına neden olabilir. Ekipler yenilik yapma fırsatını kaybedebilir. Kritik uzmanlar kurum dışında daha uygun araçlara yönelmek isteyebilir. Eski standartlar yıllarca sorgulanmadan yaşayabilir. Bu nedenle exception ve periyodik teknoloji review süreci gereklidir.
Definition of Done Kurumsal Kontrollerle Nasıl Birleştirilir?
Definition of Done yalnızca kodun tamamlanmasını değil, release edilebilir kalitenin ne anlama geldiğini ortaklaştırabilir. Kurumsal güvenlik, test, monitoring ve compliance minimumları bu tanıma dahil edilebilir. Böylece governance ayrı bir teslimat sonrası aktivite olmaktan çıkar. Takım işi tamamlanmış gösterebilmek için gerekli kontrolleri sprint içinde karşılar. Bu yaklaşım çevik teslimat ile kurumsal kontrolü doğal biçimde bir araya getirir.
Kod Tamamlandı
İlgili davranış uygulanmış ve ekip standardına uygun hale getirilmiş olmalıdır. Geçici çözüm veya bilinen eksik varsa görünür biçimde kaydedilmelidir. Kodun yalnızca geliştiricinin cihazında çalışması yeterli değildir. Ortak repository ve pipeline üzerinde doğrulanmalıdır. Bu kriter tamamlanmanın ilk adımıdır.
Code Review Tamamlandı
Gerekli peer review yapılmış olmalıdır. Kritik alanlarda CODEOWNERS gibi ek review gereksinimi bulunabilir. Yorumlar kapatılmış veya açık riskler kayıt altına alınmış olmalıdır. Review yalnızca biçimsel onay değil gerçek kalite kontrolüdür. Review kaydı aynı zamanda audit evidence olabilir.
Testler Geçti
İlgili otomatik ve manuel testler başarıyla tamamlanmalıdır. Test seviyesi risk ve özellik tipine göre değişebilir. Kritik kullanıcı akışları daha güçlü test gerektirir. Başarısız test varken işi done göstermek ilerleme verisini yanıltır. Test sonucu pipeline üzerinde görünür olmalıdır.
Security Kontrolleri Geçti
Dependency, SAST, secret ve diğer gerekli güvenlik kontrolleri tanımlanan eşikleri karşılamalıdır. Kritik bulgu varsa iş done kabul edilmemelidir. Daha düşük seviyeli risk için kayıt ve SLA kullanılabilir. Exception gerekiyorsa sahibi ve süresi açık olmalıdır. Böylece güvenlik borcu görünmez hale gelmez.
Dokümantasyon Güncellendi
Değişiklik teknik veya kullanıcı dokümantasyonunu etkiliyorsa ilgili kayıt güncellenmelidir. Her task için uzun doküman gerekmez. Gerekli bilgiyi gelecekte işi sürdürecek kişinin bulabilmesi yeterlidir. API değişikliği, runbook veya ADR örnek olabilir. Dokümantasyon da çalışan ürünle birlikte güncel kalmalıdır.
Monitoring Hazır
Production davranışını anlamak için gerekli log, metric ve alert hazır olmalıdır. Özellikle kritik servislerde monitoring olmadan release yapmak riski artırır. Yeni özellik için başarısızlık ve başarı sinyalleri belirlenebilir. Gözlemlenebilirlik hızlı rollback ve incident response'u destekler. Bu nedenle Definition of Done içinde anlamlı bir kalite kriteridir.
Compliance Evidence Oluşturuldu
Gerekli compliance evidence çalışma akışından otomatik veya yarı otomatik üretilmelidir. Review kaydı, test sonucu veya approval log yeterli olabilir. Ekip ayrıca aynı bilgiyi ayrı dokümana kopyalamamalıdır. Evidence ile değişiklik arasında traceability kurulmalıdır. Böylece audit hazırlığı günlük delivery'nin doğal çıktısına dönüşür.
Release Edilebilir Increment
Done kabul edilen increment teknik olarak release edilebilir durumda olmalıdır. Business kararı nedeniyle hemen production'a çıkmayabilir. Ancak test, güvenlik ve operasyon koşulları tamamlanmış olmalıdır. Bu ayrım “development tamamlandı ama üç hafta daha test bekliyor” problemini azaltır. Gerçek tamamlanma daha şeffaf hale gelir.
Dokümantasyon Agile'a Aykırı mı?
Agile dokümantasyona karşı değildir; değeri olmayan ağır dokümantasyona karşı eleştirel yaklaşır. Gerekli bilgi olmadan sürdürülebilir yazılım, denetim veya ekip değişimi yönetmek zordur. Önemli olan ne kadar belge üretildiği değil, belgenin kime hangi değeri sağladığıdır. Living documentation, ADR, API documentation ve runbook gibi içerikler doğru bağlamda yüksek değer üretir. Mümkün olan dokümantasyon iş akışından otomatik üretildiğinde bakım yükü de azalır.
Gereksiz Dokümantasyon ile Gerekli Dokümantasyonu Ayırmak
Her doküman için “Bunu kim kullanıyor ve hangi kararı destekliyor?” sorusu sorulabilir. Kimsenin okumadığı aylık rapor yalnızca süreç maliyeti üretir. Buna karşılık production incident sırasında kullanılan runbook kritik değere sahiptir. Belgenin güncellik maliyeti de değerlendirilmelidir. Değer üretmeyen içerik kaldırılmalı veya sadeleştirilmelidir.
Living Documentation
Living documentation ürünle birlikte güncellenen ve gerçek sisteme yakın kalan dokümantasyondur. Otomatik API dokümanı veya testlerden üretilen davranış açıklamaları örnek olabilir. Manuel güncelleme ihtiyacı azaldıkça güncellik artar. Doküman repository içinde code review sürecine dahil edilebilir. Bu yapı Agile çalışma biçimiyle uyumludur.
Architecture Decision Record
ADR önemli teknik kararların nedenini kısa biçimde kaydeder. Gelecekte ekip üyeleri kararı tekrar tartışmak yerine mevcut gerekçeyi okuyabilir. Değişiklik gerektiğinde yeni ADR ile karar evrimi gösterilebilir. Bu yöntem uzun tasarım dokümanlarına göre daha hafiftir. Aynı zamanda kurumsal mimari görünürlüğünü destekler.
API Documentation
API documentation ekipler arası bağımlılıkların doğru yönetilmesi için önemlidir. Contract, örnek request ve response bilgileri otomatik üretilebilir. API değişikliği dokümantasyonla birlikte version control altında tutulabilir. Böylece tüketici ekipler güncel bilgiye ulaşır. Eksik dokümantasyon yanlış entegrasyon ve destek yükü yaratabilir.
Runbook
Runbook operasyon veya incident sırasında yapılacak adımları açıklar. Sık yaşanan hata senaryoları, rollback veya kontrol adımları burada bulunabilir. Doküman teorik değil gerçek olaylarda kullanılabilir olmalıdır. Incident sonrası yeni öğrenmelerle güncellenmelidir. Böylece operasyon bilgisi birkaç kişinin hafızasında kalmaz.
Risk Decision Log
Risk Decision Log önemli risklerin nasıl değerlendirildiğini ve hangi kararın alındığını kaydeder. Kabul edilen risk, mitigation ve yeniden değerlendirme tarihi burada bulunabilir. Bu kayıt gelecekte aynı risk tartışmasının tekrar yapılmasını azaltır. Audit ve yönetim görünürlüğü sağlar. Kısa ve yapılandırılmış tutulması kullanımını kolaylaştırır.
Audit Evidence
Audit evidence gerekli kontrolün gerçekten uygulandığını gösterir. Review, test, approval ve deployment kayıtları buna örnektir. Evidence mümkün olduğunca otomatik toplanmalıdır. İnsanların ekran görüntüsü alıp dosya klasörüne koyması ölçeklenebilir değildir. Kaynak sistemlerden izlenebilir kayıt daha güvenilirdir.
Dokümantasyonu İş Akışından Otomatik Üretmek
Pipeline, repository ve proje yönetim araçları zaten birçok veri üretir. Bu veri dashboard, changelog veya audit kaydına otomatik dönüştürülebilir. İnsanların aynı bilgiyi farklı formlara tekrar girmesi azaltılmalıdır. Otomasyon güncelliği de artırır. Böylece dokümantasyon çevikliğin karşısında değil, teslimatın yan ürünü haline gelir.
Exception Management: Kurala Uymamak Gerektiğinde Ne Yapılır?
Hiçbir kurumsal standart her senaryoya yüzde yüz uygun olmayabilir. Bu nedenle kontrollü exception süreci bulunması sağlıklı governance'ın parçasıdır. Ekip iş gerekçesini, etkilenen standardı, riski ve compensating control yaklaşımını açıklar. Risk sahibi gerekli onayı verir ve istisnaya expiry date atanır. Böylece kurala uymama gizli shadow process değil, görünür ve süreli karar olur.
Exception Request
Exception talebi kısa ve standart formatta yapılabilir. Takım hangi kuraldan neden sapmak istediğini açıkça yazar. Gereksiz uzun belge süreci kullanımını azaltabilir. Dijital workflow ile sahip ve durum görünür tutulabilir. Talep yalnızca gerçekten gerekli sapmalar için kullanılmalıdır.
İş Gerekçesi
İstisnanın neden gerekli olduğu iş veya teknik gerekçeyle açıklanmalıdır. “Takım böyle istiyor” tek başına yeterli olmayabilir. Standardın ürün hedefini, zamanı veya teknik ihtiyacı neden karşılamadığı gösterilebilir. Alternatifler kısaca değerlendirilir. Bu bilgi onay sahibinin risk ile değeri birlikte görmesini sağlar.
Etkilenen Standart
Hangi politika veya guardrail'den sapıldığı açıkça belirtilmelidir. Böylece exception register üzerinde hangi kuralların en fazla sorun ürettiği görülebilir. Aynı standarda sürekli exception geliyorsa kuralın kendisi gözden geçirilmelidir. Etkilenen standartla bağlantı kurmak governance iyileştirmesi için veri üretir. İstisna yönetimi bu nedenle yalnızca onay işlemi değildir.
Risk Analizi
İstisna belirli risk oluşturuyorsa etki ve olasılık değerlendirilmelidir. Riskin kimleri veya hangi sistemleri etkilediği açıklanır. Geri alma ve izleme yöntemi de değerlendirilebilir. Risk seviyesi approval sahibini belirleyebilir. Düşük riskli exception için ağır yönetim onayı gerekli olmayabilir.
Compensating Control
Ana kontrol uygulanamıyorsa riski başka yöntemle azaltan compensating control kullanılabilir. Örneğin otomatik security kontrolü uygulanamıyorsa geçici manuel review yapılabilir. Bu kontrol ideal çözüm olmayabilir ancak risk seviyesini kabul edilebilir düzeye indirebilir. Geçici kontrolün maliyeti görünür tutulmalıdır. Kalıcı çözüm planı ayrıca takip edilmelidir.
Risk Owner
İstisnanın oluşturduğu kalan riskin sahibi belirlenmelidir. Teknik ekip risk hakkında bilgi sunabilir ancak nihai risk sahibi farklı yönetim rolü olabilir. Sahip kararın sonuçlarını kabul eder. Yeniden değerlendirme tarihi geldiğinde kararın tekrar gözden geçirilmesini sağlar. Sahipsiz exception kurumsal borca dönüşebilir.
Approval
Approval seviyesi istisnanın riskine göre belirlenmelidir. Her exception'ın CIO veya üst yönetim onayı gerektirmesi sistemi yavaşlatır. Düşük risk için teknik veya ürün sahibi yeterli olabilir. Kritik risk ilgili executive veya risk owner'a taşınabilir. Yetki matrisi bu süreci açık hale getirir.
Expiry Date
Her geçici exception için son kullanım tarihi bulunmalıdır. Süresiz istisna fiilen yeni ve görünmez standarda dönüşür. Expiry yaklaşırken sistem otomatik bildirim üretebilir. Takım kalıcı çözümü tamamlar veya yeniden değerlendirme ister. Bu mekanizma shadow process oluşmasını engeller.
Reassessment
İstisna süresi dolmadan risk ve ihtiyaç yeniden değerlendirilmelidir. Koşullar değişmiş olabilir veya kalıcı çözüm hazır hale gelmiş olabilir. Exception gerekiyorsa yeni gerekçe ve süre tanımlanabilir. Otomatik uzatma sağlıklı değildir. Her uzatma bilinçli karar olmalıdır.
Exception Closure
Kalıcı çözüm uygulandığında exception resmi olarak kapatılmalıdır. İlgili geçici kontrol kaldırılır. Register üzerinde kapanış tarihi ve çözüm bilgisi tutulabilir. Öğrenilen noktalar standart geliştirmesine aktarılabilir. Böylece istisna yönetimi tamamlanmış bir yaşam döngüsüne sahip olur.
Geçici İstisnaların Kalıcı Shadow Process'e Dönüşmesi Nasıl Önlenir?
Geçici istisnalar takip edilmezse aylar içinde fiilen kalıcı çalışma biçimine dönüşebilir. Exception Register, otomatik expiry ve periyodik review bu riski azaltır. Aynı politikaya tekrar tekrar istisna verilmesi özellikle önemli sinyaldir. Belki ekipler kurala uymak istemiyor değildir; kural artık gerçek çalışma ihtiyacına uygun olmayabilir. Governance sistemi hem ekipleri hem kendi kurallarını sorgulayabilmelidir.
Exception Register
Tüm aktif exception'ların merkezi listesi görünürlük sağlar. Sahip, risk, expiry date ve durum burada tutulabilir. Yönetim hangi alanda en fazla standart dışı çalışma olduğunu görebilir. Register bürokratik arşiv değil karar ve iyileştirme aracıdır. Düzenli review toplantılarında yalnızca kritik veya süresi yaklaşan kayıtlar ele alınabilir.
Otomatik Expiry
Sistem süresi dolan exception'ı otomatik olarak işaretleyebilir veya geçersiz hale getirebilir. Böylece unutulmuş onaylar yıllarca yaşamaz. Sorumlu kişiye önceden bildirim gönderilebilir. Uzatma gerekiyorsa bilinçli yeni karar alınır. Otomasyon governance ekibinin manuel takip yükünü azaltır.
Periyodik Review
Aktif exception'lar aylık veya çeyreklik ritimde gözden geçirilebilir. Her kaydı uzun toplantıda tartışmak yerine riskli veya tekrar eden maddelere odaklanmak yeterlidir. Kalıcı çözüm ilerlemesi kontrol edilir. Gereksiz hale gelen istisna kapatılır. Review ayrıca standartların pratikte çalışıp çalışmadığını gösterir.
Repeat Exception Analizi
Aynı standart sürekli exception üretiyorsa bu durum veri olarak değerlendirilmelidir. Kural fazla kısıtlayıcı, teknoloji eski veya onay yolu çok yavaş olabilir. Tek tek ekipleri suçlamak yerine sistemik neden araştırılmalıdır. Policy Improvement Backlog'a ilgili iyileştirme eklenebilir. Böylece exception governance gelişiminin kaynağı haline gelir.
Kuralın Kendisi Sorunluysa Standardı Değiştirmek
Kurumsal standardın sonsuza kadar doğru kalacağı varsayılmamalıdır. Teknoloji ve iş modeli değiştiğinde eski kural yeni riskler veya gereksiz maliyet yaratabilir. Veriler kuralın düşük değer ürettiğini gösteriyorsa güncellenmelidir. Değişiklik kontrollü review ve versioning ile yapılabilir. Güçlü governance kendi kurallarını da yönetir.
Kurumsal Kurallar da Retrospektife Girmeli mi?
Evet, governance kontrollerinin de düzenli olarak değer üretip üretmediği gözden geçirilmelidir. Ekip retrospective toplantısında delivery friction yaratan süreçleri görünür hale getirebilir. Ayrı Governance Retrospective daha sistemik değerlendirme için kullanılabilir. Kontrol hangi riski azaltıyor, ne kadar gecikme yaratıyor ve otomatikleştirilebilir mi gibi sorular sorulmalıdır. Kurallar ölçülmezse zaman içinde gereksiz manuel süreçler birikebilir.
Bir Kontrol Hâlâ Değer Üretiyor mu?
Kontrol geçmişte önemli bir sorunu çözmüş olabilir. Fakat teknoloji veya risk modeli değiştiğinde aynı değer devam etmeyebilir. Düzenli review sırasında gerçek kullanım verisi incelenmelidir. Hiç problem yakalamayan ama haftalarca bekleme yaratan kontrol sorgulanabilir. Gerekiyorsa basitleştirilebilir veya kaldırılabilir.
Hangi Riski Azaltıyor?
Her kontrol belirli riskle eşleştirilmelidir. Risk ilişkisi bilinmiyorsa çalışanlar kuralı anlamsız bürokrasi olarak görebilir. Risk açıklandığında alternatif kontrol tasarlamak da kolaylaşır. Aynı riski daha ucuz otomatik yöntemle azaltmak mümkün olabilir. Bu soru governance iyileştirmesinin temelidir.
Kaç Saat/Gün Gecikme Oluşturuyor?
Kontrolün operasyon maliyeti ölçülmelidir. Ortalama approval süresi veya karar bekleme süresi buna örnek metriktir. Bir kontrol yılda tek risk yakalarken binlerce saat bekleme yaratıyorsa yeniden tasarım gerekebilir. Risk ve maliyet birlikte değerlendirilmelidir. Amaç güvenliği azaltmak değil, güvenceyi daha verimli üretmektir.
Kaç Kez Exception Üretiliyor?
Yüksek exception oranı politikanın gerçek çalışma biçimiyle uyumsuz olduğunu gösterebilir. Bazı durumlarda ekipler yeterli eğitim almadığı için de exception isteyebilir. Neden analizi yapılmalıdır. Tekrarlanan gerekçeler standardın geliştirilmesi için güçlü sinyal üretir. Exception Rate bu nedenle önemli governance KPI'larından biridir.
Otomatikleştirilebilir mi?
Tekrarlanan ve ölçülebilir kontroller otomasyon için adaydır. İnsanların aynı checklist'i her release'te manuel kontrol etmesi yerine pipeline kuralı kullanılabilir. Otomasyon bekleme süresini azaltır. Aynı zamanda uygulama tutarlılığını artırır. İnsan değerlendirmesi yorum gerektiren alanlara ayrılabilir.
Basitleştirilebilir mi?
Bazı kontroller tamamen kaldırılamaz ancak daha kısa hale getirilebilir. On sayfalık form üç kritik soruya indirilebilir. Ardışık iki onay paralel review şeklinde yürütülebilir. Gereksiz veri girişi kaldırılabilir. Küçük iyileştirmeler büyük toplam zaman kazancı oluşturabilir.
Tamamen Kaldırılabilir mi?
Risk artık yoksa veya başka kontrol tarafından zaten yönetiliyorsa ilgili süreç kaldırılabilir. Kurumsal sistemlerde aynı risk için yıllar içinde birden fazla kontrol birikmesi sık görülür. Kontrollerin birbirini tekrar edip etmediği incelenmelidir. Kaldırma kararı risk sahibiyle birlikte verilmelidir. Bu yaklaşım governance sistemini daha anlaşılır hale getirir.
Governance Retrospective Nasıl Yapılır?
Governance Retrospective ekiplerin ve kontrol sahiplerinin delivery sürecindeki sürtünmeleri birlikte değerlendirdiği yapılandırılmış bir iyileştirme oturumudur. En fazla gecikme yaratan kurallar, manuel işler, exception oranı ve değer üretmeyen raporlar verilerle incelenebilir. Amaç birimleri suçlamak değil sistemi iyileştirmektir. Toplantı sonunda Policy Improvement Backlog için birkaç somut aksiyon belirlenmelidir. Bu model governance'ın da Agile çalışma prensiplerine tabi olmasını sağlar.
En Fazla Gecikme Yaratan Kurallar
Lead time verisi approval ve handoff noktalarıyla birlikte incelenebilir. Beklemenin yoğun olduğu adımlar belirlenir. Gecikmenin gerçekten risk değerlendirmesinden mi yoksa kapasite sorunundan mı kaynaklandığı araştırılır. Basitleştirme veya yetki delegasyonu çözüm olabilir. Sonuç sonraki ölçüm döneminde tekrar kontrol edilir.
En Fazla Manuel İş Üreten Kontroller
Ekiplerin aynı veriyi farklı form ve raporlara tekrar girmesi önemli governance maliyetidir. Bu işler envantere alınabilir. Kaynak sistemden otomatik veri çekmek mümkün olabilir. Manuel süreç yalnızca insan değerlendirmesinin gerçekten gerekli olduğu yerde korunmalıdır. Otomasyon fırsatları backlog'a dönüştürülmelidir.
En Çok Exception Alan Politikalar
Exception verileri gerçek kullanıcı deneyimini yansıtır. Yüksek oranlı politika incelenerek neden sık sapma gerektiği anlaşılır. Standart fazla eski, dar veya belirsiz olabilir. İyi çalışan istisna modeli yeni standardın tasarımına fikir verebilir. Böylece policy evrimi sahadaki bilgiye dayanır.
Değer Üretmeyen Raporlar
Her raporun kim tarafından hangi karar için kullanıldığı sorulmalıdır. Cevap bulunamıyorsa rapor kaldırılabilir. Yönetim ihtiyaç duyduğu bilgiyi canlı dashboard üzerinden alabiliyorsa statik rapora gerek kalmayabilir. Rapor hazırlama süresinin görünür olması karar vermeyi kolaylaştırır. Amaç rapor sayısını değil karar kalitesini artırmaktır.
Otomasyona Uygun Kontroller
Deterministik ve tekrar eden kontroller yüksek öncelikli otomasyon adaylarıdır. Policy as Code, test ve platform guardrail'leri kullanılabilir. İlk olarak yüksek hacimli manuel adımlar seçilirse daha hızlı değer üretilir. Otomasyon sonrası yanlış pozitif ve bypass oranları izlenmelidir. Sistem zamanla iyileştirilir.
Policy Improvement Backlog
Governance geliştirmeleri de normal ürün işleri gibi backlog üzerinde takip edilebilir. Her madde beklenen değer, risk ve effort ile önceliklendirilebilir. Böylece “süreç iyileştirmesi” belirsiz niyet olmaktan çıkar. Sahip ve tarih görünür hale gelir. Kurallar üzerinde continuous improvement kültürü oluşur.
Scrum ile Kurumsal Governance Nasıl Birleştirilir?
Scrum ile kurumsal governance birbiriyle uyumlu çalışabilir. Product Goal kurumsal stratejiyle bağlanır, compliance işleri Product Backlog üzerinde görünür olur ve Definition of Done ortak minimumları içerir. Sprint Review çalışan kanıt sunar, Retrospective ise governance friction dahil çalışma sistemini değerlendirir. Burada dikkat edilmesi gereken konu Scrum event'lerini ek yönetim raporlama toplantılarına dönüştürmemektir. Product Owner ile Scrum ekibi arasındaki iş birliğine ilişkin daha geniş bir bakış için https://www.diyarbakiryazilim.com.tr/posts/urun-sahibi-product-owner-ile-scrum-ekibi-arasindaki-sinerji içeriği de yararlı bir devam kaynağıdır.
Product Goal ve Kurumsal Strateji
Product Goal ekibin ürün seviyesindeki yönünü açıklar. Bu hedef kurumsal stratejiyle ilişkili olmalıdır. Bağlantı görünür olduğunda ekip öncelik kararlarını daha rahat verir. Yönetim günlük task yerine hedef uyumunu takip eder. Bu model merkezi amaç ile dağıtılmış uygulamayı birleştirir.
Product Backlog ve Compliance İşleri
Compliance gereksinimleri ayrı görünmez liste yerine Product Backlog'a taşınabilir. Product Owner bu işleri değer ve risk açısından diğer maddelerle birlikte yönetir. Zorunlu gereksinimler pazarlık edilemez olabilir ancak uygulama zamanı ve yöntemi planlanabilir. İş görünür olduğu için kapasite de gerçekçi hesaplanır. Sprint sonunda sürpriz uyum çalışması azalır.
Sprint Planning'de Risk
Sprint Planning yalnızca kapasite ve story seçimiyle sınırlı kalmamalıdır. Sprint hedefini etkileyebilecek önemli risk ve dependency'ler de görülebilir. Takım riskli işi daha küçük parçaya bölebilir veya erken spike yapabilir. Bu kararların ayrı risk komitesini beklemesi gerekmez. Yüksek risk eşiği aşılırsa ilgili uzman sürece dahil edilir.
Definition of Done
Kurumsal güvenlik, kalite ve operasyon minimumları Definition of Done içinde temsil edilebilir. Böylece her sprint increment'i ortak kalite seviyesine ulaşır. Ek checklist toplantılarına duyulan ihtiyaç azalır. Takım kriterleri sürekli uygular. Gereksinim değiştiğinde DoD de gözden geçirilebilir.
Sprint Review'da Working Evidence
Sprint Review çalışan ürün ve gerçek sonuç üzerinden geri bildirim üretir. Governance için de değerli kanıt sağlar. Yönetim sunum metinlerinden çok çalışan increment'i görebilir. Müşteri ve risk sinyalleri erken ortaya çıkar. Bu şeffaflık ek kontrol ihtiyacını azaltabilir.
Retrospective'de Governance Friction
Retrospective yalnızca takım içi iletişimi değil sistemik engelleri de ele alabilir. Uzun approval süresi veya tekrarlanan manuel form ekip tarafından görünür hale getirilebilir. Takım çözebileceği konuyu kendi içinde iyileştirir. Kurumsal değişiklik gerektiren madde Governance Improvement Backlog'a taşınır. Böylece ekip geri bildirimi politika gelişimine bağlanır.
Scrum Event'lerini Yönetim Raporlama Toplantısına Dönüştürmemek
Daily Scrum yönetici status toplantısı değildir. Sprint Review da yalnızca durum sunumu olmamalıdır. Her event'in amacı korunmalıdır. Yönetim için gerekiyorsa canlı dashboard ve ayrı karar ritmi kullanılabilir. Scrum event'lerini raporlama yüküyle doldurmak ekip değerini azaltır.
Kanban ile Kurumsal Governance Nasıl Birleştirilir?
Kanban açık politikalar ve akış görünürlüğü sayesinde governance ile doğal biçimde bütünleşebilir. WIP limitleri, risk class of service, blocker görünürlüğü ve compliance work item'ları ortak board üzerinde yönetilebilir. Flow metrics kontrol noktalarının gerçek etkisini ölçmeye yardımcı olur. Politika değişiklikleri düzenli review ile ele alınabilir. Bu model özellikle sürekli iş akışına sahip operasyon ve platform ekiplerinde güçlü sonuç verir.
Explicit Policies
Kanban çalışma kurallarının açık biçimde görünür olmasını teşvik eder. Bir işin hangi koşulda bir sonraki aşamaya geçeceği tanımlanabilir. Governance kriterleri bu politikalara dahil edilebilir. Böylece insanlar gizli beklentileri öğrenmek zorunda kalmaz. Politika değiştiğinde board üzerindeki açıklama da güncellenir.
WIP Limits
WIP limitleri aynı anda başlayan iş sayısını sınırlandırır. Bu sayede ekip bitirmeye odaklanır ve bekleme alanları daha görünür olur. Approval kuyruğu sürekli büyüyorsa limit ve kapasite problemi erken fark edilir. Governance ekipleri de kendi review kolonlarında WIP kullanabilir. Böylece kontrol fonksiyonları delivery sisteminin parçası haline gelir.
Risk Class of Service
Risk veya aciliyet seviyesine göre farklı service class kullanılabilir. Kritik güvenlik işi normal backlog sırasından daha hızlı ilerleyebilir. Ancak her işin “acil” olarak işaretlenmesi önlenmelidir. Açık kriterler gereklidir. Bu yapı risk bazlı governance ile Kanban akışını bir araya getirir.
Blocker Görünürlüğü
Blocked work board üzerinde açıkça işaretlenmelidir. Blokajın governance kaynaklı olup olmadığı ayrıca izlenebilir. Uzun süre bekleyen approval yönetim için sinyal oluşturur. Blocker aging metriği kullanılabilir. Böylece darboğazlar kişisel şikayet yerine veriyle görünür hale gelir.
Compliance Work Item'ları
Compliance işi normal delivery işi gibi board üzerinde görünür olmalıdır. Ayrı gizli queue süreçteki gerçek kapasiteyi saklayabilir. Her compliance item'ın sahibi ve service expectation'ı bulunabilir. Takım bu işleri diğer risk ve değer kalemleriyle birlikte planlar. Kurumsal yük gerçek akış verisine dahil edilir.
Flow Metrics
Lead time, cycle time ve throughput governance etkisini ölçmek için kullanılabilir. Approval öncesi ve sonrası süreler karşılaştırılabilir. Belirli kontrol delivery süresinin büyük bölümünü oluşturuyorsa iyileştirme fırsatı vardır. Metrik ekip performansını cezalandırmak için kullanılmamalıdır. Amaç sistem darboğazını anlamaktır.
Policy Review
Kanban politikaları sabit kalmak zorunda değildir. Ekip düzenli aralıklarla hangi kuralın akışa yardım ettiğini değerlendirebilir. WIP limiti, review kriteri veya priority policy değiştirilebilir. Sonuç veriler üzerinden izlenir. Bu deneysel yaklaşım governance politikalarına da uygulanabilir.
Scrum, Kanban ve Hybrid Ekiplerde Aynı Governance Modeli Kullanılmalı mı?
Kurumsal minimumlar ortak olabilir ancak her takımın aynı süreç şablonunu kullanması gerekmez. Scrum, Kanban ve Hybrid ekiplerin çalışma ritimleri farklıdır. Güvenlik, veri koruma ve risk eşikleri ortak kalırken uygulama biçimi framework'e göre uyarlanabilir. Tailoring bu noktada önemlidir. Tek tip süreç dayatması çevik yöntemleri isim değişikliği yapılmış merkezi prosedüre dönüştürebilir.
Ortak Kurumsal Minimumlar
Güvenlik, veri, finans ve kritik operasyon standartları framework'ten bağımsız olabilir. Scrum takımı da Kanban ekibi de aynı kişisel veri kurallarına uyar. Bu minimumlar mümkün olduğunca sonuç odaklı tanımlanmalıdır. Uygulama yöntemi takım sistemine entegre edilir. Ortak minimum kurumsal risk görünürlüğünü sağlar.
Framework'e Özel Uygulamalar
Scrum'da Definition of Done ve Sprint Review governance için güçlü entegrasyon noktalarıdır. Kanban'da explicit policies ve flow metrics benzer rol üstlenebilir. Hybrid ekip farklı ritimler kullanabilir. Kurum aynı kontrol hedefini farklı çalışma mekanizmalarıyla karşılayabilir. Böylece yöntem değil sonuç standardize edilir.
Takıma Göre Tailoring
Aynı framework kullanan iki takım bile farklı risk profiline sahip olabilir. Kritik finans servisi ile iç yönetim aracı aynı governance yoğunluğunu gerektirmeyebilir. Tailoring risk sınıfı, takım olgunluğu ve ürün etkisine göre yapılmalıdır. Ancak tailoring kontrolsüz özel süreç üretmemelidir. Seçenekler açık çerçeve içinde sunulmalıdır.
Tek Tip Süreç Dayatmasının Riski
Tek tip süreç yerel bağlamı görmezden gelebilir. Takımlar yalnızca prosedüre uyum sağlamak için ek manuel iş üretmeye başlar. Gerçek risk ile kontrol arasında bağ zayıflar. İnsanlar süreci atlatacak yollar arayabilir. Ortak minimum ve esnek uygulama modeli daha sürdürülebilirdir.
Agile Governance Roller ve Sorumluluklar
Agile governance'ın başarılı çalışması için karar ve sorumlulukların açık olması gerekir. Executive Sponsor stratejik yön ve yüksek risk kararlarını, Product Owner değer ve önceliği, Engineering Lead teknik delivery'yi, Architecture ile Security ise ortak guardrail'leri destekleyebilir. Risk ve Compliance gereksinimleri açıklaştırırken Agile Coach veya Scrum Master sistemdeki sürtünmeleri görünür hale getirir. PMO veya Agile PMO ortak portföy görünürlüğü ve yönetişim iyileştirmesi sağlayabilir. Hiçbir rolün her kararı sahiplenmemesi özellikle önemlidir.
Executive Sponsor
Executive Sponsor ürün veya dönüşümün stratejik desteğini sağlar. Büyük yatırım ve kritik risk kabulünde karar verebilir. Günlük task ve teknik detaylara müdahale etmemelidir. Takımların önündeki organizasyonel engellerin kaldırılmasına yardımcı olur. Başarıyı aktivite değil sonuç üzerinden değerlendirmesi önemlidir.
Product Owner / Product Manager
Product Owner veya Product Manager müşteri değeri ve ürün önceliğinin sahibidir. Backlog'u sonuç hedefleriyle ilişkilendirir. Compliance ve risk işlerini de görünür biçimde önceliklendirir. Teknik uygulama ayrıntısını ekibe bırakır. Büyük ticari taahhütlerde ilgili yönetim seviyeleriyle birlikte çalışır.
Engineering Lead
Engineering Lead teknik delivery kalitesi ve takım mühendislik yaklaşımında liderlik sağlar. Kurumsal guardrail'leri takımın günlük çalışma modeline uyarlamaya yardımcı olur. Her kod kararını kendisi vermemelidir. Takımın teknik özerkliğini geliştirir. Kritik mimari veya risk konularında doğru uzmanlarla bağlantı kurar.
Architecture
Architecture fonksiyonu ortak pattern, reference architecture ve teknoloji stratejisi sunabilir. Amaç her tasarımı merkezi olarak onaylamak değildir. Golden path ve guardrail'lerle ekiplerin güvenli biçimde hızlı karar almasını sağlar. Yalnızca geniş etki veya exception durumunda daha derin review yapar. ADR kültürünü destekleyebilir.
Security
Security ekibi güvenlik minimumlarını ve otomatik kontrolleri tanımlar. Ekiplerin ihtiyaç duyduğu secure pattern ve araçları sağlar. Her release'i manuel olarak kontrol etmek yerine yüksek riskli değişikliklere odaklanır. Security Champions modeli ekip içindeki bilgi seviyesini artırabilir. Kritik risk kabulü ilgili güvenlik veya risk sahibiyle birlikte yönetilir.
Risk ve Compliance
Risk ve Compliance ekipleri zorunlu gereksinimleri anlaşılır kurallara dönüştürmelidir. Son kontrol kapısı olmak yerine erken danışmanlık sağlayabilir. Tekrarlanan gereksinimler policy as code veya reusable pattern haline getirilebilir. Exception ve risk acceptance süreçlerini yönetir. Governance friction verilerini de izlemeleri faydalıdır.
Agile Coach / Scrum Master
Agile Coach veya Scrum Master ekip ve organizasyonun çalışma sistemini iyileştirmesine yardımcı olur. Governance kaynaklı engelleri görünür hale getirebilir. Ancak güvenlik veya risk kararlarının sahibi değildir. İlgili roller arasında iş birliğini kolaylaştırır. Süreçlerin amaca hizmet edip etmediğini sorgulayan sağlıklı ortam oluşturur.
Delivery Team
Delivery Team yalnızca verilen işi yapan uygulayıcı grubu değildir. Teknik kalite, risk farkındalığı ve ürün sonucunda aktif sorumluluk taşır. Guardrail'ler içinde karar alır. Sorun ve riskleri erken görünür hale getirir. Özerklik bu sahiplik ile birlikte anlam kazanır.
PMO / Agile PMO
Agile PMO portföy görünürlüğü, stratejik uyum ve cross-team dependency yönetiminde rol alabilir. Ekipleri aynı şablona zorlamak ana görevi olmamalıdır. Governance friction metriklerini izleyerek sistem iyileştirmesine destek verir. Yönetimin ihtiyaç duyduğu bilgiyi mümkün olduğunca mevcut sistemlerden üretir. Böylece rapor yükünü azaltır.
Agile PMO Nasıl Olmalı?
Agile PMO süreç polisi gibi davranmak yerine ekiplerin ve yönetimin doğru bilgiyle daha hızlı karar almasını desteklemelidir. Strategic alignment, portfolio visibility, dependency ve risk görünürlüğü temel çalışma alanları olabilir. Ekipleri tek şablona zorlamak yerine ortak minimumlar ve self-service araçlar sunmalıdır. Governance friction azaltılması Agile PMO'nun önemli başarı göstergelerinden biri haline gelebilir. Böylece PMO kontrol merkezi olmaktan çıkıp organizasyonel akışı kolaylaştıran fonksiyona dönüşür.
Süreç Polisi Olmaktan Çıkmak
PMO'nun görevi insanların form doldurup doldurmadığını sürekli kontrol etmek olmamalıdır. Sürecin hangi sonucu ve riski yönettiğine odaklanmalıdır. Gereksiz adımlar kaldırılabilir. Ekipler için rehber ve coaching sunulabilir. Uyum kontrolü mümkün olduğunca sistemsel hale getirilmelidir.
Strategic Alignment
Portföydeki ürün ve çalışmaların kurumsal hedeflerle ilişkisi görünür olmalıdır. PMO bu bağlantının kurulmasına yardımcı olabilir. Ekiplerin aktivite raporlarından çok outcome ve yatırım bilgisi izlenir. Stratejik öncelik değiştiğinde kapasite yeniden yönlendirilebilir. Bu model yıllık sabit plan bağımlılığını azaltır.
Portfolio Visibility
Yönetim hangi ürünlerin hangi sonuç, risk ve bağımlılıklarla ilerlediğini görebilmelidir. Canlı dashboard ve Portfolio Kanban kullanılabilir. Ekiplerin tekrar tekrar sunum hazırlaması gerekmez. Görünürlük karar için yeterli seviyede olmalıdır. Gereksiz detay yönetimin odağını dağıtabilir.
Dependency Management
Takımlar arası dependency portföy teslimatında önemli gecikme kaynağıdır. PMO bağımlılıkların görünür olmasını sağlayabilir. Ancak her dependency'yi kendisi yönetmek zorunda değildir. Ekipler doğrudan iş birliği yapar, sistemik çatışmalar eskale edilir. Amaç koordinasyon katmanı eklemek değil engeli azaltmaktır.
Risk Visibility
Portföy seviyesinde kritik risklerin trendi görünür olmalıdır. Her takımın tüm risk listesini yönetim seviyesine taşımak gerekli değildir. Belirli eşik üzerindeki riskler özetlenebilir. Risk sahibi ve karar ihtiyacı açıkça gösterilir. Bu yapı yönetimin dikkatini gerçekten önemli konulara yönlendirir.
Decision Facilitation
Karar bekleme süresi PMO'nun iyileştirebileceği önemli alandır. Doğru karar sahibini belirlemek ve gerekli bilgiyi kısa biçimde hazırlamak süreci hızlandırır. PMO kararı kendisi vermek zorunda değildir. Karar akışını kolaylaştırır. Decision SLA ve escalation mekanizması kullanılabilir.
Governance Friction'ı Azaltmak
Approval süresi, manuel handoff ve exception rate PMO tarafından izlenebilir. Yüksek friction alanları süreç iyileştirme backlog'una alınabilir. Kontrol sahibi ekiplerle birlikte otomasyon veya delegasyon çözümü geliştirilebilir. Bu çalışma doğrudan lead time üzerinde sonuç yaratır. Böylece PMO'nun değeri ölçülebilir hale gelir.
Ekipleri Ortak Şablona Zorlamamak
Ortak veri ihtiyacı ile ortak çalışma yöntemi birbirinden ayrılmalıdır. Yönetim beş temel metriğe ihtiyaç duyuyorsa tüm ekiplerin aynı board yapısını kullanması gerekmez. Takımlar kendi framework'lerine uygun süreç kurabilir. Gerekli veri mümkünse entegrasyonla toplanır. Bu yaklaşım yerel özerkliği korur.
Merkezi Standartlar ile Dağıtılmış Sahiplik Nasıl Birleştirilir?
Merkezi standartlar risk, güvenlik ve birlikte çalışabilirlik için gerekli zemini oluşturabilir. Dağıtılmış sahiplik ise ürün ve servis kararlarını işi yapan ekiplerin yakınında tutar. Platform Teams, Enabling Teams ve Communities of Practice bu iki modeli bağlayan yapılardır. Merkez neyin korunacağını tanımlar, ekip nasıl uygulanacağını seçer. Bu denge ölçekli çevik organizasyonlarda hem hız hem tutarlılık sağlar.
Central Standards
Central Standards kurum çapında ortak minimumları tanımlar. Güvenlik, logging, veri ve kimlik yönetimi gibi alanlarda tekrar eden ihtiyaçlar merkezi olabilir. Standartların sayısı kontrollü tutulmalıdır. Her ekip içi yöntem merkezi standarda dönüşmemelidir. Kuralların neden gerekli olduğu açıkça anlatılmalıdır.
Decentralized Execution
Ekipler merkezi minimumlar içinde uygulama kararlarını kendileri verir. Bu durum karar bekleme süresini azaltır. Lokal bilgi daha iyi kullanılır. Takımlar sonuçlarından sorumludur. Ortak platformlar bu özgürlüğün güvenli kalmasını sağlar.
Service Ownership
Servisin geliştirme, operasyon ve kalite sahipliği mümkün olduğunca aynı ekipte bulunmalıdır. Bir ekip kod yazıp başka bir ekip production sorumluluğunu tamamen taşıdığında feedback loop uzar. Service ownership davranışın sonucunu geliştiriciye yaklaştırır. Monitoring ve incident verisi takımın öğrenmesini sağlar. Governance için de net hesap verebilirlik oluşur.
Product Ownership
Ürün sahipliği hedef, değer ve öncelik kararlarını merkezi proje ofisinden ürün seviyesine taşır. Product Owner veya Product Manager kullanıcı sonucu için sorumluluk taşır. Finansman ve strateji guardrail'leri içinde öncelik değişikliği yapabilir. Her backlog değişikliğinin yönetim onayı gerekmez. Bu model gerçek çevikliği güçlendirir.
Platform Teams
Platform Teams ortak teknik yetenekleri ürün gibi geliştirir. CI/CD, observability, güvenli infrastructure template veya identity hizmeti sağlayabilir. Delivery ekipleri self-service biçimde kullanır. Guardrail'ler platform içine gömülebilir. Böylece compliance ve güvenlik ekip için daha kolay hale gelir.
Enabling Teams
Enabling Teams kalıcı onay noktası olmak yerine ekiplerin yeni yetkinlik kazanmasına yardımcı olur. Security, architecture veya cloud uzmanlığı geçici destek olarak sunulabilir. Amaç ekibin bağımlılığını artırmak değil azaltmaktır. Bilgi pattern ve dokümana dönüştürülür. Zamanla takım daha bağımsız çalışabilir.
Communities of Practice
Communities of Practice farklı ekiplerdeki uzmanların ortak öğrenme ve standart geliştirmesini sağlar. Merkezi zorunluluk yerine topluluk tabanlı iyi uygulama üretilebilir. Örneğin frontend, QA veya security toplulukları ortak pattern paylaşabilir. Başarılı yöntemler daha geniş standarda dönüşebilir. Bu yapı kuralları sahadaki deneyimle besler.
Portföy Seviyesinde Agile Governance
Portföy seviyesinde governance tek tek task'ları değil yatırımın stratejiyle uyumunu ve değer üretimini yönetmelidir. OKR, Portfolio Kanban, Value Stream, kapasite dağılımı ve dinamik önceliklendirme bu seviyede kullanılabilir. Ürünler stop, continue veya pivot kararlarıyla düzenli olarak değerlendirilir. Yıllık bütçe kararına tamamen bağlı kalmak yerine yeni veriye göre yatırım yönü değiştirilebilir. Bu yaklaşım çevikliği takım seviyesinden organizasyon seviyesine taşır.
Strategy–Execution Alignment
Stratejik hedef ile ekiplerin yürüttüğü iş arasında görünür bağlantı bulunmalıdır. Portfolio item'ları belirli stratejik outcome ile eşleştirilebilir. İlişkisi kalmayan çalışma sorgulanmalıdır. Yönetim yalnızca teslim tarihine değil sonuca bakar. Böylece kaynaklar gerçek önceliklere yönlendirilir.
OKR'lar
OKR yaklaşımı amaç ve ölçülebilir sonuçları görünür hale getirebilir. Her backlog maddesini OKR'a bağlamak gerekmez. Ancak büyük yatırım ve ürün hedeflerinin hangi sonucu desteklediği bilinmelidir. Key Result aktivite değil sonuç ifade etmelidir. Düzenli review yeni bilgiye göre hedefleri değerlendirmeyi sağlar.
Portfolio Kanban
Portfolio Kanban büyük yatırım ve fikirlerin akışını görünür hale getirir. Fikir, değerlendirme, yatırım ve delivery aşamaları tanımlanabilir. WIP limiti çok fazla girişimin aynı anda başlamasını önler. Karar bekleyen işler açıkça görünür. Bu yapı portföy governance'ını statik yıllık liste yerine canlı sisteme dönüştürür.
Value Stream
Value Stream müşteri ihtiyacından sonuç üretimine kadar bütün akışı ele alır. Sadece development ekibinin hızlanması yeterli olmayabilir. Satın alma, hukuk veya release approval haftalar sürüyorsa toplam lead time yüksek kalır. Value Stream Mapping bu beklemeleri görünür hale getirir. Governance iyileştirmesi uçtan uca yapılmalıdır.
Dependency Management
Portföy seviyesinde dependency'ler büyük teslimat riskleri oluşturabilir. Ortak roadmap ve dependency map kullanılabilir. Ancak çözüm daha fazla merkezi koordinasyon olmak zorunda değildir. Servis sınırlarının ve ekip sahipliğinin iyileştirilmesi dependency sayısını azaltabilir. Governance yalnızca takip değil yapısal iyileştirme de sağlamalıdır.
Capacity Allocation
Kapasite stratejik tema, ürün veya value stream arasında dağıtılabilir. Her küçük iş için ayrı proje bütçesi açmak yerine sürekli ürün ekipleri kullanılabilir. Belirli yüzdeler yenilik, operasyon veya risk azaltmaya ayrılabilir. Dağılım periyodik olarak sonuçlara göre gözden geçirilir. Bu esneklik portföyün değişime yanıt verme kapasitesini artırır.
Dynamic Prioritization
Yıllık öncelik listesinin yıl boyunca hiç değişmemesi gerçekçi olmayabilir. Yeni müşteri bilgisi veya risk ortaya çıktığında yatırım sırası yeniden değerlendirilmelidir. Değişiklik şeffaf kriterlerle yapılmalıdır. Sürekli yön değiştirmek de ekip odağını bozabilir. Bu nedenle review ritmi ve karar sahipleri açık olmalıdır.
Stop/Continue/Pivot Kararları
Her başlayan projenin mutlaka tamamlanması gerektiği düşüncesi yatırım kaybını büyütebilir. Düzenli evidence review ile devam, yön değişikliği veya durdurma kararı alınabilir. Düşük değer üreten çalışma sonlandırıldığında kapasite daha önemli alana geçer. Bu karar başarısızlık değil sermaye yönetimidir. Outcome-Based Governance bu kültürü destekler.
Project Funding Yerine Product Funding
Product Funding, bütçeyi başlangıç ve bitiş tarihi olan geçici projeler yerine sürekli ürün veya value stream'lere bağlama yaklaşımıdır. Bu model persistent teams ve uzun vadeli ownership sağlar. Yıllık detaylı proje bütçesi yerine Lean Budgeting ve Rolling Forecast kullanılabilir. Finansman ürün sonuçlarına göre yeniden dağıtılabilir. Böylece düşük değerli işi durdurmak ve yeni önceliğe kaynak vermek daha kolay hale gelir.
Yıllık Proje Bütçelerinin Sorunu
Yıllık bütçeler yıl başındaki varsayımları uzun süre sabitleyebilir. Yeni bilgi ortaya çıktığında kaynak yeniden dağıtmak zorlaşabilir. Projeyi bitirmek bütçe kullanımı açısından başarı gibi algılanabilir. Halbuki iş sonucu artık değer üretmiyor olabilir. Rolling review bu sorunu azaltabilir.
Persistent Product Teams
Persistent team belirli proje bitince dağılan ekip yerine uzun vadeli ürün sahipliği taşır. Domain ve sistem bilgisi ekipte kalır. Operasyon ve geliştirme arasındaki geri bildirim hızlanır. Yeni özellik veya iyileştirme için tekrar ekip kurmak gerekmez. Bu yapı product funding ile doğal olarak uyumludur.
Value Stream Funding
Value Stream Funding bütçeyi müşteriye değer üreten uçtan uca akışa bağlar. Çok sayıda küçük proje için ayrı finansman süreci gerekmez. Yönetim yatırım seviyesi ve beklenen outcome üzerinde karar verir. Takımlar bu bütçe içinde öncelik değişikliği yapabilir. Finansal guardrail'ler kontrolü korur.
Lean Budgeting
Lean Budgeting yatırım kararlarını daha hafif ve periyodik hale getirmeyi hedefler. Büyük yıllık approval yerine belirli stratejik sınırlar ve review ritmi kullanılabilir. Ekipler belirli bütçe çerçevesinde daha hızlı karar alır. Büyük sapmalar yönetim seviyesine taşınır. Böylece finans kontrolü çevik delivery ile uyumlu hale gelir.
Rolling Forecast
Rolling Forecast düzenli yeni veriyle gelecek bütçe tahminini günceller. Yıl başındaki tek tahmine bağımlılık azalır. Ürün performansı, müşteri talebi ve maliyet değişimi modele yansıtılabilir. Finans ve ürün ekipleri birlikte çalışır. Bu yaklaşım daha gerçekçi yatırım kararları sağlar.
Finansmanı Sonuçlara Göre Yeniden Dağıtmak
Yüksek değer üreten ürün daha fazla yatırım alabilir. Beklenen sonucu üretmeyen çalışma azaltılabilir veya durdurulabilir. Bunun için outcome metrikleri güvenilir olmalıdır. Yalnızca harcanan bütçe veya tamamlanan özellik sayısına bakmak yeterli değildir. Portföy review bu yeniden dağılım kararlarını destekler.
Düşük Değerli İşi Durdurabilmek
Düşük değerli işi durdurmak güçlü governance göstergesidir. Kurumlar çoğu zaman geçmiş yatırım nedeniyle projeyi sürdürmeye devam eder. Oysa yeni kanıt farklı yönde olabilir. Stop kararı kapasiteyi daha değerli alana taşır. Bu kültür ekiplerin gerçek sonuç üzerinde düşünmesini destekler.
Finans Ekibi Agile'a Nasıl Dahil Edilir?
Finans ekibi Agile dönüşümün dışında bırakılırsa bütçe süreçleri delivery hızının gerisinde kalabilir. Fixed Scope yerine outcome, Rolling Budget Review, Incremental Investment ve Value-Based Metrics finans ile ürün ekipleri arasında ortak dil oluşturabilir. Finansal guardrail'ler günlük kararların ekibe bırakılmasını kolaylaştırır. Büyük sapmalar ve yatırımlar yine gerekli yönetim seviyesinde ele alınır. Böylece kontrol kaybolmadan daha dinamik kaynak yönetimi yapılabilir.
Fixed Scope Yerine Outcome
Finans kararını yüzlerce özellik listesine bağlamak değişimi zorlaştırır. Bunun yerine hedef sonuç ve bütçe sınırı tanımlanabilir. Product team hangi çözümün bu sonucu daha iyi üreteceğini öğrenerek değiştirebilir. Büyük kapsam veya strateji değişikliği görünür olmalıdır. Bu model finans ile çevik ürün yönetimini yakınlaştırır.
Rolling Budget Review
Bütçe yılda bir değil düzenli aralıklarla gözden geçirilebilir. Gerçek harcama, tahmin ve outcome birlikte değerlendirilir. Böylece yıl ortasında yeni bilgiye rağmen eski bütçe varsayımına bağlı kalınmaz. Review ritmi gereksiz sık olmamalıdır. Karar için anlamlı değişim olduğunda yeniden tahsis yapılabilir.
Incremental Investment
Büyük yatırımın tamamını başlangıçta vermek yerine aşamalı finansman uygulanabilir. İlk increment belirli hipotezi test eder. Sonuç olumluysa yatırım genişler. Düşük değer görülürse erken durdurma mümkündür. Bu yaklaşım finansal riski azaltır.
Value-Based Metrics
Finans yalnızca harcama ve bütçe sapmasına bakmamalıdır. Müşteri sonucu, gelir, maliyet azaltma veya risk düşüşü gibi değer metrikleri de değerlendirilmelidir. Böylece yatırımın gerçek etkisi görünür olur. Aktivite ile sonuç ayrılır. Ürün ekipleri de iş değerine daha fazla odaklanır.
Finansal Guardrail'ler
Ekiplerin belirli bütçe veya harcama limitleri içinde bağımsız karar vermesi sağlanabilir. Limit aşılırsa ek onay gerekir. Harcamalar dijital sistemde görünür kalır. Böylece kontrol sürekli ve şeffaf olur. Her küçük karar için merkezi izin ihtiyacı azalır.
Hukuk ve Compliance Ekipleri Agile'a Nasıl Dahil Edilir?
Hukuk ve compliance ekiplerinin yalnızca sprint sonunda onay veren kapı görevi görmesi delivery süresini uzatır ve yeniden çalışma riskini artırır. Daha iyi model erken katılım, standard legal patterns, privacy requirements ve contract guardrail'lerin önceden tanımlanmasıdır. Tekrarlanan kontroller otomatik evidence ile desteklenebilir. İstisna ve risk acceptance yalnızca gerekli durumlarda devreye girer. Böylece hukuk ve compliance ekipleri engelleyici değil, güvenli delivery'yi kolaylaştıran ortak haline gelir.
Sprint Sonunda Onay Vermek Yerine Erken Katılım
Hukuki gereksinim tasarım tamamlandıktan sonra ortaya çıkarsa büyük yeniden çalışma olabilir. Uzman ekip başlangıçta kritik gereksinimi açıklar. Sonraki düşük riskli kararları ekip kendi başına verebilir. Böylece hukuk her sprint task'ına katılmak zorunda kalmaz. Standart kurallar tekrarlanan ihtiyacı çözer.
Standard Legal Patterns
Tekrarlanan sözleşme, onay veya kullanıcı bildirimi ihtiyaçları için standart legal pattern oluşturulabilir. Ekip bilinen senaryoda hazır pattern kullanır. Yeni veya yüksek riskli durum hukuk review'una gider. Bu yaklaşım hukuk ekibinin kapasitesini daha değerli konulara ayırır. Aynı zamanda ekip karar hızını artırır.
Privacy Requirements
Privacy gereksinimleri hangi verinin toplanacağı, ne kadar saklanacağı ve kimlerin erişeceği üzerinden somutlaştırılabilir. Privacy by Design yaklaşımı ürün backlog'una entegre edilir. Hassas veri sınıfı otomatik veya manuel risk tiering'e bağlanabilir. Ekip hangi durumda privacy specialist'a danışacağını bilir. Belirsiz genel politika günlük uygulanabilir kurala dönüşür.
Contract Guardrails
Müşteriye verilmiş taahhütler Product Owner ve delivery ekibi için görünür olmalıdır. Belirli SLA, veri yeri veya güvenlik koşulu contract guardrail olarak tanımlanabilir. Takım bu sınırlar içinde öncelik değişikliği yapabilir. Taahhüt değişikliği ticari ve hukuki review gerektirir. Böylece ürün esnekliği ile sözleşme disiplini birlikte korunur.
Automated Evidence
Review, test ve deployment kayıtları compliance evidence olarak otomatik toplanabilir. Hukuk veya risk ekibi her seferinde ekipten ekran görüntüsü istemek zorunda kalmaz. Kanıt kaynağı güvenilir ve izlenebilir olmalıdır. Saklama süresi gereksinime göre belirlenir. Bu model denetim yükünü önemli ölçüde azaltır.
Exception ve Risk Acceptance
Standart kurala uyulamayan durumda kontrollü exception süreci kullanılmalıdır. İş gerekçesi, risk ve compensating control açıkça değerlendirilir. Yetkili risk owner kalan riski kabul eder. Exception süreli olmalıdır. Böylece istisna sessiz biçimde kalıcı uygulamaya dönüşmez.
Satın Alma Süreçleri Agile Çalışmayı Nasıl Destekleyebilir?
Uzun satın alma ve tedarik döngüleri çevik ürün ekiplerinin en sık yaşadığı sistemik engellerden biridir. Aylar süren onay süreci birkaç haftalık delivery cycle ile uyum sağlamaz. Outcome-Based Procurement, esnek sözleşme ve incremental contracting daha uyumlu modeller sağlayabilir. Vendor performansı gerçek sonuç ve geri bildirimle izlenebilir. Supplier guardrail'leri güvenlik, veri ve hizmet minimumlarını açıkça tanımlar.
Uzun Tedarik Döngülerinin Etkisi
Ekip teknik olarak hazır olsa bile lisans veya hizmet satın alma sürecinde haftalarca bekleyebilir. Bu bekleme cycle time içinde görünür hale getirilmelidir. Satın alma süreci risk seviyesine göre farklılaştırılabilir. Düşük tutarlı standart alımlar hızlı kanaldan ilerleyebilir. Yüksek riskli tedarik daha güçlü inceleme alabilir.
Outcome-Based Procurement
Tedarikçiden yalnızca belirli özellik listesini teslim etmesini istemek değişimi zorlaştırabilir. Outcome-Based Procurement hedef sonucu ve performans kriterlerini öne çıkarır. Tedarikçi çözüm yöntemi konusunda daha fazla esnekliğe sahip olabilir. Sözleşme yine gerekli güvenlik ve teslim guardrail'lerini içerir. Bu model müşteri ve tedarikçi iş birliğini destekler.
Flexible Contract
Esnek sözleşme kapsam değişikliğini tamamen serbest bırakmaz. Bunun yerine değişiklik ve yeniden önceliklendirme mekanizmasını önceden tanımlar. Bütçe, süre ve outcome sınırları içinde backlog değişebilir. Büyük değişiklikler ticari review gerektirir. Böylece sözleşme çevik çalışma biçimini destekler.
Incremental Contracting
Büyük ve uzun sözleşme yerine aşamalı kontrat kullanılabilir. İlk aşama discovery veya pilot olabilir. Sonraki yatırım sonuçlara göre artırılır. Bu yöntem hem müşteri hem tedarikçi riskini azaltır. Erken öğrenme ticari karara yansır.
Vendor Performance Feedback
Tedarikçi performansı yalnızca SLA veya teslim tarihiyle ölçülmemelidir. Kalite, iş birliği, lead time ve kullanıcı sonucu da değerlendirilebilir. Düzenli feedback review yapılabilir. Sorunlar sözleşme sonuna bırakılmaz. İyi performans ve iyileştirme alanları açık biçimde konuşulur.
Supplier Guardrail'leri
Tedarikçilerin uyması gereken güvenlik, veri, kalite ve raporlama minimumları açık olmalıdır. Bunun dışında kendi delivery yöntemlerini kullanabilirler. Her iç süreç tedarikçiye zorla uygulanmamalıdır. Sonuç ve risk standardı daha önemlidir. Bu yaklaşım farklı organizasyonların birlikte çevik çalışmasını kolaylaştırır.
Açık Kaynak ve İşbirliği Agile Governance'ı Nasıl Destekler?
Açık kaynak projeleri şeffaf karar, code review ve contribution policy açısından Agile Governance için güçlü örnekler sunar. Public issue tracking, RFC, ADR ve maintainer governance büyük dağıtılmış toplulukların ortak kurallarla çalışmasını sağlar. Katılımcılar her kararda merkezi yöneticiden izin istemez. Buna rağmen branch protection, required review ve security policy gibi net guardrail'ler bulunur. Bu yapı özerklik ile hesap verebilirliğin birlikte çalışabileceğini gösterir.
Şeffaf Karar Süreçleri
Teknik kararların açık issue, RFC veya ADR üzerinden tartışılması ortak bilgi üretir. Yeni katkıcı geçmiş kararı okuyabilir. Karar birkaç kişinin özel mesajında kaybolmaz. Şeffaflık topluluk güvenini artırır. Kurumsal ekipler de benzer modelden faydalanabilir.
Public Issue Tracking
Issue tracking yapılacak iş, hata ve karar ihtiyacını görünür hale getirir. Açık kaynak bağlamında herkes öncelikleri ve durumu görebilir. Kurumsal ekipte aynı şeffaflık iç sistemlerde uygulanabilir. Görünür backlog ek status raporu ihtiyacını azaltır. Sahiplik ve tartışma geçmişi korunur.
Contribution Guidelines
Contribution Guidelines yeni katılımcının nasıl katkı yapacağını açıklar. Kod standardı, test, review ve iletişim beklentileri burada bulunabilir. Bu rehber guardrail görevi görür. Katkıcı sınırları bildiği için daha bağımsız çalışır. Maintainer tekrar eden açıklamalarla zaman kaybetmez.
Code Review
Code review dağıtılmış ownership ile kalite kontrolünü birleştirir. Maintainer veya ilgili CODEOWNER değişikliği değerlendirir. Her karar merkezi tek kişiye bağlı olmak zorunda değildir. Review kriterleri açık olursa süreç daha öngörülebilir hale gelir. Katkıcı da neden değişiklik istendiğini anlayabilir.
RFC Süreci
RFC büyük teknik değişikliklerin uygulama öncesinde tartışılmasını sağlar. Her küçük değişiklik RFC gerektirmemelidir. Eşik açıkça tanımlanmalıdır. Önemli kararlar daha geniş topluluk geri bildirimi alır. Sonuç gelecekte referans olarak kalır.
Architecture Decision Records
ADR mimari kararların kısa kaydını tutar. Açık kaynak projelerde karar bağlamının gelecek katkıcılara aktarılmasını sağlar. Kurumsal ekiplerde de aynı yaklaşım teknik hafızayı güçlendirir. Belge kısa tutulduğu için Agile çalışma biçimiyle uyumludur. Yeni karar eski ADR'yi güncelleyebilir veya geçersiz kılabilir.
Community Feedback
Topluluk geri bildirimi ürün ve teknik yönün gerçek kullanım bilgisiyle gelişmesini sağlar. Issue, discussion veya review kanalları kullanılabilir. Her geri bildirim otomatik karar değildir. Maintainer hedef, risk ve kapasiteye göre değerlendirir. Bu model müşteri feedback'i ile çevik ürün yönetimine benzer.
Maintainer Governance
Maintainer'ların yetki ve sorumlulukları açık olmalıdır. Kim merge edebilir, release yapabilir veya teknik kararı onaylayabilir bilinmelidir. Yetki tek kişide yoğunlaşırsa proje sürdürülebilirliği azalabilir. CODEOWNERS ve çoklu maintainer modeli dağıtılmış sorumluluk sağlar. Kurallar şeffaf biçimde dokümante edilmelidir.
Açık Kaynak Projelerde Özerklik ve Kuralların Dengesi
Açık kaynak katkıcısı istediği kodu yazabilir ancak repository'ye kabul edilmesi ortak proje kurallarına bağlıdır. Bu yapı özerklik ile governance arasındaki farkı çok net gösterir. Contributor çözüm önerebilir, maintainer proje yönü ve kalite standardı açısından review yapar. Branch protection, CODEOWNERS ve security policy güvenli sınırlar oluşturur. Teknik olarak büyük değişiklikler RFC üzerinden ortak değerlendirmeye açılabilir.
Contributor Ne Kadar Özgür?
Contributor issue seçebilir, çözüm geliştirebilir ve alternatif yaklaşım önerebilir. Ancak contribution policy ve code standardına uyması gerekir. Büyük değişiklikte önce discussion veya RFC açması istenebilir. Bu sınırlar emeğin boşa gitmesini önler. Özgürlük ortak proje yönü içinde çalışır.
Maintainer'ın Yetkileri
Maintainer merge, release ve proje yönü üzerinde belirli yetkiye sahip olabilir. Yetkinin hangi durumda kullanıldığı şeffaf olmalıdır. Keyfi karar topluluk güvenini azaltır. Teknik gerekçe ve proje prensipleri üzerinden karar verilmelidir. Büyük projelerde yetki birden fazla maintainer arasında dağıtılabilir.
CODEOWNERS
CODEOWNERS belirli dosya veya alanlarda uzman review gereksinimini otomatik hale getirir. Kritik güvenlik dosyası ilgili uzmanın onayını isteyebilir. Normal alanlarda daha hafif review uygulanabilir. Bu risk bazlı governance örneğidir. Kural repository sistemi tarafından otomatik uygulanabilir.
Branch Protection
Branch protection doğrudan merge'i sınırlar ve required check'leri zorunlu hale getirir. Ana branch'in kalitesini korur. Contributor süreçten önce gereksinimleri görebilir. İnsanların manuel kural takibi azalır. Kurallar proje riskine göre yapılandırılmalıdır.
Required Review
Required review kritik değişiklikte ikinci göz sağlar. Review sayısı ve sahibi alanın riskine göre değişebilir. Her değişiklikte çok sayıda maintainer istemek gereksiz bekleme yaratır. Küçük değişiklikler daha hafif akıştan ilerleyebilir. Bu oransal yaklaşım katkı hızını korur.
Contribution Policy
Contribution Policy kod, test, dokümantasyon ve davranış beklentilerini açıklar. Yeni katkıcı projeye başlamadan önce ne beklendiğini görür. Politika kısa ve erişilebilir olmalıdır. Gereksiz prosedür gönüllü katkıyı azaltabilir. Topluluk geri bildirimiyle güncellenmelidir.
Security Policy
Security Policy güvenlik açığının nasıl raporlanacağını ve kritik güvenlik davranışlarını açıklar. Hassas açıkların public issue yerine özel kanaldan bildirilmesi gerekebilir. Maintainer müdahale süresi ve disclosure yaklaşımını tanımlayabilir. Böylece güvenlik olayları düzenli süreçle yönetilir. Policy kolay bulunabilir olmalıdır.
Code of Conduct
Code of Conduct teknik olmayan ama topluluk sürdürülebilirliği açısından önemli guardrail'dir. Saygılı ve yapıcı iletişim beklentisini tanımlar. İhlal durumunda uygulanacak süreç açık olmalıdır. Ekip üyeleri teknik özgürlüğün insanlara zarar verme özgürlüğü anlamına gelmediğini bilir. Sağlıklı topluluk kültürü katkı kalitesini destekler.
Teknik Kararlarda RFC
Büyük teknik kararlar RFC üzerinden açık değerlendirmeye alınabilir. Alternatifler, fayda ve riskler yazılı hale gelir. Katkıcılar karar öncesinde görüş verebilir. Nihai karar yetkili maintainer veya grup tarafından alınır. Sonuç gelecekte teknik hafıza olarak kullanılır.
Diyarbakır Yazılım Topluluğunda Çevik Governance Modeli
Topluluk projelerinde ağır kurumsal prosedürler yerine birkaç açık minimum ve güçlü şeffaflık yaklaşımı daha verimli olabilir. Proje takımlarına repository, task dağılımı ve teknik uygulamada özerklik verilirken ortak Definition of Done, GitHub guardrail'leri ve katkı kuralları kullanılabilir. Junior ve senior katılımcılar arasında mentorluk, hem kaliteyi hem öğrenmeyi destekler. Diyarbakır Yazılım Topluluğu'nun proje çalışmalarını https://www.diyarbakiryazilim.com.tr/projects üzerinden, topluluk yapısına ilişkin bilgileri ise https://www.diyarbakiryazilim.com.tr/about adresinden inceleyebilirsiniz. Böyle bir model gönüllü katılım ile sürdürülebilir proje disiplinini aynı yapıda bir araya getirebilir.
Topluluk Projelerinde Minimum Kurallar
Topluluk projesinde minimum kurallar kod kalitesi, iletişim, güvenlik ve contribution süreciyle sınırlı tutulabilir. Çok fazla prosedür gönüllü katılımı zorlaştırır. Ancak hiçbir kural olmaması da maintainer yükünü artırır. Ortak birkaç minimum herkes için başlangıç zemini sağlar. Kurallar açık repository dokümanında tutulmalıdır.
Proje Takımlarına Özerklik
Takımlar teknik uygulama ve sprint organizasyonunda kendi yöntemlerini seçebilir. Ortak repository ve kalite guardrail'leri korunur. Gönüllülerin zaman kapasitesi dikkate alınmalıdır. Özerklik kişilerin sorumluluğunu ve öğrenmesini artırır. Kritik kararlar maintainer veya RFC sürecine taşınabilir.
Maintainer ve Contributor Rolleri
Maintainer teknik yön, review ve release sorumluluğunu taşıyabilir. Contributor issue üzerinde çalışır ve pull request ile katkı sunar. Roller başlangıçta açıkça açıklanmalıdır. Deneyimli contributor zamanla maintainer sorumluluğu alabilir. Böylece topluluk içindeki yetki gelişim yolu görünür olur.
Ortak Definition of Done
Topluluk projesinde kod, review, test ve dokümantasyon minimumları ortak DoD içinde tanımlanabilir. Yeni başlayanlar neyin tamamlanmış kabul edildiğini görür. Maintainer review'u daha tutarlı hale gelir. Projeye göre ek kriterler eklenebilir. DoD öğrenme aracı olarak da kullanılabilir.
GitHub Guardrail'leri
Branch protection, required check ve code review kuralları GitHub üzerinde otomatik uygulanabilir. Katılımcının prosedürü ezberlemesine gerek kalmaz. Test geçmeden merge engellenebilir. Kritik klasörlerde CODEOWNER review'u kullanılabilir. Bu yapı topluluk governance'ını hafif ama güvenilir hale getirir.
RFC ve ADR Kültürü
Büyük teknik kararlar RFC ile tartışılabilir, alınan karar ADR ile kaydedilebilir. Böylece yeni katılımcılar proje geçmişini öğrenir. Kararlar yalnızca birkaç kişinin sohbetinde kalmaz. Doküman kısa ve anlaşılır tutulmalıdır. Bu kültür teknik düşünme ve gerekçelendirme becerisini de geliştirir.
Junior–Senior Mentorluk
Junior katılımcılara yalnızca basit task vermek yerine karar bağlamını açıklamak önemlidir. Senior kişiler code review ve pairing ile destek olabilir. Junior da zaman içinde daha fazla karar alanı kazanır. Governance bu gelişimi engellemek yerine güvenli öğrenme zemini sağlar. Yetkinlik arttıkça özerklik alanı genişleyebilir.
Community Retrospective
Topluluk düzenli olarak proje çalışma biçimini değerlendirebilir. Hangi kuralların fayda sağladığı ve hangilerinin katkıyı zorlaştırdığı konuşulabilir. Gönüllüler anonim veya açık geri bildirim verebilir. Birkaç somut iyileştirme kararı alınır. Sonuçlar ortak dokümana işlenir.
Kuralları Toplulukla Birlikte Geliştirmek
Kural yalnızca maintainer tarafından yukarıdan belirlenmek zorunda değildir. Contributor deneyimi ve gerçek sorunlar policy tasarımına dahil edilebilir. Öneriler issue veya RFC üzerinden tartışılabilir. Ortak katılım kuralların nedenini anlamayı kolaylaştırır. Topluluk kendi çalışma sisteminin sahibi haline gelir.
Yazılımcı Olmak İçin Sadece Kod Bilmek Yeterli mi?
Profesyonel yazılım geliştirme yalnızca kod yazmaktan ibaret değildir. Takım çalışması, code review, Git, test, güvenlik, dokümantasyon ve kurumsal standartlarla çalışabilme günlük işin önemli parçalarıdır. İyi geliştirici gerektiğinde standarda uyar, gerektiğinde de standardın neden sorun yarattığını veri ve gerekçeyle açıklayabilir. Teknik kararlarını neden verdiğini anlatabilmek özellikle kıdem arttıkça önem kazanır. Çevik governance bilgisi de bu profesyonel çalışma biçiminin doğal parçalarından biridir.
Teknik Yetkinlik
Teknik yetkinlik algoritma, programlama dili, framework ve sistem tasarımı gibi alanları kapsar. Ancak tek başına yeterli değildir. Geliştiricinin problemi anlaması ve sürdürülebilir çözüm üretmesi gerekir. Teknoloji sürekli değiştiği için öğrenme kapasitesi önemlidir. Kurumsal bağlamda teknik kararın risk ve maliyetini de değerlendirebilmek değer yaratır.
Takım Çalışması
Yazılım çoğu zaman birden fazla kişinin ortak üretimidir. Bilgi paylaşımı, yardım isteme ve geri bildirim verme güçlü takım davranışlarıdır. Bireysel hız ekip akışını bozuyorsa gerçek değer sınırlı kalabilir. Takımın ortak hedefi kişisel task sayısından daha önemlidir. Çevik çalışma bunu görünür hale getirir.
Code Review
Code review yalnızca hata bulma mekanizması değildir. Bilgi paylaşımı ve ortak kalite standardı oluşturur. İyi geliştirici hem yapıcı review verir hem gelen geri bildirimi profesyonel biçimde değerlendirir. Review gereksiz kişisel tartışmaya dönüşmemelidir. Ortak standartlar konuşmayı kod ve risk üzerinde tutar.
Git ve Versiyon Kontrolü
Git modern ekip çalışmasının temel araçlarından biridir. Branch, merge, pull request ve history kavramlarını anlamak iş akışını kolaylaştırır. Versiyon kontrolü aynı zamanda governance evidence üretir. Kimin hangi değişikliği ne zaman yaptığı görülebilir. Bu kayıt problem çözme ve audit için değer sağlar.
Test Kültürü
Test kaliteyi yalnızca QA ekibinin sorumluluğu olmaktan çıkarır. Geliştirici değişikliğinin hangi davranışı doğruladığını düşünmelidir. Otomatik test hızlı geri bildirim sağlar. Güvenilir test seti ekip özerkliğini artırır çünkü daha az manuel approval gerekir. Test bu nedenle çeviklik ile governance arasında köprü kurar.
Güvenlik Bilinci
Her geliştiricinin temel güvenlik farkındalığı olmalıdır. Secret, erişim, dependency ve hassas veri gibi konular günlük kod kararlarını etkiler. Security ekibinin her satırı kontrol etmesi mümkün değildir. Guardrail ve eğitim sayesinde güvenlik sorumluluğu takımlara dağılır. Kritik konularda uzman desteği alınır.
Kurumsal Standartlarla Çalışabilme
Kurumsal standartlarla çalışmak profesyonel ortamın doğal parçasıdır. İyi geliştirici standardın nedenini anlamaya çalışır. Uygun kuralı uygulamak için sürekli direnç göstermek üretken değildir. Bununla birlikte değer üretmeyen süreç fark edilirse iyileştirme önerisi getirilebilir. Bu denge kıdemli mühendislik davranışıdır.
Gerektiğinde Standartları Sorgulayabilme
Standart sorgulamak kurala karşı çıkmak anlamına gelmez. Kontrolün hangi riski azalttığı ve maliyetinin ne olduğu sorulabilir. Alternatif daha iyi yöntem önerilebilir. Veriyle konuşmak tartışmayı kişisel olmaktan çıkarır. Governance retrospective bu geri bildirim için doğru ortamdır.
Teknik Kararlarını Gerekçelendirebilme
Teknik karar yalnızca “Ben bunu seviyorum” gerekçesine dayanmamalıdır. Gereksinim, performans, bakım, güvenlik ve ekip yetkinliği değerlendirilebilir. ADR bu düşünceyi yazılı hale getirir. Alternatiflerin neden seçilmediği de kısaca açıklanabilir. Bu beceri ekip içinde güven ve öğrenme oluşturur.
“En İyi Yazılımcı” Nasıl Değerlendirilmeli?
Bir geliştiriciyi yalnızca yazdığı kod satırı veya kapattığı ticket sayısıyla değerlendirmek yanlış davranışları teşvik edebilir. Üretilen değer, kod kalitesi, problem çözme, ownership, iş birliği ve takımın gelişimine katkı daha anlamlı sinyallerdir. Güvenlik ve risk bilinci de özellikle kıdemli roller için önemlidir. Dokümantasyon ve code review katkısı görünmez emek olarak göz ardı edilmemelidir. Gerçek performans bireysel aktivite değil sürdürülebilir takım ve müşteri sonucu üzerinden düşünülmelidir.
Yazılan Kod Miktarıyla Değil Üretilen Değerle
Çok kod yazmak her zaman daha fazla değer üretmez. Basit çözüm daha az kodla daha iyi sonuç verebilir. Gereksiz özellik geliştirmemek de değerli karardır. Outcome metrikleri teknik aktiviteden daha güçlü sinyal sağlar. Bu yaklaşım geliştiriciyi doğru problemi çözmeye teşvik eder.
Kod Kalitesi
Kod kalitesi okunabilirlik, test edilebilirlik ve bakım kolaylığı gibi boyutları içerir. Kalite yalnızca estetik tercih değildir. Kötü kod gelecekte delivery hızını azaltabilir. Ortak review ve test kültürü kaliteyi destekler. Tek geliştiriciye ait kahramanlık modeli sürdürülebilir değildir.
Problem Çözme
Güçlü geliştirici sorunu kod yazmadan önce anlamaya çalışır. Basit çözüm seçebilir veya mevcut özelliğin gereksiz olduğunu gösterebilir. Teknik ve iş bağlamını birlikte değerlendirir. Riskleri erken paylaşır. Bu davranış gerçek ürün değerini artırır.
Ownership
Ownership sadece task'ı tamamlamak değildir. Değişikliğin production davranışını ve kullanıcı sonucunu takip etmeyi içerir. Sorun çıktığında ekip çözümün parçası olur. Servis sahipliği bu kültürü destekler. Özerklik de ownership ile birlikte anlamlıdır.
İşbirliği
Takım arkadaşına yardım etmek veya ortak problem çözmek bireysel task metriğinde görünmeyebilir. Ancak ekip throughput'u üzerinde önemli etkiye sahiptir. Bilgiyi tek kişide tutmak kısa vadede kişisel değer algısı yaratabilir fakat kurum için risklidir. Güçlü geliştirici bilgi paylaşır. Pairing ve review bunu destekler.
Code Review Katkısı
İyi review kalite ve bilgi paylaşımını artırır. Yalnızca hata işaretlemek yerine gerekçe ve alternatif sunmak daha değerlidir. Kıdemli geliştiriciler review üzerinden junior gelişimini destekleyebilir. Review yükünün ekip içinde dengeli dağılması gerekir. Bu katkı performans değerlendirmesinde görünür olmalıdır.
Dokümantasyon
Gerekli teknik bilginin yazılı hale getirilmesi ekip sürdürülebilirliğini artırır. İyi dokümantasyon kısa ve kullanılabilir olabilir. Gereksiz belge üretmek değer değildir. ADR, runbook ve API bilgisi gibi içerikler gerçek çalışma ihtiyacına hizmet eder. Güncellik de kalite kadar önemlidir.
Güvenlik ve Risk Bilinci
Kıdemli geliştirici teknik değişikliğin riskini düşünür. Kullanıcı, veri ve operasyon etkisini değerlendirir. Guardrail ihlali gerekiyorsa exception sürecini doğru kullanır. Riski gizlemek yerine erkenden görünür hale getirir. Bu davranış kurumsal güveni artırır.
Takımın Gelişimine Katkı
Takımın toplam kapasitesini artırmak güçlü kıdem göstergesidir. Mentorluk, pairing, tooling veya süreç iyileştirmesi buna katkı sağlayabilir. Tek kişinin sürekli en zor işi yapması ekip bağımlılığını artırabilir. Bilgiyi paylaşmak daha sürdürülebilir sonuç üretir. Yönetim bu katkıyı değerlendirmelidir.
Governance Ölçümünde Hangi Metrikler Kullanılmalı?
Governance başarısını yalnızca compliance checklist tamamlanma oranıyla ölçmek yeterli değildir. Business Outcome, Lead Time, Cycle Time, Deployment Frequency, Change Failure Rate ve Mean Time to Recovery gibi flow ve reliability metrikleri birlikte incelenebilir. Açık risk, escaped defect ve exception sayısı governance kalitesi hakkında ek sinyal verir. Amaç tek metriği hedefe dönüştürmek değil sistemin dengeli görünümünü elde etmektir. Metrikler cezalandırma için kullanıldığında davranış bozulabilir.
Business Outcome Metrics
Business Outcome gerçek müşteri veya iş etkisini gösterir. Gelir, işlem süresi, kullanım veya memnuniyet örnek olabilir. Governance sistemi delivery'yi korurken bu sonucu desteklemelidir. Kontrol çok güçlü ama değer üretimi durmuşsa model dengeli değildir. Outcome bu nedenle üst seviye temel metriktir.
Lead Time
Lead Time ihtiyacın veya işin sisteme girmesinden teslimata kadar geçen toplam süreyi ölçebilir. Approval ve handoff beklemeleri bu süre içinde görünür olur. Governance friction analizi için güçlü metriktir. Ancak farklı iş tipleri ayrı değerlendirilmelidir. Ortalama yanında dağılım ve yüzde değerleri kullanılabilir.
Cycle Time
Cycle Time iş üzerinde aktif çalışma başladıktan tamamlanana kadar geçen süreyi gösterir. Kontrol noktalarının etkisini analiz etmek için kolon bazlı süreler incelenebilir. Review'da uzun bekleme varsa darboğaz görünür olur. Takım karşılaştırması için dikkatli kullanılmalıdır. Amaç sistem iyileştirmesidir.
Throughput
Throughput belirli sürede tamamlanan iş miktarını gösterir. İş boyutları büyük ölçüde değişiyorsa tek başına anlamlı olmayabilir. Trend ve akış kapasitesi hakkında bilgi sağlar. Governance değişikliği sonrası throughput etkisi izlenebilir. Daha çok iş tamamlamak tek başına değer artışı değildir.
Deployment Frequency
Deployment Frequency ekibin production'a ne kadar sık değişiklik çıkarabildiğini gösterir. Sık deployment küçük batch ve kısa feedback loop ile ilişkili olabilir. Governance süreci release sıklığını gereksiz biçimde sınırlıyorsa bu metrik sinyal verir. Kritik sistemlerin doğal ritmi farklı olabilir. Bağlama göre değerlendirilmelidir.
Change Failure Rate
Change Failure Rate deployment'ların ne kadarının incident, rollback veya düzeltme gerektirdiğini gösterir. Hız artarken hata oranı yükseliyorsa kalite guardrail'leri yetersiz olabilir. Tersi durumda çok düşük hata ama aylarca release olmaması da optimum değildir. Flow ve reliability birlikte izlenmelidir. Denge önemlidir.
Mean Time to Recovery
Mean Time to Recovery sorun ortaya çıktığında servisin ne kadar hızlı normale döndüğünü ölçer. İyi monitoring, rollback ve ownership bu süreyi azaltır. Governance yalnızca hata önleme değil iyileşme kapasitesini de desteklemelidir. Bazı riskler tamamen önlenemez. Hızlı recovery önemli kontrol stratejisidir.
Escaped Defects
Production veya müşteri tarafında fark edilen hata sayısı kalite sinyali sağlar. Hataların şiddeti ve türü ayrıca değerlendirilmelidir. Yalnızca toplam sayı ekipler arası karşılaştırma için uygun olmayabilir. Trend ve kök neden daha değerlidir. Governance kontrolleri gerçekten hata azaltıyor mu sorusu bu verilerle değerlendirilebilir.
Open Risk Sayısı
Açık risk sayısı tek başına iyi veya kötü değildir. Riskleri görünür hale getiren ekip daha fazla kayıt oluşturabilir. Yaş, şiddet ve sahiplik ile birlikte değerlendirilmelidir. Uzun süre sahipsiz kalan yüksek riskler önemli uyarıdır. Trend ve kapanış süresi daha anlamlı olabilir.
Exception Sayısı
Exception sayısı hangi kuralların gerçek çalışma ile uyumsuz olduğunu gösterebilir. Artış her zaman kötü değildir; görünür exception gizli bypass'tan daha iyidir. Ancak sürekli aynı gerekçe varsa policy review gerekir. Risk seviyesi ve expiry durumu birlikte izlenmelidir. Exception verisi governance iyileştirmesine bağlanmalıdır.
Governance Friction KPI'ları
Governance Friction KPI'ları kontrol sisteminin delivery üzerinde oluşturduğu bekleme ve manuel iş maliyetini ölçer. Ortalama approval süresi, karar bekleme süresi, handoff sayısı, release başına approval sayısı ve tekrarlanan veri girişi bu gruba girer. Exception Rate, Policy-Related Delay ve governance nedeniyle blocked work de önemli sinyallerdir. Bu metrikler kontrolü kaldırmak için değil daha akıllı hale getirmek için kullanılmalıdır. Risk metriğiyle birlikte bakıldığında doğru denge daha net görülür.
Ortalama Approval Süresi
Approval için başvurudan karara kadar geçen süre ölçülebilir. Ortalama yanında P90 veya maksimum değer özellikle faydalıdır. Birkaç aşırı gecikme önemli teslimatları etkileyebilir. Süre yüksekse kapasite, karar hakkı veya süreç tasarımı incelenir. SLA ve otomasyon çözüm seçenekleri olabilir.
Karar Bekleme Süresi
İşin aktif çalışmadan daha fazla karar beklediği durumlar sık görülür. Bu süre board üzerinde ayrı kolonla izlenebilir. Hangi karar tipinde en fazla bekleme olduğu belirlenir. Yetki delegasyonu çözüm olabilir. Böylece karar akışı delivery akışının parçası olarak yönetilir.
Manual Handoff Sayısı
Bir iş farklı ekipler arasında ne kadar fazla el değiştirirse bilgi kaybı ve bekleme riski artar. Manuel handoff sayısı süreç tasarımının göstergesidir. Bazı handoff'lar uzmanlık nedeniyle gereklidir. Fakat aynı kontrol birkaç ekip tarafından tekrar yapılıyorsa sadeleştirme fırsatı vardır. Platform ve otomasyon handoff ihtiyacını azaltabilir.
Bir Release İçin Gereken Approval Sayısı
Release başına approval sayısı governance ağırlığını görünür hale getirir. Düşük riskli servis için beş approval gerekmesi sorgulanabilir. Kritik finans sistemi için aynı sayı anlamlı olabilir. Risk seviyesine göre benchmark oluşturulmalıdır. Amaç approval sayısını sıfıra indirmek değil doğru sayıya getirmektir.
Tekrarlanan Veri Girişi
Ekip aynı bilgi ve metriği farklı sistemlere tekrar giriyorsa önemli zaman kaybı oluşur. Kaynak sistem tek olmalı ve diğer raporlar entegrasyonla beslenmelidir. Manuel kopyalama hata riskini de artırır. Single Source of Truth yaklaşımı burada değerlidir. Automation backlog'u bu tekrarları hedefleyebilir.
Exception Rate
Exception Rate toplam işlem veya değişiklik içinde ne kadar istisna üretildiğini gösterir. Yüksek oran standardın uygulanabilirliğini sorgulatır. Düşük oran her zaman iyi değildir, ekipler süreci gizlice bypass ediyor olabilir. Kalitatif geri bildirimle birlikte değerlendirilmelidir. Policy review için yönlendirici metriktir.
Policy-Related Delay
Belirli politika nedeniyle oluşan bekleme süresi ayrı ölçülebilir. Böylece en pahalı kurallar görünür hale gelir. Kontrolün risk azaltma değeriyle gecikme karşılaştırılır. Otomasyon veya delegasyon fırsatı belirlenir. Sonraki dönem değişiklik etkisi tekrar ölçülür.
Governance Nedeniyle Blocked Work
Governance approval veya kanıt eksikliği nedeniyle bloklanan iş miktarı önemli sinyaldir. Blokaj nedeni kategorilere ayrılabilir. Eğitim sorunu mu, kapasite sorunu mu yoksa gereksiz kontrol mü olduğu araştırılır. Sürekli tekrarlanan neden sistemik iyileştirme gerektirir. Yönetim yalnızca ekip performansına değil bu engellere de bakmalıdır.
Neden Velocity Kurumsal Performans KPI'ı Olmamalı?
Velocity takımın kendi planlama bağlamında faydalı olabilir ancak kurumsal performans KPI'ı yapıldığında ciddi yanlış davranışlara yol açabilir. Story point ekipler arasında standart ölçü değildir. Takımların puanlama yaklaşımı, domain'i ve iş tipi farklıdır. Yönetim velocity hedefi koyduğunda ekip gerçek değer yerine puan üretmeye başlayabilir. Bu nedenle outcome, flow, quality ve reliability metrikleri yönetim açısından daha anlamlıdır.
Story Point Ekipler Arasında Karşılaştırılamaz
Story point göreli takım tahminidir. Bir takımın beş puanı başka takımın beş puanıyla aynı olmak zorunda değildir. Ekipleri velocity üzerinden sıralamak bu nedenle matematiksel olarak da zayıftır. Takımlar zamanla puan sistemini hedefe göre değiştirebilir. Karşılaştırma yanlış teşvik üretir.
Aktivite ile Değer Aynı Şey Değildir
Çok story point tamamlamak müşteriye daha fazla değer üretildiğini göstermez. Düşük değerli yüz özellik yüksek velocity oluşturabilir. Tek küçük değişiklik ise büyük gelir veya risk azaltımı sağlayabilir. Yönetim sonuç metriğine odaklanmalıdır. Aktivite yalnızca çalışma bağlamını anlamak için kullanılabilir.
Metric Gaming Riski
Bir metrik performans hedefi olduğunda insanlar doğal olarak metriği optimize eder. Story point şişirilebilir veya işler daha fazla parçaya bölünebilir. Gerçek üretkenlik değişmeden velocity yükselir. Bu durum yönetim güvenini azaltır. Metrik karar desteği olarak kullanılmalı, hedef olarak dayatılmamalıdır.
Velocity'nin Ekip İçi Planlama Amaçlı Kullanımı
Takım kendi geçmiş velocity'sini sprint kapasitesi hakkında yaklaşık sinyal olarak kullanabilir. Bu kullanım dış performans baskısından farklıdır. Takım kendi tahmin sistemini bilir. Değişen ekip yapısında metriğin anlamı yeniden değerlendirilir. Amaç daha gerçekçi planlamadır.
Yönetimin Outcome ve Flow Metriklerine Odaklanması
Yönetim müşteri sonucu, lead time, quality ve reliability gibi daha geniş göstergelere bakmalıdır. Bu metrikler de tek başına kullanılmamalıdır. Dengeli dashboard sistemin farklı boyutlarını gösterir. Ekipler arasında bağlam dikkate alınmalıdır. Governance metrikleri öğrenme ve iyileştirme amacıyla kullanılmalıdır.
Agile Governance Dashboard
Agile Governance Dashboard yönetime tek bakışta iş değeri, flow, kalite, reliability, risk, compliance ve governance friction hakkında dengeli görünüm sunabilir. Dashboard'un amacı mümkün olan her veriyi göstermek değildir. Karar vermek için gerekli birkaç sinyali güncel biçimde sunmalıdır. Ekiplerin aynı veriyi manuel olarak farklı sunumlara kopyalaması önlenmelidir. Shared visibility arttıkça status toplantısı ve manuel rapor ihtiyacı azalabilir.
Business Value
Business Value ürünün hangi sonucu ürettiğini gösterir. Kullanım, gelir, maliyet veya müşteri metriği bağlama göre seçilebilir. Değer ölçümü ürün hedefiyle ilişkilidir. Her ürün için aynı KPI kullanmak gerekmez. Yönetim trend ve hedef sapmasına odaklanabilir.
Flow
Flow alanı lead time, cycle time ve throughput gibi metrikleri gösterebilir. Bekleme süreleri özellikle önemlidir. Governance kaynaklı gecikmeler ayrı renkle veya kategoriyle işaretlenebilir. Trend iyileştirme etkisini gösterir. Metrik bireysel performans değerlendirmesinde kullanılmamalıdır.
Quality
Quality escaped defects, test sonucu veya hata trendi gibi göstergeler içerebilir. Tek kalite metriğine bağlı kalmak doğru değildir. Ürün riskine göre uygun sinyaller seçilir. Kalite düşerken hız artıyorsa denge bozulmuş olabilir. Dashboard bu ilişkiyi görünür hale getirir.
Reliability
Reliability availability, incident ve recovery metrikleriyle izlenebilir. Kritik servislerde SLO yaklaşımı kullanılabilir. Delivery hızı ile operasyon güvenilirliği birlikte değerlendirilmelidir. Sık release ve hızlı recovery güçlü sistem göstergesi olabilir. Yalnızca kesinti sayısına bakmak yeterli değildir.
Risk
Risk bölümü yüksek açık risk, yaşlanan risk ve kritik exception sayısını gösterebilir. Tüm risk listesini dashboard'a koymak gerekmez. Yönetim seviyesinde önemli trendler yeterlidir. Sahipsiz riskler ayrıca işaretlenebilir. Karar gerektiren maddeler görünür olmalıdır.
Compliance
Compliance kontrol başarı oranı, açık uyum bulgusu veya evidence coverage gibi sinyaller kullanılabilir. Sayıların gerçek riskle ilişkisi korunmalıdır. Yüzde yüz checklist tamamlanması tek başına güvence değildir. Kritik bulgu sayısı daha anlamlı olabilir. Otomatik evidence kapsamı da izlenebilir.
Governance Friction
Approval süresi, blocked work ve manual handoff dashboard'un önemli alanıdır. Kontrol sistemi teslimatı gereksiz yere yavaşlatıyorsa görünür hale gelir. Risk metriğiyle birlikte okunmalıdır. Friction düşerken risk artmıyorsa iyileştirme başarılı kabul edilebilir. Bu denge governance kalitesini gösterir.
Customer Outcome
Müşteri sonucu governance'ın nihai amaçtan kopmamasını sağlar. NPS, görev tamamlama, churn veya müşteri support metriği kullanılabilir. Ürün bağlamına göre uygun ölçüm seçilir. Teknik başarı müşteri başarısına bağlanmalıdır. Böylece dashboard yalnızca iç süreçleri değil gerçek değeri gösterir.
Şeffaflık Kontrol İhtiyacını Nasıl Azaltır?
Yönetim bilgiye ulaşamadığında doğal olarak daha fazla toplantı ve rapor isteyebilir. Canlı backlog, roadmap, risk register, dependency map, Decision Log ve operational dashboard ortak görünürlük sağladığında bu ihtiyaç azalır. Şeffaflık ekiplerin kontrol edilmesi değil, durumun güvenilir biçimde görülebilmesidir. Audit Trail de kritik karar ve değişiklik geçmişini korur. Static Status Report yerine Shared Visibility kullanılması çevik governance'ın önemli kazanımlarındandır.
Canlı Backlog
Canlı backlog ekip işlerinin güncel önceliğini gösterir. Yönetim ne üzerinde çalışıldığını görmek için ayrı Excel istemek zorunda kalmaz. Product Owner backlog kalitesinden sorumludur. Çok teknik detay yönetim seviyesinde filtrelenebilir. Ana hedef ve öncelikler görünür kalmalıdır.
Roadmap
Roadmap ürünün yönünü ve önemli hedeflerini gösterir. Kesin uzun vadeli sözleşme gibi kullanılmamalıdır. Yeni bilgiye göre değişebilir. Değişikliğin gerekçesi paydaşlarla paylaşılmalıdır. Böylece esneklik ile öngörülebilirlik birlikte sağlanır.
Risk Register
Risk Register önemli risklerin sahip, seviye ve aksiyonlarını görünür hale getirir. Yalnızca PMO tarafından güncellenen pasif belge olmamalıdır. Ekip yeni risk ekleyebilmelidir. Kritik değişiklikler yönetim görünümüne otomatik taşınabilir. Şeffaf risk kültürü güveni artırır.
Dependency Map
Dependency Map ekip ve sistem bağımlılıklarını görünür hale getirir. Portföy planlamasında önemli darboğazlar daha erken görülür. Her küçük teknik ilişkiyi haritalamak gerekli değildir. Kritik bağımlılıklara odaklanılmalıdır. Zaman içinde dependency azaltma mimari hedefe dönüşebilir.
Decision Log
Decision Log önemli kararların sonucunu ve gerekçesini gösterir. Yönetim veya yeni ekip üyesi geçmişi hızlıca anlayabilir. Aynı karar tekrar tekrar tartışılmaz. Karar sahibi ve tarih açık olur. Governance için güçlü hesap verebilirlik kanıtıdır.
Operational Dashboard
Operational Dashboard servis sağlık, incident ve performans sinyallerini canlı gösterir. Yönetim veya ekip sistem durumunu gerçek veriden görebilir. Manuel durum güncellemesi azalır. SLO ve alert trendleri operasyon riskini görünür hale getirir. Ürün sahipliği güçlenir.
Audit Trail
Audit Trail kimin hangi değişikliği ne zaman yaptığını gösteren izlenebilir kayıt sistemidir. Repository, pipeline ve cloud log'ları bunu otomatik üretebilir. Manuel belgeye göre daha güvenilir olabilir. Yetki ve saklama kuralları açık olmalıdır. Denetim hazırlığı kolaylaşır.
Static Status Report Yerine Shared Visibility
Statik rapor hazırlandığı anda eskiyebilir. Shared visibility kaynak sistemlerden güncel veri sunar. Yönetim istediği anda durumu görebilir. Ekip rapor hazırlamak yerine ürün üzerinde çalışır. Toplantılar status okumaktan karar tartışmaya dönüşebilir.
Karar Kayıtları Nasıl Tutulmalı?
Karar kaydı kısa, anlaşılır ve gelecekte bağlamı bilmeyen kişinin okuyabileceği biçimde tutulmalıdır. Karar, sahip, tarih, değerlendirilen alternatifler, gerekçe, risk ve beklenen sonuç temel alanlar olabilir. Gerekirse yeniden değerlendirme tarihi eklenir. Her küçük günlük karar için kayıt açmak gerekmez. Uzun vadeli veya geniş etkili kararlar için ADR veya Decision Log yeterli olabilir.
Karar
Alınan sonuç tek veya birkaç cümleyle açıkça yazılmalıdır. Belirsiz ifadeden kaçınılmalıdır. Kararın hangi kapsamı etkilediği belirtilir. Gelecekte tekrar okunabilir olmalıdır. Uzun toplantı tutanağı yerine sonuç yazılır.
Karar Sahibi
Nihai kararı veren kişi veya rol açık olmalıdır. Görüş veren herkes karar sahibi değildir. Bu ayrım hesap verebilirliği güçlendirir. Sahiplik matrisiyle uyumlu olmalıdır. Değişiklikte yeni karar sahibi ayrıca kaydedilebilir.
Tarih
Karar tarihi geçmişi anlamaya yardımcı olur. Sistem ve koşullar zaman içinde değişebilir. Belirli kararın hangi bağlamda alındığı tarih üzerinden değerlendirilebilir. Audit ve retrospektif için faydalıdır. Otomatik timestamp kullanılabilir.
Alternatifler
Önemli kararlarda değerlendirilen birkaç alternatif kısaca yazılabilir. Böylece gelecekte aynı seçeneklerin neden elendiği anlaşılır. Her alternatif için uzun analiz gerekmez. Ana avantaj ve risk yeterlidir. Bu bilgi tekrar eden tartışmaları azaltır.
Gerekçe
Kararın neden seçildiği açıkça açıklanmalıdır. Teknik, mali, kullanıcı veya risk gerekçesi olabilir. “Toplantıda böyle karar verildi” yeterli bilgi sağlamaz. Gerekçe gelecekte değişen koşulları değerlendirmeyi kolaylaştırır. Kısa ama anlamlı olmalıdır.
Risk
Kararın oluşturduğu veya azalttığı önemli riskler belirtilebilir. Risk kabulü varsa sahibi gösterilir. Geçici kararlar için expiry veya review tarihi eklenebilir. Bu bilgi governance görünürlüğünü artırır. Decision Log ile Risk Register arasında bağlantı kurulabilir.
Beklenen Sonuç
Kararın hangi sonucu üretmesi beklendiği yazılırsa ileride doğrulama yapılabilir. Teknik kararın performansı veya maliyeti azaltması hedeflenebilir. Outcome gerçekleşmezse karar yeniden değerlendirilebilir. Bu yaklaşım Evidence-Based Governance'ı destekler. Kararlar hipotez gibi öğrenmeye açık hale gelir.
Yeniden Değerlendirme Tarihi
Bazı kararlar belirli süre için geçerli olabilir. Özellikle exception, yeni teknoloji veya risk kabulünde review tarihi faydalıdır. Tarih geldiğinde karar otomatik unutulmamalıdır. Sistem hatırlatma üretebilir. Böylece geçici kararlar kalıcı varsayıma dönüşmez.
Agile Governance Toplantıları Nasıl Tasarlanmalı?
Governance toplantılarının amacı status okumak değil karar üretmek olmalıdır. Team Governance, Product Review, Risk Review, Architecture Review ve Portfolio Review farklı karar seviyelerine hizmet edebilir. Gündem önceden paylaşılmalı ve karar gerektiren maddeler açıkça belirtilmelidir. Bilgi dashboard üzerinden önceden görülebiliyorsa toplantıda tekrar okunmamalıdır. Gereksiz toplantılar düzenli olarak kaldırılmalıdır.
Status Meeting Değil Decision Meeting
Katılımcılar toplantıya hangi kararın alınacağını bilerek gelmelidir. Gerekli bağlam önceden paylaşılır. Toplantıda seçenek, risk ve öneri konuşulur. Karar alınırsa sahibi ve aksiyon kaydedilir. Karar yoksa toplantının varlığı sorgulanmalıdır.
Team Governance
Takım seviyesinde risk, DoD, exception ve teknik guardrail'ler kısa ritimde ele alınabilir. Ayrı ağır toplantı gerekli olmayabilir. Daily veya haftalık delivery review içine uygun bölüm eklenebilir. Amaç takımın kontrol sorumluluğunu sahiplenmesidir. Dış onay ihtiyacı olan konular hızlıca yönlendirilir.
Product Review
Product Review ürün sonucu, müşteri geri bildirimi ve roadmap kararlarını değerlendirir. Status sunumu yerine veri ve çalışan sonuç kullanılır. Product Owner karar ihtiyacını önceden belirler. Stratejik değişiklik gerekiyorsa uygun sponsor dahil edilir. Toplantı yeni önceliklerle sonuçlanabilir.
Risk Review
Risk Review yalnızca yüksek veya değişen risklere odaklanmalıdır. Tüm risk listesini satır satır okumak gereksizdir. Risk sahibi güncel durum ve karar ihtiyacını paylaşır. Exception ve mitigation aksiyonları takip edilir. Dashboard düşük riskleri asenkron görünür tutabilir.
Architecture Review
Architecture Review yalnızca tanımlanmış eşik üzerindeki değişikliklerde kullanılmalıdır. Approved pattern kullanan normal iş ek review istememelidir. Yeni teknoloji, kritik integration veya cross-domain tasarım toplantıya gelebilir. Karar ADR ile kaydedilir. Review SLA'sı açık olmalıdır.
Portfolio Review
Portfolio Review yatırım, stratejik uyum ve kapasite kararlarına odaklanır. Her takımın sprint detayını sunması gerekmez. Outcome, risk, bağımlılık ve yatırım trendi yeterlidir. Stop, continue veya pivot kararları alınabilir. Bu toplantı kaynak dağılımını dinamik hale getirir.
Governance Retrospective
Governance Retrospective kontrol sisteminin kendisini değerlendirir. Approval süreleri, exception ve friction verileri incelenir. Birkaç iyileştirme maddesi backlog'a alınır. Policy sahipleri ve delivery ekipleri birlikte katılabilir. Böylece yönetişim sürekli gelişen sistem haline gelir.
Gereksiz Toplantıları Kaldırmak
Her governance toplantısının amacı ve çıktısı düzenli sorgulanmalıdır. Aynı bilgiyi dashboard veriyorsa status toplantısı kaldırılabilir. Bir toplantı sürekli karar üretmiyorsa asenkron modele taşınabilir. Takvim maliyeti gerçek iş maliyetidir. Daha az ama daha kaliteli toplantı tercih edilmelidir.
Approval Süreleri Nasıl Kısaltılır?
Approval sürelerini kısaltmanın ilk adımı hangi kararların gerçekten approval gerektirmediğini belirlemektir. Risk-Based Routing, SLA, parallel review, otomatik kontrol, pre-approved pattern ve self-service platform birlikte kullanılabilir. Karar sahibi net olmadığında en iyi workflow bile yavaşlar. Eskalasyon mekanizması belirli süreyi aşan talepleri görünür hale getirmelidir. Amaç onayı hızlı vermek kadar gereksiz onayı tamamen kaldırmaktır.
Approval Gerektirmeyen Kararları Belirlemek
Son dönemdeki approval kayıtları incelenebilir. Neredeyse her seferinde otomatik onaylanan düşük riskli kararlar delegasyona adaydır. Bu kararlar guardrail ile takıma bırakılabilir. Uzman ekip kapasitesi serbest kalır. Approval hacmi azaldıkça kritik kararlar da daha hızlı sonuçlanır.
Risk Bazlı Routing
Talep risk sinyallerine göre otomatik farklı review yoluna yönlendirilebilir. Düşük risk no manual approval rotasına gider. Yüksek güvenlik etkisi Security Review'a yönlenir. Böylece her talep aynı kuyrukta beklemez. Routing kriterleri açık ve test edilebilir olmalıdır.
SLA Tanımlamak
Approval sahibi için hedef yanıt süresi belirlemek beklemeyi görünür hale getirir. Kritik karar birkaç saat, normal karar birkaç iş günü olabilir. SLA gerçekçi ve risk seviyesine göre farklı olmalıdır. İhlaller dashboard'da izlenir. Sürekli ihlal kapasite veya süreç sorunu gösterir.
Parallel Review
Birbiriyle bağımsız review'ların ardışık yapılması gereksiz süre ekleyebilir. Security ve Legal aynı anda değerlendirme yapabiliyorsa paralel süreç kullanılabilir. Son karar tüm gerekli görüşlerden sonra alınır. Workflow sistemi koordinasyonu kolaylaştırır. Toplam approval lead time düşer.
Otomatik Kontrol
Ölçülebilir tekrar eden kontroller otomasyona taşınmalıdır. Test, security scan veya policy check sonucu insan onayı yerine kanıt olabilir. Böylece uzman yalnızca istisna durumunu görür. Otomatik kontrol hatası hızlı geri bildirim sağlar. Ekip günlerce queue beklemez.
Pre-Approved Pattern
Daha önce değerlendirilmiş pattern kullanan ekip ek approval'a ihtiyaç duymayabilir. Standard authentication, infrastructure veya contract pattern örnek olabilir. Pattern dokümantasyonu ve self-service şablonu hazırlanabilir. Yeni durum yine review'a gider. Bu yöntem tekrar eden karar maliyetini azaltır.
Self-Service Platform
Self-service platform güvenli işlemleri takımın kendi başına yapmasını sağlar. Yeni environment, pipeline veya servis oluşturma hazır şablonla yapılabilir. Gerekli policy otomatik uygulanır. Merkezi ekip ticket kuyruğu azalır. Takım birkaç gün yerine dakikalar içinde ilerleyebilir.
Eskalasyon Mekanizması
Approval belirli süreyi aşarsa otomatik eskalasyon çalışabilir. İkinci karar sahibi veya yönetici bilgilendirilir. Eskalasyon kişisel takip mesajına bağlı kalmaz. Süreç verisi kayıt altına alınır. Tekrarlanan gecikmeler sistemik iyileştirmeye dönüştürülür.
Kurumsal Standardı İhlal Etmeden Deney Nasıl Yapılır?
İnovasyon ile kurumsal standart arasında seçim yapmak zorunda değilsiniz. Sandbox, Proof of Concept, time-boxed experiment, sınırlı kullanıcı grubu ve feature flag risk alanını küçültebilir. Deney için risk cap ve exit criteria belirlenir. Böylece yeni fikir production'ın tamamını etkilemeden test edilir. Başarılı sonuç daha sonra standart değerlendirme sürecine alınabilir.
Sandbox
Sandbox üretim verisi ve kritik sistemlerden izole deney ortamıdır. Ekip yeni teknoloji veya yaklaşımı düşük riskle deneyebilir. Erişim ve veri kuralları yine uygulanmalıdır. Deney production taahhüdü oluşturmaz. Öğrenme sonucu sonraki teknik kararı destekler.
Proof of Concept
PoC belirli teknik hipotezi küçük kapsamda doğrular. Tam ürün geliştirmek amacı taşımaz. Süre ve başarı kriteri önceden tanımlanmalıdır. Sonuç olumlu veya olumsuz olabilir. Her iki durumda da karar için veri üretir.
Time-Boxed Experiment
Deneye belirli zaman sınırı koymak kontrolsüz uzamasını önler. Örneğin iki haftalık teknik araştırma planlanabilir. Süre sonunda karar veya öğrenme çıktısı beklenir. Başarısız deney sessizce kalıcı projeye dönüşmez. Bu yaklaşım kapasite yönetimini kolaylaştırır.
Limited User Group
Yeni özellik önce sınırlı kullanıcı grubuna açılabilir. Potansiyel hata daha küçük müşteri kitlesini etkiler. Geri bildirim toplanır ve sistem davranışı izlenir. Sonuç olumluysa kapsam genişletilir. Bu yöntem blast radius'u azaltır.
Risk Cap
Deneyin maksimum bütçe, veri veya müşteri etkisi önceden sınırlandırılabilir. Eşik aşılırsa deney durur veya ek approval gerekir. Takım sınırlar içinde hızlı hareket eder. Yönetim riskin üst sınırını bilir. Bu model inovasyon için kontrollü özgürlük sağlar.
Feature Flag
Feature flag yeni davranışı deployment'tan bağımsız açıp kapatmayı sağlar. Belirli kullanıcı grubuna kontrollü rollout yapılabilir. Sorun oluşursa kodu geri deploy etmeden özellik kapatılabilir. Bu geri alma kapasitesi risk seviyesini azaltır. Governance açısından güçlü teknik guardrail'dir.
Experiment Exit Criteria
Deneyin ne zaman başarılı, başarısız veya belirsiz kabul edileceği baştan tanımlanmalıdır. Teknik performans, kullanıcı metriği veya maliyet hedefi kullanılabilir. Kriter yoksa deney süresiz devam edebilir. Sonuç review toplantısında değerlendirilir. Karar kayıt altına alınır.
Başarılı Deneyi Standarda Dönüştürmek
Deney başarılı olduğunda doğrudan kurum genelinde yaymak yerine öğrenme formalize edilmelidir. Security, architecture ve operasyon etkisi değerlendirilir. Teknoloji Radar veya approved pattern güncellenebilir. Dokümantasyon ve platform desteği hazırlanır. Böylece yenilik kontrollü biçimde yeni standarda dönüşür.
Innovation Fast Track Modeli
Innovation Fast Track düşük riskli deneylerin normal ağır approval sürecinden daha hızlı ilerlemesini sağlayan özel governance rotasıdır. Sınırlı bütçe, kullanıcı, süre ve veri kullanımı temel guardrail'leri oluşturur. Otomatik güvenlik kontrolleri korunur. Deney sonunda review yapılarak devam, durdurma veya standartlaştırma kararı alınır. Bu model kurumun yenilik kapasitesini artırırken kontrolsüz production deneylerini engeller.
Düşük Riskli Deneyler
Fast Track yalnızca düşük veya kontrollü riskli deneylere açık olmalıdır. Kritik müşteri verisi veya yüksek finansal etki taşıyan çalışma normal governance rotasına gidebilir. Risk kriterleri baştan yayınlanmalıdır. Ekip hangi yolun uygun olduğunu hızlıca anlayabilmelidir. Gereksiz ön değerlendirme azaltılmalıdır.
Sınırlı Bütçe
Fast Track deneylerine belirli maksimum bütçe verilebilir. Bu limit içinde ek finans onayı gerekmez. Eşik aşılırsa normal yatırım review'una geçilir. Böylece küçük denemenin karar maliyeti düşük kalır. Harcama yine görünür biçimde izlenir.
Sınırlı Kullanıcı
Deney az sayıda kullanıcıyla başlatılabilir. Böylece olası hata etkisi azaltılır. Kullanıcı grubu bilinçli seçilmelidir. Geri bildirim ve metrik toplanır. Başarılı sonuçta rollout kontrollü biçimde genişletilir.
Kısa Süre
Fast Track süresi time-boxed olmalıdır. Haftalar veya birkaç ay içinde sonuç üretmesi beklenir. Süre sonunda devam kararı alınmadan deney otomatik proje haline gelmemelidir. Bu yaklaşım kaynak kullanımını kontrol altında tutar. Öğrenme odaklı çalışma kültürü yaratır.
Basitleştirilmiş Approval
Düşük riskli deney için tek owner approval yeterli olabilir. Birden fazla komite onayı deney hızını öldürür. Guardrail'ler otomatik kontrol sağlar. Eşik aşılırsa daha güçlü review devreye girer. Bu oransal model inovasyon süresini kısaltır.
Otomatik Security Kontrolleri
Fast Track güvenlikten muaf değildir. Standart SAST, dependency ve secret scanning çalışmaya devam eder. Düşük riskli deneyde manuel security review gerekmeyebilir. Kritik bulgu otomatik blokaj oluşturabilir. Böylece hız ile temel güvenlik birlikte korunur.
Deney Sonu Review
Deney sonunda sonuç, risk ve öğrenme kısa review ile değerlendirilir. Başarılıysa genişleme veya standardizasyon planı yapılır. Başarısızsa çalışma durdurulur ve öğrenme kaydedilir. Belirsiz sonuçta yeni küçük deney tasarlanabilir. Her durumda karar görünür hale gelir.
Legacy Sistemlerde Agile Governance
Legacy sistemlerde değişiklik riski yüksek, test otomasyonu sınırlı ve approval süreçleri eski olabilir. Bu nedenle modern ürünlerle aynı governance modelini bir anda uygulamak gerçekçi değildir. Progressive Modernization ve ek compensating controls kullanılabilir. Teknik borç ve risk görünür hale getirilerek otomasyon adım adım artırılır. Ama eski sistem olması gereksiz approval'ların sonsuza kadar korunması anlamına gelmemelidir.
Değişiklik Riskinin Yüksek Olması
Legacy sistemin davranışı tam bilinmiyorsa küçük değişiklik beklenmedik yan etki yaratabilir. Bu durum daha güçlü test ve rollout kontrolü gerektirebilir. Risk azaltıldıkça approval hafifletilebilir. Önce gözlemlenebilirlik ve rollback kapasitesi geliştirmek faydalıdır. Teknik modernizasyon governance hızını da artırır.
Sınırlı Test Otomasyonu
Test otomasyonu düşükse ekip manuel regression'a bağımlı olabilir. Öncelik kritik akışlarda otomatik test tabanı oluşturmaktır. Tüm sistemi bir anda test kapsamına almak gerekli değildir. En riskli ve sık değişen alanlar seçilebilir. Otomasyon arttıkça manuel gate sayısı azaltılabilir.
Eski Approval Süreçleri
Legacy sistemlerde geçmiş incident'lar nedeniyle yıllar içinde çok sayıda approval birikmiş olabilir. Her kontrolün hâlâ hangi riski yönettiği değerlendirilmelidir. Sistem modernleştikçe bazı kontrol ihtiyaçları ortadan kalkabilir. Governance Retrospective kullanılabilir. Kontrol değişikliği risk owner ile birlikte yapılmalıdır.
Progressive Modernization
Sistemi tek seferde yeniden yazmak yerine küçük alanlar kademeli modernleştirilebilir. Strangler pattern gibi yaklaşımlar kullanılabilir. Her yeni bileşen modern pipeline ve guardrail'lere alınır. Zamanla legacy alan küçülür. Bu yöntem teknik ve operasyon riskini dengeler.
Ek Compensating Controls
Otomatik kontrol uygulanamıyorsa geçici manuel test veya sınırlı release penceresi kullanılabilir. Bu compensating control kalıcı hedef olmamalıdır. Modernizasyon backlog'unda asıl kontrolün nasıl geliştirileceği bulunmalıdır. Geçici çözümün maliyeti görünür tutulur. Expiry veya review tarihi atanır.
Teknik Borç Görünürlüğü
Teknik borç sadece geliştirici şikayeti olarak kalmamalıdır. Lead time, incident ve güvenlik riski üzerindeki etkisi gösterilebilir. Yönetim yatırım kararını sonuç verisine göre verebilir. Borç azaltma işi backlog üzerinde görünür olur. Modernizasyon ile governance iyileştirmesi aynı hedefte birleşebilir.
Regüle Sektörlerde Çeviklik
Finans, sağlık, kamu, enerji ve telekom gibi regüle alanlarda çevik çalışma mümkündür. Regülasyon ekiplerin kontrolsüz hareket etmesini engeller ancak kısa feedback loop ve otomasyonu engellemek zorunda değildir. Gereksinimler delivery lifecycle içine gömülebilir. Risk seviyesi ve veri hassasiyetine göre kontroller farklılaştırılabilir. Kurum compliance evidence'ı sürekli üreterek hem teslimat hem denetim hazırlığını iyileştirebilir.
Finans
Finans sektöründe müşteri varlığı, ödeme ve kayıt bütünlüğü kritik olabilir. Strong authentication, audit trail ve görev ayrılığı gibi kontroller gerekebilir. Bu gereksinimler otomatik pipeline ve access policy ile uygulanabilir. Her release'in manuel komite beklemesi zorunlu değildir. Risk bazlı değişiklik modeli kullanılabilir.
Sağlık
Sağlık sistemlerinde kişisel ve hassas veri güvenliği önemlidir. Klinik veya hasta etkisi yüksek değişiklik daha güçlü validation gerektirebilir. Düşük riskli kullanıcı arayüzü iyileştirmesi farklı süreçten ilerleyebilir. Veri koruma ve audit gereksinimleri tasarıma erken dahil edilmelidir. Risk sınıflaması oransal kontrol sağlar.
Kamu
Kamu projelerinde mevzuat, satın alma ve hesap verebilirlik önemli rol oynar. Çeviklik bu gereksinimleri görmezden gelmez. İhale ve sözleşme modelleri outcome ve incremental delivery'yi destekleyecek biçimde tasarlanabilir. Açık karar kayıtları şeffaflık sağlar. Uzun dönem plan içinde kısa delivery döngüleri kullanılabilir.
Enerji
Enerji sektöründe operasyonel güvenlik ve kritik altyapı riski yüksek olabilir. Production sistemlerindeki değişiklik daha güçlü kontrol gerektirir. Simülasyon, test ortamı ve staged rollout risk azaltabilir. Destek sistemlerinde daha hafif governance kullanılabilir. Tüm sistemleri aynı kritiklikte değerlendirmek gereksiz maliyet yaratır.
Telekom
Telekom sistemleri geniş müşteri etkisi ve yüksek erişilebilirlik gereksinimine sahip olabilir. Blast radius ve rollback kapasitesi değişiklik riskinde önemlidir. Canary ve automated monitoring delivery riskini azaltabilir. Network değişikliği ile düşük riskli portal özelliği aynı approval sürecinden geçmemelidir. Risk tiering burada büyük değer sağlar.
Regülasyonun Agile'ı Engellememesi
Regülasyon çoğu zaman neyin korunacağını söyler, her zaman nasıl uygulanacağını dikte etmez. Kurumlar bazen kendi ağır süreçlerini regülasyon gereği sanabilir. Gereksinim ile iç uygulama yöntemi ayrılmalıdır. Daha hafif ve otomatik yöntem aynı güvenceyi sağlayabilir. Hukuk ve risk ekipleri bu ayrımın yapılmasına yardımcı olabilir.
Kontrollerin Delivery Lifecycle'a Gömülmesi
Regülasyon kontrolü backlog, test, CI/CD ve audit evidence sistemine entegre edilebilir. Böylece release sonu büyük compliance paketi hazırlanmaz. Hata geliştirildiği anda görülür. Kanıt düzenli birikir. Continuous Compliance yaklaşımı yüksek regülasyon ortamında bile delivery hızını destekleyebilir.
Agile Governance'da Audit Readiness
Audit readiness denetim yaklaşınca haftalarca geçmiş kanıt toplamak yerine gerekli kayıtların sürekli hazır olmasıdır. Code review records, automated test, security scan, approval ve deployment log'ları bu yaklaşımı destekler. Traceability gereksinimden production değişikliğine kadar kurulabilir. Kanıt mümkün olduğunca kaynak sistemden otomatik gelir. Bu model hem audit maliyetini hem son dakika stresini azaltır.
Audit İçin Sonradan Kanıt Toplamamak
Kanıt sonradan toplandığında eksik kayıt veya yanlış hatırlama riski artar. Delivery sistemi gerekli evidence'ı yaptığı anda saklayabilir. Ekip ayrıca rapor hazırlamak zorunda kalmaz. Saklama süresi audit gereksinimine göre belirlenir. Böylece denetim normal çalışma sisteminin uzantısı haline gelir.
Continuous Evidence
Continuous Evidence her kontrol çalıştığında kanıt üretir. Test sonucu, policy check veya review kaydı otomatik saklanabilir. Kanıtın bütünlüğü ve kaynak bağlantısı korunmalıdır. Audit dashboard gerekli kayıtları filtreleyebilir. Manuel belge işi azalır.
Code Review Records
Pull request sistemleri reviewer, yorum ve onay geçmişini otomatik tutar. Bu kayıt görev ayrılığı veya kalite kontrol kanıtı olabilir. Kritik alanlarda required reviewer kuralı eklenebilir. Evidence doğrudan repository'den alınır. Ayrı imza formuna ihtiyaç azalabilir.
Automated Test Results
Pipeline test sonucu hangi değişikliğin hangi testlerden geçtiğini gösterir. Sonuçlar belirli süre saklanabilir. Kritik testlerin geçmesi deployment şartı yapılabilir. Böylece test yalnızca beyan değil sistem kanıtıdır. Failure ve yeniden çalışma geçmişi de görülebilir.
Security Scan Results
Security scan çıktıları dependency, SAST veya secret kontrolünün yapıldığını gösterir. Kritik bulguların nasıl kapatıldığı veya kabul edildiği kayıtlı olmalıdır. Tek başına scan çalışması yeterli değildir. Riskli sonucun işlenmesi de evidence'ın parçasıdır. Otomatik linkleme traceability sağlar.
Approval Logs
Gerçekten approval gereken kararların dijital kayıtları tutulmalıdır. Kim, ne zaman ve hangi bilgiye göre karar verdi görünür olur. E-posta zincirlerine bağımlılık azaltılmalıdır. Workflow sistemi audit için daha düzenli veri sağlar. Approval sayısı da friction analizi için kullanılabilir.
Deployment Records
Deployment kaydı hangi sürümün hangi ortama ne zaman çıktığını gösterir. İlgili commit ve pipeline ile bağlantı kurulabilir. Rollback bilgisi de tutulabilir. Bu kayıt incident analizi için değerlidir. Audit traceability açısından da güçlü kanıttır.
Traceability
Traceability gereksinim, kod, test, approval ve deployment arasındaki ilişkiyi gösterir. Her küçük task için aşırı iz sürme gerekli değildir. Regülasyon ve risk seviyesine göre uygun derinlik seçilmelidir. Otomasyon manuel linkleme yükünü azaltır. Kritik değişikliğin bütün yaşam döngüsü görülebilir hale gelir.
Agile Governance'da En Sık Yapılan Hatalar
Agile governance başarısız olduğunda çoğu kurum Agile isimleri kullanıp eski merkezi kontrol modelini korur. Her kararı komiteye taşımak, ekipleri aynı şablona zorlamak ve compliance'ı sprint sonuna bırakmak bu hataların başında gelir. Story point'i performans KPI'ı yapmak da yanlış teşvik üretir. Exception süreci olmayan kurumlarda ekipler görünmez bypass yöntemleri geliştirebilir. Kuralların kendisini hiç gözden geçirmemek ise zaman içinde governance borcu oluşturur.
Waterfall Sürecine Agile İsimler Vermek
Uzun upfront planlama, sabit kapsam ve dönem sonu approval korunurken toplantılara sprint adı vermek çevik dönüşüm değildir. Gerçek karar hakları değişmelidir. Feedback loop kısalmalıdır. Çalışan increment düzenli üretilmelidir. Yönetişim de bu delivery ritmine uyarlanmalıdır.
Her Kararı Komiteye Taşımak
Komite yalnızca geniş etkili veya yüksek riskli kararlar için kullanılmalıdır. Günlük teknik seçimler komiteye giderse ekip ownership kaybeder. Karar kuyruğu büyür. Lowest Responsible Level uygulanmalıdır. Karar hakları matrisi bu hatayı azaltır.
Tüm Ekipleri Aynı Şablona Zorlamak
Ortak görünürlük ihtiyacı tek tip process gerektirmez. Scrum, Kanban ve farklı ürün ekiplerinin akışı değişebilir. Ortak minimumlar sonuç seviyesinde tanımlanmalıdır. Takım kendi yöntemini seçebilir. Bu esneklik yerel optimizasyon değil bağlama uygun çalışma sağlar.
Delegasyon Yapıp Yetki Vermemek
Yönetim “Takım karar versin” deyip her kararı sonradan geri çevirirse gerçek özerklik oluşmaz. Delegasyon karar sınırının açık olmasıyla anlam kazanır. Ekip guardrail içinde verdiği kararın destekleneceğini bilmelidir. Hata olduğunda öğrenme yaklaşımı kullanılmalıdır. Aksi halde insanlar tekrar izin istemeye başlar.
Story Point'leri Performans KPI'ı Yapmak
Velocity hedefi ekiplerin story point şişirmesine neden olabilir. Değer üretimiyle doğrudan ilişkili değildir. Ekipler arası karşılaştırma anlamlı değildir. Yönetim outcome ve flow metriklerine odaklanmalıdır. Story point takım içi planlama aracı olarak kalmalıdır.
Tüm Risklere Aynı Kontrolü Uygulamak
Düşük riskli değişiklikte kritik sistem approval süreci kullanmak gereksiz bekleme yaratır. Risk tiering uygulanmalıdır. Kontrol seviyesi etki ve geri alma zorluğuna göre değişmelidir. Otomatik guardrail düşük riskte yeterli olabilir. Uzman kapasitesi yüksek risk için korunur.
Compliance'ı Sprint Sonuna Bırakmak
Son dakika compliance review yeniden çalışma riskini artırır. Gereksinim backlog ve acceptance criteria'ya erken taşınmalıdır. Otomatik evidence kullanılabilir. Uzmanlar standart pattern sağlar. Kritik istisna dışında sprint sonu büyük approval ihtiyacı azalır.
Governance'ı Manuel Belge Üretimine Dönüştürmek
Governance'ın başarısı üretilen belge sayısıyla ölçülmemelidir. Sistemden otomatik kanıt alınabiliyorsa aynı veriyi Word veya Excel'e tekrar yazmak gereksizdir. Manual evidence hata riskini artırır. Kaynak sistem esas alınmalıdır. İnsan emeği karar ve analiz için kullanılmalıdır.
Exception Sürecini Tanımlamamak
İstisna yolu yoksa ekipler ya gereksiz kural nedeniyle bloklanır ya da gizlice bypass yapar. Kontrollü exception daha güvenlidir. Risk, sahip ve expiry görünür olur. Tekrarlanan exception politika iyileştirmesine veri sağlar. İstisna governance'ın zayıflığı değil gerçekçi parçasıdır.
Kuralların Kendilerini Hiç Gözden Geçirmemek
Kurallar teknoloji ve risk değiştikçe eskimeye başlayabilir. Periyodik Governance Retrospective uygulanmalıdır. Gecikme, exception ve kontrol etkinliği ölçülür. Değer üretmeyen kural kaldırılabilir. Böylece governance sistemi de sürekli iyileşir.
Water-Scrum-Fall Problemi
Water-Scrum-Fall, organizasyonun ortada Scrum kullanan development ekibine sahip olmasına rağmen başlangıçta uzun Waterfall planlama ve sonunda ağır Waterfall approval süreçlerini korumasıdır. Ekip sprint içinde hızlı çalışır fakat fikirden müşteriye toplam lead time yine aylar sürer. Sorun Scrum takımının hızında değildir. Uçtan uca Value Stream içindeki bekleme ve handoff noktalarıdır. Gerçek çevik dönüşüm planlama, finans, compliance ve release sistemini de kapsamalıdır.
Başta Waterfall Planlama
Yıllık sabit kapsam ve detaylı uzun plan ekiplerin yeni bilgiye yanıt vermesini zorlaştırabilir. Sprint backlog değişse bile bütçe ve proje planı değişemiyorsa gerçek esneklik sınırlıdır. Stratejik hedef ve guardrail korunurken detaylı kapsam dinamik olabilir. Rolling planning kullanılabilir. Böylece başlangıç süreci çevik delivery ile uyumlanır.
Ortada Scrum Development
Development takımı iki haftalık sprintler ve review kullanabilir. Bu ekip kendi içinde çevik çalışıyor olabilir. Ancak giriş ve çıkış süreçleri ağırsa toplam sistem çevik değildir. Local optimization yanıltıcı sonuç verir. Uçtan uca lead time izlenmelidir.
Sonda Waterfall Approval
Ürün sprintlerde hazır olsa bile release için haftalarca security, legal veya change board bekliyorsa müşteri değeri gecikir. Kontroller delivery akışına erken taşınmalıdır. Otomatik test ve policy check kullanılabilir. Yalnızca yüksek riskli değişiklikte formal approval korunur. Bu sayede release bottleneck azalır.
Agile'ın Sadece Development Ekibinde Kalması
Agile yalnızca yazılım ekibinin çalışma yöntemi olarak görülürse organizasyonel fayda sınırlı kalır. Finans, hukuk, satın alma ve yönetim karar ritimleri de delivery akışını etkiler. Bu fonksiyonlar çevik prensiplere birebir Scrum uygulamak zorunda değildir. Fakat feedback loop, risk bazlı karar ve görünürlük yaklaşımını benimseyebilirler. Böylece bütün sistem daha adaptif hale gelir.
Uçtan Uca Value Stream'i Çevik Hale Getirmek
Value Stream Mapping fikirden kullanıcı sonucuna kadar tüm aşamaları gösterir. Bekleme, handoff ve approval noktaları ölçülür. En büyük darboğaz önce iyileştirilir. Sadece development hızını artırmak yerine bütün akış optimize edilir. Çevik dönüşüm gerçek iş sonucuna bağlanır.
Agile Governance Olgunluk Modeli
Agile Governance olgunluğu approval-driven yapıdan continuous adaptive governance'a doğru gelişebilir. Amaç her kurumun mutlaka en yüksek seviyeye çıkması değildir. Risk, sektör ve organizasyon büyüklüğüne uygun hedef seviye belirlenmelidir. Olgunluk arttıkça karar hakları daha açık, kontroller daha oransal ve evidence daha otomatik hale gelir. Governance retrospective ve gerçek zamanlı risk verisi ileri seviyelerde önemli rol oynar.
Seviye 1: Approval-Driven
Bu seviyede kararlar büyük ölçüde merkezidir. Ekipler birçok değişiklik için onay bekler. Dokümantasyon manuel ve süreçler uzundur. Risk seviyeleri yeterince ayrışmamıştır. Özerklik sınırlıdır.
Seviye 2: Standart Süreçler
Ortak roller ve temel politikalar daha açık hale gelir. Standard checklist ve raporlama kullanılır. Süreç önceki seviyeye göre daha öngörülebilirdir. Fakat kontroller hâlâ büyük ölçüde herkese aynı uygulanabilir. Görünürlük gelişmiştir.
Seviye 3: Risk-Based Governance
Risk tiering ve delegated authority devreye girer. Düşük riskli değişiklik daha hafif süreçten geçer. Exception management formal hale gelir. Kontroller riskle orantılıdır. Takım özerkliği belirgin biçimde artar.
Seviye 4: Automated Governance
Policy as Code, continuous controls ve automated evidence yaygınlaşır. Self-service platformlar ekiplerin güvenli biçimde bağımsız hareket etmesini sağlar. Manuel approval hacmi düşer. Uzman ekipler istisna ve yüksek riskli kararlara odaklanır. Delivery ile governance daha güçlü bütünleşir.
Seviye 5: Continuous Adaptive Governance
Risk sinyalleri daha gerçek zamanlı hale gelir. Politikalar veri ve retrospektiflerle sürekli geliştirilir. Decision rights organizasyon ve ürün bağlamına göre dinamikleşebilir. Governance kendi performansını ölçer. Kurallar kurumla birlikte evrilir.
Seviye 1: Approval-Driven Governance
Approval-Driven model geleneksel kurumsal yapılarda sık görülür. Güven çoğunlukla üst yönetim veya uzman onayından gelir. Her kararın merkezi değerlendirilmesi kontrol hissi yaratabilir fakat teslimat süresini ciddi ölçüde uzatabilir. Manuel dokümantasyon ve sınırlı ekip özerkliği çalışanların yerel karar vermesini zorlaştırır. Dönüşümde ilk hedef tüm onayları kaldırmak değil, hangi kararların gerçekten merkezde kalması gerektiğini belirlemektir.
Merkezi Kararlar
Teknik ve operasyonel birçok karar yönetim veya komiteye taşınır. Karar sahipleri detaydan uzak olabilir. Ekipler bilgi hazırlamak ve toplantı beklemek için zaman harcar. İlk iyileştirme karar envanteri çıkarmaktır. Düşük riskli kararlar takıma delege edilebilir.
Uzun Onay Süreleri
Approval queue büyük lead time oluşturur. Ortalama ve P90 süre ölçülmelidir. Karar gecikmesi aktif çalışma süresinden daha uzun olabilir. SLA ve delegasyon kısa vadeli çözüm sağlar. Uzun vadede risk bazlı routing kurulmalıdır.
Manuel Dokümantasyon
Kanıt ve raporlar elle hazırlanır. Aynı bilgi farklı sistemlere tekrar girilebilir. Bu model hata ve güncellik problemi yaratır. İlk otomasyon kaynak sistem verilerini kullanmak olabilir. Gereksiz belge alanları kaldırılmalıdır.
Sınırlı Ekip Özerkliği
Ekip küçük kararlar için bile izin bekler. İnsanlar sorumluluktan kaçınmaya başlayabilir. Guardrail ve karar matrisi özerklik alanını görünür hale getirir. Hata durumunda öğrenme kültürü desteklenmelidir. Güven kademeli olarak artırılabilir.
Seviye 2: Standartlaştırılmış Governance
Bu seviyede kurum rol, politika ve checklist'leri daha açık hale getirir. Süreç önceki seviyeye göre öngörülebilirdir fakat hâlâ fazla standart olabilir. Temel görünürlük oluştuğu için sonraki adım risk seviyelerini ayırmaktır. Ortak politika ile yerel uygulama farkı öğrenilmeye başlanır. Standartlaştırma burada amaç değil, daha gelişmiş governance için temel altyapıdır.
Açık Roller
Karar sahipleri ve sorumluluklar daha görünür hale gelir. RACI veya karar matrisi kullanılabilir. İnsanlar kime gideceğini bilir. Ancak yetkinin gerçekten delege edilmesi gerekir. Sadece rol yazmak davranış değişikliği sağlamaz.
Ortak Politikalar
Kurum temel güvenlik ve kalite politikalarını tek yerde toplar. Farklı departmanların çelişkili kuralları azaltılır. Politikanın amacı açıklanır. Uygulama örnekleri verilir. Sonraki aşamada hangi politikaların otomatikleşebileceği değerlendirilir.
Standard Checklist
Checklist tekrar eden kontrolleri daha tutarlı hale getirebilir. Ancak uzun ve herkese aynı checklist sorun yaratır. Risk bazlı varyasyonlar hazırlanmalıdır. Kontroller zamanla otomasyona taşınabilir. Checklist geçici olgunluk aracı olarak görülebilir.
Temel Görünürlük
Dashboard ve ortak raporlama ile durum daha görünür olur. Ekiplerin gizli bilgi adaları azalır. Risk ve dependency kayıtları merkezi görünüm sağlayabilir. Manuel veri toplama hâlâ bulunabilir. Sonraki adım kaynak sistem entegrasyonudur.
Seviye 3: Risk-Based Governance
Risk-Based Governance seviyesinde kurum kontrol yoğunluğunu işin gerçek etkisine göre ayırmaya başlar. Risk tiering, delegated authority ve proportional controls temel yapı taşlarıdır. Exception Management resmi hale gelir. Ekip düşük riskli kararları kendi başına alabilir. Yönetim ve uzman fonksiyonlar daha az sayıda fakat daha önemli karara odaklanır.
Risk Tiering
Değişiklikler düşük, orta, yüksek ve kritik gibi seviyelere ayrılır. Kriterler müşteri, veri, finans ve güvenlik etkisini içerebilir. Seviye approval rotasını belirler. Model basit ve anlaşılır olmalıdır. Gerektiğinde otomatik hesaplama yapılabilir.
Delegated Authority
Belirli risk seviyelerindeki karar yetkisi ekibe devredilir. Takım guardrail içinde izin beklemez. Yetki sınırı açık olduğu için yönetim de daha rahat delegasyon yapar. Sonuçlar dashboard üzerinden görünür kalır. Güven ve hesap verebilirlik birlikte gelişir.
Exception Management
Standart dışı ihtiyaçlar formal süreçte ele alınır. Risk, sahip ve expiry date kaydedilir. İstisnalar görünür hale gelir. Tekrarlanan exception policy iyileştirmesine veri sağlar. Shadow process azalır.
Proportional Controls
Kontrol seviyesi riskle orantılı hale gelir. Düşük riskte otomatik kontrol, yüksek riskte uzman review kullanılabilir. Her işe aynı approval uygulanmaz. Bu yapı delivery hızını önemli ölçüde artırabilir. Risk metrikleriyle sonuç izlenir.
Seviye 4: Automated Governance
Automated Governance seviyesinde tekrar eden kontroller büyük ölçüde sistemlere gömülmüştür. Governance as Code, continuous controls, automated evidence ve self-service platformlar merkezi rol oynar. Ekip guardrail'leri çoğu zaman fark etmeden normal delivery akışında karşılar. İnsan review'u daha az ama daha değerli kararlarda kullanılır. Bu seviye hız ile kontrol arasında güçlü ölçekleme kapasitesi sunar.
Governance as Code
Policy ve kontrol kuralları repository, CI/CD ve platform sistemlerinde otomatik uygulanır. Manuel checklist azalır. Kurallar version control altında tutulur. Policy değişikliği review edilir. Evidence otomatik kaydedilir.
Continuous Controls
Kontrol yalnızca release gününde çalışmaz. Her commit, build veya deployment sırasında ilgili check'ler uygulanabilir. Hata erken geri bildirim üretir. Sürekli kontrol büyük son onayları azaltır. Ekip kaliteyi günlük iş içinde yönetir.
Automated Evidence
Test, review, approval ve deployment kayıtları otomatik kanıt üretir. Audit hazırlığı kolaylaşır. Veri güvenilir kaynak sistemlerden gelir. Manuel screenshot ve form ihtiyacı azalır. Traceability daha güçlü hale gelir.
Self-Service Platforms
Ekipler güvenli infrastructure, pipeline ve deployment hizmetlerini kendi başına kullanabilir. Ticket bekleme süresi azalır. Platform guardrail'leri otomatik uygular. Merkezi ekip standardı platform ürünü olarak sunar. Developer experience önemli başarı kriteridir.
Seviye 5: Continuous Adaptive Governance
Continuous Adaptive Governance, kontrol sisteminin değişen risk ve organizasyon koşullarına sürekli uyum sağladığı ileri modeldir. Real-Time Risk sinyalleri, policy improvement ve data-driven decision rights bu seviyede daha gelişmiştir. Governance Retrospective kurumsal ritmin normal parçasıdır. Kurallar sabit değil, ölçülen sonuçlara göre evrilir. Organizasyon hız ve kontrolü iki ayrı hedef yerine aynı sistemin farklı boyutları olarak yönetir.
Real-Time Risk
Risk verisi dönemsel rapor yerine güncel sistem sinyallerinden üretilebilir. Security finding, incident veya kullanım metriği risk seviyesini etkileyebilir. Kritik sinyal otomatik routing oluşturabilir. Yönetim daha hızlı karar verir. Manuel risk toplama yükü azalır.
Continuous Policy Improvement
Policy performansı friction, exception ve risk metriğiyle düzenli değerlendirilir. İyileştirme backlog'u sürekli çalışır. Kural değişikliği normal ürün geliştirme gibi test edilir. Sonuç ölçülür. Governance statik sistem olmaktan çıkar.
Data-Driven Decision Rights
Karar yetkisi ekip olgunluğu, risk ve geçmiş performans sinyallerine göre geliştirilebilir. Güvenilir otomasyon ve düşük failure rate daha fazla özerklik sağlayabilir. Kritik risk artışında ek kontrol geçici olarak devreye girebilir. Model şeffaf olmalıdır. Karar hakları gizli algoritmaya dönüşmemelidir.
Governance Retrospectives
Governance sisteminin kendisi düzenli retrospektife girer. Ekip, risk ve yönetim fonksiyonları birlikte veri inceler. En büyük sürtünme noktaları seçilir. İyileştirme deneyleri planlanır. Sonuç sonraki döngüde ölçülür.
Rules That Evolve with the Organization
Kurum büyüdükçe veya teknoloji değiştikçe risk profili de değişir. Eski kurallar yeni ortamda gereksiz veya yetersiz olabilir. Policy versioning ve review bu değişimi yönetir. Ekip geri bildirimi karar verisine dönüşür. Böylece standardizasyon yenilik karşıtı hale gelmez.
Kurum İçin Agile Governance Dönüşüm Planı
Agile Governance dönüşümü tüm kuralları bir anda değiştirmek yerine mevcut akışı anlamakla başlamalıdır. Approval, policy, decision ve exception noktaları haritalanır. Ardından non-negotiable kurallar ile sadece alışkanlık nedeniyle yaşayan süreçler ayrılır. Risk tiering, decision rights, guardrail ve otomasyon adım adım kurulur. Pilot ekipte öğrenilenler ölçüldükten sonra daha geniş organizasyona yayılır.
Aşama 1: Mevcut Governance Akışını Haritalamak
Fikirden production'a kadar tüm kontrol ve karar noktaları çıkarılmalıdır. Kimden hangi onayın istendiği görünür hale gelir. Bekleme süreleri ölçülür. Resmi süreç ile gerçek çalışma arasındaki fark bulunabilir. Bu harita dönüşümün başlangıç verisini sağlar.
Aşama 2: En Fazla Gecikme Yaratan Noktaları Belirlemek
Tüm süreci aynı anda değiştirmek yerine en pahalı birkaç darboğaz seçilir. Approval süresi, blocked work ve manual handoff verileri kullanılabilir. Ekip görüşmeleri nicel veriyi tamamlar. En yüksek etkili alan önce iyileştirilir. Erken kazanım dönüşüm güvenini artırır.
Aşama 3: Non-Negotiable Kuralları Belirlemek
Yasal, güvenlik, veri ve sözleşmesel zorunluluklar açıkça ayrılır. Geri kalan süreçlerin gerçekten zorunlu olup olmadığı sorgulanır. Her kural belirli riskle ilişkilendirilir. Bu çalışma minimum standart listesini oluşturur. Ekip hangi sınırların değiştirilemez olduğunu net biçimde görür.
Aşama 4: Decision Rights Oluşturmak
Karar kategorileri ve sahipleri tanımlanır. Team Decision, consult, approval ve executive seviyeleri ayrılır. SLA ve eskalasyon mekanizması eklenir. Düşük riskli kararlar takıma delege edilir. Matris gerçek pilot kullanımda test edilir.
Aşama 5: Risk Tiering Kurmak
Müşteri, veri, güvenlik ve operasyon etkisi üzerinden basit risk modeli oluşturulur. Değişiklikler birkaç seviyeye ayrılır. Her seviyenin kontrol yolu belirlenir. Model fazla ayrıntılı olmamalıdır. Pilot ekip geri bildirimiyle sadeleştirilir.
Aşama 6: Guardrail'leri Tanımlamak
Minimum security, quality, data ve operation sınırları açık biçimde yazılır. Mümkünse ölçülebilir hale getirilir. Ekip bu sınırlar içinde bağımsız karar verir. Guardrail dışına çıkış exception'a bağlanır. Her kuralın amacı açıklanır.
Aşama 7: Exception Süreci Kurmak
Exception request, risk, owner, expiry ve closure adımları tasarlanır. Süreç hızlı ve dijital olmalıdır. Düşük riskli istisna için ağır approval kullanılmaz. Exception register trend analizi sağlar. Tekrarlanan istisnalar policy improvement'a dönüşür.
Aşama 8: Kontrolleri Otomatikleştirmek
En yüksek hacimli manuel kontroller seçilir. Test, policy ve evidence otomasyonu uygulanır. İnsan approval'u yalnızca gerekli alanda korunur. Otomasyon sonrası false positive ve lead time etkisi ölçülür. Başarılı çözüm diğer ekiplere yayılır.
Aşama 9: Pilot Ekipte Test Etmek
Yeni governance modelini tüm kurumda bir anda uygulamak risklidir. Bir veya birkaç uygun ekip pilot seçilir. Baseline metrikleri önceden alınır. Yeni model birkaç sprint veya ay boyunca kullanılır. Öğrenmelerle süreç güncellenir.
Aşama 10: Ölçmek ve İyileştirmek
Lead time, approval, exception, failure ve risk metrikleri birlikte izlenir. Hız artarken risk yükseliyor mu değerlendirilir. Ekip memnuniyeti de önemli sinyaldir. Governance Retrospective yapılır. İyileştirme backlog'u oluşturulur.
Aşama 11: Organizasyona Yaymak
Pilot sonucu güçlü ise model kademeli olarak diğer ekiplere yayılır. Her ekip için tailoring gerekebilir. Eğitim, platform ve dokümantasyon hazırlanır. Merkezi ekip danışmanlık ve enablement sağlar. Yayılım sırasında metrikler izlenmeye devam eder.
İlk 30 Günlük Agile Governance Planı
İlk 30 gün çözüm dayatmak yerine mevcut sistemi anlamaya ayrılmalıdır. Approval akışları, decision bottleneck'leri ve zorunlu politikalar envantere alınır. Ekiplerle governance friction görüşmeleri yapılır. Mevcut metrikler ve lead time verisi incelenir. Bu dönem sonunda kurumun en büyük üç veya beş governance problemi açık biçimde tanımlanmış olmalıdır.
Approval Akışlarını Çıkarmak
Hangi kararın kaç kişiden geçtiği görselleştirilir. Resmi ve gerçek süreç karşılaştırılır. Bekleme süreleri eklenir. En yoğun queue'lar görünür hale gelir. Gereksiz tekrarlar erken fark edilebilir.
Decision Bottleneck'leri Belirlemek
Belirli kişi veya komitenin bütün kararları bekletip bekletmediği incelenir. Karar hacmi ve SLA ölçülür. Delegasyon fırsatları listelenir. Uzman kapasitesi problemi varsa otomasyon değerlendirilir. Sonuç pilot tasarımına girdi olur.
Zorunlu Politikaları Envantere Almak
Tüm politika ve prosedürler aynı önemde değildir. Yasal, güvenlik ve sözleşmesel zorunluluklar işaretlenir. Diğer kuralların risk gerekçesi araştırılır. Sahibi belli olmayan politika ayrıca işaretlenir. Bu envanter minimum standart çalışmasının temelidir.
Ekiplerle Governance Friction Görüşmeleri
Delivery ekipleri günlük süreçte gerçek sorunları en iyi gören gruptur. Kısa görüşmelerle en fazla bekleme ve manuel iş üreten noktalar sorulabilir. Yalnızca şikayet değil somut örnek ve süre istenir. Risk ekiplerinin perspektifi de alınmalıdır. Böylece dengeli problem resmi oluşur.
Mevcut Metriklerin Analizi
Lead time, deployment frequency, failure ve approval verisi varsa baseline oluşturulur. Veri yoksa ilk ölçüm mekanizması kurulur. Metrikler ekipleri karşılaştırmak için kullanılmaz. Dönüşümün etkisini görmek için başlangıç noktası sağlar. Kalitatif geri bildirimle birlikte değerlendirilir.
31–60 Günlük Plan
İkinci 30 günlük dönem çözüm çerçevesini tasarlamaya odaklanır. Risk Tiering, Decision Rights Matrix, Team Autonomy Charter ve Exception Process hazırlanır. Pilot guardrail'ler tanımlanır ve governance KPI'ları seçilir. Tasarımın gerçek ekiplerle birlikte yapılması önemlidir. Doküman üretmek yerine çalışan pilot sistemi oluşturmak hedeflenmelidir.
Risk Tiering
Basit risk seviyeleri ve kriterleri tanımlanır. Geçmiş değişiklikler model üzerinde test edilir. Sonuçlar uzman görüşüyle karşılaştırılır. Gereksiz yüksek sınıflandırma varsa kriter sadeleştirilir. Pilot ekip kullanımına hazırlanır.
Decision Rights Matrix
Karar türleri ve yetki seviyeleri matrise aktarılır. Ekip, Product Owner, Architecture, Security ve Executive kararları ayrılır. SLA ve eskalasyon noktaları eklenir. Gerçek örneklerle senaryo testi yapılır. Belirsiz alanlar düzeltilir.
Team Autonomy Charter
Pilot takım için karar alanı, bütçe ve risk sınırları yazılır. Belge kısa tutulur. Takım üyeleriyle birlikte review edilir. İnsanların günlük karar verebileceği netlikte olması gerekir. Deneme süresince geri bildirim toplanır.
Exception Process
İstisna talep formu ve workflow hazırlanır. Risk seviyesi ve owner otomatik veya yarı otomatik belirlenebilir. Expiry ve reassessment alanı zorunlu olur. Approval SLA tanımlanır. Register raporu oluşturulur.
Pilot Guardrail'ler
En yüksek değer üretecek birkaç guardrail seçilir. Branch protection veya security scanning iyi başlangıç olabilir. Tüm policy'leri bir anda otomatikleştirmek gerekmez. Guardrail etkisi ölçülür. Ekip deneyimi iyileştirme için kullanılır.
Governance KPI'ları
Approval süresi, blocked work, exception ve risk sinyalleri seçilebilir. Flow ve quality metrikleri de eklenmelidir. Tek bir hedef metriği kullanılmamalıdır. Baseline ile karşılaştırma yapılır. Dashboard sade tutulur.
61–90 Günlük Plan
Son 30 günlük ilk dönüşüm döneminde otomasyon ve ölçüm derinleştirilir. CI/CD kontrolleri, Policy as Code pilotu ve dashboard uygulanabilir. Governance Retrospective ile pilotun gerçek etkisi değerlendirilir. İlk ölçüm sonuçlarına göre kurallar ve karar yetkileri ayarlanır. Başarılı modelin daha geniş yayılım planı hazırlanır.
Governance Automation
En fazla manuel yük oluşturan kontrol otomatikleştirilir. Kural önce warning modunda denenebilir. False positive ve kullanım etkisi izlenir. Güvenilir hale geldiğinde hard control yapılabilir. Sonuç diğer ekiplerle paylaşılır.
CI/CD Kontrolleri
Test, scanning ve policy kontrolü pipeline'a eklenir. Required check'ler risk seviyesine göre ayarlanır. Failure mesajları geliştirici için anlaşılır olmalıdır. Kontrol bypass yetkisi sınırlı tutulur. Override kullanımı kayıt altına alınır.
Policy as Code Pilotu
Ölçülebilir bir veya iki politika seçilir. Kural kodlanır ve test senaryoları hazırlanır. Pilot repository'lerde çalıştırılır. Etki ölçülür. Policy sahipleri teknik ekiple birlikte sonucu değerlendirir.
Dashboard
Flow, quality, risk ve friction verileri ortak dashboard'da gösterilir. Manuel veri girişi minimum tutulur. Yönetim hangi sinyali hangi karar için kullandığını netleştirir. Gereksiz metrikler kaldırılır. Dashboard sürekli görünürlüğün temel aracı olur.
Governance Retrospective
Pilot sonunda ekipler ve policy sahipleri bir araya gelir. En çok değer üreten ve en fazla sorun oluşturan değişiklikler konuşulur. Veriler ile deneyim birlikte değerlendirilir. Policy Improvement Backlog güncellenir. Bir sonraki iterasyon planlanır.
İlk Ölçüm ve İyileştirme
Baseline ile yeni sonuç karşılaştırılır. Approval ve lead time düşerken failure veya risk artmış mı kontrol edilir. Tek dönem verisinden büyük sonuç çıkarılmamalıdır. Gerekirse birkaç döngü daha izlenir. Başarılı uygulamalar standart hale getirilebilir.
Agile Governance Kontrol Matrisi
Kontrol matrisi güvenlik, mimari, veri, kalite, release, finans, compliance ve vendor alanlarında minimum gereksinimi ve ekip karar alanını gösterebilir. Her satır için otomasyon imkanı, exception owner ve eskalasyon eşiği tanımlanması faydalıdır. Bu matris detaylı prosedürün yerine geçen pratik bir başvuru aracı olabilir. Takım günlük karar sırasında nereye bakacağını bilir. Değişiklikler governance retrospective sonuçlarına göre güncellenmelidir.
Güvenlik
Güvenlik kontrol matrisi authentication, dependency, secret ve vulnerability minimumlarını içerebilir. Hangi seviyenin release'i engellediği açık olmalıdır. Otomasyon ana uygulama yöntemi haline getirilmelidir. Guardrail dışı çözüm Security exception'a gider. Böylece güvenlik beklentisi hem güçlü hem öngörülebilir olur.
Minimum Kontrol
Minimum security kontrolü her serviste uygulanacak temel gereksinimleri tanımlar. Kritik vulnerability, secret scanning veya access control örnek olabilir. Kontroller teknolojiye göre uyarlanabilir. Sonuç seviyesi ortak kalır. Takım minimumu karşılamadan production'a çıkmaz.
Otomasyon
Security kontrolünün hangi bölümünün pipeline veya platform tarafından otomatik uygulanacağı belirtilir. Otomasyon oranı arttıkça manuel review ihtiyacı azalabilir. Sonuçlar merkezi dashboard'a taşınabilir. Hata mesajları aksiyon alınabilir olmalıdır. Kontrolün kendisi de düzenli test edilmelidir.
Exception Owner
Güvenlik standardından sapma durumunda hangi risk sahibinin karar vereceği açık olmalıdır. Geliştirici tek başına yüksek güvenlik riskini kabul edemez. Exception süresi ve compensating control kaydedilir. Owner yalnızca imza atan değil riski anlayan kişi olmalıdır. Karar register üzerinde görünür kalır.
Mimari
Mimari kontrolde approved pattern, teknoloji listesi ve cross-system impact eşikleri bulunabilir. Takım normal pattern içinde kendi tasarımını seçer. Geniş etki veya yeni teknoloji Architecture Review'a gider. ADR karar kaydını destekler. Böylece mimari standardizasyon ile takım özerkliği dengelenir.
Minimum Kontrol
Temel entegrasyon, logging, identity veya availability gereksinimleri ortak olabilir. Mimari minimumlar birkaç kritik noktaya odaklanmalıdır. Her sınıf veya kod yapısı merkezi standarda dönüşmemelidir. Takım sonucu karşılamakla sorumludur. Platform hazır pattern sunabilir.
Ekip Karar Alanı
Takımın kendi başına verebileceği mimari kararlar açıkça belirtilmelidir. Servis içi tasarım ve düşük riskli kütüphane seçimi örnek olabilir. Bu kararlar için kurul onayı beklenmez. Gerekirse ADR kaydı tutulur. Özerklik teknik sahipliği artırır.
Eskalasyon Eşiği
Yeni veri deposu, cross-domain API veya kritik teknoloji değişikliği eskalasyon eşiği olabilir. Eşik ölçülebilir ve anlaşılır olmalıdır. Her tasarım review'a gitmemelidir. Architecture kapasitesi gerçekten yüksek etkili işlere ayrılır. Ekip ne zaman danışacağını baştan bilir.
Veri
Veri kontrol matrisi sınıflandırma, saklama, erişim, şifreleme ve paylaşım kurallarını kapsayabilir. Hassas veri daha yüksek kontrol gerektirir. Düşük hassasiyetteki veri için daha hafif süreç kullanılabilir. Veri owner ve exception mekanizması açık olmalıdır. Otomatik policy imkanları değerlendirilmelidir.
Kalite
Kalite minimumları test, review ve kabul kriteri üzerinden tanımlanabilir. Takım ek kalite uygulamaları seçebilir. Kritik risk seviyesi için daha güçlü test gerektirilebilir. Test sonuçları pipeline evidence olarak tutulur. Quality gate gereksiz metriğe dayanmamalıdır.
Release
Release matrisi hangi risk seviyesinde otomatik, peer-approved veya formal approval gerektiğini gösterir. Progressive delivery risk azaltma aracı olarak kullanılabilir. Rollback ve monitoring minimumları tanımlanır. Her servis aynı release penceresine zorlanmaz. Kritik sistemler için ek kontrol bulunabilir.
Finans
Finans matrisi takım harcama limiti ve üst approval eşiğini gösterir. Küçük harcamalar takıma bırakılabilir. Büyük yatırım veya bütçe sapması Finance Review'a gider. Harcama canlı sistemde görünür olur. Böylece kontrol ve hız birlikte korunur.
Compliance
Compliance matrisi non-negotiable gereksinimleri ve evidence yöntemini gösterir. Otomatik kanıt mümkün olan yerde kullanılır. Yüksek riskli istisna Risk Owner'a gider. Legal veya Compliance review eşikleri açıkça belirtilir. Ekip genel politikanın günlük iş karşılığını anlayabilir.
Vendor
Vendor kontrol matrisi güvenlik, veri, sözleşme ve performans minimumlarını gösterebilir. Düşük riskli standart tedarik hızlı akıştan ilerleyebilir. Kritik vendor daha ayrıntılı due diligence alabilir. Supplier exception ve escalation sahibi tanımlanır. Risk bazlı satın alma süreci oluşturulur.
Başarılı Dengenin Temel Formülü
Çevik Metodolojilerde Esneklik ve Kurumsal Kuralların Dengesi için karmaşık bir teoriden önce birkaç temel ilkeye ihtiyaç vardır. Amaç ve minimum kurallar merkezi olarak netleştirilir, uygulama kararları mümkün olduğunca ekibe yaklaştırılır. Risk arttıkça kontrol ve kanıt seviyesi yükselir, düşük riskli işlerde manuel onay azalır. Kontroller mümkün olduğunca otomatikleştirilir ve istisnalar görünür, süreli biçimde yönetilir. En önemlisi, kuralların kendisi de düzenli olarak sorgulanır ve gerçek organizasyon deneyimine göre geliştirilir.
Amaç Merkezi Olarak Netleştirilir
Organizasyon ekiplerden hangi sonuca ulaşmasını istediğini açıkça belirtmelidir. Strateji ve Product Goal bu yönü oluşturabilir. Ekip uygulama yönteminde daha fazla özgür olur. Amaç belirsizse özerklik dağınık kararlara dönüşebilir. Merkezi yön bu nedenle önemlidir.
Minimum Kurallar Merkezi Olarak Belirlenir
Güvenlik, veri, compliance ve kritik operasyon minimumları ortaklaştırılır. Her departmanın ayrı kural üretmesi önlenir. Kuralların amacı ve risk ilişkisi açıklanır. Sayıları mümkün olduğunca düşük tutulur. Takım bu zeminin üzerinde kendi yöntemini kurar.
Uygulama Kararları Ekibe Yaklaştırılır
İşi yapan ekip günlük teknik ve operasyonel bilgiye en yakın yerdedir. Bu nedenle düşük riskli kararları doğrudan verebilmelidir. Karar hakları matrisi belirsizliği azaltır. Yönetim sonuç ve sınırları izler. Micromanagement ihtiyacı düşer.
Risk Arttıkça Kontrol Artar
Yüksek müşteri, veri veya güvenlik etkisi daha fazla güvence gerektirir. Kontrol seviyesi risk tiering ile belirlenebilir. Specialist review veya formal approval yalnızca gerektiğinde devreye girer. Bu orantı governance'ın meşruiyetini güçlendirir. Ekip kontrolün neden arttığını anlayabilir.
Düşük Riskli İşlerde Manuel Kontrol Azalır
Düşük riskli ve kolay geri alınabilir değişikliklerde otomatik kontrol yeterli olabilir. Manuel approval kaldırıldığında lead time önemli ölçüde düşer. Uzman ekiplerin queue'su da küçülür. Monitoring ve rollback güvence sağlar. Hız güvenlikten vazgeçmeden artabilir.
Kontroller Mümkün Olduğunca Otomatikleşir
Test, policy, security ve evidence otomasyonu tekrar eden manuel işi azaltır. İnsanlar yorum ve karar gerektiren konulara odaklanır. Otomasyon aynı standardı sürekli uygular. Sonuçlar ölçülebilir hale gelir. Governance as Code ölçeklenebilirlik sağlar.
İstisnalar Görünür ve Süreli Olur
Exception gizli bypass yerine resmi ve hafif süreçle yönetilir. Risk owner ve expiry date bulunur. Geçici control uygulanabilir. Tekrarlanan exception politika geliştirme sinyali olur. Böylece sistem gerçek çalışma ihtiyacına uyum sağlar.
Kurallar da Sürekli İyileştirilir
Governance sistemi tamamlanmış proje değildir. Friction, risk ve exception verileri düzenli izlenir. Değer üretmeyen kontrol kaldırılır veya otomatikleştirilir. Yeni risk gerektiğinde yeni guardrail doğurabilir. Kurum öğrendikçe yönetişim de gelişir.
Sık Sorulan Sorular
Çevik governance hakkında sorular genellikle ekiplerin ne kadar özgür olacağı, hangi kuralların zorunlu olduğu ve onay mekanizmalarının nasıl hafifletileceği üzerinde yoğunlaşır. Aşağıdaki cevaplar temel kavramları kısa ama uygulamaya dönük biçimde özetler. Her kurumun sektör, risk ve organizasyon yapısı farklı olduğu için tek bir süreç herkes için uygun değildir. Ancak risk bazlı kontrol, açık karar hakları ve otomasyon prensipleri çok farklı yapılarda kullanılabilir. Kurumsal çevik dönüşüm ve Agile süreç danışmanlığı değerlendirilirken de danışmanlık yaklaşımının yalnızca Scrum eğitimine değil bu sistemik alanlara bakması önemlidir.
Agile'da kurallar olur mu?
Evet, Agile çalışma biçiminde kurallar olabilir ve çoğu zaman olmalıdır. Güvenlik, kalite ve ortak çalışma için minimum standartlar gereklidir. Fark, her davranışın merkezi prosedürle belirlenmemesidir. Ekip guardrail'ler içinde kendi yöntemini seçer. Çeviklik kuralsızlık değil yeni bilgiye hızlı yanıt verebilme kapasitesidir.
Agile governance nedir?
Agile governance, kurumsal risk ve kontrol ihtiyacını çevik delivery ile uyumlu hale getiren yönetişim modelidir. Karar hakları açıkça tanımlanır. Düşük riskli işler daha hafif süreçten geçer. Kontroller mümkün olduğunca otomatik hale getirilir. Yüksek riskte gerekli uzman veya formal review korunur.
Governance çevikliği yavaşlatır mı?
Kötü tasarlanmış governance yavaşlatabilir. Her kararın manuel onaya gitmesi bekleme süresi oluşturur. İyi governance ise belirsizliği azaltır ve ekibe güvenli karar alanı verir. Guardrail ve self-service platformlar ekiplerin daha hızlı ilerlemesini sağlayabilir. Sorun governance'ın varlığı değil tasarımıdır.
Ekip özerkliği ne demektir?
Ekip özerkliği tanımlanmış sınırlar içinde günlük kararları takımın verebilmesidir. Bu bağımsızlık veya kuralsızlık değildir. Bütçe, risk ve teknik guardrail'ler bulunabilir. Takım bu alan içinde izin beklemeden hareket eder. Sonuçlarından da sorumludur.
Guardrail nedir?
Guardrail ekibin güvenli karar alanını tanımlayan sınırdır. Hangi koşulların zorunlu olduğunu açıklar. Sınır içindeki karar ekibe bırakılır. Mümkünse otomatik kontrol edilir. Böylece kontrol ile özerklik aynı sistemde çalışır.
Gatekeeper ile guardrail arasındaki fark nedir?
Gatekeeper ekipten belirli noktada durup izin istemesini bekler. Guardrail ise sınırı önceden tanımlar ve ekip sınır içinde doğrudan ilerler. Sadece sınır aşıldığında ek review gerekir. Guardrail daha az bekleme üretir. Bu nedenle çevik delivery ile daha uyumludur.
Agile ekipler hangi kararları kendileri verebilir?
Günlük teknik uygulama, task dağılımı, sprint içi organizasyon ve düşük riskli refactoring çoğunlukla takımda kalabilir. Kurumun güvenlik, veri ve bütçe guardrail'lerine uyulmalıdır. Daha yüksek etkili mimari veya risk kararları ilgili uzmana taşınabilir. Karar matrisi belirsizliği azaltır. Lowest Responsible Level temel prensiptir.
Her değişiklik yönetici onayı gerektirir mi?
Hayır, çoğu değişiklik için yönetici onayı gerekli olmamalıdır. Düşük riskli işler otomatik kontrol ve takım review'u ile ilerleyebilir. Orta riskte owner veya peer approval kullanılabilir. Kritik risk formal governance gerektirebilir. Approval seviyesi riskle orantılı olmalıdır.
Risk bazlı governance nedir?
Risk bazlı governance kontrol yoğunluğunu değişikliğin gerçek etkisine göre ayarlar. Müşteri, veri, finans, güvenlik ve operasyon etkisi değerlendirilir. Düşük riskte hafif süreç kullanılır. Risk arttıkça review ve evidence seviyesi artar. Böylece kaynaklar doğru alana yönlendirilir.
Compliance Agile çalışma biçimine nasıl entegre edilir?
Compliance gereksinimleri backlog ve acceptance criteria içine taşınabilir. Test ve evidence mümkün olduğunca otomatikleştirilir. Uzman ekipler sprint sonunda gatekeeper olmak yerine erken pattern ve guardrail sağlar. Yüksek riskli istisnalar formal süreçte ele alınır. Bu yaklaşım Compliance by Design olarak düşünülebilir.
Governance as code nedir?
Governance as Code kurumsal kontrolün pipeline, repository ve platform içinde otomatik uygulanmasıdır. Branch protection, required test ve deployment policy örnek olabilir. İnsanların kuralı manuel takip etmesi gerekmez. Evidence otomatik oluşur. Manuel approval hacmi azalır.
Policy as code nedir?
Policy as Code ölçülebilir kurumsal politikanın makine tarafından değerlendirilebilir kurala dönüştürülmesidir. Infrastructure veya security policy bu yönteme uygundur. Kural version control altında tutulabilir. Test ve review yapılabilir. Kritik ihlaller otomatik engellenebilir.
Agile'da dokümantasyon gerekli midir?
Evet, gerekli dokümantasyon Agile ile tamamen uyumludur. Amaç çok belge üretmek değil gerekli bilgiyi güncel tutmaktır. ADR, API documentation, runbook ve audit evidence buna örnektir. Living documentation tercih edilebilir. Gereksiz ve kullanılmayan belge kaldırılmalıdır.
Scrum ile kurumsal kurallar nasıl birleştirilir?
Kurumsal minimumlar Definition of Done ve Product Backlog içine entegre edilebilir. Risk Sprint Planning sırasında görünür hale getirilebilir. Sprint Review çalışan evidence üretir. Retrospective governance friction'ı değerlendirebilir. Scrum event'leri ek status raporu toplantısına dönüştürülmemelidir.
Kurumsal teknoloji standardı geliştirici özgürlüğünü sınırlar mı?
Fazla dar standart sınırlar fakat iyi tasarlanmış teknoloji stratejisi özerkliği destekleyebilir. Approved list veya Technology Radar kullanılabilir. Ekip desteklenen seçenekler arasında özgür karar verir. Yeni teknoloji için exception veya trial yolu bulunur. Böylece çeşitlilik ile bakım maliyeti dengelenir.
En iyi programlama dili yerine teknoloji standardı nasıl oluşturulur?
Teknik gereksinim, ekip yetkinliği, güvenlik, bakım ve ekosistem birlikte değerlendirilmelidir. Birkaç desteklenen teknoloji ailesi belirlenebilir. Technology Radar olgunluk seviyesini gösterir. Yeni araçlar PoC ile değerlendirilir. Başarılı deney standarda dönüşebilir.
Yazılımcı olmak için governance bilgisi gerekli midir?
Her geliştiricinin governance uzmanı olması gerekmez. Ancak güvenlik, risk, review ve kurumsal standartların neden var olduğunu anlaması profesyonel gelişim için değerlidir. Kıdem arttıkça teknik kararların iş ve risk etkisini açıklayabilmek daha önemli hale gelir. Exception ve ADR gibi araçları bilmek günlük işi kolaylaştırır. Bu bilgi teknik yetkinliği tamamlar.
Açık kaynak projelerde governance nasıl uygulanır?
Contribution policy, branch protection, CODEOWNERS, required review ve RFC süreçleri kullanılabilir. Contributor belirli sınırlar içinde özgürce çözüm geliştirir. Maintainer proje yönü ve kalite standardını korur. Kararlar açık kayıt altında tutulur. Bu model dağıtılmış governance için güçlü örnek oluşturur.
Agile PMO ne iş yapar?
Agile PMO stratejik uyum, portföy görünürlüğü, bağımlılık ve risk akışını destekler. Ekipleri tek süreç şablonuna zorlamamalıdır. Governance friction azaltılması önemli çalışma alanıdır. Canlı veriyi kullanarak manuel raporlama yükünü düşürebilir. Karar süreçlerini kolaylaştırır.
Velocity performans ölçümü için kullanılmalı mı?
Velocity kurumsal performans metriği olarak kullanılmamalıdır. Story point ekipler arasında karşılaştırılamaz. Hedef haline geldiğinde metric gaming riski oluşur. Takım kendi planlamasında kullanabilir. Yönetim outcome, flow ve quality metriklerine odaklanmalıdır.
Kurumsal kurallara istisna nasıl yönetilir?
Exception request, iş gerekçesi, risk, compensating control, owner ve expiry date ile yönetilebilir. İstisna görünür kayda alınmalıdır. Süresi dolduğunda yeniden değerlendirilir. Tekrarlanan exception politika review'una sinyal verir. Gizli bypass yerine kontrollü süreç tercih edilmelidir.
Agile governance başarısı nasıl ölçülür?
Başarı yalnızca compliance oranıyla ölçülmemelidir. Lead time, approval süresi, failure rate, risk, exception ve müşteri sonucu birlikte izlenebilir. Governance friction azalırken risk kontrol altında kalıyorsa model gelişiyor demektir. Ekip geri bildirimi de önemlidir. Dengeli dashboard kullanılmalıdır.
Çevik Governance Hakkında Ek Sorular
Çevik Metodolojilerde Esneklik ve Kurumsal Kuralların Dengesi konusunda kurumsal ekiplerin en çok merak ettiği noktalar uygulama ve dönüşüm tarafında yoğunlaşır. Bir kurumun çevik görünmesi için yalnızca Scrum event'lerini yapması yeterli değildir; karar haklarının, risk süreçlerinin ve approval modelinin de çalışma biçimiyle uyumlu olması gerekir. Özellikle Agile dönüşüm ve çevik süreç danışmanlığı yakınımda şeklinde araştırma yapan ekiplerin sadece eğitim değil, gerçek governance akışı ve delivery verisi üzerinden çalışan yaklaşımı değerlendirmesi faydalıdır. Dönüşümün başarısı ekipleri daha fazla toplantıya sokmakla değil, güvenli kararları daha hızlı alabilir hale getirmekle ölçülmelidir. Aşağıdaki sorular bu uygulama tarafını daha doğrudan özetler.
Çevik metodolojilerde esneklik ile kurumsal kurallar arasında denge nasıl sağlanır?
Denge, önce pazarlık edilemez kuralları ve gerçek riskleri açık biçimde tanımlamakla başlar. Güvenlik, veri, mevzuat ve finans gibi temel sınırlar merkezi guardrail olarak belirlenebilir. Günlük teknik ve uygulama kararları ise bu sınırlar içinde ekibe bırakılır. Risk yükseldiğinde kontrol ve evidence seviyesi artar, düşük riskli işlerde manuel approval azaltılır. Böylece Çevik Metodolojilerde Esneklik ve Kurumsal Kuralların Dengesi, kontrol ile özgürlüğü birbirinin rakibi yapmak yerine aynı sistemin tamamlayıcı parçaları haline getirir.
Agile ekipler kurumsal politika ve prosedürlere uyarken çevikliği nasıl koruyabilir?
Agile ekiplerin her politika maddesi için manuel onay beklemesi gerekmez. Politika ölçülebilir guardrail, Definition of Done kriteri veya Policy as Code kuralına dönüştürülebilir. Ekip hangi kararların kendi alanında olduğunu karar matrisi üzerinden görebilir. Standardın dışında kalan durumlar için hızlı ve süreli exception süreci kullanılabilir. Böylece uyum günlük delivery akışına entegre edilir ve ekip gereksiz handoff yaşamadan ilerleyebilir.
Çevik proje yönetiminde yönetişim, onay ve denetim süreçleri nasıl yapılandırılmalıdır?
Yönetişim risk bazlı ve kademeli yapılandırılmalıdır. Düşük riskli değişiklik otomatik test ve takım review'u ile ilerleyebilir, orta riskte owner approval, yüksek riskte uzman değerlendirmesi ve kritik riskte formal governance kullanılabilir. Audit evidence pipeline ve repository sistemlerinden mümkün olduğunca otomatik üretilmelidir. Approval sahibi ve hedef yanıt süresi açıkça tanımlanmalıdır. Bu yapı denetimi ortadan kaldırmaz, denetimin delivery üzerinde oluşturduğu gereksiz beklemeyi azaltır.
Kurumsal şirketlerde çevik metodolojilerin uygulanmasını zorlaştıran kurallar nasıl iyileştirilebilir?
İlk olarak kuralın hangi riski azalttığı ve ne kadar gecikme yarattığı ölçülmelidir. Ortalama approval süresi, exception rate ve policy-related delay bu konuda veri sağlayabilir. Kontrol başka bir otomatik yöntemle sağlanabiliyorsa manuel adım kaldırılabilir. Sürekli exception üreten kuralın kendisi yeniden tasarlanmalıdır. Governance Retrospective ve Policy Improvement Backlog bu değişiklikleri tek seferlik çalışma yerine sürekli iyileştirme sistemine dönüştürür.
Çevik dönüşüm ve kurumsal Agile danışmanlığı yakınımda nerede bulunur?
Agile dönüşüm ve çevik süreç danışmanlığı yakınımda şeklinde araştırma yaparken yalnızca Scrum veya Kanban eğitimi sunulup sunulmadığına değil, karar yetkileri, risk, teknoloji, ürün yönetimi ve governance süreçlerinin birlikte ele alınıp alınmadığına bakmak faydalıdır. Diyarbakır Yazılım Topluluğu'nun yaklaşımı ve topluluk yapısı hakkında https://www.diyarbakiryazilim.com.tr/about adresinden bilgi edinebilirsiniz. Topluluk bünyesindeki proje çalışmalarını incelemek için https://www.diyarbakiryazilim.com.tr/projects sayfasını ziyaret edebilirsiniz. Product Owner ve Scrum ekibi arasındaki çalışma ilişkisine dair tamamlayıcı içerik için https://www.diyarbakiryazilim.com.tr/posts/urun-sahibi-product-owner-ile-scrum-ekibi-arasindaki-sinerji kaynağından da yararlanabilirsiniz. Kurumsal Agile dönüşümünde temel amaç daha fazla süreç kurmak değil, ekiplerin doğru guardrail'ler içinde daha güvenli ve daha hızlı karar verebilmesini sağlamaktır.
Sonuç: Çeviklik Kuralsızlık, Governance da Bürokrasi Değildir
Çevik çalışma ile kurumsal kontrol arasında sağlıklı denge kurulabildiğinde iki taraf birbirini yavaşlatmak yerine güçlendirmeye başlar. Kurum stratejik amacı, risk sınırlarını ve pazarlık edilemez minimumları açıklar; ekipler bu çerçevede uygulama kararlarını işi yapan seviyede verir. Risk yükseldiğinde review ve evidence artar, düşük riskte manuel kontrol azalır. Governance as Code, Policy as Code, self-service platformlar ve continuous evidence bu modeli ölçeklenebilir hale getirir. Kendi ekibinizde benzer bir çevik yönetişim modeli oluşturmak, topluluk projelerini görmek veya yazılım çalışma kültürü üzerine içerikleri takip etmek için https://www.diyarbakiryazilim.com.tr adresinden Diyarbakır Yazılım Topluluğu'na ulaşabilirsiniz.
Güçlü Kurum Her Kararı Kontrol Etmez
Her kararın merkezi onaya gitmesi güçlü kontrol anlamına gelmez. Aksine karar kuyruğu ve bilgi kaybı oluşturabilir. Güçlü kurum hangi kararın gerçekten önemli olduğunu bilir. Düşük riskli alanlarda takıma güvenli hareket alanı açar. Yönetim kritik risk ve stratejik sonuçlara odaklanır.
Doğru Kararı Doğru Seviyeye Bırakır
Teknik karar teknik bilgiye, ürün kararı müşteri ve değer bilgisine yakın yerde alınmalıdır. Lowest Responsible Level bu yaklaşımı destekler. Merkezi organizasyon karar sınırlarını belirler. Ekip bu sınırlar içinde hızlı hareket eder. Karar kalitesi ve hızı birlikte artar.
Değiştirilemez Kuralları Açıkça Tanımlar
Yasal, güvenlik ve müşteri taahhütleri gibi minimumlar belirsiz bırakılmamalıdır. Ekip neyin gerçekten zorunlu olduğunu bilmelidir. Gereksiz iç prosedürlerle zorunlu kurallar ayrılmalıdır. Her kural risk ilişkisiyle açıklanmalıdır. Bu şeffaflık kurallara güveni artırır.
Ekiplerin Bu Sınırlar İçinde Özerk Çalışmasını Sağlar
Özerklik açık karar hakkı gerektirir. Team Autonomy Charter ve Decision Rights Matrix bu alanı görünür hale getirebilir. Takım sürekli izin istemeden ilerler. Sonuç ve riskten sorumlu olur. Yönetim micromanagement yerine outcome izler.
Kontrol Yoğunluğunu Riske Göre Ayarlar
Her değişiklik aynı riskte değildir. Müşteri, veri, finans ve operasyon etkisi değerlendirilir. Düşük riskte hafif kontrol kullanılır. Kritik riskte formal governance devreye girer. Kontrolün orantılı olması hem hız hem güven sağlar.
Manuel Kontrolleri Mümkün Olduğunca Otomatikleştirir
Tekrarlanan güvenlik, kalite ve policy kontrolleri otomasyona taşınabilir. İnsanların aynı checklist'i tekrar yapmasına gerek kalmaz. Sistem hızlı ve tutarlı geri bildirim verir. Evidence otomatik oluşur. Uzman ekipler yorum gerektiren konulara odaklanır.
Governance Sistemini de Sürekli Gözden Geçirir
Kuralların kendisi de performans üretir veya maliyet yaratır. Approval süresi, exception ve friction metrikleri düzenli incelenmelidir. Değer üretmeyen kontrol kaldırılabilir. Yeni risk için yeni guardrail eklenebilir. Governance böylece yaşayan bir yönetim sistemi olur.
Başarılı Denge, Hız ile Kontrolün Birbirini Güçlendirdiği Noktadır
Hız ve kontrol birbirinin doğal düşmanı değildir. İyi otomasyon hızlı delivery ile daha tutarlı güvenlik sağlayabilir. Net guardrail'ler ekiplerin daha fazla sorumluluk almasına yardım eder. Şeffaflık yönetimin ek rapor ve kontrol ihtiyacını azaltır. Başarılı denge, ekiplerin hızlı hareket ederken kurumun neden ve nerede kontrol uyguladığını herkesin anlayabildiği çalışma düzenidir.
share: