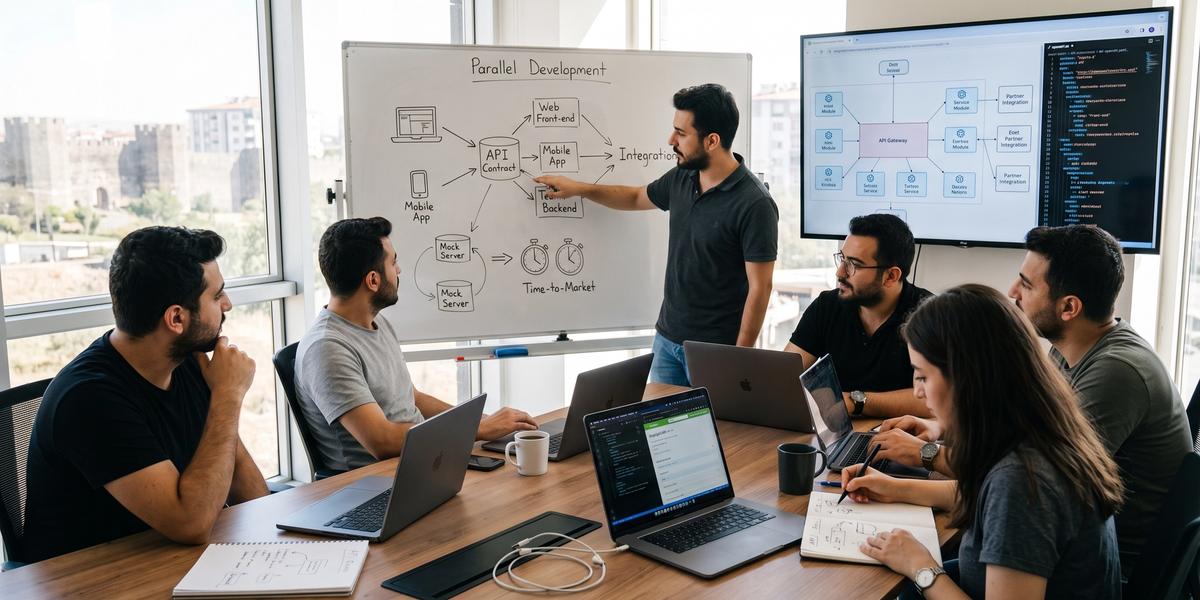
API Öncelikli (API-First) Tasarım Kültürünün Kurumlara Katkısı

Diyarbakır Yazılım
16.08.2026
#Yazılım#Teknoloji#Topluluk
Bir kurumda web uygulaması, mobil uygulama, partner entegrasyonları ve iç operasyon sistemleri aynı iş yeteneklerine ihtiyaç duyduğunda ekiplerin önünde iki seçenek oluşur. Her ekip kendi entegrasyon yöntemini üretip zaman içinde birbirine bağlı çözümler oluşturabilir ya da ortak ve anlaşılır API sözleşmeleri üzerinden ilerleyebilir. API Öncelikli (API-First) Tasarım Kültürünün Kurumlara Katkısı tam olarak bu ikinci yaklaşımın neden yalnızca teknik değil, organizasyonel bir değişim olduğunu açıklar. On yılı aşan yazılım geliştirme ve mimari çalışma deneyiminde en net gördüğüm konulardan biri, iyi tasarlanmış bir API sözleşmesinin ekipler arasındaki bekleme süresini azalttığı ve entegrasyon problemlerini geliştirme sürecinin çok daha erken bir aşamasına taşıdığıdır. Bu rehberde API-first tasarım yaklaşımı kurumsal projelerde nasıl uygulanır sorusundan başlayarak OpenAPI, contract testing, versiyonlama, güvenlik, governance, developer experience, platform engineering ve dönüşüm stratejisine kadar uzanan kapsamlı bir yol haritası bulacaksınız.
API-First Nedir?
API-First, bir yazılım sisteminin sunduğu iş yeteneklerini dışarıdan nasıl tüketileceği açısından düşünerek tasarlama yaklaşımıdır. Buradaki temel fikir, backend kodunu tamamladıktan sonra birkaç endpoint açmak değil, API sözleşmesini ürün davranışının erken bir parçası haline getirmektir. Ekipler önce tüketicinin hangi işi yapmak istediğini, hangi veriye ihtiyaç duyduğunu ve hangi hata durumlarını yönetmesi gerektiğini konuşur. Ardından makine tarafından okunabilir bir sözleşme hazırlanır, üzerinde anlaşılır ve uygulama bu sözleşmeye göre geliştirilir. API-first mimarinin şirketlere sağladığı avantajlar nelerdir diye bakıldığında hız, paralel çalışma, yeniden kullanım, daha iyi entegrasyon deneyimi ve daha düşük değişiklik maliyeti en görünür sonuçlar arasında yer alır.
API Nedir?
API, iki yazılım bileşeninin birbiriyle hangi kurallar üzerinden iletişim kuracağını tanımlayan programatik arayüzdür. Bir API yalnızca URL ve HTTP method listesinden oluşmaz, çünkü request şemaları, response modelleri, hata yapısı, authentication gereksinimleri ve operasyon beklentileri de sözleşmenin parçasıdır. İyi tasarlanmış API, tüketicinin backend implementation ayrıntılarını bilmeden belirli bir iş yeteneğini kullanmasını sağlar. Örneğin bir mobil uygulama ödeme işlemi yapmak için veritabanı tablolarını veya ödeme servisinin iç sınıf yapısını anlamak zorunda kalmamalıdır. API bu teknik ayrıntıları saklayarak tüketiciye tutarlı, anlaşılır ve uzun süre korunabilir bir kullanım yüzeyi sunar.
API-First Yaklaşımının Temel Fikri
API-First yaklaşımının temel fikri, arayüzün uygulama geliştirme sürecinin sonunda ortaya çıkan bir yan ürün olmamasıdır. Ekip işe backend sınıflarını veya veritabanı tablolarını oluşturarak başlamadan önce tüketicinin ihtiyaç duyacağı sözleşmeyi düşünür. Bu sözleşme frontend, mobil, QA ve partner ekiplerinin aynı beklenti üzerinden çalışmasını sağlar. Tasarım sırasında görülen eksikler henüz implementation maliyeti oluşmadan düzeltilebilir. Böylece kod değişikliğine dönüşmeden önce tartışılan API kararları, entegrasyon aşamasında ortaya çıkabilecek yeniden çalışma miktarını azaltır.
API'yi Sonradan Eklenen Bir Entegrasyon Katmanı Olmaktan Çıkarmak
Geleneksel projelerde API çoğu zaman mevcut business logic tamamlandıktan sonra dışarı açılan ince bir controller katmanı olarak ele alınır. Bu yöntem kısa vadede hızlı görünebilir fakat API'nin tüketici ihtiyaçları yerine mevcut kod yapısını yansıtmasına neden olabilir. API-First yaklaşımında entegrasyon yüzeyi önceden düşünülür ve domain yetenekleri tüketicinin anlayacağı bir sözleşmeye dönüştürülür. Böylece API doğrudan tablo isimlerini, internal enum değerlerini veya framework ayrıntılarını dışarı sızdırmak zorunda kalmaz. Sonuç olarak backend implementation değişse bile tüketici sözleşmesini korumak daha kolay hale gelir.
API'yi Birinci Sınıf Ürün Bileşeni Olarak Görmek
Birinci sınıf ürün bileşeni olarak görülen API'nin sahibi, roadmap'i, kalite hedefleri ve destek modeli bulunur. API yalnızca geliştirme ekibinin teknik çıktısı olarak değil, başka ekiplerin veya dış iş ortaklarının kullandığı bir ürün yüzeyi olarak yönetilir. Bu bakış açısı dokümantasyon, hata mesajları, backward compatibility ve kullanım analitiği gibi konuların önemini artırır. API'nin tüketicileri değişikliklerden etkileniyorsa bu değişiklikler sıradan refactoring gibi değerlendirilemez. Ürün yaklaşımı API ekibinin yalnızca endpoint yayınlamasını değil, tüketicinin başarılı entegrasyon yapabilmesini de başarı kriteri haline getirir.
API Tüketicisini Tasarımın Merkezine Koymak
API tüketicisi web uygulaması, mobil istemci, başka bir servis, partner şirket veya otomasyon sistemi olabilir. Tüketici odaklı tasarımda önce bu tarafın hangi görevi yerine getirmek istediği anlaşılır ve sözleşme buna göre şekillendirilir. Producer'ın veriyi nasıl sakladığı veya kodu nasıl organize ettiği ikinci planda kalır. Tüketici tek işlem için beş farklı endpoint çağırmak zorunda kalıyorsa teknik olarak doğru görünen API kötü bir kullanım deneyimi sunabilir. Bu nedenle API tasarımında yalnızca kaynak modeli değil, gerçek entegrasyon akışı ve tüketicinin iş yükü birlikte değerlendirilmelidir.
API-First, Design-First ve Contract-First Aynı Şey midir?
API-First, Design-First ve Contract-First ifadeleri çoğu zaman birbirinin yerine kullanılsa da aynı kapsamı anlatmaz. API-First daha geniş bir organizasyon ve ürün yaklaşımıdır ve API'yi sistem tasarımının merkezine yerleştirir. Design-First implementation başlamadan önce API davranışının tasarlanmasına vurgu yapar. Contract-First ise bu tasarımı OpenAPI, AsyncAPI, Protocol Buffers veya benzeri makine tarafından okunabilir bir sözleşmeyle somutlaştırır. Code-First yaklaşımında ise API tanımı çoğunlukla çalışan koddan türetilir ve bu nedenle API-first ve code-first yaklaşımları arasındaki farklar özellikle ekipler arası bağımlılık ve değişiklik maliyetinde görünür hale gelir.
API-First
API-First kurumsal seviyede API'lerin nasıl tasarlanacağı, üretileceği, yayınlanacağı, korunacağı ve tüketileceği konusunda ortak çalışma biçimi oluşturur. Bu yaklaşım bir OpenAPI dosyası hazırlamaktan daha geniştir. Organizasyon rolleri, API ownership, governance, developer portal, lifecycle yönetimi ve tüketici geri bildirimi bu yapının parçalarıdır. Ekipler yeni iş yeteneklerini yalnızca kendi uygulamalarının özellikleri olarak değil, gerektiğinde farklı kanallardan kullanılabilecek servis kabiliyetleri olarak düşünür. Böylece API standardizasyonu teknoloji takımının yan projesi olmaktan çıkar ve kurumun ürün geliştirme pratiğine dönüşür.
Organizasyonel ve Stratejik Yaklaşım
API-First'in stratejik yönü, kurumun dijital yeteneklerini tekrar kullanılabilir sözleşmeler üzerinden sunabilmesini hedefler. Bir müşteri profili, ödeme, sipariş veya kimlik doğrulama yeteneği yalnızca tek uygulamaya ait olmak yerine belirli API ürünleri üzerinden erişilebilir hale getirilebilir. Bu yapı yeni kanal veya partner entegrasyonu gerektiğinde sıfırdan business logic geliştirme ihtiyacını azaltır. Organizasyonel açıdan API owner, platform ekibi, güvenlik ekibi ve domain ekiplerinin sorumlulukları belirginleşir. Strateji teknik standardın ötesinde hangi API'lerin ürünleşeceği, kimlerin tüketeceği ve iş değerinin nasıl ölçüleceği sorularını da kapsar.
Design-First
Design-First, implementation başlamadan önce API'nin dış davranışını düşünmeyi önceliklendirir. Endpoint yapıları, kaynak isimleri, request modelleri ve hata davranışları tasarım oturumlarında değerlendirilir. Tüketici temsilcileri bu aşamaya dahil edildiğinde entegrasyon sorunları kod yazılmadan görülebilir. Tasarım prototip, mock veya örnek request-response üzerinden doğrulanabilir. Bu yaklaşım geliştirici ekibin ilk ürettiği implementation ayrıntılarının API sözleşmesini kontrol etmesini engeller.
Implementasyondan Önce Arayüz Tasarımı
Arayüzü önce tasarlamak değişiklik maliyetini düşürmenin en etkili yollarından biridir. Bir alan adı, pagination yöntemi veya hata modeli üzerinde fikir değiştirmek henüz kod yazılmadan oldukça kolaydır. Aynı değişiklik backend, mobil uygulama ve üç partner entegrasyonu tamamlandıktan sonra yapılırsa koordinasyon maliyeti çok daha yüksek olur. Design-First bu nedenle yalnızca daha güzel API üretmek için değil, geri dönüş maliyetini azaltmak için de kullanılır. Tasarım aşamasının başarılı olması için yalnızca producer ekibin değil, gerçek tüketicilerin de söz hakkı bulunmalıdır.
Contract-First
Contract-First, tasarım kararlarını makine tarafından okunabilir bir sözleşmeye dönüştürerek ekipler arasında somut referans oluşturur. OpenAPI dosyası bir REST API'nin endpoint, schema ve güvenlik gereksinimlerini tanımlayabilir. Benzer şekilde gRPC sözleşmeleri Protocol Buffers, event tabanlı sistemler ise AsyncAPI gibi tanımlarla yönetilebilir. Contract version control içinde tutulduğunda review ve değişiklik geçmişi görünür hale gelir. Mock, client üretimi, documentation ve contract testing gibi otomasyonlar da bu ortak sözleşmeden beslenebilir.
Makine Tarafından Okunabilir Sözleşmenin Önce Oluşturulması
Makine tarafından okunabilir sözleşme insanların okuyabileceği dokümantasyon ile otomasyon dünyasını birleştirir. Bir OpenAPI tanımı yalnızca endpoint listesini açıklamak için değil, CI kontrolleri, mock server ve client SDK üretimi için de kullanılabilir. Sözleşme koddan önce hazır olduğunda frontend ekibi backend implementation tamamlanmadan çalışmaya başlayabilir. QA ekibi response schema ve hata durumlarından test senaryoları çıkarabilir. Bu nedenle contract yalnızca belge değil, geliştirme yaşam döngüsünün birçok aşamasını besleyen ortak teknik kaynak haline gelir.
Code-First
Code-First yaklaşımında geliştirici önce controller, route veya service implementation'ını yazar ve API tanımı daha sonra çalışan koddan çıkarılır. Küçük ekiplerde ve tek tüketicili basit projelerde bu yöntem oldukça hızlı olabilir. Fakat çok ekipli kurumsal yapılarda API tasarımı implementation kararlarına fazla bağlanabilir. Tüketiciler sözleşmeyi erken göremediği için entegrasyon problemleri geliştirme sürecinin sonuna kayabilir. Code-First yanlış bir yaklaşım değildir, ancak yüksek entegrasyon bağımlılığı olan sistemlerde API-First kadar erken geri bildirim sağlamaz.
Koddan Sonra API Tanımı Oluşturmak
Framework annotation'ları veya route metadata'sı üzerinden API dokümantasyonu üretmek birçok projede yaygın yöntemdir. Bu yöntem implementation ve dokümantasyon arasındaki bazı tutarsızlıkları azaltabilir. Buna rağmen tasarım kararının koddan sonra görünür olması tüketicinin sürece geç dahil edilmesine neden olabilir. Bir endpoint'in ergonomik olmadığı ancak frontend entegrasyonu başladığında fark edilebilir. Kurumsal yapılarda code-generated documentation yararlı bir çıktı olabilir fakat API tasarımının tek karar mekanizması haline gelmemelidir.
Bu Kavramların Birbirleriyle İlişkisi
Bir kurum API-First strateji kullanırken aynı zamanda Design-First ve Contract-First geliştirme pratiğini benimseyebilir. Tasarım önce tüketici ihtiyaçlarıyla başlar, ardından makine tarafından okunabilir contract hazırlanır ve implementation bu sözleşmeye göre yapılır. API-First bu sürecin governance, lifecycle ve ürün yönetimi boyutunu tamamlar. Code-First bazı iç araçlarda veya düşük riskli projelerde kullanılmaya devam edebilir. Dolayısıyla başarılı dönüşüm bütün projelerde tek çalışma biçimini zorlamak yerine, hangi bağlamda hangi yaklaşımın değer sağladığını açıkça tanımlamalıdır.
API-First ile Geleneksel Code-First Geliştirme Arasındaki Fark
Code-First ve API-First arasındaki en görünür fark, kararların hangi sırada alındığıdır. Code-First süreçte backend implementation çoğu zaman API davranışının kaynağı olur ve tüketiciler daha sonra bu yapıya uyum sağlar. API-First modelinde tüketici ihtiyacı ve sözleşme önce netleştirilir. Böylece web, mobil ve backend ekipleri mock ve contract üzerinden paralel ilerleyebilir. Kurumsal ölçekte asıl kazanç kod yazma hızından çok bağımlı ekiplerin birbirini bekleme süresinin ve son aşamadaki entegrasyon sürprizlerinin azalmasıdır.
Code-First İş Akışı
Code-First iş akışı geliştiricinin uygulama logic'ini ve endpoint'leri doğrudan framework içinde oluşturmasıyla başlar. API davranışı implementation ilerledikçe ortaya çıkar. Dokümantasyon çoğu zaman geliştirme tamamlandıktan veya ilk tüketici talep ettikten sonra hazırlanır. Frontend ve mobil ekipler gerçek endpoint erişilebilir olana kadar bekleyebilir veya kendi varsayımlarına göre geçici mock kullanabilir. Bu akış küçük ekipte hızlı olsa da çok sayıda consumer olduğunda koordinasyon maliyetini artırabilir.
Backend'i Geliştir
Geleneksel akışta backend ekibi önce domain logic, database erişimi ve controller katmanını geliştirir. API şekli çoğu zaman kullanılan domain nesnelerine ve framework yapısına göre doğal olarak ortaya çıkar. Tüketici senaryoları henüz ayrıntılı konuşulmadığı için bazı endpoint'ler backend açısından kolay fakat frontend açısından kullanışsız olabilir. Bu durum implementation tamamlandıktan sonra yeniden tasarım ihtiyacı oluşturabilir. Backend'in erken ilerlemesi tek başına toplam ürün geliştirme süresinin kısa olduğu anlamına gelmez.
Endpoint'leri Ortaya Çıkar
Backend geliştikçe route ve endpoint'ler görünür hale gelir. Endpoint isimleri, request modelleri ve response yapıları bazen ekip içi tercihlerle belirlenir. Ortak style guide bulunmuyorsa farklı servislerin farklı naming ve hata formatları kullanması olağan hale gelir. İlk entegrasyon sırasında tüketiciler bu farklılıkları öğrenmek zorunda kalır. API-First yaklaşımında ise aynı kararlar implementation öncesi review edildiği için kurum genelinde daha tutarlı sonuç üretmek mümkün olur.
Dokümantasyonu Sonradan Yaz
Dokümantasyon geliştirme sonuna bırakıldığında release baskısı nedeniyle eksik veya güncelliğini hızla kaybeden bir çıktı haline gelebilir. API'nin gerçek davranışı ile yazılı belge arasında fark oluştuğunda tüketici güveni azalır. Ekipler doğru bilgiyi öğrenmek için backend geliştiricisine soru sormaya başlar. Bu da self-service entegrasyon hedefini zayıflatır. Contract-First yaklaşımında dokümantasyon doğrudan sözleşmeden üretilebildiği için güncellik sürecin doğal parçası haline gelir.
İstemcileri Entegrasyon Aşamasında Uyumla
Frontend veya mobil ekip gerçek API ile ilk kez geliştirme sonuna doğru karşılaşırsa varsayım farkları geç keşfedilir. Bir alanın nullable olması, enum değerleri veya pagination davranışı beklenenden farklı olabilir. Bu farklar yalnızca client kodunu değil, bazen backend sözleşmesini de değiştirmeyi gerektirir. Birden fazla consumer varsa her değişiklik ayrı koordinasyon yaratır. API-First modeli bu konuşmaları tasarım aşamasına çekerek entegrasyon aşamasını daha öngörülebilir hale getirir.
API-First İş Akışı
API-First iş akışı kullanıcı ve tüketici ihtiyacının anlaşılmasıyla başlar. Domain ekibi, frontend, mobil veya partner temsilcileri sözleşmenin nasıl görünmesi gerektiğini birlikte değerlendirir. OpenAPI veya uygun başka formatta contract hazırlanır ve review edilir. Mock server sayesinde consumer ekipler gerçek backend henüz hazır değilken çalışmaya başlayabilir. Implementation tamamlandığında contract testleri gerçek API'nin üzerinde anlaşılan davranışı koruduğunu doğrular.
Tüketici İhtiyacını Tanımla
İlk adım producer'ın hangi veriyi sunabileceğini değil, consumer'ın hangi işi tamamlamak istediğini anlamaktır. Örneğin mobil uygulamanın “müşterinin aktif siparişlerini göster” ihtiyacı varsa tasarım bu journey üzerinden ele alınabilir. Tüketicinin gerekli bütün bilgiyi kaç çağrıda elde edeceği ve hata durumunda ne yapacağı konuşulur. Gereksiz internal alanların sözleşmeye sızması engellenir. Böylece API yalnızca teknik veri erişimi değil, tüketilebilir bir business capability haline gelir.
API Sözleşmesini Tasarla
Consumer journey netleştiğinde endpoint, schema, hata modeli ve güvenlik gereksinimleri sözleşmeye dönüştürülür. Required alanlar, pagination, filtering ve idempotency gibi operasyon davranışları açıkça tanımlanır. API style guide varsa tasarım bu standarda göre lint edilebilir. Sözleşme version control içine alınır ve değişiklik geçmişi görünür olur. Bu aşamada yapılan düzeltmeler henüz implementation olmadığı için düşük maliyetlidir.
Paydaşlarla Doğrula
Sözleşme yalnızca backend ekibi tarafından review edilirse consumer perspective eksik kalabilir. Web, mobil, QA, güvenlik ve gerektiğinde partner temsilcileri tasarım review'una katılmalıdır. Her paydaş kendi kullanım senaryosunu örnek request ve response üzerinden doğrulayabilir. Çelişkili beklentiler erken ortaya çıkar. Review sürecinin hızlı işlemesi için otomatik linting ile insan değerlendirmesinin sorumlulukları birbirinden ayrılmalıdır.
Mock Oluştur
Onaylanan contract'tan mock API üretmek frontend ve mobil geliştirmeyi backend takviminden ayırır. Mock gerçek schema ve örnek response'lara göre davranır. Consumer ekip error case ve edge case senaryolarını daha erken deneyebilir. QA da test otomasyonunu gerçek servis hazır olmadan oluşturabilir. Contract değiştiğinde mock aynı kaynaktan yeniden üretildiği için bağımsız elle yazılmış mock'lardaki drift riski azalır.
Frontend ve Backend'i Paralel Geliştir
Mock ve ortak sözleşme hazır olduğunda backend ve frontend farklı sprint bağımlılıklarına daha az ihtiyaç duyar. Backend ekibi implementation ve veri erişimini geliştirirken frontend contract üzerinden client kodunu yazabilir. Mobil ekip release takvimini backend'in ilk deploy tarihine bağlamak zorunda kalmaz. QA test case'leri ve schema validation hazırlayabilir. Böylece API-First ekiplerin toplam geliştirme süresini yalnızca kodu hızlandırarak değil, bekleme sürelerini azaltarak kısaltır.
Entegrasyon Hatalarının Hangi Aşamada Ortaya Çıktığı
Code-First süreçlerde entegrasyon hataları genellikle gerçek sistemler bir araya geldiğinde görünür olur. Bu aşamada hem backend hem client tarafında tamamlanmış kod bulunduğu için değişiklik daha pahalıdır. API-First modelinde sözleşme review'u, mock ve contract testing sorunların önemli bölümünü daha erken ortaya çıkarır. Örneğin yanlış alan tipi tasarım review sırasında fark edilirse tek bir YAML değişikliği yeterli olabilir. Aynı hata üç client yayınlandıktan sonra görülürse migration ve backward compatibility planı gerektirebilir.
Değişiklik Maliyetindeki Fark
Yazılım projelerinde değişikliğin maliyeti çoğu zaman kararın ne kadar geç değiştiğiyle artar. API sözleşmesi yalnızca producer tarafından kullanılıyorsa değişiklik kolaydır, ancak onlarca consumer aynı sözleşmeye bağlandıysa küçük bir değişiklik bile koordinasyon gerektirir. API-First en değerli kararları consumer adoption başlamadan önce tartışmayı hedefler. Breaking change detection ve contract testing sonraki aşamalarda güvenlik ağı oluşturur. Bu nedenle API-First yatırımının önemli getirilerinden biri, pahalı değişiklikleri daha ucuz aşamalara taşımasıdır.
API-First Neden Bir Teknoloji Tercihinden Çok Kurum Kültürüdür?
API-First'i yalnızca OpenAPI kullanmak veya gateway kurmak olarak görmek dönüşümün önemli bölümünü kaçırır. Gerçek değişim ekiplerin birbirleriyle nasıl sözleşme yaptığı, tasarım kararlarını ne zaman tartıştığı ve API kalitesinin kimin sorumluluğunda olduğu konusunda gerçekleşir. Consumer ekibi review sürecine dahil değilse en iyi araçlar bile producer merkezli API üretmeye devam eder. Dokümantasyon teslimatın parçası değilse contract zaman içinde anlamını kaybeder. Bu nedenle API Öncelikli (API-First) Tasarım Kültürünün Kurumlara Katkısı en çok süreç, sorumluluk ve ekip davranışlarının birlikte değiştiği kurumlarda görünür hale gelir.
Ortak Sözleşme Üzerinden Çalışma Kültürü
Ortak sözleşme ekipler arasında sözlü beklentilerin yerine version-controlled bir referans koyar. Backend, frontend ve QA aynı schema ve hata modeline bakar. Bir değişiklik gerektiğinde farklı ekiplerin özel belgelerini ayrı ayrı güncellemek yerine contract değişikliği review edilir. Tartışma implementation ayrıntısından önce kullanıcıya sunulan davranış üzerinde yapılır. Bu çalışma biçimi özellikle coğrafi olarak dağıtık ekiplerde iletişim yükünü azaltır.
Tüketici Odaklı Tasarım
Consumer odaklı kültür API producer'ın teknik rahatlığını değil, API'yi kullanan tarafın görevini merkeze alır. Bir endpoint backend için kolay geliştiriliyor diye tüketiciye gereksiz beş adımlı workflow sunulmamalıdır. Tasarım review'larında gerçek consumer journey örnekleri kullanılabilir. Partner veya mobil ekip düzenli feedback sağladığında API roadmap daha anlamlı hale gelir. Böylece kullanım kolaylığı mimari kalitenin ölçütlerinden biri olarak kabul edilir.
Tasarım Kararlarını Erken Tartışmak
Birçok ekip toplantıyı gecikme olarak görür ve hız kazanmak için doğrudan kod yazmayı tercih eder. Ancak üç consumer'ın farklı varsayımlarla geliştirme yaptığı bir projede birkaç saatlik erken tasarım görüşmesi günlerce yeniden çalışmayı önleyebilir. API-First kültürü bütün detaylar üzerinde uzun toplantılar yapmak anlamına gelmez. Önemli ve geri dönüş maliyeti yüksek kararları implementation öncesi görünür hale getirmek amaçlanır. Küçük kararlar style guide ve otomatik linting ile çözülebilir.
Dokümantasyonu Teslimatın Parçası Yapmak
Dokümantasyon ayrı bir son görev olarak ele alındığında sürekli ertelenir. API-First modelinde sözleşme, quick start, hata modeli ve değişiklik notları release kriterlerine dahil edilir. OpenAPI'den referans dokümantasyonu otomatik üretilebilir. Kullanım senaryoları ve migration guide ise insan tarafından ürün gözüyle hazırlanabilir. Bu yaklaşım dokümantasyonu “zaman kalırsa yapılacak iş” olmaktan çıkarıp API ürün kalitesinin parçası haline getirir.
API Yaşam Döngüsünü Ekipler Arası Ortak Sorumluluk Haline Getirmek
API'nin yalnızca ilk geliştirme aşaması değil, versiyonlama, deprecation, observability ve retirement dönemi de yönetilmelidir. Domain ekibi business davranışından, platform ekibi ortak tooling'den, güvenlik ekibi guardrail'lerden sorumlu olabilir. Product owner consumer iletişimi ve roadmap'i yönetebilir. Sorumluluklar belirsiz kaldığında eski API'ler yıllarca sahipsiz şekilde çalışmaya devam eder. Ortak lifecycle yaklaşımı API envanterinin ve teknik borcun kontrol altında tutulmasını sağlar.
API Kalitesini Bireysel Tercihlerden Kurumsal Standartlara Taşımak
Her geliştiricinin farklı pagination, error response veya authentication deseni üretmesi consumer deneyimini parçalar. Kurumsal style guide bu temel kararları ortaklaştırır. Ancak standardın dokümanda kalması yeterli değildir. Linting, template ve CI kontrolleri standardı developer workflow içine taşır. Böylece API kalitesi bireysel hafızaya bağlı olmaktan çıkar ve otomatik olarak korunabilen kurumsal yeteneğe dönüşür.
API-First Kültürünün Kurumlara Temel Katkıları
API-First yaklaşımının iş değeri yalnızca daha düzenli endpoint isimlerinden gelmez. Asıl katkı ekiplerin daha bağımsız çalışması, entegrasyonların daha öngörülebilir hale gelmesi ve iş yeteneklerinin yeniden kullanılabilir sözleşmelere dönüşmesidir. Bir business capability web, mobil ve partner kanalında aynı API üzerinden kullanılabildiğinde tekrar geliştirme maliyeti azalır. Contract ve mock erken geri bildirim sağlayarak release riskini düşürür. Bu etkiler doğru KPI'larla ölçüldüğünde API-first mimarinin şirketlere sağladığı avantajlar teknik değerlendirmeden çıkıp somut iş sonuçlarına dönüşebilir.
Daha Hızlı Time-to-Market
Time-to-market'i azaltan temel unsur backend kodunun daha hızlı yazılması değildir. Frontend, mobil, QA ve backend ekiplerinin aynı sözleşmeden paralel ilerleyebilmesidir. Mock API consumer ekiplerinin gerçek servisi beklemesini azaltır. Tasarım hatalarının erken görülmesi release öncesi yeniden çalışma miktarını düşürür. Özellikle çok kanallı ürünlerde bu bekleme sürelerinin azalması toplam teslimat süresinde belirgin fark yaratabilir.
Ekipler Arası Bağımlılığın Azalması
İki ekip birbirinin sprint sonucunu beklemek zorunda kaldığında organizasyonel bağımlılık teknik bağımlılığa dönüşür. API contract bu iki taraf arasında stabil sınır sağlar. Producer implementation üzerinde çalışırken consumer mock veya generated client ile ilerleyebilir. Değişiklikler sözleşme üzerinden açıkça review edilir. Böylece ekiplerin tamamen bağımsız olması değil, bağımlılıklarının yönetilebilir ve görünür olması sağlanır.
Paralel Geliştirme
Paralel geliştirme API-First'in en pratik kazanımlarından biridir. Contract onaylandıktan sonra backend implementation, frontend arayüzü, mobil client ve QA otomasyonu aynı anda ilerleyebilir. Her ekip ortak örnek payload ve schema kullanır. Gerçek servis hazır olduğunda integration aşaması tamamen sürprizsiz olmayabilir ancak temel sözleşme problemlerinin önemli bölümü önceden çözülmüş olur. Bu yapı özellikle büyük programlarda toplam takvim süresini ciddi ölçüde etkileyebilir.
Daha Kolay Entegrasyon
İyi tanımlanmış authentication, error formatı, pagination ve örnek request'ler consumer'ın API'yi daha hızlı anlamasını sağlar. Dokümantasyon ve sandbox self-service entegrasyonu destekler. Partner ekip sürekli producer geliştiricisine soru sormak zorunda kalmaz. SDK veya generated client tekrar eden düşük seviyeli işleri azaltabilir. Entegrasyon başarısı “doküman yayınlandı” yerine first successful API call süresi gibi metriklerle ölçülebilir.
Daha Düşük Teknik Borç
API sözleşmeleri kontrolsüz biçimde büyüdüğünde consumer bağımlılıkları uzun vadeli teknik borç oluşturur. Design review internal modellerin gereksiz şekilde dışarı açılmasını azaltır. Breaking change detection istemeden geriye uyumluluğun bozulmasını önler. Deprecation policy eski sürümlerin kontrollü kaldırılmasını sağlar. Böylece API lifecycle plansız endpoint birikimi yerine yönetilebilir ürün portföyüne dönüşür.
Daha Yüksek Yeniden Kullanım
API catalog ve anlaşılır ownership sayesinde ekipler var olan iş yeteneklerini keşfedebilir. Yeni uygulama müşteri bilgisi gerektiğinde aynı özelliği tekrar geliştirmek yerine mevcut müşteri API'sini kullanabilir. Bu yalnızca kod tekrarını azaltmaz, business rule'ların farklı uygulamalarda farklılaşmasını da önler. Yeniden kullanım oranı kurumun API yatırımının önemli KPI'larından biri olabilir. Yüksek reuse için API'nin keşfedilebilir, güvenilir ve iyi dokümante edilmiş olması gerekir.
Daha İyi Geliştirici Deneyimi
Developer experience API tüketicisinin ürünü ne kadar kolay kullanabildiğini belirler. Açık quick start, örnek request, sandbox ve tutarlı hata mesajları entegrasyonu hızlandırır. SDK ve mock server ilk denemeyi kolaylaştırabilir. İyi DX support ticket sayısını azaltırken adoption'ı artırabilir. İç API'lerde de geliştiricinin başka ekiplere bağımlı olmadan entegrasyon yapabilmesi doğrudan üretkenlik kazancı sağlar.
Omnichannel Ürün Geliştirme
Web, mobil, masaüstü ve partner kanalları aynı business capability'lere ihtiyaç duyabilir. API-First bu yetenekleri channel-specific implementation içine gömmek yerine ortak servis sözleşmesine taşır. Yeni kanal açıldığında business logic sıfırdan yazılmaz. Kanal yalnızca kendi kullanıcı deneyimine uygun client katmanını geliştirir. Bu yaklaşım ürün portföyü büyüdükçe yeniden kullanım avantajını artırır.
Yeni İş Modellerine Daha Hızlı Uyum
İş yetenekleri iyi tanımlanmış API'ler üzerinden sunulduğunda yeni partner, marketplace veya B2B entegrasyonu daha hızlı kurulabilir. Mevcut uygulamanın ekranlarını veya internal database yapısını dışarı açmak gerekmez. API ürün seviyesinde kullanım politikası, güvenlik ve rate limit tanımlanabilir. Yeni gelir modeli veya partner programı oluşturmak teknik olarak daha düşük başlangıç maliyetine sahip olur. Bu esneklik API stratejisinin uzun vadeli ticari değerlerinden biridir.
API-First Ekiplerin Paralel Çalışmasını Nasıl Sağlar?
Paralel çalışma yalnızca ekiplerin aynı anda kod yazması değildir, birbirlerini beklemeden güvenilir biçimde ilerleyebilmeleridir. API sözleşmesi producer ve consumer ekipleri arasında ortak referans oluşturur. Mock server ve generated client bu referansı çalıştırılabilir hale getirir. QA aynı contract üzerinden test case hazırlarken partner ekip entegrasyon geliştirebilir. Gerçek backend devreye alındığında contract testing iki tarafın aynı sözleşmeye uyduğunu doğrular.
Backend Ekibi
Backend ekibi onaylanmış contract üzerinden implementation geliştirir. Database modeli veya framework seçimi API davranışından bağımsız olarak değişebilir. Contract testleri response ve request uyumluluğunu sürekli kontrol eder. Developer consumer'ın beklediği alanları ve hata formatını önceden bilir. Bu yapı backend ekibine daha net bir Definition of Done sunar.
Web Frontend Ekibi
Web frontend ekibi mock endpoint veya generated client üzerinden geliştirmeye başlayabilir. Gerçek backend environment'ın hazır olması beklenmez. UI state'leri success ve error response örneklerine göre tasarlanabilir. Contract değişikliği version control üzerinden görünür olur. Böylece frontend'in backend'e göre sürekli yeniden şekillenmesi azalır.
Mobil Ekip
Mobil release döngüsü backend deploy süresinden daha uzun olabilir ve mağaza onayları değişiklik maliyetini artırabilir. Bu nedenle stabil contract mobil ekip için özellikle değerlidir. Mock sayesinde uygulama geliştirme ve test erken başlar. Breaking change detection yayınlanmış mobil sürümlerin bozulmasını önlemeye yardımcı olur. API deprecation süresi mobil adoption hızına göre planlanabilir.
QA Ekibi
QA yalnızca tamamlanmış backend üzerinde test yapan son aşama olmaktan çıkar. Sözleşmeden validation, hata ve boundary senaryoları daha erken üretilebilir. Mock server ile frontend testleri gerçek API beklenmeden çalıştırılabilir. Provider contract testleri backend'in tanıma uyduğunu doğrular. Bu yaklaşım kalite kontrolünü geliştirme yaşam döngüsünün erken aşamalarına taşır.
Partner Entegrasyon Ekibi
Partner ekibi sandbox ve contract üzerinden dış sistem entegrasyonunu erkenden geliştirebilir. Authentication akışı, hata modelleri ve rate limit beklentileri önceden dokümante edilir. Partner production erişimi almadan test yapabilir. API değişiklikleri changelog ve deprecation süreciyle iletilir. Bu yapı partner onboarding süresini ve manuel destek ihtiyacını azaltır.
Aynı Sözleşmeden Bağımsız İlerlemek
Bağımsız çalışma için sözleşmenin gerçekten ortak source of truth olması gerekir. Frontend ayrı doküman, backend ayrı schema kullanıyorsa paralel geliştirme sahte güven yaratabilir. Tüm tooling mümkün olduğunca aynı contract'tan beslenmelidir. Contract değişikliği pull request üzerinden ilgili consumer'lara görünür olmalıdır. Böylece ekipler birbirini beklemese bile birbirinden kopuk hale gelmez.
Mock API ile Backend'i Beklemeden Geliştirme
Mock API contract'ta tanımlı response schema ve örnekleri gerçek endpoint gibi sunar. Frontend ve mobil ekip backend deployment olmadan network integration katmanını geliştirebilir. QA edge case response'ları deneyebilir. Mock'ın elle yazılması yerine contract'tan üretilmesi drift riskini azaltır. Gerçek API hazır olduğunda aynı test suite hedef değiştirilerek çalıştırılabilir.
Entegrasyon Aşamasındaki Sürprizleri Azaltmak
API-First entegrasyon aşamasındaki bütün problemleri ortadan kaldırmaz. Performance, gerçek veri ve authentication environment farkları yine sorun çıkarabilir. Ancak field name, schema, required alan ve status code gibi temel sözleşme farkları daha erken çözülür. Bu sayede final integration daha çok sistem davranışına odaklanır. Ekibin sürprizleri tamamen yok etmek yerine pahalı sürprizlerin sayısını azaltması daha gerçekçi hedeftir.
API Sözleşmesi Ekipler Arasında Nasıl Bir Kontrat Oluşturur?
API contract producer'ın ne sunacağını ve consumer'ın neye güvenebileceğini açık biçimde tanımlar. Endpoint yapısı kadar validation, hata modeli, pagination ve authentication gereksinimleri de bu sözleşmeye dahil edilmelidir. Contract belirsiz kaldığında ekipler eksik ayrıntıları kendi varsayımlarıyla tamamlar. Bu varsayımlar entegrasyon sırasında farklı çıktığında yeniden çalışma oluşur. Makine tarafından okunabilir ve review edilmiş sözleşme bu belirsizlik alanını küçültür.
Endpoint Sözleşmeleri
Endpoint sözleşmesi resource path, HTTP method ve operation'ın amacını tanımlar. Endpoint yalnızca backend fonksiyon ismine göre oluşturulmamalıdır. Consumer'ın hangi işi gerçekleştirdiği kolayca anlaşılmalıdır. Operation naming documentation ve analytics için tutarlı olmalıdır. Aynı business davranışı farklı API'lerde farklı endpoint desenleriyle tekrar edilmemelidir.
Request ve Response Modelleri
Request schema client'ın hangi veriyi göndermesi gerektiğini, response schema ise ne alacağını tanımlar. Alan tipleri, format ve örnek değerler açık olmalıdır. Internal entity modeli doğrudan dışarı verilmek zorunda değildir. API model consumer ihtiyaçlarına göre tasarlanabilir. Schema değişiklikleri compatibility kontrolüne tabi tutulmalıdır.
Required ve Optional Alanlar
Bir alanın required olması consumer üzerinde güçlü sözleşme oluşturur. Sonradan yeni required alan eklemek existing client'ları bozabilir. Bu nedenle zorunluluk gerçek business ihtiyacına dayanmalıdır. Optional alanın absence davranışı da dokümante edilmelidir. Null, missing ve empty value farkları açıkça tanımlanmalıdır.
Validation Kuralları
Min-max uzunluk, regex, numeric range ve enum gibi validation kuralları contract içinde belirtilebilir. Client henüz request göndermeden doğru veri hazırlayabilir. Server validation aynı schema ile uyumlu olmalıdır. Hata response'u hangi alanın neden geçersiz olduğunu anlaşılır biçimde göstermelidir. Validation rule değişikliği consumer etkisi açısından değerlendirilmelidir.
Authentication Gereksinimleri
API'nin OAuth token, mTLS veya başka credential gerektirip gerektirmediği sözleşmede görünür olmalıdır. Scope veya permission ihtiyacı operation seviyesinde tanımlanabilir. Developer authentication yöntemini ayrı ekipten öğrenmek zorunda kalmamalıdır. Sandbox credential alma süreci documentation ile desteklenmelidir. Güvenlik gereksinimi API tasarımının sonradan eklenen parçası değil, contract'ın doğal bileşeni olmalıdır.
Hata Modeli
Tutarlı hata modeli consumer'ın her endpoint için ayrı exception handling yazmasını engeller. Error code, message, correlation ID ve field errors gibi bilgiler standart formatta sunulabilir. HTTP status code ile business error anlamı birbirini tamamlamalıdır. Hata mesajları destek ekiplerinin de problem çözmesini kolaylaştırır. Error catalog sık karşılaşılan hataların çözüm önerilerini içerebilir.
Pagination
Liste endpoint'lerinde pagination yöntemi performans ve consumer deneyimini doğrudan etkiler. Offset, cursor veya token tabanlı model ihtiyaca göre seçilebilir. Kurum içinde benzer resource API'lerinde ortak standard kullanılması consumer öğrenme maliyetini azaltır. Page size limitleri ve ordering davranışı açık olmalıdır. Pagination contract'ı veri hacmi büyüdüğünde bile backward compatibility koruyacak şekilde tasarlanmalıdır.
Filtering ve Sorting
Filtering ve sorting query syntax'ı tutarlı değilse her API farklı kullanım alışkanlığı gerektirir. Allowed field ve operator set'i sözleşmede açıkça belirtilmelidir. Server güvenlik ve performance nedeniyle her database kolonunu otomatik filtreye açmamalıdır. Sorting default'u deterministik olmalıdır. Query seçenekleri gerçek consumer senaryolarına göre eklenmelidir.
Idempotency
Özellikle ödeme veya sipariş oluşturma gibi işlemlerde retry davranışı önemlidir. Idempotency key aynı business işlemin network retry nedeniyle iki kez uygulanmasını engelleyebilir. Sözleşme idempotency header veya request identifier kullanımını açıkça tanımlamalıdır. Server'ın key'i ne kadar süre sakladığı belgelenmelidir. Consumer retry stratejisi bu davranışla uyumlu olmalıdır.
Operational Expectations
API contract yalnızca schema değil, bazı operasyon beklentilerini de içerebilir. Rate limit, timeout, retry önerileri ve expected latency tüketici tasarımını etkiler. Büyük dosya upload veya asynchronous processing gibi operation'larda response davranışı açık olmalıdır. SLO bilgisi developer portal üzerinden sunulabilir. Böylece consumer yalnızca doğru request'i değil, güvenilir entegrasyon modelini de öğrenir.
OpenAPI'nin API-First Kültüründeki Rolü
OpenAPI REST tabanlı API'lerin makine tarafından okunabilir biçimde tanımlanması için yaygın kullanılan açık bir spesifikasyondur. API-First kurumlarda sözleşmeyi implementation'dan ayırmak ve tooling ekosistemini ortak kaynak etrafında toplamak için güçlü bir temel sağlar. OpenAPI dosyası documentation, mock, SDK, server stub ve test üretimi gibi birçok süreci besleyebilir. Ancak tek başına OpenAPI dosyasına sahip olmak API-First kültürü anlamına gelmez. Asıl değer sözleşmenin review, governance ve lifecycle süreçlerinin merkezinde kullanılmasıyla oluşur.
OpenAPI Specification Nedir?
OpenAPI Specification bir HTTP API'nin path, operation, parameter, schema, response ve security yapısını standart formatta tanımlamasını sağlar. İnsanlar dosyayı okuyabilir ve araçlar aynı dosyayı işleyebilir. Böylece documentation ile otomasyon ortak source üzerinden üretilebilir. Specification implementation dilinden bağımsızdır. Java, Go veya başka backend aynı contract'a uyduğu sürece consumer tarafı değiştirilmek zorunda değildir.
YAML ve JSON API Tanımları
OpenAPI tanımları YAML veya JSON formatında tutulabilir. YAML insan review'ları için çoğu ekipte daha okunabilir olabilir, JSON ise bazı otomasyon akışlarında doğal tercih olabilir. Format seçiminden daha önemli olan dosyanın version control içinde tutulması ve consistent formatting kullanılmasıdır. Büyük API'lerde schema bileşenleri modüler dosyalara ayrılabilir. CI parse ve lint işlemiyle syntax hatalarını merge öncesinde yakalayabilir.
Sözleşmeyi Koddan Bağımsız Hale Getirmek
Contract koddan bağımsız olduğunda API tasarımı framework annotation'larının yan ürünü olmaktan çıkar. Backend implementation tamamen değiştirilebilir ancak dış sözleşme korunabilir. Bu separation teknoloji modernizasyonunu kolaylaştırır. Consumer'lar server'ın hangi framework üzerinde çalıştığını bilmez. Contract implementation'ın ne yaptığına sınır koyar ve platform değişikliklerinin dış etkisini azaltır.
Tek Bir Source of Truth Oluşturmak
Documentation, mock ve validation farklı kaynaklardan üretilirse zaman içinde birbirinden uzaklaşabilir. Tek OpenAPI contract bu çıktıları ortak kaynağa bağlar. Developer portal aynı spec'i gösterir, mock aynı response schema'yı kullanır ve CI implementation compatibility'yi aynı tanıma göre test eder. Değişiklik bir yerde yapılır. Bu yapı bilgi tutarsızlığını azaltır.
OpenAPI'den Dokümantasyon Üretmek
Reference documentation OpenAPI description, schema ve example bilgilerinden otomatik üretilebilir. Böylece yeni endpoint eklendiğinde dokümanın temel yapısı sözleşmeyle birlikte güncellenir. Ancak iyi ürün dokümantasyonu yalnızca generated reference değildir. Quick start, kullanım senaryosu ve migration guide insan tarafından ayrıca hazırlanmalıdır. Otomasyon güncelliği sağlarken editoryal içerik öğrenme deneyimini güçlendirir.
OpenAPI'den Mock Server Üretmek
Mock server spec'teki operation ve example response'lara göre çalışabilir. Frontend gerçek backend hazır olmadan network entegrasyonunu geliştirir. QA farklı status code'ları simüle edebilir. Contract değiştiğinde mock yeniden üretilebilir. Böylece elle yazılan mock servislerde görülen davranış farkı azalır.
OpenAPI'den Client SDK Üretmek
Generated client SDK request model, serialization ve temel HTTP çağrılarını otomatik sağlayabilir. Consumer'ın her endpoint için düşük seviyeli client kodu yazması gerekmez. Ancak generated code'un API ergonomisini otomatik olarak iyi hale getirmediği unutulmamalıdır. SDK versioning ve release lifecycle ayrıca yönetilmelidir. Bazı ekipler generated core üzerine daha kullanıcı dostu wrapper ekleyebilir.
OpenAPI'den Server Stub Üretmek
Server stub contract'taki route ve model tanımlarından başlangıç implementation yapısı oluşturabilir. Domain developer doğrudan business logic'e odaklanabilir. Generated layer contract değiştiğinde yeniden üretilebilir. Ancak business logic generated dosyalara gömülmemelidir. İyi mimari generated transport katmanını domain implementation'dan ayırır.
OpenAPI'den Contract Testleri Üretmek
Contract testleri gerçek API response'unun spec'teki schema ve status code beklentilerine uyup uymadığını kontrol edebilir. Request validation yanlış client kullanımını erken yakalar. Response validation implementation drift'i tespit eder. CI bu testleri her merge veya deployment sırasında çalıştırabilir. Kurumsal API-first mimaride OpenAPI contract testing versioning ve güvenlik standartları birlikte ele alındığında sözleşmenin yaşam döngüsü daha güvenilir hale gelir.
REST Dışındaki API Modellerinde API-First
API-First yalnızca REST ve HTTP endpoint tasarımıyla sınırlı değildir. GraphQL schema, gRPC contract, AsyncAPI veya webhook tanımları da aynı temel prensibi kullanabilir. Önemli olan producer ile consumer arasındaki sözleşmenin implementation'dan önce görünür ve review edilebilir olmasıdır. Farklı protokoller farklı teknik ayrıntılar taşısa da consumer odaklı tasarım, compatibility ve lifecycle ilkeleri değişmez. Kurum bu nedenle API-First stratejisini belirli bir protokole bağlamak yerine sözleşme yaklaşımı üzerinden tanımlamalıdır.
GraphQL
GraphQL schema type ve field yapısını açık biçimde tanımladığı için contract-first çalışma açısından güçlü temel sunar. Consumer ihtiyaçları query biçimini belirler. Schema evolution backward-compatible field ekleme yaklaşımıyla yönetilebilir. Field deprecation mekanizması migration sürecini destekler. Governance schema naming, authorization ve performance risklerini de kapsamalıdır.
gRPC
gRPC çoğunlukla Protocol Buffers contract'ı üzerinden service ve message tanımlar. Code generation client ve server tarafında güçlü type safety sağlar. Contract implementation'dan önce hazırlanabilir. Field number ve compatibility kuralları dikkatle yönetilmelidir. Internal high-performance service communication için API-First prensiplerini doğal biçimde destekler.
AsyncAPI
AsyncAPI event-driven ve message tabanlı interface'leri tanımlamak için kullanılabilir. Topic, message schema ve producer-consumer ilişkileri açık hale gelir. Event contract code'dan bağımsız review edilebilir. Async sistemlerde schema evolution özellikle önemlidir çünkü producer ve consumer farklı hızlarda deploy olabilir. Contract registry ve compatibility kontrolü bu yapıyı tamamlar.
Event-Driven API'ler
Event API'lerinde consumer doğrudan request göndermese de producer ile tüketici arasında güçlü sözleşme bulunur. Event adı, payload schema, ordering ve delivery semantics açık olmalıdır. Internal database event'ini doğrudan yayınlamak consumer'ı producer implementation'a bağlayabilir. Domain event daha stabil sözleşme sunabilir. API-First burada da consumer'ın event'i nasıl kullanacağını düşünmeyi gerektirir.
Webhooks
Webhook producer'ın belirli olay oluştuğunda consumer endpoint'ine HTTP request göndermesidir. Payload schema, signature doğrulama, retry ve idempotency davranışı contract içinde tanımlanmalıdır. Consumer timeout veya temporary failure durumunda producer'ın nasıl davranacağı açık olmalıdır. Event versioning uzun ömürlü partner entegrasyonları için önemlidir. Webhook da normal API kadar ürün ve lifecycle yönetimi gerektirir.
API-First'in Protokolden Bağımsız Prensipleri
Tüketici odaklı sözleşme, erken review, compatibility, documentation ve ölçülebilir kalite hangi protokol kullanılırsa kullanılsın geçerlidir. REST endpoint, GraphQL schema veya event message aynı kurumsal governance ilkelerinden yararlanabilir. Tooling farklı olabilir fakat lifecycle düşüncesi korunur. Ekiplerin ayrı protokoller için tamamen farklı çalışma kültürü üretmesi gerekmez. Ortak prensipler teknoloji bağımsız API stratejisinin temelini oluşturur.
API Tasarımı Nasıl Tüketici Odaklı Yapılır?
Consumer odaklı API tasarımında producer'ın mevcut domain modeli değil, API'yi kullanan tarafın gerçekleştirmek istediği iş başlangıç noktasıdır. Bunun için consumer journey ve job-to-be-done analizi yapılabilir. Örnek request ve response'lar gerçek senaryolardan çıkarılır. Internal database yapısı yalnızca teknik kaynak olarak kullanılır, doğrudan sözleşmeye kopyalanmaz. İyi tasarım tüketicinin API'yi doğru kullanmak için producer ekibin iç mimarisini öğrenmesini gerektirmez.
Producer Perspective ve Consumer Perspective
Producer uygulamanın veriyi nasıl sakladığını, hangi servislerin bulunduğunu ve implementation kolaylığını düşünür. Consumer ise bir görevi mümkün olan en anlaşılır şekilde tamamlamak ister. Bu iki bakış bazen aynı çözümde buluşmaz. API review iki perspektifi açıkça konuşmalıdır. Consumer convenience uğruna backend sürdürülebilirliği tamamen göz ardı edilmemeli, fakat internal yapı da API'yi tek başına belirlememelidir.
Consumer Journey Çıkarmak
Consumer journey API'nin gerçek kullanım sırasını gösterir. Örneğin partner önce müşteri buluyor, ardından sipariş oluşturuyor ve son olarak ödeme durumunu kontrol ediyor olabilir. Her adım için gerekli veri ve hata durumları belirlenir. Gereksiz round-trip veya veri eksikliği bu çalışmada ortaya çıkabilir. Journey API tasarımını soyut resource tartışmasından gerçek kullanım senaryosuna taşır.
Job-to-be-Done Yaklaşımı
Job-to-be-Done consumer'ın API ile hangi sonucu elde etmek istediğine odaklanır. “Order tablosunu oku” yerine “aktif sipariş durumunu göster” gibi iş sonucuyla başlanır. Bu yaklaşım implementation modelinin API'ye sızmasını azaltır. Operation isimleri ve response içeriği consumer amacına göre şekillenir. Özellikle capability API tasarımında güçlü bir düşünme aracıdır.
Gerçek Kullanım Senaryolarından API Tasarlamak
API yalnızca entity listesi üzerinden tasarlanırsa business workflow ihtiyaçları gözden kaçabilir. Gerçek kullanıcı ve partner senaryoları örnek alınmalıdır. Prototype client veya mock integration erken feedback sağlar. Edge case'ler gerçek kullanım akışından çıkarılabilir. Böylece endpoint sayısı değil, consumer'ın işi başarıyla tamamlama kolaylığı ana kalite ölçütü olur.
Domain Modelini Olduğu Gibi API'ye Sızdırmamak
Database entity'sini doğrudan JSON'a dönüştürmek hızlıdır ancak uzun vadede güçlü coupling oluşturur. Internal column rename bile breaking API change'e dönüşebilir. Hassas veya gereksiz alanlar istemeden dışarı açılabilir. API model domain capability'yi temsil etmeli ve persistence yapısından bağımsız olmalıdır. Bu separation backend modernization için de esneklik sağlar.
Kullanım Kolaylığını Teknik Uygulamadan Önce Değerlendirmek
Tasarım review'da “bunu implement etmek kolay mı?” sorusundan önce “bunu kullanmak anlaşılır mı?” sorusu sorulmalıdır. Mock ve örnek client bu değerlendirmeyi somutlaştırır. Çok fazla parametre veya belirsiz hata response'u erken fark edilebilir. API'nin en sık kullanılan senaryosu birkaç açık adımla tamamlanabilmelidir. Implementation optimizasyonu daha sonra yapılabilir.
Mock Server ile Paralel Geliştirme
Mock server API sözleşmesini çalışan bir arayüze dönüştürerek consumer ekiplerin backend implementation'ı beklemeden çalışmasını sağlar. OpenAPI'deki example ve schema'lardan response üretilebilir. Frontend ve mobil ekip gerçek network çağrısına benzer entegrasyon geliştirir. QA error scenario'ları daha erken çalıştırabilir. Contract değiştiğinde mock'ın otomatik güncellenmesi gerçek API ile drift riskini azaltır.
Mock API Nedir?
Mock API gerçek backend business logic olmadan sözleşmede tanımlı endpoint ve response'ları taklit eder. Amaç production davranışını tamamen simüle etmek değildir. Consumer'ın contract üzerinde geliştirme yapabilmesini sağlamaktır. Static veya rule-based response kullanılabilir. Mock authentication ve hata durumlarını da basit biçimde temsil edebilir.
OpenAPI Sözleşmesinden Mock Oluşturmak
Contract'tan mock üretildiğinde ayrı bir mock kod tabanı tutmak gerekmez. Path ve schema doğrudan specification'dan gelir. Example değerler gerçekçi kullanım senaryolarını destekler. CI contract valid değilse mock yayınlamayı engelleyebilir. Böylece mock API sözleşmenin çalıştırılabilir bir görünümü haline gelir.
Frontend Ekibinin Bağımsız Çalışması
Frontend geliştirici gerçek endpoint erişilebilir değilken mock base URL kullanabilir. State management ve error handling erkenden geliştirilebilir. API response shape backend tamamlanmadan bilinir. Contract değişikliği frontend ekibine pull request veya changelog üzerinden bildirilir. Entegrasyon zamanı geldiğinde yalnızca base URL değiştirmek ideal hedef olur.
Mobil Ekibin Bağımsız Çalışması
Mobil geliştirme simulator ve cihaz testleri nedeniyle daha uzun geri bildirim döngülerine sahip olabilir. Mock API mobil ekranların gerçek network davranışıyla test edilmesini kolaylaştırır. Offline ve error scenario'ları kontrollü üretilebilir. Backend release takviminden bağımsız demo yapılabilir. Bu durum ürün ekibinin daha erken kullanıcı deneyimi feedback'i almasını sağlar.
QA Senaryolarının Erken Oluşturulması
QA contract'taki status code, schema ve validation kurallarından test case üretebilir. Negative scenario gerçek backend beklenmeden tasarlanır. Consumer testleri mock üzerinde başlayabilir. Provider hazır olduğunda aynı beklentiler gerçek servise yönlendirilir. Bu yaklaşım testing'i release sonundaki gate olmaktan çıkarır.
Mock ile Gerçek API Arasındaki Drift'i Önlemek
Mock elle yazılır ve contract'tan bağımsız yaşarsa zamanla gerçek API'den farklılaşabilir. En güvenli yöntem mock'ı aynı version-controlled spec'ten üretmektir. Provider contract testleri implementation'ın aynı spec'e uyduğunu kontrol eder. Mock yalnızca example response döndürüyorsa davranışsal farklılıklar yine olabilir. Bu nedenle mock contract doğrulaması için güçlü, business logic doğrulaması için sınırlı araç olarak görülmelidir.
API-First Geliştirici Deneyimini Nasıl İyileştirir?
Developer Experience, bir geliştiricinin API'yi keşfetmesinden ilk başarılı çağrıya ve production entegrasyonuna kadar yaşadığı toplam deneyimdir. API-First bu deneyimi tasarım aşamasından itibaren düşünmeyi teşvik eder. Açık contract, quick start, mock, sandbox ve tutarlı hata mesajları entegrasyon yükünü azaltır. Self-service credential ve SDK süreçleri başka ekipleri bekleme ihtiyacını düşürür. İyi DX yalnızca geliştiriciyi memnun etmek değil, API adoption ve entegrasyon hızını artırmak anlamına gelir.
Developer Experience (DX) Nedir?
DX geliştiricinin bir platformu veya API ürününü kullanırken karşılaştığı bütün temas noktalarını kapsar. Dokümantasyon, authentication, hata mesajı, SDK, support ve portal deneyimi buna dahildir. Teknik olarak güçlü API kötü DX nedeniyle düşük adoption yaşayabilir. İç API'lerde kötü deneyim shadow integration ve tekrar geliştirmeyi teşvik eder. DX bu nedenle API ürün kalitesinin ölçülebilir boyutlarından biri olmalıdır.
İlk API Çağrısına Kadar Geçen Süre
First Successful API Call süresi geliştiricinin documentation'a girdikten sonra çalışan ilk request'i göndermesine kadar geçen zamanı ölçer. Uzun credential süreci veya belirsiz quick start bu süreyi büyütür. Sandbox ve copy-paste example süreyi azaltabilir. Ölçüm yeni consumer'larla yapılmalıdır. Bu KPI developer portal yatırımının etkisini somutlaştırır.
Etkileşimli Dokümantasyon
Interactive documentation geliştiricinin browser üzerinden endpoint ve schema'yı incelemesine yardımcı olur. Sandbox token ile doğrudan request denemek öğrenme hızını artırabilir. Production credential doküman arayüzüne gömülmemelidir. Example request gerçek kullanım senaryolarını temsil etmelidir. Interactive reference quick start'ın yerini değil, tamamlayıcısını oluşturur.
Copy-Paste Kod Örnekleri
Yeni consumer çoğu zaman ilk olarak çalışan küçük örneğe ihtiyaç duyar. HTTP request, authentication header ve error handling içeren kısa örnekler büyük değer sağlar. Örneklerin güncel contract ile test edilmesi gerekir. Çalışmayan kod snippet'leri güveni hızla azaltır. En popüler diller için örnek sunmak partner onboarding'i kolaylaştırabilir.
SDK'lar
SDK authentication, request serialization ve retry gibi tekrar eden işleri consumer'dan gizleyebilir. Generated SDK başlangıç maliyetini düşürür. Ancak SDK lifecycle API lifecycle ile uyumlu olmalıdır. Breaking API change SDK major version planı gerektirebilir. Her API için SDK üretmek zorunlu değildir, kullanım hacmi ve consumer profiline göre karar verilmelidir.
Sandbox Ortamı
Sandbox consumer'ın production data veya gerçek işlem riski olmadan entegrasyon yapmasını sağlar. Authentication akışı production'a benzer olmalıdır. Test data kolay reset edilebilmelidir. Rate limit ve hata davranışı gerçek sisteme yakın tutulabilir. Partner API'lerinde sandbox onboarding için kritik bir ürün özelliğidir.
Mock Server
Mock server sandbox'tan farklı olarak gerçek business backend gerektirmez. Contract validation ve erken development için idealdir. Frontend ekip hızlı prototype yapabilir. Mock production performansını veya bütün business validation'ları temsil etmez. Kullanıcıya bu sınır açıkça anlatılmalıdır.
Hata Mesajları
İyi error response geliştiricinin support ticket açmadan problemi çözebilmesini sağlar. Machine-readable error code ile human-readable açıklama birlikte sunulabilir. Correlation ID support ekibinin request'i loglarda bulmasını kolaylaştırır. Validation errors field bazında verilebilir. Sensitive infrastructure ayrıntıları hata mesajında açığa çıkarılmamalıdır.
Hızlı Onboarding
Onboarding yalnızca API key almak değil, API'yi anlayıp güvenli biçimde kullanmaya başlamak anlamına gelir. Quick start, sandbox ve örnek client süreci sadeleştirir. İç API'lerde organization SSO üzerinden self-service access sağlanabilir. Approval gereken yüksek riskli permission ayrı tutulabilir. Hedef ilk başarılı entegrasyona kadar geçen toplam sürtünmeyi azaltmaktır.
Self-Service Entegrasyon
Self-service model developer'ın API keşfetmek veya basic credential almak için platform ekibine ticket açmasını azaltır. Portal API catalog, documentation ve access request akışını birleştirebilir. Policy uygun permission'ı otomatik verir. Hassas scope için ek approval korunabilir. Platform ekibi tekrarlayan support yerine tooling kalitesine odaklanır.
API Dokümantasyonu Ürün Deneyiminin Bir Parçasıdır
Dokümantasyon API consumer'ının ürünle kurduğu ilk ilişkilerden biridir. Sadece endpoint referansı sunmak çoğu entegrasyon için yeterli olmaz. Quick start geliştiriciyi ilk başarıya götürürken tutorials kavram öğretir ve how-to guide belirli görevi çözer. Authentication, error catalog, changelog ve migration guide ise API lifecycle boyunca güven sağlar. İyi dokümantasyon support yükünü azaltır ve API'nin profesyonel ürün olarak algılanmasını güçlendirir.
Referans Dokümantasyonu
Reference documentation bütün endpoint, parameter, schema ve response ayrıntılarını sistematik biçimde açıklar. OpenAPI'den otomatik üretilebilir. Her alanın açıklaması yalnızca teknik tip değil business anlam da içermelidir. Required ve optional davranış açık olmalıdır. Reference hızlı lookup için tasarlanır, baştan sona eğitim dokümanı değildir.
Quick Start
Quick Start geliştiriciyi mümkün olan en kısa yoldan ilk başarılı API çağrısına götürür. Credential alma, base URL ve küçük bir örnek request içermelidir. Gereksiz architecture açıklaması bu bölümde yer almamalıdır. Success response sonrası bir sonraki adım gösterilebilir. Doküman yeni kullanıcıyla düzenli test edilmelidir.
Tutorials
Tutorial adım adım öğrenme deneyimi sunar. Kullanıcı basit örnekten başlayarak API'nin temel kavramlarını öğrenir. Her adım çalışır durumda olmalıdır. Tutorial production guide ile karıştırılmamalıdır. Öğretici içerik gerçek use case üzerinden ilerlediğinde daha akılda kalıcı olur.
How-To Guides
How-to guide belirli bir görevi çözmeye odaklanır. “Webhook signature nasıl doğrulanır?” veya “sayfalama nasıl uygulanır?” gibi sorulara doğrudan cevap verir. Kullanıcının temel API bilgisini bildiği varsayılabilir. Adımlar kısa ve uygulanabilir olmalıdır. Sık support soruları yeni how-to içeriği için kaynak olabilir.
Use-Case Dokümantasyonu
Use-case dokümantasyonu endpoint listesi yerine business senaryosunu anlatır. Bir sipariş oluşturma veya ödeme iade akışı boyunca hangi API'lerin hangi sırada çağrılacağı gösterilebilir. Geliştirici sistem modelini daha hızlı anlar. Sequence diagram veya örnek request serisi yardımcı olabilir. Bu içerik özellikle çok endpoint'li platformlarda önemlidir.
Authentication Rehberi
Authentication dokümantasyonu credential alma, token lifetime, scope ve hata durumlarını açıklar. Sandbox ve production akışlarının farkı belirtilmelidir. Secret'ların nasıl saklanacağı konusunda güvenli öneriler verilmelidir. OAuth flow kullanılıyorsa doğru use case açıklanmalıdır. Authentication çoğu developer onboarding sorununun kaynağı olduğu için ayrı rehber büyük değer sağlar.
Error Catalog
Error catalog API'nin standart hata kodlarını ve çözüm önerilerini listeler. Consumer yalnızca HTTP 400 görmez, business error'ın ne anlama geldiğini anlar. Retry edilebilir ve edilemez hata ayrımı belirtilebilir. Correlation ID kullanımı support sürecini kolaylaştırır. Yeni hata kodları release ile birlikte catalog'a eklenmelidir.
Changelog
Changelog API'deki önemli değişiklikleri tarih ve version bilgisiyle gösterir. Yeni field, deprecation veya davranış değişikliği açıkça belirtilir. Consumer hangi değişikliğin kendisini etkileyebileceğini hızlı görür. Gereksiz internal implementation değişiklikleri changelog'a eklenmemelidir. Changelog notification sistemiyle birleştirilebilir.
Migration Guide
Breaking change veya yeni major API version yayınlandığında migration guide tüketicinin geçişini kolaylaştırır. Eski ve yeni request örnekleri yan yana gösterilebilir. Değişiklik gerekçesi ve son tarih açıklanmalıdır. SDK version mapping verilebilir. Migration guide aktif consumer iletişimiyle birlikte kullanılmalıdır.
API-as-a-Product Nedir?
API-as-a-Product yaklaşımı API'yi tek seferlik proje çıktısı yerine sürekli yaşayan bir ürün olarak yönetir. API'nin tüketicileri, roadmap'i, SLO'ları ve feedback mekanizması vardır. Success yalnızca endpoint'in production'a çıkmasıyla değil, adoption ve consumer başarısıyla ölçülür. İç API'ler de kurum içindeki geliştiricileri müşteri gibi ele alarak bu yaklaşımı kullanabilir. Ürün düşüncesi API lifecycle ve ownership problemlerini önemli ölçüde azaltabilir.
API'yi Proje Değil Ürün Olarak Görmek
Projenin başlangıç ve bitiş tarihi vardır, API ise consumer kullandığı sürece yaşamaya devam eder. Bu nedenle bakım, deprecation ve support sorumluluğu launch sonrasında da sürer. API owner ve roadmap gereklidir. Consumer feedback yeni özellikleri yönlendirebilir. Ürün yaklaşımı sahipsiz legacy API oluşumunu azaltır.
API'nin Bir Müşterisi Vardır
API müşterisi dış partner, son kullanıcı uygulaması veya kurum içi başka ekip olabilir. Tüketici ihtiyacı API tasarım ve önceliklendirmesini etkiler. Consumer segment'leri farklı SLO veya feature beklentilerine sahip olabilir. Feedback ve usage analytics bu ihtiyaçları görünür hale getirir. “Internal olduğu için müşteri yok” düşüncesi kötü DX üretme riskini artırır.
API'nin Bir Roadmap'i Vardır
Roadmap yeni capability, performance iyileştirmesi ve deprecation planlarını gösterir. Consumer ekip büyük değişiklikleri önceden görebilir. Roadmap yalnızca producer backlog'u olmamalıdır. Adoption verisi ve business hedefler öncelikleri etkiler. Public veya partner API'de roadmap iletişimi güven oluşturabilir.
API'nin SLA ve SLO'ları Vardır
API tüketicisi belirli availability ve latency beklentisine göre kendi sistemini tasarlar. SLO bu kalite hedeflerini ölçülebilir hale getirir. Partner sözleşmelerinde SLA ticari taahhüt olarak kullanılabilir. Error budget geliştirme hızı ve reliability yatırımı arasında denge sağlar. SLO'ların gerçek kullanıcı deneyimiyle ilişkili olması gerekir.
API'nin Feedback Loop'u Vardır
Consumer feedback yalnızca support ticket üzerinden alınmamalıdır. Developer portal, survey ve design review düzenli sinyal sağlar. Usage analytics kullanılmayan endpoint veya zor onboarding adımlarını gösterebilir. Product owner bu veriyi roadmap'e taşır. Feedback'e verilen yanıt görünür olduğunda consumer güveni artar.
API'nin Başarı Metrikleri Vardır
Request count tek başına API başarısını açıklamaz. Adoption, active consumer, first call süresi, error rate ve reuse rate birlikte değerlendirilebilir. Business API'de işlem hacmi veya partner geliri eklenebilir. Support ticket sayısı DX kalitesini gösterir. Metrikler API roadmap kararları için kullanılmalıdır.
Internal API'ler de Ürün müdür?
Internal API'nin müşterisi kurum içindeki başka geliştiricilerdir. Bu tüketiciler kötü dokümantasyon ve istikrarsız contract nedeniyle gerçek mühendislik zamanı kaybeder. Bu yüzden ownership, SLO ve feedback internal API'ler için de değerlidir. Monetizasyon gerekli değildir. Ürün yaklaşımı kaliteli self-service ve reuse kültürü oluşturmayı hedefler.
API Product Owner'ın Rolü
API Product Owner teknik API geliştirme ile tüketici ve iş beklentileri arasında köprü kurar. Hangi capability'nin önce geliştirilmesi gerektiğini, breaking change'in hangi consumer'ları etkileyeceğini ve adoption'ın nasıl artırılacağını takip eder. Bu rol yalnızca backlog yönetmek değildir. API'nin ürün hedeflerini ve consumer deneyimini sahiplenir. Büyük kurumlarda domain bilgisi ile platform anlayışını birleştiren API Product Owner'lar API-as-a-Product modelinin sürdürülebilirliğini güçlendirir.
Tüketici İhtiyaçlarını Toplamak
Product owner mevcut ve potansiyel consumer'larla düzenli iletişim kurar. Kullanım senaryosu ve entegrasyon engelleri toplanır. Her feature talebi doğrudan endpoint isteği olarak kabul edilmez. Ortak business ihtiyacı belirlenir. Böylece roadmap tek consumer'a özel çözümlerle parçalanmaz.
Roadmap Yönetmek
Roadmap business değer, consumer ihtiyacı ve teknik sürdürülebilirlik arasında denge kurar. Yeni capability kadar deprecation ve quality improvement da planlanmalıdır. Büyük breaking change önceden görünür hale getirilir. Platform bağımlılıkları hesaba katılır. Roadmap düzenli olarak adoption ve usage data ile güncellenir.
Breaking Change Etkisini Değerlendirmek
Breaking change yalnızca teknik diff değildir. Kaç consumer'ın hangi version'ı kullandığı bilinmelidir. Mobil client gibi yavaş migrate olan consumer'lar özel dikkat gerektirir. Product owner migration süresi ve iletişim planını koordine eder. Gereksiz breaking change yerine backward-compatible çözüm tercih edilebilir.
Adoption Takibi
API yayınlandıktan sonra kimlerin kullandığı ve hangi endpoint'lerin değer ürettiği takip edilir. Düşük adoption ürün veya DX problemine işaret edebilir. Consumer onboarding funnel incelenebilir. Kullanılmayan feature retirement adayı olabilir. Adoption roadmap önceliklendirmesinin önemli girdisidir.
Stakeholder Yönetimi
API birden fazla domain ve kanalı etkileyebilir. Güvenlik, architecture, product ve partner ekipleri farklı önceliklere sahip olur. Product owner bu beklentileri ortak roadmap üzerinde dengeler. Her kararı merkezi komitede çözmeye çalışmak yavaşlık yaratabilir. Decision rights açık tanımlanmalıdır.
Teknik ve Ticari Öncelikleri Dengelemek
API bazen business feature baskısı nedeniyle technical debt biriktirebilir. Product owner reliability, security ve developer experience yatırımlarını roadmap'te görünür tutmalıdır. Partner geliri sağlayan API için SLA ve support daha yüksek öncelik olabilir. Internal API'de reuse ve engineering productivity öne çıkabilir. Başarı metriği API'nin kullanım amacına göre farklılaşmalıdır.
API-First Organizasyon Modeli Nasıl Kurulur?
API-First dönüşüm yalnızca geliştiricilerin yeni tasarım kuralı öğrenmesiyle gerçekleşmez. Domain ekipleri API'lerinin ownership'ini taşımalı, platform ekibi ortak tooling sunmalı ve güvenlik ekibi otomatik guardrail oluşturmalıdır. Developer Experience ekibi documentation ve portal kalitesini destekleyebilir. Architecture ekibi her API'yi manuel onaylayan darboğaz yerine standart ve federatif governance kurmalıdır. Bu organizasyon modeli merkezi kalite ile ekip özerkliğini dengeler.
Domain Ekipleri
Domain ekipleri kendi business capability ve API davranışının doğal owner'ıdır. Contract, implementation ve SLO konusunda sorumluluk taşırlar. Merkezi platform bütün API tasarım kararlarını domain adına vermemelidir. Ekip style guide ve security guardrail içinde özerk çalışabilir. Ownership service catalog'da görünür olmalıdır.
API Platform Ekibi
Platform ekibi gateway, portal, catalog, CI template ve ortak authentication gibi capabilities sağlar. Hedef domain ekiplerinin tekrar eden infrastructure işlerini yeniden yazmasını engellemektir. Self-service golden path adoption'ı artırır. Platform bir iç ürün gibi yönetilmelidir. Developer feedback roadmap için düzenli input olmalıdır.
Güvenlik Ekibi
Güvenlik ekibi authentication, authorization, secret management ve threat modeling standardını belirler. Her API için manuel checklist yerine otomatik policy ve CI controls tercih edilmelidir. High-risk API için ek review korunabilir. Security by Design API contract aşamasında başlamalıdır. Böylece güvenlik release sonunda ortaya çıkan engel haline gelmez.
Developer Experience Ekibi
DX ekibi portal, documentation, SDK ve onboarding deneyimini iyileştirebilir. First Successful Call gibi metrikleri takip eder. Platform tooling'in geliştiriciler tarafından gerçekten kullanılabilir olmasını sağlar. Documentation template ve örnekler üretilebilir. Büyük kurumlarda bu rol API adoption'ın sessiz belirleyicilerinden biridir.
Architecture / Governance Ekibi
Architecture ekibi style guide, lifecycle standard ve cross-domain ilkeleri belirleyebilir. Her endpoint'in tasarımını onaylamak ölçeklenmez. Otomatik linting kolay kuralları kontrol eder. İnsan review yalnızca domain boundary ve önemli trade-off'lara odaklanır. Governance ekip özerkliğini koruyan guardrail modeliyle tasarlanmalıdır.
API Product Owner'lar
API Product Owner consumer ihtiyacı ve iş değerinin görünür kalmasını sağlar. Teknik ekip yalnızca infrastructure perspektifiyle roadmap oluşturmaz. Product owner adoption ve breaking change etkisini izler. Partner veya internal consumer iletişimini koordine eder. API-as-a-Product kültürünün ana rollerinden biridir.
Merkezi Standart ile Ekip Özerkliğini Dengelemek
Her API farklı hata formatı kullanırsa consumer deneyimi bozulur. Her küçük karar merkezi kuruldan geçerse delivery hızı düşer. Federatif model ortak security, naming ve lifecycle guardrail'leri merkezi tutar. Domain-specific business kararları ekiplerde kalır. Otomasyon bu dengeyi ölçeklendirmede kritik rol oynar.
API Platform Ekibinin Sorumlulukları
API Platform ekibi API üretmeyi doğrudan üzerine almak yerine domain ekiplerinin kaliteli API üretmesini kolaylaştıran ortak altyapıyı sağlar. Gateway, developer portal, catalog ve CI/CD template bu altyapının parçalarıdır. Authentication ve rate limiting gibi tekrar eden güvenlik ihtiyaçları merkezi yetenek olarak sunulabilir. Observability ve scorecard API kalitesini görünür hale getirir. Golden Path yeni API oluşturma sürecini hızlı ve standart hale getirir.
API Gateway
Gateway external ve internal trafik için routing, authentication ve policy enforcement sağlayabilir. Domain ekiplerinin aynı cross-cutting concern'leri tekrar uygulamasını azaltır. Gateway business logic taşımamalıdır. Policy versioning merkezi yönetilebilir. High availability gateway platformunun temel SLO'larından biridir.
Developer Portal
Developer Portal API keşfi ve onboarding için ortak giriş noktasıdır. Catalog, documentation, access request ve sandbox bilgilerini birleştirir. Consumer başka ekiplere mesaj atmadan temel entegrasyonu başlatabilir. Portal yalnızca doküman vitrini olmamalıdır. Usage analytics ve support kanallarıyla yaşayan ürün haline gelmelidir.
API Catalog
Catalog kurumda hangi API'lerin bulunduğunu, owner'ını ve lifecycle durumunu gösterir. Aynı capability'nin tekrar geliştirilmesini azaltır. API arama domain ve use-case üzerinden yapılabilir. Deprecated veya experimental durum görünür olmalıdır. Catalog metadata otomatik pipeline entegrasyonuyla güncel tutulmalıdır.
CI/CD Şablonları
Pipeline template linting, security scan, contract test ve breaking change detection adımlarını standartlaştırır. Domain ekipleri her projede aynı workflow'ı sıfırdan kurmaz. Template versionlanır ve kontrollü update edilir. Escape hatch özel ihtiyaçları destekleyebilir. Platform ekibi başarısız kontroller için anlaşılır feedback sağlamalıdır.
Authentication Altyapısı
OAuth, OIDC veya workload identity gibi authentication capabilities ortak servis olarak sunulabilir. Ekiplerin kendi token issuer'larını üretmesi engellenir. Scope naming ve client registration standardı belirlenir. Sandbox access self-service olabilir. Güvenlik ekibi ve platform ekibi ownership'i birlikte tanımlamalıdır.
Rate Limiting
Rate limiting consumer veya API bazında kaynak koruması sağlar. Standard header ve error response kullanılması developer experience'i iyileştirir. Partner SLA farklı limit gerektirebilir. Limit configuration business owner ile birlikte belirlenmelidir. Analytics kapasite planlamasını destekler.
Observability
Platform API'lere ortak log, metric ve trace altyapısı sağlayabilir. Request rate, latency ve error rate otomatik dashboard'a çıkar. Correlation ID standardı distributed debugging'i kolaylaştırır. Consumer bazlı telemetry adoption ve SLA değerlendirmesinde kullanılır. Domain ekip gözlemleme altyapısını sıfırdan kurmak zorunda kalmaz.
API Scorecards
Scorecard API'nin style guide, security, documentation ve SLO uygunluğunu görünür hale getirir. Amaç ekipleri cezalandırmak değil, improvement alanlarını göstermektir. Otomatik ölçülebilen kurallar tercih edilmelidir. Manual subjective skorlar güveni azaltabilir. Trend takibi maturity gelişimini gösterir.
Golden Path Oluşturmak
Golden Path yeni API için önerilen hızlı ve güvenli yoldur. Template, contract örneği, pipeline ve observability hazır gelir. Developer birkaç seçimle production-ready başlangıç elde eder. Özel ihtiyaç için escape hatch korunur. En iyi standardın zorunlu olduğu için değil, kolay olduğu için kullanılması hedeflenmelidir.
Merkezi API Governance mi Federatif Governance mı?
API governance modeli kurum büyüklüğü ve domain çeşitliliğine göre değişir. Tam merkezi model tutarlılık sağlar fakat karar kuyruğu oluşturabilir. Tam dağıtık model ekip hızını korurken standart farklılıklarını büyütebilir. Federatif governance ortak guardrail'leri merkezi tutup domain kararlarını ekiplerde bırakır. Büyük kurumlarda çoğu zaman en sürdürülebilir model bu iki yaklaşım arasında dengeli bir yapı kurmaktır.
Tam Merkezi Model
Tam merkezi modelde API tasarım kararlarının önemli bölümü merkezi architecture veya governance ekibi tarafından onaylanır. Küçük organization'da tutarlılık sağlayabilir. Ancak API sayısı arttıkça review kapasitesi darboğaza dönüşür. Domain bilgisi merkezi ekipte sınırlı olabilir. Uzun vadede otomasyon ve delegasyon gerektirir.
Avantajları
Merkezi model style ve security standardını hızlı oluşturabilir. Yeni API'lerde ortak kuralların uygulanması kolaydır. Başlangıç maturity düşükse deneyimli merkezi ekip kaliteyi yükseltebilir. Cross-domain design daha görünür olur. Ancak bu faydalar ölçek arttıkça süreç yeniden tasarlanmadığında hız kaybına dönüşebilir.
Darboğaz Riskleri
Her API değişikliğinin insan onayı beklemesi delivery sürelerini uzatır. Merkezi reviewer domain context'i anlamak için ek toplantıya ihtiyaç duyabilir. Ekipler süreçten kaçmak için unofficial API oluşturabilir. Küçük naming kontrolünü bile insan review'a bırakmak verimsizdir. Otomasyon bu nedenle merkezi modelin ölçeklenmesi için zorunludur.
Tam Dağıtık Model
Tam dağıtık modelde domain ekipleri kendi API standard ve lifecycle kararlarını bağımsız verir. Hız ve ownership yüksektir. Fakat kurum içinde farklı error model, pagination ve security yaklaşımı oluşabilir. Consumer çok sayıda farklı pattern öğrenmek zorunda kalır. Platform seviyesinde ortak yeteneklerden yararlanmak zorlaşabilir.
Ekip Özerkliği
Domain ekip kendi business context'ini en iyi bildiği için birçok tasarım kararını hızlı alabilir. Central approval beklenmez. Experiment ve iteration kolaylaşır. Ownership gerçek anlamda ekipte kalır. Ortak guardrail olmadan bu özerklik kurum çapında uyumsuzluk yaratabilir.
Tutarsızlık Riski
Bir ekip cursor pagination, başka ekip farklı query formatı kullanabilir. Error response standardı değişebilir. Security implementation kalitesi ekip deneyimine bağlı hale gelir. Consumer açısından platform tek ürün gibi hissettirmez. Minimum organization guardrail bu nedenle yine gereklidir.
Federatif Governance
Federatif model ortak technical ve security standardı merkezi tanımlar. Domain ekipleri bu sınırlar içinde tasarım kararlarını kendisi verir. Automated linting standart kuralları kontrol eder. Cross-domain veya breaking change gibi önemli kararlar insan review'a gider. Bu yapı kaliteyi ve delivery hızını birlikte korumayı hedefler.
Merkezi Guardrail'ler
Authentication, error format, API naming ve deprecation policy merkezi standard olabilir. CI linting çoğunu otomatik doğrular. Domain ekibi manual approval beklemez. High-risk security exception ayrı süreç kullanır. Guardrail sayısı developer experience'i bozmayacak şekilde sınırlı tutulmalıdır.
Domain Bazlı Karar Yetkisi
Business resource model, workflow ve domain-specific operation kararları ilgili ekipte kalmalıdır. Merkezi platform domain semantics belirlemeye çalışmamalıdır. Ekip consumer feedback'i doğrudan toplar. Ownership service catalog'da görünürdür. Cross-domain dependency olduğunda ortak design review yapılabilir.
Büyük Kurumlar İçin Ölçeklenebilir Model
Büyük kurumlarda federatif governance çoğu zaman pratik denge sunar. Merkezi platform ortak tooling ve security standardı sağlar. Domain API owner'ları ürün ve tasarım kararlarını yönetir. Scorecard ve automation kalite görünürlüğü sunar. Governance committee yalnızca istisna ve stratejik kararlarla ilgilenir.
API Tasarım Standartları Nasıl Oluşturulur?
API style guide geliştiricilerin her projede aynı temel kararları yeniden tartışmasını engeller. Resource naming, status code, error response, pagination ve security gibi tekrar eden konular için kurum çapında varsayılanlar belirlenebilir. Standard gerçek consumer deneyimini iyileştirmeli ve gereksiz kural kalabalığı oluşturmamalıdır. Her kuralın mümkün olduğunca otomatik lint edilebilir olması önemlidir. API style guide yaşayan doküman olmalı ve ekiplerin geri bildirimiyle güncellenmelidir.
Resource Naming
Resource isimleri consumer'ın domain kavramlarını kolay anlamasını sağlamalıdır. Tekil ve çoğul kullanım kurum içinde tutarlı olmalıdır. Internal table veya service adları doğrudan URL'ye yansıtılmamalıdır. URL yapısı implementation değişikliklerinden etkilenmeyecek şekilde stabil olmalıdır. Naming rule linting ile kısmen otomatik kontrol edilebilir.
HTTP Method Kullanımı
GET, POST, PUT, PATCH ve DELETE semantics'i tutarlı uygulanmalıdır. Safe ve idempotent behavior HTTP standardıyla uyumlu tutulmalıdır. Her business operation için özel action endpoint üretmek yerine resource modeli değerlendirilmelidir. Bununla birlikte zorla REST saflığı uygulamak yerine consumer clarity korunmalıdır. Method davranışı retry ve cache stratejisini etkiler.
Status Codes
Status code client'ın response türünü hızlı anlamasına yardımcı olur. Aynı error farklı API'lerde farklı status ile dönmemelidir. Business validation ile authentication failure ayrılmalıdır. Çok ayrıntılı ve nadir status code kullanımı consumer'ı zorlaştırabilir. Standard sık kullanılan durumları açıkça tanımlamalıdır.
Error Response Formatı
Error response ortak schema kullanmalıdır. Machine-readable code, human-readable message ve correlation ID temel alanlar olabilir. Validation errors field seviyesinde bilgi sunabilir. Internal stack trace dışarı verilmemelidir. Error standard developer tooling tarafından otomatik oluşturulabilir.
Pagination Standardı
Kurum hangi use case'te cursor veya offset pagination kullanılacağını belirleyebilir. Query parameter isimleri tutarlı olmalıdır. Default ve maximum page size açıkça tanımlanmalıdır. Response metadata next cursor veya total count bilgisini standard biçimde sunabilir. Böylece client library ortak pagination helper kullanabilir.
Filtering Standardı
Filtering syntax ortak olduğunda consumer yeni API öğrenirken daha az zaman harcar. Allowed field ve operator listesi security açısından kontrollü olmalıdır. Database query dilini doğrudan API'ye açmak risklidir. Complex search için ayrı endpoint veya query language düşünülebilir. Standard basit use case'i kolaylaştırmalıdır.
Date/Time Formatı
Tarih ve saat bilgileri timezone belirsizliği yaratmayacak standard formatta sunulmalıdır. UTC veya offset içeren ISO tabanlı representation yaygın tercihtir. Local date ile timestamp ayrılmalıdır. Consumer daylight saving gibi konuları tahmin etmek zorunda kalmamalıdır. Contract format validation bu standardı otomatik kontrol edebilir.
Identifier Formatı
Identifier'ın numeric, UUID veya başka formatta olması consumer contract'ı etkiler. Internal database primary key'i doğrudan dışarı açmak her zaman doğru değildir. Identifier stabil ve global uniqueness ihtiyacına uygun olmalıdır. ID format değişikliğinin breaking etkisi düşünülmelidir. Tüketici ID üzerinde business anlam çıkarmamalıdır.
Idempotency
POST gibi side-effect oluşturan operation'larda retry güvenliği için idempotency standardı oluşturulabilir. Header adı ve retention süresi kurum içinde tutarlı tutulur. Payment ve order create gibi kritik endpoint'ler bu standardı zorunlu kullanabilir. Duplicate request behavior açıkça tanımlanmalıdır. Client SDK otomatik idempotency key üretebilir.
Correlation ID
Correlation ID distributed request'in servisler arasında takip edilmesini sağlar. Gateway mevcut trusted ID'yi koruyabilir veya yeni değer üretebilir. Header adı standard olmalıdır. Client tarafından gelen arbitrary değer security context sayılmamalıdır. Logging ve tracing altyapısı aynı identifier'ı kullanmalıdır.
Security Requirements
Style guide authentication, authorization ve sensitive data kurallarını da kapsamalıdır. OAuth scope naming, TLS zorunluluğu ve secret handling gibi konular belirlenebilir. PII field'lar documentation içinde işaretlenebilir. Security schema linting ile bazı riskler otomatik bulunabilir. High-risk API için threat modeling zorunlu tutulabilir.
API Style Guide'ı Otomatik Kontrole Dönüştürmek
Style guide yalnızca wiki sayfasında kaldığında geliştiricinin kuralları hatırlamasına bağlıdır. API linting specification üzerinde naming, security ve documentation completeness gibi kontrolleri otomatik uygulayabilir. Breaking change detection eski ve yeni contract'ı karşılaştırır. Pull request gate hatalı değişikliği daha merge olmadan gösterir. Otomasyon governance'i insan kuyruğundan developer workflow içine taşır.
API Linting
Linter OpenAPI veya başka contract formatını organization rule set'e göre kontrol eder. Path naming, missing description veya schema format hataları otomatik bulunur. Error message geliştiriciye nasıl düzeltileceğini açıklamalıdır. Linter local development ortamında da çalışabilmelidir. CI yalnızca son güvenlik ağı olmalıdır.
Naming Rule'ları
Resource, operation ID ve schema isimleri regex veya convention ile kontrol edilebilir. Basit isim kuralı için architecture reviewer zamanı harcanmamalıdır. Exception gerektiğinde açık suppression mekanizması bulunmalıdır. Suppression reason version control içinde görünür olmalıdır. Çok katı naming rule developer deneyimini gereksiz zorlaştırmamalıdır.
Security Rule'ları
Security scheme tanımlanmamış public endpoint linter tarafından işaretlenebilir. Sensitive operation için required scope kontrol edilebilir. HTTP yerine güvenli transport requirement dokümante edilebilir. Security rule yanlış güven hissi yaratmamalıdır, çünkü threat modeling tamamen otomatikleşmez. Otomasyon yaygın hataları erken yakalar.
Documentation Completeness
Operation description, example ve error response eksikleri otomatik kontrol edilebilir. Public API için daha yüksek documentation standardı uygulanabilir. Internal experimental API daha hafif rule set kullanabilir. Completeness yalnızca alanların dolu olması değil, içeriğin yararlı olmasıdır. İnsan review önemli use case'lerde kaliteyi değerlendirir.
Breaking Change Detection
Yeni contract önceki release ile karşılaştırılarak field removal, type change veya required alan ekleme tespit edilebilir. CI breaking change bulunduğunda merge'i durdurabilir. Her diff gerçekten breaking olmayabilir, bu nedenle rule set protocol semantics'ine uygun olmalıdır. Intentional major version change exception ile yönetilebilir. Consumer impact analytics karar sürecini güçlendirir.
Pull Request Kontrolleri
Contract değişikliği normal code review gibi pull request üzerinden ilerleyebilir. Lint, security ve compatibility sonucu otomatik comment olarak gösterilir. Consumer representative önemli change'i review edebilir. Approval history audit sağlar. Böylece API tasarım kararı görünmeyen chat konuşmalarında kaybolmaz.
Kuralları CI/CD Gate Haline Getirmek
Olgun standard'lar pipeline gate haline getirilebilir. Ancak her yeni kural doğrudan blocking yapılmamalıdır. Önce warning modunda adoption ve false positive ölçülebilir. Ekiplerin düzeltme yolu kolay olmalıdır. Governance başarısı daha fazla blok üretmek değil, hatalı API'lerin production'a ulaşmasını daha erken ve ucuz şekilde önlemektir.
API Review Süreci Nasıl Tasarlanmalı?
API review'un amacı merkezi komitenin her ayrıntıyı onaylaması değil, yüksek etkili kararları doğru aşamada görünür hale getirmektir. Tasarım review koddan önce yapılırsa değişiklik ucuz kalır. Consumer temsilcisi kullanılabilirlik, architecture reviewer domain boundary ve security reviewer risk perspektifi sağlar. Naming ve syntax gibi mekanik kontroller otomasyona bırakılmalıdır. Süreç hızlı SLA ve açık decision rights ile darboğaz olmaktan çıkarılmalıdır.
Tasarım Review'u Koddan Önce Yapmak
Implementation sonrası review gerçek tasarım değişikliği yapmayı zorlaştırır. Ekip önemli miktarda kod yazdığı için feedback'e direnç doğal olarak artar. Contract pull request implementation başlamadan açılabilir. Mock üzerinden tasarım denenebilir. Bu sıralama review'u formal approval yerine gerçek tasarım işbirliğine dönüştürür.
Consumer Temsilcisini Review'a Dahil Etmek
Producer yalnızca kendi implementation ihtiyacını görür. Consumer representative endpoint'in kullanım kolaylığını ve eksik bilgileri erken fark eder. Frontend veya partner ekibinden en az bir kişi kritik API review'una katılabilir. Her consumer'ın her toplantıya katılması gerekmez. Temsil modeli review maliyetini kontrol eder.
Architecture Review
Architecture review API'nin doğru domain boundary ve ownership içinde olup olmadığını değerlendirir. Duplicate capability veya yanlış service boundary tespit edilebilir. Low-level naming kararına odaklanmak yerine uzun vadeli coupling incelenmelidir. Architecture Decision Record önemli trade-off'u kayıt altına alabilir. Her küçük change architecture board'a gitmemelidir.
Security Review
Security review authentication, authorization, data exposure ve abuse risklerini değerlendirir. Public veya sensitive API daha ayrıntılı threat model gerektirebilir. Standard OAuth veya rate limit kontrolleri template ile otomatik gelebilir. Reviewer yalnızca exception ve high-risk design üzerinde yoğunlaşır. Bu model security ekibinin ölçeklenmesini kolaylaştırır.
Otomatik Linting
Linting syntax, style ve bazı security kurallarını insan review'dan önce çalıştırır. Reviewer basit hatalarla zaman kaybetmez. Developer local olarak aynı linter'ı kullanabilir. Rule result açık düzeltme önerisi vermelidir. Otomasyon review süresini ve subjective tartışmayı azaltır.
İnsan Review'u ile Otomasyonu Ayırmak
Makine naming ve schema consistency kontrolünde iyidir. İnsan ise business usability, domain boundary ve trade-off değerlendirmesinde daha değerlidir. İki sorumluluk karıştırıldığında review maliyeti büyür. Checklist hangi kontrolün nerede yapıldığını açıklar. Zaman içinde otomatikleştirilebilen kurallar manual checklist'ten çıkarılmalıdır.
Approval Sürecini Darboğaza Dönüştürmemek
Review SLA tanımlanabilir ve düşük riskli API'lerde auto-approval modeli kullanılabilir. Domain ekiplerine trained API reviewer rolü verilebilir. Merkezi ekip yalnızca exception ve cross-domain design'ı inceler. Uzun kuyruk developer'ın süreçten kaçmasına yol açar. Governance adoption için hız da kalite kadar önemlidir.
Contract Testing API-First İçin Neden Kritiktir?
Contract yazmak tek başına implementation'ın o sözleşmeye uyacağını garanti etmez. Provider code zaman içinde specification'dan uzaklaşabilir veya consumer farklı varsayımlar geliştirebilir. Contract testing bu farkı otomatik kontrol eder. Provider test server'ın request ve response contract'ına uyduğunu doğrular. Consumer-driven test ise belirli consumer beklentilerinin producer değişikliğinde bozulup bozulmadığını gösterir.
Spec ile Implementation Drift Nedir?
Drift doküman veya specification ile gerçek API davranışının farklılaşmasıdır. Response'ta undocumented field veya farklı status code görülebilir. Consumer contract'a güveniyorsa bu fark hata yaratır. CI response validation drift'i release öncesinde yakalayabilir. Production traffic üzerinden schema observation ek güvenlik sağlayabilir.
Provider Contract Testing
Provider test API implementation'ın resmi specification'a uyduğunu doğrular. Her operation için request ve response schema test edilir. Unsupported status veya field type farkı bulunabilir. Test CI pipeline'da çalışır. Contract provider'ın Definition of Done parçası olur.
Consumer-Driven Contract Testing
Consumer-driven model consumer'ın gerçekten bağımlı olduğu davranışı contract olarak producer'a iletir. Producer change yaptığında bu beklentiler test edilir. Büyük shared API'de consumer contract sayısı yönetilmelidir. Resmi API spec ile consumer-specific beklenti çelişmemelidir. Model özellikle hızlı bağımsız deploy edilen microservice ekiplerinde yararlıdır.
Request Validation
Request validation client'ın contract dışı veri göndermesini erken reddeder. Type, required field ve enum kontrol edilir. Gateway veya application middleware bu validation'ı yapabilir. Business validation schema validation'dan ayrıdır. Error response standard format kullanmalıdır.
Response Validation
Response validation server'ın sözleşme dışı veri döndürmesini tespit eder. Production'da her response'u validate etmek performance maliyeti yaratabilir. CI ve staging ortamında zorunlu tutulabilir. Sampling ile production observation yapılabilir. Özellikle sensitive field'ın istemeden response'a eklenmesini fark etmek için yararlı olabilir.
CI'da Sözleşme Uyumluluğunu Kontrol Etmek
CI contract diff, provider tests ve consumer tests'i birlikte çalıştırabilir. Breaking change merge öncesinde görünür olur. Intentional major version release için explicit approval gerekir. Test sonucu hangi consumer'ın etkilendiğini gösterebilir. Bu otomasyon API contract'ını yaşayan güvenlik ağına dönüştürür.
Breaking Change'ler Yayına Çıkmadan Nasıl Yakalanır?
Breaking change yalnızca endpoint silmek değildir. Field type değişikliği, required alan ekleme, enum daraltma veya authentication modelini değiştirme consumer'ı bozabilir. Specification diff mekanik değişiklikleri otomatik bulabilir. Davranışsal değişiklikler için contract test ve consumer impact analysis gerekir. Release pipeline breaking change riskini görünür hale getirerek plansız kesintiyi azaltır.
Alan Silme
Response field silindiğinde mevcut consumer o alanı okuyorsa hata yaşayabilir. Field önce deprecated olarak işaretlenmelidir. Usage telemetry consumer'ın alanı kullanıp kullanmadığını her zaman doğrudan göstermez. SDK ve code search ek bilgi sağlayabilir. Major version veya planlı migration gerekebilir.
Alan Tipini Değiştirme
String alanı number yapmak serialization ve validation behavior'ını bozar. Bazı dynamically typed client'larda hata daha geç görünür. Contract diff bu değişikliği kolayca tespit edebilir. Yeni field ekleyip eskisini deprecation süresince korumak daha güvenli olabilir. Data representation değişikliği business semantics ile birlikte değerlendirilmelidir.
Required Alan Ekleme
Request'e yeni required alan eklemek existing consumer'ın request'ini geçersiz hale getirir. Yeni field mümkünse optional başlayabilir veya server default sağlayabilir. Business requirement gerçekten zorunluysa yeni version düşünülebilir. Validation rule değişiklikleri de contract diff kapsamına alınmalıdır. Consumer migration tarihi açıkça duyurulmalıdır.
Enum Değeri Değişiklikleri
Enum değeri silmek veya rename etmek breaking olabilir. Yeni enum değeri eklemek bile client exhaustive switch kullanıyorsa sorun yaratabilir. Consumer guide unknown value handling önerebilir. API schema extensible enum stratejisi kullanabilir. Enum lifecycle özellikle uzun ömürlü mobil client'larda dikkatle yönetilmelidir.
Authentication Değişiklikleri
API key'den OAuth'a geçiş yalnızca security config değişikliği değildir. Bütün consumer credential ve request logic'ini etkiler. Dual authentication migration dönemi gerekebilir. Yeni scheme önceden dokümante edilmelidir. Cutover telemetry ile adoption doğrulandıktan sonra yapılmalıdır.
Davranışsal Breaking Change'ler
Schema aynı kalırken sıralama, default veya business rule değişebilir. Specification diff bu tür değişiklikleri her zaman yakalayamaz. Contract example ve integration test davranışı doğrulamalıdır. Changelog tüketiciye semantic change'i bildirmelidir. API owner davranışsal compatibility'yi teknik schema kadar ciddiye almalıdır.
Specification Diff
Spec diff önceki published contract ile yeni contract'ı karşılaştırır. Silinen operation, schema ve required değişiklikleri otomatik raporlar. Rule set protocol semantics'ine göre yapılandırılmalıdır. Her fark blocking olmak zorunda değildir. Report pull request'te review'a sunulabilir.
Consumer Impact Analysis
Breaking change kararı yalnızca diff ile verilmemelidir. Kaç aktif consumer'ın ilgili version ve operation'ı kullandığı önemlidir. Usage analytics ve ownership catalog bu bilgiyi sağlar. Critical partner migration süresi daha uzun olabilir. Product owner technical risk ile consumer impact'i birlikte değerlendirir.
API Versiyonlama ve Geriye Dönük Uyumluluk
API versiyonlama her değişiklikte yeni version çıkarmak anlamına gelmemelidir. Backward-compatible field ve capability eklemeleri aynı major sözleşme içinde yapılabilir. Breaking change gerçekten gerektiğinde URI, header veya media type yaklaşımı kullanılabilir. Hangi yöntem seçilirse seçilsin organization genelinde tutarlılık önemlidir. Asıl hedef version sayısını artırmak değil, consumer'ların güvenle upgrade yapabileceği lifecycle oluşturmaktır.
API Versiyonlamak Ne Zaman Gereklidir?
Consumer sözleşmesinin geriye uyumlu korunamadığı durumlarda yeni version değerlendirilebilir. Domain semantics büyük ölçüde değişiyorsa version anlamlıdır. Küçük additive change için yeni major oluşturmak gereksiz bakım yükü yaratır. Breaking change'in gerçekten gerekli olup olmadığı önce sorgulanmalıdır. Compatibility-first yaklaşım API version explosion riskini azaltır.
URI Versioning
URI versioning path içinde /v1 gibi version bilgisini taşır. Consumer açısından görünür ve routing kolaydır. Ancak resource URL'sinin business identity'sine version ekler. Yeni major parallel çalıştırmak basittir. Organization standardı varsa tutarlı biçimde uygulanmalıdır.
Header Versioning
Version özel header veya content negotiation ile seçilebilir. URI daha temiz kalır. Debugging ve browser kullanımı biraz daha zor olabilir. Gateway routing header üzerinden yapılabilir. Documentation ve SDK doğru header'ı otomatik eklemelidir.
Media-Type Versioning
Custom media type response representation version'ını ifade edebilir. HTTP semantics açısından güçlü olabilir. Consumer ve tooling açısından daha fazla öğrenme maliyeti getirir. Bütün ekiplerin bu modeli doğru uygulaması gerekir. Sadece teorik saflık için karmaşık version strategy seçmek faydalı olmayabilir.
Backward-Compatible Değişiklikler
Yeni optional field veya yeni endpoint çoğu durumda backward-compatible olabilir. Consumer unknown field'ları tolere etmelidir. Server eski request formatını desteklemeye devam eder. Contract diff değişikliğin additive olduğunu doğrulayabilir. Compatibility policy example'larla açık biçimde belgelenmelidir.
Breaking Changes
Field removal, semantic değişiklik ve authentication update breaking olabilir. New major version veya migration window gerekir. Active consumer'lar analytics ile bulunmalıdır. Eski version sunset date'e kadar çalışabilir. Breaking change oranı API quality KPI'ı olarak izlenebilir.
Semantic Versioning'in API'lerdeki Rolü
Semantic Versioning contract change'in etkisini anlatmak için yararlı zihinsel model sunar. Major breaking, minor backward-compatible feature ve patch davranış düzeltmesini ifade edebilir. Ancak HTTP API deployment modeli package version'ından farklıdır. Her organization bu semantiği kendi lifecycle'ına uyarlamalıdır. Version numarasından daha önemli olan consumer impact iletişimidir.
Deprecation Politikası Nasıl Oluşturulur?
API'yi kaldırmak teknik cleanup değil, consumer migration programıdır. Önce deprecation announcement yapılır ve yeni alternatif açıkça gösterilir. Sunset date consumer'ın plan yapabileceği kadar gerçekçi olmalıdır. Usage analytics aktif tüketicileri bulur ve doğrudan iletişim sağlar. Legacy API ancak migration doğrulandıktan sonra güvenli biçimde kapatılmalıdır.
API'yi Bir Anda Kapatmamak
Aktif consumer sayısı bilinmeden endpoint'i kapatmak production kesintisine yol açabilir. Özellikle partner ve mobil consumer'lar deployment takvimini hızlı değiştiremeyebilir. Deprecation period bu riski azaltır. Security vulnerability gibi acil durumlar farklı süreç gerektirebilir. Normal lifecycle planlı ve ölçülebilir olmalıdır.
Deprecation Announcement
Duyuru hangi API'nin neden deprecated olduğunu açıklar. Replacement endpoint veya version gösterilmelidir. Consumer'ın yapması gereken aksiyon net olmalıdır. Developer portal ve e-posta gibi birden fazla kanal kullanılabilir. Duyuru tek sefer yapılıp unutulmamalıdır.
Sunset Date
Sunset date eski API'nin artık hizmet vermeyeceği tarihi belirtir. Tarih mümkün olduğunca erken ilan edilmelidir. Büyük partner için contractual notice period olabilir. Portal ve response header üzerinden görünür hale getirilebilir. Son tarihin sürekli ertelenmesi deprecation politikasına güveni azaltır.
Kullanım Analitiğiyle Aktif Consumer'ları Bulmak
Gateway veya API analytics hangi client ID'nin deprecated endpoint'i kullandığını gösterebilir. Last-used bilgisi migration takibini kolaylaştırır. Anonymous public API'de consumer identification daha zor olabilir. SDK telemetry veya developer key yardımcı olur. Kapatmadan önce kritik active usage sıfıra yaklaşmalıdır.
Migration Guide
Guide eski ve yeni API arasındaki farkı açıklar. Request ve response örnekleri geçişi hızlandırır. SDK değişikliği ve authentication update belirtilir. Common migration errors eklenebilir. Guide consumer support yükünü önemli ölçüde azaltabilir.
Consumer İletişimi
Critical consumer'lar doğrudan bilgilendirilebilir. Internal ekipte owner service catalog üzerinden bulunabilir. Partner manager external consumer'la koordinasyon yapabilir. Migration status düzenli takip edilir. İletişim yalnızca teknik release note'a bırakılmamalıdır.
Legacy API'nin Güvenli Şekilde Kapatılması
Traffic sıfıra indikten sonra routing ve credential permission kaldırılabilir. Monitoring beklenmeyen request'i bir süre izlemeye devam edebilir. Eski code ve infrastructure temizlenir. Documentation archive edilir veya redirect eklenir. Retirement event API catalog lifecycle'a yansıtılır.
API Catalog ve API Discovery
Bir kurumda onlarca ekip API geliştirirken en temel sorunlardan biri hangi API'nin zaten var olduğunu bilmektir. API catalog owner, domain, documentation ve lifecycle bilgisini merkezi olarak görünür hale getirir. Geliştirici yeni capability geliştirmeden önce mevcut seçenekleri keşfedebilir. Reuse oranı artar ve duplicate API sayısı azalır. Catalog yalnızca liste değil, kurumun API portföyünü yönetmek için canlı bir envanter olmalıdır.
Kurumda Hangi API'lerin Olduğunu Bilme Problemi
API bilgisi yalnızca ekip wiki'sinde veya bireysel hafızada kaldığında keşif zorlaşır. Yeni ekip aynı müşteri verisi için ikinci API geliştirebilir. Owner ayrıldığında mevcut endpoint sahipsiz kalır. Duplicate integration security ve data consistency riskini artırır. Catalog bu görünürlüğü kurumsal hale getirir.
API Catalog Nedir?
API Catalog yayınlanmış ve geliştirme aşamasındaki API'lerin metadata envanteridir. Search, domain ve lifecycle filtreleri sunabilir. OpenAPI contract doğrudan catalog entry ile ilişkilendirilebilir. Usage ve SLO bilgisi eklenebilir. Catalog pipeline tarafından otomatik güncellenirse güncellik artar.
Owner Bilgisi
Her API'nin teknik ve ürün owner'ı görünür olmalıdır. Consumer soru veya incident durumunda doğru ekibe ulaşır. Sahipsiz API risk olarak işaretlenebilir. Organization değişikliğinde ownership metadata güncellenmelidir. Owner API lifecycle ve deprecation kararlarının sorumluluğunu taşır.
Domain Bilgisi
API'nin hangi business domain'e ait olduğu discovery'yi kolaylaştırır. Domain taxonomy institution architecture ile uyumlu olmalıdır. Aynı capability'nin farklı domain'lerde duplicate olup olmadığı görülebilir. Cross-domain API'ler explicit ownership gerektirir. DDD bounded context yapısı catalog metadata'sına yansıtılabilir.
Documentation
Catalog entry doğrudan API reference ve guide'lara bağlantı vermelidir. Consumer ayrı wiki aramak zorunda kalmaz. Documentation completeness score gösterilebilir. Deprecated API'nin migration guide'ı görünür olur. Tek discovery point developer experience'i güçlendirir.
Lifecycle Status
Experimental, active, deprecated ve retired gibi durumlar consumer kararını etkiler. Yeni kritik sistem deprecated API'ye bağlanmamalıdır. Lifecycle status pipeline veya owner tarafından yönetilir. Sunset date catalog'da görünür olabilir. Bu metadata portfolio management için de kullanılır.
SLA ve SLO Bilgileri
Consumer API'nin reliability hedefini entegrasyon öncesinde bilmelidir. Availability ve latency SLO catalog'da gösterilebilir. Partner API için SLA link'i eklenebilir. Criticality tier platform capacity ve DR kararlarını etkiler. Bu bilgi dependency risk analizini destekler.
Kullanım Örnekleri
API'nin gerçek kullanım örnekleri discovery sırasında değerini anlamayı kolaylaştırır. “Bu API müşteri profilini okumak için kullanılır” gibi açıklama endpoint listesine göre daha anlaşılırdır. Reference implementation veya SDK örneği sunulabilir. Existing consumer listesi reuse confidence sağlayabilir. Sensitive internal dependency bilgisi uygun access control ile korunmalıdır.
API'lerin Yeniden Keşfedilmeden Yeniden Kullanılması
İyi catalog tekrar geliştirme yerine reuse davranışını teşvik eder. Developer ihtiyacını domain ve capability üzerinden arar. Uygun API bulduğunda self-service access ve documentation'a geçer. Duplicate capability isteği architecture review'da görünür hale gelir. Reuse oranı API stratejisinin iş değeri ölçümünde kullanılabilir.
Internal Developer Portal ile Self-Service API Kültürü
Internal Developer Portal API catalog'u yalnızca okunabilir liste olmaktan çıkarıp aktif self-service platforma dönüştürebilir. Developer API arar, documentation okur, sandbox access alır ve uygun permission talebinde bulunur. SDK ve usage analytics aynı yerde sunulabilir. Platform ekibine ticket açmadan temel entegrasyon tamamlanabilir. Bu deneyim API-First kültürünü günlük geliştirici workflow'ına taşır.
Developer Portal Nedir?
Developer Portal kurum içi veya dış developer'ların API ürünlerine eriştiği merkezi deneyimdir. Catalog ve documentation temel bileşenlerdir. Access management ve support entegrasyonu eklenebilir. Portalın tasarımı developer journey'e göre yapılmalıdır. Yalnızca statik sayfa koleksiyonu olmak yerine self-service işlem sunmalıdır.
API Arama ve Keşfetme
Search API adı dışında domain, capability ve use-case üzerinden çalışabilir. Filter lifecycle ve owner bilgisi gösterir. Duplicate veya deprecated sonuçlar kullanıcıya açık biçimde işaretlenir. Recommendation sistemi benzer capability'leri gösterebilir. İyi discovery reuse hızını artırır.
Credential Oluşturma
Düşük riskli sandbox client registration self-service yapılabilir. Production scope organization policy'ye göre approval gerektirebilir. Static key yerine short-lived token modeline yönlendirme yapılmalıdır. Credential hiçbir zaman portal UI'da gereksiz uzun süre gösterilmemelidir. Access lifecycle identity platformuyla entegre olmalıdır.
Sandbox Erişimi
Developer portal sandbox base URL ve test credential sürecini sunabilir. Seed data ve reset özelliği onboarding'i kolaylaştırır. Sandbox health görünür olmalıdır. Production ile behavior farkları açıkça belirtilmelidir. Partner entegrasyonunda sandbox adoption'ın temel koşullarından biridir.
SDK İndirme
SDK version ve desteklenen diller portalda listelenebilir. Generated ve official SDK ayrımı açık olmalıdır. Release note API version ile ilişkilendirilebilir. Package registry bağlantısı sunulabilir. Deprecated SDK için migration mesajı gösterilmelidir.
Dokümantasyon
Portal reference, quick start, tutorial ve changelog'u tek yerde birleştirir. Search bütün içerik üzerinde çalışabilir. Contract version'a göre doküman gösterilebilir. Interactive API explorer sandbox'a bağlanabilir. Documentation feedback doğrudan owner'a iletilebilir.
Usage Analytics
Consumer kendi request volume, error ve quota kullanımını görebilir. API owner adoption trend'ini izler. Unexpected error increase support ihtiyacını erken gösterir. Sensitive data analytics'e dahil edilmemelidir. Usage bilgisi deprecation planında active consumer bulmak için kullanılır.
Support Kanalı
Portal sık sorular ve known issues sunabilir. Gerekirse issue veya chat kanalı doğru owner'a yönlendirir. Correlation ID ile destek talebi oluşturmak troubleshooting'i hızlandırır. Support feedback documentation backlog'una dönüştürülebilir. Aynı sorunun sürekli gelmesi DX problemini gösterir.
Platform Ekibine Ticket Açmadan Entegrasyon
Self-service discovery, credential ve sandbox sayesinde basic integration ticket gerektirmemelidir. High-risk permission ve production exception yine kontrol edilebilir. Platform ekibi rutin provisioning yerine tooling geliştirmeye odaklanır. Ticket volume düşüşü self-service başarısının metriği olabilir. Developer autonomy organization velocity'ye doğrudan katkı sağlar.
API-First ve Platform Engineering
Platform Engineering API-First kültürünü ölçeklendirmek için güçlü uygulama alanı sunar. Golden Path ve template yeni API oluşturma sürecini standartlaştırır. Pipeline otomatik lint, security ve observability ekler. Developer governance kurallarını tek tek öğrenmek yerine platformun güvenli varsayılanlarını kullanır. Bu sayede kurumsal API-first mimari tasarım ve entegrasyon hizmeti yalnızca mimari danışmanlık değil, developer workflow'u kolaylaştıran platform yetenekleriyle birlikte ele alınabilir.
Golden Path
Golden Path yeni API için desteklenen ve önerilen geliştirme akışıdır. Contract template, authentication, pipeline ve observability hazır gelir. Developer en sık ihtiyaç duyulan kararları yeniden vermek zorunda kalmaz. Özel ihtiyaç için escape hatch korunur. Platform adoption kolay yolun aynı zamanda güvenli yol olmasıyla artar.
API Template'leri
Template organization style guide ve error schema'yı başlangıçtan uygular. OpenAPI skeleton common security scheme içerir. README ve documentation yapısı hazır gelir. Domain-specific örnekler developer'ın doğru pattern'i anlamasını kolaylaştırır. Template versioning güncellemelerin kontrollü dağıtılmasını sağlar.
Scaffolding
CLI veya portal üzerinden yeni API repository oluşturulabilir. Service name ve domain bilgisi alınarak contract, project ve pipeline dosyaları generate edilir. Developer boş repository ile başlamaz. Golden path kullanımı ölçülebilir. Scaffolding output sade tutulmalıdır.
Otomatik CI/CD Pipeline
Pipeline lint, contract test, security scan ve deployment adımlarını hazır sunar. Ekip bunları yeniden yazmaz. Environment promotion standard olur. Breaking change production deployment öncesinde kontrol edilir. Pipeline template platform owner tarafından sürekli iyileştirilir.
Otomatik Security Policy
Authentication scheme, rate limit ve schema validation default olarak eklenebilir. Public endpoint explicit declaration gerektirebilir. Sensitive scope policy engine'e bağlanabilir. Secret scanning pipeline'ın standart parçası olur. Security doğru template'i kullanmakla kolay hale gelir.
Otomatik Observability
API oluşturulduğunda request rate, latency ve error dashboard otomatik hazırlanabilir. Correlation ID middleware default gelir. Distributed tracing platform agent tarafından eklenir. SLO template service criticality'ye göre seçilebilir. Developer production sonrası visibility için ayrı proje açmak zorunda kalmaz.
Yeni API Oluşturma Süresini Dakikalara İndirmek
Golden path repository, contract ve pipeline hazırlığını otomatikleştirir. Bu ifade bütün business API'nin dakikalar içinde tamamlanacağı anlamına gelmez. Ama tekrar eden infrastructure setup süresi ciddi biçimde azalabilir. Developer ilk commit'ten sonra çalışan skeleton ve sandbox elde eder. Time to First Deploy platform metriği olarak ölçülebilir.
Governance'i Developer Workflow İçine Gömme
Governance ayrı approval portalında değil, pull request ve CLI akışında çalışabilir. Linter anında feedback verir. Policy exception code review ile kayıt altına alınır. Scorecard developer'a kendi API kalitesini gösterir. Böylece standartlar dışarıdan dayatılan süreç değil, normal geliştirme deneyiminin parçası olur.
API-First ve Mikroservis Mimarisi Arasındaki İlişki
API-First mikroservis mimarisiyle güçlü biçimde uyumludur ancak mikroservis kullanmak zorunlu değildir. Mikroservislerde service boundary'ler arasında explicit contract ihtiyacı daha belirgin hale gelir. Yanlış tasarlanmış API'ler servisleri birbirine aşırı bağlayarak dağıtık monolit oluşturabilir. Domain-Driven Design ve bounded context service boundary'yi business capability etrafında kurmaya yardımcı olur. API-First bu boundary'nin dış sözleşmesini consumer odaklı biçimde yönetir.
API-First İçin Mikroservis Şart mı?
Hayır, monolitik sistem de açık API sözleşmeleri kullanabilir. API-First deployment topology'den bağımsız bir tasarım yaklaşımıdır. Modular monolith içinde module boundary'ler contract ile korunabilir. External consumer aynı API üzerinden monolit veya microservice backend'e bağlanabilir. Implementation daha sonra değiştirilebilir.
Service Boundary ve API Boundary
Her service boundary dış API olmak zorunda değildir. Internal servisler farklı granularity'de contract kullanabilir. API boundary consumer ihtiyaçlarına göre seçilir. Service implementation detail'i doğrudan dışarı sızdırmamak önemlidir. Bu separation service refactoring özgürlüğünü artırır.
Domain-Driven Design
DDD business domain'i modelleyerek service boundary için düşünme çerçevesi sunar. API domain language'i consumer'a anlaşılır biçimde yansıtabilir. Internal entity modelini birebir expose etmek gerekmeyebilir. Ubiquitous language naming tutarlılığını destekler. API-First ve DDD birbirini tamamlayan yaklaşımlar olabilir.
Bounded Context
Bounded Context belirli domain modelinin geçerli olduğu sınırı tanımlar. API bu sınırın dış iletişim yüzeyi olabilir. Aynı kavram farklı context'lerde farklı anlama sahip olabilir. Ortak global model zorlamak yerine explicit translation yapılır. Bu yaklaşım cross-domain coupling'i azaltır.
Ekip Ownership
Mikroservis yalnızca teknik deployment birimi değil, ekip ownership sınırı olarak da kullanılır. API owner service lifecycle'dan sorumlu olmalıdır. Başka ekip doğrudan service database'ine bağlanmamalıdır. Contract üzerinden integration ownership'i netleştirir. SLO ve deprecation kararları ilgili ekip tarafından yönetilir.
Service-to-Service Contracts
Internal service call'lar da contract yönetiminden yararlanır. gRPC veya OpenAPI sözleşmesi bağımsız deploy edilen service'ler arasında güvenli boundary sağlar. Consumer-driven contract test değişiklik riskini azaltır. Versioning ve compatibility internal API için de önemlidir. “Internal olduğu için herkes birlikte deploy olur” varsayımı büyüyen sistemlerde sürdürülebilir değildir.
Dağıtık Monolit Oluşturmaktan Kaçınmak
Microservice sayısını artırmak bağımsızlık garantisi vermez. Service A her değişiklikte B ve C ile aynı anda deploy olmak zorundaysa dağıtık monolit oluşabilir. Stabil contract ve bounded context coupling'i azaltır. Async integration bazı use case'lerde bağımlılığı daha da gevşetebilir. API-First bağımsız evolution hedefini tasarım aşamasında görünür kılar.
API-First Monolitik Sistemlerde de Kullanılabilir mi?
API-First monolitik sistemlerde de güçlü değer sağlayabilir. External client implementation'ın monolit veya microservice olmasından etkilenmez. Modular monolith internal module boundary'lerini API veya interface contract ile yönetebilir. Legacy sistem önüne facade koyularak yeni consumer'lar daha temiz sözleşmeye taşınabilir. Bu nedenle API-First deployment modelinden bağımsız bir kurum yetkinliği olarak düşünülmelidir.
Modular Monolith
Modular monolith tek deployable içinde açık module boundary'ler kurar. Her module ayrı domain capability taşıyabilir. Internal interface contract accidental coupling'i azaltır. External API yalnızca gerekli capability'leri yayınlar. Gelecekte service extraction daha kolay olabilir.
Internal APIs
Monolit içinde module-to-module communication için explicit internal API veya application service kullanılabilir. Doğrudan database table paylaşımı azaltılır. Contract testing process içi call'larda farklı biçimde uygulanabilir. Ownership daha görünür olur. Internal API'ler external public contract kadar ağır governance gerektirmeyebilir.
Backend for Frontend
BFF belirli channel'ın API ihtiyaçlarını optimize eden katmandır. Web ve mobil farklı aggregation ihtiyacına sahip olabilir. Core capability API'ler tekrar kullanılmaya devam eder. BFF internal model sızıntısını azaltabilir. Aşırı business logic BFF içine taşınmamalıdır.
Legacy Sistemler İçin Facade
Legacy system doğrudan modern consumer ihtiyacına uygun olmayabilir. API facade eski protokol veya data modelini stabil modern sözleşmeye dönüştürebilir. Yeni consumer yalnızca facade kullanır. Legacy migration arkada kademeli yapılabilir. Bu yaklaşım Strangler Pattern ile birlikte değerlendirilebilir.
API-First'in Deployment Modelinden Bağımsız Olması
Contract consumer ile producer arasındaki dış davranışı tanımlar. Producer tek monolit, serverless function veya microservice olabilir. Consumer bu implementation ayrıntısını bilmek zorunda değildir. Bu independence technology modernization sırasında önemli avantaj sağlar. API strategy bu nedenle deployment trend'lerinden bağımsız uzun vadeli yatırım olabilir.
API-First ile Omnichannel Ürün Geliştirme
Omnichannel ürünlerde aynı business capability farklı kullanıcı temas noktalarında tekrar kullanılır. Web, mobil, masaüstü, IoT ve partner uygulamaları ayrı frontend deneyimlerine sahip olabilir. API-First ortak iş yeteneklerini channel-specific backend kodundan ayırır. Yeni kanal eklendiğinde mevcut capability API tekrar kullanılabilir. Bu yapı channel expansion maliyetini ve business rule farklılaşmasını azaltır.
Web
Web client API contract üzerinden backend capability'lere erişir. Frontend framework değişse bile API aynı kalabilir. Mock server hızlı UI development sağlar. BFF gerekiyorsa channel-specific aggregation yapabilir. Core business API stable tutulur.
Mobil
Mobil uygulamalar uzun release cycle nedeniyle backward compatibility'ye daha fazla ihtiyaç duyar. API version ve deprecation policy eski uygulama sürümlerini desteklemelidir. Network efficiency response design'ı etkileyebilir. Offline behavior için idempotency ve sync stratejisi gerekir. API-First bu ihtiyaçları design aşamasında görünür kılar.
Masaüstü
Desktop client farklı update modeli ve enterprise network koşullarıyla çalışabilir. Authentication flow browser veya device bağlamına göre değişebilir. API sözleşmesi yine aynı capability'yi sunabilir. SDK integration client development'i hızlandırır. Version adoption telemetry update stratejisine destek olur.
IoT
IoT device sınırlı bandwidth ve uzun yaşam süresine sahip olabilir. Compact protocol veya async message kullanımı gerekebilir. API-First protocol seçiminden bağımsız contract discipline sağlar. Device firmware hızlı güncellenemediği için backward compatibility kritik olur. Security credential lifecycle özel dikkat gerektirir.
Partner Sistemleri
Partner API internal implementation'dan daha stabil sözleşme gerektirir. Sandbox, SLA ve changelog kritik özelliklerdir. Partner release cycle sizin kontrolünüzde değildir. Breaking change geniş migration maliyeti yaratabilir. API-as-a-Product yaklaşımı burada doğrudan değer üretir.
AI Agents
AI agent veya otomasyon sistemleri machine-readable contract sayesinde API capability'lerini daha kolay keşfedebilir. Input ve output schema açık olmalıdır. Permission scope agent'ın yalnızca gerekli işlemleri yapmasını sağlar. Idempotency yanlış tekrarları sınırlar. Error model agent'ın başarısız operation sonrası doğru davranmasına yardımcı olur.
Aynı İş Yeteneğini Farklı Kanallarda Yeniden Kullanmak
Customer profile veya payment capability bir kez güçlü API olarak tasarlanırsa farklı channel'lar aynı iş mantığını kullanabilir. Kanal yalnızca presentation ve experience farkını yönetir. Business rule duplication azalır. Yeni kanalın geliştirme maliyeti düşebilir. API reuse rate bu yaklaşımın etkisini ölçmek için kullanılabilir.
API-First Sistem Entegrasyonlarını Nasıl Kolaylaştırır?
Kurumsal sistem entegrasyonları yalnızca teknik bağlantı kurmak değil, farklı lifecycle ve ownership yapılarını birlikte yönetmek anlamına gelir. API-First açık contract ve versioning ile bu sınırı daha öngörülebilir hale getirir. CRM, ERP, ödeme ve lojistik platformları aynı entegrasyon standartlarından yararlanabilir. Partner ve M&A senaryolarında facade API eski sistem farklarını gizleyebilir. Kurumsal API-first mimari tasarım ve entegrasyon hizmeti bu noktada yalnızca endpoint geliştirmekten çok capability, contract ve lifecycle tasarımını kapsar.
CRM
CRM müşteri verisinin merkezi kaynaklarından biri olabilir. API facade internal CRM object modelini consumer'a doğrudan açmadan business customer capability sunar. CRM vendor değişse bile dış contract korunabilir. Rate limit ve sync davranışı integration layer'da yönetilir. Data ownership açık tanımlanmalıdır.
ERP
ERP stok, sipariş veya finansal kayıtların önemli kaynağı olabilir. API-First ERP'nin özel protocol ve schema'sını ortak business API arkasında gizleyebilir. New channel ERP detaylarını öğrenmez. Async processing uzun süren operation'ları yönetebilir. Legacy ERP modernization daha kademeli hale gelir.
Ödeme Sistemleri
Payment integration security, idempotency ve audit gerektirir. Ortak Payment API farklı provider veya internal ledger logic'ini soyutlayabilir. Consumer aynı contract'ı kullanır. Provider değişikliği backend adapter seviyesinde yönetilebilir. Business-critical SLO açıkça tanımlanmalıdır.
Lojistik Sistemleri
Shipping provider'ların farklı API modelleri common logistics capability altında birleştirilebilir. Shipment create, tracking ve cancellation ortak contract sunar. Adapter provider-specific mapping yapar. Partner değişikliği consumer'a minimum etki yaratır. Event webhook'ları normalized schema'ya dönüştürülebilir.
SaaS Platformları
Birden fazla SaaS ürünü organization process'in parçası olabilir. Internal integration API vendor-specific credential ve schema'yı merkezi yönetebilir. Consumer doğrudan her SaaS API'ye bağlanmak zorunda kalmaz. Vendor lock-in bir ölçüde azaltılır. Rate limit ve failure handling integration layer'da standart hale gelir.
Veri Platformları
Data platform bazı operational veya analytical data set'leri API üzerinden sunabilir. Data contract ownership ve classification önemlidir. Büyük dataset için bulk veya async API gerekebilir. Consumer raw warehouse schema'ya doğrudan bağlanmamalıdır. API data governance ile birlikte tasarlanmalıdır.
Dış İş Ortakları
Partner entegrasyonunda contract stability ve documentation iç API'den daha önemlidir. Authentication ve quota partner bazında yönetilir. Sandbox onboarding sürecini hızlandırır. Usage analytics partner adoption ve SLA ölçümünü sağlar. Version deprecation contractual iletişim gerektirebilir.
M&A Sonrası Sistem Birleştirme
Birleşme sonrası iki organization farklı CRM veya order sistemi kullanabilir. Ortak API facade temporary integration boundary sağlayabilir. Yeni consumer hangi legacy sistemin arkasında olduğunu bilmez. Backend migration aşamalı ilerler. Contract ortak target architecture'ın erken uygulanabilir parçası haline gelir.
API-First ile İş Yeteneklerini Yeniden Kullanılabilir Hale Getirmek
API-First iş capability'lerini uygulama ekranlarından ve tekil projelerden ayırmayı kolaylaştırır. Customer, payment veya identity gibi yetenekler farklı product ve channel'lar tarafından tekrar kullanılabilir. Bu yaklaşım aynı business logic'in farklı ekiplerde yeniden yazılmasını azaltır. Capability API yalnızca CRUD endpoint koleksiyonu değil, belirli business sonucunu sunan stabil sözleşmedir. Yeniden kullanım geliştirme maliyetinin yanında consistency ve governance açısından da değer yaratır.
Capability API Nedir?
Capability API belirli business yeteneğini tüketicilere stabil arayüzle sunar. Örneğin “ödeme başlat”, “müşteri profilini getir” veya “stok rezervasyonu yap” gibi iş sonuçlarına odaklanır. Internal implementation birden fazla service veya legacy system içerebilir. Consumer bu ayrıntıları bilmez. Capability ownership domain ekibinde kalır.
Aynı Fonksiyonun Birden Fazla Uygulamada Tekrar Yazılmasını Önlemek
Web ve mobil ekip aynı müşteri doğrulama logic'ini ayrı backend'lerde yazarsa zamanla behavior farklılaşabilir. Ortak API business rule'u tek yerde uygular. Consumer yalnızca channel-specific experience geliştirir. Bug fix bütün consumer'lara aynı anda fayda sağlar. Reuse bu nedenle yalnızca kod miktarı değil business consistency kazancı sağlar.
Ortak Müşteri API'si
Customer API profile, address veya preference gibi capability'leri kontrollü sunabilir. Data ownership açık olmalıdır. PII authorization ve minimization kuralları uygulanmalıdır. Farklı uygulamalar aynı customer identifier modelini kullanır. CRM backend değişikliği API arkasında yönetilebilir.
Ortak Ödeme API'si
Payment API farklı product'ların aynı ödeme capability'sini kullanmasını sağlar. Idempotency ve audit merkezi standard olur. Provider adapter'ları internal kalır. Refund ve status model tutarlı hale gelir. High security ve SLO platform seviyesinde yönetilebilir.
Ortak Kimlik API'si
Identity API kullanıcı profile veya access-related capability'leri ortak sunabilir. Authentication protocol ile business identity data ayrılmalıdır. Sensitive operation strict authorization gerektirir. Consumer farklı identity provider implementation'ını bilmeyebilir. Migration merkezi katmanda yapılabilir.
Yeniden Kullanım ile Geliştirme Maliyetini Azaltmak
Reuse sayesinde yeni proje aynı capability'yi yeniden geliştirme ve test etme maliyetinden kaçınır. Buna karşılık shared API'nin reliability ve ownership yatırımı artar. Toplam maliyet tekrar kullanım sayısıyla birlikte düşebilir. Reuse rate ve avoided development effort yaklaşık ROI hesabında kullanılabilir. Her küçük fonksiyonu merkezi API yapmak ise gereksiz dependency yaratabilir.
API-First ve Güvenlik
API-First security kararlarını implementation sonrasına bırakmak yerine contract ve design aşamasında ele almayı teşvik eder. Authentication, authorization, rate limit ve validation gereksinimleri sözleşmede görünür hale gelir. Threat modeling sensitive resource ve abuse scenario'larını erkenden değerlendirir. Secrets management platform capability olarak sunulabilir. Böylece security yalnızca gateway üzerinde tek bir kontrol değil, API lifecycle boyunca uygulanan ortak kalite standardına dönüşür.
Security by Design
Security by Design riskleri API yayınlandıktan sonra patch etmek yerine tasarım sırasında ele alır. Hangi data açılıyor ve kim erişebilir soruları contract review'da sorulur. Default security scheme template'e eklenebilir. Public operation explicit karar gerektirebilir. Security review yüksek riskli API'lere odaklanır.
Authentication
Authentication consumer veya workload kimliğinin doğrulanmasını sağlar. User ve machine authentication use case'leri ayrılmalıdır. Contract hangi security scheme'in gerektiğini belirtir. Short-lived credential tercih edilebilir. Authentication başarılı olması authorization anlamına gelmez.
OAuth 2.x
OAuth tabanlı authorization modelleri client'lara scope sınırlı access token sağlar. Machine-to-machine use case ve user delegation farklı grant pattern kullanabilir. Token audience ve expiration kontrol edilmelidir. API Gateway veya resource server token validation yapar. Client secret yerine daha güçlü authentication yöntemleri değerlendirilebilir.
OpenID Connect
OpenID Connect kullanıcı identity bilgisini OAuth tabanlı akışla standartlaştırır. ID token API access token yerine kullanılmamalıdır. API resource server yalnızca kendisine ait access token'ı kabul etmelidir. User identity application session için kullanılabilir. Kurumsal SSO ve external API modeli bu standardı birlikte kullanabilir.
Authorization
Authorization doğrulanmış identity'nin hangi operation'ı yapabileceğini belirler. API permission modeli business resource'la uyumlu olmalıdır. Broad role yerine minimum scope tercih edilir. User, client ve resource attribute birlikte değerlendirilebilir. Policy decision audit edilmelidir.
Scope
Scope access token'ın hangi API capability'lerine erişebileceğini ifade eder. İsimler business anlam taşımalıdır. Çok fazla mikro scope yönetimi zorlaştırabilir. Çok geniş scope least privilege'i bozar. Organization scope taxonomy oluşturabilir.
Role
Role kullanıcı veya service'e permission set'i gruplar. API business role ile internal organization rolünü karıştırmamalıdır. Role değişiklikleri token lifetime dikkate alınarak uygulanmalıdır. Broad admin role sıkı kontrol gerektirir. Resource-level authorization gerekirse role tek başına yeterli olmayabilir.
Attribute-Based Access
ABAC identity, resource ve context attribute'ları üzerinden karar verir. Tenant, region veya data sensitivity policy input olabilir. Attribute source güvenilir olmalıdır. Central policy engine karar consistency'si sağlayabilir. Çok dinamik policy debugging için iyi observability gerekir.
Rate Limiting
Rate limiting abuse ve accidental overload riskini azaltır. Consumer tier veya endpoint criticality'ye göre limit uygulanabilir. Error response ve retry-after bilgisi standard olmalıdır. Internal API'lerde de runaway client koruması sağlar. Limit business requirement ve capacity bilgisiyle belirlenmelidir.
Input Validation
API bütün external input'u validate etmelidir. Type ve format contract üzerinden kontrol edilebilir. Business rule validation application katmanında yapılır. Invalid input açık error response üretir. Validation security riskini ve beklenmeyen behavior'ı azaltır.
Schema Validation
Schema validation request ve response'un contract'a uymasını doğrular. Gateway veya middleware request tarafını kontrol edebilir. CI response validation implementation drift'i yakalar. Unknown property policy use case'e göre belirlenmelidir. Validation error consumer'a hangi alanın yanlış olduğunu gösterebilir.
Threat Modeling
Threat modeling attack surface ve abuse scenario'larını tasarım aşamasında değerlendirir. Public payment API ile internal read API aynı risk profilinde değildir. Data exposure, privilege escalation ve replay gibi tehditler incelenir. Countermeasure contract ve architecture'a yansıtılır. Model büyük değişikliklerde güncellenmelidir.
Secrets Management
API credential source code içinde saklanmamalıdır. Secret manager merkezi access ve rotation sağlar. Workload identity mümkün olduğunda static secret ihtiyacını azaltır. Client secret loglanmamalıdır. Incident durumunda revocation süreci önceden test edilmelidir.
API Gateway'in API-First Kurumdaki Rolü
API Gateway cross-cutting network ve security politikalarını merkezi uygulamak için güçlü platform bileşenidir. Authentication, rate limiting, routing ve logging gibi tekrar eden ihtiyaçlar burada ele alınabilir. Gateway API contract ve catalog ile entegre olduğunda onboarding ve governance kolaylaşır. Ancak business logic gateway'e taşınırsa domain ownership bozulur. Gateway policy enforcement katmanı olarak kalmalı, application service'in yerini almamalıdır.
Authentication
Gateway external token veya client credential doğrulayabilir. Issuer, audience ve expiration standard policy ile kontrol edilir. Invalid request backend'e ulaşmaz. Internal service identity ayrı katmanda doğrulanabilir. Gateway authentication logları merkezi audit'e gönderilir.
Authorization
Coarse-grained scope veya route permission gateway'de uygulanabilir. Resource-level business authorization application içinde kalabilir. Central policy engine gateway'e karar sağlayabilir. User ve client identity trusted context olarak backend'e aktarılır. Header spoofing riskine karşı external header temizliği gerekir.
Rate Limiting
Gateway consumer başına request limit uygular. Burst ve sustained rate ayrı tanımlanabilir. Partner planları farklı quota kullanabilir. Rate limit response standard error formatını takip eder. Usage analytics capacity ve monetization için kullanılabilir.
Routing
Gateway path, host veya header bilgisine göre target service seçebilir. Blue-green veya version routing migration'ı destekler. Routing rule business logic'e dönüşmemelidir. Service discovery platformla entegre olabilir. Deprecated version traffic'i gözlemlemek kolaylaşır.
Logging
Gateway request metadata ve authentication sonucunu loglayabilir. Sensitive body default olarak kaydedilmemelidir. Correlation ID üretilebilir. Consumer ID ve target API audit için yararlıdır. Log sampling high volume API'de maliyet kontrolü sağlar.
Analytics
Gateway request volume, active consumer ve error trend'i çıkarabilir. API product owner adoption'ı izler. Deprecated endpoint usage tespit edilir. Monetization use case'te metering input olabilir. Analytics raw PII saklamamalıdır.
Policy Enforcement
TLS, allowed method veya schema validation policy gateway'de uygulanabilir. Rule version control ve deployment pipeline ile yönetilmelidir. Platform bütün API'leri tek config dosyasında manuel yönetmemelidir. Domain metadata'dan policy generation yapılabilir. Exception audit edilebilir olmalıdır.
Gateway'i Business Logic Katmanına Dönüştürmemek
Business rule gateway script'lerine taşındığında test ve ownership belirsizleşir. Domain ekip gateway release sürecine bağımlı olur. Logic başka protocol üzerinden çağrıldığında tekrar yazılması gerekir. Gateway cross-cutting concern'lerle sınırlı kalmalıdır. Aggregation gerekiyorsa BFF veya dedicated application service daha uygun olabilir.
Zero Trust Yaklaşımında API'ler
Zero Trust modelinde internal network içinde olmak otomatik güven anlamına gelmez. Her API request doğrulanmış user veya service identity'ye dayanmalıdır. Least privilege ve short-lived credential blast radius'u azaltır. Mutual TLS internal workload communication'ı güçlendirebilir. Audit logging hangi identity'nin hangi resource'a eriştiğini görünür hale getirir.
Internal API Güvenlidir Varsayımından Kaçınmak
Internal API compromised workload tarafından çağrılabilir. Network segmentation tek başına identity doğrulamaz. Authentication ve authorization bütün trust boundary'lerde uygulanmalıdır. Sensitive data internal endpoint'te de korunmalıdır. Security standard public ve internal API criticality'ye göre farklı sıkılıkta olabilir.
Service Identity
Her workload unique identity taşımalıdır. IP veya host name tek başına güvenilir service identity değildir. mTLS certificate veya workload token cryptographic doğrulama sağlar. Identity service catalog ve owner bilgisiyle ilişkilendirilebilir. Shared service credential'dan kaçınılmalıdır.
Least Privilege
Client yalnızca gerekli API ve operation permission'ını almalıdır. Broad internal scope saldırı etkisini büyütür. Usage analytics unused permission'ı gösterebilir. Default-deny policy explicit dependency gerektirir. Permission review lifecycle'ın parçası olmalıdır.
Short-Lived Credentials
Kısa ömürlü token credential theft etkisini sınırlar. Client automatic refresh yapar. Long-lived API key yerine workload identity kullanılabilir. Identity provider availability buna göre tasarlanmalıdır. Expiration failure test edilmelidir.
Mutual TLS
mTLS servisler arasında iki taraflı certificate doğrulaması sağlar. Network transit şifrelenir. Workload identity service-level policy için kullanılabilir. Certificate rotation otomatik olmalıdır. mTLS business authorization yerine geçmez.
Audit Logging
Audit source identity, target API, action ve decision bilgisini saklamalıdır. User ve service identity ayrı görünmelidir. Correlation ID distributed transaction'ı izlemeyi sağlar. Raw token veya secret loglanmamalıdır. Anomaly detection bu telemetry'den yararlanabilir.
API Observability Nasıl Kurulur?
API observability yalnızca server CPU ve memory değerlerini görmek değildir. Request rate, error, latency ve availability API tüketici deneyimini ölçer. Consumer ve endpoint bazlı metrikler belirli entegrasyon sorunlarını ayırmaya yardımcı olur. Distributed tracing service chain'deki gecikmenin kaynağını gösterir. Log, metric ve trace correlation troubleshooting süresini azaltır.
Request Rate
Request rate API kullanım hacmini gösterir. Endpoint ve consumer bazında ayrı izlenebilir. Ani artış yeni feature veya abuse olabilir. Capacity planning bu trend'den yararlanır. Request rate tek başına başarı metriği değildir.
Error Rate
4xx ve 5xx hatalar farklı anlam taşır. 4xx kötü DX veya yanlış client kullanımını gösterebilir. 5xx provider reliability sorununa işaret eder. Error code breakdown root cause analizini kolaylaştırır. SLO hesaplamasında hangi hataların dahil olduğu açık olmalıdır.
Latency
Average latency uç kullanıcı problemlerini gizleyebilir. p95 ve p99 percentile izlenmelidir. Endpoint ve region bazlı farklar görülebilir. Dependency trace gecikme kaynağını gösterir. Consumer timeout beklentisi latency SLO ile uyumlu olmalıdır.
Availability
Availability başarılı API response oranını ifade edebilir. Health endpoint yerine gerçek consumer operation bazlı SLI daha anlamlıdır. Planned maintenance SLA tanımında açıkça ele alınmalıdır. Multi-region failover availability hedefini destekleyebilir. Error budget product planning'de kullanılabilir.
Consumer Bazlı Metrikler
Belirli client ID'nin error veya latency problemi diğerlerinden farklı olabilir. Consumer-specific dashboard entegrasyon sorununu hızlı gösterir. Partner SLA bu metriğe dayanabilir. Privacy nedeniyle consumer metadata kontrollü saklanmalıdır. High-cardinality metric cost yönetilmelidir.
Endpoint Bazlı Metrikler
Aggregate API health bir kötü endpoint'i gizleyebilir. Operation ID bazlı metric hangi capability'nin problem yaşadığını gösterir. Critical operation ayrı SLO taşıyabilir. New release sonrası regression hızlı görülür. Endpoint naming stable olmalıdır.
Distributed Tracing
Trace bir request'in service chain boyunca geçtiği adımları gösterir. Span latency dependency bottleneck'i ortaya çıkarır. Sensitive attribute trace'e eklenmemelidir. Sampling high volume sistemde maliyeti kontrol eder. Error trace daha yüksek sampling oranı kullanabilir.
Correlation ID
Correlation ID log kayıtlarını aynı business request altında birleştirir. Gateway tarafından üretilebilir. Downstream bütün service'lerde propagate edilmelidir. Client support talebinde ID sunabilir. Identifier security token olarak kullanılmamalıdır.
Log, Metric ve Trace Korelasyonu
Metric alarm hangi endpoint'te hata olduğunu gösterir. Trace problemli request chain'i bulur. Log application detail sağlar. Aynı correlation metadata üç telemetry türünü bağlar. Bu yapı incident response süresini ciddi biçimde azaltabilir.
API SLA, SLI ve SLO'ları
API ürün kalitesini ölçmek için SLI gözlenen metriği, SLO hedef seviyeyi ve SLA ticari veya kurumsal taahhüdü ifade eder. Availability, latency ve error rate en yaygın göstergelerdir. Consumer-specific SLA farklı hizmet seviyelerini destekleyebilir. Error budget reliability ile feature delivery arasında veri temelli denge sağlar. Ölçüm API-as-a-Product yaklaşımını somut hale getirir.
Availability SLO
Availability SLO API'nin belirli zaman penceresinde başarılı çalışmasını hedefler. Örneğin kritik API daha yüksek hedefe sahip olabilir. Ölçüm gerçek consumer request'lerine dayanmalıdır. Dependency outage etkisi service ownership kapsamında değerlendirilir. SLO çok yüksek seçilirse maliyet artar.
Latency SLO
Latency SLO belirli request yüzdesinin hedef sürenin altında tamamlanmasını tanımlar. Percentile kullanımı average'a göre daha anlamlıdır. Region ve endpoint farklı hedef taşıyabilir. Consumer timeout SLO'dan daha uzun planlanmalıdır. Performance regression release gate olabilir.
Error Rate SLO
Error rate hangi response'ların service failure sayıldığını açık tanımlamalıdır. Consumer validation hatası provider SLO'suna dahil edilmeyebilir. Dependency failure sayılabilir. Error budget bu oran üzerinden hesaplanır. Ölçüm standardı organization genelinde tutarlı olmalıdır.
Throughput
Throughput API'nin belirli sürede işleyebildiği request hacmini gösterir. Kapasite testi peak traffic'i doğrular. Rate limit ve autoscaling bu hedefe göre ayarlanabilir. Throughput yalnızca yüksek sayı değil, hedef latency altında sürdürülebilir kapasite olmalıdır. Partner commitment varsa test edilmelidir.
Consumer-Specific SLA
Premium partner veya kritik internal service farklı SLA taşıyabilir. Gateway consumer kimliğiyle ölçüm yapabilir. Contract commercial penalty içerebilir. Platform capacity planı bu tier'ları dikkate alır. Aynı API'nin bütün consumer'lara farklı behavior sunması governance gerektirir.
Error Budget
Error budget SLO'nun izin verdiği başarısızlık miktarını ifade eder. Budget hızlı tüketiliyorsa reliability çalışmaları önceliklendirilebilir. Kullanılmıyorsa ekip daha fazla değişiklik deneyebilir. Bu model reliability kararlarını subjektif tartışmadan çıkarır. API Product Owner ve SRE birlikte kullanabilir.
API Ürün Kalitesini Ölçülebilir Hale Getirmek
SLO API kalitesini “iyi çalışıyor” ifadesinden ölçülebilir hedefe dönüştürür. Consumer expectation açık olur. Incident priority business impact'e göre belirlenir. Roadmap reliability yatırımı veriyle savunabilir. Product ve engineering aynı quality language'i paylaşır.
API-First Kültürünün İş Sonuçları Nasıl Ölçülür?
API dönüşümünün başarılı olduğunu yalnızca kaç OpenAPI dosyası üretildiğine bakarak değerlendirmek yanıltıcıdır. Time-to-market, integration lead time ve reuse rate gerçek iş etkisini gösterir. Breaking change oranı kaliteyi, support ticket ve consumer satisfaction developer experience'i yansıtır. API başına operasyon maliyeti platform verimliliğini gösterebilir. Dönüşüm öncesinde baseline alınması karşılaştırmayı daha anlamlı hale getirir.
Time-to-Market
Yeni ürün capability'sinin fikirden production'a ulaşma süresi ölçülebilir. API-First paralel development bu süreyi azaltabilir. Ancak yalnızca API ekibinin development süresine bakmak yeterli değildir. Consumer entegrasyon süresi de dahil edilmelidir. Büyük programlarda dependency wait time özellikle izlenebilir.
Integration Lead Time
Consumer'ın API erişim talebinden production integration'a kadar geçen süreyi gösterir. Documentation, sandbox ve access workflow bu metriği etkiler. Partner ve internal consumer ayrı izlenebilir. Self-service yatırımının doğrudan göstergesidir. Median yanında p90 da yararlıdır.
First Successful API Call Süresi
Yeni developer'ın portal veya docs'tan başlayıp ilk başarılı request'i göndermesine kadar geçen zamandır. Karmaşık credential süreci bu metriği büyütür. Quick start ve sandbox etkisi burada görünür. Kullanıcı testleriyle ölçülebilir. DX backlog'u bu metriğe göre önceliklendirilebilir.
Deployment Frequency
API ekiplerinin güvenli deployment sıklığı platform maturity hakkında bilgi verir. Contract test ve automated governance confidence artırabilir. Çok sık deployment tek başına başarı değildir. Breaking change ve incident oranı birlikte değerlendirilmelidir. Domain criticality release ritmini etkiler.
Breaking Change Oranı
Plansız breaking change consumer güvenini doğrudan etkiler. Spec diff ve incident data üzerinden oran takip edilebilir. Major roadmap change ile accidental break ayrılmalıdır. Hedef accidental breaking change'i sıfıra yaklaştırmaktır. Yüksek oran design ve governance problemine işaret eder.
Reuse Rate
Bir capability API'nin kaç farklı consumer veya product tarafından tekrar kullanıldığını gösterir. Yüksek reuse avoided development cost yaratabilir. Gereksiz centralization yapmadan anlamlı business capability'ler hedeflenmelidir. Catalog discovery reuse'u etkiler. Metric domain bazında analiz edilebilir.
API Adoption
Active consumer ve request trend adoption'ı gösterir. Yeni API published olmakla başarılı sayılmaz. Düşük adoption yanlış problem çözme veya kötü DX sinyali olabilir. Deprecation migration da adoption üzerinden takip edilir. Product owner roadmap'i bu veriye göre ayarlar.
Consumer Satisfaction
Survey, support feedback ve portal rating kullanılabilir. Specific soru “dokümantasyon yeterli mi?” gibi actionable olmalıdır. Internal consumer satisfaction developer productivity ile ilişkilendirilebilir. Tek genel skor detay kaybettirebilir. Qualitative feedback de önemlidir.
Support Ticket Sayısı
Sık authentication veya schema sorusu kötü onboarding gösterebilir. Ticket kategorileri ayrı izlenmelidir. Self-service iyileştirmesi sonrası değişim ölçülebilir. Ticket sayısı düşerken adoption artıyorsa güçlü pozitif sinyal oluşur. Karmaşık business support ayrı değerlendirilebilir.
API Başına Operasyon Maliyeti
Gateway, compute, monitoring ve platform support maliyeti API bazında yaklaşık hesaplanabilir. Çok düşük kullanım alan API yüksek sabit maliyet taşıyabilir. Shared platform unit cost'i azaltır. Monetized API gelirle karşılaştırılabilir. Internal API'de developer time savings fayda tarafına eklenmelidir.
API ROI Nasıl Hesaplanır?
API ROI hesabı yalnızca infrastructure maliyeti ile yapılamaz. Tekrarlanan geliştirme ve entegrasyon süresindeki azalma önemli fayda kalemidir. Developer onboarding ve support maliyeti de ölçülebilir. Partner API yeni gelir veya daha hızlı müşteri kazanımı sağlayabilir. Yaklaşık model bile API yatırımının teknik tartışmadan business case'e taşınmasına yardımcı olur.
Tekrarlanan Geliştirme Maliyetinin Azalması
Ortak capability API kullanılmadığında her ürün aynı business logic'i tekrar geliştirebilir. Kaç team-day tekrar kullanım sayesinde önlendi tahmin edilebilir. Ortak API bakım maliyeti faydadan düşülmelidir. Reuse arttıkça unit benefit büyür. Bu hesap yaklaşık olsa da yatırım önceliğinde yardımcıdır.
Entegrasyon Süresindeki Azalma
Before-after integration lead time karşılaştırılabilir. Sandbox ve SDK partner onboarding süresini azaltabilir. Geliştirici saat maliyetiyle zaman farkı parasal değere çevrilebilir. Sadece ilk integration değil, change migration süresi de hesaplanabilir. Contract stability uzun vadeli tasarruf sağlar.
Developer Onboarding Maliyeti
Yeni ekip API kullanımını öğrenmek için kaç saat harcıyor ölçülebilir. Portal ve quick start bu süreyi azaltabilir. Senior developer'ın support zamanı da maliyet hesabına eklenmelidir. Internal platform adoption arttıkça toplam tasarruf büyür. DX improvement böylece ekonomik değere dönüşür.
Destek Maliyetleri
Support ticket sayısı ve çözüm süresi yaklaşık maliyet çıkarabilir. Standard error ve documentation basit sorunları azaltır. Partner support daha pahalı olabilir. Ticket deflection portal yatırımının katkısını gösterir. Reliability incident maliyeti ayrı kalem olarak değerlendirilebilir.
API Yeniden Kullanımından Sağlanan Kazanç
Her yeni consumer sıfırdan capability geliştirmek yerine var olan API'yi kullanır. Avoided build, test ve maintenance maliyeti hesaplanabilir. Ortak API kapasite ve support maliyeti düşülür. Business consistency'nin ekonomik değeri ölçmek daha zor olabilir. Yine de duplicate system sayısındaki azalma ek sinyal sağlar.
Yeni Partner Gelirleri
Partner onboarding süresi kısaldığında yeni iş birliği daha hızlı gelir üretebilir. API yeni distribution channel açabilir. Partner başına integration cost düşebilir. Revenue attribution business model'e göre yapılmalıdır. API tek başına gelir yaratmıyorsa enablement value değerlendirilebilir.
API Monetizasyon Geliri
Public veya partner API usage doğrudan ücretlendirilebilir. Subscription ve pay-per-use farklı revenue profile üretir. Infrastructure ve support maliyeti düşüldükten sonra contribution hesaplanabilir. Pricing API value ve market modeline dayanmalıdır. Her API monetization için uygun değildir.
API Monetizasyonu: API Bir Gelir Kanalına Dönüşebilir mi?
API bazı iş modellerinde doğrudan gelir kanalı olabilir, ancak her kurumsal API'nin ücretlendirilmesi gerekmez. Private API engineering productivity, partner API ecosystem growth, public API ise geniş developer adoption sağlayabilir. Monetization için güvenilir SLA, self-service onboarding ve usage metering gerekir. Fiyatlandırma API'nin sağladığı business değere göre seçilmelidir. Ürünleşmeden ücretlendirme yapmak support ve consumer memnuniyeti sorunlarına yol açabilir.
Private API
Private API yalnızca kurum içi consumer'lar tarafından kullanılır. Gelir doğrudan ölçülmez. Productivity, reuse ve avoided development cost fayda metriğidir. Security organization identity ile yönetilir. Ürün yaklaşımı internal API'de de geçerlidir.
Partner API
Partner API belirli iş ortaklarına kontrollü access sunar. Contractual SLA ve quota uygulanabilir. Sandbox ve onboarding kritik önem taşır. Revenue sharing veya business agreement içinde fiyatlandırma bulunabilir. Partner identity ve audit güçlü yönetilmelidir.
Public API
Public API geniş developer kitlesine açık olabilir. Self-service signup ve documentation ürün başarısı için gereklidir. Abuse protection ve quota önem kazanır. Community feedback roadmap'i etkileyebilir. Business model free tier ve paid tier kombinasyonu kullanabilir.
Ücretlendirme Modelleri
Pricing teknik request sayısından çok consumer'ın aldığı değerle ilişkili olmalıdır. Subscription öngörülebilir gelir sağlar. Usage model küçük consumer'a düşük giriş maliyeti sunabilir. Tiered pricing farklı ihtiyaçları destekler. Revenue sharing transaction bazlı ecosystem modellerinde kullanılabilir.
Subscription
Subscription belirli dönem için sabit ücret ve kullanım limiti sunar. Budget planning kolaydır. Tier'lar farklı quota ve support seviyesi içerebilir. Aşım politikası açık olmalıdır. Düşük kullanım customer için pahalı hissedilebilir.
Pay-per-Use
Consumer kullandığı request veya transaction kadar ödeme yapar. Başlangıç maliyeti düşüktür. Usage metering doğru ve auditable olmalıdır. Cost predictability daha zayıf olabilir. Rate ve billing dashboard consumer'a görünür olmalıdır.
Tiered Pricing
Tier farklı quota, SLA ve feature seviyeleri sunar. Consumer ihtiyacına göre plan seçer. Çok fazla tier ürün karmaşası oluşturabilir. Upgrade kolay olmalıdır. Platform policy tier bilgisini quota ve access'e yansıtabilir.
Revenue Sharing
Revenue sharing API üzerinden oluşan transaction gelirinin taraflar arasında paylaşılmasıdır. Marketplace ve payment ecosystem'lerinde görülebilir. Attribution modelinin güvenilir olması gerekir. Audit ve reconciliation önemlidir. Teknik API metering finansal sistemlerle entegre edilir.
API'nin Ürünleşmesi İçin Gerekenler
Reliable service, clear documentation ve self-service access temel koşullardır. SLA ve support modeli bulunmalıdır. Usage analytics product decisions'i destekler. Versioning ve deprecation consumer güvenini korur. Monetization ancak bu ürün temeli oturduktan sonra sürdürülebilir hale gelir.
API Ekonomisi ve Partner Ekosistemi
API ekonomisi şirketlerin business capability'lerini partner ve developer ekosistemine programatik olarak açabilmesini ifade eder. Entegrasyon maliyeti düştükçe daha fazla partner platforma bağlanabilir. Marketplace ve B2B platform modelleri bu erişilebilirliğin üzerinde gelişebilir. Standard contract yeni partnership'i custom point-to-point integration'dan çıkarır. Network effect API kullanımının ve platform değerinin birbirini beslemesini sağlayabilir.
İş Ortaklarının Daha Hızlı Entegrasyonu
Partner için hazır sandbox ve SDK integration lead time'ı azaltır. Standard onboarding tekrar eden custom project ihtiyacını düşürür. API access approval otomatikleştirilebilir. Contractual requirement documentation'da görünür olur. Daha kısa partner launch süresi business growth'e katkı sağlar.
Marketplace Modelleri
Marketplace supplier ve consumer taraflarını ortak platformda buluşturur. API product, inventory, order ve payment capability'lerini partner'lara açabilir. Standard integration yeni seller onboarding'i hızlandırır. Usage ve revenue attribution API üzerinden izlenebilir. Ecosystem governance quality standard gerektirir.
Fintech Ekosistemleri
Fintech platformları payment, account ve identity capability'lerini güvenli API'lerle sunar. Strong authentication ve consent kritik olur. Partner sandbox regülasyon uyumluluğunu test etmeye yardımcı olur. SLA transaction reliability için önemlidir. API version stability external ecosystem güvenini korur.
Lojistik Ekosistemleri
Lojistik platformları shipment, tracking ve rate capability'lerini API üzerinden paylaşabilir. Farklı partner sistemleri ortak contract'a bağlanır. Webhook real-time event dağıtımını sağlar. Standard status code cross-carrier normalization sağlar. New carrier integration daha düşük maliyetle yapılabilir.
Açık Bankacılık
Açık bankacılık account ve payment gibi capability'lerin belirli standart ve consent modeliyle paylaşılmasını gerektirir. API governance security ve compliance ile yakından ilişkilidir. Third-party onboarding kontrollü yapılır. Audit trail kullanıcı iznini ve access'i görünür tutar. Contract stability ecosystem continuity için kritik hale gelir.
B2B Platformlar
B2B ürünlerde customer systems API üzerinden doğrudan entegre olabilir. Manual data export yerine real-time capability kullanılır. Enterprise customer farklı volume ve SLA ihtiyacı taşıyabilir. API pricing product package'a dahil edilebilir. Integration success sales sürecinin parçası haline gelebilir.
Network Effect
Daha fazla partner API kullandıkça platformun business değeri artabilir. Yüksek platform değeri yeni partner'ları çekebilir. Bunun gerçekleşmesi için onboarding friction düşük olmalıdır. Stable API ve clear governance güven oluşturur. Kötü developer experience network effect'i tersine çevirebilir.
API-First ve Veri Yönetişimi
API'ler kurum verisini farklı consumer'lara açtığı için data governance doğrudan API tasarımının parçasıdır. Hangi verinin dışarı açılabileceği classification ve ownership kararına dayanmalıdır. PII için data minimization uygulanmalıdır. Schema governance data semantics'in kurum genelinde tutarlı kalmasına yardım eder. KVKK ve diğer regülasyon gereksinimleri access, audit ve retention tasarımını etkileyebilir.
Hangi Veri API Üzerinden Açılabilir?
API convenience amacıyla bütün entity field'larını yayınlamamalıdır. Consumer gerçekten hangi dataya ihtiyaç duyuyor belirlenmelidir. Sensitivity classification access policy'yi etkiler. Internal data bile farklı domain için restricted olabilir. Exposure decision data owner tarafından onaylanabilir.
Data Classification
Public, internal, confidential ve restricted gibi sınıflar kullanılabilir. API schema field seviyesinde classification metadata taşıyabilir. Security policy sensitive field için stricter control uygulayabilir. Logging sistemi restricted data'yı otomatik maskeler. Classification güncel tutulmalıdır.
PII
Kişisel veri yalnızca gerekli business amacı için paylaşılmalıdır. API consumer'ın permission'ı resource-level kontrol edilebilir. PII response loglarına yazılmamalıdır. Masking ve tokenization use case'e göre uygulanabilir. Data breach impact analysis API inventory ile desteklenir.
Data Minimization
Consumer'a ihtiyacından fazla data göndermek güvenlik ve privacy riskini artırır. Response model specific use case'e göre tasarlanmalıdır. Generic “customer full profile” endpoint yerine dar capability düşünülebilir. Field-level authorization bazı durumlarda gerekebilir. Data minimization performance açısından da fayda sağlar.
Data Ownership
Her data domain'in owner'ı açık olmalıdır. API başka domain verisini sahiplenmeden proxy ediyorsa responsibility netleşmelidir. Data quality issue doğru ekibe yönlendirilir. Catalog data owner metadata tutabilir. Ownership schema change decision'ını da etkiler.
Schema Governance
Common business kavramlar için schema standardı oluşturulabilir. Ancak bütün organization için tek devasa canonical model zorlamak risklidir. Domain context farklılıkları korunmalıdır. Shared identifier ve date format gibi cross-cutting standardlar ortak olabilir. Schema registry evolution kontrolü sağlayabilir.
Auditability
Sensitive data access user ve client identity ile loglanabilir. Target resource ve action görünür olmalıdır. Raw PII loglanmadan audit yapılabilir. Retention compliance gereksinimine göre belirlenir. Anomaly detection beklenmeyen data access pattern'ini tespit edebilir.
KVKK ve Regülasyon Gereksinimleri
API tasarımı kişisel veri işleme amacı ve minimization gereksinimlerini dikkate almalıdır. Consent veya legal basis business process'e göre değerlendirilir. Data residency ve retention bazı sistemlerde önemlidir. Audit ve access revocation süreçleri belgelenmelidir. Hukuki yorum gerektiğinde kurumun ilgili uzmanlarıyla birlikte çalışılmalıdır.
API-First ve Yapay Zekâ Ajanları
AI agent ve otomasyon sistemleri bir iş yeteneğini güvenilir biçimde kullanabilmek için açık ve makine tarafından anlaşılabilir sözleşmelere ihtiyaç duyar. API-First contract bu kullanım için doğal temel sunar. Input ve output schema belirsizliği agent'ın hatalı tool çağrısı yapma riskini artırır. İyi error model ve idempotency otomatik retry davranışını daha güvenli hale getirir. Authorization scope agent'ın yalnızca gerekli capability'lere erişmesini sağlar.
AI Agent'ların Neden API'lere İhtiyacı Var?
Agent gerçek business operation gerçekleştirmek için kontrollü araçlara ihtiyaç duyar. Database'e veya internal code'a doğrudan erişim güvenli ve sürdürülebilir değildir. API explicit capability boundary sağlar. Authentication ve authorization policy uygulanabilir. Audit log agent'ın hangi işlemi yaptığını gösterir.
Makine Tarafından Anlaşılabilir API Sözleşmeleri
OpenAPI gibi contract formatı operation ve schema bilgisini makine tarafından işlenebilir hale getirir. Agent tool catalog bu metadata'dan yararlanabilir. Description açık ve business-oriented olmalıdır. Ambiguous operation isimleri yanlış kullanım riskini artırır. Contract versioning agent integration stability'sini destekler.
Açık ve Tahmin Edilebilir Input/Output Şemaları
Input field type ve requirement açık olmalıdır. Response farklı durumlarda tutarlı schema kullanmalıdır. Serbest metin yerine structured error automatic handling'i kolaylaştırır. Optional field semantics net olmalıdır. Schema validation agent çağrısını güvenli sınırlar içinde tutar.
İyi Tanımlanmış Hata Modelleri
Agent error code üzerinden retry veya user escalation kararı verebilir. Temporary ve permanent error ayrımı önemlidir. Human-readable message yardımcı olur ancak machine-readable code temel olmalıdır. Rate limit response backoff bilgisini sunabilir. Authentication error agent'ın credential refresh yapmasını tetikleyebilir.
Idempotent İşlemler
Agent aynı request'i belirsizlik nedeniyle tekrar gönderebilir. Idempotency duplicate financial veya order operation riskini azaltır. API idempotency key standardını açıklar. Agent retry policy bu davranışa göre tasarlanır. Non-idempotent operation daha sıkı confirmation gerektirebilir.
Yetkilendirme ve Scope'lar
Agent'a insan kullanıcının bütün permission set'ini vermek doğru değildir. Task-specific scope kullanılmalıdır. Short-lived credential risk süresini azaltır. High-risk operation human approval gerektirebilir. Audit user ve agent actor identity'sini ayrı saklayabilir.
İnsanlar ve Makineler İçin Ortak API Tasarımı
İyi API hem human developer hem automated consumer için anlaşılır contract sunabilir. Documentation insan öğrenmesini desteklerken machine-readable schema otomasyonu besler. Error semantics iki taraf için de tutarlı olmalıdır. Yeni AI use case için ayrı kontrolsüz backend endpoint üretmek yerine mevcut capability API'ler güvenli temel sağlayabilir. Bu yaklaşım API yatırımının kullanım alanını genişletir.
API-First ve Açık Standartlar
Açık standartlar API sözleşme ve güvenlik modellerinin belirli vendor araçlarına bağımlılığını azaltır. OpenAPI, AsyncAPI, OAuth, JSON Schema ve CloudEvents farklı katmanlarda ortak dil sağlar. Tooling değişse bile contract semantics korunabilir. Interoperability daha kolay test edilir. Kurum standardı araç isimlerinden önce hangi açık sözleşme ve protokollerin temel alınacağını belirlemelidir.
OpenAPI
OpenAPI HTTP API contract'ı için geniş tooling desteği sunar. Documentation ve mock üretilebilir. Lint ve diff otomasyonu governance'i destekler. Spec vendor tool'dan bağımsız version control içinde tutulabilir. Contract implementation language'den bağımsız kalır.
AsyncAPI
AsyncAPI event ve message interface'lerini tanımlamaya yardımcı olur. Producer, consumer ve channel metadata görünür hale gelir. Event schema documentation otomatik üretilebilir. Contract registry integration değerlendirilebilir. Event-driven API'lerde API-First prensiplerini destekler.
OAuth
OAuth delegated access ve machine authorization için ortak protocol sunar. API consumer farklı custom token mekanizması öğrenmek zorunda kalmaz. Scope standard permission model sağlar. Token lifecycle merkezi identity provider üzerinden yönetilebilir. Secure profile ve implementation guidance takip edilmelidir.
JSON Schema
JSON Schema data model validation için ortak biçim sağlar. Request ve event payload'larında kullanılabilir. Tooling client ve server validation üretebilir. Schema reuse consistency sağlar. Version evolution compatibility policy gerektirir.
CloudEvents
CloudEvents event metadata için ortak envelope modeli sunar. Source, type ve time gibi alanlar standartlaşır. Farklı messaging platformları arasında event semantics taşınabilir. Business payload ayrı schema kullanabilir. Event infrastructure değişikliği consumer impact'ini azaltabilir.
Standartların Vendor Lock-In'i Azaltması
Contract yalnızca vendor portalında tutulursa migration maliyeti artabilir. Open standard format repository içinde kaynak olarak tutulduğunda farklı tooling kullanılabilir. Runtime gateway yine vendor-specific olabilir. Exit strategy contract portability'yi değerlendirir. Tam vendor bağımsızlığı her zaman mümkün değildir fakat bağımlılık bilinçli yönetilebilir.
Teknolojiden Bağımsız Sözleşmeler
Consumer API'nin backend'de hangi programming language kullanıldığını bilmez. Contract bu separation'ı resmi hale getirir. Backend platform migrate edilirken API behavior korunabilir. Generated client language-specific olabilir fakat source contract neutral kalır. Bu independence uzun vadeli modernization yatırımlarında değerlidir.
API-First Teknoloji Bağımsızlığını Nasıl Artırır?
API contract implementation'dan ayrıldığında backend technology değiştirmek consumer migration anlamına gelmez. Java backend Go ile yeniden yazılabilir veya monolit service'lere ayrılabilir. Frontend framework değişikliği aynı API üzerinden ilerleyebilir. Mobil uygulama yeniden tasarlanırken business capability tekrar geliştirilmeyebilir. Bu esneklik ancak contract stable ve business-oriented tasarlanmışsa gerçek olur.
Sözleşmeyi Implementation'dan Ayırmak
API entity ve framework-specific detail taşımıyorsa backend refactoring özgürlüğü artar. Contract ayrı repository veya module olarak yönetilebilir. Consumer yalnızca published behavior'a bağlıdır. Implementation testleri contract compliance'i doğrular. Bu separation hexagonal architecture gibi yaklaşımlarla da uyumludur.
Java Backend'i Go ile Değiştirmek
Backend language migration consumer için görünmez olabilir. Yeni implementation aynı OpenAPI contract ve SLO'yu sağlamalıdır. Contract test eski ve yeni provider'ı karşılaştırabilir. Traffic canary route ile kademeli taşınabilir. Technology migration business consumer coordination ihtiyacını azaltır.
Frontend Framework'ünü Değiştirmek
Frontend framework backend API contract'ından bağımsızdır. React benzeri bir yapıdan başka framework'e geçerken business API aynı kullanılabilir. Generated TypeScript client tekrar kullanılabilir. UI modernization backend roadmap'ine bağlanmaz. Bu separation ekip planlamasını kolaylaştırır.
Mobil Uygulamayı Yenilemek
Mobil uygulama native veya farklı cross-platform teknolojiye taşınabilir. Existing API capability stabil kalır. Yeni client eski version'la parallel geliştirilebilir. API backward compatibility eski uygulamaları destekler. Migration business logic rewrite ihtiyacını azaltır.
Tüketicileri Bozmadan Altyapıyı Modernize Etmek
Infrastructure database, framework veya hosting platform seviyesinde değişebilir. API facade consumer contract'ını korur. Backend migration shadow traffic ve contract test ile doğrulanabilir. Hexagonal mimaride iş mantığını dış framework ayrıntılarından ayırma yaklaşımı bu hedefi destekleyebilir; konuya ilişkin ek içerik için https://www.diyarbakiryazilim.com.tr/posts/hexagonal-mimari-is-mantigini-cercevelerden-izole-etmek adresi incelenebilir. Böylece modernization dış tüketiciler için büyük migration projesine dönüşmeden ilerleyebilir.
Legacy Sistemden API-First'e Nasıl Geçilir?
Legacy sistemi tek seferde yeniden yazmak API-First dönüşüm için gerekli değildir. Önce mevcut entegrasyon ve business capability envanteri çıkarılabilir. En yüksek consumer değerine sahip fonksiyonların önüne stabil API facade konulur. Yeni consumer'lar bu contract'a taşınır. Strangler Pattern eski integration path'lerini zaman içinde kontrollü kaldırmayı sağlar.
Mevcut Entegrasyonları Envanterlemek
Hangi sistem hangi database, file veya protocol üzerinden bağlanıyor görünür hale getirilmelidir. Owner ve business criticality kaydedilir. Point-to-point integration sayısı modernization önceliğini gösterir. Unknown dependency shutdown riskini artırır. Traffic telemetry inventory'yi doğrulayabilir.
Domain ve Business Capability'leri Belirlemek
Legacy application screen veya table bazında değil business capability bazında analiz edilmelidir. Customer, order veya payment gibi domain sınırları çıkarılır. Yeni API bu capability'leri temsil eder. Eski code module yapısı API boundary'yi zorunlu belirlememelidir. Domain workshop business ekiplerini de sürece dahil eder.
En Çok Tüketilen Fonksiyonlardan Başlamak
Yüksek integration pain ve çok consumer'a sahip capability iyi pilot olabilir. Value hızlı görünür. Çok kritik ve çok riskli core işlem ilk pilot için ağır olabilir. Read-heavy customer veya catalog API daha yönetilebilir başlangıç sağlayabilir. Metrikler before-after comparison için toplanmalıdır.
Legacy Sistem Önüne API Facade Koymak
Facade legacy protocol ve data modelini modern contract'a çevirir. Yeni consumer doğrudan legacy database'e bağlanmaz. Authentication ve observability facade üzerinde standardize edilir. Backend ileride değiştirilebilir. Facade kalıcı business logic çöplüğüne dönüşmemelidir.
Contract Oluşturmak
Consumer ihtiyacı üzerinden OpenAPI veya uygun contract hazırlanır. Legacy response shape doğrudan kopyalanmaz. Error ve security standard yeni platforma göre tasarlanır. Mock ile consumer feedback alınır. Implementation adapter eski sisteme bağlanır.
Yeni Tüketicileri API'ye Taşımak
Yeni project'lerin legacy direct integration kullanması durdurulmalıdır. Golden path yeni API'yi default seçenek yapar. Existing consumer'lar migration planıyla sırayla taşınır. Usage analytics progress'i gösterir. Legacy connection yeni creation policy ile sınırlandırılabilir.
Strangler Pattern
Strangler Pattern yeni capability'lerin eski sistem çevresinde kademeli oluşturulmasını sağlar. Traffic belirli function için yeni service'e yönlendirilebilir. Contract external boundary'yi stabil tutar. Risk küçük adımlara bölünür. Legacy system tamamen değişmeden business value üretilebilir.
Eski Entegrasyonları Kontrollü Kapatmak
Direct database ve file integration usage sıfıra yaklaşmalıdır. Consumer owner migration'ı doğrular. Credential ve firewall permission kaldırılır. Documentation archive edilir. Kapanan integration teknik borç envanterinden çıkarılır.
API-First Dönüşüm Yol Haritası
API-First dönüşüm büyük platform yatırımıyla başlamak zorunda değildir. Mevcut durum ve pain point ölçüldükten sonra strategy ve tasarım standardı oluşturulabilir. Pilot API gerçek değer ve eksikleri gösterir. Platform tooling ve governance pilot öğrenimlerinden sonra geliştirilir. Catalog, self-service ve kurum çapında ölçekleme daha sonraki aşamalarda eklenebilir.
Aşama 1: Mevcut Durum Analizi
API envanteri, integration lead time ve support problemleri ölçülür. Existing standards ve tooling değerlendirilir. Consumer ekiplerle görüşülür. Duplicate API ve direct database integration görünür hale gelir. Baseline KPI ileride dönüşüm etkisini ölçmek için kaydedilir.
Aşama 2: API Stratejisi
Hangi API tiplerinin product olarak yönetileceği belirlenir. Public, partner ve internal API için farklı lifecycle tanımlanabilir. Ownership ve governance modeli seçilir. Business hedefler KPI'larla ilişkilendirilir. Strateji teknoloji listesi değil organization operating model olmalıdır.
Aşama 3: Tasarım Standartları
Style guide naming, error, pagination ve security varsayımlarını tanımlar. İlk version kısa ve uygulanabilir tutulmalıdır. Lint edilebilir kurallar tooling'e dönüştürülür. Domain ekip feedback verir. Standard living document olarak yönetilir.
Aşama 4: Pilot API
Birden fazla consumer'a sahip yönetilebilir bir capability seçilir. Contract-first workflow uygulanır. Mock ve contract test kullanılır. Before-after integration lead time ölçülür. Pilot sonucunda süreç ve tooling eksikleri çıkarılır.
Aşama 5: Platform Tooling
Pilotta tekrar eden işler template ve pipeline'a dönüştürülür. Lint, diff ve documentation automation eklenir. Developer portal basit MVP ile başlayabilir. Authentication ve observability golden path'e eklenir. Platform gerçek developer pain point'e göre büyütülür.
Aşama 6: Governance
Federatif decision rights tanımlanır. Otomasyon easy rule'ları enforce eder. Human review cross-domain ve high-risk decision'a odaklanır. Exception policy oluşturulur. Governance SLA developer bekleme süresini kontrol altında tutar.
Aşama 7: API Catalog
Published API metadata merkezi catalog'a alınır. Owner ve lifecycle status zorunlu hale gelir. Contract pipeline catalog'u otomatik günceller. Discovery search geliştiricilere açılır. Duplicate capability azalması izlenebilir.
Aşama 8: Self-Service
Credential, sandbox ve documentation portal üzerinden erişilebilir olur. Standard API creation CLI veya template ile self-service hale gelir. Approval yalnızca high-risk permission için kalır. Ticket volume izlenir. Developer autonomy artar.
Aşama 9: Kurum Çapında Ölçekleme
Pilot ve platform olgunlaştığında yeni domain'lere yayılım yapılır. Trained API champion modeli kullanılabilir. Scorecard maturity görünürlüğü sağlar. Legacy API migration roadmap oluşturulur. KPI trend API strategy'nin iş etkisini gösterir.
İlk API-First Pilot Proje Nasıl Seçilir?
Pilot proje çok basit seçilirse API-First'in değerini göstermeyebilir. Çok kritik ve yüksek riskli proje ise ilk denemede gereksiz baskı oluşturabilir. Birden fazla consumer, ölçülebilir iş değeri ve yönetilebilir teknik kapsam iyi seçim kriterleridir. İstekli ekip hızlı feedback sağlar. Pilotun amacı yalnızca başarı göstermek değil, kurumun süreç ve tooling hakkında öğrenmesini sağlamaktır.
Birden Fazla Consumer'a Sahip Olması
Tek consumer API'de paralel development değeri sınırlı olabilir. Web ve mobil gibi iki consumer contract avantajını görünür hale getirir. Partner consumer varsa documentation etkisi de ölçülebilir. Çok fazla external consumer ilk pilot riskini artırabilir. İki veya üç aktif ekip dengeli başlangıç sağlayabilir.
İş Değerinin Ölçülebilir Olması
Pilot capability gerçek product roadmap içinde bulunmalıdır. Demo amaçlı yapay proje organization adoption yaratmaz. Integration lead time ve reuse gibi KPI seçilmelidir. Business stakeholder sonuçla ilgilenmelidir. Pilot teknik başarıdan daha geniş değer göstermelidir.
Yönetilebilir Teknik Karmaşıklık
Pilot çok sayıda legacy dependency ve regülasyon yükü taşırsa API-First süreci yanlış değerlendirilir. Orta düzeyde gerçek entegrasyon problemi daha iyi öğrenme ortamıdır. Authentication ve contract testing uygulanabilecek kadar gerçekçi olmalıdır. Scope birkaç sprint içinde tamamlanabilir. Risk rollback planıyla yönetilir.
Aktif ve İstekli Ekip
Ekip yeni workflow denemeye açık olmalıdır. Zorla seçilen pilot savunmacı behavior yaratabilir. Backend ve consumer ekip design review'a zaman ayırmalıdır. Feedback açık biçimde paylaşılmalıdır. Platform ekibi hızlı support sağlamalıdır.
Sonucun Kısa Sürede Gösterilebilir Olması
Aylarca sonuç vermeyen pilot stakeholder desteğini zayıflatır. İlk mock ve parallel development etkisi erken gösterilebilir. First successful integration ölçülebilir. Demo gerçek consumer journey üzerinden yapılır. Küçük başarılar sonraki investment için güven oluşturur.
Pilotun Kurumsal Öğrenme Aracı Olması
Pilot sonunda yalnızca API değil reusable template ve process lesson üretilmelidir. Hangi lint rule fazla katıydı veya review nerede yavaşladı analiz edilir. Developer feedback style guide'a yansır. Success ve failure açık biçimde paylaşılır. Sonraki ekip aynı hataları tekrar etmez.
API-First Olgunluk Modeli
API-First maturity bütün kurumların bir anda en ileri seviyeye ulaşmasını beklemez. İlk aşamada API'ler ekip tercihine göre rastgele oluşabilir. Sonra documentation ve contract standardı gelir. Otomatik governance ve self-service platform maturity'yi artırır. En ileri seviyede API'ler product ve ecosystem olarak yönetilir.
Seviye 0: API'ler Rastgele Oluşturuluyor
Her ekip farklı naming, error ve security modeli kullanır. Catalog yoktur. Documentation değişken kalitededir. Consumer direct developer support'a bağımlıdır. İlk hedef inventory ve minimum standard oluşturmaktır.
Seviye 1: Dokümantasyon Standardı
API'ler ortak reference format kullanır. Owner ve basic security requirement tanımlanır. Contract hala code'dan sonra üretilebilir. Developer portal basit discovery sunabilir. Documentation completeness metric izlenir.
Seviye 2: Contract-First
Önemli API'lerde contract implementation'dan önce hazırlanır. Design review ve mock kullanılmaya başlanır. OpenAPI version control içinde source of truth olur. Contract test CI'a eklenir. Parallel development kazanımı görünür hale gelir.
Seviye 3: Otomatik Governance
Lint, security ve breaking change checks pipeline'da çalışır. Style guide büyük ölçüde enforce edilir. Human review yüksek etkili kararlara odaklanır. Scorecard maturity görünürlüğü sağlar. API quality bireysel hafızaya daha az bağlıdır.
Seviye 4: Self-Service API Platform
Golden Path yeni API creation'ı kolaylaştırır. Catalog, sandbox ve credential portal üzerinden erişilir. Developer platform ekibine ticket açmadan temel işlerini yapar. Standard observability otomatik gelir. Platform adoption ve developer satisfaction ölçülür.
Seviye 5: API-as-a-Product ve Ekosistem
API Product Owner ve roadmap bulunur. Adoption ve revenue gibi business metric'ler izlenir. Partner ecosystem ve monetization mümkün hale gelir. Deprecation ve SLA profesyonel product lifecycle ile yönetilir. API strategy şirket business modelinin parçasına dönüşür.
Her Seviyede Ölçülmesi Gereken KPI'lar
Maturity seviyesi KPI seçimini etkiler. İlk aşamada inventory coverage ve documentation completeness ölçülebilir. Contract-first aşamasında integration lead time ve breaking change rate önem kazanır. Platform aşamasında self-service rate ve ticket volume izlenir. Product seviyesinde adoption, reuse, revenue ve consumer satisfaction öne çıkar.
API-First Dönüşümünde Kültürel Direnç
API-First dönüşümde en büyük engel çoğu zaman teknoloji değil çalışma alışkanlıklarıdır. “Önce kod yazmak daha hızlı” veya “design review bürokrasi oluşturur” gibi itirazlar gerçek deneyimlerden kaynaklanabilir. Eğer governance gerçekten yavaşsa bu itiraz tamamen haksız değildir. Bu nedenle dönüşüm zorunlu kurallardan önce hızlı tooling ve küçük pilotlarla değer göstermelidir. Ekip özerkliği korunurken ortak quality guardrail oluşturulması güveni artırır.
“Önce Kod Yazmak Daha Hızlı” İtirazı
Tek geliştirici için ilk endpoint'i kodlamak gerçekten daha hızlı olabilir. Ancak üç consumer varsa toplam delivery süresi farklıdır. Tasarım discussion ve mock parallel development sağlar. Pilot before-after lead time ile gerçek etkiyi gösterebilir. API-First bireysel coding speed değil system delivery speed'i optimize eder.
Sözleşme Tasarımını Bürokrasi Olarak Görmek
Uzun approval toplantıları gerçekten bürokrasi oluşturabilir. Contract-first bu modeli zorunlu kılmaz. Small API için async pull request review yeterli olabilir. Linter mekanik kuralları otomatik kontrol eder. Human meeting yalnızca önemli design decision için kullanılır.
Merkezi Governance Korkusu
Ekipler merkezi ekibin bütün tasarım kararlarını kontrol etmesinden endişe edebilir. Federatif model bu riski azaltır. Merkezi guardrail yalnızca cross-cutting standardı belirler. Domain semantics ekibin sorumluluğunda kalır. Decision rights açık yazılmalıdır.
Ekip Özerkliği Endişesi
Golden Path zorunlu tek teknoloji yolu haline gelirse ekip özerkliği azalır. Escape hatch ve exception policy korunmalıdır. Platform opinionated defaults sağlar ancak business requirement'a göre extension mümkün olur. Ölçüm standard adoption'ın neden düşük olduğunu gösterir. Özerklik ile tutarlılık denge olarak ele alınmalıdır.
Başlangıç Yatırımını Maliyet Olarak Görmek
Contract, portal ve tooling ilk aşamada ek effort gerektirir. Fayda genellikle ikinci ve üçüncü consumer ile görünür hale gelir. ROI reused development ve integration time üzerinden hesaplanabilir. Her küçük project için aynı yatırım yapılmamalıdır. API-First en yüksek değeri tekrar kullanılan ve uzun ömürlü capability'lerde üretir.
Küçük Pilotlarla Değer Kanıtlamak
Pilot abstract sunum yerine gerçek ölçüm sağlar. Mock sayesinde frontend'in kaç gün erken başladığı gösterilebilir. Support ticket ve integration lead time karşılaştırılır. Ekip feedback'i dönüşüm mesajını daha güvenilir kılar. Başarılı pattern sonra template'e dönüştürülür.
API-First'te Sık Yapılan Hatalar
API-First uygulamasında en yaygın hata contract dosyası üretmeyi kültürel dönüşüm sanmaktır. Consumer design sürecine dahil değilse sözleşme yine producer odaklı kalabilir. Governance tamamen manuel approval sürecine dönüşürse ekipler sistemi bypass etmeye başlar. Contract drift, compatibility ve security otomatik kontrol edilmelidir. API yayınlandıktan sonra adoption izlenmediğinde ürün yaklaşımı eksik kalır.
Swagger Dosyası Yazmayı API-First Sanmak
Bir specification dosyasının varlığı API-First için gerekli olabilir fakat yeterli değildir. Contract koddan sonra generate ediliyorsa design-first faydası sınırlı kalır. Consumer review yoksa kullanılabilirlik doğrulanmaz. Lifecycle ve ownership tanımlı değilse API product olmaz. Dosya değil çalışma biçimi esas farkı yaratır.
Consumer'ları Tasarım Sürecine Dahil Etmemek
Producer consumer ihtiyacını tahmin ederek API tasarlayabilir. Gerçek integration sırasında farklı gereksinimler çıkar. Frontend veya partner representative erken review'a katılmalıdır. Mock feedback süreci hızlandırır. Consumer engagement product-market fit'in API karşılığıdır.
API'yi Veritabanının Dışa Açılmış Hali Olarak Tasarlamak
Database table ve column'ları doğrudan expose etmek güçlü coupling yaratır. Internal migration breaking API change'e dönüşebilir. Sensitive field istemeden yayınlanabilir. Business capability model daha stabil boundary sağlar. API persistence teknolojisinden bağımsız düşünülmelidir.
Her Servise Farklı Standart Uygulamak
Her domain tamamen farklı error veya pagination modeli kullanırsa consumer platformu öğrenmekte zorlanır. Cross-cutting standard ortak olmalıdır. Domain-specific behavior özerk kalabilir. Style guide minimum tutarlı deneyim sağlar. Linter standardı otomatik uygular.
Governance'i Manuel Approval Sürecine Dönüştürmek
Her change merkezi ticket beklerse delivery yavaşlar. Ekip informal endpoint açmaya başlayabilir. Lint ve policy otomasyonu manual kontrolü azaltır. Human review yalnızca önemli kararlar için kalır. Governance'in başarısı approval sayısıyla ölçülmemelidir.
Dokümantasyonu Güncel Tutmamak
Contract değişirken reference doküman güncellenmezse consumer yanlış bilgi kullanır. Generated docs basic consistency sağlar. Tutorial ve migration guide release checklist'e eklenmelidir. Broken examples CI'da test edilebilir. Documentation owner API owner ile aynı lifecycle içinde çalışmalıdır.
Contract Drift'i İzlememek
Implementation zaman içinde specification'dan uzaklaşabilir. Manual test bunu her zaman fark etmez. Provider contract test drift'i CI'da yakalar. Production schema observation ek görünürlük sunabilir. Drift score API quality metric'i olabilir.
Geriye Uyumluluğu Kontrol Etmemek
Küçük field change mevcut mobile veya partner client'ı bozabilir. Spec diff automated compatibility kontrolü sağlar. Consumer-driven test gerçek dependency'yi doğrular. Breaking change explicit version planına bağlanmalıdır. Backward compatibility default hedef olmalıdır.
Versioning'i Gereğinden Fazla Kullanmak
Her field eklemede yeni /v2 çıkarmak API portföyünü büyütür. Consumer hangi version'ı kullanacağını anlamakta zorlanır. Additive change same version içinde yapılabilir. Major yalnızca gerçek breaking change için kullanılmalıdır. Version retirement planı baştan bulunmalıdır.
Security'yi Sonradan Eklemek
API production'a yaklaşınca authentication eklemek contract ve client değişikliği yaratabilir. Security scheme design aşamasında belirlenmelidir. Threat model sensitive endpoint'i erken işaretler. Gateway policy template üzerinden otomatik gelebilir. Security developer workflow içine yerleştirilmelidir.
API'yi Yayınlayıp Adoption'ı Ölçmemek
Published endpoint değer üretiyor anlamına gelmez. Active consumer ve usage izlenmelidir. Düşük adoption kötü discovery veya gereksiz capability gösterebilir. Product owner feedback toplar. API portfolio bu veriye göre sadeleştirilebilir.
API-First'in Her Proje İçin Uygun Olmadığı Durumlar
API-First güçlü yaklaşım olsa da her proje için aynı düzeyde süreç yatırımı yapmak doğru değildir. Tek geliştiricili küçük prototip veya tek kullanımlık araçta uzun contract review maliyeti faydayı aşabilir. Sıkı bağlı tek consumer olan uygulamada daha hafif code-first yaklaşımı yeterli olabilir. Önemli olan API-First'i amaç değil, coordination ve lifecycle problemini çözmek için araç olarak kullanmaktır. Projenin ömrü, consumer sayısı ve değişiklik maliyeti kararın temel kriterleridir.
Tek Geliştiricili Çok Küçük Uygulamalar
Tek kişi hem frontend hem backend geliştiriyorsa communication boundary sınırlıdır. Full governance overhead gereksiz olabilir. Basit OpenAPI documentation yine fayda sağlayabilir. Proje büyürse contract-first modele geçiş yapılabilir. İlk günden enterprise platform zorlamak verimsizdir.
Tek Kullanımlık Prototipler
Prototype amacı fikir doğrulamaktır ve birkaç gün sonra atılabilir. Detaylı lifecycle ve deprecation policy değer üretmez. Basit interface yeterli olabilir. Prototype production product'a dönüşecekse contract yeniden ele alınmalıdır. Temporary code'un kalıcı hale gelme riski açıkça yönetilmelidir.
API'nin Tek ve Sıkı Bağlı Tüketicisi Olması
Bir backend yalnızca aynı repository'deki tek frontend tarafından kullanılıyorsa coordination cost düşüktür. Code-first hızlı olabilir. Yine de contract automated client generation veya testing için yararlı olabilir. Gelecekte external consumer planı varsa early design investment anlamlı hale gelir. Bağlam karar vermelidir.
Sözleşme Maliyetinin Sağladığı Faydadan Yüksek Olması
Her endpoint için uzun design committee süreci küçük product feature'da geri dönüş sağlamayabilir. Risk-based governance uygulanmalıdır. Critical shared API daha güçlü review alır. Experimental internal API hafif workflow kullanır. API maturity process'i use case'e göre ölçeklenmelidir.
API-First'i Amaç Değil Araç Olarak Görmek
API-First'in hedefi daha fazla specification üretmek değildir. Amaç ekip bağımlılığını, integration friction'ı ve lifecycle riskini azaltmaktır. Eğer problem yoksa ağır süreç çözüm yaratmayabilir. Metrikler yaklaşımın gerçekten değer sağlayıp sağlamadığını göstermelidir. Tool ve process business outcome'a hizmet etmelidir.
Gerçek Dünya Senaryosu: E-Ticaret Kurumunda API-First Dönüşümü
Bir e-ticaret kurumunda web, mobil ve pazaryeri partner'ları aynı katalog, stok, sipariş, ödeme ve müşteri capability'lerini kullanabilir. Bu yetenekler farklı uygulamalarda tekrar yazılıyorsa veri ve business rule tutarsızlığı oluşur. API-First dönüşüm her domain için açık contract ve ownership oluşturabilir. Web ve mobil mock üzerinden paralel geliştirme yapar. Catalog ve developer portal partner entegrasyonunu self-service hale getirir.
Ürün Catalog API
Catalog API ürün, kategori ve availability bilgisini consumer'a stabil schema ile sunar. Internal PIM veya database modeli doğrudan expose edilmez. Filtering ve pagination ortak standardı kullanır. Web, mobil ve partner aynı capability'yi tüketebilir. Cache ve SLO read-heavy kullanım için optimize edilir.
Stok API
Stock API availability ve reservation capability'lerini ayırabilir. Real-time consistency requirement açık olmalıdır. Reservation operation idempotency kullanır. Event notification stok değişikliğini downstream sistemlere bildirir. Warehouse implementation consumer'dan gizlenir.
Sipariş API
Order API create, status ve cancellation lifecycle'ını tanımlar. Request validation business rule'ları destekler. Mobile ve marketplace aynı order contract'ı kullanabilir. Sensitive operation strict authorization gerektirir. Status enum evolution dikkatle yönetilir.
Ödeme API
Payment API provider-specific detail'i soyutlar. Idempotency duplicate charge riskini azaltır. Audit ve security yüksek önceliktedir. Refund capability ayrı scope ile korunabilir. Web ve partner farklı payment provider logic'i öğrenmez.
Müşteri API
Customer API profile ve address capability'lerini kontrollü sunar. PII data minimization uygulanır. Permission consumer type'a göre farklı olabilir. CRM backend migration API arkasında yapılabilir. Customer identifier kurum çapında tutarlı hale gelir.
Web ve Mobil Ekiplerin Paralel Çalışması
Her domain contract yayınlandığında frontend ekip mock üzerinden çalışmaya başlar. Backend gerçek implementation geliştirir. QA contract test ve UI test'lerini paralel hazırlar. Integration aşamasında schema sürprizleri azalır. Release programı service readiness'e daha az bağlı hale gelir.
Pazaryeri Partnerlerinin Aynı API'leri Kullanması
Partner API external security ve quota katmanıyla aynı core capability'yi kullanabilir. Partner-specific facade gerekirse internal contract'tan beslenir. Sandbox onboarding sağlar. Changelog migration sürecini görünür tutar. Yeni marketplace integration daha hızlı başlatılabilir.
API Catalog ve Developer Portal
Catalog hangi domain API'nin owner'ını ve lifecycle'ını gösterir. Internal ekip duplicate capability geliştirmez. Partner portal external API subset'ini sunabilir. Sandbox ve credential self-service olur. Support ekipleri common error guide kullanır.
Dönüşüm Öncesi ve Sonrası KPI'lar
Integration lead time ve first successful call süreleri karşılaştırılabilir. Duplicate backend logic sayısı azalabilir. Breaking change ve support ticket oranı izlenir. Reuse rate web, mobil ve partner consumer sayısıyla ölçülür. Time-to-market improvement product roadmap üzerinden görülebilir.
Gerçek Dünya Senaryosu: Finans Kurumunda API-First
Finans kurumlarında API sözleşmesi yalnızca developer productivity değil, güvenlik ve regülasyon açısından da kritik hale gelir. Hesap, ödeme, kimlik ve partner API'leri açık ownership ve access policy gerektirir. Consent ve audit data flow'un doğal parçasıdır. Geriye uyumluluk external partner kesintisini önler. Contract-first design güvenlik review'un koddan önce yapılmasını sağlar.
Hesap API
Account API balance ve transaction gibi hassas capability'ler sunabilir. Scope ve user consent operation'a göre kontrol edilir. PII minimization uygulanır. Response schema stable tutulur. Audit her access'i user ve client identity ile kaydeder.
Ödeme API
Payment API idempotency ve transaction status modeline dikkat eder. Strong authentication gerekli olabilir. Duplicate request finansal risk taşıdığı için replay strategy açık olmalıdır. SLO ve reconciliation süreçleri tanımlanır. Partner sandbox real transfer yapmadan test sağlar.
Kimlik API
Identity API user verification ve profile capability'lerini güvenli sınırda sunar. Authentication sistemiyle data service responsibility ayrılır. Sensitive field dar scope ile korunur. Access logging zorunludur. Data retention ve consent kuralları uygulanır.
Partner API
Partner API external organization'a belirli financial capability açar. mTLS veya OAuth client authentication kullanılabilir. Partner-specific quota uygulanır. Contractual SLA açık olur. Onboarding security review ve sandbox üzerinden ilerler.
Güvenlik ve Consent Yönetimi
User consent hangi partner'ın hangi data veya action'a erişebileceğini belirler. Access token scope bu izinle uyumlu olmalıdır. Revocation hızlı uygulanmalıdır. Consent event audit edilir. API design consent check'i sonradan eklemek yerine business flow'a dahil eder.
Regülasyon
Finans API'leri ilgili sektör düzenlemeleri ve kurum politikalarına uymalıdır. Data residency, audit ve strong authentication gereksinimleri etkili olabilir. Regulation interpretation hukuk ve compliance ekipleriyle yapılır. API contract gerekli security behavior'ı görünür kılar. Evidence automation audit sürecini kolaylaştırabilir.
Audit Trail
Audit user, client, operation ve target resource bilgisini saklar. Correlation ID distributed transaction'ı bağlar. Sensitive secret loglanmaz. Tamper-resistant storage gerekebilir. Incident ve compliance review aynı kayıtları kullanabilir.
Geriye Uyumluluk
Partner integration sık release edilemeyebilir. Breaking API change ciddi business interruption yaratır. Additive change ve deprecation policy default yaklaşım olmalıdır. Active partner analytics migration planını destekler. Major version uzun overlap süresi gerektirebilir.
Kurumsal API-First Kontrol Listesi
Kontrol listesi API-First maturity'nin temel yapı taşlarını hızlı değerlendirmek için kullanılabilir. Owner, consumer participation, machine-readable contract ve style guide başlangıç noktasıdır. Linting, breaking change control ve contract testing automation güvenliği artırır. Catalog, SLO ve adoption ölçümü lifecycle ve product yaklaşımını tamamlar. Her madde bir kerelik proje görevi değil, sürekli çalışan süreç olarak görülmelidir.
API'nin Belirlenmiş Bir Owner'ı Var mı?
Her API teknik ve ürün sorumluluğuna sahip olmalıdır. Owner incident, roadmap ve deprecation kararını yönetir. Catalog bu bilgiyi görünür tutar. Sahipsiz API risk olarak işaretlenebilir. Organization değişikliklerinde ownership güncellenmelidir.
Consumer'lar Tasarıma Dahil Ediliyor mu?
Producer-only review consumer usability'yi kaçırabilir. En az bir representative gerçek journey üzerinden sözleşmeyi değerlendirmelidir. Mock feedback süreci kolaylaştırır. Her küçük change büyük toplantı gerektirmez. Risk bazlı review uygulanmalıdır.
Makine Tarafından Okunabilir Contract Var mı?
OpenAPI, AsyncAPI veya Protocol Buffers gibi contract formatı kullanılabilir. Contract version control içinde tutulmalıdır. Documentation ve test aynı source'tan beslenebilir. Code-generated spec design-first faydasını tek başına sağlamaz. Ownership contract'a da uygulanmalıdır.
API Style Guide Var mı?
Style guide naming, error, pagination ve security varsayımlarını tanımlamalıdır. Çok uzun rule listesi yerine en değerli standardlarla başlanmalıdır. Example'lar geliştiricinin anlamasını kolaylaştırır. Kural düzenli gözden geçirilir. Otomasyona uygun olması tercih edilir.
Otomatik Linting Var mı?
Linter contract değişikliğine anında feedback verir. Naming ve documentation eksikleri merge öncesinde bulunur. Developer local olarak aynı tool'u kullanabilir. False positive düşük tutulmalıdır. Exception reason kayıt altında olmalıdır.
Breaking Change Kontrolü Var mı?
Published contract ile new contract otomatik karşılaştırılmalıdır. Breaking diff explicit approval gerektirir. Consumer impact analytics kararı destekler. Major change migration planına bağlanır. Accidental break production'a ulaşmamalıdır.
Mock ve Sandbox Var mı?
Mock early parallel development sağlar. Sandbox real business behavior ile integration test sunar. İki araç farklı amaçlara hizmet eder. Consumer kolay erişebilmelidir. Data reset ve credential süreci self-service olmalıdır.
Contract Testing Var mı?
Provider implementation published spec'e karşı test edilmelidir. Consumer-driven contract gerekli use case'lerde eklenebilir. CI failure merge veya deployment'ı durdurabilir. Drift telemetry ile izlenebilir. Test schema yanında davranışsal critical case'leri de kapsamalıdır.
API Catalog Var mı?
Catalog API owner, domain ve lifecycle bilgisini göstermelidir. Search reuse'u destekler. Contract ve docs link'i bulunmalıdır. Metadata pipeline tarafından güncellenir. Duplicate capability detection mümkün hale gelir.
SLO'lar Tanımlı mı?
Critical API availability ve latency hedefleri taşımalıdır. Consumer beklentisi açık olur. Monitoring gerçek SLI üretir. Error budget reliability planını destekler. SLO API criticality'ye göre değişebilir.
Adoption Ölçülüyor mu?
Active consumer ve request volume izlenmelidir. First call ve integration lead time DX değerini gösterir. Düşük adoption root cause araştırılmalıdır. Product owner roadmap'i veriye göre günceller. Published API sayısı tek başarı metriği değildir.
Deprecation Politikası Var mı?
Sunset date ve migration guide standard olmalıdır. Active consumer önceden bilgilendirilir. Deprecated API catalog'da görünür. Legacy version güvenli biçimde kapatılır. Policy sürekli ertelemeyi önler.
API-First Kültüründe Open Source ve İşbirliği
API tasarım yetkinliği yalnızca şirket içi doküman okuyarak gelişmez. Açık standart ve open source tooling farklı yaklaşımları deneyimleme fırsatı sunar. InnerSource style guide kurum içinde ortak katkı modeli oluşturabilir. RFC ve Architecture Decision Record tasarım kararlarının nedenini görünür tutar. Ekipler arası design review ve teknik topluluklar öğrenmeyi günlük işin parçasına dönüştürür.
Açık Standartlardan Yararlanmak
OpenAPI, OAuth ve JSON Schema gibi standard'lar geniş community deneyiminden yararlanmayı sağlar. Kurum her problemi kendi proprietary formatıyla çözmek zorunda kalmaz. Tooling seçenekleri artar. Migration ve interoperability kolaylaşır. Standard'lar organization-specific convention ile tamamlanabilir.
Open Source API Tooling
Lint, mock ve documentation için açık kaynak araçlar değerlendirilebilir. Tool seçiminde maintenance ve security durumu incelenmelidir. Contract açık formatta tutulduğu için tool değiştirmek daha kolay olur. Internal plugin organization rule'ları ekleyebilir. Tool product strategy'nin kendisi değildir.
InnerSource API Standartları
Style guide internal repository'de ortak katkıya açılabilir. Domain ekipleri rule önerisi ve example ekleyebilir. Review governance ekibiyle birlikte yapılır. Değişiklik history görünür olur. Standard merkezi ekibin tek taraflı dokümanı olmaktan çıkar.
Ortak API Style Guide'a Katkı
Developer gerçek projede karşılaştığı ihtiyacı style guide issue olarak paylaşabilir. Yeni rule önce problem ve örneklerle tartışılır. Gereksiz kural eklemekten kaçınılır. Kabul edilen rule linter'a dönüştürülebilir. Community ownership adoption'ı artırır.
RFC Süreci
Request for Comments önemli API design değişikliğini async tartışmaya açar. Problem, seçenekler ve trade-off yazılır. Consumer ve domain ekipleri yorum yapar. Karar tarih ve gerekçeyle kayıt altına alınır. Her küçük endpoint için RFC gerekmez.
Architecture Decision Records
ADR önemli mimari kararın nedenini kısa biçimde kaydeder. Yeni ekip geçmiş trade-off'u anlayabilir. API versioning veya auth standardı gibi kararlar için yararlıdır. Karar değişirse yeni ADR önceki kaydı supersede edebilir. Dokümantasyon tarihsel hafıza sağlar.
Ekipler Arası API Design Review Oturumları
Düzenli design clinic farklı domain'lerin deneyim paylaşmasını sağlar. Ekip gerçek contract getirir ve feedback alır. Oturum approval board olmak zorunda değildir. Öğrenme ve pattern paylaşımı önceliklidir. Zaman içinde API reviewer community oluşabilir.
Bilgi Paylaşımı ve Teknik Topluluklar
Yerel ve kurum içi teknik topluluklar API tasarım pratiğini güçlendirir. Workshop ve code review gerçek örnekler üzerinden yapılabilir. Farklı deneyim seviyeleri birbirinden öğrenir. Platform standard'ları daha geniş feedback alır. Topluluk yaklaşımı API-First kültürünü yalnızca central team sorumluluğundan çıkarır.
API-First Yetkinliği Nasıl Geliştirilir?
API tasarım yetkinliği yalnızca OpenAPI syntax öğrenmekten oluşmaz. HTTP semantics, domain modeling, security ve consumer experience birlikte anlaşılmalıdır. Contract testing değişiklik riskini yönetmeyi öğretir. Gerçek API tasarlamak teoriyle pratik arasındaki farkı gösterir. Review ve open source katkısı farklı tasarım kararlarını görme fırsatı sunar.
API Tasarım İlkelerini Öğrenmek
Resource modeling, idempotency ve error design temel konulardır. Design principle ezberlenmek yerine use case üzerinden uygulanmalıdır. İyi ve kötü API örnekleri karşılaştırılabilir. Consumer perspective sürekli değerlendirilmelidir. Style guide kurumsal pratik sağlar.
HTTP'yi Derinlemesine Öğrenmek
HTTP method, status, cache ve conditional request davranışı API tasarımını etkiler. Framework abstraction bazı ayrıntıları gizler. Semantics doğru bilinirse daha predictable API üretilir. Retry ve idempotency ilişkisi anlaşılır. Security header ve TLS kavramları da önemlidir.
OpenAPI Öğrenmek
Path, schema, component ve security scheme temel yapı taşlarıdır. Reuse ve modularization büyük spec yönetimini kolaylaştırır. Example ve description DX'i güçlendirir. Lint ve diff tooling pratik yapılmalıdır. OpenAPI öğrenmek API tasarım düşüncesinin yerine geçmez.
Contract Testing Öğrenmek
Provider ve consumer contract farkı anlaşılmalıdır. Schema validation ve behavioral test ayrı ele alınır. CI integration gerçek değeri gösterir. Breaking change scenario'ları üzerinde pratik yapılabilir. Mock ve contract test'in farklı amaçları bilinmelidir.
Security Temellerini Öğrenmek
Authentication ve authorization ayrımı temel bilgidir. OAuth scope, token audience ve least privilege anlaşılmalıdır. Input validation ve rate limit abuse riskini azaltır. Sensitive data exposure review edilir. Security design günlük API pratiğinin parçası olmalıdır.
Gerçek Bir API Tasarlamak
Küçük gerçek proje teori bilgisini test eder. Consumer journey çıkarılır ve contract yazılır. Mock ile başka geliştirici kullanım yapar. Feedback sonucunda API revize edilir. Bu deneyim yalnızca tutorial okumaktan daha öğreticidir.
Open Source Projelere Katkıda Bulunmak
Open source API issue ve pull request'leri farklı design practice görmeyi sağlar. Documentation veya SDK contribution iyi başlangıç olabilir. Public review feedback'i geliştiriciye yeni perspektif kazandırır. Security ve project rule'larına uyulmalıdır. Küçük katkılar düzenli öğrenme sağlar.
API Review Pratiği Yapmak
Başka ekip contract'ını review etmek tasarım bakışını geliştirir. Naming yerine consumer journey ve compatibility üzerine odaklanmak öğrenilir. Feedback gerekçeli ve uygulanabilir olmalıdır. Design clinic bu pratiği kurumsal hale getirir. Zamanla domain ekip içinde reviewer sayısı artar.
Sık Sorulan Sorular
API-First konusunda en sık sorulan sorular yaklaşımın tanımı, maliyet etkisi, OpenAPI gereksinimi ve mikroservislerle ilişkisi üzerinde yoğunlaşır. Önemli olan API-First'i yalnızca belirli bir teknolojiye bağlamamaktır. Contract, consumer feedback, lifecycle ve governance birlikte değerlendirildiğinde gerçek değer ortaya çıkar. Küçük projelerde daha hafif süreç yeterli olabilir. Aşağıdaki yanıtlar kurumsal dönüşüm sırasında sık karşılaşılan kararları özetler.
API-First Nedir?
API-First, API sözleşmesini implementation sonrasında ortaya çıkan doküman yerine ürün tasarımının erken parçası olarak ele alan yaklaşımdır. Consumer ihtiyacı önce belirlenir. Contract tasarlanır ve review edilir. Mock sayesinde ekipler paralel ilerleyebilir. Lifecycle ve product ownership yaklaşımın kurumsal boyutunu tamamlar.
API-First ile Contract-First Arasındaki Fark Nedir?
Contract-First makine tarafından okunabilir sözleşmenin implementation'dan önce hazırlanmasına odaklanır. API-First daha geniş organization strategy'sidir. Ownership, catalog, platform ve product management içerir. API-First kurum Contract-First geliştirme pratiğini kullanabilir. Her contract-first proje organization seviyesinde API-first olmayabilir.
API-First ile Design-First Aynı Şey midir?
Design-First arayüz davranışının implementation öncesinde düşünülmesini vurgular. API-First API'yi organization ve product seviyesinde önceliklendirir. İki yaklaşım sık birlikte kullanılır. Design review API-First workflow'ın önemli parçasıdır. Kapsamları aynı değildir.
API-First İçin OpenAPI Kullanmak Zorunlu mudur?
Hayır, protokole göre farklı sözleşme formatları kullanılabilir. REST için OpenAPI güçlü seçenektir. gRPC Protocol Buffers, event API AsyncAPI kullanabilir. Esas olan contract'ın explicit ve review edilebilir olmasıdır. Tool seçimi communication modeline göre yapılmalıdır.
API-First Sadece Mikroservisler İçin midir?
Hayır, monolit ve modular monolith de API-First kullanabilir. External contract deployment modelinden bağımsızdır. Legacy facade aynı yaklaşımı kullanabilir. Mikroservis service boundary nedeniyle contract ihtiyacını daha görünür yapar. API-First architecture style değil design culture'dır.
Monolitik Uygulamalarda API-First Kullanılabilir mi?
Evet, monolit external client'lara stabil API sunabilir. Internal module boundary de interface contract ile korunabilir. Backend daha sonra service'lere ayrılırsa consumer contract aynı kalabilir. API modernization riskini azaltır. Deployment topology consumer için görünmez hale gelir.
API-First Geliştirme Süresini Uzatır mı?
İlk design aşamasında ek süre gerektirebilir. Buna karşılık integration rework ve wait time azalabilir. Birden fazla consumer olduğunda toplam delivery süresi çoğu zaman daha iyi yönetilir. Küçük tek consumer projede fayda daha düşük olabilir. Etki integration lead time ile ölçülmelidir.
API-First Kurumların Maliyetini Nasıl Azaltır?
Reuse duplicate development'i azaltabilir. Self-service support ve onboarding maliyetini düşürür. Contract stability migration maliyetini azaltır. Platform common tooling tekrar eden engineering işini ortadan kaldırır. ROI gerçek usage ve time saving üzerinden hesaplanmalıdır.
API Governance Nedir?
API Governance tasarım, güvenlik ve lifecycle standardlarının kurum çapında yönetimidir. Style guide, deprecation ve security policy temel parçalarıdır. Otomasyon scale için kritiktir. Federatif model domain özerkliğini korur. Governance amacı kaliteyi artırırken delivery hızını korumaktır.
API Product Owner Ne Yapar?
API Product Owner consumer ihtiyacını ve roadmap'i yönetir. Adoption ve feedback'i takip eder. Breaking change impact'ini değerlendirir. Stakeholder'lar arasında öncelik dengesi kurar. API'nin yalnızca teknik değil ürün başarısını sahiplenir.
API Catalog Nedir?
API Catalog kurum içindeki API'lerin searchable envanteridir. Owner, domain ve lifecycle metadata taşır. Documentation ve SLO link'i sunabilir. Reuse ve discovery'yi destekler. Duplicate capability geliştirme riskini azaltır.
Contract Testing Neden Gereklidir?
Contract yazılması implementation'ın sürekli uyacağını garanti etmez. Contract test drift'i otomatik bulur. Breaking change CI'da görünür hale gelir. Consumer beklentileri korunabilir. Integration sürprizleri production öncesinde azalır.
API-First ile Developer Experience Arasında Nasıl Bir İlişki Vardır?
API-First consumer journey'i tasarımın merkezine koyar. Mock, sandbox ve documentation erken hazırlanır. Tutarlı contract öğrenme maliyetini azaltır. Self-service access başka ekiplere bağımlılığı düşürür. DX adoption ve integration lead time üzerinde doğrudan etkilidir.
API-First Yapay Zekâ Ajanları İçin Neden Önemlidir?
Agent machine-readable ve predictable interface'e ihtiyaç duyar. Açık schema doğru tool call yapmayı kolaylaştırır. Scope güvenli permission sınırı sağlar. Idempotency tekrar request riskini azaltır. Error model otomatik recovery davranışını destekler.
API Tasarımı İçin En İyi Programlama Dili Hangisidir?
API design belirli programming language'e bağlı değildir. Contract tüketici davranışını tanımlar. Backend Java, Go veya başka teknoloji kullanabilir. Dil seçimi performance, ekip yetkinliği ve ecosystem ihtiyacına göre yapılmalıdır. İyi API tasarımı implementation dilinden bağımsız kalmalıdır.
Yazılımcı Olmak İçin API Tasarımını Ne Zaman Öğrenmek Gerekir?
Temel HTTP ve API kavramları backend veya full-stack development'in erken döneminde öğrenilebilir. İlk küçük projede request, response ve error design pratiği yapılmalıdır. Deneyim arttıkça versioning, security ve governance eklenir. API review farklı tasarımları görmeyi sağlar. Öğrenme tek kurs yerine sürekli pratikle gelişir.
Open Source ve İşbirliği API Tasarım Yetkinliğini Nasıl Geliştirir?
Open source proje gerçek consumer feedback ve design trade-off gösterir. Issue ve PR review farklı yaklaşımları öğretir. Documentation contribution API kullanım perspektifini geliştirir. Açık standard toplulukları protocol bilgisini artırır. Küçük düzenli katkılar güçlü pratik sağlar.
Diyarbakır Yazılım Topluluğu Gibi Yerel Topluluklarda API-First Nasıl Pratik Edilebilir?
Yerel teknik topluluklarda küçük API design workshop düzenlenebilir. Katılımcılar aynı business use case için contract tasarlar ve birbirinin çözümünü review eder. OpenAPI, mock ve contract testing örnek proje üzerinde birlikte uygulanabilir. Topluluk projeleri gerçek consumer feedback ortamı sağlar. Diyarbakır Yazılım Topluluğu hakkında daha fazla bilgi için https://www.diyarbakiryazilim.com.tr/about adresi incelenebilir.
API-First tasarım nedir ve kurumlara hangi avantajları sağlar?
API-First tasarım, uygulama kodundan önce tüketicinin ihtiyaçlarını ve API sözleşmesini netleştiren kurumsal çalışma yaklaşımıdır. Web, mobil, QA ve partner ekipler ortak contract üzerinden daha bağımsız ilerleyebilir. Mock ve documentation entegrasyon süresini azaltır. Reuse aynı capability'nin farklı uygulamalarda yeniden geliştirilmesini önleyebilir. API Öncelikli (API-First) Tasarım Kültürünün Kurumlara Katkısı bu nedenle yalnızca teknik standardizasyon değil, daha hızlı teslimat ve daha güçlü ekip koordinasyonu olarak görülmelidir.
API-First yaklaşımı yazılım geliştirme hızını ve ekipler arası iş birliğini nasıl artırır?
Sözleşme implementation'dan önce onaylandığında backend ve consumer ekipleri birbirini beklemek zorunda kalmaz. Mock server frontend ve mobil geliştirmeyi erken başlatır. QA test senaryolarını contract üzerinden hazırlar. Değişiklikler pull request ve review süreciyle görünür olur. Toplam hız bireysel kodlama hızından çok bekleme ve yeniden çalışma süresinin azalmasıyla yükselir.
API-First mimari kurumsal sistemlerde entegrasyon, ölçeklenebilirlik ve yeniden kullanılabilirliği nasıl iyileştirir?
Açık contract farklı system ve ekiplerin aynı capability'yi tutarlı biçimde kullanmasını sağlar. Catalog existing API'lerin keşfedilmesini kolaylaştırır. Platform gateway, authentication ve observability gibi ortak ihtiyaçları merkezi sunabilir. Backend implementation değişse bile consumer sözleşmesi korunabilir. Bu yapı hem integration sayısının artmasını yönetmeyi hem business capability'leri farklı channel'larda tekrar kullanmayı kolaylaştırır.
Kurumlarda API-First kültürüne geçiş yaparken güvenlik, yönetişim ve dokümantasyon nasıl yönetilmelidir?
Güvenlik contract aşamasında authentication, authorization ve data exposure kararlarıyla başlamalıdır. Governance manual approval yerine style guide, linting ve policy automation ile ölçeklenmelidir. Dokümantasyon reference, quick start, changelog ve migration guide gibi farklı ihtiyaçları kapsamalıdır. API owner ve lifecycle status catalog içinde görünür olmalıdır. Küçük pilotlardan elde edilen feedback standardın ve platformun kademeli gelişmesini sağlamalıdır.
Yakınımda API-First mimari ve kurumsal API stratejisi konusunda danışmanlık veren yazılım firması nasıl bulabilirim?
Danışmanlık ararken yalnızca OpenAPI dosyası hazırlayan veya gateway kuran bir ekip yerine API strategy, contract design, governance, security ve developer experience'i birlikte değerlendirebilen yaklaşım tercih edilmelidir. Mevcut API inventory ve integration lead time ölçülmeden teknoloji seçmek gereksiz platform yatırımına yol açabilir. Pilot capability üzerinden before-after KPI görmek daha sağlıklı karar verir. Diyarbakır ve çevresinde kurumsal API-first mimari tasarım ve entegrasyon hizmeti konusunda iletişim kurmak için https://www.diyarbakiryazilim.com.tr adresini kullanabilirsiniz. Daha önce ele alınan yazılım çalışmaları hakkında fikir edinmek için https://www.diyarbakiryazilim.com.tr/projects sayfasını da inceleyebilirsiniz.
Sonuç: API-First'in Asıl Değeri API Üretmek Değil, Kurumun Çalışma Biçimini Değiştirmektir
API-First dönüşümünün gerçek başarısı kurumun daha fazla endpoint yayınlamasıyla ölçülmez. Başarı, ekiplerin ortak sözleşme üzerinden daha bağımsız çalışabilmesi, consumer'ların API'leri daha kolay keşfedebilmesi ve business capability'lerin tekrar kullanılabilmesiyle görünür hale gelir. Contract testing ve automated governance API kalitesini korurken platform self-service developer hızını destekler. API-as-a-Product yaklaşımı ownership, lifecycle ve feedback süreçlerini uzun vadeli hale getirir. API Öncelikli (API-First) Tasarım Kültürünün Kurumlara Katkısı en güçlü biçimde teknoloji, organizasyon ve ürün yönetimi birlikte değiştiğinde ortaya çıkar.
Sözleşmeyi Koddan Önce Konumlandırın
İlk adım bütün projelere ağır süreç uygulamak değil, yüksek entegrasyon değerine sahip API'lerde contract'ı implementation öncesine almaktır. Consumer journey üzerinden tasarım yapılmalıdır. OpenAPI veya uygun başka format source of truth olabilir. Mock early feedback sağlar. Contract test implementation uyumluluğunu sürekli doğrular.
Tüketiciyi Tasarım Sürecine Dahil Edin
API'nin kalitesini producer tek başına değerlendirmemelidir. Web, mobil veya partner temsilcisi gerçek kullanım senaryosunu review'a taşır. Tasarım kararı koddan önce değiştirilebilir. Consumer feedback roadmap'e de devam etmelidir. Böylece API teknik interface değil, kullanılabilir ürün yüzeyi haline gelir.
Ekiplerin Paralel Çalışmasını Sağlayın
Contract ve mock ekipler arası bekleme süresini azaltır. Backend implementation devam ederken frontend ve QA ilerleyebilir. Değişiklik communication'ı version control üzerinden yapılır. Integration aşamasında schema sürprizleri azalır. Lead time improvement KPI ile ölçülmelidir.
Governance'i Otomasyonla Ölçeklendirin
Style guide tek başına yeterli değildir. Lint, breaking change ve security checks pipeline'a taşınmalıdır. Human review high-value design decision'a odaklanır. Federatif model domain ownership'i korur. Governance kolay kullanıldığında adoption daha yüksek olur.
API'leri Ürün Olarak Yönetin
Her önemli API'nin owner, roadmap ve lifecycle bilgisi bulunmalıdır. Adoption ve consumer satisfaction takip edilmelidir. Deprecation communication planlı yürütülür. SLO API reliability hedefini açık hale getirir. Ürün yaklaşımı endpoint'in release sonrasında da sahiplenilmesini sağlar.
Platform ile Self-Service Sağlayın
Developer portal API discovery, documentation ve access workflow'ı tek yerde sunabilir. Golden Path yeni API creation'ı hızlandırır. Authentication ve observability otomatik eklenebilir. Platform ekibine rutin ticket ihtiyacı azalır. Self-service rate ve support ticket metriği platform değerini gösterir.
API Başarısını Teknik ve İş KPI'larıyla Ölçün
Latency ve availability teknik kaliteyi gösterirken integration lead time, reuse ve adoption iş etkisini açıklar. Partner API'de revenue veya onboarding süresi eklenebilir. Internal API'de developer time savings önemlidir. Baseline ve düzenli ölçüm dönüşümün gerçekten değer üretip üretmediğini gösterir. Kurumunuzda API-first stratejisi, contract tasarımı, governance ve entegrasyon süreçlerini birlikte değerlendirmek için https://www.diyarbakiryazilim.com.tr adresi üzerinden Diyarbakır Yazılım Topluluğu ile iletişim kurabilirsiniz.
share: