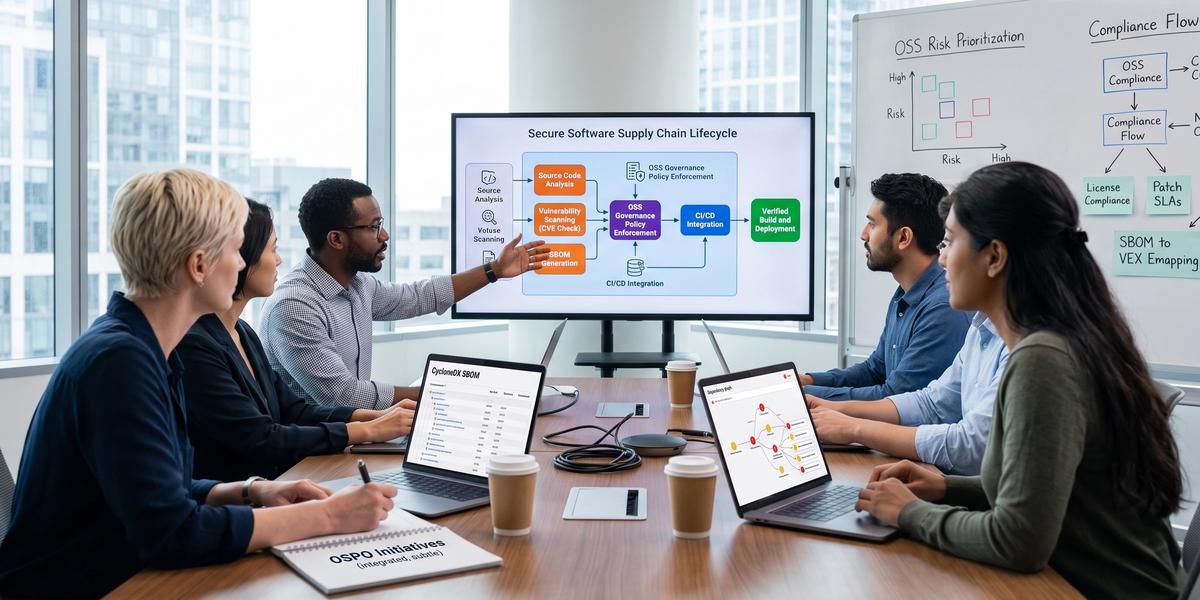
Açık Kaynak Teknolojilerinde Güvenlik ve Kurumsal Adaptasyon

Diyarbakır Yazılım
16.08.2026
#Yazılım#Teknoloji#Topluluk
Açık kaynak kullanmak kolaydır. Bir paketi projeye eklemek çoğu zaman birkaç saniye sürer. Asıl mesele, o paketin kurumsal sistemlerde yıllarca güvenli, sürdürülebilir ve denetlenebilir biçimde kullanılmasını sağlamaktır. Açık Kaynak Teknolojilerinde Güvenlik ve Kurumsal Adaptasyon tam olarak bu noktada teknik ekiplerin, güvenlik birimlerinin, hukuk tarafının ve yöneticilerin ortak konusu hâline gelir.
Yaklaşık on yıllık yazılım ve teknoloji projelerinde gördüğüm temel sorun şu oldu: Kurumların çoğu açık kaynak kullanıp kullanmadığını tartışırken aslında çoktan yüzlerce açık kaynak bileşene bağımlı hâle gelmiş oluyor. Bu nedenle doğru soru “Açık kaynak kullanalım mı?” değil, “Kullandığımız açık kaynak bileşenleri nasıl görünür, ölçülebilir ve yönetilebilir hâle getiririz?” olmalıdır.
Bu rehberde açık kaynak teknolojiler kurumsal sistemlere nasıl güvenli şekilde entegre edilir sorusundan başlayarak kurumsal açık kaynak yazılım kullanımında güvenlik ve risk yönetimi, açık kaynak bağımlılıklarında SBOM lisans ve güvenlik açığı taraması, kurumsal açık kaynak adaptasyonunda patch management güvenlik politikaları ve destek modeli gibi başlıkları pratik açıdan ele alacağız.
Açık Kaynak Teknolojisi Nedir?
Açık kaynak teknolojisi, kaynak kodunun belirli bir lisans çerçevesinde görüntülenmesine, incelenmesine, değiştirilmesine veya yeniden dağıtılmasına izin veren yazılım geliştirme yaklaşımını ifade eder. Buradaki kritik nokta yalnızca kodun görünür olması değil, kullanım haklarının lisansla açık biçimde tanımlanmasıdır.
Open Source Software Nasıl Çalışır?
Open source software genellikle herkese açık repository'lerde geliştirilir. Geliştiriciler kodu inceleyebilir, hata bildirebilir, değişiklik önerebilir ve proje kurallarına göre katkıda bulunabilir. Kurumsal kullanımda ise bu özgürlük, kontrolsüz tüketim anlamına gelmemelidir.
Açık Kaynak ile Ücretsiz Yazılım Aynı Şey mi?
Hayır. Bir yazılım ücretsiz olabilir ancak kaynak koduna erişim vermeyebilir. Açık kaynak lisansı ise kullanıcıya kod üzerinde belirli haklar tanır. Bazı açık kaynak çözümlerinin kurumsal destek, barındırma veya yönetim hizmetleri ücretli olabilir.
Open Source ile Source-Available Arasındaki Fark
Source-available modellerde kaynak kodu görülebilir ancak kullanım, dağıtım veya ticari kullanım hakları açık kaynak tanımına kıyasla daha sınırlı olabilir. Kurumsal değerlendirmede yalnızca repository'nin açık olup olmadığına değil, lisans koşullarına bakmak gerekir.
Community Open Source ile Enterprise Open Source Arasındaki Fark
Community sürümler topluluk tarafından geliştirilebilirken enterprise dağıtımlar genellikle daha uzun destek süresi, güvenlik güncellemeleri, belirlenmiş destek kanalları ve kurumsal yaşam döngüsü sunar. Hangi modelin doğru olduğu uygulamanın kritikliğiyle doğrudan ilişkilidir.
Kurumlar Neden Açık Kaynak Kullanıyor?
Açık kaynak yalnızca maliyet avantajı için tercih edilmiyor. Hız, yetenek erişimi, entegrasyon kolaylığı ve teknoloji seçeneklerinin artması da önemli nedenler arasında.
İnovasyon Hızı
Geniş geliştirici toplulukları sayesinde yeni teknik yaklaşımlar ve iyileştirmeler hızla ürüne dönüşebilir. Kurumlar bu hızdan yararlanırken değişiklikleri kontrollü biçimde kendi sistemlerine taşımalıdır.
Geliştirme Maliyetleri
Hazır ve güvenilir bileşenleri tekrar geliştirmemek ciddi mühendislik zamanı kazandırır. Ancak lisans, bakım ve operasyon giderleri hesaba katılmadan yalnızca ilk edinme maliyetine bakmak yanıltıcıdır.
Ekosistem ve Community
Aktif topluluklar dokümantasyon, hata çözümü, entegrasyon örnekleri ve bilgi paylaşımı açısından önemli değer üretir. Sağlıklı community yapısı aynı zamanda projenin sürdürülebilirliği için olumlu bir göstergedir.
Vendor Bağımsızlığı
Açık standartlar ve taşınabilir teknolojiler kurumlara daha fazla seçim alanı sağlar. Yine de açık kaynak kullanmak tek başına vendor bağımlılığını ortadan kaldırmaz.
Standardizasyon
Kubernetes, Linux ekosistemi ve yaygın geliştirme araçlarında görüldüğü gibi açık teknolojiler zamanla sektör standardına dönüşebilir. Bu durum ekipler arası teknoloji uyumunu kolaylaştırır.
Talent ve Developer Experience
Geliştiriciler bildikleri araçları kullanabildiklerinde işe adaptasyon hızlanır. İyi yönetilen açık kaynak politikası geliştiriciyi engellemek yerine güvenli seçeneklere yönlendirmelidir.
Açık Kaynak Yazılım Güvenli midir?
“Açık kaynak güvenli midir?” sorusunun tek kelimelik cevabı yoktur. Güvenlik; proje kalitesi, bakım hızı, kullanım biçimi, yapılandırma, bağımlılıklar ve kurumun kontrol mekanizmalarıyla birlikte değerlendirilmelidir.
Açık Kod Güvenlik Açığı mı Avantaj mı?
Kodun görülebilir olması hem savunmacıların hem saldırganların inceleme yapabilmesini sağlar. Ancak aktif topluluk, güvenlik araştırmaları ve hızlı düzeltme süreçleri şeffaflığı güçlü bir avantaja dönüştürebilir.
Open Source vs Proprietary Software Security
İki modelden birini otomatik olarak daha güvenli kabul etmek doğru değildir. Kapalı kaynak yazılım da açık kaynak yazılım da güvenlik açığı barındırabilir. Farkı yaratan, güvenlik süreçlerinin kalitesidir.
Şeffaflık ile Güvenlik Arasındaki İlişki
Şeffaflık, bileşenin davranışını, bağımlılıklarını ve değişiklik geçmişini incelemeyi kolaylaştırır. Ancak inceleyen kimse yoksa veya bulunan sorunlar düzeltilmiyorsa şeffaflık tek başına koruma sağlamaz.
Hiçbir Yazılım Modelinin Sıfır Risk Garantisi Vermemesi
Sıfır risk gerçekçi bir hedef değildir. Kurumların amacı riski görünür hâle getirmek, önceliklendirmek ve kabul edilebilir seviyeye indirmektir.
Asıl Risk: Açık Kaynağı Yönetmeden Tüketmek
Benim projelerde en sık gördüğüm problem de budur. Geliştirici bir dependency ekler, ürün yıllarca çalışır ve kimse paketin artık güncelleme almadığını fark etmez. Risk çoğu zaman kodun açık olmasından değil, sahiplik eksikliğinden doğar.
Kurumsal Açık Kaynak Kullanımındaki Temel Riskler
Known Vulnerabilities
Bilinen güvenlik açıkları, kullanılan sürümün yayımlanmış CVE kayıtlarıyla eşleşmesi sonucunda ortaya çıkabilir. Envanteriniz yoksa hangi sistemin etkilendiğini hızlıca belirlemek zorlaşır.
Malicious Packages
Kötü amaçlı paketler veri çalma, credential ele geçirme veya build ortamına zararlı kod taşıma amacıyla yayımlanabilir. Paket kaynağının ve geçmişinin kontrol edilmesi bu nedenle önemlidir.
Unmaintained Dependencies
Uzun süredir güncellenmeyen paketlerde yeni platformlarla uyumsuzluk ve açıkların düzeltilmemesi riski artar. Kritik sistemlerde bakım durumu teknik seçim kriterlerinden biri olmalıdır.
License Risk
Lisans şartlarının bilinmemesi dağıtım, attribution veya kaynak kod paylaşımı açısından yükümlülük doğurabilir. Teknik ekip ile hukuk ekibinin aynı envanter üzerinden çalışması faydalıdır.
Supply Chain Attack
Saldırgan doğrudan sizin kodunuza saldırmak yerine güvendiğiniz dependency, registry veya build sistemini hedefleyebilir. Bu nedenle güvenlik yalnızca uygulama koduna odaklanmamalıdır.
Operational Risk
Desteklenmeyen veya hızlı değişen bir bileşen üretim sürekliliğini etkileyebilir. Upgrade maliyetleri de seçim aşamasında hesaba katılmalıdır.
Compliance Risk
Regülasyona tabi ortamlarda kullanılan bileşenlerin kaynağı, sürümü ve güvenlik durumu hakkında kanıt istenebilir. Eksik kayıt denetim süreçlerini zorlaştırır.
Project Sustainability Risk
Kritik bir bileşenin birkaç gönüllü tarafından sürdürülmesi kurum için operasyonel bağımlılık yaratabilir. Proje sağlığı bu yüzden güvenlik değerlendirmesinin parçasıdır.
Software Supply Chain Nedir?
Software supply chain, kodun yazılmasından çalışan yazılıma dönüşmesine kadar geçen bütün bileşenleri ve süreçleri kapsar.
Source Code
Uygulamanın kendi kodu zincirin başlangıç noktalarından biridir. Kod inceleme ve branch koruması burada önem kazanır.
Dependencies
Harici paketler uygulamanın işlevlerini hızlandırır ancak beraberinde güvenlik ve lisans yükü getirir.
Build System
Build sistemi kaynak kodu çalıştırılabilir artifact'a dönüştürür. Build ortamının ele geçirilmesi güvenilir kaynak koddan zararlı artifact üretilmesine yol açabilir.
Package Registry
Registry, paketlerin indirildiği kaynaktır. Erişim politikası ve kaynağın doğrulanması önemlidir.
CI/CD
CI/CD sistemi test, build, tarama, imzalama ve dağıtım adımlarını otomatikleştirir. Aynı zamanda yüksek yetkiye sahip olduğu için korunması gereken kritik bir bileşendir.
Container Images
Container image yalnızca uygulamayı değil base image ve işletim sistemi paketlerini de taşır. Bunların da envantere alınması gerekir.
Deployment
Dağıtım aşamasında hangi artifact'ın hangi ortama çıktığının kaydı tutulmalıdır.
Runtime
Runtime görünürlüğü, teorik bir açığın gerçek üretim ortamında ne kadar etkili olabileceğini anlamaya yardımcı olur.
Direct ve Transitive Dependency Arasındaki Fark
Doğrudan Seçtiğimiz Paketler
Direct dependency, geliştiricinin uygulamaya doğrudan eklediği pakettir. Genellikle package manifest dosyalarında açıkça görünür.
Dependency'nin Dependency'si
Bir paketin ihtiyaç duyduğu başka paketler transitive dependency olarak sisteme gelir. Geliştirici bunları doğrudan seçmemiş olabilir.
Dependency Graph
Dependency graph hangi bileşenin hangi bileşene bağlı olduğunu gösterir. Etki analizi için yalnızca düz bir paket listesinden daha değerlidir.
Transitive Risk Neden Görünmez Kalır?
Çünkü ekipler çoğu zaman yalnızca manifest dosyasındaki doğrudan paketleri takip eder. Oysa tek bir dependency onlarca alt paketi sisteme taşıyabilir.
Deep Dependency Tree Nasıl Yönetilir?
SCA, lockfile analizi, SBOM ve düzenli güncelleme süreçleri birlikte kullanılmalıdır. Gereksiz dependency derinliğini azaltmak da iyi bir mühendislik tercihidir.
Open Source Supply Chain Saldırıları Nasıl Gerçekleşir?
Dependency Confusion
İç sistemde kullanılan bir paket adı public registry'de saldırgan tarafından yayımlanırsa yanlış yapılandırılmış araçlar dış paketi tercih edebilir. Internal repository ve namespace politikaları riski azaltır.
Typosquatting
Popüler paket adına benzeyen farklı bir isim kullanılarak geliştiricinin yanlış paketi yüklemesi hedeflenir. Paket adı doğrulaması basit ama etkili bir kontroldür.
Malicious Package
Paket doğrudan zararlı kodla yayımlanabilir veya daha sonra zararlı bir sürüm alabilir.
Maintainer Account Takeover
Maintainer hesabının ele geçirilmesi saldırgana meşru proje üzerinden kötü amaçlı sürüm yayımlama fırsatı verebilir.
Compromised CI/CD
Pipeline credential'ları veya runner ortamı ele geçirildiğinde saldırgan build çıktısını değiştirebilir.
Registry Compromise
Registry altyapısının güvenliği bozulduğunda çok sayıda kullanıcı etkilenebilir. Artifact doğrulama bu nedenle yalnızca indirme noktasına güvenmemelidir.
Build Pipeline Manipulation
Build scriptleri veya workflow dosyaları değiştirilerek kaynak kodda açıkça görünmeyen davranışlar artifact'a taşınabilir.
Stolen Signing Credentials
İmzalama anahtarlarının çalınması saldırganın zararlı artifact'ı güvenilir gibi göstermesine neden olabilir. Anahtar yönetimi ve kısa ömürlü kimlik tabanlı modeller önemlidir.
Dependency Inventory Neden İlk Adımdır?
Bilmediğiniz Bir Bileşeni Koruyamazsınız
Güvenlik açığı duyurulduğunda ilk soru “Bizde var mı?” olur. Bu soruya dakikalar içinde cevap veremiyorsanız görünürlük sorununuz vardır.
Tüm Repository'leri Envantere Almak
Yalnızca aktif projeler değil bakım modundaki servisler, scriptler ve internal araçlar da taranmalıdır.
Production'da Gerçekte Çalışan Dependency'leri Bulmak
Repository envanteri ile production envanteri aynı olmayabilir. Build sırasında elenen veya sonradan eklenen bileşenler bu farkı yaratabilir.
Shadow Open Source
Merkezi süreçten geçmeden kullanılan paketler görünmez risk oluşturur. Amaç geliştiriciyi suçlamak değil, güvenli seçimi kolaylaştırmaktır.
Legacy Uygulamalarda Inventory
Eski uygulamalarda manifest dosyaları eksik olabilir. Artifact taraması ve çalışma ortamı analizi bu boşluğu kapatabilir.
SBOM Nedir?
SBOM, bir yazılım ürününün hangi bileşenlerden oluştuğunu makine tarafından işlenebilir biçimde kaydeden envanterdir. Açık kaynak bağımlılıklarında SBOM lisans ve güvenlik açığı taraması birlikte kullanıldığında olay müdahalesi ciddi biçimde hızlanır.
Software Bill of Materials Ne İşe Yarar?
Bir güvenlik açığı yayımlandığında etkilenen ürünleri bulmayı, lisans analizini ve tedarikçi değerlendirmesini kolaylaştırır.
SBOM Hangi Bilgileri İçerir?
Component Name
Bileşenin adı açık biçimde kaydedilir.
Version
Hangi sürümün kullanıldığı belirtilir.
Supplier
Bileşenin kaynağı veya tedarikçisi tanımlanabilir.
License
İlgili lisans bilgileri uyumluluk analizine temel oluşturur.
Dependency Relationship
Bileşenler arasındaki bağımlılık ilişkileri gösterilebilir.
Hash / Identifier
Hash veya standart tanımlayıcılar bileşenin doğru şekilde eşleştirilmesini kolaylaştırır.
SBOM ile Dependency List Aynı Şey mi?
Hayır. Dependency list çoğu zaman yalnızca paket adı ve sürümünü gösterirken SBOM daha zengin metadata, ilişki ve tanımlayıcı bilgileri içerebilir.
SPDX ve CycloneDX Arasındaki Fark
SPDX
SPDX, yazılım bileşenleri ve lisans bilgilerini standart biçimde ifade etmek için yaygın kullanılan bir formattır.
CycloneDX
CycloneDX özellikle software supply chain ve güvenlik kullanım senaryolarında güçlü bir BOM yapısı sunar.
Security Use Case
Vulnerability management, bileşen ilişkileri ve güvenlik metadata'sı odaklı kullanımda CycloneDX sık tercih edilir.
License Compliance Use Case
Detaylı lisans envanteri gereken süreçlerde SPDX güçlü bir seçenektir.
Tool Ecosystem
Karar verirken mevcut SCA, CI/CD ve güvenlik araçlarının hangi formatları iyi desteklediğine bakılmalıdır.
Kurum Hangisini Seçmeli?
Tek doğru yoktur. Kurumun kullanım senaryosu, müşterilerinin beklentileri ve mevcut toolchain'i belirleyici olmalıdır. Gerektiğinde iki formatın birlikte üretilmesi de mümkündür.
SBOM Nasıl Üretilir?
Source-Based SBOM
Kaynak kodu ve manifest dosyalarını analiz ederek bileşen listesi çıkarılır.
Build-Time SBOM
Build sırasında gerçekte çözümlenen dependency'leri kaydetmek daha doğru bir görünüm sağlayabilir.
Artifact-Based SBOM
Üretilmiş binary veya paket taranarak içindeki bileşenler belirlenir.
Container SBOM
Container image içindeki işletim sistemi paketleri ve uygulama bileşenleri birlikte analiz edilir.
CI/CD İçinde Otomatik SBOM
SBOM üretimini pipeline'a bağlamak manuel unutma riskini ortadan kaldırır.
Her Release İçin Yeni SBOM
Her release farklı dependency sürümleri taşıyabileceği için SBOM da release ile birlikte versiyonlanmalıdır.
SBOM Tek Başına Güvenlik Sağlar mı?
Inventory ile Security Arasındaki Fark
SBOM size ne kullandığınızı söyler. Bunun riskli olup olmadığını ayrıca analiz etmeniz gerekir.
SBOM'un Güncel Kalması
Aylar önce oluşturulan SBOM güncel production durumunu temsil etmiyorsa karar kalitesi düşer.
Vulnerability Intelligence ile Eşleştirme
Bileşen listesi güvenlik açığı kaynaklarıyla sürekli eşleştirilmelidir.
False Positive Problemi
Versiyon eşleşmesi her zaman gerçek sömürülebilirlik anlamına gelmez. Paket mevcut olabilir fakat açık kod yolu çalıştırılmıyor olabilir.
Component Var Ama Exploitable mı?
Reachability, runtime exposure ve yapılandırma verileri bu soruya daha doğru cevap verilmesini sağlar.
VEX Nedir?
Vulnerability Exploitability eXchange
VEX, belirli bir ürünün bilinen bir güvenlik açığından etkilenip etkilenmediğini makine tarafından okunabilir biçimde ifade etmeye yardımcı olur.
“Affected” ile “Not Affected” Arasındaki Fark
“Affected” ürünün ilgili zafiyetten etkilendiğini, “Not Affected” ise bileşen bulunsa bile belirli gerekçelerle etkilenmediğini gösterebilir.
SBOM + VEX Birlikte Nasıl Kullanılır?
SBOM bileşeni, VEX ise güvenlik açığının ürün bağlamındaki durumunu anlatır. Birlikte kullanıldıklarında önceliklendirme daha anlamlı hâle gelir.
Gereksiz Vulnerability Alarmını Azaltmak
VEX, ekiplerin her eşleşmeyi aynı seviyede acil kabul etmesini önlemeye yardımcı olur.
Software Composition Analysis (SCA) Nedir?
Dependency Detection
SCA araçları uygulamada kullanılan açık kaynak bağımlılıklarını tespit eder.
Vulnerability Detection
Bulunan bileşenleri bilinen güvenlik açıklarıyla eşleştirir.
License Detection
Dependency lisanslarını belirleyerek uyumluluk kontrollerine veri sağlar.
Dependency Health
Bazı çözümler bakım aktivitesi, release sıklığı ve proje sağlığı konusunda da sinyal üretir.
SBOM Generation
SCA çıktıları standart SBOM formatına dönüştürülebilir.
SCA'nın Sınırları
SCA tek başına runtime riski, yanlış yapılandırma, custom code açığı veya tüm lisans bağlamını çözmez. Bu yüzden daha geniş bir kontrol modelinin parçası olmalıdır.
Vulnerability Risk'i Nasıl Önceliklendirmeliyiz?
CVE
CVE, kamuya açıklanan güvenlik açıklarını standart bir kimlikle takip etmeye yardımcı olur.
CVSS
CVSS teknik şiddeti anlamak için yararlıdır ancak tek başına iş riskini göstermez.
EPSS
EPSS gibi sinyaller bir açığın gerçek dünyada sömürülme olasılığı konusunda ek bağlam sağlayabilir.
Known Exploited Vulnerabilities
Aktif olarak sömürüldüğü bilinen açıklar, kurumun ortamında mevcutsa önceliği ciddi biçimde yükseltmelidir.
Reachability
Vulnerable fonksiyonun uygulama tarafından gerçekten çağrılıp çağrılmadığı önemlidir.
Business Criticality
Ödeme sistemiyle deney ortamındaki aynı CVE aynı iş etkisine sahip değildir.
Runtime Exposure
İnternete açık ve dış girdiye maruz kalan servisler daha yüksek risk taşıyabilir.
Exploitability
Pratikte sömürülebilirlik; yapılandırma, erişim seviyesi ve mevcut koruyucu kontrollerle birlikte değerlendirilmelidir.
Neden Her CVE Aynı Öncelikte Değildir?
Severity ile Risk Arasındaki Fark
Severity teknik etkiyi anlatırken risk, işletmenin gerçek maruziyetini de içerir.
Internet-Facing Sistemler
Dış dünyaya açık servislerde saldırı yüzeyi daha geniş olabilir.
Kullanılmayan Vulnerable Code Path
Açık bulunan fonksiyon uygulamada hiç çağrılmıyorsa gerçek risk düşebilir.
Compensating Controls
WAF, ağ segmentasyonu veya erişim kısıtlaması gibi kontroller geçici risk azaltımı sağlayabilir.
Risk-Based Prioritization
En iyi yaklaşım teknik şiddet, aktif sömürü, iş kritikliği ve gerçek erişilebilirliği birlikte değerlendirmektir.
Vulnerability Remediation SLA Nasıl Belirlenir?
Critical
Kritik ve gerçek maruziyeti yüksek açıklar en kısa düzeltme hedeflerine sahip olmalıdır.
High
High seviyesinde sistem kritikliği ve saldırı yüzeyine göre daha kısa veya orta süreli SLA uygulanabilir.
Medium
Medium açıklar planlı bakım döngüsünde ele alınabilir ancak birikmesine izin verilmemelidir.
Low
Low bulgular izlenmeli ve uygun bakım pencerelerinde kapatılmalıdır.
Actively Exploited Vulnerability
Aktif sömürülen açıklar klasik severity sıralamasından bağımsız olarak hızla ele alınmalıdır.
SLA Exception
Düzeltme mümkün değilse istisna kaydı açılmalı ve gerekçe belgelenmelidir.
Exception Expiration
İstisnalar süresiz olmamalıdır. Her istisnanın yeniden değerlendirme ve bitiş tarihi bulunmalıdır.
Patch-to-Production Süresi Neden Önemlidir?
Vulnerability Discovery
Süre, açığın fark edilmesiyle başlar.
Upstream Patch
Upstream düzeltmesinin ne zaman yayımlandığı takip edilmelidir.
Internal Validation
Patch kurumun ortamında uyumluluk ve yan etki açısından doğrulanır.
Regression Test
Güncellemenin mevcut işlevleri bozup bozmadığı test edilir.
Deployment
Onaylanan düzeltme kontrollü şekilde production ortamına taşınır.
Exposure Window'u Ölçmek
Açığın bilinir hâle gelmesi ile düzeltmenin production'a ulaşması arasındaki süre güvenlik performansı için güçlü bir metriktir.
Open Source Dependency Policy Nasıl Oluşturulur?
Approved
Düşük riskli ve kurum standartlarına uygun bileşenler doğrudan kullanılabilir.
Restricted
Belirli sistemlerde veya kullanım biçimlerinde izin verilen bileşenler bu gruba alınabilir.
Prohibited
Kabul edilemez lisans, güvenlik veya sürdürülebilirlik riski taşıyan bileşenler yasaklanabilir.
Exception Required
Standart dışı kullanım için açık bir istisna akışı oluşturulmalıdır.
Risk Acceptance
Risk kabulü teknik ekip tarafından sessizce yapılmamalı, yetkili risk sahibi tarafından onaylanmalıdır.
Policy Owner
Politikanın güncelliğinden ve uygulanabilirliğinden sorumlu bir sahip belirlenmelidir.
Bir Açık Kaynak Paket Kuruma Girmeden Önce Nasıl Değerlendirilir?
Security History
Geçmiş güvenlik olayları ve bunlara verilen yanıtlar incelenmelidir.
Release Frequency
Düzenli release üretimi projenin aktifliği hakkında fikir verir.
Maintainer Activity
Maintainer'ların issue ve pull request'lere verdiği tepki önemlidir.
Community Size
Geniş community avantaj olabilir ancak tek başına kalite garantisi değildir.
License
Lisansın kurumun kullanım ve dağıtım modeliyle uyumlu olması gerekir.
Known Vulnerabilities
Mevcut açıklar ve çözülme hızları incelenmelidir.
Dependency Count
Çok büyük dependency ağacı saldırı ve bakım yüzeyini genişletebilir.
Signed Releases
İmzalı release ve doğrulanabilir provenance daha güçlü bütünlük sinyali sağlar.
Support Model
Üretim kritik sistemlerde destek kanalının kim tarafından ve hangi şartlarla sağlandığı bilinmelidir.
Open Source Project Health Nasıl Ölçülür?
Commit Activity
Düzenli ve anlamlı commit hareketliliği projenin aktif olduğuna işaret edebilir.
Release Cadence
Release sıklığı ile güvenlik düzeltmelerinin çıkış hızı birlikte değerlendirilmelidir.
Number of Maintainers
Birden fazla aktif maintainer operasyonel dayanıklılığı artırabilir.
Bus Factor
Kritik bilginin yalnızca bir kişide toplanması sürdürülebilirlik riski yaratır.
Issue Response Time
Issue'ların ne kadar sürede ele alındığı kullanıcı desteği ve bakım kapasitesi hakkında fikir verir.
Pull Request Activity
Katkıların incelenmesi ve birleştirilmesi projenin canlılığını gösteren sinyallerden biridir.
Security Policy
Projenin güvenlik açığı bildirim prosedürü açıkça tanımlanmış olmalıdır.
Vulnerability Disclosure Process
Gizli bildirim kanalı, koordineli disclosure ve patch süreci güvenilirliği artırır.
OpenSSF Scorecard Nasıl Kullanılır?
Branch Protection
Korunan branch yapısı yetkisiz veya kontrolsüz değişiklik riskini azaltır.
Code Review
Değişikliklerin başka geliştiricilerce incelenmesi kalite ve güvenliğe katkı sağlar.
Signed Releases
İmzalı release, artifact'ın kaynağı konusunda ek güven sağlar.
Dangerous Workflow Checks
Riskli CI/CD yapılandırmalarının belirlenmesi supply chain güvenliği açısından değerlidir.
Dependency Update Practices
Düzenli dependency güncellemeleri bilinen açıkların birikmesini önler.
Score'u Tek Başına Karar Mekanizmasına Dönüştürmemek
Scorecard sonuçları güçlü bir sinyaldir ancak iş bağlamı, lisans ve teknik uygunlukla birlikte değerlendirilmelidir.
Dependency Firewall Nedir?
Paket İndirilmeden Önce Risk Kontrolü
Dependency firewall paketi geliştirici veya pipeline indirmeden önce politika açısından değerlendirebilir.
Malicious Package Engelleme
Kötü amaçlı olduğu bilinen veya şüpheli davranış gösteren paketler giriş noktasında engellenebilir.
License Policy
İzin verilmeyen lisanslar indirme aşamasında durdurulabilir.
Vulnerability Policy
Belirlenen risk eşiğinin üzerindeki sürümlere kural uygulanabilir.
Developer Workstation
Kontrol yalnızca CI ortamında değil geliştirici bilgisayarındaki paket kurulumunda da uygulanabilir.
CI/CD
Pipeline politikaları merkezi ve tekrarlanabilir enforcement sağlar.
AI Coding Agent'lar
Kodlama agent'larının kendi başına dependency ekleyebildiği ortamlarda registry erişimi ve paket politikaları daha da önemli hâle gelir.
Internal Package Repository Neden Kullanılır?
npm Proxy
npm paketleri kurumun kontrol ettiği proxy üzerinden indirilebilir.
Maven Proxy
Maven dependency'lerinde de merkezi cache ve politika uygulanabilir.
PyPI Proxy
Python paketleri için public registry erişimi kurumun proxy katmanından geçirilebilir.
Approved Component Cache
Onaylanan bileşenlerin doğrulanmış sürümleri kurum içinde saklanabilir.
Public Registry Erişimini Kontrol Etmek
Geliştirici ve build sistemlerinin doğrudan internetten sınırsız paket çekmesi sınırlandırılabilir.
Dependency Confusion Riskini Azaltmak
Internal namespace ve öncelik kuralları yanlış kaynaktan paket çekme riskini azaltır.
Dependency Pinning ve Lockfile Güvenliği
Exact Version Pinning
Belirli sürüm pinlemek aynı build'in beklenmeyen yeni sürümlere kaymasını önlemeye yardımcı olur.
Lockfile Review
Lockfile değişiklikleri kod değişikliği kadar dikkatle incelenmelidir.
Integrity Hash
Hash doğrulaması indirilen paketin beklenen içerikle eşleşmesini kontrol etmeye yarar.
Automated Update Bots
Otomatik güncelleme botları dependency freshness açısından faydalıdır.
Blind Auto-Merge Riskleri
Her güncellemeyi test etmeden birleştirmek kötü amaçlı veya uyumsuz sürümü hızla production'a taşıyabilir.
Artifact Provenance Nedir?
Bir Binary'nin Nereden Geldiğini Bilmek
Provenance, artifact'ın hangi kaynak ve build sürecinden üretildiğine dair kanıt sağlar.
Source → Build → Artifact Zinciri
Kaynak kod ile production'da kullanılan artifact arasındaki ilişki doğrulanabilir olmalıdır.
Build Metadata
Build zamanı, workflow, kaynak revision ve builder bilgisi önemli metadata örnekleridir.
Immutable Evidence
Sonradan değiştirilemeyen veya değişikliği fark edilebilir kanıtlar denetlenebilirliği güçlendirir.
SLSA Nedir?
Supply-chain Levels for Software Artifacts
SLSA, yazılım artifact'larının üretim zincirindeki bütünlüğü artırmak için yapılandırılmış pratikler sunar.
Build Integrity
Amaç build sürecinin yetkisiz müdahaleye karşı daha güvenilir hâle gelmesidir.
Provenance
Artifact'ın nasıl üretildiğini gösteren provenance SLSA yaklaşımının önemli parçalarındandır.
Trusted Build
Build ortamının kontrollü ve doğrulanabilir olması güven zincirini güçlendirir.
SLSA'nın Çözmediği Riskler
SLSA, kötü yazılmış uygulama kodunu veya güvenlik açığı bulunan dependency'yi otomatik olarak güvenli yapmaz. Farklı güvenlik kontrolleriyle tamamlanmalıdır.
Sigstore ile Artifact Signing
Digital Signing
Dijital imza artifact'ın bütünlüğünü ve imzalayan tarafla ilişkisini doğrulamaya yardımcı olur.
Identity-Based Signing
Kimlik tabanlı imzalama, uzun ömürlü anahtarların yönetim yükünü azaltabilecek modeller sunar.
Signature Verification
İmza üretmek kadar deployment öncesinde doğrulamak da önemlidir.
CI/CD Entegrasyonu
İmzalama build pipeline'ına otomatik adım olarak eklenebilir.
Signed Container Images
Container image deployment'ında yalnızca doğrulanmış imzaya sahip artifact'lara izin veren politikalar uygulanabilir.
Reproducible Build Nedir?
Aynı Source'dan Aynı Artifact
Aynı kaynak ve build girdilerinden aynı çıktının üretilebilmesi bağımsız doğrulamayı kolaylaştırır.
Build Manipulation Riskini Azaltmak
Beklenmeyen artifact farkları build sürecindeki müdahalelerin tespit edilmesine yardımcı olabilir.
Build Environment'ın Kontrolü
Build ortamındaki compiler, dependency ve araç sürümleri de kontrol altında tutulmalıdır.
Açık Kaynak Lisans Riskleri
Permissive Licenses
Permissive lisanslar genellikle daha esnek yeniden kullanım koşulları sunar ancak attribution gibi yükümlülükler yine de takip edilmelidir.
MIT
MIT lisansı yaygın ve kısa bir permissive lisans örneğidir.
BSD
BSD ailesindeki lisanslar da geniş kullanım hakları sağlayabilir.
Apache 2.0
Apache 2.0 lisansı patent ve NOTICE yükümlülükleri açısından ayrıca incelenmelidir.
Copyleft Licenses
Copyleft lisanslar belirli dağıtım ve türev çalışma koşullarında kaynak kodla ilgili yükümlülükler doğurabilir.
GPL
GPL kapsamındaki bir bileşenin kullanım biçimi ve dağıtım modeli hukuk ekibiyle değerlendirilmelidir.
LGPL
LGPL, kütüphane kullanımına yönelik farklı koşullar içerebilir ve teknik entegrasyon biçimi önemlidir.
AGPL
AGPL ağ üzerinden sunulan yazılımlarda da kaynak paylaşımı açısından ek değerlendirme gerektirebilir.
Dual Licensing
Aynı proje farklı kullanım modelleri için birden fazla lisans seçeneği sunabilir.
Source-Available Licenses
Kodun görünür olması lisansın open source olduğu anlamına gelmez. Ticari kullanım ve dağıtım sınırlamaları ayrıca incelenmelidir.
Lisans Uyumluluğu Nasıl Yönetilir?
License Inventory
Kullanılan tüm bileşenlerin lisansı merkezi envanterde tutulmalıdır.
Approved License List
Sık karşılaşılan ve kurum tarafından kabul edilen lisanslar önceden sınıflandırılabilir.
Prohibited Licenses
Kurumun dağıtım veya fikrî mülkiyet modeliyle uyuşmayan lisanslar yasaklanabilir.
Attribution
Gerekli attribution bilgileri release sürecinde otomatik toplanabilir.
NOTICE Files
NOTICE gerektiren bileşenlerde gerekli bildirimler dağıtım paketine eklenmelidir.
Distribution Obligations
Lisans yükümlülükleri yazılımın yalnızca internal kullanılmasına veya müşteriye dağıtılmasına göre değişebilir.
Legal Review
Belirsiz veya yüksek etkili durumlar otomatik araç sonuçlarına bırakılmamalı, hukuk değerlendirmesine yönlendirilmelidir.
SCA Taraması Lisans Uyumluluğu İçin Yeterli mi?
Otomatik License Detection
SCA hızlı görünürlük sağlar ancak lisans metninin gerçek kullanım bağlamını her zaman yorumlayamaz.
Copied Source Code Problemi
Dependency olarak eklenmeyen fakat projeye kopyalanan kod otomatik taramalarda gözden kaçabilir.
Modified Components
Değiştirilmiş açık kaynak kodunda ek yükümlülükler doğabilir.
Linking ve Distribution Context
Statik veya dinamik linking ile yazılımın dağıtım biçimi hukuki değerlendirmeyi etkileyebilir.
Human Legal Review Gereken Durumlar
Copyleft, dual licensing ve ticari dağıtım senaryoları gerektiğinde uzman hukuk incelemesine gitmelidir.
OpenChain Nedir?
Open Source License Compliance Standardı
OpenChain, kurumların açık kaynak lisans uyumluluğunu sistematik süreçlerle yönetmesine yardımcı olan bir standart yaklaşımı sunar.
Policy
Yazılı açık kaynak politikası çalışanların neyi nasıl kullanabileceğini netleştirir.
Roles
Teknik, hukuk ve yönetişim sorumluluklarının kimde olduğu tanımlanmalıdır.
Training
Geliştiricilerin temel lisans farklarını anlaması birçok sorunu daha oluşmadan önler.
Compliance Process
Talep, inceleme, kayıt, attribution ve release adımları tekrarlanabilir sürece bağlanmalıdır.
Open Source Program Office (OSPO) Nedir?
OSPO'nun Kurumdaki Rolü
OSPO kurumun açık kaynak kullanımını, katkılarını, politikalarını ve ekosistem ilişkilerini koordine eder.
Güvenlik Ekibinden Farkı
Güvenlik ekibi risk ve koruma kontrollerine odaklanırken OSPO daha geniş açık kaynak yönetişimini ele alır.
Legal Ekibinden Farkı
Legal taraf lisans ve hukuki yükümlülükleri değerlendirirken OSPO teknik ve organizasyonel koordinasyonu sağlar.
Platform Engineering ile İlişkisi
Platform ekipleri güvenli dependency katalogları, pipeline kontrolleri ve self-service araçları hayata geçirebilir.
Architecture Governance ile İlişkisi
Mimari kararlar, kritik dependency seçimi ve teknoloji standardizasyonu OSPO ile koordineli ilerleyebilir.
OSPO'nun Dört Temel Sorumluluk Alanı
Consumption
Kurumun dışarıdan kullandığı açık kaynak bileşenlerin güvenli ve uyumlu tüketimini yönetir.
Contribution
Çalışanların dış projelere katkı sürecini ve gerekli onayları düzenler.
Creation
Kurumun kendi projelerini açık kaynak hâle getirmesi için süreç oluşturur.
Security
Kritik açık kaynak risklerinin güvenlik ekipleriyle birlikte takip edilmesini sağlar.
Open Source Governance İçin RACI
Developer
Dependency seçimi, güncelleme ve uygulama sahipliği konusunda temel sorumluluk taşır.
Security
Risk kriterleri, vulnerability policy ve güvenlik kontrollerini tanımlar.
Legal
Lisans koşulları ve hukuki yükümlülükleri değerlendirir.
Procurement
Kurumsal destek ve tedarikçi sözleşmelerinde güvenlik şartlarını takip eder.
Architecture
Teknoloji seçiminin kurum mimarisiyle uyumunu değerlendirir.
OSPO
Roller arası koordinasyonu ve açık kaynak politikasını yönetir.
Product Owner
İş kritikliği ve risk kabulü konusunda karar sürecine katılır.
Executive Sponsor
Politikanın kurum çapında uygulanabilmesi için yönetim desteği sağlar.
OSS Intake Workflow Nasıl Tasarlanır?
Developer Dependency Talebi
Geliştirici yeni paketi seçtiğinde süreç mümkün olduğunca otomatik başlamalıdır.
Automated Security Check
Known vulnerability, malicious package ve proje sağlık sinyalleri kontrol edilebilir.
License Check
Lisans kurum politikasındaki izinli veya kısıtlı kategorilerle eşleştirilir.
Project Health Check
Bakım aktivitesi ve sürdürülebilirlik sinyalleri değerlendirilir.
Automatic Approval
Düşük riskli ve politikaya uyan paketler geliştiriciyi bekletmeden onaylanabilir.
Manual Review
Belirsiz veya yüksek riskli paketler uzman incelemesine yönlendirilir.
Exception
İş ihtiyacı varsa süreli ve sahipli istisna süreci işletilir.
Güvenlik Süreci Developer Experience'i Bozmamalı
Ticket-Based Approval'ın Problemleri
Her dependency için günler süren ticket süreci geliştiriciyi sürecin dışına iter ve shadow open source kullanımını artırabilir.
Self-Service
Geliştirici hangi paketin kullanılabileceğini kendi akışında görebilmelidir.
IDE Feedback
Riskli dependency seçildiğinde IDE içinde anlık geri bildirim verilebilir.
CI/CD Feedback
Pipeline hatası yalnızca “build başarısız” dememeli, nedenini ve çözüm yolunu açıkça göstermelidir.
Approved Component Catalog
Önceden değerlendirilmiş güvenli paket kataloğu ekiplerin seçim süresini kısaltır.
Güvenli Alternatif Paket Önermek
Bir dependency engelleniyorsa mümkün olduğunda güvenli ve uyumlu seçenek önerilmelidir.
Shift-Left Open Source Security
Dependency Seçimi Anında Kontrol
Risk, paket production'a ulaştıktan sonra değil seçildiği anda görünür olmalıdır.
IDE
IDE entegrasyonu geliştiriciye kod yazarken geri bildirim sağlar.
Pull Request
Dependency değişiklikleri pull request aşamasında kontrol edilebilir.
Build
Build sırasında kullanılan gerçek dependency sürümleri doğrulanabilir.
CI
Merkezi CI politikaları tüm ekiplerde aynı minimum standardı uygular.
Deployment
Son aşamada imza, provenance ve politika doğrulaması yapılabilir.
Shift-Right Neden Hâlâ Gereklidir?
Bugün Güvenli Olan Paket Yarın Vulnerable Olabilir
Release anında açık bulunmaması gelecekte de bulunmayacağı anlamına gelmez.
Production Monitoring
Çalışan bileşenlerin yeni güvenlik verileriyle sürekli kontrol edilmesi gerekir.
Yeni CVE'leri Mevcut SBOM ile Eşleştirmek
Yeni CVE yayımlandığında mevcut SBOM envanteriyle otomatik eşleştirme yapılabilir.
Runtime Context
Gerçek çalışma koşulları risk önceliğini daha doğru belirler.
Continuous Risk Assessment
Açık kaynak güvenliği release öncesi tek seferlik kontrol değil, yaşam döngüsü boyunca devam eden süreçtir.
DIY Open Source mı Enterprise Open Source mı?
Community Edition
Community sürüm hızlı başlangıç ve esneklik sağlayabilir.
Enterprise Distribution
Enterprise dağıtım daha uzun destek, doğrulanmış paketler ve kurumsal operasyon modelleri sunabilir.
Security Backports
Eski sürümlere güvenlik düzeltmesi taşıma kritik sistemlerde değerli olabilir.
Long-Term Support
Uzun destek dönemi sık büyük upgrade ihtiyacını azaltabilir.
Certification
Bazı sektörlerde sertifikasyon ve uyumluluk belgeleri seçimde önemli rol oynar.
Support SLA
Problem çıktığında kimin hangi sürede yanıt vereceği sözleşmeyle netleşebilir.
Cost
Toplam maliyet; lisans, destek, mühendislik, bakım ve kesinti riskleri birlikte değerlendirilerek hesaplanmalıdır.
Hangi Ortamlarda DIY OSS Kullanılabilir?
Developer Sandbox
Düşük kritikliğe sahip kişisel geliştirme ortamları daha esnek politikalarla yönetilebilir.
Prototype
Prototip aşamasında hız ön planda olabilir ancak production'a geçişte yeniden değerlendirme gerekir.
Internal Tools
İç araçlarda veri hassasiyeti ve iş etkisine göre daha hafif kontrol uygulanabilir.
Innovation Lab
Deneysel ortamlar yeni açık kaynak teknolojilerini test etmek için uygundur.
Production Criticality ile Risk Seviyesini Eşleştirmek
Tek politika yerine uygulama kritikliğine göre kademeli kontrol modeli daha uygulanabilirdir.
Kurumsal Vendor Nasıl Değerlendirilir?
Upstream Contribution
Sağlayıcının upstream projeye gerçek katkısı teknik yetkinlik için güçlü bir göstergedir.
Security Team
Dedicated güvenlik ekibinin ve açık bildirim kanalının bulunması önemlidir.
Backport Policy
Desteklenen eski sürümlere hangi güvenlik düzeltmelerinin taşındığı net olmalıdır.
Vulnerability Disclosure
Açıkların nasıl bildirildiği ve müşterilere nasıl duyurulduğu anlaşılmalıdır.
Support Lifecycle
Her sürümün ne kadar süre destekleneceği önceden bilinmelidir.
SBOM Availability
Ürünün SBOM sağlayıp sağlamadığı tedarik zinciri görünürlüğü açısından önemlidir.
Security Advisories
Düzenli ve anlaşılır güvenlik duyuruları operasyon ekiplerinin hızlı karar almasını sağlar.
EOL Policy
End of life tarihleri ve geçiş yolları açık biçimde yayımlanmalıdır.
Open Source ve Vendor Lock-In
Açık Kaynak Kullanmak Lock-In'i Otomatik Olarak Engeller mi?
Hayır. Kod açık olsa bile operasyon modeli, veri formatı veya hizmet bağımlılıkları geçişi zorlaştırabilir.
Managed-Service Lock-In
Managed hizmete özel operasyon özellikleri başka ortama geçiş maliyetini artırabilir.
API Lock-In
Standart dışı API'lere yoğun bağımlılık taşınabilirliği azaltır.
Distribution-Specific Features
Belirli dağıtıma özgü özellikler upstream sürüme geçişi zorlaştırabilir.
Exit Strategy
Kritik teknolojiler seçilirken verinin, konfigürasyonun ve uygulamanın başka ortama nasıl taşınacağı baştan düşünülmelidir.
Private Fork Neden Güvenlik Riski Olabilir?
Upstream'den Kopmak
Fork büyüdükçe upstream gelişmeleriyle uyumu korumak zorlaşır.
Patch Taşıma Maliyeti
Her yeni düzeltme private fork'a manuel taşınmak zorunda kalabilir.
Security Update Maliyeti
Güvenlik güncellemelerinin gecikmesi exposure window'u uzatabilir.
Fork Drift
Zamanla fork ile upstream arasındaki fark büyüyerek merge maliyetini artırır.
Upstream-First Yaklaşım
Mümkünse genel fayda sağlayan değişiklikleri upstream'e göndermek uzun vadeli bakım yükünü azaltır.
Kurumlar Neden Upstream'e Katkı Sağlamalı?
Bug Fix
Kurumun karşılaştığı hatanın upstream'de çözülmesi ilerideki sürümlerde bakım kolaylığı sağlar.
Security Patch
Güvenlik düzeltmelerinin koordineli biçimde upstream'e taşınması ekosistemin tamamına katkı sunar.
Feature Contribution
Genel kullanım değeri taşıyan özelliklerin upstream'e eklenmesi private fork ihtiyacını azaltabilir.
Documentation
Dokümantasyon katkısı yeni kullanıcıların hata yapmasını azaltır ve proje kalitesini yükseltir.
Testing
Test katkıları regresyonların daha erken yakalanmasına yardımcı olur.
Maintenance Funding
Kritik dependency'lerin sürdürülebilirliği için finansal destek de mühendislik katkısı kadar değerli olabilir.
Kritik Açık Kaynak Projelerin Sürdürülebilirliği
Tek Maintainer Riski
Yüzlerce şirketin kullandığı bir paketin tek kişi tarafından sürdürülmesi kurumsal risk oluşturabilir.
Burnout
Sürekli ücretsiz destek beklentisi maintainer'ların projeden uzaklaşmasına yol açabilir.
Funding
Düzenli finansman güvenlik, bakım ve release kapasitesini destekleyebilir.
Corporate Sponsorship
Kurumlar kritik kullandıkları projelere sponsorluk sağlayarak sürdürülebilirliğe katkıda bulunabilir.
Foundation Support
Foundation modelleri proje yönetişimi ve kaynak paylaşımı için kurumsal yapı sağlayabilir.
Engineering Contribution
Deneyimli mühendislerin upstream katkısı yalnızca projeyi değil kurumun kendi teknik bilgisini de geliştirir.
Open Source ve İşbirliği Güvenliği Nasıl Artırır?
Coordinated Vulnerability Disclosure
Açıkların koordineli biçimde bildirilmesi kullanıcıların patch hazırlayabilmesini kolaylaştırır.
Shared Security Research
Birçok bağımsız araştırmacının aynı projeyi incelemesi daha geniş test kapasitesi yaratabilir.
Community Audits
Topluluk tabanlı denetimler farklı bakış açılarını bir araya getirir.
Fuzzing
Otomatik fuzzing altyapıları beklenmeyen girdi davranışlarını bulmaya yardımcı olur.
Shared Tooling
Ortak geliştirilen güvenlik araçları küçük projelerin de daha güçlü kontroller kullanabilmesini sağlar.
Open Security Standards
Ortak standartlar kurumların farklı araçlar arasında güvenlik verisi paylaşmasını kolaylaştırır.
Yerel Yazılım Topluluklarının Open Source Adaptasyonundaki Rolü
Bilgi Paylaşımı
Yerel topluluklar deneyimlerin paylaşılması için erişilebilir alan oluşturur. Özellikle farklı sektörlerden geliştiricilerin gerçek proje deneyimleri çok değerlidir.
Güvenli Kodlama Eğitimleri
Dependency güvenliği, CI/CD, secure coding ve lisans farkındalığı gibi konularda düzenli eğitimler kurumların yetkinlik açığını azaltır.
Açık Kaynak Katkı Kültürü
Yalnızca paket tüketmek yerine issue açmak, dokümantasyon geliştirmek ve kod katkısı yapmak daha sağlıklı ekosistem oluşturur.
Mentorluk
İlk open source katkısını yapmak isteyen geliştirici için deneyimli bir mentor çoğu teknik dokümandan daha etkili olabilir.
Yerel Geliştiricileri Global Projelere Bağlamak
Topluluk etkinlikleri geliştiricilerin uluslararası açık kaynak projeleriyle bağ kurmasını kolaylaştırabilir.
Diyarbakır Yazılım Topluluğu Gibi Ekosistemlerde İşbirliği
Diyarbakır Yazılım Topluluğu, yerel geliştiricilerin bilgi paylaşımı, proje üretimi ve açık kaynak kültürü etrafında bir araya gelmesi için değerli bir alan oluşturur. Topluluk hakkında daha fazla bilgi için https://www.diyarbakiryazilim.com.tr/about adresini inceleyebilirsiniz.
Cyber Resilience Act Açık Kaynak Kullanımını Nasıl Etkiliyor?
Cyber Resilience Act, dijital unsurlar içeren ürünlerin siber güvenliği için Avrupa Birliği çapında yükümlülükler getiriyor. Düzenleme 10 Aralık 2024'te yürürlüğe girdi. Ana hükümler 11 Aralık 2027'den itibaren uygulanacak; belirli raporlama yükümlülükleri ise 11 Eylül 2026'dan itibaren uygulanmaya başlayacak.
CRA'nın Temel Amacı
CRA'nın yaklaşımı, dijital ürünlerde güvenli geliştirme, vulnerability handling ve yaşam döngüsü boyunca siber güvenlik sorumluluğunu güçlendirmektir.
Manufacturer
CRA kapsamında ürünü kendi adı veya markası altında pazara sunan manufacturer için daha kapsamlı yükümlülükler bulunur. Açık kaynak bir bileşeni ticari ürüne entegre eden kurumların kendi rolünü doğru değerlendirmesi gerekir.
Open Source Steward
CRA, belirli açık kaynak projelerine sürdürülebilir biçimde destek sağlayan ve bunların devamlılığında temel rol oynayan tüzel kişiler için “open-source software steward” kategorisini tanımlar. Bu taraflar için daha uyarlanmış bir yükümlülük modeli vardır.
Community Maintainer
Ticari sorumluluk üstlenmeden açık kaynak projeye bireysel katkı sağlayan geliştiriciler ile pazara ürün sunan tarafların sorumlulukları aynı değildir. Avrupa Komisyonu, sorumluluğu altında olmayan açık kaynak projeye kod katkısı yapan geliştiricilerin bu nedenle doğrudan CRA kapsamına alınmadığını açıklıyor.
Responsibility Boundary
Kurumun manufacturer, steward, entegratör veya yalnızca kullanıcı konumunda olup olmadığı analiz edilmelidir. Aynı open source bileşen farklı ticari modellerde farklı sorumluluklara yol açabilir.
Vulnerability Reporting
CRA, belirli taraflar için actively exploited vulnerability ve ciddi güvenlik olaylarına ilişkin raporlama süreçleri öngörür. Açık kaynak steward'ları açısından ilgili yükümlülükler Article 24'te ayrıca düzenlenmiştir.
Software Supply Chain Transparency
Dependency görünürlüğü, güvenlik açığı yönetimi ve teknik kanıt üretimi CRA hazırlığının doğal parçalarıdır. Bu nedenle SBOM ve güvenilir envanter süreçleri operasyonel açıdan önem kazanır.
CRA İçin Kurumsal Hazırlık
Dependency Inventory
Ürünlerde kullanılan third-party bileşenler görünür hâle getirilmelidir.
SBOM
Makine tarafından işlenebilir bileşen envanteri ürün bazlı güvenlik analizini hızlandırır.
Vulnerability Disclosure
Güvenlik açığı bildirim ve koordinasyon süreçleri yazılı hâle getirilmelidir.
Patch Workflow
Açığın bulunmasından production düzeltmesine kadar süreç ölçülebilir olmalıdır.
Product Lifecycle
Destek süresi, EOL ve güvenlik güncelleme politikaları ürün yaşam döngüsüyle ilişkilendirilmelidir.
Security Documentation
Risk değerlendirmeleri, kontroller ve güvenlik kanıtları düzenli biçimde saklanmalıdır.
Supplier Due Diligence
Ürüne entegre edilen üçüncü taraf bileşenlerin güvenlik durumu tedarik sürecinde sorgulanmalıdır.
Security Attestation ve Machine-Readable Evidence
SBOM
SBOM kullanılan bileşenleri gösteren temel machine-readable kanıtlardan biridir.
VEX
VEX belirli vulnerability'nin ürün üzerindeki etkisini ifade eder.
Provenance
Provenance artifact'ın hangi süreçten üretildiğine dair güven zinciri sağlar.
Digital Signatures
İmzalar artifact bütünlüğünün doğrulanmasını destekler.
Security Advisories
Advisory'lerin yapılandırılmış yayınlanması müşterilerin etki analizi yapmasını kolaylaştırır.
Transparency ile Assurance Arasındaki Fark
Şeffaflık bilgi sağlar. Assurance ise bu bilginin doğrulanabilir kontroller ve kanıtlarla güven oluşturmasını hedefler.
Third-Party Vendor Open Source Risk Management
Vendor'dan SBOM İstemek
Kritik yazılım tedarikçilerinden ürün bazlı SBOM talep etmek görünürlüğü artırır.
SBOM Kalitesini Kontrol Etmek
Dosyanın varlığı yetmez. Sürüm bilgisi, dependency ilişkileri ve güncellik kontrol edilmelidir.
Vulnerability Disclosure SLA
Tedarikçinin ciddi bir açığı ne kadar sürede bildireceği sözleşmede tanımlanabilir.
Patch SLA
Kritik güvenlik düzeltmelerinin sağlanma hedefi açıkça belirlenmelidir.
EOL Policy
Destek sonu tarihleri önceden bilindiğinde migration planı hazırlanabilir.
Procurement Security Requirements
Güvenlik şartlarının satın alma sürecinin sonunda değil başlangıcında belirlenmesi pazarlık gücünü artırır.
M&A Sürecinde Open Source Due Diligence
Codebase Inventory
Satın alınacak ürünün gerçek dependency envanteri çıkarılmalıdır.
License Exposure
Lisans yükümlülükleri ürünün fikrî mülkiyet modeliyle birlikte değerlendirilmelidir.
Vulnerable Dependencies
Kritik ve uzun süredir açık kalan dependency'ler teknik borç göstergesidir.
Unsupported Components
Güncelleme almayan temel bileşenler ileride yüksek migration maliyetine dönüşebilir.
Proprietary Code İçindeki Copyleft Riskleri
Kapalı kaynak ürün içindeki copyleft bileşenler dağıtım modeline göre hukuki inceleme gerektirebilir.
Remediation Cost
Due diligence yalnızca problemi bulmamalı, sorunu gidermek için gereken mühendislik maliyetini de tahmin etmelidir.
AI Destekli Kodlama Açık Kaynak Riskini Nasıl Değiştiriyor?
AI'nın Önerdiği Dependency'ler
AI destekli araç bir paketi önerebilir ancak öneri güvenilirlik kontrolünün yerini tutmaz.
Hallucinated Packages
Gerçekte bulunmayan paket adlarının önerilmesi, saldırganın bu adı daha sonra registry'de yayımlaması durumunda risk yaratabilir.
Package Verification
Agent'ın önerdiği paket de geliştiricinin seçtiği paketle aynı policy kontrolünden geçmelidir.
AI Agent'ın Registry Erişimi
Agent'a sınırsız paket indirme yetkisi vermek yerine kontrollü proxy ve allowlist yaklaşımı tercih edilebilir.
Dependency Firewall
Dependency firewall insan veya agent fark etmeksizin paket giriş noktasında ortak güvenlik kontrolü uygular.
AI-Generated Code Governance
Üretilen kod dependency, güvenlik ve lisans açısından normal kod review süreçlerine tabi olmalıdır.
Açık Kaynak AI Modellerinde Supply Chain
Model Provenance
Model artifact'ının kim tarafından, hangi süreçte ve hangi sürümden üretildiğinin bilinmesi gerekir.
Dataset Provenance
Eğitim verisinin kaynağı, kullanım hakları ve kalite bilgisi risk değerlendirmesinin parçasıdır.
Model Dependencies
Model runtime'ı framework, tokenizer, library ve native dependency'lere bağlı olabilir.
Unsafe Model Artifacts
Model dosyaları güvenilmeyen serialization biçimleri taşıyorsa açılma sırasında zararlı davranış riski doğabilir.
Model BOM / AI BOM
Model BOM yaklaşımı model, veri, framework ve ilgili artifact bileşenlerinin görünürlüğünü artırmayı hedefler.
Model License
Model lisansındaki kullanım, yeniden dağıtım ve ticari kullanım koşulları ayrıca incelenmelidir.
Açık Kaynak Güvenliğini CI/CD'ye Nasıl Entegre Ederiz?
Dependency Scan
Her build'de dependency değişiklikleri otomatik taranabilir.
License Scan
Yeni lisanslar kurum politikasına göre kontrol edilir.
SBOM Generation
Release artifact'ıyla birlikte SBOM üretilebilir.
Secret Scan
Repository ve build çıktılarında yanlışlıkla eklenen secret'lar kontrol edilir.
Artifact Signing
Başarılı build sonrası artifact otomatik olarak imzalanabilir.
Provenance
Build sürecinin kaynağı ve metadata'sı artifact ile ilişkilendirilebilir.
Policy Gate
Belirlenen risk eşiğinin üzerindeki değişiklikler deployment öncesinde durdurulabilir.
Pipeline Hangi Durumlarda Build'i Durdurmalı?
Malicious Package
Kötü amaçlı olduğu doğrulanmış paket için build'in durması güçlü bir varsayılan politikadır.
Actively Exploited Vulnerability
Kurumun ortamında gerçekten etki yaratabilecek aktif sömürülen açıklar bloklama sebebi olabilir.
Prohibited License
Politikada açıkça yasaklanmış lisans yeni dependency ile geldiyse release durdurulabilir.
Unknown Provenance
Yüksek kritik sistemlerde kaynağı doğrulanamayan artifact deployment'a alınmayabilir.
Critical Policy Violation
Kritik güvenlik kuralının ihlali otomatik gate ile engellenebilir.
Risk-Based Blocking
Her vulnerability için build'i kırmak yerine gerçek risk bazlı politika uygulanmalıdır. Aksi hâlde ekipler uyarıları görmezden gelmeye başlayabilir.
Security Exception Süreci Nasıl Yönetilir?
Business Justification
Neden standart politika dışında hareket edilmesi gerektiği açıkça yazılmalıdır.
Risk Owner
İstisnanın riskini kabul eden iş veya teknik sahibi belirlenmelidir.
Compensating Controls
Patch çıkana kadar uygulanacak geçici koruma yöntemleri kaydedilmelidir.
Expiration Date
Her istisna belirli tarihte sona ermelidir.
Remediation Ticket
Kalıcı çözüm için takip edilebilir iş kaydı bulunmalıdır.
Automatic Re-Evaluation
Yeni sürüm veya güvenlik verisi geldiğinde istisna otomatik tekrar değerlendirilebilir.
Open Source Security KPI'ları
SBOM Coverage
Release'lerin ne kadarında güncel SBOM bulunduğu ölçülebilir.
Unknown Dependency Rate
Sahibi veya kaynağı bilinmeyen bileşen oranının düşmesi beklenir.
Critical Vulnerability Count
Production'daki gerçek kritik açıkların trendi takip edilmelidir.
Mean Time to Remediate
Bir vulnerability'nin bulunmasından kapatılmasına kadar geçen ortalama süre ölçülür.
Patch-to-Production Time
Upstream patch'in production'a ulaşma süresi ekip hızını gösterir.
Dependency Freshness
Desteklenen güncel sürümlere yakınlık teknik borç hakkında fikir verir.
Policy Violation Rate
Politika ihlallerinin artması kuralın uygulanabilir olmadığını gösterebilir.
Exception Age
Aylarca açık kalan istisnalar görünür hâle getirilmelidir.
OSPO Başarısı Nasıl Ölçülür?
Approval Lead Time
Yeni dependency'nin değerlendirilme süresi kısa ve öngörülebilir olmalıdır.
Developer Self-Service Rate
Geliştiricilerin güvenli seçeneklere manuel destek almadan erişebilmesi önemli bir olgunluk göstergesidir.
License Compliance
Release sonrası lisans sürprizlerinin azalması ölçülebilir.
Security Debt
Gecikmiş vulnerability ve outdated dependency yükü zamanla azalmalıdır.
Upstream Contributions
Kurumun kritik projelere kod, dokümantasyon veya test katkısı takip edilebilir.
Critical Project Support
Kritik dependency'lerin sürdürülebilirliğine verilen mühendislik veya finansman desteği ölçülebilir.
Developer Satisfaction
Güvenlik süreci geliştiricinin işini gereksiz yere zorlaştırıyorsa teknik olarak doğru politika bile uzun vadede başarısız olur.
Kurumsal Open Source Adoption Maturity Model
Seviye 1: Kontrolsüz Kullanım
Inventory Yok
Kurum hangi açık kaynak bileşenleri kullandığını tam olarak bilmez.
Policy Yok
Geliştirici kararları ekipten ekibe değişir.
Seviye 2: Görünürlük
SCA
Dependency taraması merkezi olarak başlatılır.
Dependency Inventory
Kullanılan bileşenlerin temel envanteri oluşturulur.
Seviye 3: Governance
Policy
Kurum çapında açık kaynak kullanım kuralları tanımlanır.
License Rules
İzinli, kısıtlı ve yasak lisanslar belirlenir.
Security Rules
Vulnerability ve proje sağlık kriterleri standartlaştırılır.
Seviye 4: Automation
CI/CD Enforcement
Kurallar pipeline içinde otomatik uygulanır.
SBOM
Her release için güncel SBOM oluşturulur.
Provenance
Artifact üretim zinciri doğrulanabilir hâle gelir.
Seviye 5: Ecosystem Participation
Upstream Contribution
Kurum kullandığı kritik projelere düzenli katkı sağlar.
Funding
Sürdürülebilirlik için kritik projeler finansal olarak desteklenebilir.
Shared Security
Kurum güvenlik bilgisini ekosistemle paylaşarak ortak savunmaya katkı verir.
Kurumsal Açık Kaynak Adaptasyonu İçin Önerilen Yol Haritası
Kurumsal açık kaynak adaptasyonunda patch management güvenlik politikaları ve destek modeli tek seferde kurulmaz. En sağlıklı yaklaşım küçük ama ölçülebilir adımlarla ilerlemektir.
1. Mevcut OSS Kullanımını Envantere Al
Repository, container ve production ortamlarındaki bileşenleri görünür hâle getirin.
2. Risk Sınıflandırması Oluştur
Uygulamaları iş kritikliği ve veri hassasiyetine göre sınıflandırın.
3. Open Source Policy Yaz
Kimin hangi paketi hangi koşullarda kullanabileceğini açıkça tanımlayın.
4. OSPO veya Sorumluluk Modeli Kur
OSPO kuramıyorsanız en azından güvenlik, hukuk ve engineering rollerini netleştirin.
5. SCA'yı Devreye Al
Dependency ve lisans görünürlüğünü otomatik taramalarla sağlayın.
6. Approved Component Catalog Oluştur
Geliştiricinin güvenli seçim yapmasını kolaylaştırın.
7. SBOM Pipeline'ı Kur
SBOM'u her release'in doğal çıktısı hâline getirin.
8. Vulnerability SLA Tanımla
Risk seviyesine göre gerçekçi remediation süreleri belirleyin.
9. License Governance Oluştur
Otomatik kontrolleri gerekli hukuk incelemeleriyle birleştirin.
10. Artifact Provenance ve Signing Ekle
Production'a giden artifact'ın nereden geldiğini doğrulanabilir hâle getirin.
11. CI/CD Policy Enforcement Uygula
Yüksek riskli ihlalleri pipeline içinde otomatik engelleyin.
12. Production Monitoring Başlat
Yeni vulnerability'leri çalışan envanterle sürekli eşleştirin.
13. Kritik Upstream Projelere Katkı Sağla
En çok bağımlı olduğunuz projelerin sürdürülebilirliğini destekleyin.
14. KPI'larla Sürekli İyileştir
Patch süresi, exception yaşı ve dependency freshness gibi göstergeleri düzenli takip edin.
Open Source Security Anti-Pattern'leri
Sadece CVE Sayısına Bakmak
On düşük etkili açık bir gerçek kritik açıktan daha önemsiz olabilir. Sayı tek başına karar verdirmez.
Sadece CVSS ile Önceliklendirmek
CVSS teknik severity sağlar ancak business criticality ve runtime exposure eklenmeden eksik kalır.
SBOM Oluşturup Bir Daha Güncellememek
Eski SBOM yanlış güven duygusu yaratabilir.
Her Vulnerability İçin Build'i Durdurmak
Geliştiriciyi yüzlerce düşük değerli alarmın içine sokmak gerçek kritik sorunun gözden kaçmasına yol açabilir.
Security Approval'ı Manuel Ticket Sistemine Dönüştürmek
Günler süren onay süreçleri güvenliği artırmak yerine sürecin etrafından dolaşılmasına neden olabilir.
License Kontrolünü Release Sonuna Bırakmak
Aylarca geliştirilmiş özelliği release günü lisans nedeniyle değiştirmek oldukça maliyetlidir.
Unmaintained Dependency Kullanmak
Bakımı sona ermiş paketler teknik borcu ve güvenlik riskini büyütür.
Private Fork'u Süresiz Taşımak
Fork drift arttıkça güvenlik patch'lerini taşımak zorlaşır.
Community'den Yalnızca Tüketmek
Kritik bağımlılıklara hiçbir katkı sağlamamak uzun vadeli sürdürülebilirliği zayıflatır.
“Open Source = Ücretsiz Support” Varsayımı
Açık kaynak lisansı size otomatik destek hizmeti sağlamaz. Kritik sistemlerde destek modelini ayrıca tasarlamak gerekir.
Açık Kaynak Güvenliği Checklist
Inventory
Tüm Dependency'ler Biliniyor mu?
Direct ve transitive dependency envanteri merkezi olarak görülebilmelidir.
Transitive Dependency'ler Görünüyor mu?
Dependency graph alt paketleri de içermelidir.
Production Inventory Güncel mi?
Envanter çalışan release ile eşleşmelidir.
Security
SCA Çalışıyor mu?
Repository ve build süreçleri düzenli taranmalıdır.
Malicious Package Kontrolü Var mı?
Yeni paket girişinde kötü amaçlı paket riski kontrol edilmelidir.
Vulnerability SLA Tanımlı mı?
Risk seviyelerine göre düzeltme hedefleri bulunmalıdır.
SBOM
Her Release'te Üretiliyor mu?
SBOM release sürecinin otomatik çıktısı olmalıdır.
SPDX veya CycloneDX Standardı Kullanılıyor mu?
Makine tarafından işlenebilir standart format kullanılmalıdır.
SBOM Saklanıyor ve Güncelleniyor mu?
SBOM release artifact'ıyla ilişkilendirilip erişilebilir tutulmalıdır.
License
Approved License List Var mı?
Geliştiricinin sık kullanılan lisanslarda karar almasını kolaylaştırır.
Copyleft Review Süreci Var mı?
Yüksek etkili lisanslar gerekli teknik ve hukuki incelemeye gitmelidir.
Attribution Otomatik mi?
Mümkün olan durumlarda attribution ve NOTICE üretimi otomatikleştirilmelidir.
Supply Chain
Artifact'lar İmzalanıyor mu?
Kritik artifact'larda bütünlük doğrulaması uygulanmalıdır.
Provenance Doğrulanıyor mu?
Deployment öncesinde artifact kaynağı kontrol edilebilmelidir.
Registry Erişimi Kontrol Ediliyor mu?
Public registry erişimi politika ve proxy katmanıyla sınırlandırılmalıdır.
Governance
Policy Owner Belli mi?
Politikanın güncelliğinden sorumlu taraf tanımlanmalıdır.
OSPO veya Eşdeğer Sorumluluk Modeli Var mı?
Güvenlik, hukuk ve engineering koordinasyonu sahipsiz kalmamalıdır.
Exception Süreci Var mı?
İstisnalar gerekçeli, süreli ve takip edilebilir olmalıdır.
Community
Kritik Upstream Projeler Biliniyor mu?
İşin devamlılığı açısından önemli açık kaynak projeler ayrı takip edilmelidir.
Katkı veya Finansman Yapılıyor mu?
Kritik dependency'lere sürdürülebilir katkı modeli değerlendirilmelidir.
Maintainer Sustainability Değerlendiriliyor mu?
Maintainer sayısı, proje aktivitesi ve finansman durumu risk analizine eklenmelidir.
Sık Sorulan Sorular
Açık Kaynak Yazılım Güvenli midir?
Evet, uygun governance, patch yönetimi, dependency kontrolü ve güvenlik süreçleriyle açık kaynak yazılım kurumsal ölçekte güvenli biçimde kullanılabilir. Ancak “open source olduğu için güvenlidir” varsayımı doğru değildir.
Açık Kaynak Yazılımlar Kurumlarda Kullanılabilir mi?
Elbette. Birçok kurumsal sistem açık kaynak bileşenlerden yararlanır. Önemli olan uygulama kritikliğine uygun destek, güvenlik ve yaşam döngüsü modelinin kurulmasıdır.
Enterprise Open Source Nedir?
Enterprise open source, açık kaynak teknolojinin kurumsal destek, güvenlik güncellemeleri, yaşam döngüsü ve operasyon hizmetleriyle sunulan modelini ifade eder.
Open Source ile Proprietary Yazılım Arasında Hangisi Daha Güvenlidir?
Model tek başına güvenliği belirlemez. Projenin geliştirme kalitesi, vulnerability response, build güvenliği, konfigürasyon ve kurumun operasyon süreçleri daha belirleyicidir.
SBOM Nedir ve Neden Gereklidir?
SBOM yazılımın bileşen envanteridir. Yeni bir güvenlik açığı yayımlandığında hangi ürünlerin etkilendiğini hızlıca bulmaya yardımcı olur.
SPDX mi CycloneDX mi Kullanılmalı?
Güvenlik, lisans, müşteri gereksinimleri ve mevcut araç desteğine göre karar verilmelidir. Kurumlar gerektiğinde ikisini birlikte de destekleyebilir.
SCA Nedir?
Software Composition Analysis, açık kaynak dependency'leri, güvenlik açıklarını ve lisansları otomatik olarak tespit etmeye yardımcı olan analiz yaklaşımıdır.
Open Source Program Office Nedir?
OSPO, kurumun açık kaynak kullanımı, contribution, policy, lisans, ekosistem ve ilgili güvenlik süreçlerini koordine eden organizasyon yapısıdır.
Open Source Lisansları Kurumlar İçin Riskli midir?
Doğru yönetilmediğinde risk oluşturabilir. Lisans envanteri, approved list ve gerekli legal review süreçleriyle risk yönetilebilir.
GPL ve AGPL Arasındaki Fark Nedir?
Her ikisi de copyleft yaklaşımına sahiptir ancak AGPL ağ üzerinden sunulan yazılımlarda ek kaynak kod paylaşımı değerlendirmeleri doğurabilir. Somut kullanım senaryosu hukuk uzmanıyla incelenmelidir.
SLSA Nedir?
SLSA software supply chain içinde artifact üretim bütünlüğü ve provenance güvenilirliğini güçlendirmeye yönelik bir çerçevedir.
Sigstore Nedir?
Sigstore yazılım artifact'larının imzalanması ve imzaların doğrulanması için açık ekosistem araçları sunar.
OpenSSF Scorecard Nedir?
Open source projelerde branch protection, code review ve dependency uygulamaları gibi çeşitli güvenlik sinyallerini otomatik değerlendirmeye yardımcı olur.
Dependency Firewall Nedir?
Dependency firewall, paket kuruma girmeden önce güvenlik, lisans veya kötü amaçlı paket kontrolleri uygulayan koruma katmanıdır.
Cyber Resilience Act Açık Kaynak Yazılımı Nasıl Etkiler?
CRA, ticari faaliyet bağlamında pazara sunulan dijital ürünlerde kullanılan açık kaynak yazılım için üretici sorumluluklarını ve open-source software steward gibi özel rolleri tanımlar. Bireysel community katkıları ile ticari sorumluluk aynı şekilde ele alınmaz.
Bir Açık Kaynak Projenin Güvenilir Olduğu Nasıl Anlaşılır?
Maintainer aktivitesi, release geçmişi, vulnerability response, güvenlik politikası, signed release, dependency sağlığı ve proje sürdürülebilirliği birlikte incelenmelidir.
Kurumlar Açık Kaynak Projelere Katkı Sağlamalı mı?
Özellikle iş açısından kritik dependency'lerde katkı sağlamak faydalıdır. Bug fix, security patch, dokümantasyon, test ve finansman desteği projenin sürdürülebilirliğine yardımcı olur.
Açık kaynak teknolojileri kurumsal kullanım için ne kadar güvenlidir?
Güvenlik seviyesi kullanılan teknolojiden çok nasıl yönetildiğine bağlıdır. Dependency inventory, SCA, SBOM, patch SLA, artifact doğrulama ve production monitoring birlikte uygulanıyorsa kurumsal risk önemli ölçüde daha yönetilebilir hâle gelir.
Kurumlarda açık kaynak yazılımların güvenlik açıkları ve tedarik zinciri riskleri nasıl yönetilir?
Önce tüm dependency'ler görünür hâle getirilir. Ardından risk tabanlı vulnerability yönetimi, internal registry, dependency firewall, CI/CD kontrolleri, artifact signing, provenance ve düzenli production taraması uygulanır.
Açık kaynak teknolojilerinin kurumsal adaptasyonunda lisanslama, uyumluluk ve yönetişim nasıl sağlanır?
Merkezi open source policy, lisans envanteri, approved license list, SCA, hukuk incelemesi ve OSPO veya benzeri sahiplik modeli birlikte kurulmalıdır. Süreç geliştirici akışına mümkün olduğunca otomatik entegre edilmelidir.
Şirketler açık kaynak çözümlere geçerken güvenlik, bakım ve teknik destek açısından nelere dikkat etmelidir?
Projenin bakım geçmişi, release sıklığı, security disclosure süreci, EOL politikası, enterprise destek seçeneği, backport yaklaşımı ve kurum içindeki operasyon yetkinliği birlikte değerlendirilmelidir.
Yakınımda açık kaynak teknolojileri güvenliği ve kurumsal adaptasyon konusunda danışmanlık veren yazılım firması nasıl bulabilirim?
“Açık kaynak teknoloji güvenliği ve kurumsal yazılım danışmanlığı yakınımda” şeklinde yalnızca konum odaklı arama yapmak yerine ekibin SBOM, SCA, CI/CD, software supply chain, lisans yönetimi ve kurumsal governance deneyimini de inceleyin. Diyarbakır ve çevresindeki teknoloji ekosistemini tanımak, proje çalışmalarını görmek ve toplulukla iletişim kurmak için https://www.diyarbakiryazilim.com.tr/projects adresini ziyaret edebilirsiniz.
Sonuç: Açık Kaynak Güvenliği Kodun Açık veya Kapalı Olmasından Çok, Nasıl Tüketildiği ve Yönetildiğiyle İlgilidir
Açık kaynak güvenliği bir paket tarama aracı satın alıp tamamlanacak bir görev değildir. Envanter, SBOM, SCA, lisans yönetimi, vulnerability prioritization, patch süreci, provenance, signing, CI/CD politikaları ve açık kaynak topluluğuyla ilişki aynı yönetim modelinin parçalarıdır.
Benim deneyimimde olgun kurumları diğerlerinden ayıran en önemli fark, bütün paketleri yasaklamak veya geliştiriciye daha fazla form doldurtmak değildir. Güvenli olan seçeneği geliştirici için en kolay seçenek hâline getirmeleridir. İyi bir governance modeli görünürlük sağlar, otomasyonu artırır ve yalnızca gerçekten önemli risklerde insan kararını devreye sokar.
Açık Kaynak Teknolojilerinde Güvenlik ve Kurumsal Adaptasyon konusunda çalışmaya başlıyorsanız ilk hedefiniz kusursuz bir sistem kurmak değil, ne kullandığınızı bilmektir. Ardından kritik dependency'leri belirleyin, açık kaynak politikanızı yazın, her release için SBOM üretin ve patch-to-production süresini ölçmeye başlayın.
Teknik süreçlerin sürdürülebilir olması için dokümantasyon da büyük önem taşır. Kurumsal bilgi aktarımını yapılandırmak için https://www.diyarbakiryazilim.com.tr/posts/kapsamli-yazilim-dokumantasyonu-nasil-hazirlanir içeriğinden yararlanabilirsiniz.
Kurumsal açık kaynak güvenlik ve teknoloji entegrasyon danışmanlığı yaklaşımında amaç yalnızca bugünkü açıkları kapatmak değil, yeni dependency'lerin güvenli biçimde sisteme girdiği kalıcı bir çalışma modeli oluşturmaktır. Açık Kaynak Teknolojilerinde Güvenlik ve Kurumsal Adaptasyon konusunda yerel geliştiricilerle bilgi paylaşmak, projeleri incelemek ve teknoloji topluluğuyla iletişime geçmek için Diyarbakır Yazılım Topluluğu'nu ziyaret edebilirsiniz: https://www.diyarbakiryazilim.com.tr
share: